Osservare l’underground, conservare ogni evidenza.
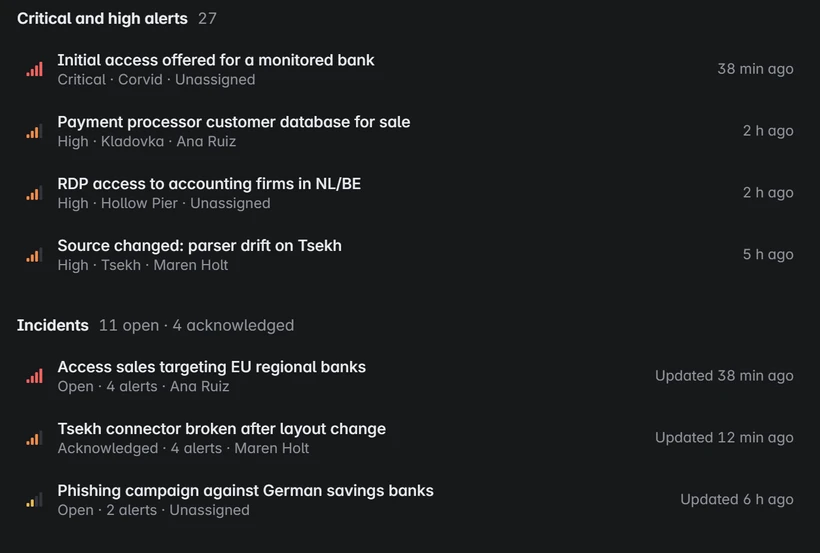
Monitora forum, community chiuse, servizi onion e leak site di ransomware. Individua data leak, credenziali esposte e gli attori che ci sono dietro, ciascuno collegato a una cattura sigillata.
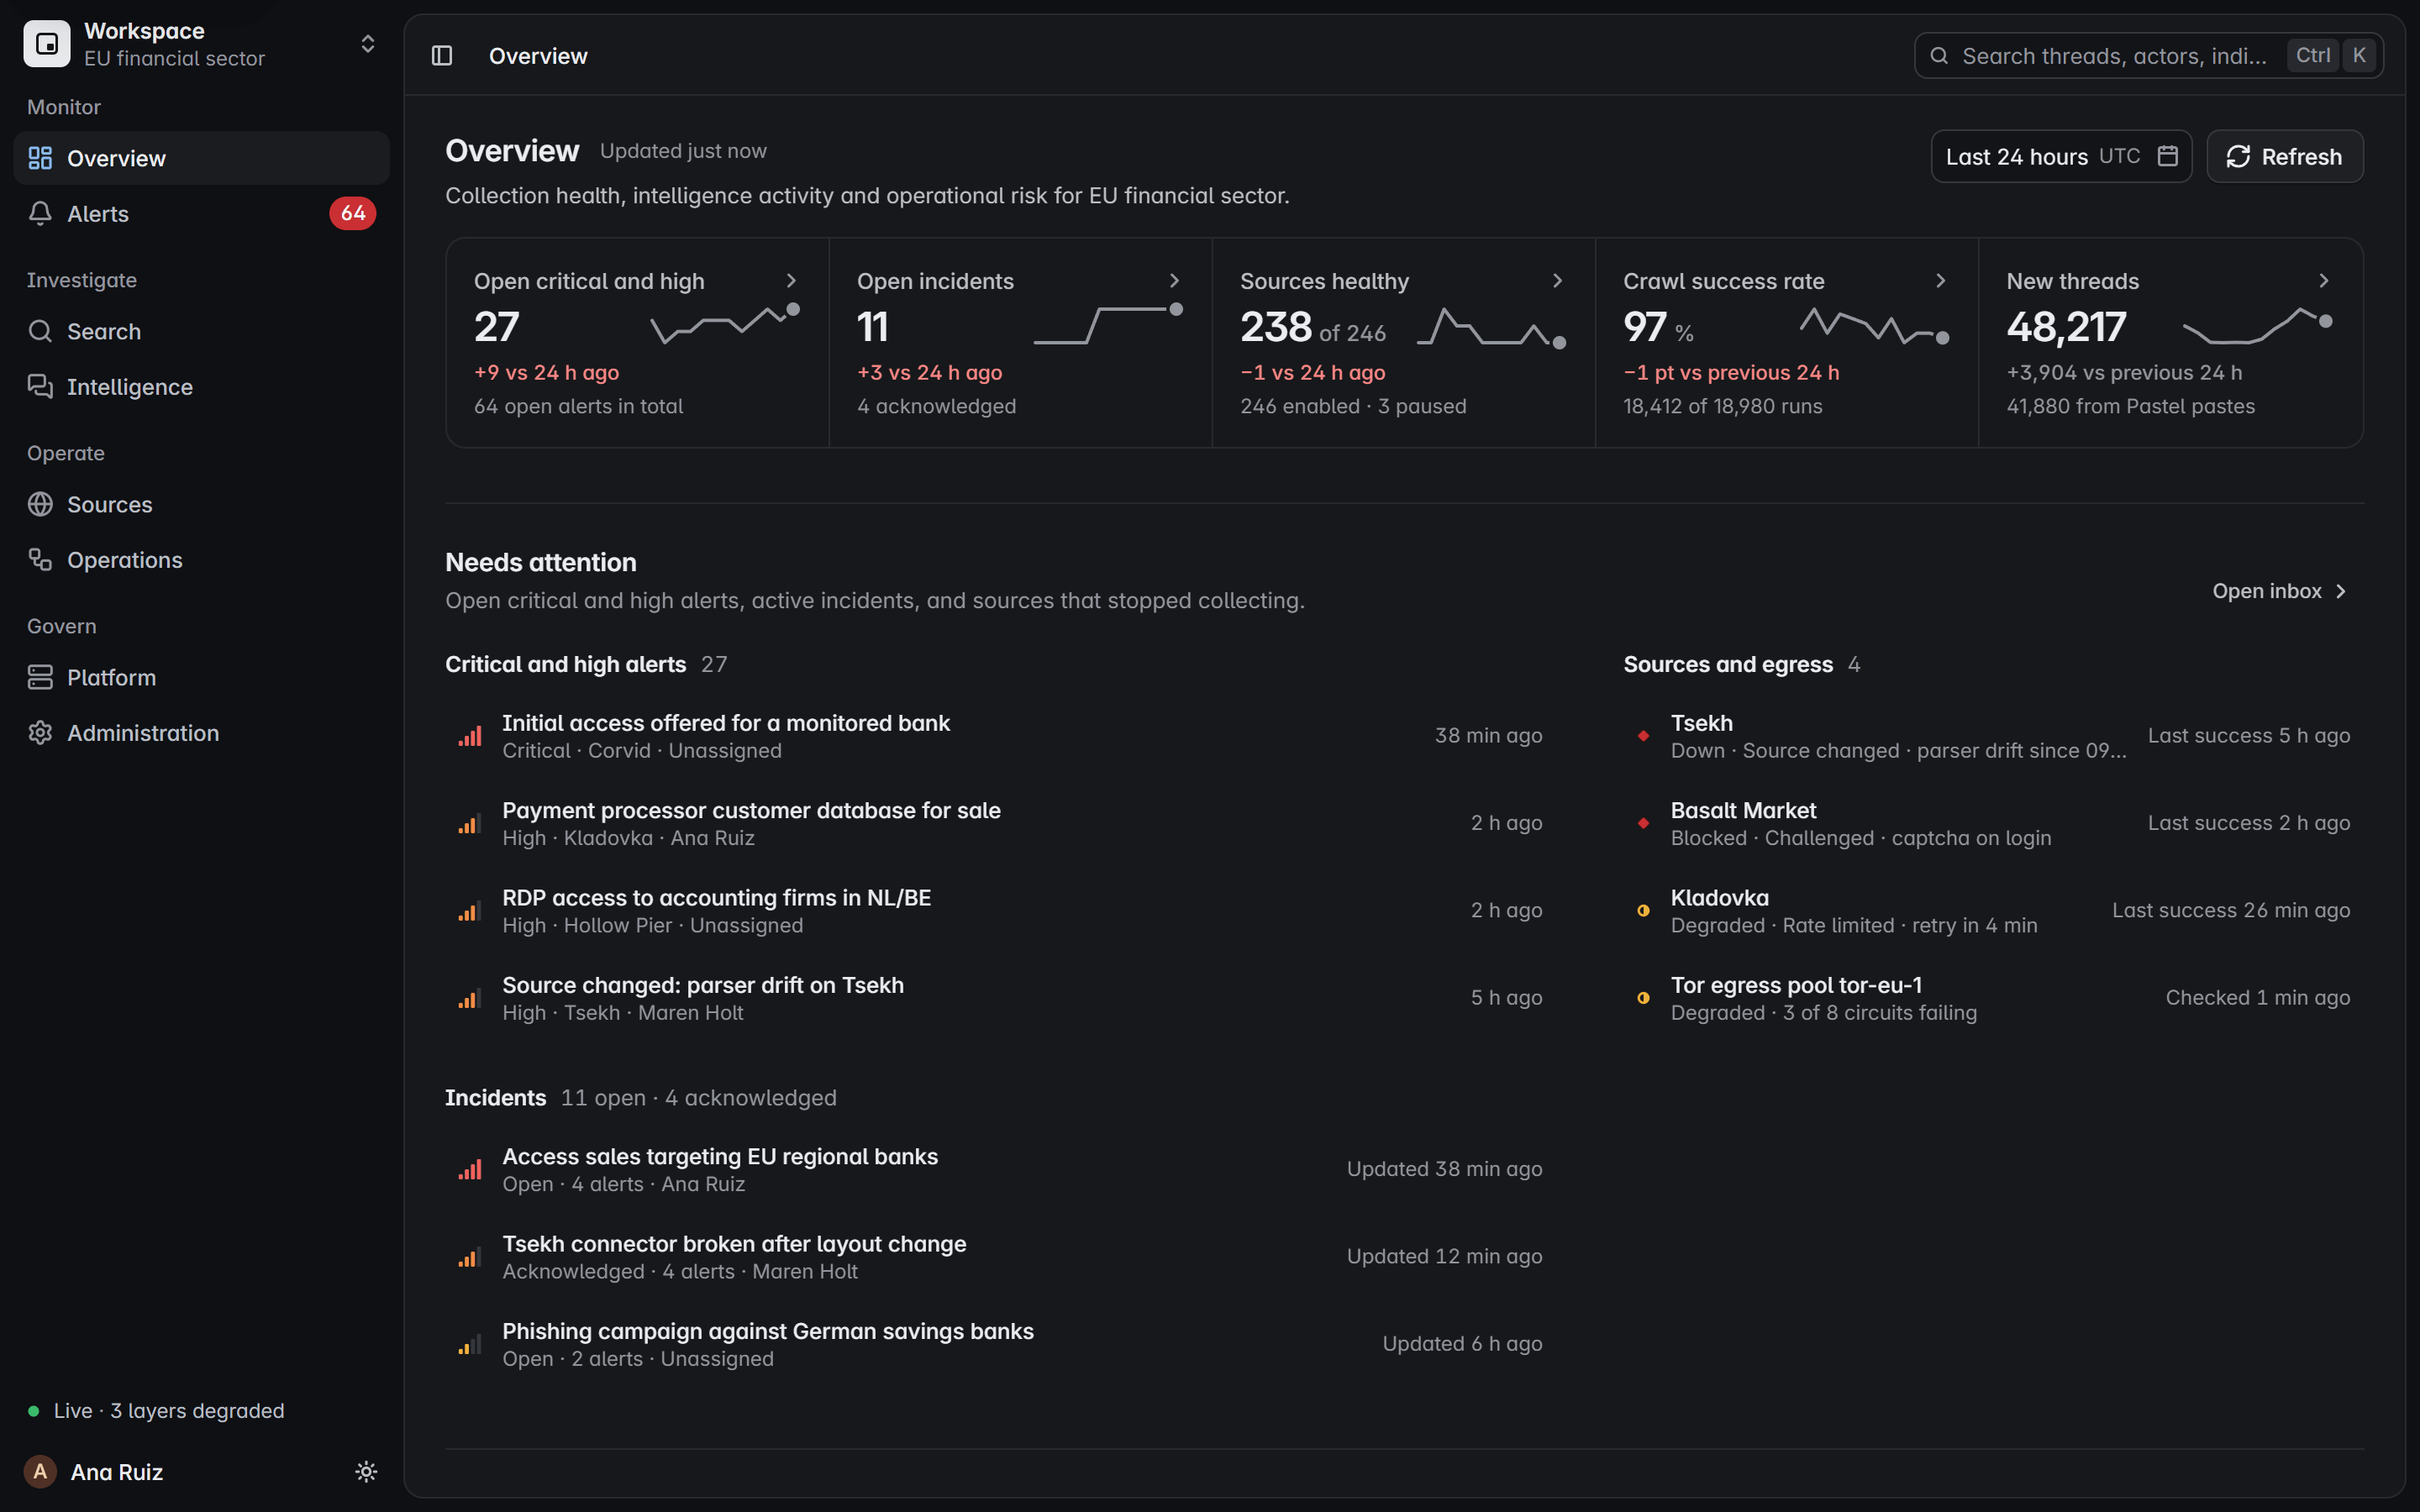
Monitoraggio del dark web dove gli altri strumenti non arrivano.
Monitoraggio continuo del dark web: forum, community chiuse, fonti del deep web e servizi onion, in molte lingue, cirillico incluso.
Schermate del prodotto con dati fittizi
Forum pubblici
Nuovi thread, risposte e modifiche rilevati a intervalli programmati.
Ricontrollo programmato
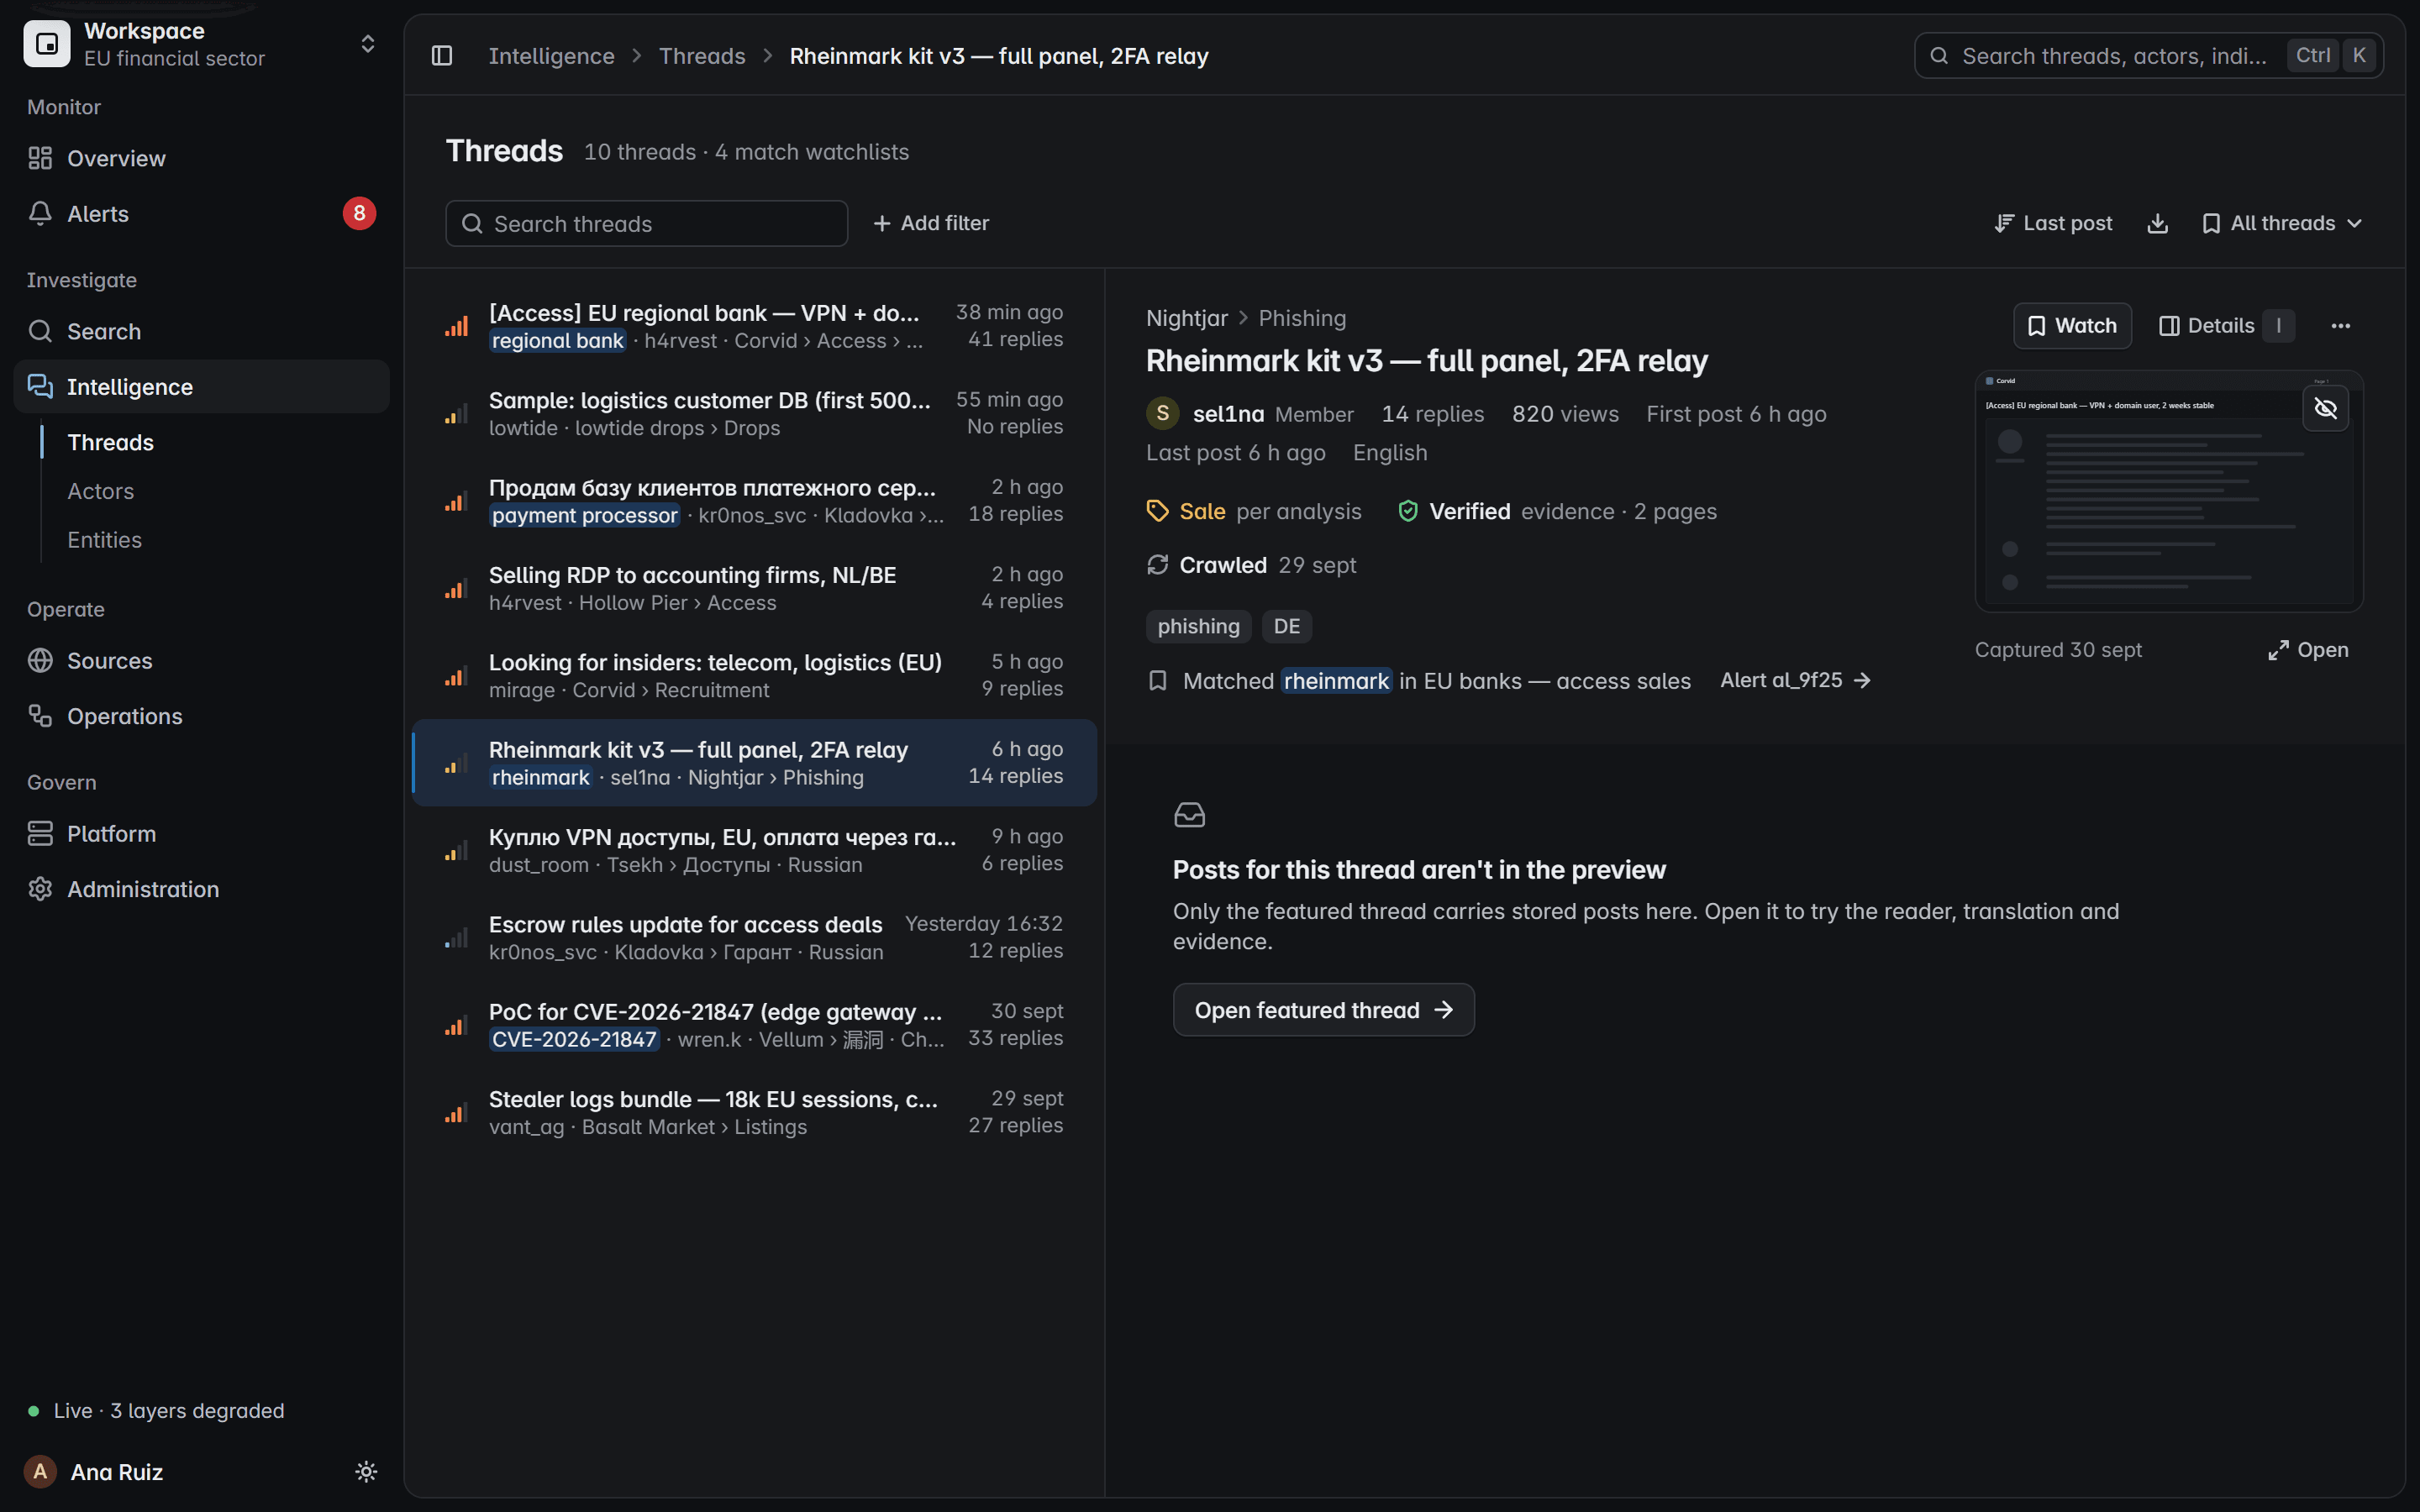
Community chiuse
Stato della sessione verificato e problemi di accesso segnalati, sugli accessi che la sua organizzazione è autorizzata a usare.
Problema di accesso segnalato
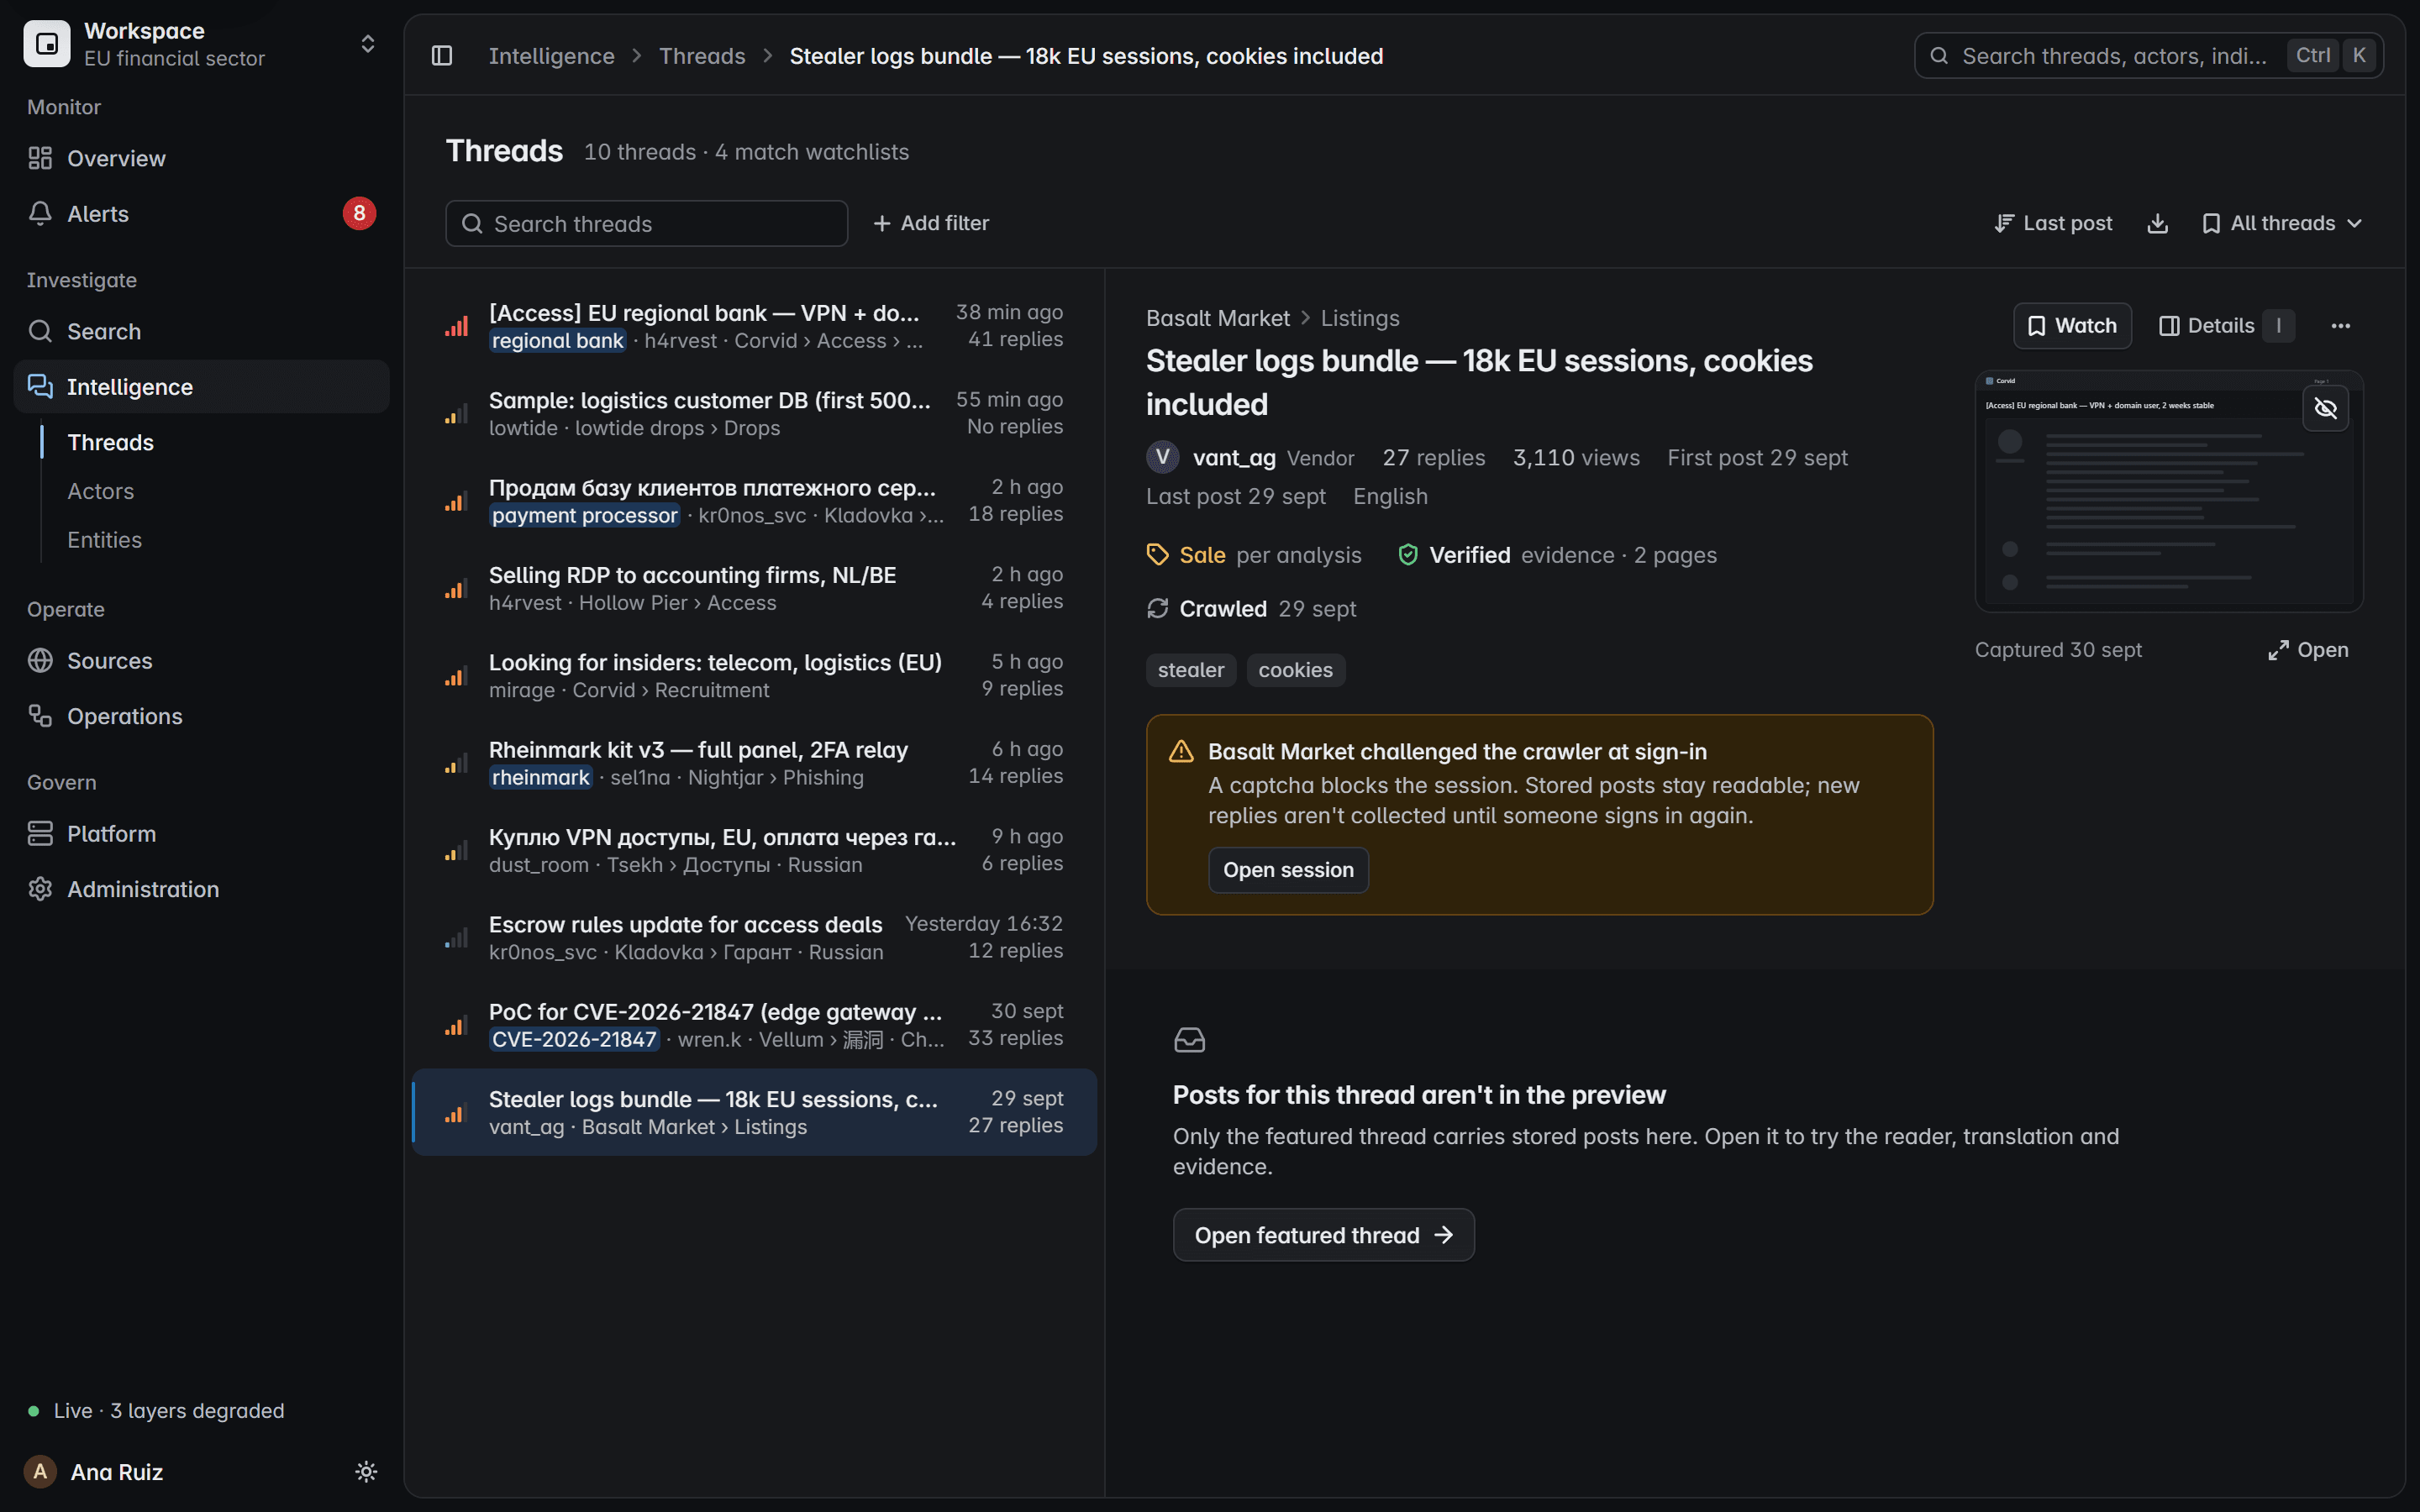
Fonti del deep web
Pagine dietro una sessione valida, catturate con l’ora in cui sono state acquisite.
Sessione presente, mai mostrata
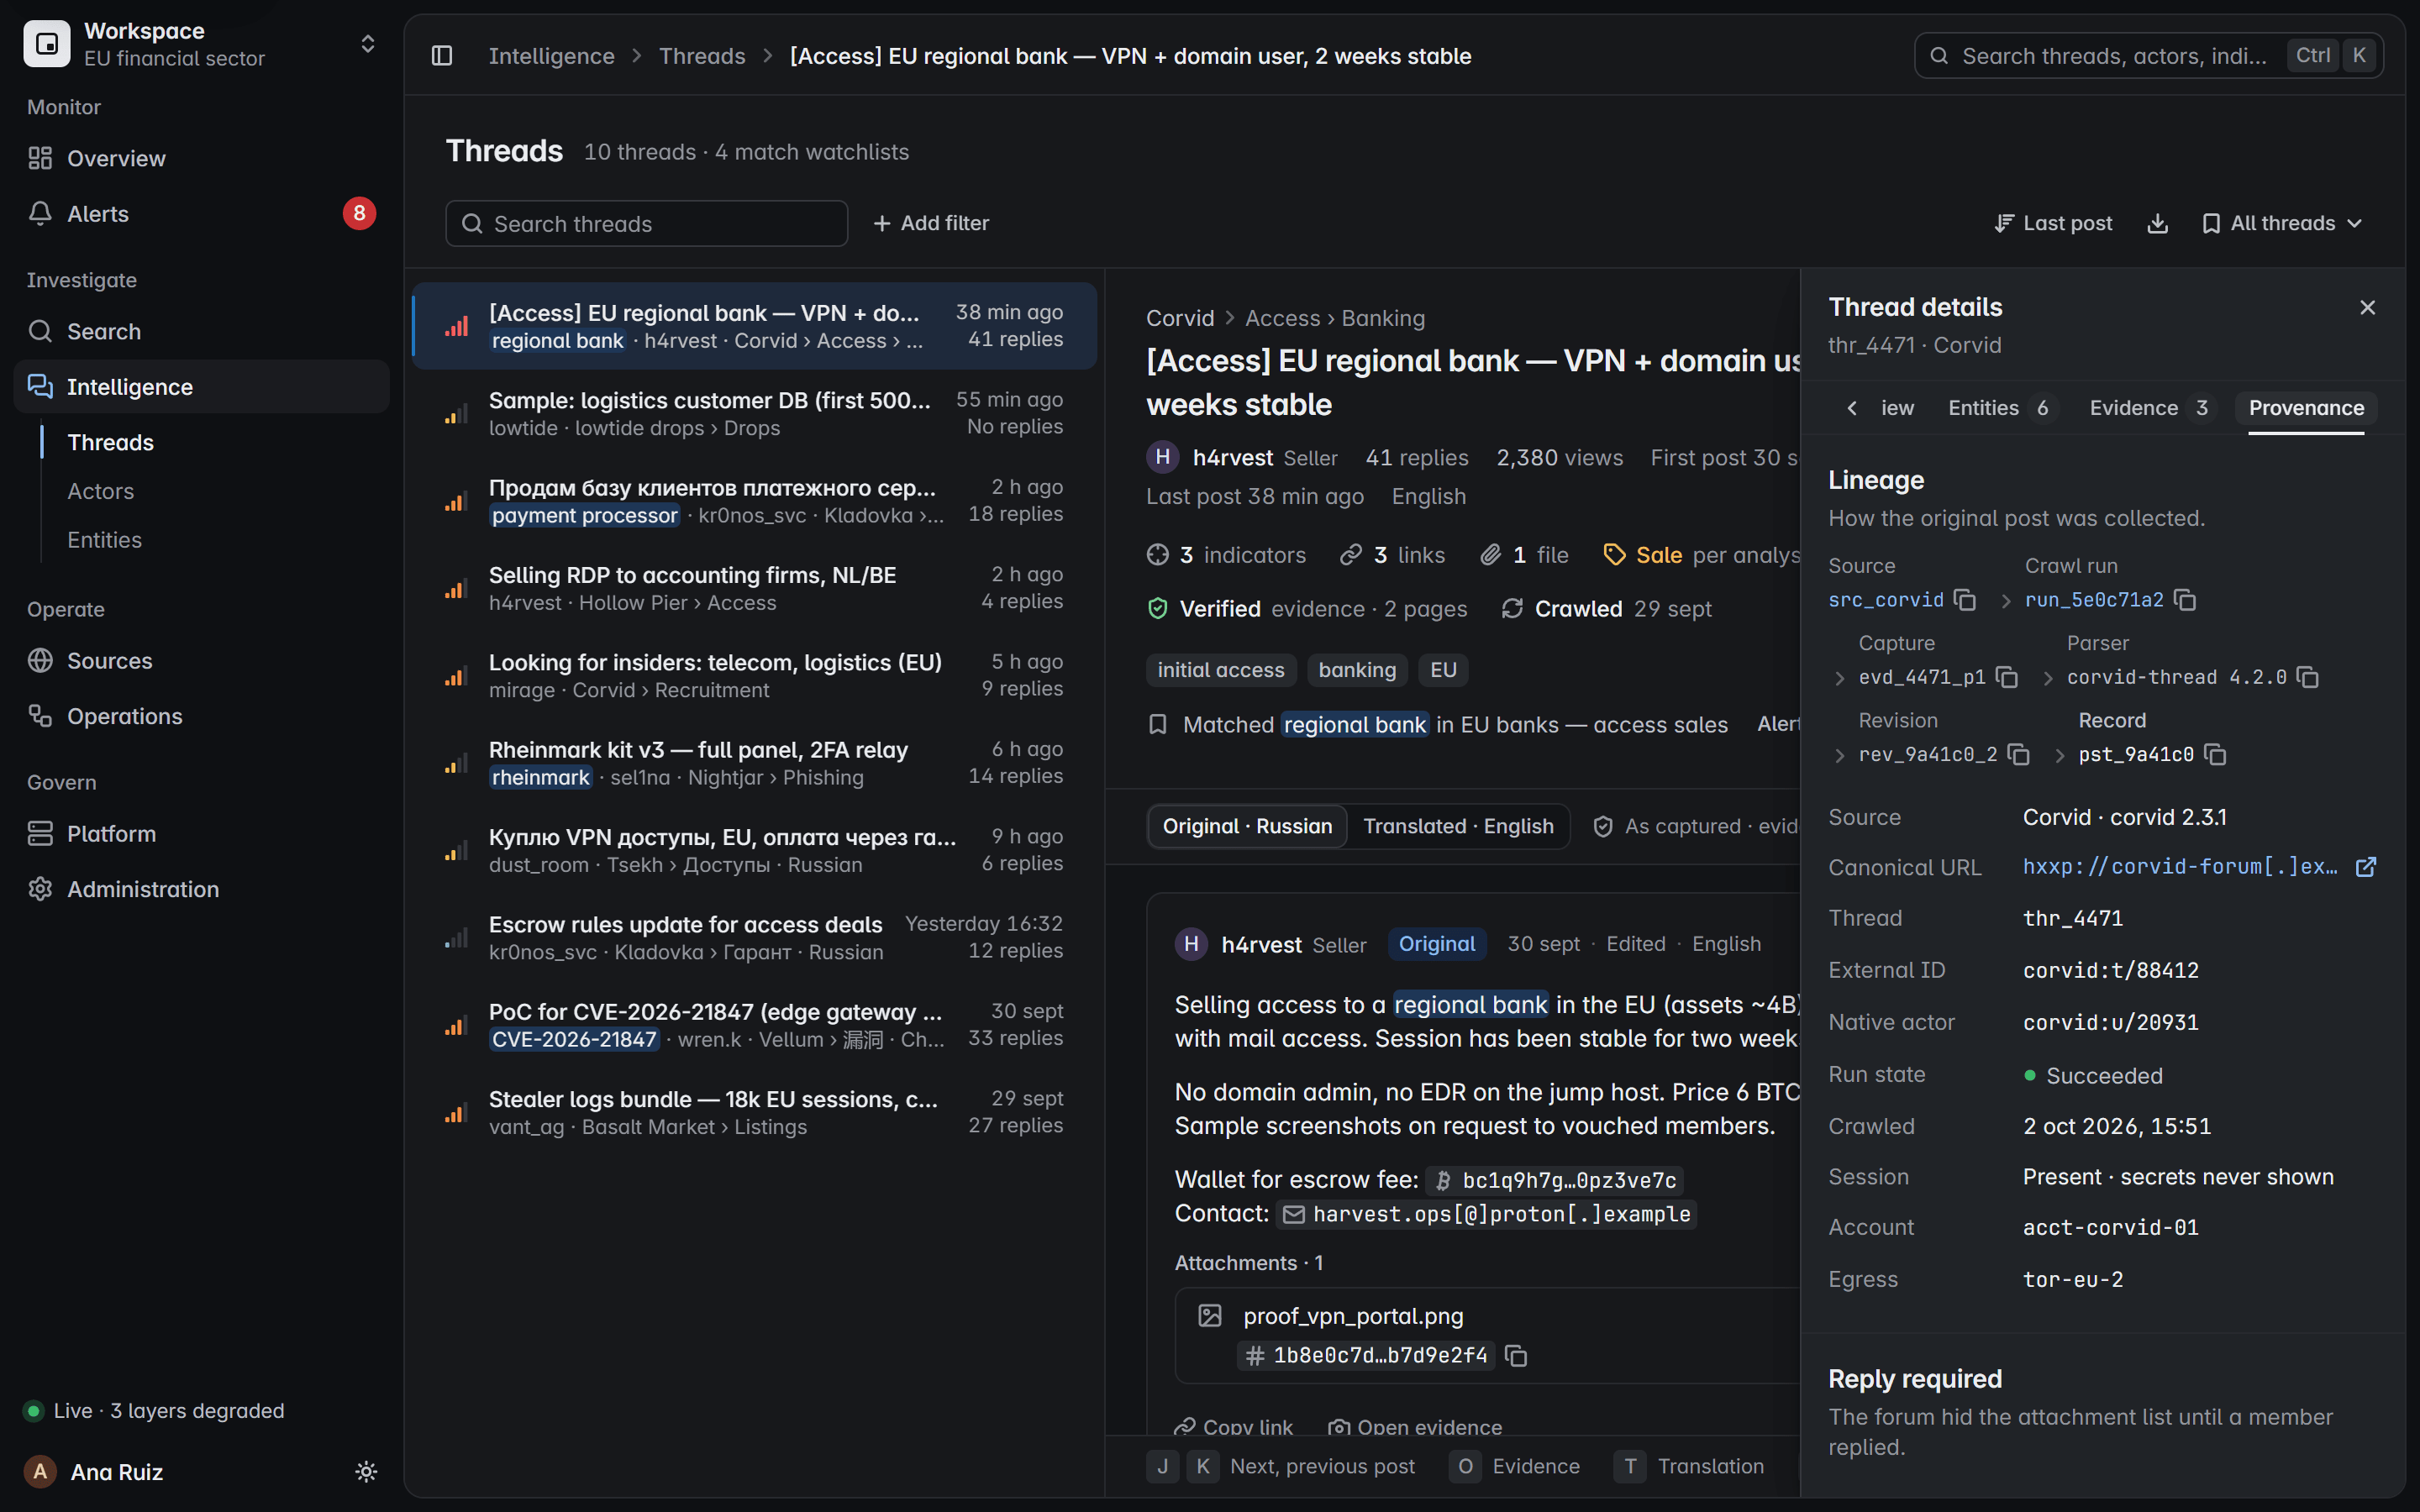
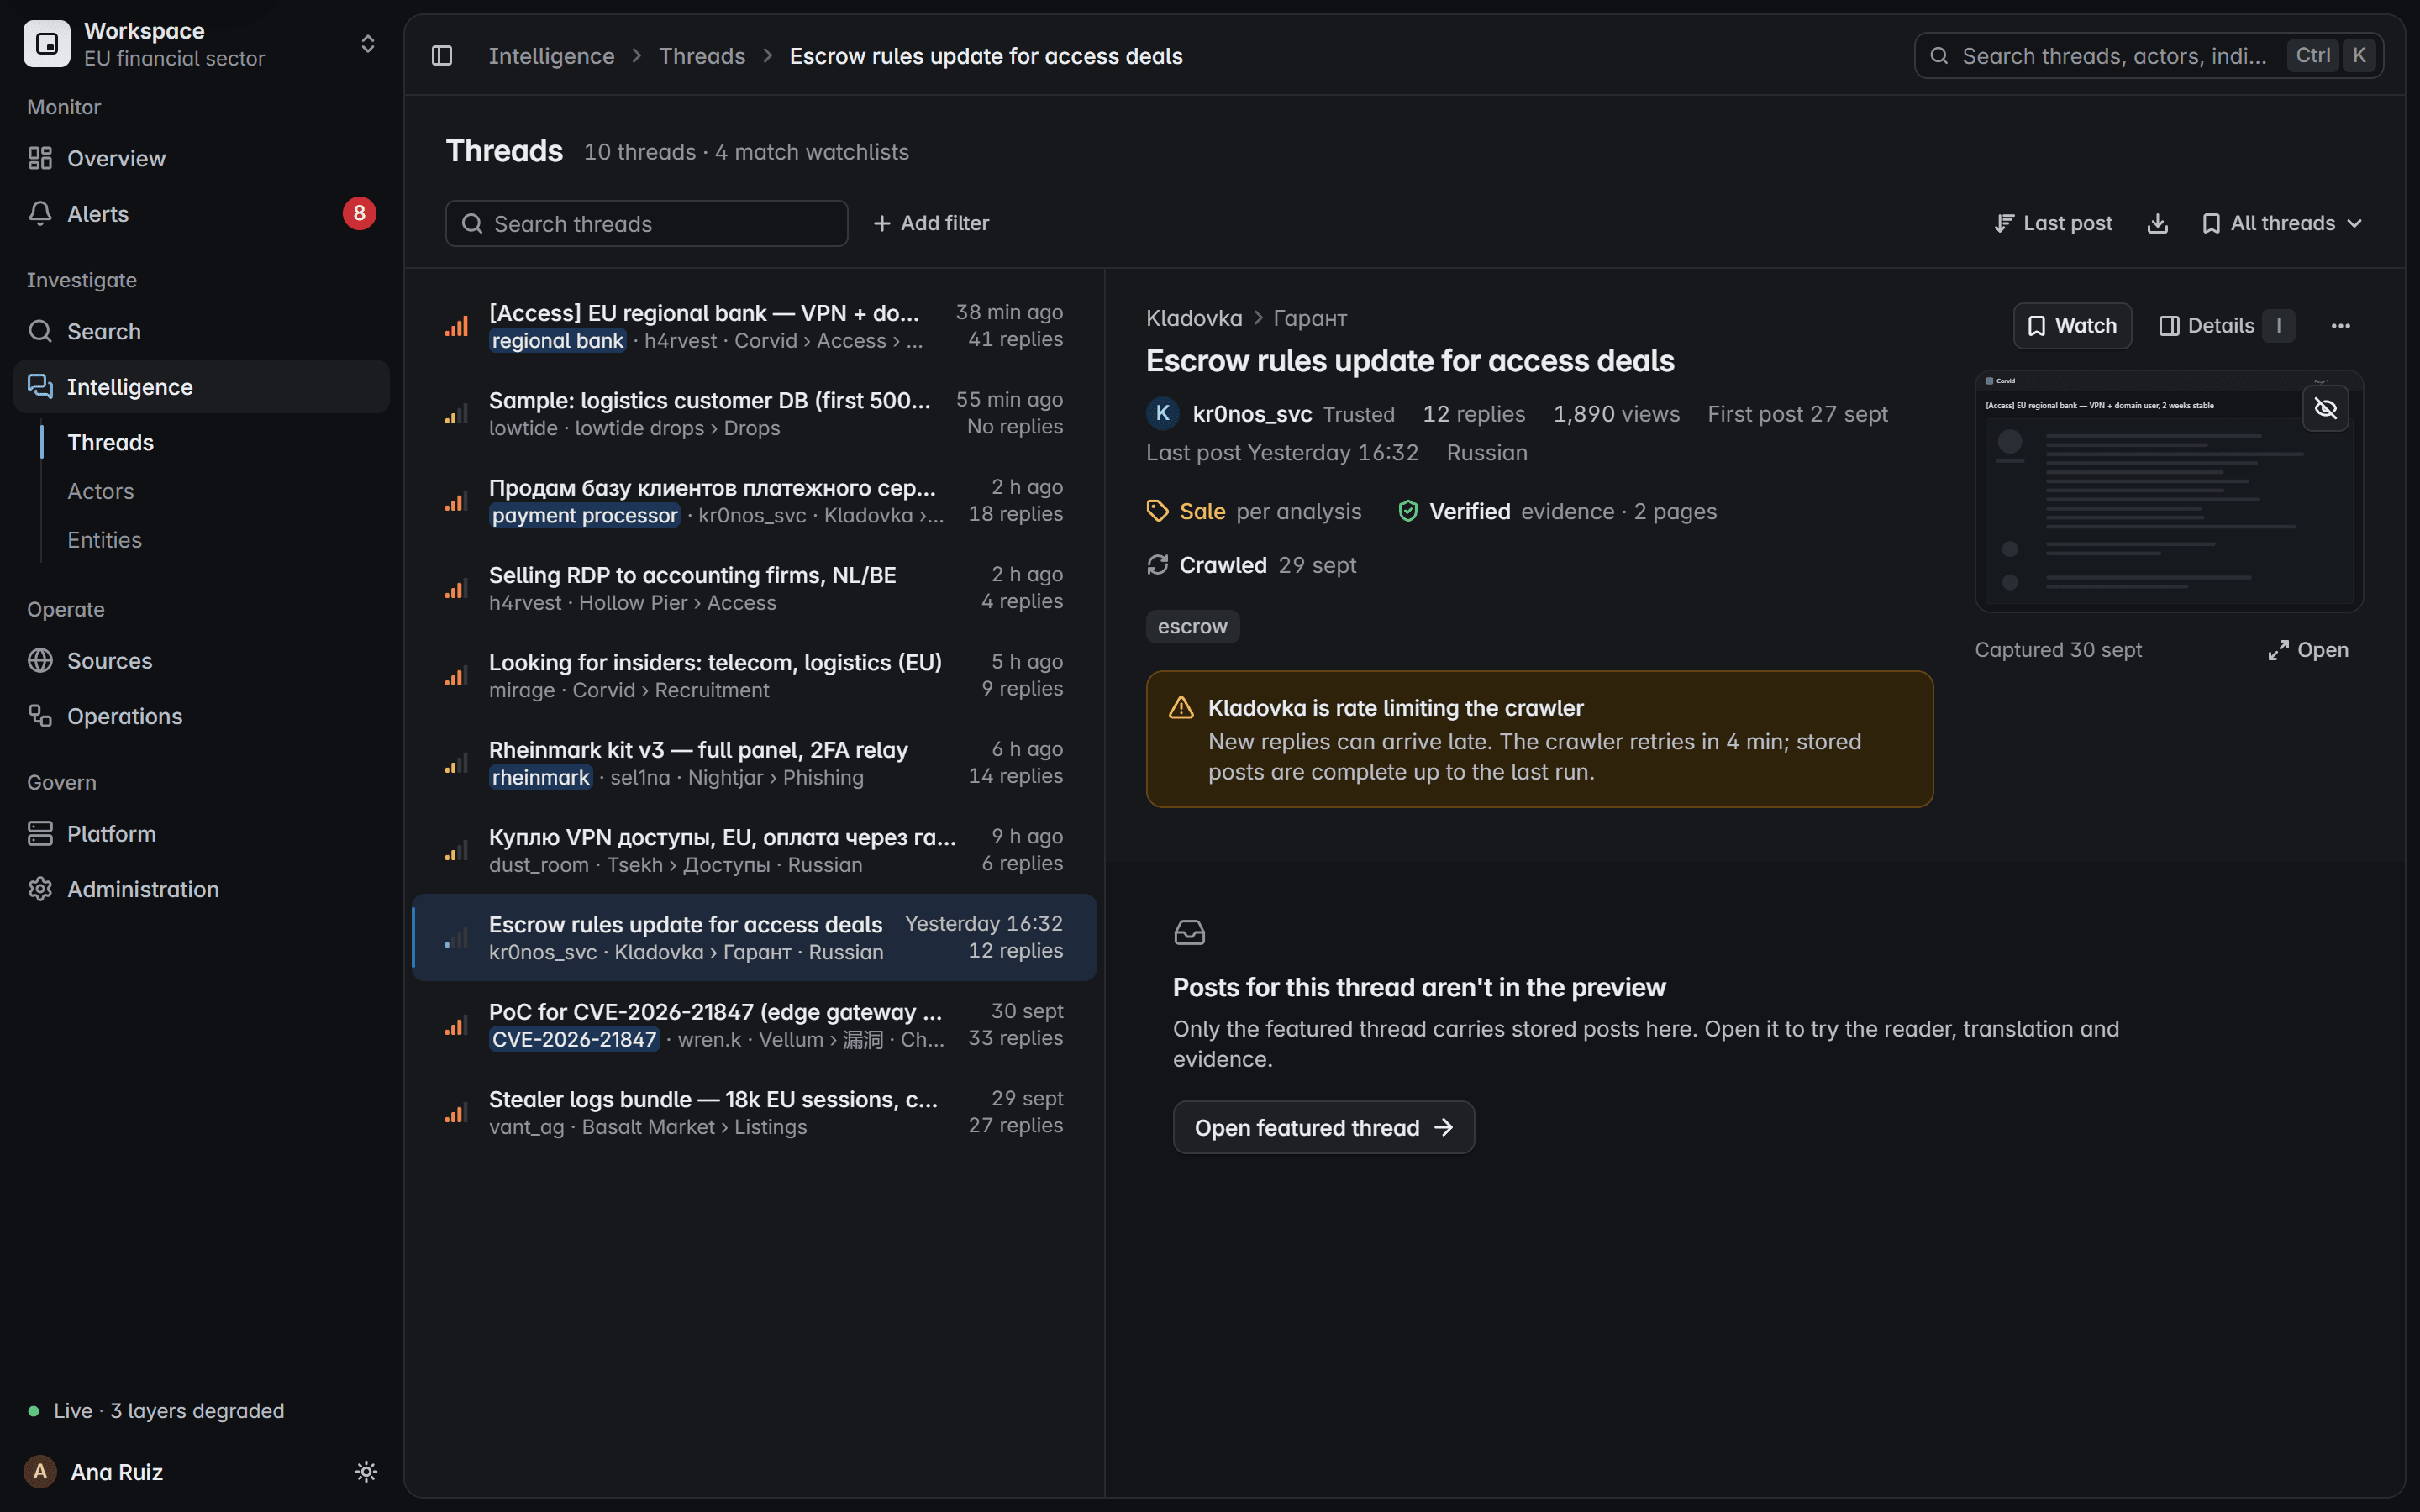
Servizi onion
Forum onion autorizzati per la ricerca CTI, letti via Tor nella lingua in cui sono scritti.
Letto via Tor, in russo
Leak site di ransomware
Schede delle vittime seguite dal conto alla rovescia fino alla rimozione.
Ogni scheda di vittima
Vedi il monitoraggio dei leak site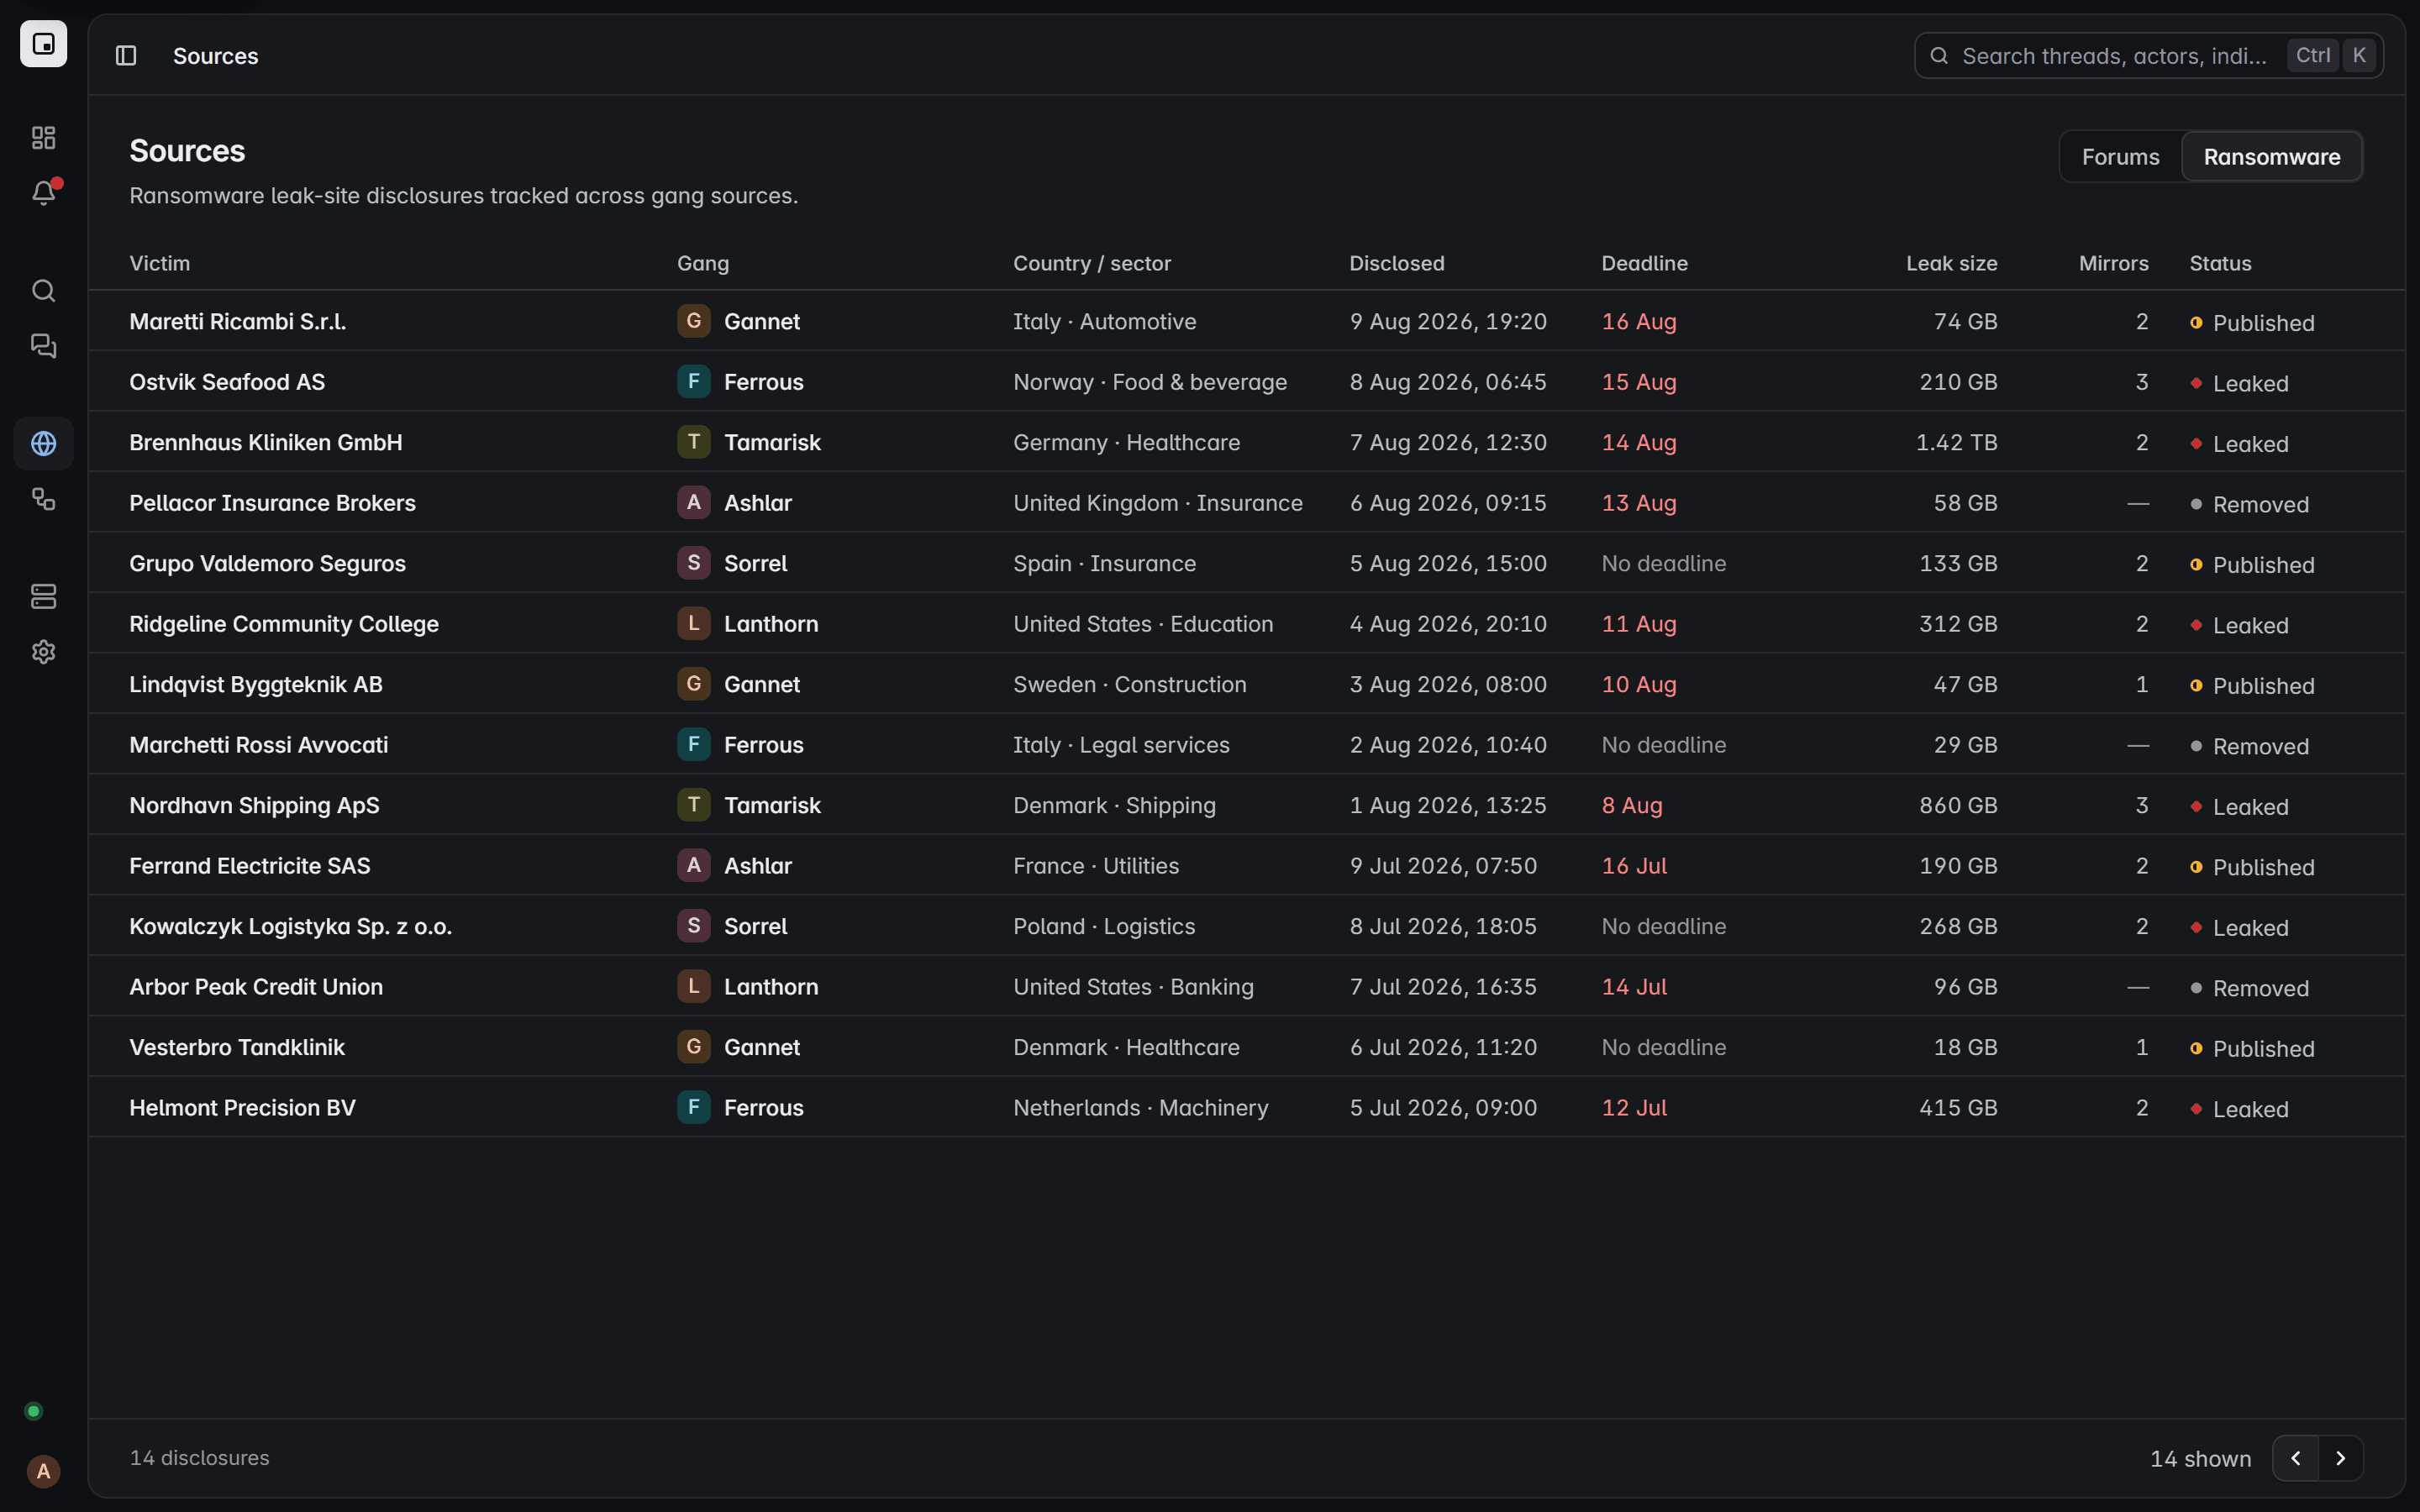
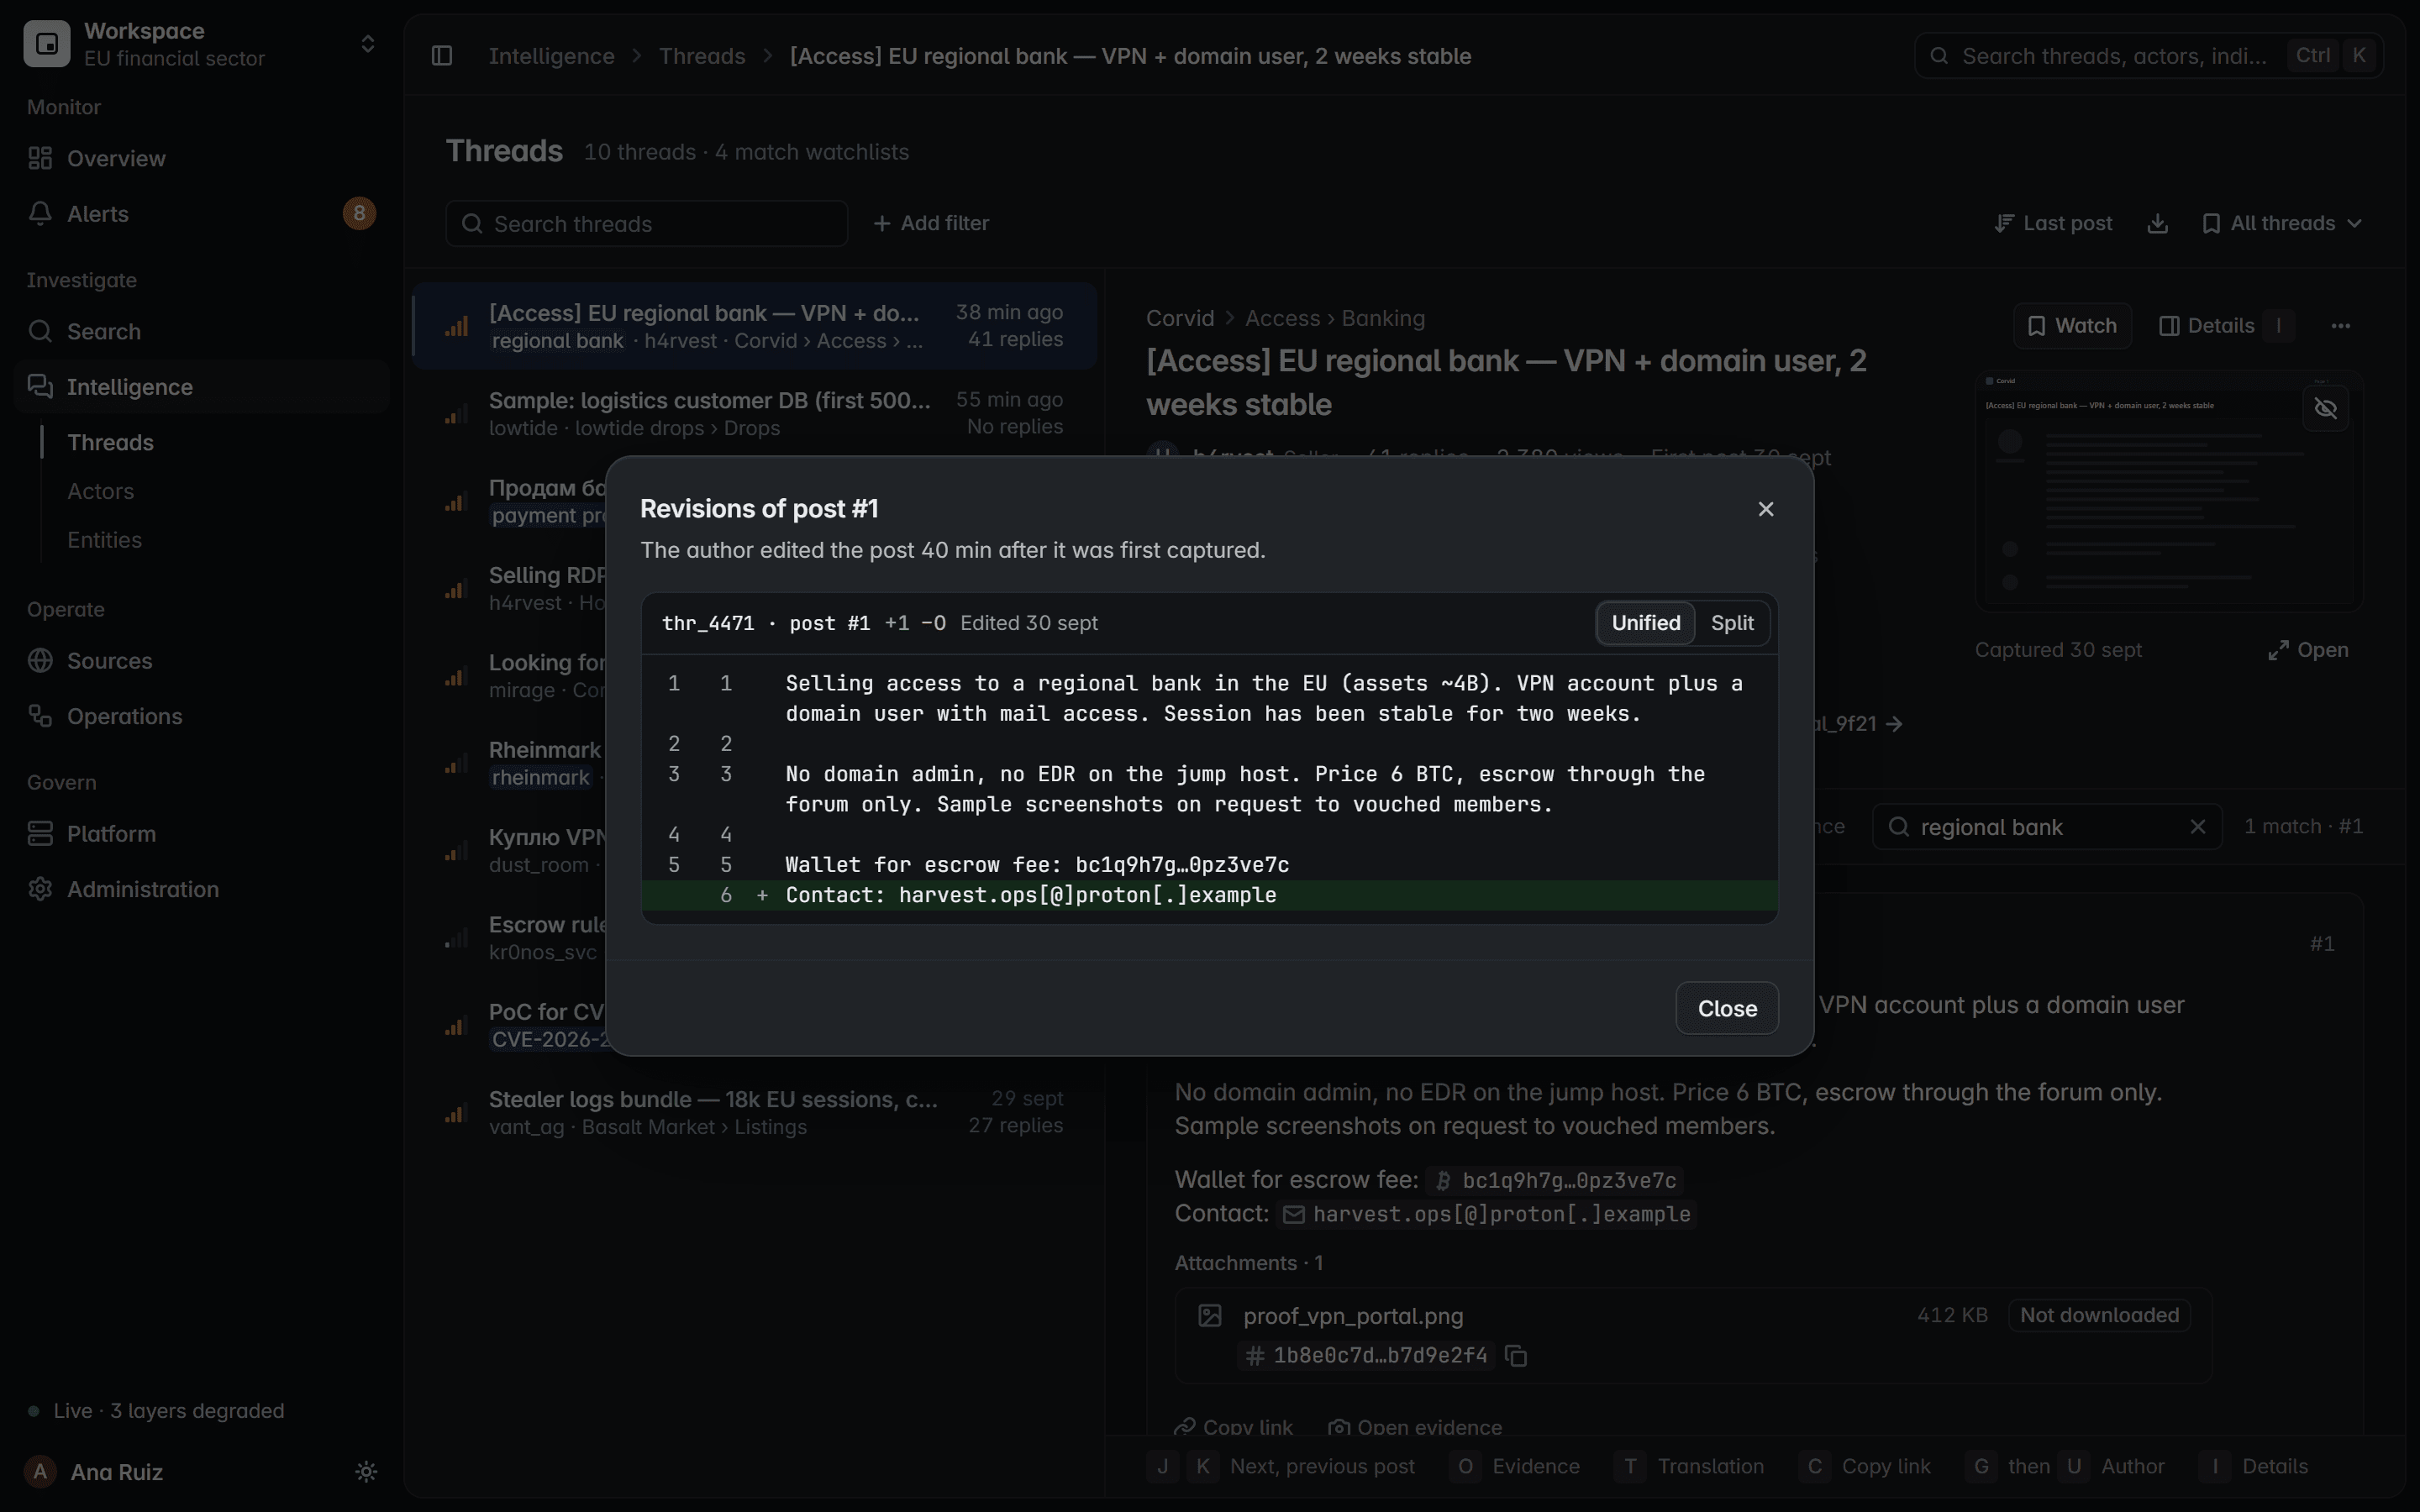
Storico
Recupera il passato di una fonte il giorno stesso in cui la aggiunge. Le modifiche vengono conservate: si vede cosa diceva un post prima.
Modificato, versione precedente conservata
Data leak individuati mentre sono ancora in vendita.
I post vengono classificati per intento, organizzazione colpita, regione, tipi di dati, numero di record e prezzo, e i campioni vengono segnalati.
Passi il mouse o dia il focus a un campo per trovarlo nel thread catturato.Apra un campo per vederlo nel thread catturato.
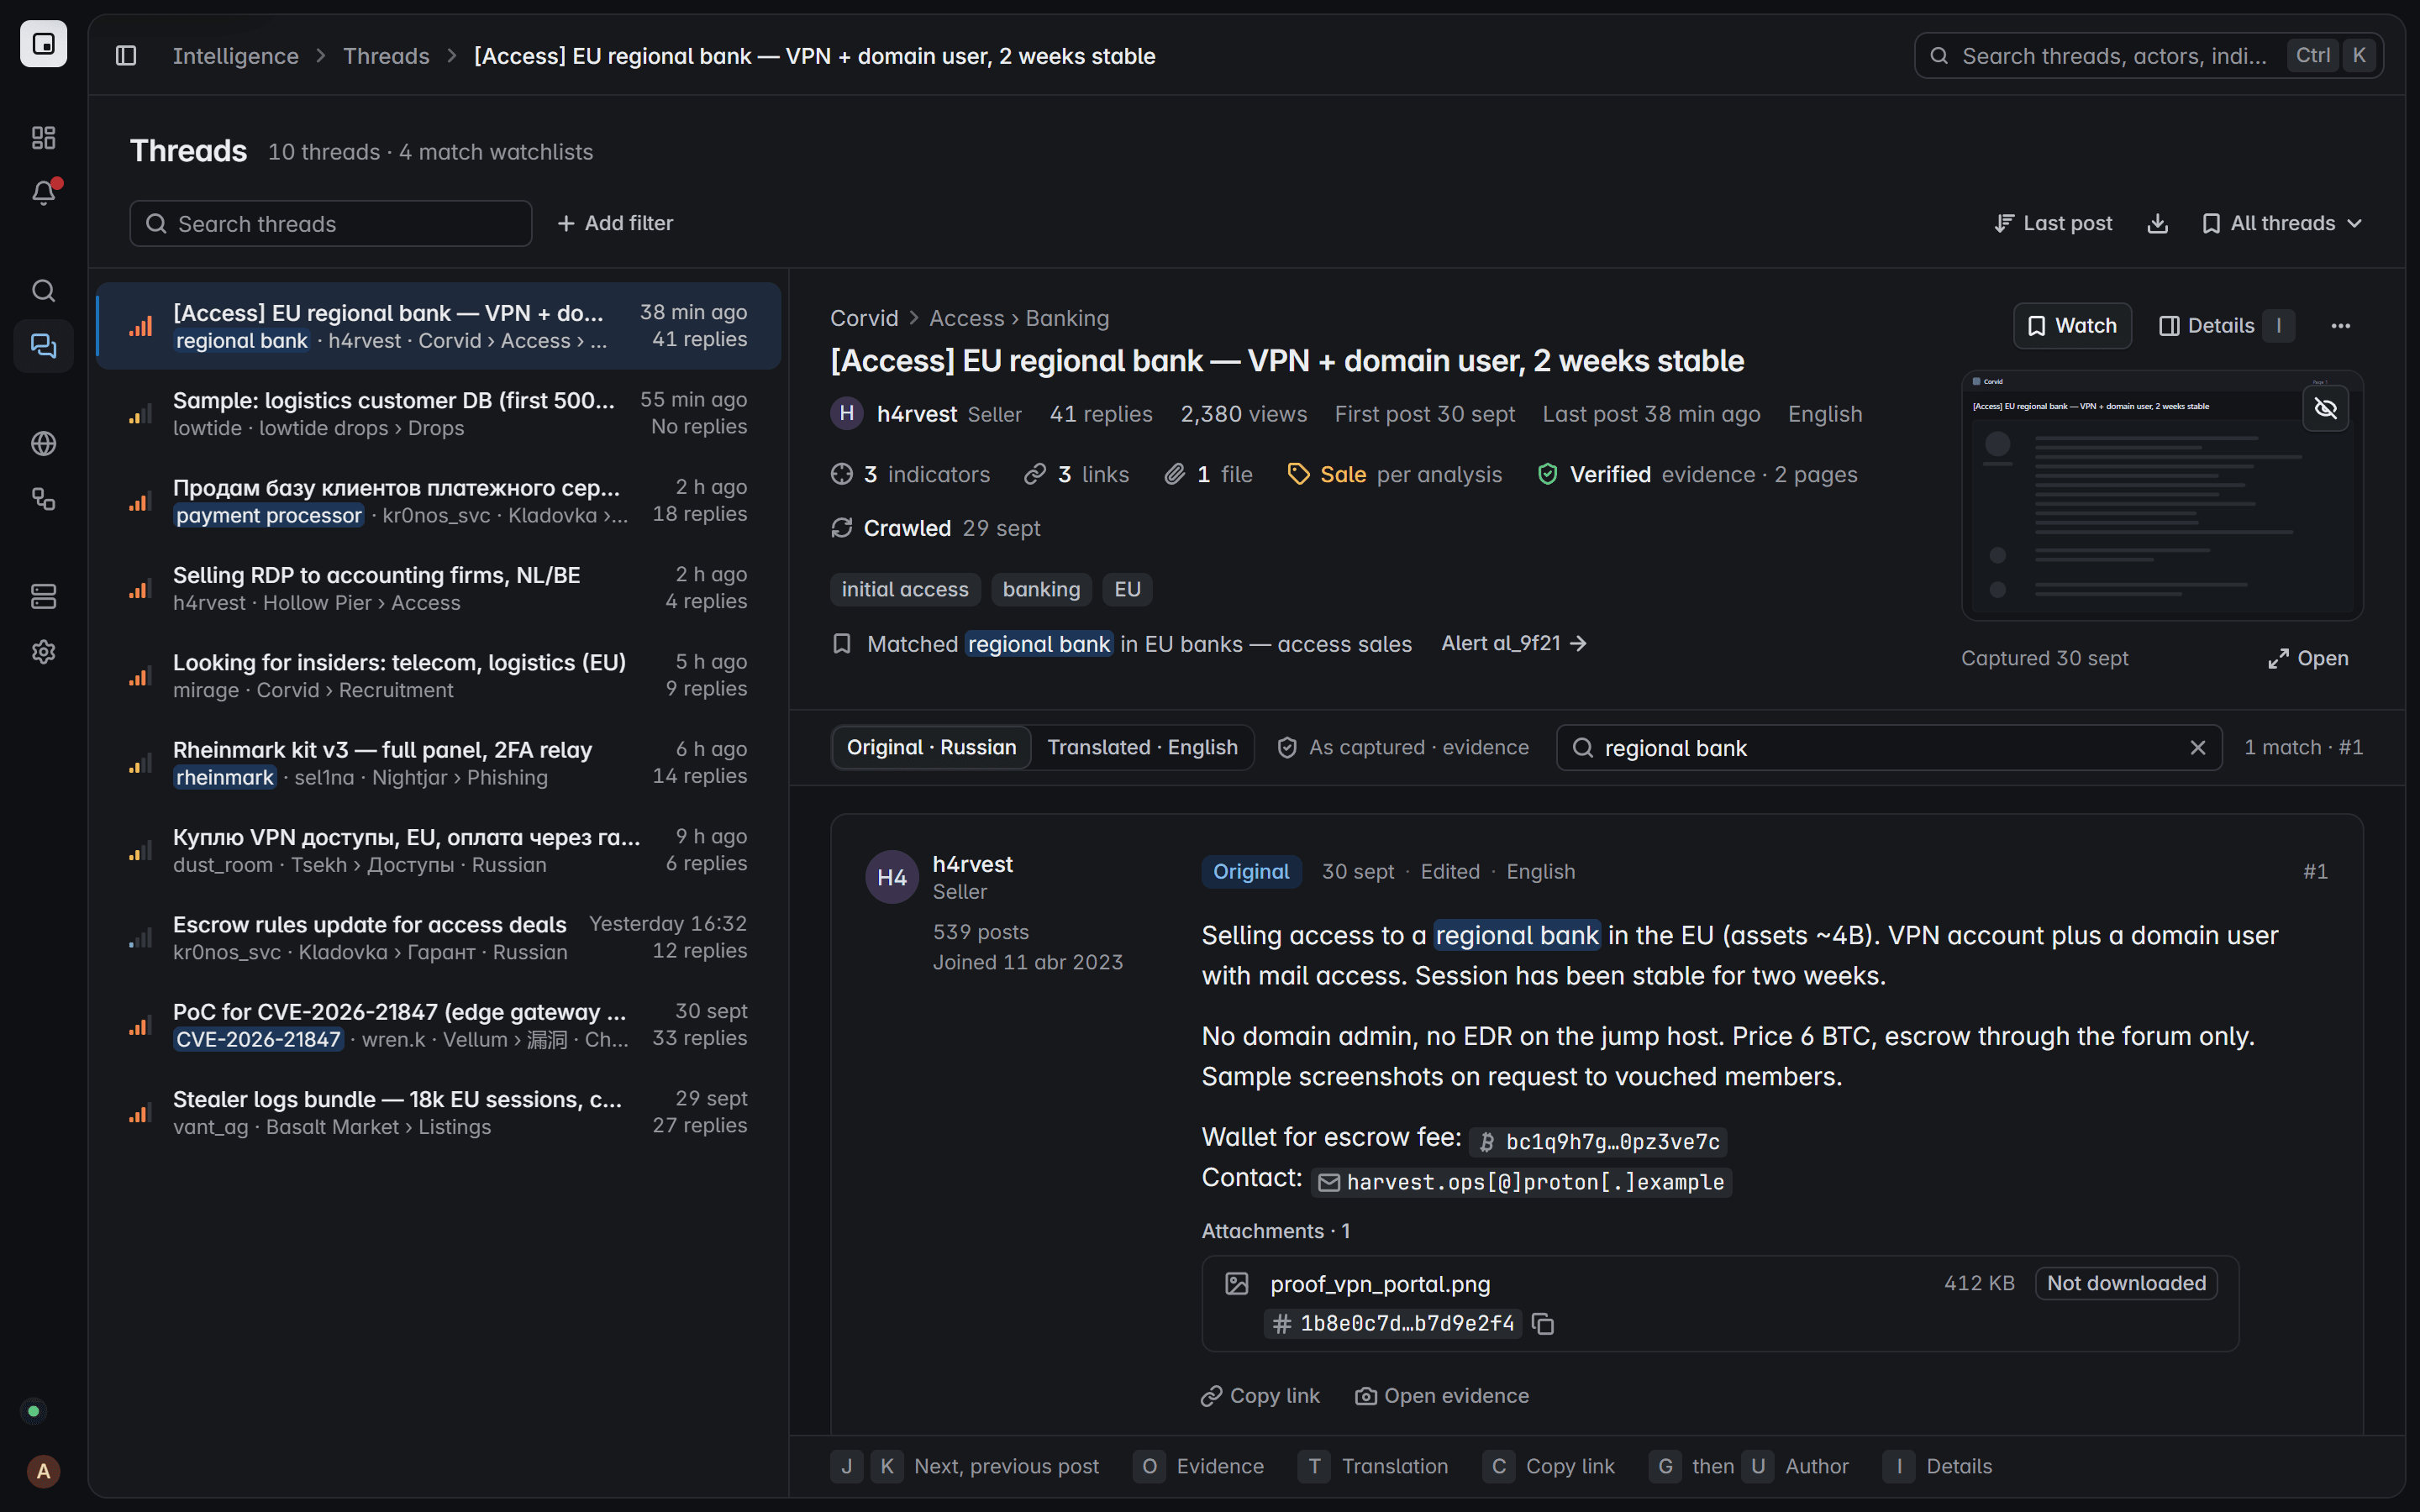
Passaggio di provenienzaPost
Passaggio di provenienzaFonte
Passaggio di provenienzaPost
Passaggio di provenienzaPost
Passaggio di provenienzaCattura sigillata
Passaggio di provenienzaRiscontro
Passaggio di provenienzaWatchlist
Passaggio di provenienzaEsecuzione di raccolta
Passaggio di provenienzaCattura sigillata
Schermata del prodotto con dati fittizi
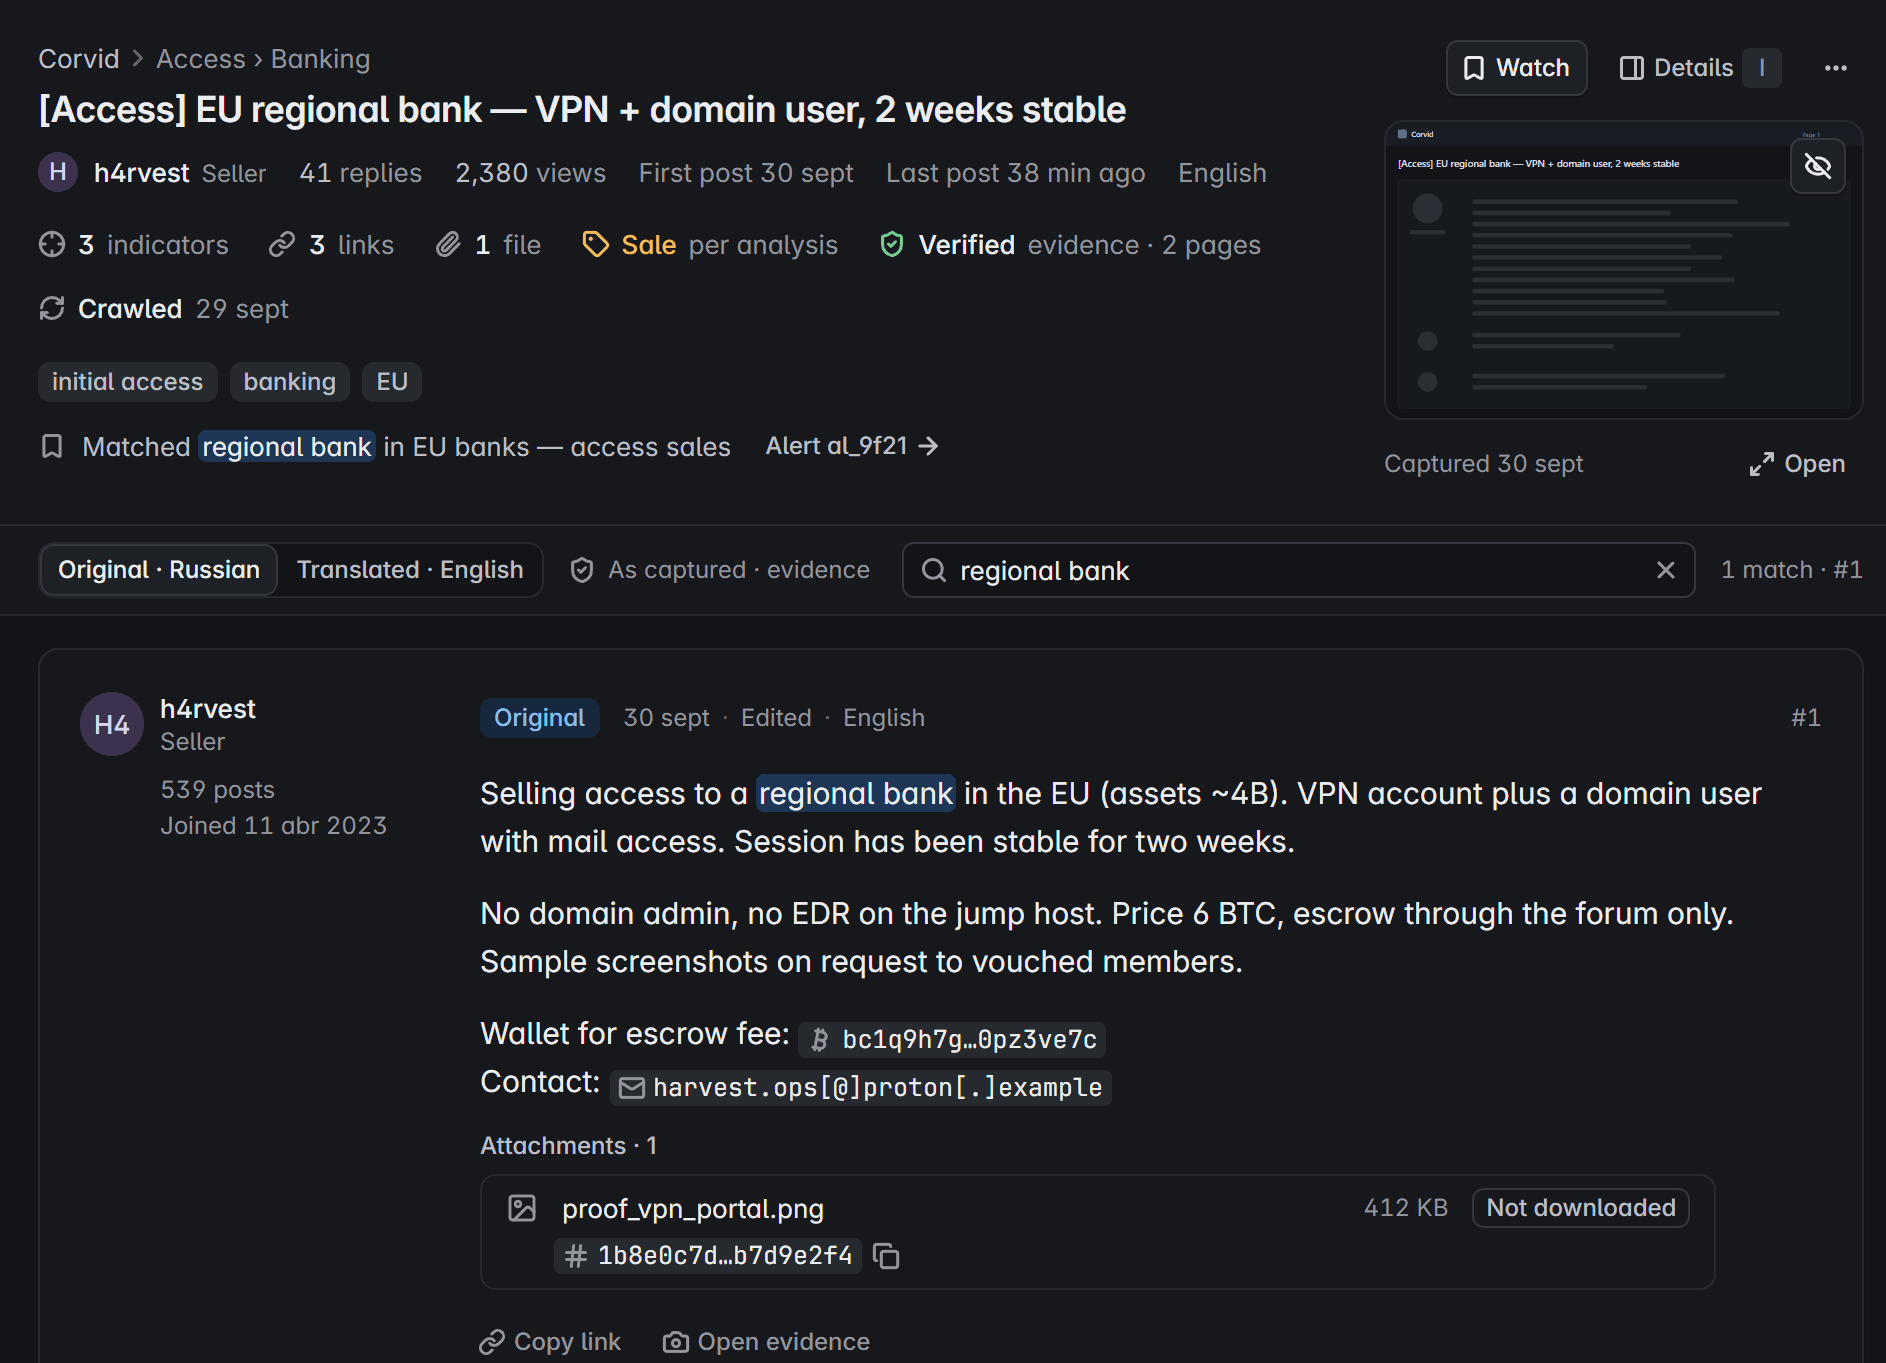
Provenienza
- FonteIl forum in cui è stato pubblicato
- Esecuzione di raccoltaL’esecuzione programmata che lo ha letto
- Cattura sigillataLa pagina così come catturata, con la sua impronta
- PostIl testo da cui proviene ogni valore
- RiscontroCiò che legge l’analista, etichettato
- WatchlistLa regola che lo ha fatto emergere
Nella cattura: il titolo del thread nell’intestazione del lettore. Passaggio di provenienza: Post.
Nella cattura: la colonna dell’autore accanto al post, con grado e numero di post. Passaggio di provenienza: Fonte.
Nella cattura: la frase del post che indica il prezzo. Passaggio di provenienza: Post.
Nella cattura: le righe con wallet e contatto nel post, defanged. Passaggio di provenienza: Post.
Nella cattura: il file allegato, contrassegnato come non scaricato. Passaggio di provenienza: Cattura sigillata.
Nella cattura: l’etichetta di intento tra i fatti del thread, contrassegnata come analisi. Passaggio di provenienza: Riscontro.
Nella cattura: la corrispondenza con la watchlist sotto i tag, con l’alert che ha generato. Passaggio di provenienza: Watchlist.
Nella cattura: la data del crawl tra i fatti del thread. Passaggio di provenienza: Esecuzione di raccolta.
Nella cattura: il fatto dell’evidenza verificata, con le catture di pagina sigillate che conta. Passaggio di provenienza: Cattura sigillata.
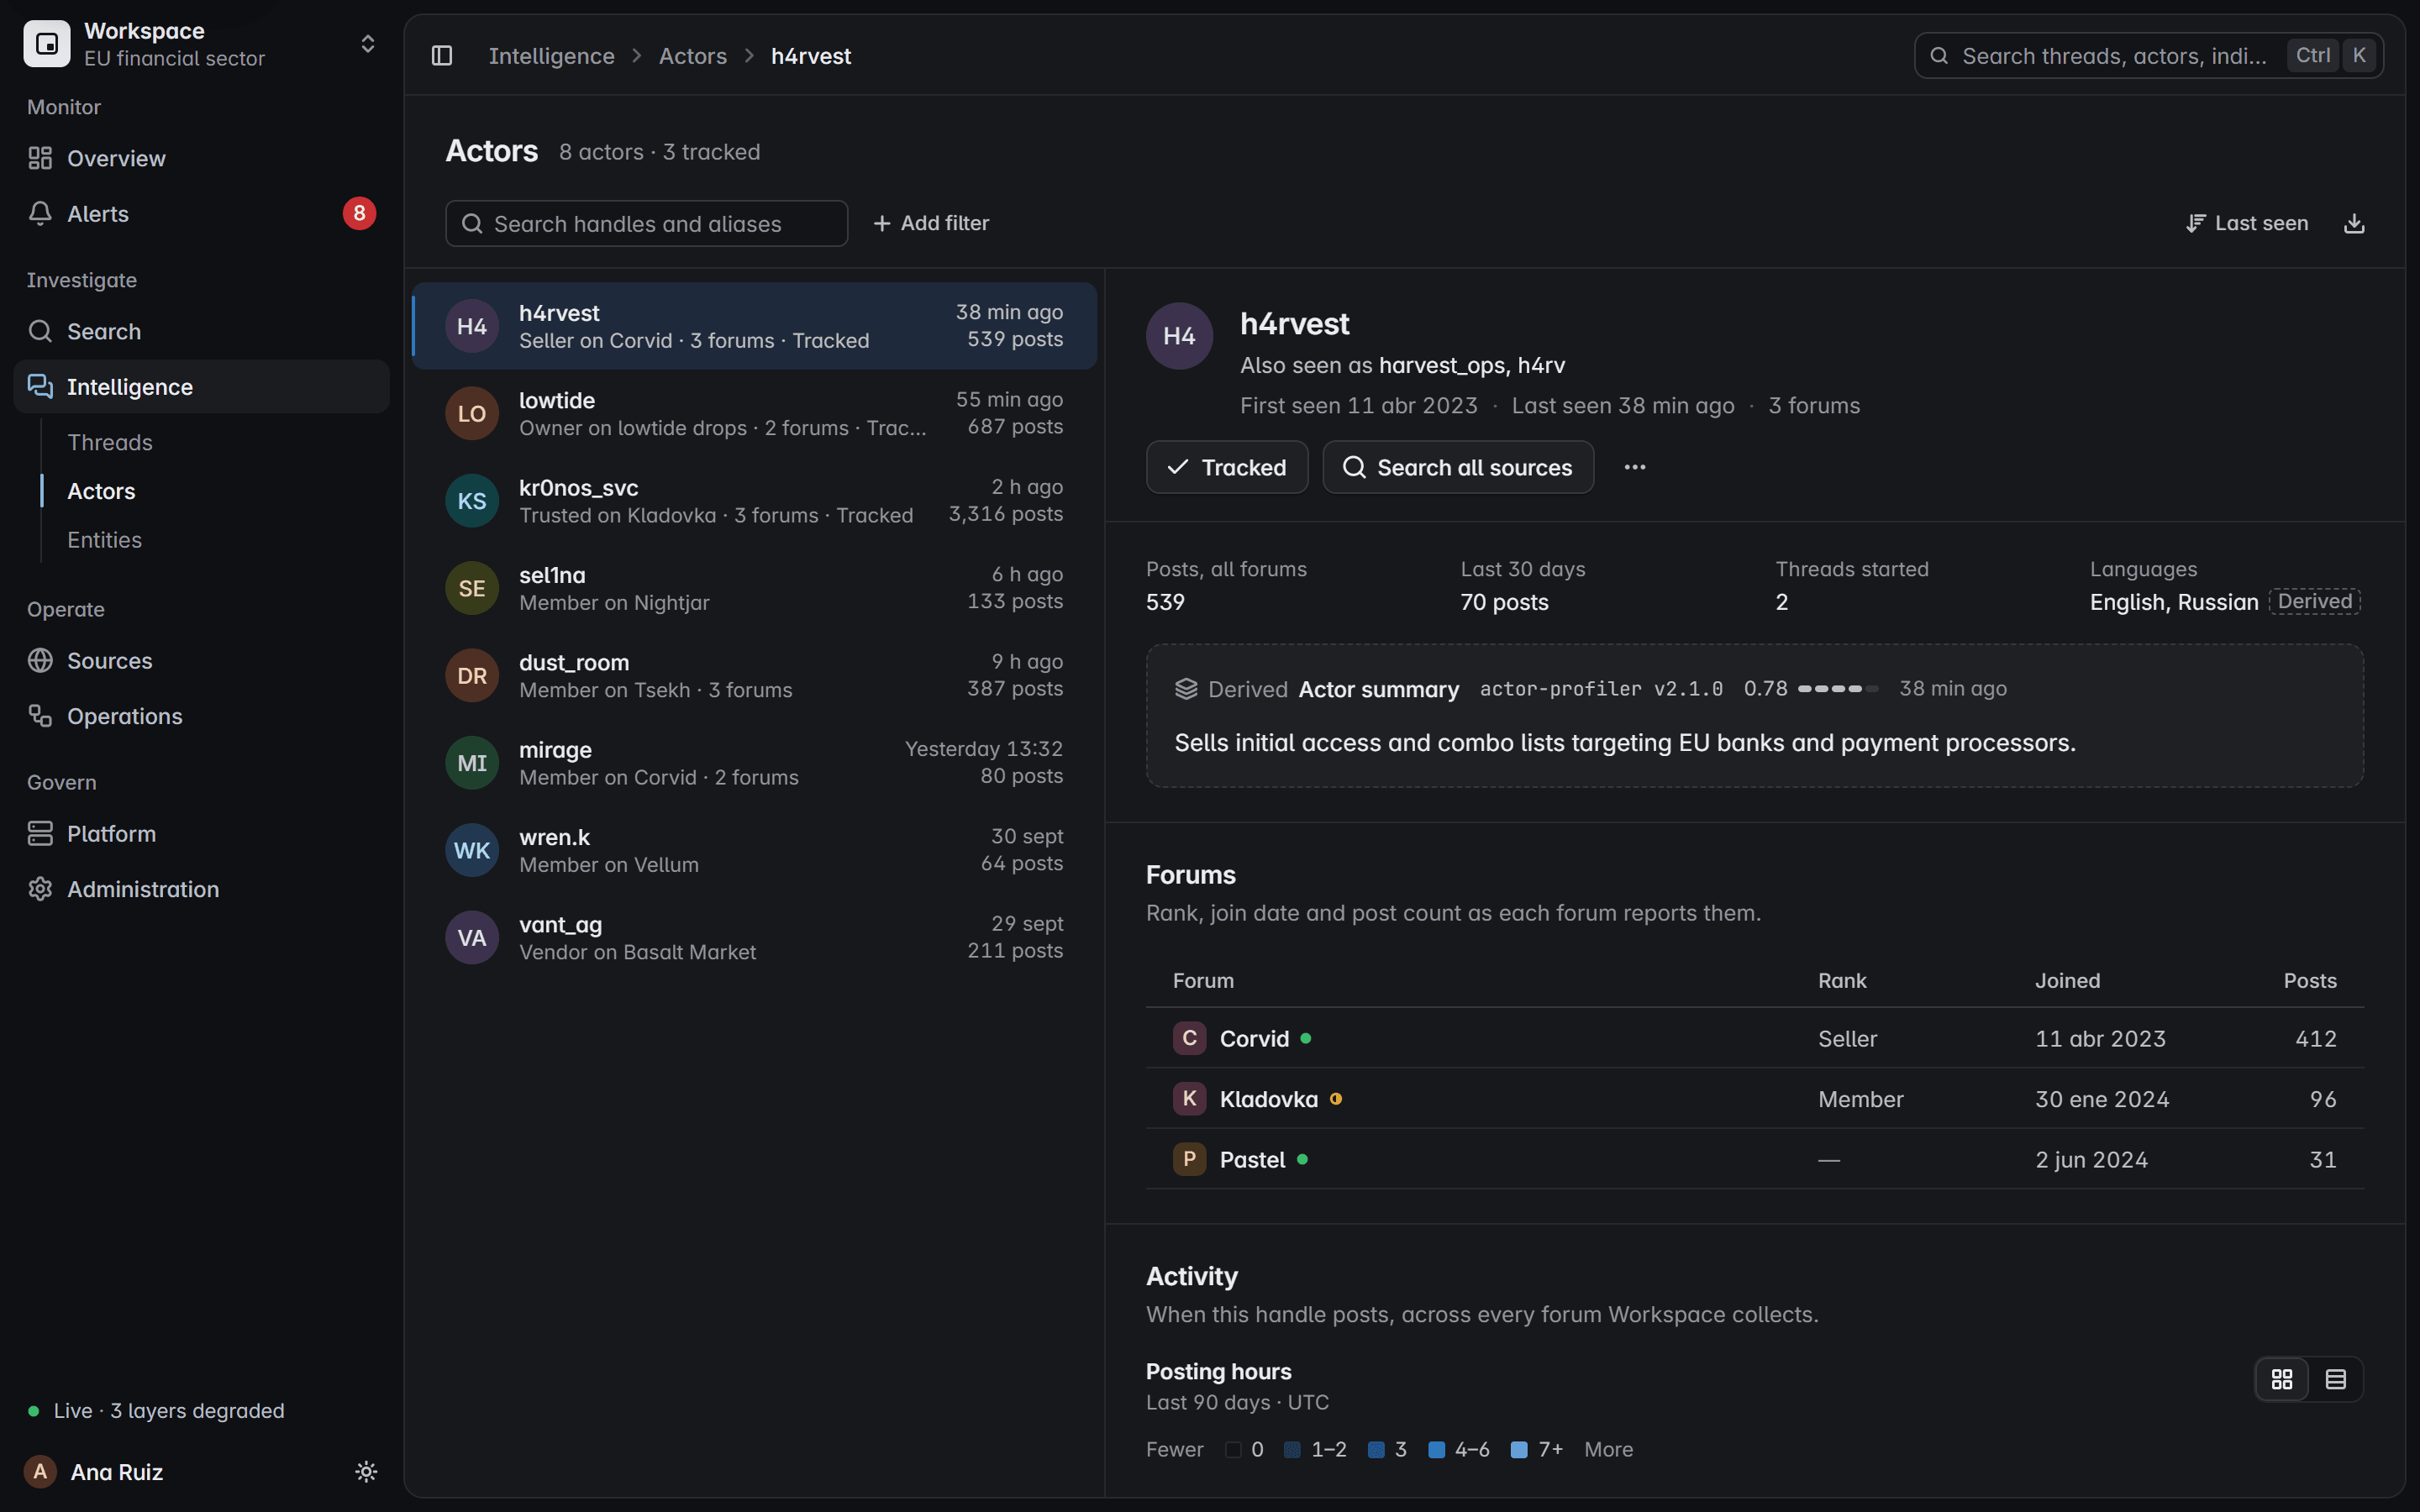
Tracciamento dei threat actor attraverso ogni alias.
Handle, wallet e contatti vengono correlati tra le fonti: chi cambia nome resta lo stesso attore e le watchlist continuano a seguirlo.
Fonte A, forum onion412 post di questo attore
Fonte B, marketplace chiuso96 post di questo attore
Fonte C, forum pubblico31 post di questo attore
Agli atti per questo attore
- Attori3
- Alias3
- Identificatori condivisi3
- Post6
- Thread3
- Indicatori2
- Organizzazioni2
- Paesi2
- Chiavi1
- Schede di leak1
- Watchlist2
- Alert2
- Incidenti1
Passi il mouse o dia il focus a un nodo per vedere i collegamenti.
Tutto ciò che è collegato a questo attore
- h4rvestha pubblicatoAccesso, banca regionale UE
- 198[.]51[.]100[.]23estratto daAccesso, banca regionale UE
- Accesso, banca regionale UEcolpisceBanca regionale, UE
- Nuovo annunciocolpisceStudi contabili
- Studi contabilicon sede inPaesi Bassi
- Studi contabilicon sede inBelgio
- kr0nos_svcha pubblicatoAggiornamento regole escrow
- kr0nos_svcgestiscek3vq7nz2…[.]onion
- k3vq7nz2…[.]onioncitato inAggiornamento regole escrow
- dust_roomha risposto aAccesso, banca regionale UE
- dust_roomha pagatoh4rvest
- 41F7 0D9Busata dah4rvest
- Azienda di logistica, DEcitaContatto condiviso
- Banche UE, vendita di accessicorrisponde aAccesso, banca regionale UE
- Banche UE, vendita di accessiha generatoal_9f21
- Attori tracciaticorrisponde aharvest_ops
- Attori tracciatiha generatoal_9f28
- al_9f28raggruppato ininc_204
Schermata del prodotto con dati fittizi
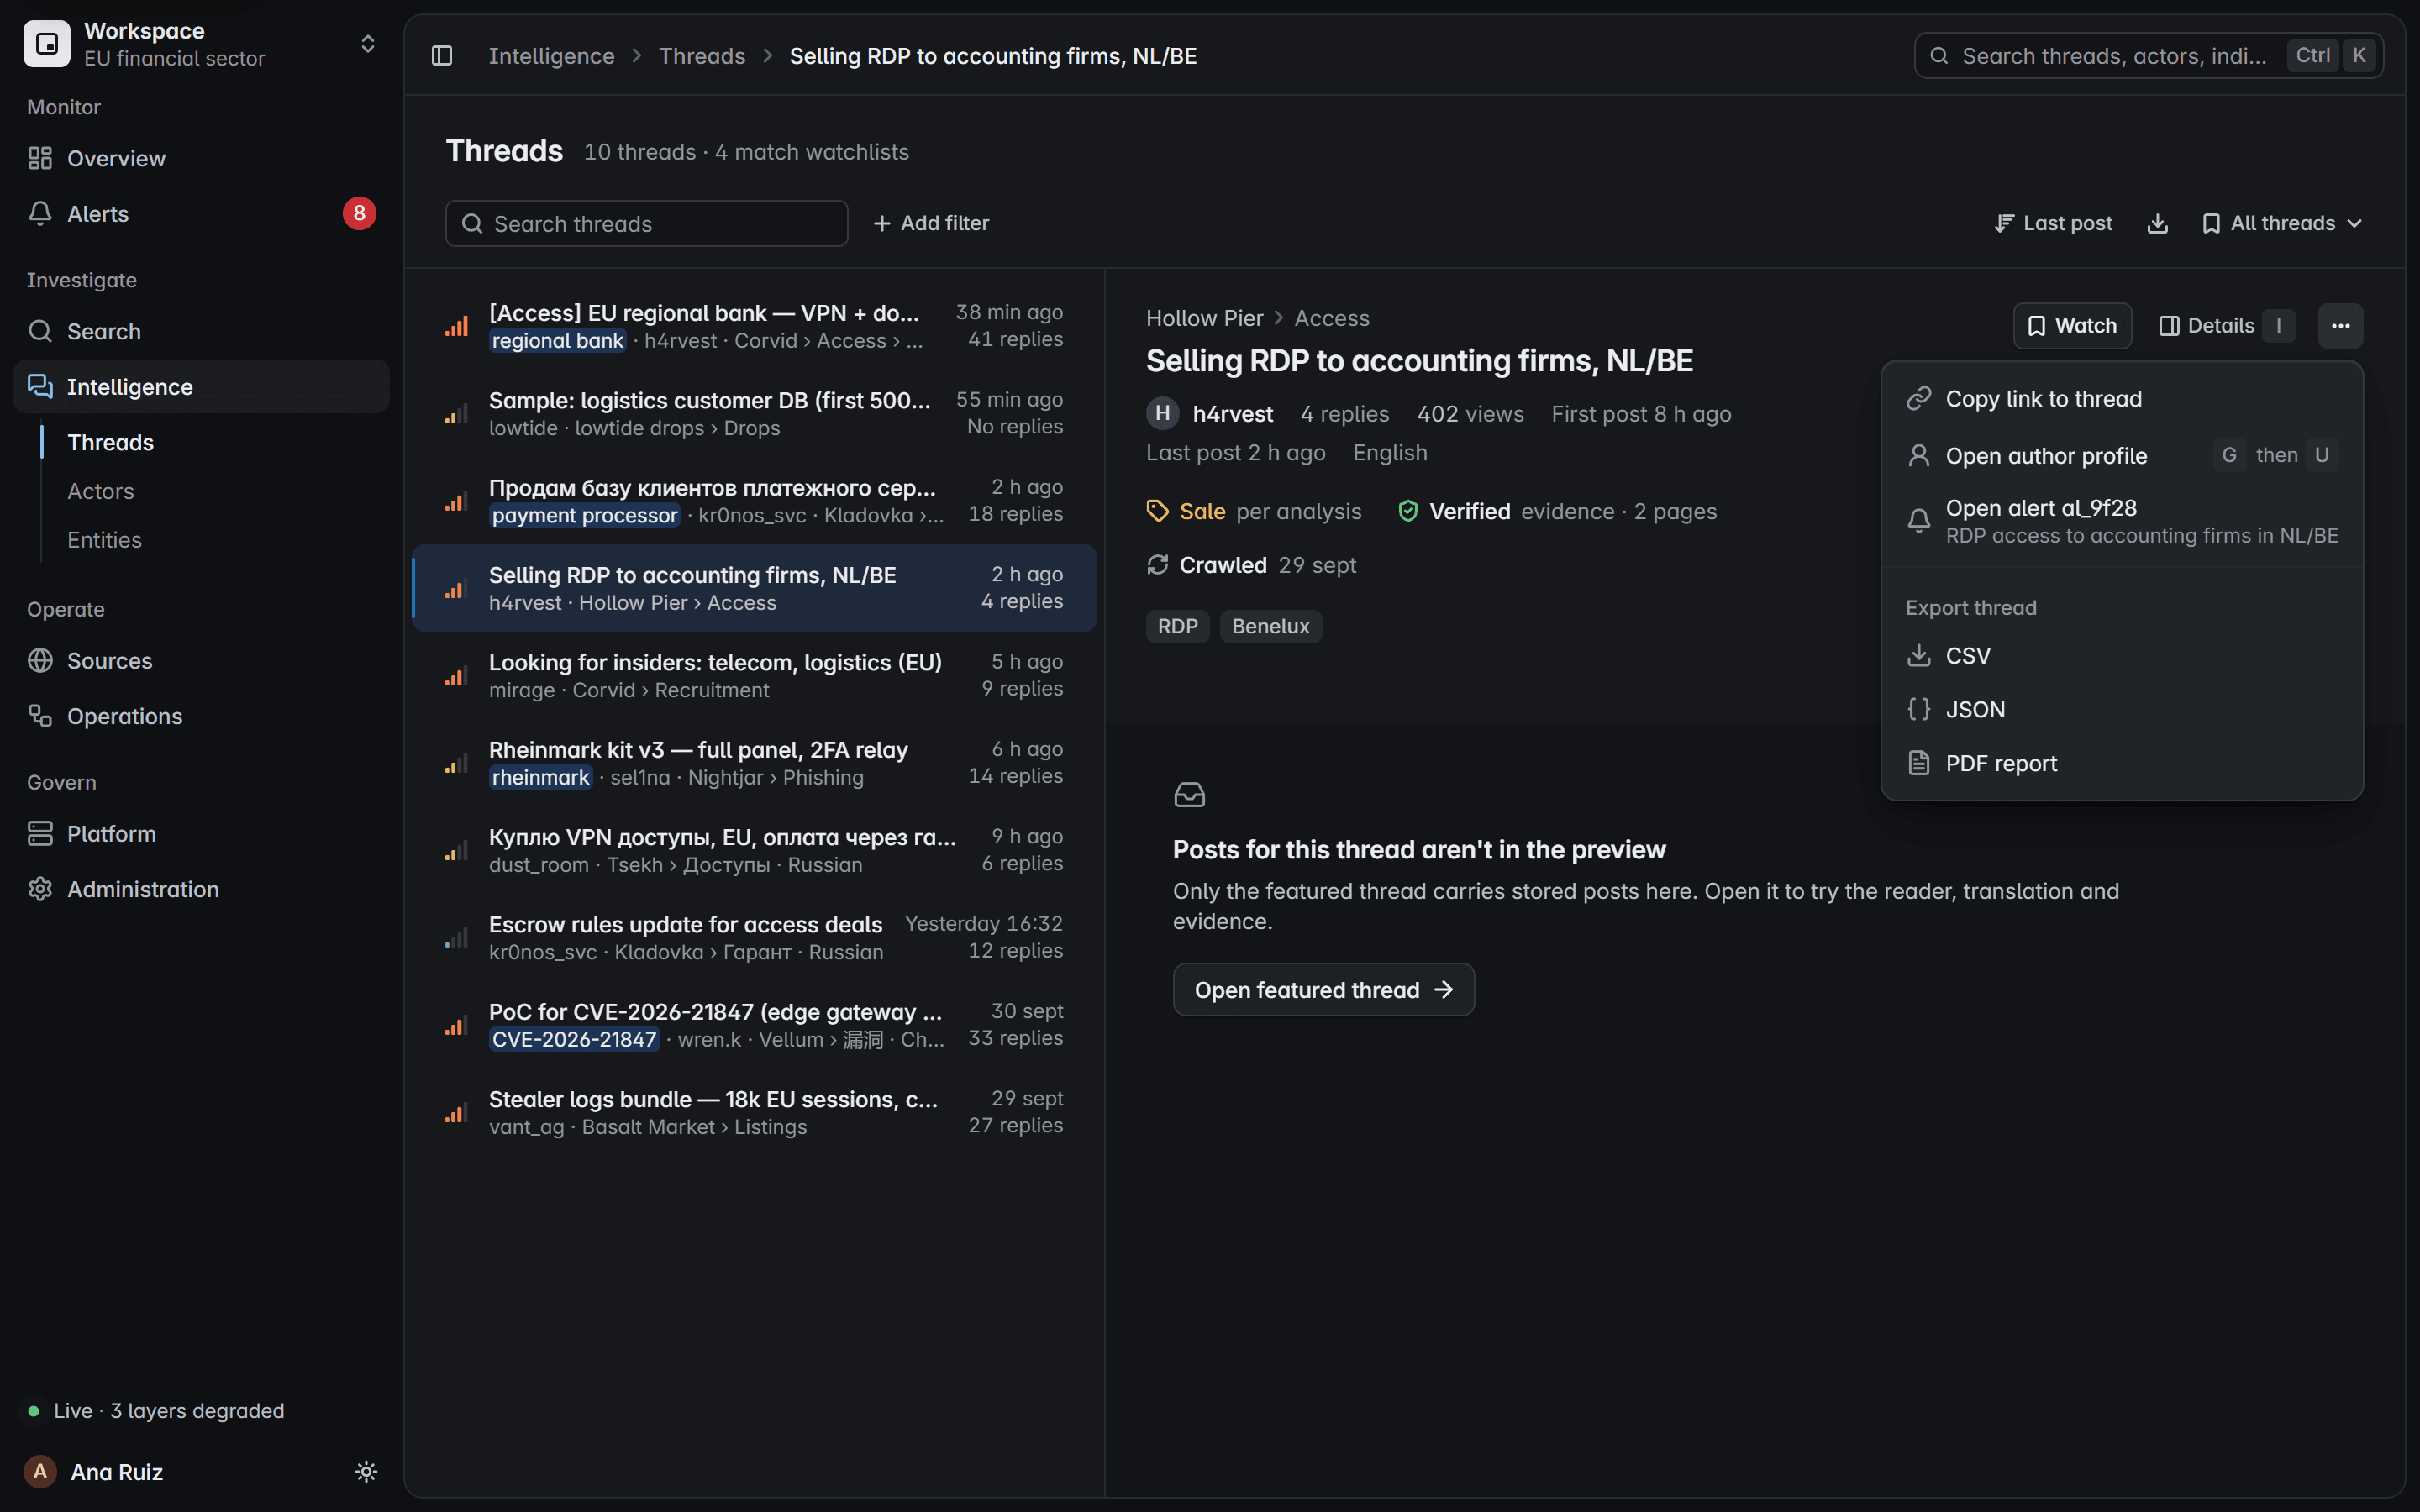
Chi è
| Fonte | Handle | Grado | Iscritto | Post |
|---|---|---|---|---|
| Fonte A | h4rvest | Venditore | apr 2023 | 412 |
| Fonte B | harvest_ops | Membro | gen 2024 | 96 |
| Fonte C | h4rvest | Senza grado | giu 2024 | 31 |
- Identificatori
- Wallet riutilizzato in 14 post su 2 fonti@proton[.]exampleContatto condiviso su 2 fonti, 9 menzionih4rvestLo stesso handle su 2 fonti41F7 0D9BChiave PGP citata in 3 post
- Orari di pubblicazione, UTC
- Lingue
- Inglese e russo, rilevati per ogni post
- Visto
- Dal 11 apr 2023 al 2 ott 2026
- Attività
- 539 post, 70 negli ultimi 30 giorni, 2 thread avviati
Chi prende di mira e con chi tratta
- Argomenti
- Initial access, account VPN e di dominio, combo list
- Settori
- Banche, payment processor, studi contabili
- Paesi
- Paesi Bassi and Belgio, e banche dell’UE senza paese indicato
- Prezzi richiesti
- Da 5 a 6 BTC su 3 annunci, solo con escrow
- Thread collegati
- [Access] EU regional bank, VPN + domain userSelling RDP to accounting firms, NL/BE
- Alert e incidenti
- CriticoInitial access offerto per una banca monitorataAltoAccesso RDP a studi contabili nei Paesi Bassi e in BelgioIncidente: vendita di accessi a banche regionali dell’UE, 4 alert
- Tratta con
- dust_roomkr0nos_svcmirage
Dati sintetici
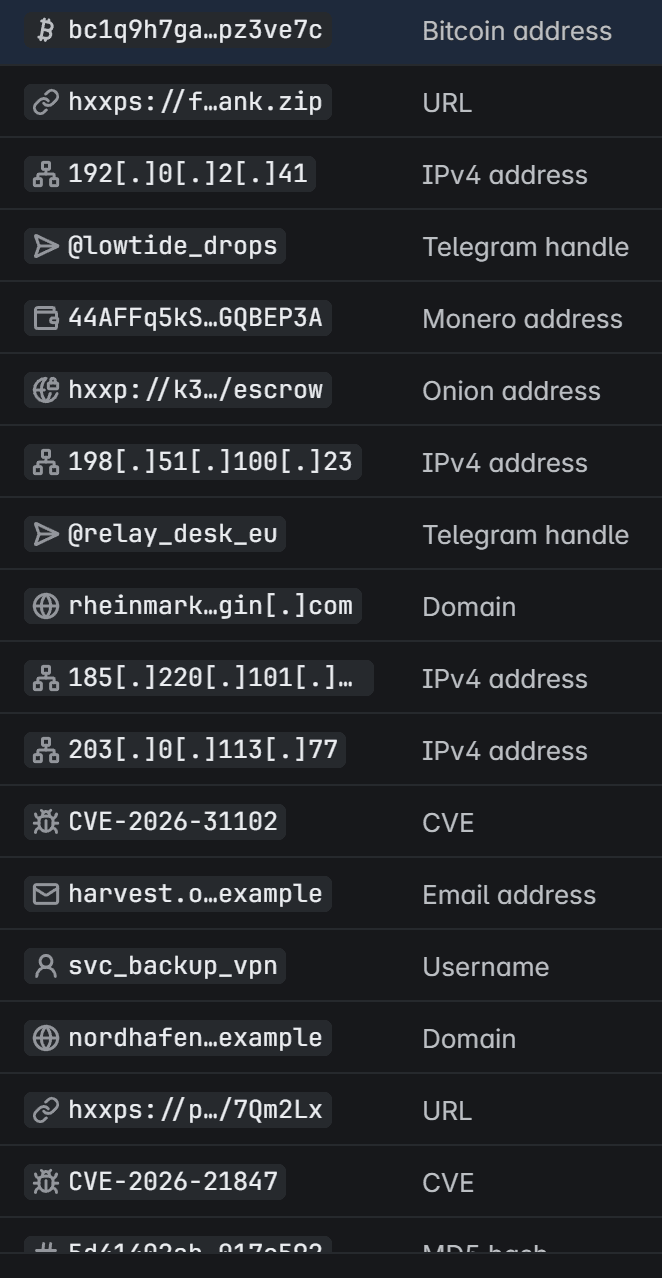
Estratto e defanged, nel prodotto
Schermata del prodotto con dati fittizi
Estrazione di IOC, defanged e pronti per l’hunting.
Email, domini, URL, indirizzi onion, IP, hash, CVE e wallet crypto vengono estratti da ogni post e resi defanged, così nulla si apre per errore.
Email
harv…ops[@]proton[.]example
Abbreviata al centro, con la @ e ogni punto tra parentesi quadre.
Dominio
nordhafen-support[.]example
Ogni punto tra parentesi quadre, così non viene mai risolto.
URL
hxxps://files[.]example[.]net/s/7Qm2Lx
Schema disinnescato in hxxps, punti dell’host tra parentesi quadre.
Indirizzo onion
hxxp://k3vq7nz2…6wpx3yha[.]onion/escrow
Mostrato come indirizzo defanged, mai come collegamento.
CVE
CVE-2026-21847
Correlato in ogni post che lo cita.
Wallet crypto
- Bitcoin
- bc1q9h7g…0pz3ve7c
- Ethereum
- 0x7f3a91c4…d02be91c
Abbreviato al centro e collegato tra più attori.
Hash di file
- MD5
- 3c62e6a0960af0138dd8363e24e3f899
- SHA-1
- b20b68ec0b291b99ea5d4d9e6bb66a11dd037b31
- SHA-256
- 1b8e0c7dab474a027ed90be3f00e397a07fe8b96c9c2ba52f77036e9b7d9e2f4
Conservato esattamente com’è: un hash non si può aprire.
Indirizzo IP
- IPv4
- 198[.]51[.]100[.]23
- IPv6
- 2001[:]db8[:]4f1a[:][:]17
Punti e due punti tra parentesi quadre, per IPv4 e IPv6.
Dati sintetici
Un’analisi con IA che non sovrascrive mai i fatti.
I fatti della fonte restano esattamente come catturati. L’arricchimento con IA vive in un blocco a parte, marcato con modello, versione del prompt e confidenza, e non li sovrascrive mai.
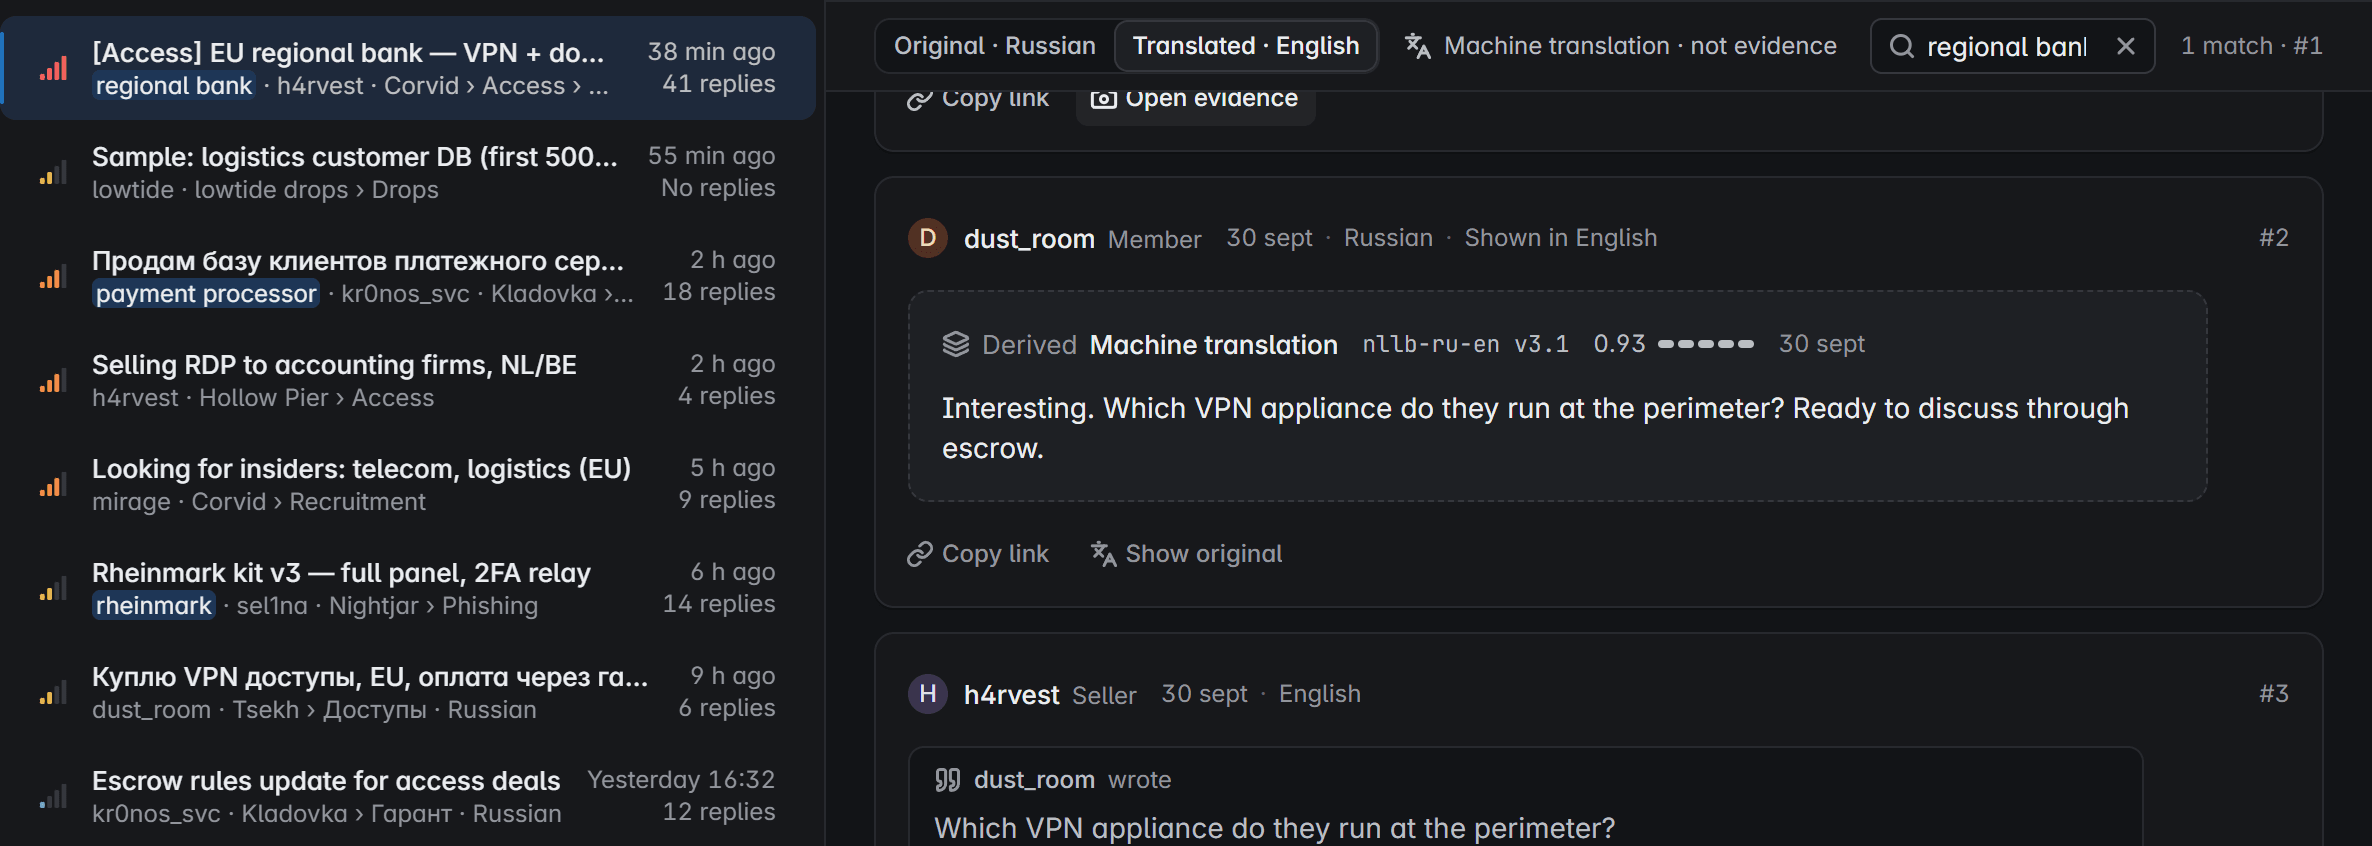
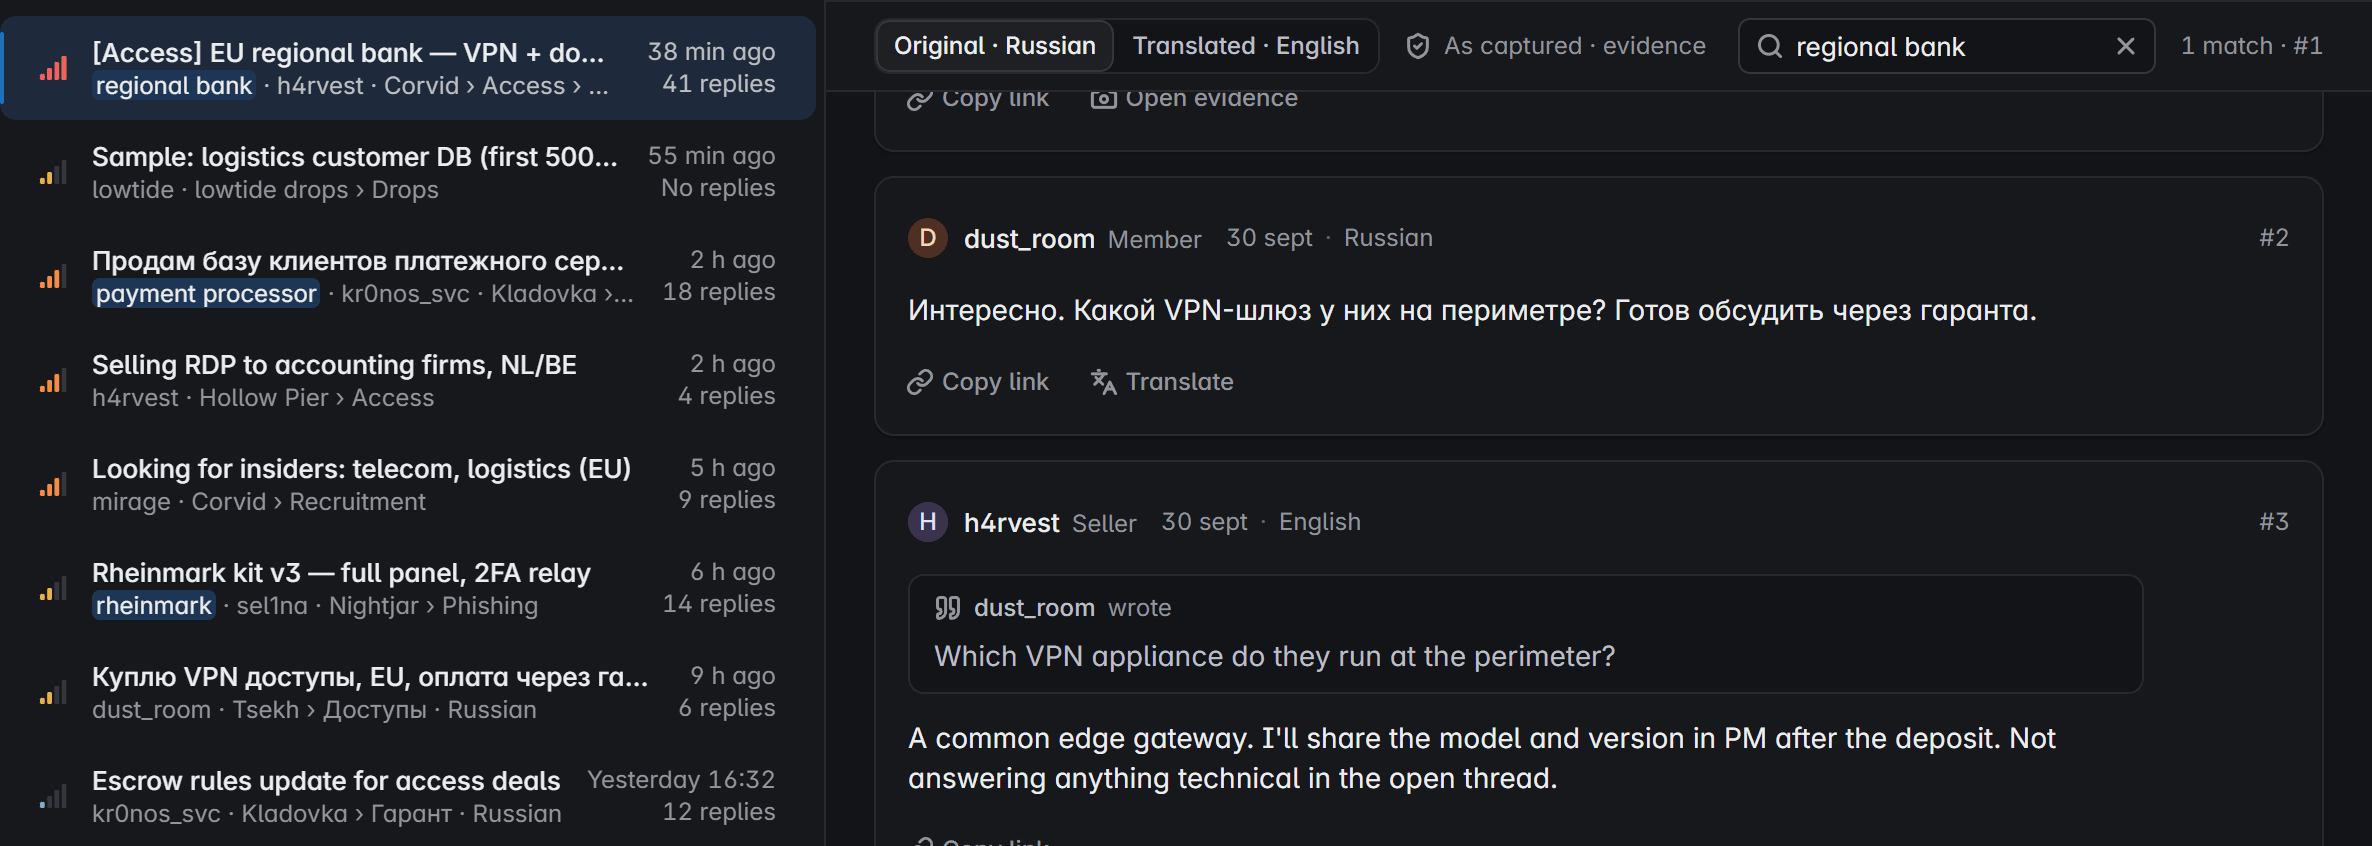
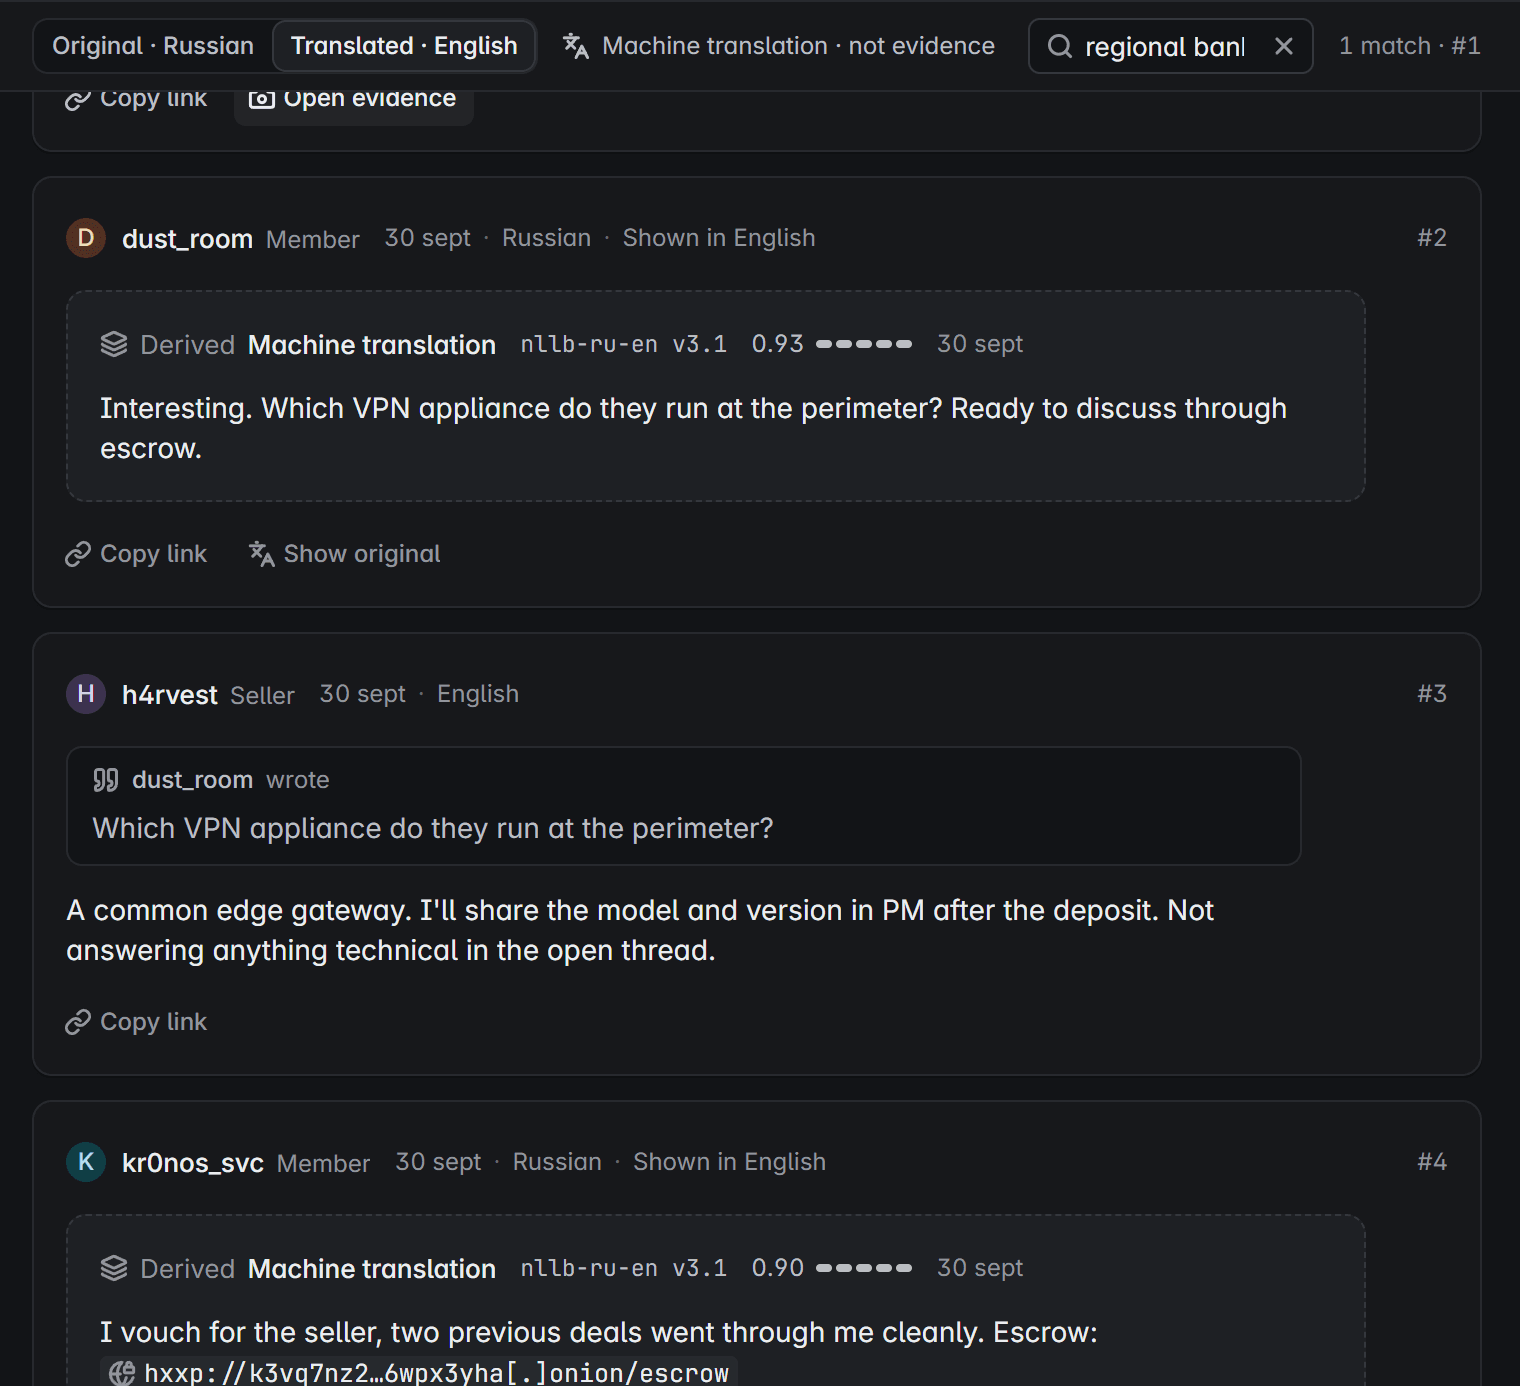
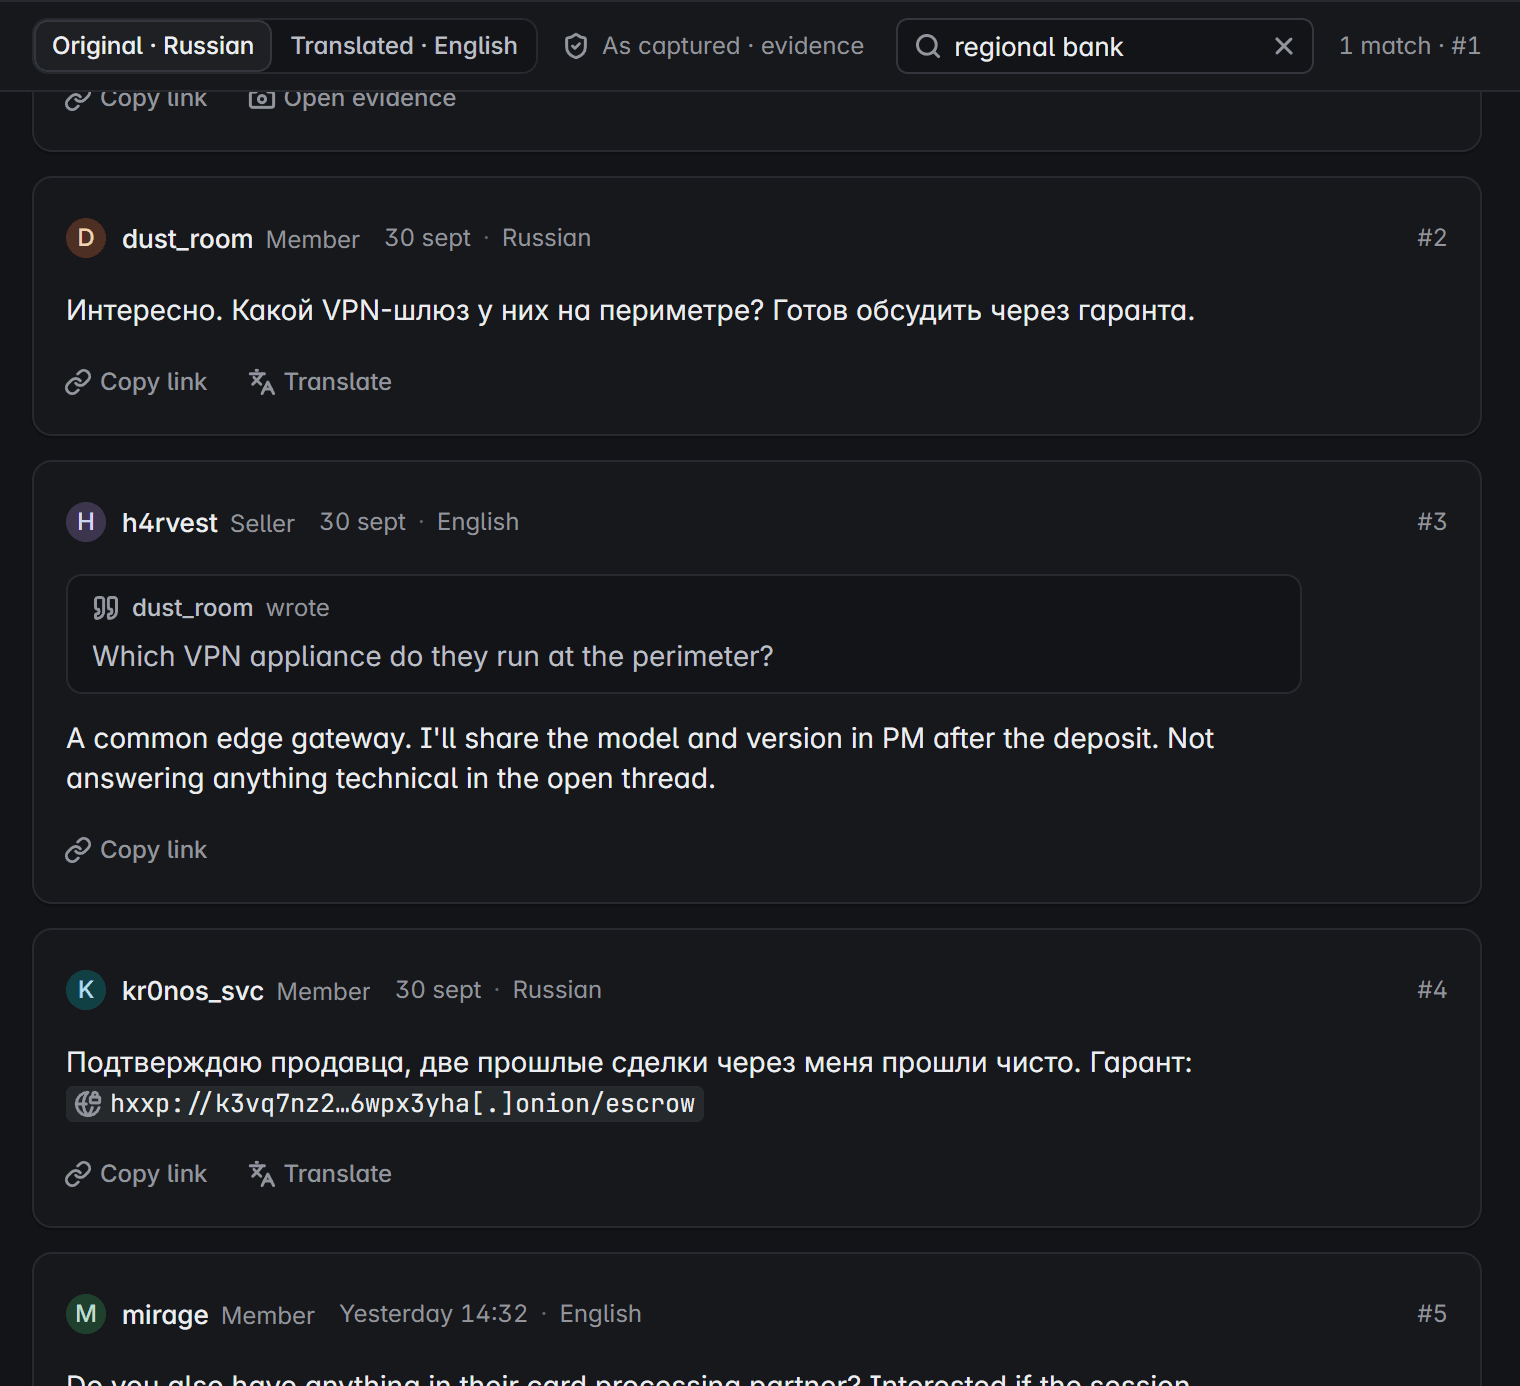
Schermata del prodotto con dati fittizi
- Riepiloghi di post e di thread interi.
- Traduzione opzionale, sempre etichettata.
- Funziona su modelli locali o self-hosted quando i dati devono restare all’interno.
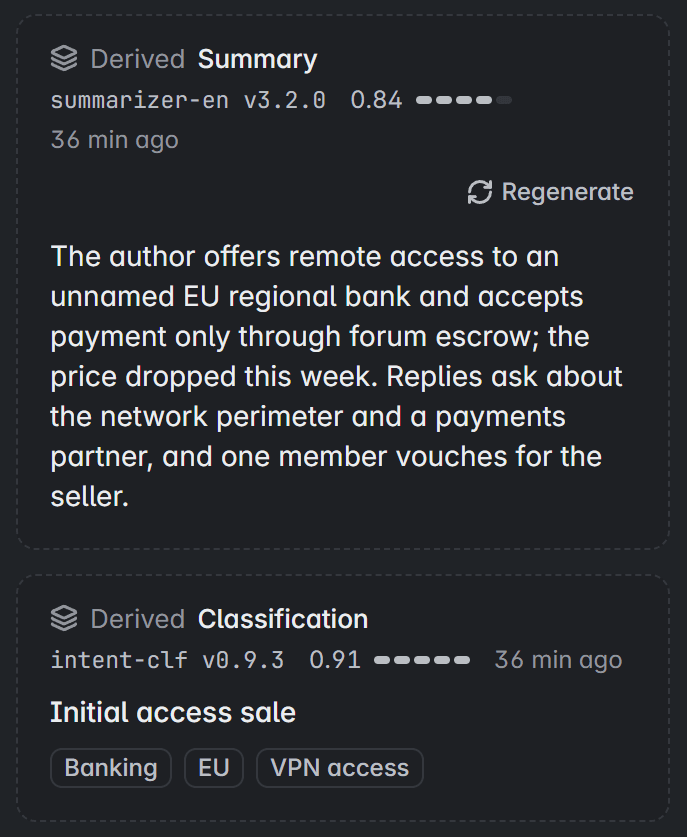
- Etichettato Derivato
- Modello e versione
- Confidenza
Schermata del prodotto con dati fittizi
Alert dal dark web, da watchlist sempre in guardia.
Ricerca full-text e semantica su tutto ciò che è stato raccolto. Si trasforma ciò che conta in watchlist, le si rieseguisce sullo storico e si instradano gli alert verso i propri strumenti.
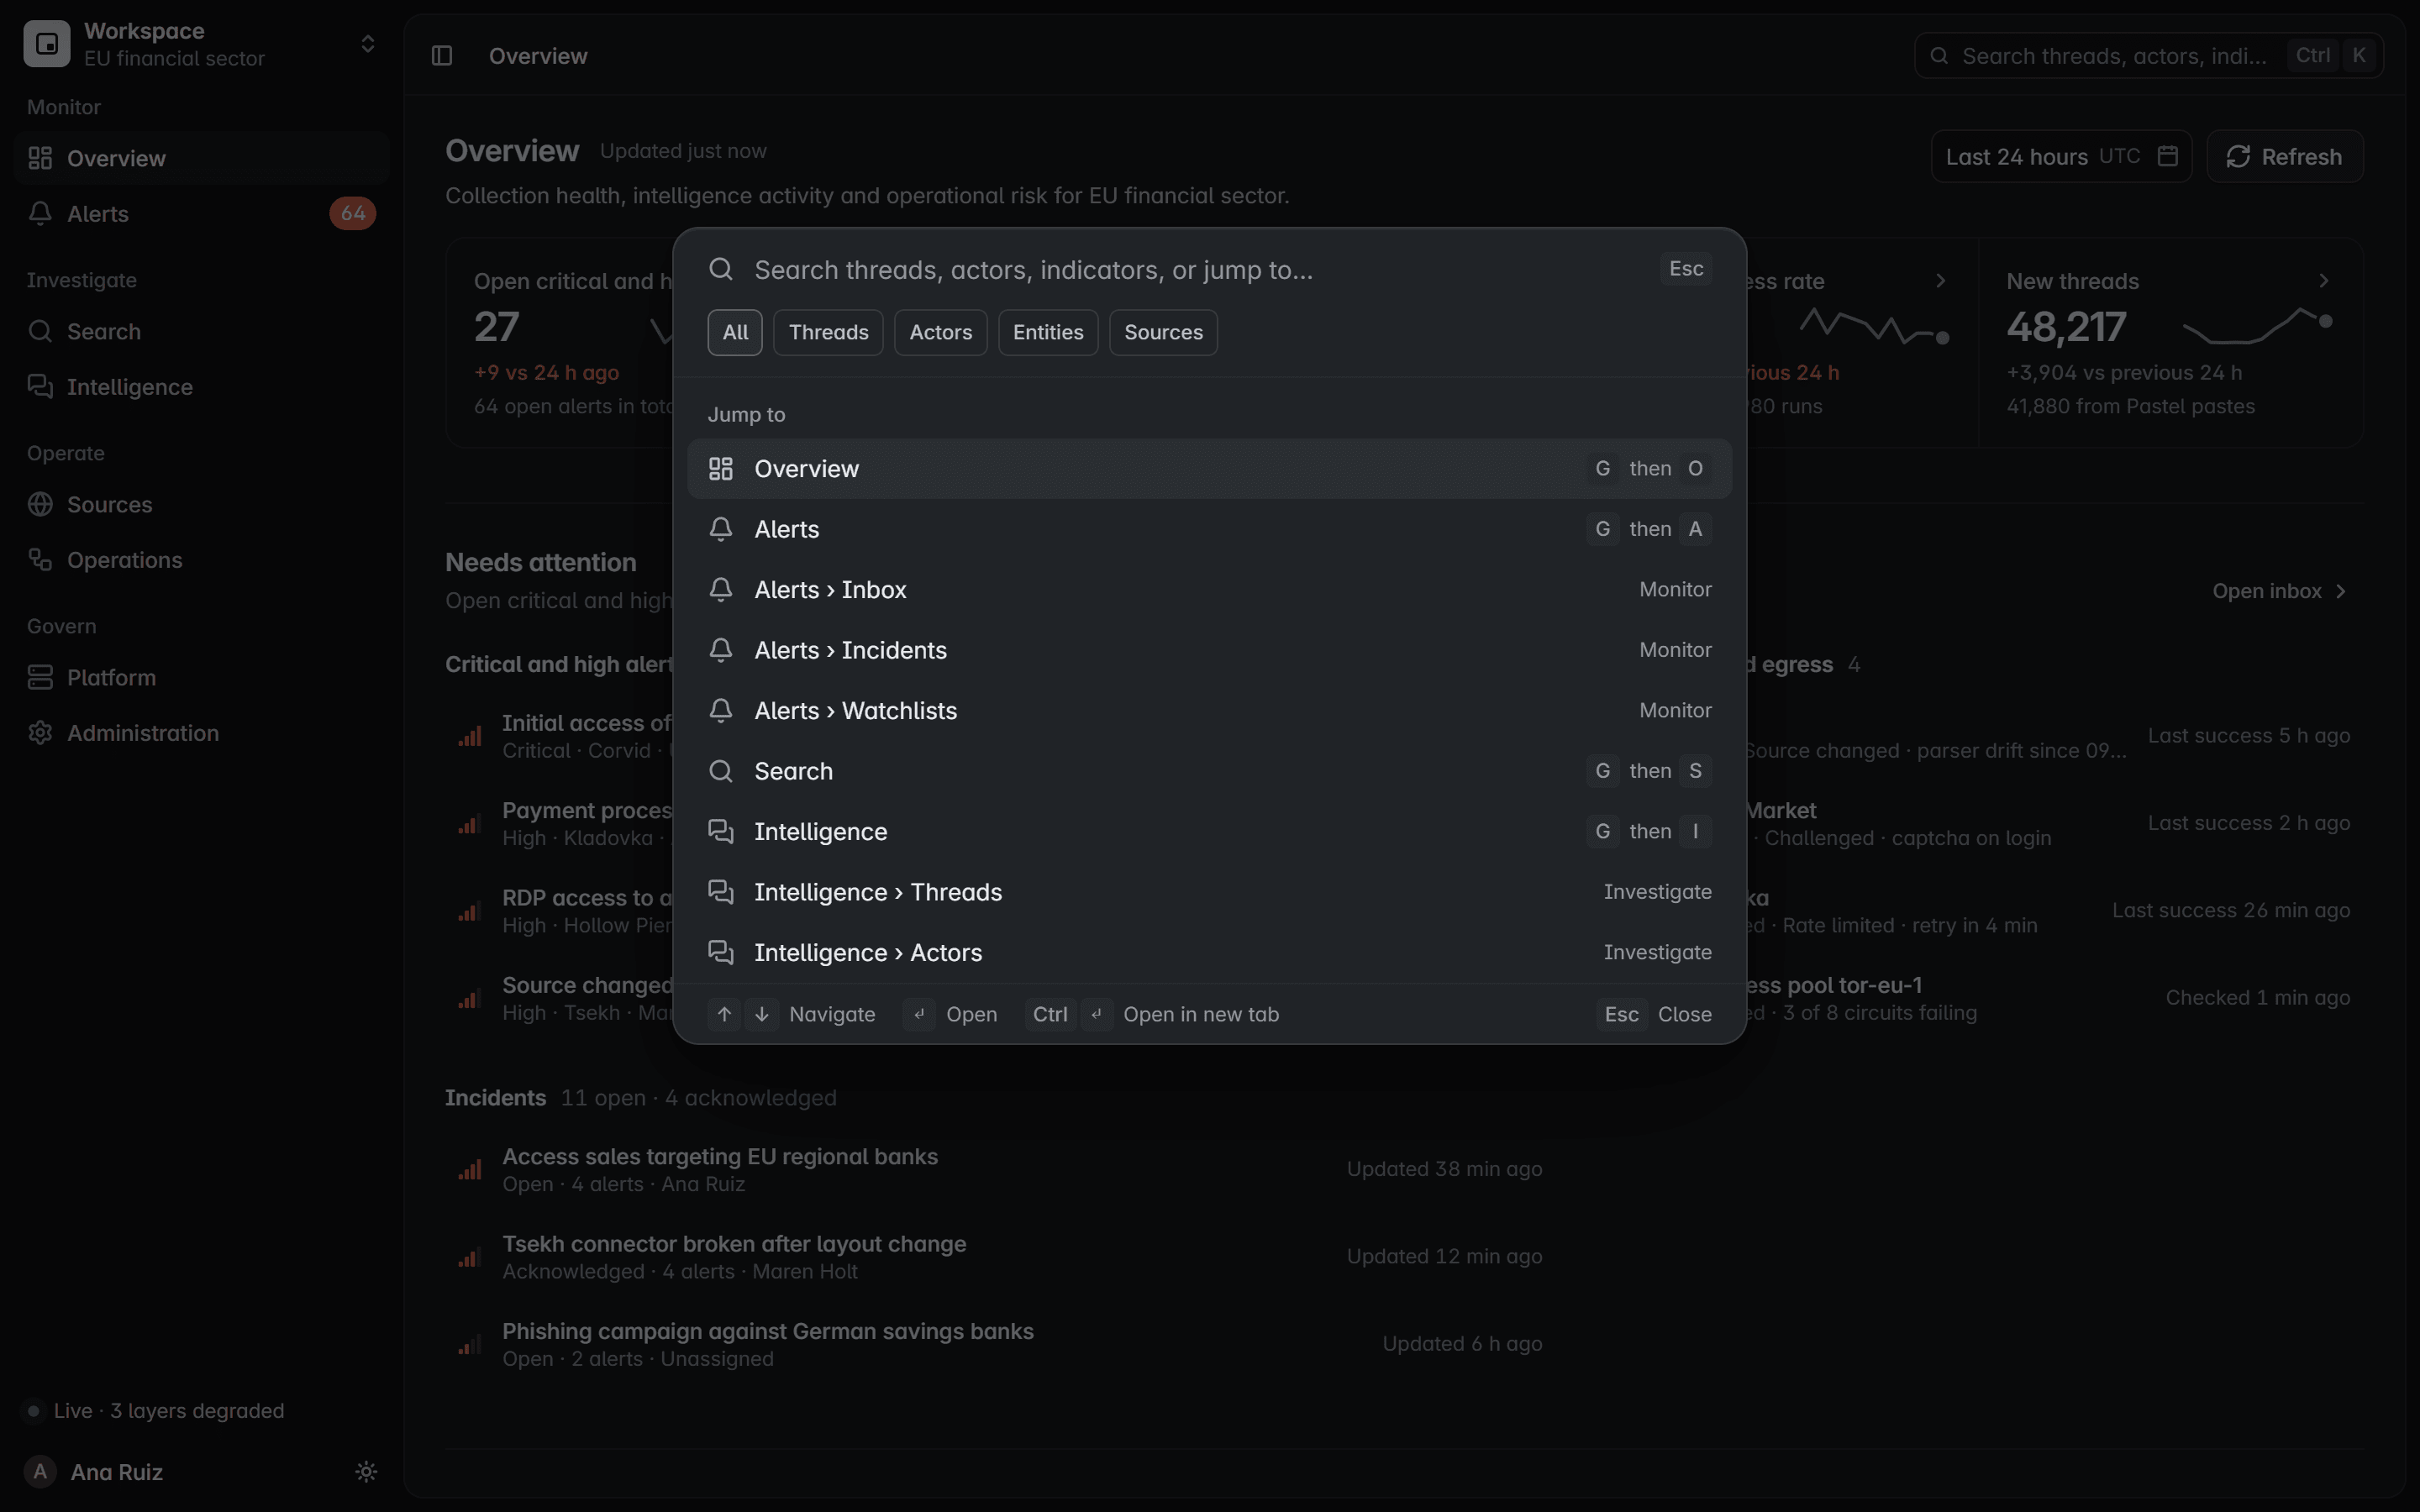
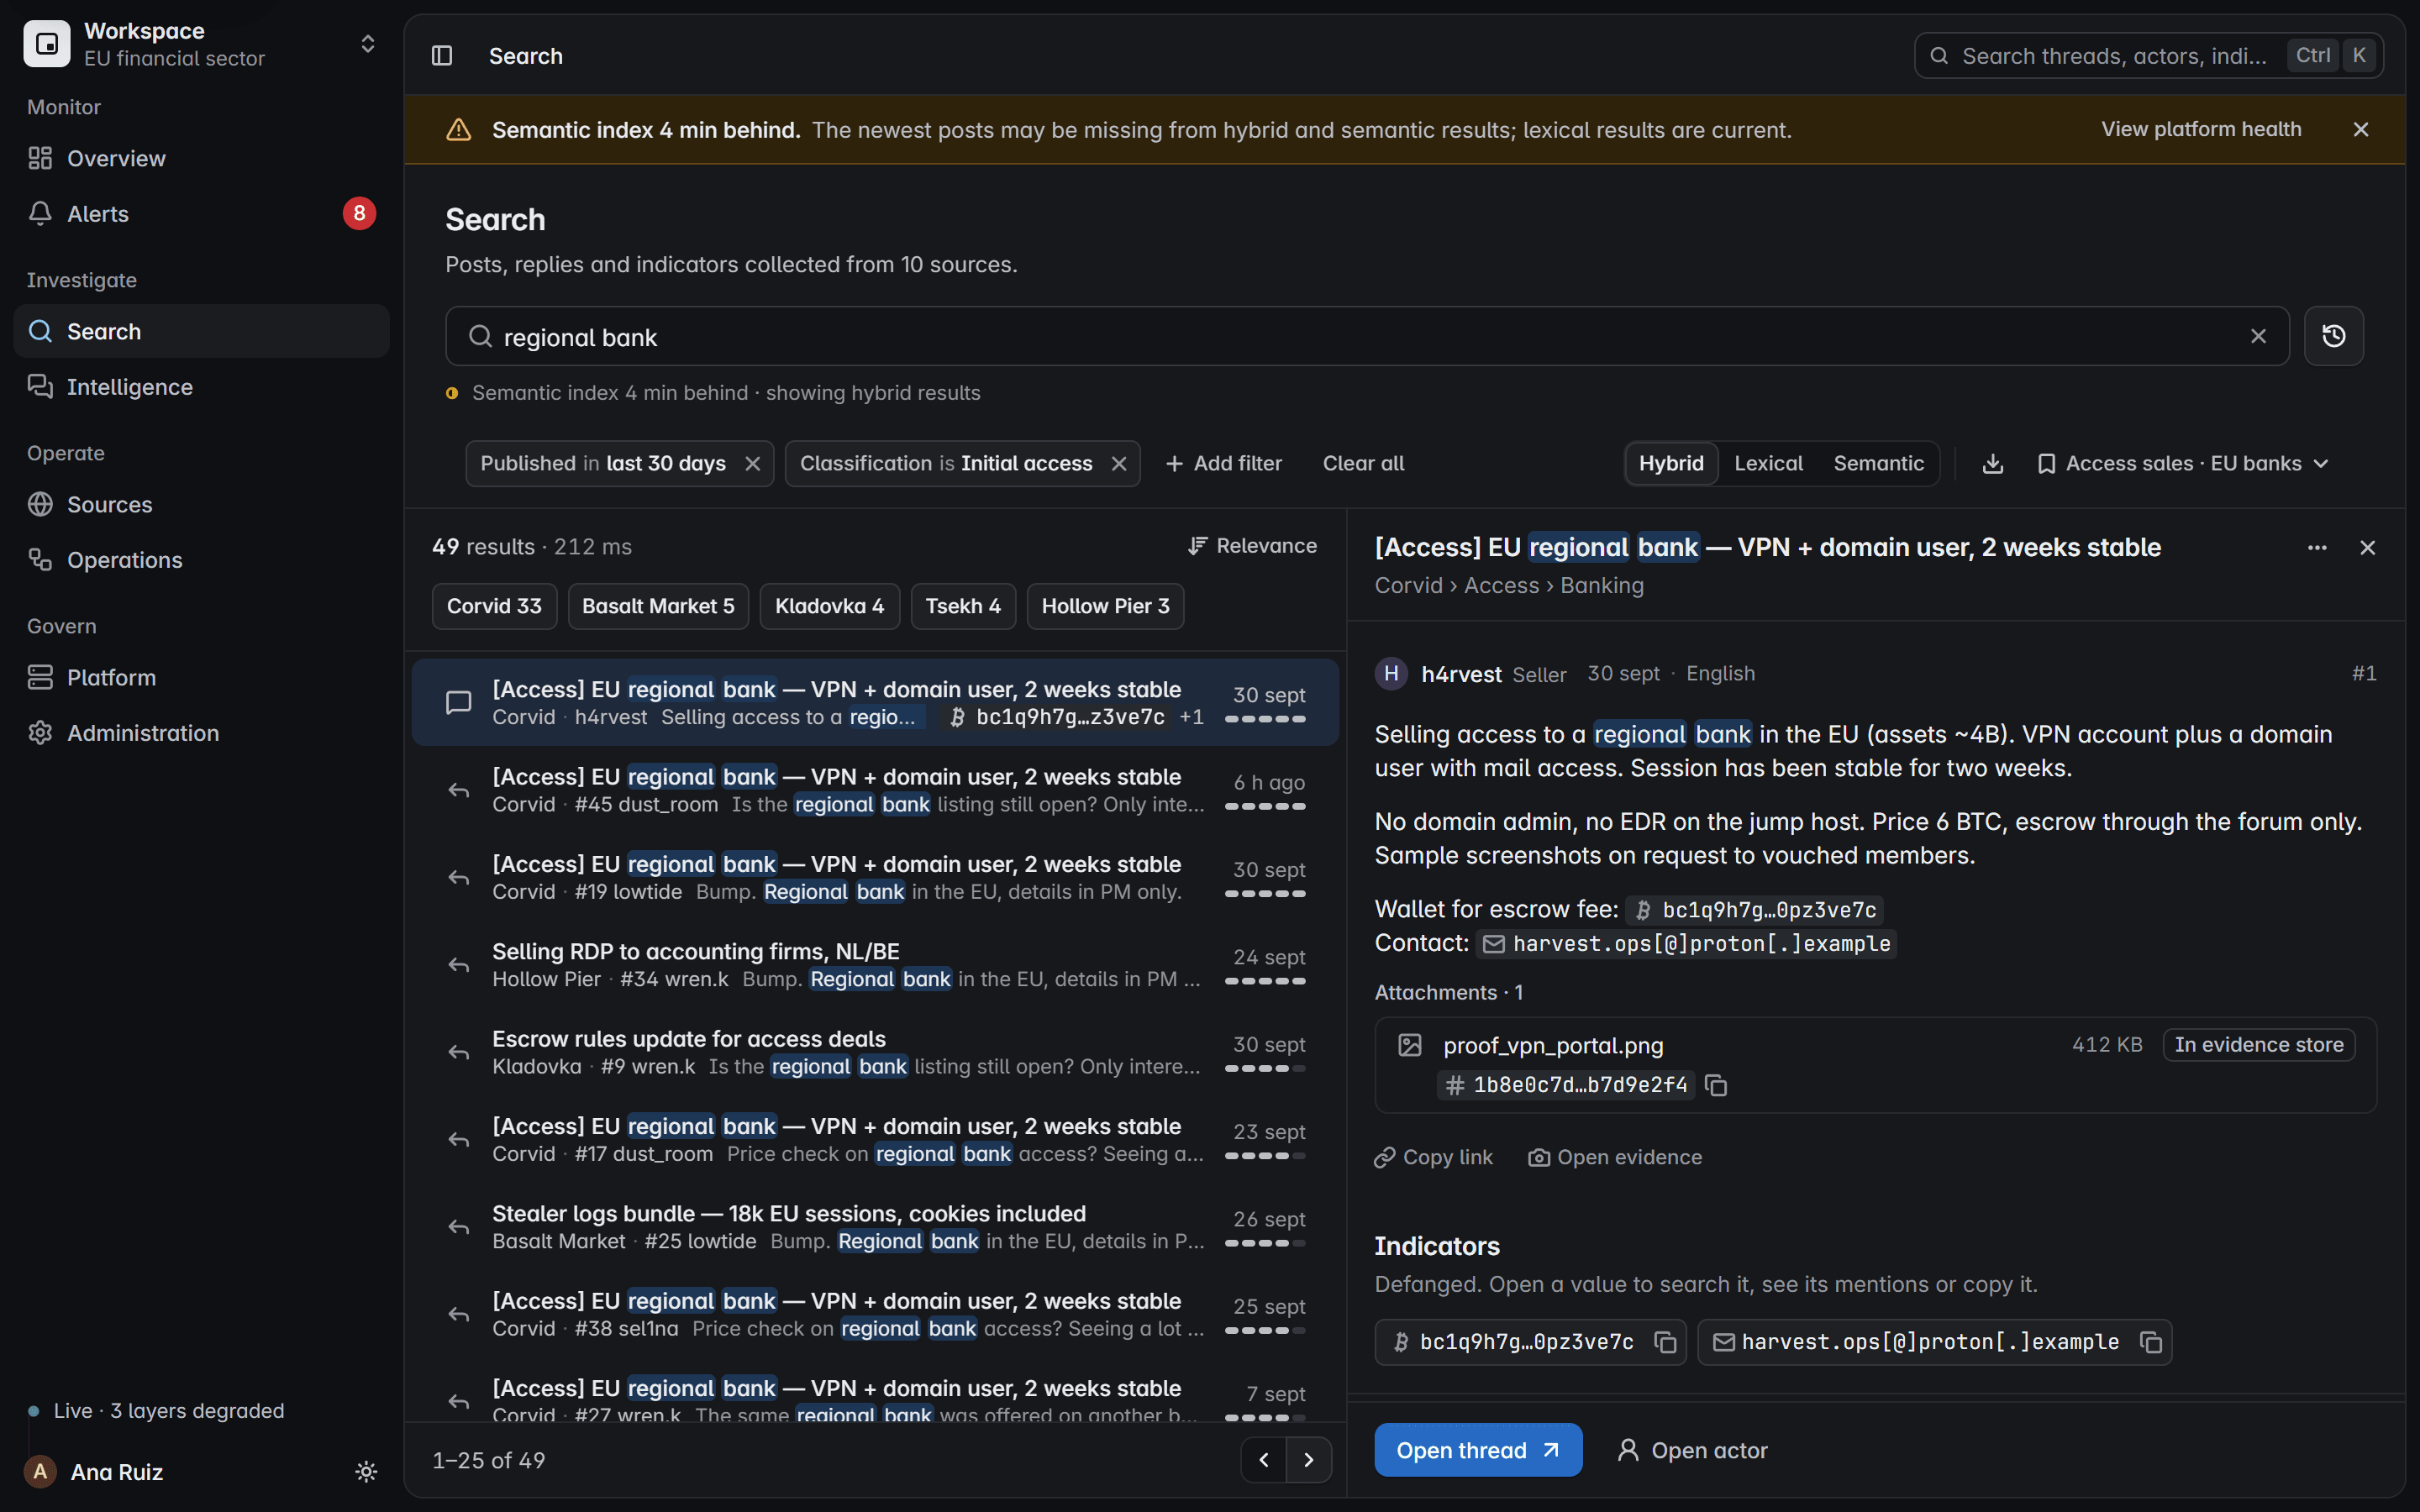
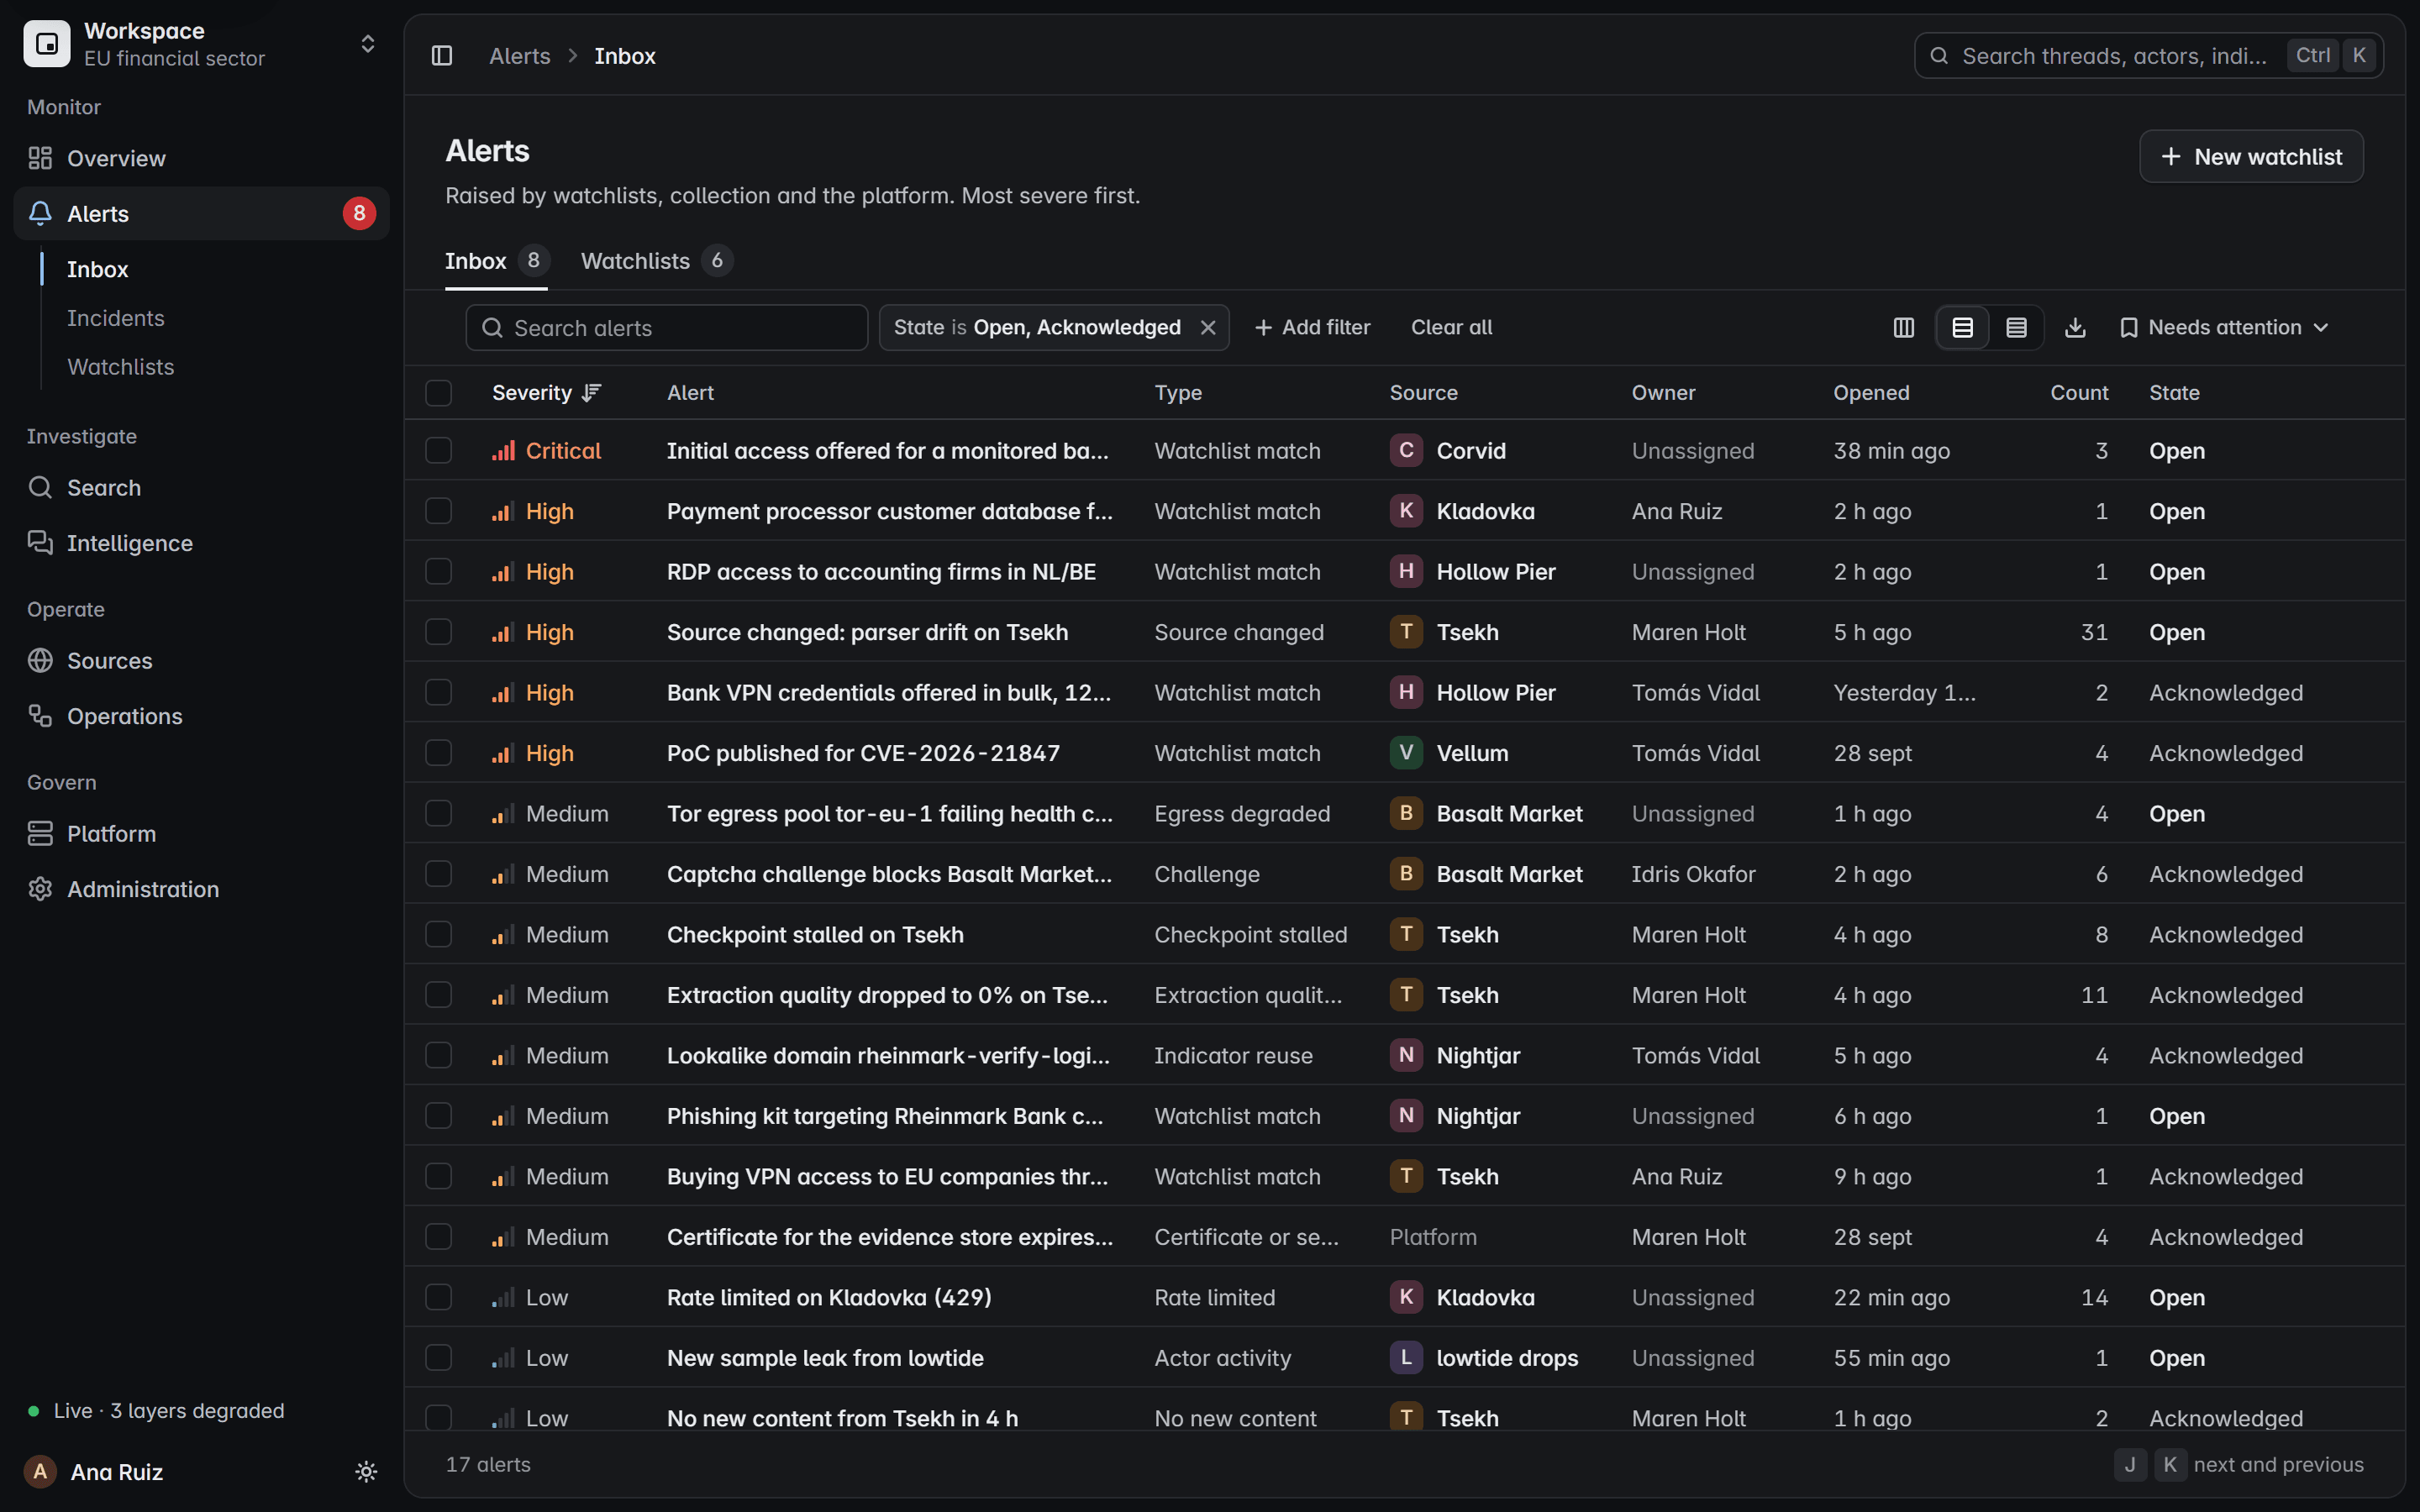
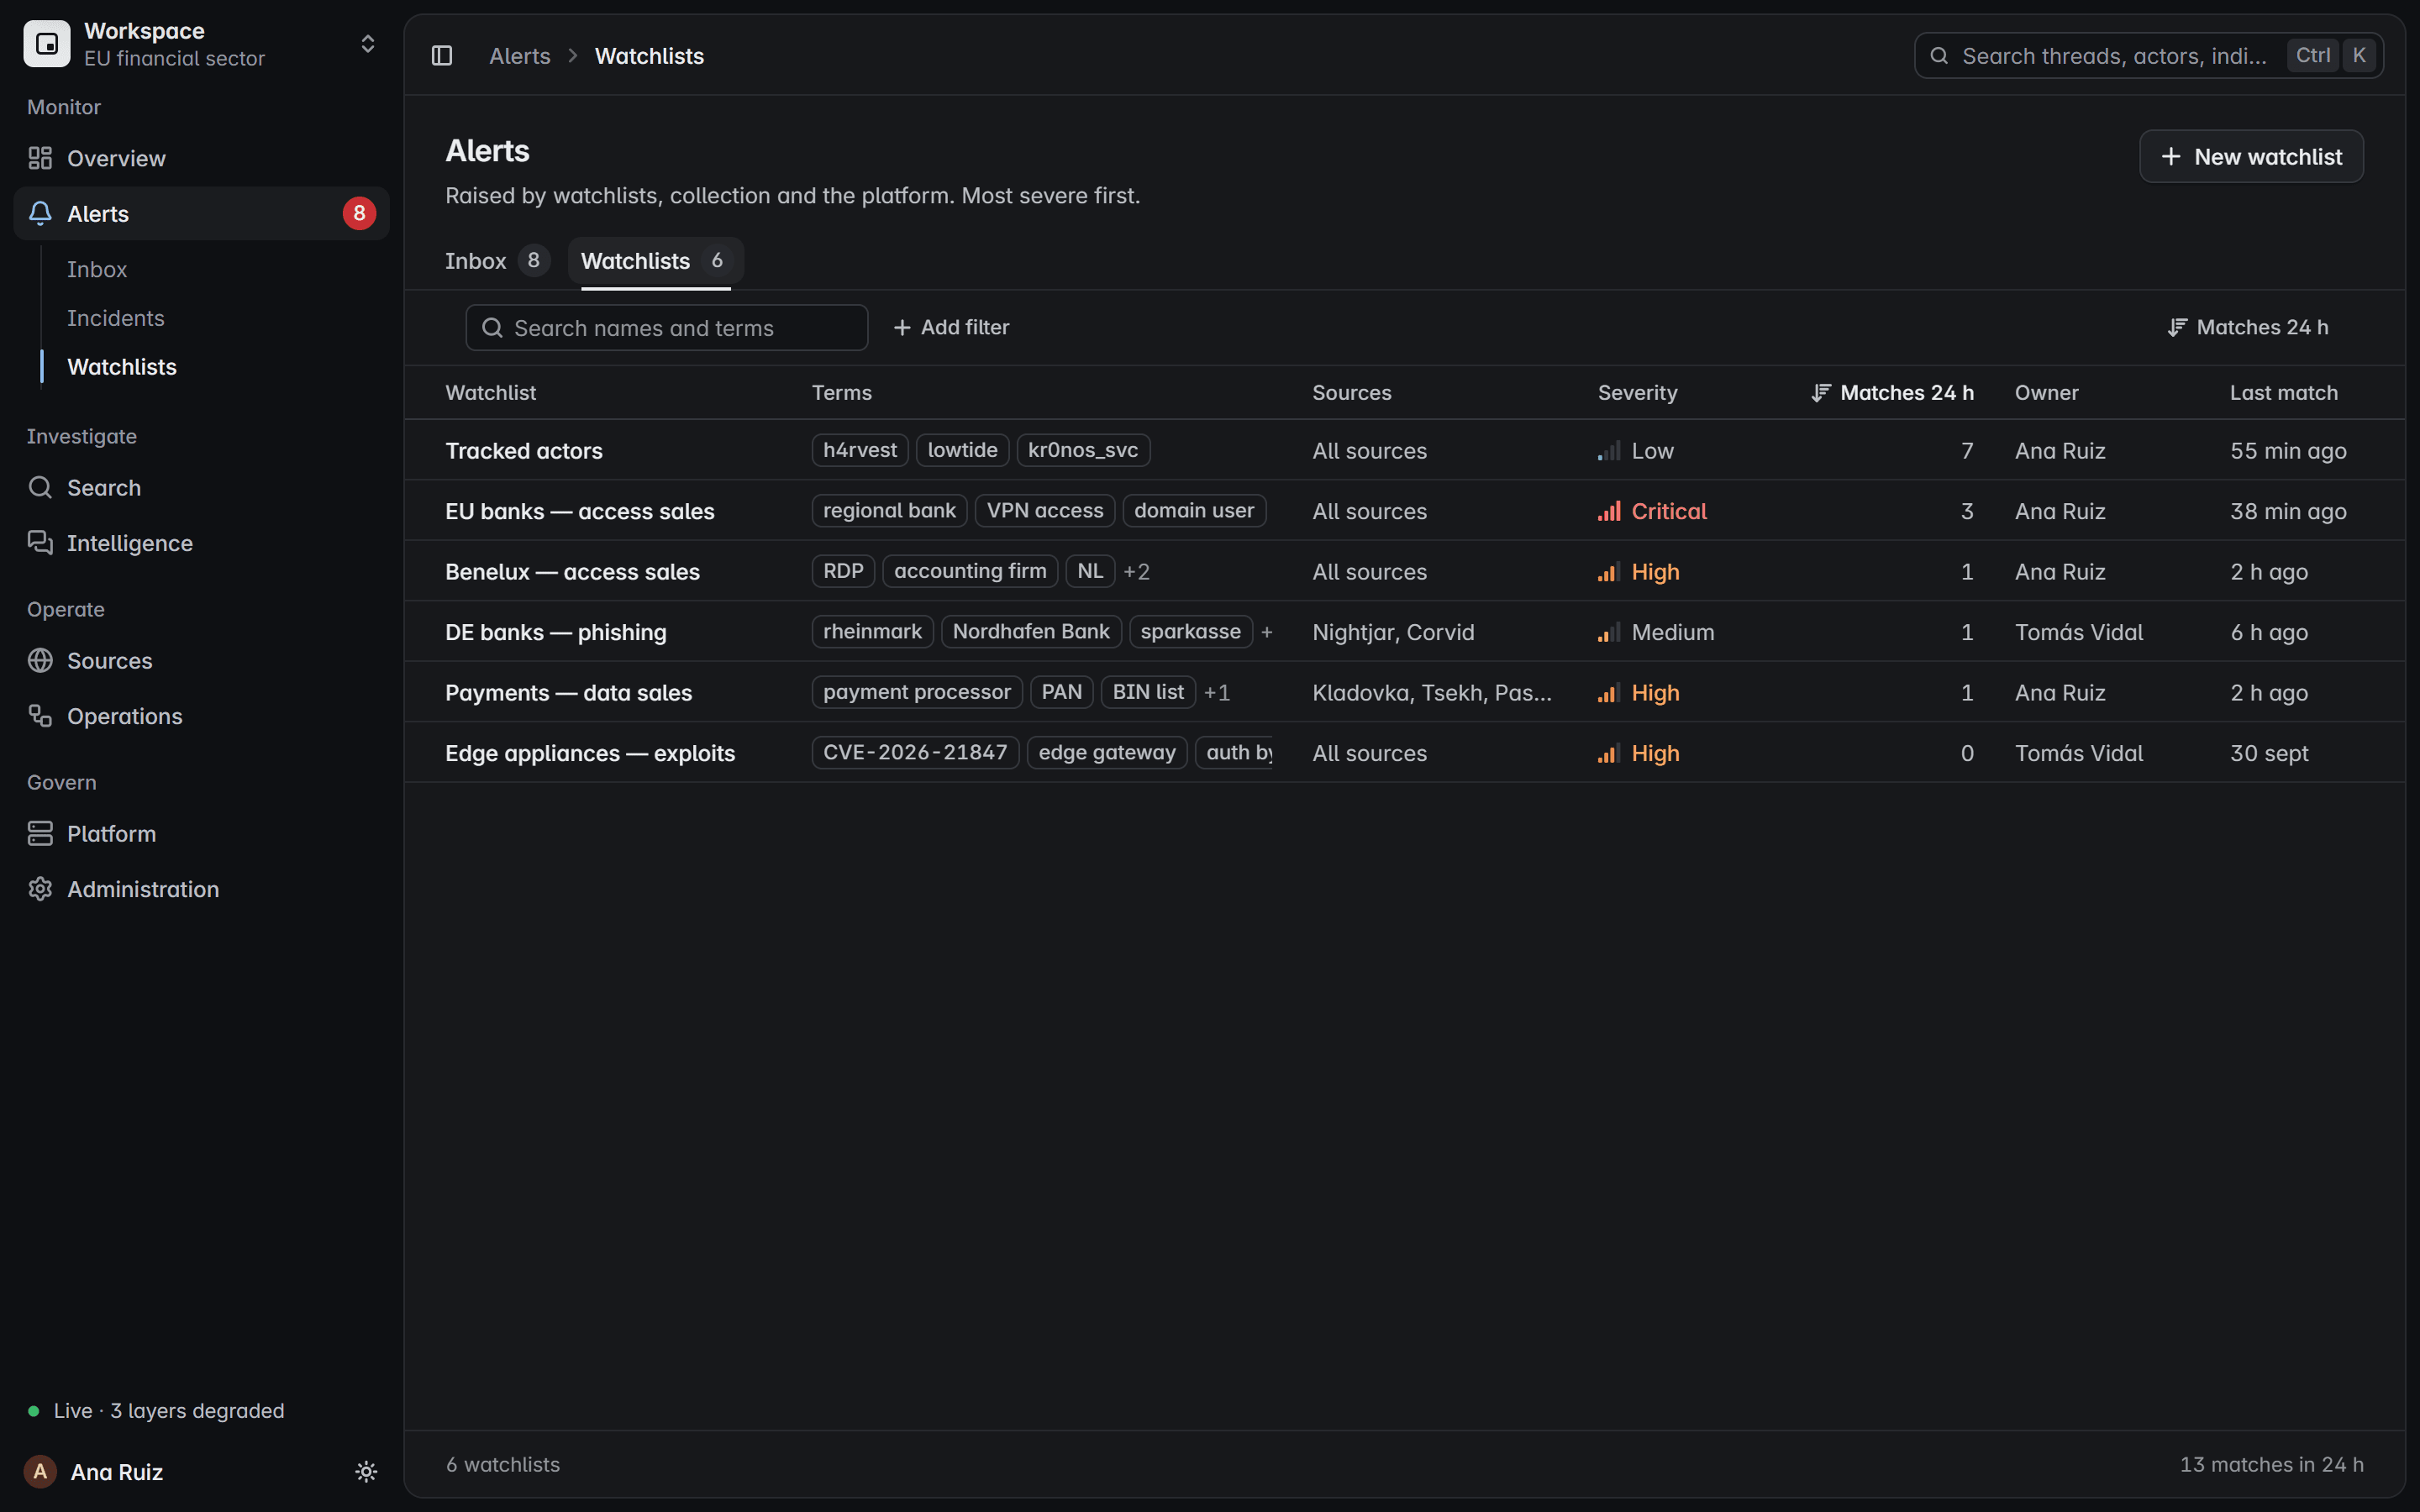
Schermata del prodotto con dati fittizi
Progettato per rispondere in meno di 100 ms.
Ricerca e filtri su tutto ciò che è stato raccolto.
Defanged per impostazione predefinita.
Link e indirizzi non si aprono mai per errore.
Sfocato finché non viene mostrato.
I valori sensibili restano nascosti finché un analista non li rivela.
Cattura di evidenze digitali su cui poter contare.
Ogni pagina viene catturata per intero, sigillata con un’impronta SHA-256 e collegata a ogni riscontro che supporta. Le modifiche vengono conservate, mai sovrascritte.
Vista esplosa di una cattura sigillata: il post catturato, le sue catture di pagina, i suoi file e la sua impronta SHA-256.
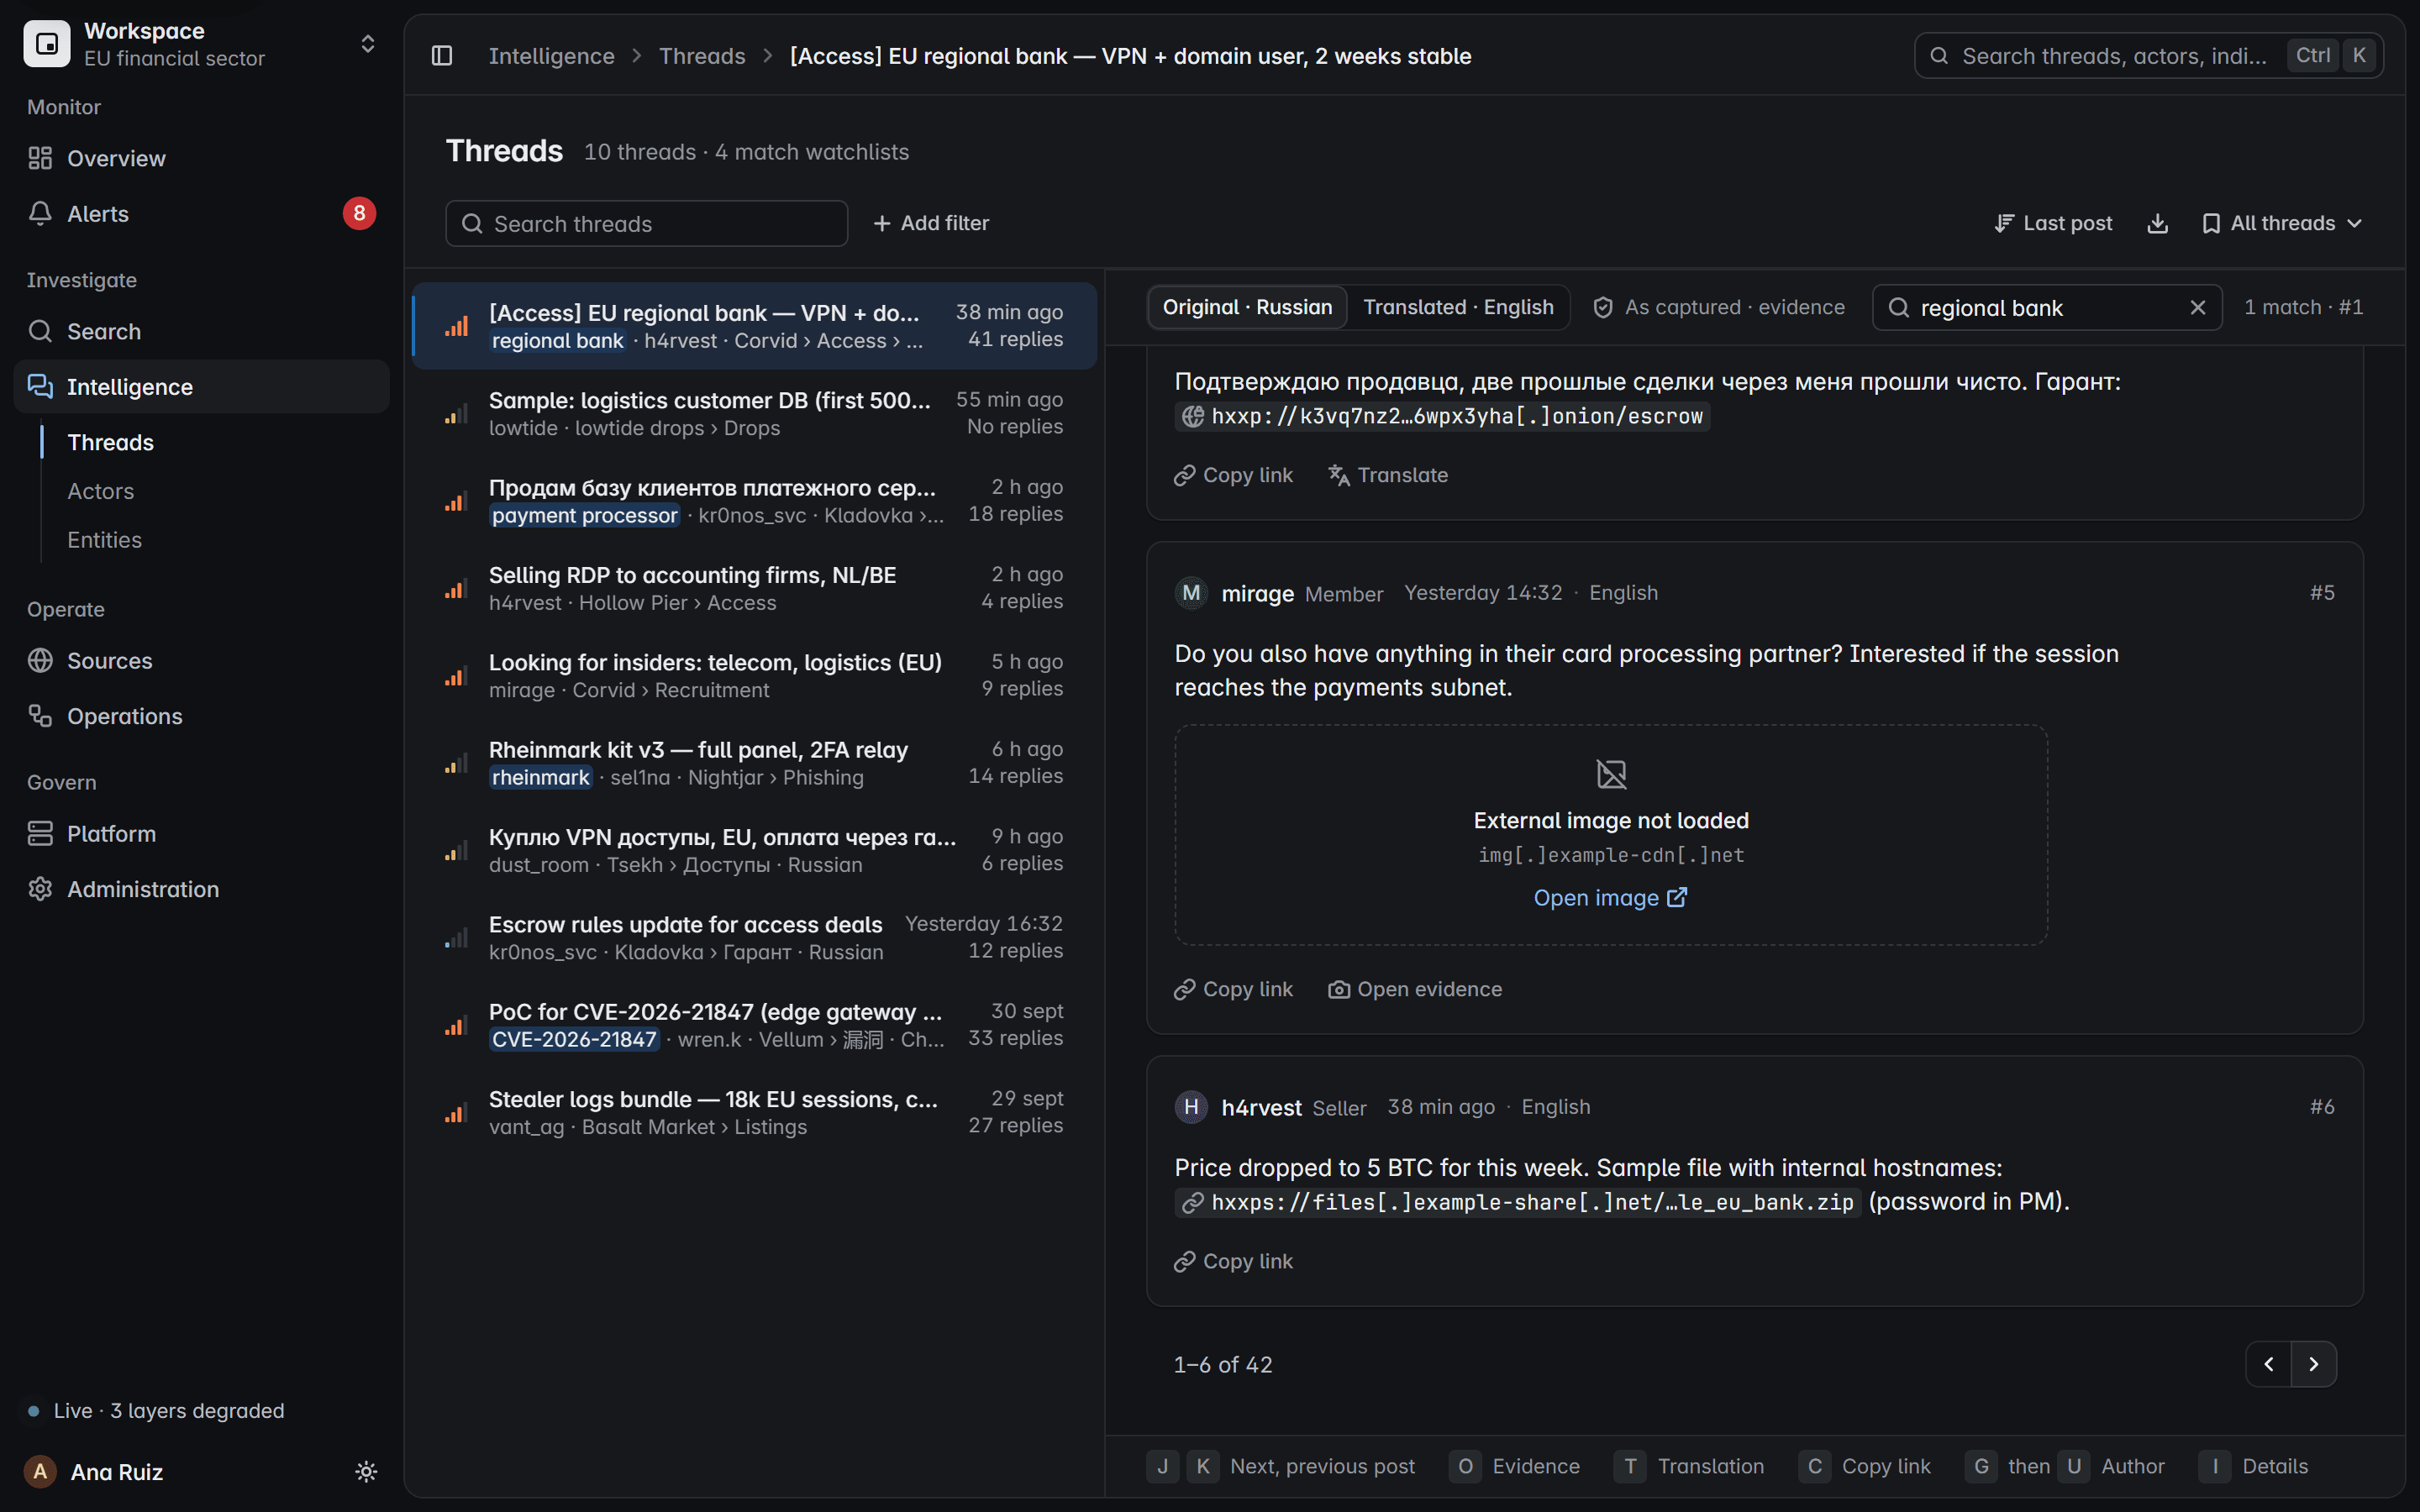
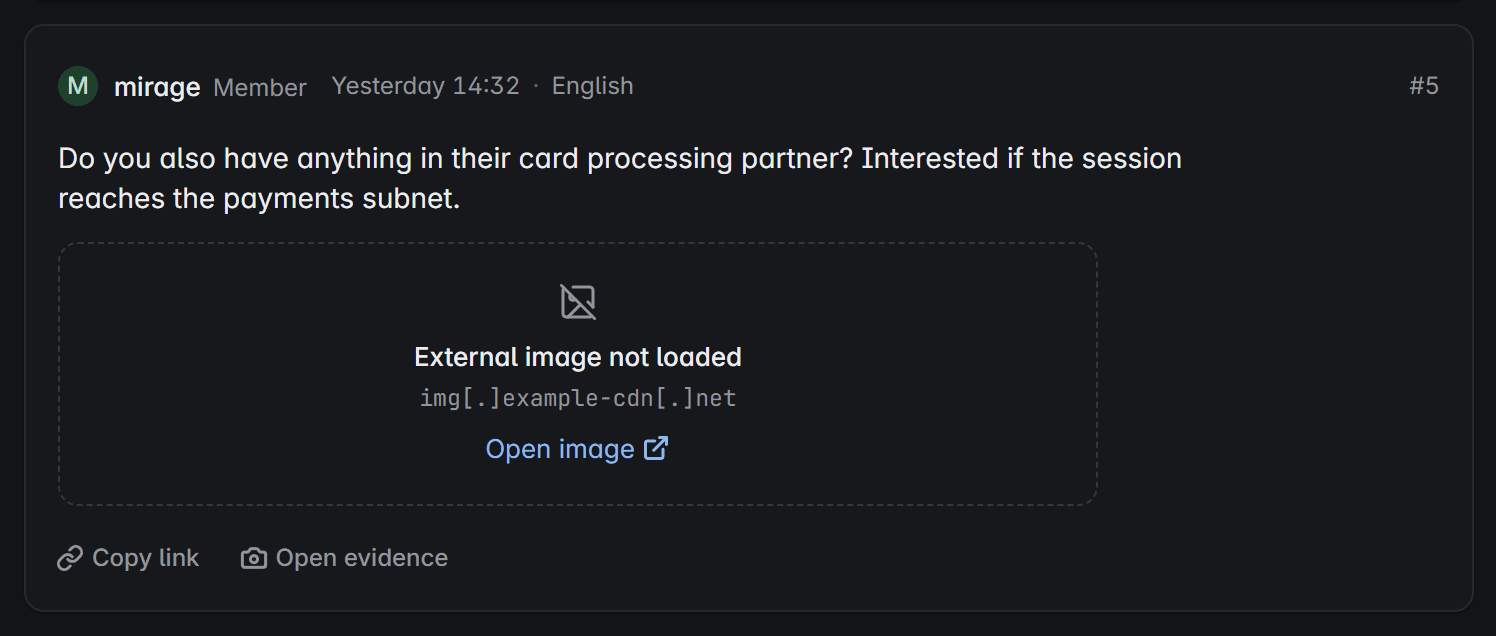
Post catturato
Il post come lo ha servito il forum. La sua immagine esterna non viene mai caricata e ogni indirizzo è defanged.
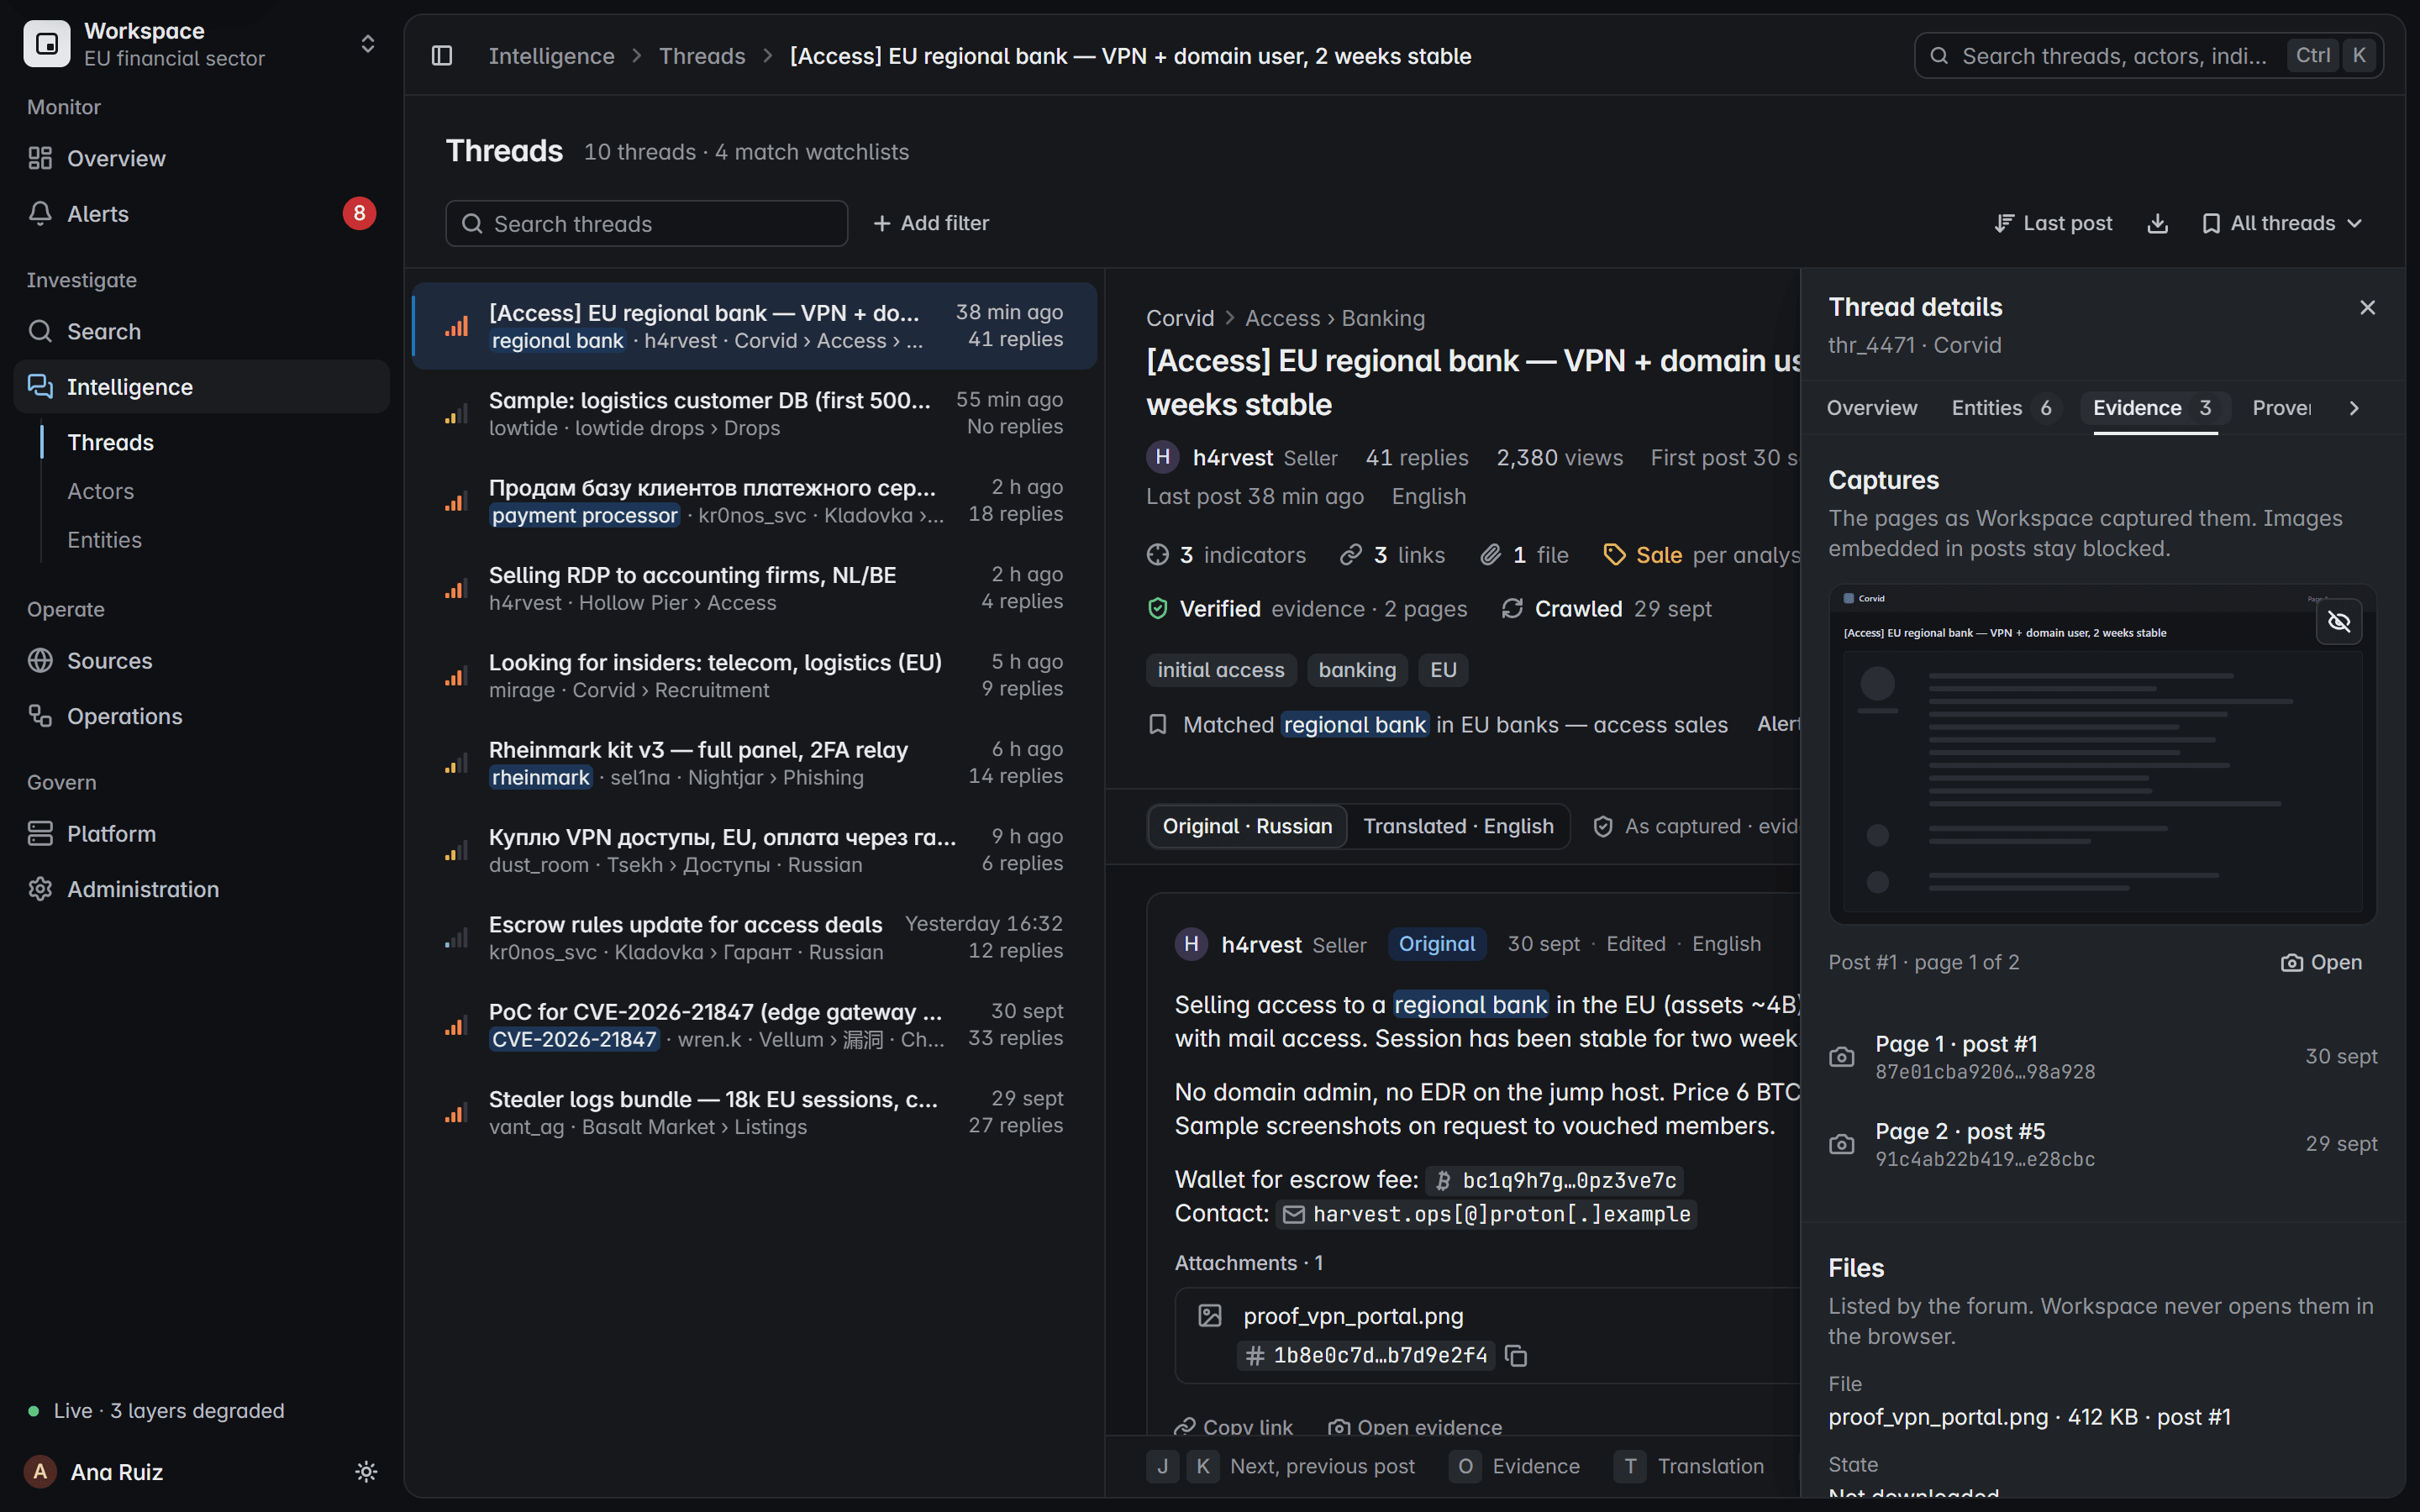
Catture di pagina
Ogni pagina del thread viene catturata per intero, ciascuna con il proprio hash SHA-256 e la propria data.
File
Gli allegati vengono registrati con nome, dimensione e hash, e non vengono mai aperti nel browser.
Impronta
Un’impronta SHA-256 calcolata sull’intera cattura. Basta cambiare un solo byte e non corrisponde più.
Sigillata con SHA-256
Ogni riscontro rimanda a questa cattura, alla sua fonte, all’esecuzione di raccolta, al post e alla watchlist che lo ha fatto emergere.
- FonteCorvid
- Esecuzione di raccoltarun_6b19d4e0
- Cattura sigillatasha256 91c4ab22…
- Post#5
- Riscontrothr_4471
- WatchlistEU banks
Una pagina vuota non significa zero nuovi post.
Ogni esecuzione di raccolta si chiude con un esito con nome e lo stato di salute di ogni fonte è sempre visibile, così il silenzio non nasconde mai un errore.
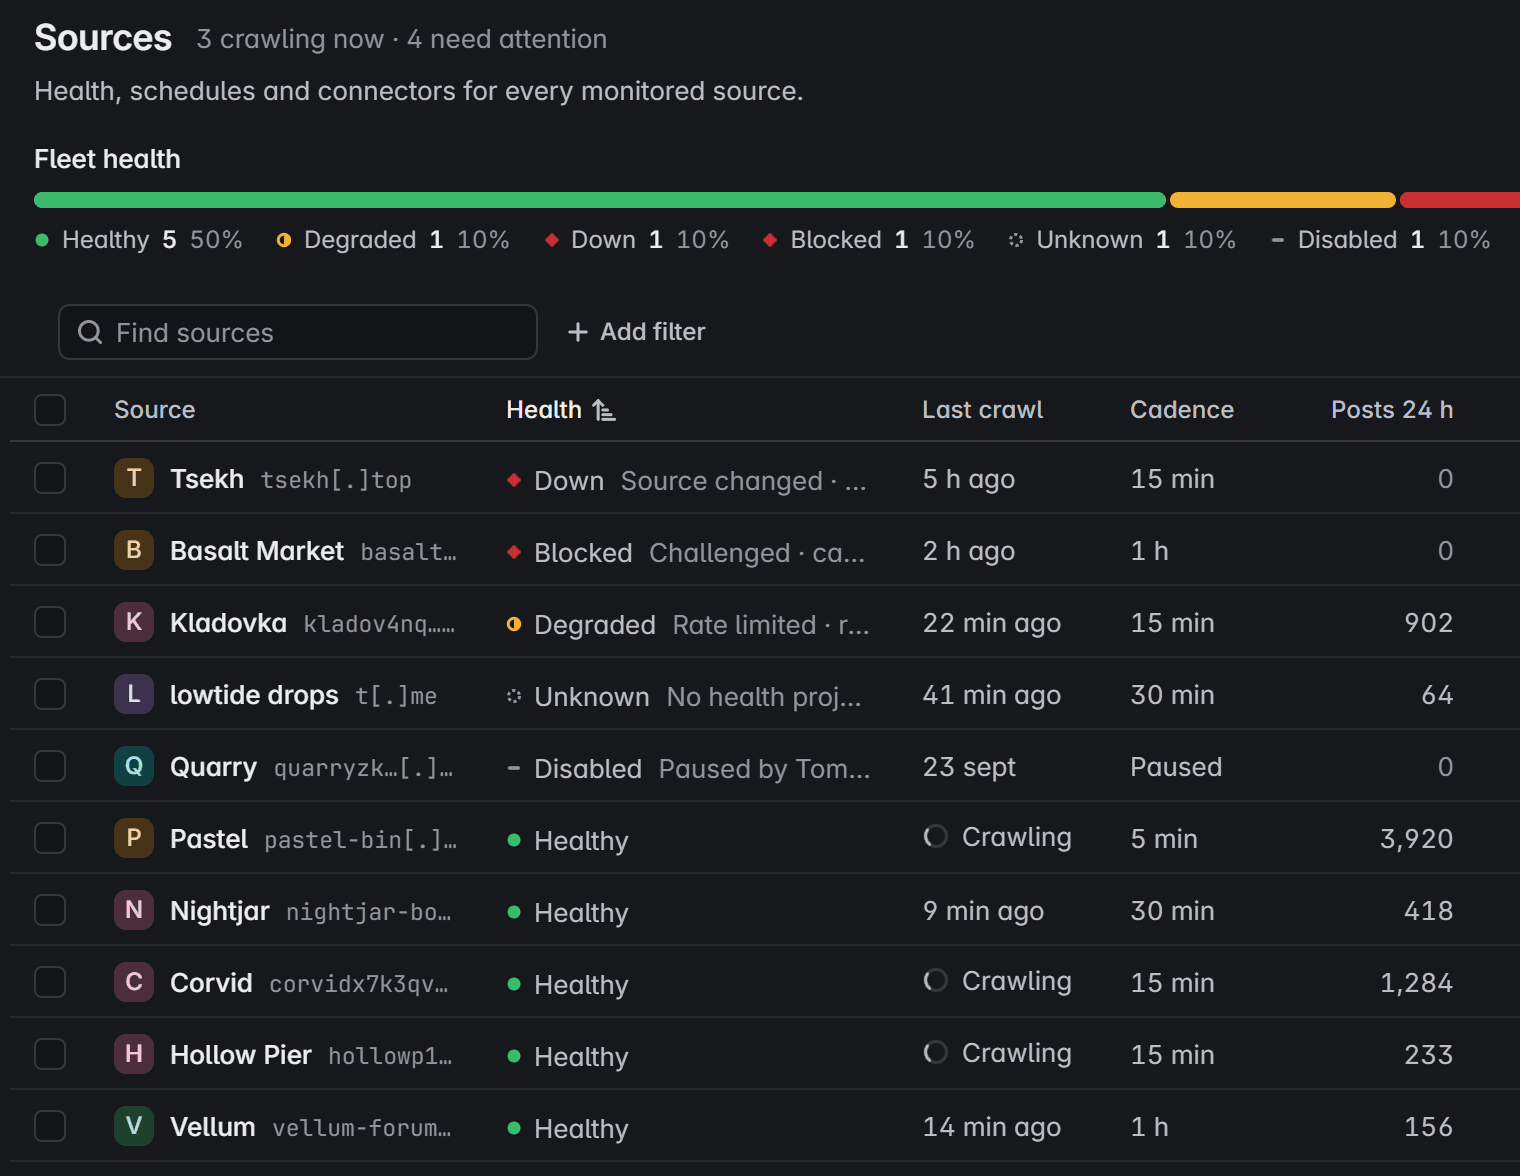
- Nessun nuovo contenuto
- La fonte è stata letta per intero e non è stato pubblicato nulla di nuovo.
- Autenticazione fallita
- La sessione è stata rifiutata e il problema di accesso viene segnalato prima che diventi un vuoto di copertura.
- Challenge presentata
- Il sito ha risposto con una pagina di challenge invece del suo contenuto.
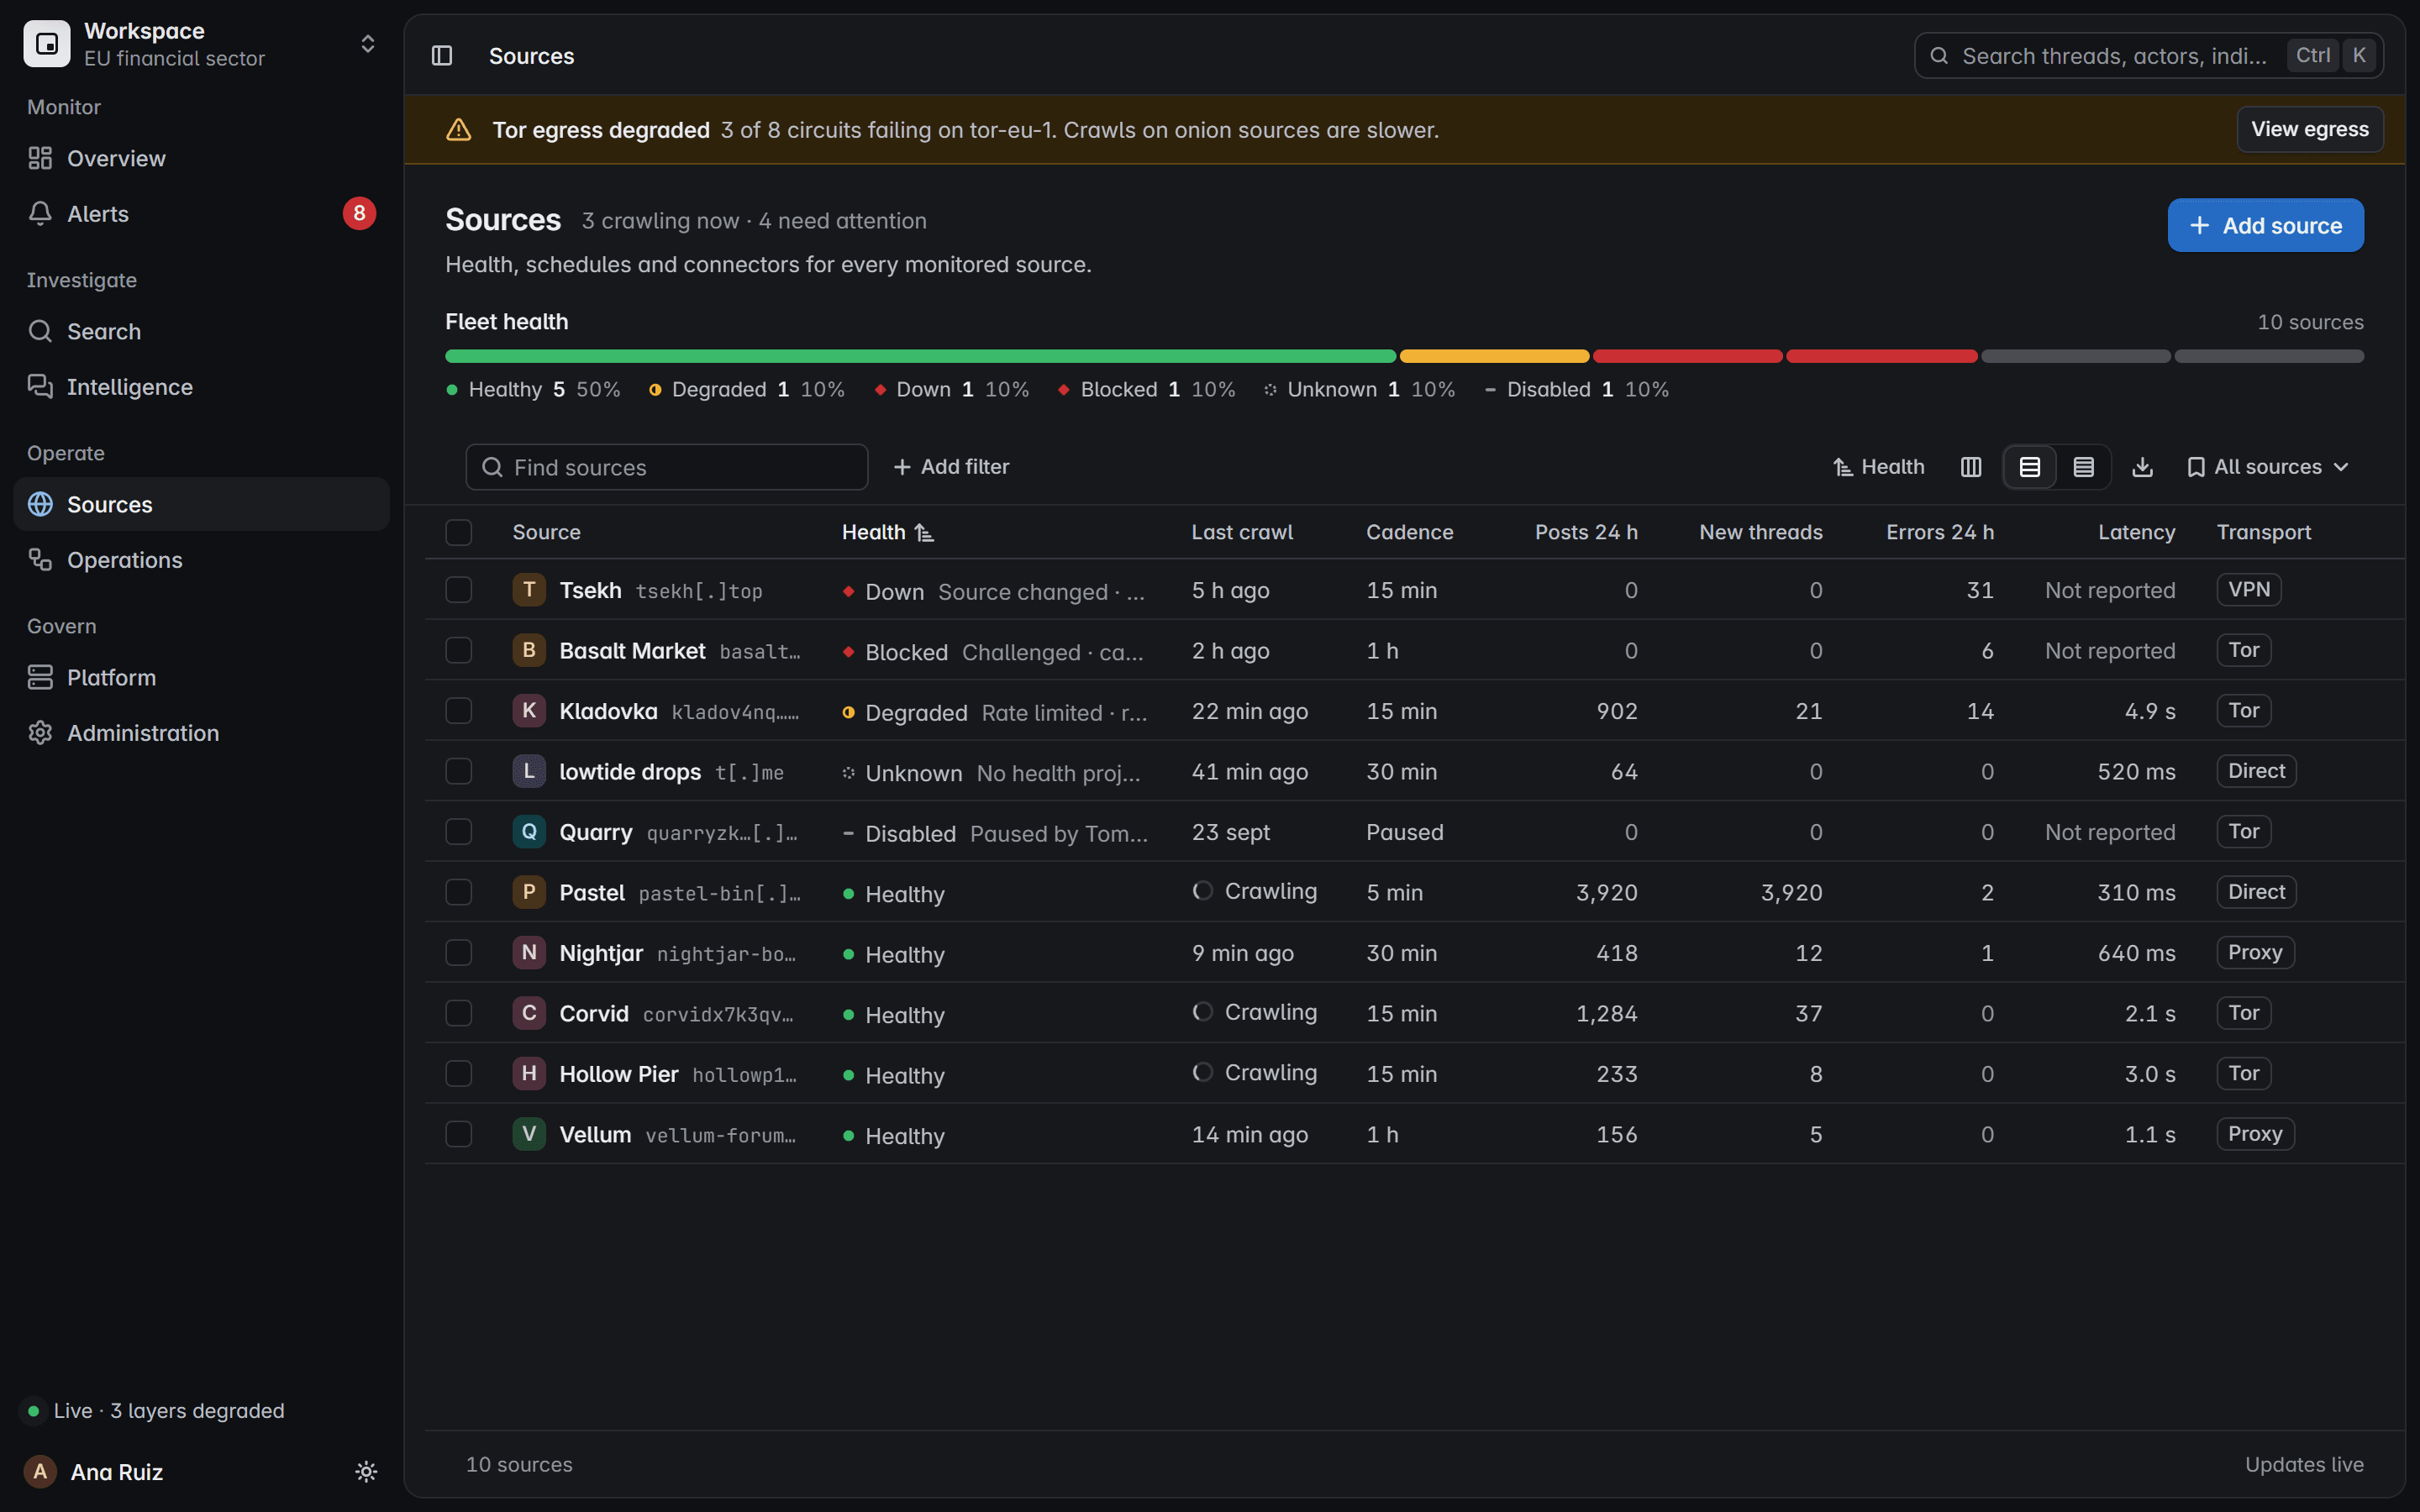
- Cambio di layout
- La struttura della pagina è cambiata, quindi i post non si leggono più come prima.
- Errore del parser
- La pagina è arrivata, ma non è stato possibile leggerne i post.
- Errore di rete
- La fonte non è risultata raggiungibile durante l’esecuzione.
- Rendering parziale
- È stata caricata solo una parte della pagina, quindi l’esecuzione non viene considerata completa.
- Volume insolitamente basso
- Molti meno post di quelli che questa fonte produce di solito in un’esecuzione.
- Cattura corrotta
- La cattura della pagina è arrivata danneggiata e l’esecuzione lo segnala.
- Archivio delle evidenze non disponibile
- Non è stato possibile salvare le catture, quindi l’esecuzione segnala il vuoto invece di considerarsi riuscita.
- Indicizzazione in ritardo
- I post sono stati raccolti ma non sono ancora ricercabili.
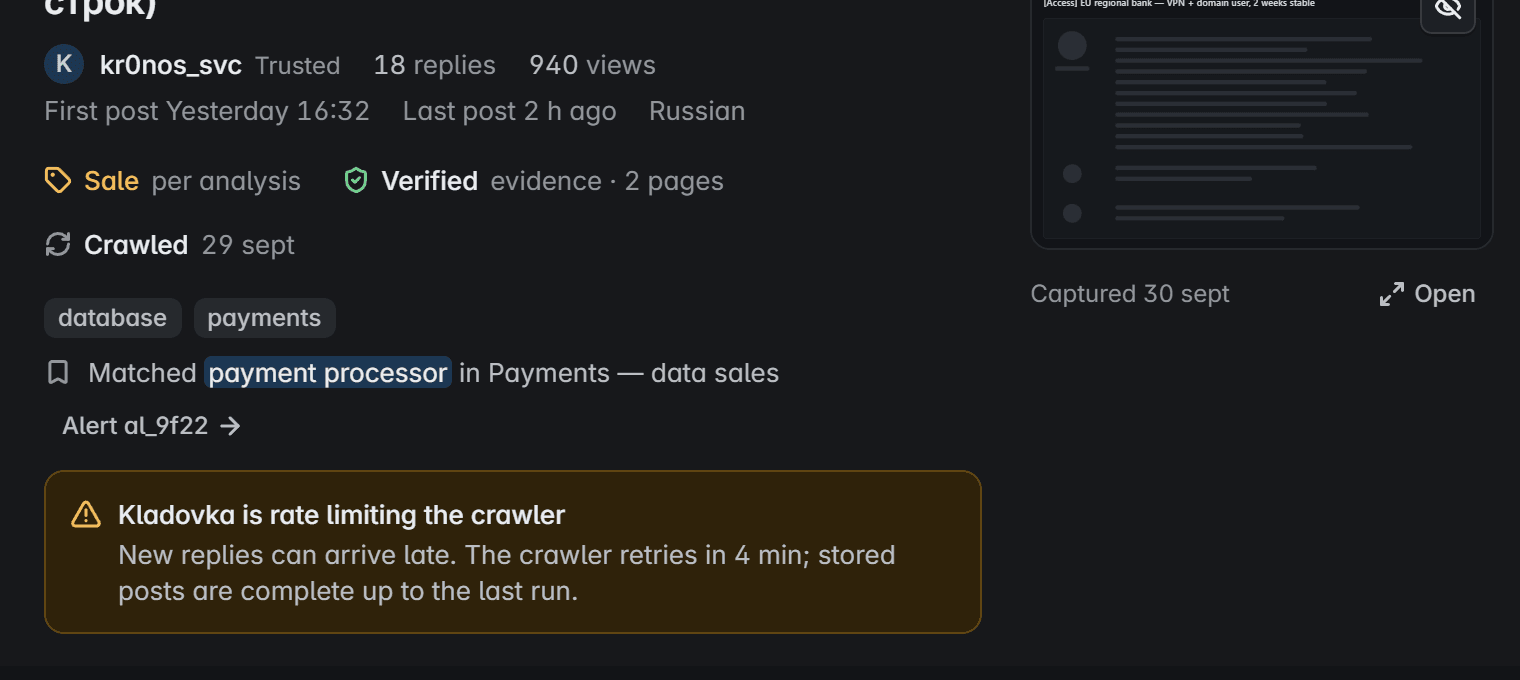
Quando una fonte è in ritardo o bloccata, ogni suo thread lo dice, e i post già archiviati restano leggibili.
Quando un sito cambia layout, viene proposta una correzione e una persona la approva.
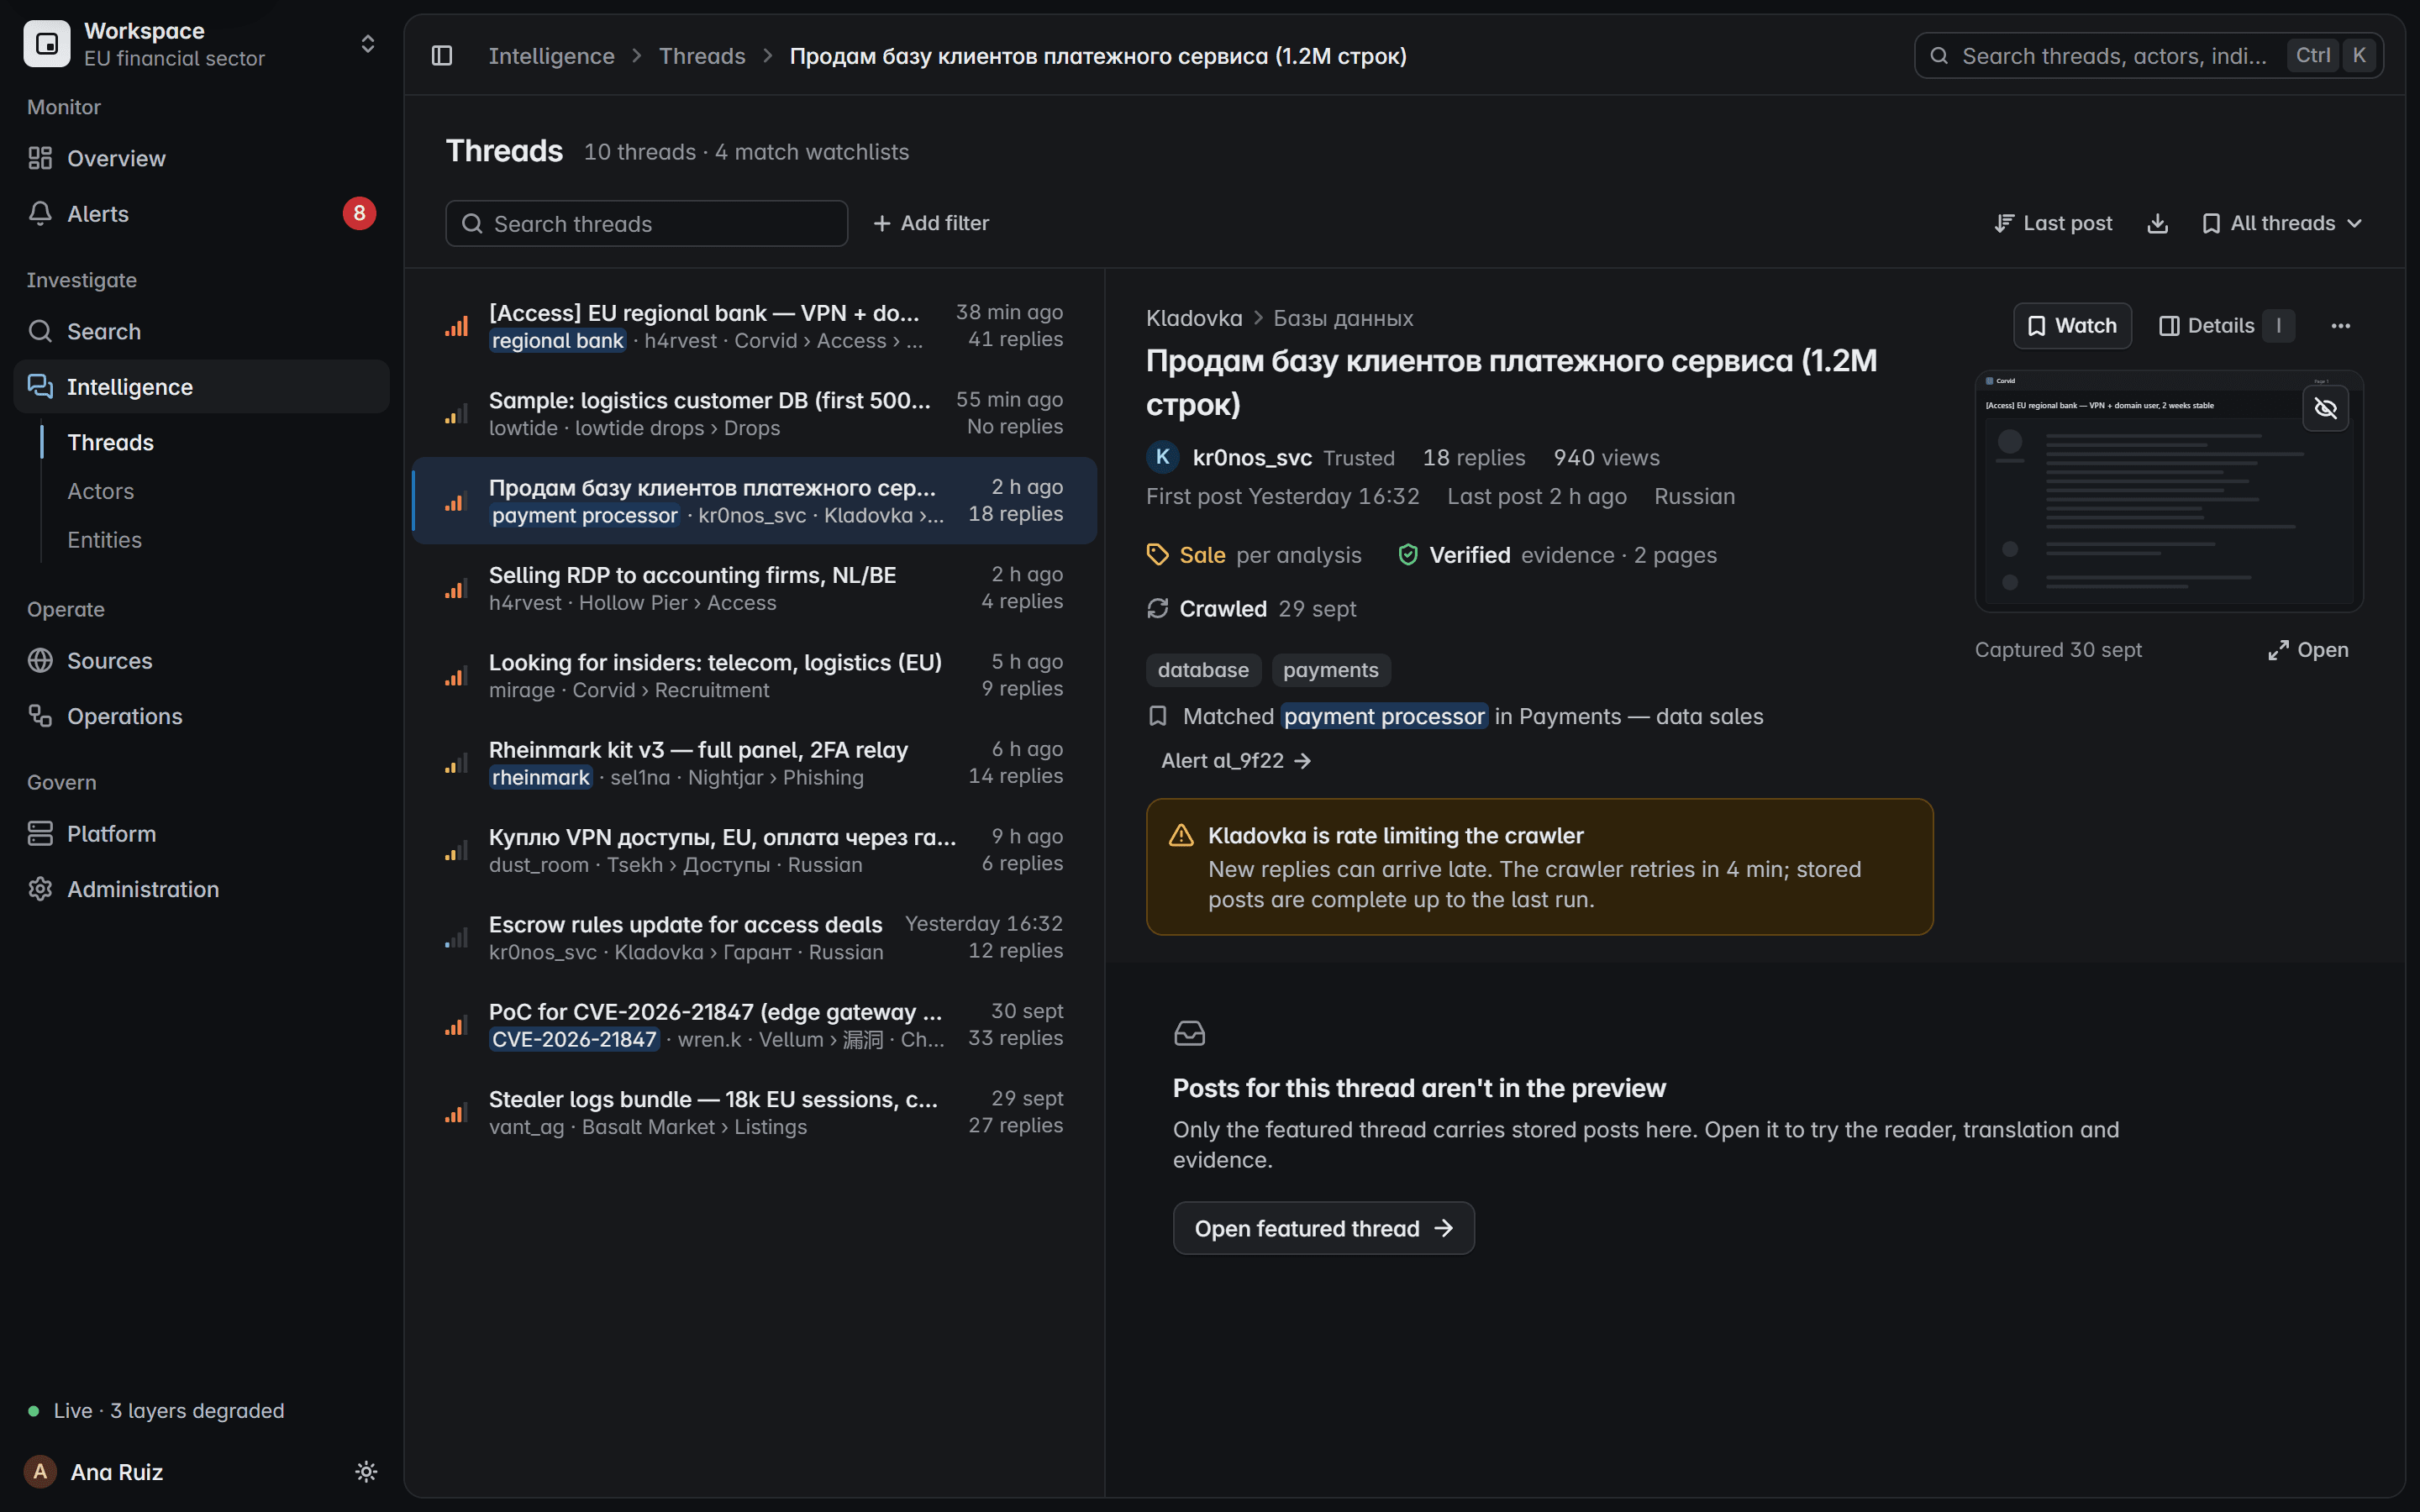
Schermata del prodotto con dati fittizi
Lo metta alla prova sulle sue fonti.
Ci dica di cosa ha bisogno. Le mostreremo una cattura dal vivo, dal post al record sigillato.
Preferisce l’email? Scriva a [email protected].