Ogni riscontro riconduce alla sua evidenza.
Una piattaforma di threat intelligence self-hosted per forum del dark web autorizzati, community chiuse e leak site di ransomware.
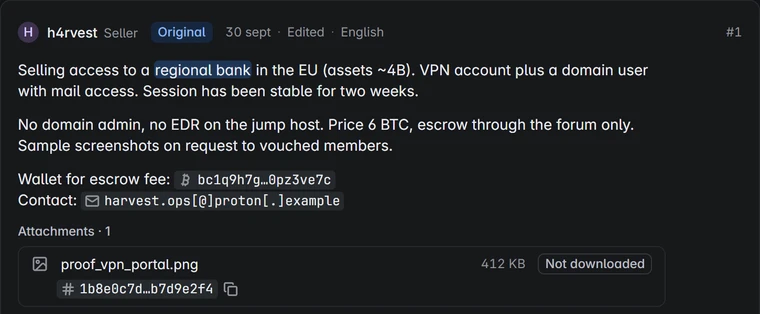
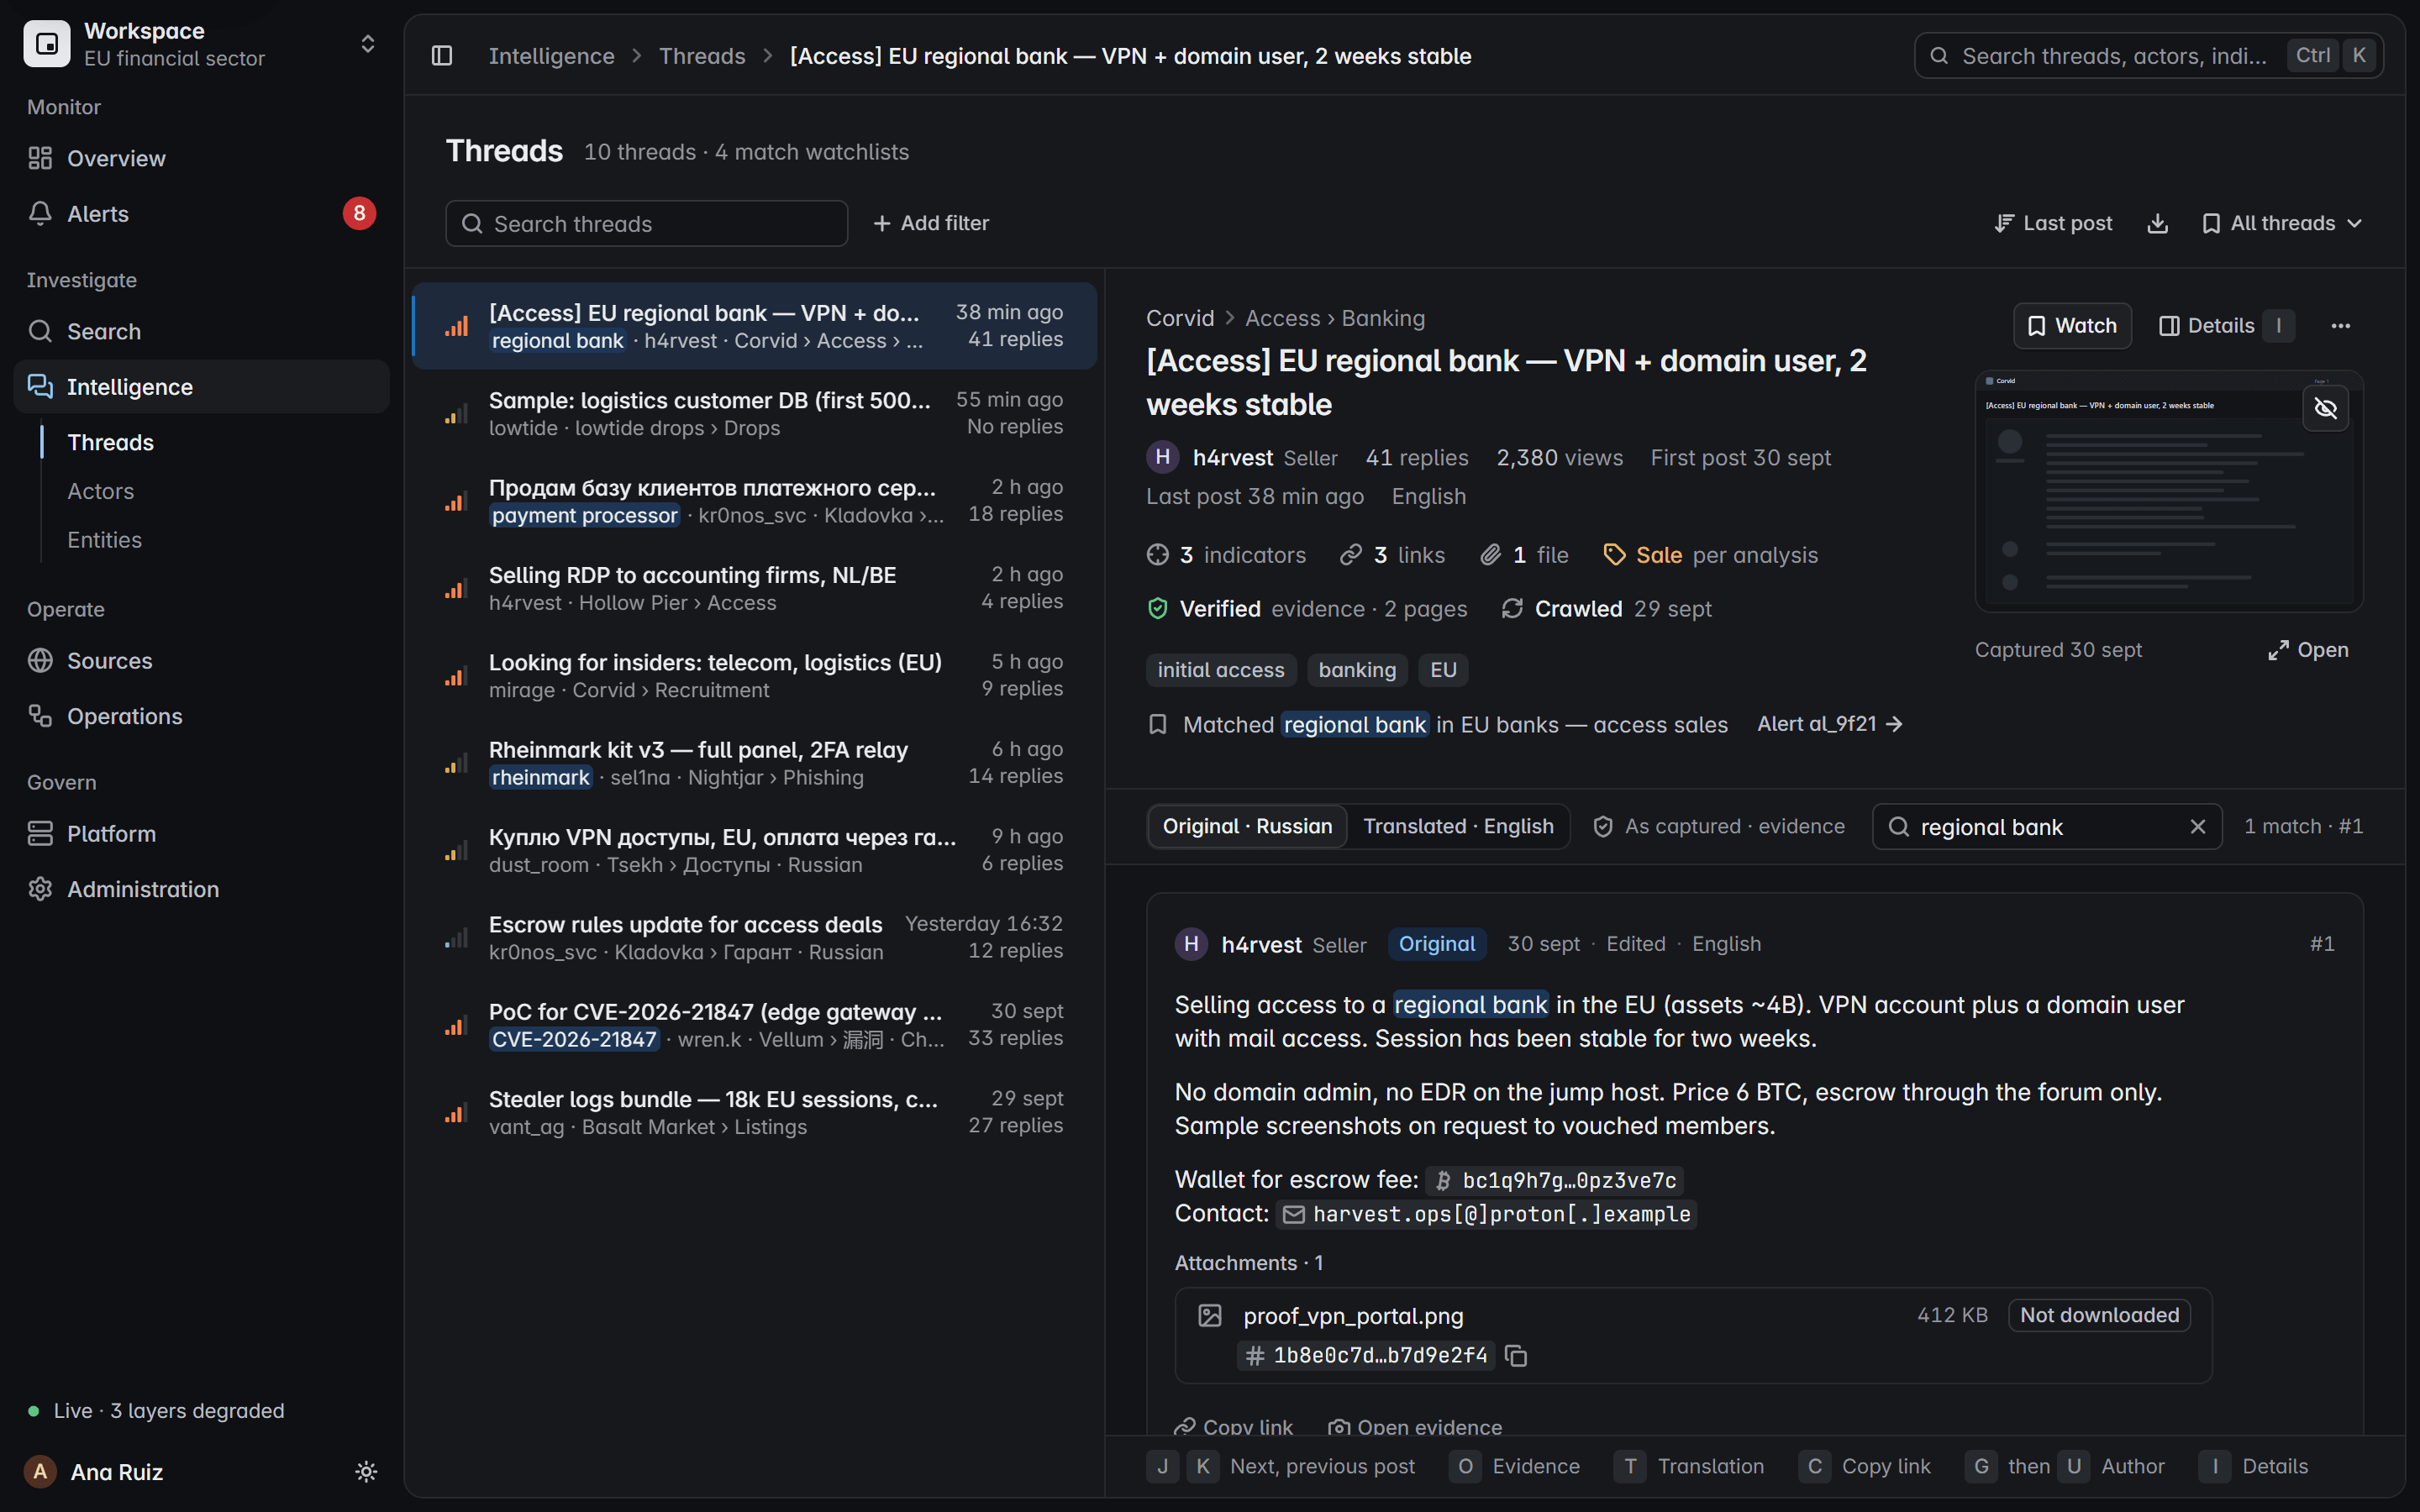
- Il post originale, catturato con la sua pagina
- Wallet e contatto estratti, defanged
- Allegato registrato, mai scaricato
- Analisi dell’IA, etichettata come analisi
- Corrispondenza con la watchlist, alert generato
- Evidenza catturata e verificata
Schermata del prodotto con dati fittizi
Un feed offre la conclusione di un fornitore. Qui si ottiene il post stesso, la pagina in cui è apparso e un’impronta SHA-256 che dimostra che nulla è cambiato dalla cattura.
11 esiti con nome per ogni esecuzione di raccolta, così il silenzio non nasconde mai un errore
13 tipi di indicatore estratti e defanged da ogni post
<100 ms di tempo di risposta obiettivo per ogni azione nella console dell’analista
0 file trapelati scaricati, mai. I leak site si osservano, non si replicano.
Tutto ciò che fa, una pagina per ogni tema.
Si parte dalla piattaforma, poi si va più a fondo: parsing, acquisizione, esposizione delle credenziali, ransomware, i team che ci si affidano e come resta sotto il suo controllo.
Lo metta alla prova sulle sue fonti.
Ci dica di cosa ha bisogno. Le mostreremo una cattura dal vivo, dal post al record sigillato.
Preferisce l’email? Scriva a [email protected].