Каждая находка ведёт к своим доказательствам.
Self-hosted платформа аналитики угроз для разрешённых форумов даркнета, закрытых сообществ и сайтов утечек ransomware.
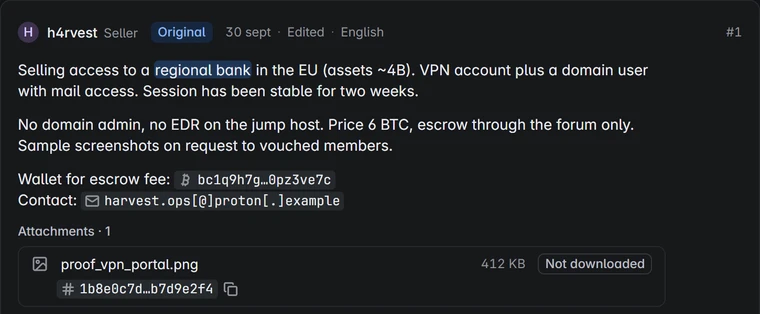
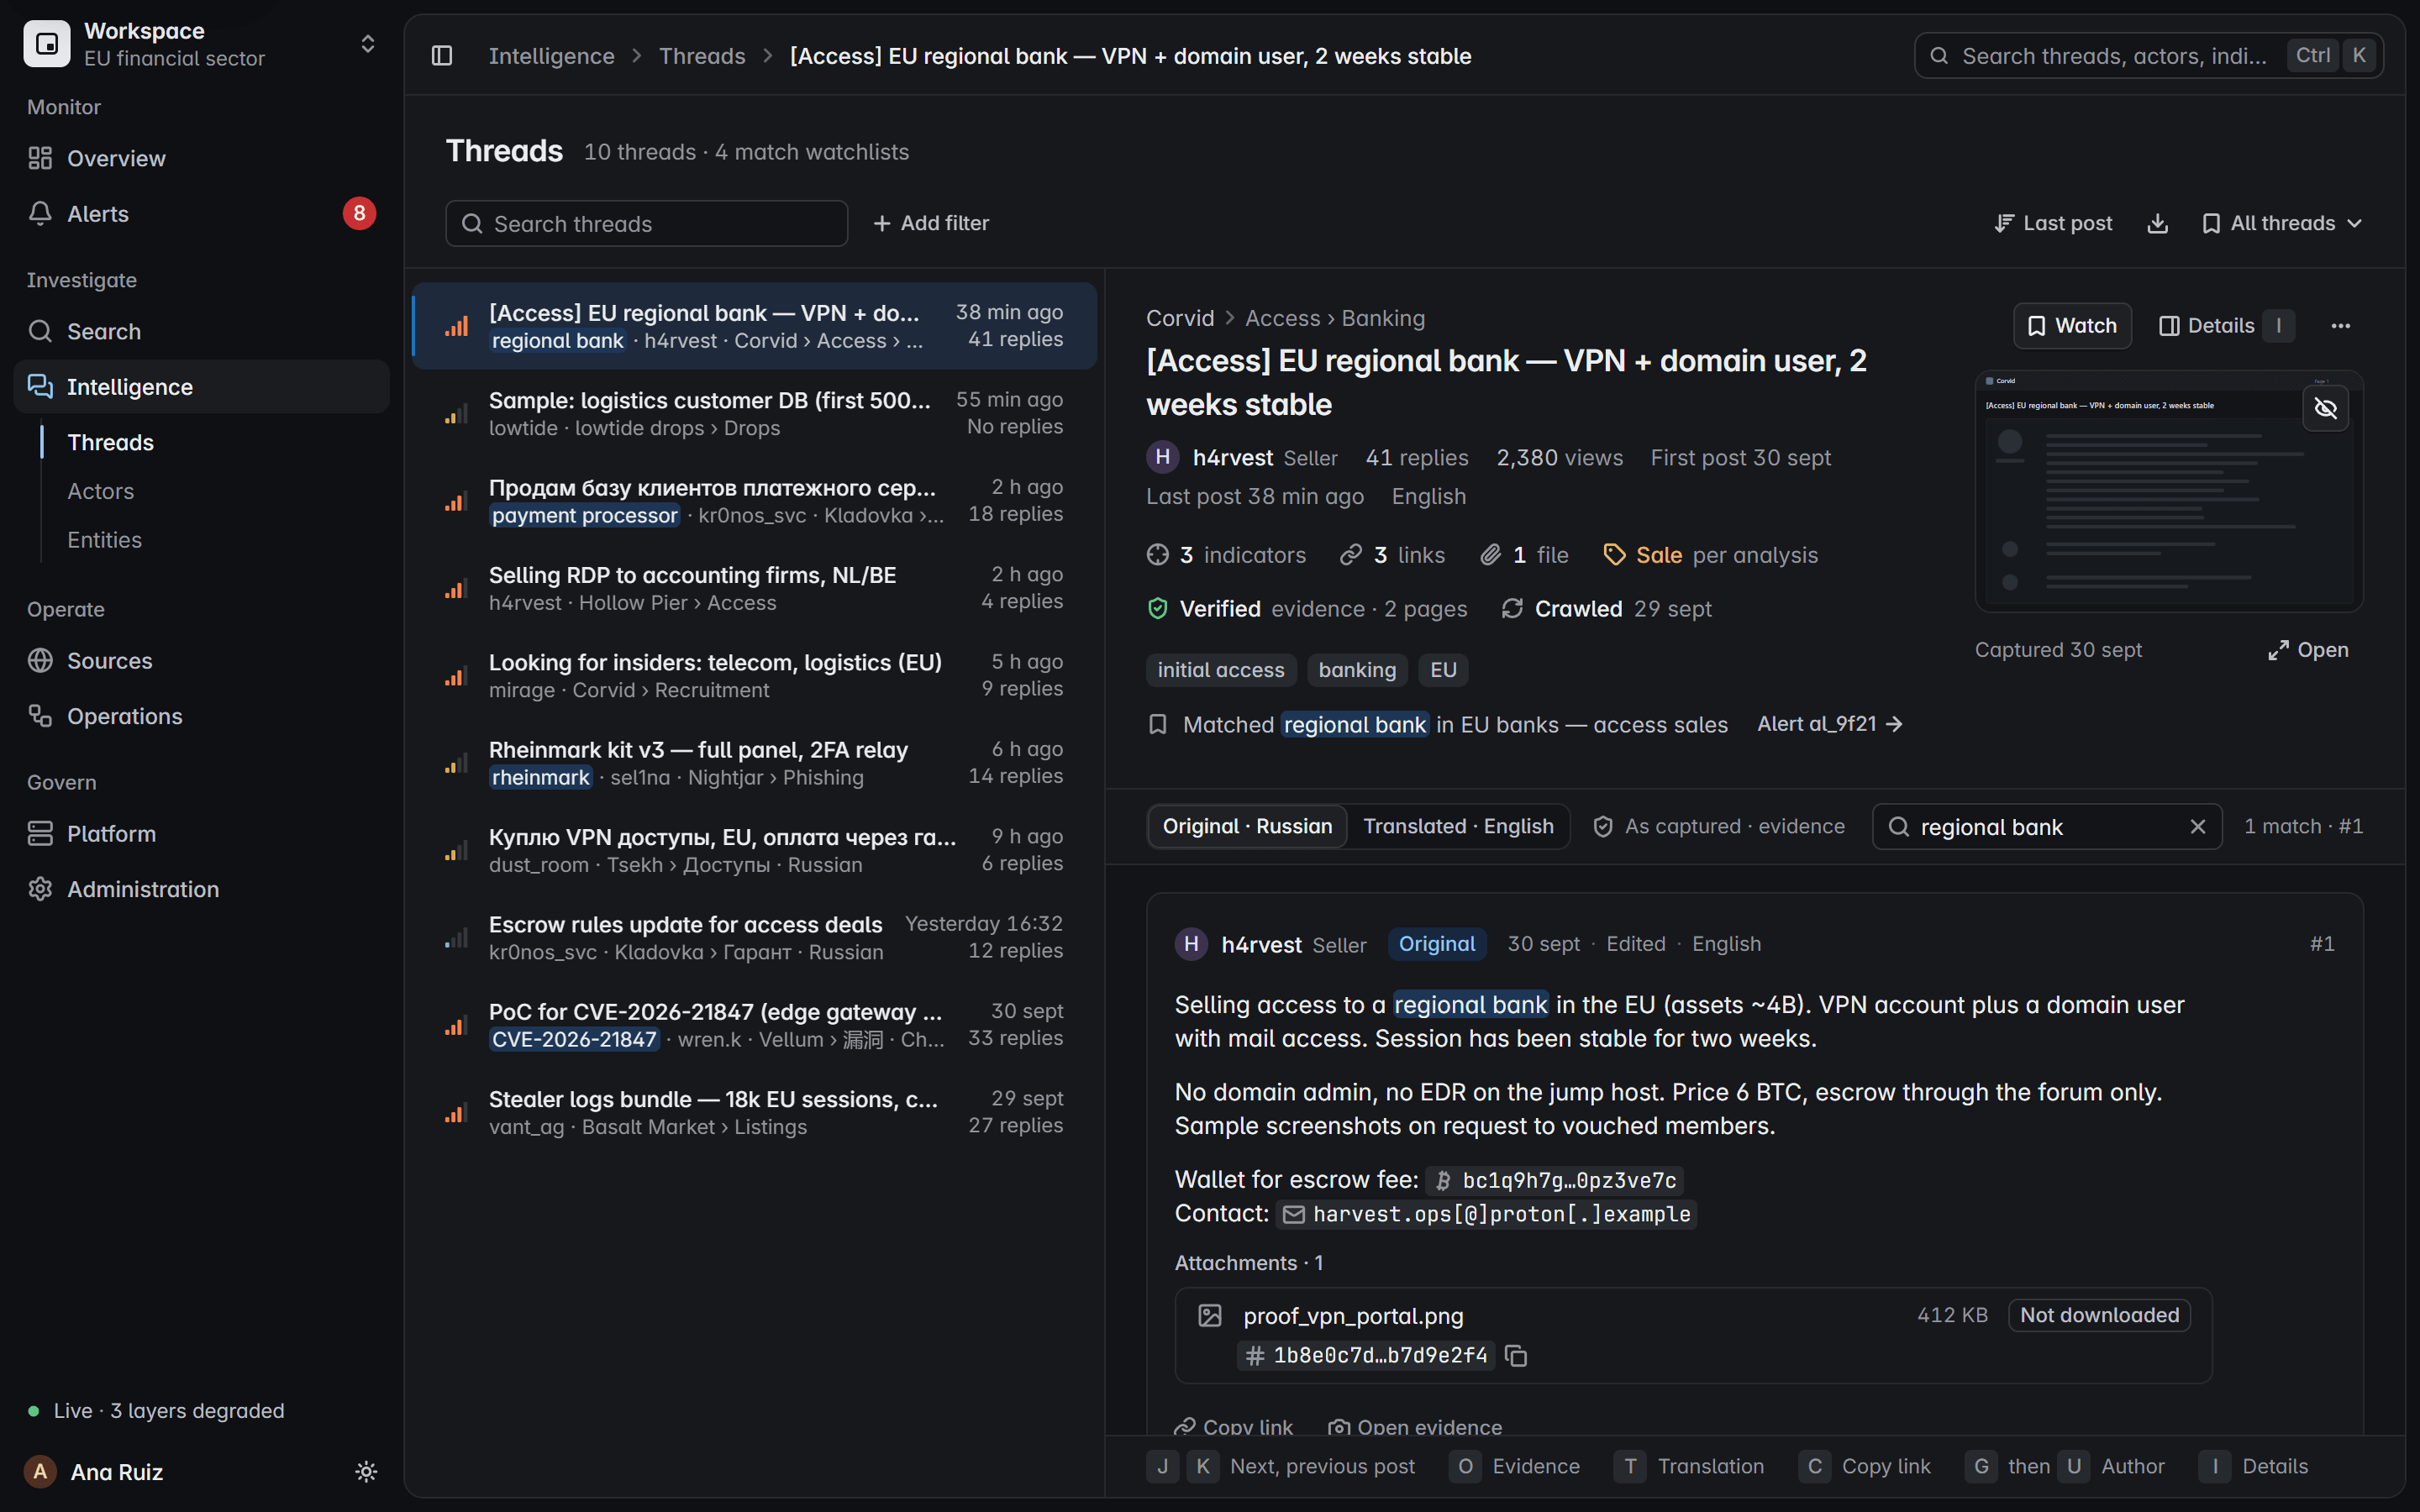
- Исходный пост, зафиксированный вместе со страницей
- Кошелёк и контакт извлечены, обезврежены
- Вложение записано, но не скачивается
- ИИ-анализ с пометкой «анализ»
- Совпадение со списком наблюдения, оповещение вызвано
- Доказательства зафиксированы и проверены
Экран продукта с вымышленными данными
Фиды дают вам вывод вендора. Здесь вы получаете сам пост, страницу, на которой он появился, и отпечаток SHA-256, показывающий, что с момента фиксации ничего не изменилось.
11 именованных результатов у каждого запуска сбора, чтобы тишина никогда не скрывала сбой
13 типов индикаторов извлекаются из каждого поста и обезвреживаются
<100 мс целевое время отклика для каждого действия в консоли аналитика
0 утёкших файлов скачано за всё время. Сайты утечек наблюдают, а не зеркалируют.
Всё, что он умеет, по странице на каждое.
Начните с платформы, затем углубитесь: разбор данных, получение, утечки учётных данных, ransomware, команды, которые на него опираются, и как он остаётся вашим.
Увидьте это на своих источниках.
Расскажите, что вам нужно. Мы покажем живой снимок, от поста до опечатанной записи.
Удобнее почта? Напишите на [email protected].