Узнайте, когда ваши учётные данные всплывают.
Скоро
Corvidint сообщает, когда почта, домены и учётные данные вашей организации появляются в утечках и на отслеживаемых источниках, чтобы ваша команда успела первой сбросить доступ.
Мониторинг учётных данных для ваших доменов.
Находки появляются только для доменов, подтверждённых вашей организацией. Подтвердите домен один раз, и под наблюдением окажутся все его учётные записи, и ничьи больше.
Учётные записи сотрудников
Входы с адресом на одном из ваших почтовых доменов.
Отслеживается
[@]example[.]com
Учётные записи клиентов
Учётные данные, записанные для страниц входа ваших собственных сервисов.
Отслеживается
hxxps://login[.]example[.]com
Ваши домены
Ваши домены, названные в утёкших файлах, логах инфостилеров и постах на отслеживаемых источниках.
Отслеживается
example[.]comsso[.]example[.]com
Не подтверждено
Домен, который вы не подтвердили как свой, не даёт никаких находок.
Находок нет
Что говорит каждая находка об утечке.
Достаточно, чтобы действовать, и не больше. Сам секрет всегда остаётся замаскированным.
Учётная запись на вашем домене1 раскрыта вместе с cookie сессии2 в логе инфостилера на закрытом форуме3, замечена с 30 сентября по 4 октября4.
Отозвать сессии, сбросить пароль и включить обязательную MFA.5
Учётная запись
Затронутый вход на вашем подтверждённом домене, виден только тем, кому разрешено действовать.
[@]example[.]com
Тип утечки
Пароль, cookie сессии, контекст лога инфостилера или запись базы данных. Тип определяет исправление, а значение остаётся замаскированным.
Где замечено
Обезвреженная ссылка и тип источника, например закрытый форум, onion-сервис или сайт утечек.
hxxps://forum[.]example[.]net/…
Первое и последнее появление
Как долго учётная запись была раскрыта и видна ли она до сих пор.
Действие
Шаг, закрывающий утечку, чтобы владелец успел среагировать до использования доступа.
От утёкших учётных данных до сброса.
Находки об утечках будут приходить туда, где ваша команда уже работает: списки наблюдения, оповещения и инциденты, у каждого свой ответственный, состояние и причина.
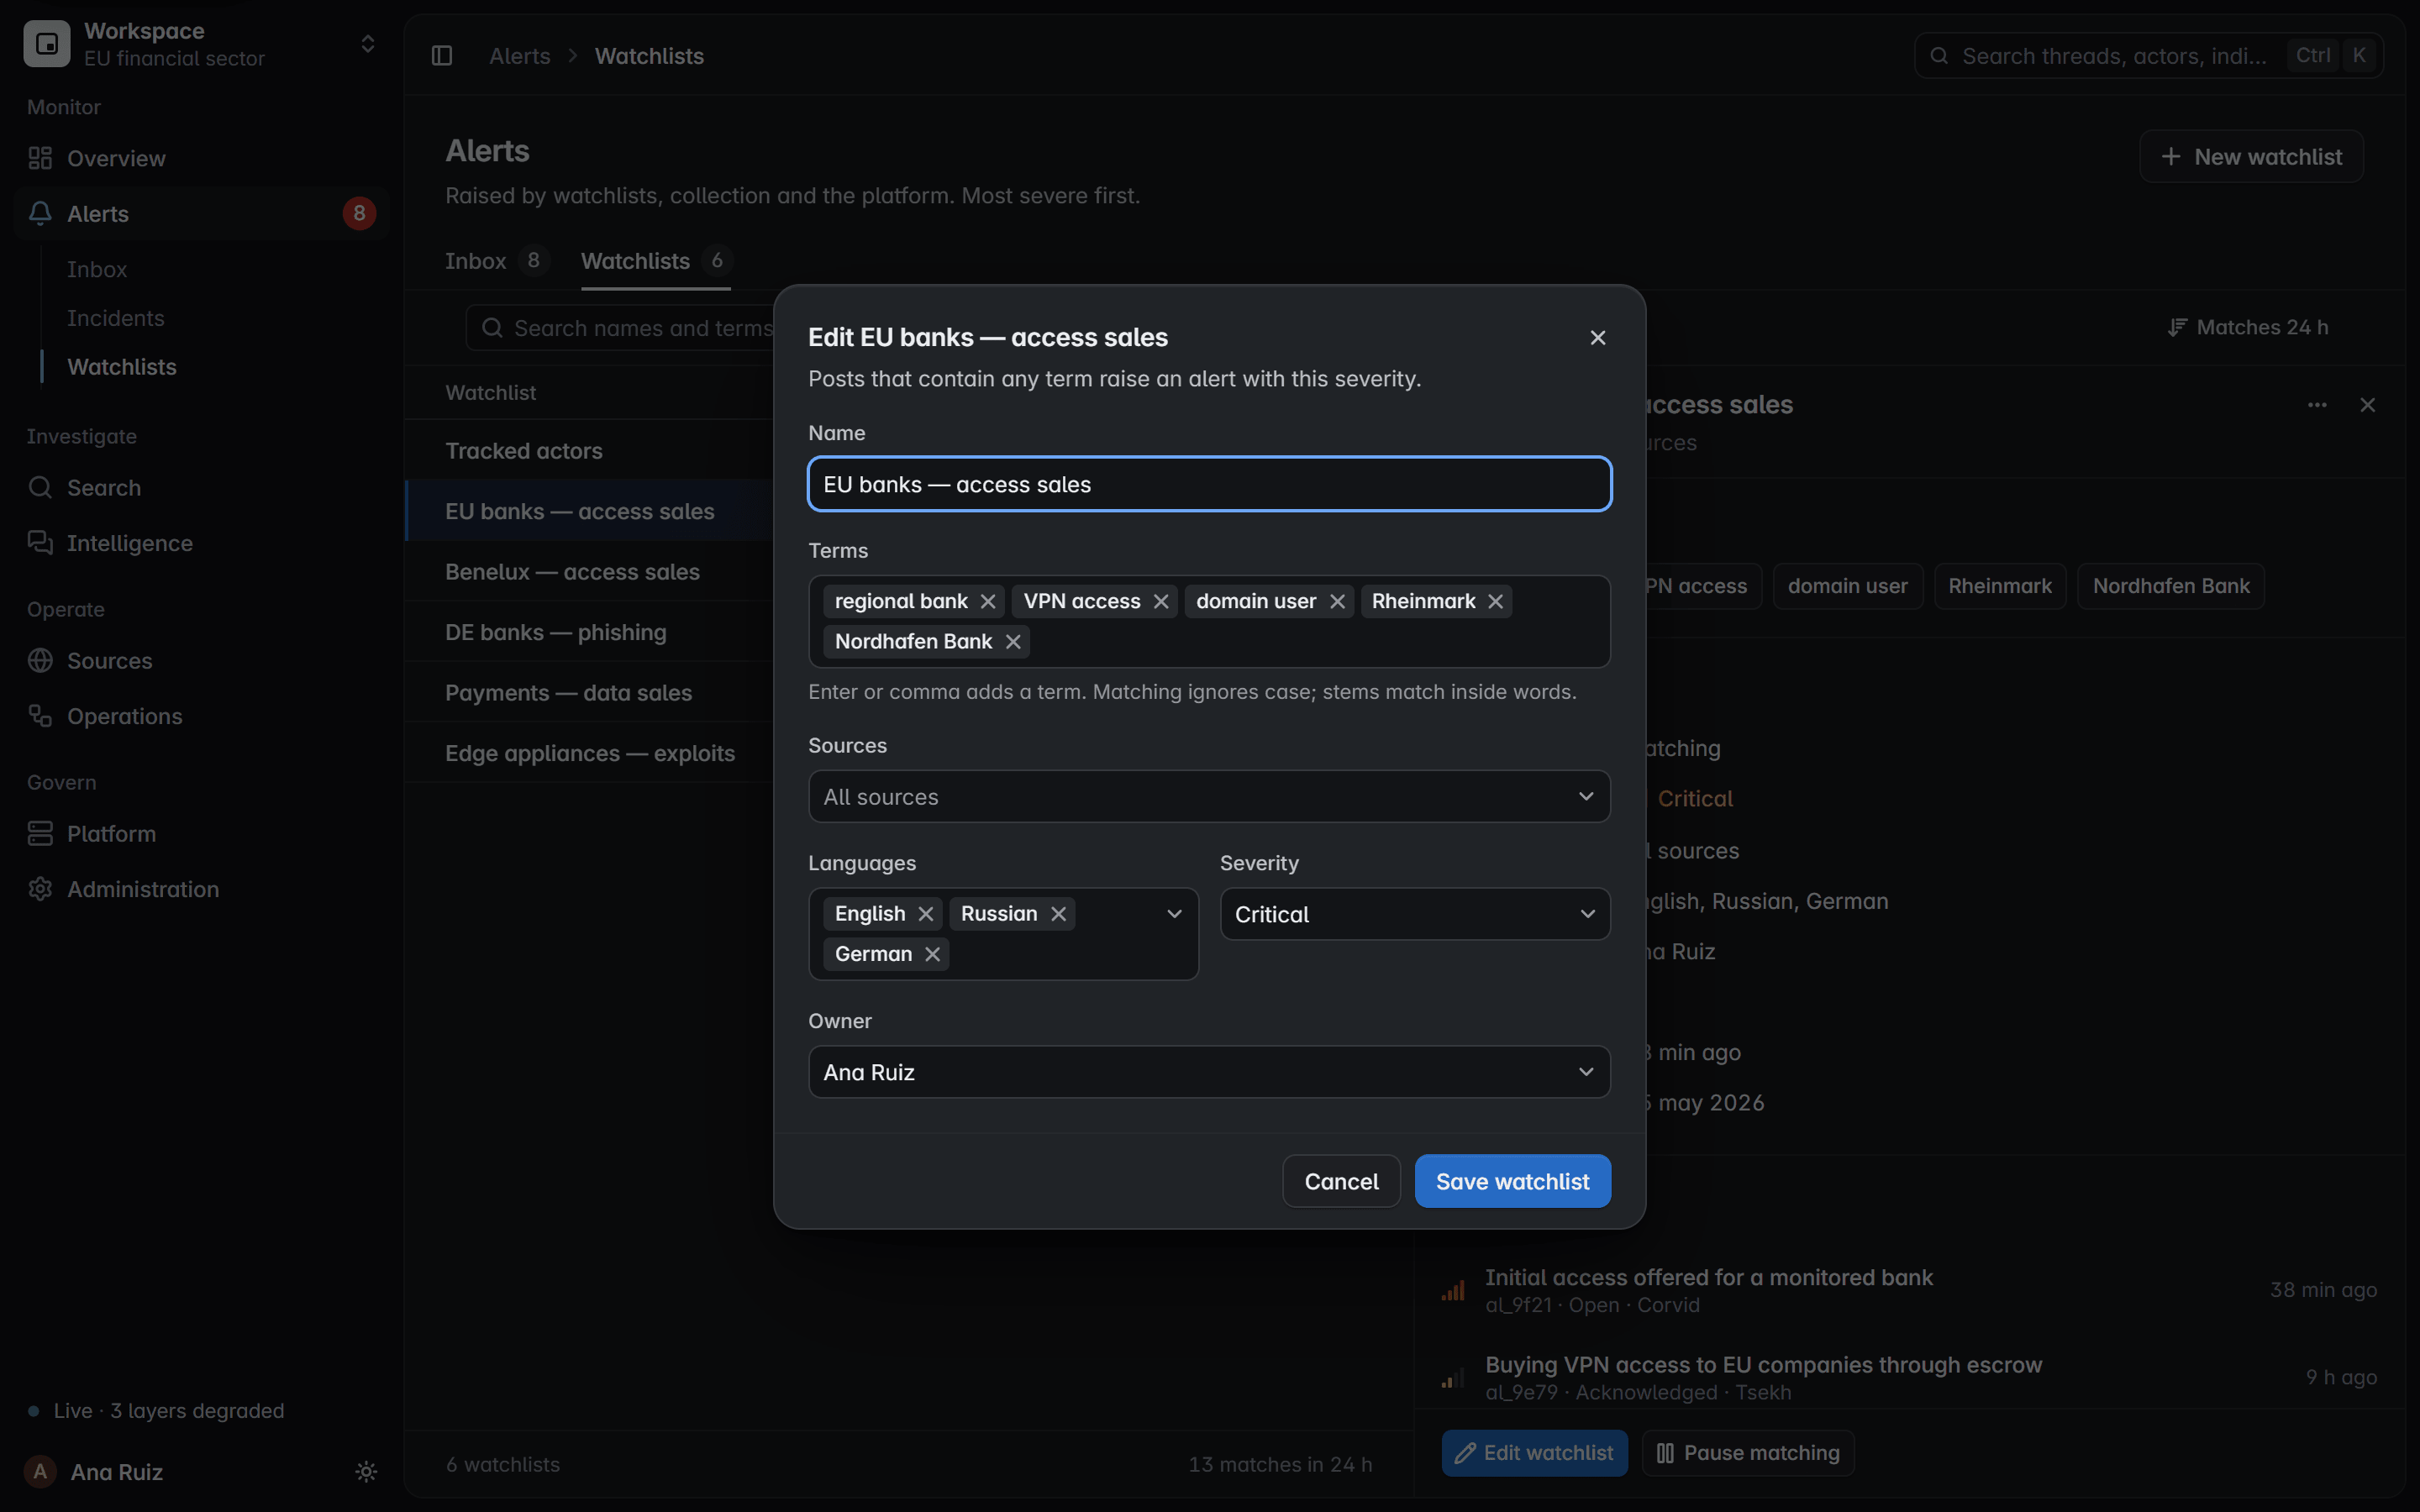
Список наблюдения
Ваши подтверждённые домены стоят в списке наблюдения и сопоставляются по точному правилу с новыми и прошлыми сборами.
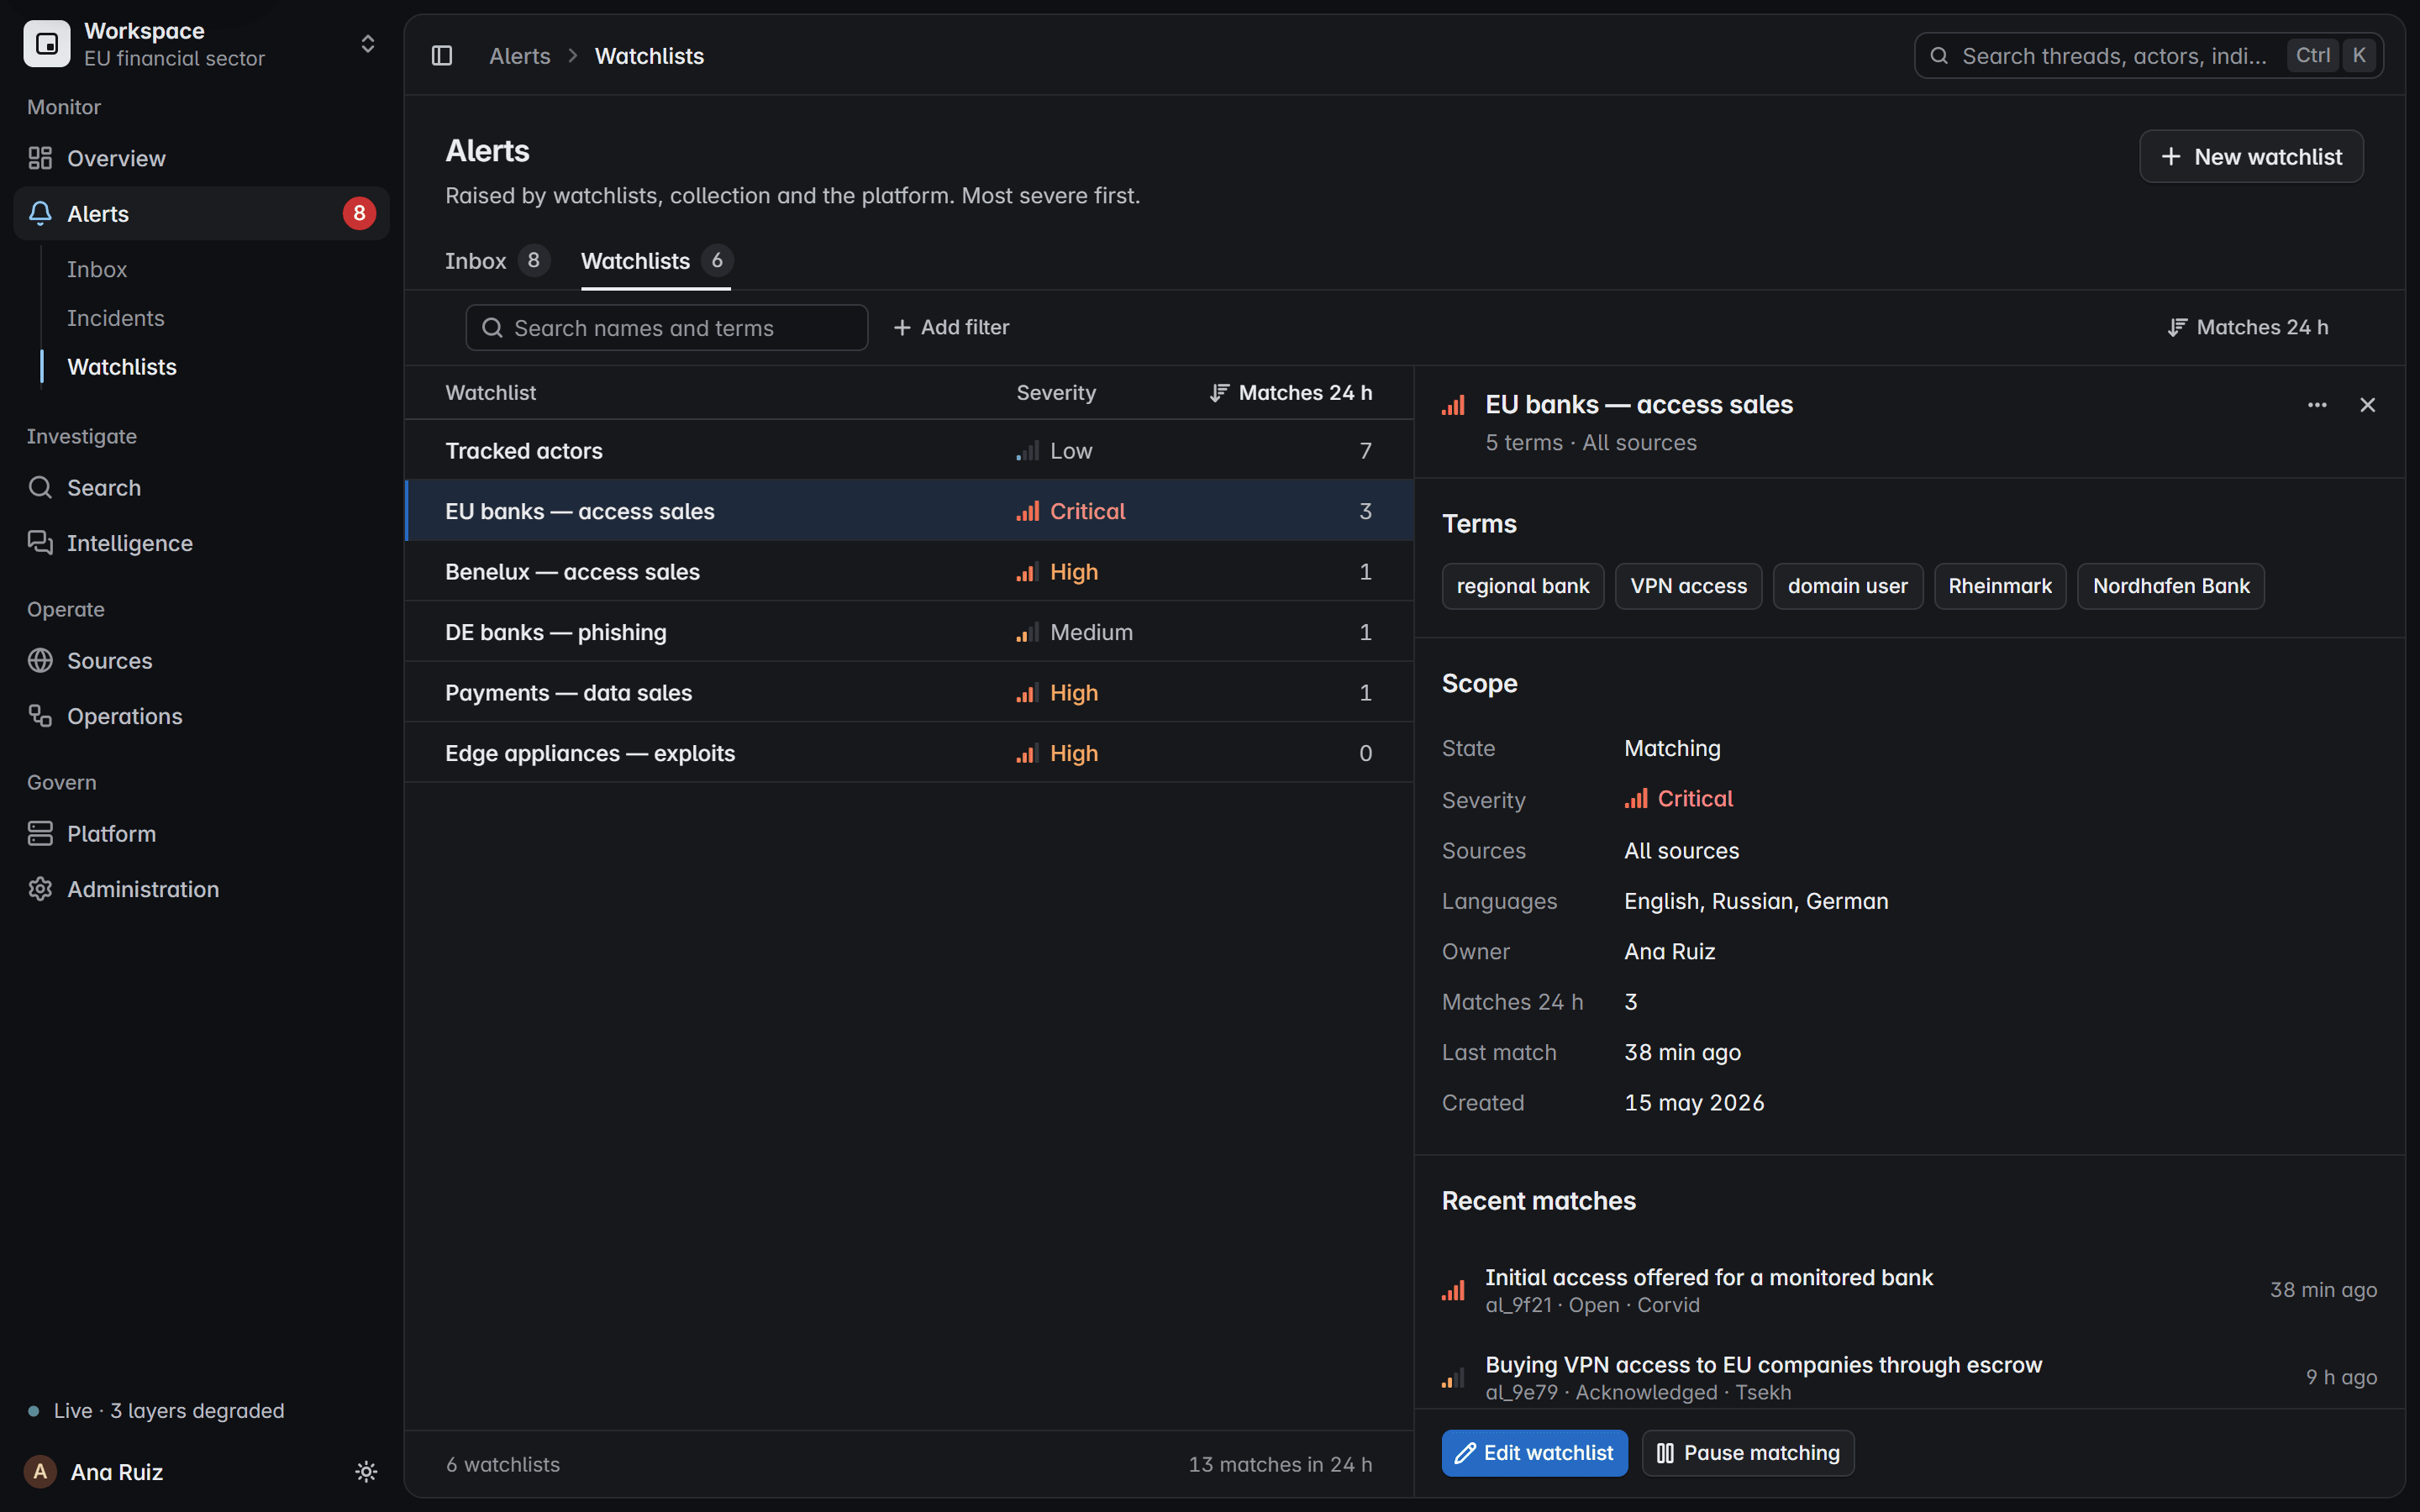
Оповещение
Совпадение открывает оповещение с критичностью, источником, ответственным и причиной срабатывания.
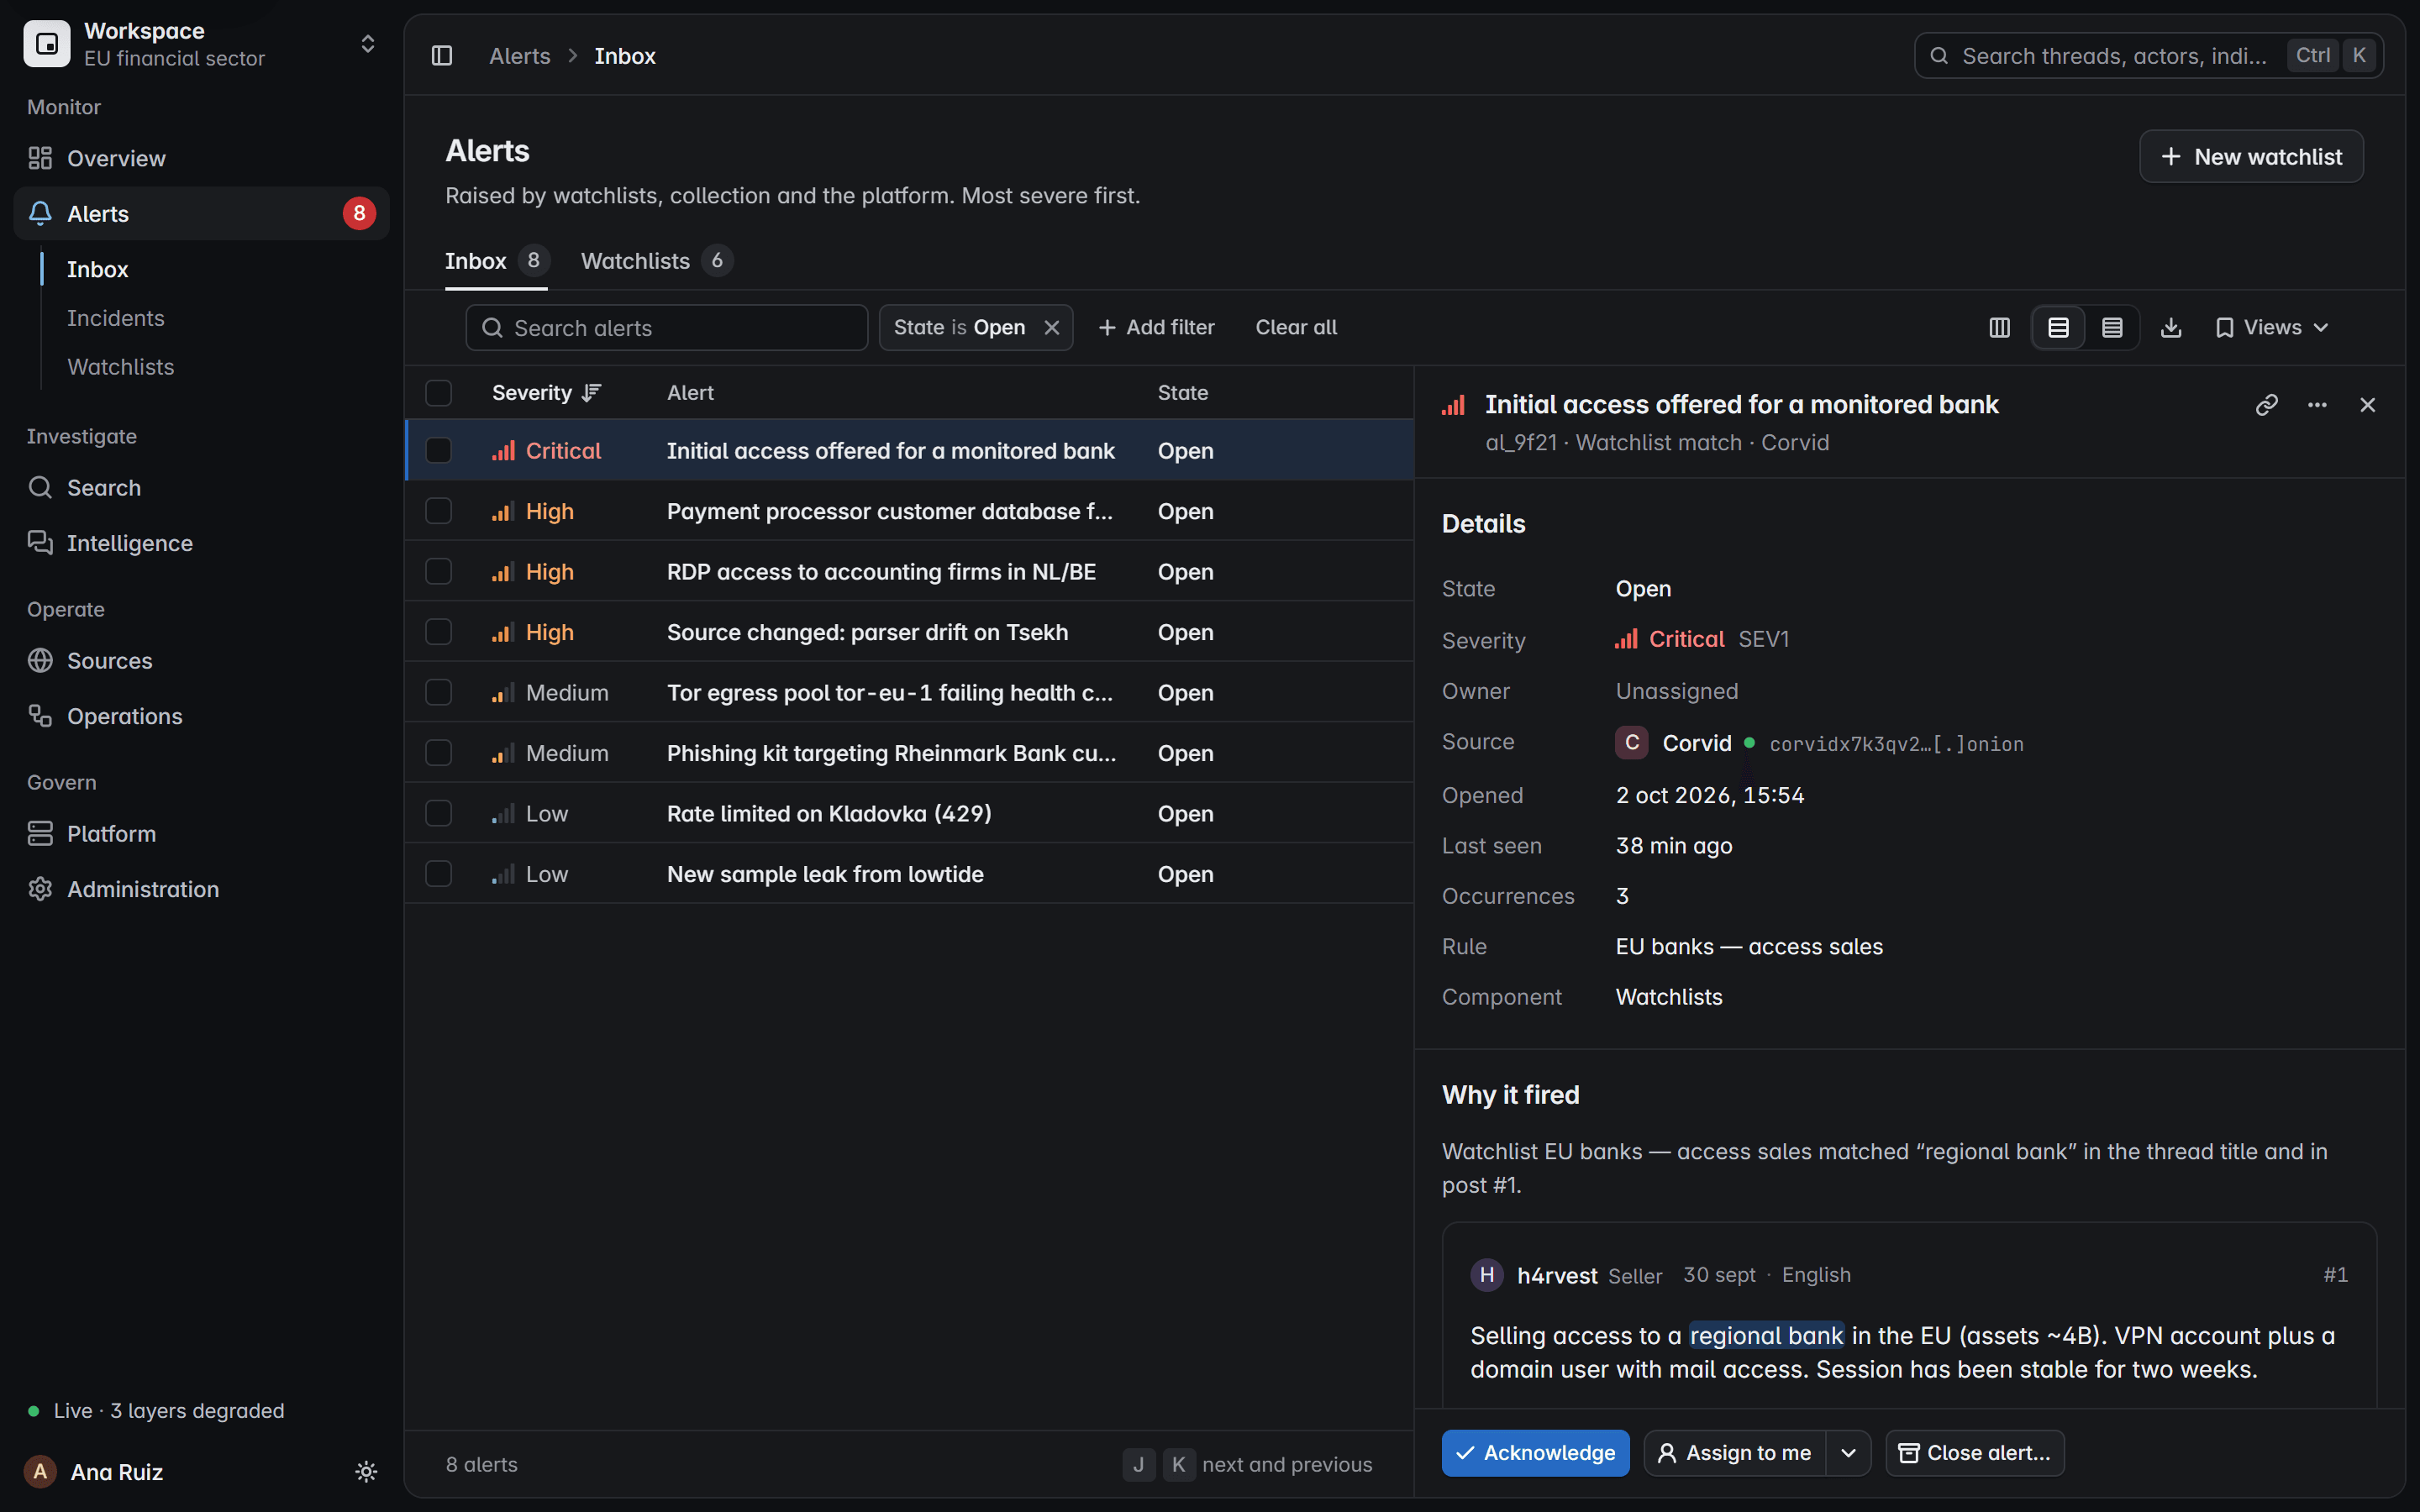
Инцидент
Связанные оповещения объединяются в один инцидент со своим ответственным и состоянием. У каждого оповещения остаются свои.
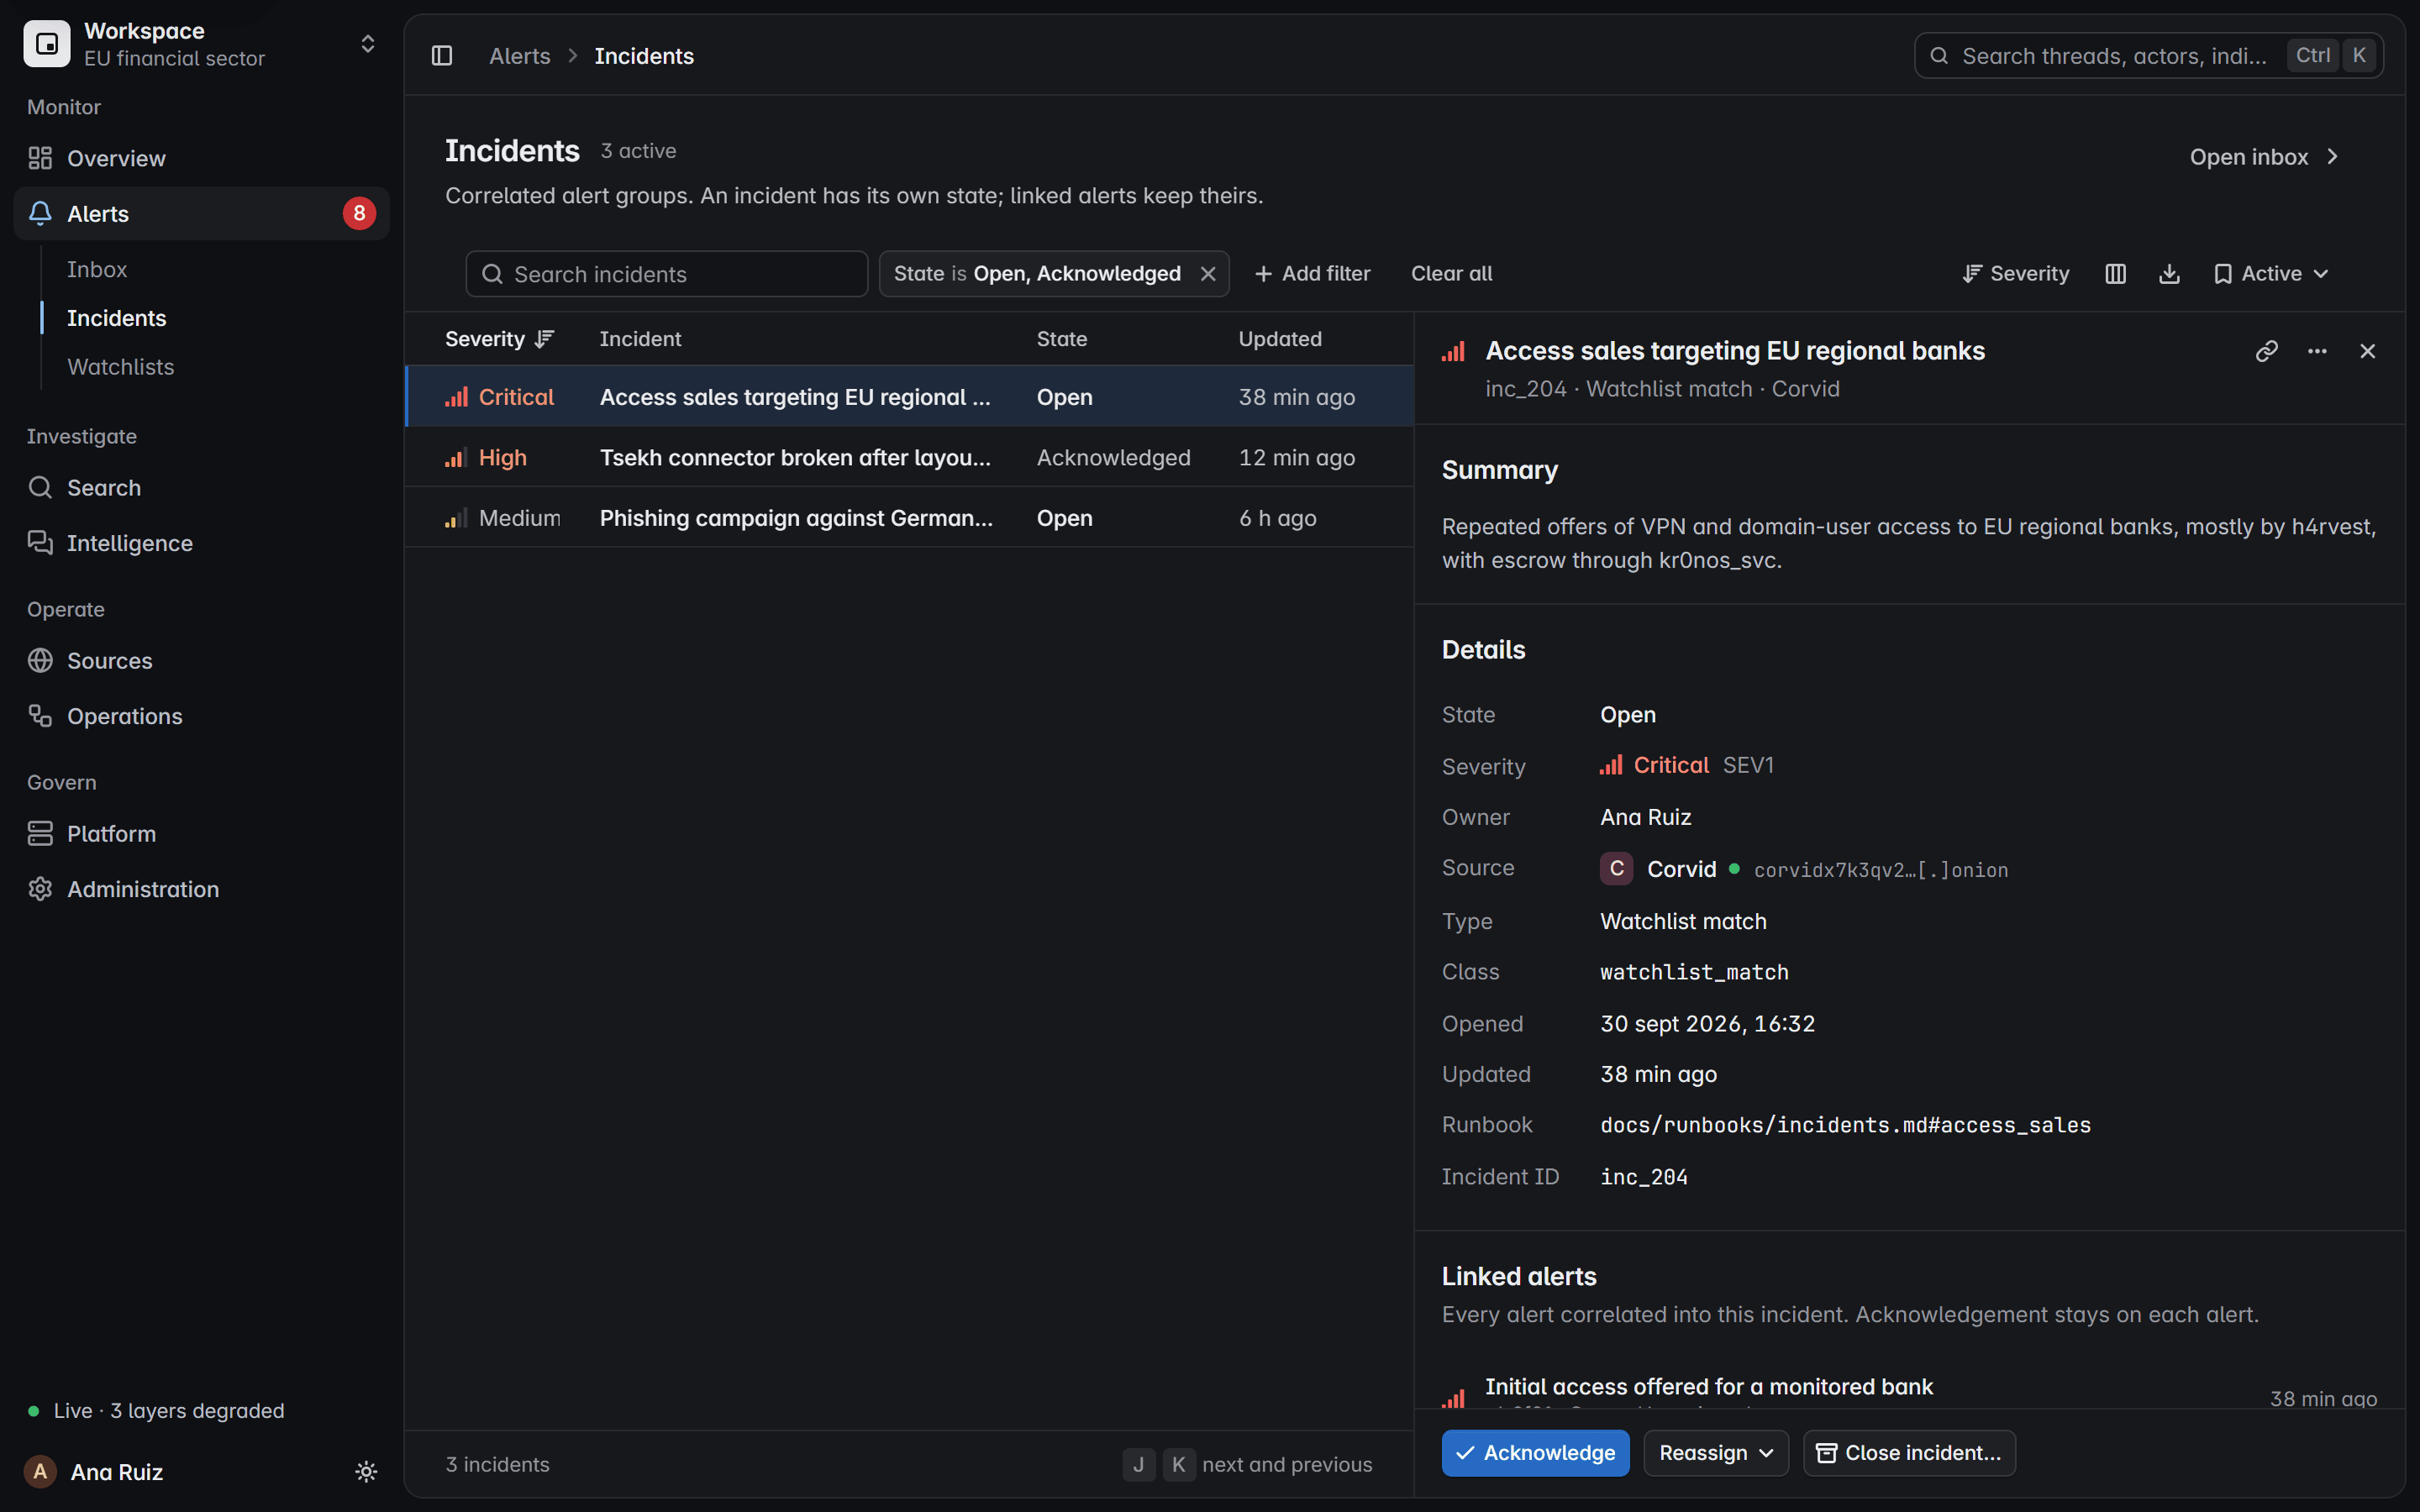
Сброс и закрытие
Ваша команда сбрасывает пароль, отзывает сессии и включает MFA, затем закрывает оповещение с указанием причины.
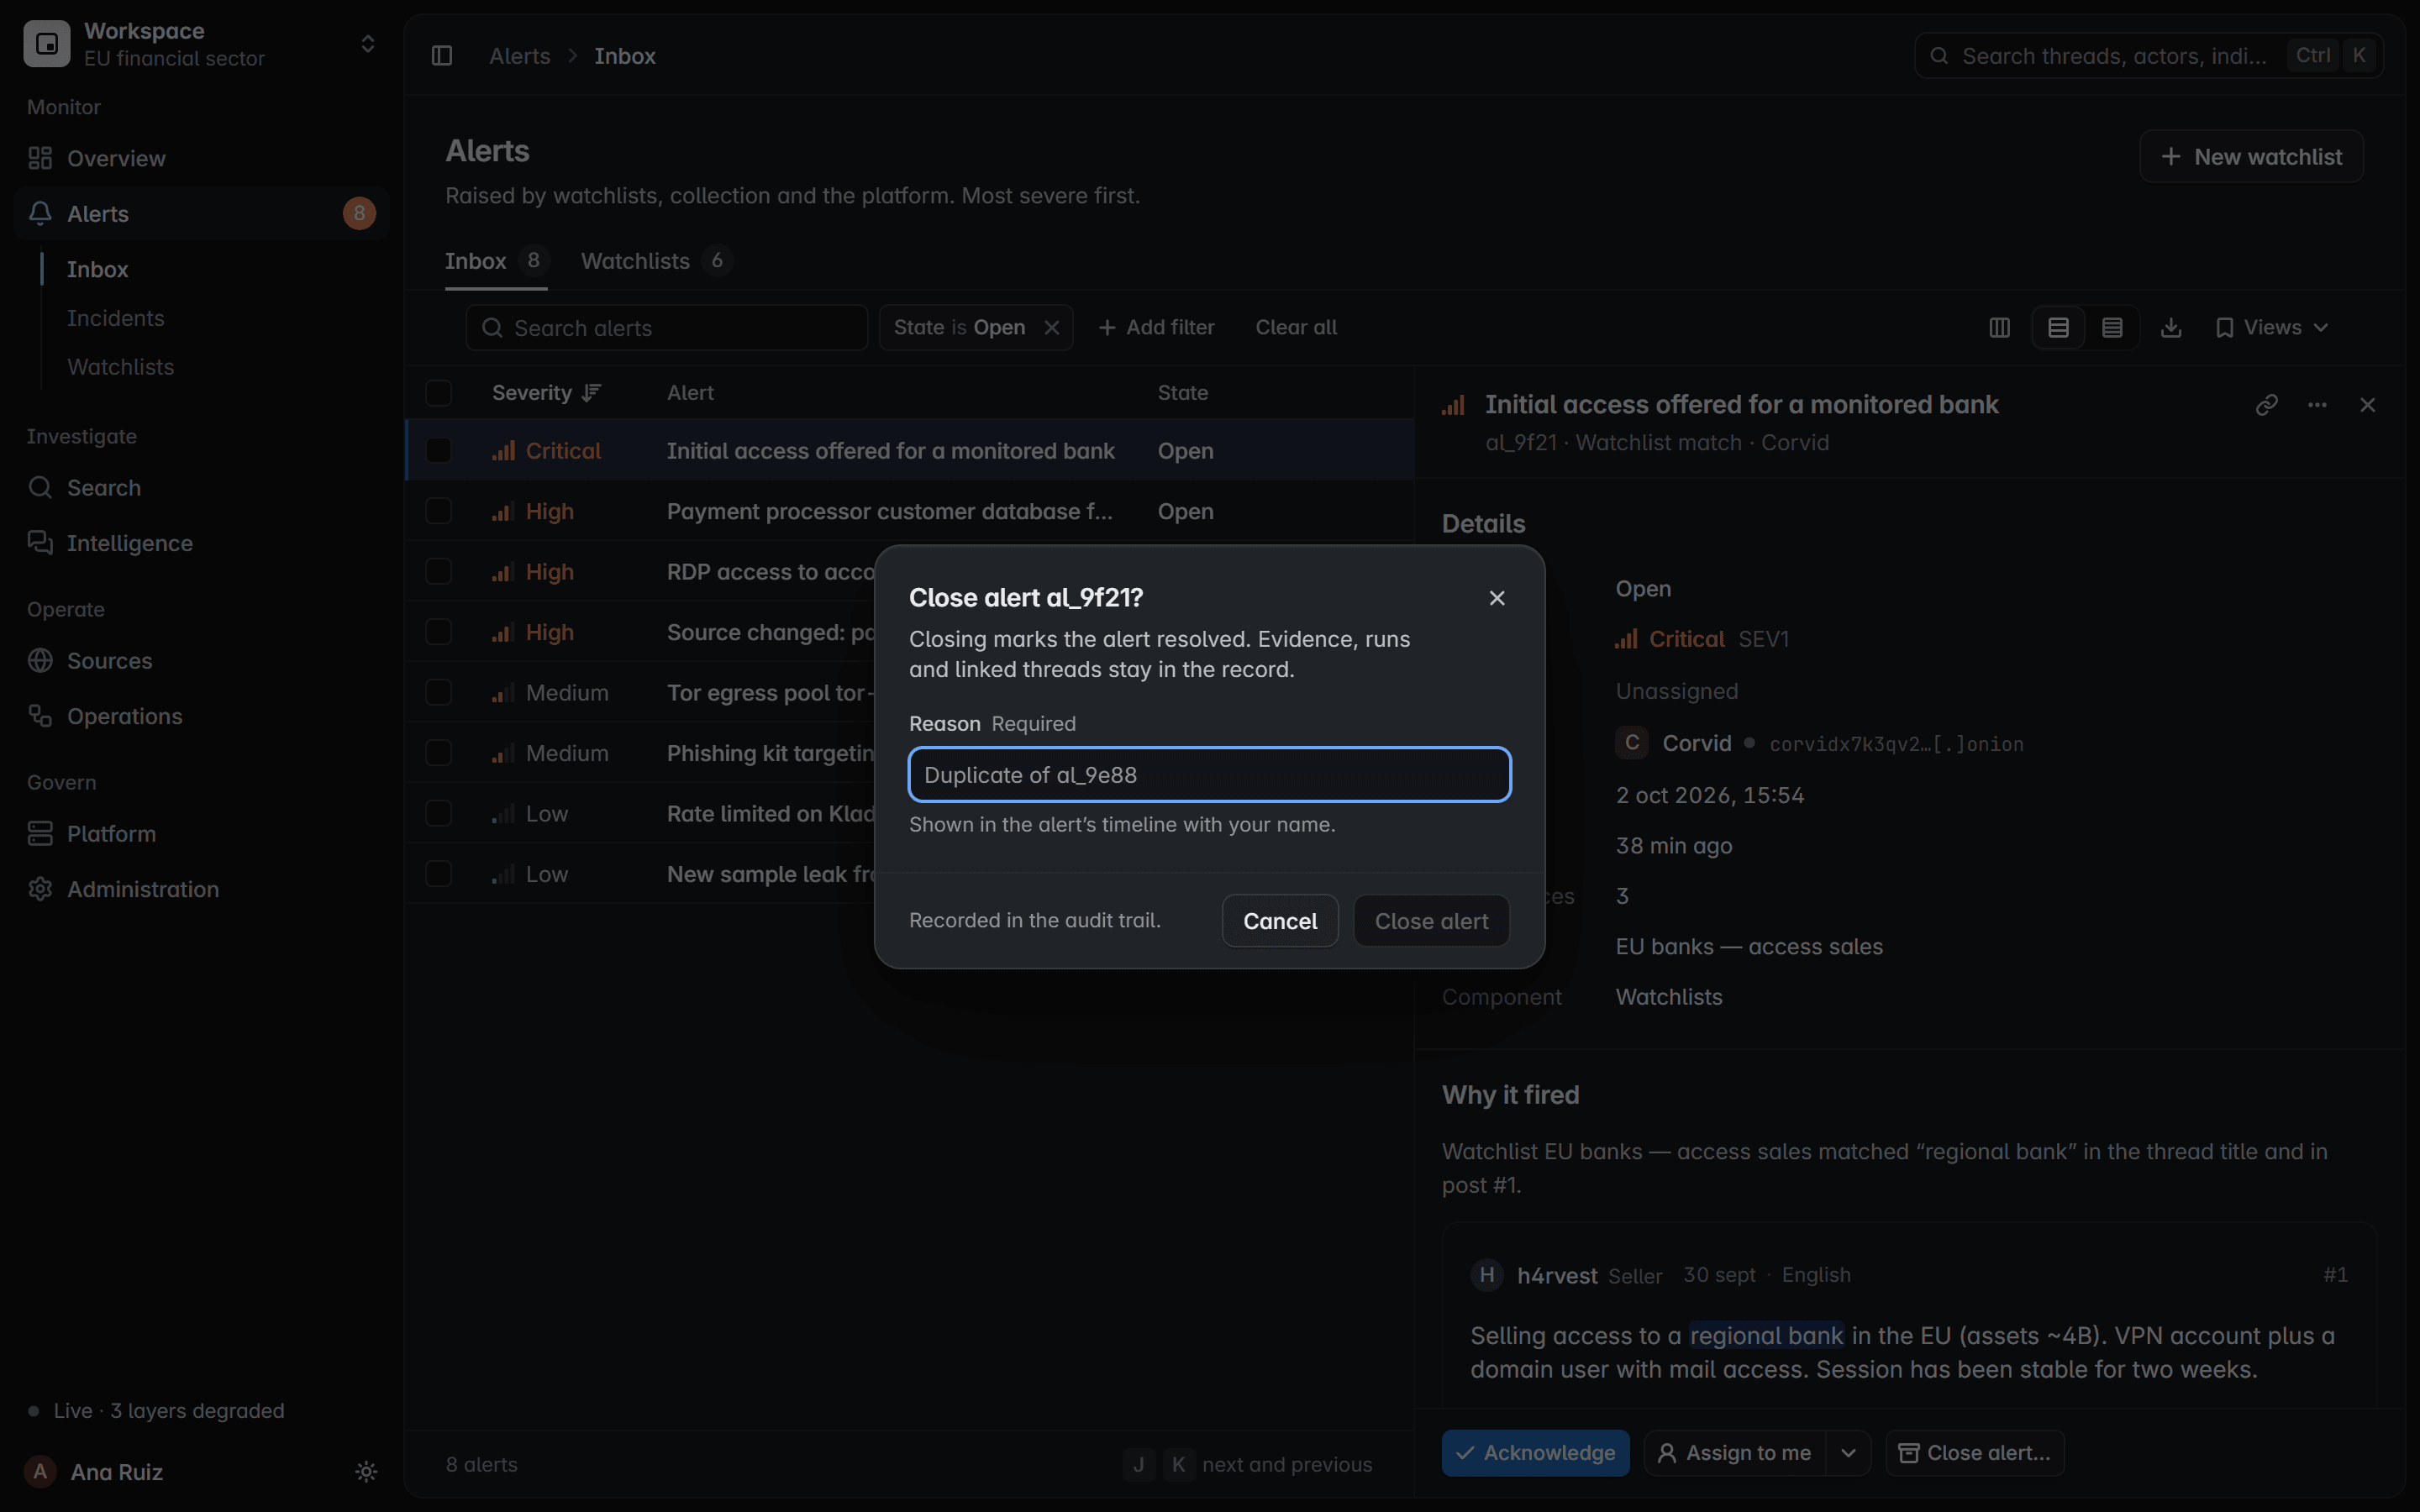
Оповещения можно также доставлять в ваши инструменты вебхуком.
Экран продукта с вымышленными данными
Учётные данные, только когда это подтверждает структура.
Парсер читает утёкшие файлы так, как они устроены. Значение считается учётными данными, только когда это подтверждает его собственная запись.
Идентификатор входаСекрет, всегда замаскирован
Читается как учётные данные
Комбо-списки
адреспарользаметка
Пары «адрес и пароль» в любом порядке, с заметкой или без.
Учётные данные
Выгрузки баз данных
ID строкиадреспароль
Строки таблицы пользователей, выгруженные с ключом в начале.
Учётные данные
Записи входа
сайтлогинпароль
Сайт, логин и пароль, в каком бы порядке ни шли логин и пароль.
Учётные данные
Файлы cookie
домен cookieпутьсрок действияимязначение
Выгрузки cookie браузера читаются как данные сессии, но не как логины.
Данные сессии
Логи инфостилеров
паролиcookieавтозаполнениесистема
Папка лога одного устройства, атрибутируется только при однозначной структуре.
Одно устройство
Никогда не читается как учётные данные
Списки контактов
адресимя
Имя рядом с адресом никогда не становится паролем.
Контакт
Списки телефонов
адрестелефон
Адрес рядом с номером остаётся контактом, но не учётными данными.
Контакт
Списки адресов и сайтов
адрессайт
Адрес рядом с сайтом не означает вход.
Не данные входа
Закладки и история
страницазаголовок
Внутри лога инфостилера сохранённая или посещённая страница никогда не читается как вход.
Не данные входа
- Заголовки на многих языках сопоставляются с одними и теми же полями:contraseña, Passwort, senha, wachtwoord
- Пароли, cookie и токены никогда не индексируются для поиска.
- Логин в списке не доказывает ни владения, ни рабочего доступа.
Происхождение, которое не стыдно показать аудитору.
Каждая находка ведёт к источнику, запуску, который её собрал, и доказательствам за ней, сохранённым в том виде, в каком они были собраны.
Источник
Сбор идёт только из источников, которые ваша команда вправе отслеживать.
Инцидент
Связанные оповещения объединяются в один инцидент, поэтому одна реакция покрывает их все.
Запуск сбора
Каждый запуск записывается, а каждая прочитанная страница опечатывается отпечатком SHA-256.
Доказательства
Файлы приходят через загрузчик с контрольными суммами и сохраняются, только если их байты совпадают.
Как работает загрузчикРазобранная запись
Парсер читает каждый файл, не запуская его, и сохраняет файл, строку и метку за каждым значением.
Как работает парсерХронология
Кто взял, кто принял и кто закрыл, с причиной и временем в UTC.
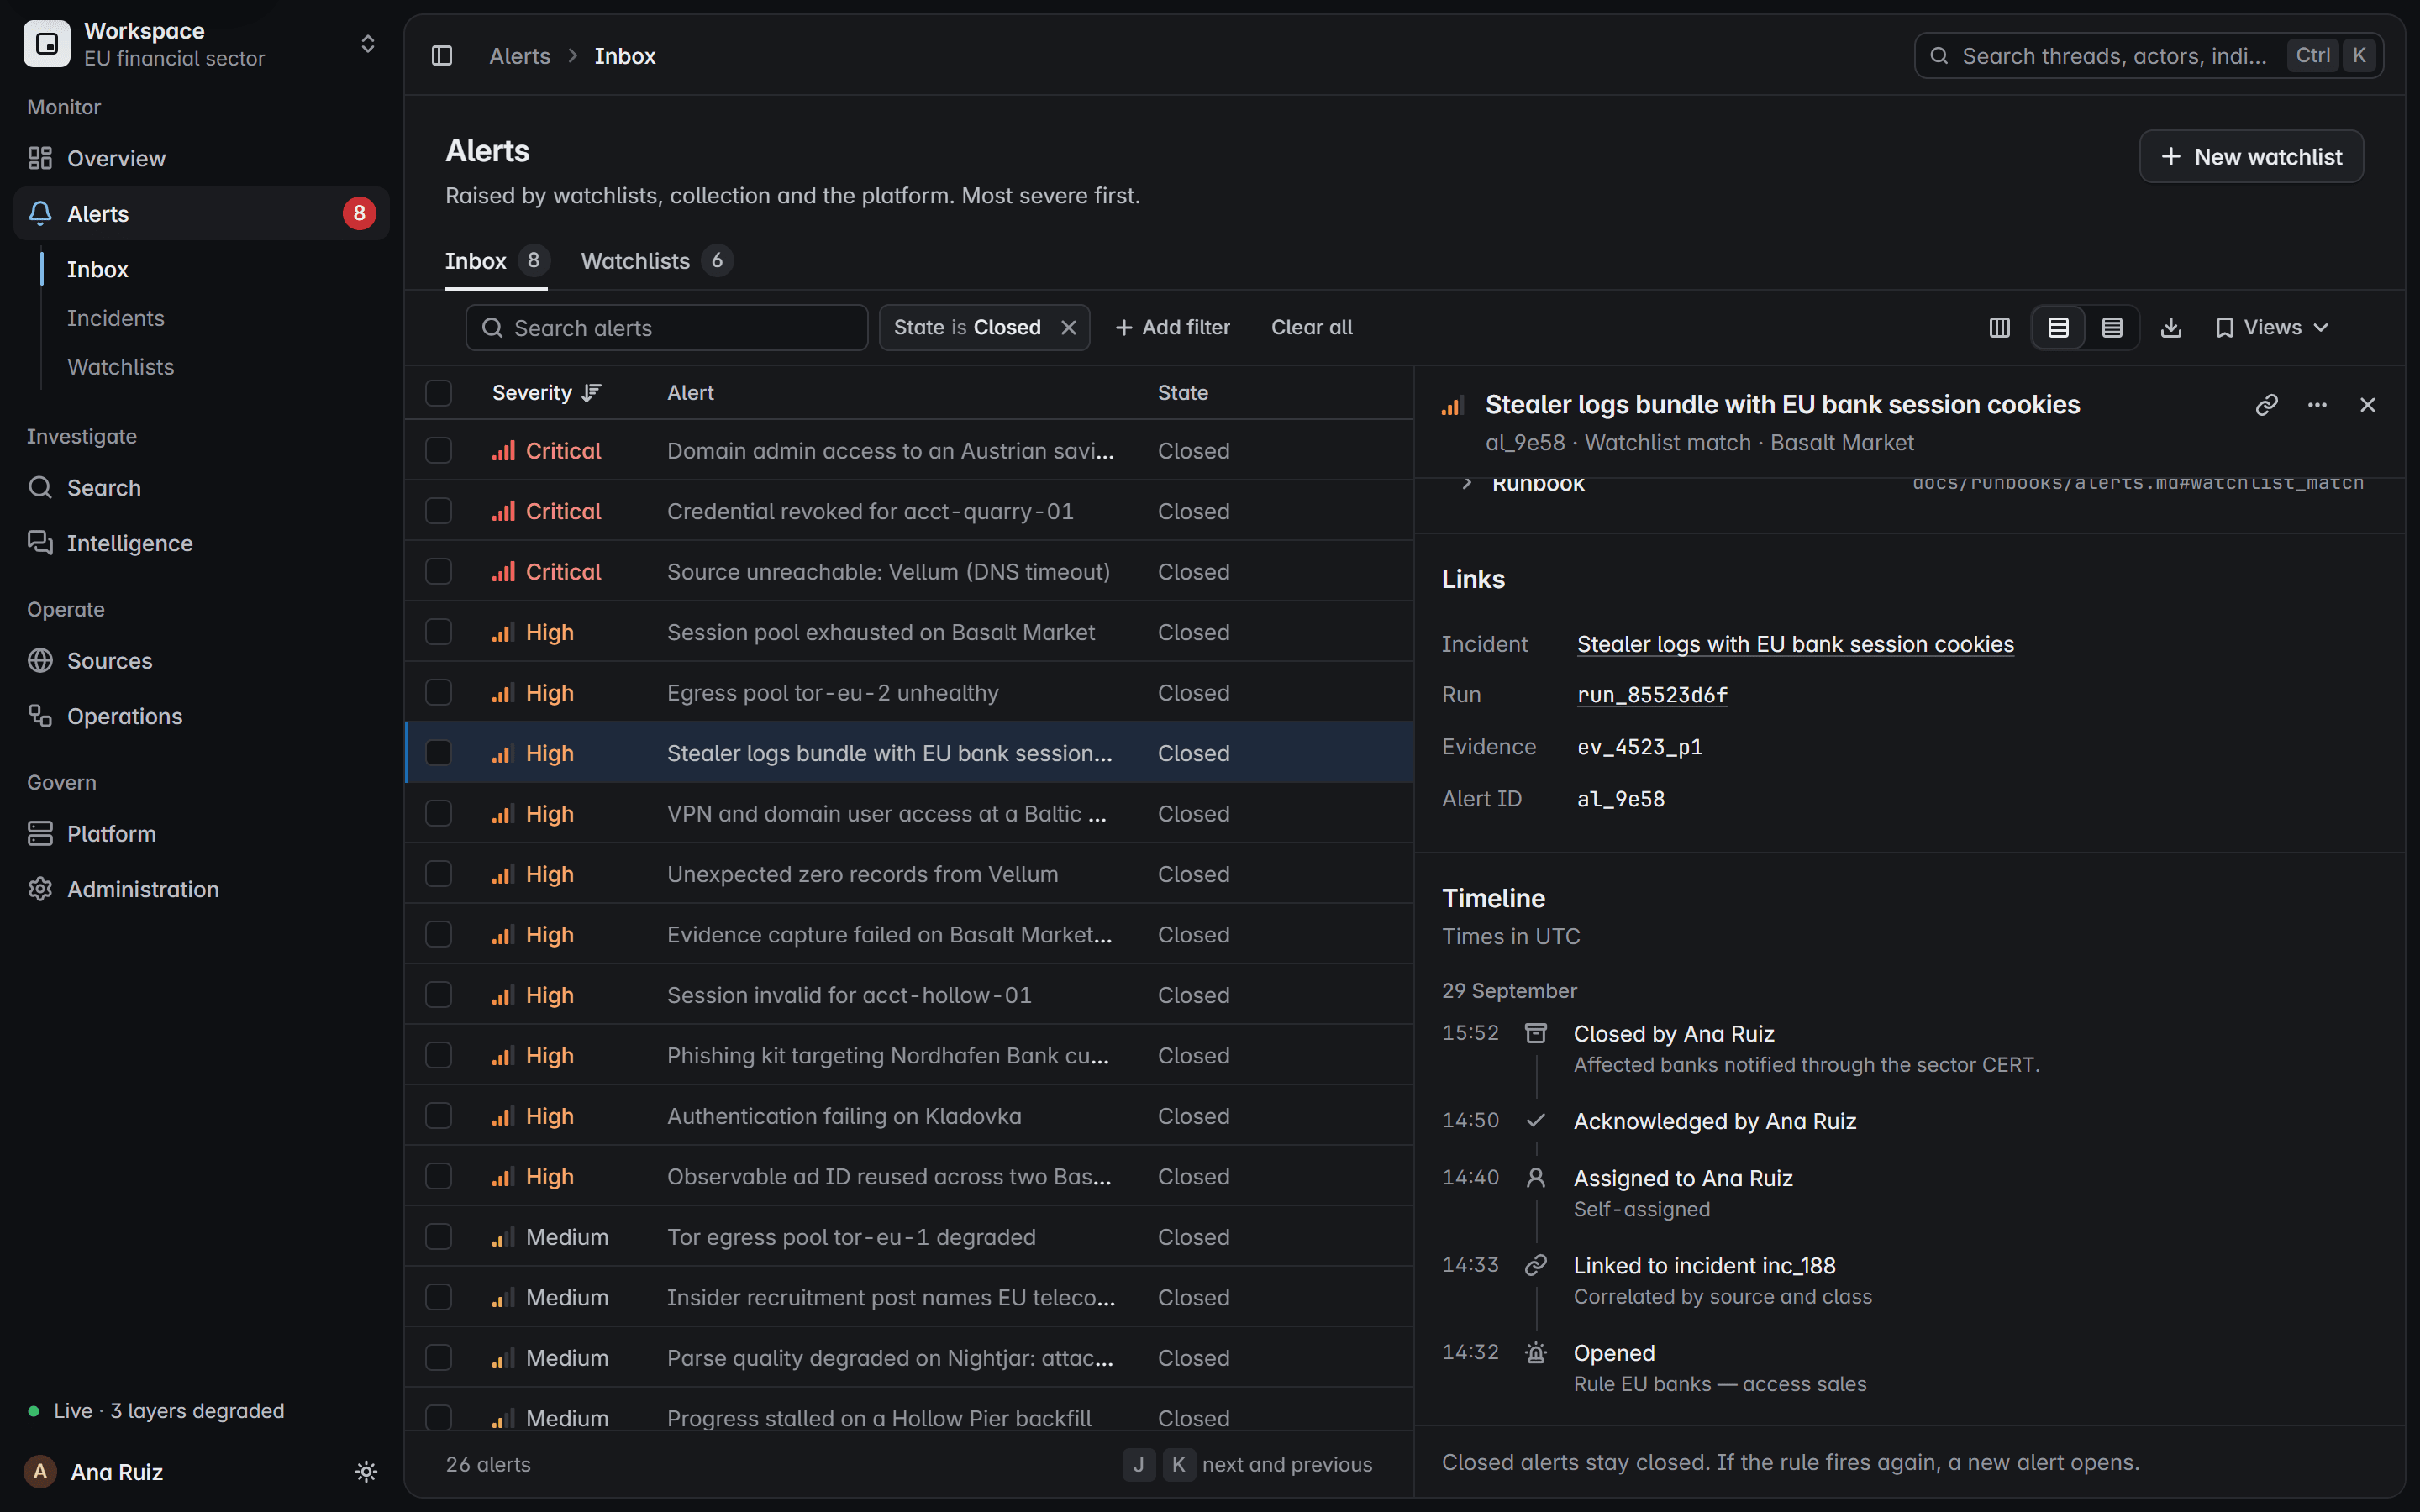
Замаскировано. Проверено. Под аудитом. Не передаётся.
Эти меры защиты заложены в конструкцию, а не в настройки, о которых кому-то нужно помнить.
Замаскировано
Пароли, cookie и токены остаются замаскированными. Они никогда не индексируются для поиска и не показываются в находке.
Проверено
Находки появляются только для доменов, владение которыми ваша организация подтвердила.
Под аудитом
Кто открыл находку и кто по ней действовал, записывается в журнал аудита.
Не передаётся
Данные об утечках остаются в вашем развёртывании. Они никогда не продаются, не передаются и не распространяются.
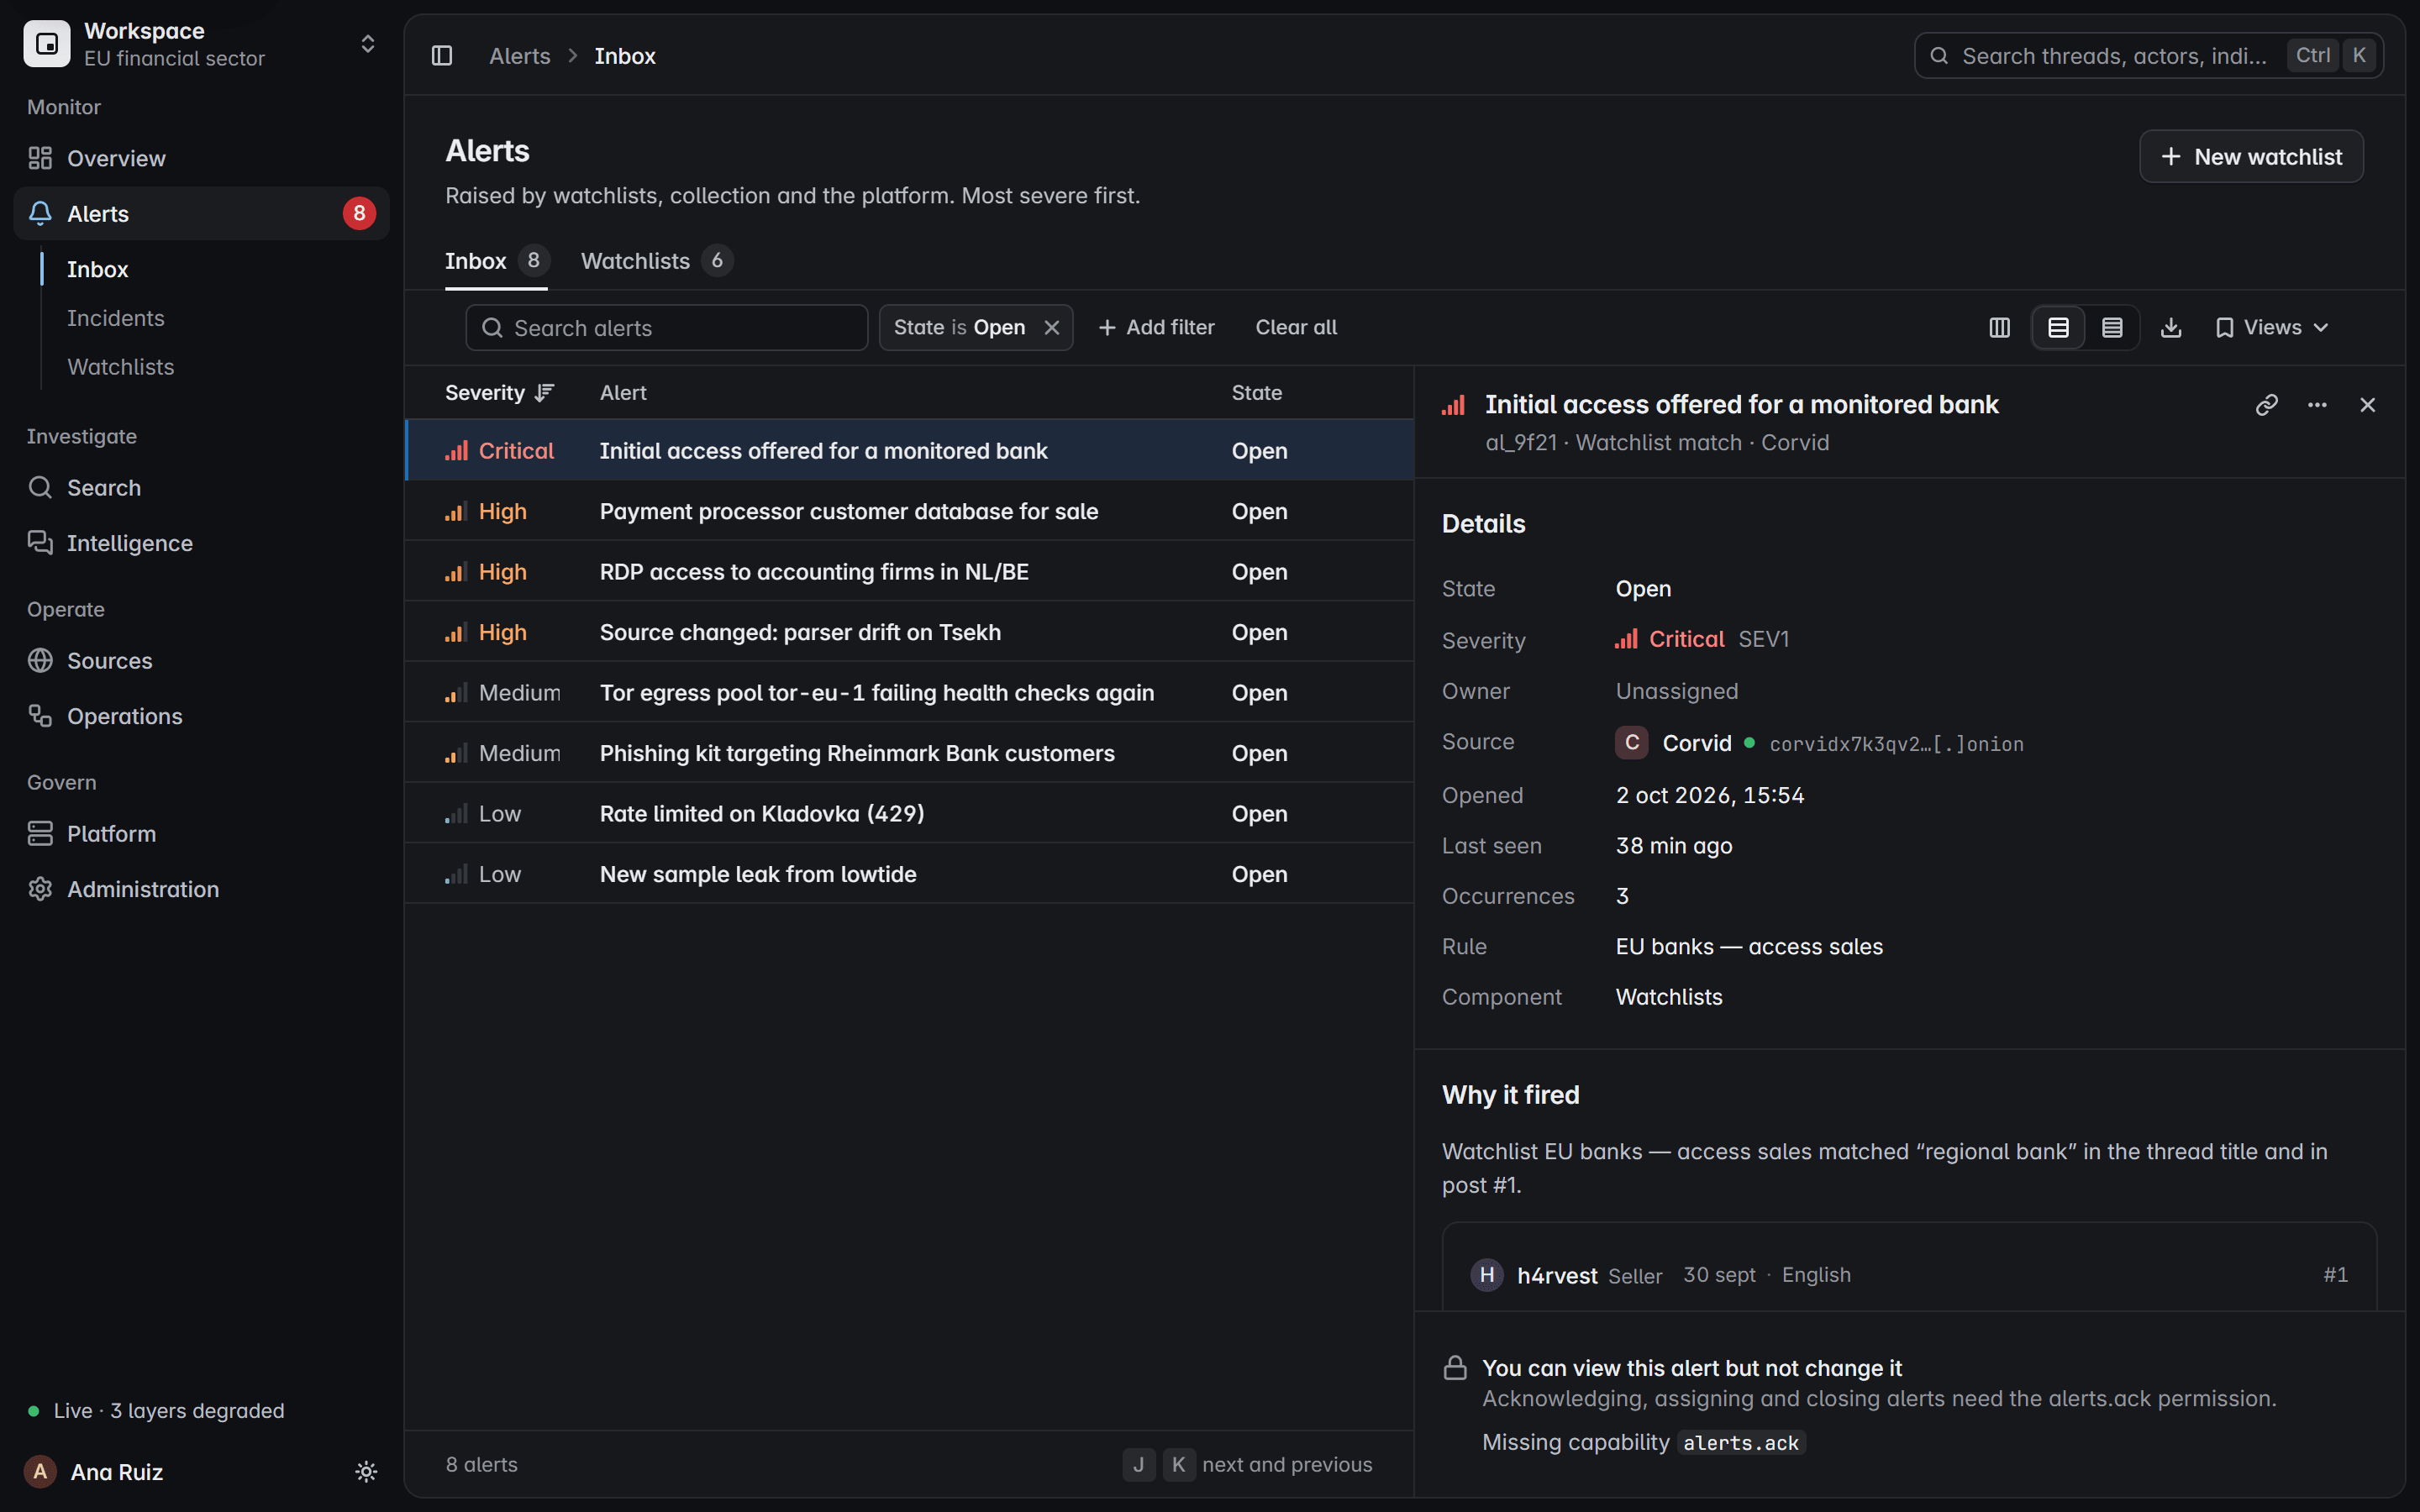
Управление ролями
Роли наблюдателя, аналитика, оператора и администратора определяют, кто видит находку и кто может её закрыть.
Разрешённые источники
Сбор идёт только из источников, которые ваша команда вправе отслеживать.
Увидьте это на своих источниках.
Расскажите, что вам нужно. Мы покажем живой снимок, от поста до опечатанной записи.
Удобнее почта? Напишите на [email protected].