Wiedz, kiedy Państwa poświadczenia wyjdą na jaw.
Wkrótce
Corvidint informuje, kiedy e-maile, domeny i poświadczenia Państwa organizacji pojawiają się w wyciekach i monitorowanych źródłach, aby zespół mógł zresetować dostęp jako pierwszy.
Monitoring poświadczeń dla Państwa własnych domen.
Ustalenia pojawiają się wyłącznie dla domen zweryfikowanych przez Państwa organizację. Wystarczy raz potwierdzić domenę, a obserwowane są wszystkie jej konta, i niczyje inne.
Konta pracowników
Logowania używające adresu z jednej z Państwa domen e-mail.
Obserwowane
[@]example[.]com
Konta klientów
Poświadczenia zapisane przy stronach logowania Państwa własnych usług.
Obserwowane
hxxps://login[.]example[.]com
Państwa domeny
Państwa domeny wymienione w wyciekłych plikach, logach infostealerów i postach w monitorowanych źródłach.
Obserwowane
example[.]comsso[.]example[.]com
Niezweryfikowane
Domena, której własność nie została wykazana, nie zwraca żadnych ustaleń.
Brak ustaleń
Co mówi Państwu każde ustalenie o ekspozycji.
Tyle, by móc działać, i nic ponadto. Sam sekret zawsze pozostaje zamaskowany.
Konto w Państwa domenie1, ujawnione wraz z ciasteczkiem sesyjnym2 w logu infostealera na zamkniętym forum3, widziane od 30 września do 4 października4.
Unieważnij jego sesje, zresetuj hasło i wymuś MFA.5
Konto
Dotknięte logowanie w Państwa zweryfikowanej domenie, widoczne tylko dla osób uprawnionych do działania.
[@]example[.]com
Ekspozycja
Hasło, ciasteczko sesyjne, kontekst logu infostealera lub rekord bazy danych. Rodzaj decyduje o naprawie, a wartość pozostaje zamaskowana.
Widziane w
Zdefangowane odwołanie i typ źródła, na przykład zamknięte forum, usługa onion lub serwis wyciekowy.
hxxps://forum[.]example[.]net/…
Pierwsze i ostatnie wykrycie
Jak długo konto jest ujawnione i czy nadal jest widywane.
Działanie
Krok zamykający ekspozycję, by właściciel mógł zadziałać, zanim dostęp zostanie użyty.
Od wyciekłego poświadczenia do resetu.
Ustalenia o ekspozycji trafią tam, gdzie Państwa zespół już pracuje: do list obserwacyjnych, alertów i incydentów, każde z właścicielem, stanem i powodem.
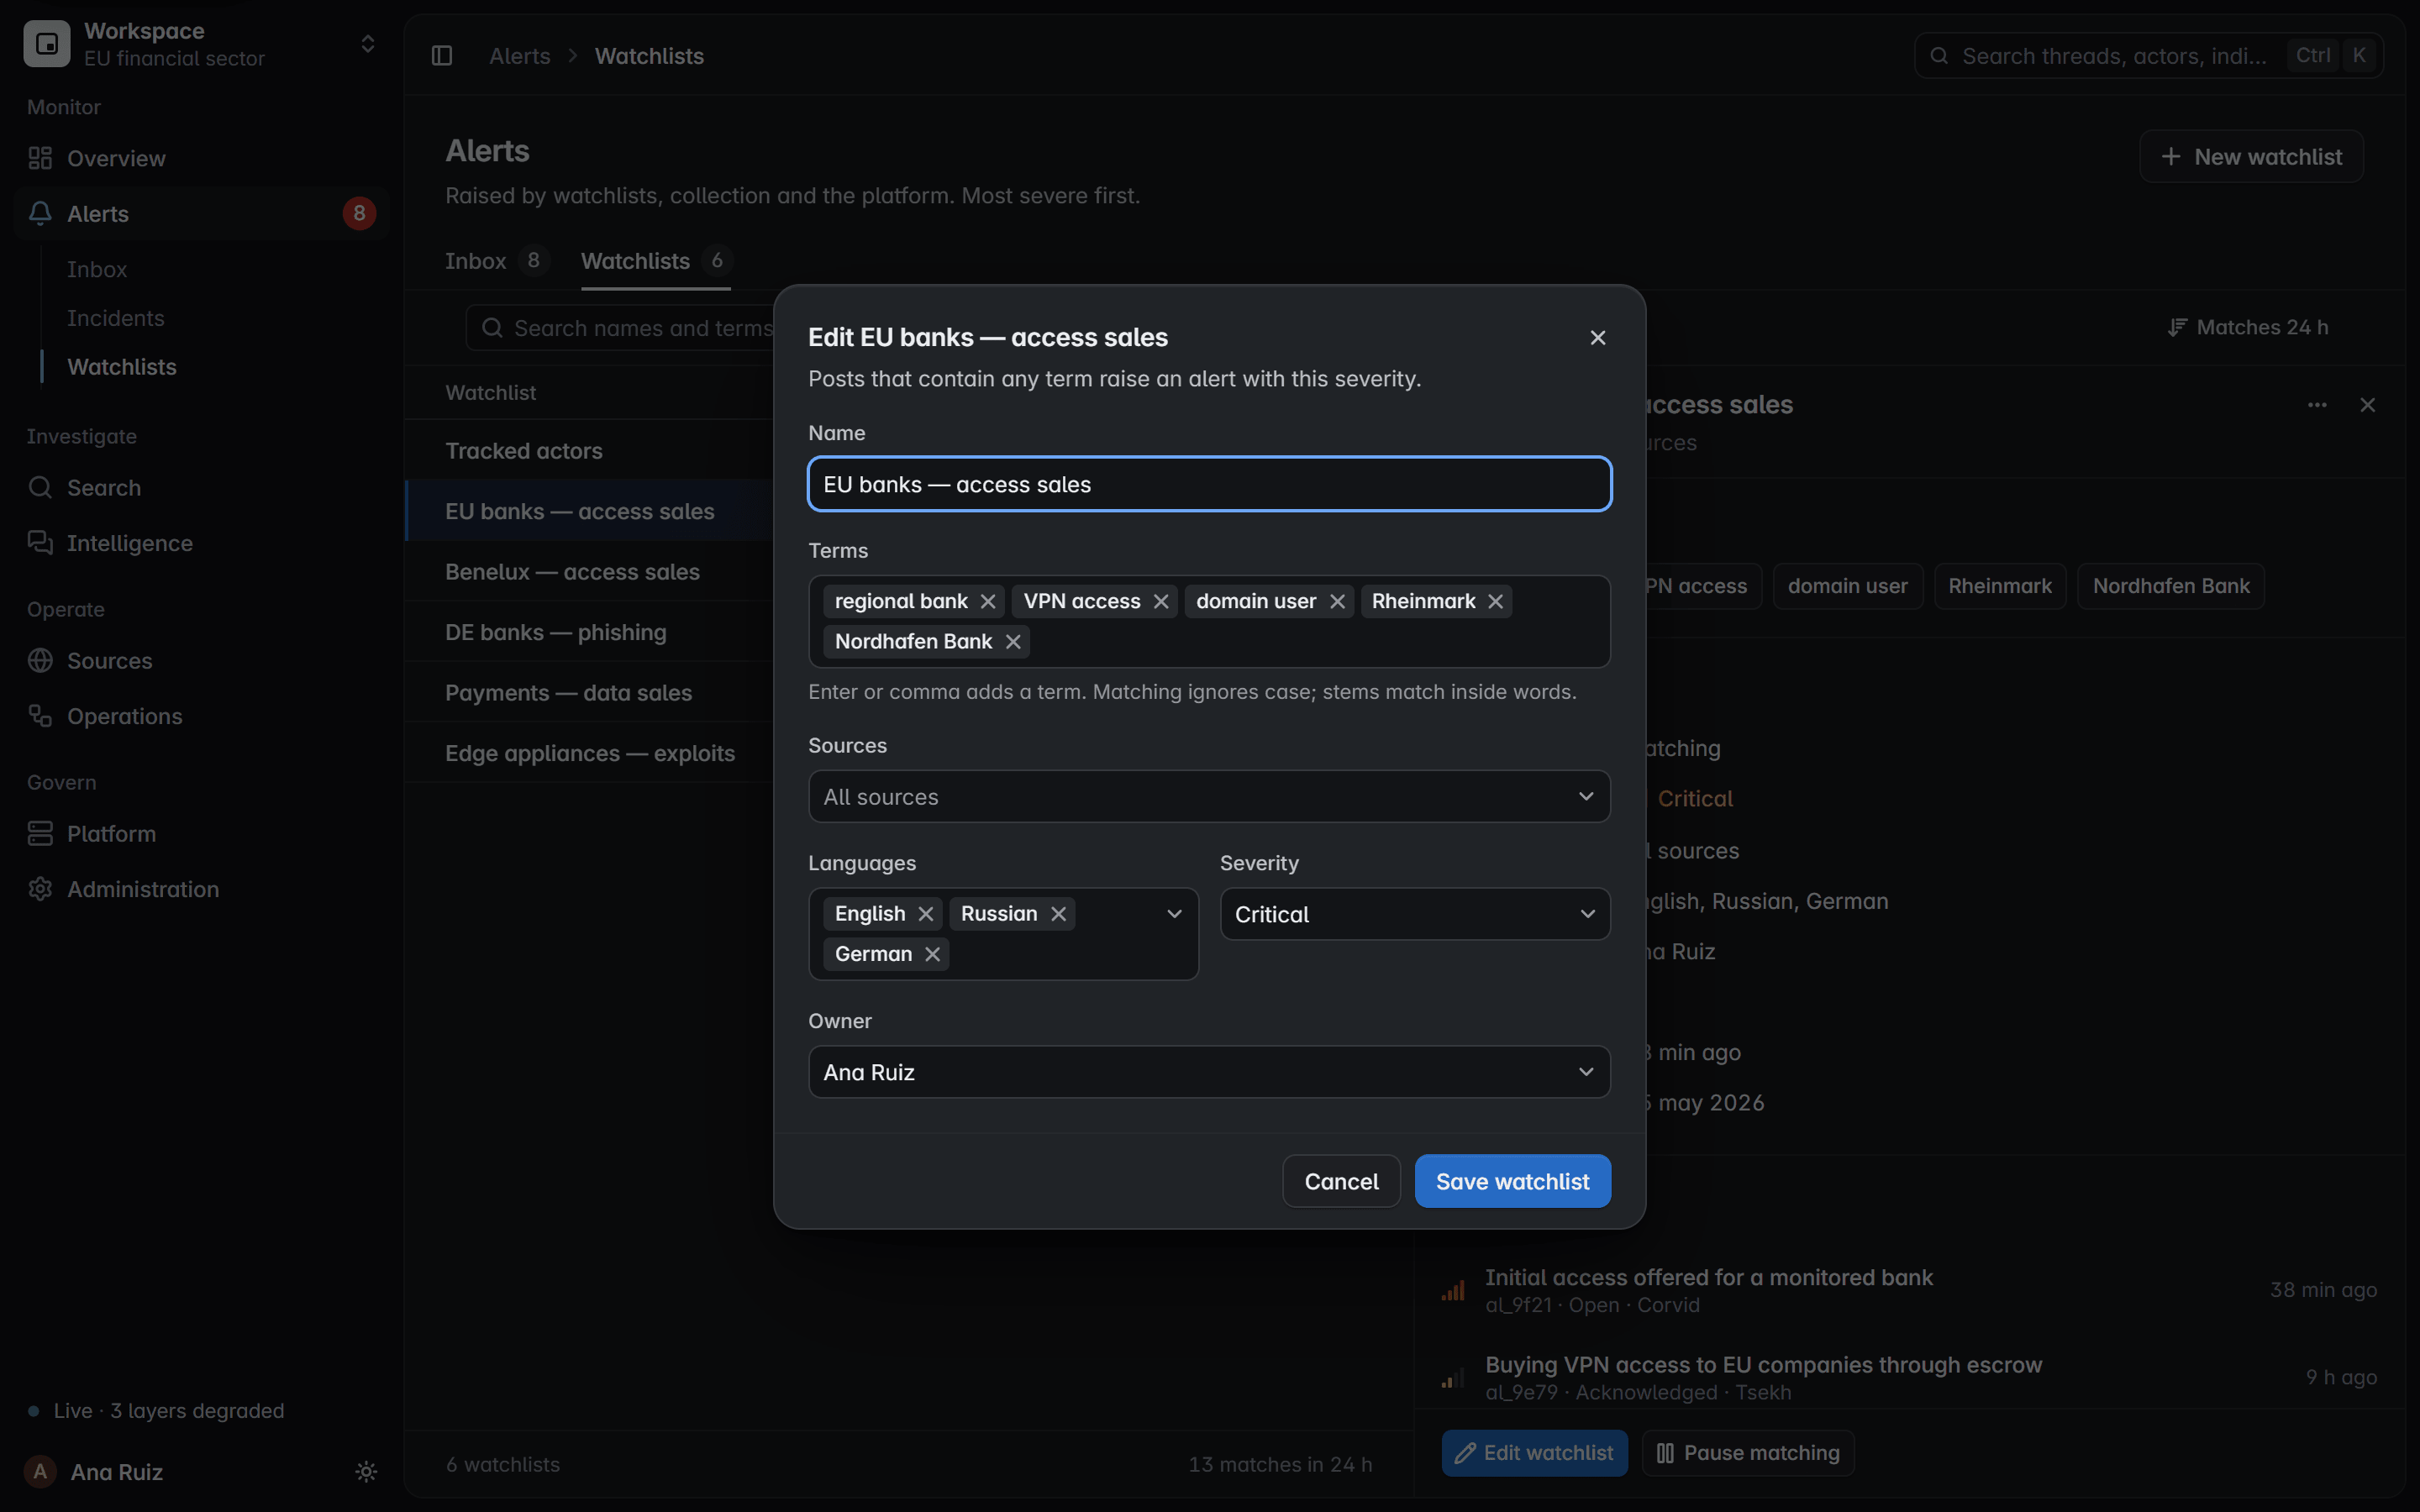
Lista obserwacyjna
Państwa zweryfikowane domeny trafiają na listę obserwacyjną, dopasowywaną dokładną regułą do nowych i dawnych zbiorów.
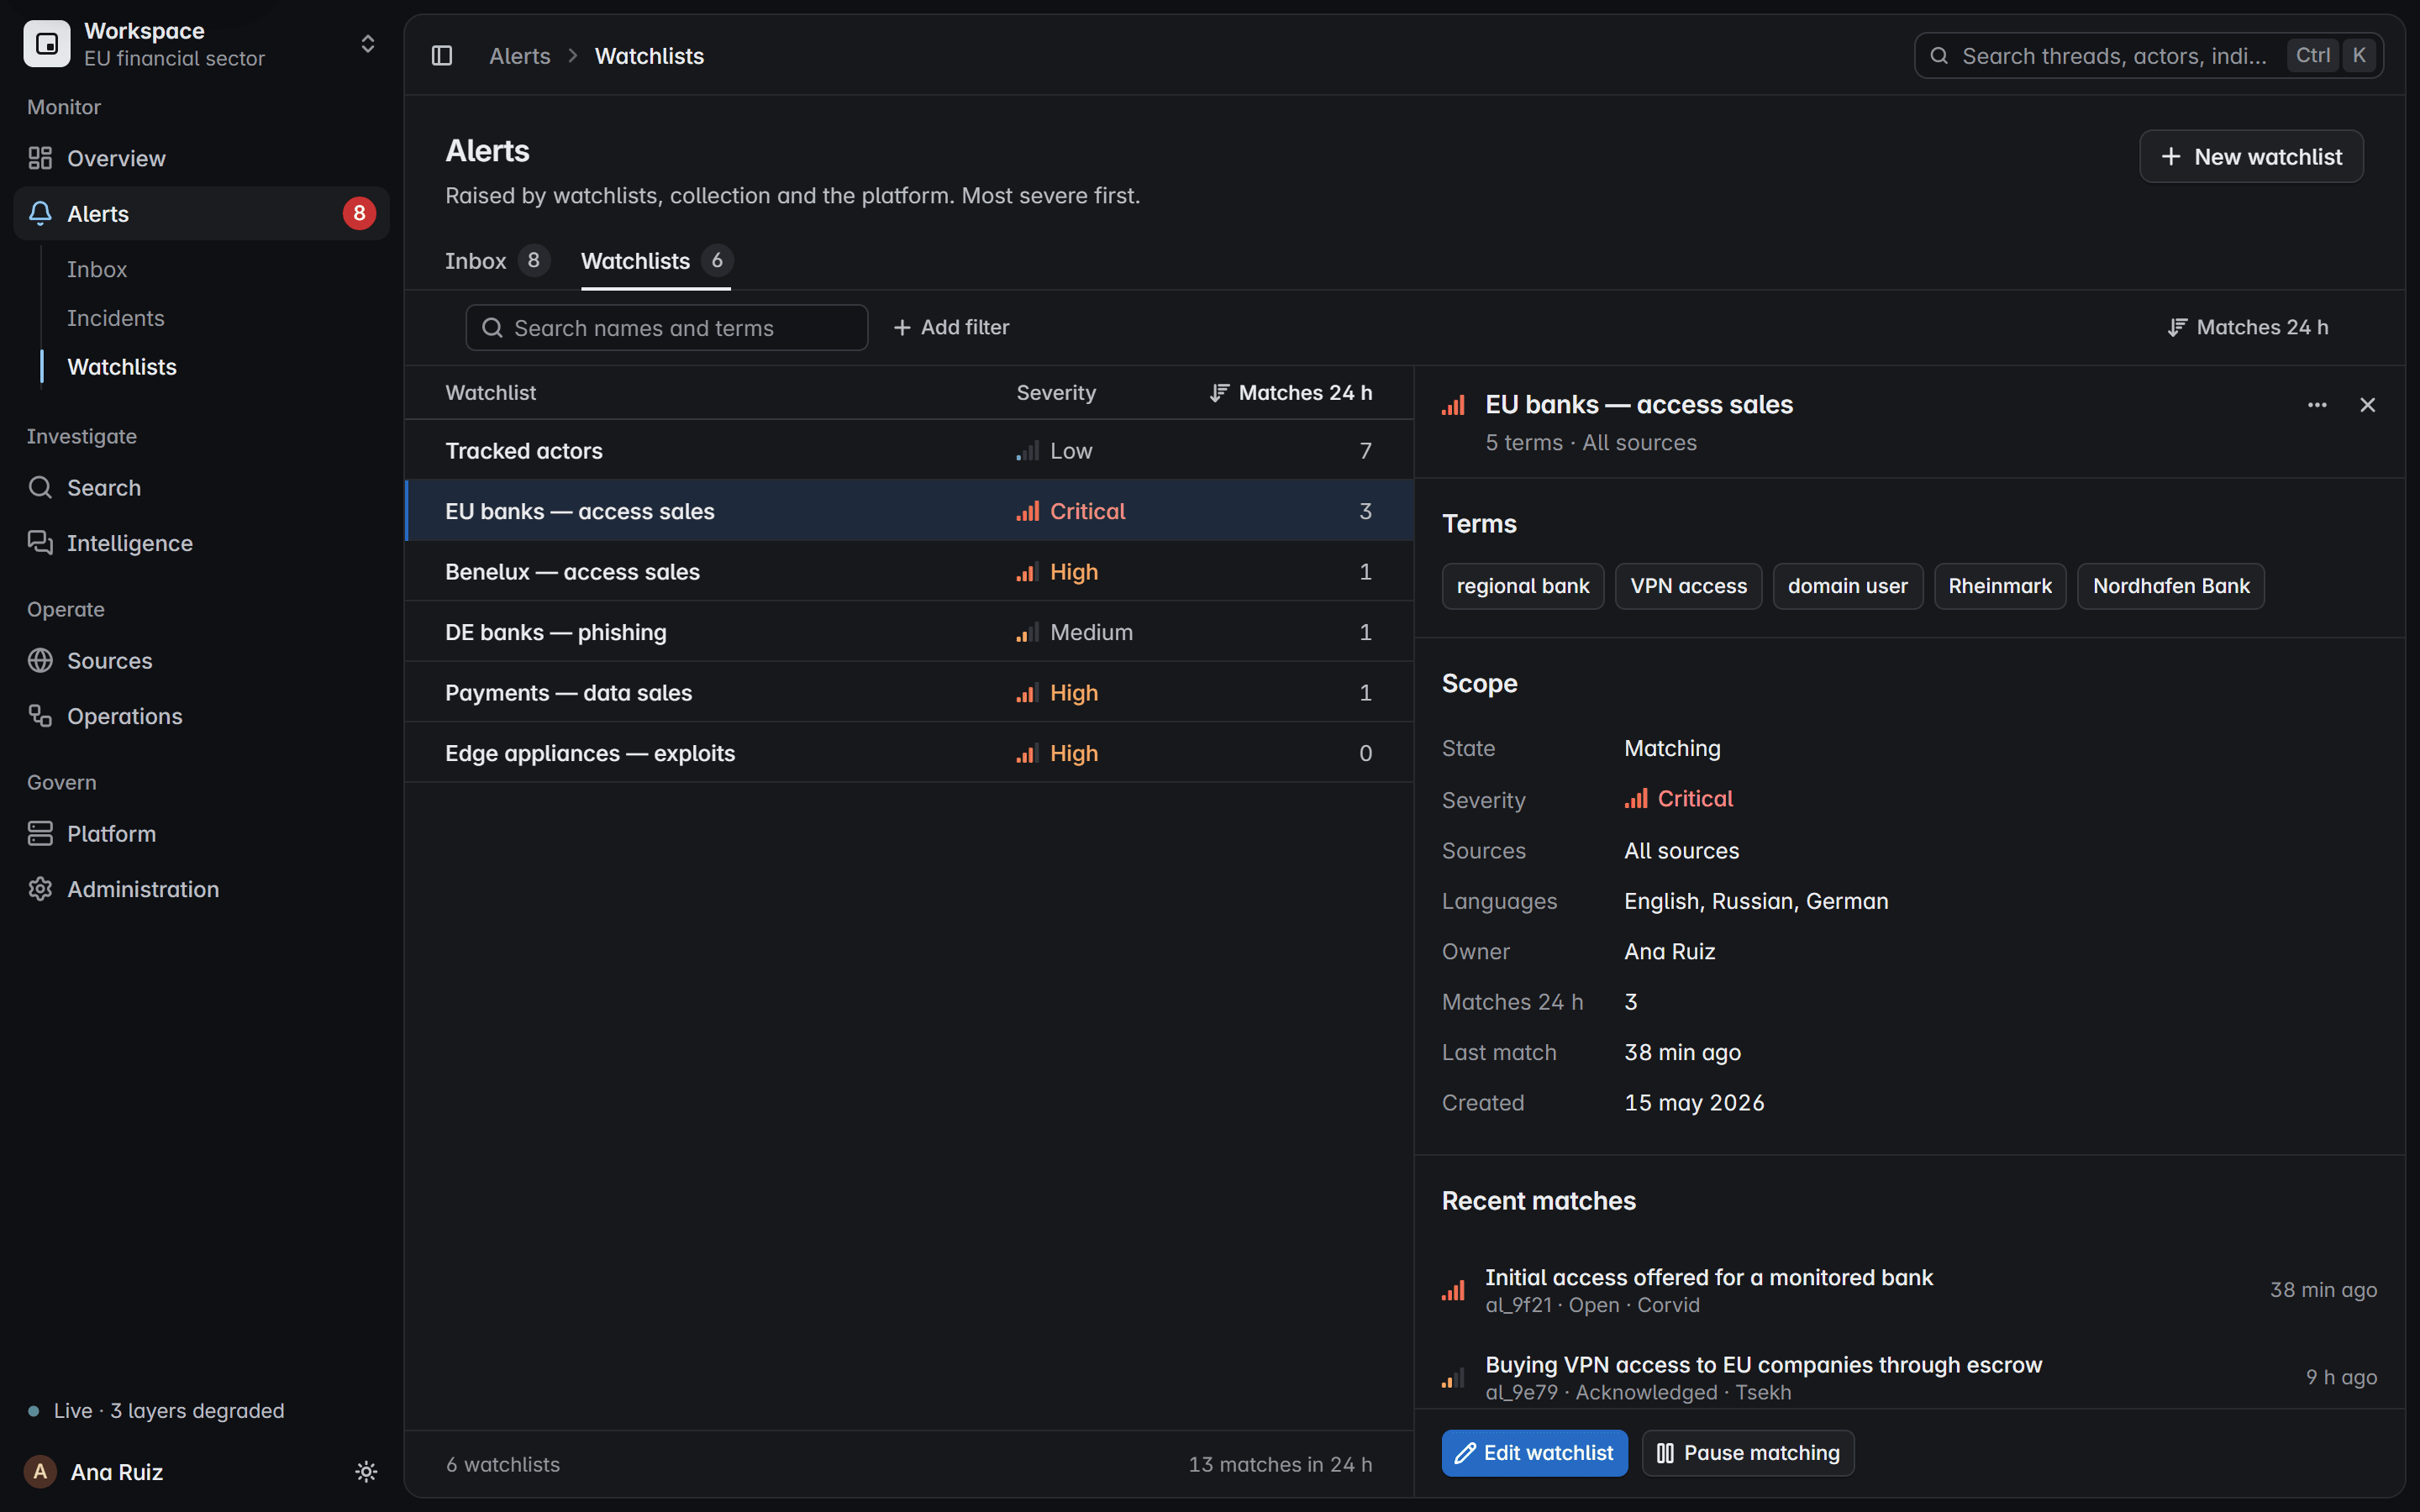
Alert
Dopasowanie otwiera alert z ważnością, źródłem, właścicielem i powodem, dla którego się uruchomił.
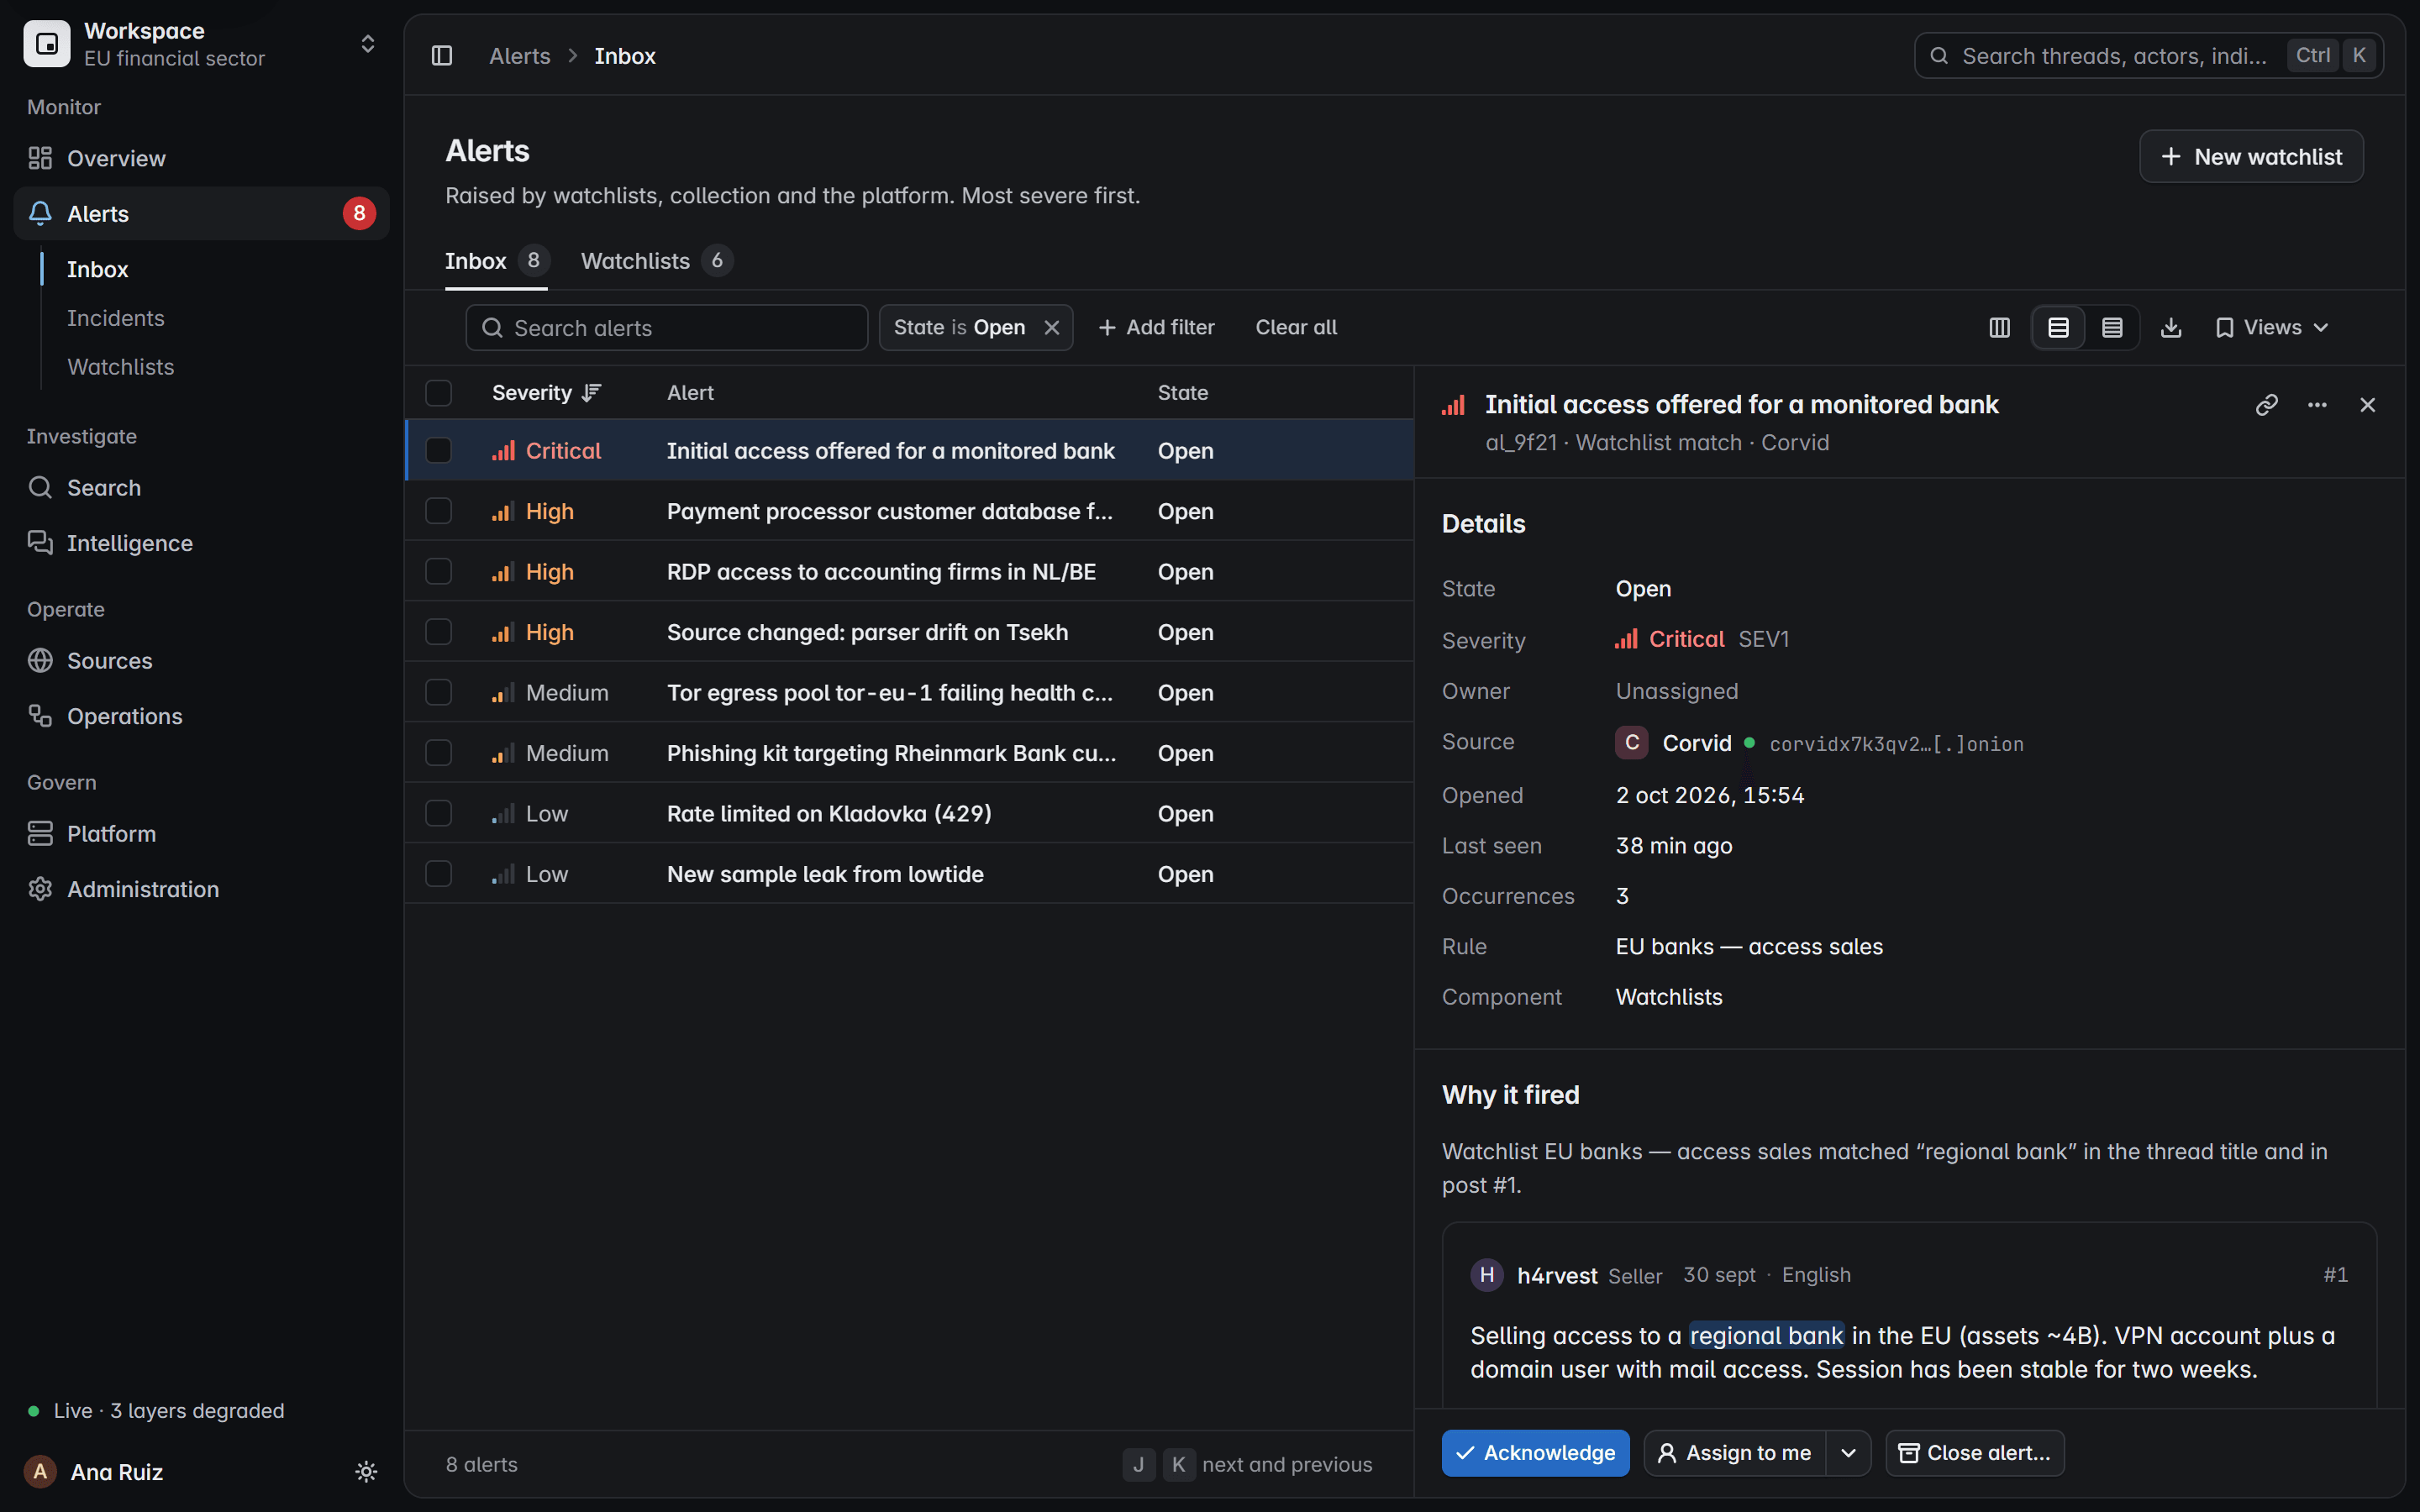
Incydent
Powiązane alerty grupują się w jeden incydent z własnym właścicielem i stanem. Każdy alert zachowuje swoje.
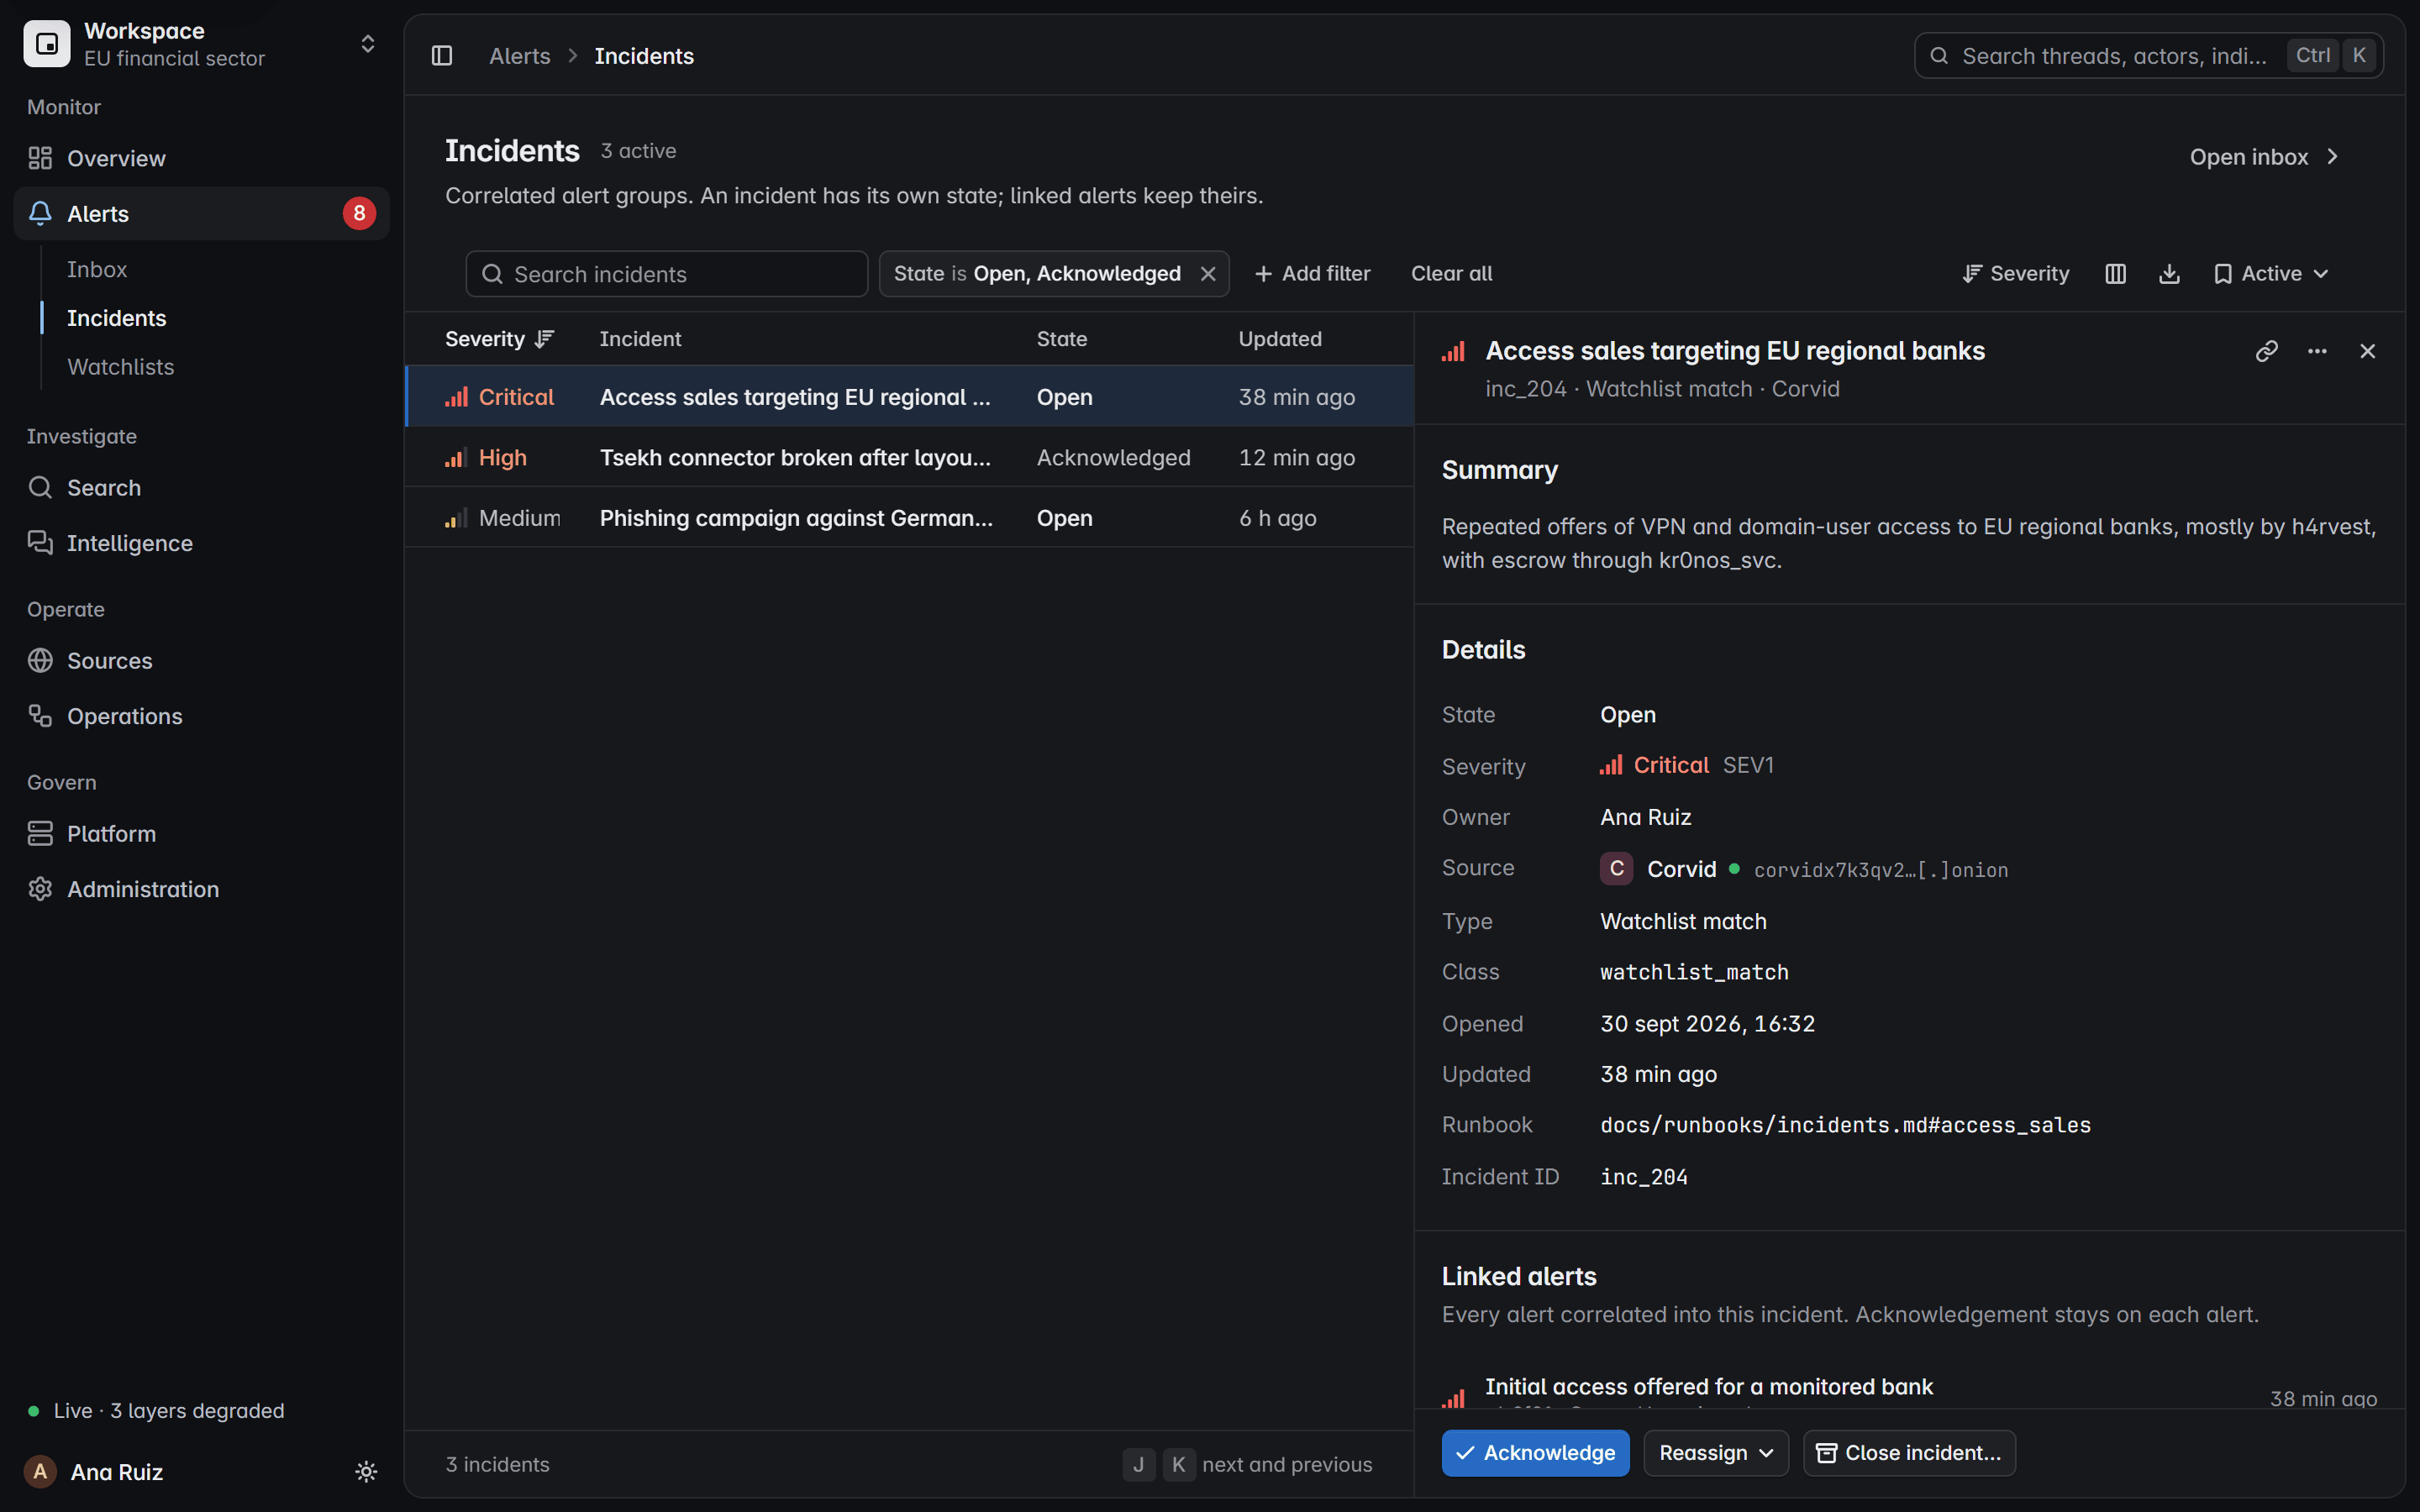
Reset i zamknięcie
Państwa zespół resetuje hasło, unieważnia sesje i wymusza MFA, a potem zamyka alert z podaniem powodu.
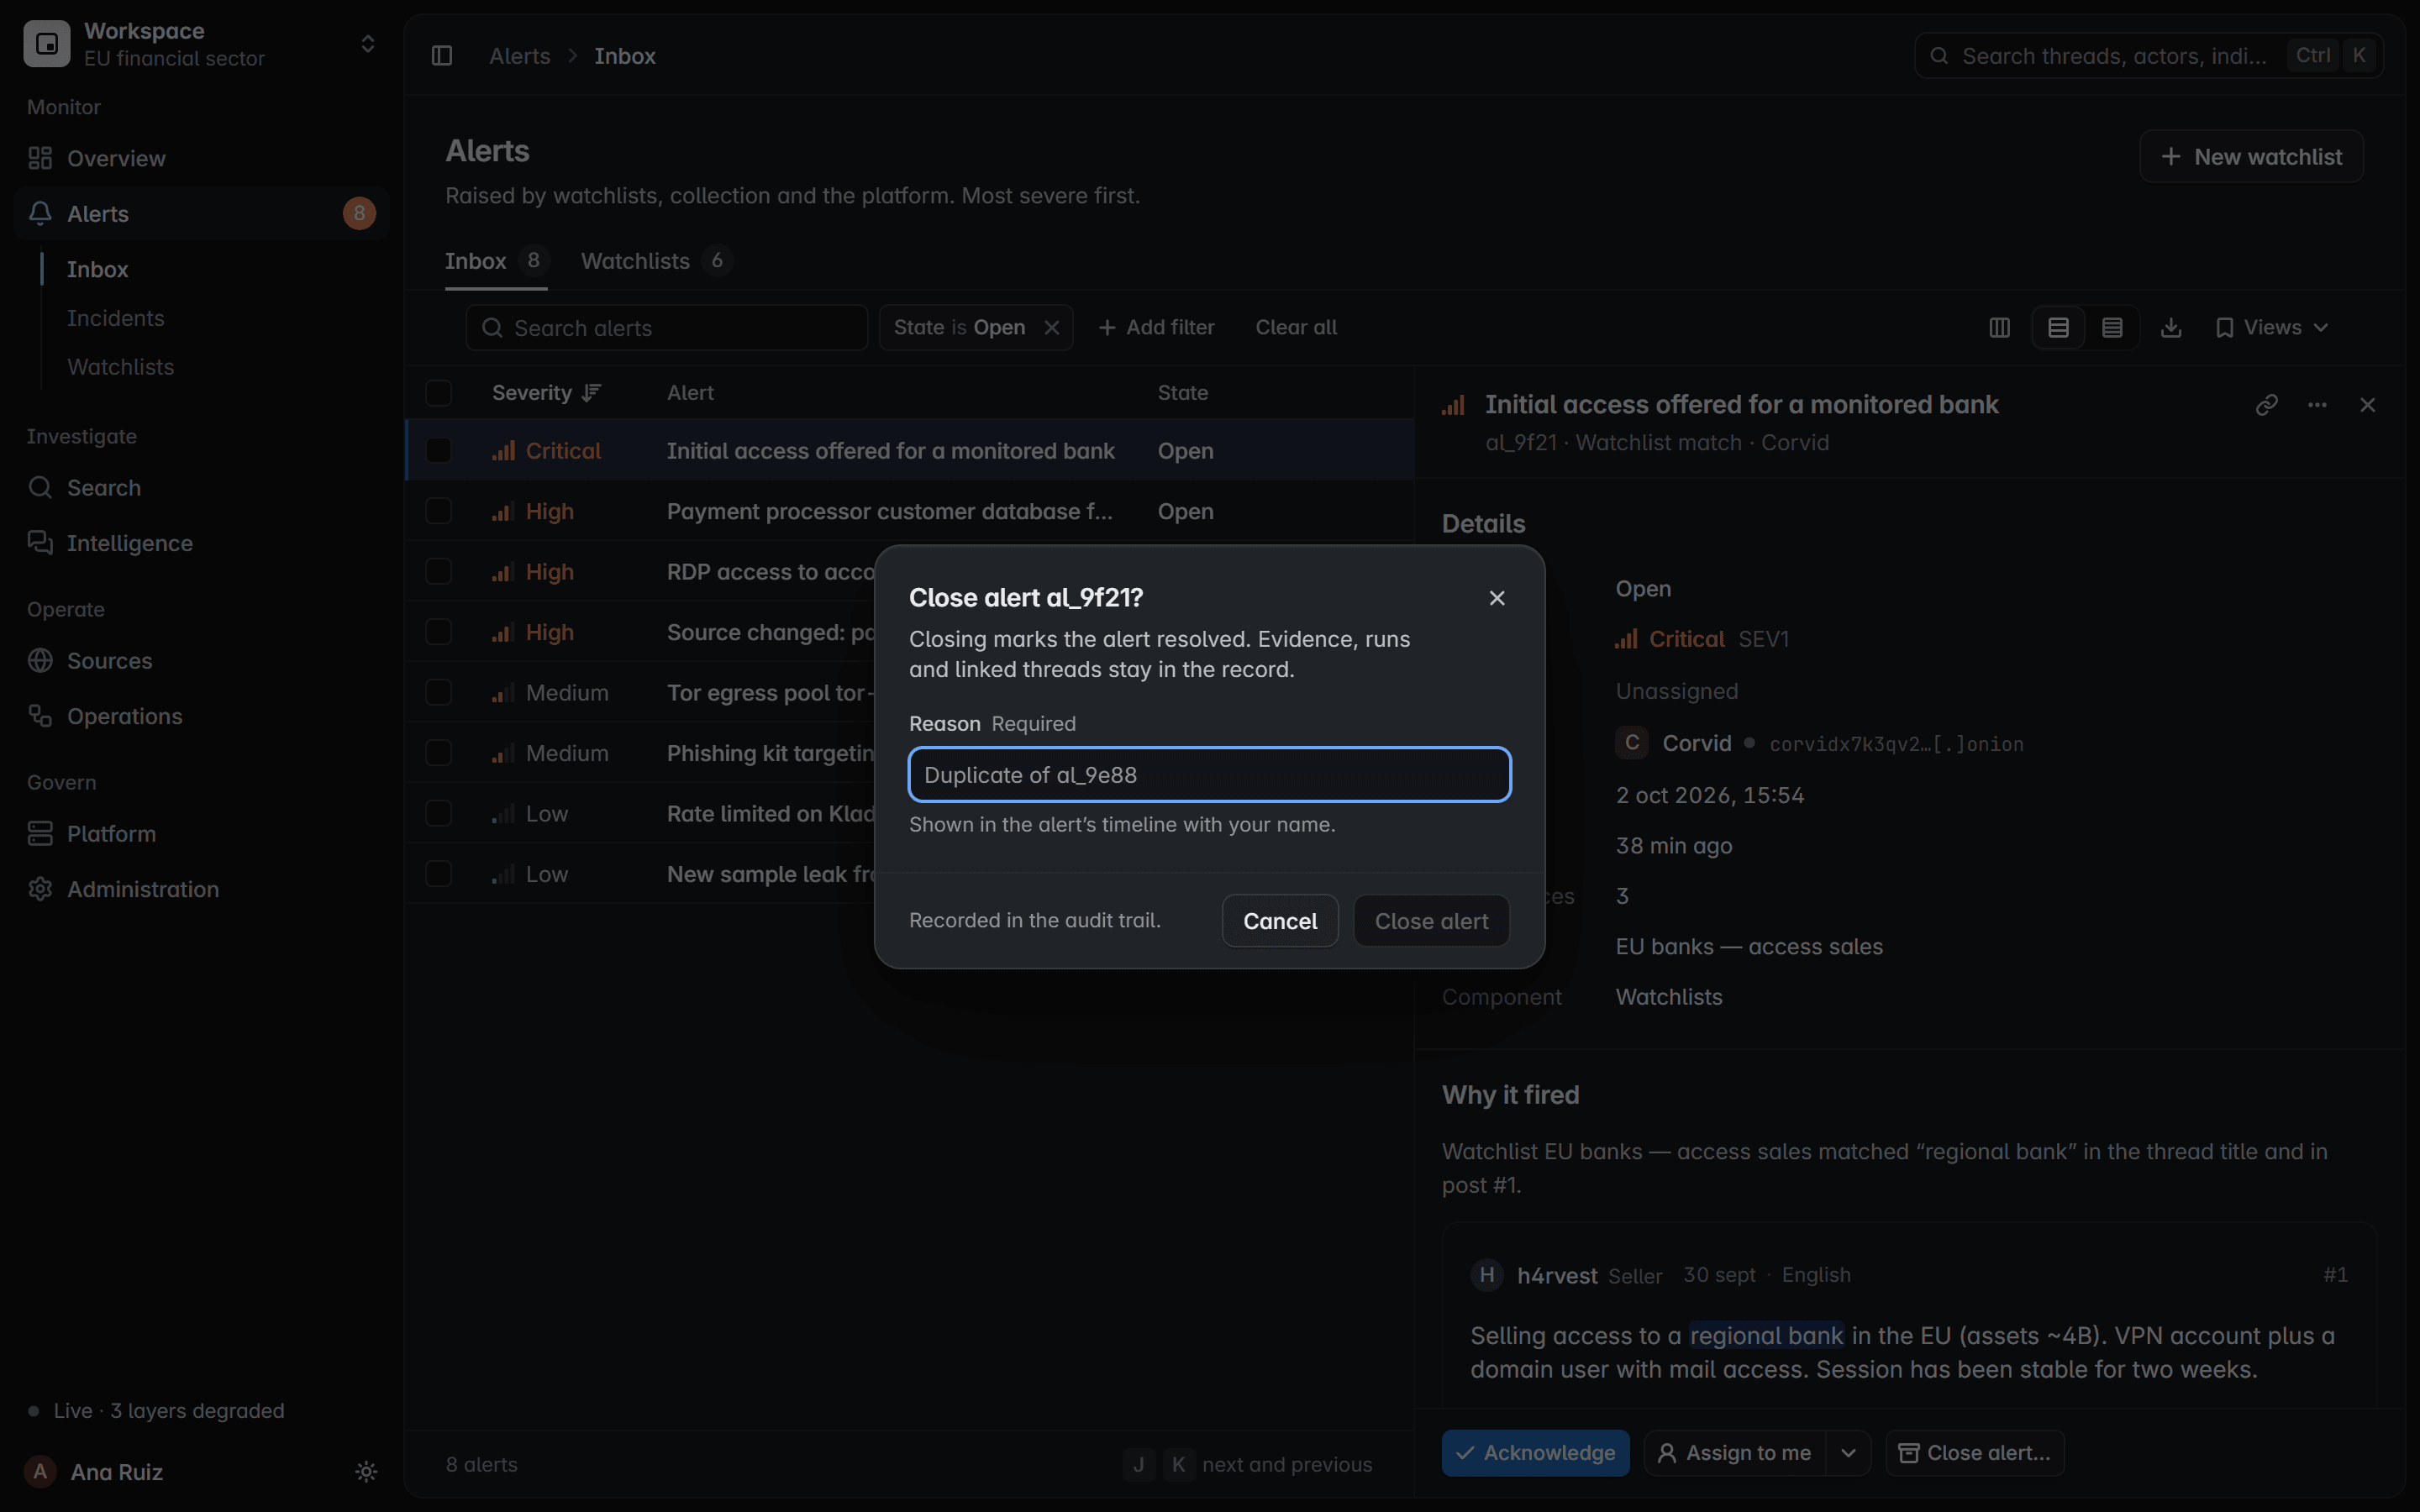
Alerty mogą też trafiać do Państwa własnych narzędzi przez webhook.
Ekran produktu z danymi fikcyjnymi
Poświadczenia tylko wtedy, gdy struktura to potwierdza.
Parser czyta wyciekłe pliki tak, jak są ułożone. Wartość liczy się jako poświadczenie tylko wtedy, gdy potwierdza to jej własny rekord.
Identyfikator logowaniaSekret, zawsze zamaskowany
Odczytywane jako poświadczenia
Listy combo
adreshasłonotatka
Pary adres i hasło, w dowolnej kolejności, z notatką lub bez.
Poświadczenie
Eksporty baz danych
id wierszaadreshasło
Wiersze tabeli użytkowników, wyeksportowane z kluczem na początku.
Poświadczenie
Rekordy logowania
serwisloginhasło
Serwis, login i hasło, w jakiejkolwiek kolejności występują login i hasło.
Poświadczenie
Pliki ciasteczek
domena ciasteczkaścieżkawygaśnięcienazwawartość
Eksporty ciasteczek przeglądarki, czytane jako materiał sesyjny, nigdy jako loginy.
Materiał sesyjny
Logi infostealerów
hasłaciasteczkaautouzupełnianiesystem
Folder logu jednego urządzenia, przypisywany tylko wtedy, gdy jego struktura jest jednoznaczna.
Jedno urządzenie
Nigdy nie odczytywane jako poświadczenia
Listy kontaktów
adresimię
Imię obok adresu nigdy nie staje się hasłem.
Kontakt
Listy telefonów
adrestelefon
Adres obok numeru pozostaje kontaktem, nigdy poświadczeniem.
Kontakt
Listy adresów i serwisów
adresserwis
Adres obok serwisu nie jest logowaniem.
To nie logowanie
Zakładki i historia
stronatytuł
W logu infostealera zapisana lub odwiedzona strona nigdy nie jest odczytywana jako logowanie.
To nie logowanie
- Nagłówki w wielu językach są mapowane na te same pola:contraseña, Passwort, senha, wachtwoord
- Hasła, ciasteczka i tokeny nigdy nie są indeksowane na potrzeby wyszukiwania.
- Login na liście nie dowodzi ani własności, ani działającego dostępu.
Pochodzenie, które można pokazać audytorowi.
Każde ustalenie prowadzi do źródła, przebiegu, który je zebrał, i stojącego za nim dowodu, zachowanego tak, jak został zebrany.
Źródło
Zbierane wyłącznie ze źródeł, które Państwa zespół jest uprawniony monitorować.
Incydent
Powiązane alerty grupują się w jeden incydent, więc jedna reakcja obejmuje je wszystkie.
Przebieg zbierania
Każdy przebieg jest zapisywany, a każda odczytana strona zapieczętowana odciskiem SHA-256.
Dowód
Pliki trafiają przez downloader, z sumą kontrolną, i są zachowywane tylko wtedy, gdy ich bajty się zgadzają.
Jak działa downloaderSparsowany rekord
Parser czyta każdy plik bez jego uruchamiania i zachowuje plik, wiersz i etykietę stojące za każdą wartością.
Jak działa parserOś czasu
Kto go przejął, kto potwierdził i kto zamknął, z powodem i czasem w UTC.
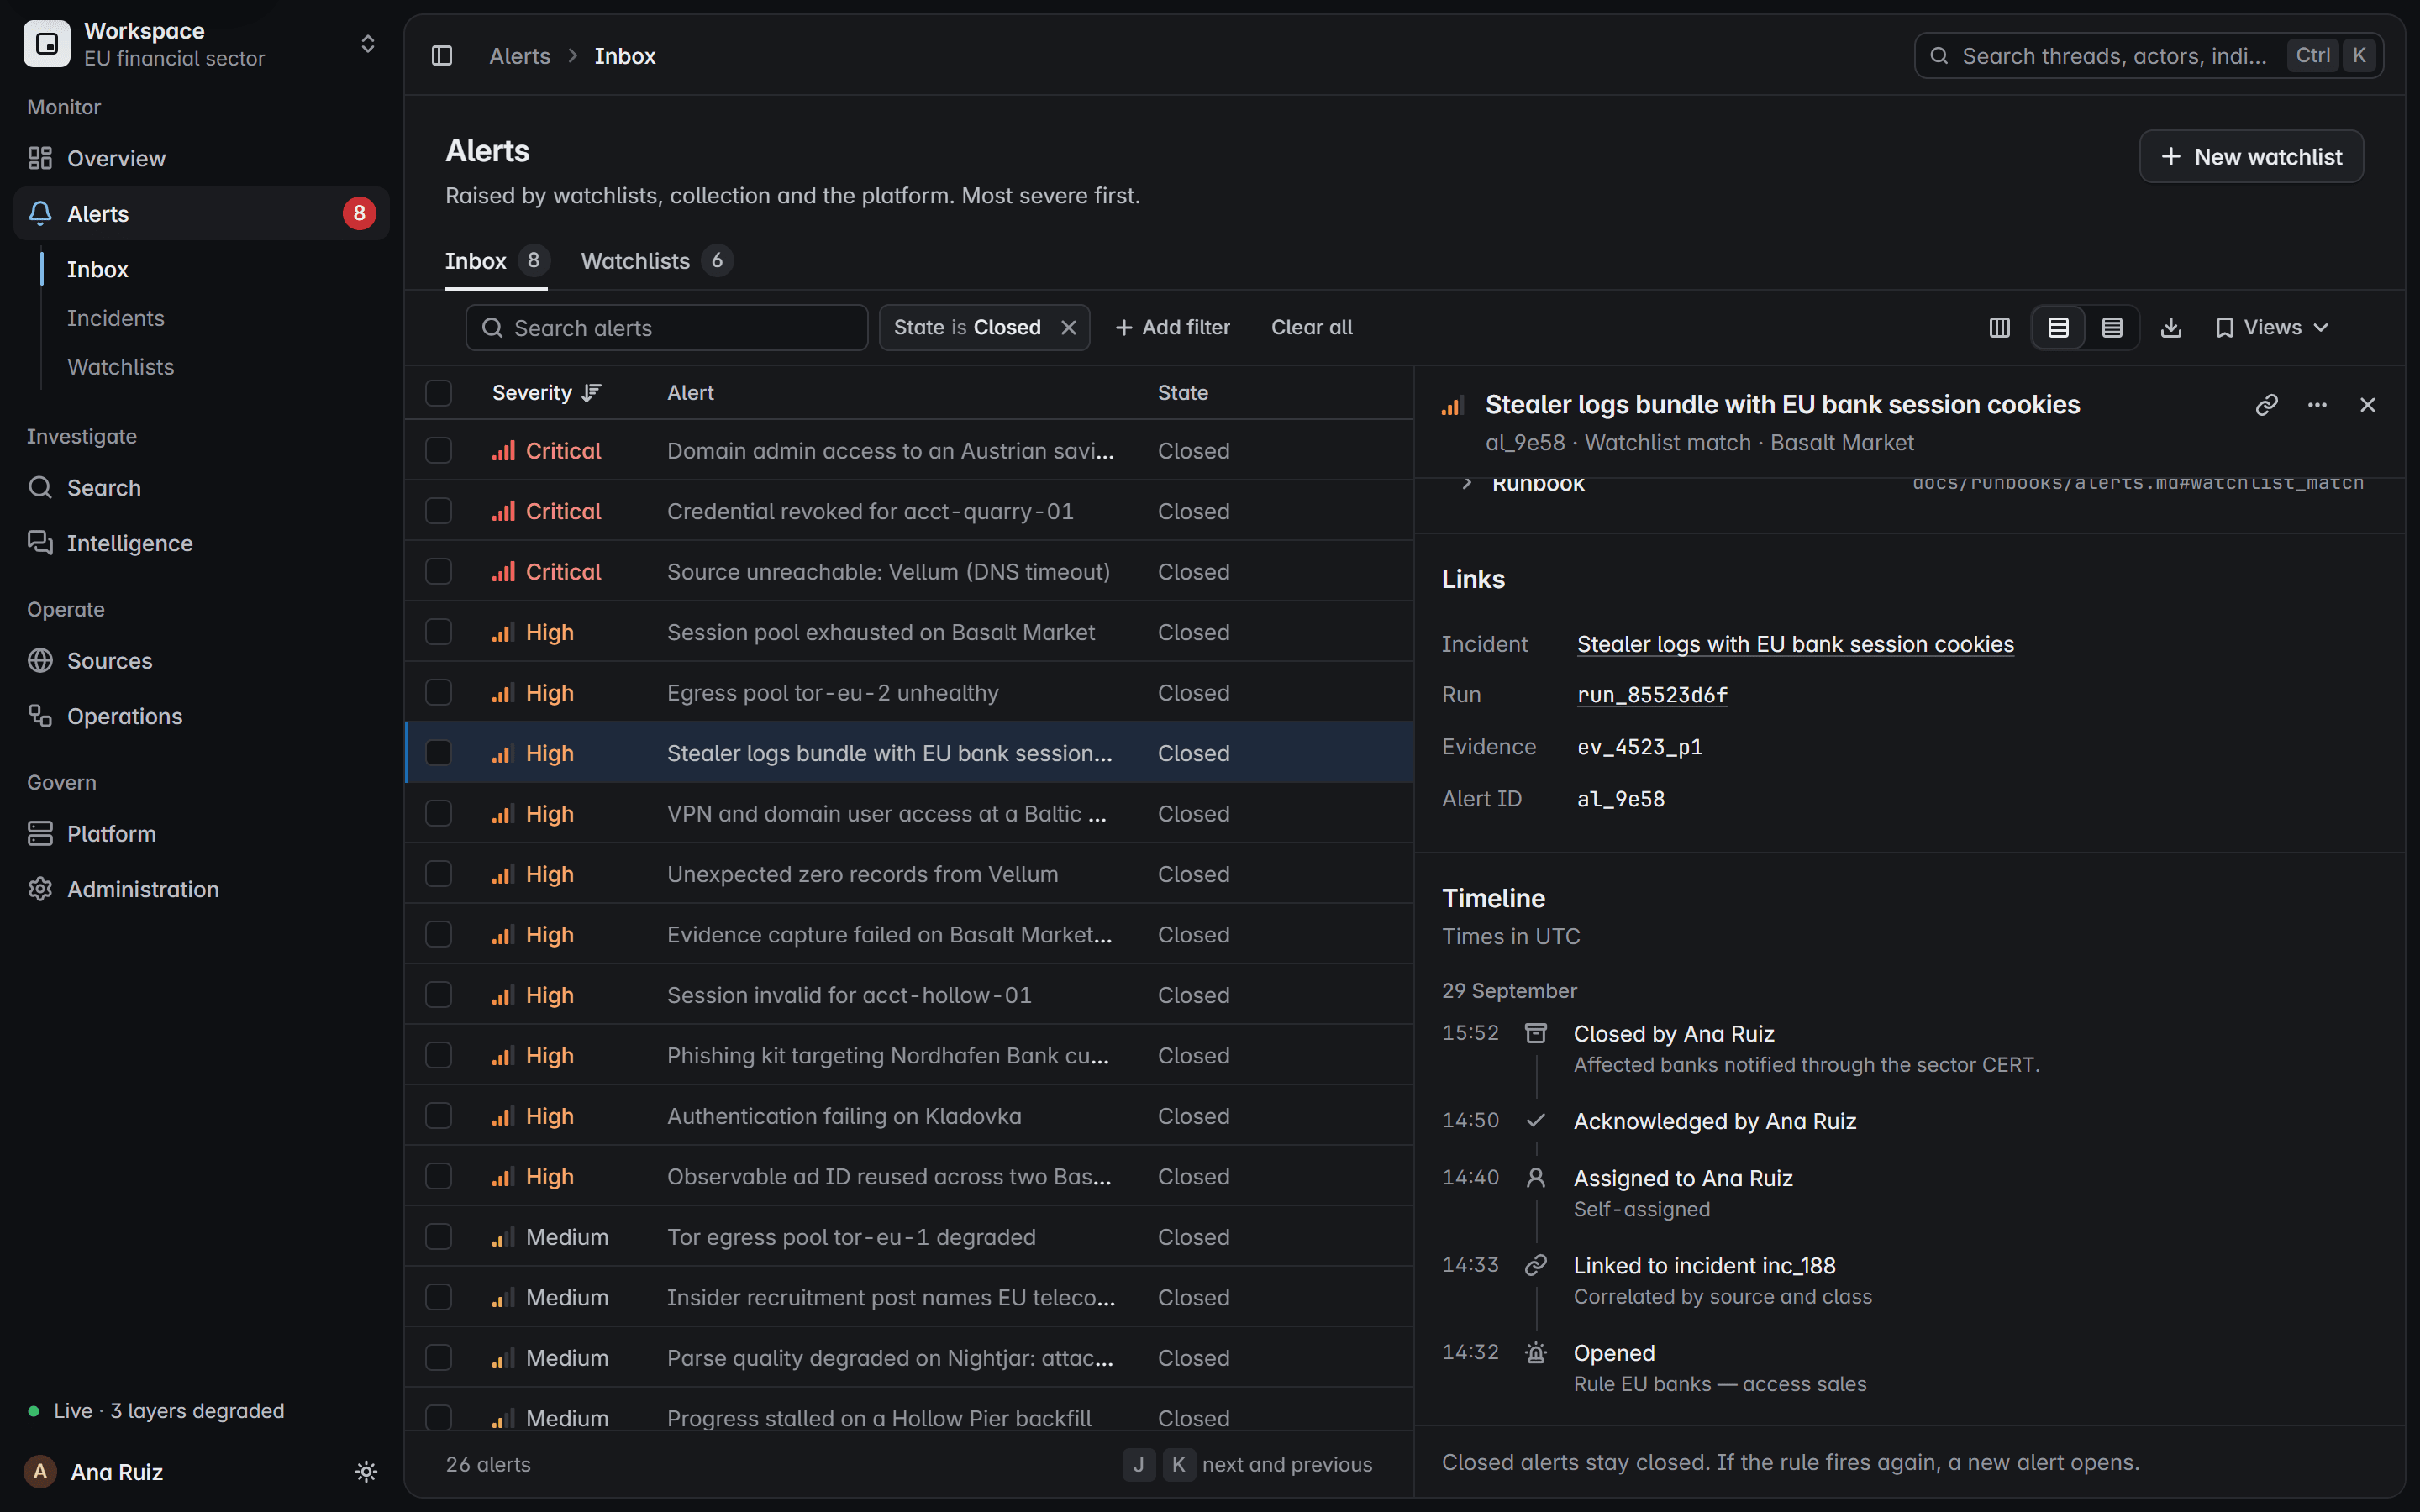
Zamaskowane. Zweryfikowane. Audytowane. Nigdy nie udostępniane.
Te zabezpieczenia są częścią projektu, a nie ustawieniami, o których ktoś musi pamiętać.
Zamaskowane
Hasła, ciasteczka i tokeny pozostają zamaskowane. Nigdy nie są indeksowane na potrzeby wyszukiwania ani pokazywane w ustaleniu.
Zweryfikowane
Ustalenia pojawiają się wyłącznie dla domen, których własność Państwa organizacja wykazała.
Audytowane
Kto otworzył ustalenie i kto na nim zadziałał, zapisuje się w śladzie audytu.
Nigdy nie udostępniane
Dane o ekspozycji pozostają w Państwa własnym wdrożeniu. Nie są sprzedawane, udostępniane ani redystrybuowane.
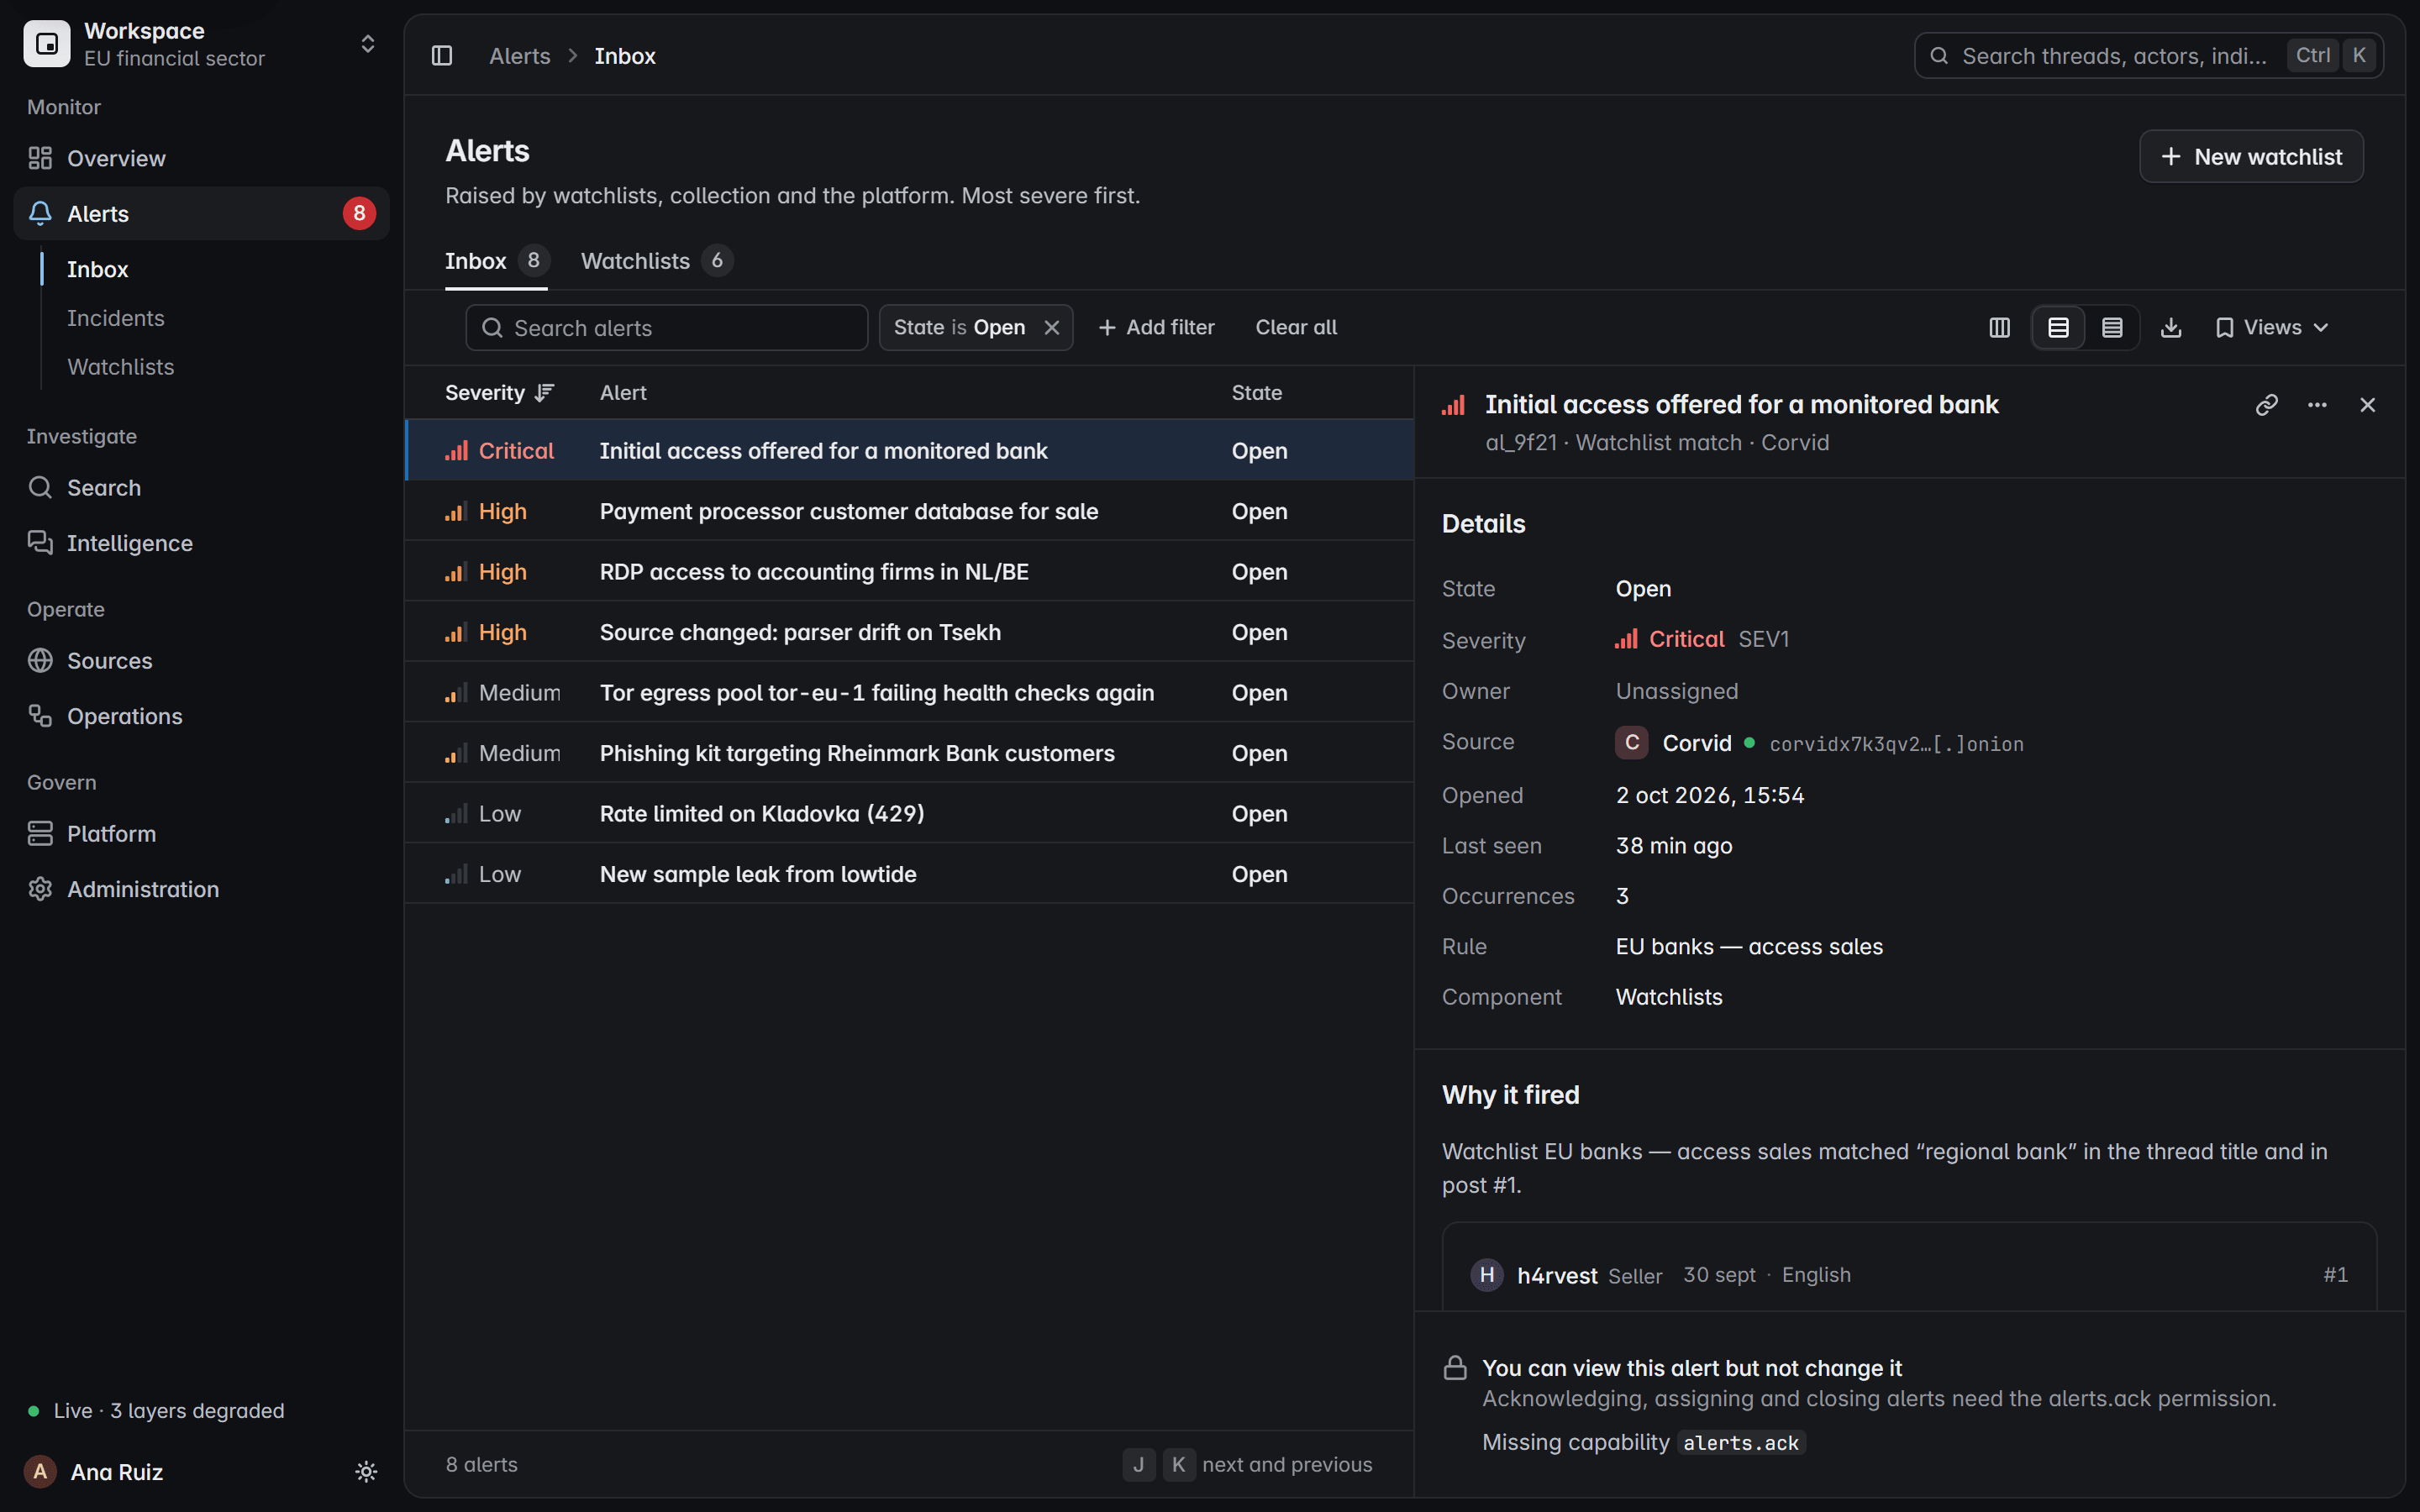
Kontrola według ról
Role przeglądającego, analityka, operatora i administratora decydują, kto może zobaczyć ustalenie, a kto je zamknąć.
Autoryzowane źródła
Zbieranie pochodzi wyłącznie ze źródeł, które Państwa zespół jest uprawniony monitorować.
Sprawdź to na własnych źródłach.
Prosimy opisać potrzeby. Pokażemy przechwycenie na żywo, od posta po zapieczętowany rekord.
Wolą Państwo e-mail? Prosimy pisać na [email protected].