Знайте, коли ваші облікові дані спливають.
Незабаром
Corvidint повідомляє, коли email, домени та облікові дані вашої організації з’являються у витоках і на відстежуваних джерелах, щоб ваша команда першою скинула доступ.
Моніторинг облікових даних для доменів, якими ви володієте.
Знахідки з’являються лише для доменів, які ваша організація підтвердила. Доведіть домен один раз, і кожен акаунт під ним відстежується, а чужі ні.
Акаунти співробітників
Входи, що використовують адресу з одного з ваших поштових доменів.
Відстежується
[@]example[.]com
Акаунти клієнтів
Облікові дані, записані для сторінок входу ваших власних сервісів.
Відстежується
hxxps://login[.]example[.]com
Ваші домени
Ваші домени, названі у файлах витоків, журналах infostealer та дописах на відстежуваних джерелах.
Відстежується
example[.]comsso[.]example[.]com
Не підтверджено
Домен, який ви не довели як свій, не повертає жодних знахідок.
Знахідок немає
Що вам говорить кожна знахідка про витік.
Достатньо, щоб діяти, і нічого зайвого. Сам секрет завжди залишається замаскованим.
Акаунт на вашому домені1, викритий разом із сесійним cookie2 у журналі infostealer на закритому форумі3, помічений з 30 вересня до 4 жовтня4.
Відкличте його сесії, скиньте пароль і вимагайте MFA.5
Акаунт
Уражений вхід на вашому підтвердженому домені, видимий лише тим, хто може на нього реагувати.
[@]example[.]com
Викриття
Пароль, сесійний cookie, контекст журналу infostealer або запис бази даних. Тип визначає виправлення, а значення лишається замаскованим.
Де помічено
Дефангована адреса та тип джерела, наприклад закритий форум, onion-сервіс або сайт витоків.
hxxps://forum[.]example[.]net/…
Перша й остання поява
Як довго акаунт викритий і чи його досі бачать.
Дія
Крок, що закриває викриття, щоб власник міг реагувати до того, як доступ використають.
Від викрадених облікових даних до скидання.
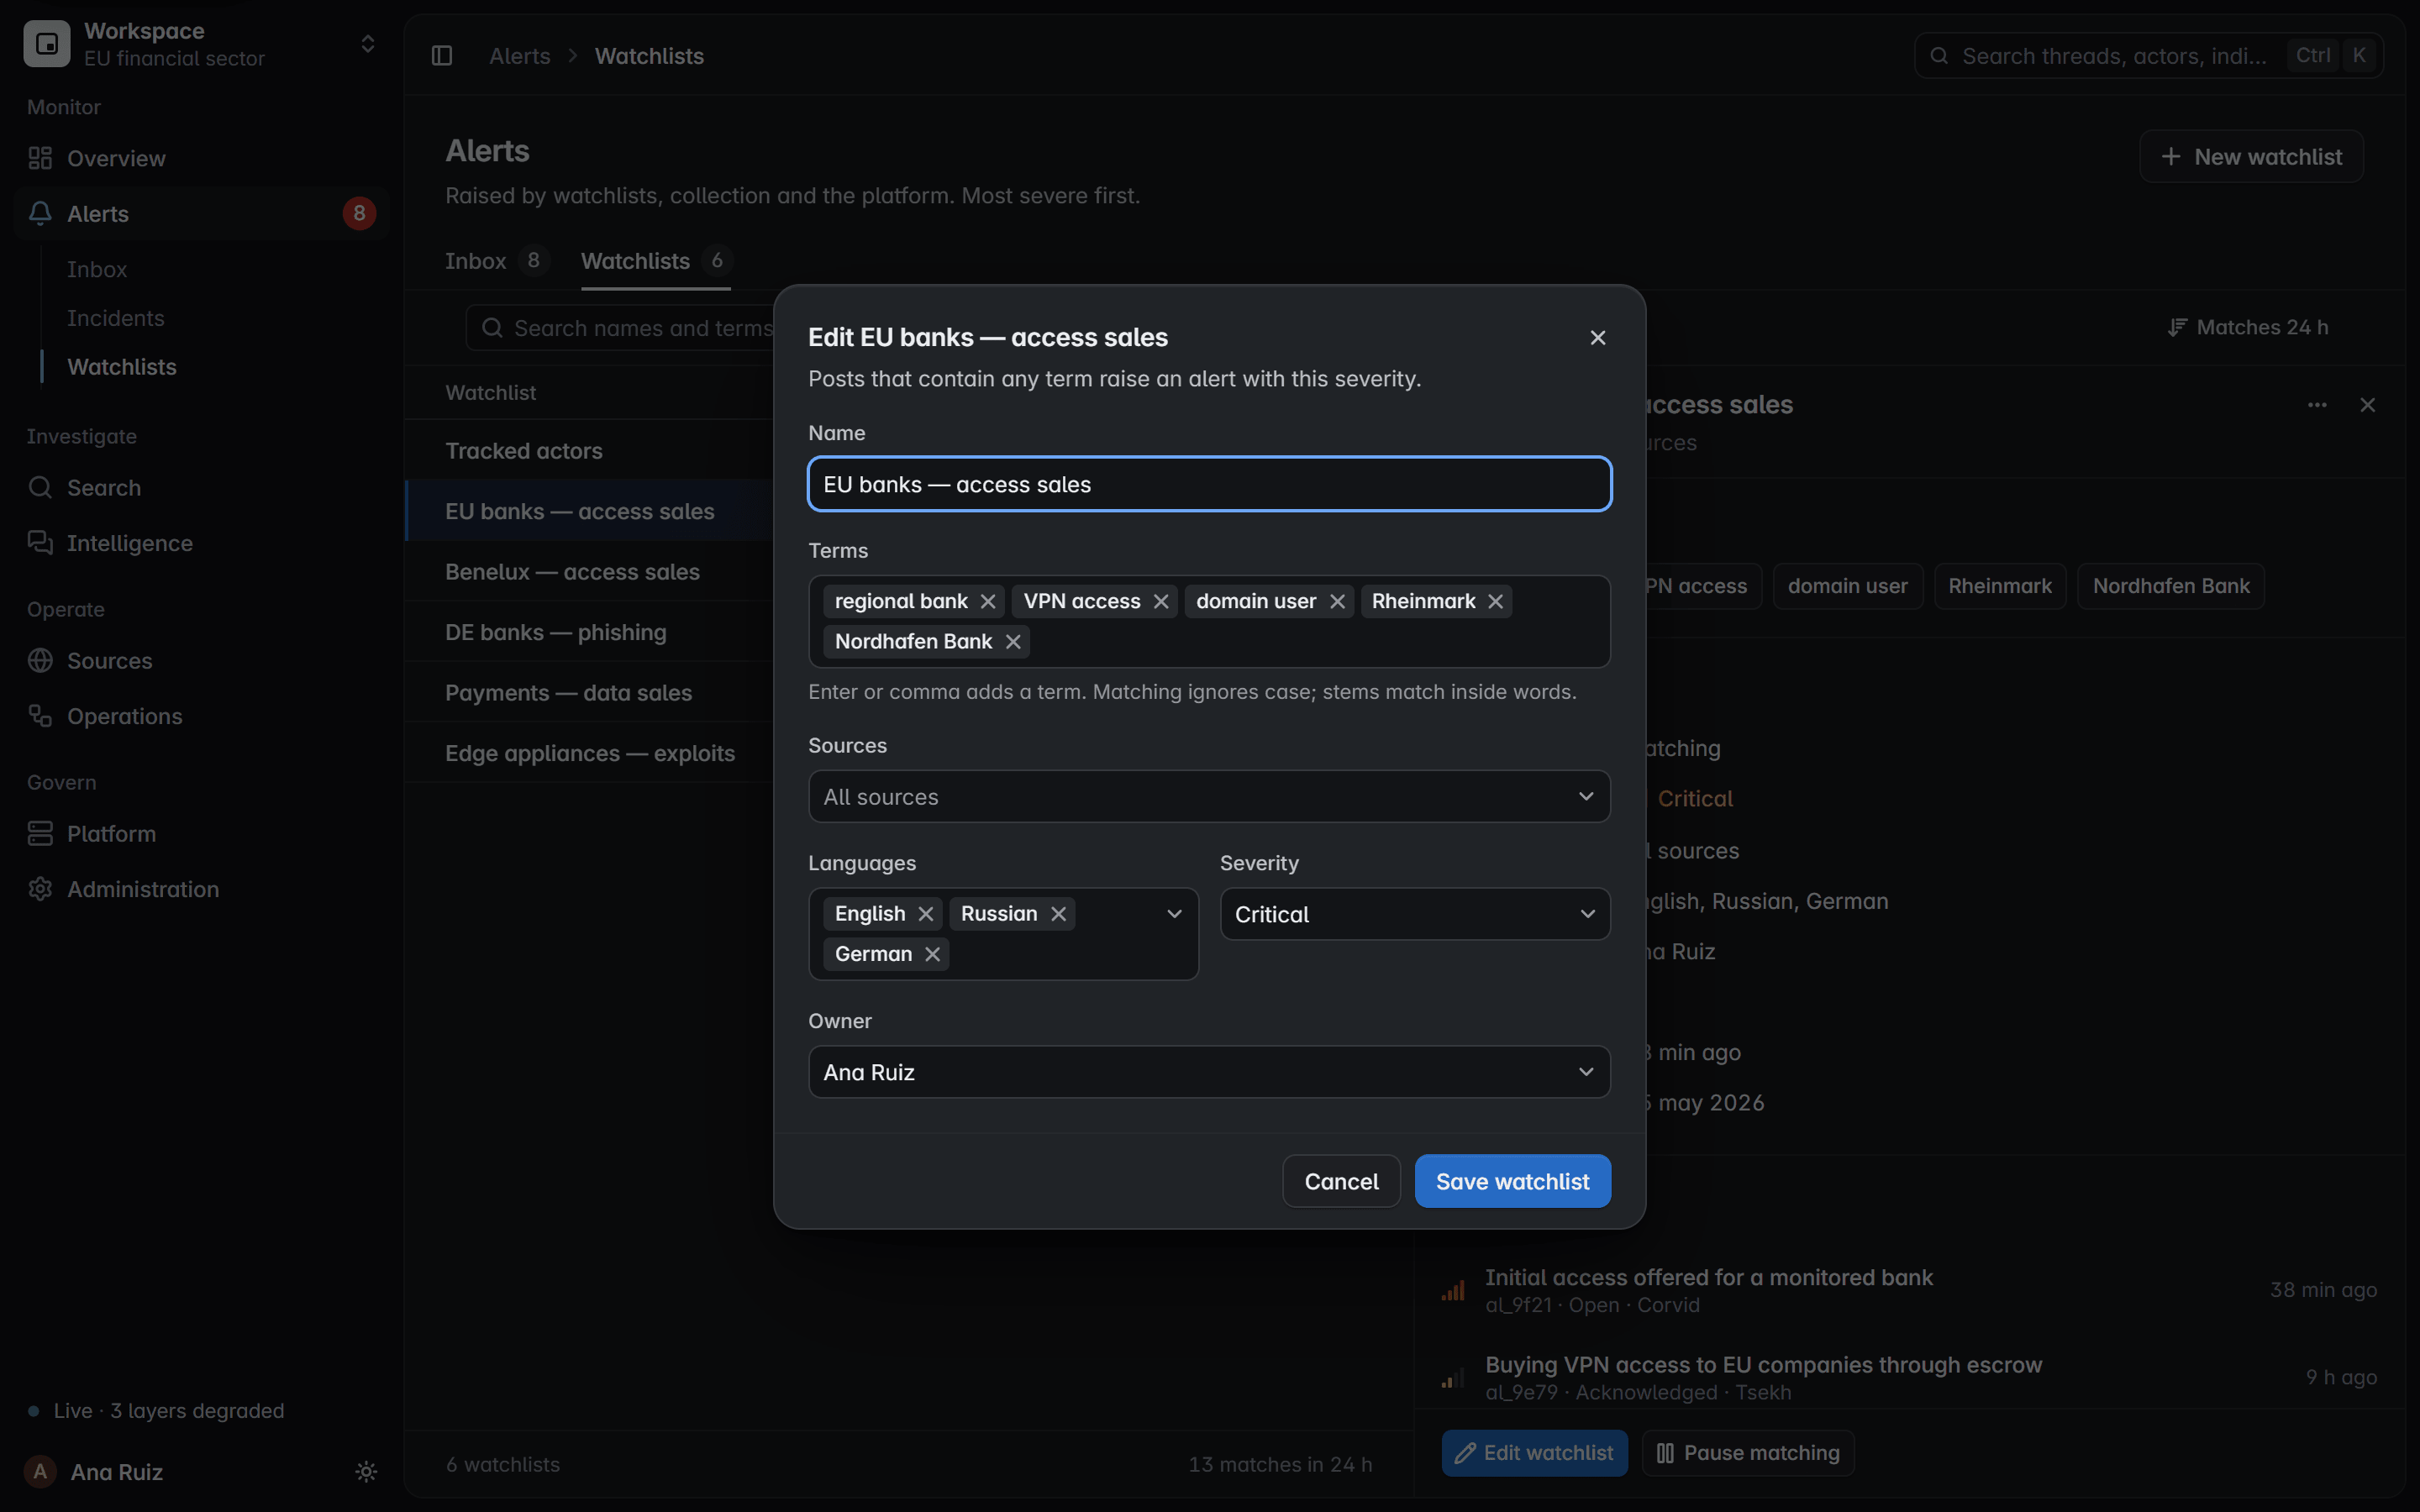
Знахідки про витоки надходитимуть туди, де ваша команда вже працює: списки відстеження, сповіщення та інциденти, кожне з відповідальним, станом і причиною.
Список відстеження
Ваші підтверджені домени потрапляють до списку відстеження, що зіставляється за точним правилом з новими й минулими зборами.
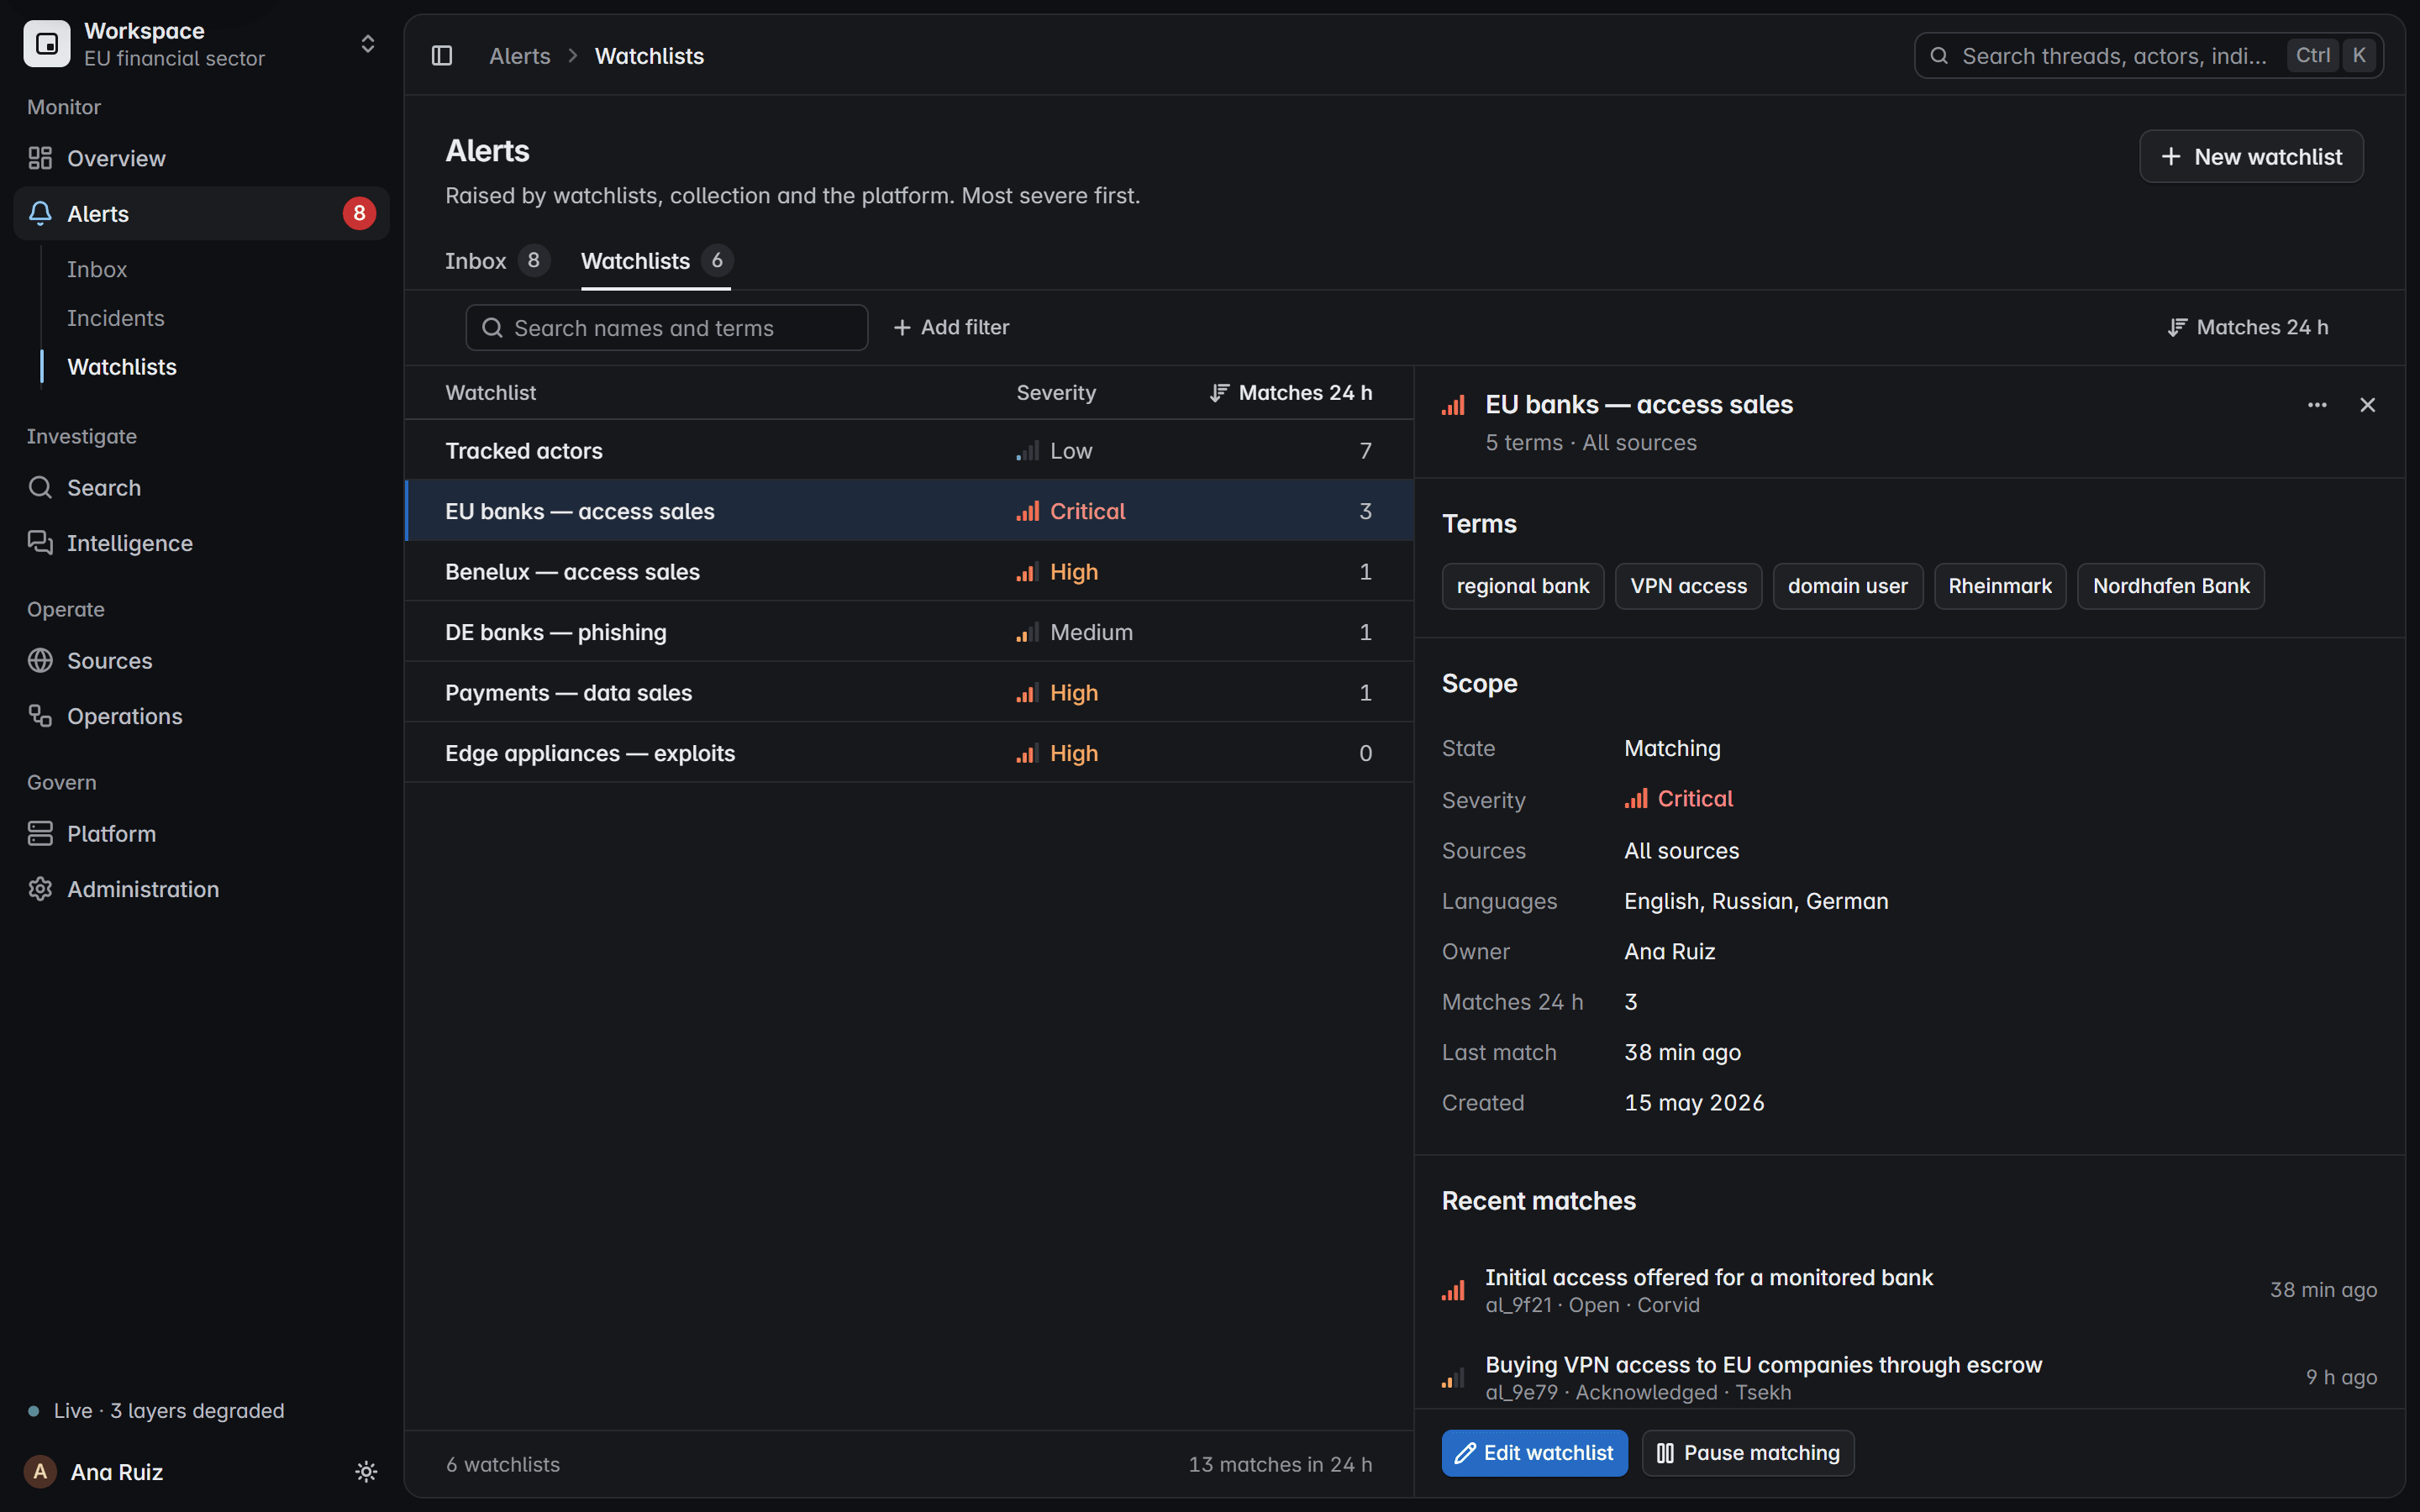
Сповіщення
Збіг відкриває сповіщення з серйозністю, джерелом, відповідальним і причиною спрацювання.
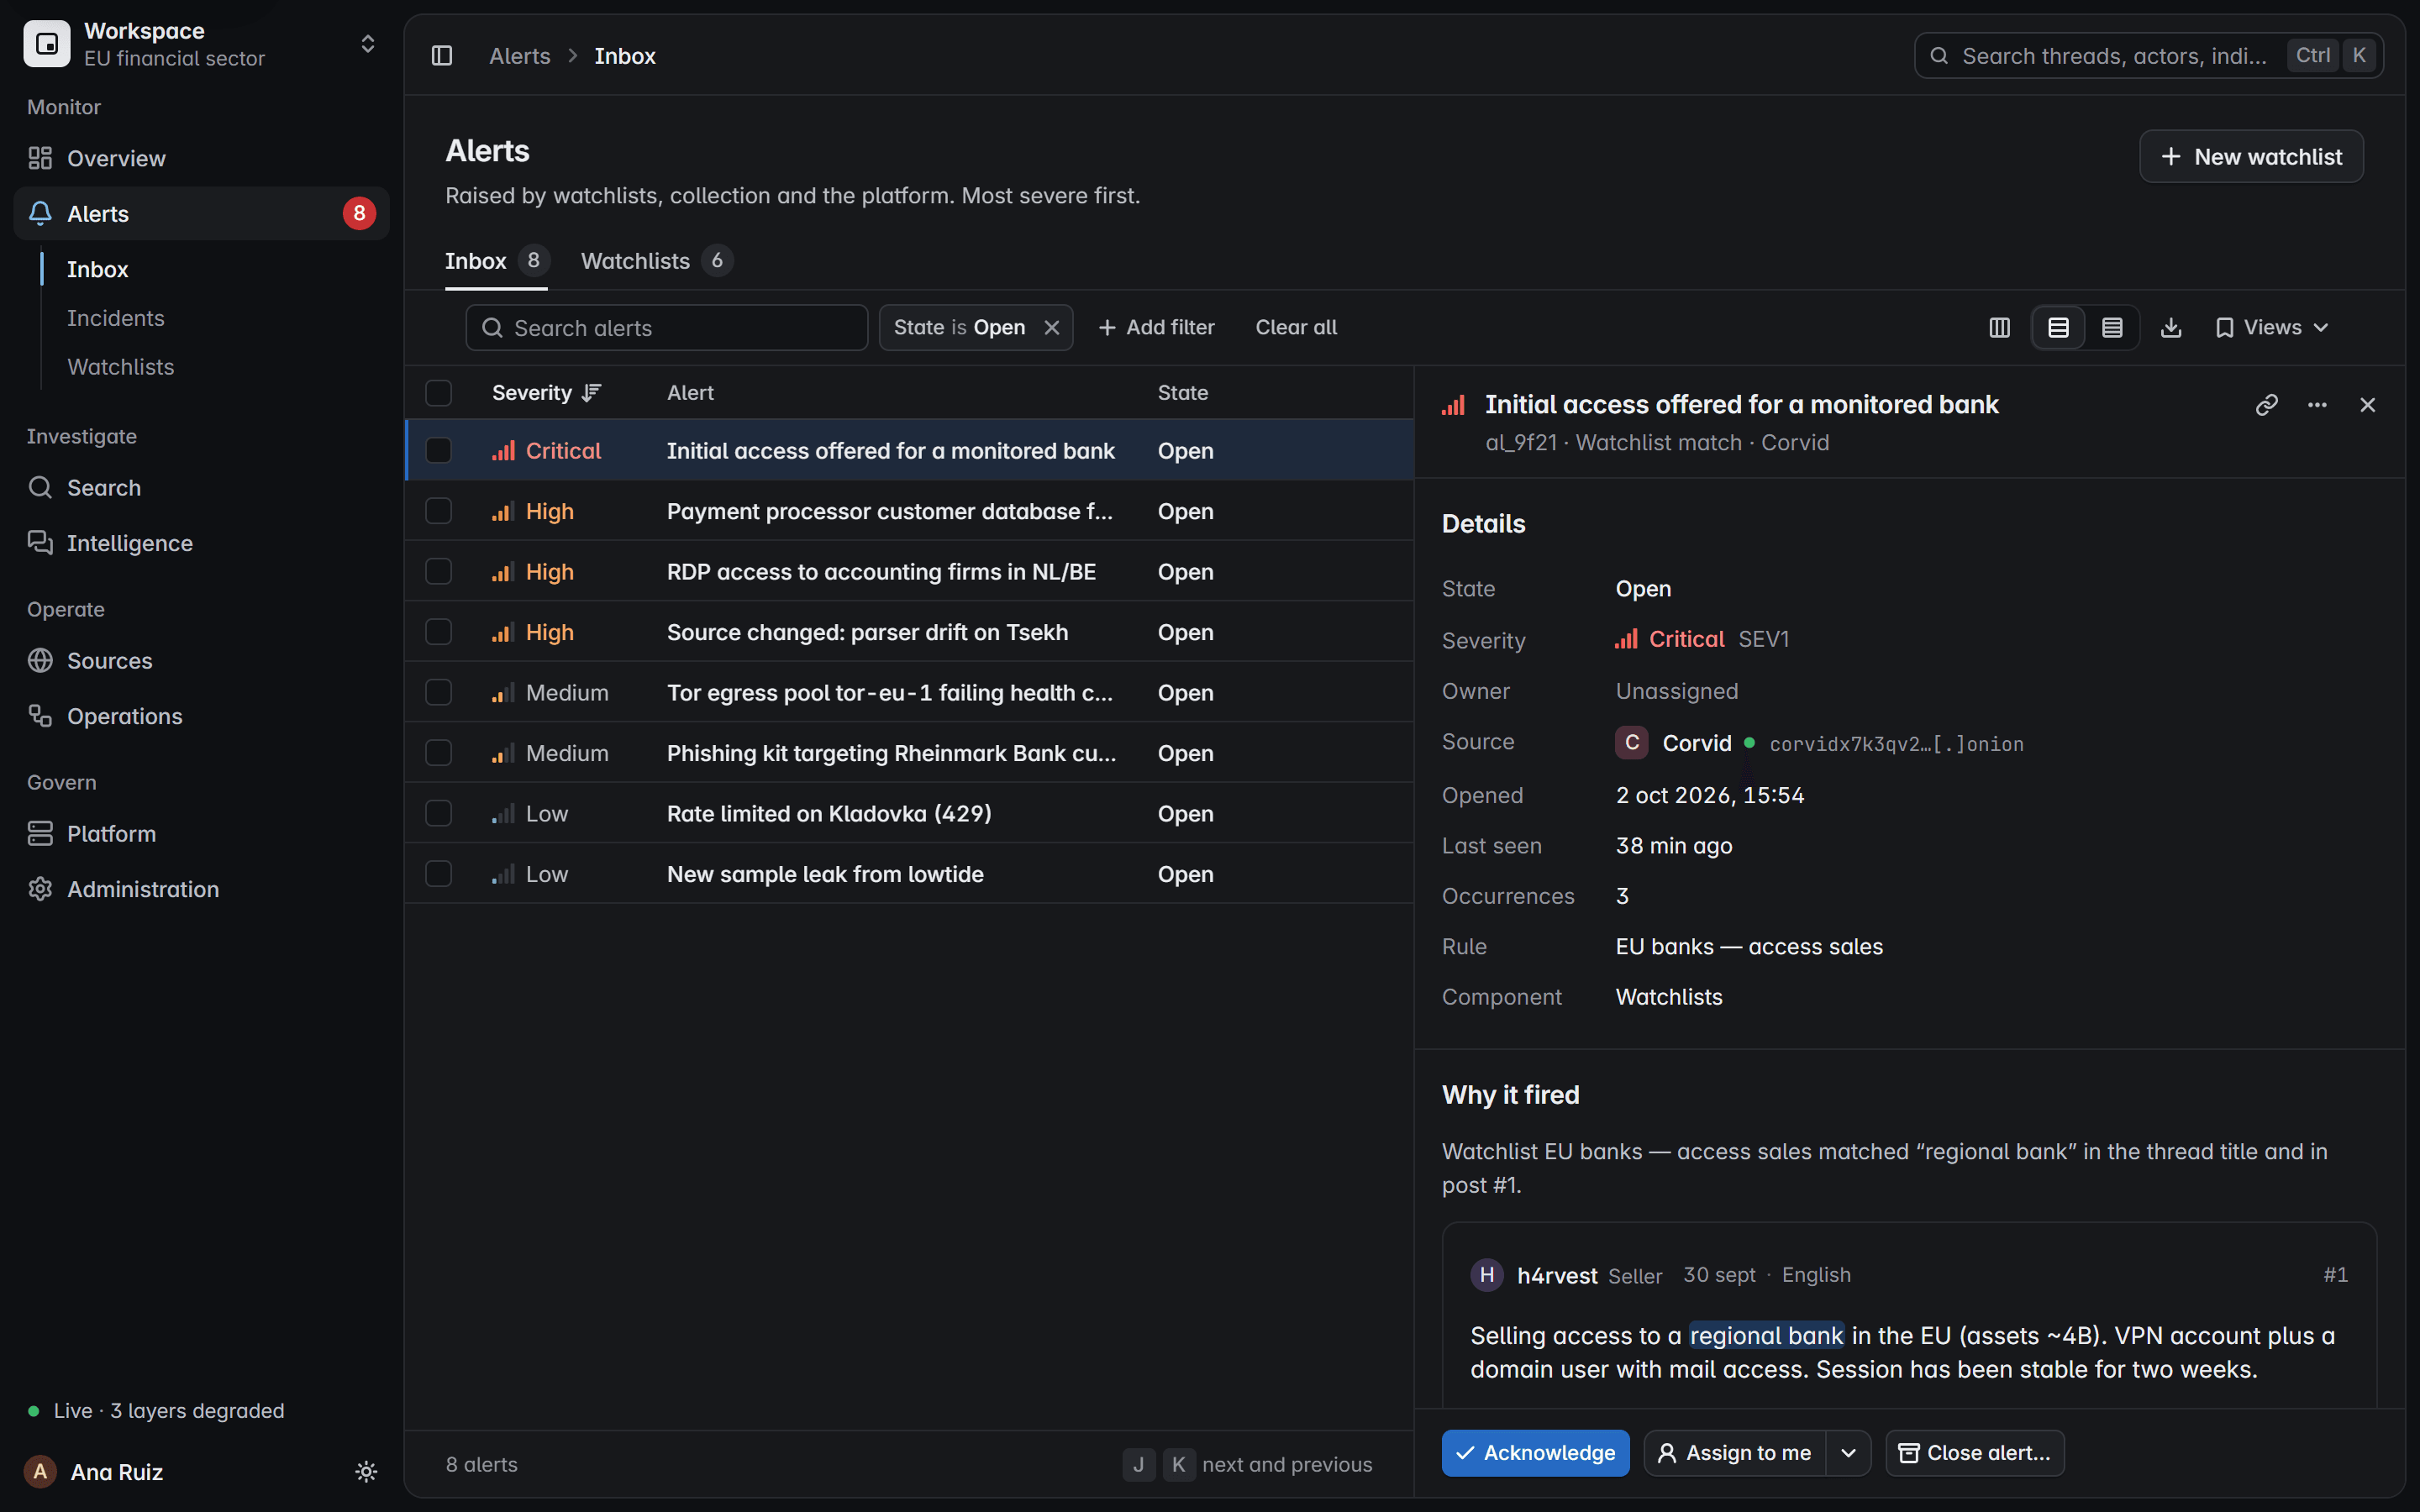
Інцидент
Пов’язані сповіщення групуються в один інцидент зі своїм відповідальним і станом. Кожне сповіщення зберігає власні.
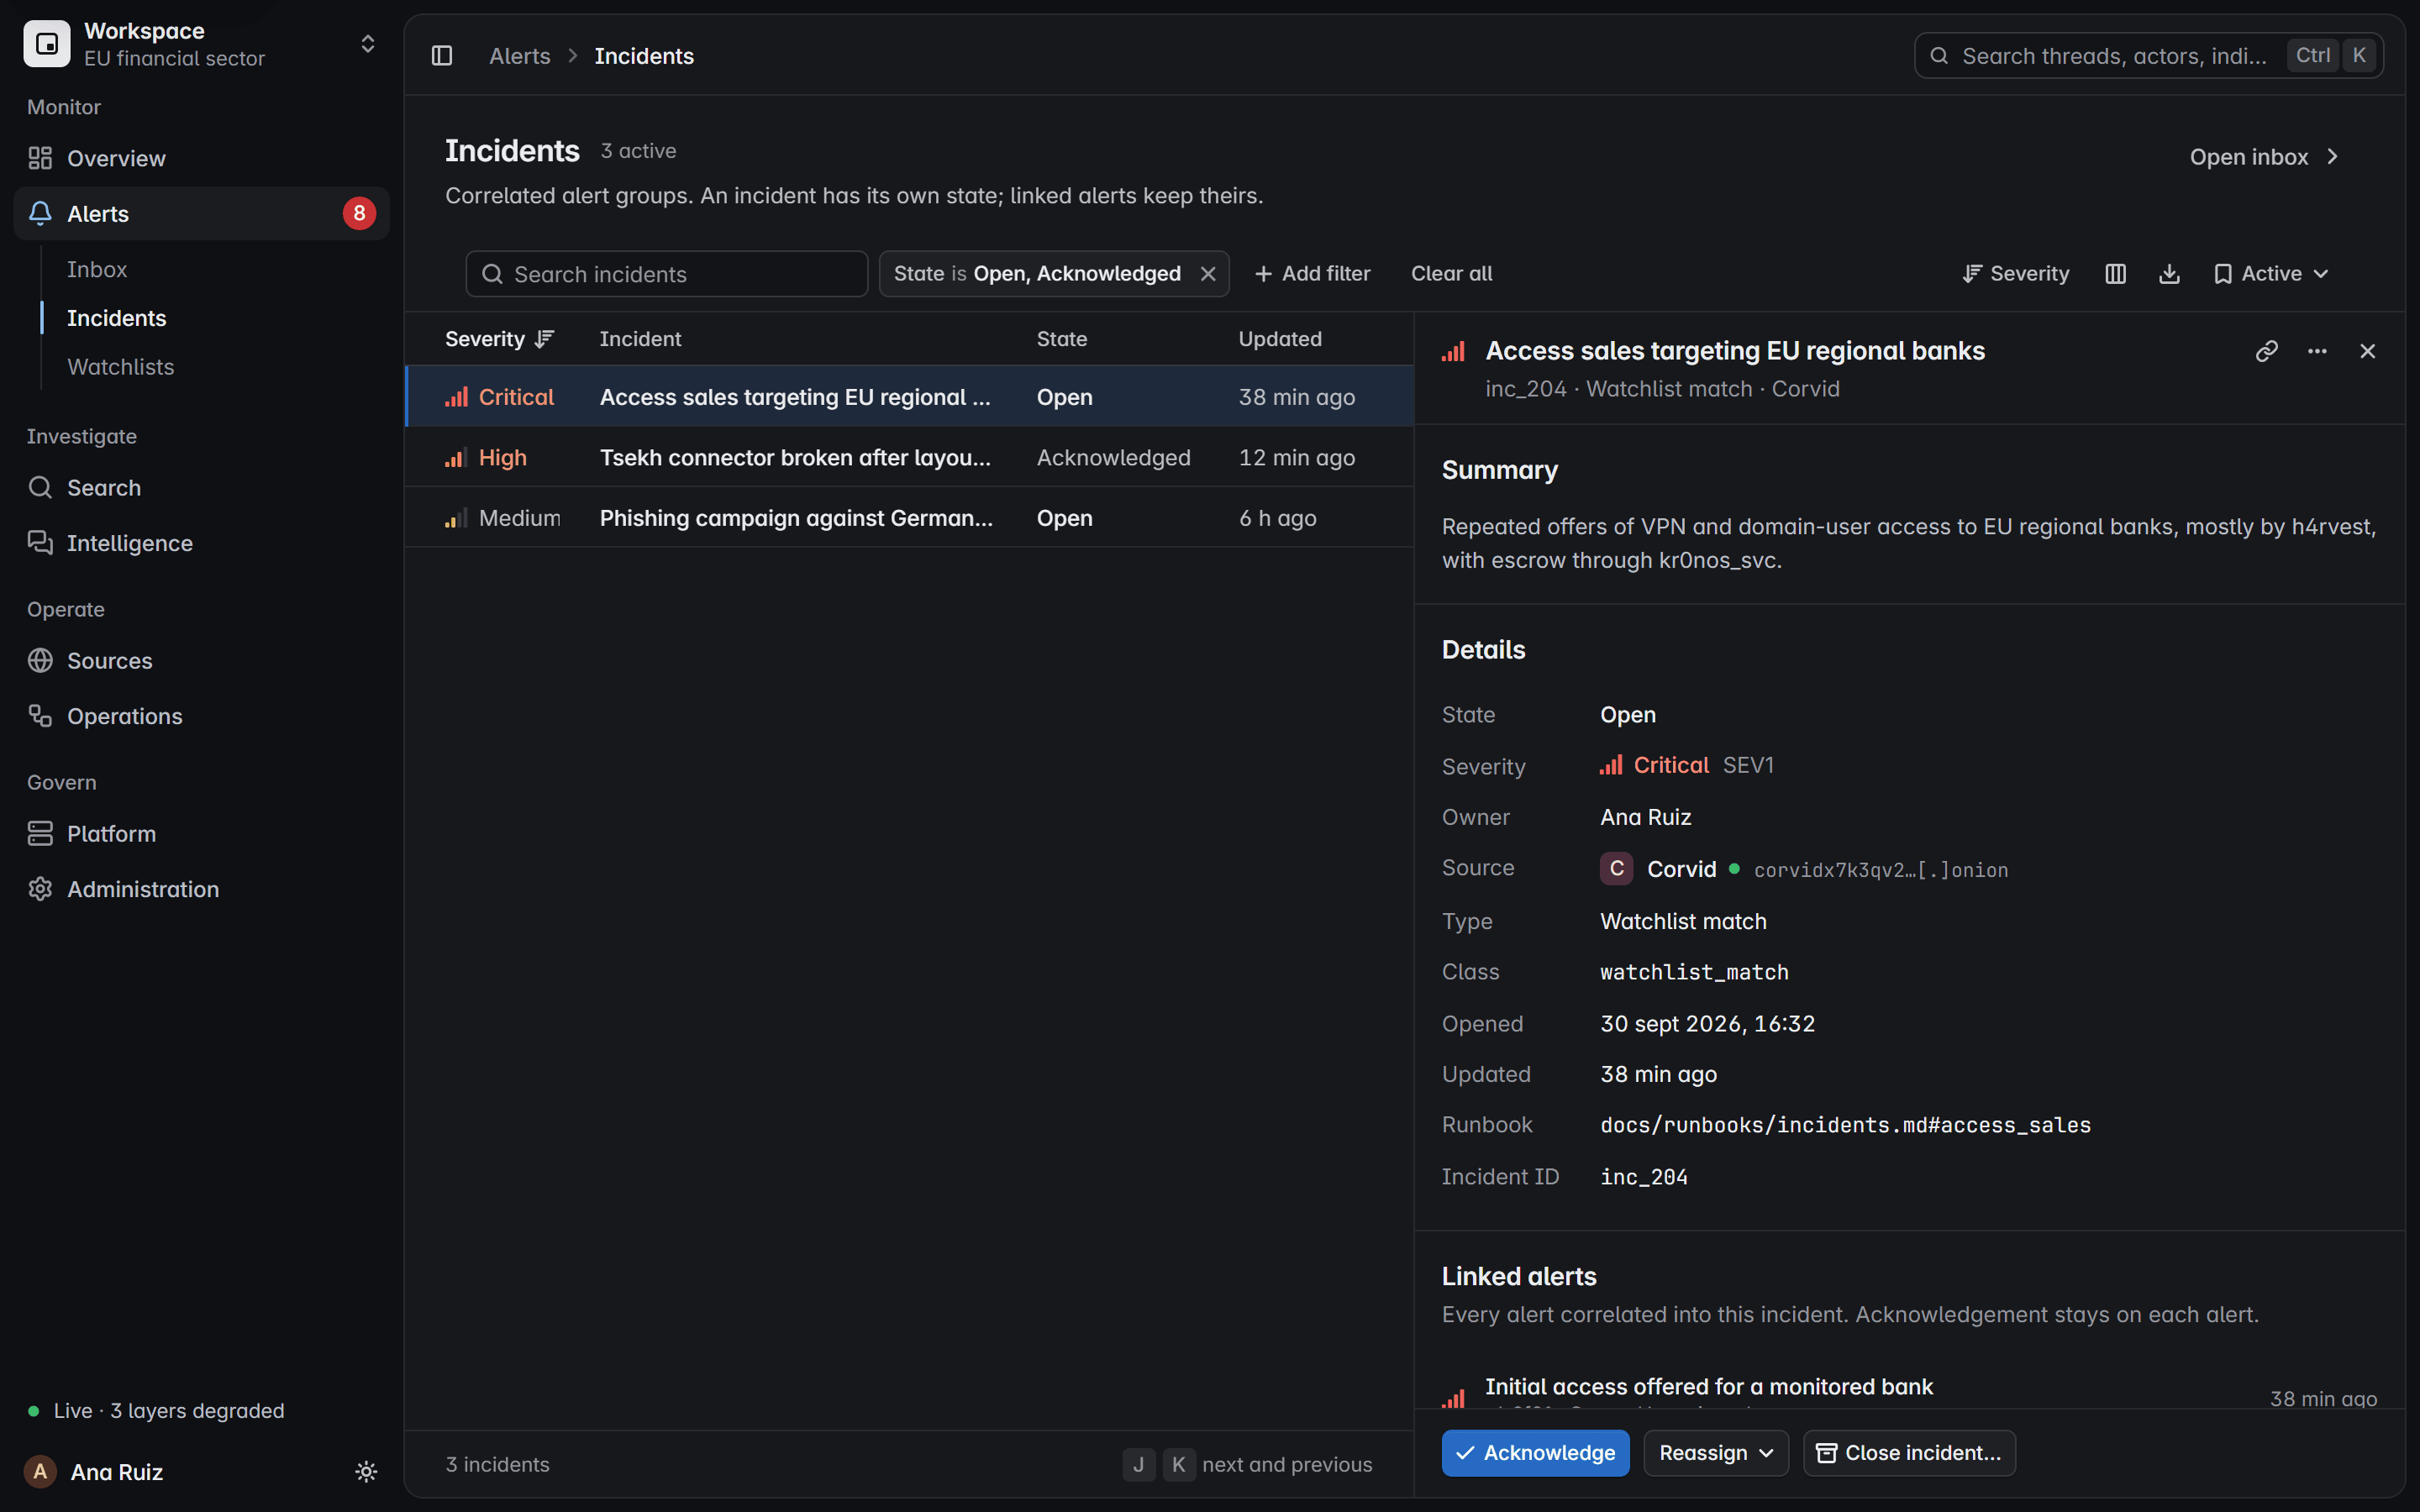
Скинути й закрити
Ваша команда скидає пароль, відкликає сесії та вимагає MFA, а потім закриває сповіщення із зазначенням причини.
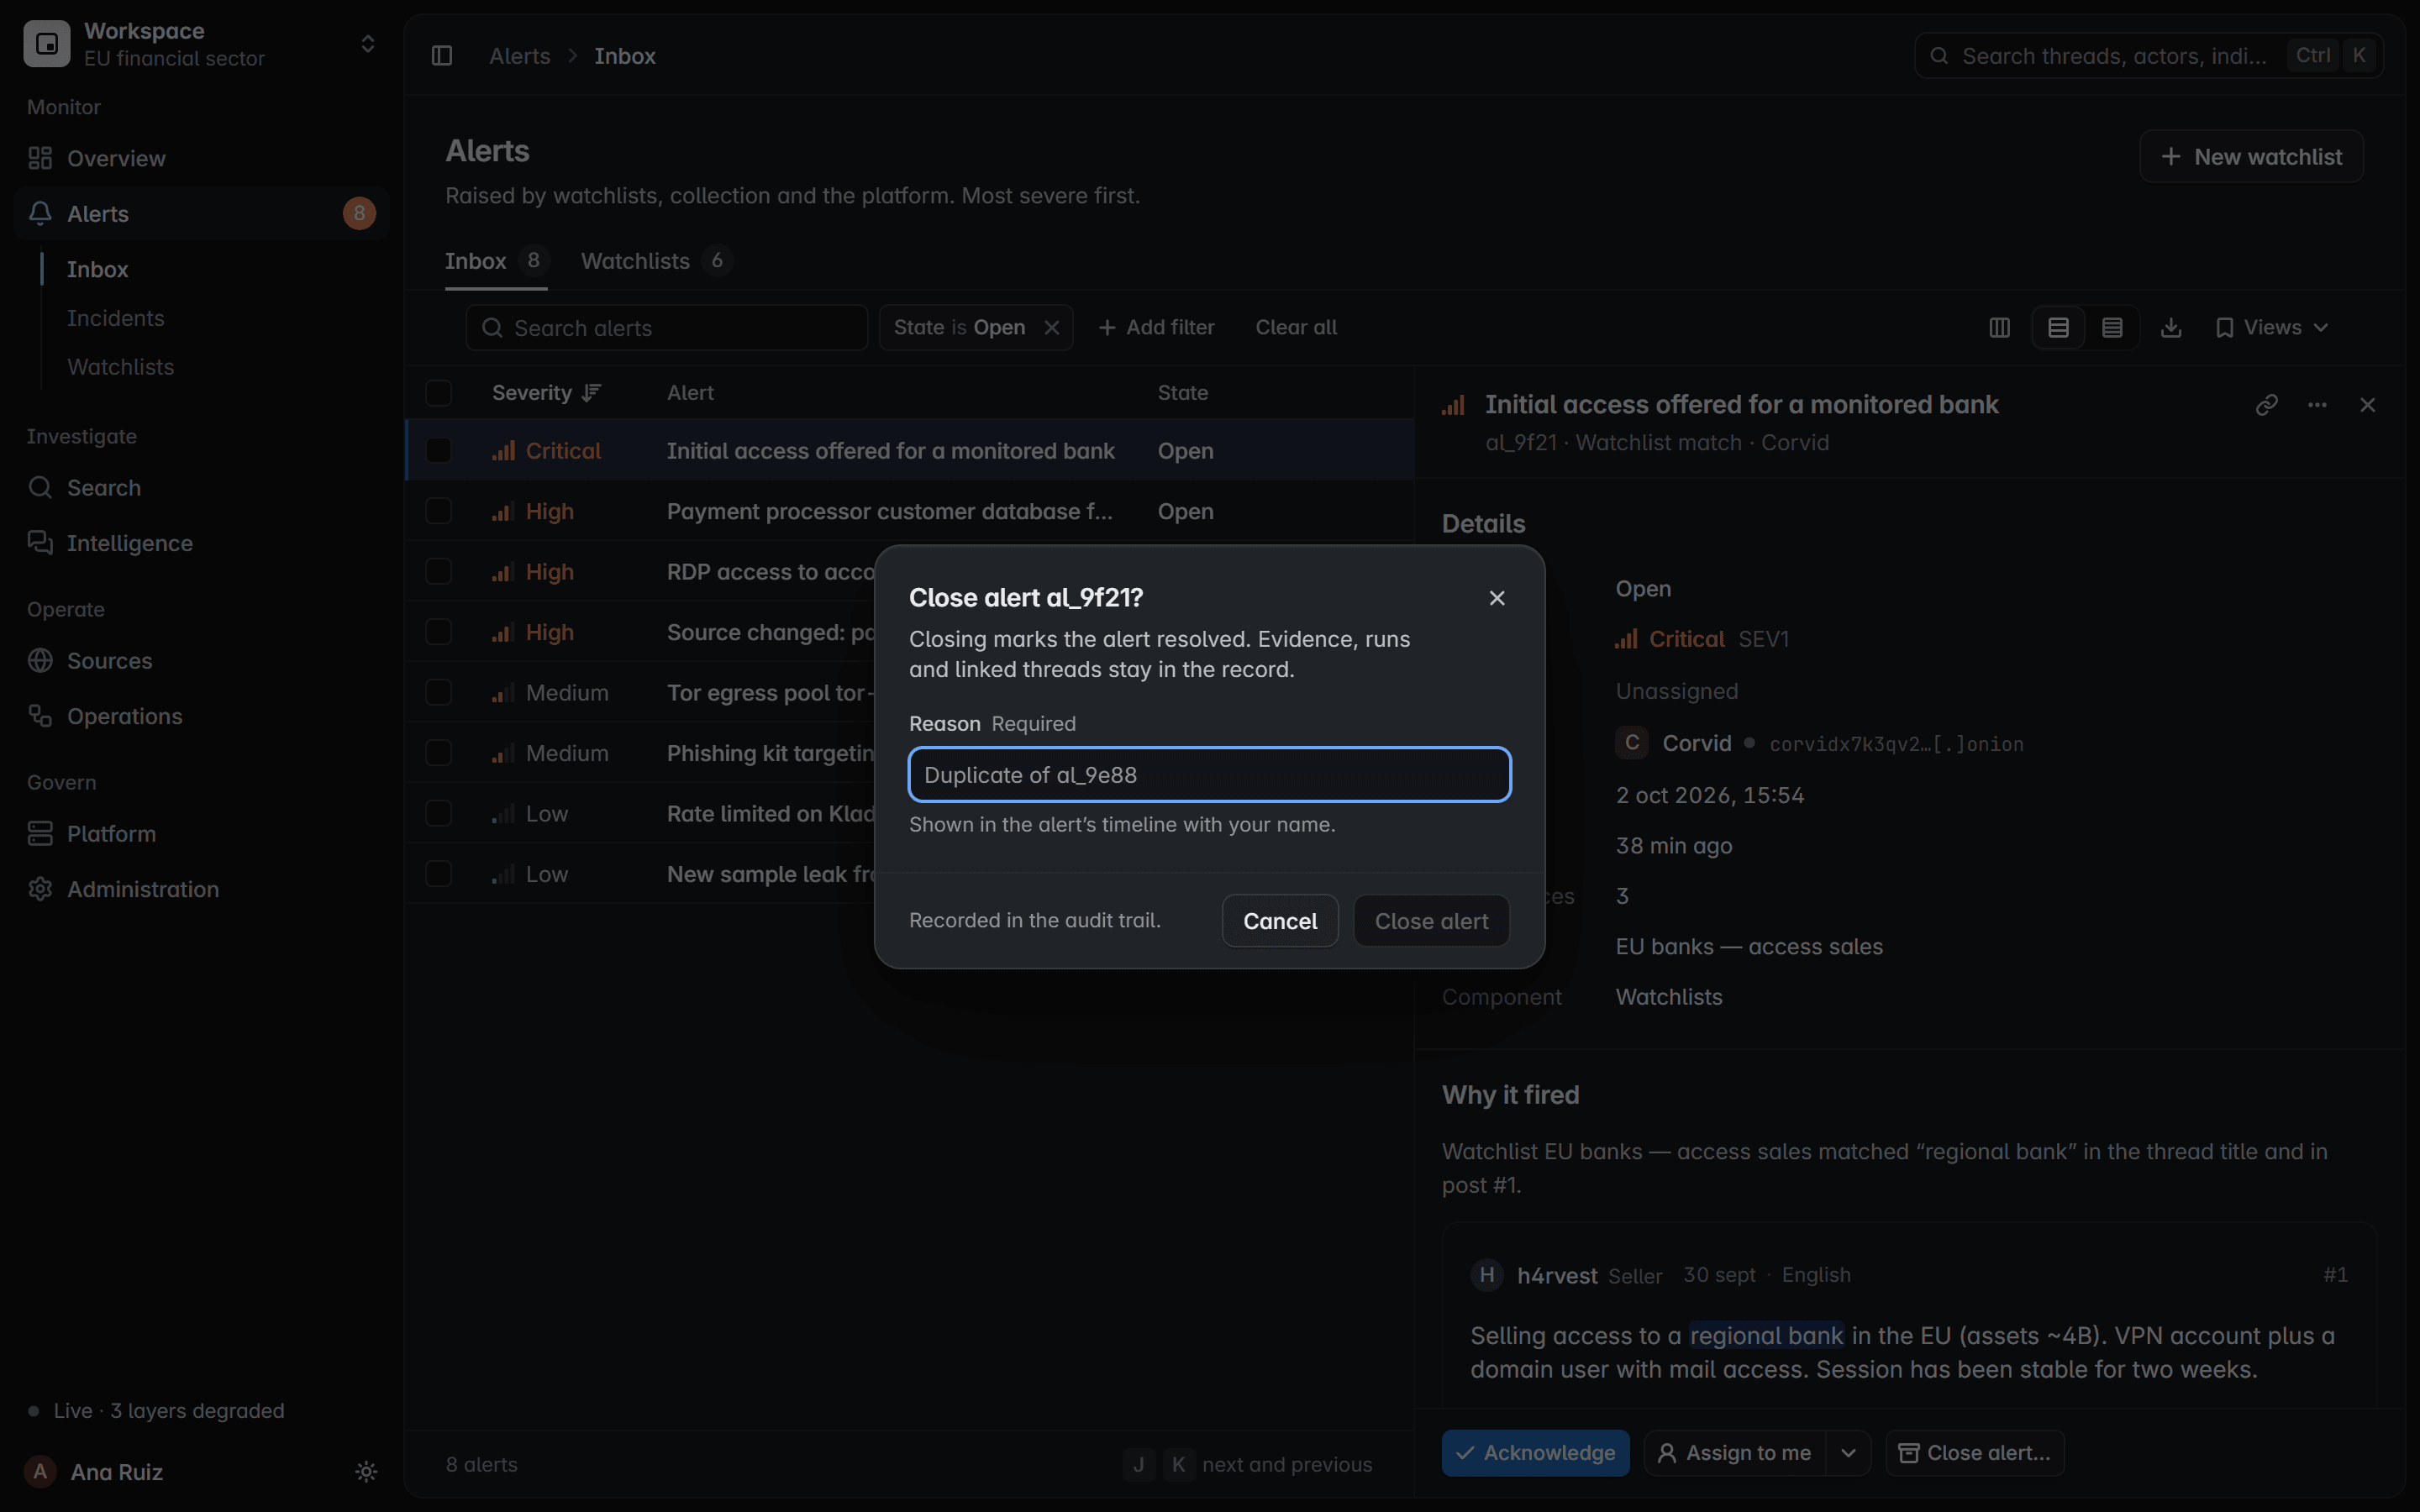
Сповіщення також можуть надходити до ваших інструментів через вебхук.
Екран продукту з вигаданими даними
Облікові дані лише тоді, коли це доводить структура.
Парсер читає файли витоків так, як вони влаштовані. Значення вважається обліковими даними, лише коли це доводить його власний запис.
Ідентифікатор входуСекрет, завжди замаскований
Читається як облікові дані
Комбо-списки
адресапарольнотатка
Пари адреси та пароля в будь-якому порядку, з нотаткою або без неї.
Облікові дані
Експорти баз даних
id рядкаадресапароль
Рядки таблиці користувачів, експортовані з ключем на початку.
Облікові дані
Записи входу
сайтлогінпароль
Сайт, логін і пароль, у якому б порядку не йшли логін і пароль.
Облікові дані
Файли cookie
домен cookieшляхтермін діїназвазначення
Експорти cookie браузера, що читаються як матеріал сесії й ніколи як логіни.
Матеріал сесії
Журнали infostealer
пароліcookieавтозаповненнясистема
Папка журналу одного пристрою, що приписується, лише коли її структура однозначна.
Один пристрій
Ніколи не читається як облікові дані
Списки контактів
адресаім’я
Ім’я поруч з адресою ніколи не стає паролем.
Контакт
Списки телефонів
адресателефон
Адреса поруч з номером лишається контактом, ніколи не обліковими даними.
Контакт
Списки адрес і сайтів
адресасайт
Адреса поруч із сайтом не є входом.
Не вхід
Закладки та історія
сторінказаголовок
Усередині журналу infostealer збережена чи відвідана сторінка ніколи не читається як вхід.
Не вхід
- Заголовки багатьма мовами зіставляються з тими самими полями:contraseña, Passwort, senha, wachtwoord
- Паролі, cookie і токени ніколи не індексуються для пошуку.
- Логін у списку не доводить ні володіння, ні робочого доступу.
Походження, яке можна показати аудитору.
Кожна знахідка веде до джерела, запуску, що її зібрав, і доказів за нею, збережених такими, якими їх зібрано.
Джерело
Збір лише з джерел, які ваша команда має право відстежувати.
Інцидент
Пов’язані сповіщення групуються в один інцидент, щоб одна реакція охоплювала їх усі.
Запуск збору
Кожен запуск фіксується, а кожна сторінка, яку він читає, запечатується відбитком SHA-256.
Докази
Файли надходять через завантажувач, з контрольною сумою, і зберігаються, лише якщо їхні байти збігаються.
Як працює завантажувачРозібраний запис
Парсер читає кожен файл, не виконуючи його, і зберігає файл, рядок і мітку за кожним значенням.
Як працює парсерХронологія
Хто взяв у роботу, хто підтвердив і хто закрив, з причиною та часом у UTC.
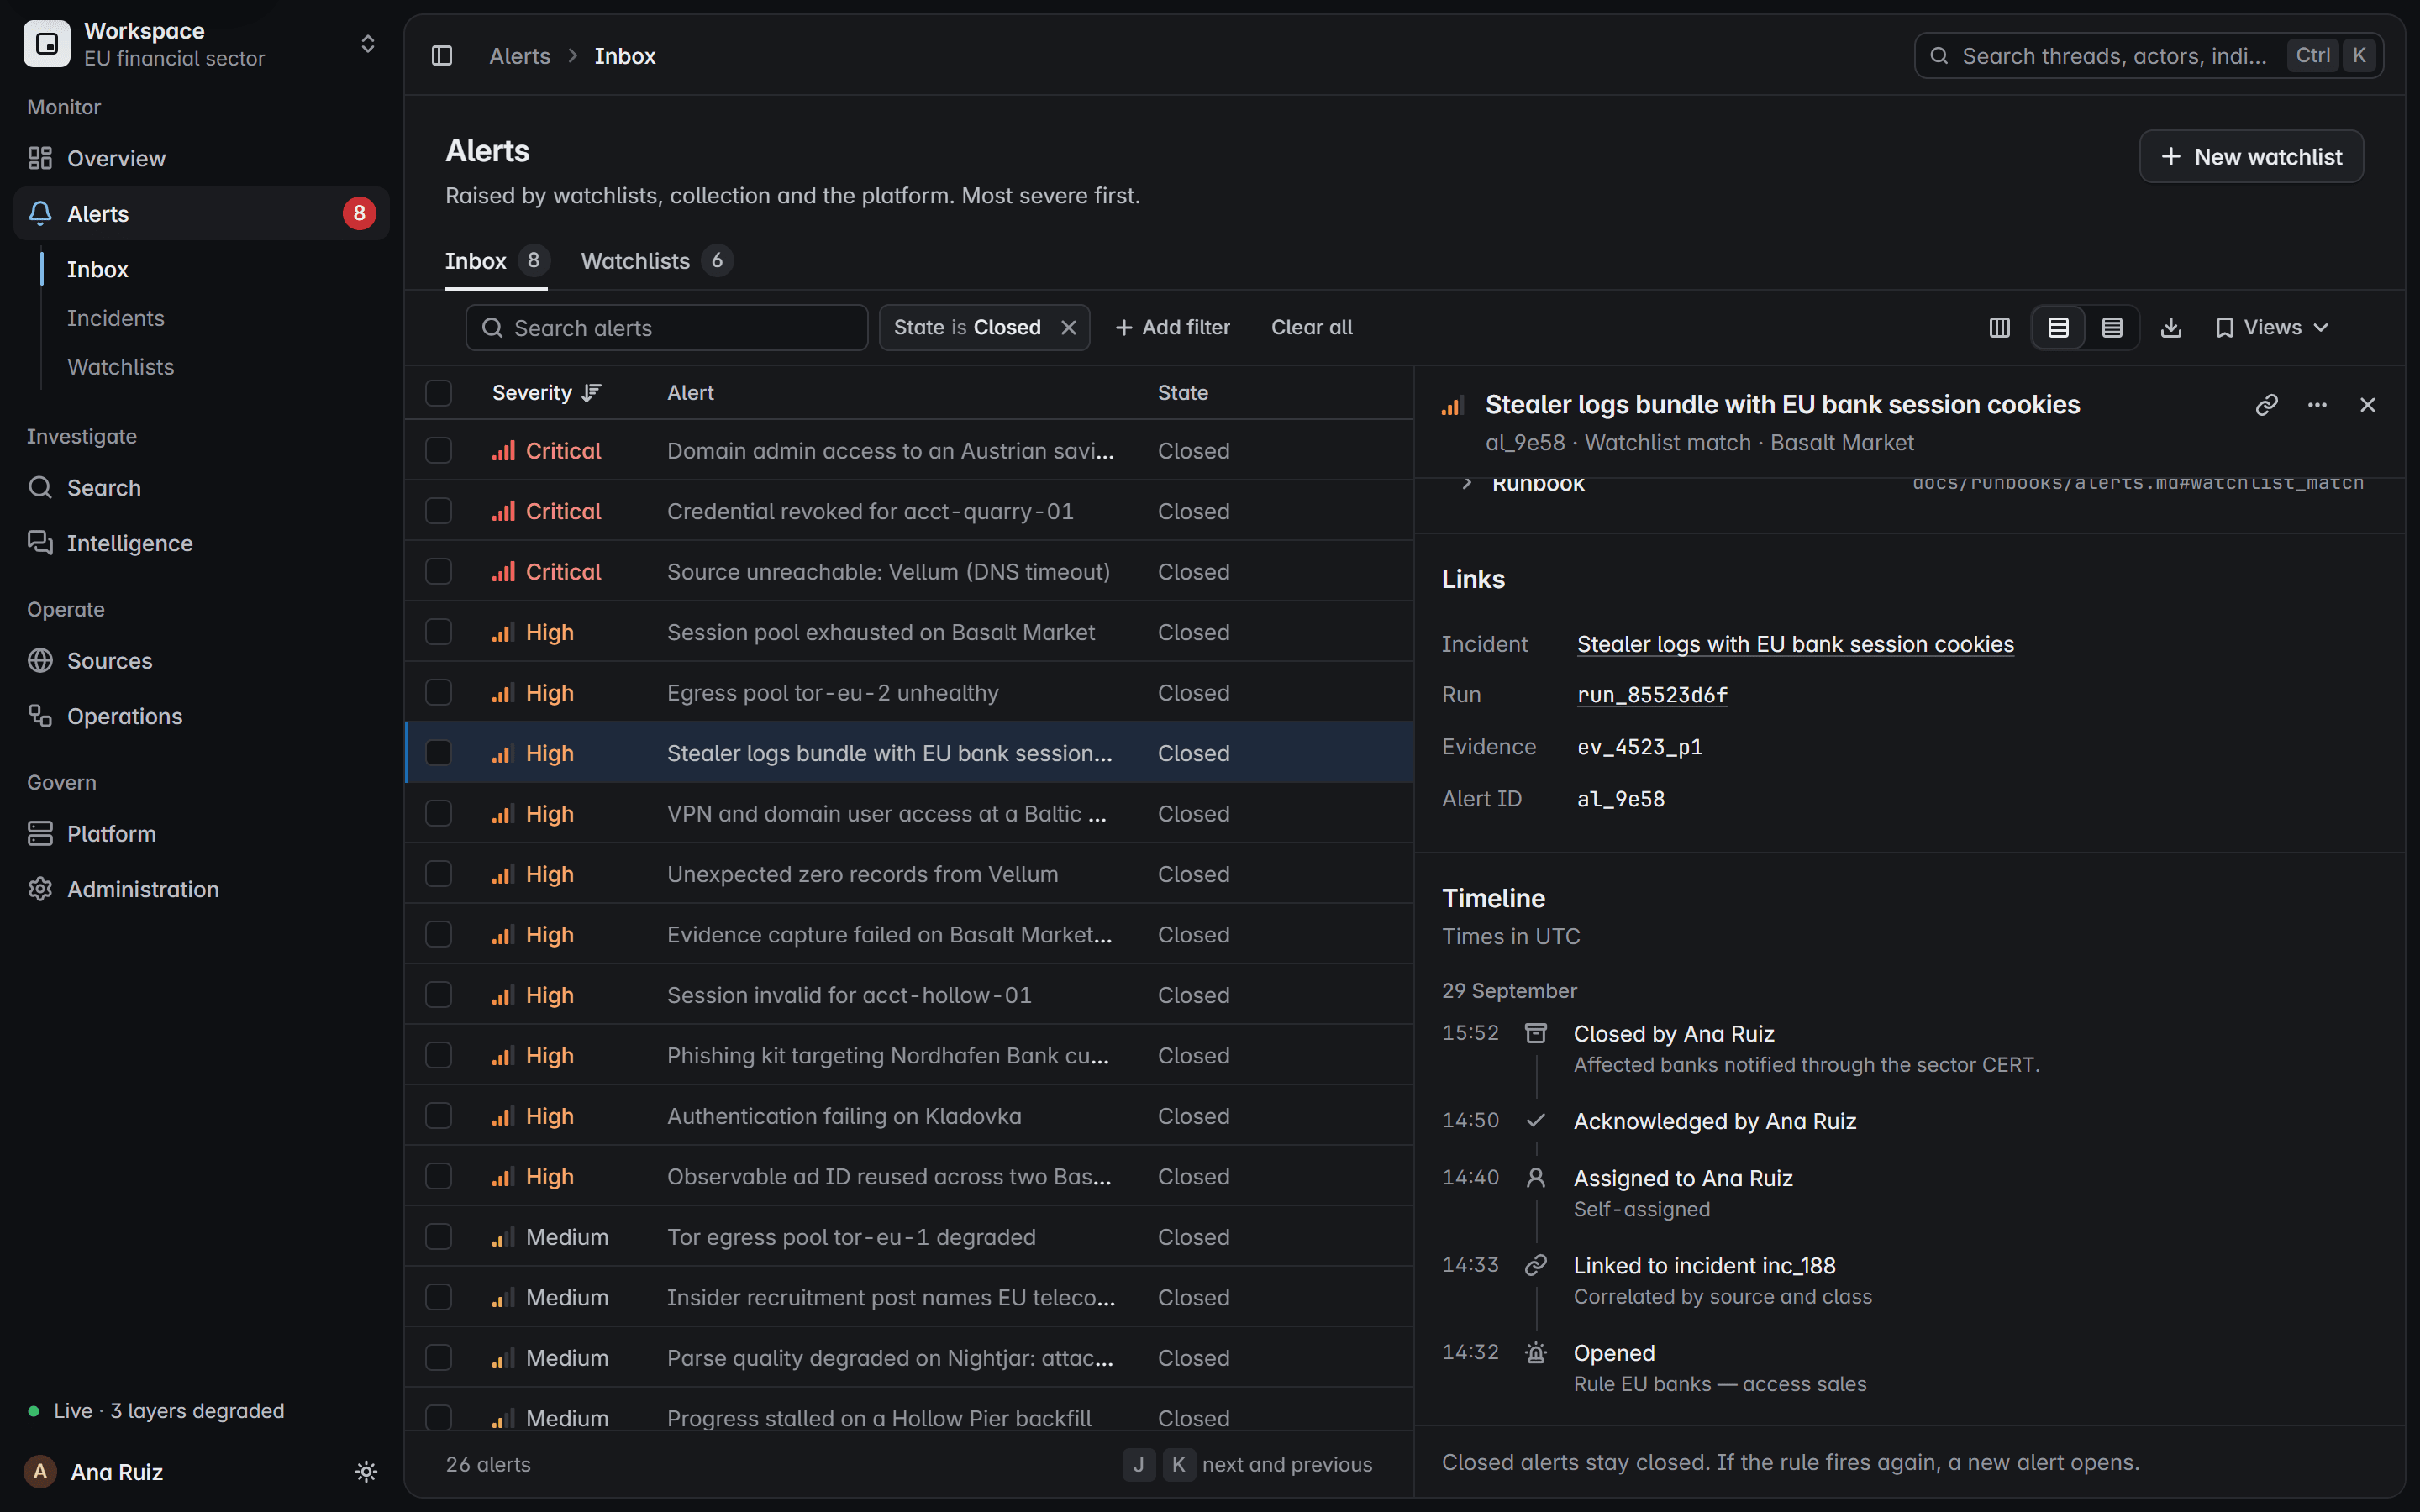
Замасковано. Перевірено. Під аудитом. Ніколи не передається.
Ці запобіжники є частиною задуму, а не налаштуваннями, про які хтось має пам’ятати.
Замасковано
Паролі, cookie і токени лишаються замаскованими. Вони ніколи не індексуються для пошуку й не показуються у знахідці.
Перевірено
Знахідки з’являються лише для доменів, які ваша організація довела як свої.
Під аудитом
Хто відкрив знахідку і хто діяв за нею, фіксується в журналі аудиту.
Ніколи не передається
Дані про викриття лишаються у вашому власному розгортанні. Їх ніколи не продають, не передають і не поширюють.
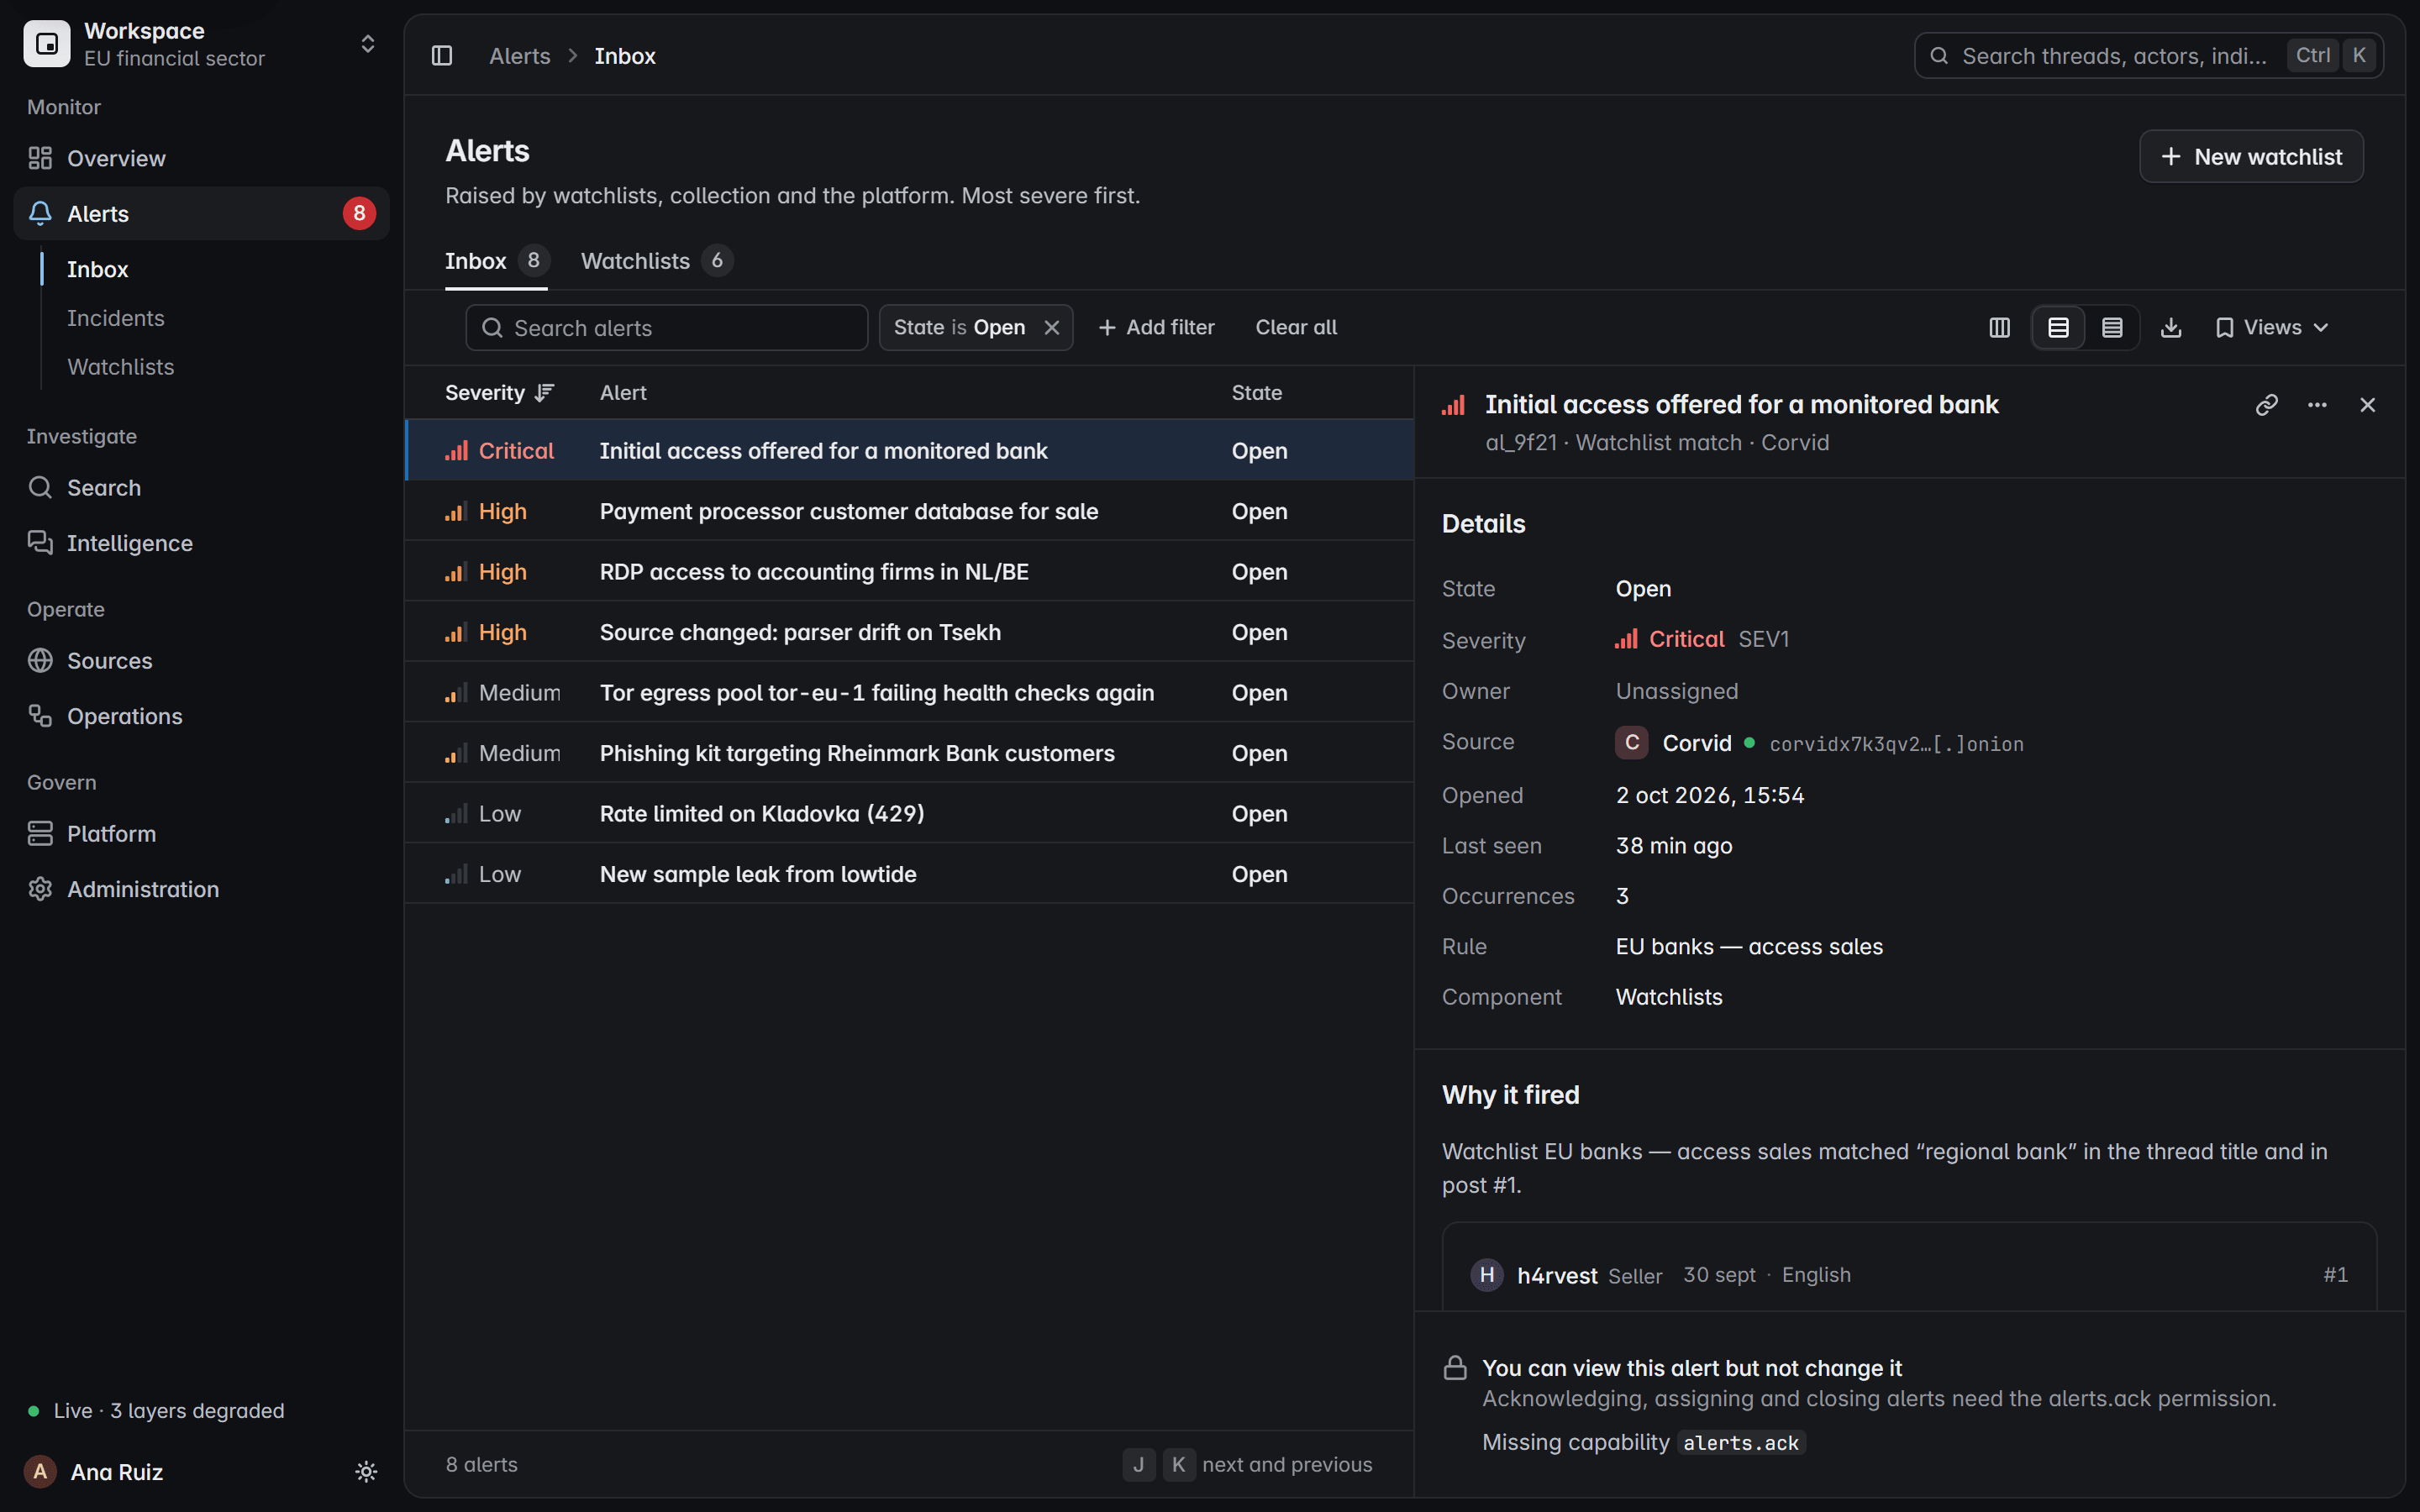
Керування за ролями
Ролі переглядача, аналітика, оператора й адміністратора визначають, хто бачить знахідку і хто може її закрити.
Дозволені джерела
Збір іде лише з джерел, які ваша команда має право відстежувати.
Побачте це на власних джерелах.
Розкажіть, що вам потрібно. Ми покажемо фіксацію наживо: від допису до запечатаного запису.
Волієте листування? Пишіть на [email protected].