Ваше середовище, ваші ключі, ваші докази.
Запускайте Corvidint на Kubernetes або Docker Compose у власному середовищі: єдиний вхід, ролі робочих просторів, повний журнал аудиту та облікові дані у вашому сховищі секретів.
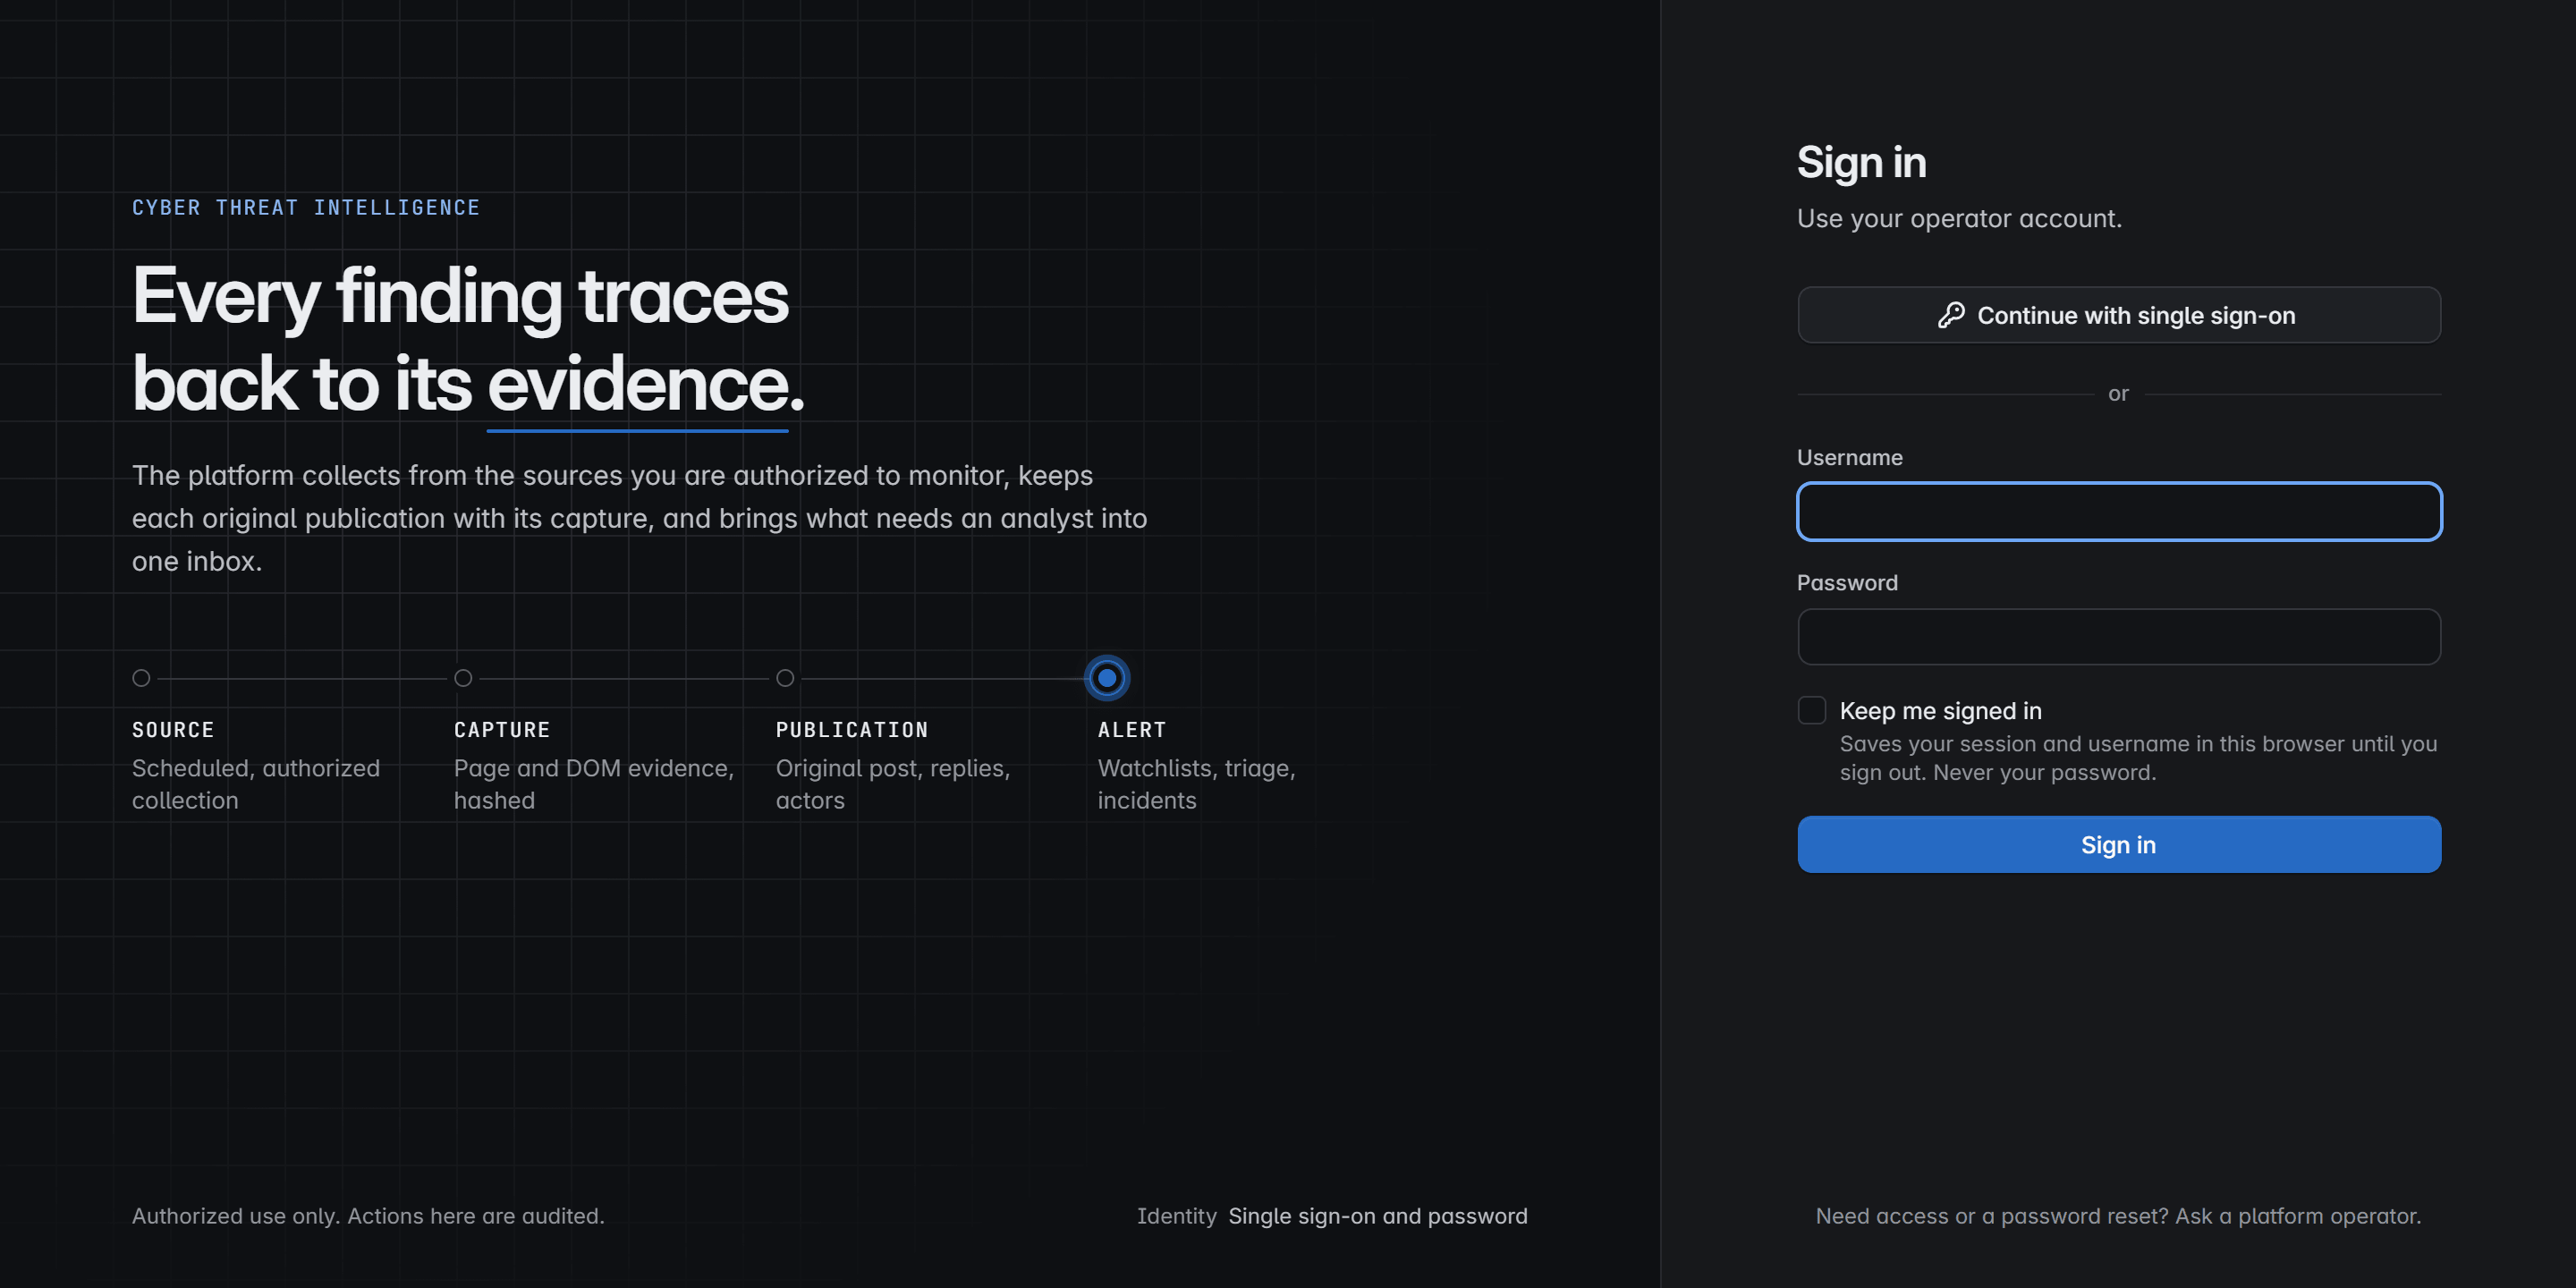
Розгорнуто у вашому середовищі, а не в нашому.
Corvidint встановлюється на Kubernetes або Docker Compose і підключається до провайдера ідентифікації, сховища секретів, сховища даних і моделей, які ви вже використовуєте.
Периметр ваш
Встановлюйте за допомогою маніфестів Kubernetes, чарту Helm або Docker Compose, на інфраструктурі, яку ви контролюєте.
Ваші сервіси, за посиланням
Вкажіть провайдера ідентифікації, сховище секретів, базу даних, об’єктне сховище та сервер моделей. Облікові дані лишаються там, де були.
Один керований вихід
Вихідний трафік за замовчуванням заборонений. Збір досягає джерел лише через профілі виходу в мережу, які дозволяє робочий простір.
Ваше середовищеKubernetes або Docker Compose
- Збір
- Докази
- Аналіз
- Пошук
- Сповіщення
Вихідний трафік за замовчуванням заборонений
Профілі виходу в мережуДля кожного джерела
- Tor
- VPN
- Проксі
Доступ за роллю, для кожного робочого простору.
Люди входять через вашого провайдера ідентифікації. Кожен робочий простір ізолює свої джерела, сповіщення та докази, а кожен учасник має в ньому одну роль.
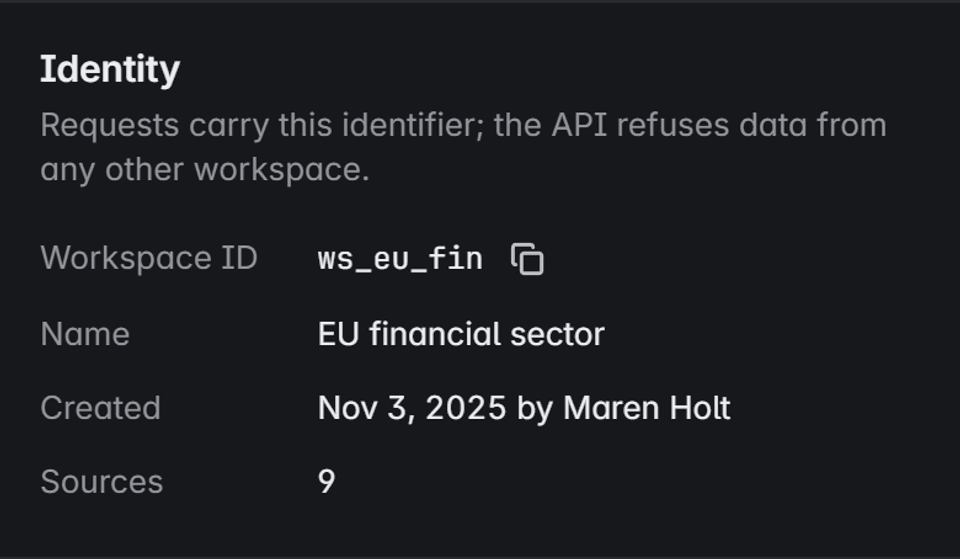
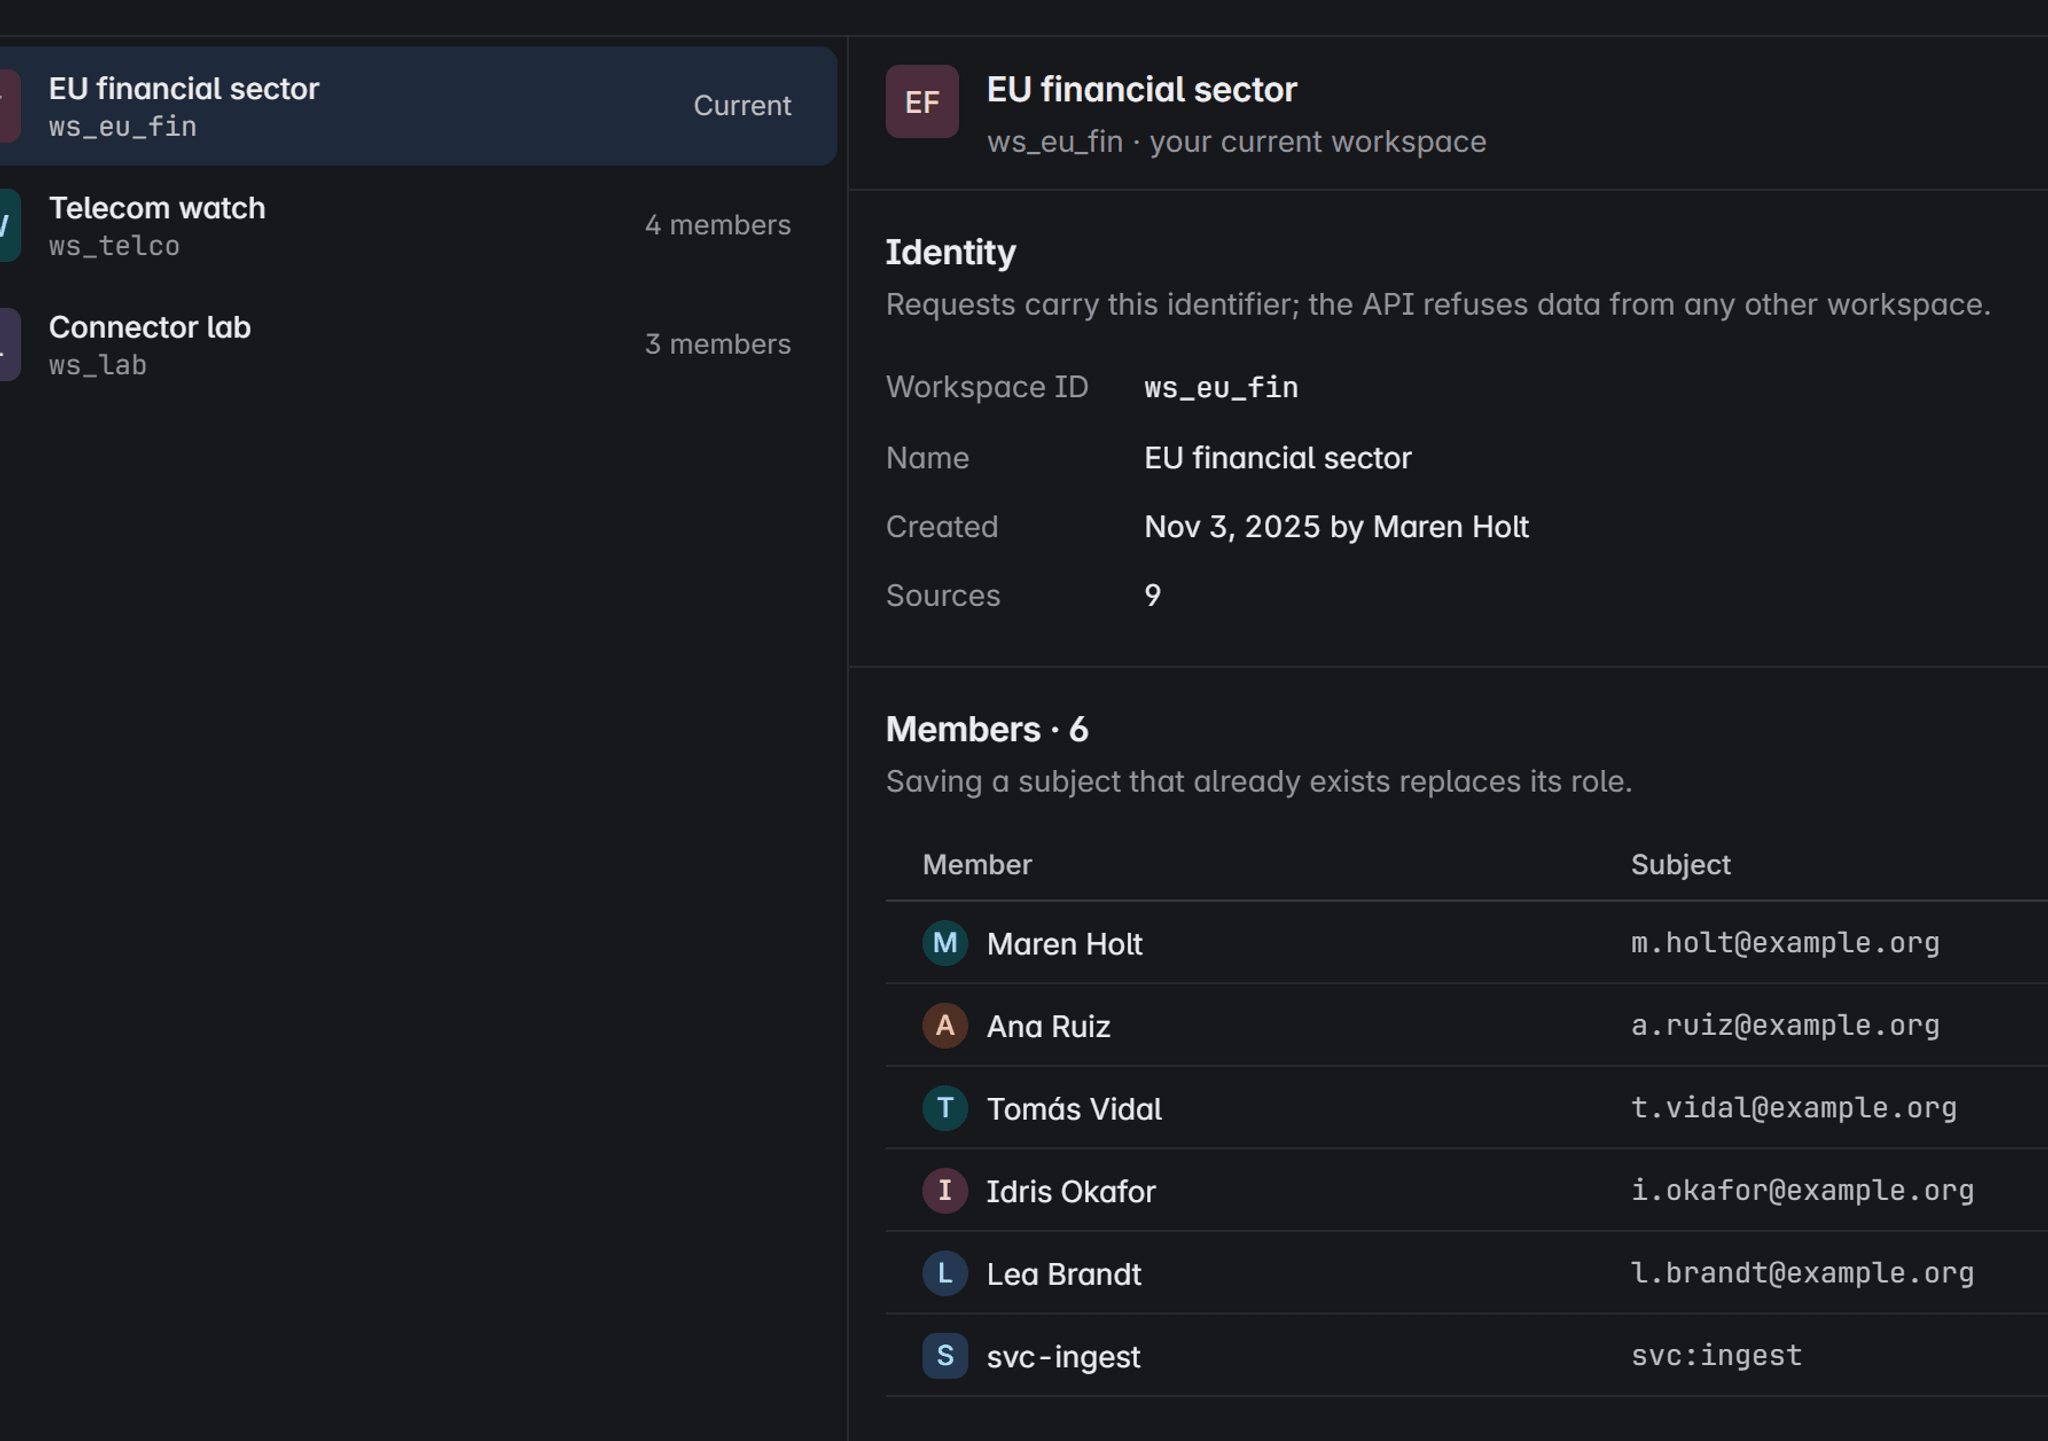
Робочі простори розділяють команди
Кожен запит несе свій робочий простір. API відмовляє в даних з будь-якого іншого, тож команди й клієнти ніколи не бачать чужих доказів.
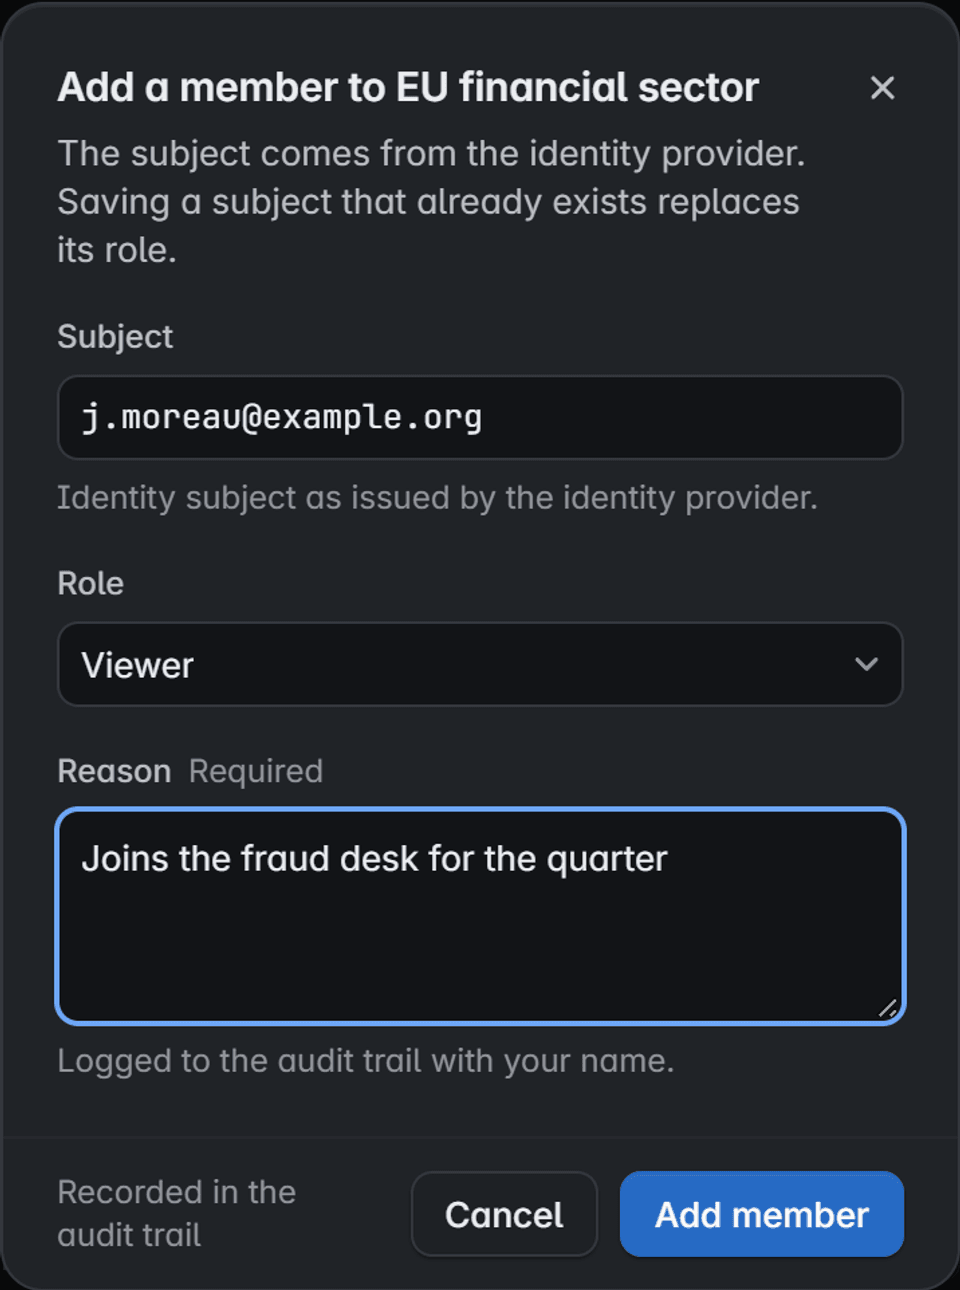
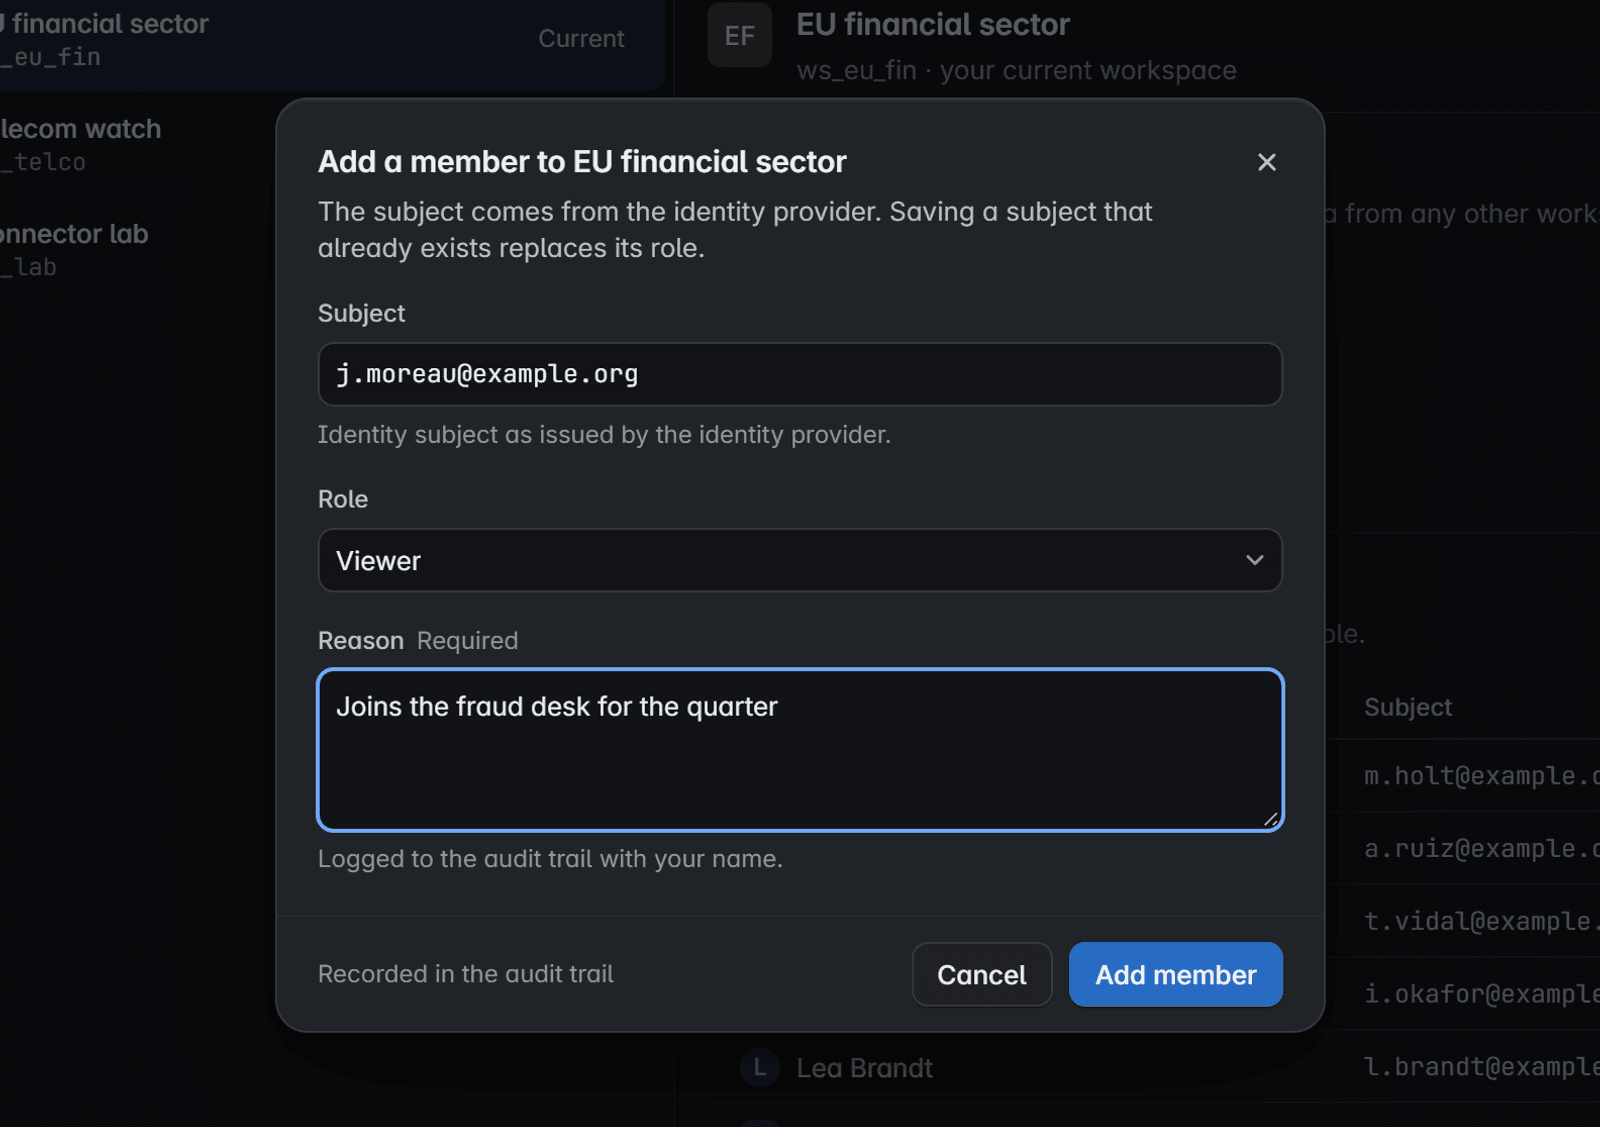
Учасники приходять від вашого провайдера
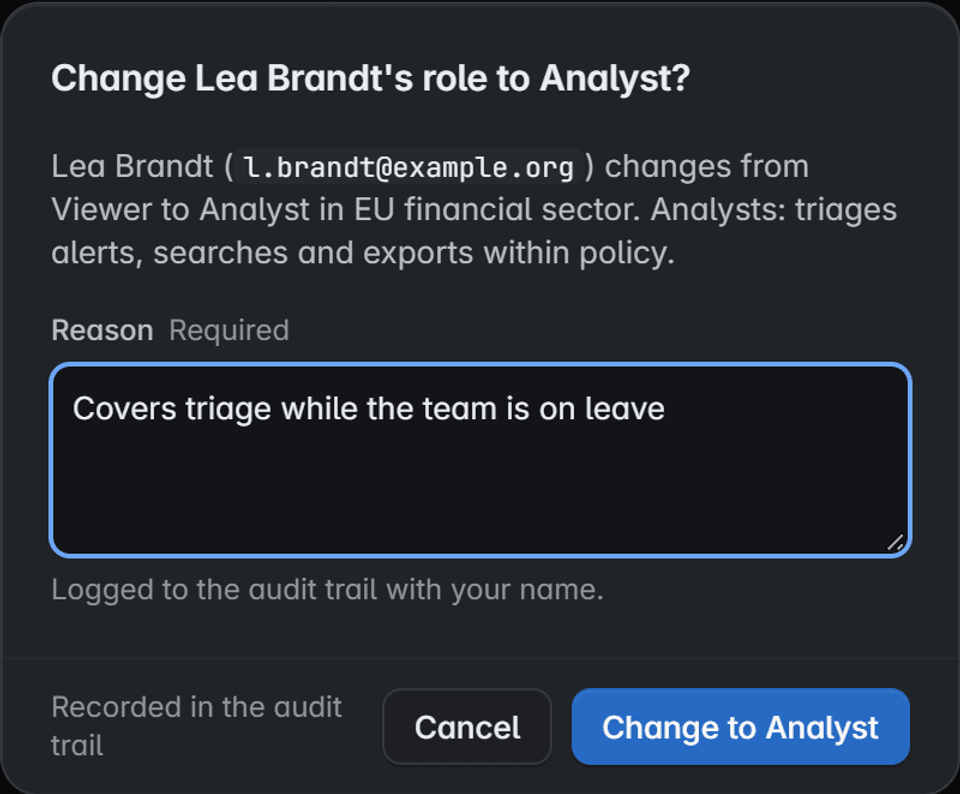
Додайте людину за суб’єктом, який видає ваш провайдер ідентифікації, оберіть роль і вкажіть причину. Зміна фіксується з вашим ім’ям.
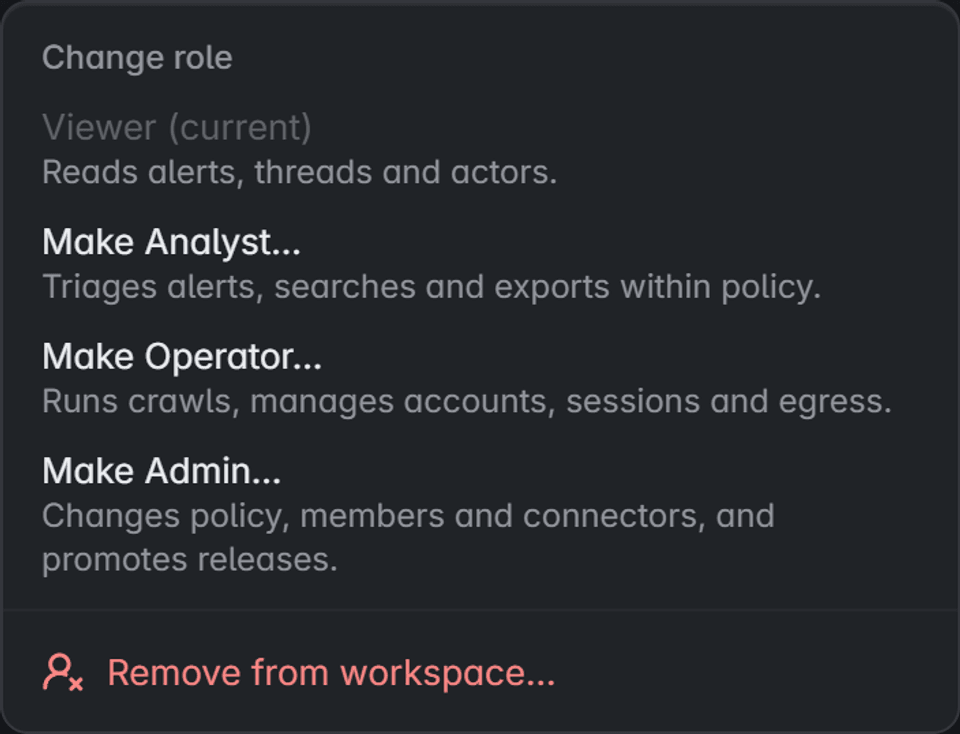
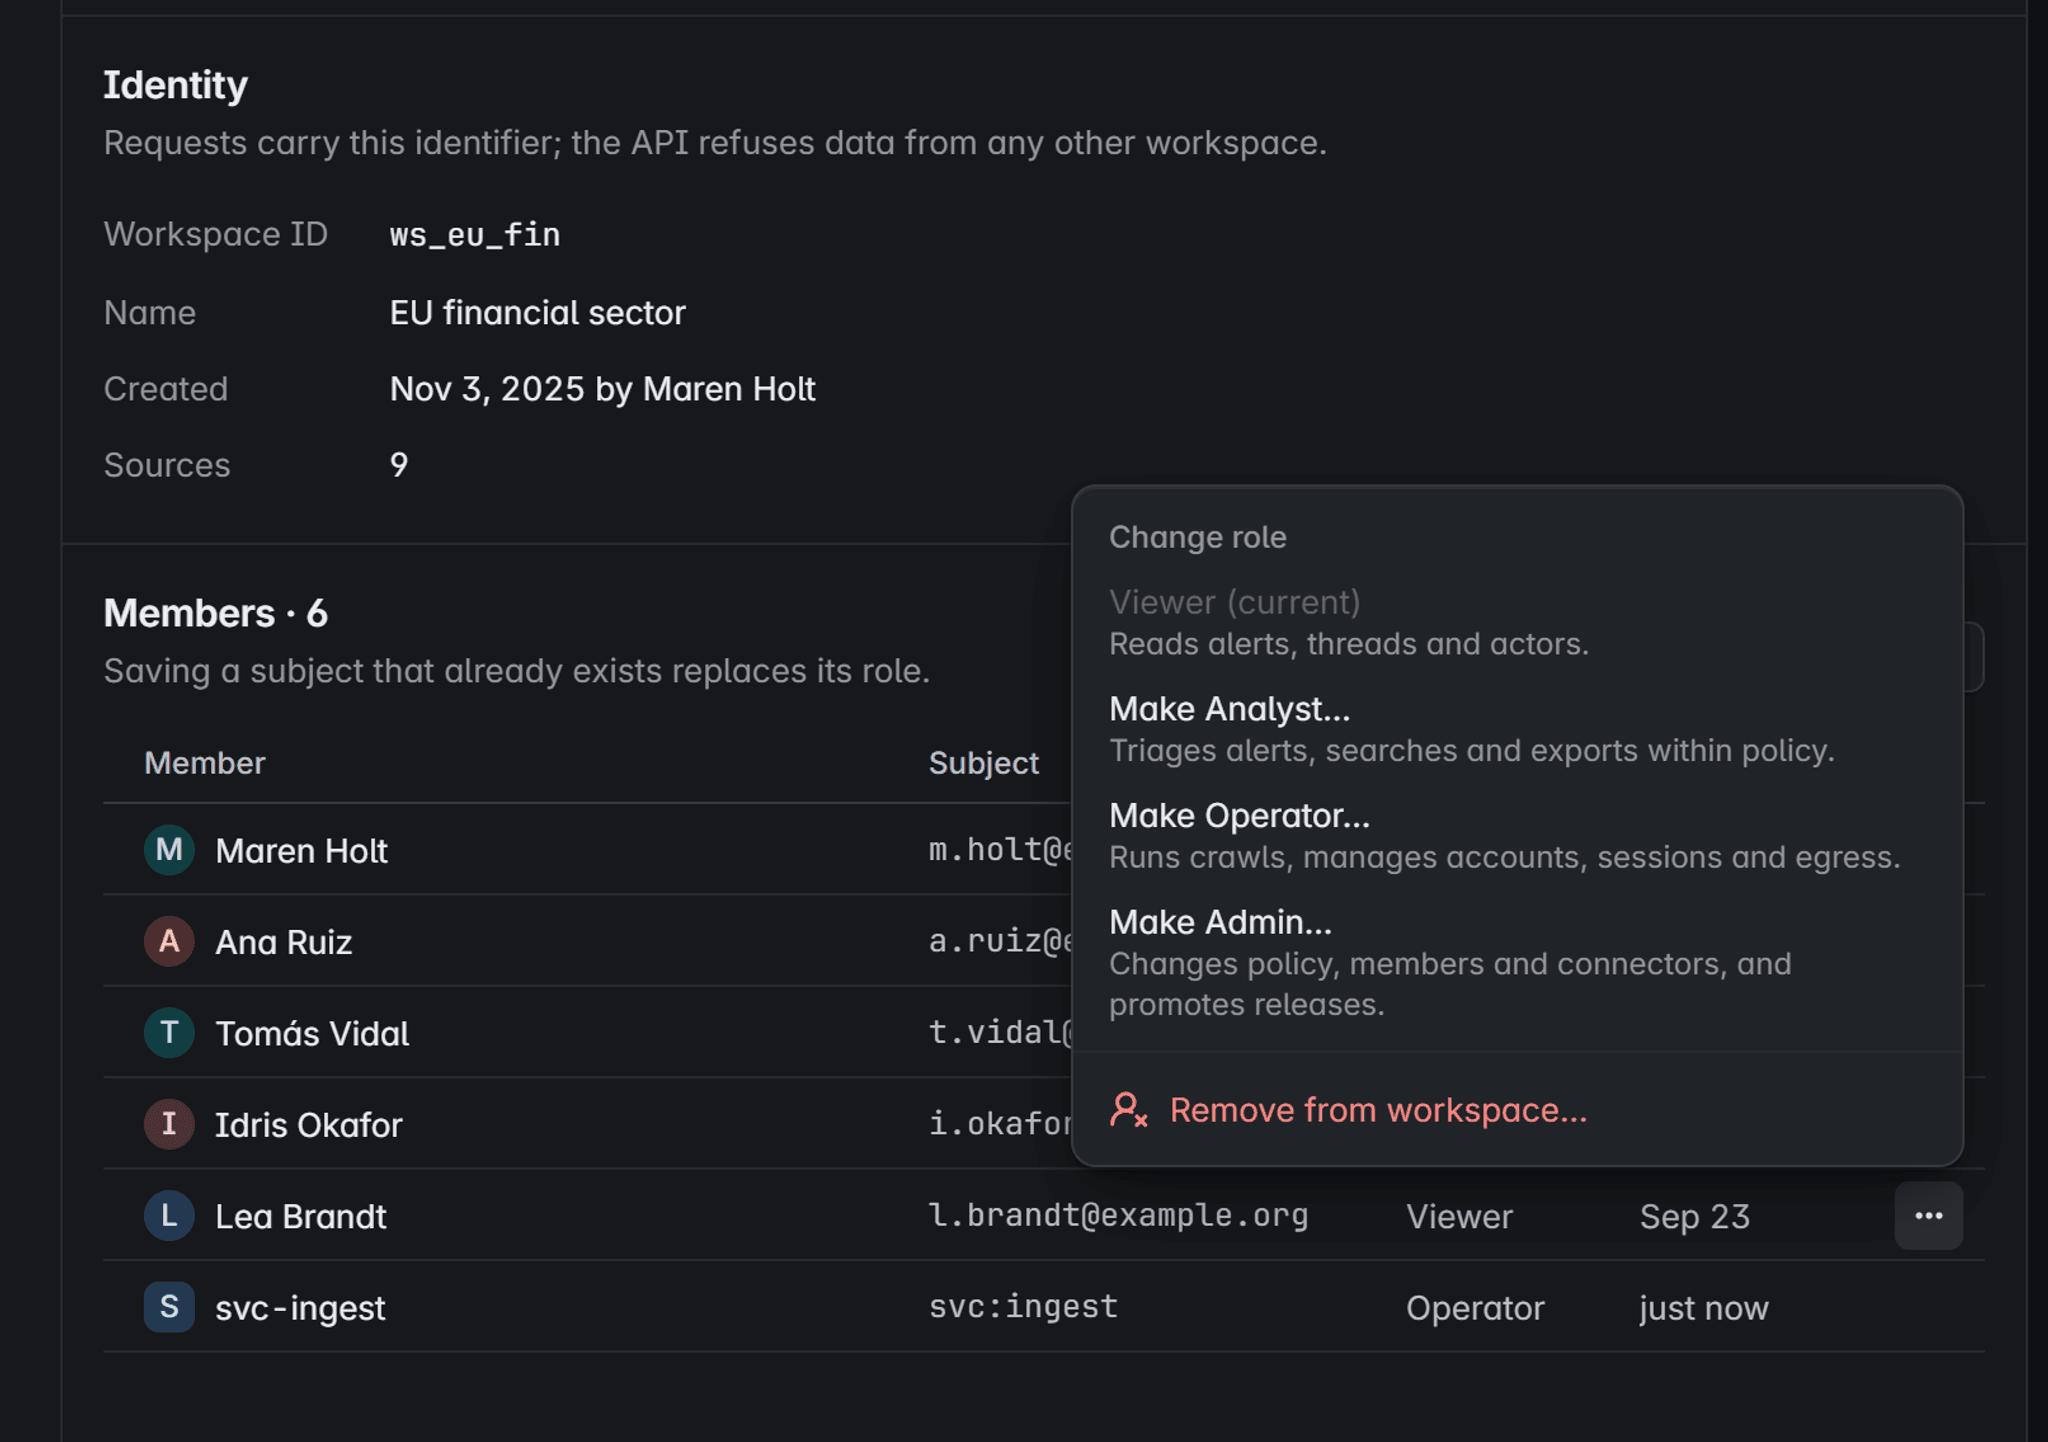
Чотири ролі, нічого неявного
Переглядачі читають. Аналітики сортують, шукають і експортують у межах політики. Оператори запускають збір. Адміністратори змінюють політику й учасників.
Кожна зміна має причину
Зміна ролі чи видалення учасника вимагає причини й потрапляє до журналу аудиту. Минулі дії лишаються прив’язаними до авторів.
Екран продукту з вигаданими даними
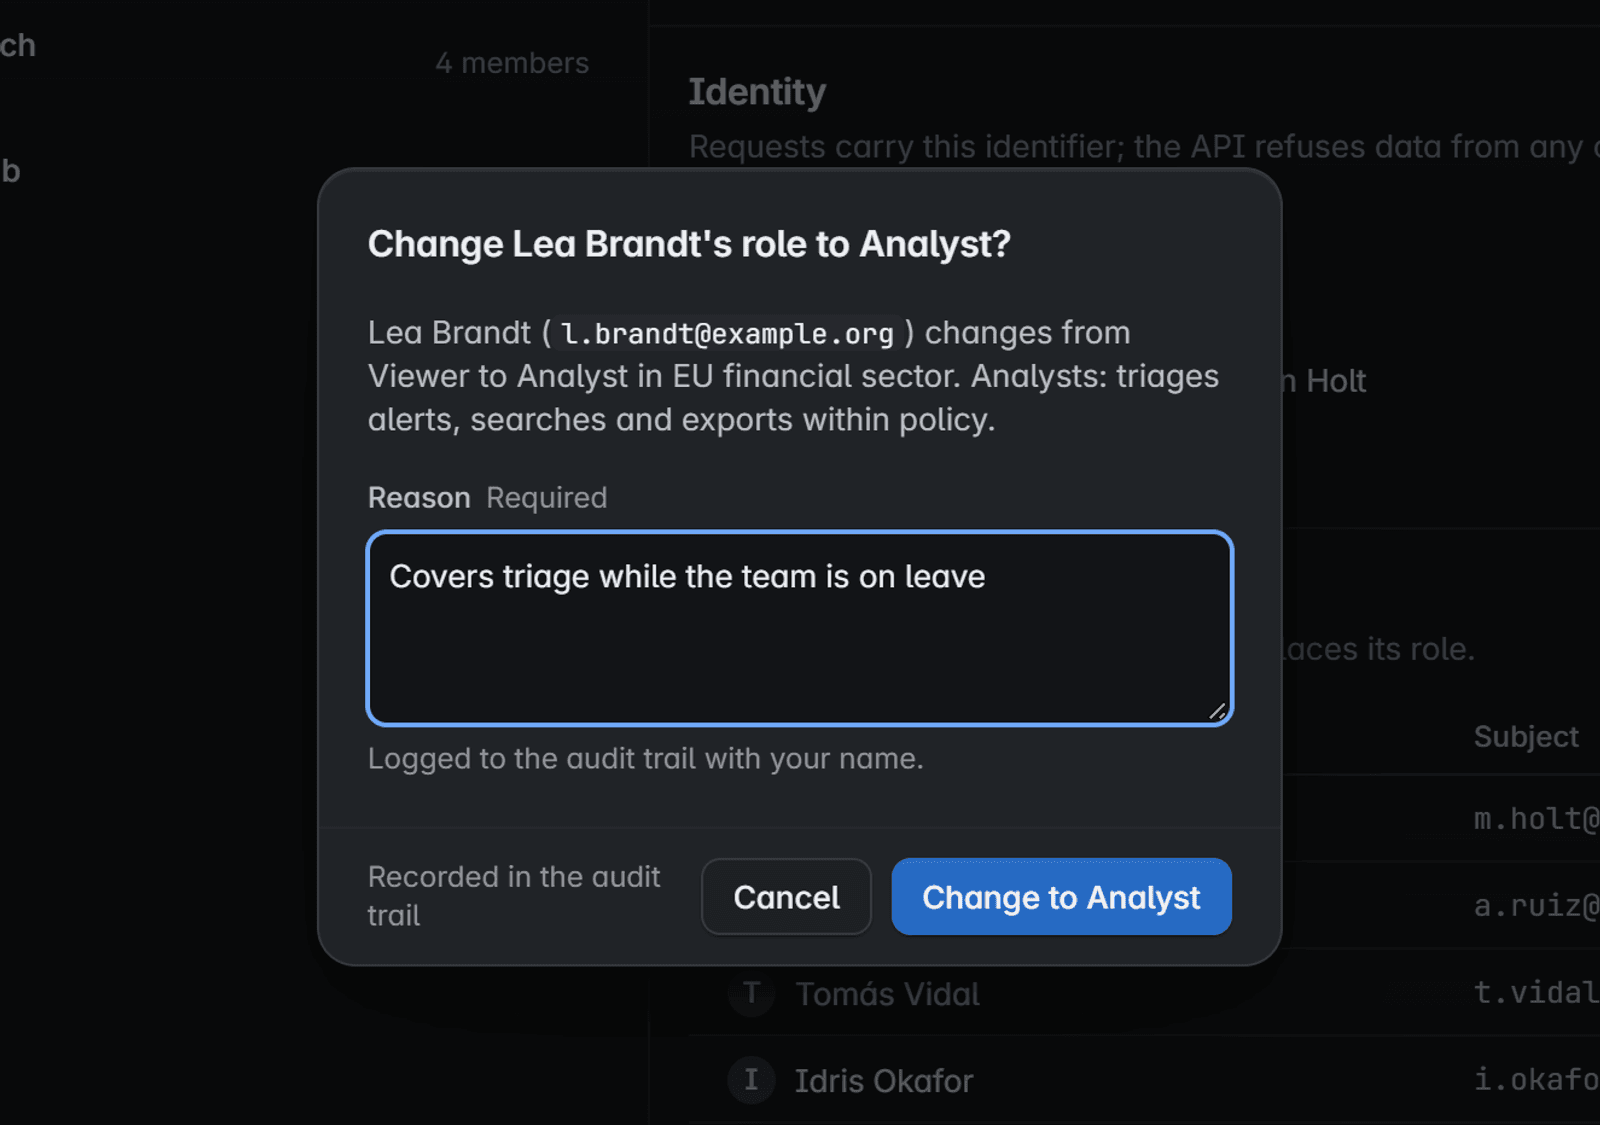
Екран продукту з вигаданими даними
Вхід, що безпечно відмовляє
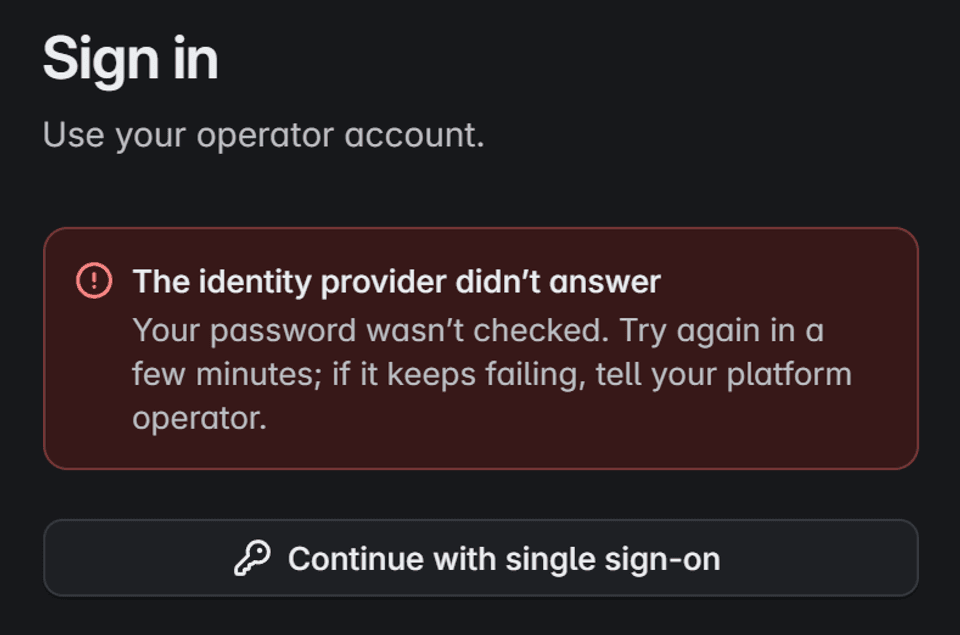
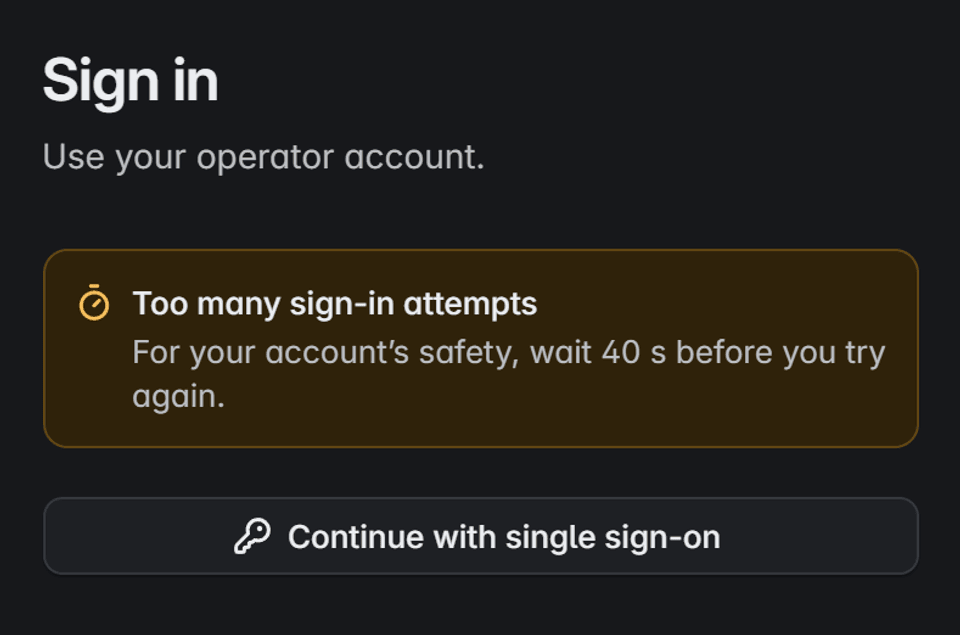
- Дії з високим впливом
- Видалення доказів, зміна строків зберігання чи виведення джерела з роботи вимагає явного підтвердження та багатофакторного входу, коли його повідомляє ваш провайдер.
- Збережені сесії
- «Залишатися в системі» зберігає сесію та ім’я користувача в цьому браузері, але ніколи не пароль.
Екран продукту з вигаданими даними
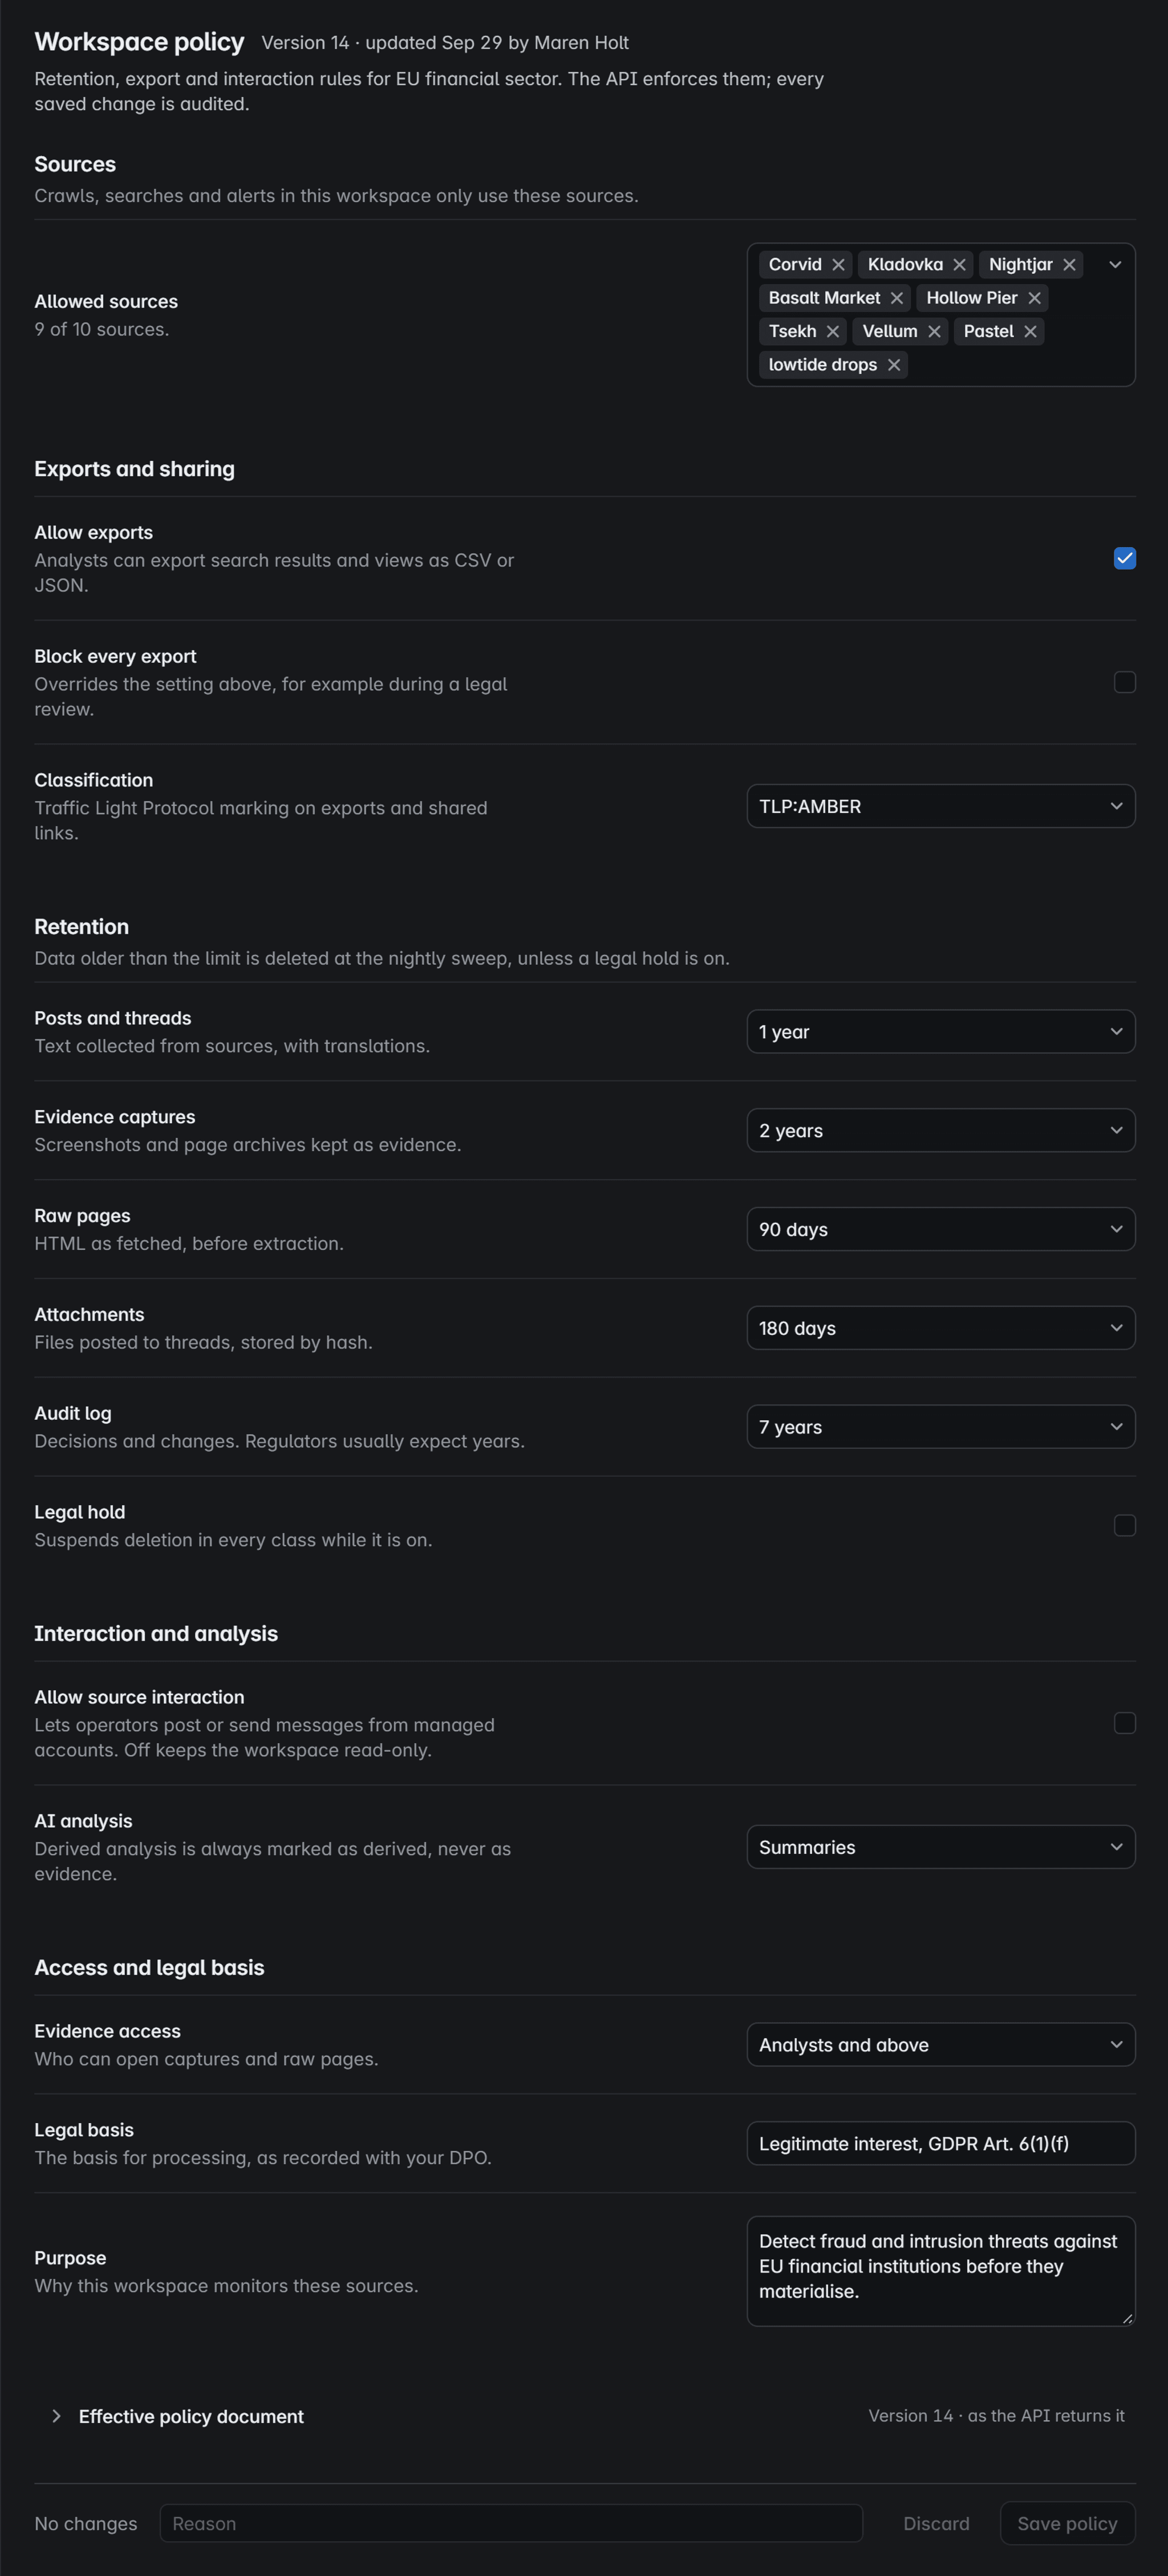
Екран продукту з вигаданими даними
Строки зберігання та юридичне утримання, визначаєте ви.
Кожен робочий простір має власну політику: джерела, експорти, строки зберігання та що дозволено ШІ. API її застосовує, а кожна зміна проходить аудит.
Лише дозволені вами джерела
Обходи, пошуки та сповіщення в робочому просторі використовують лише джерела зі списку його політики.
Експорти на ваших умовах
Дозвольте експорти, заблокуйте будь-який експорт на час юридичної перевірки та позначайте спільні результати класифікацією Traffic Light Protocol.
Свій ліміт для кожного виду даних
Дописи, знімки, необроблені сторінки, вкладення та журнал аудиту мають кожен власний ліміт. Юридичне утримання призупиняє будь-яке видалення.
Лише читання, ШІ з позначкою
Взаємодія з джерелами вимкнена, поки ви її не дозволите. Результат ШІ завжди позначається як похідний, ніколи як доказ.
Хто відкриває докази
Оберіть, хто може відкривати знімки й необроблені сторінки, і зафіксуйте поруч правову підставу та мету.
Показано, перш ніж щось видалиться
Збереження вимагає причини й показує різницю. Коротший ліміт попереджає, що видалить нічне очищення.
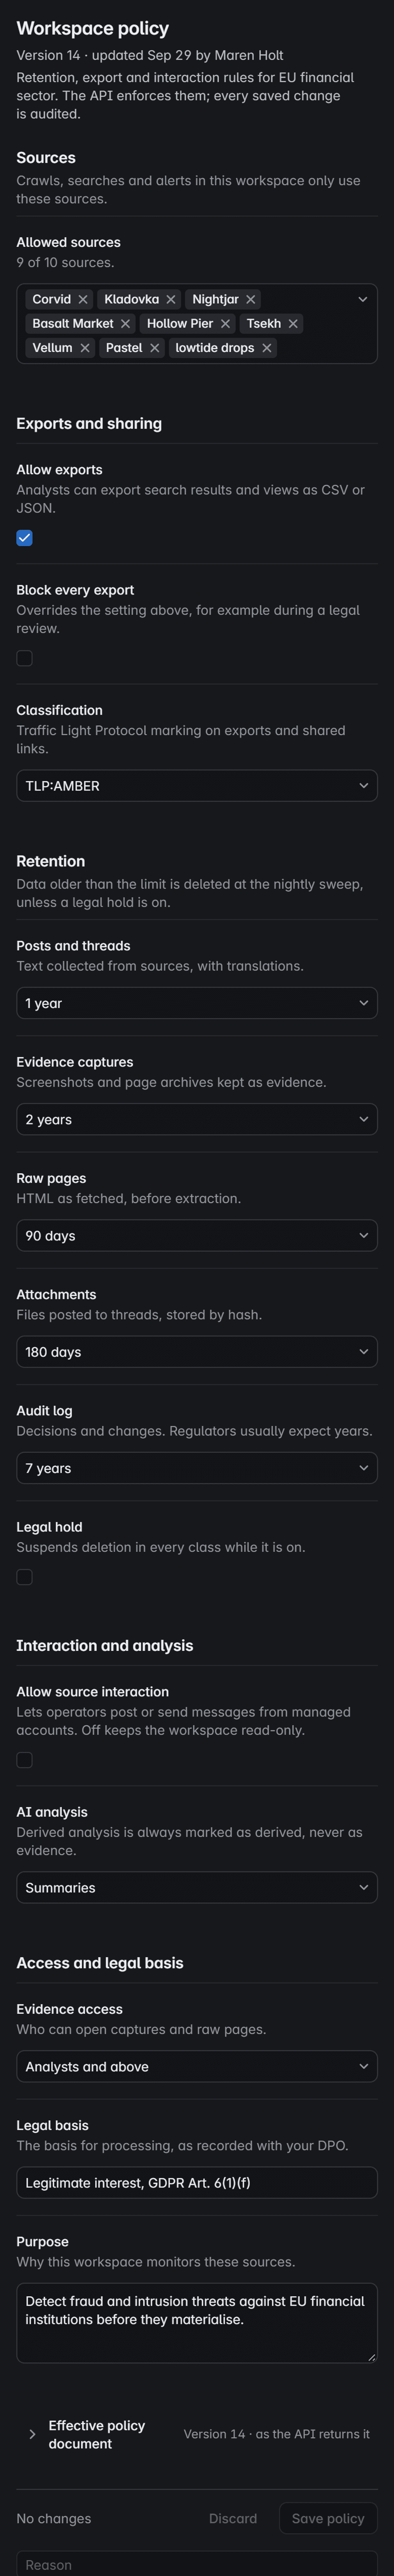
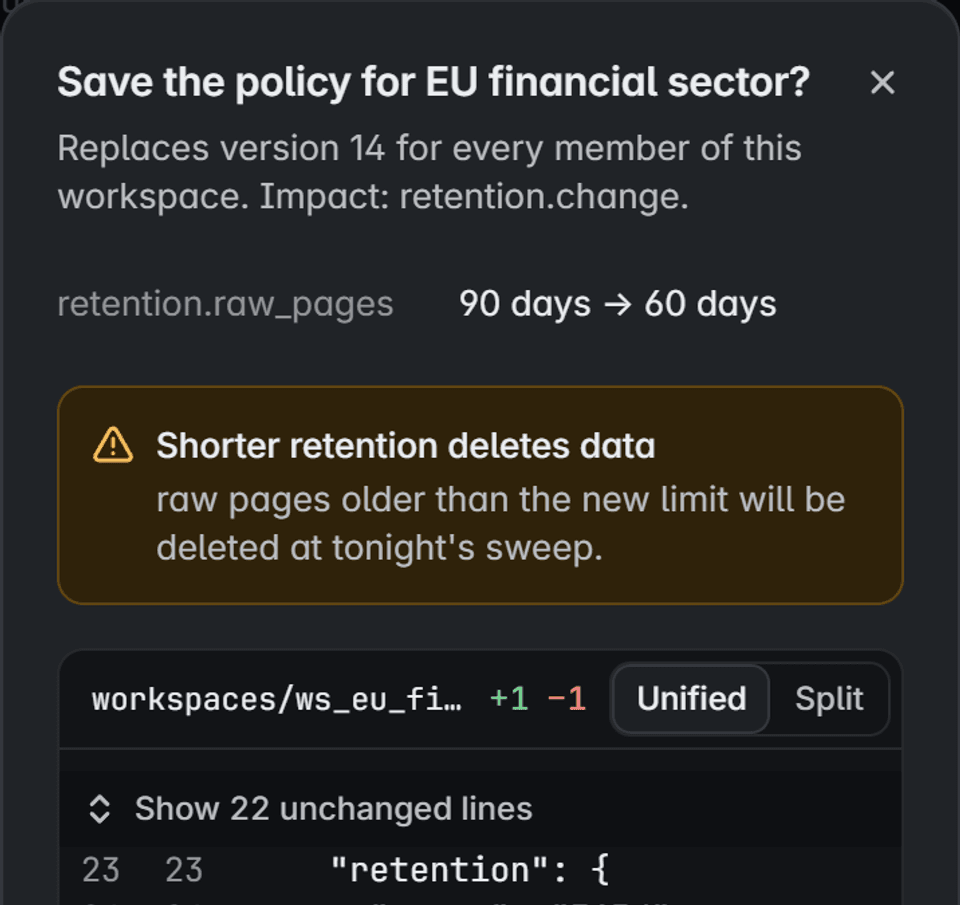
Екран продукту з вигаданими даними
Секрети лишаються у вашому сховищі.
Входи до джерел, облікові дані виходу в мережу та ключі моделей живуть у вашому сховищі секретів. Corvidint зберігає посилання на кожен, ніколи не значення.
workspacesws_eu_finРобочий простірsourcesbasaltДжерелоloginОблікові дані
Де секрет ніколи не з’являється
- Ротація
- Змініть значення в сховищі, і консоль покаже нову версію, не розкриваючи жодного зі значень.
- Виведення з роботи
- Виведення джерела з роботи відкликає секрети, які воно використовувало.
- Файли конфігураціїНалаштування містять шлях у сховищі, ніколи значення.
- Журнали та метрикиРедагування не пускає значення до журналів, а назви й мітки метрик їх ніколи не несуть.
- Резервні копії данихКопії містять лише шляхи-посилання, ніколи секретний матеріал.
- БраузерКонсоль бачить шлях, версію та наявність. Збережений матеріал їй ніколи не надсилається.
- Журнал аудитуПодії фіксують, що було зроблено й ким, ніколи сам секрет.
Відновлення, яке ви відпрацьовуєте, а не припускаєте.
Копії, яку ніколи не відновлювали, не довіряють. Навчання з відновлення запускаються за розкладом і доводять кожен крок нижче.
Відновити записи
Система обліку повертається першою, з останньої резервної копії або на певний момент часу.
Перевірити докази
Кожен знімок звіряється зі своїм відбитком SHA-256, перш ніж він зараховується.
Перебудувати пошук
Пошук перебудовується із записів. Його ніколи не відновлюють із дампа.
Продовжити з контрольних точок
Кожне джерело продовжує з останньої надійної контрольної точки, а не з початку.
Довести відсутність дублів
Дописи, оброблені повторно, зіставляються з наявними й ніколи не враховуються двічі.
Простежити походження
Кожен допис знову пов’язується зі своїм знімком і запуском, що його зібрав.
- Навчання за розкладом
- Навчання відбуваються за розкладом поза продакшном. Запуск вручну вимагає підтвердження.
- Цілі для кожного сервісу
- Цілі точки та часу відновлення задаються для кожного сервісу, який ви запускаєте.
- Відпрацьовані збої
- Відпрацьовуються втрата воркера, перезапуски бази даних і мережеві збої, а контрольні точки, докази та пошук мають лишатися узгодженими.
Розвідка загроз у вашій інфраструктурі, де лишаються ваші докази.
Короткі відповіді на питання, які перевірка безпеки ставить першими.
- Розгортання
- Kubernetes або Docker Compose у вашому середовищі
- Ідентифікація
- Єдиний вхід через OIDC у вашого провайдера
- Ролі
- Переглядач, аналітик, оператор і адміністратор, для кожного робочого простору
- Ізоляція
- Робочі простори розділяє API на кожен запит
- Дії з високим впливом
- Явне підтвердження перед виконанням
- Аудит
- Кожне рішення записано й прив’язано до автора, відмови теж
- Зберігання
- Ліміт для кожного класу даних, з юридичним утриманням
- Відновлення
- Резервні копії та планові навчання з відновлення
- Секрети
- У вашому сховищі секретів, за посиланням на шлях
- Мережа
- Вихідний трафік за замовчуванням заборонений, вихід у мережу окремо для кожного джерела
- Моделі ШІ
- Локальні, власні або провайдера на ваш вибір
- Докази
- Знімки, запечатані відбитком SHA-256
- Інтеграція
- REST API з версіями та вебхуки
Лише дозволене й лише спостереження.
Corvidint відстежує лише джерела, до яких ваша організація має дозволений доступ. Платформа ніколи не обходить контроль доступу, не зламує акаунти й не експлуатує сайти.
Викрадені дані ніколи не завантажуються, а результат ШІ ніколи не вважається доказом.
Прочитати політику відповідального використанняПобачте це на власних джерелах.
Розкажіть, що вам потрібно. Ми покажемо фіксацію наживо: від допису до запечатаного запису.
Волієте листування? Пишіть на [email protected].