Ihre Umgebung, Ihre Schlüssel, Ihre Nachweise.
Betreiben Sie Corvidint auf Kubernetes oder Docker Compose in Ihrer eigenen Umgebung, mit Single Sign-on, Workspace-Rollen, lückenlosem Audit-Trail und Zugangsdaten in Ihrem Vault.
Bereitgestellt in Ihrer Umgebung, nicht in unserer.
Corvidint wird auf Kubernetes oder Docker Compose installiert und verbindet sich mit dem Identitätsanbieter, dem Vault, dem Speicher und den Modellen, die Sie bereits betreiben.
Die Grenze ziehen Sie
Installation per Kubernetes-Manifesten, Helm-Chart oder Docker Compose, auf Infrastruktur unter Ihrer Kontrolle.
Ihre Dienste, per Referenz
Verweisen Sie auf Ihren Identitätsanbieter, Secrets-Vault, Ihre Datenbank, Ihren Objektspeicher und Modellserver. Zugangsdaten bleiben, wo sie sind.
Ein kontrollierter Weg nach außen
Ausgehender Verkehr ist standardmäßig gesperrt. Die Sammlung erreicht Quellen nur über die Egress-Profile, die ein Workspace erlaubt.
Ihre UmgebungKubernetes oder Docker Compose
- Sammlung
- Nachweise
- Analyse
- Suche
- Alarme
Ausgehender Verkehr standardmäßig gesperrt
Egress-ProfileJe Quelle gewählt
- Tor
- VPN
- Proxy
Zugriff nach Rolle, je Workspace.
Personen melden sich über Ihren Identitätsanbieter an. Jeder Workspace isoliert seine Quellen, Alarme und Nachweise, und jedes Mitglied hat darin genau eine Rolle.
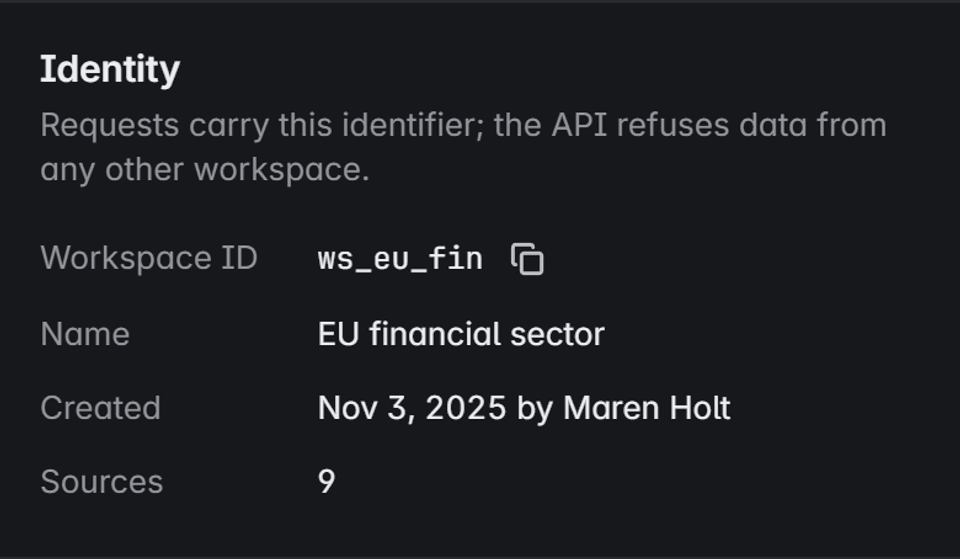
Workspaces trennen Teams
Jede Anfrage trägt ihren Workspace. Die API verweigert Daten aus jedem anderen, sodass Teams und Mandanten nie die Nachweise der anderen sehen.
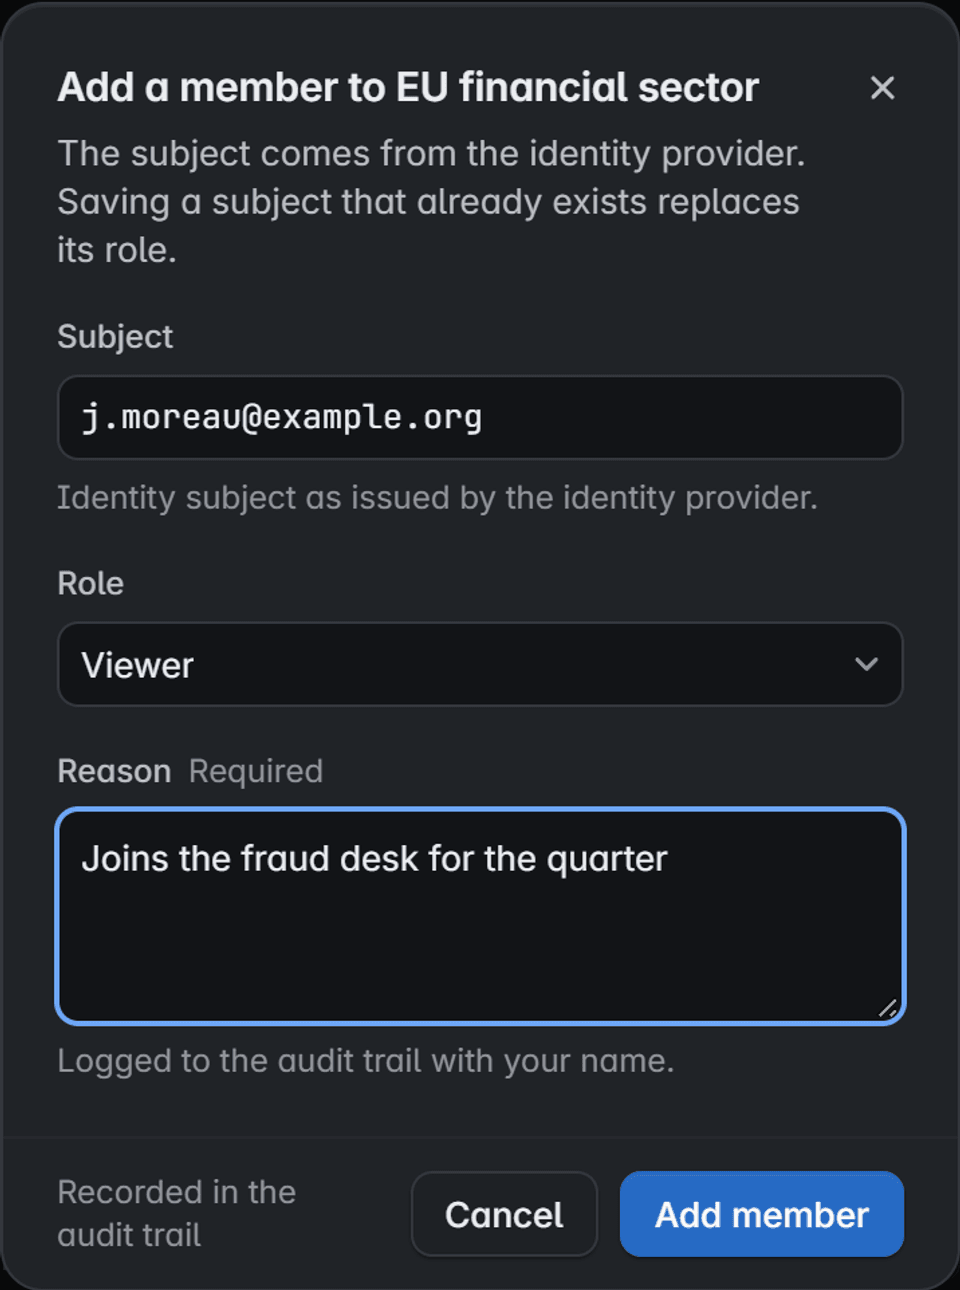
Mitglieder kommen aus Ihrem Anbieter
Fügen Sie eine Person über das Subject hinzu, das Ihr Identitätsanbieter ausstellt, wählen Sie eine Rolle und geben Sie einen Grund an. Die Änderung wird mit Ihrem Namen protokolliert.
Vier Rollen, nichts implizit
Viewer lesen. Analysten triagieren, suchen und exportieren im Rahmen der Richtlinie. Operatoren steuern die Sammlung. Admins ändern Richtlinie und Mitglieder.
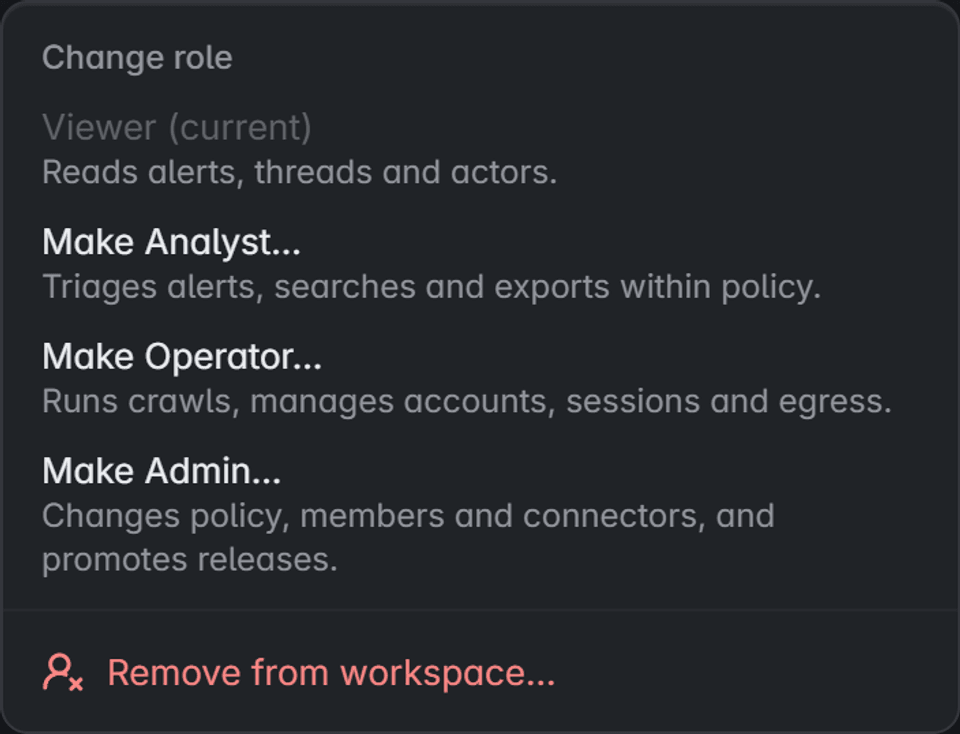
Jede Änderung hat einen Grund
Eine Rollenänderung oder das Entfernen eines Mitglieds verlangt einen Grund und landet im Audit-Trail. Frühere Aktionen bleiben zugeordnet.
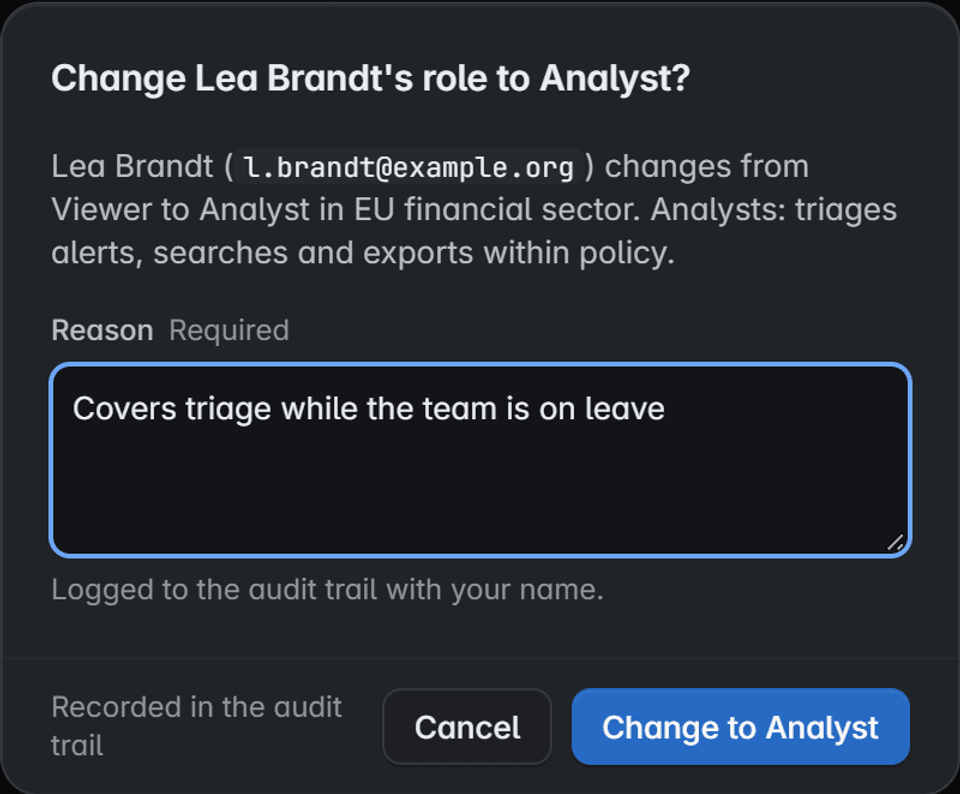
Produktansicht mit fiktiven Daten
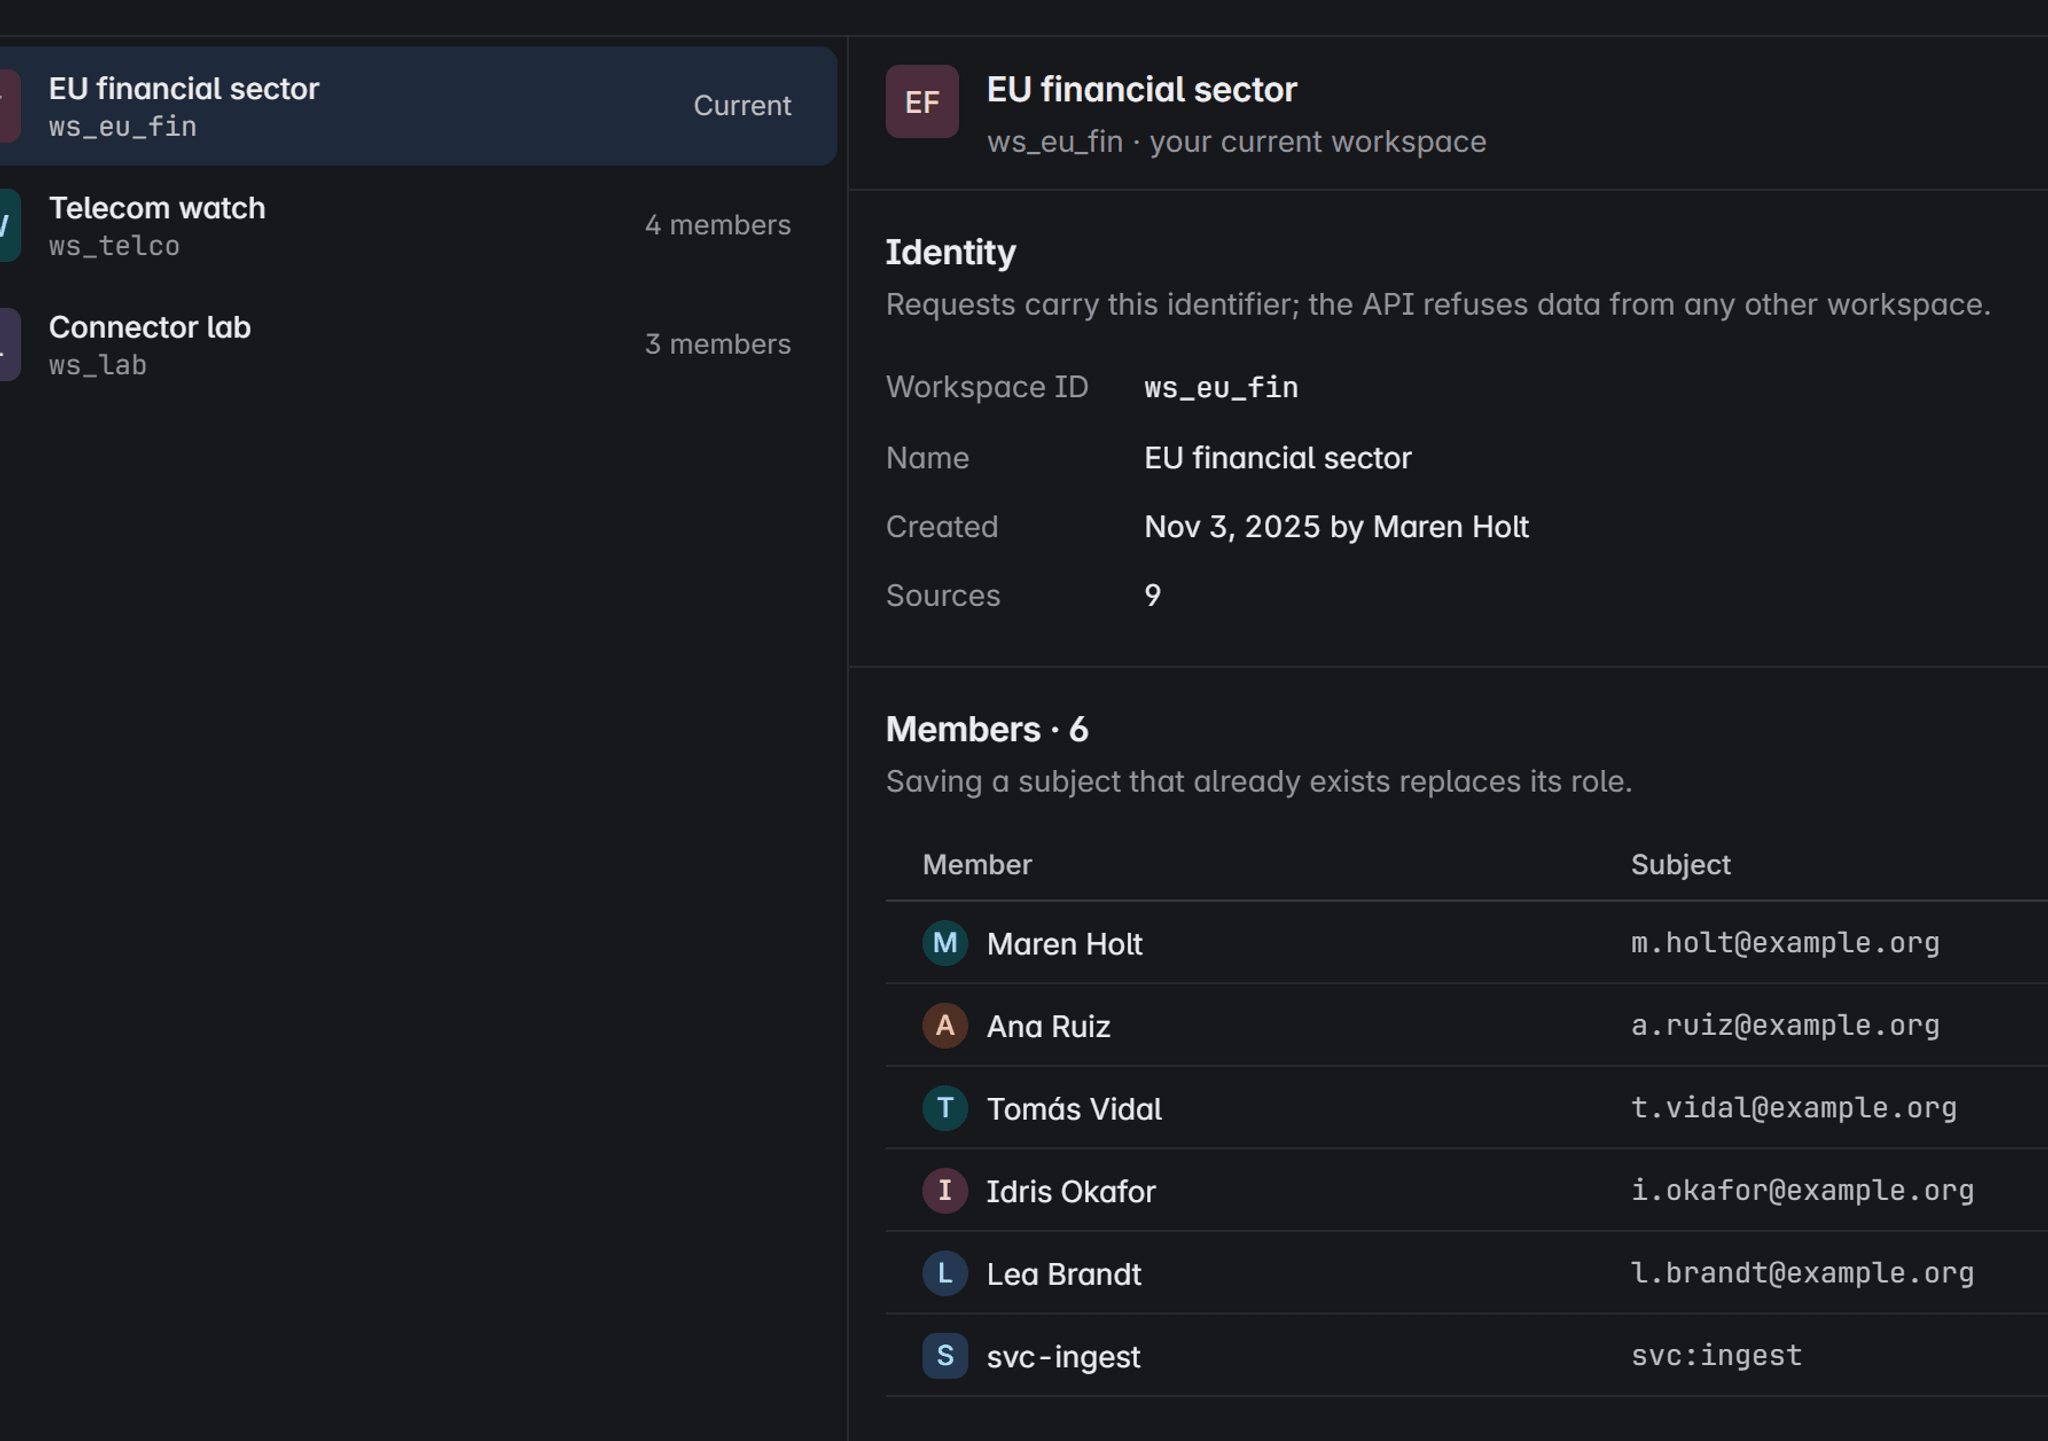
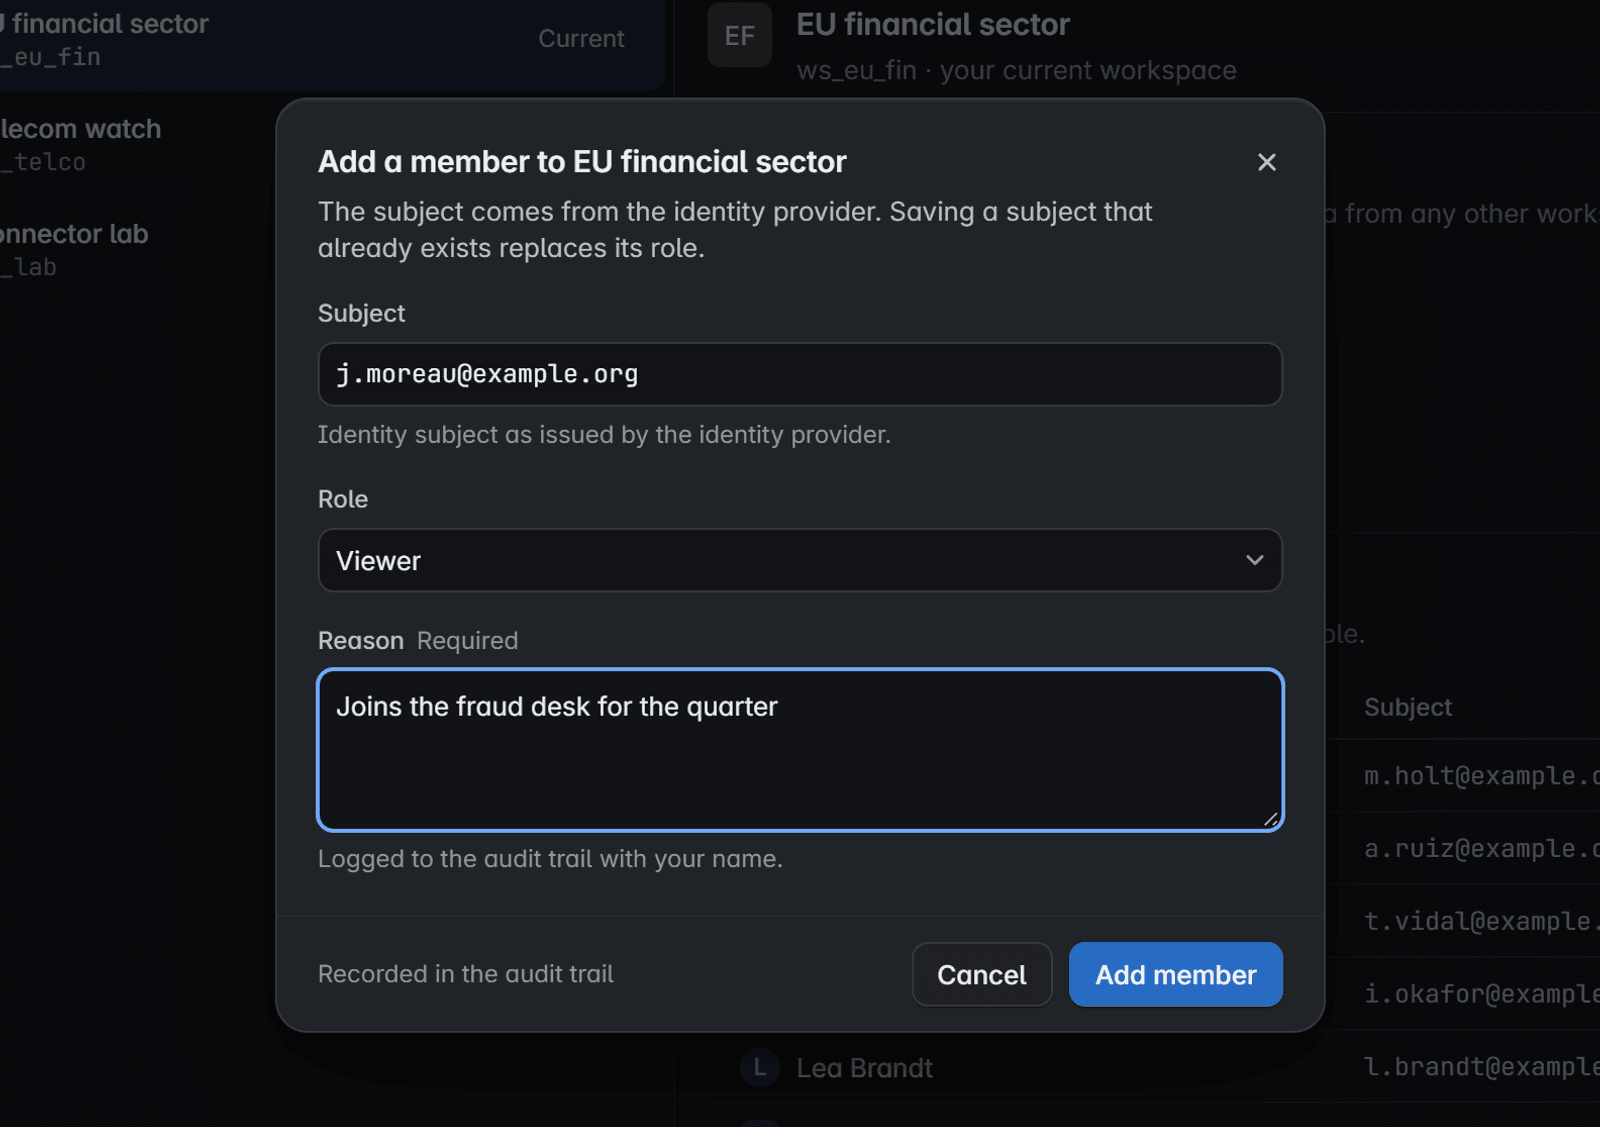
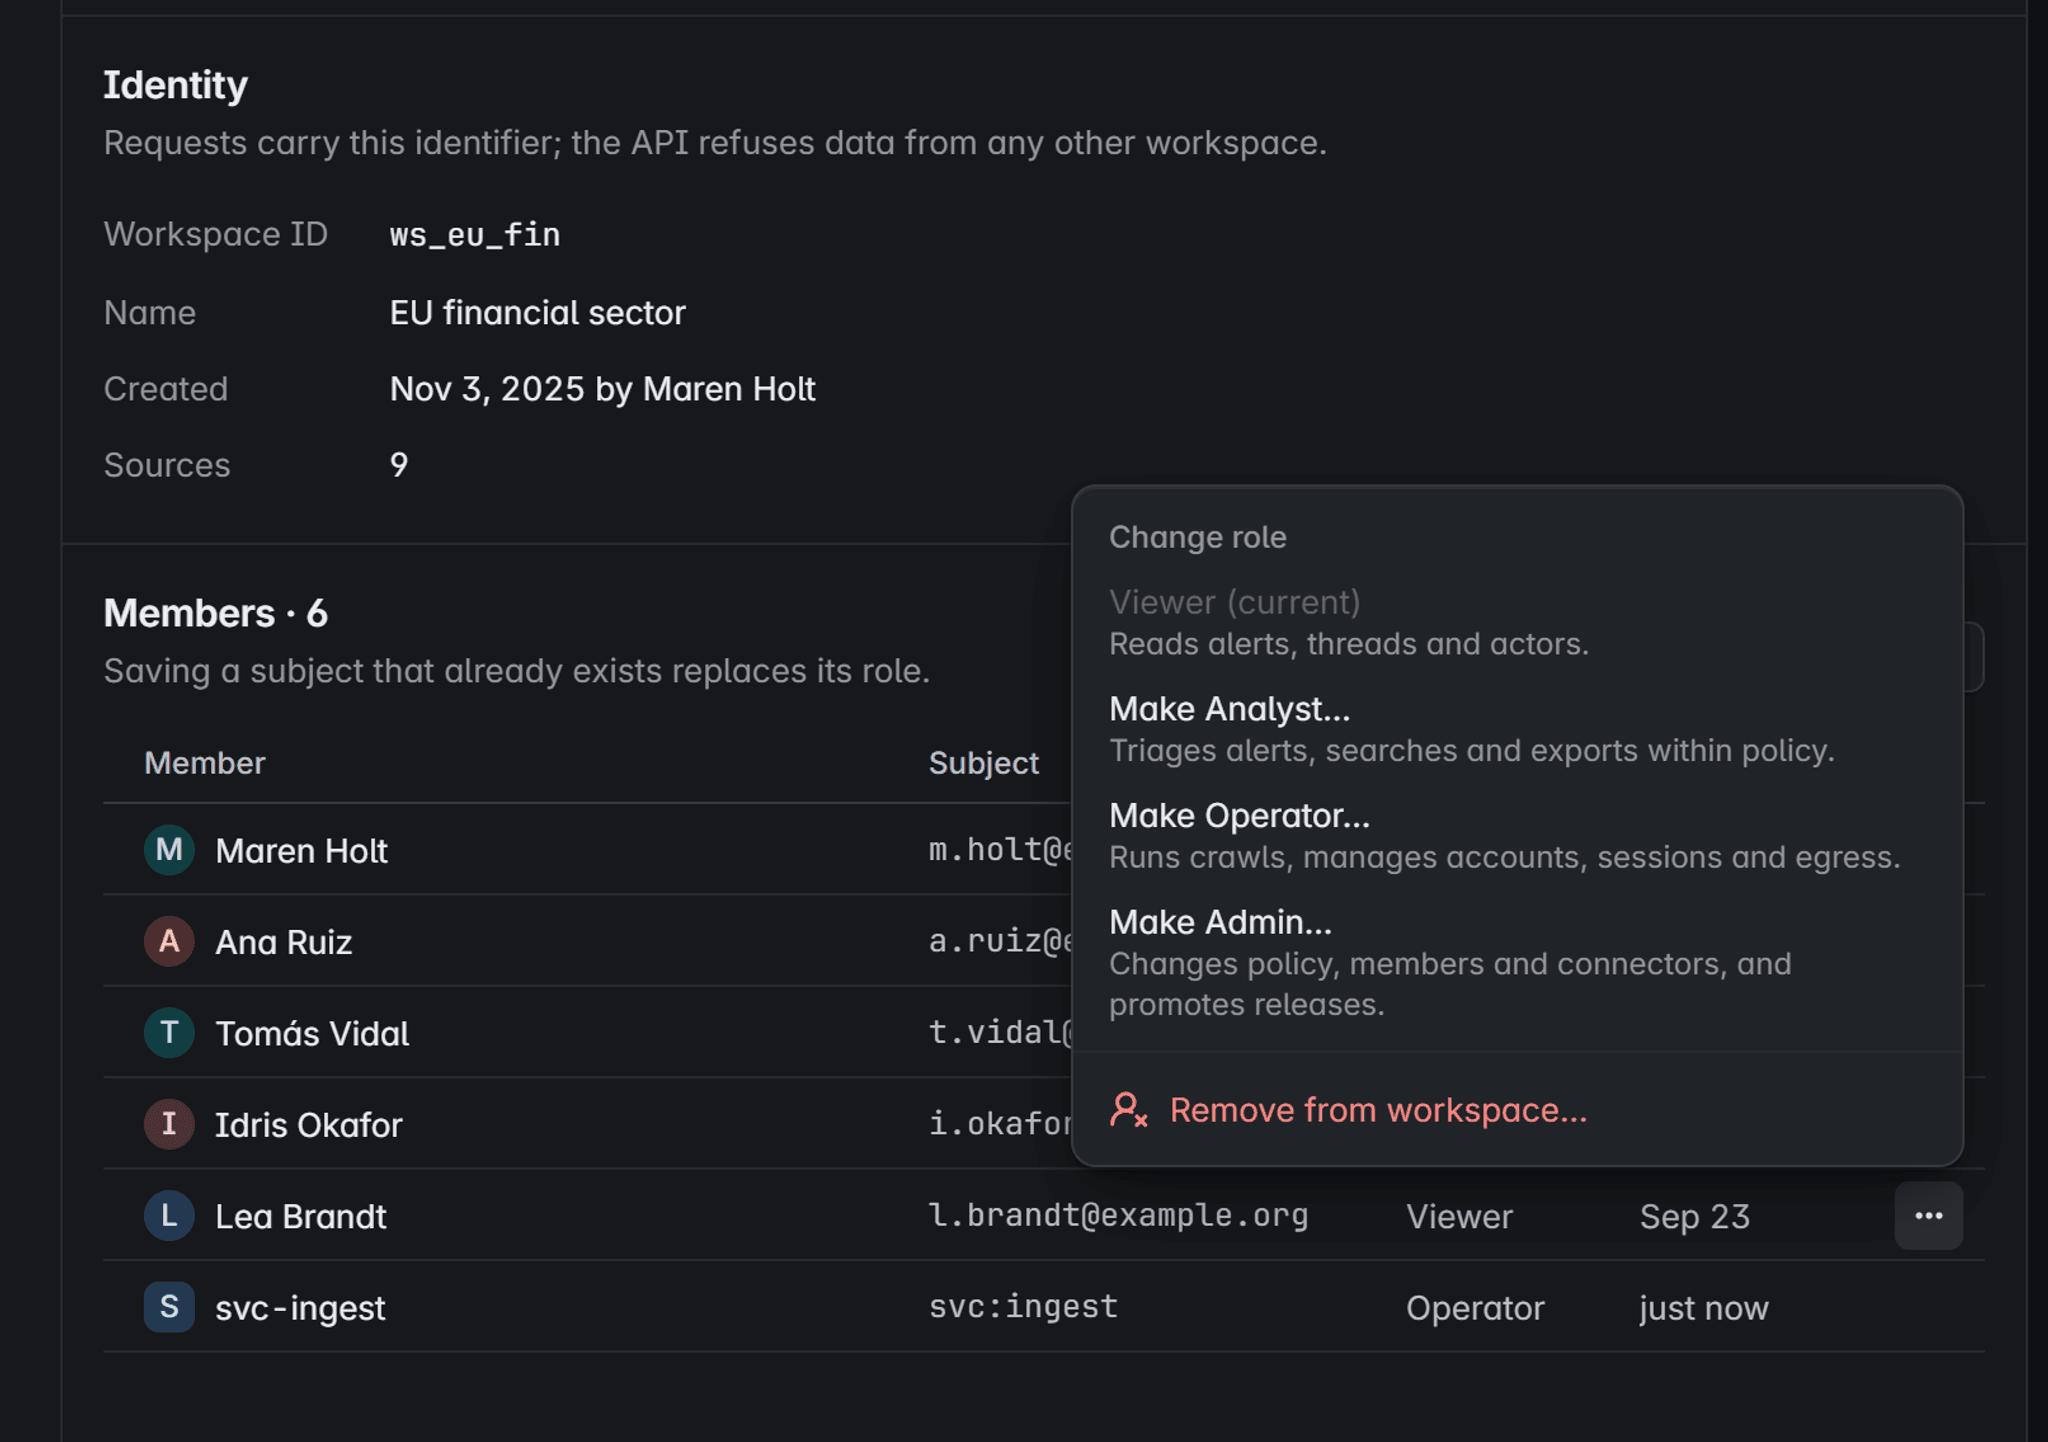
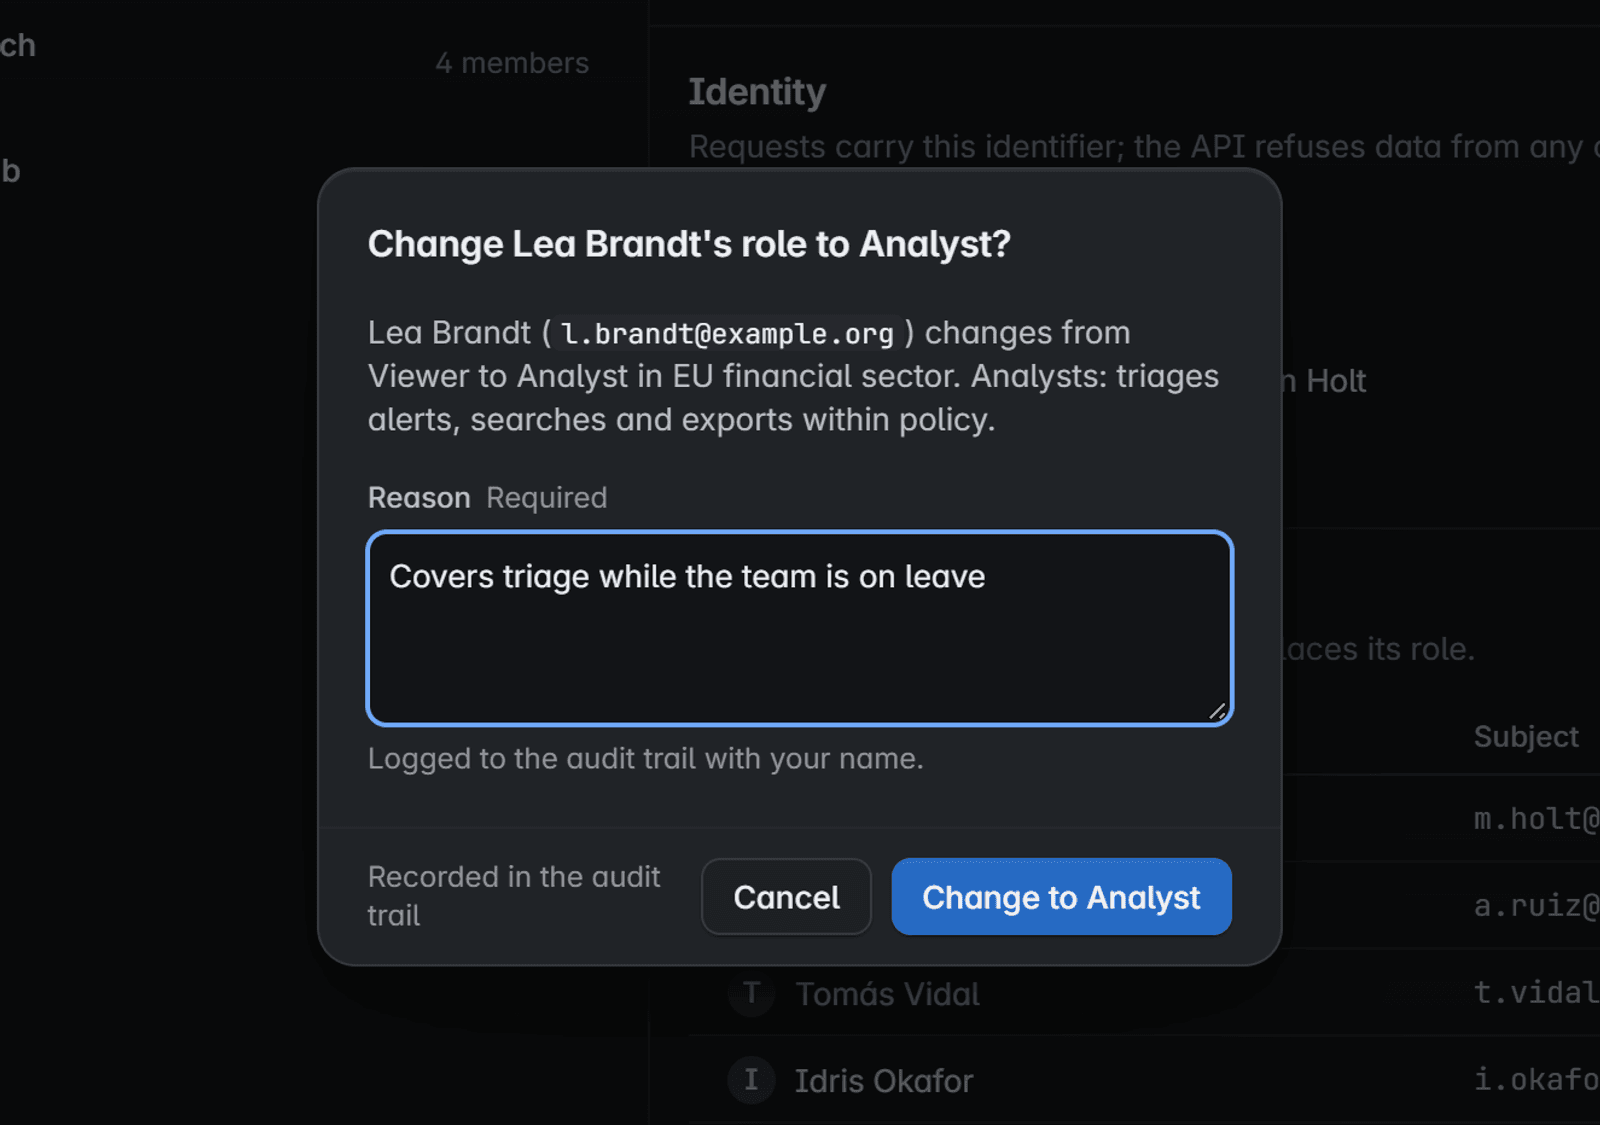
Produktansicht mit fiktiven Daten
Anmeldung, die sicher scheitert
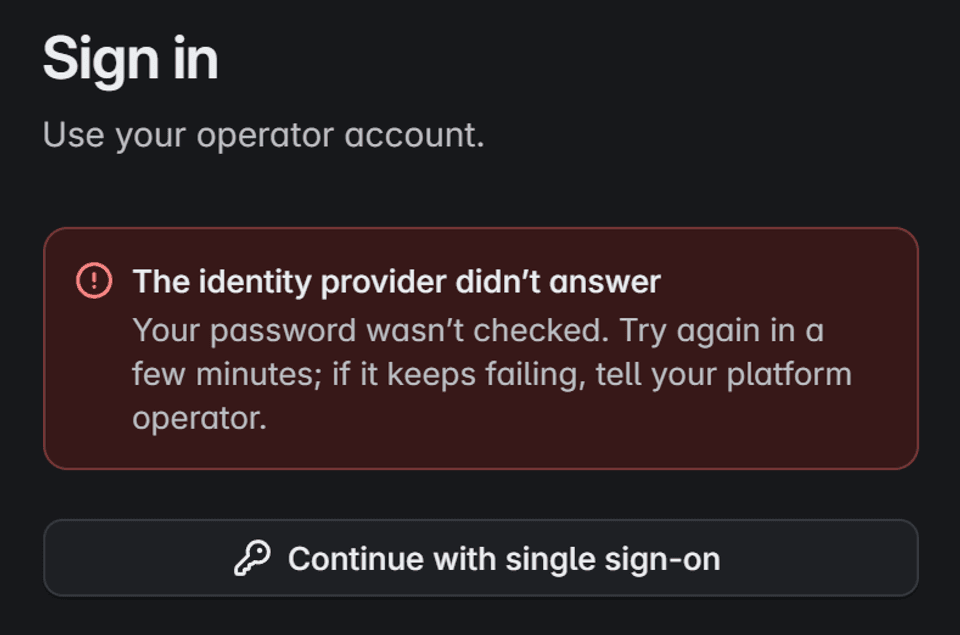
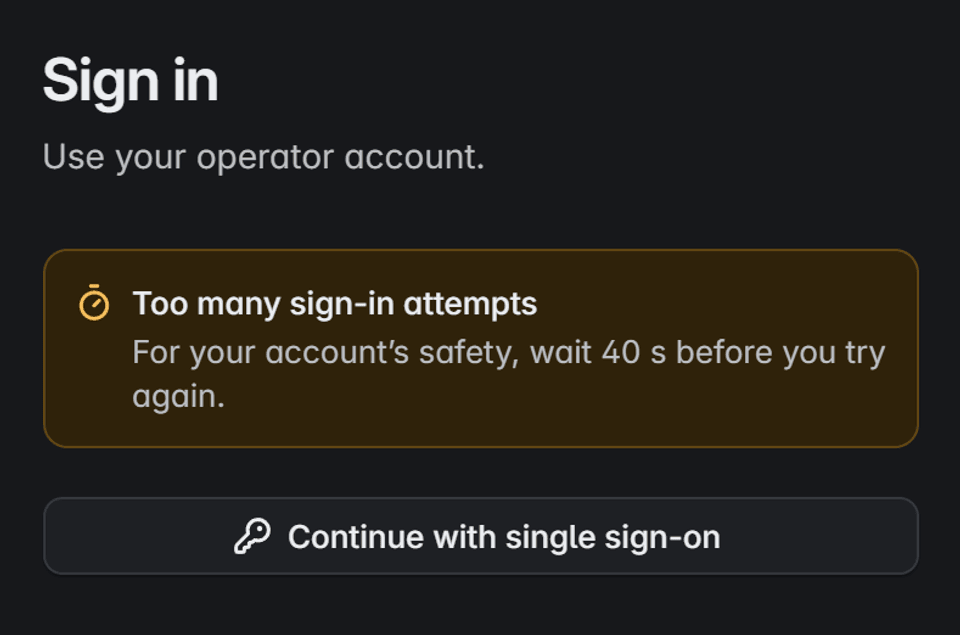
- Aktionen mit hoher Wirkung
- Das Löschen von Nachweisen, das Ändern der Aufbewahrung oder das Stilllegen einer Quelle verlangt eine ausdrückliche Bestätigung und Multi-Faktor-Anmeldung, sofern Ihr Anbieter sie meldet.
- Gespeicherte Sitzungen
- Angemeldet bleiben speichert Sitzung und Benutzernamen in diesem Browser, nie das Passwort.
Produktansicht mit fiktiven Daten
Produktansicht mit fiktiven Daten
Aufbewahrung und Legal Hold, von Ihnen bestimmt.
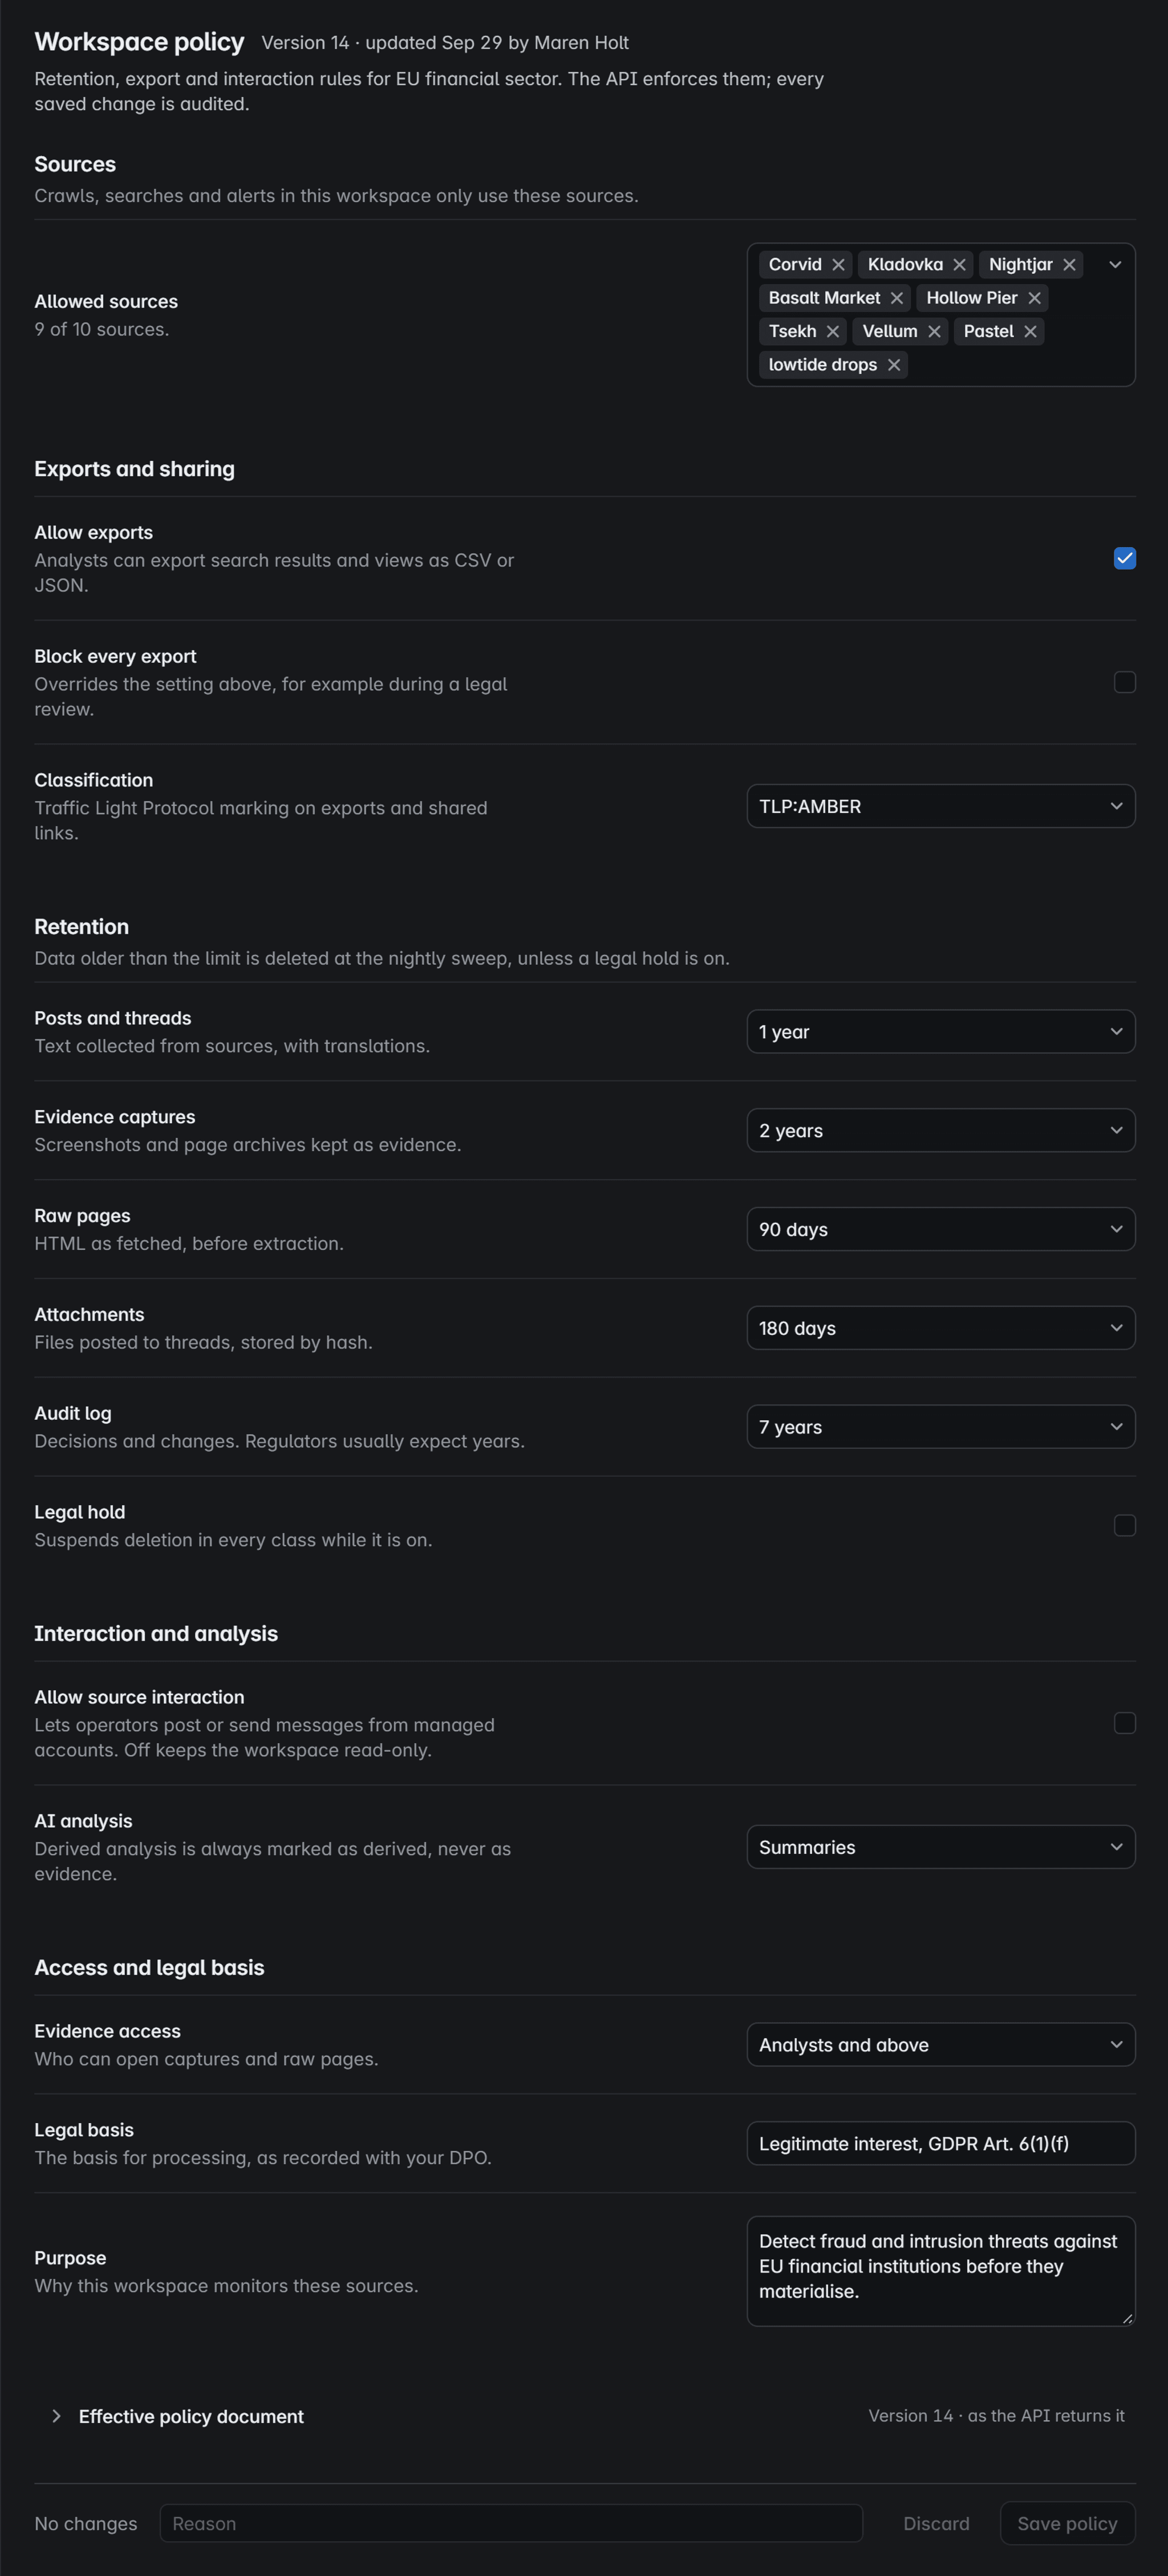
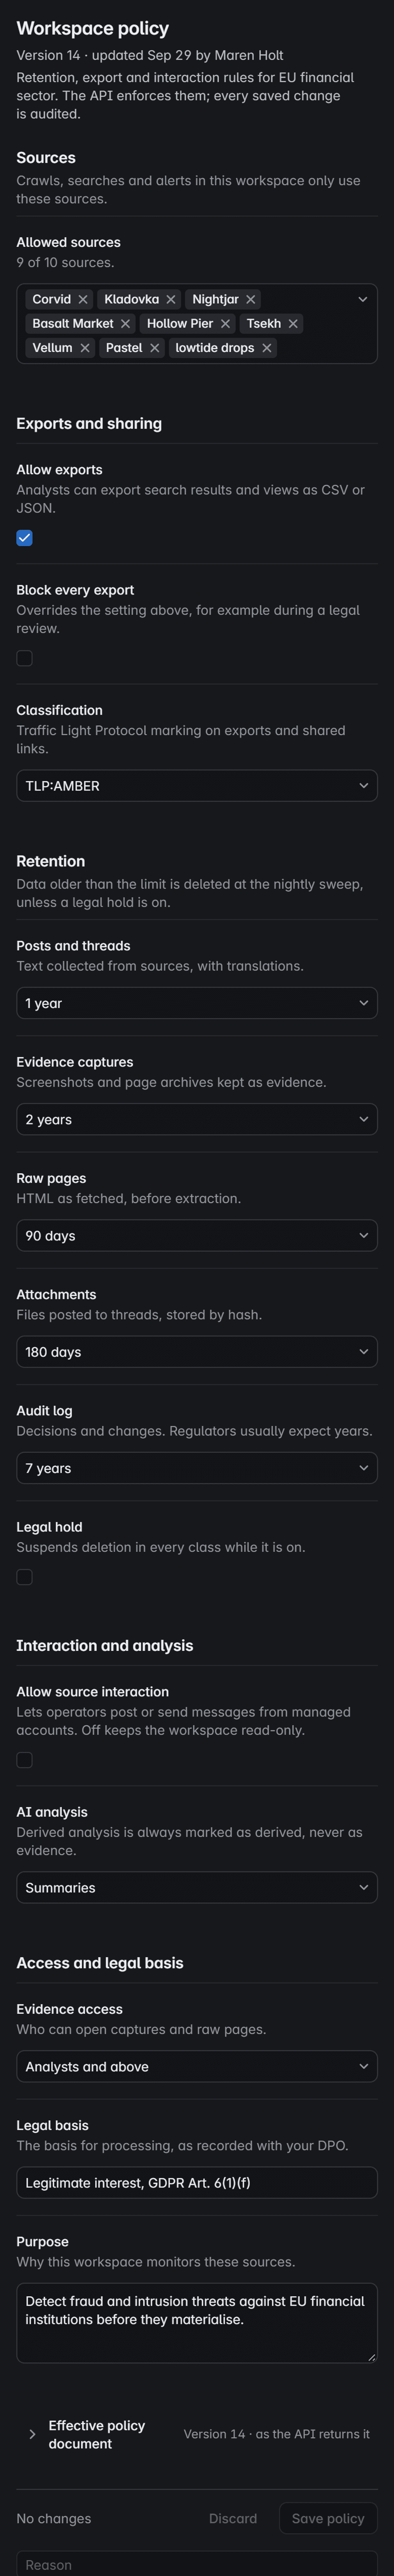
Jeder Workspace hat seine eigene Richtlinie: Quellen, Exporte, Aufbewahrung und was die KI darf. Die API setzt sie durch, und jede Änderung wird protokolliert.
Nur die Quellen, die Sie erlauben
Crawls, Suchen und Alarme in einem Workspace nutzen nur die Quellen, die seine Richtlinie aufführt.
Exporte zu Ihren Bedingungen
Erlauben Sie Exporte, sperren Sie jeden Export während einer rechtlichen Prüfung und kennzeichnen Sie geteilte Ausgaben mit einer Klassifizierung nach dem Traffic Light Protocol.
Eine Frist für jede Art von Daten
Beiträge, Erfassungen, Rohseiten, Anhänge und das Audit-Log haben jeweils eine eigene Frist. Legal Hold setzt jede Löschung aus.
Nur lesend, KI gekennzeichnet
Interaktion mit Quellen bleibt aus, sofern Sie sie nicht erlauben. KI-Ausgaben sind immer als abgeleitet markiert, nie als Nachweis.
Wer die Nachweise öffnet
Legen Sie fest, wer Erfassungen und Rohseiten öffnen darf, und halten Sie Rechtsgrundlage und Zweck daneben fest.
Angezeigt, bevor etwas gelöscht wird
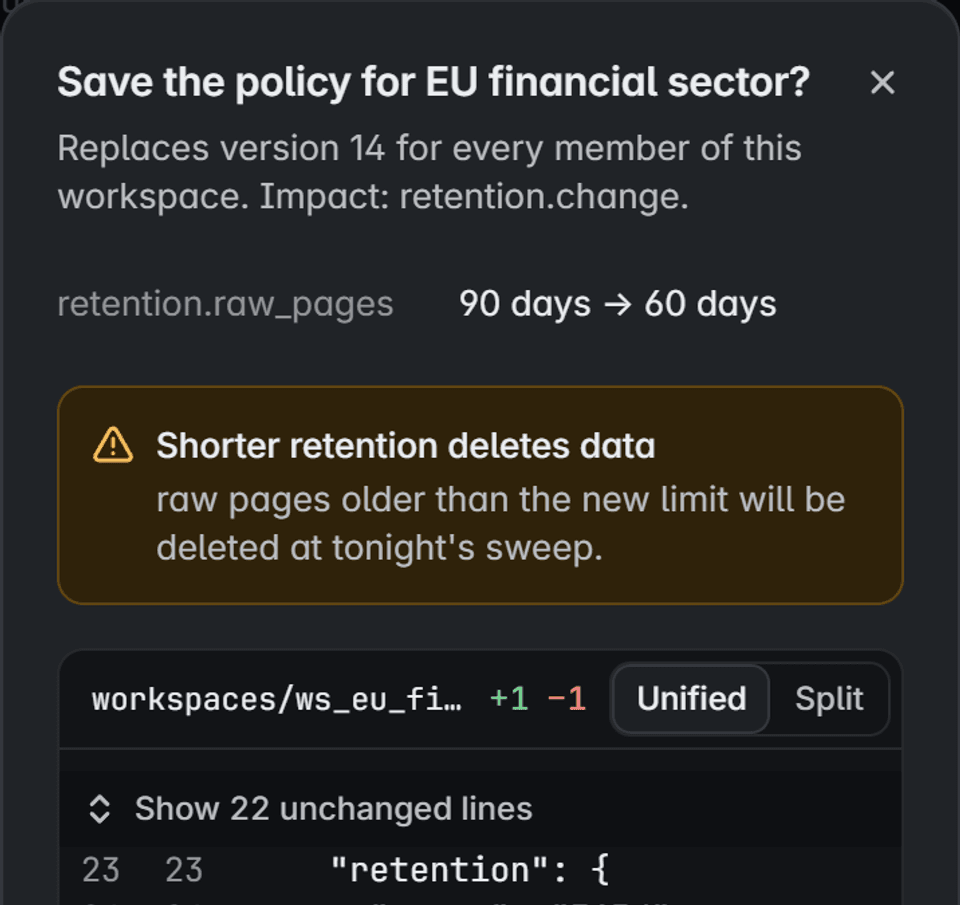
Das Speichern verlangt einen Grund und zeigt den Unterschied. Eine kürzere Frist warnt, was der nächtliche Lauf löschen wird.
Produktansicht mit fiktiven Daten
Geheimnisse bleiben in Ihrem Vault.
Quellen-Logins, Egress-Zugangsdaten und Modellschlüssel liegen in Ihrem Secrets-Vault. Corvidint speichert zu jedem nur eine Referenz, nie den Wert.
workspacesws_eu_finWorkspacesourcesbasaltQuelleloginZugangsdaten
Wo ein Geheimnis nie erscheint
- Rotation
- Rotieren Sie einen Wert im Vault, und die Konsole zeigt eine neue Version, ohne einen der Werte preiszugeben.
- Stilllegung
- Das Stilllegen einer Quelle widerruft die Geheimnisse, die sie genutzt hat.
- KonfigurationsdateienEinstellungen enthalten den Vault-Pfad, nie den Wert.
- Logs und MetrikenSchwärzung hält Werte aus Logs fern, und Metriknamen und Labels tragen sie nie.
- Daten-BackupsBackups enthalten nur Referenzpfade, nie geheimes Material.
- Der BrowserDie Konsole sieht Pfad, Version und Vorhandensein. Gespeichertes Material wird ihr nie gesendet.
- Der Audit-TrailEreignisse halten fest, was getan wurde und von wem, nie das Geheimnis selbst.
Wiederherstellung, die Sie proben, nicht annehmen.
Einem Backup, das nie wiederhergestellt wurde, wird nicht vertraut. Restore-Übungen laufen planmäßig und belegen jeden der folgenden Schritte.
Datensätze wiederherstellen
Das führende System kehrt zuerst zurück, aus dem letzten Backup oder zu einem Zeitpunkt.
Nachweise verifizieren
Jede Erfassung wird gegen ihren SHA-256-Fingerabdruck geprüft, bevor sie zählt.
Suche neu aufbauen
Die Suche wird aus den Datensätzen neu aufgebaut. Sie wird nie aus einem Dump wiederhergestellt.
Ab Checkpoints fortsetzen
Jede Quelle setzt am letzten dauerhaften Checkpoint an, nicht am Anfang.
Keine Duplikate belegen
Erneut verarbeitete Beiträge werden dem Bestehenden zugeordnet und nie doppelt gezählt.
Herkunft nachverfolgen
Jeder Beitrag verweist wieder auf seine Erfassung und auf den Lauf, der ihn gesammelt hat.
- Geplante Übungen
- Übungen laufen planmäßig außerhalb der Produktion. Wer eine von Hand startet, muss bestätigen.
- Ziele je Dienst
- Recovery Point und Recovery Time Objective sind für jeden Dienst festgelegt, den Sie betreiben.
- Geprobte Störungen
- Worker-Ausfall, Datenbank-Neustarts und Netzwerkausfälle werden geprobt, und Checkpoints, Nachweise und Suche müssen konsistent bleiben.
Selbst gehostete Threat Intelligence, bei der Ihre Nachweise bleiben.
Die kurzen Antworten auf die Fragen, die ein Security-Review zuerst stellt.
- Bereitstellung
- Kubernetes oder Docker Compose, in Ihrer Umgebung
- Identität
- Single Sign-on über OIDC mit Ihrem Identitätsanbieter
- Rollen
- Viewer, Analyst, Operator und Admin, je Workspace
- Isolation
- Workspaces, bei jeder Anfrage von der API durchgesetzt
- Aktionen mit hoher Wirkung
- Ausdrückliche Bestätigung vor der Ausführung
- Audit
- Jede Entscheidung protokolliert und zuordenbar, Ablehnungen eingeschlossen
- Aufbewahrung
- Eine Frist je Datenklasse, mit Legal Hold
- Wiederherstellung
- Backups und geplante Restore-Übungen
- Geheimnisse
- In Ihrem Vault, per Pfad referenziert
- Netzwerk
- Ausgehender Verkehr standardmäßig gesperrt, Egress je Quelle
- KI-Modelle
- Lokal, selbst gehostet oder ein Anbieter Ihrer Wahl
- Nachweise
- Erfassungen, versiegelt mit einem SHA-256-Fingerabdruck
- Integration
- Versionierte REST-API und Webhooks
Autorisiert und nur beobachtend.
Corvidint überwacht nur Quellen, auf die Ihre Organisation zugreifen darf. Es umgeht nie Zugriffskontrollen, kompromittiert keine Konten und nutzt keine Seiten aus.
Geleakte Daten werden nie heruntergeladen, und KI-Ausgaben gelten nie als Nachweis.
Richtlinie zur verantwortungsvollen NutzungSehen Sie es an Ihren Quellen.
Sagen Sie uns, was Sie brauchen. Wir führen Sie durch eine Live-Erfassung, vom Beitrag bis zum versiegelten Datensatz.
Lieber per E-Mail? Schreiben Sie an [email protected].