Seu ambiente, suas chaves, sua evidência.
Execute o Corvidint com Kubernetes ou Docker Compose no seu próprio ambiente, com login único, perfis por workspace, trilha de auditoria completa e credenciais no seu cofre.
Implantado no seu ambiente, não no nosso.
O Corvidint é instalado em Kubernetes ou Docker Compose e se conecta ao provedor de identidade, ao cofre, ao armazenamento e aos modelos que você já opera.
O perímetro é seu
Instale com manifestos do Kubernetes, um chart do Helm ou Docker Compose, em uma infraestrutura que você controla.
Seus serviços, por referência
Aponte-o para o seu provedor de identidade, cofre de segredos, banco de dados, armazenamento de objetos e servidor de modelos. As credenciais continuam onde estão.
Uma única saída, governada
O tráfego de saída é negado por padrão. A coleta alcança as fontes apenas pelos perfis de saída que um workspace permite.
Seu ambienteKubernetes ou Docker Compose
- Coleta
- Evidência
- Análise
- Busca
- Alertas
Tráfego de saída negado por padrão
Perfis de saídaEscolhidos por fonte
- Tor
- VPN
- Proxy
Acesso definido por perfil, por workspace.
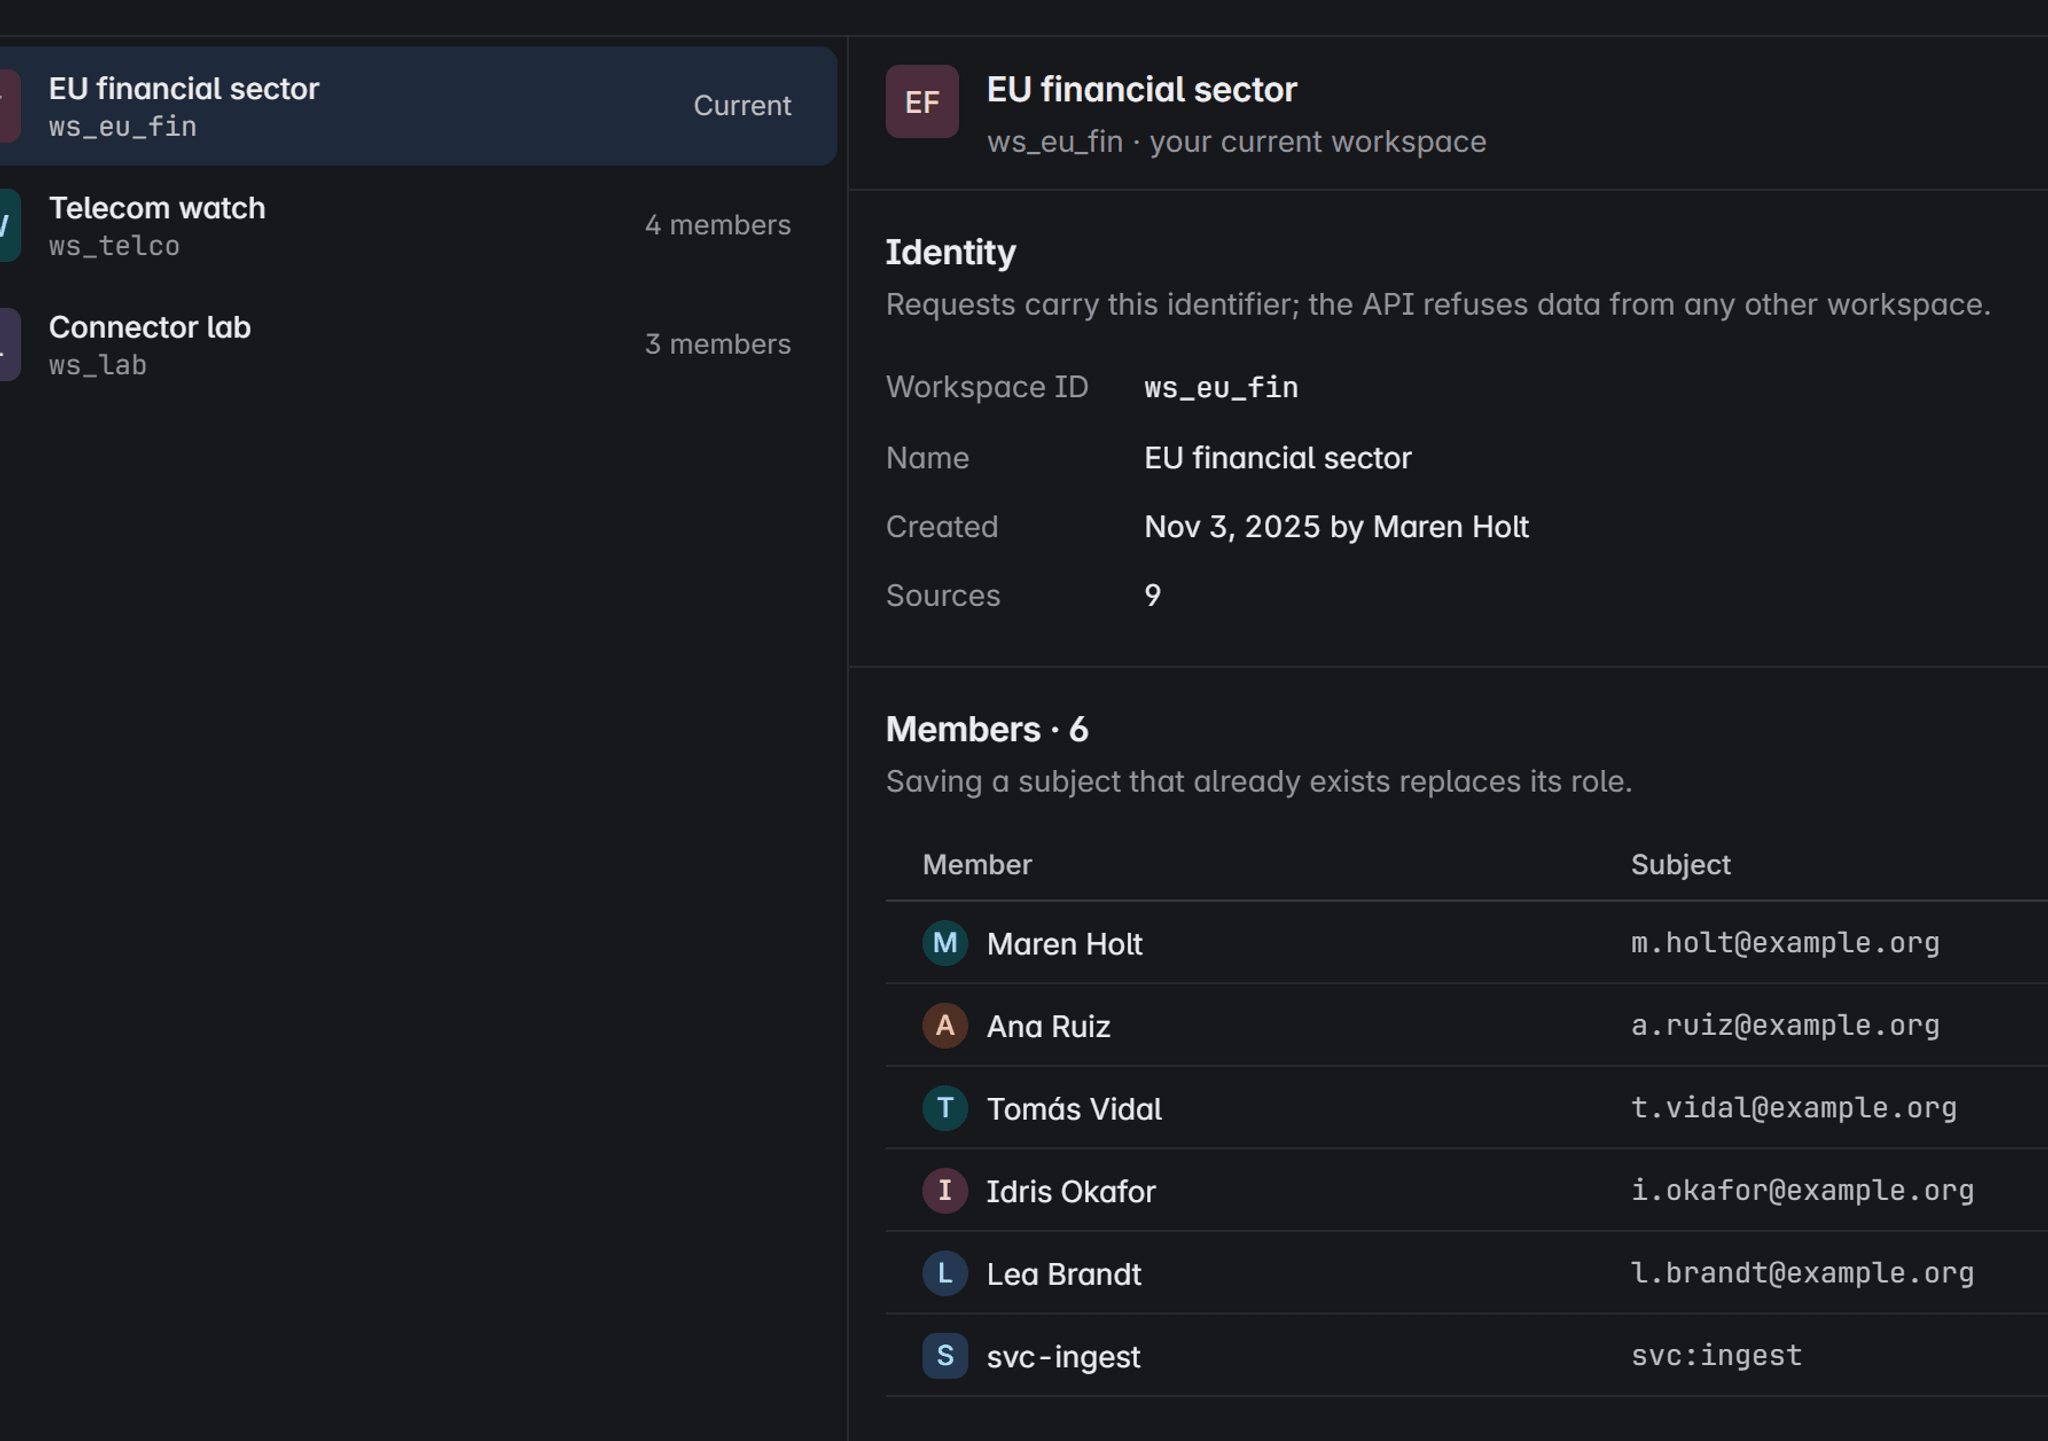
As pessoas entram pelo seu provedor de identidade. Cada workspace isola as suas fontes, alertas e evidências, e cada membro tem um único perfil nele.
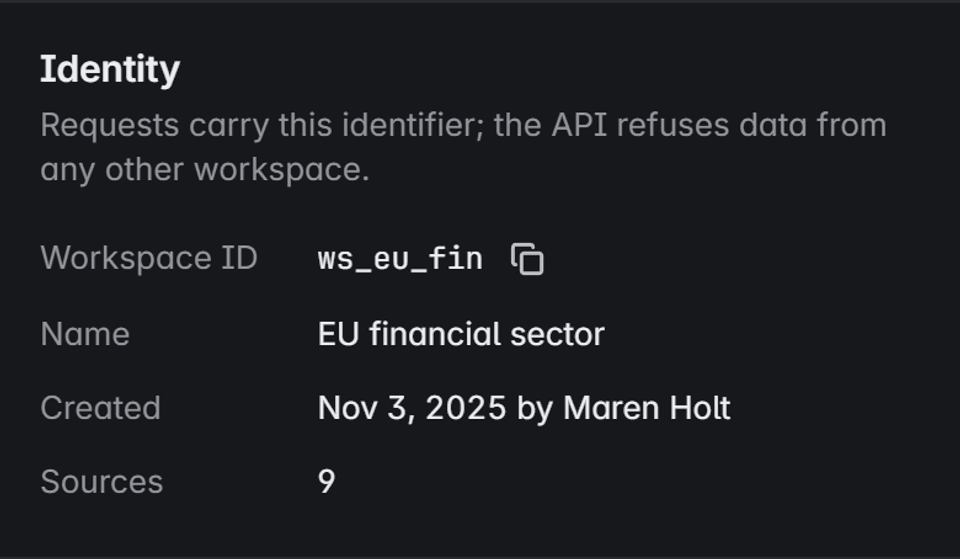
Workspaces mantêm as equipes separadas
Toda requisição carrega o seu workspace. A API recusa dados de qualquer outro, então equipes e clientes nunca veem a evidência uns dos outros.
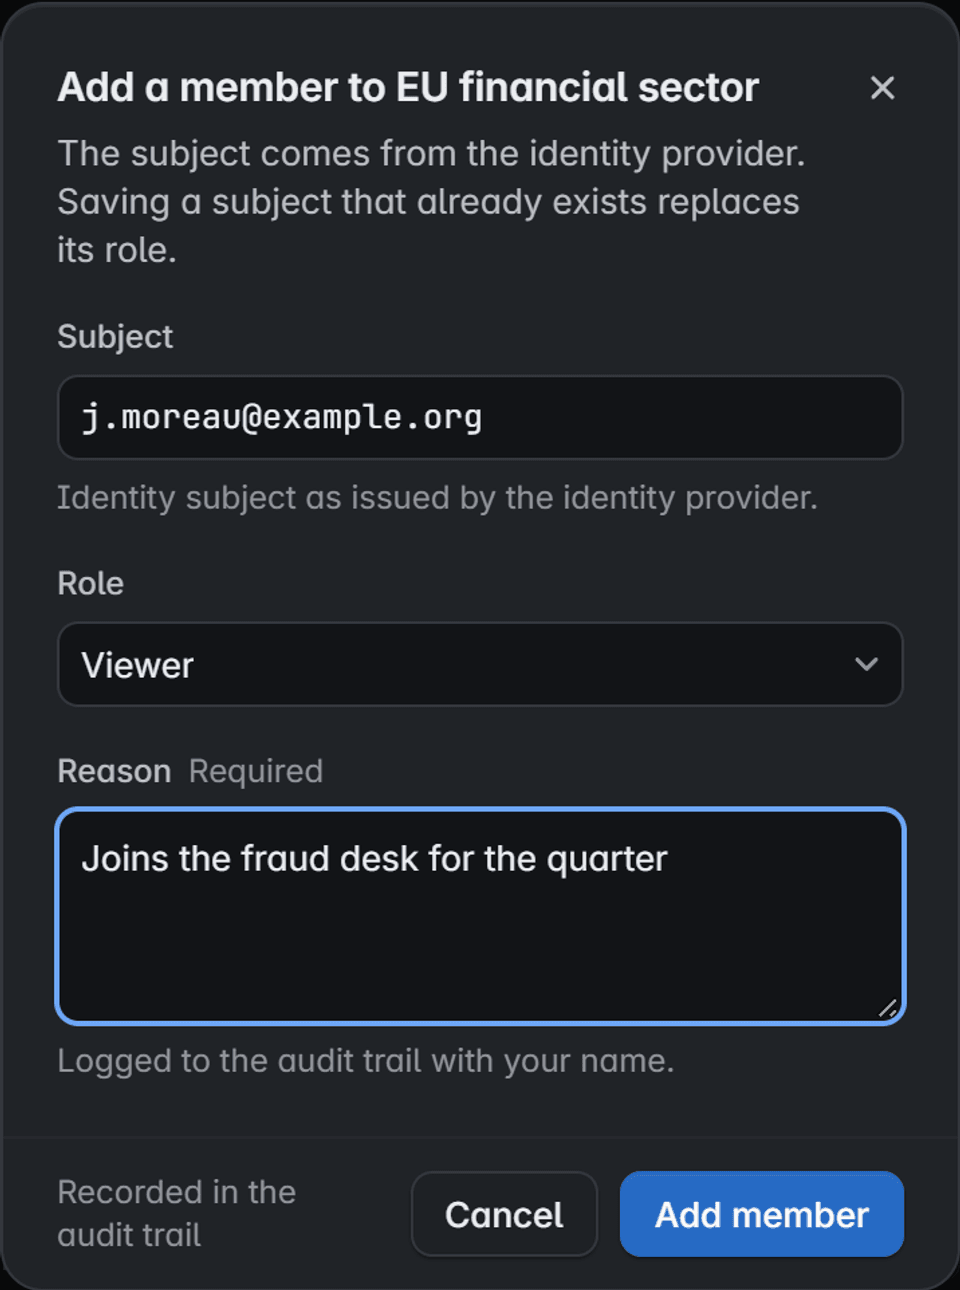
Os membros vêm do seu provedor
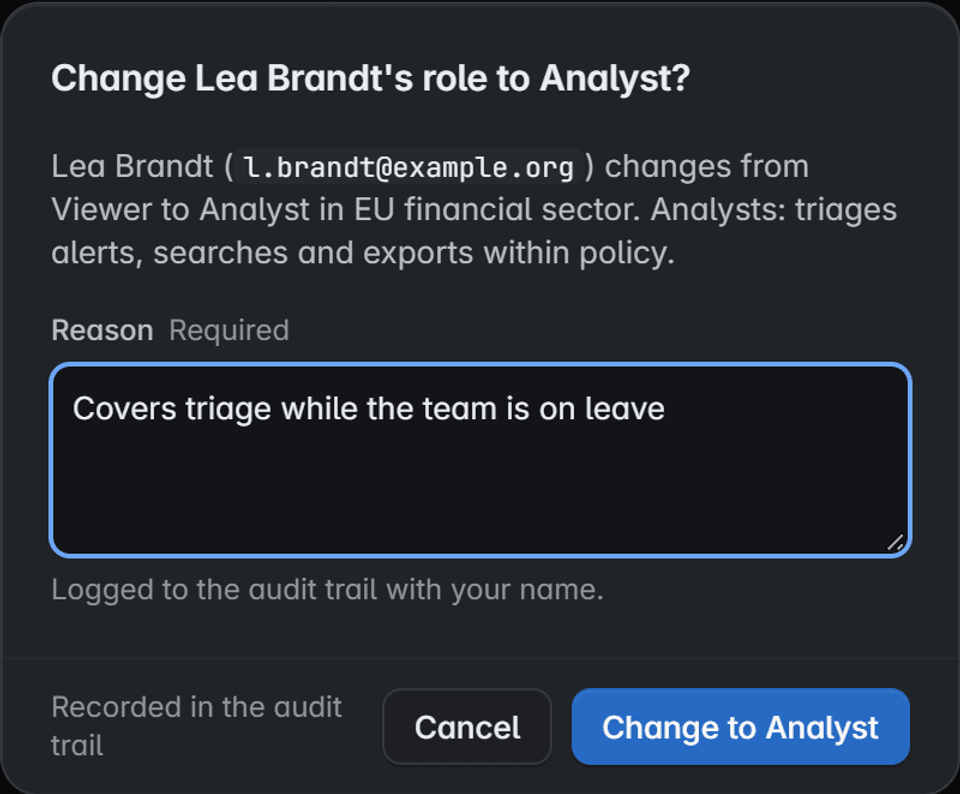
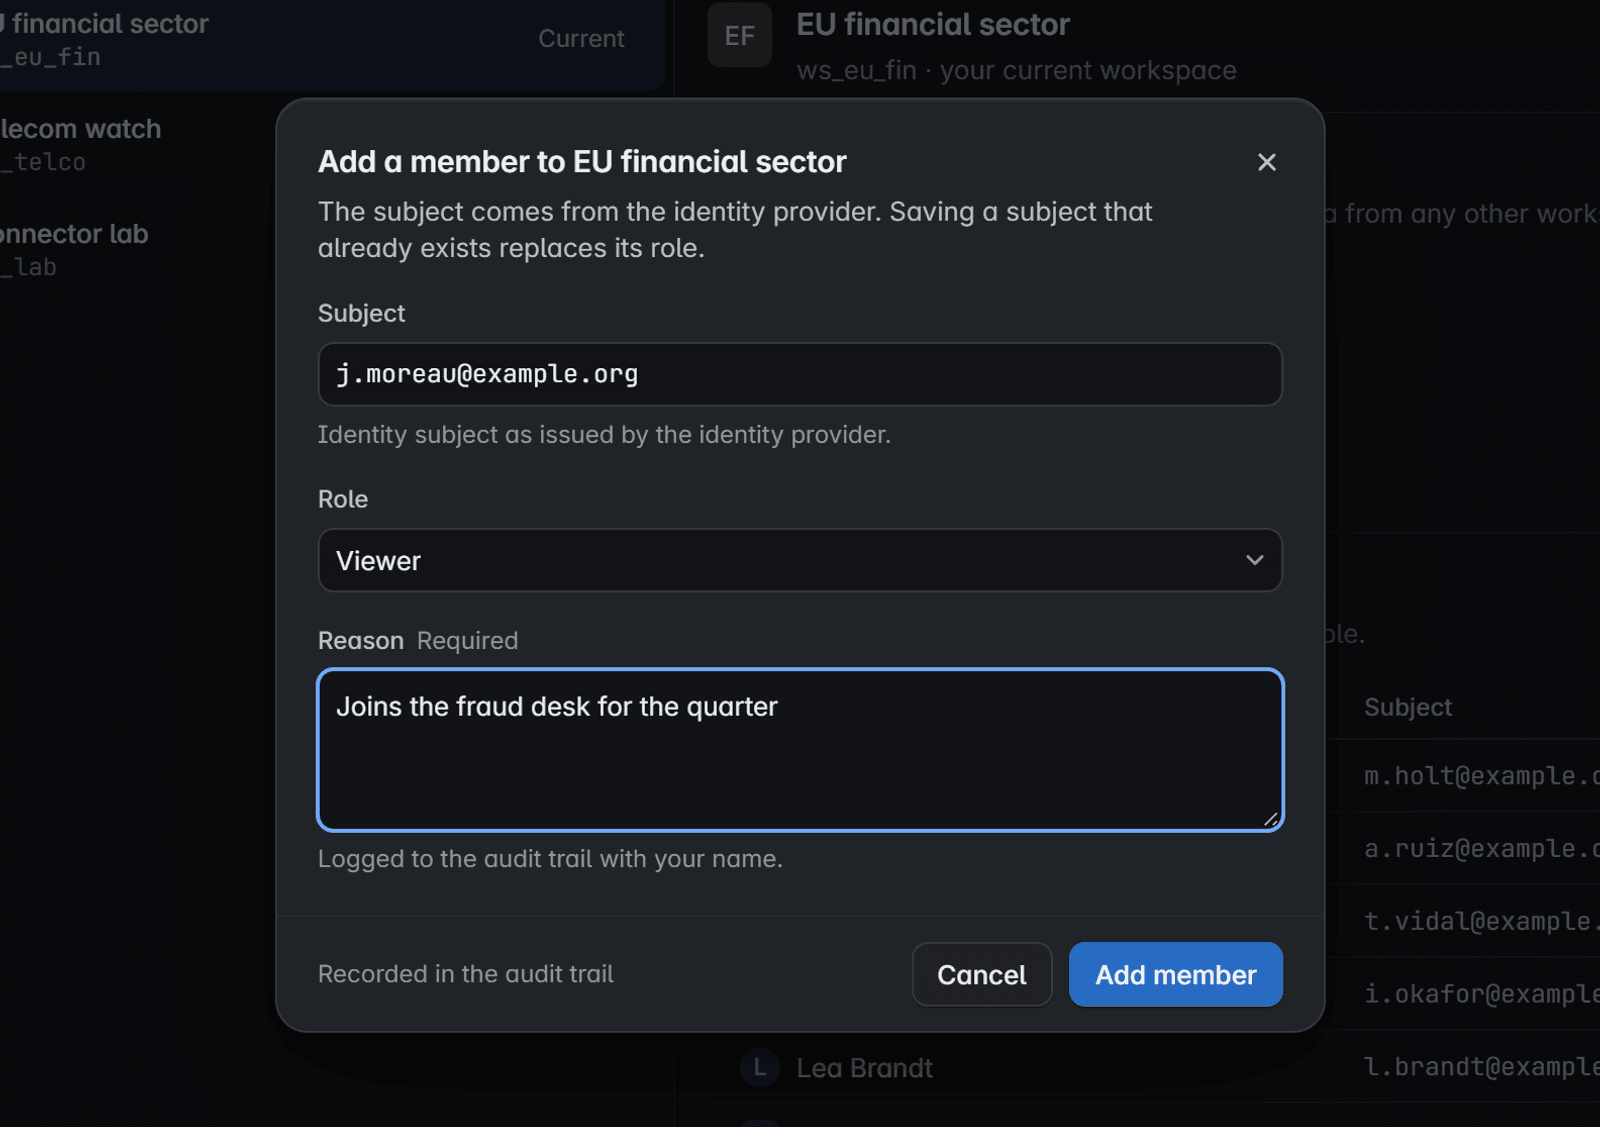
Adicione uma pessoa pelo subject que o seu provedor de identidade emite, escolha um perfil e informe um motivo. A alteração é registrada com o seu nome.
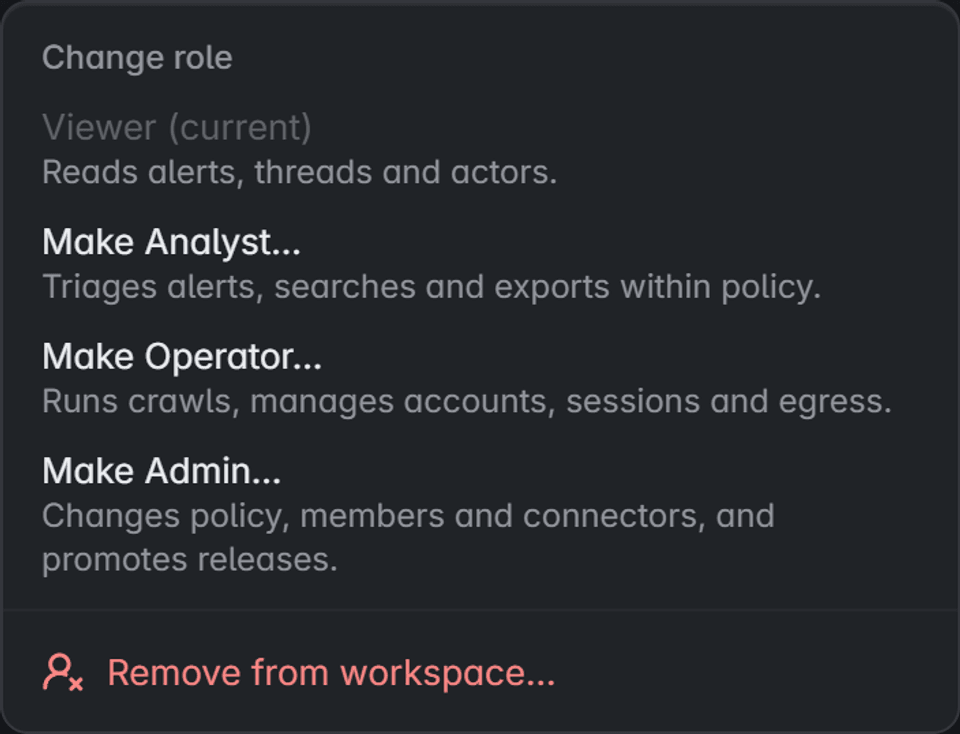
Quatro perfis, nada implícito
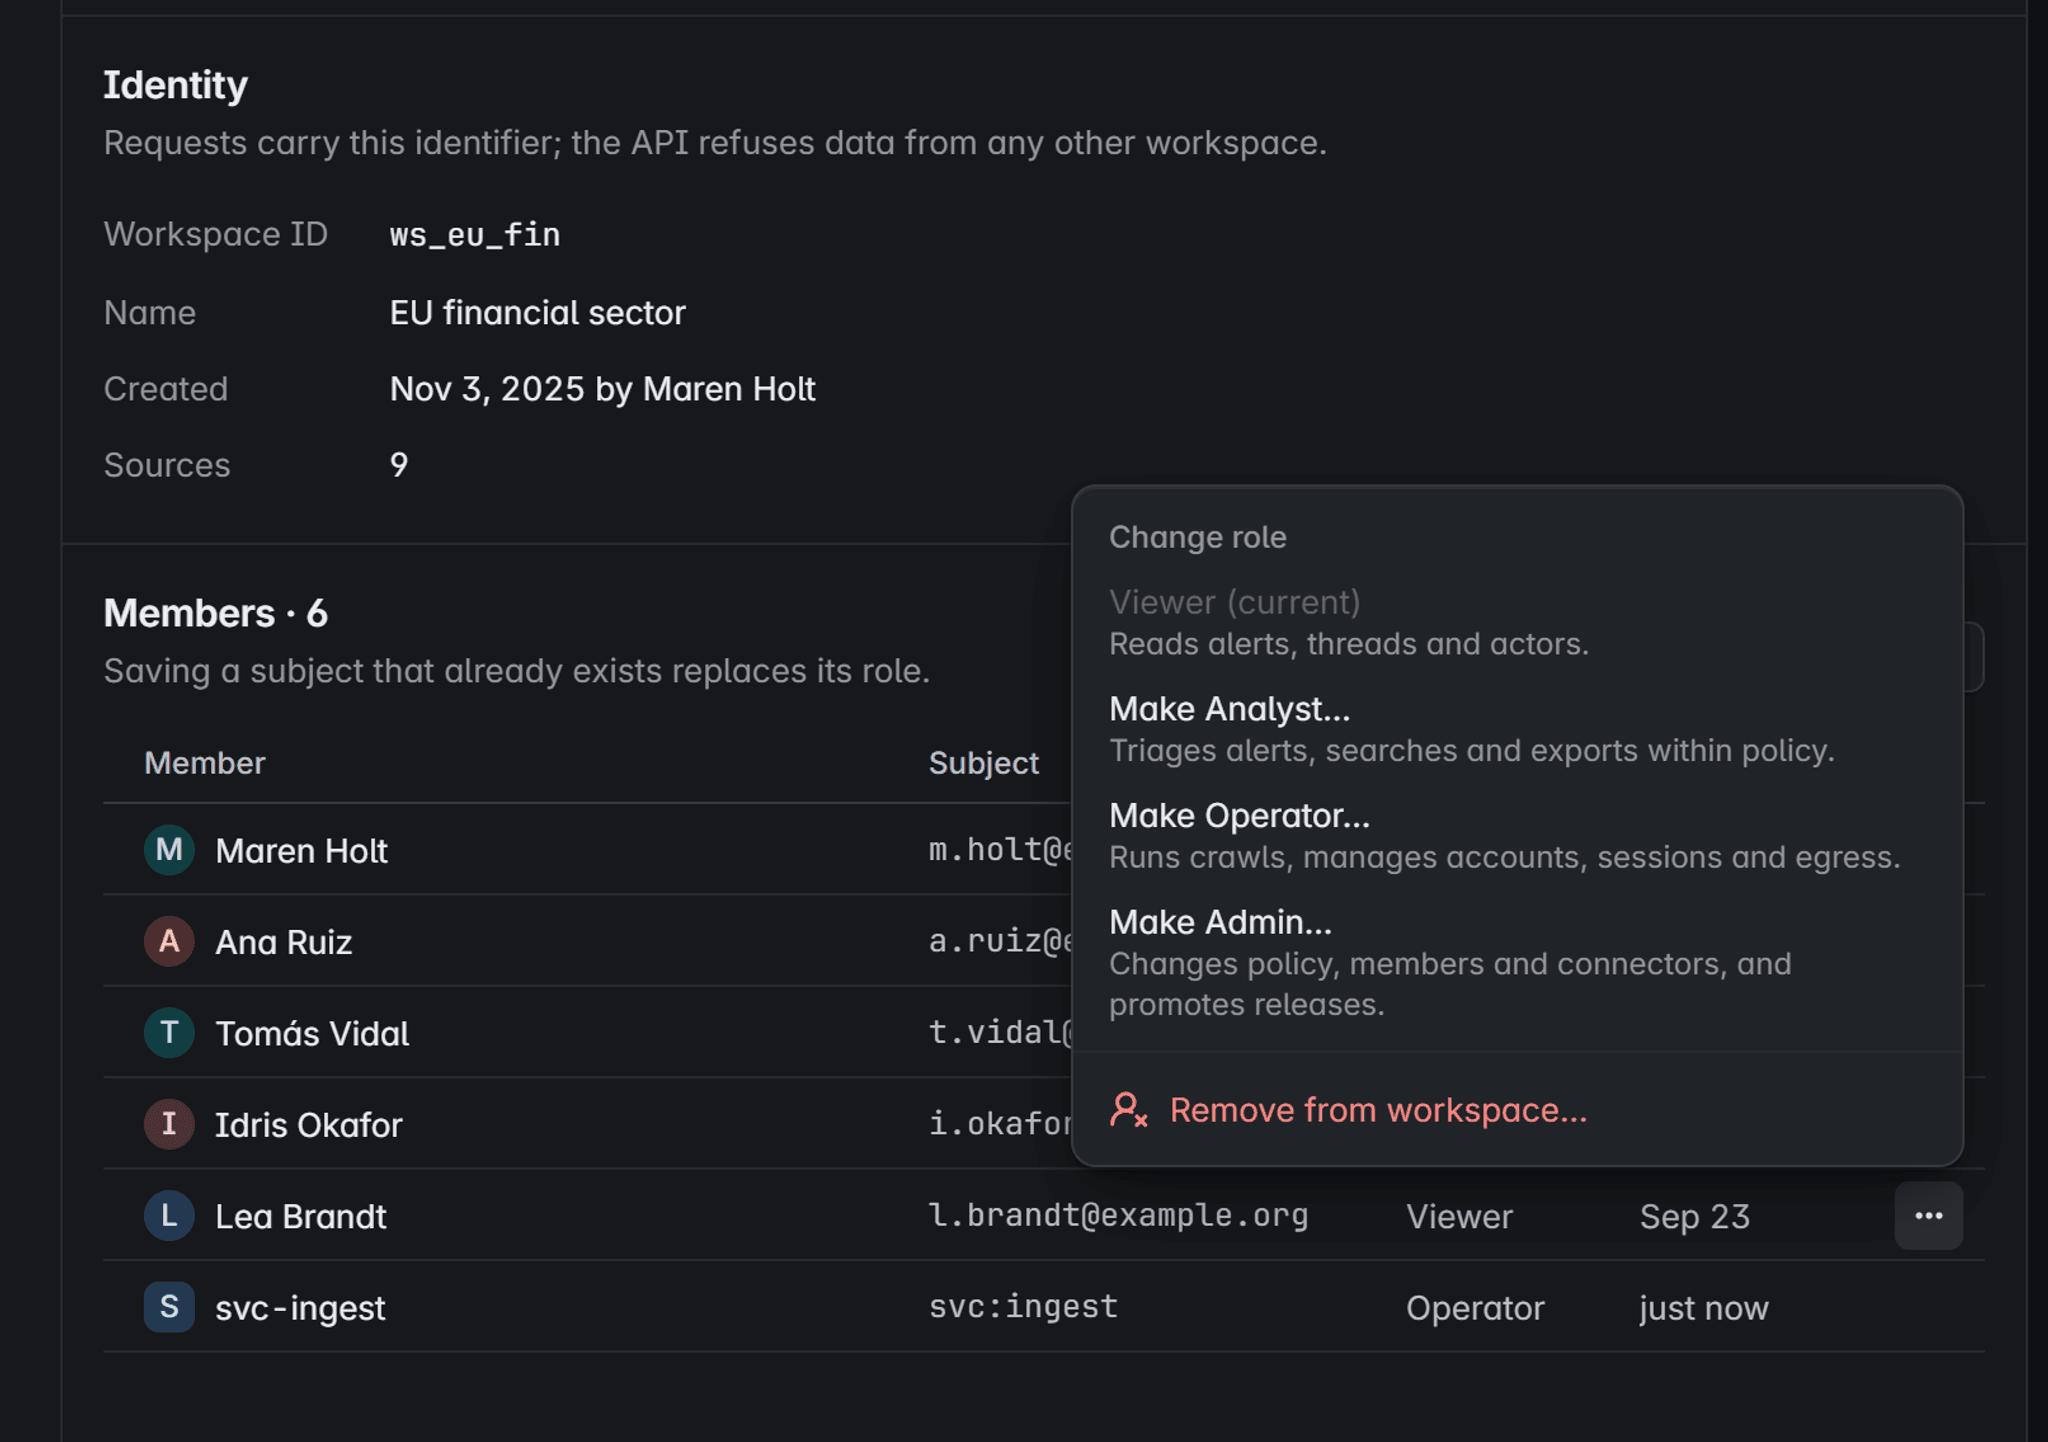
Leitores leem. Analistas fazem a triagem, buscam e exportam dentro da política. Operadores executam a coleta. Administradores alteram a política e os membros.
Toda alteração traz um motivo
Alterar um perfil ou remover um membro exige um motivo e fica na trilha de auditoria. As ações passadas continuam atribuídas.
Tela do produto com dados fictícios
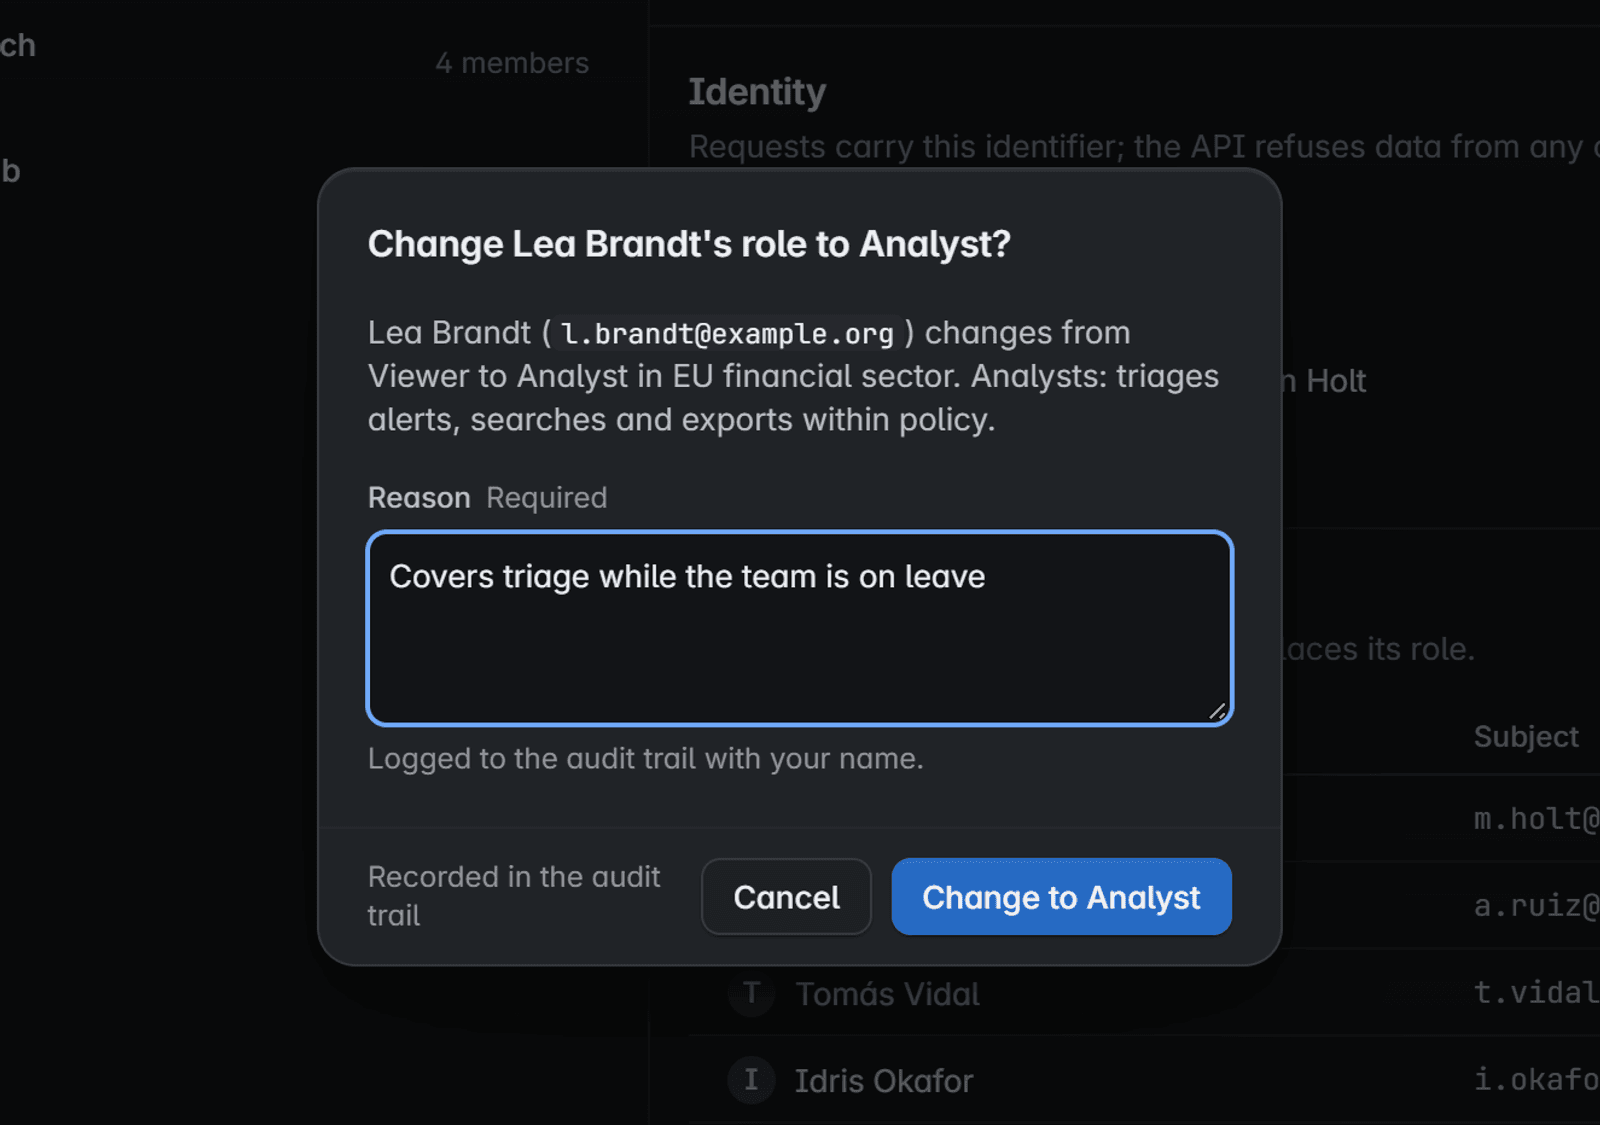
Tela do produto com dados fictícios
Login que falha de forma segura
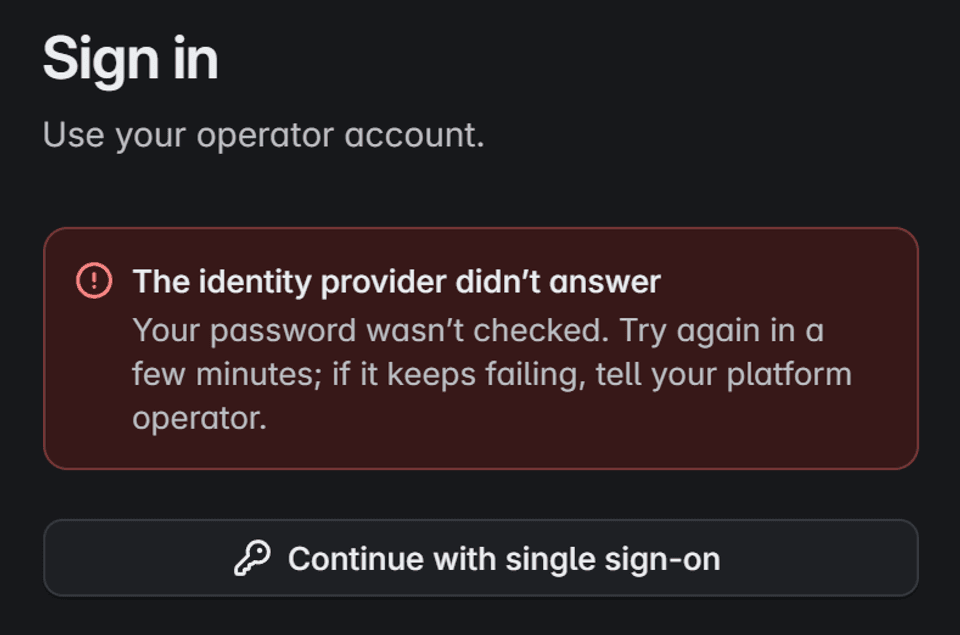
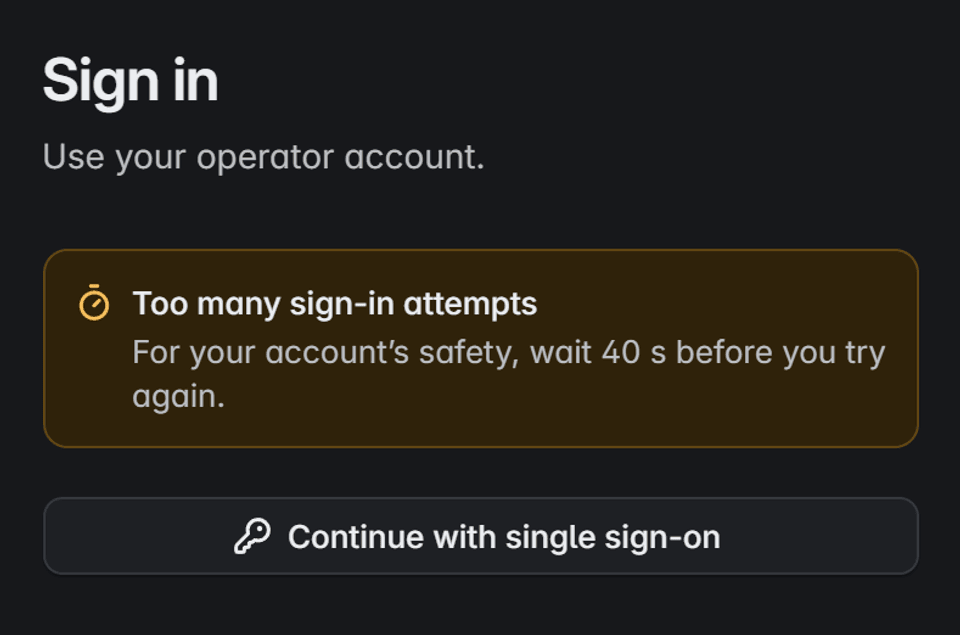
- Ações de alto impacto
- Excluir evidências, alterar a retenção ou desativar uma fonte exige confirmação explícita, e login com múltiplos fatores quando o seu provedor o informa.
- Sessões mantidas
- Manter-me conectado salva a sessão e o nome de usuário naquele navegador, nunca a senha.
Tela do produto com dados fictícios
Tela do produto com dados fictícios
Retenção e preservação legal, definidas por você.
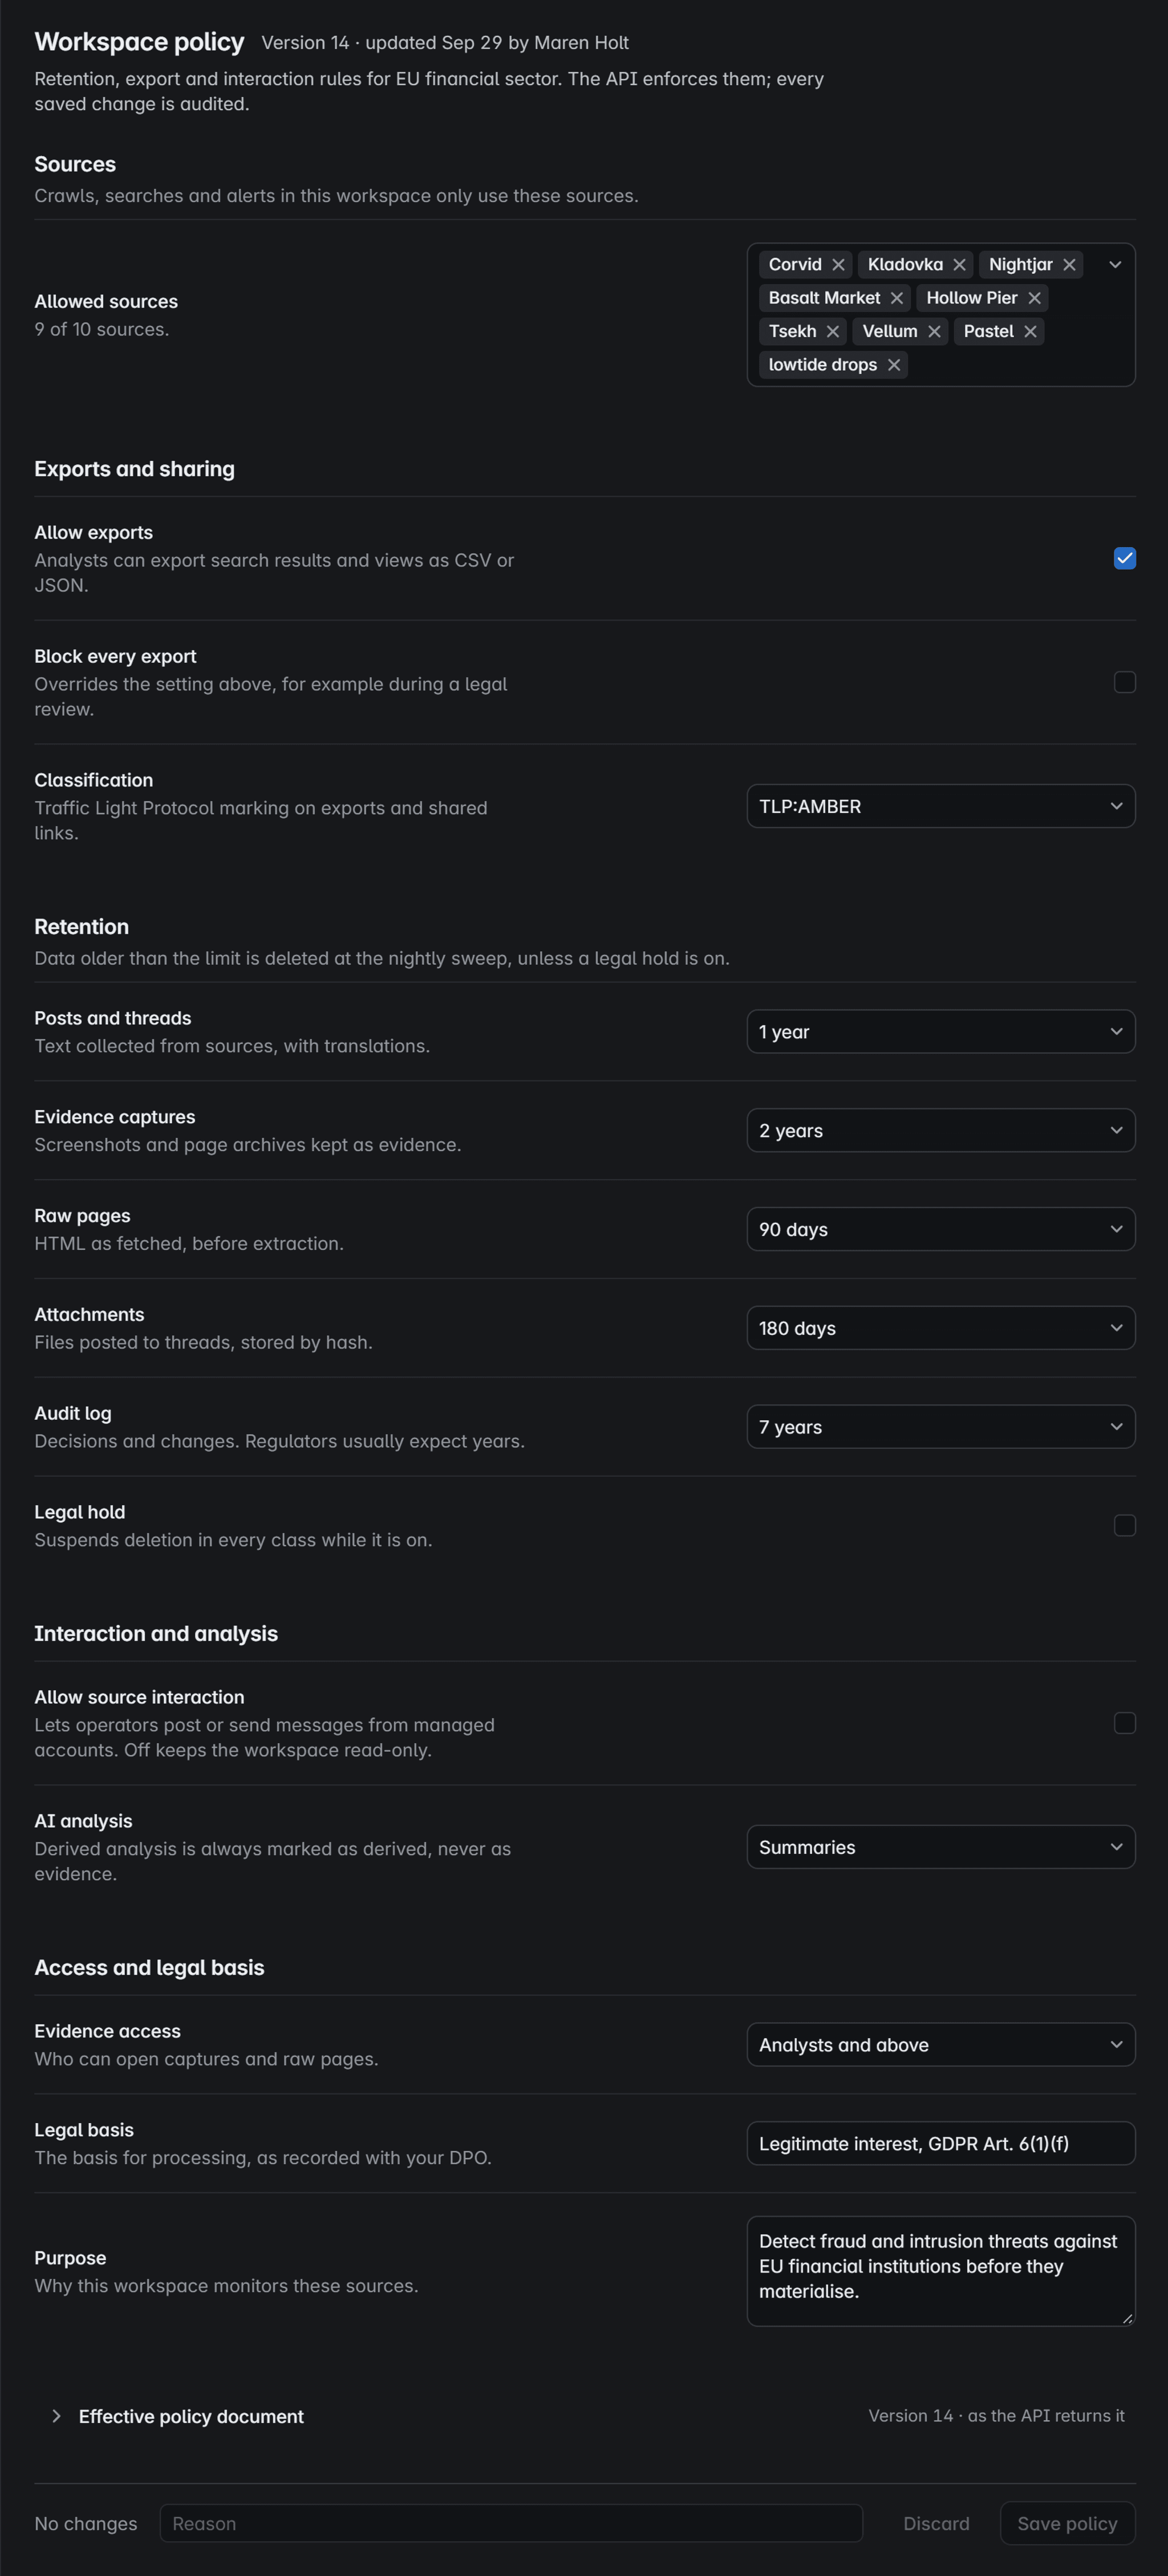
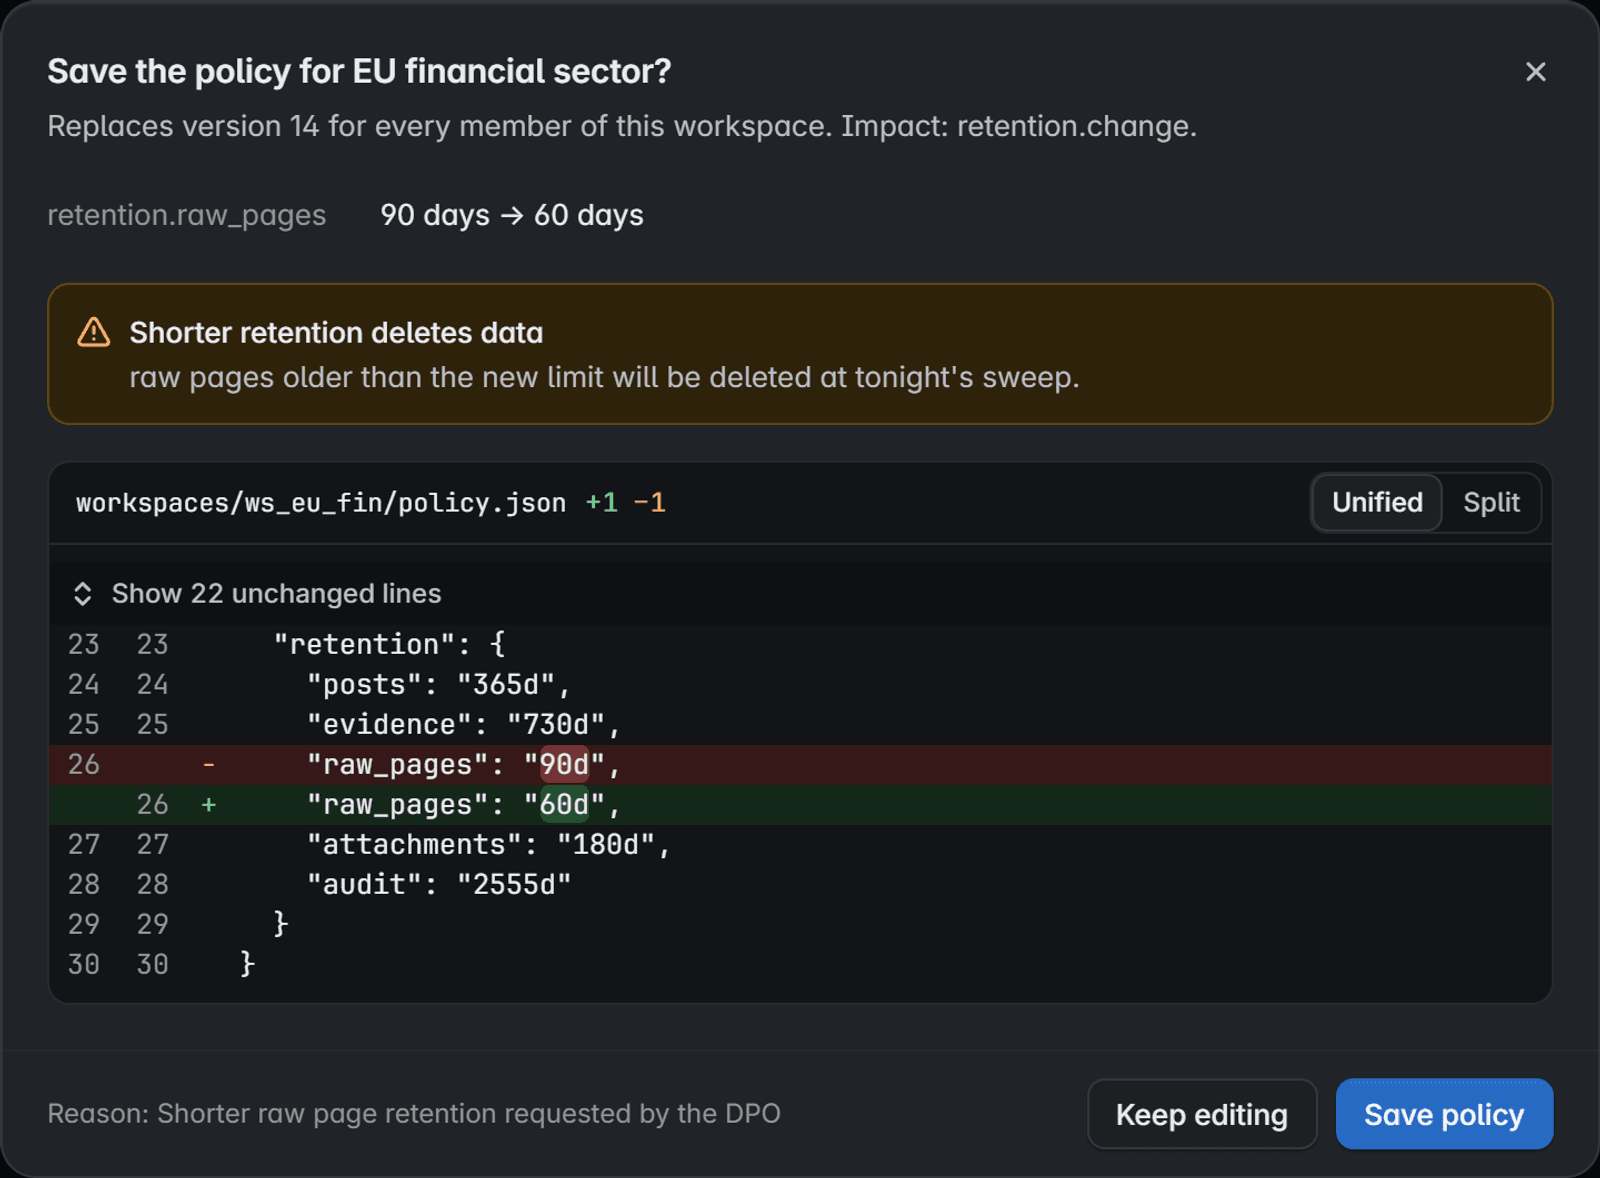
Cada workspace tem a sua própria política: fontes, exportações, retenção e o que a IA pode fazer. A API a aplica, e toda alteração é auditada.
Somente as fontes que você permite
Coletas, buscas e alertas de um workspace usam apenas as fontes que a política dele lista.
Exportações nos seus termos
Permita exportações, bloqueie todas durante uma revisão jurídica e marque o material compartilhado com uma classificação do Traffic Light Protocol.
Um limite para cada tipo de dado
Posts, capturas, páginas brutas, anexos e o log de auditoria mantêm, cada um, o seu próprio limite. A preservação legal suspende toda exclusão.
Somente leitura, com a IA identificada
A interação com a fonte fica desativada, a menos que você a permita. A saída da IA é sempre marcada como derivada, nunca como evidência.
Quem abre a evidência
Escolha quem pode abrir capturas e páginas brutas e registre ao lado delas a base legal e a finalidade.
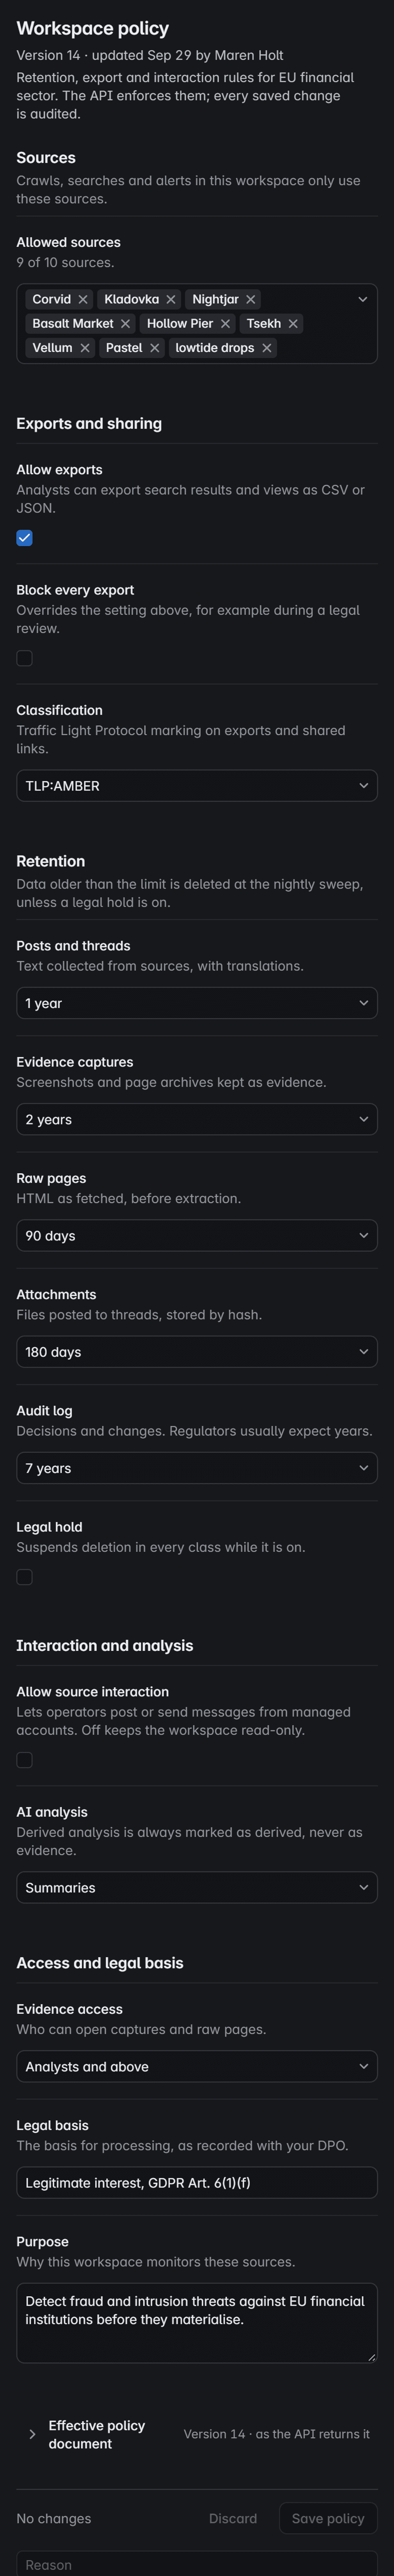
Exibido antes de excluir qualquer coisa
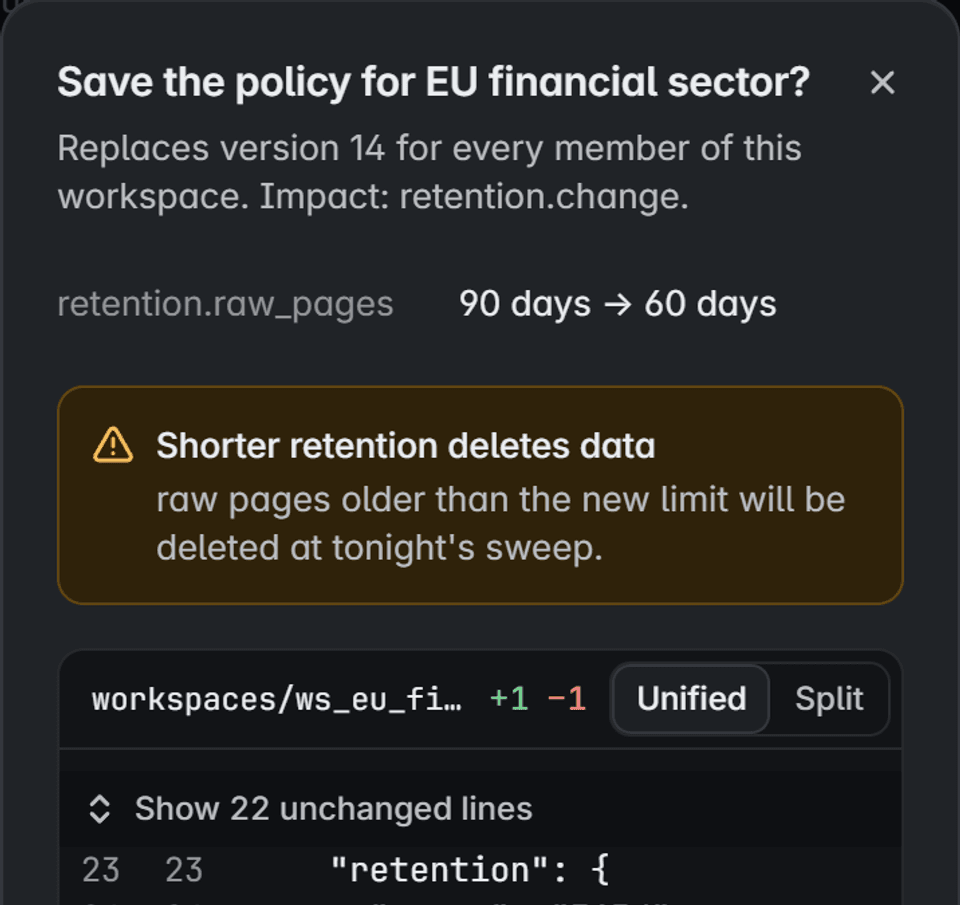
Salvar exige um motivo e mostra a diferença. Um limite mais curto avisa o que a limpeza desta noite vai excluir.
Tela do produto com dados fictícios
Os segredos ficam no seu cofre.
Logins de fontes, credenciais de saída e chaves de modelos ficam no seu cofre de segredos. O Corvidint guarda uma referência para cada um, nunca o valor.
workspacesws_eu_finWorkspacesourcesbasaltFonteloginCredencial
Onde um segredo nunca aparece
- Rotação
- Rotacione um valor no cofre e o console mostra uma nova versão, sem revelar nenhum dos dois valores.
- Desativação
- Desativar uma fonte revoga os segredos que ela usava.
- Arquivos de configuraçãoAs configurações guardam o caminho no cofre, nunca o valor.
- Logs e métricasA redação mantém os valores fora dos logs, e nomes e rótulos de métricas nunca os carregam.
- Backups de dadosOs backups levam apenas caminhos de referência, nunca material secreto.
- O navegadorO console vê caminho, versão e presença. O material armazenado nunca é enviado a ele.
- A trilha de auditoriaOs eventos registram o que foi feito e por quem, nunca o segredo em si.
Recuperação que você ensaia, não presume.
Um backup que nunca foi restaurado não merece confiança. Os testes de restauração rodam de forma programada e comprovam cada etapa abaixo.
Restaurar os registros
O sistema de registro volta primeiro, a partir do backup mais recente ou de um ponto no tempo.
Verificar a evidência
Cada captura é conferida com a sua impressão digital SHA-256 antes de valer.
Reconstruir a busca
A busca é reconstruída a partir dos registros. Nunca é restaurada de um dump.
Retomar dos checkpoints
Cada fonte retoma do seu último checkpoint durável, não do começo.
Comprovar a ausência de duplicatas
Posts processados de novo são associados ao que já existe, nunca contados duas vezes.
Rastrear a linhagem
Cada post volta a se ligar à sua captura e à execução que o coletou.
- Testes programados
- Os testes rodam de forma programada, fora da produção. Iniciar um manualmente exige confirmação.
- Objetivos por serviço
- Os objetivos de ponto e de tempo de recuperação são definidos para cada serviço que você opera.
- Falhas ensaiadas
- Perda de workers, reinícios de banco de dados e falhas de rede são ensaiados, e checkpoints, evidências e busca devem permanecer consistentes.
Inteligência de ameaças self-hosted, onde as suas evidências ficam.
As respostas curtas às perguntas que uma revisão de segurança faz primeiro.
- Implantação
- Kubernetes ou Docker Compose, no seu ambiente
- Identidade
- Login único via OIDC pelo seu provedor
- Perfis
- Leitor, analista, operador e administrador, por workspace
- Isolamento
- Workspaces aplicados pela API em cada requisição
- Ações de alto impacto
- Confirmação explícita antes de serem executadas
- Auditoria
- Toda decisão registrada e atribuível, inclusive as recusas
- Retenção
- Um limite por classe de dados, com preservação legal
- Recuperação
- Backups e testes de restauração programados
- Segredos
- No seu cofre, referenciados por caminho
- Rede
- Tráfego de saída negado por padrão, saída por fonte
- Modelos de IA
- Locais, self-hosted ou um provedor à sua escolha
- Evidência
- Capturas seladas com uma impressão digital SHA-256
- Integração
- API REST versionada e webhooks
Autorizado e somente observação.
O Corvidint monitora apenas fontes que a sua organização está autorizada a acessar. Nunca burla controles de acesso, compromete contas nem explora sites.
Dados vazados nunca são baixados, e a saída da IA nunca é tratada como evidência.
Leia a política de uso responsávelVeja nas suas próprias fontes.
Conte-nos o que você precisa. Vamos mostrar uma captura ao vivo, do post ao registro selado.
Prefere e-mail? Escreva para [email protected].