Do primeiro sinal à equipe que age.

Equipes de CTI, SOC, fraude, resposta a incidentes e risco de terceiros trabalham a partir da mesma evidência capturada, cada uma com a visão de que precisa.

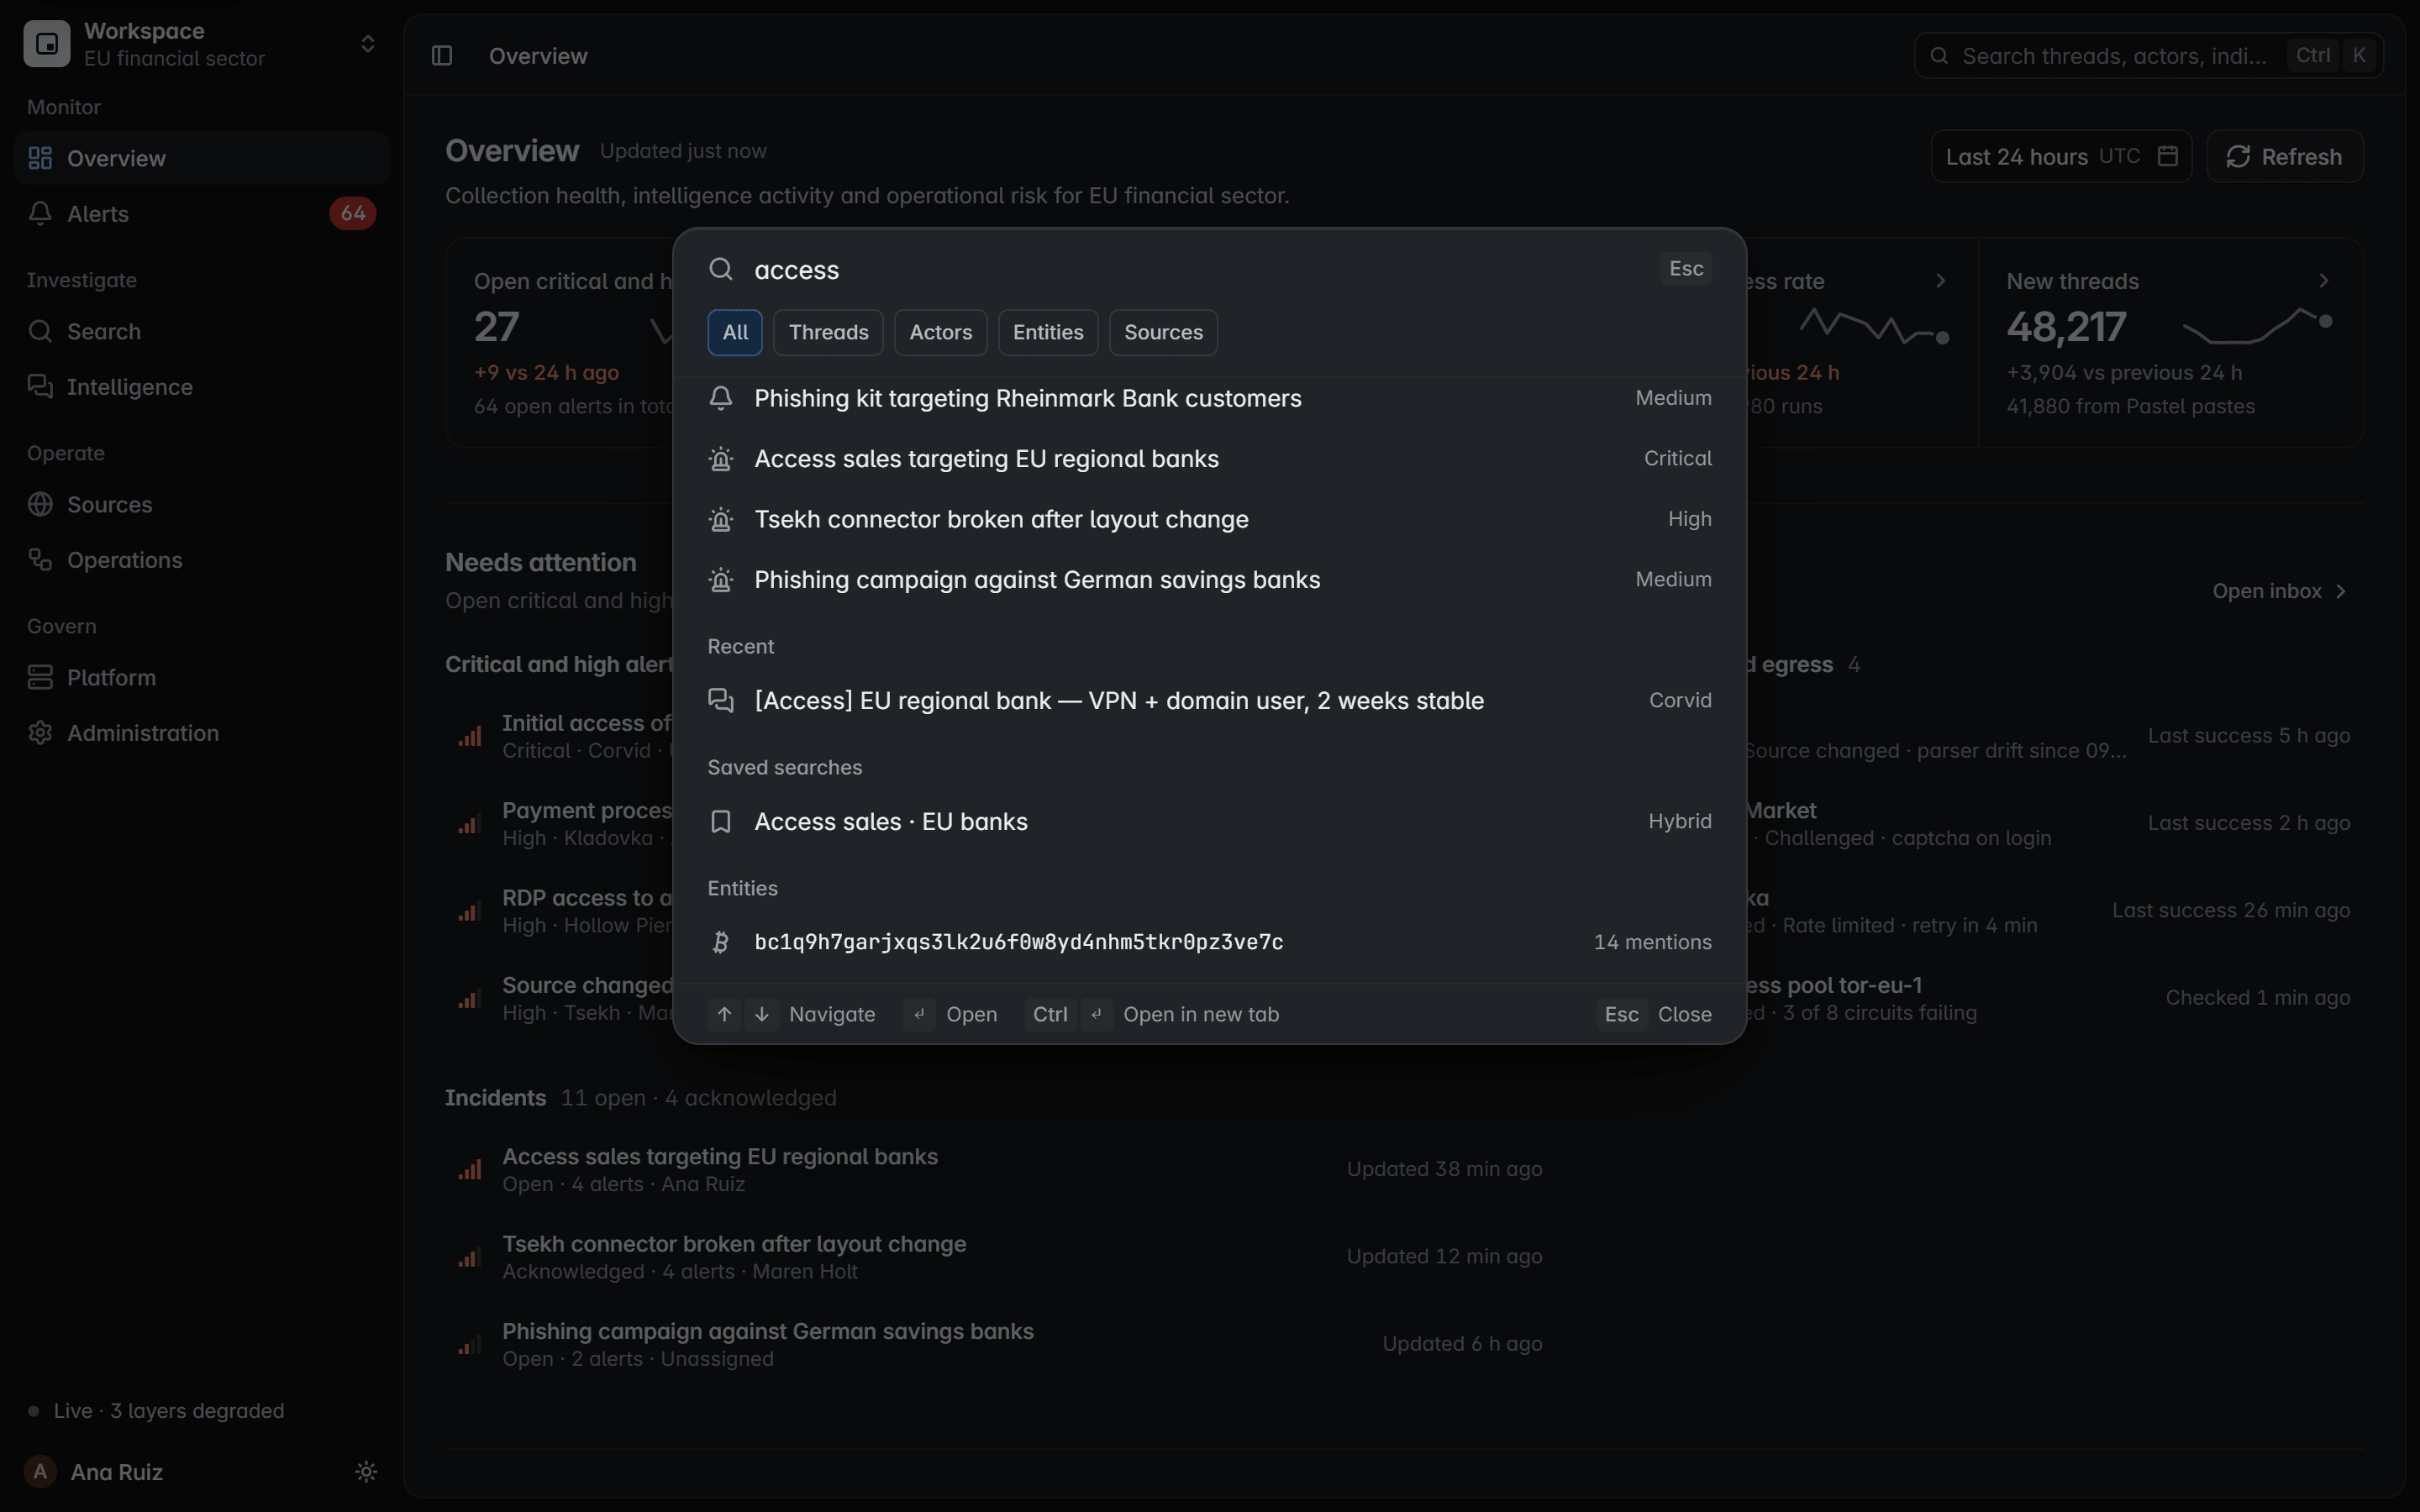
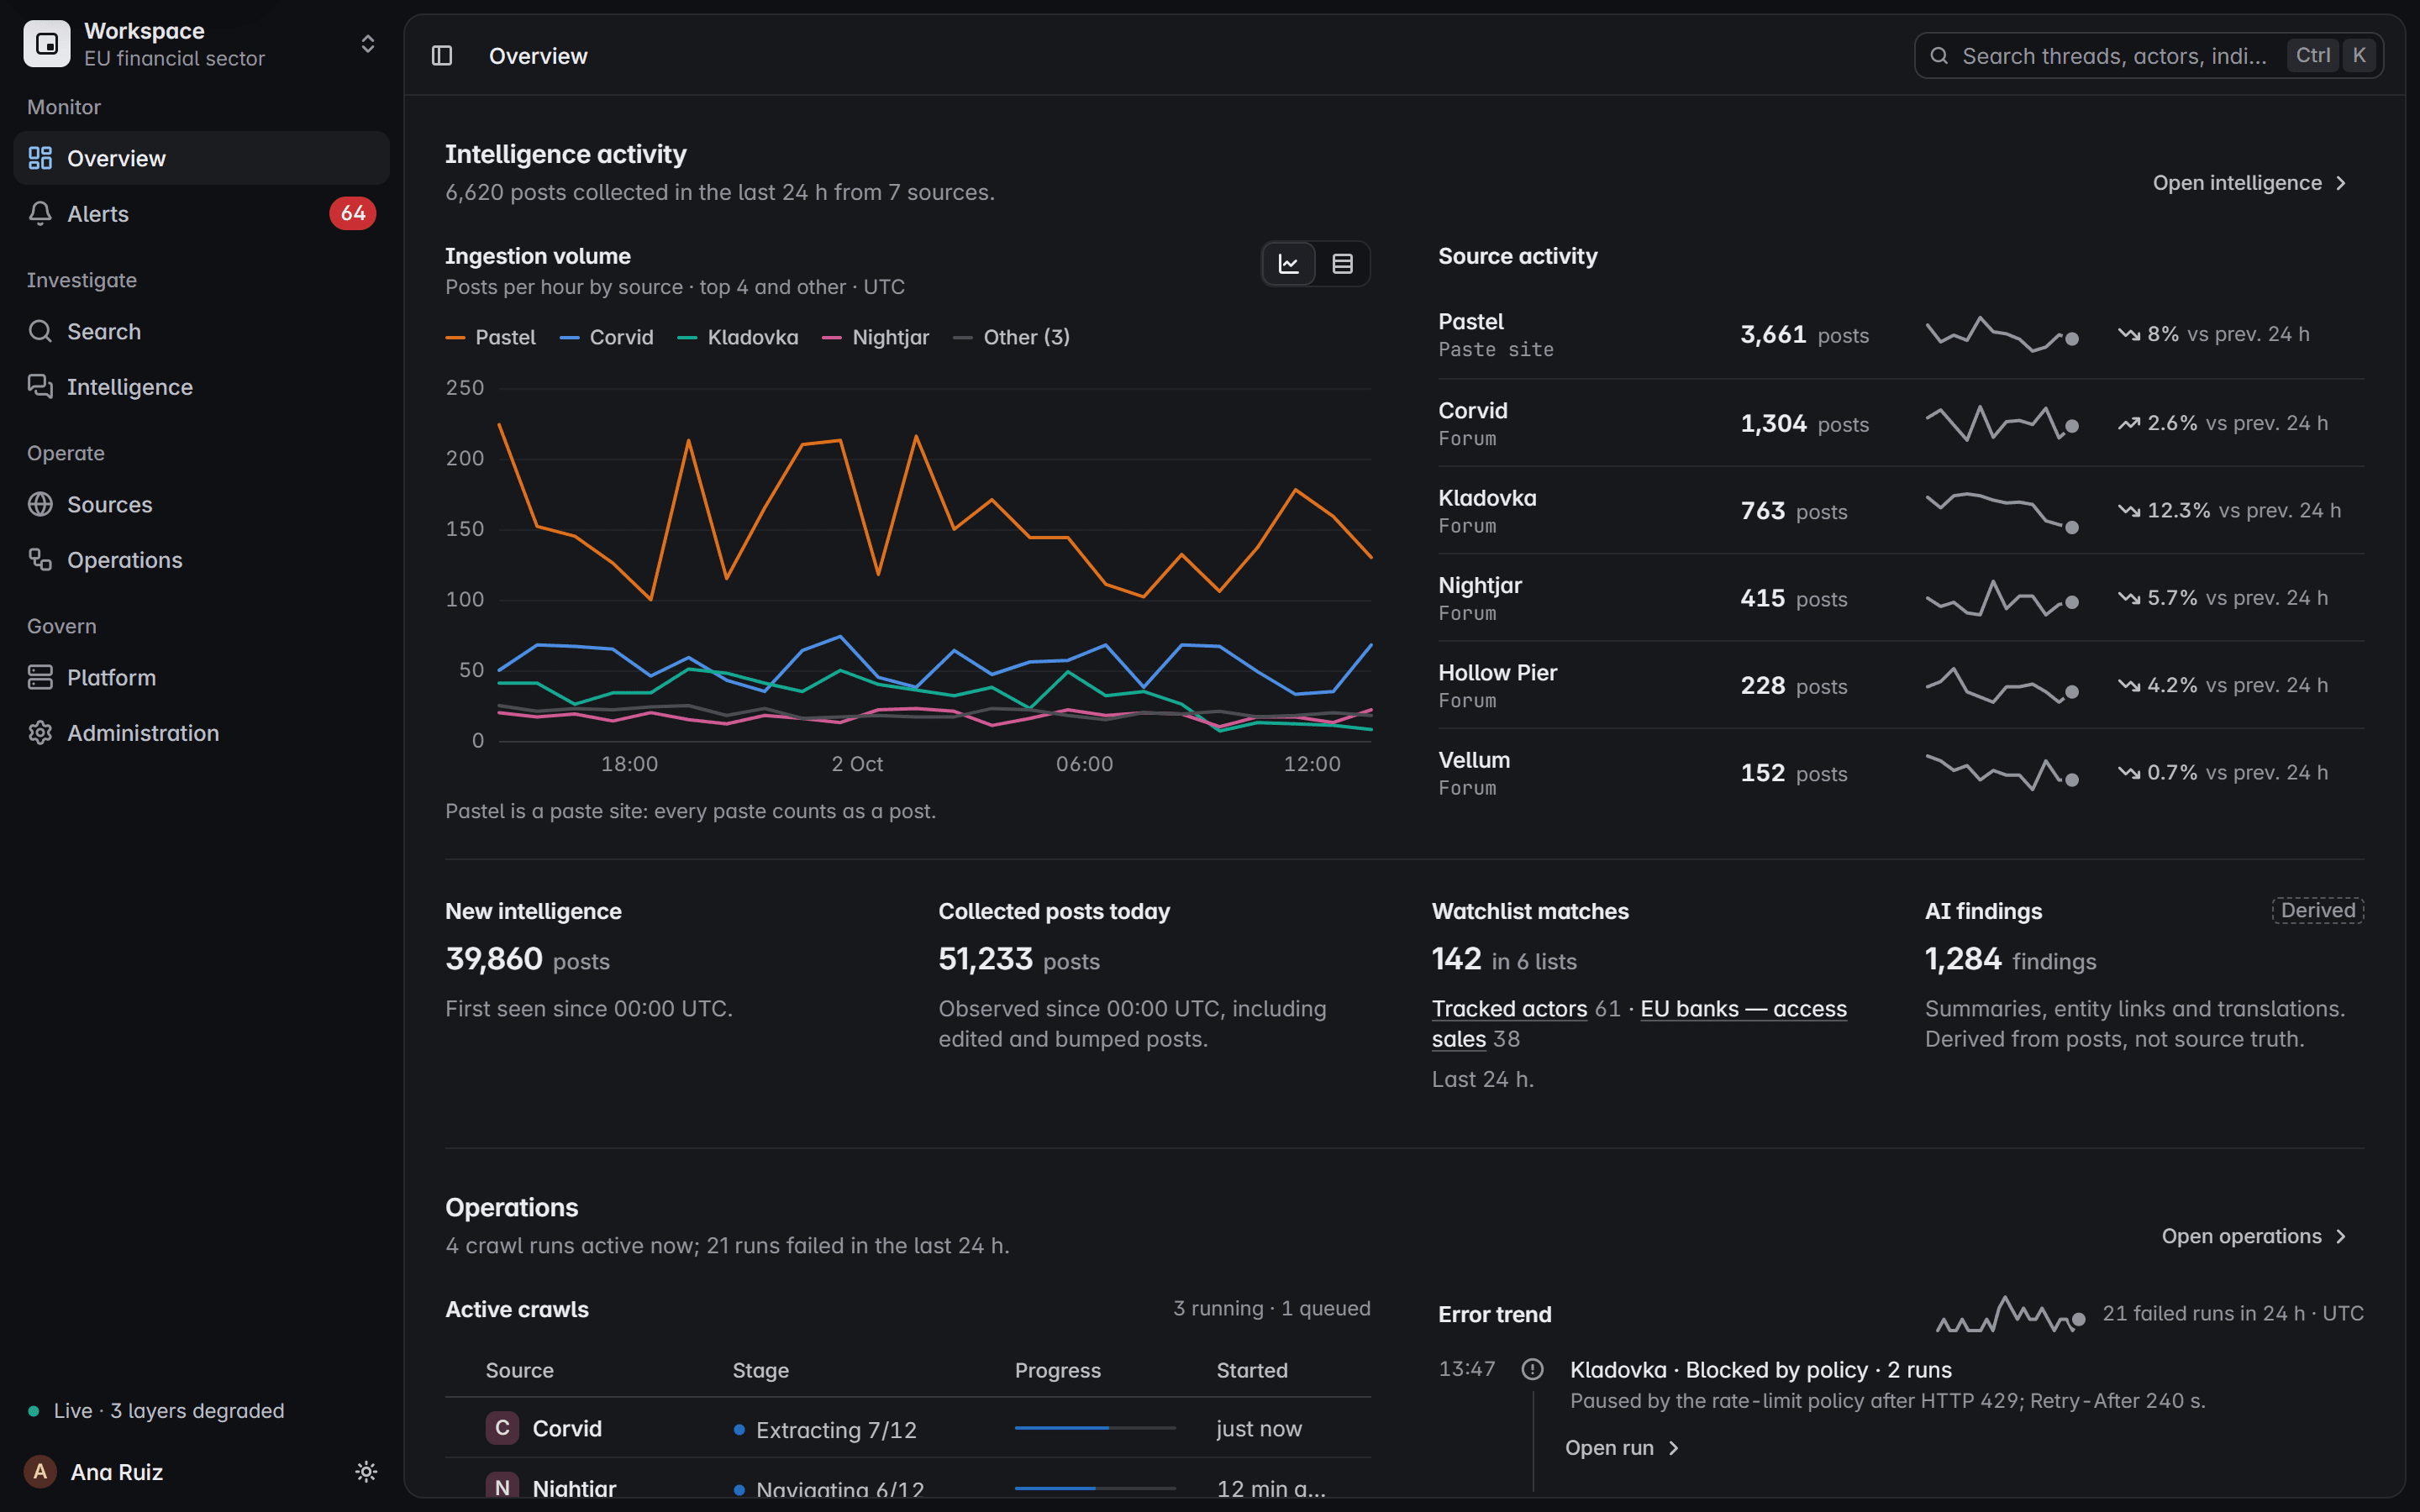
O menu de comandos sobre a visão geral: uma busca por acesso retorna alertas correspondentes, incidentes, uma thread recente, uma busca salva e uma wallet.

Tela do produto com dados fictícios

Inteligência de ameaças para equipes que respondem por ela.

Um console e a mesma evidência selada, lidos de cinco maneiras. Escolha uma equipe para ver a tela com que o seu dia começa.

Equipes de CTI

Acompanhe agentes, vazamentos e vendas de acesso entre fontes, com a evidência anexada a cada relatório.

  • Perfis que unem aliases, fóruns, wallets e contatos
  • Buscas salvas, lexicais, semânticas ou híbridas
  • Cada achado ligado à sua captura selada
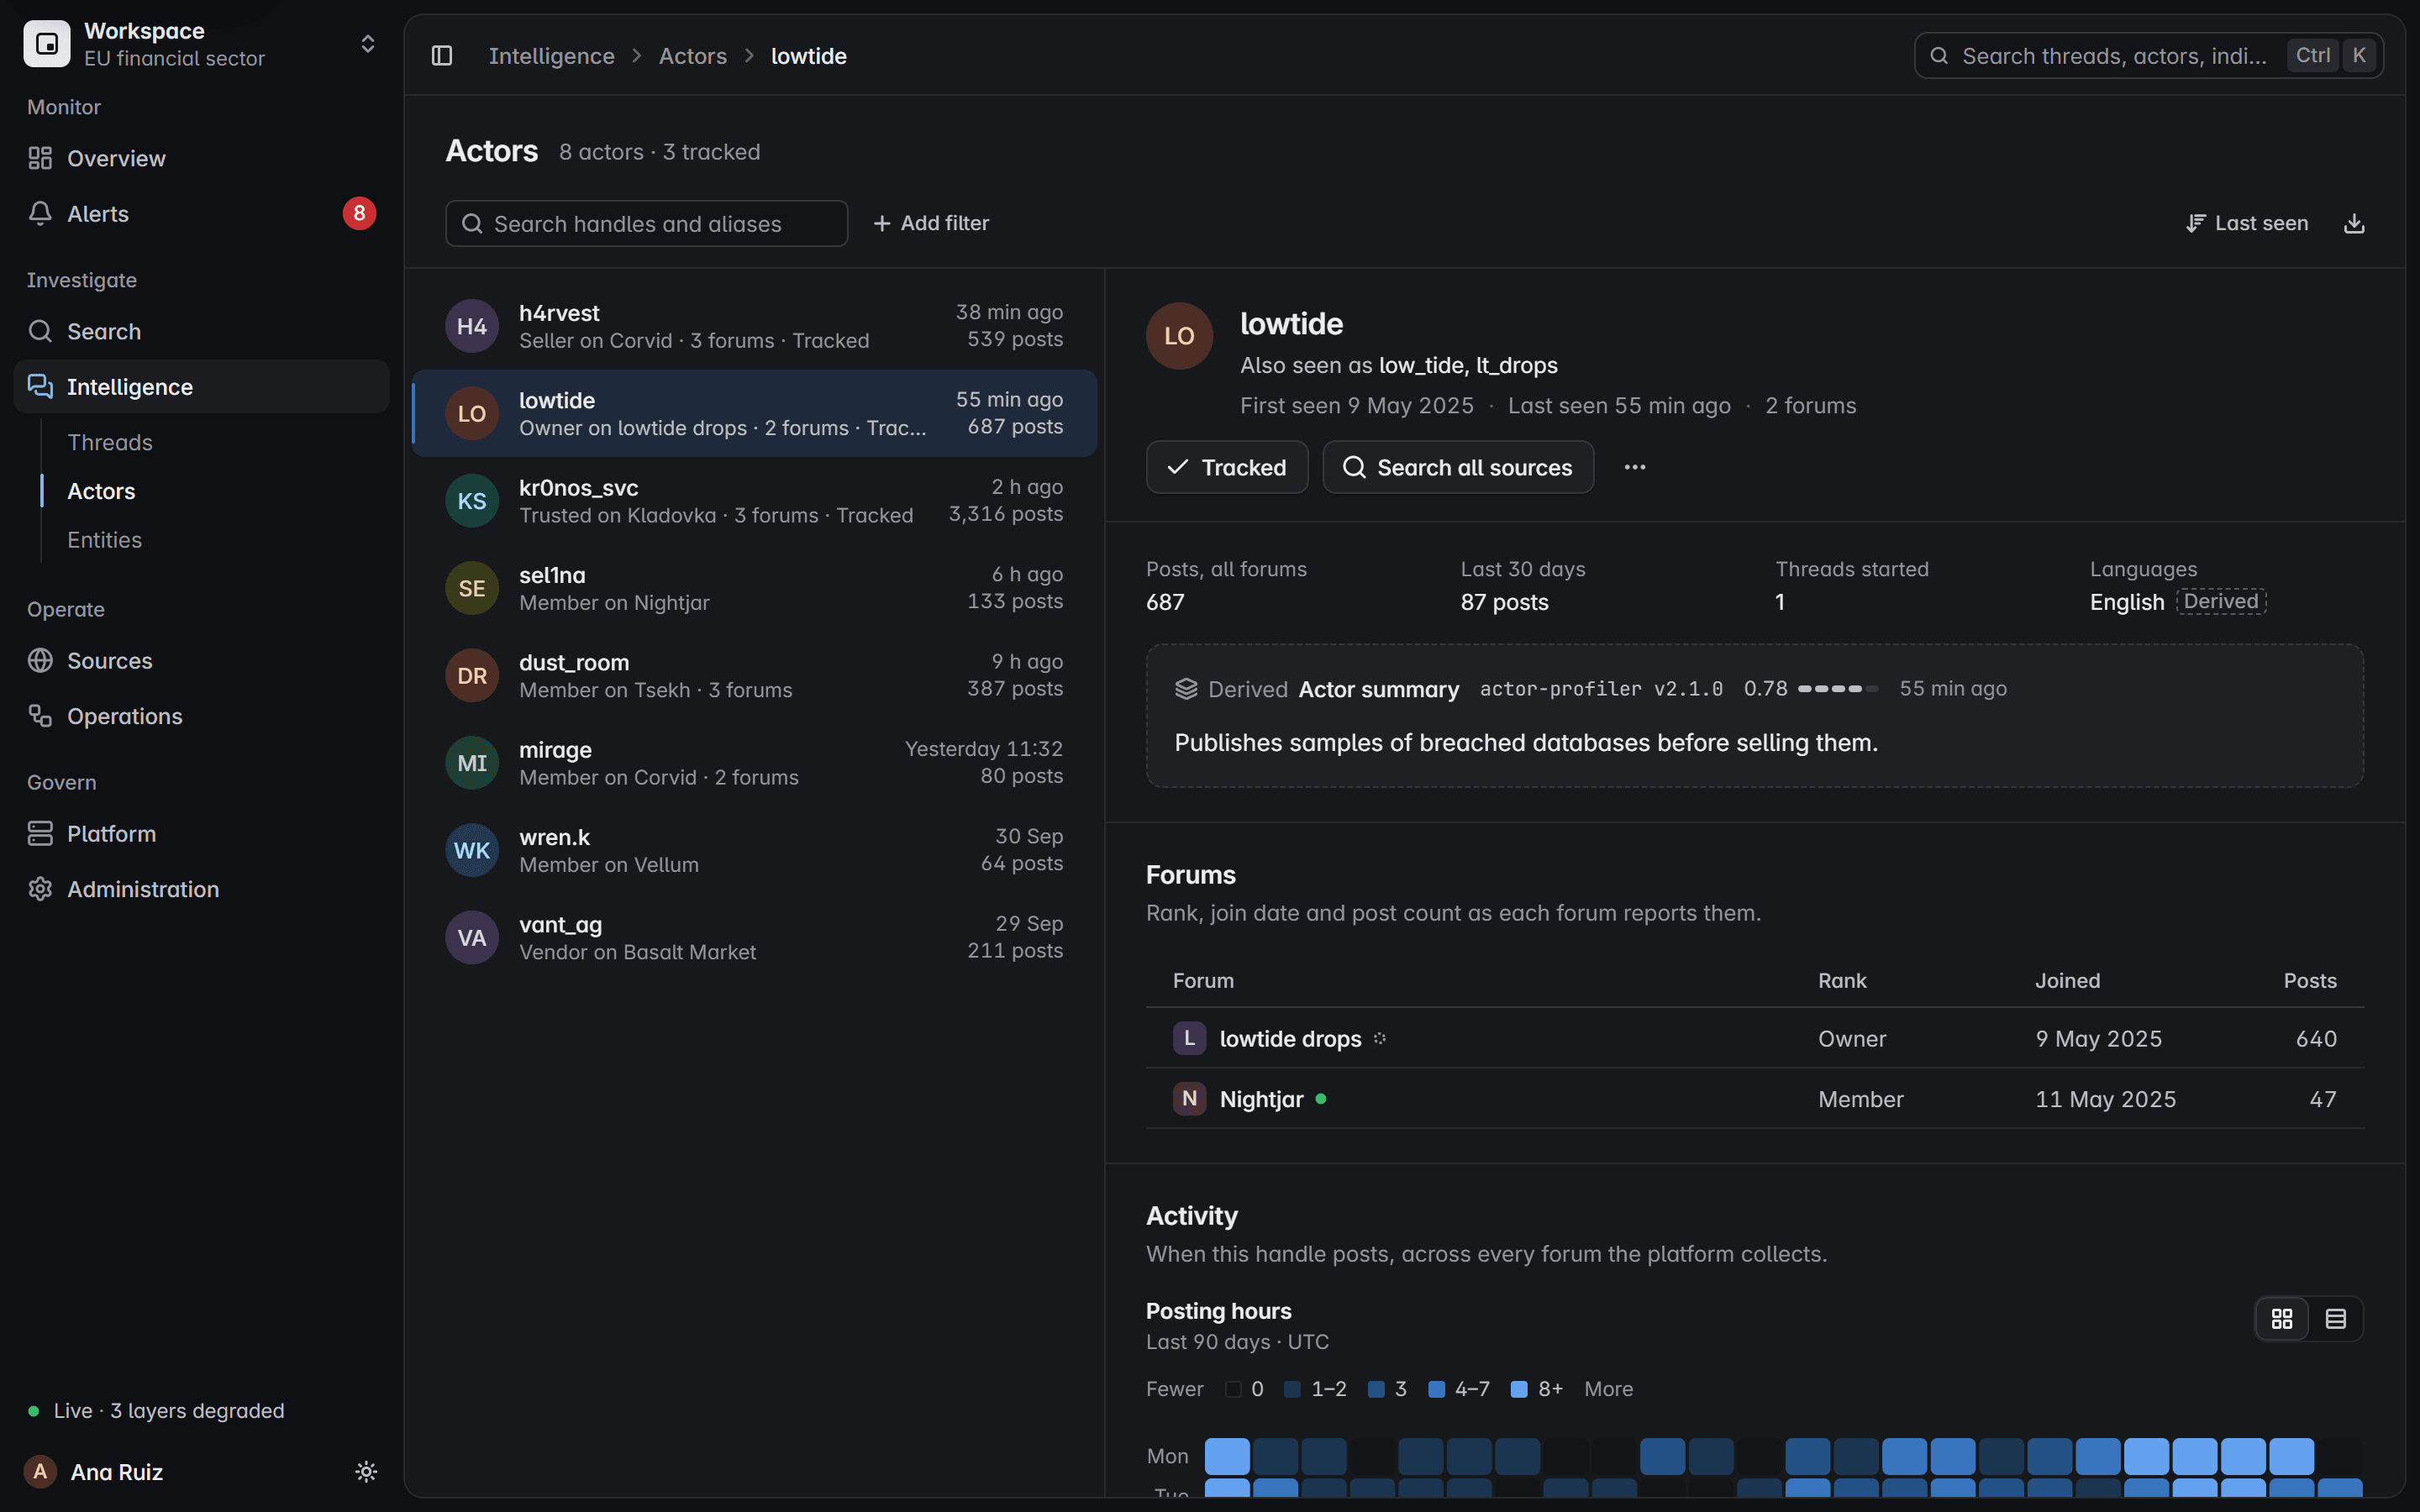
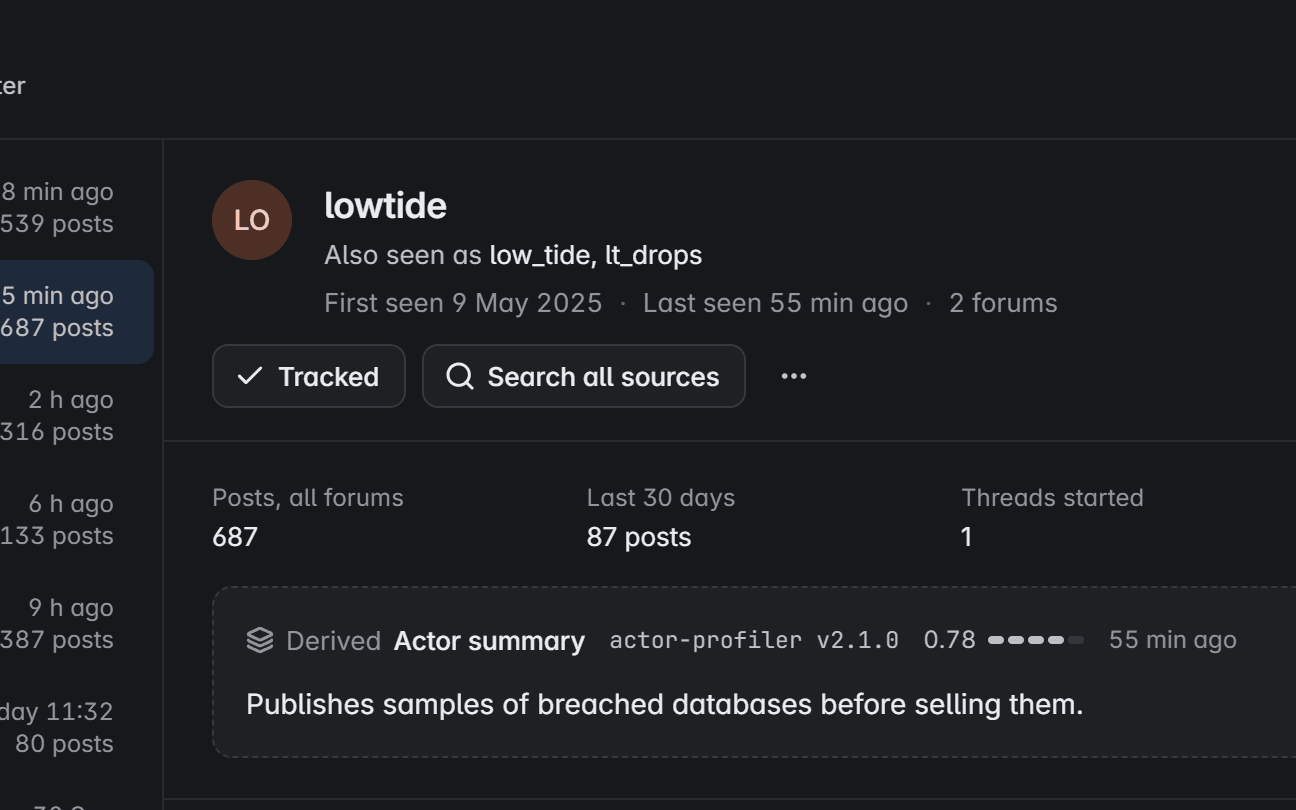
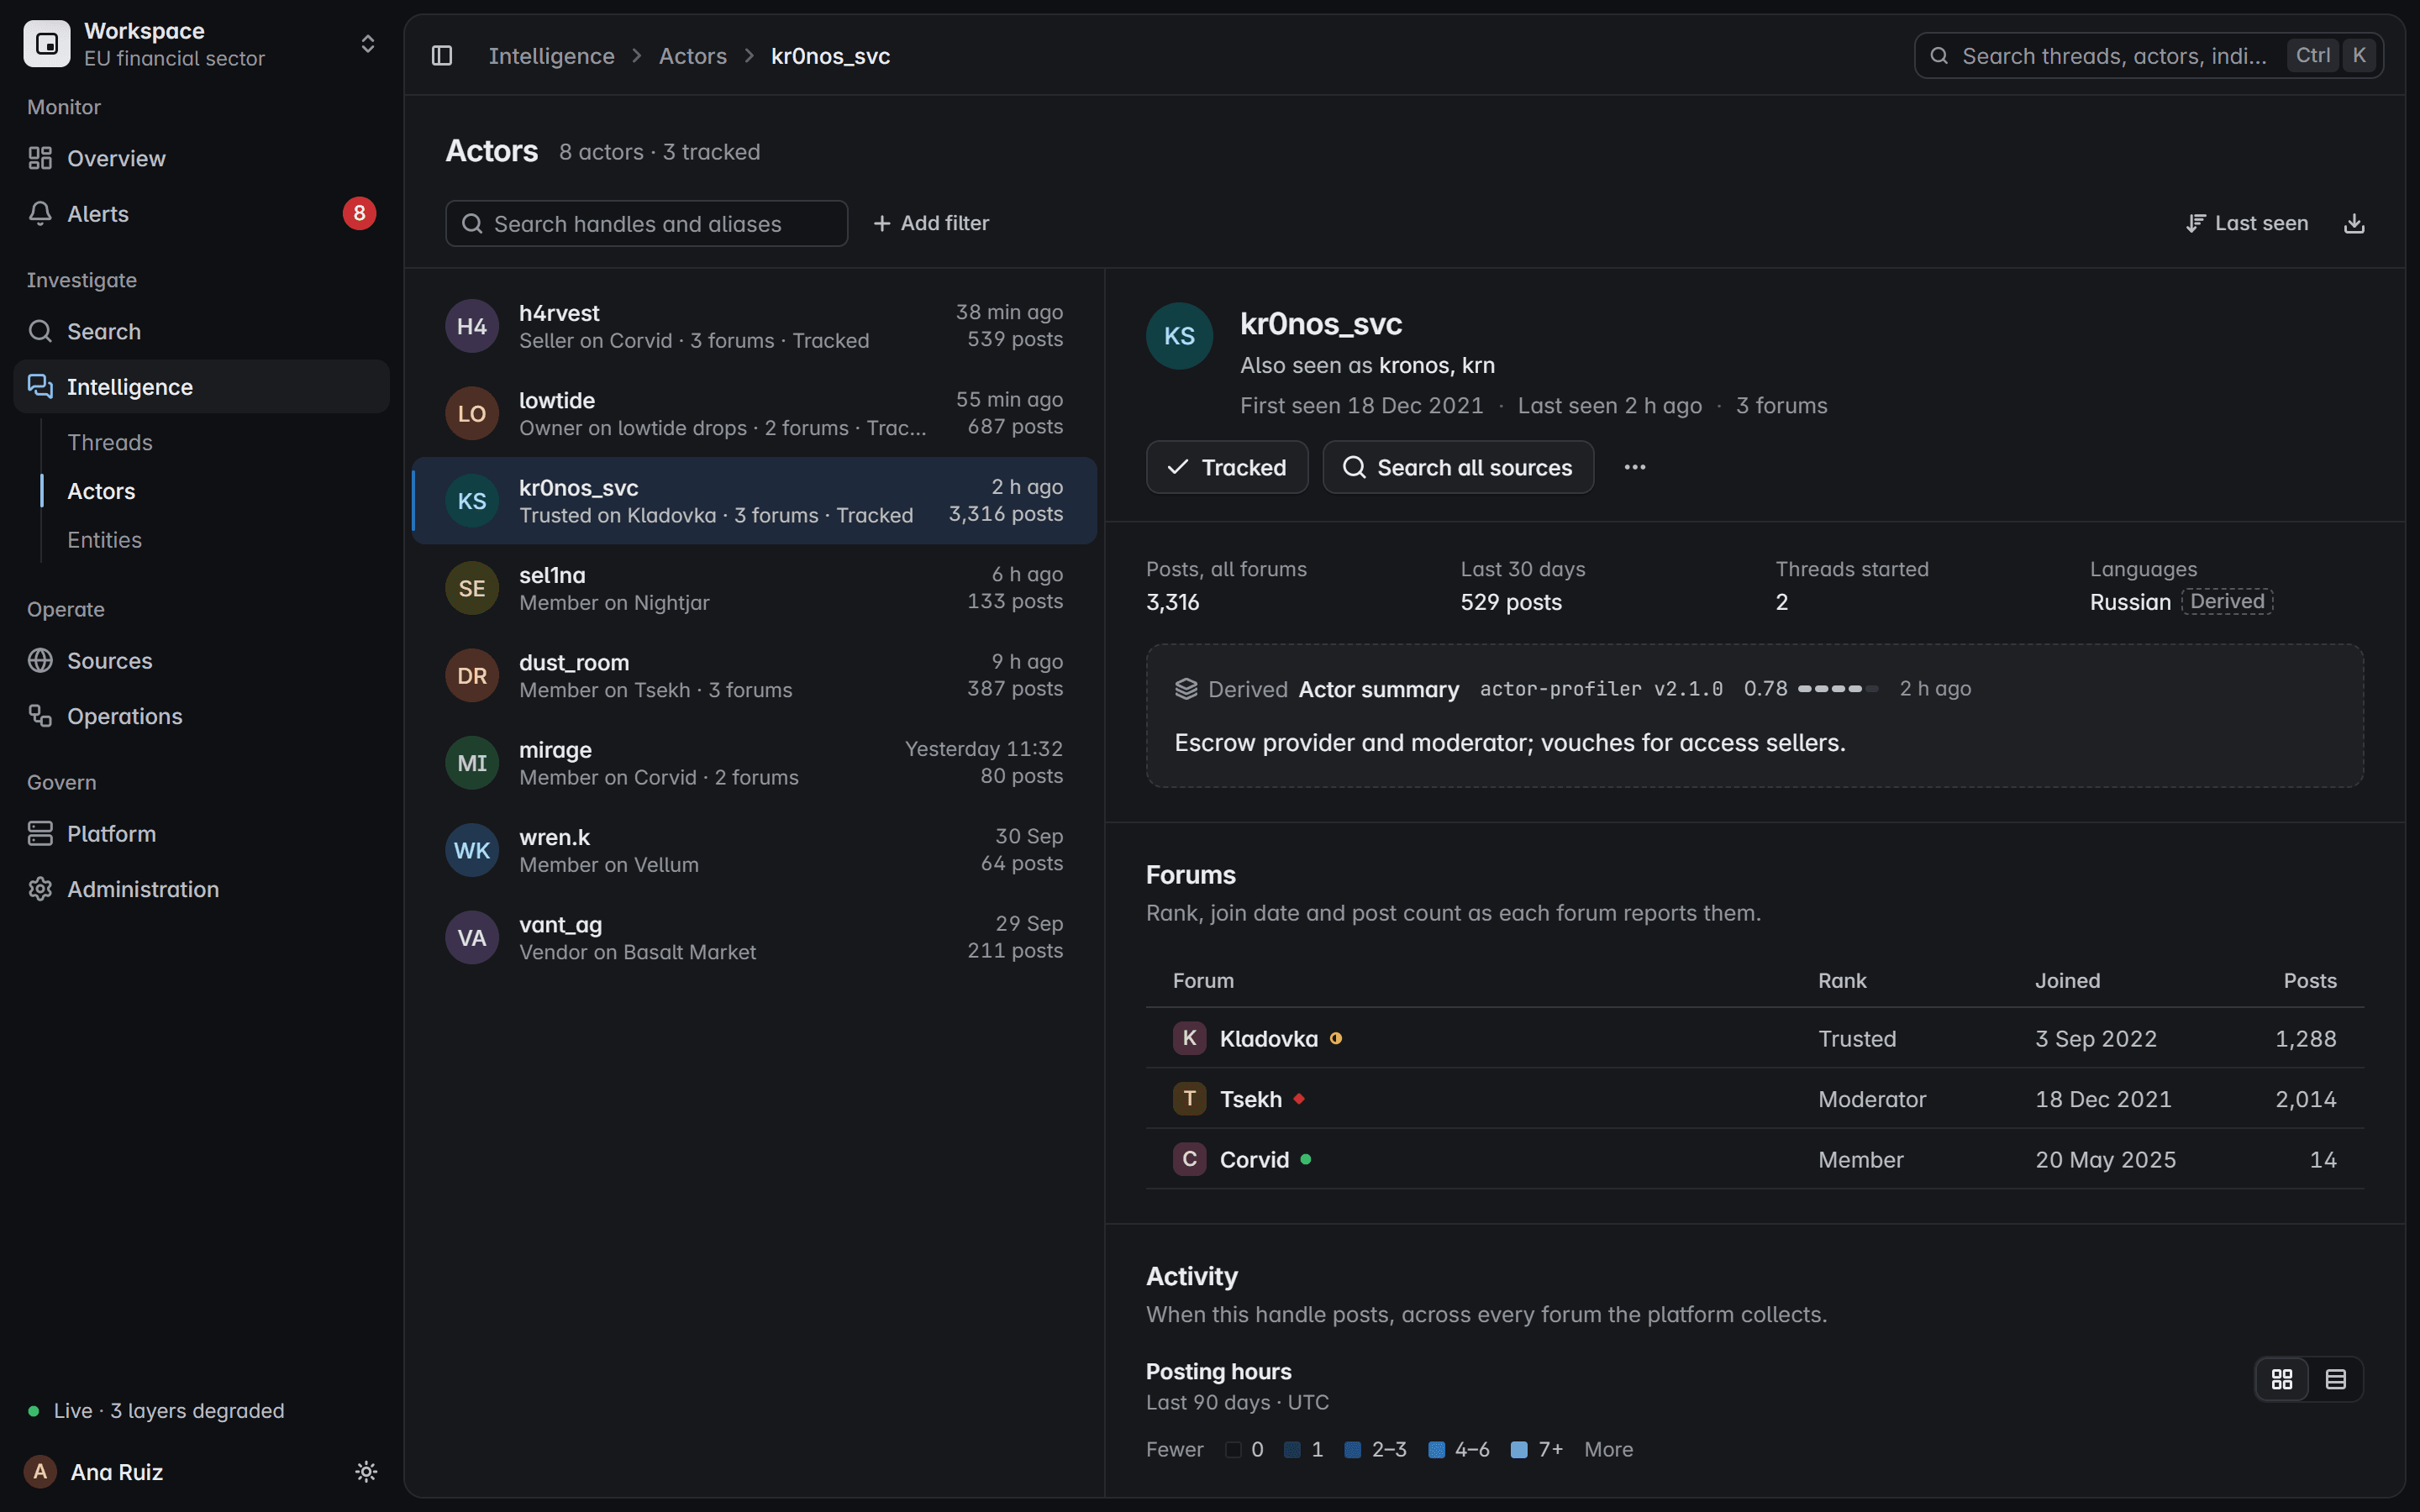
Um perfil de agente: dois aliases, dois fóruns com nível e data de ingresso, e um resumo derivado do que o agente faz.

Aliases e fóruns

Tela do produto com dados fictícios

Equipes de SOC

Receba um alerta antecipado quando seus domínios, sua infraestrutura, suas credenciais ou sua marca aparecerem em conversas do underground.

  • Watchlists de domínios, marcas, palavras-chave e indicadores
  • Alertas com responsável, agrupados em incidentes
  • Entregues às suas próprias ferramentas por webhook
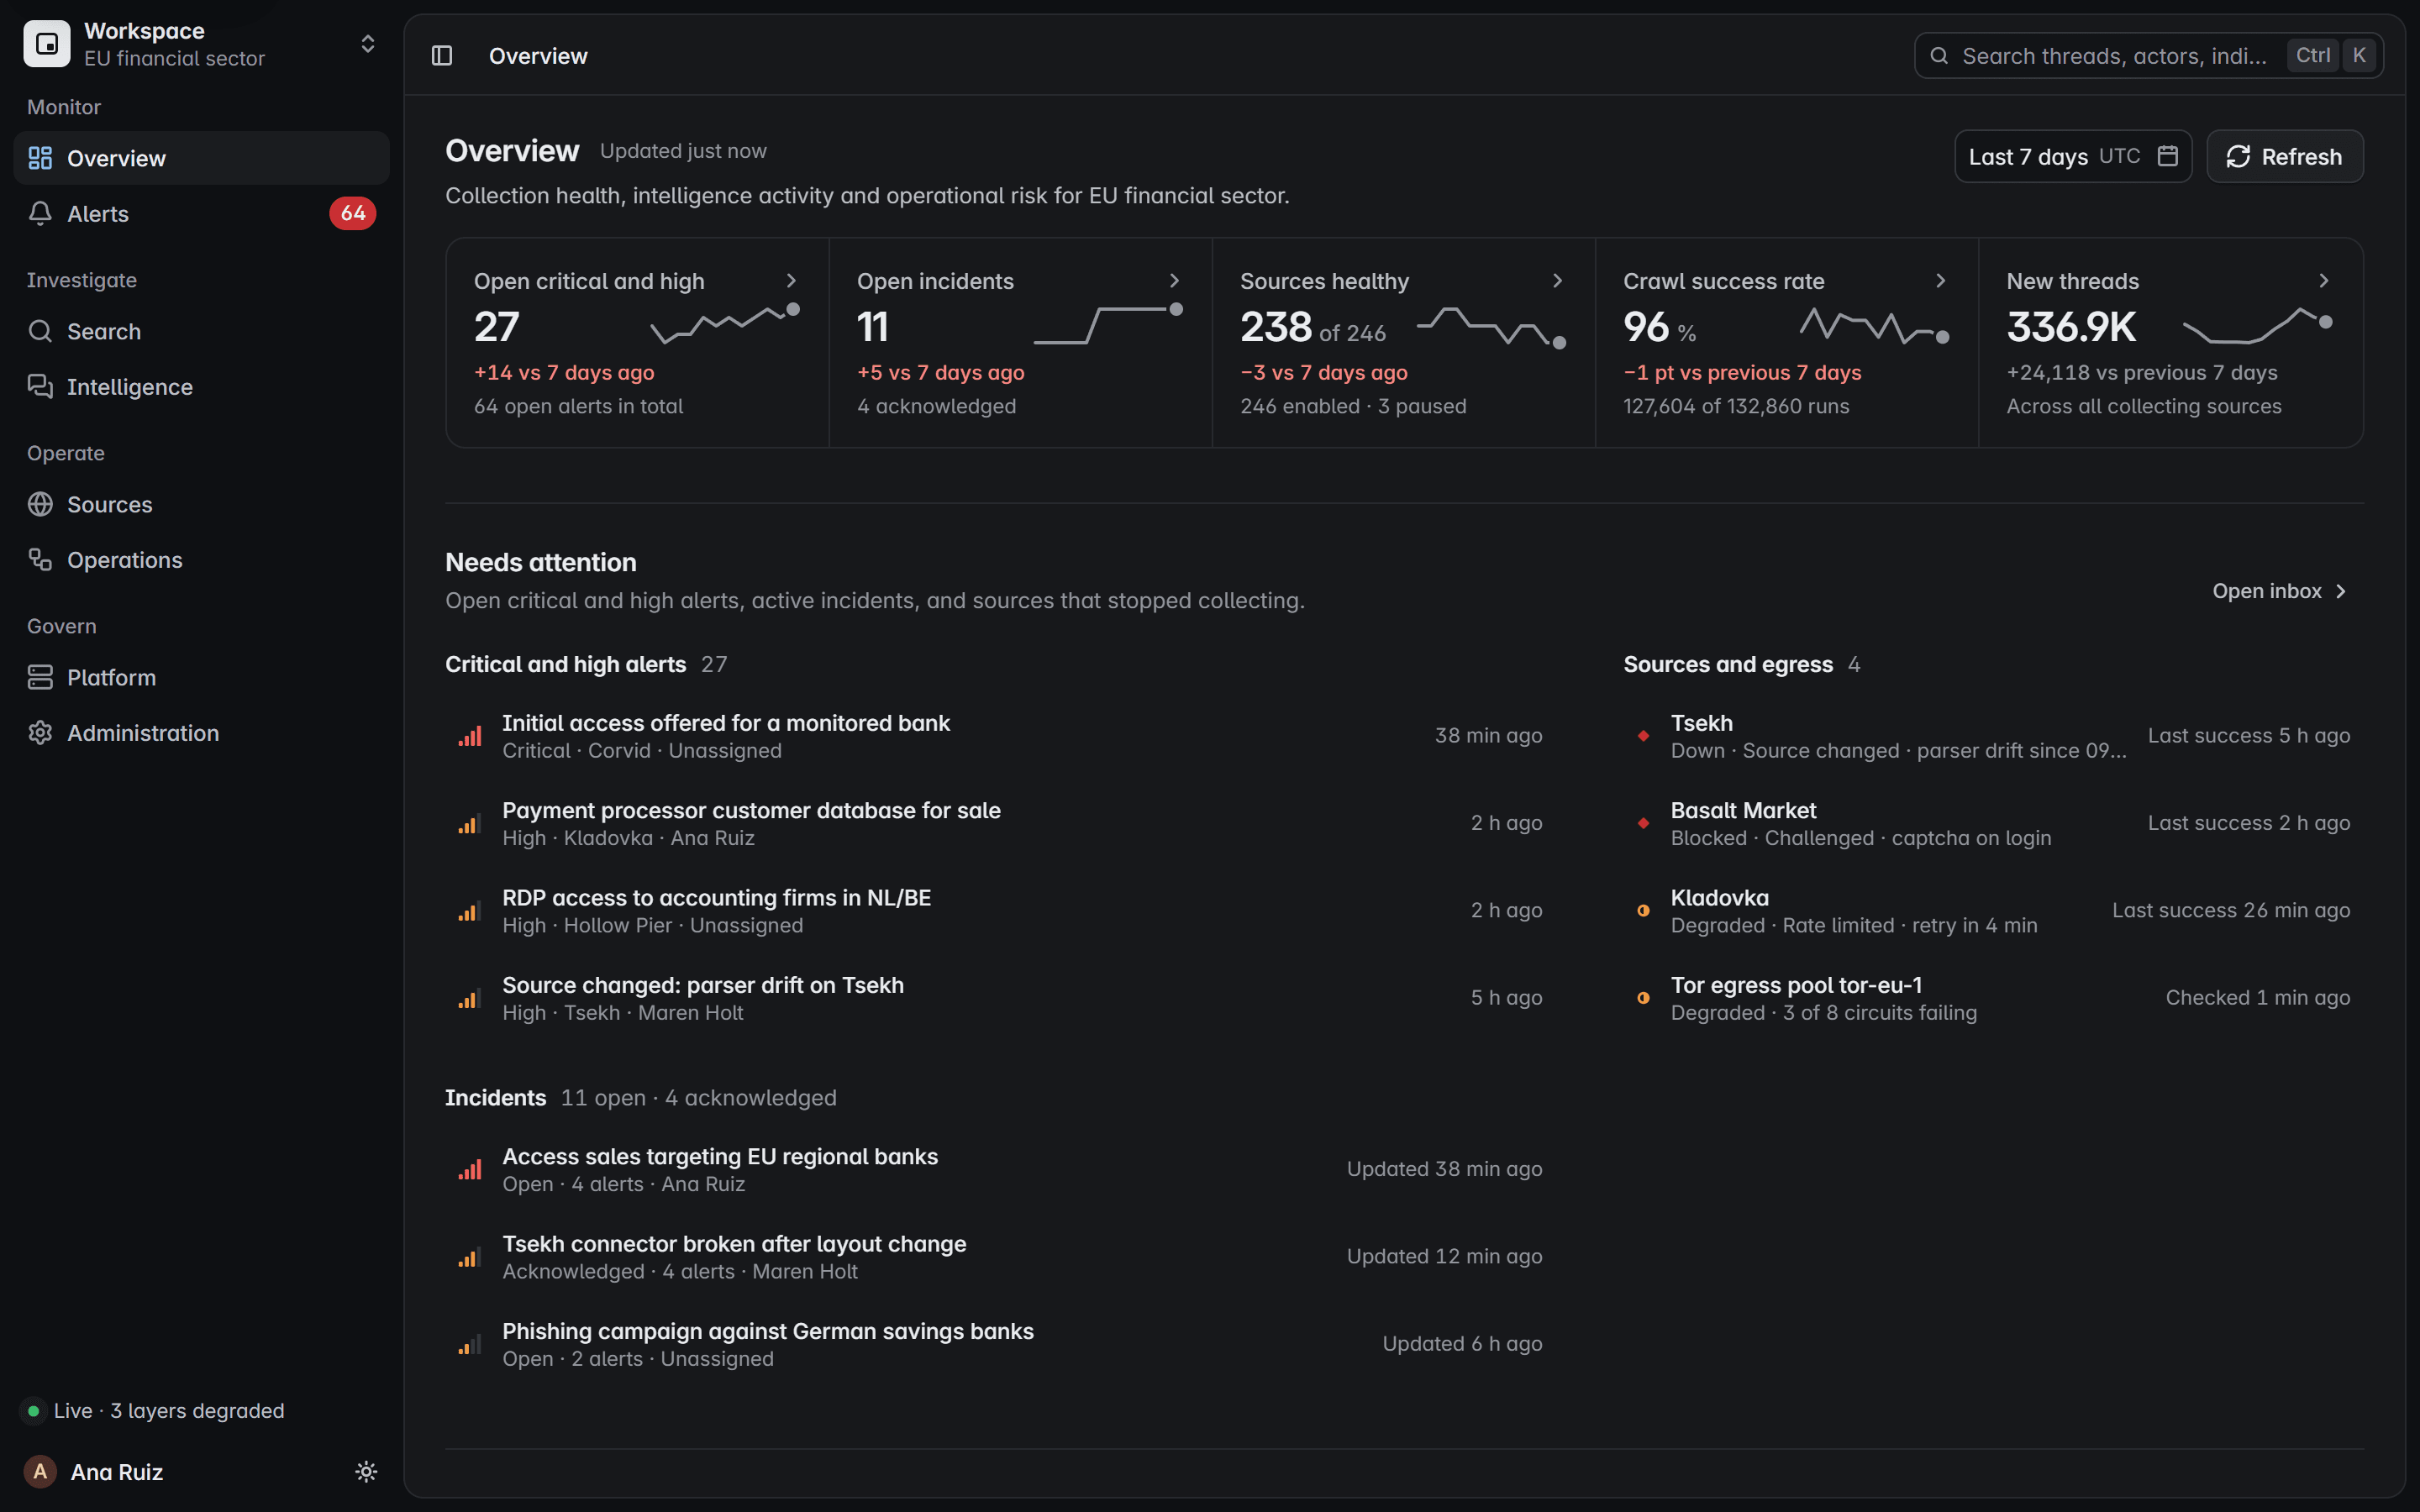
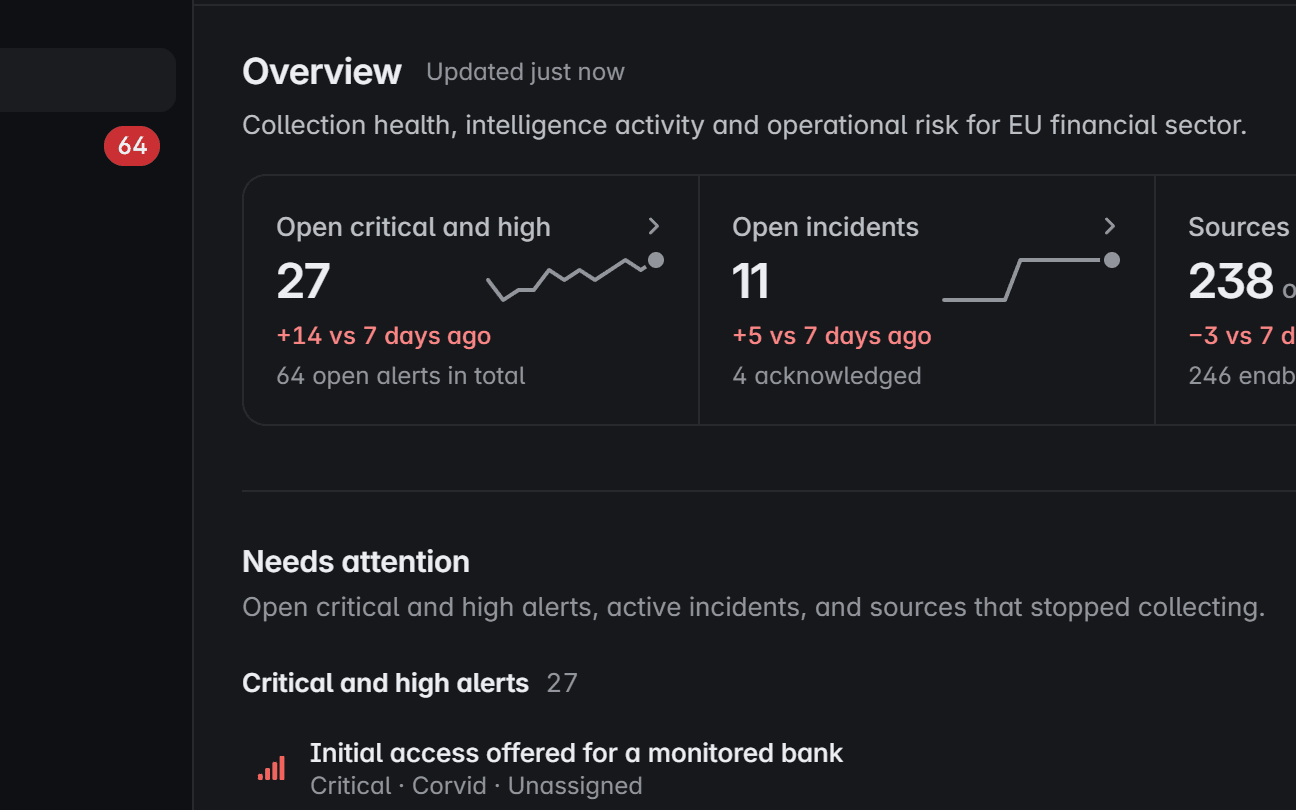
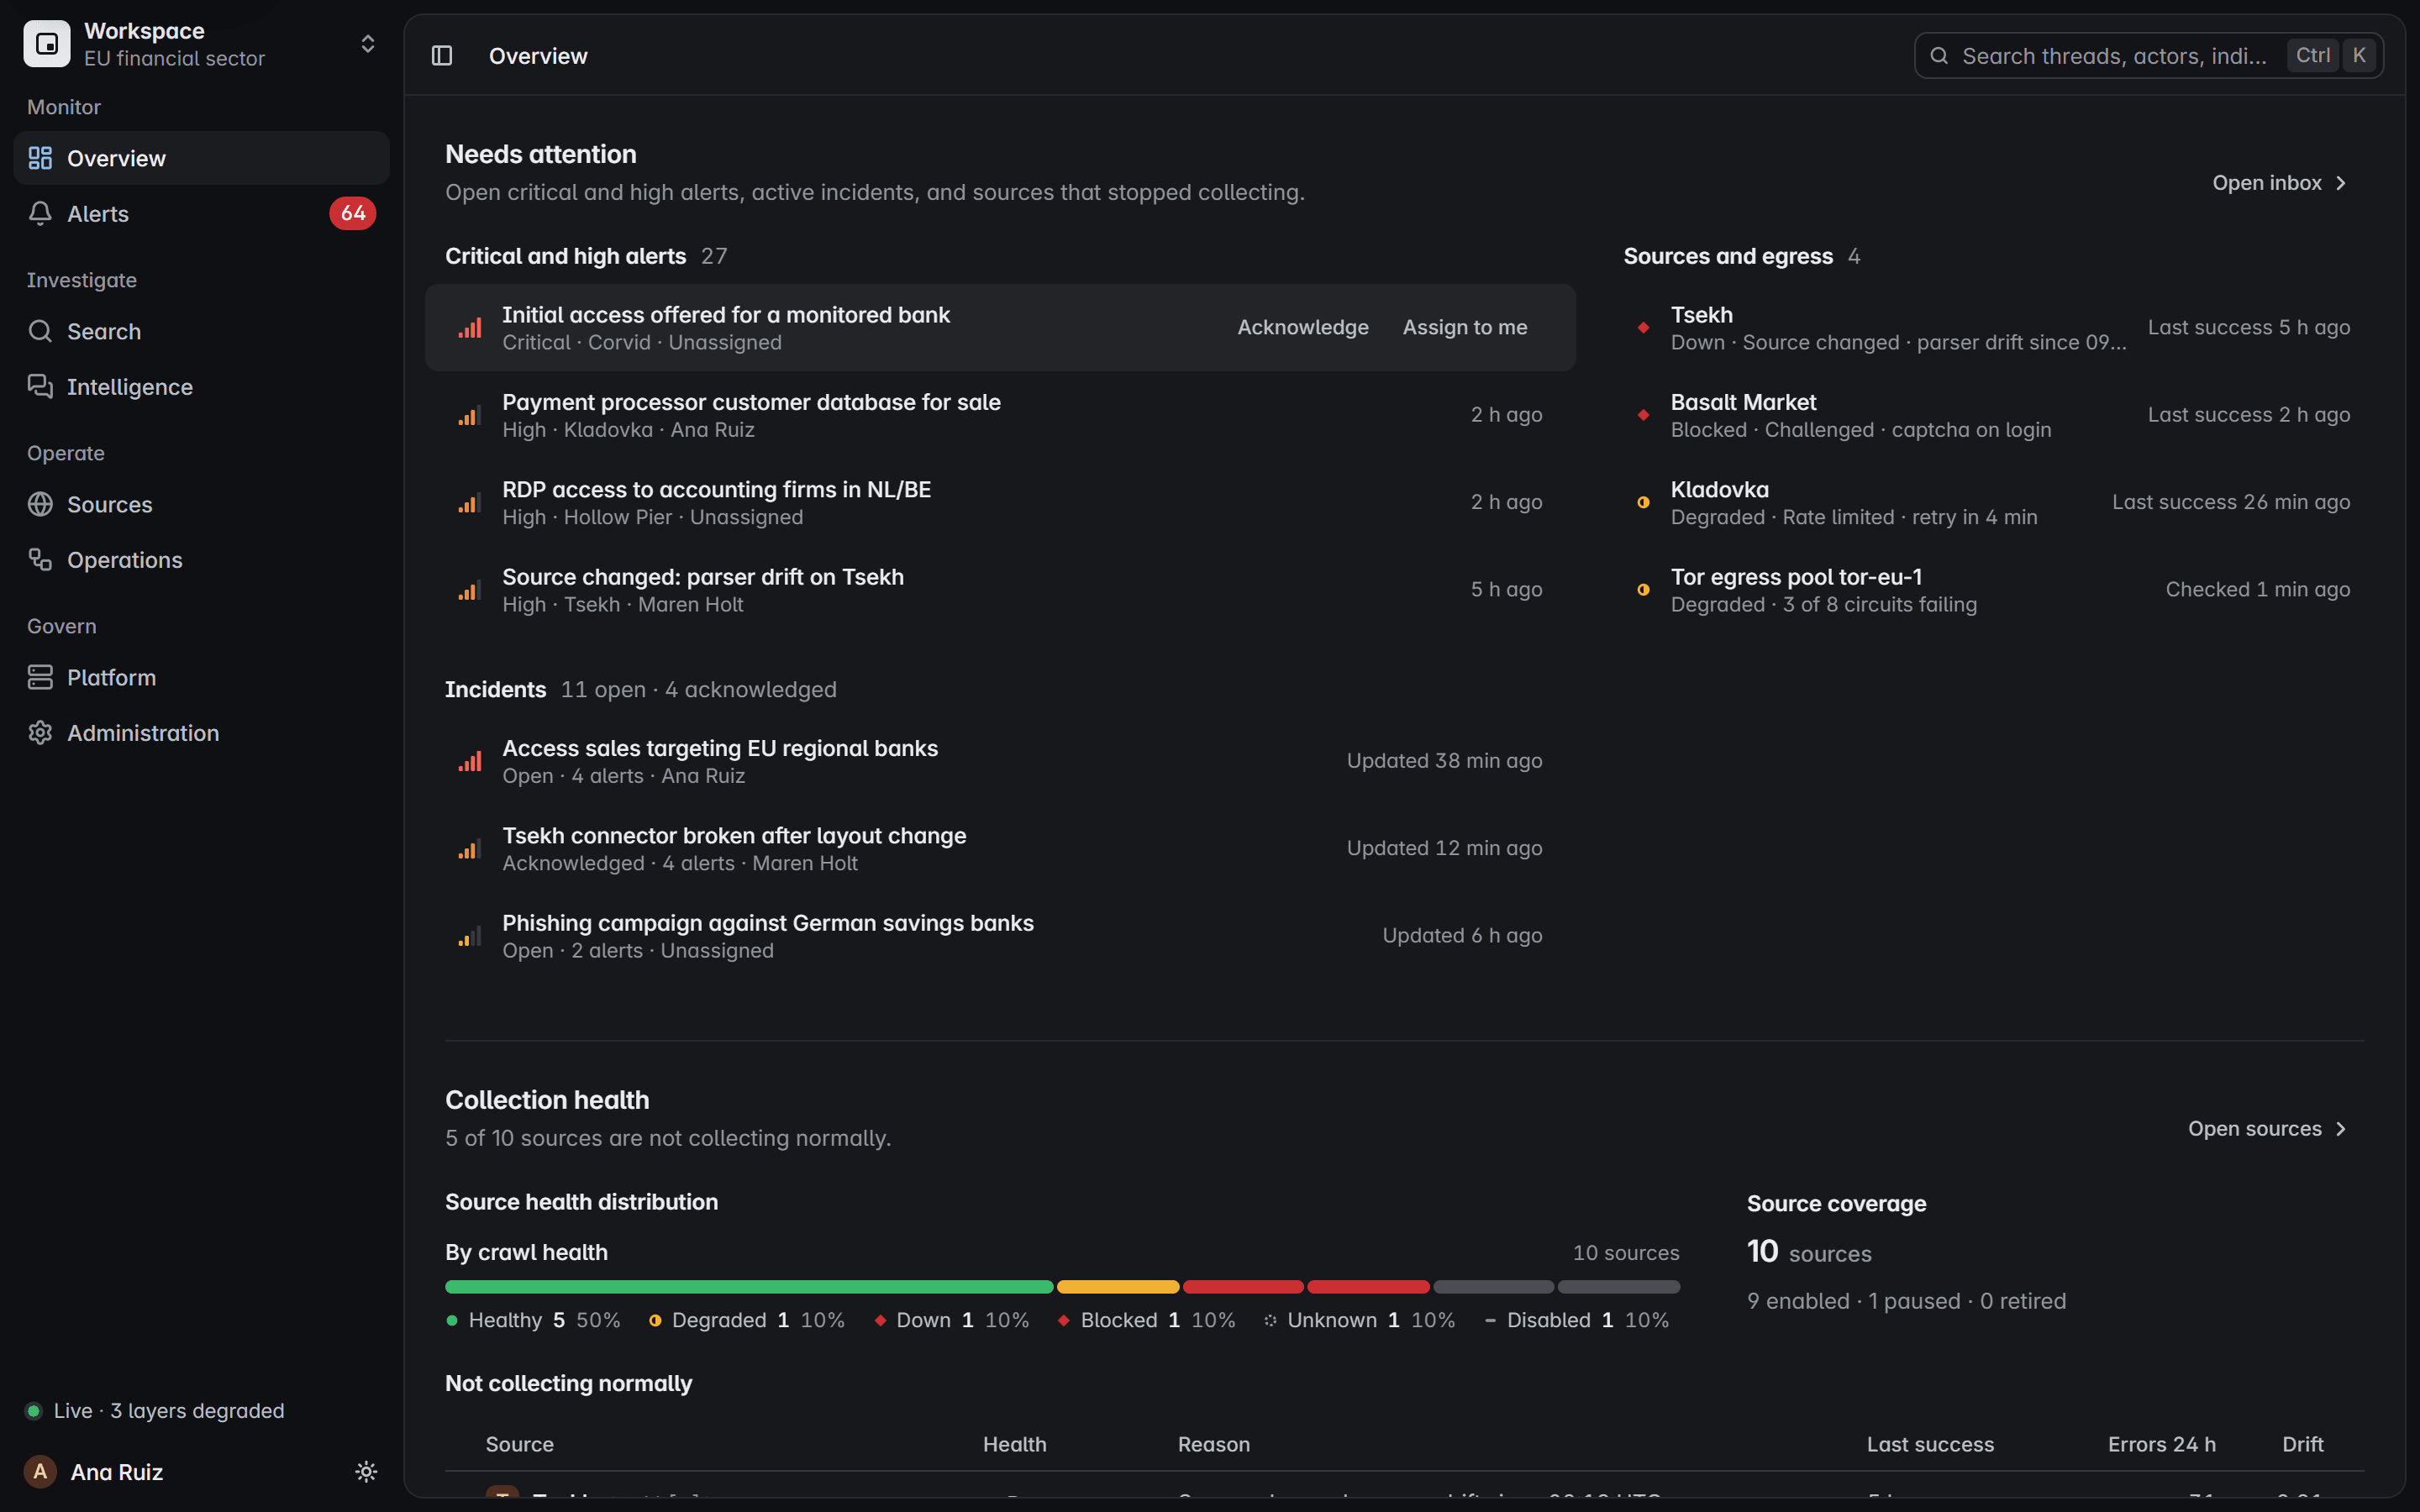
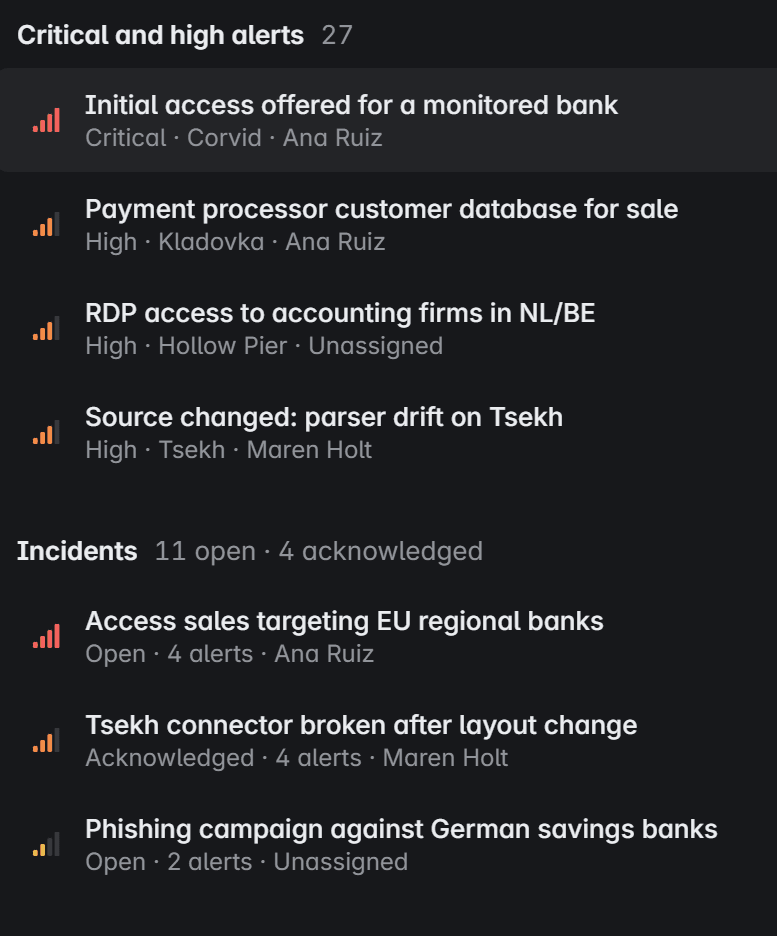
A visão geral dos últimos 7 dias: alertas críticos e altos em aberto, incidentes, saúde das fontes, sucesso das coletas e novas threads.

Críticos e altos em aberto

Tela do produto com dados fictícios

Fraude e proteção de marca

Detecte vendas de dados, falsificação de identidade e ofertas que visam os seus clientes.

  • Posts classificados por intenção: venda, oferta, compartilhamento
  • Domínios semelhantes e kits de phishing, defanged
  • Volumes de registros, preços e regiões declarados
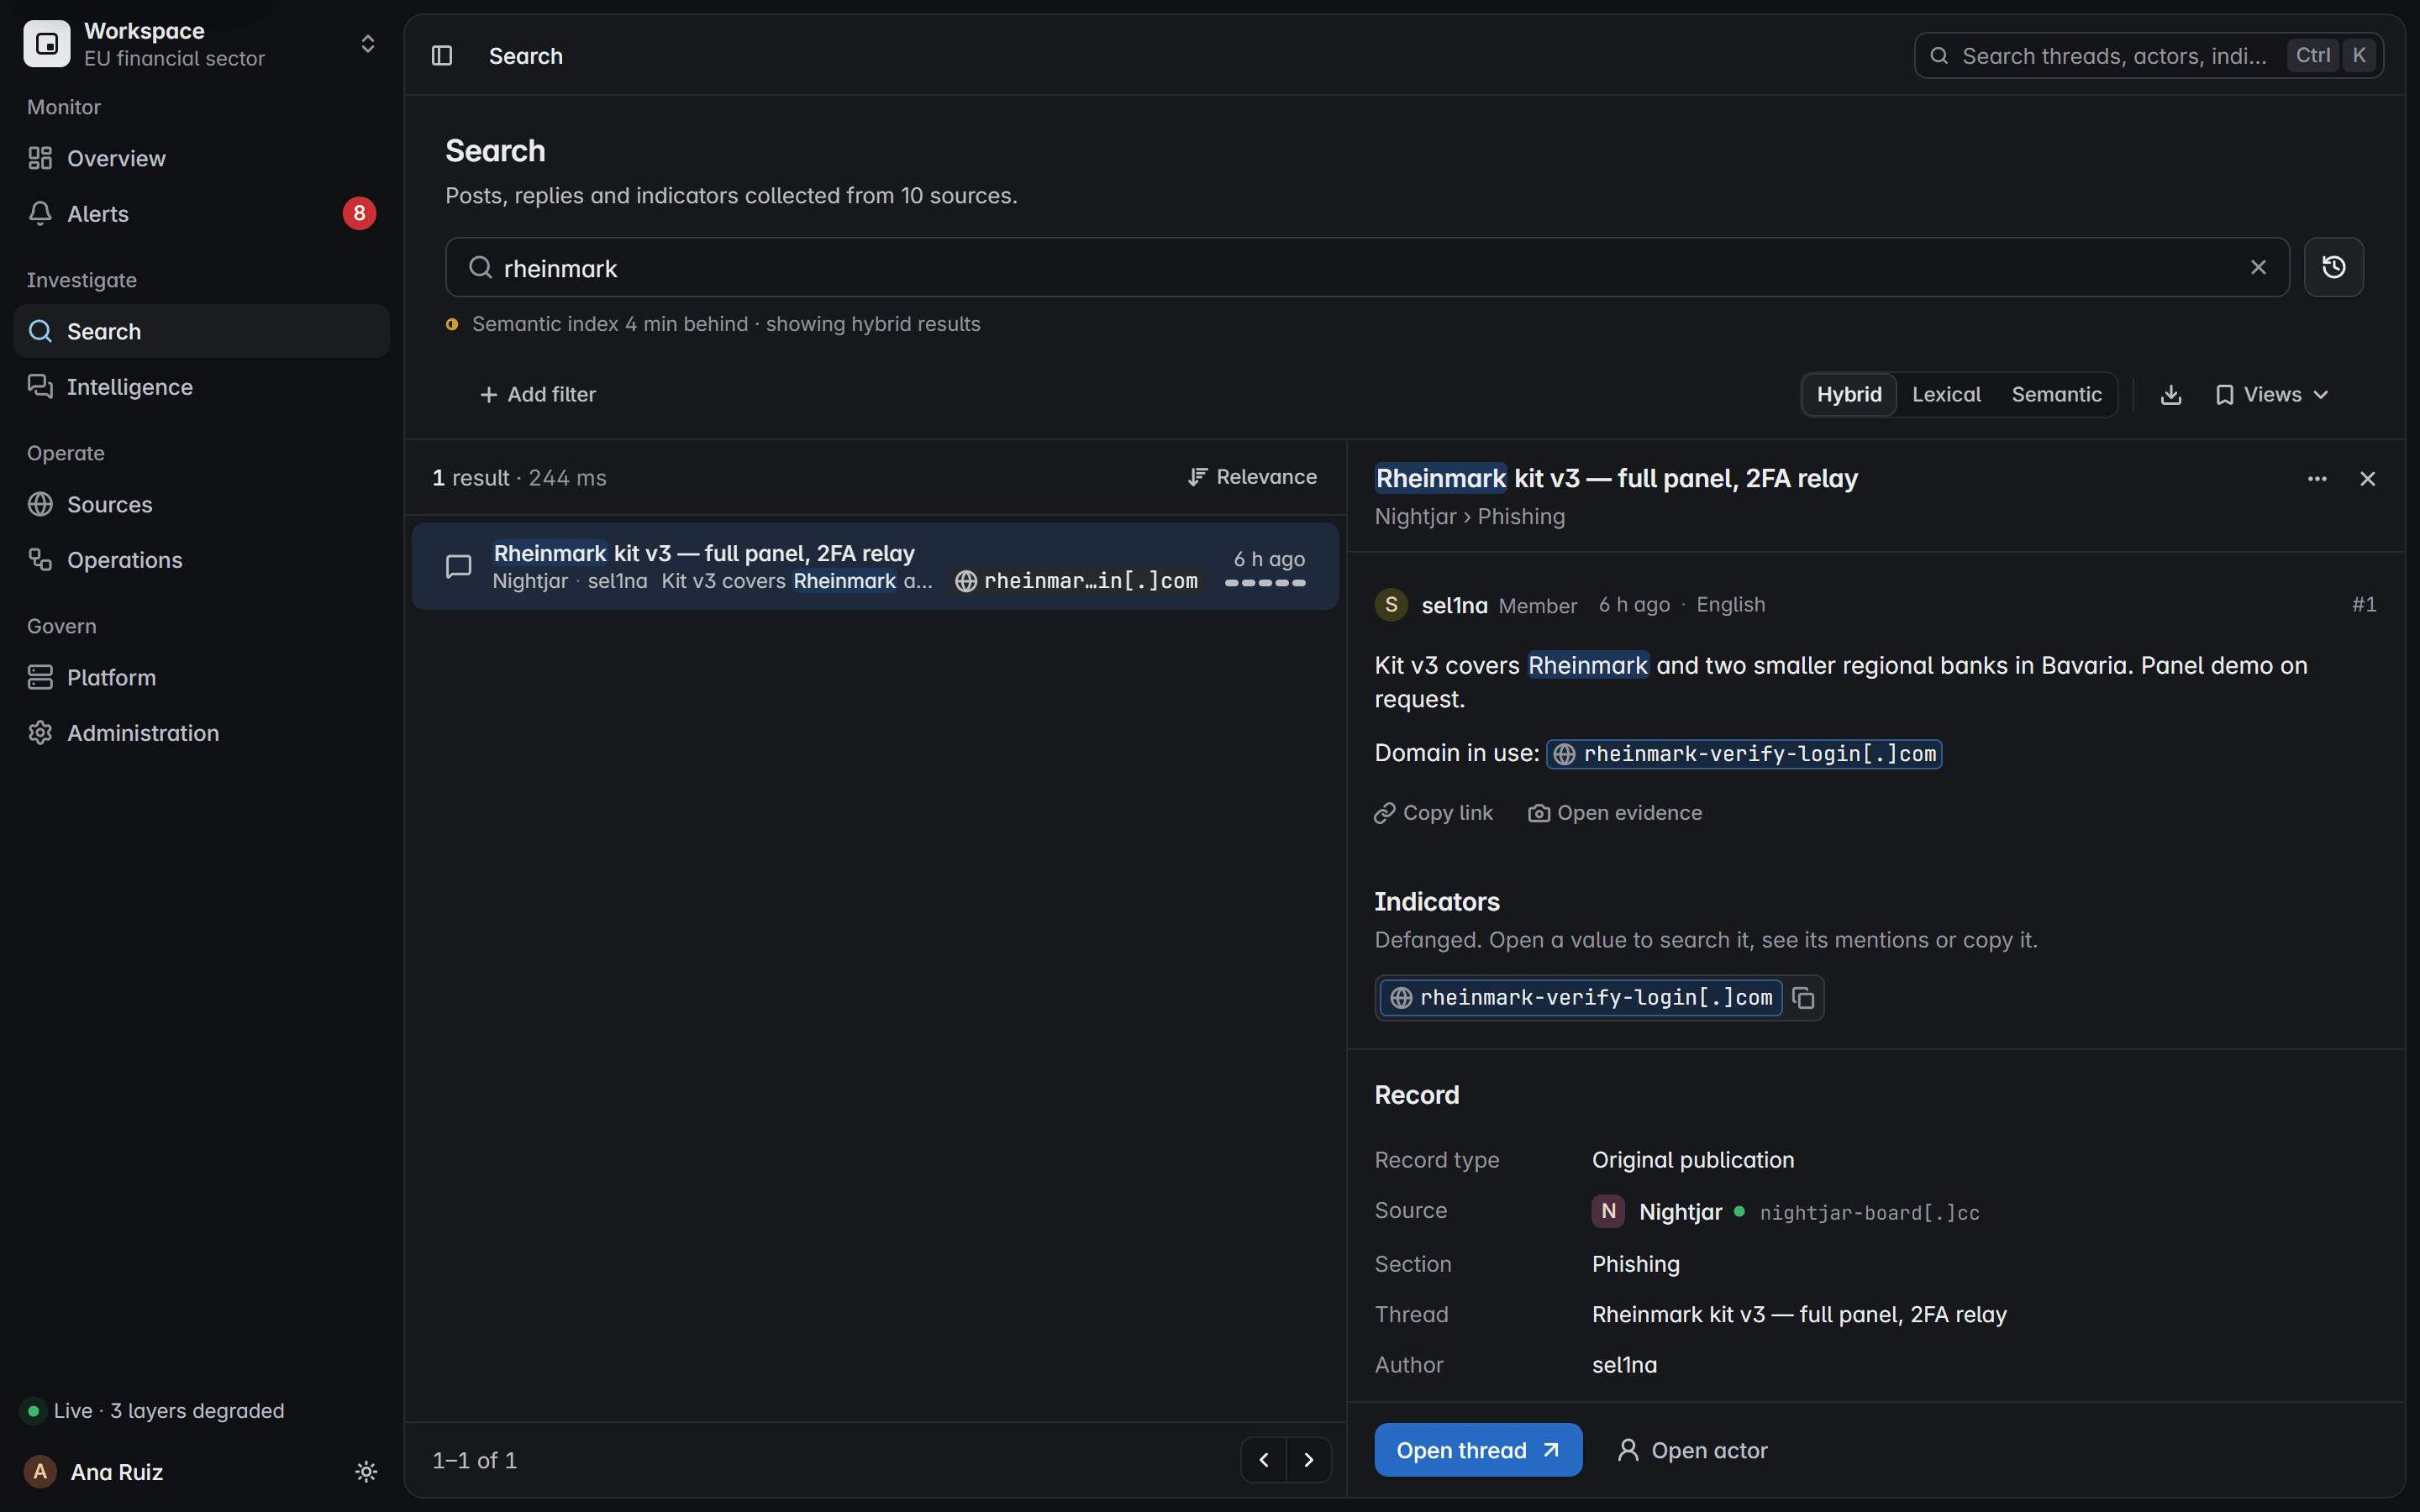
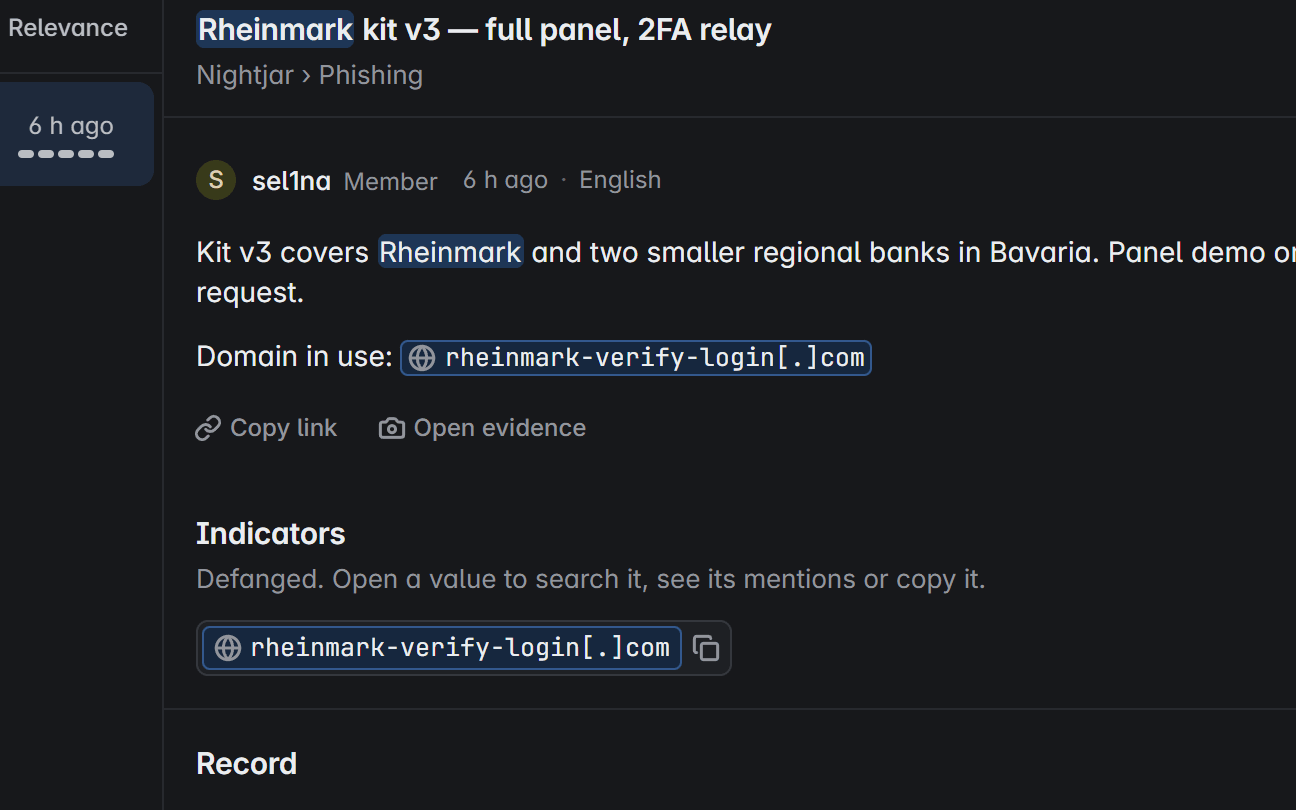
Uma busca pelo nome de um banco: o post de um kit de phishing, seu domínio semelhante defanged e o registro do post.

Domínio semelhante, defanged

Tela do produto com dados fictícios

Resposta a incidentes

Reconstitua o que foi dito, quando e por quem, a partir de capturas seladas.

  • O horário que a fonte mostra e o horário em que foi coletado
  • Edições rastreadas, com o que o post dizia antes
  • Exportações que levam a consulta e os filtros
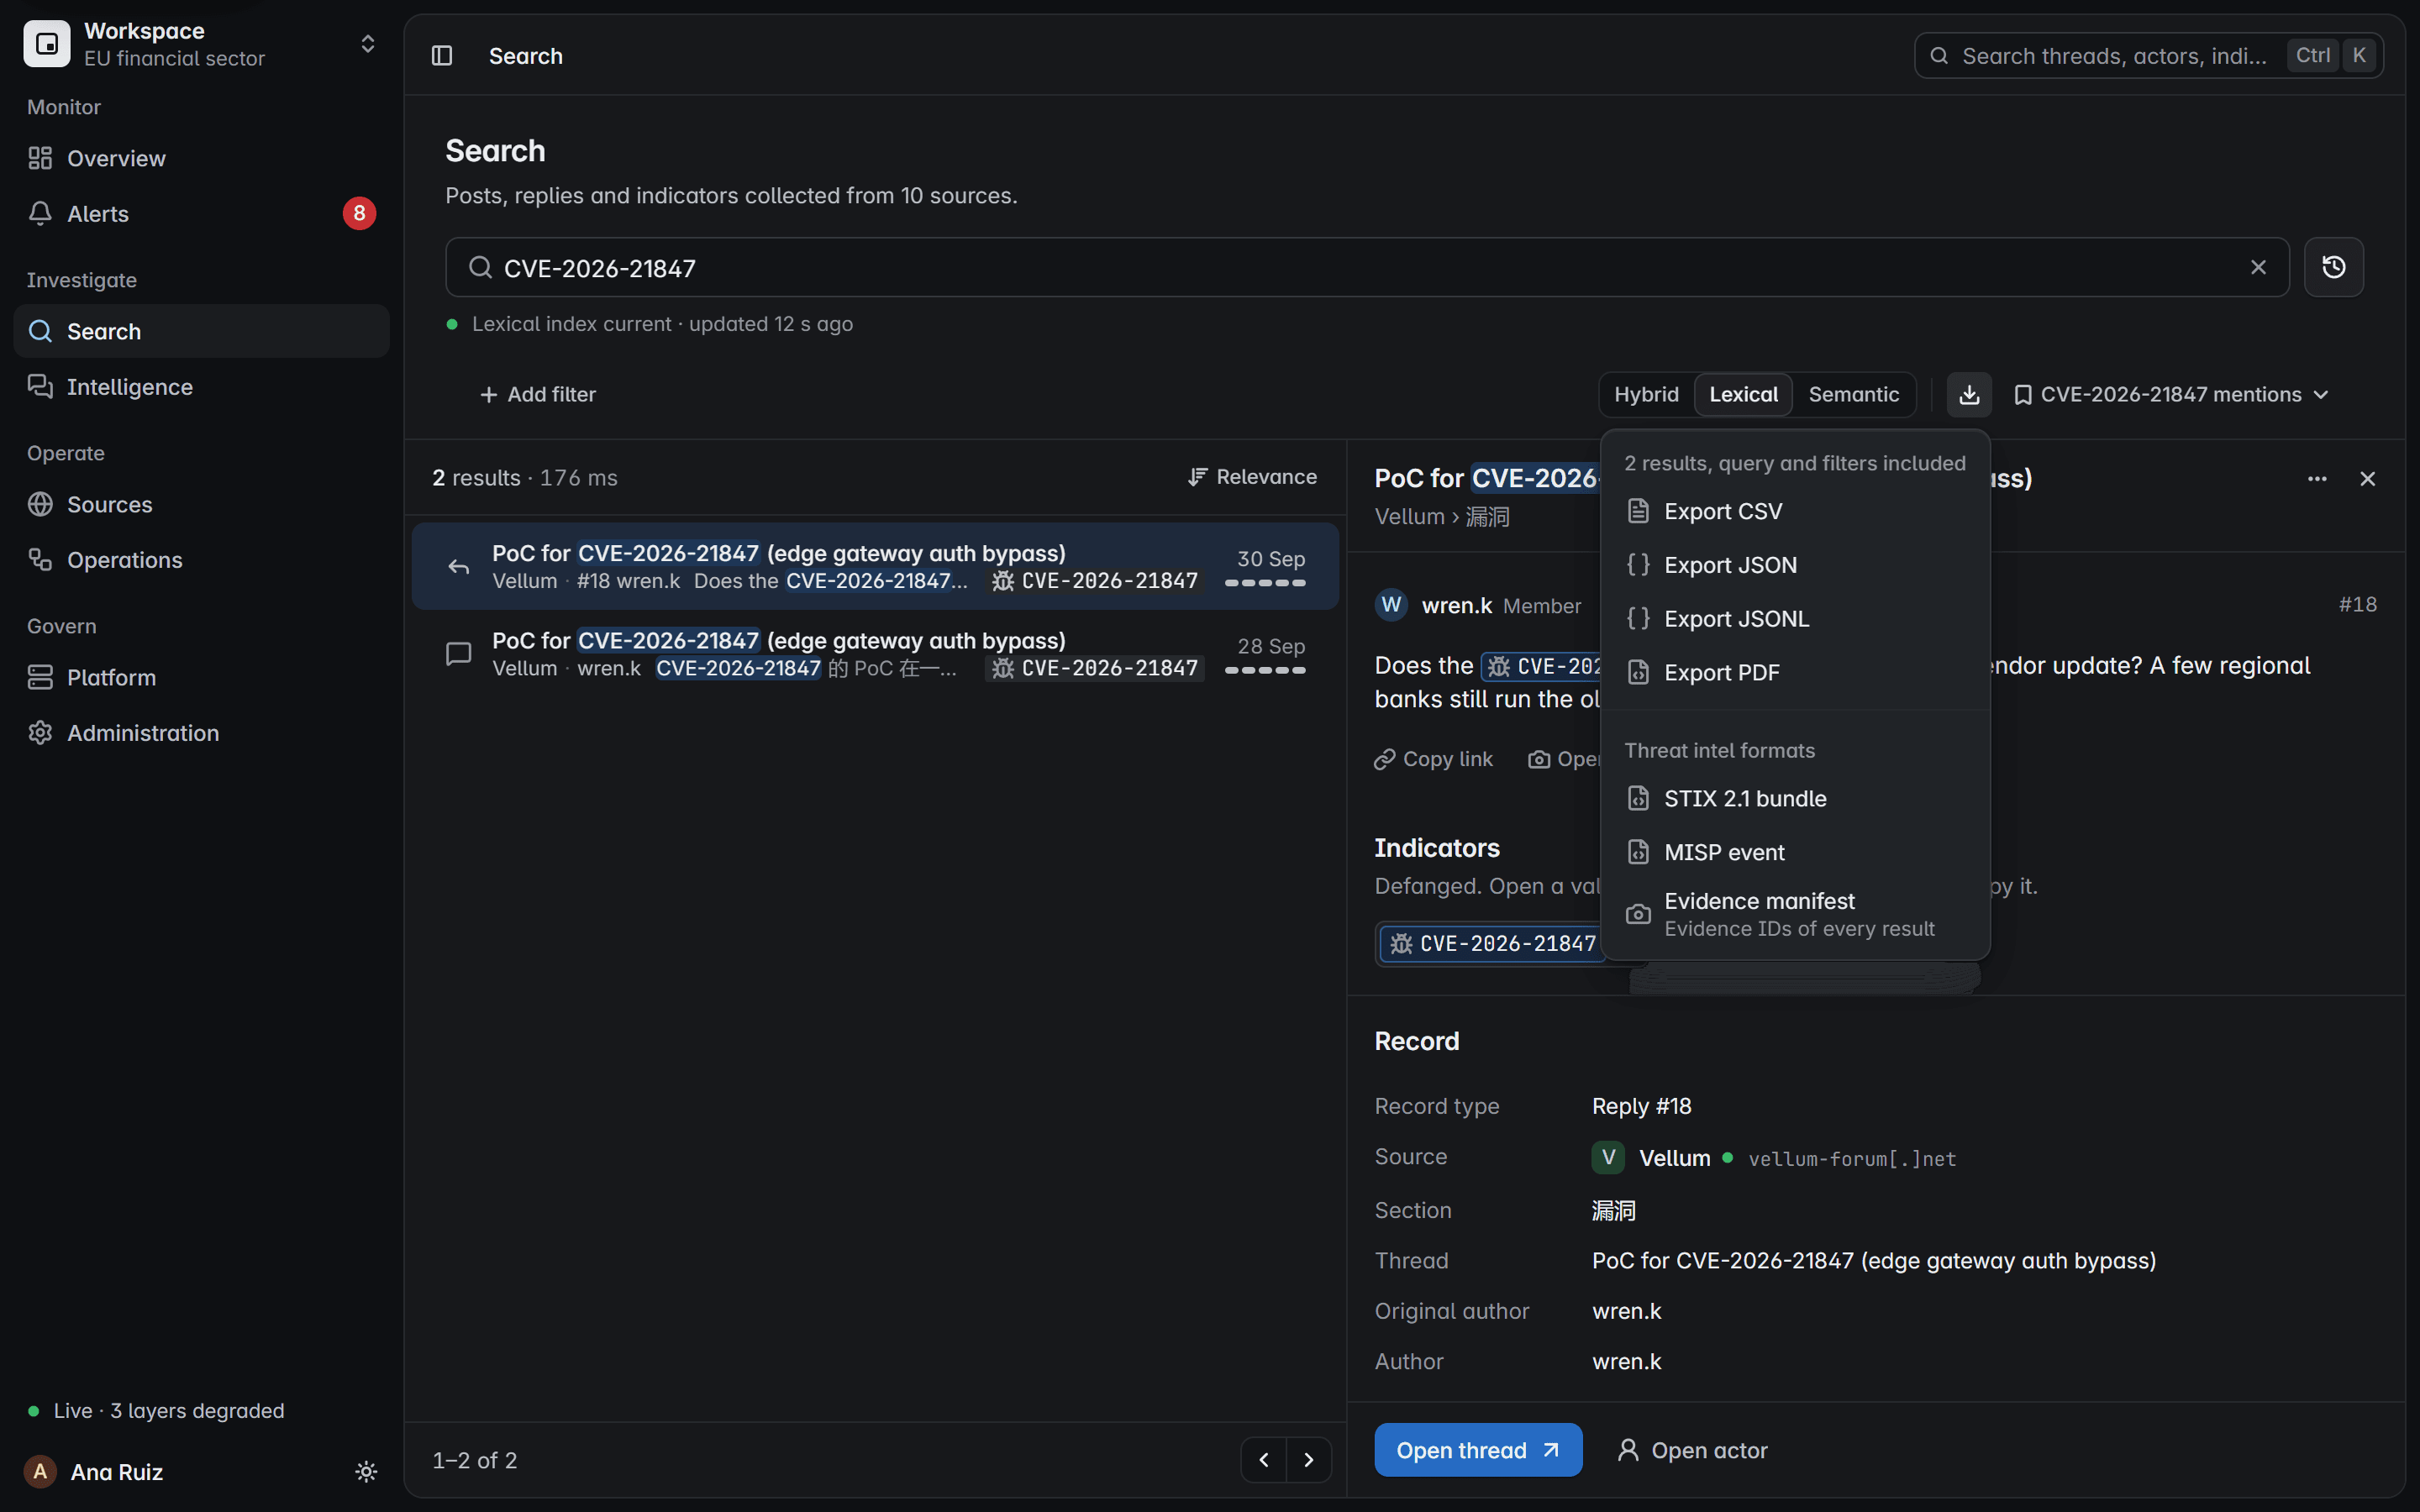
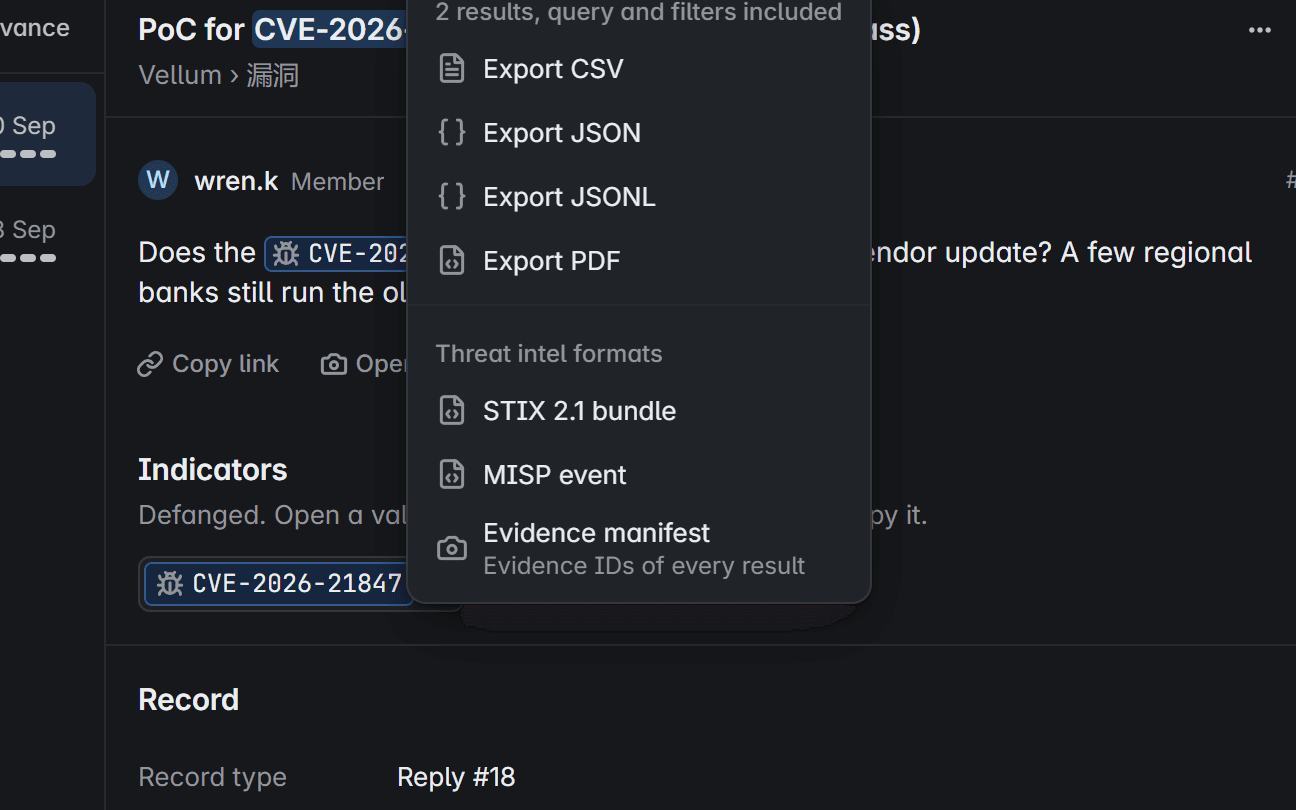
Resultados de busca com o menu de exportação aberto: CSV, JSON, JSONL e PDF, formatos de threat intel e um manifesto de evidências.

IDs de evidência de cada resultado

Tela do produto com dados fictícios

Risco de terceiros

Saiba quando fornecedores ou parceiros aparecem em sites de vazamento de ransomware.

  • Fornecedores e parceiros adicionados como termos monitorados
  • Anúncios de sites de vazamento acompanhados da contagem regressiva à remoção
  • País e setor da vítima e tamanho declarado do vazamento
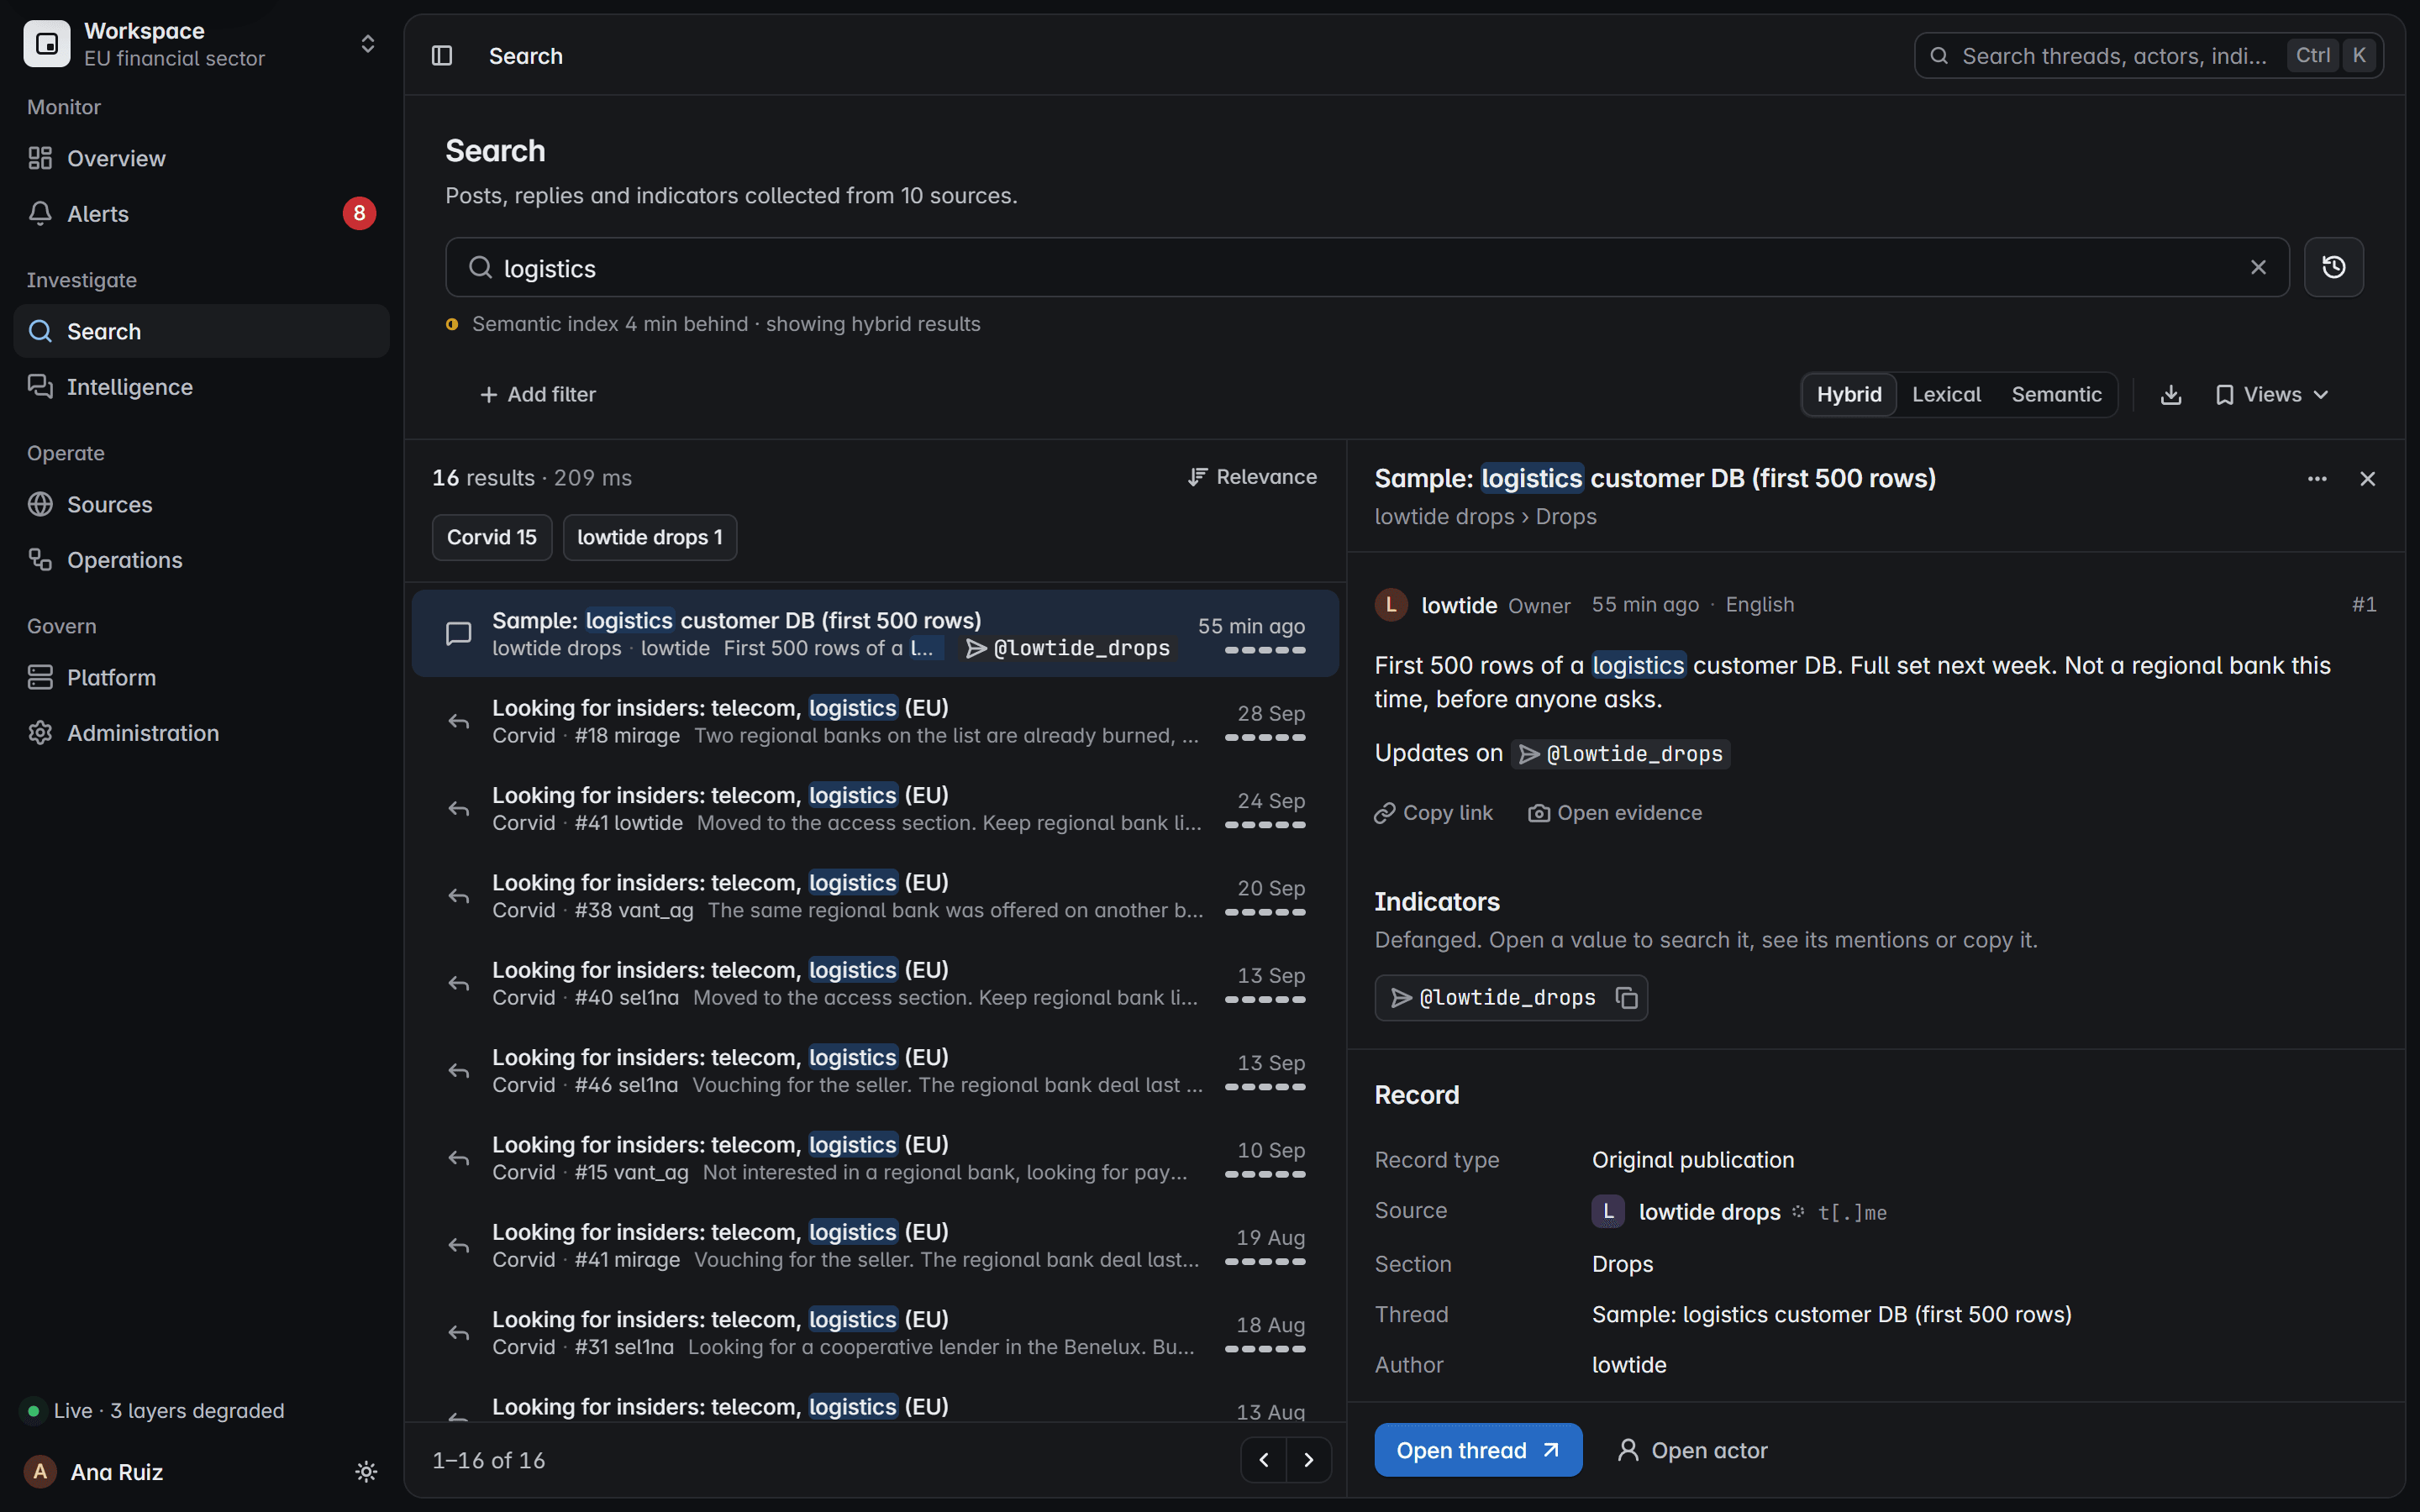
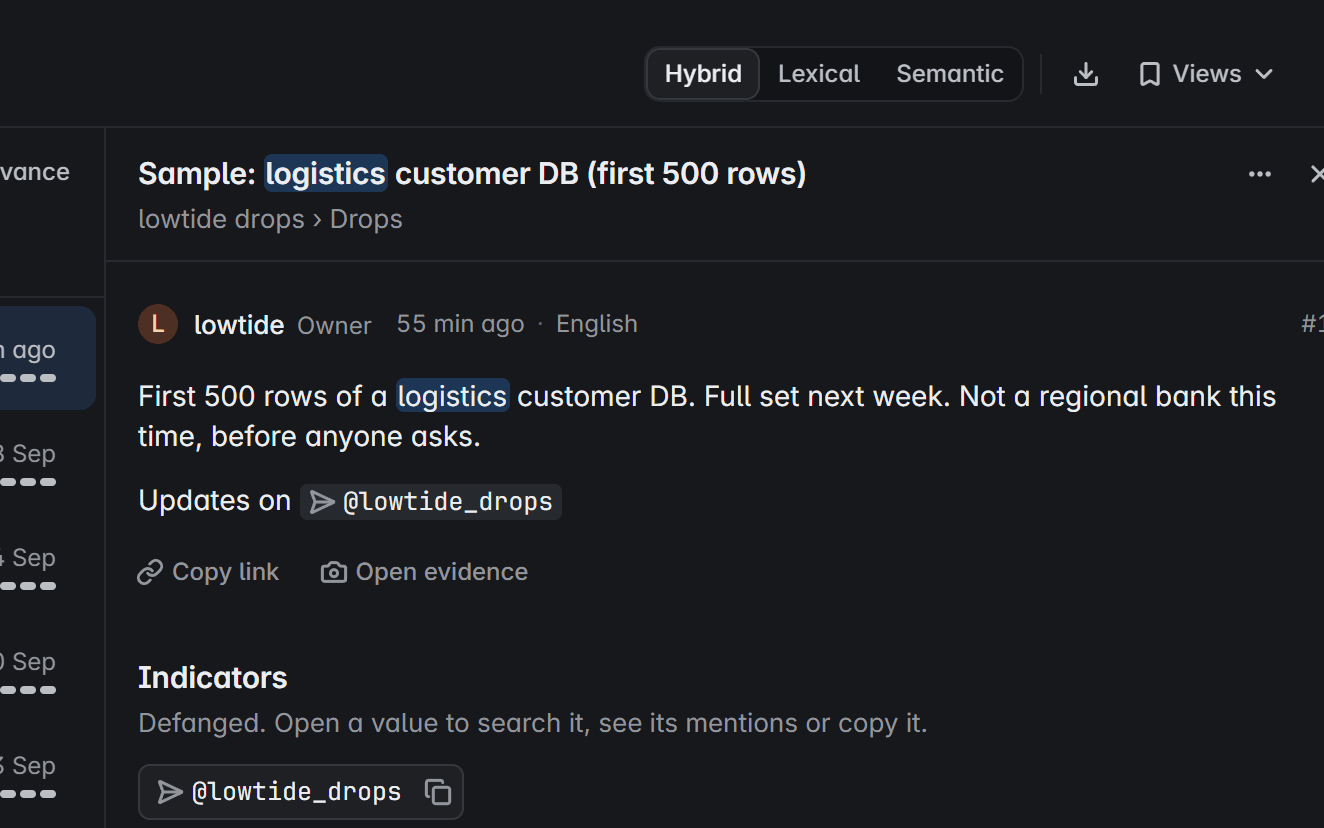
Uma busca por logística: o post de um canal compartilhando as primeiras linhas do banco de dados de clientes de uma empresa de logística.

Dados de clientes de um fornecedor

Tela do produto com dados fictícios

Acompanhe um agente por todos os seus aliases.

Uma busca salva traz o post à tona. O perfil reúne os outros nomes, fóruns e contatos do autor, e o relatório sai com a sua evidência.

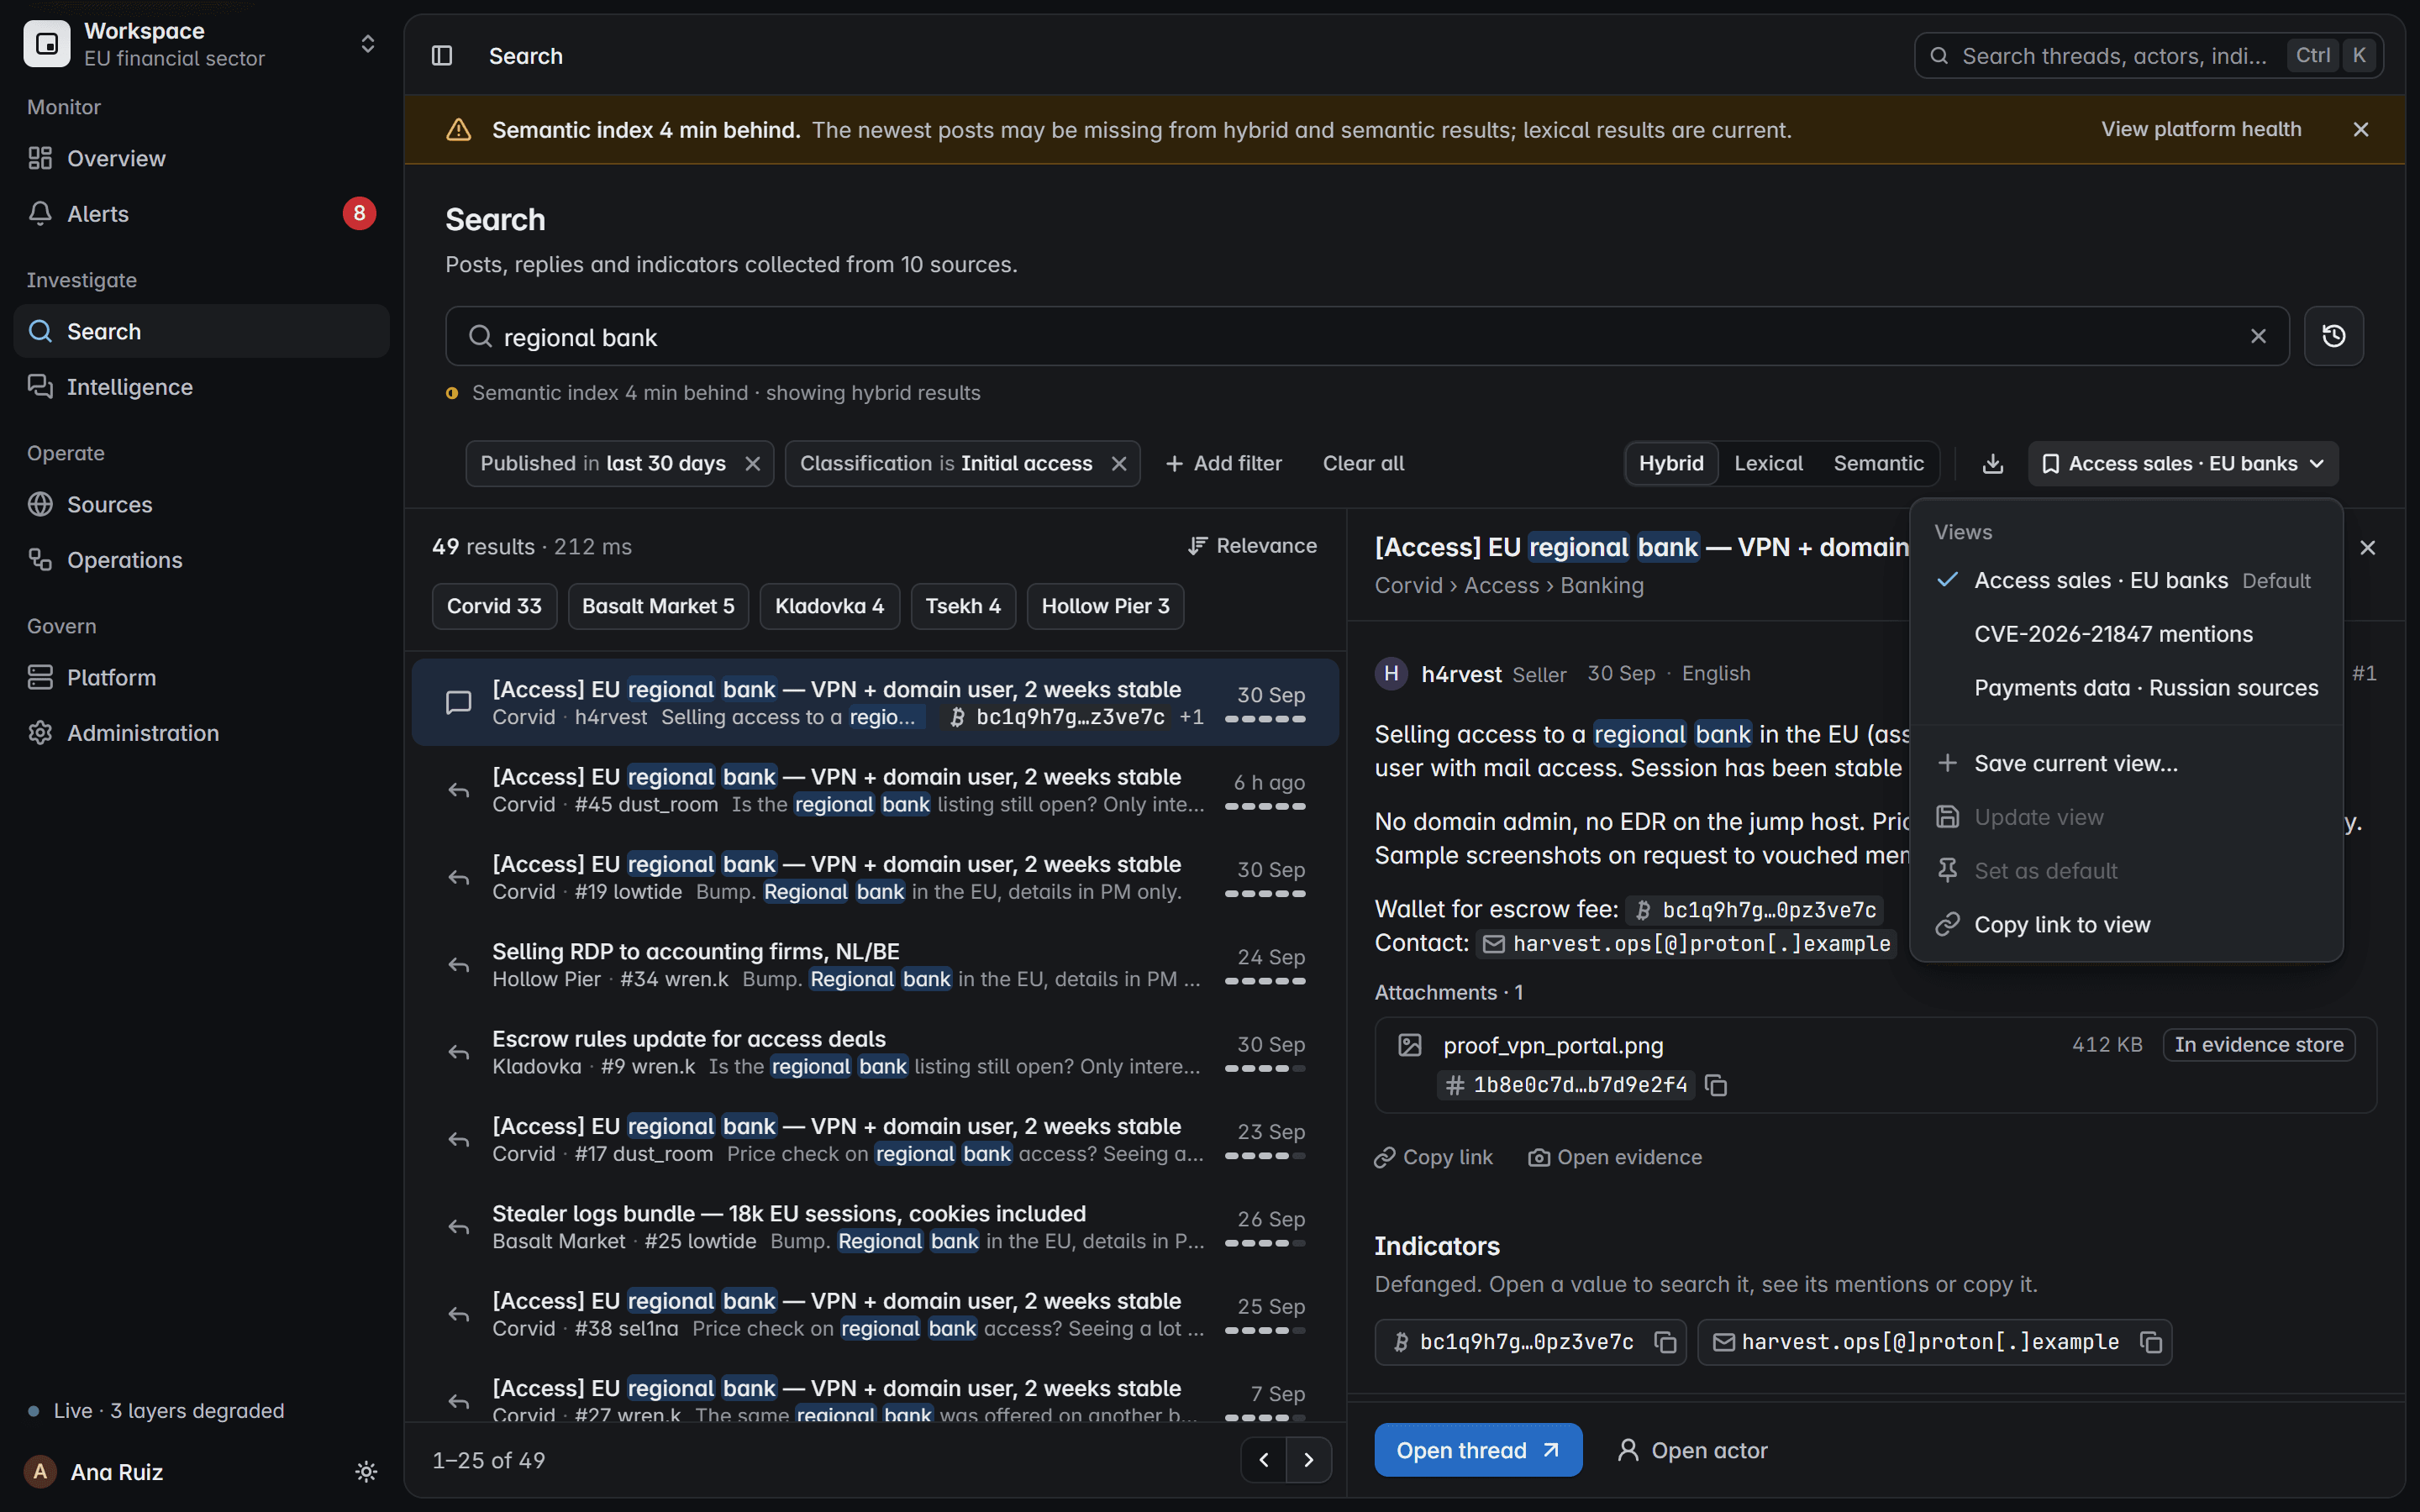
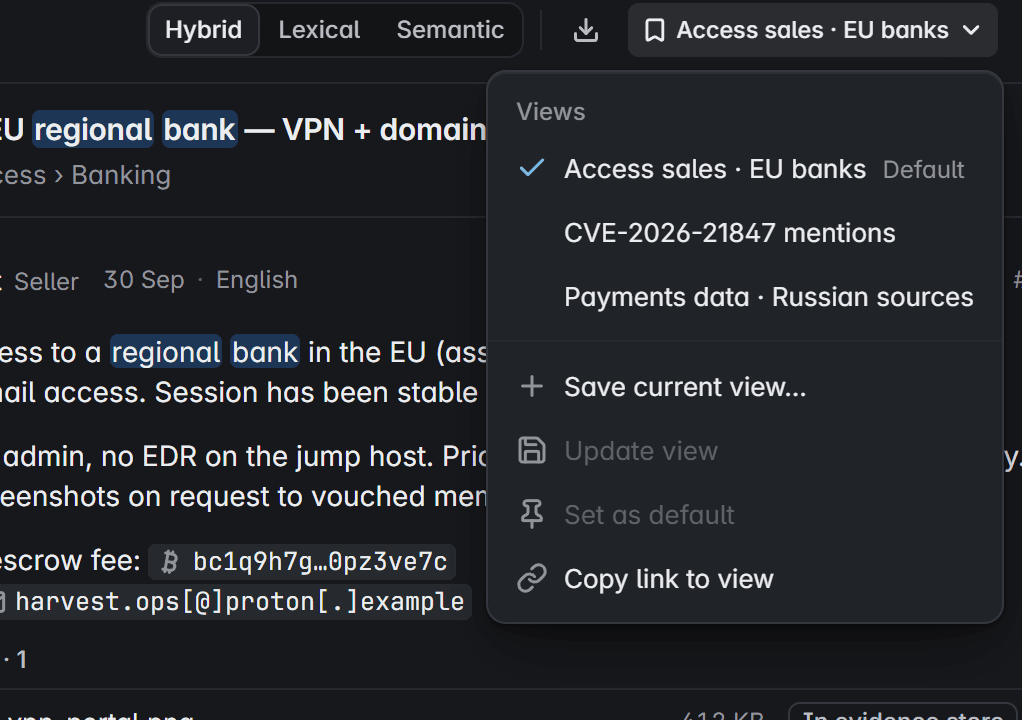
  1. Busca com o menu de buscas salvas aberto: venda de acessos a bancos da UE, um CVE e dados de pagamentos em fontes russas.
    Busca com o menu de buscas salvas aberto: venda de acessos a bancos da UE, um CVE e dados de pagamentos em fontes russas.

    Busca salva

    Comece de onde a equipe parou

    As buscas salvas guardam a consulta, o modo e os filtros, e todos no workspace podem abri-las.

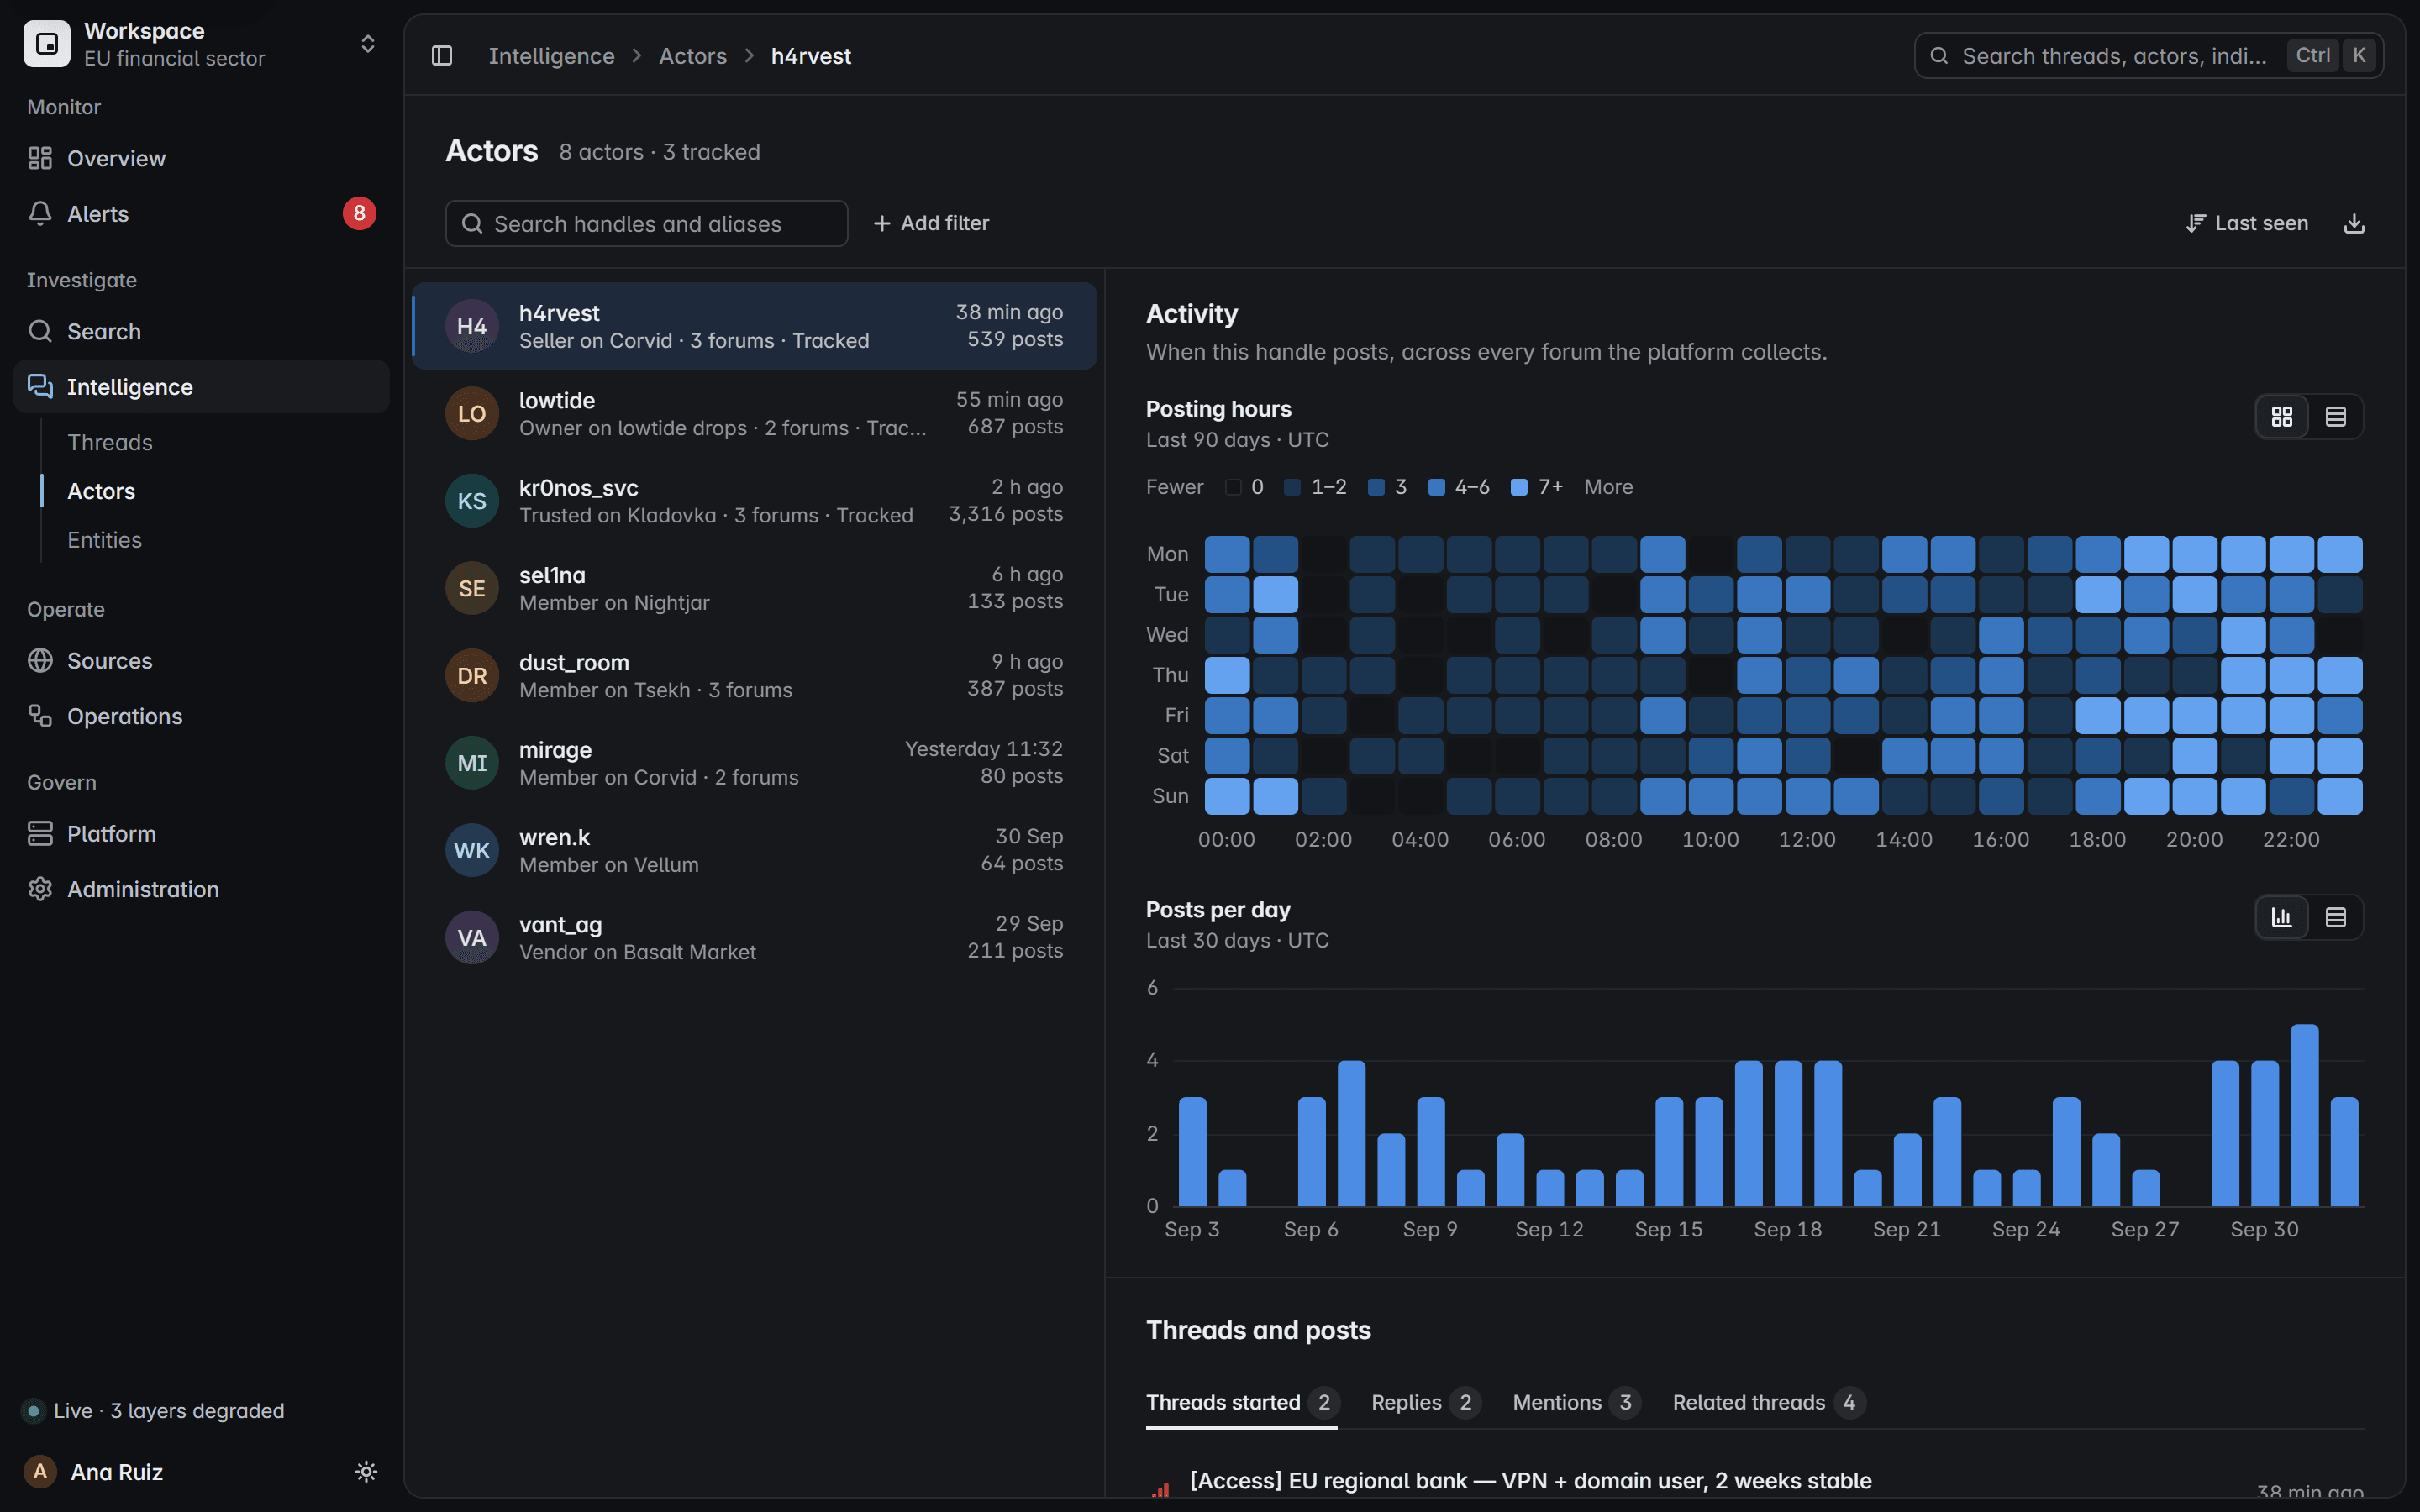
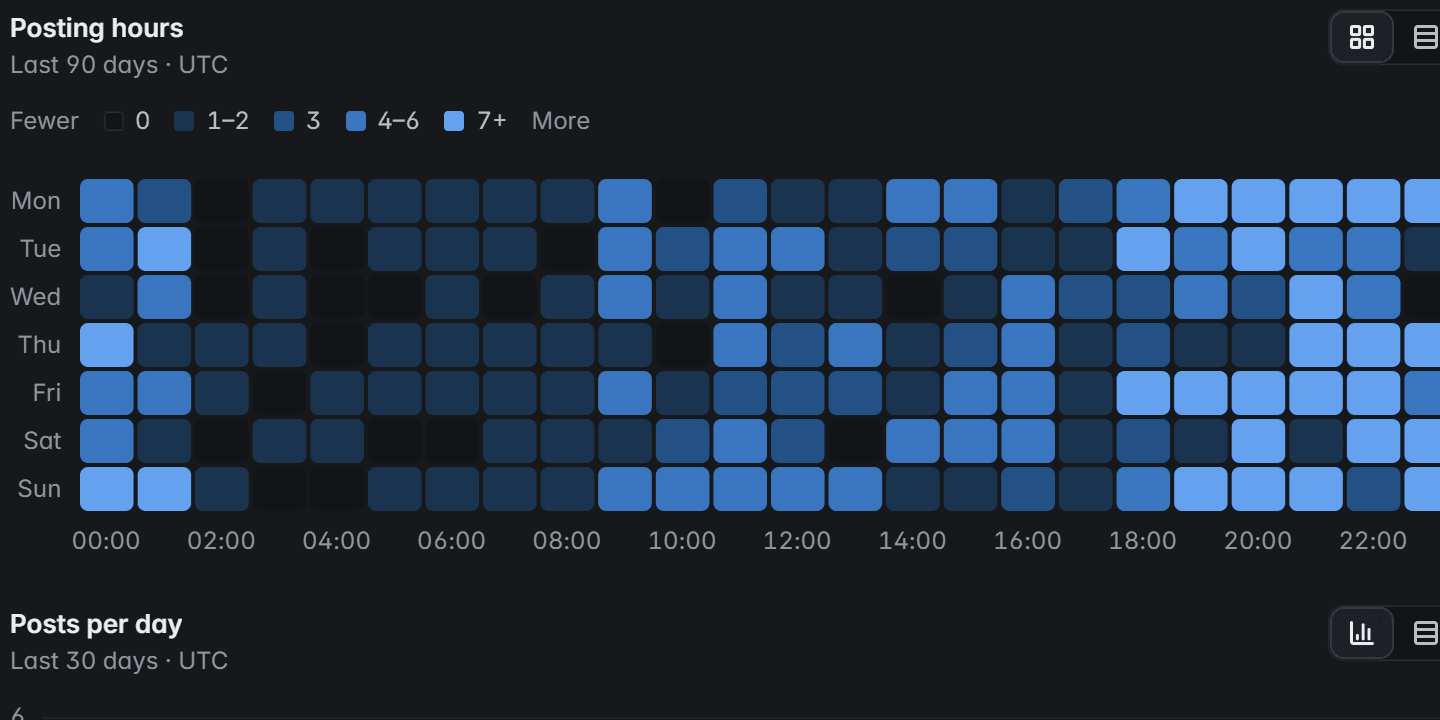
  2. Um perfil de agente rolado até a atividade: um mapa de calor dos horários de publicação e um gráfico de posts por dia.
    Um perfil de agente rolado até a atividade: um mapa de calor dos horários de publicação e um gráfico de posts por dia.

    Atividade

    Veja quando o handle publica

    Horários de publicação e posts por dia, em todos os fóruns que a plataforma coleta, sempre em UTC.

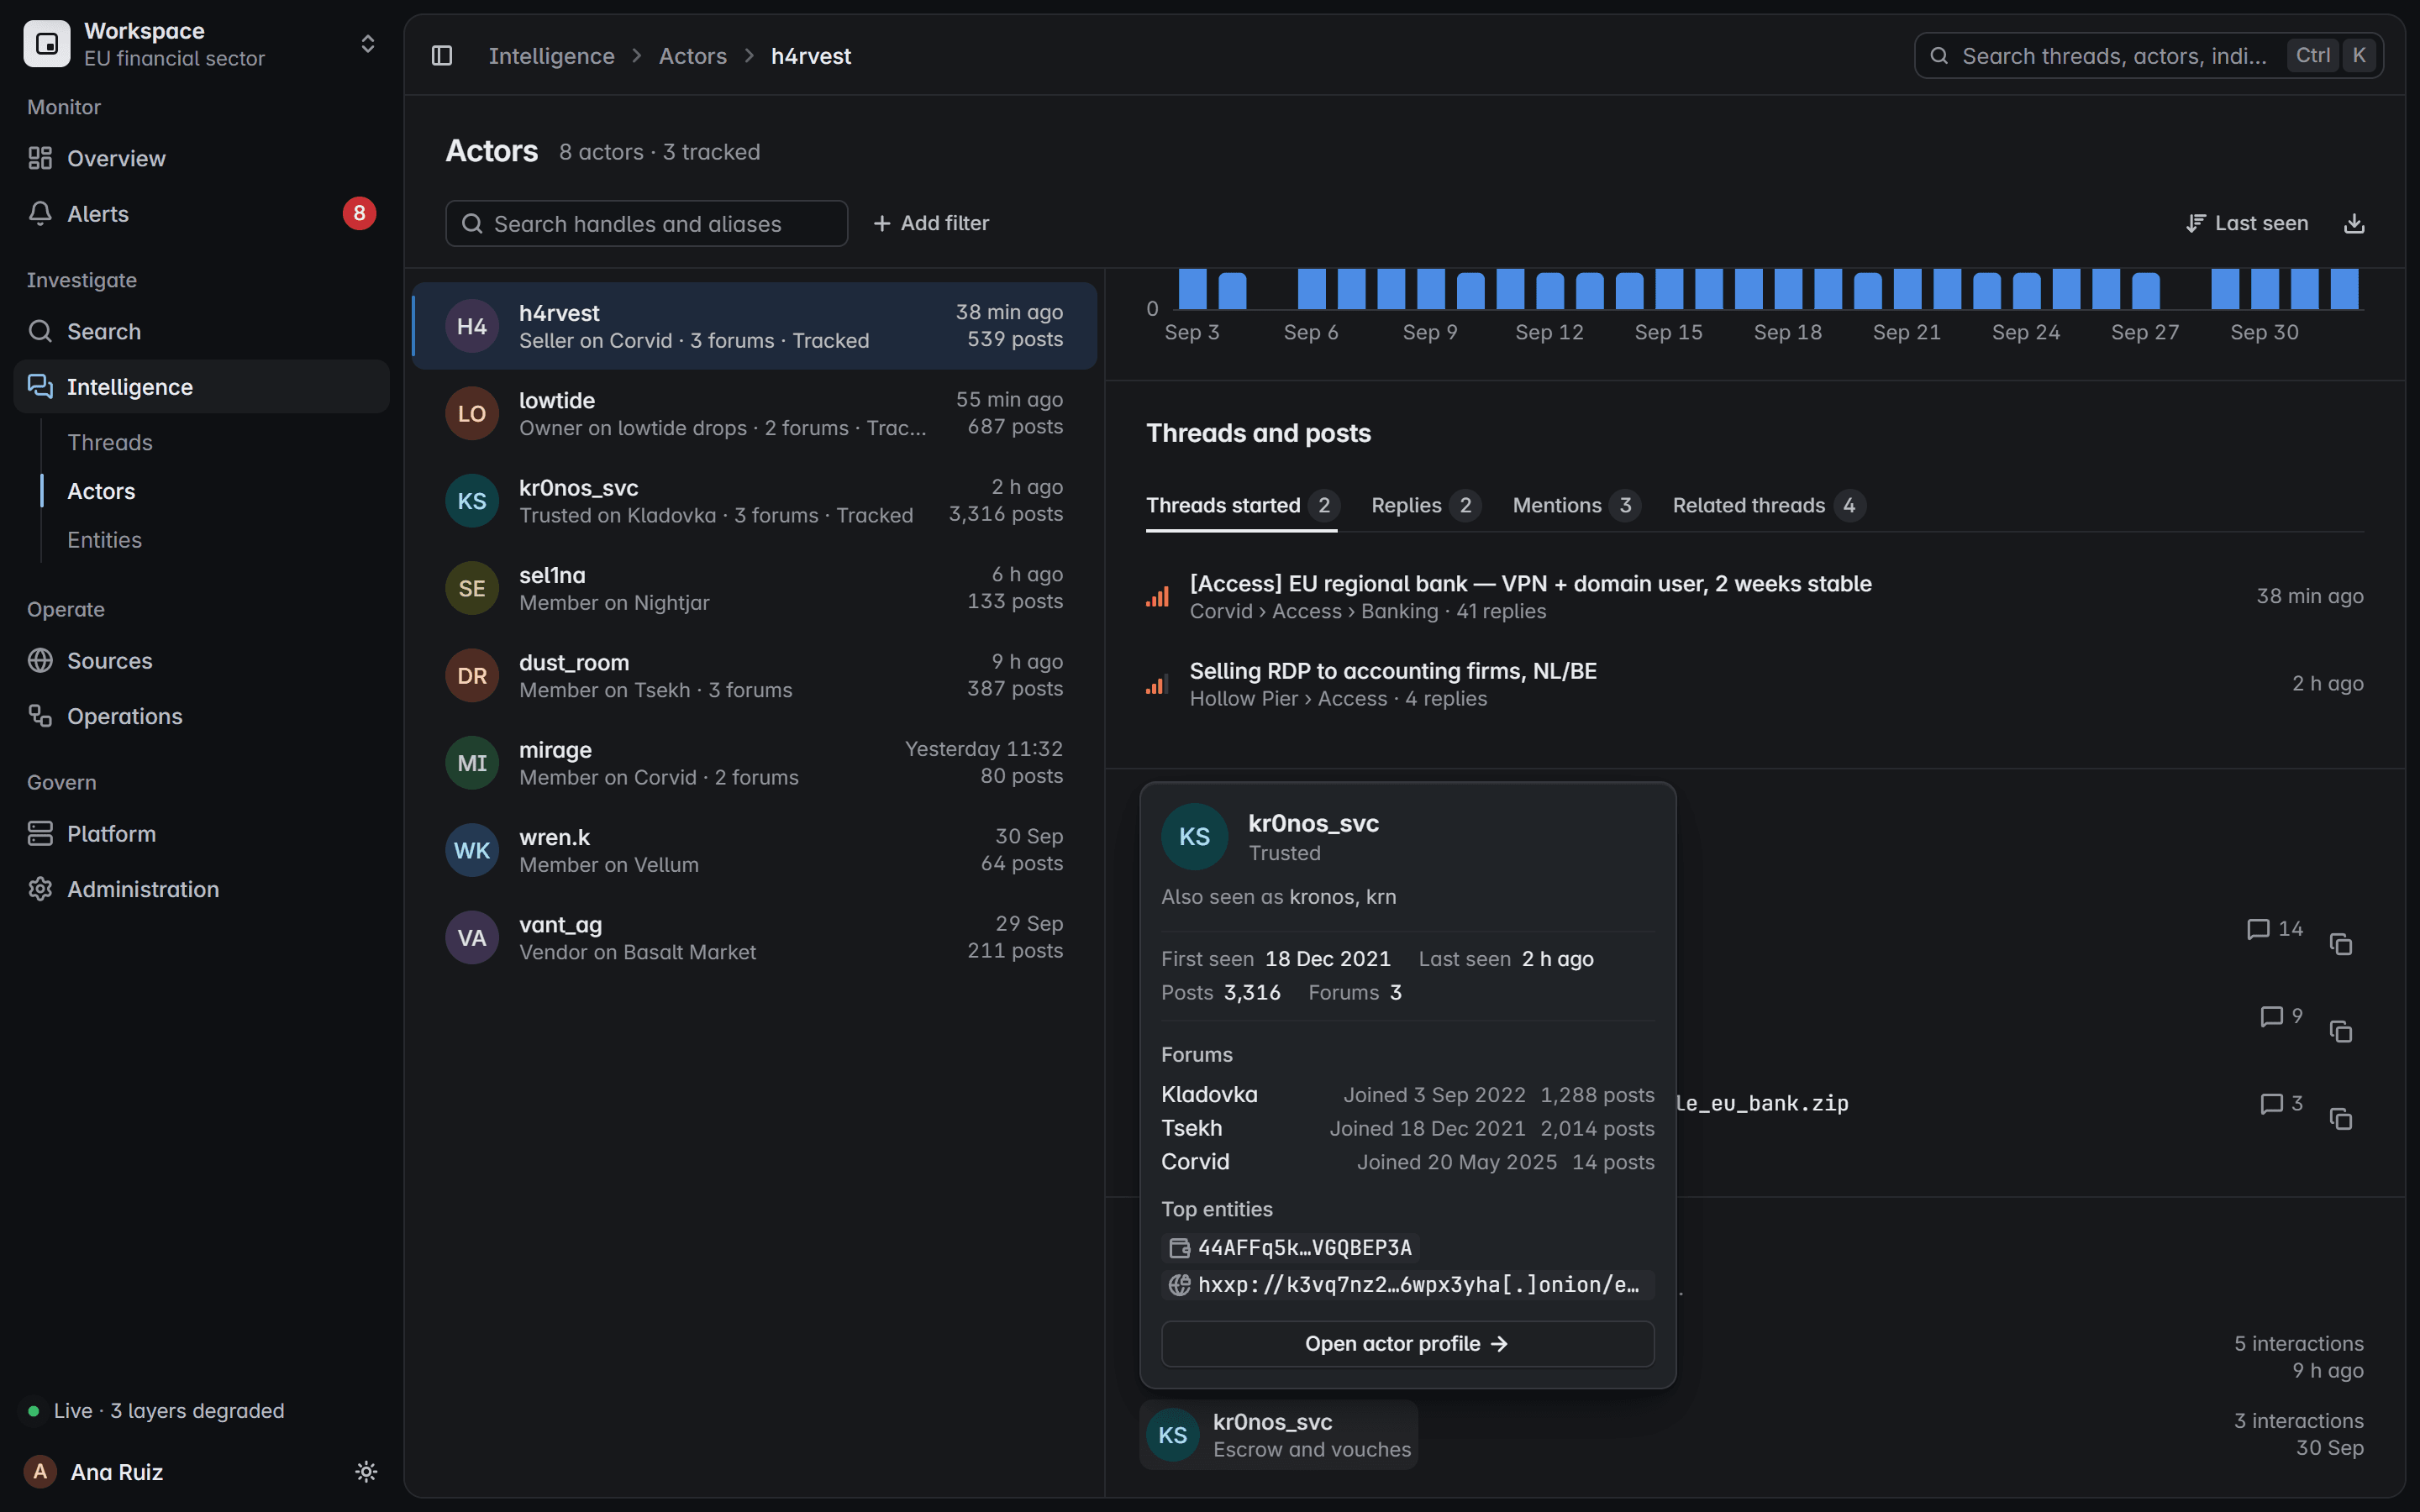
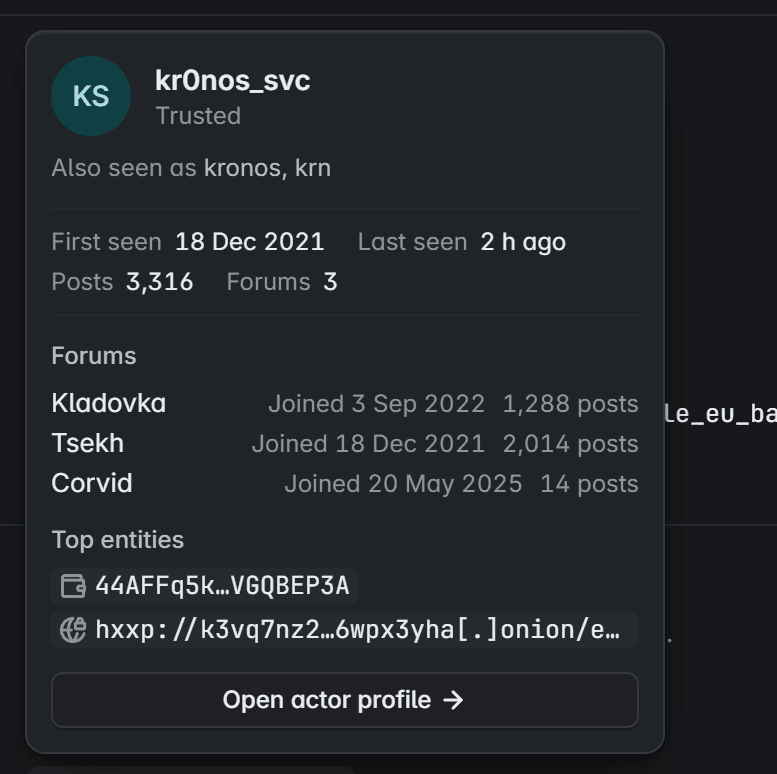
  3. O cartão de uma contraparte aberto sobre um perfil de agente: aliases, fóruns com datas de ingresso e principais entidades defanged.
    O cartão de uma contraparte aberto sobre um perfil de agente: aliases, fóruns com datas de ingresso e principais entidades defanged.

    Contrapartes

    Conheça as pessoas ao redor

    As contrapartes vêm de respostas, citações e avais em threads armazenadas, cada uma com seus próprios aliases, fóruns e indicadores.

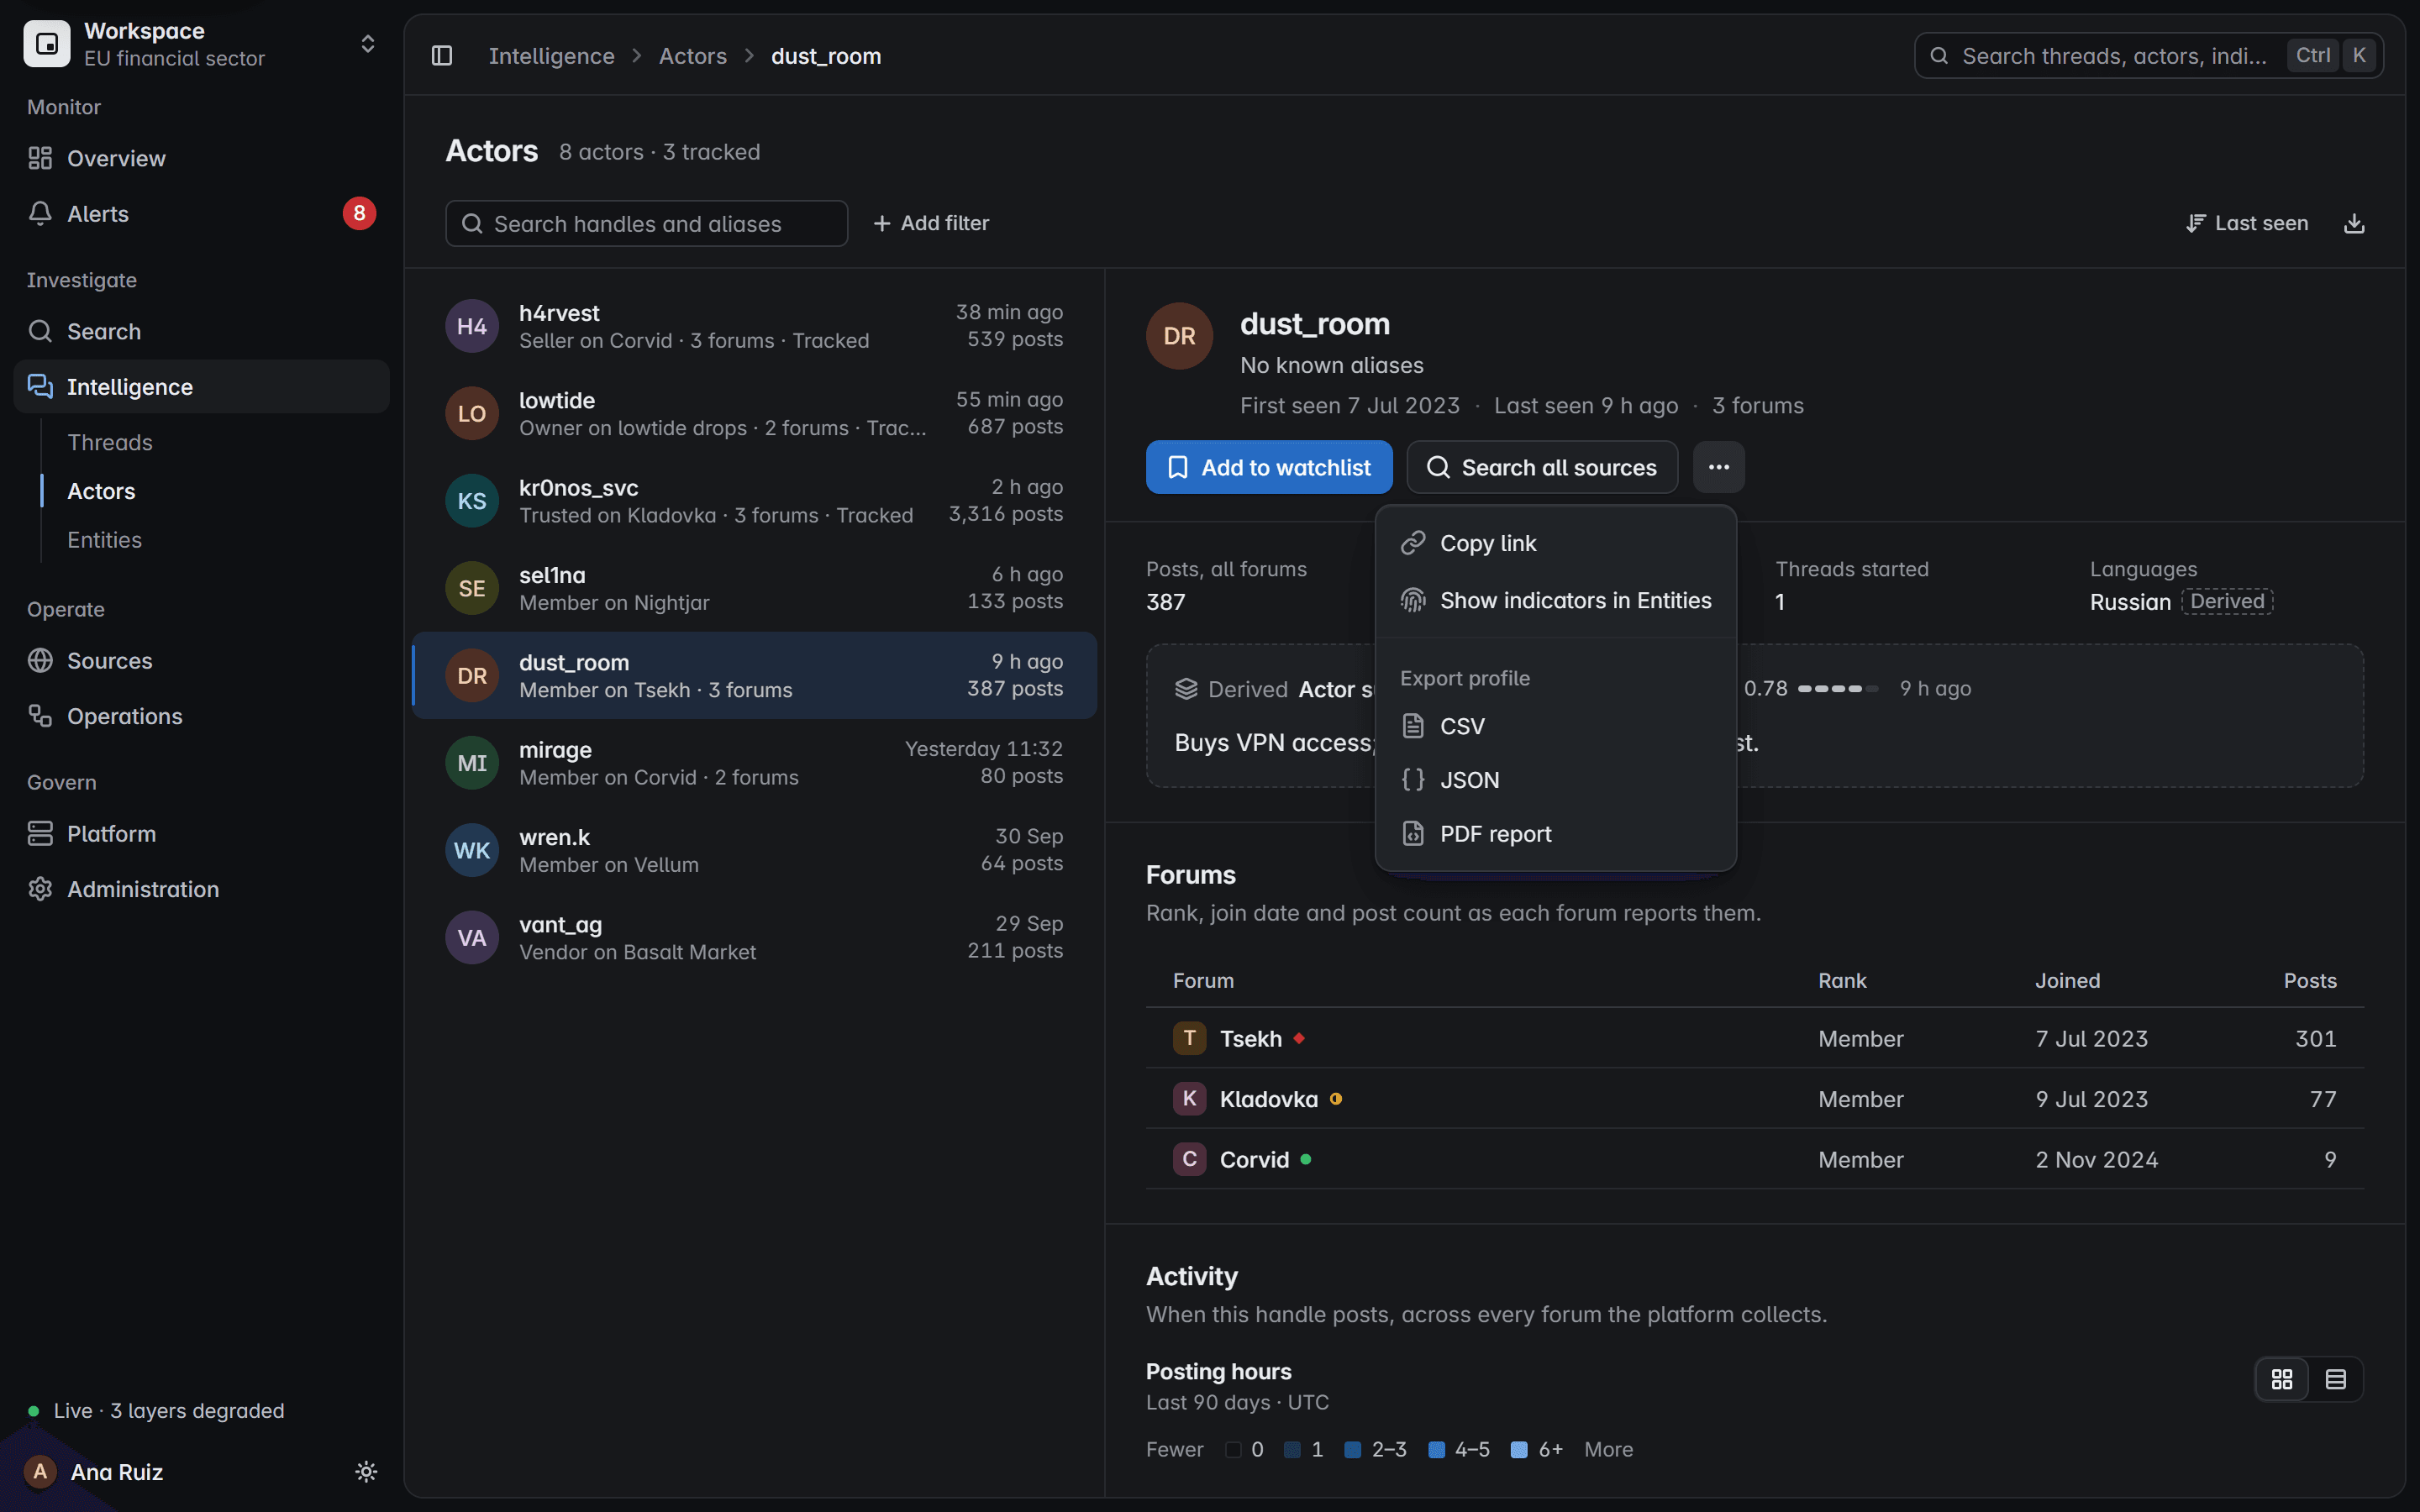
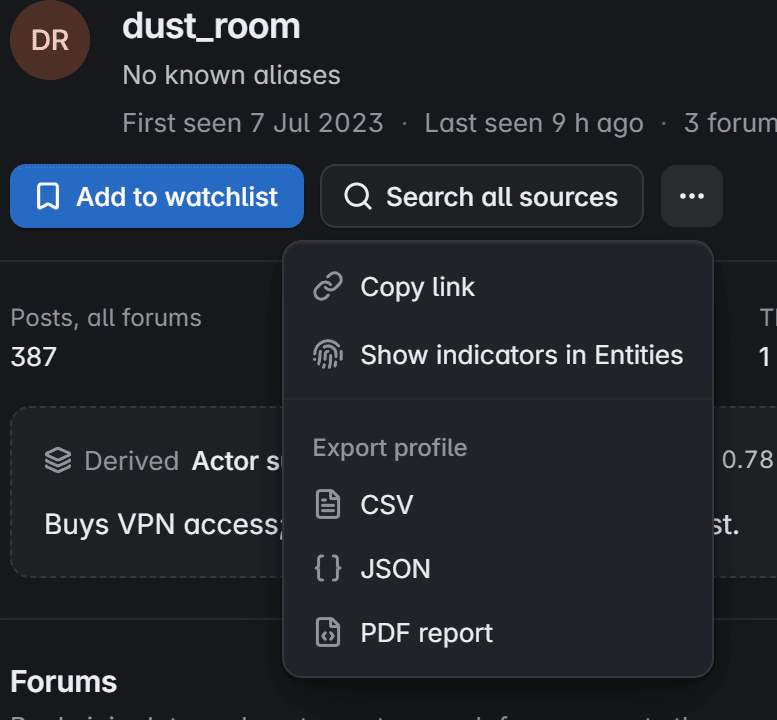
  4. Um perfil de agente com o menu de ações aberto: copiar link, mostrar indicadores e exportar o perfil em CSV, JSON ou um relatório em PDF.
    Um perfil de agente com o menu de ações aberto: copiar link, mostrar indicadores e exportar o perfil em CSV, JSON ou um relatório em PDF.

    Exportação

    Entregue o perfil completo

    Exporte identidade, fóruns, atividade, posts e indicadores em CSV, JSON ou um relatório em PDF, com horários em UTC.

Tela do produto com dados fictícios

Da correspondência da watchlist a um responsável definido.

Uma watchlist encontra um post. O alerta chega com a sua severidade, recebe um responsável e entra em um incidente. Webhooks avisam as suas próprias ferramentas.

  1. Correspondência

    Watchlists de marcas, domínios, palavras-chave, agentes e indicadores correspondem de forma determinística e podem ser reaplicadas sobre tudo o que já foi coletado.

  2. Alerta

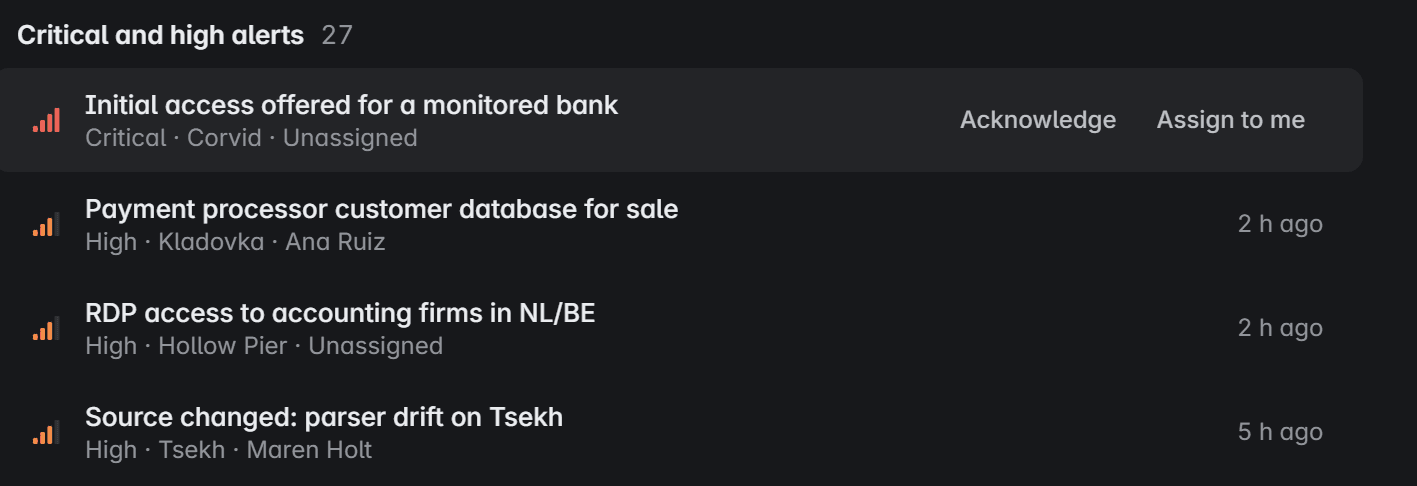
    Alertas críticos e altos aguardam em Requer atenção, do mais grave ao menos grave, com a sua fonte e idade.

  3. Responsável

    Atribua a si mesmo ou a um colega. Atribuir, reconhecer e encerrar ficam registrados na trilha de auditoria.

  4. Incidente

    Alertas relacionados são agrupados em um só incidente, com seu próprio responsável e estado.

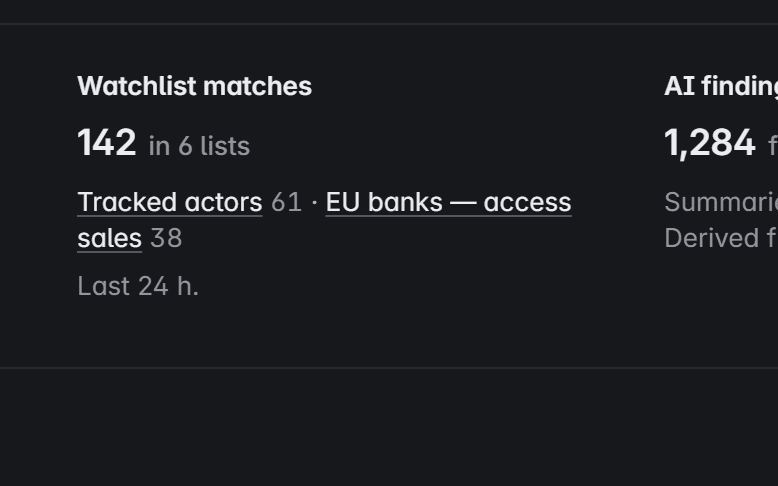
Atividade de inteligência na visão geral: correspondências de watchlist nas últimas 24 horas, por lista.
Requer atenção na visão geral: alertas críticos e altos, com Reconhecer e Atribuir a mim no primeiro.
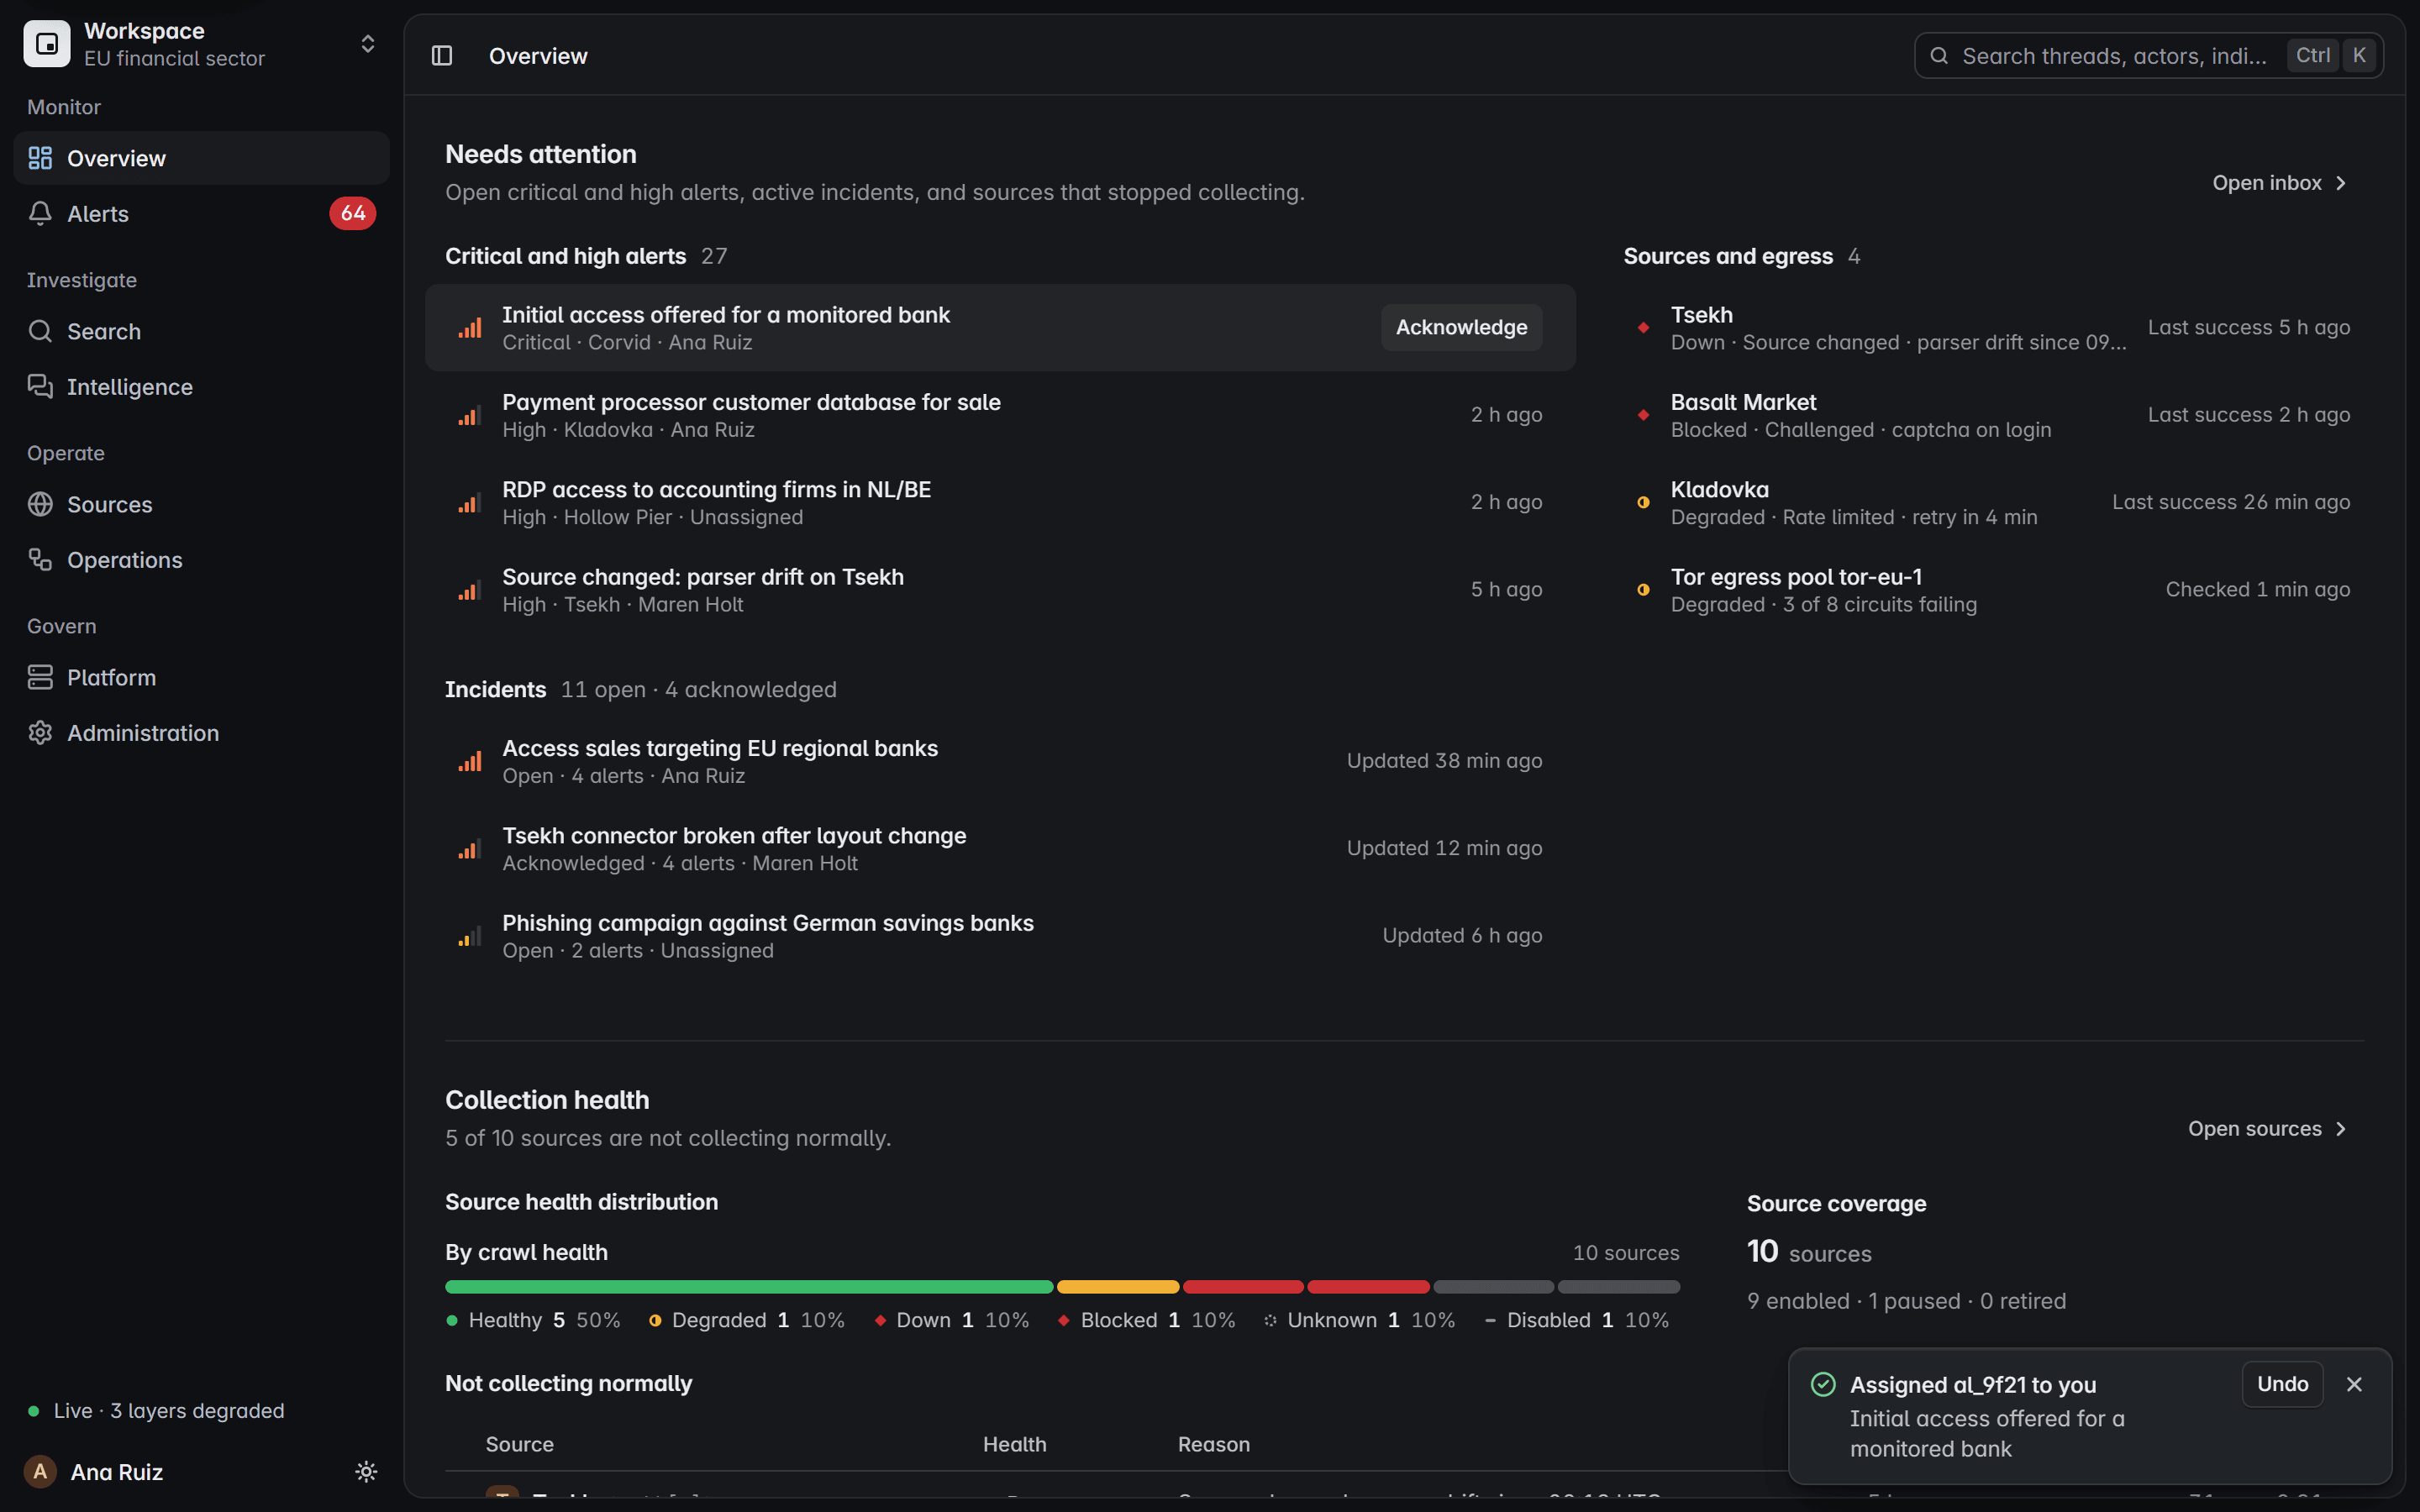
O mesmo alerta após Atribuir a mim, agora sob responsabilidade do analista, acima dos incidentes em aberto.

Tela do produto com dados fictícios

Detecte falsificação de identidade e venda de dados cedo.

Monitore os nomes da sua marca, seus domínios e os termos em que a fraude circula. Kits de phishing, domínios semelhantes e ofertas de dados de clientes chegam com a sua evidência.

Um kit feito com o seu nome
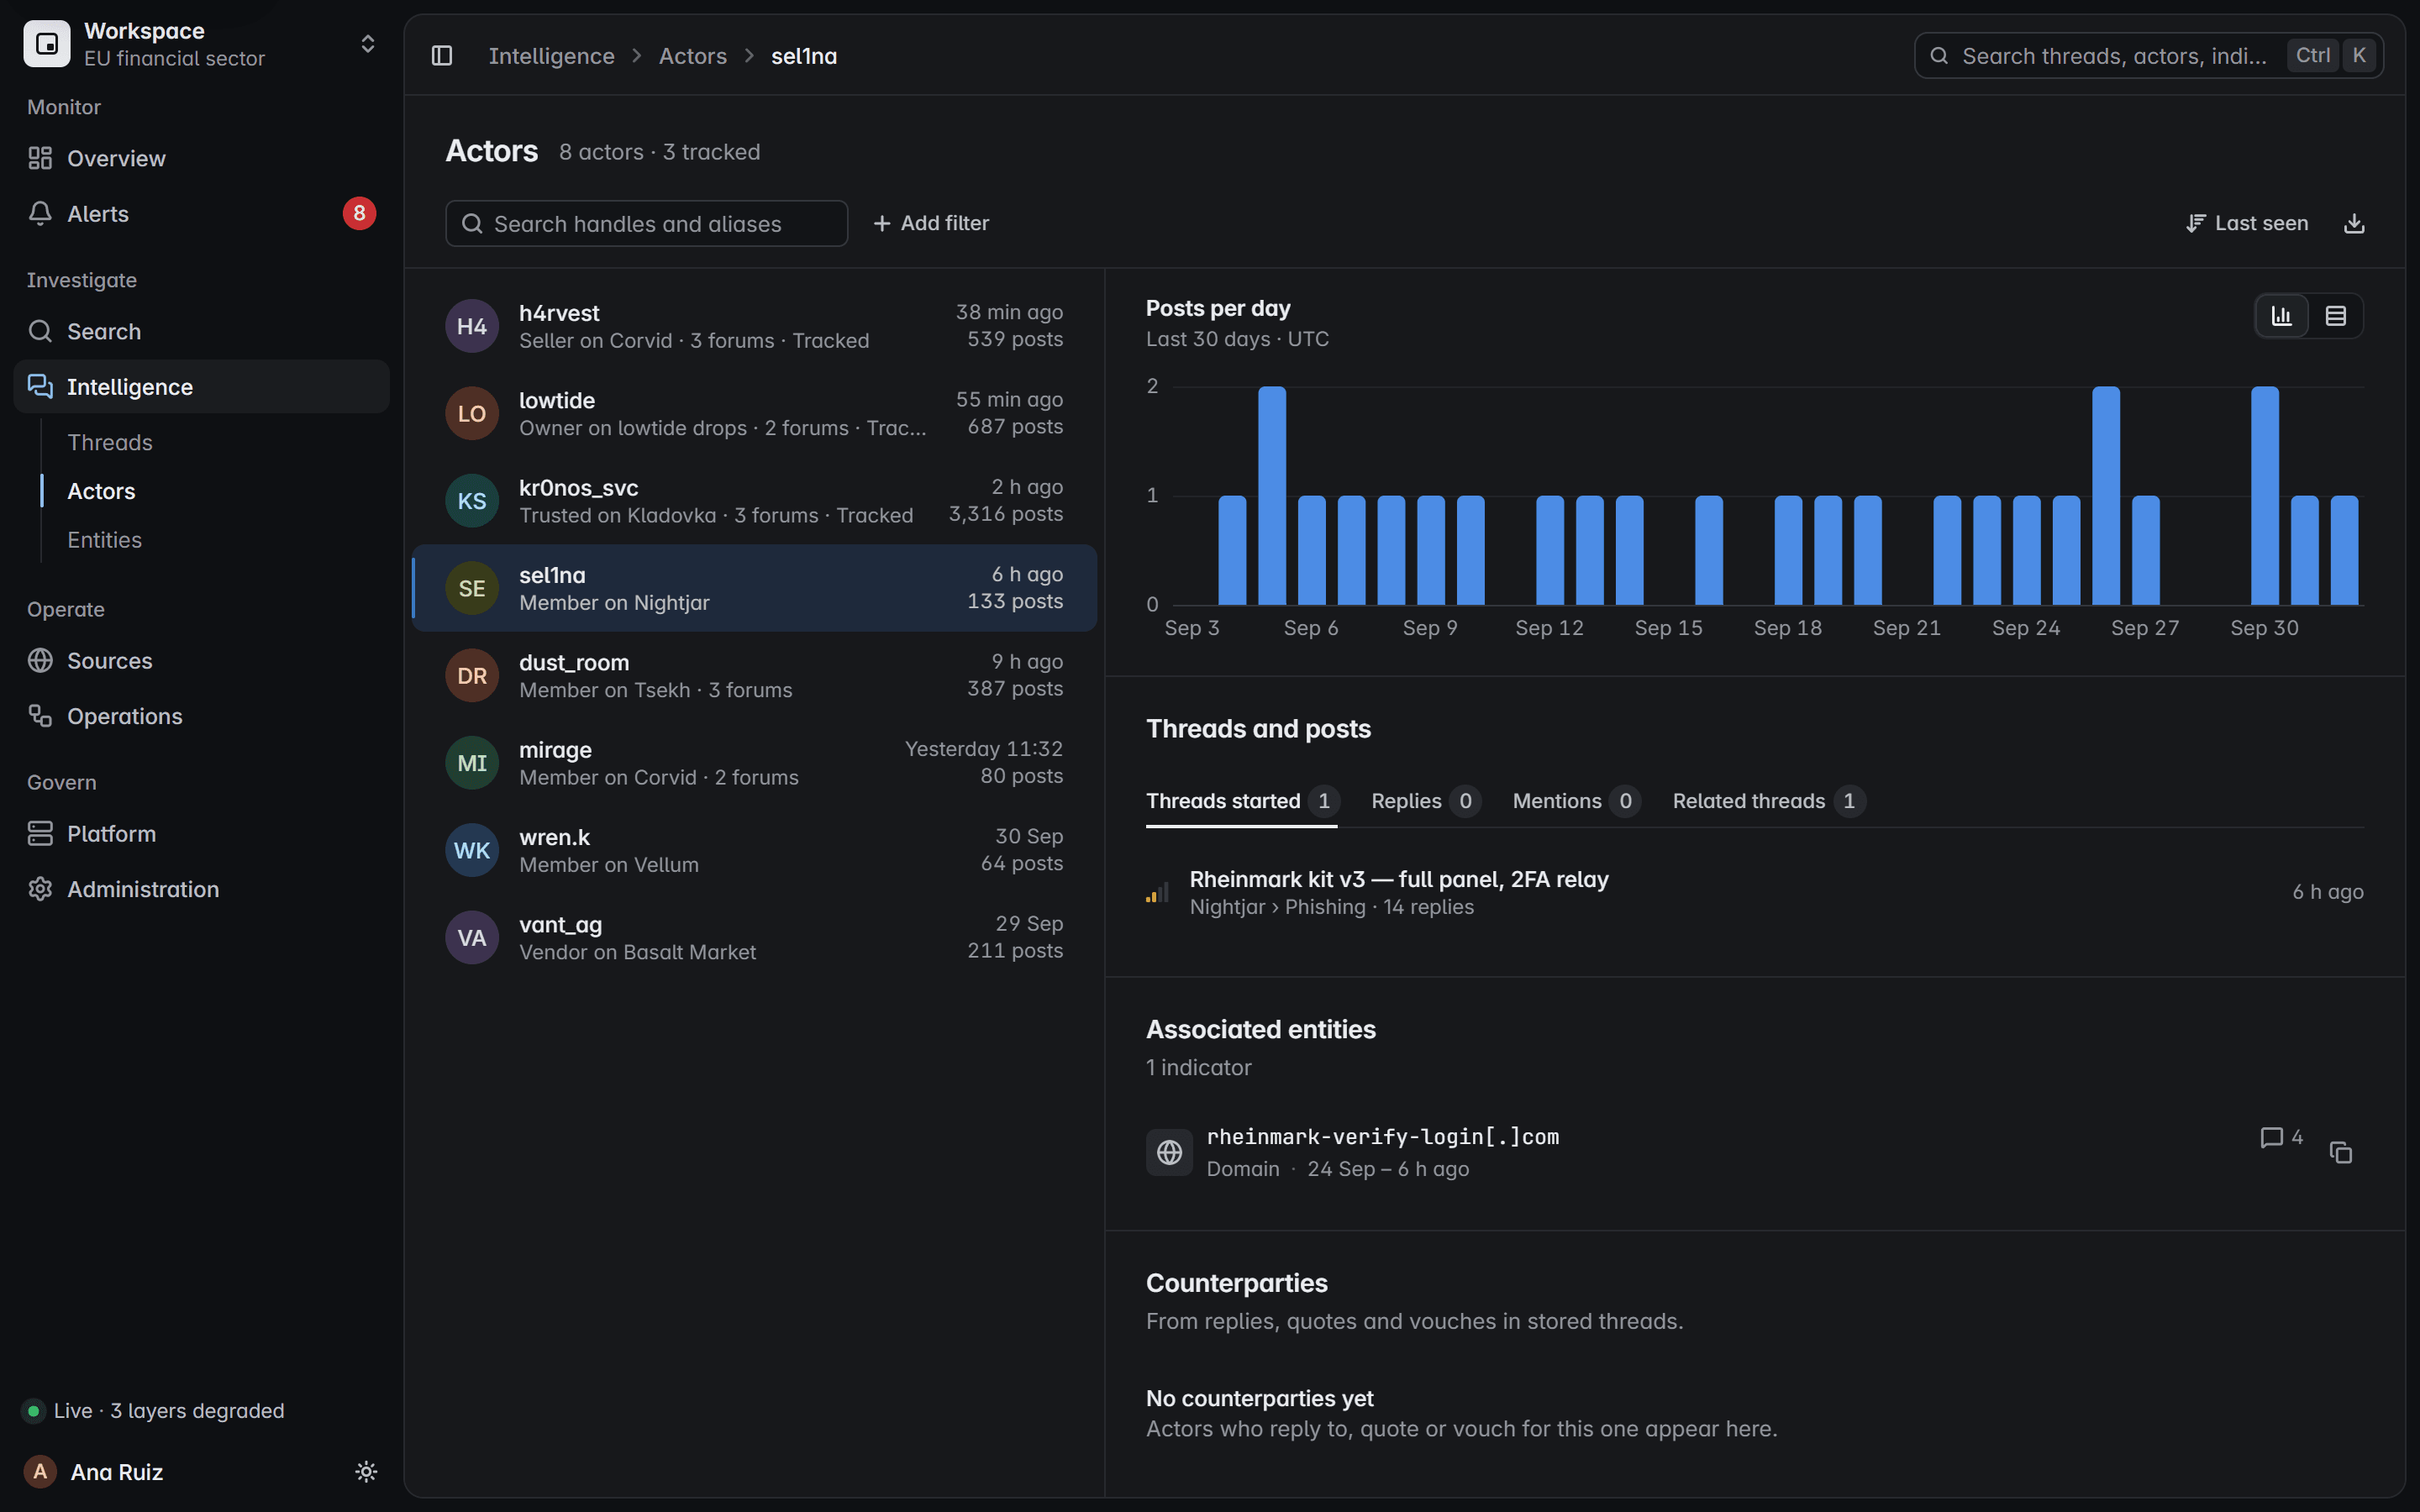
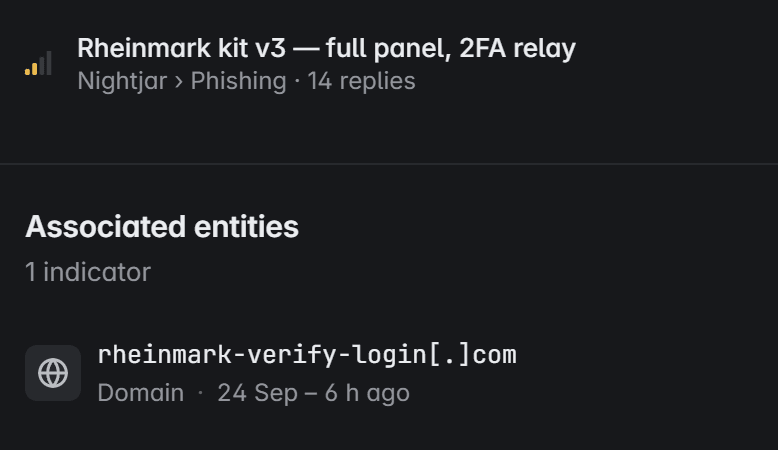
Um perfil de agente: uma thread iniciada, um kit de phishing para um banco e o domínio semelhante associado, defanged.

O agente por trás de um kit de phishing, a thread que o vende e o domínio semelhante, defanged para que nada abra por acidente.
Termos monitorados
  • Rheinmark
  • Nordhafen Bank

Seus clientes, no banco de dados de outra pessoa

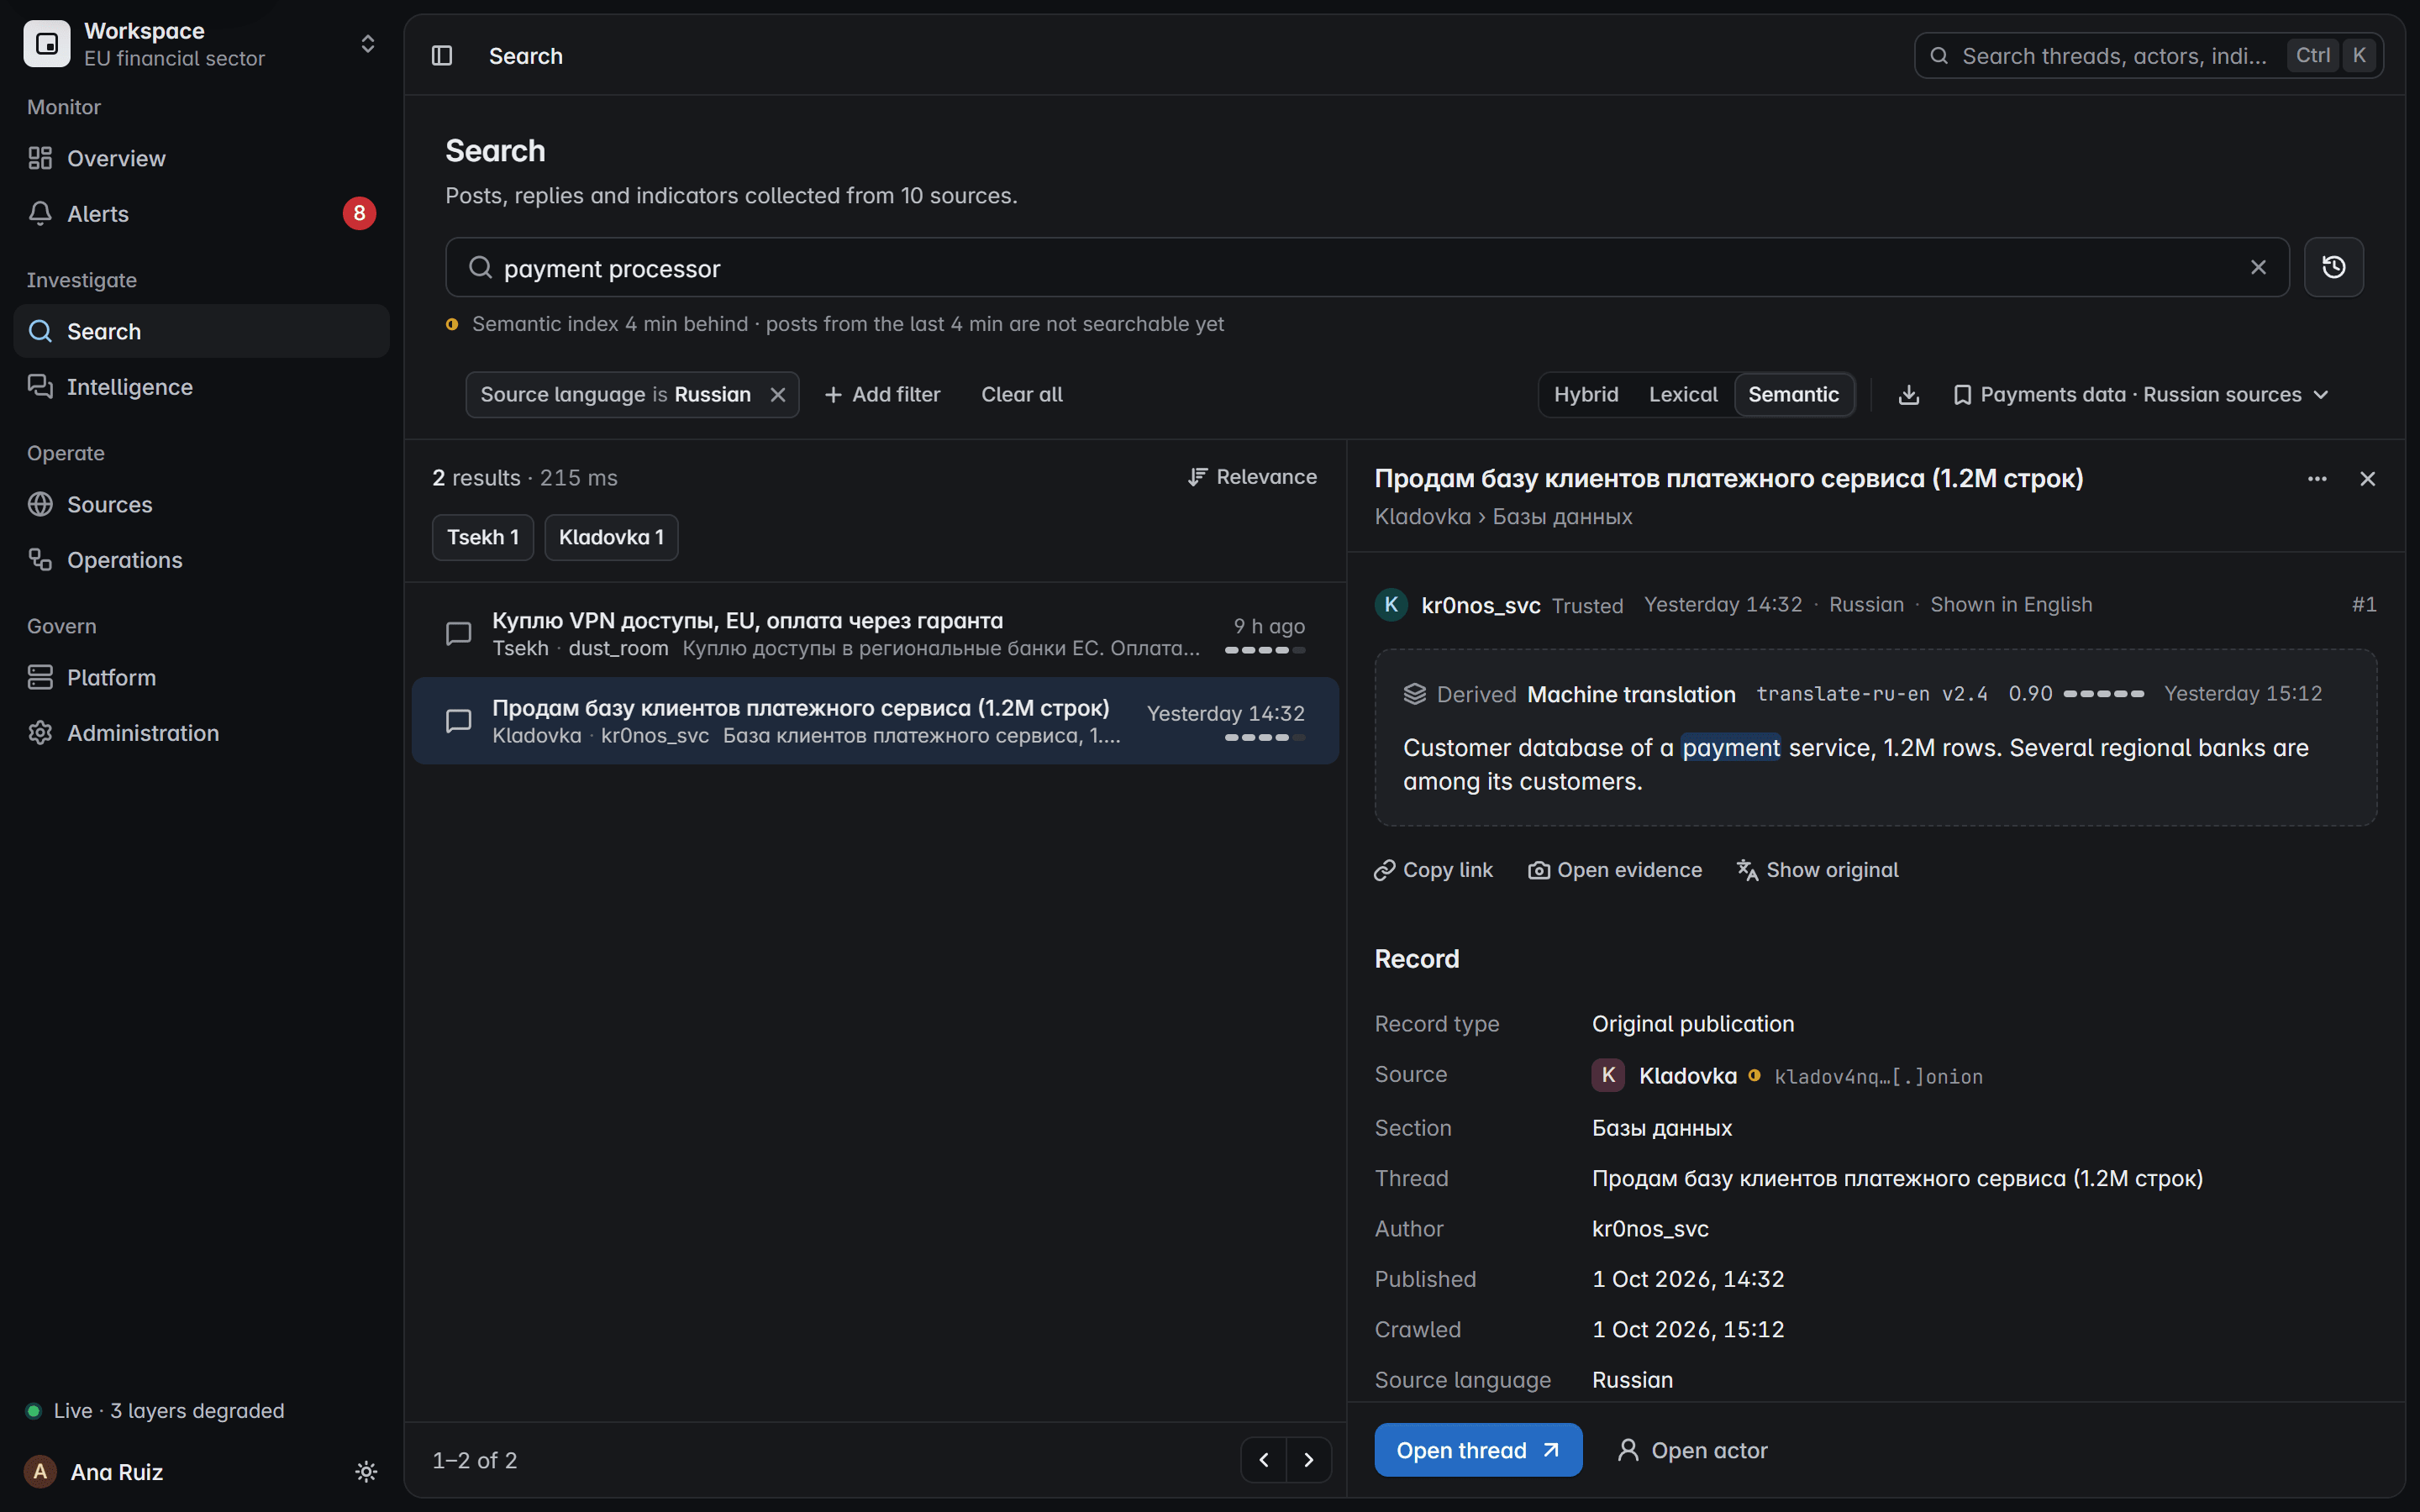
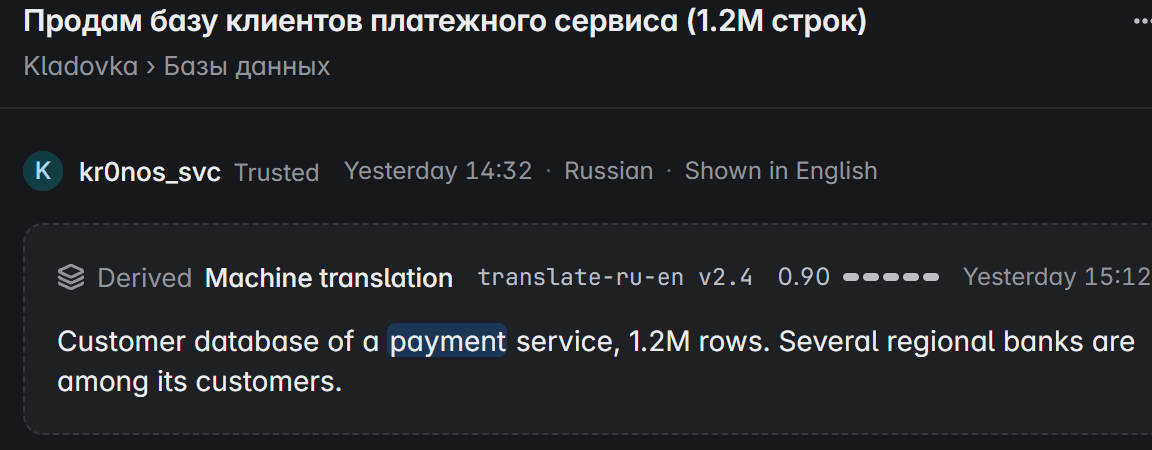
Um resultado de busca em russo: o banco de dados de clientes de um serviço de pagamentos à venda, exibido com uma tradução automática identificada.

Uma venda em russo dos dados de clientes de um serviço de pagamentos, traduzida automaticamente e identificada como derivada, com o original a um clique.

Termos monitorados
  • BIN list
  • PAN
  • payment processor
  • платежн

Tela do produto com dados fictícios

O que foi dito, quando e por quem.

Quando um incidente começa, reconstrua a conversa a partir do registro: o texto original, os dois horários, o histórico do autor e a captura selada.

  1. O que foi dito

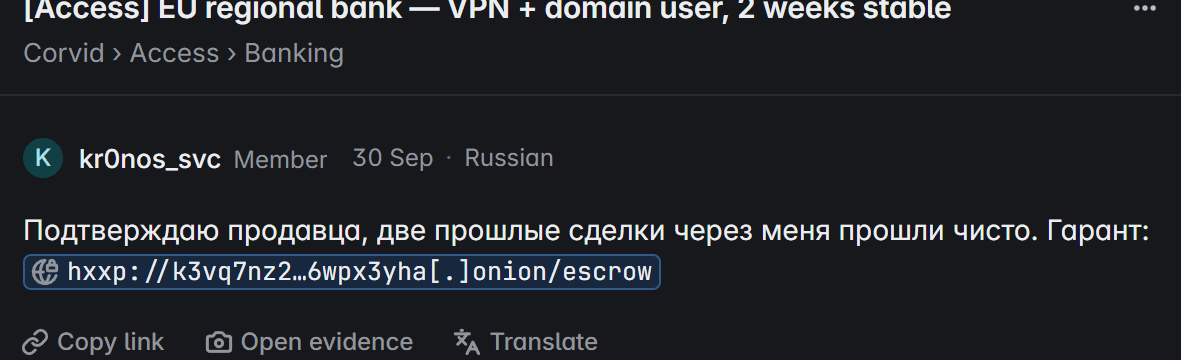
    O post no idioma original, com indicadores defanged e a captura a um clique.

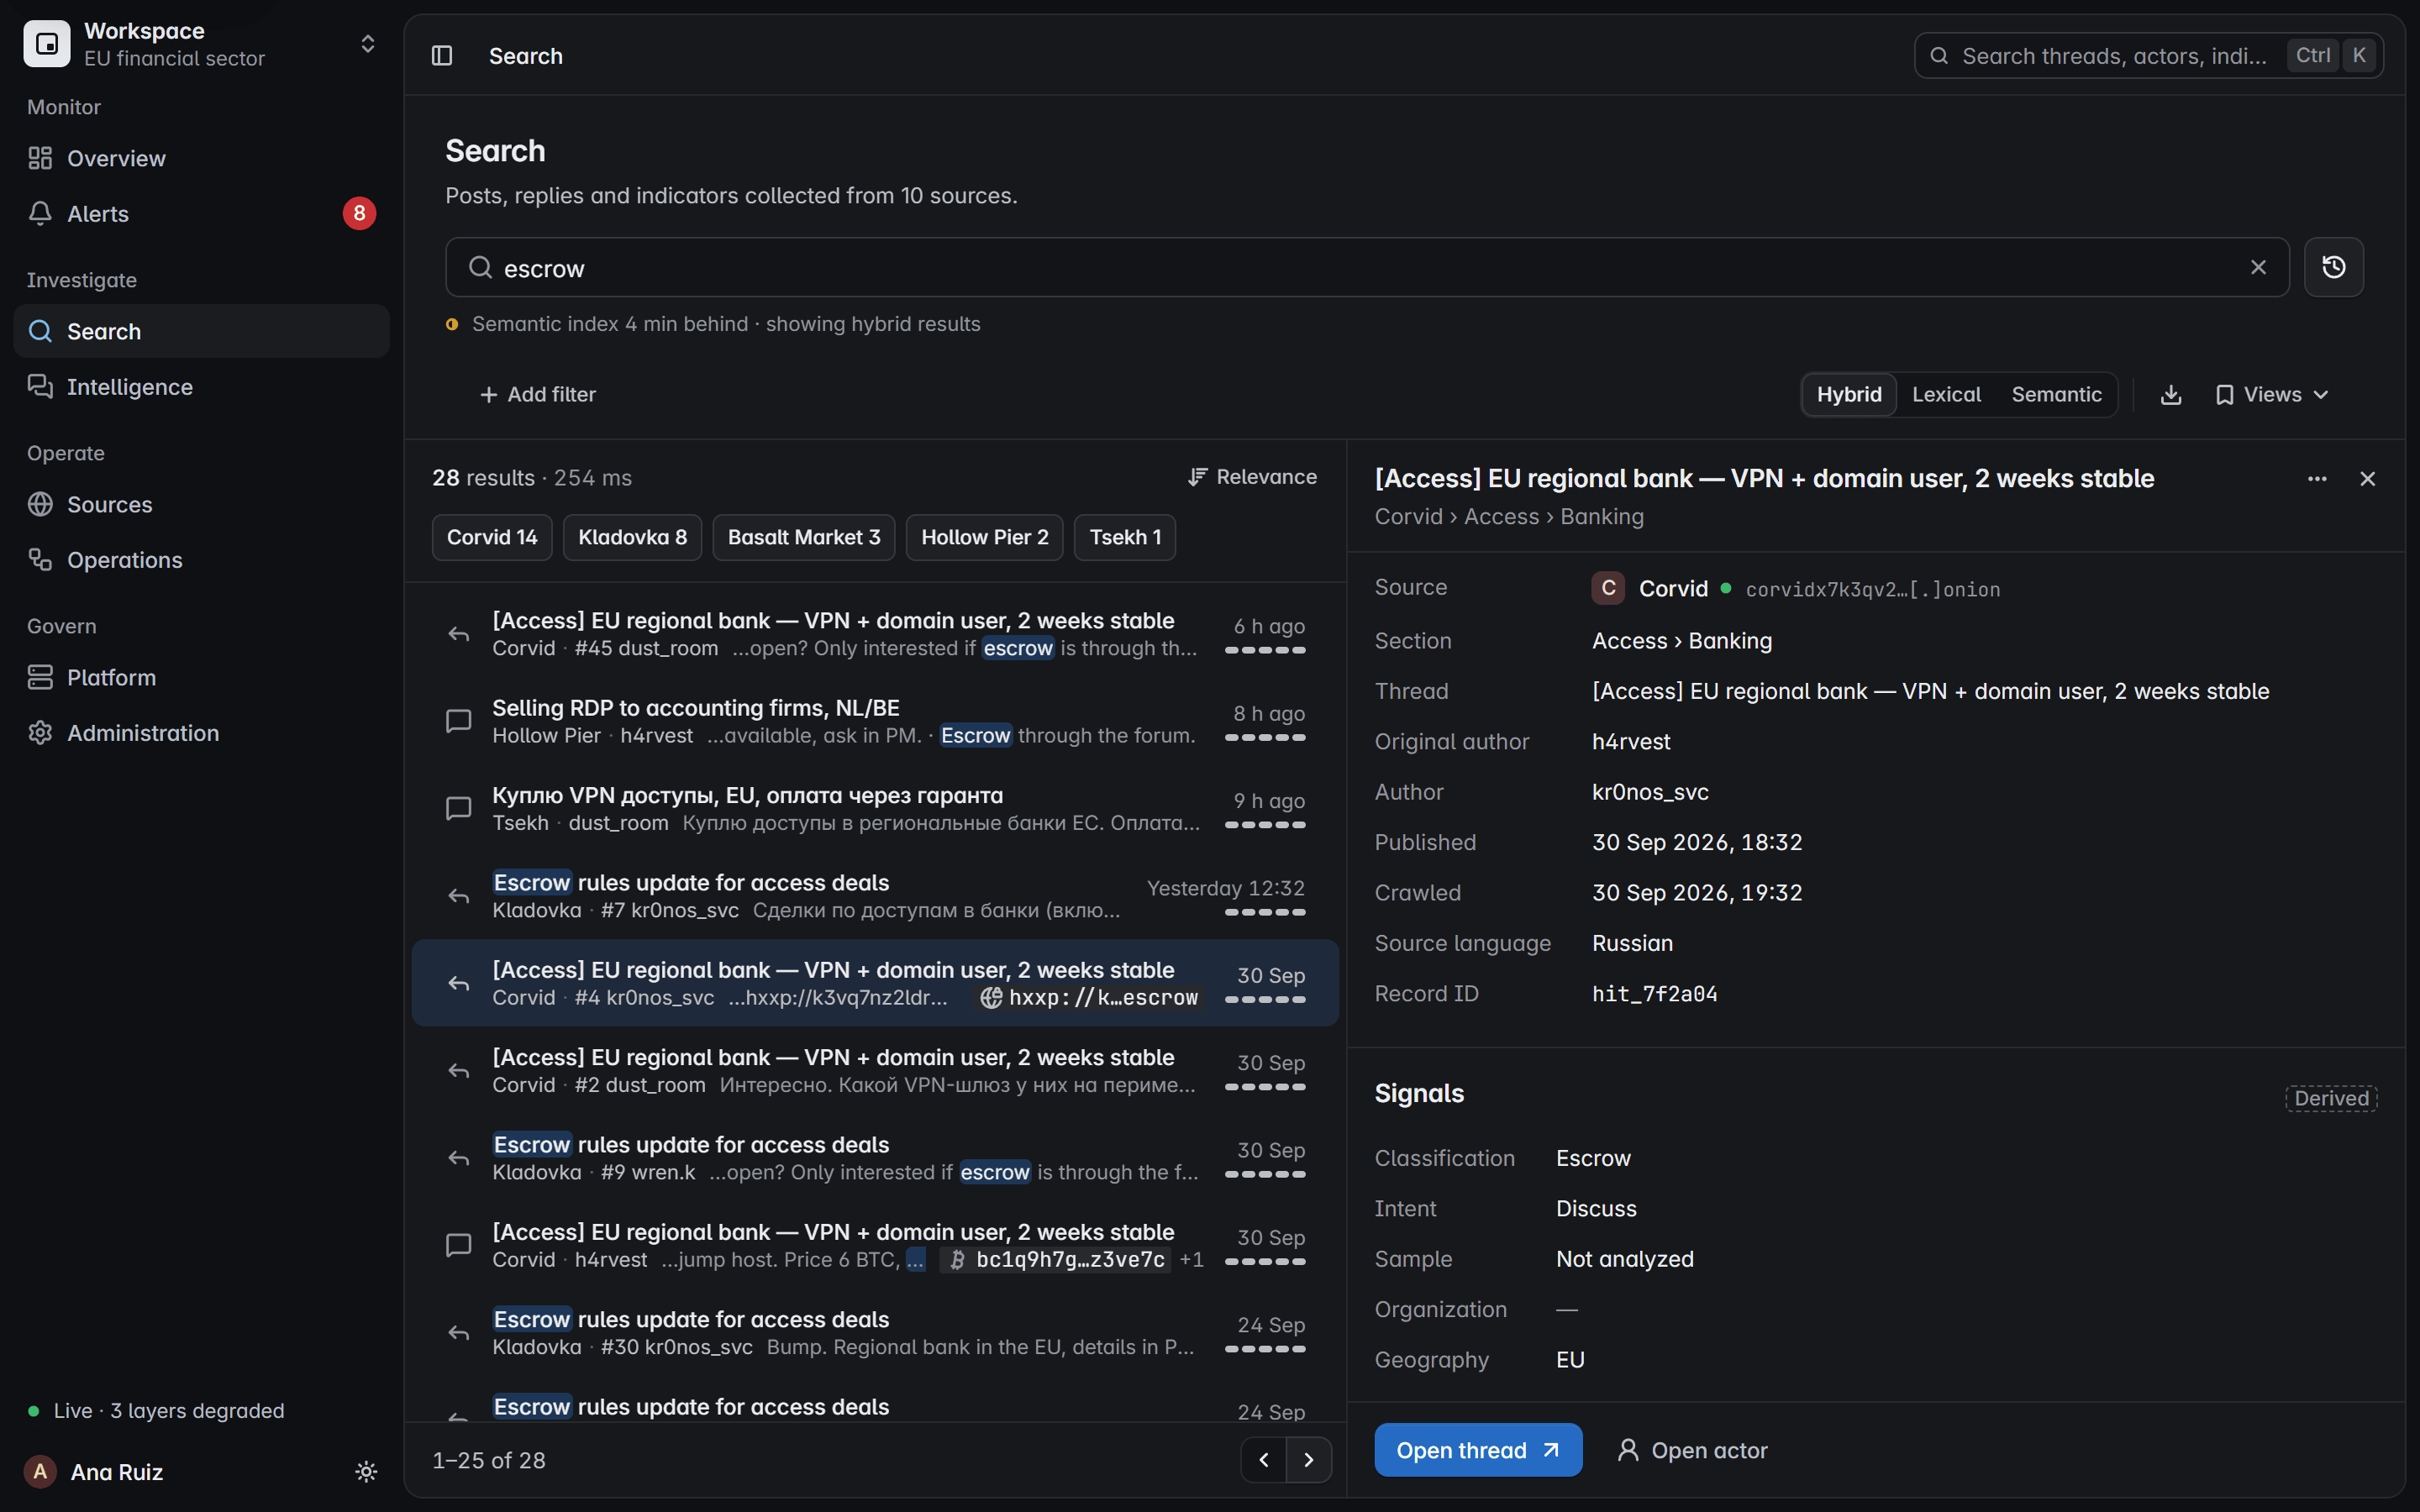
  2. Quando

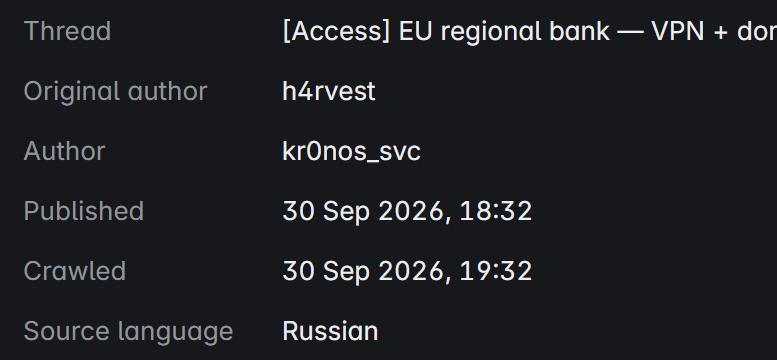
    Publicado é o horário que a fonte mostra. Coletado é quando foi obtido. Os dois são mantidos.

  3. Por quem

    Os aliases, fóruns, níveis e datas de ingresso do autor, como cada fórum os informa.
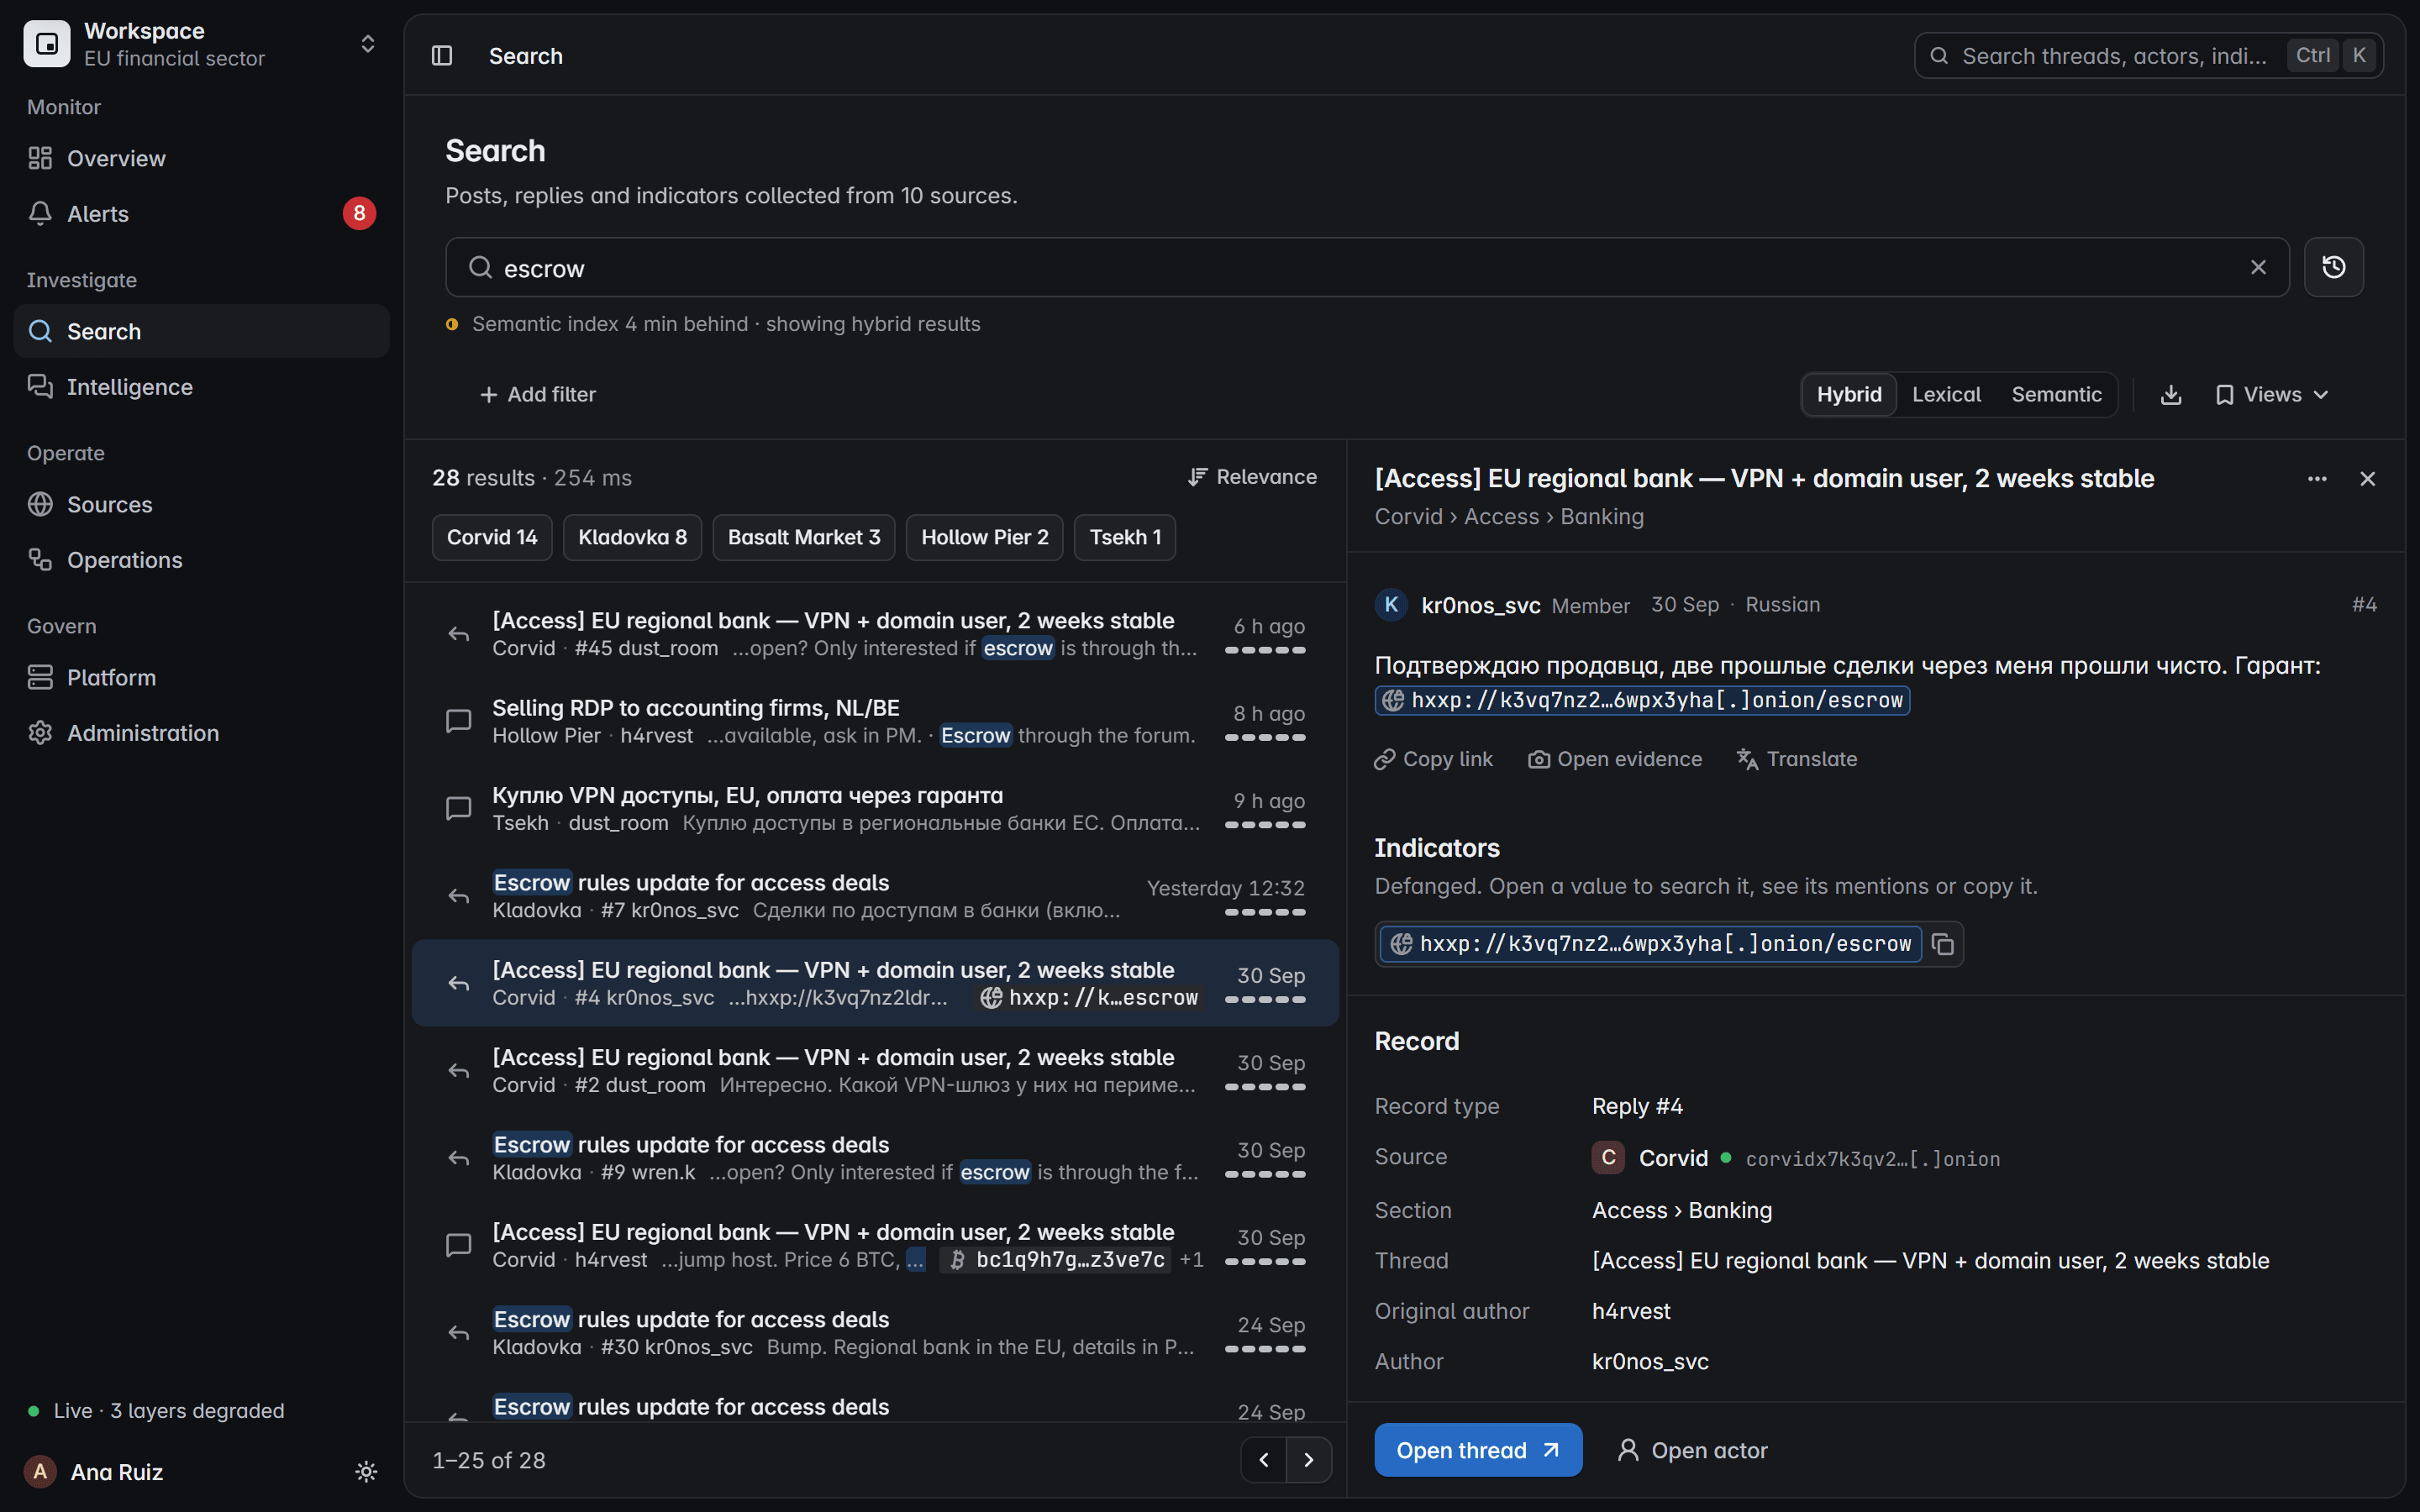
A prévia de um resultado de busca: uma resposta em russo com um endereço onion defanged e a evidência a um clique.
O registro da mesma resposta: fonte, seção, thread, autores, horários de publicação e de coleta, idioma e ID do registro.
O perfil do autor: dois aliases, três fóruns, primeira e última aparição e um resumo derivado do agente.

A evidência permanece selada, rastreável e exportável, para que o próximo leitor veja exatamente o que você viu.

Tela do produto com dados fictícios

Saiba quando um fornecedor ou parceiro aparece.

Adicione fornecedores e parceiros a uma watchlist como qualquer outro termo. Vendas de acesso, recrutamento de insiders e anúncios em sites de vazamento que os citem geram um alerta.

  1. Escritórios contábeis

    Acesso remoto a dois escritórios contábeis, oferecido à venda com escrow pelo fórum.
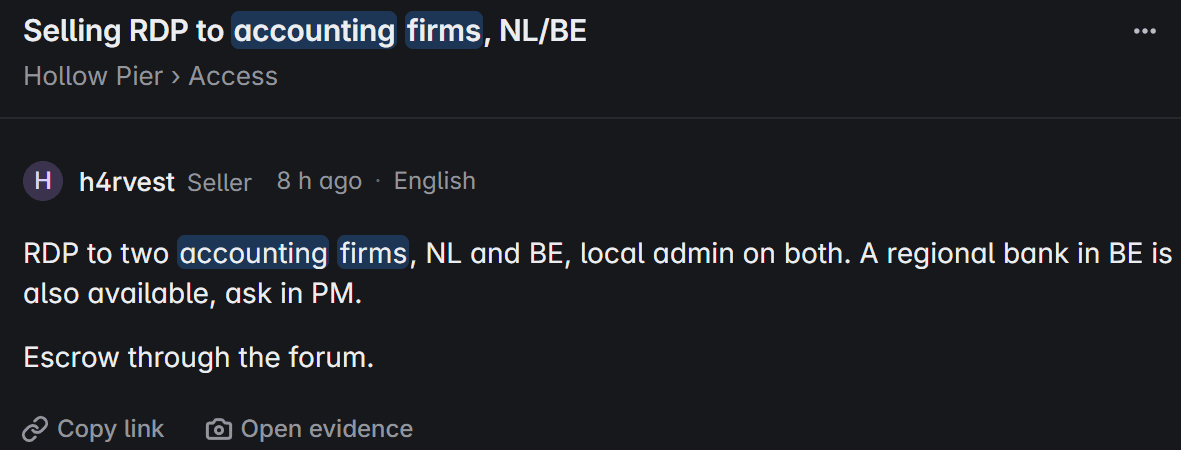
    Uma busca por escritórios contábeis: um post vendendo acesso remoto a dois escritórios contábeis, com o seu registro.
  2. Telecom e logística

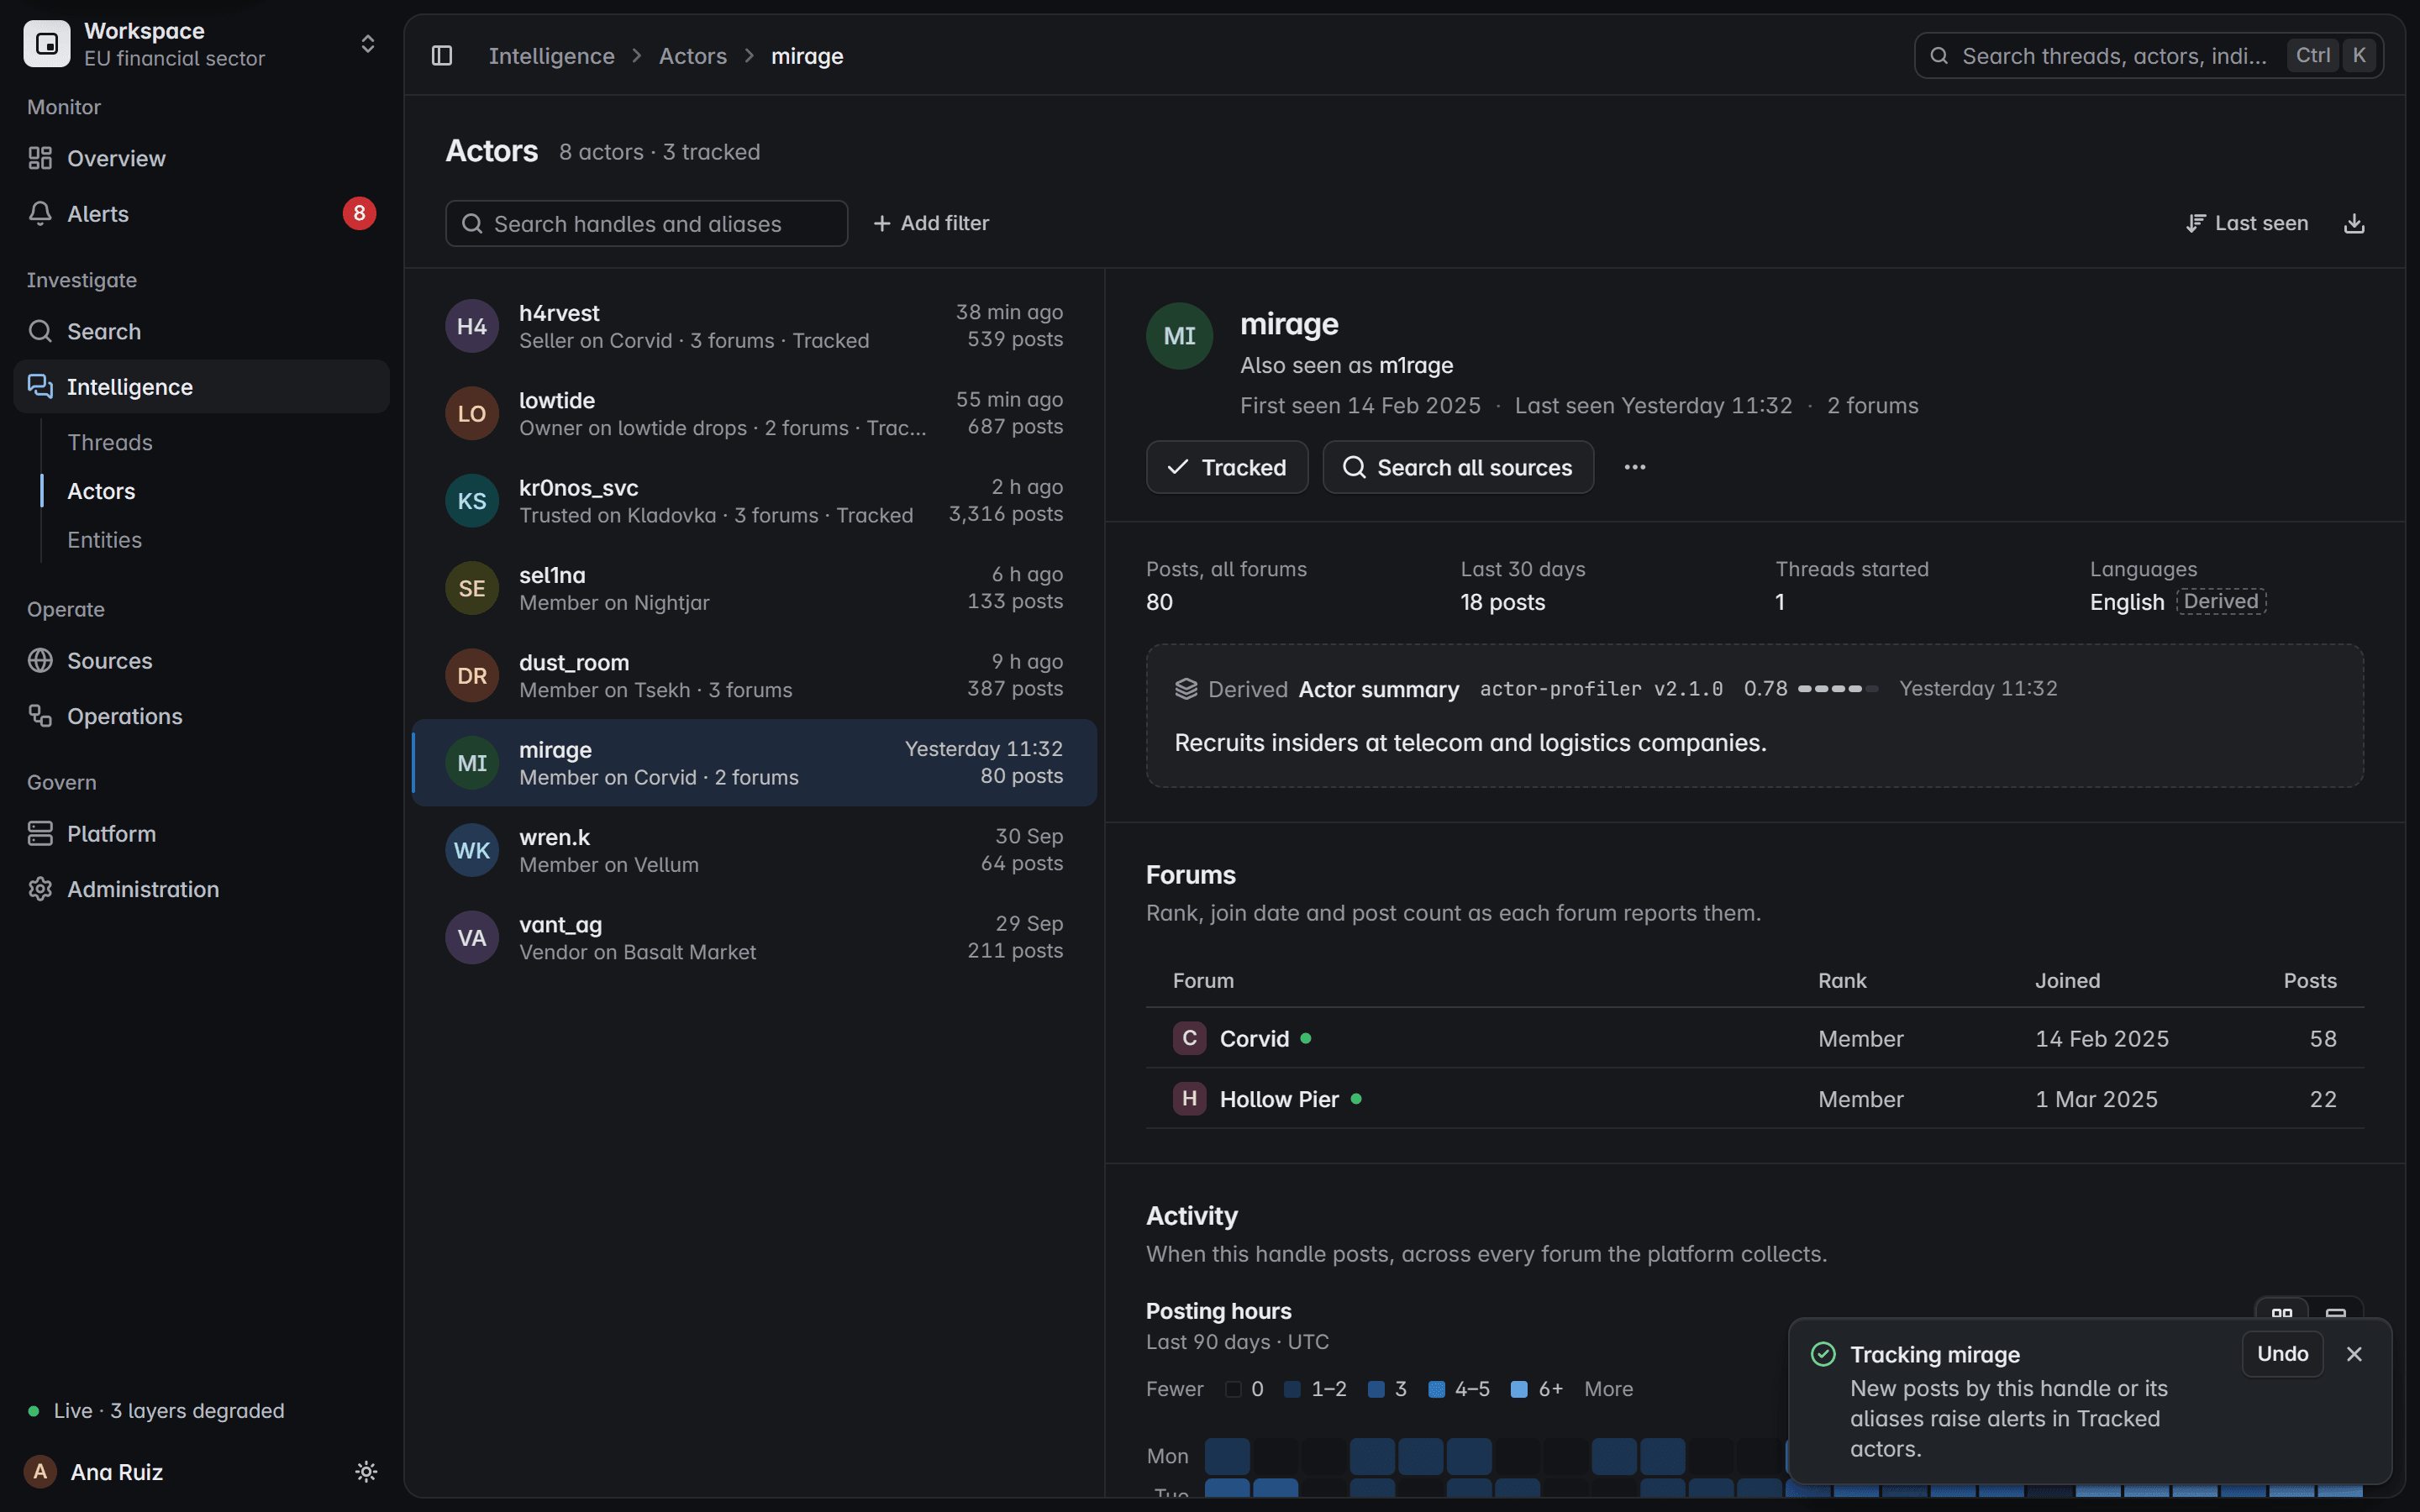
    Um agente que recruta insiders em empresas de telecomunicações e logística, agora em uma watchlist.
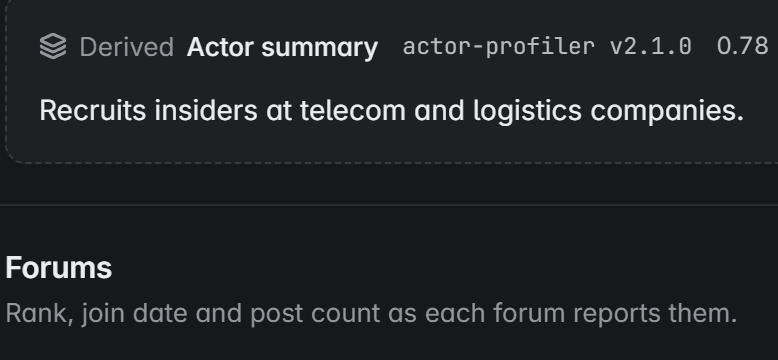
    Um perfil de agente com o seu resumo, recrutando insiders em empresas de telecomunicações e logística, e uma confirmação de que agora é monitorado.
  3. Sites de vazamento

    Anúncios de vítimas de ransomware, acompanhados da contagem regressiva à remoção, sem baixar dados vazados.

    Monitoramento de sites de vazamento de ransomware
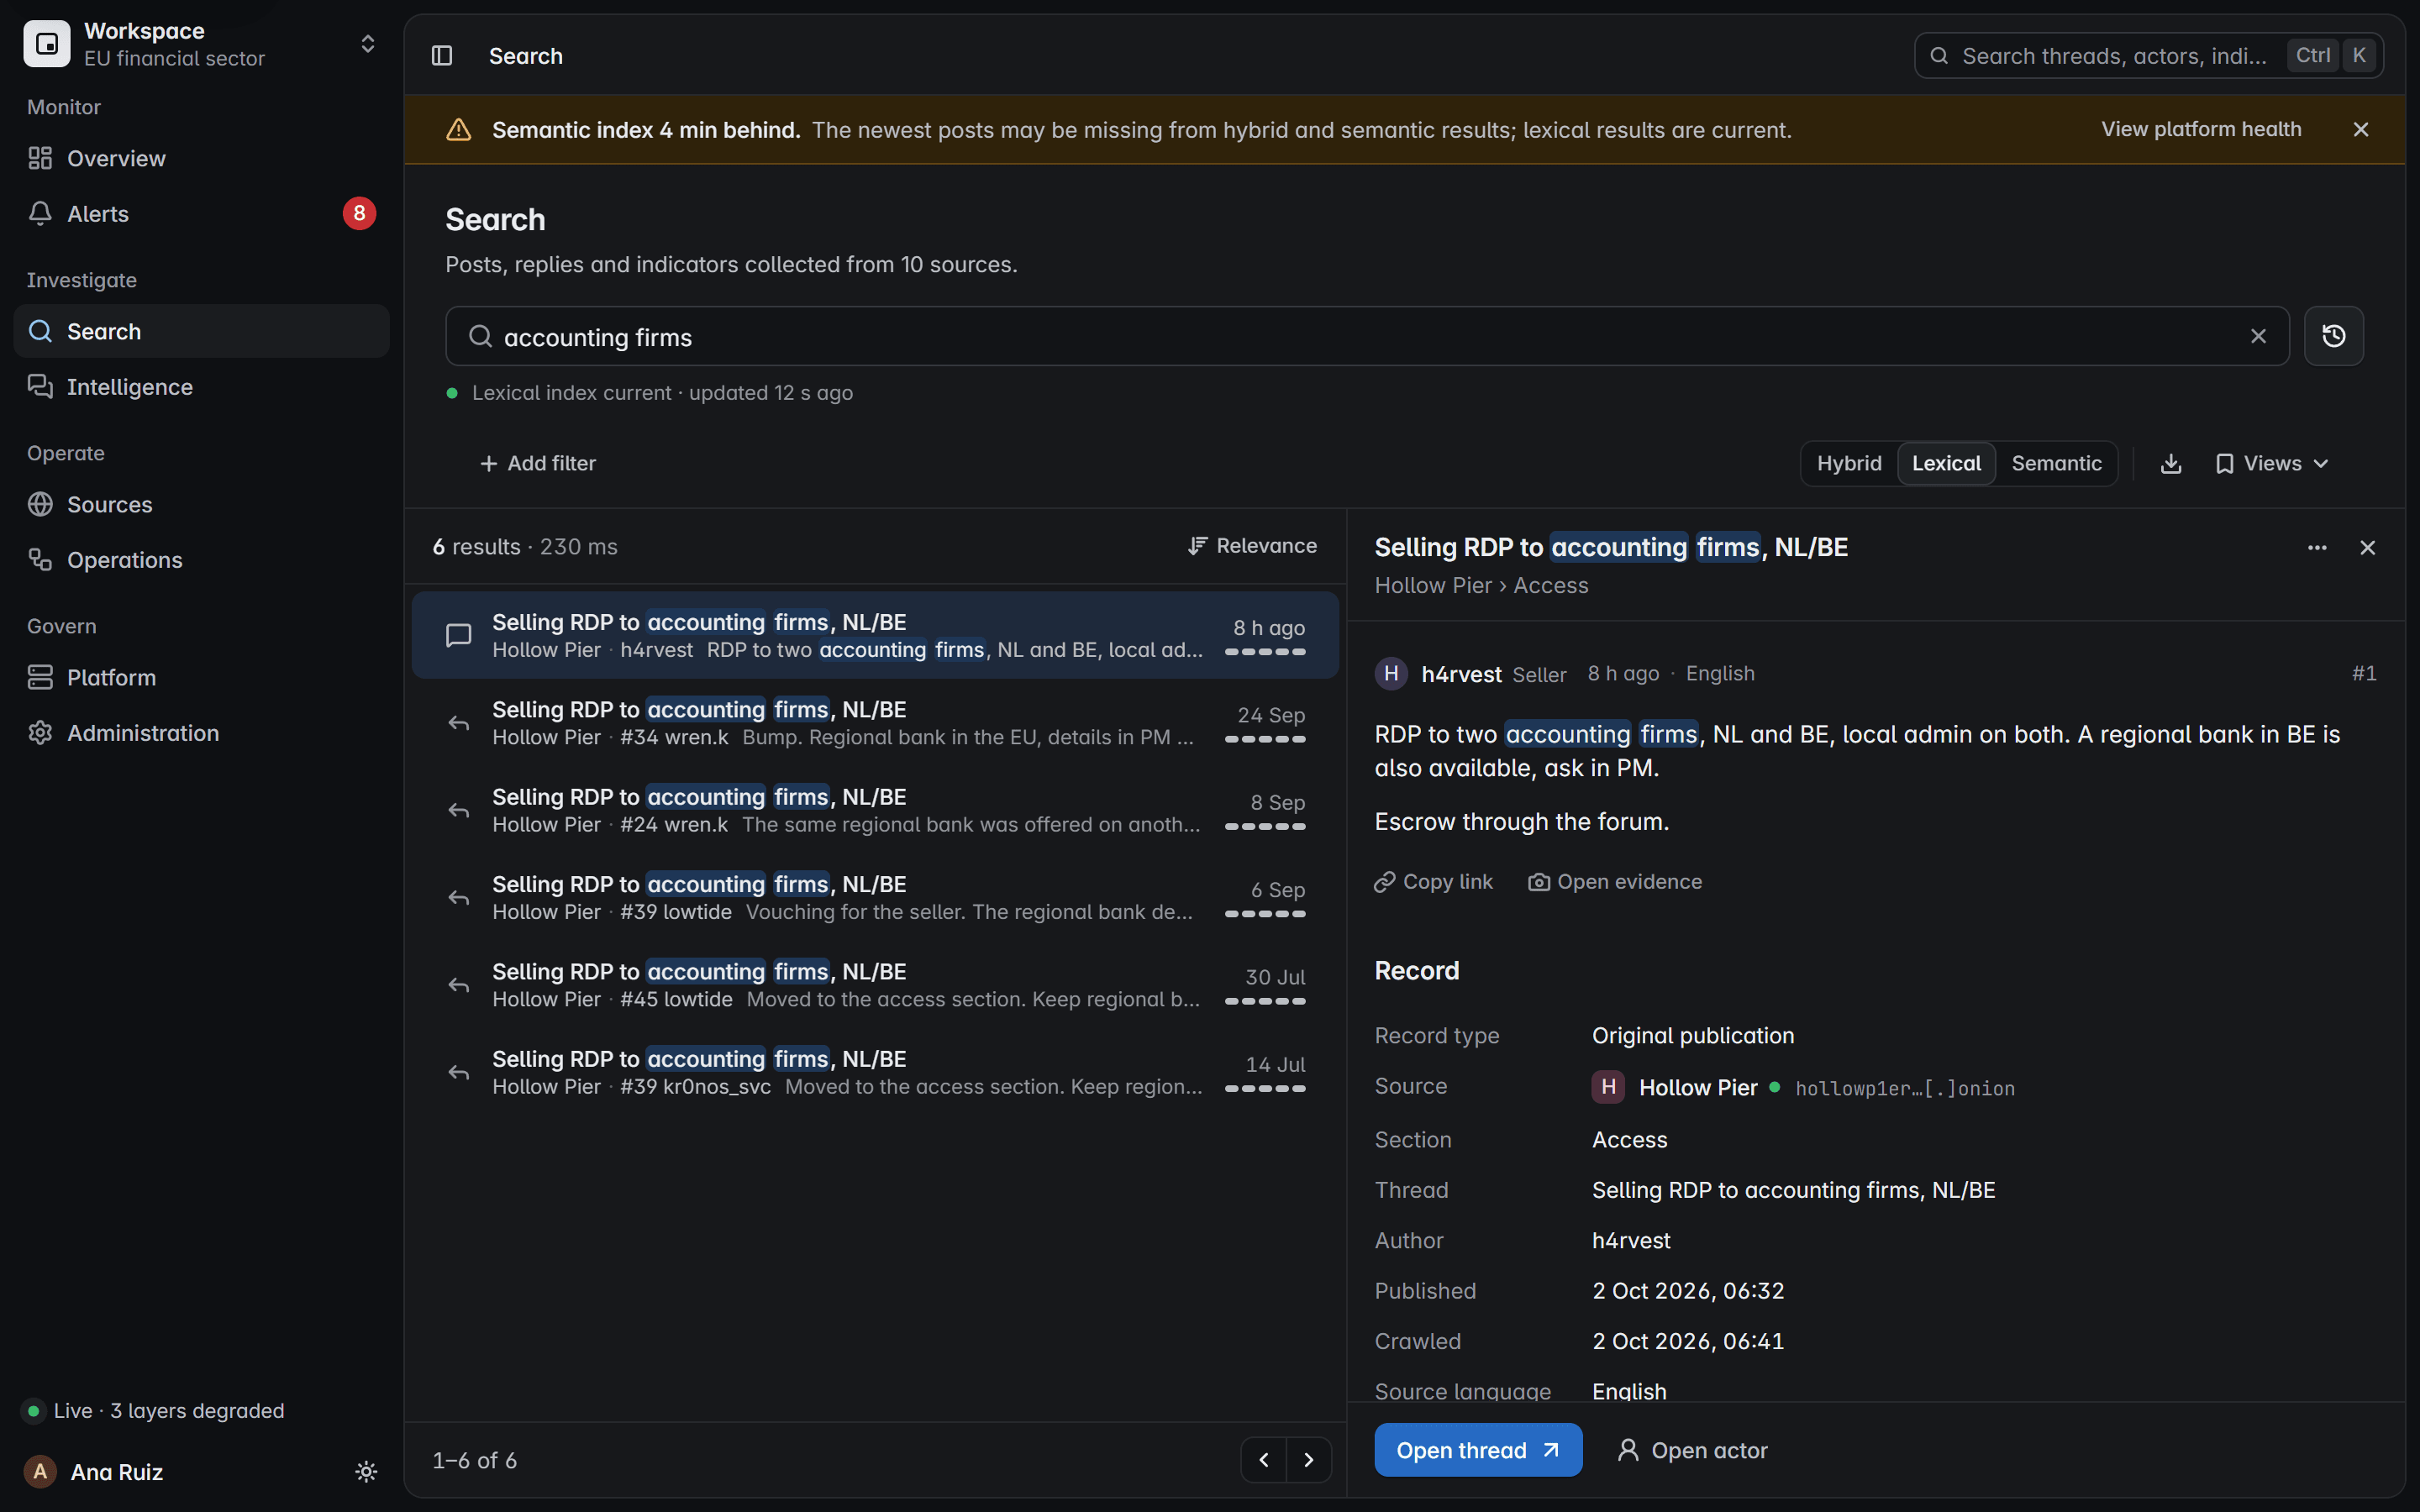
Uma busca por escritórios contábeis: um post vendendo acesso remoto a dois escritórios contábeis, com o seu registro.
Um perfil de agente com o seu resumo, recrutando insiders em empresas de telecomunicações e logística, e uma confirmação de que agora é monitorado.

Tela do produto com dados fictícios

Veja nas suas próprias fontes.

Conte-nos o que você precisa. Vamos mostrar uma captura ao vivo, do post ao registro selado.

Solicitar um briefing

Prefere e-mail? Escreva para [email protected].