Un kit construit sur votre nom
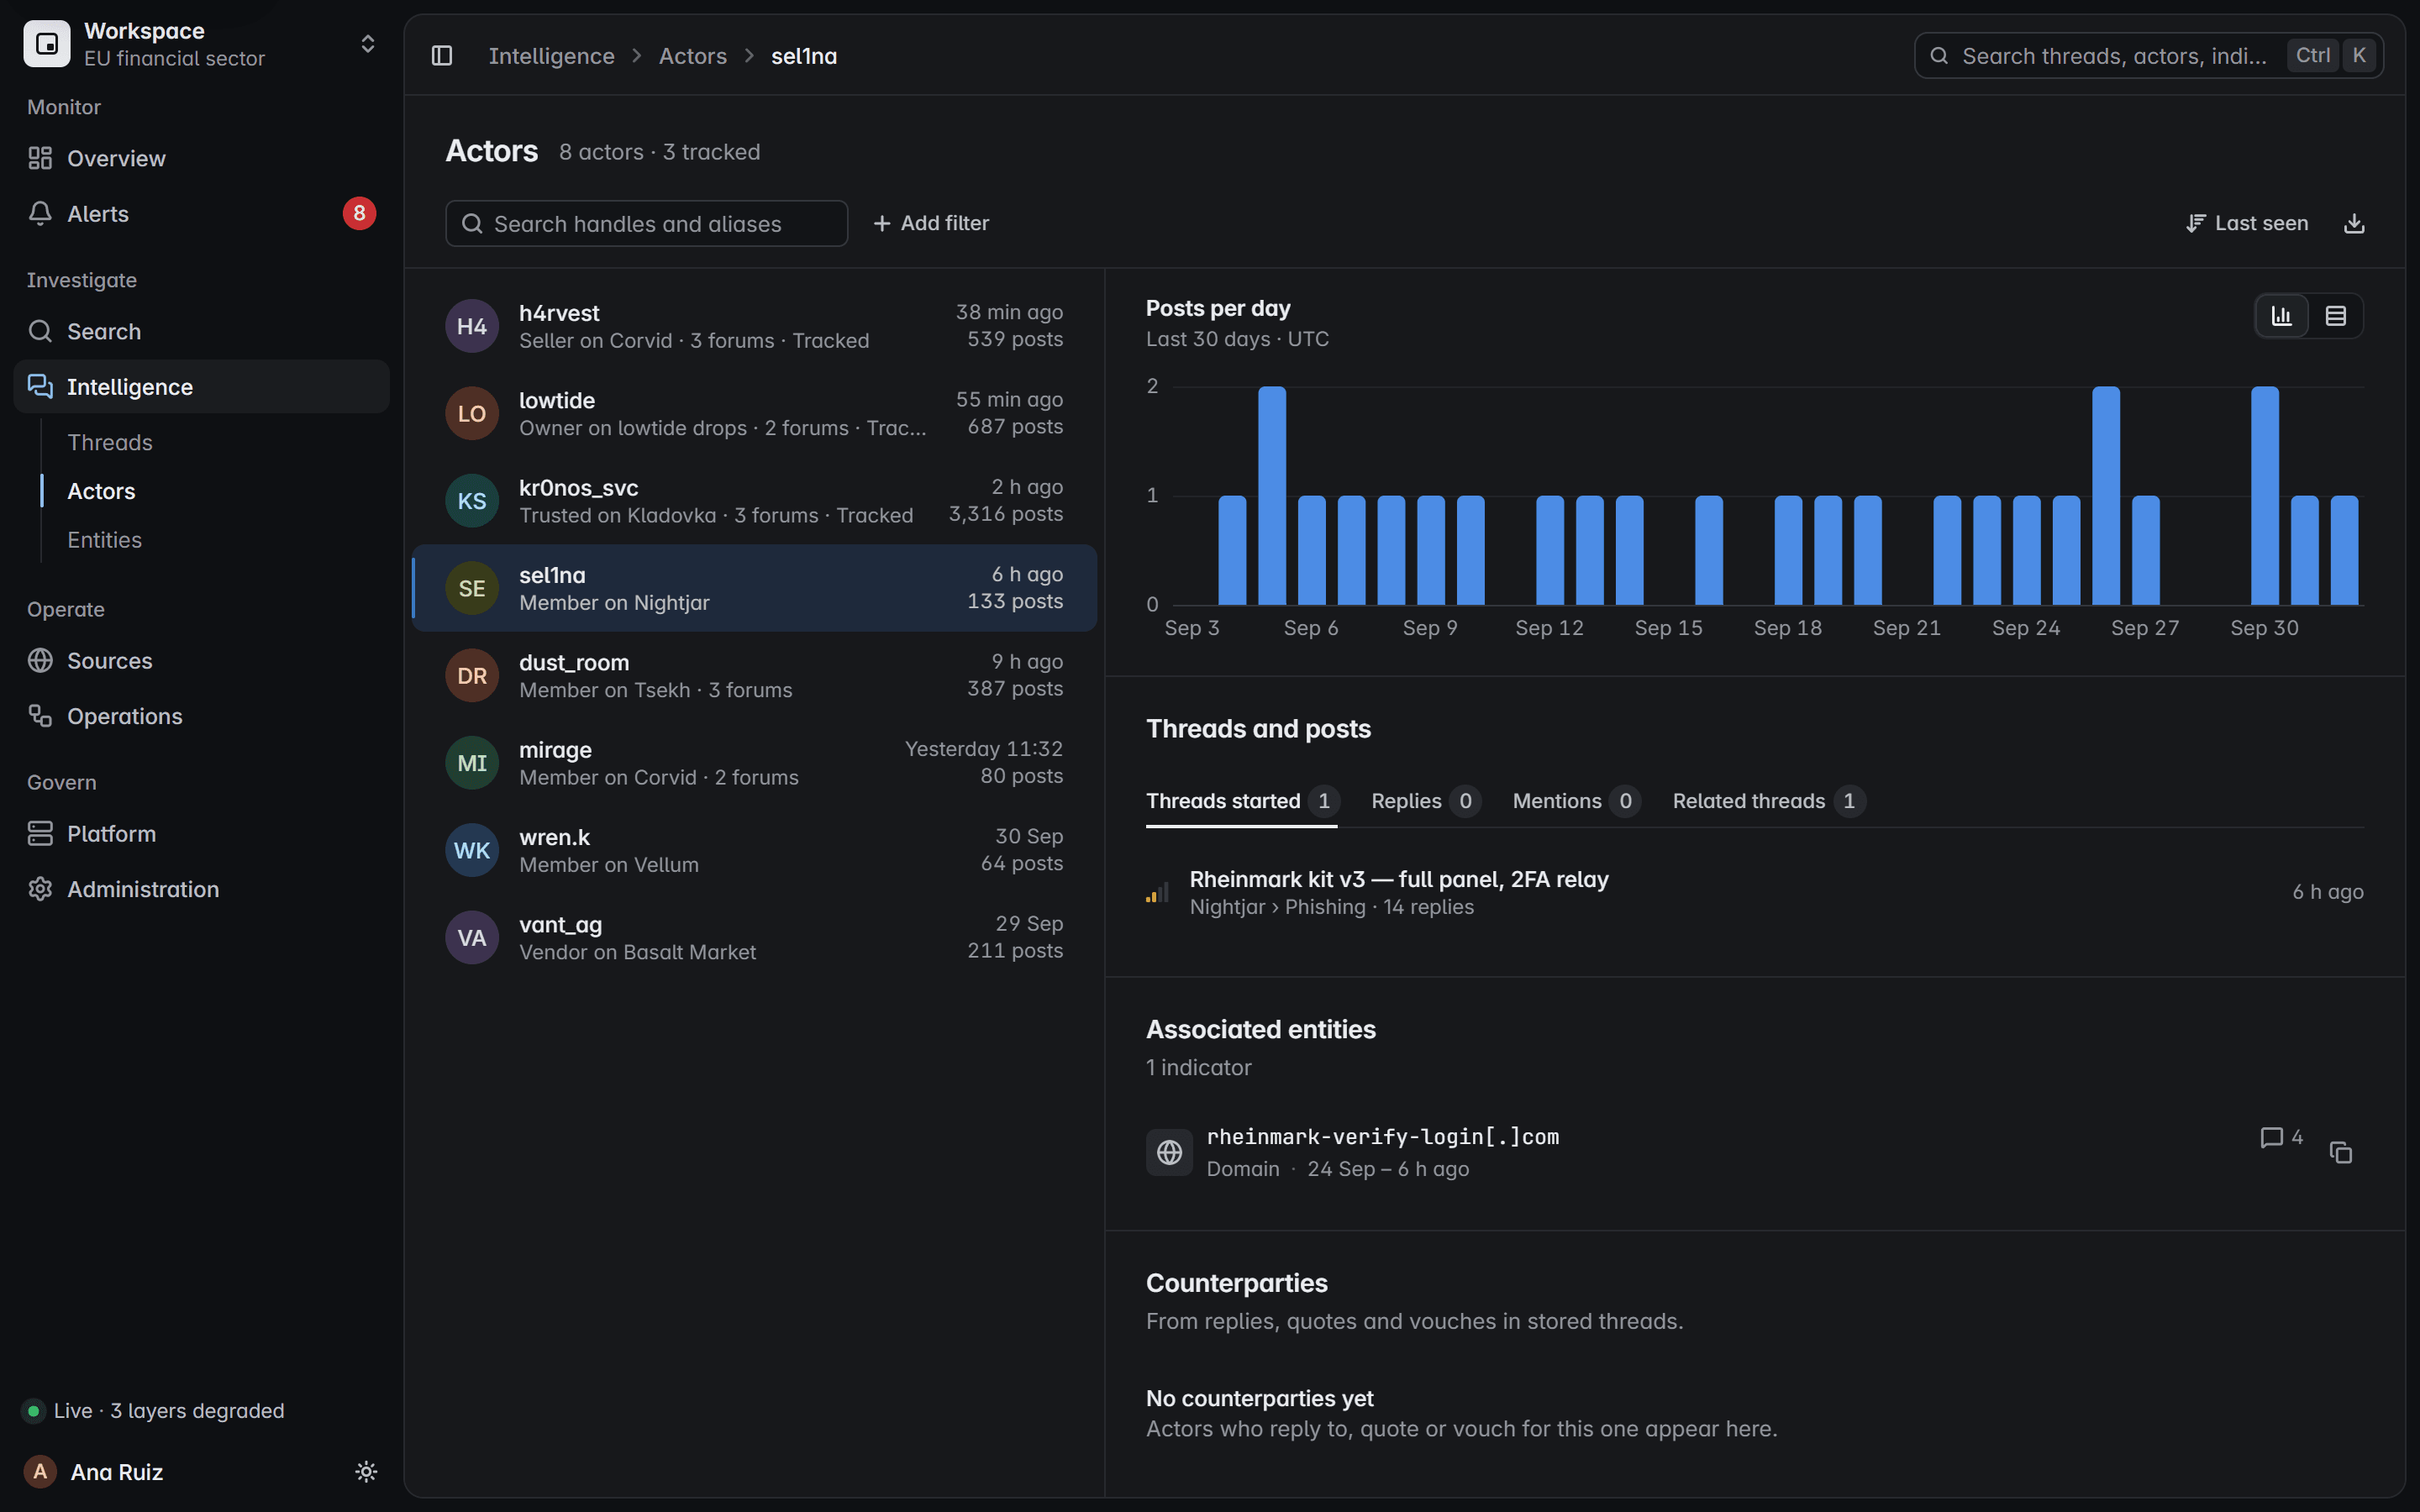
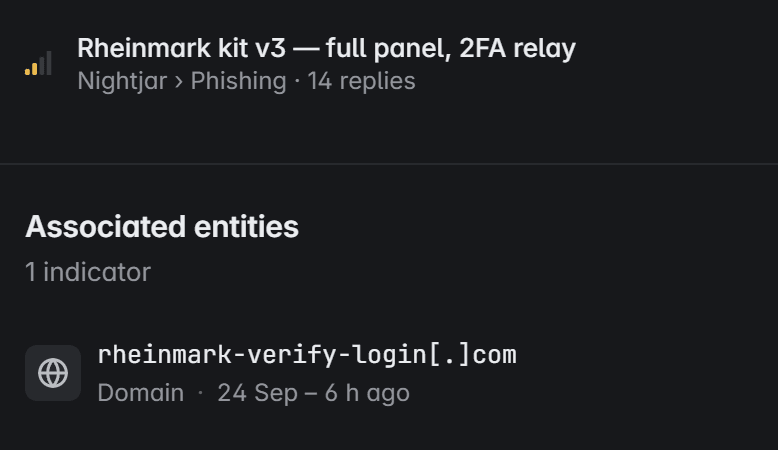
L’acteur derrière un kit de phishing, le fil qui le vend et le domaine sosie, défangé pour que rien ne s’ouvre par accident.
Termes surveillés
- Rheinmark
- Nordhafen Bank
Les équipes CTI, SOC, fraude, réponse à incident et risque tiers travaillent à partir des mêmes preuves capturées, chacune avec la vue dont elle a besoin.
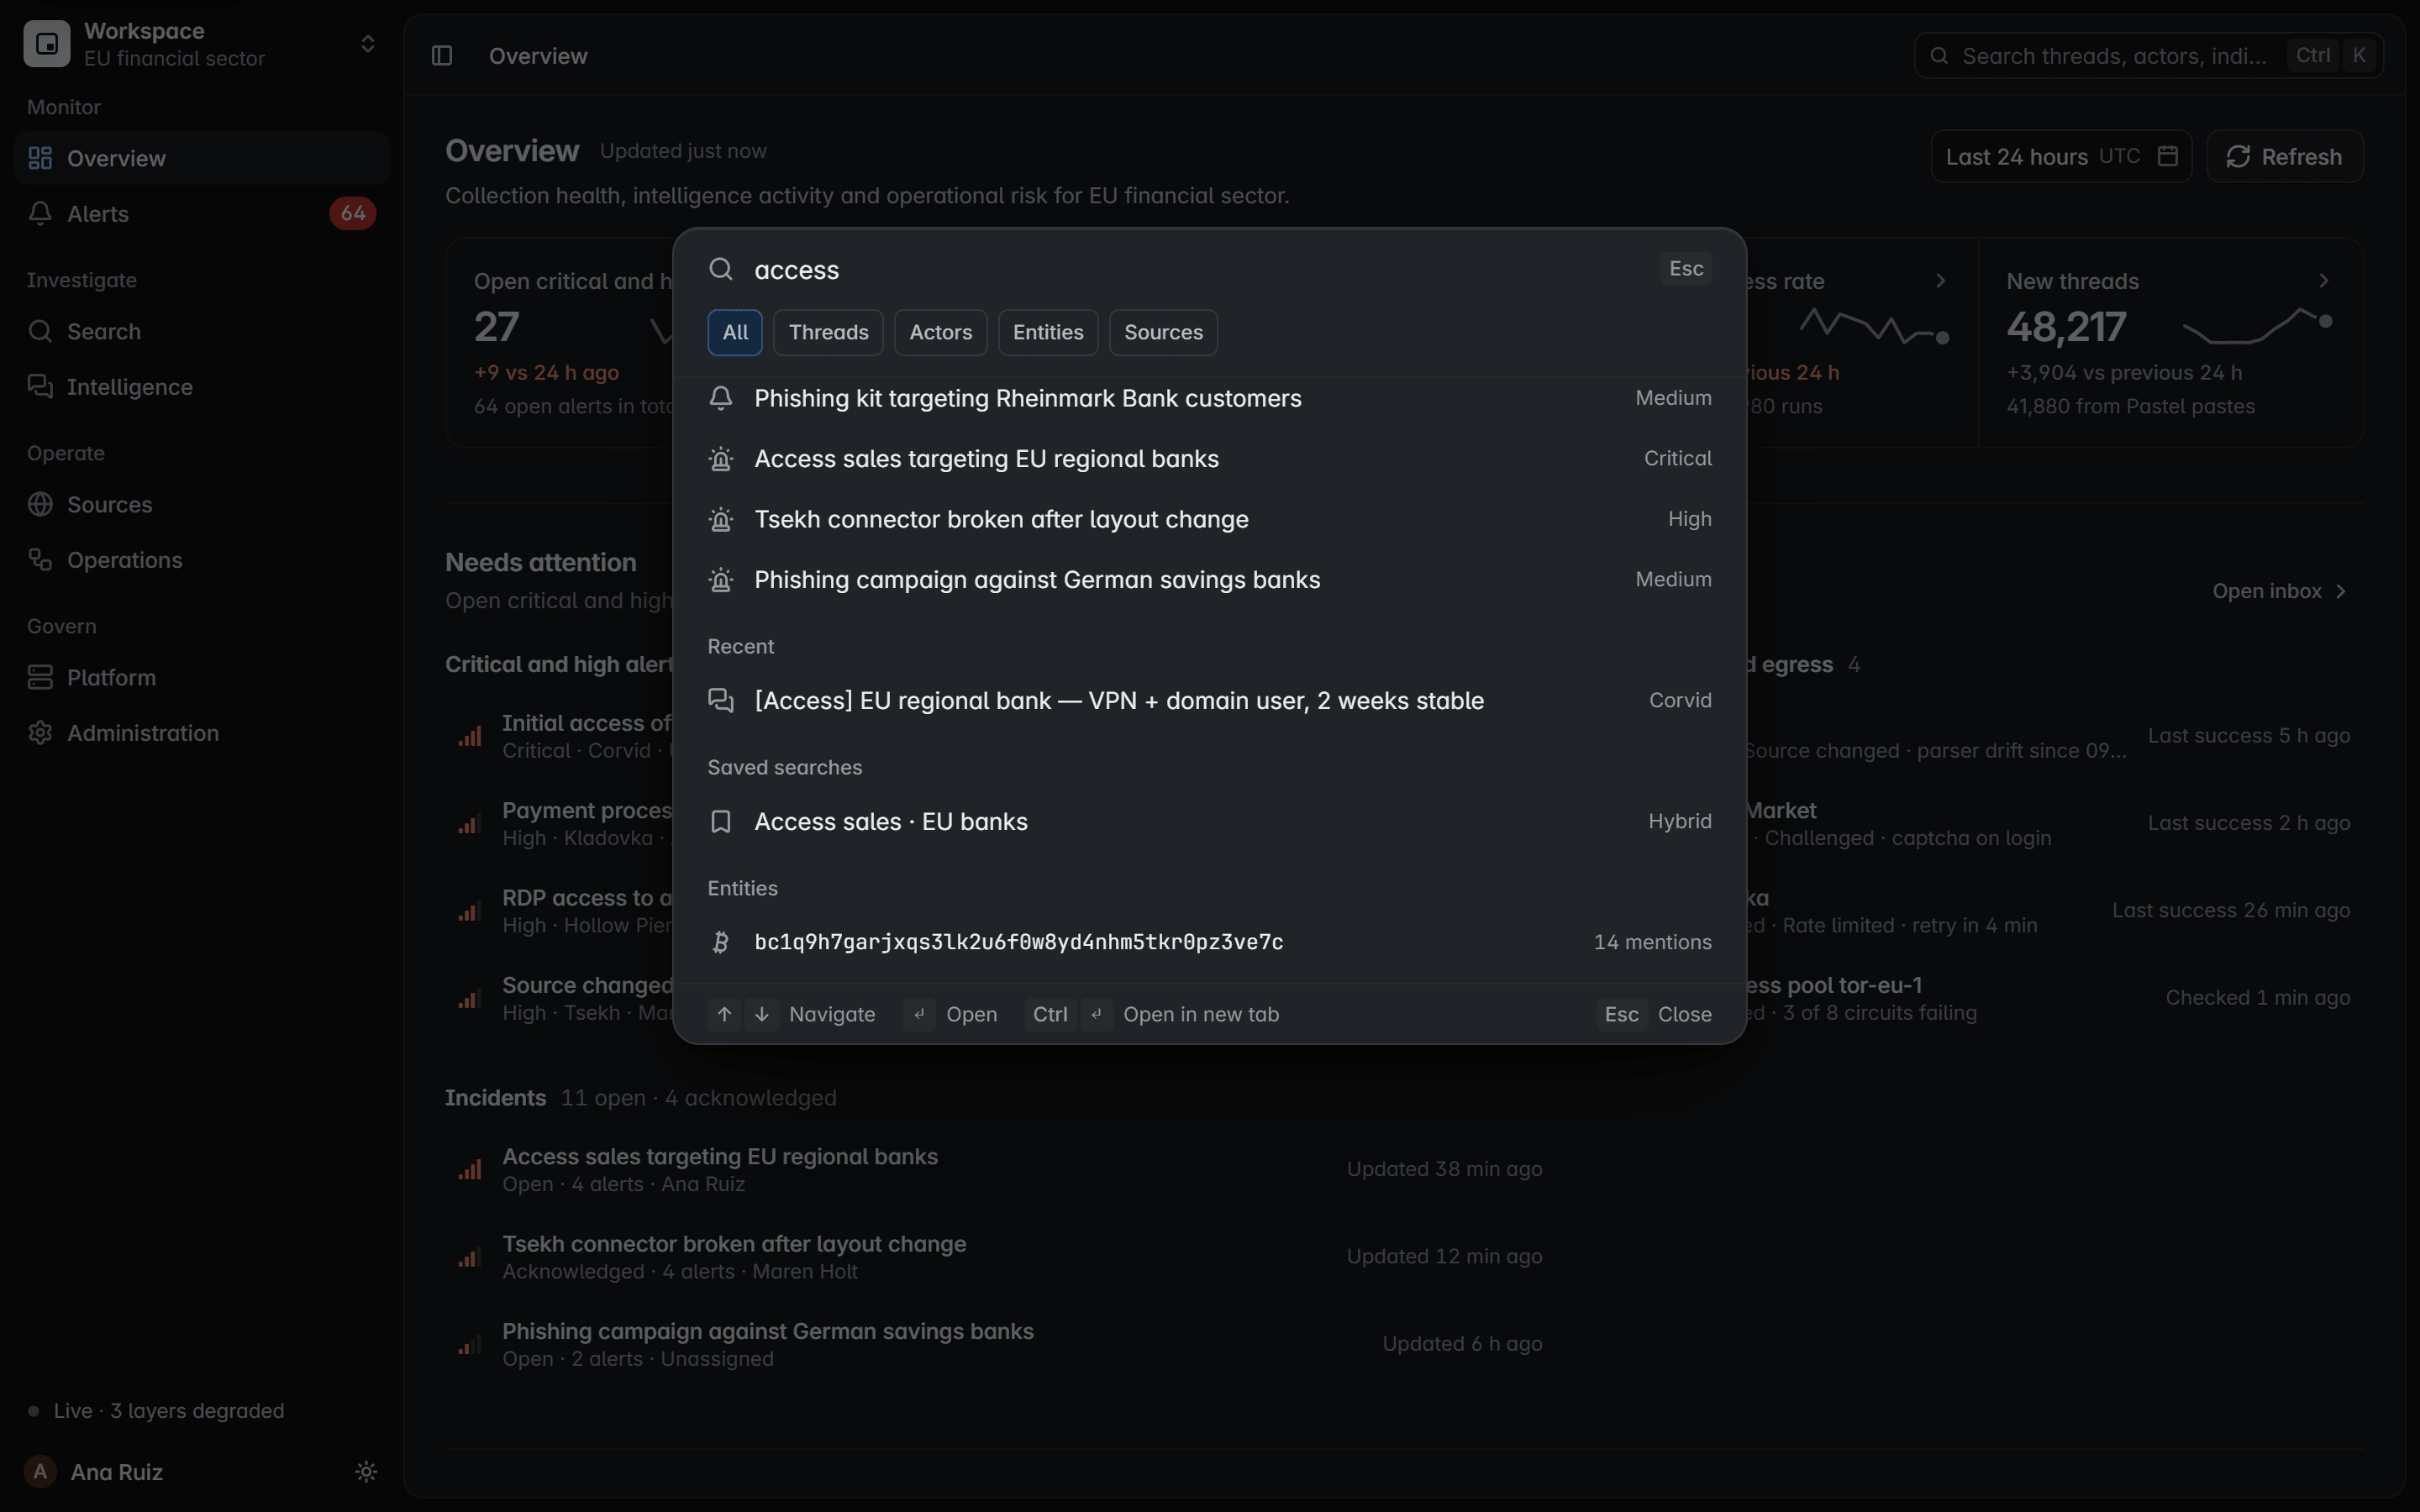
Une console et les mêmes preuves scellées, lues de cinq façons. Choisissez une équipe pour voir l’écran par lequel commence sa journée.
Suivez acteurs, fuites et ventes d’accès d’une source à l’autre, avec la preuve jointe à chaque rapport.
Soyez prévenu à temps quand vos domaines, votre infrastructure, vos identifiants ou votre marque apparaissent dans des conversations clandestines.
Repérez les ventes de données, les usurpations et les offres qui visent vos clients.
Reconstituez ce qui a été dit, quand et par qui, à partir de captures scellées.
Sachez quand des fournisseurs ou des partenaires apparaissent sur des sites de fuite de ransomware.
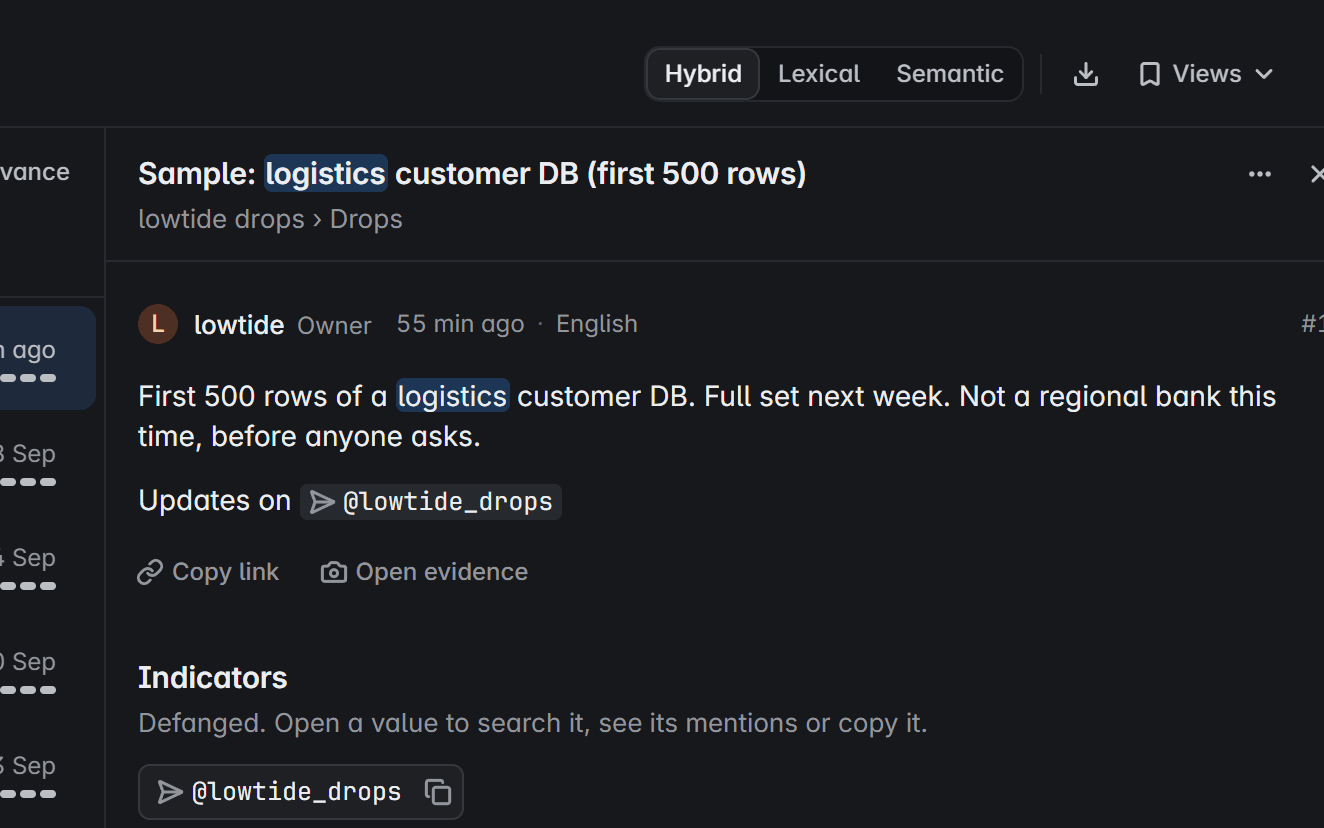
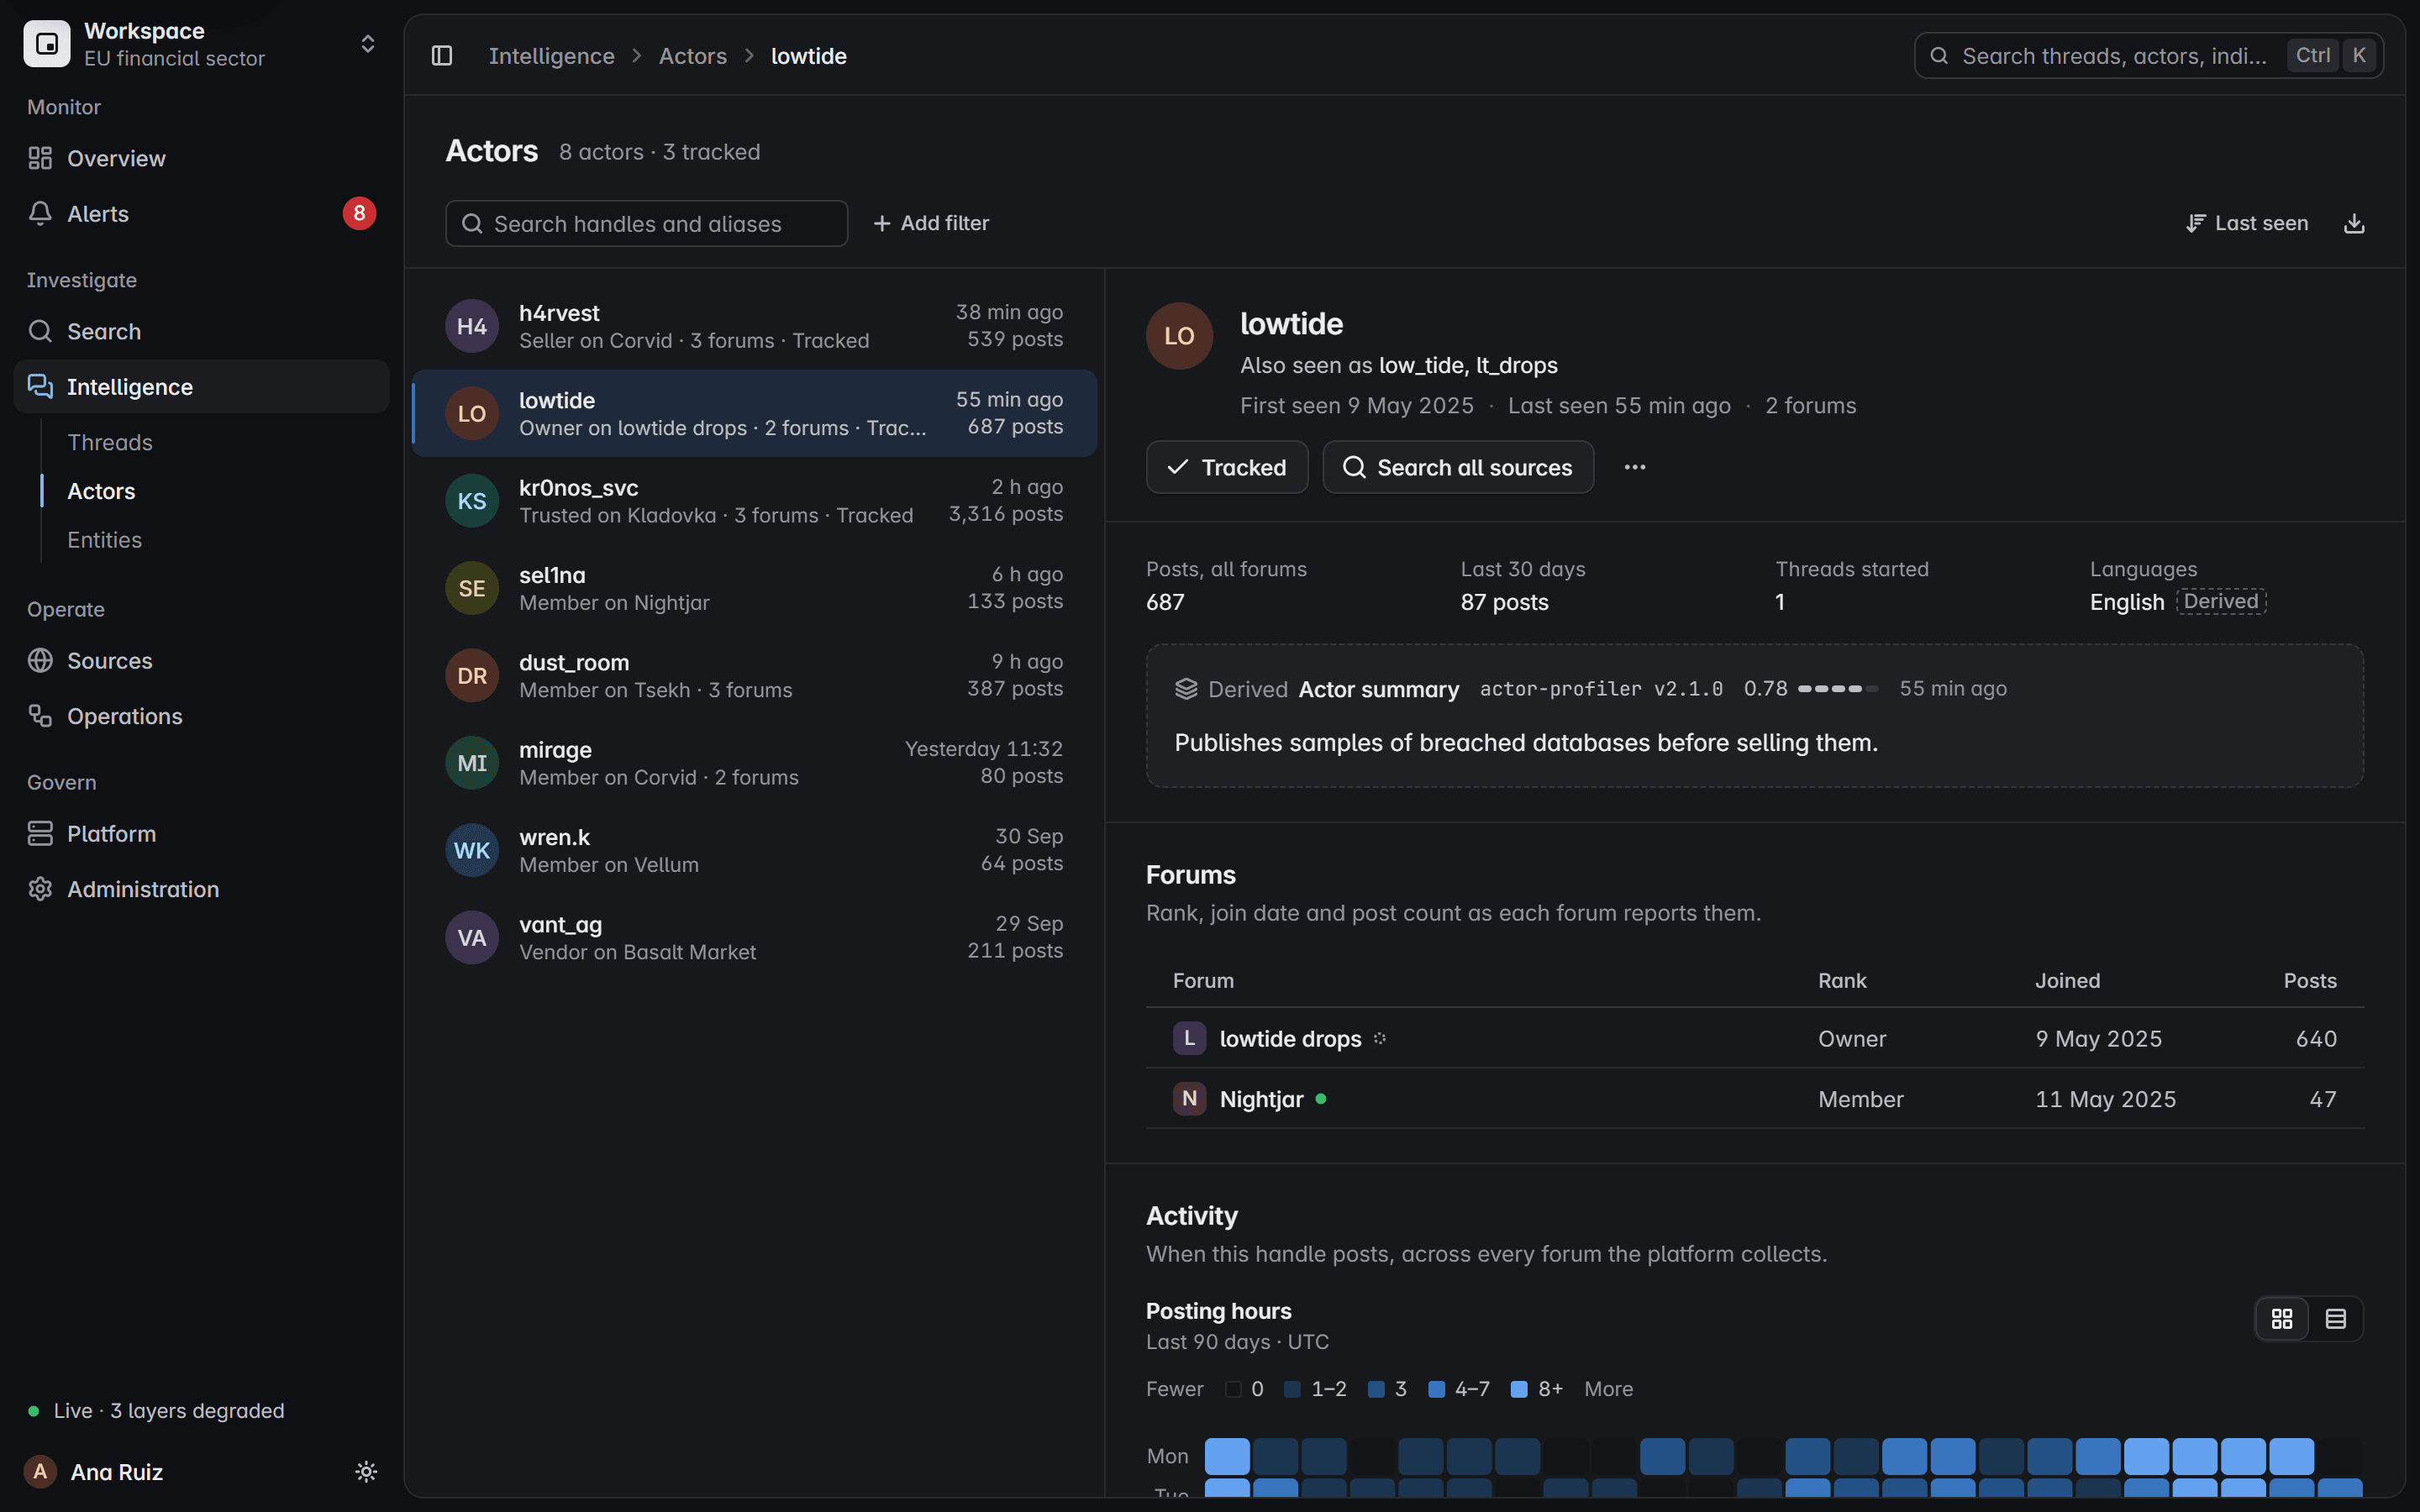
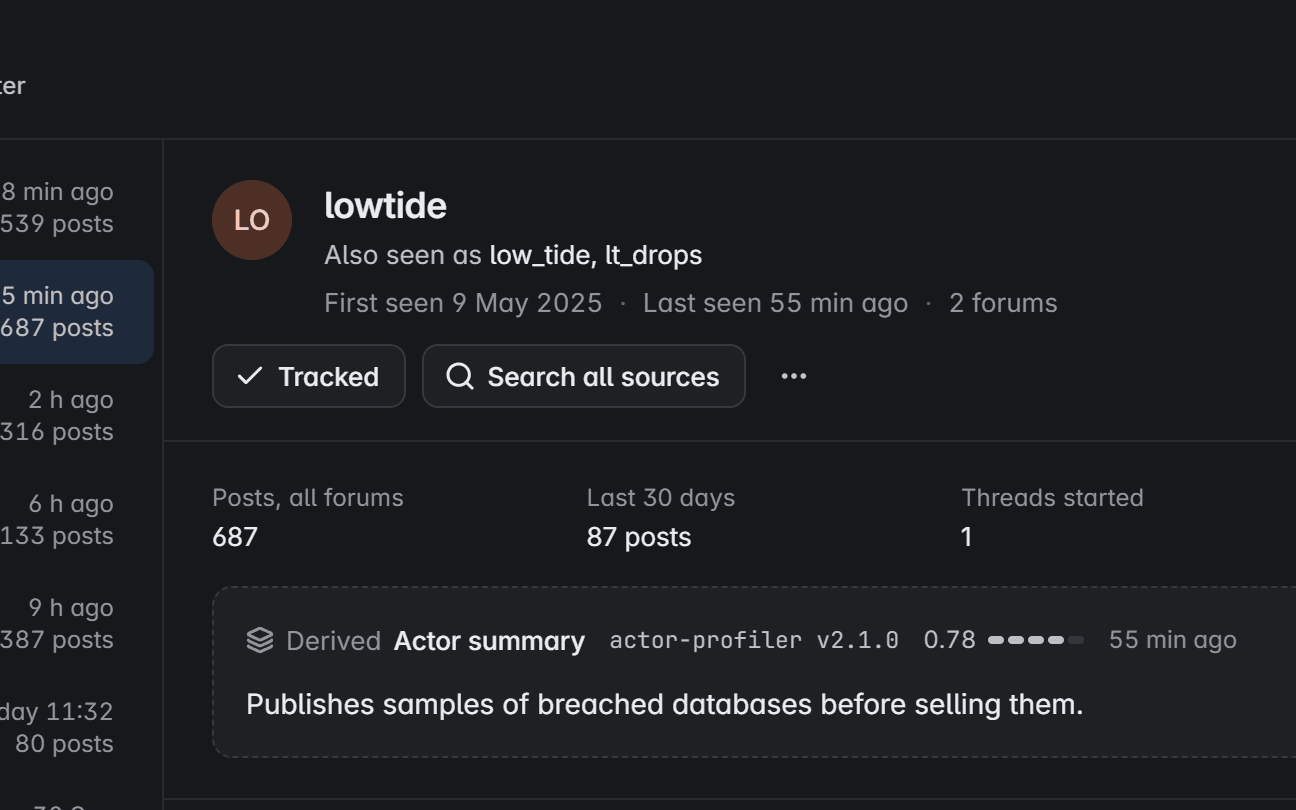
Une recherche enregistrée fait remonter le post. Le profil rassemble les autres noms, forums et contacts de l’auteur, et le rapport part avec sa preuve.
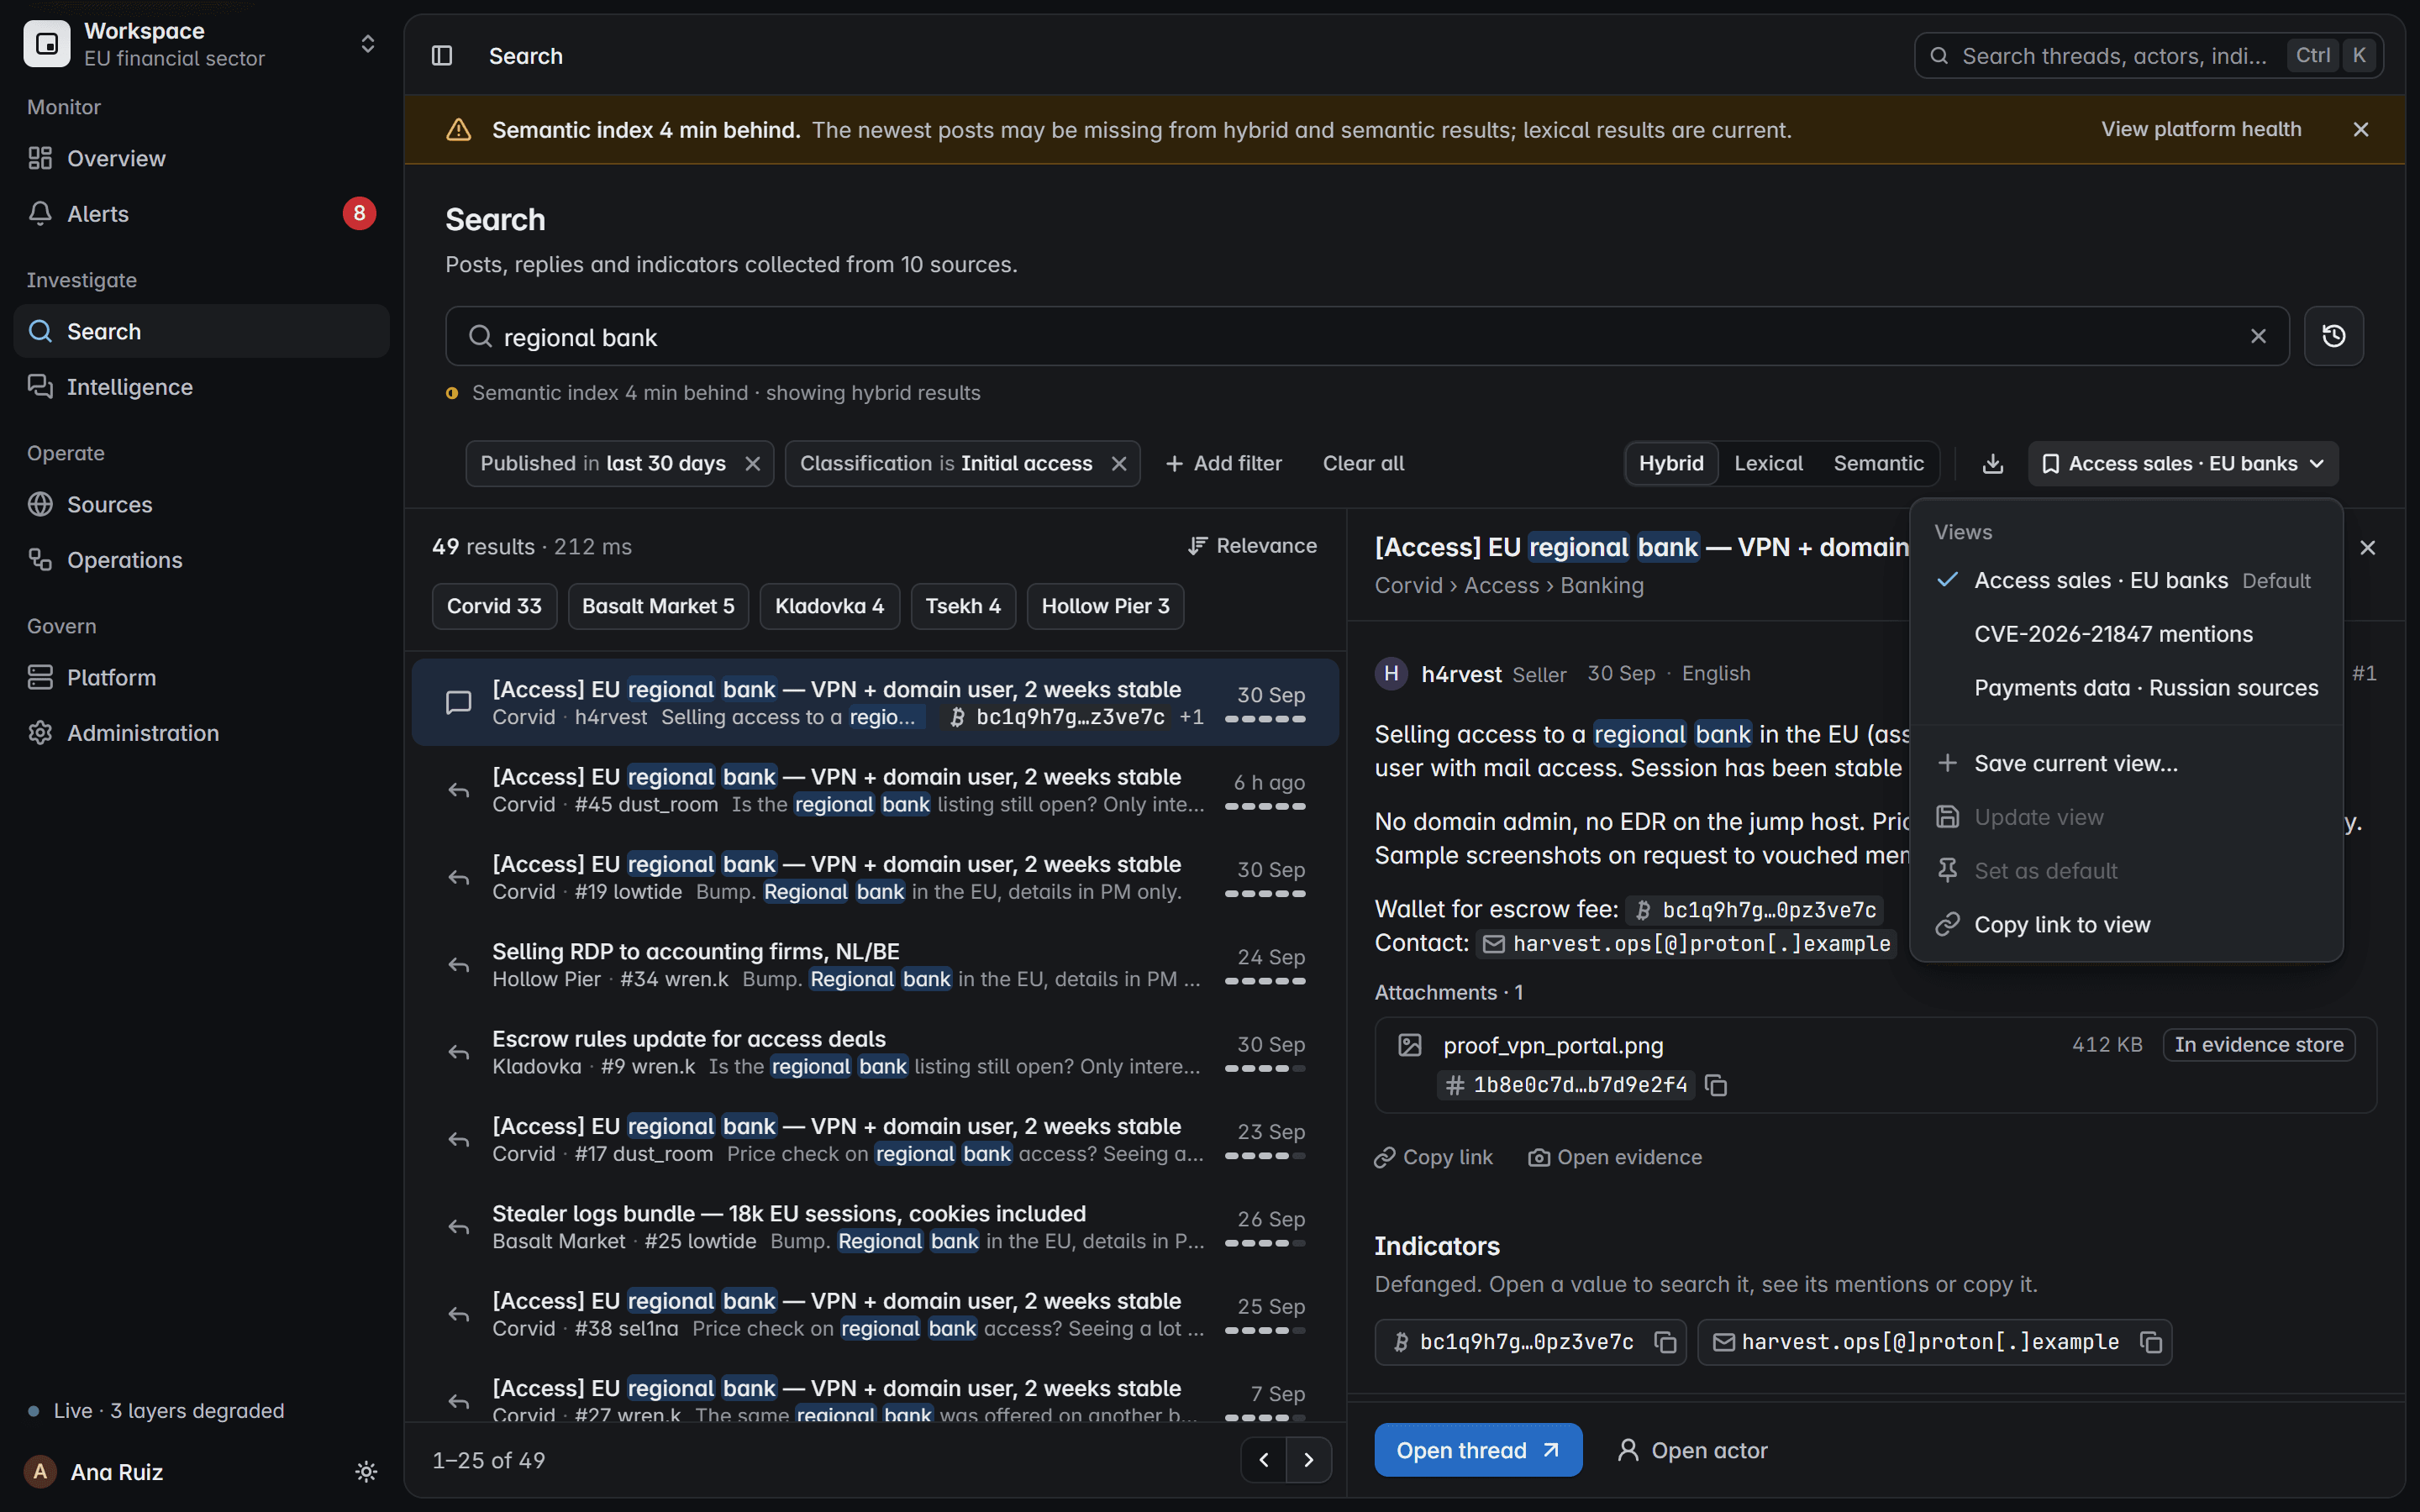
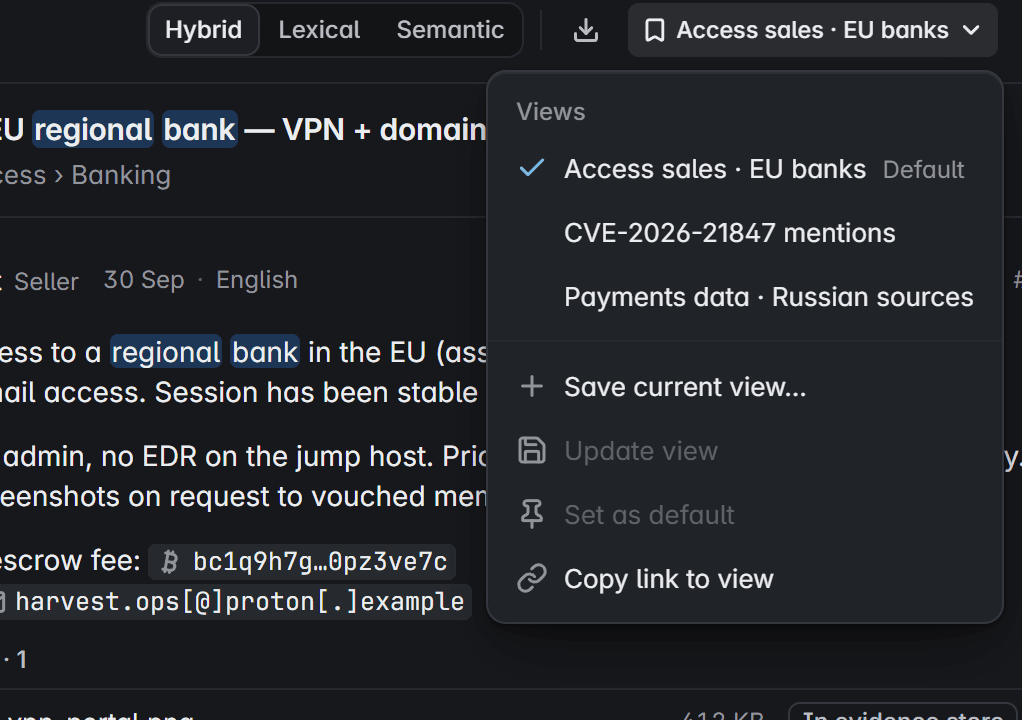
Recherche enregistrée
Les recherches enregistrées conservent la requête, le mode et les filtres, et tout l’espace de travail peut les ouvrir.
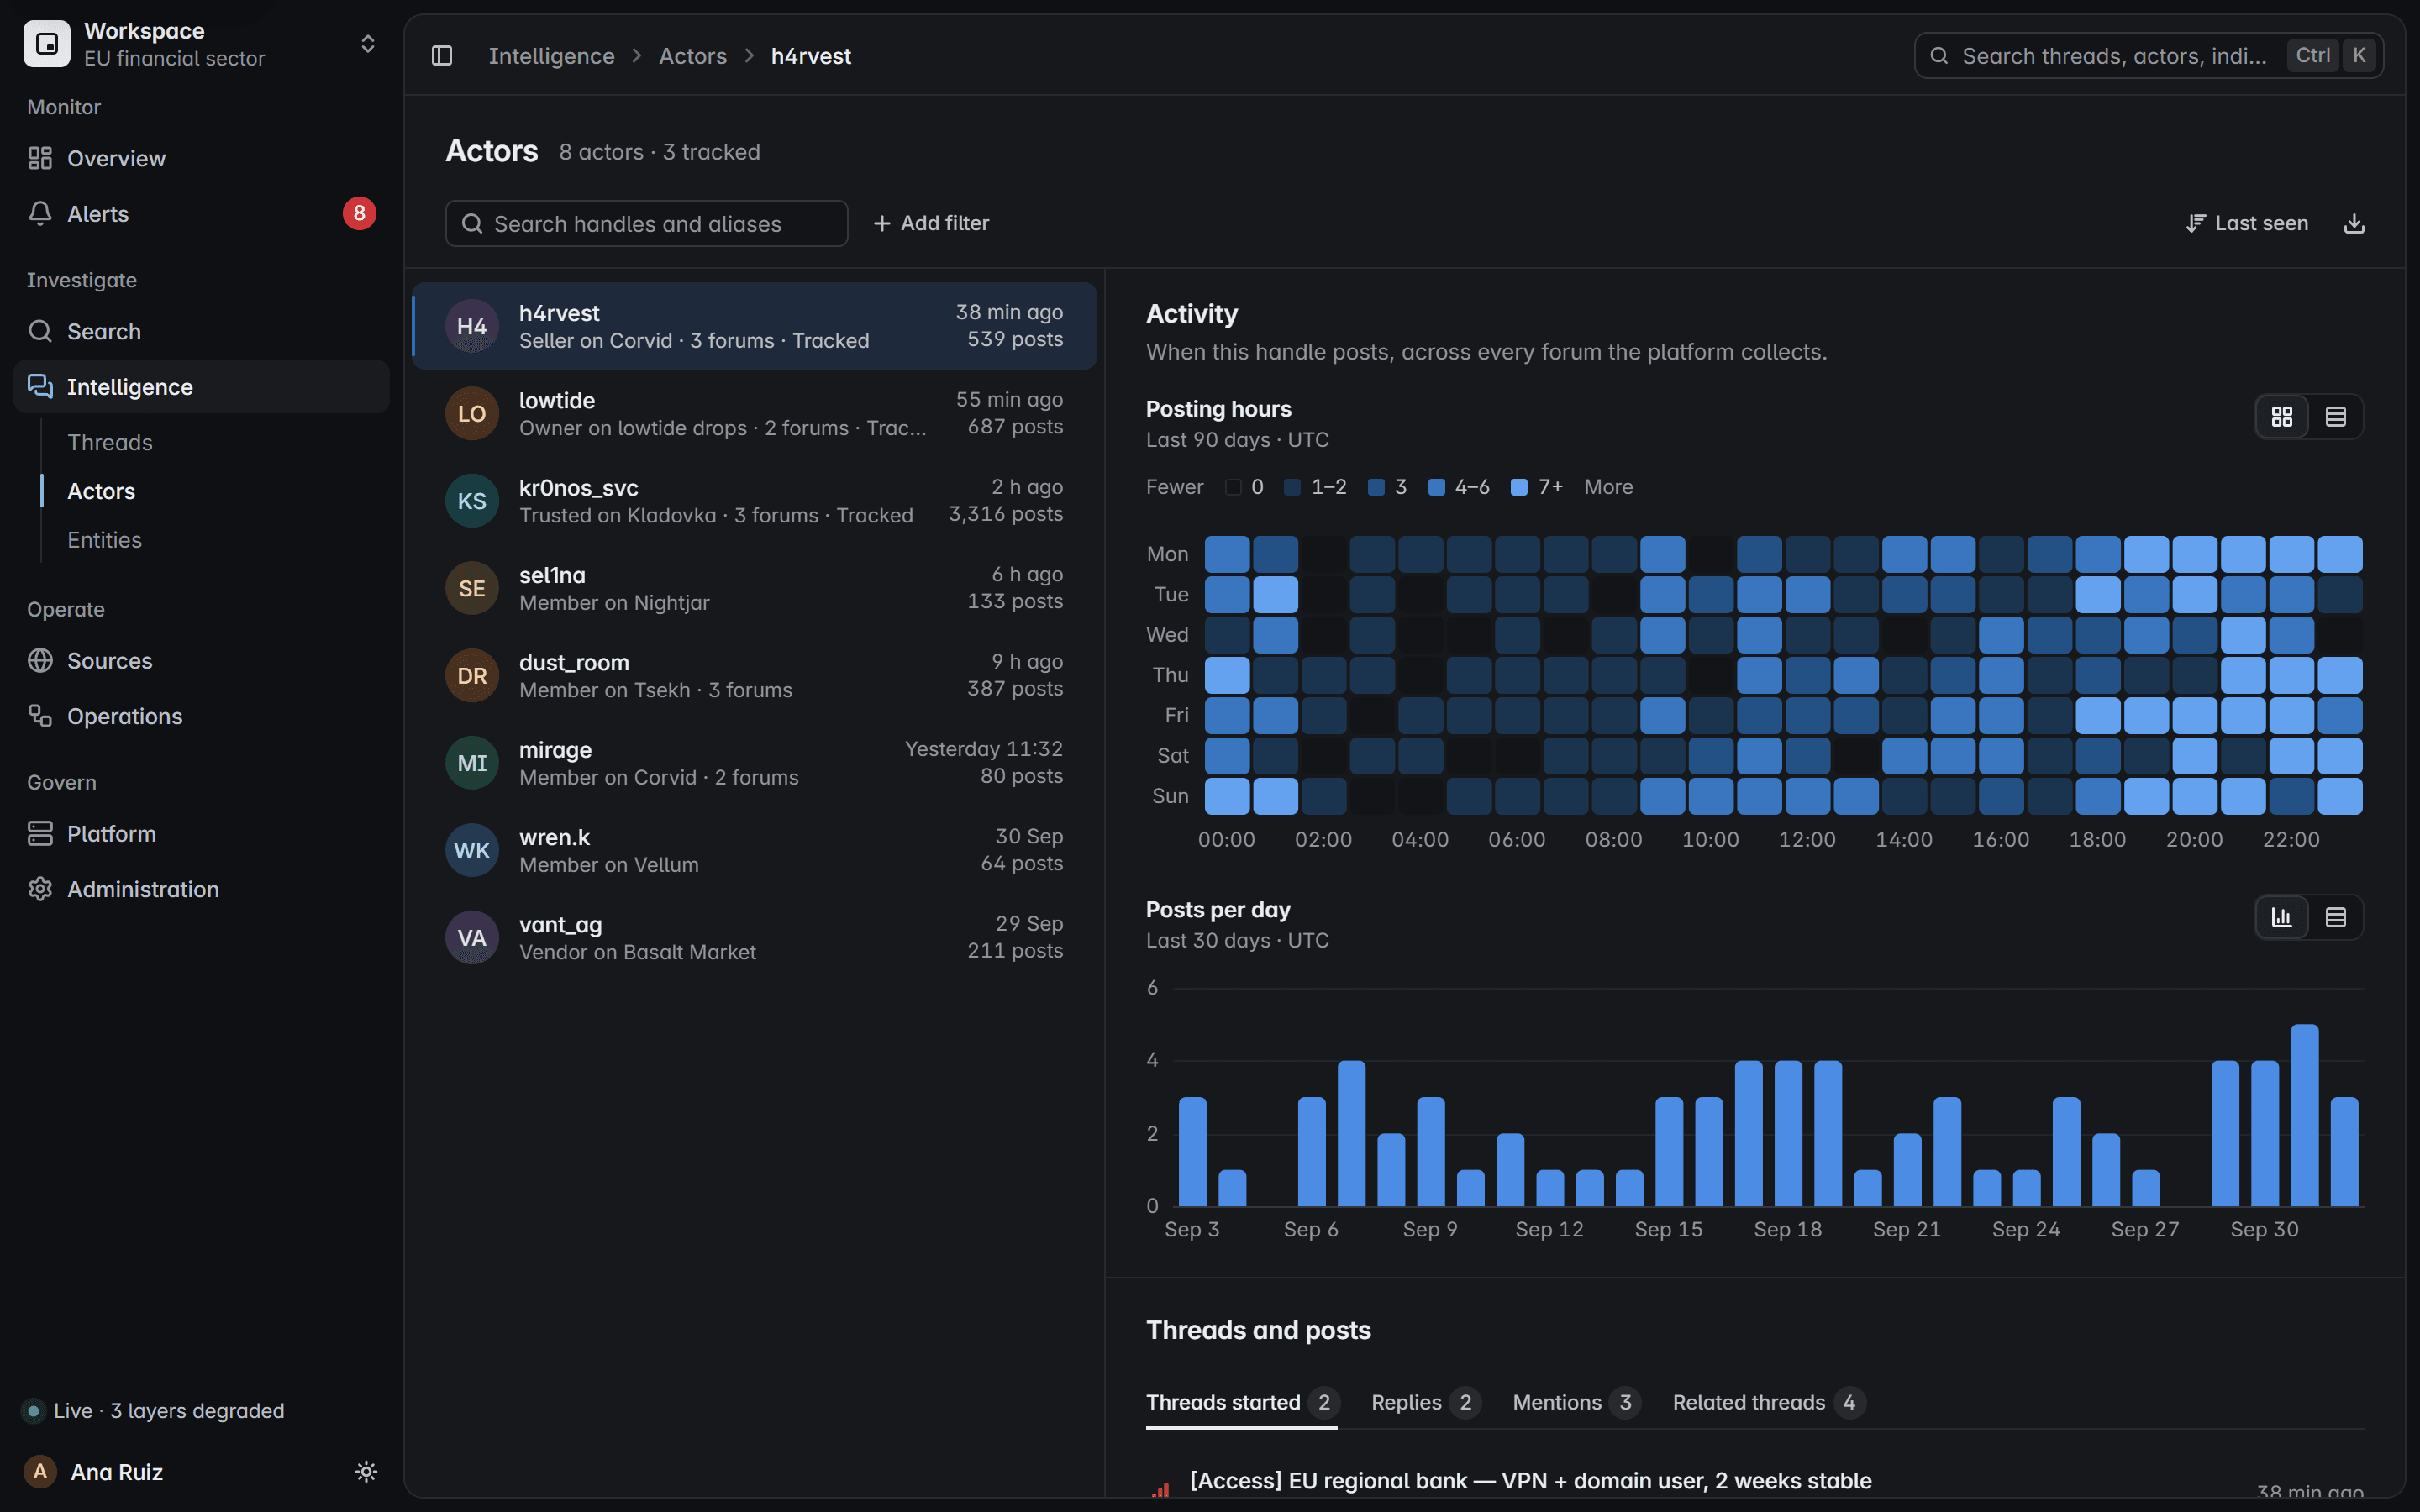
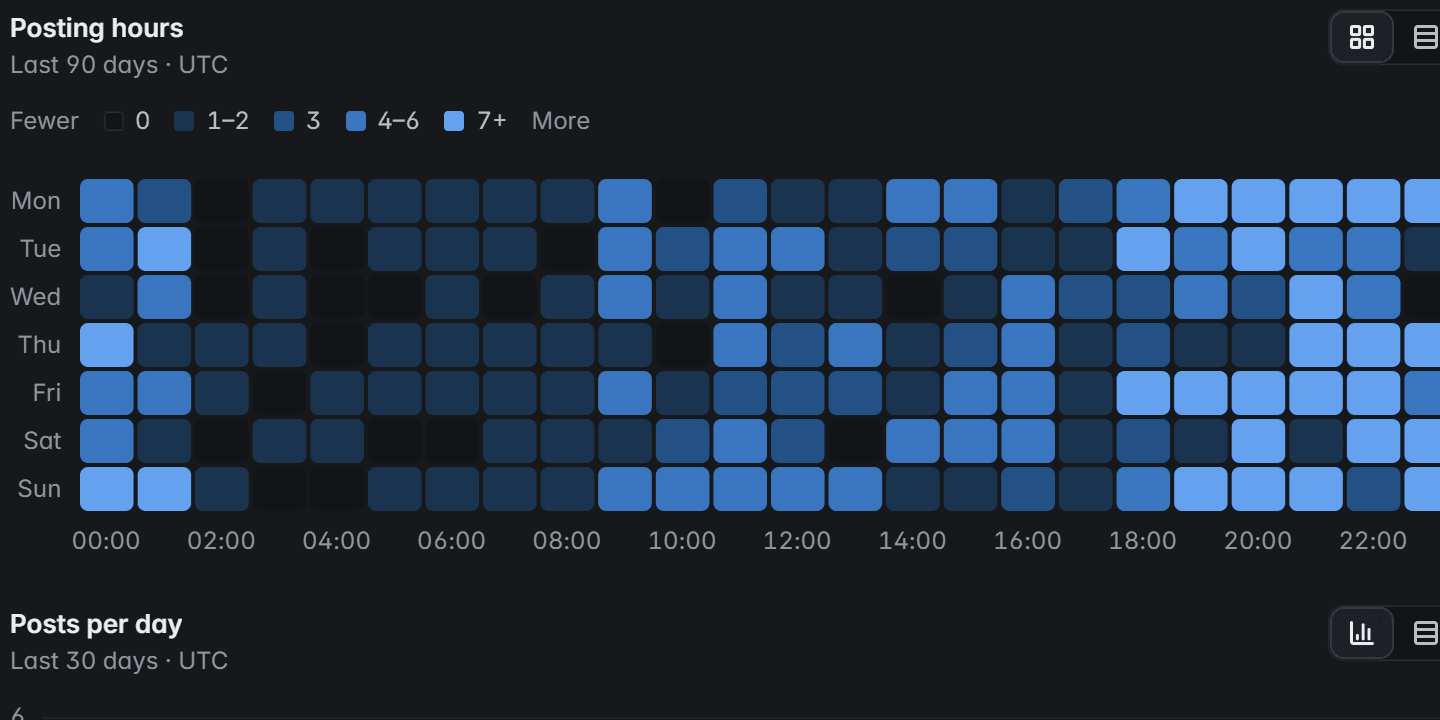
Activité
Heures de publication et posts par jour, sur tous les forums que la plateforme collecte, toujours en UTC.
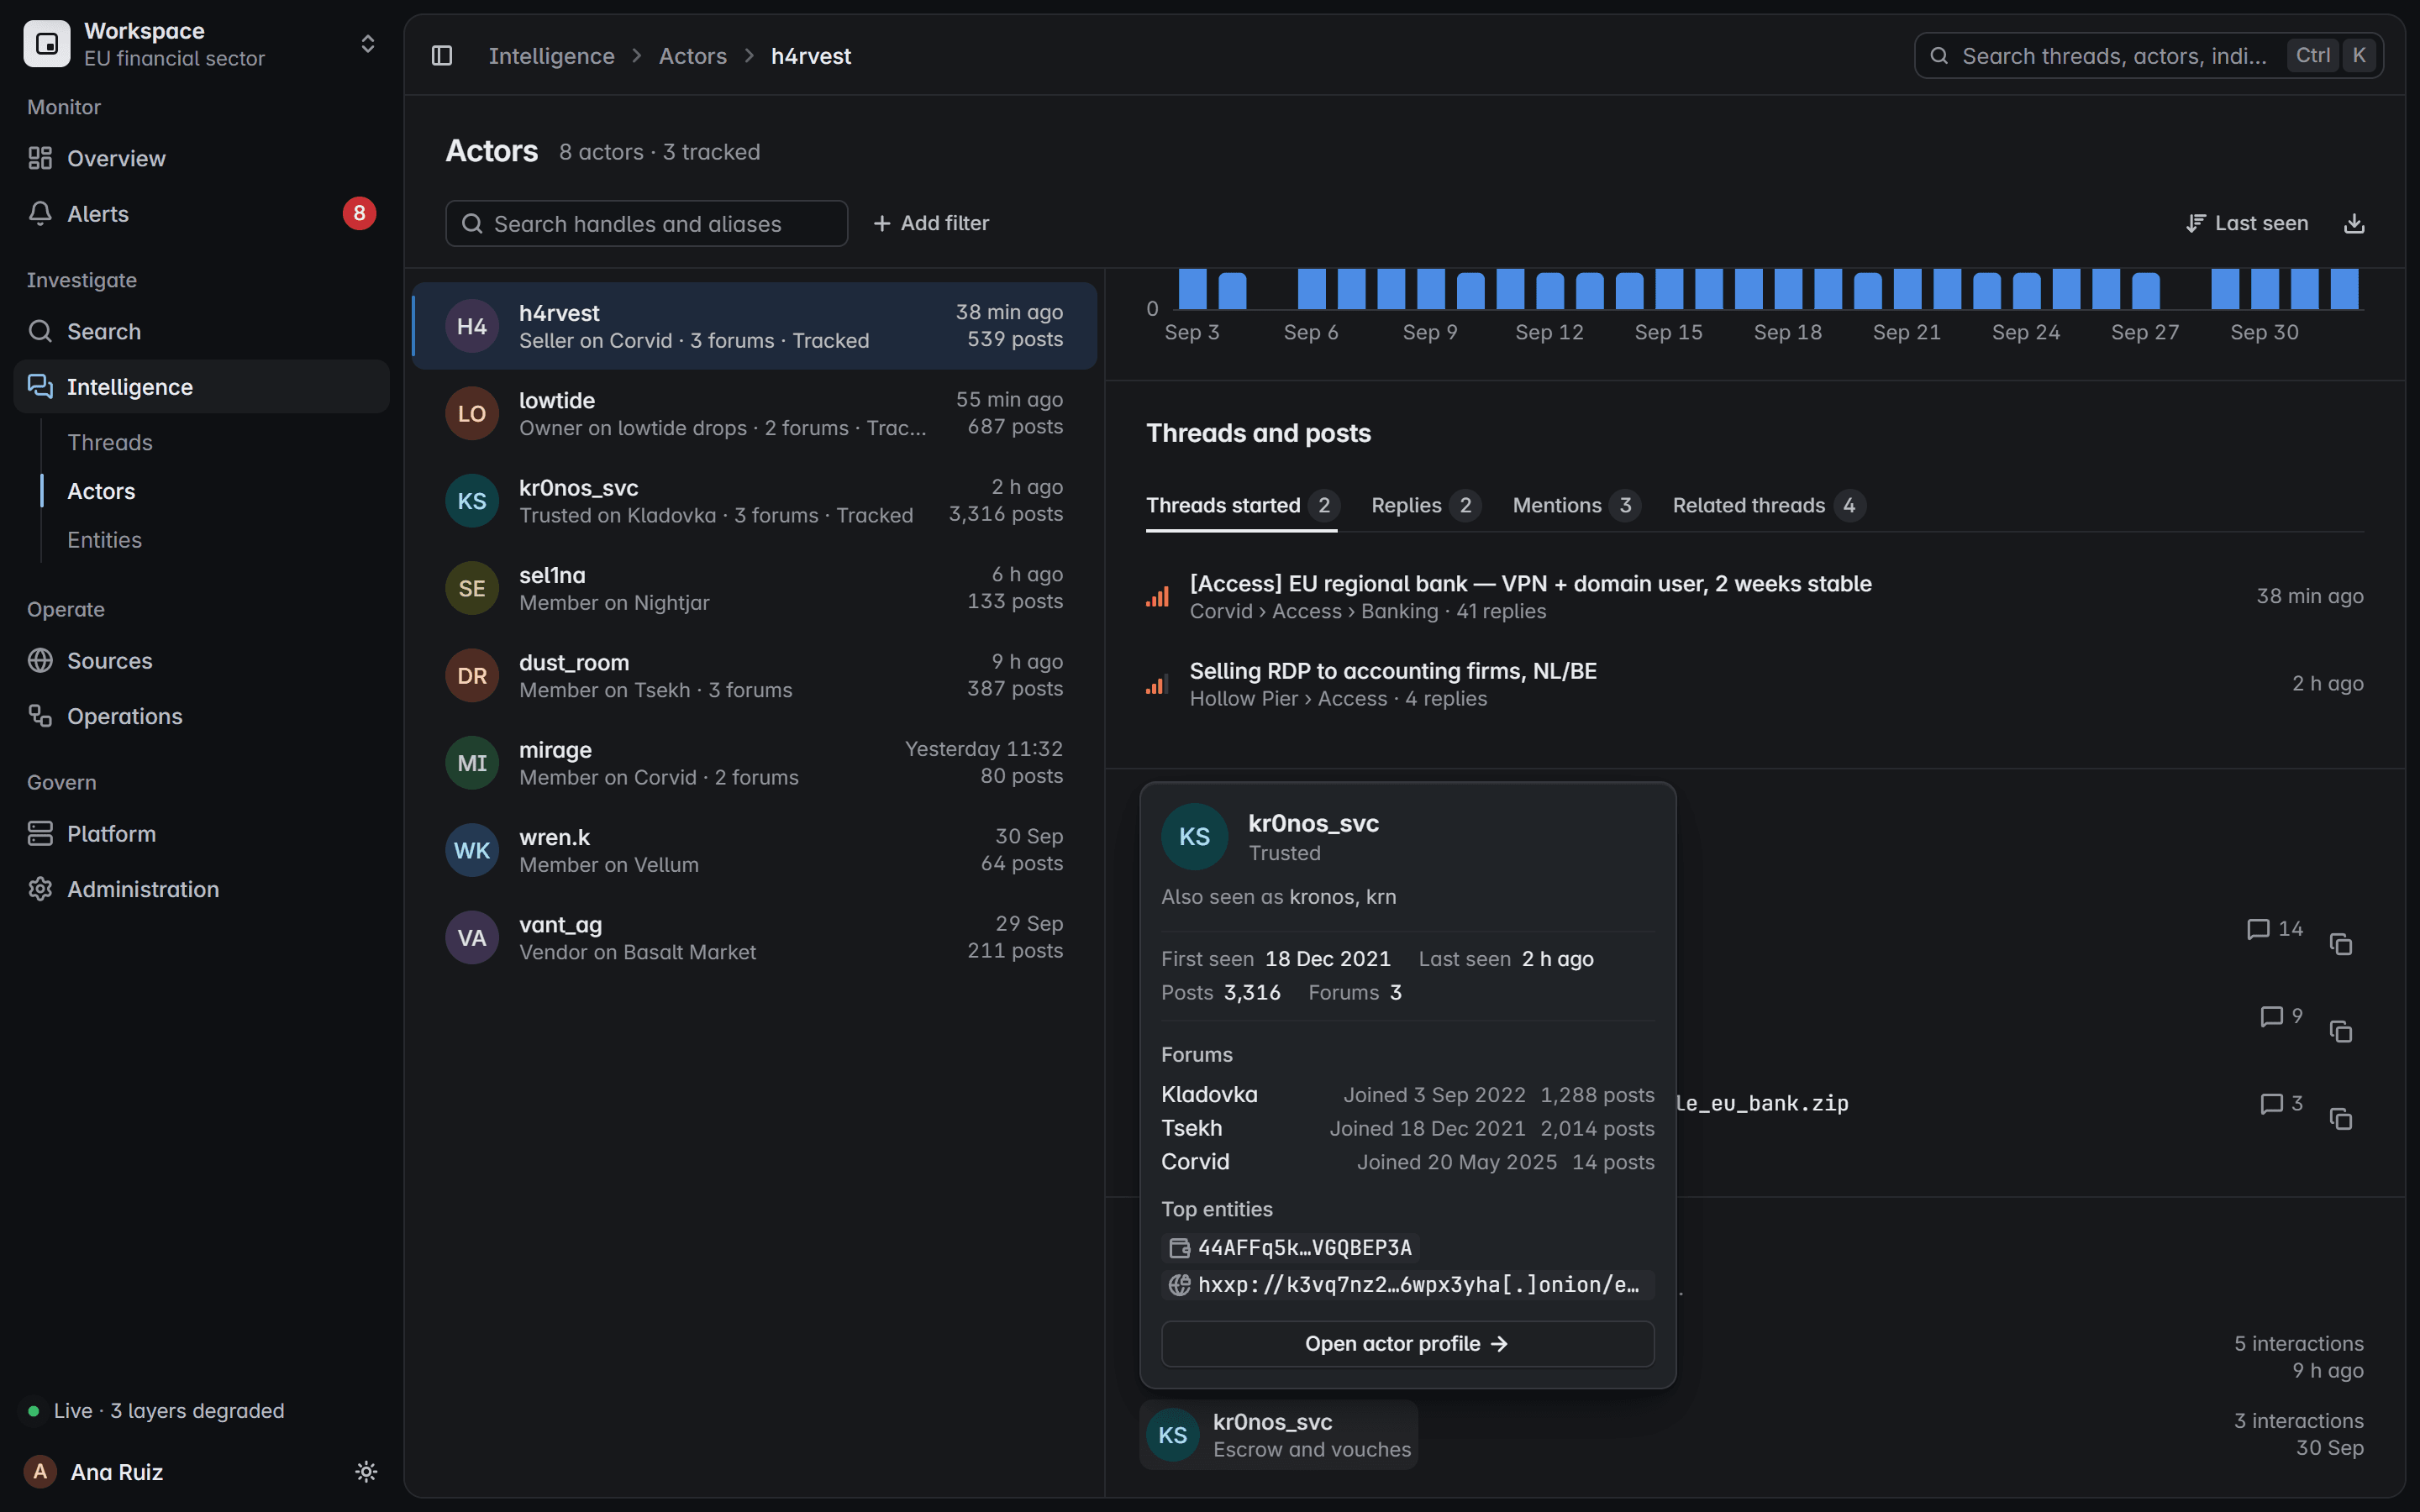
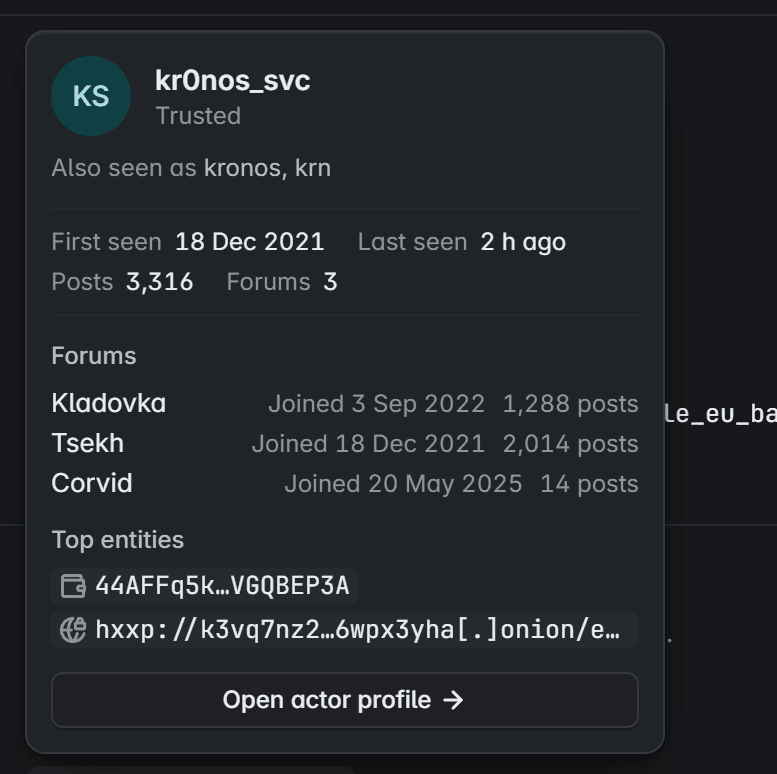
Contreparties
Les contreparties proviennent des réponses, citations et recommandations des fils stockés, chacune avec ses alias, ses forums et ses indicateurs.
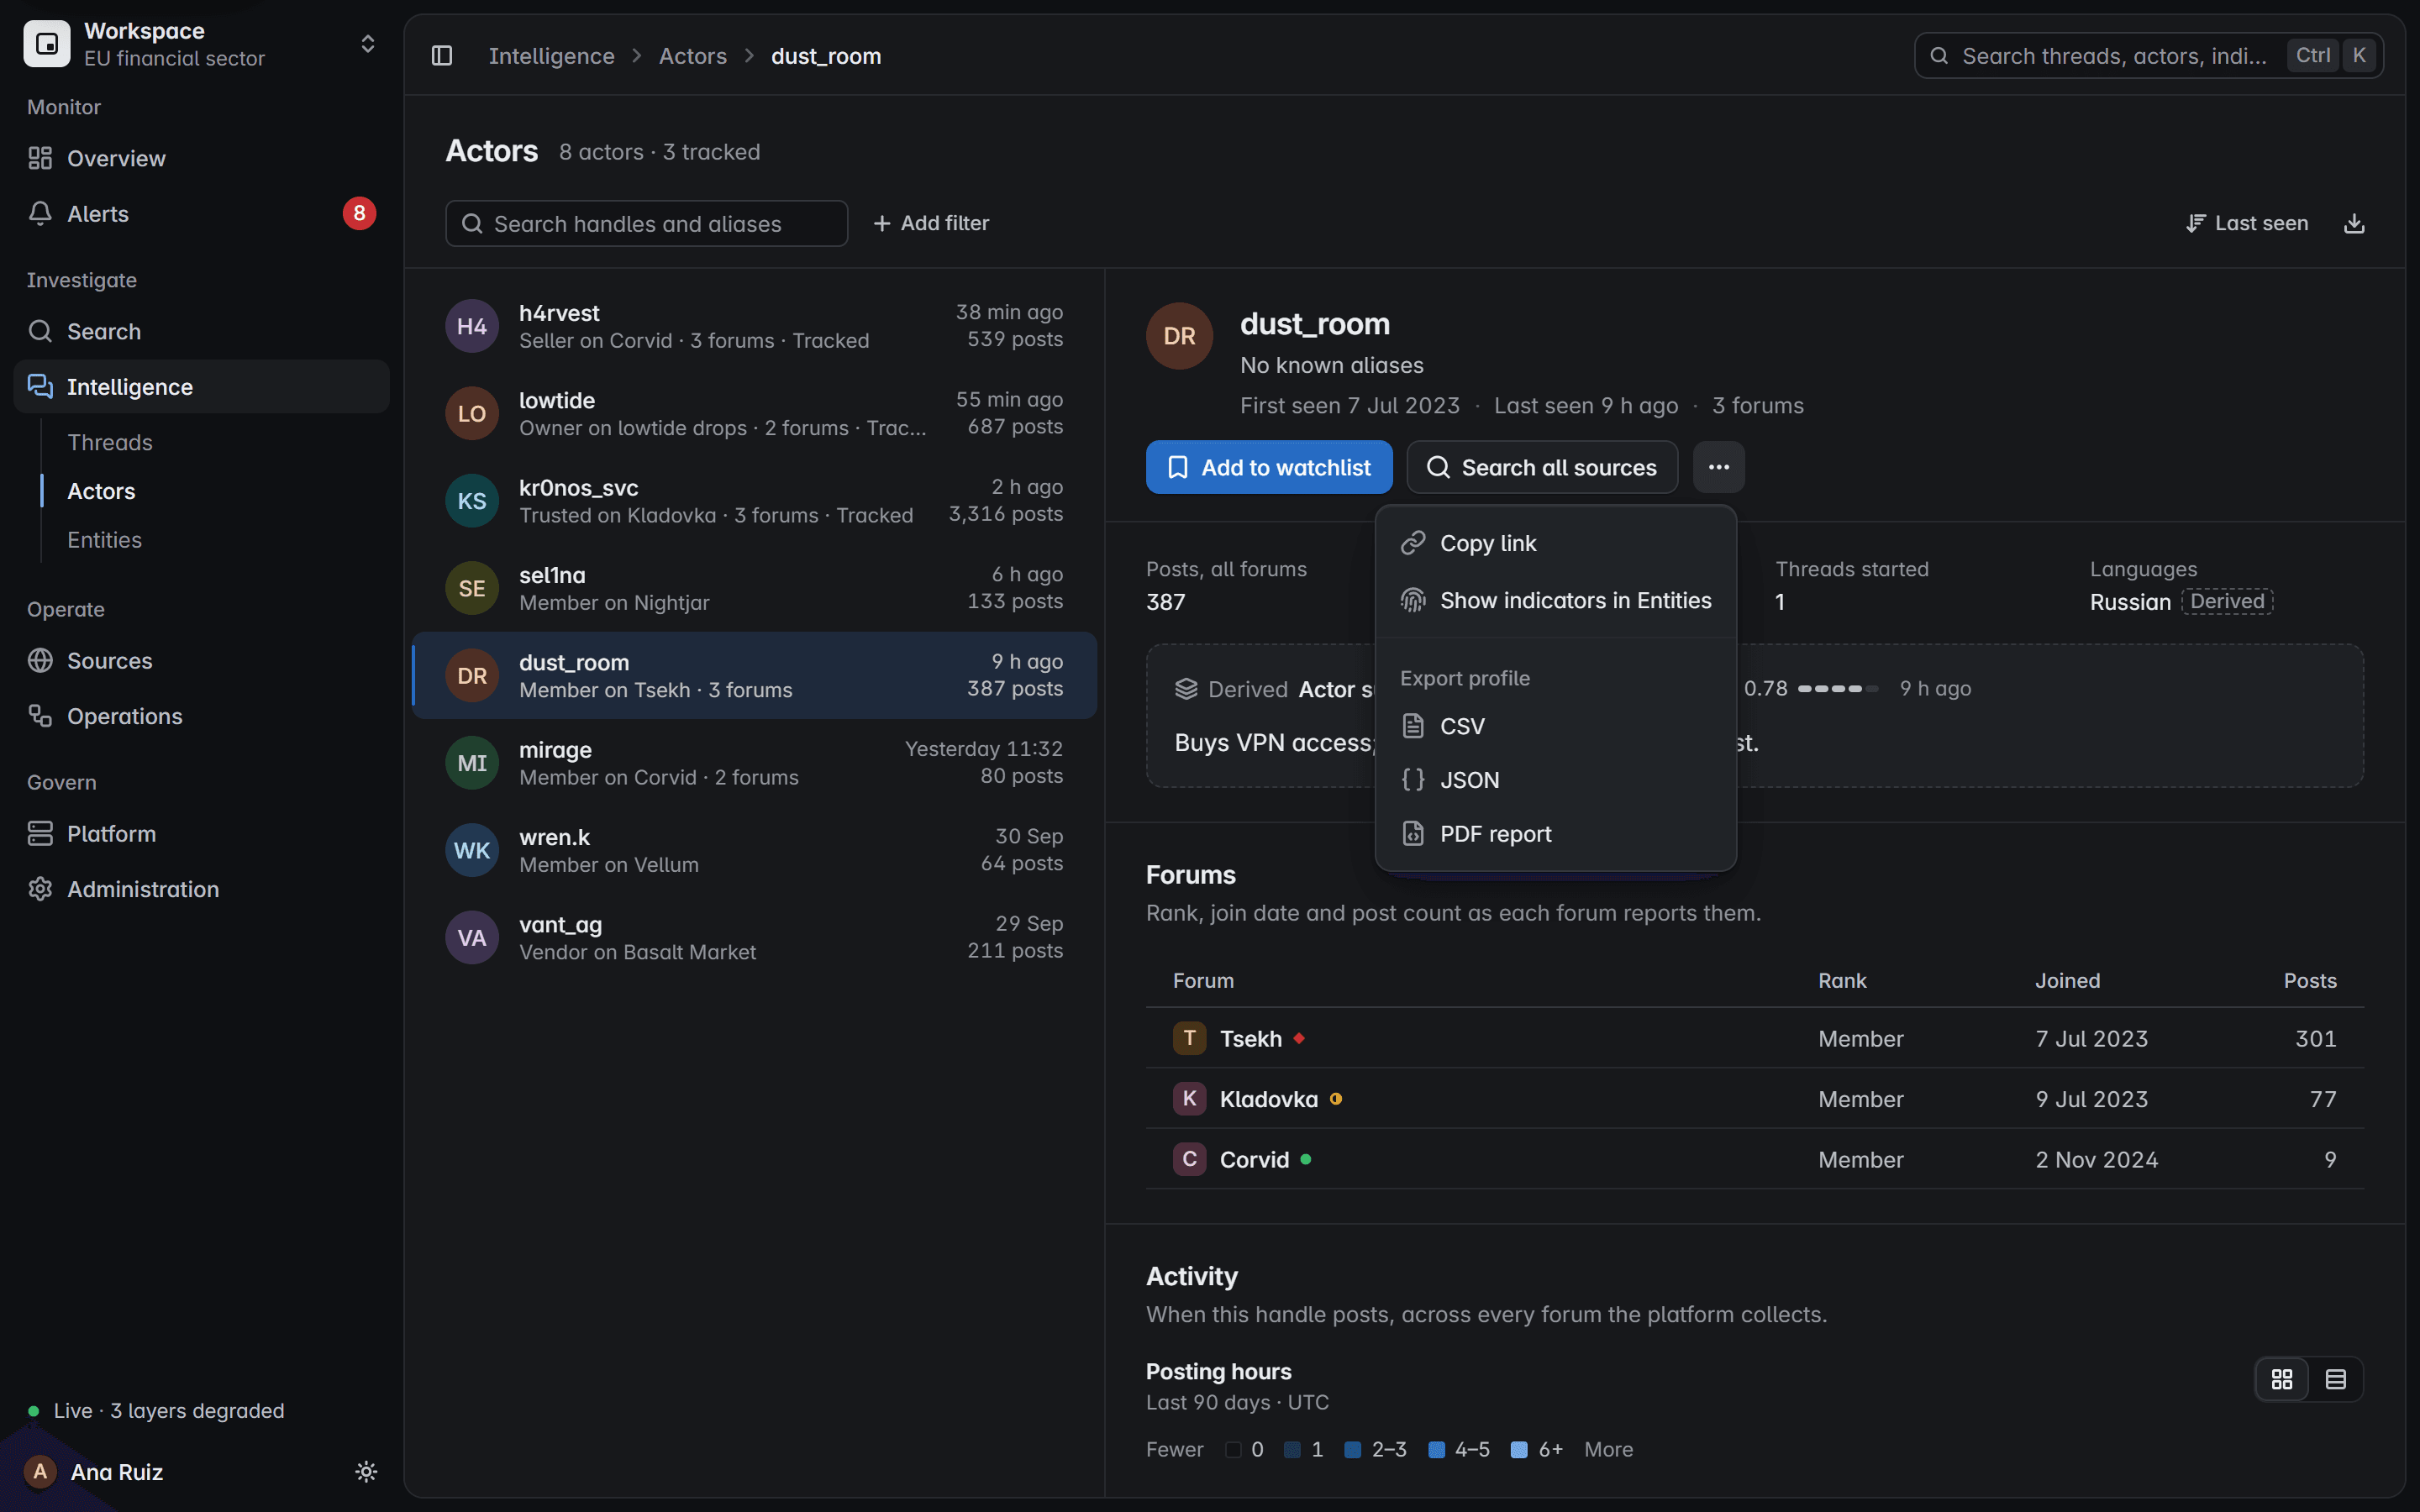
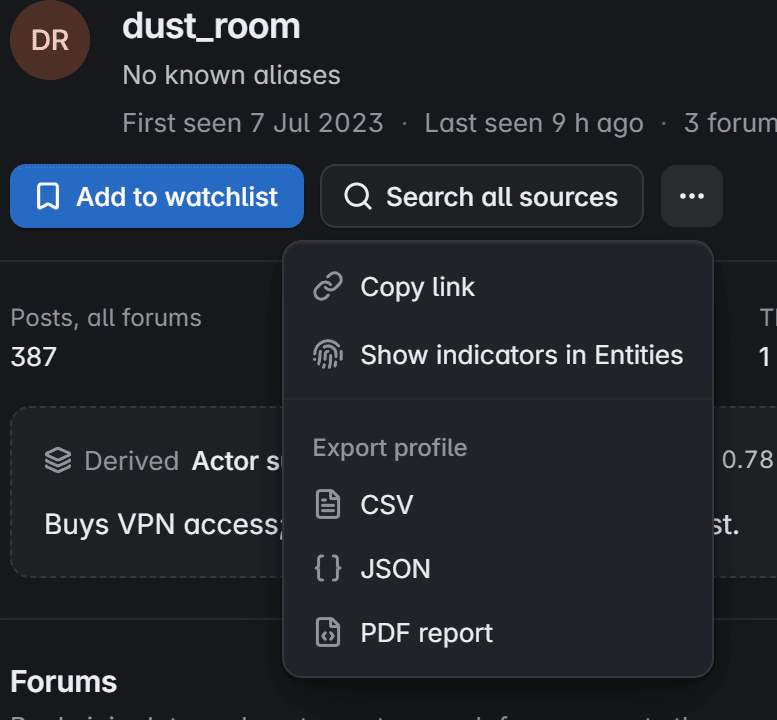
Export
Exportez identité, forums, activité, posts et indicateurs en CSV, JSON ou rapport PDF, avec des horodatages en UTC.
Écran du produit avec des données fictives
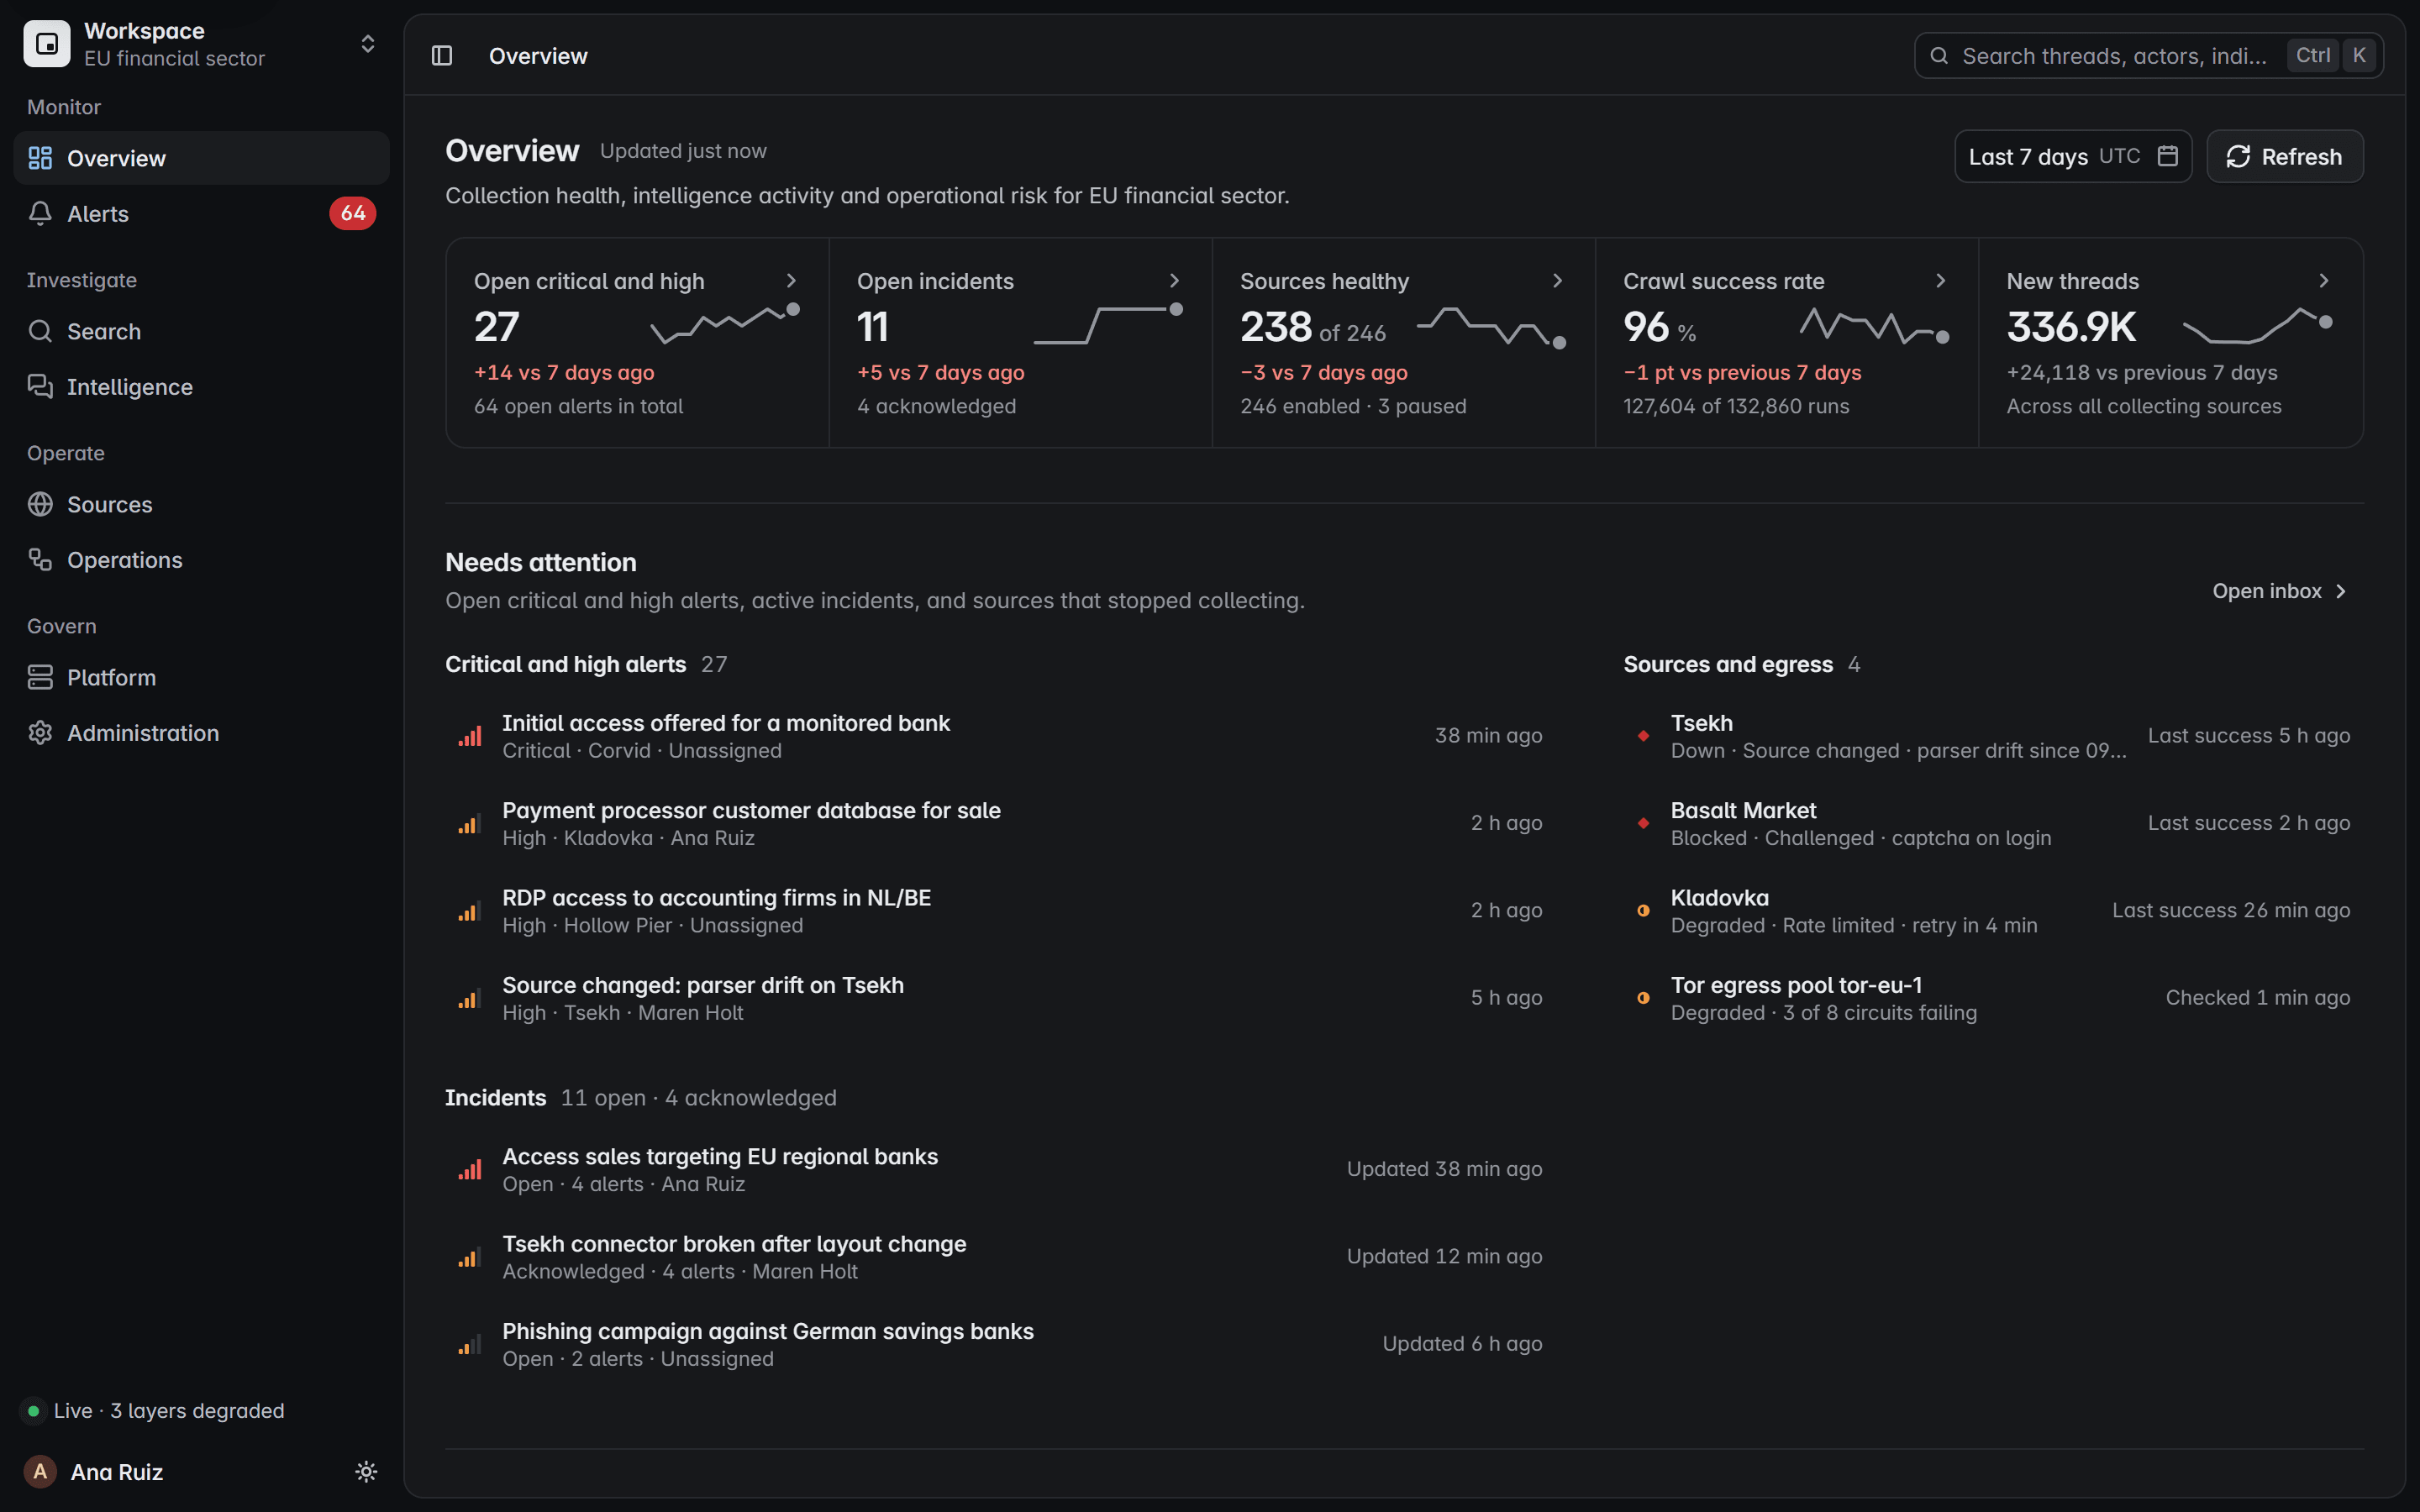
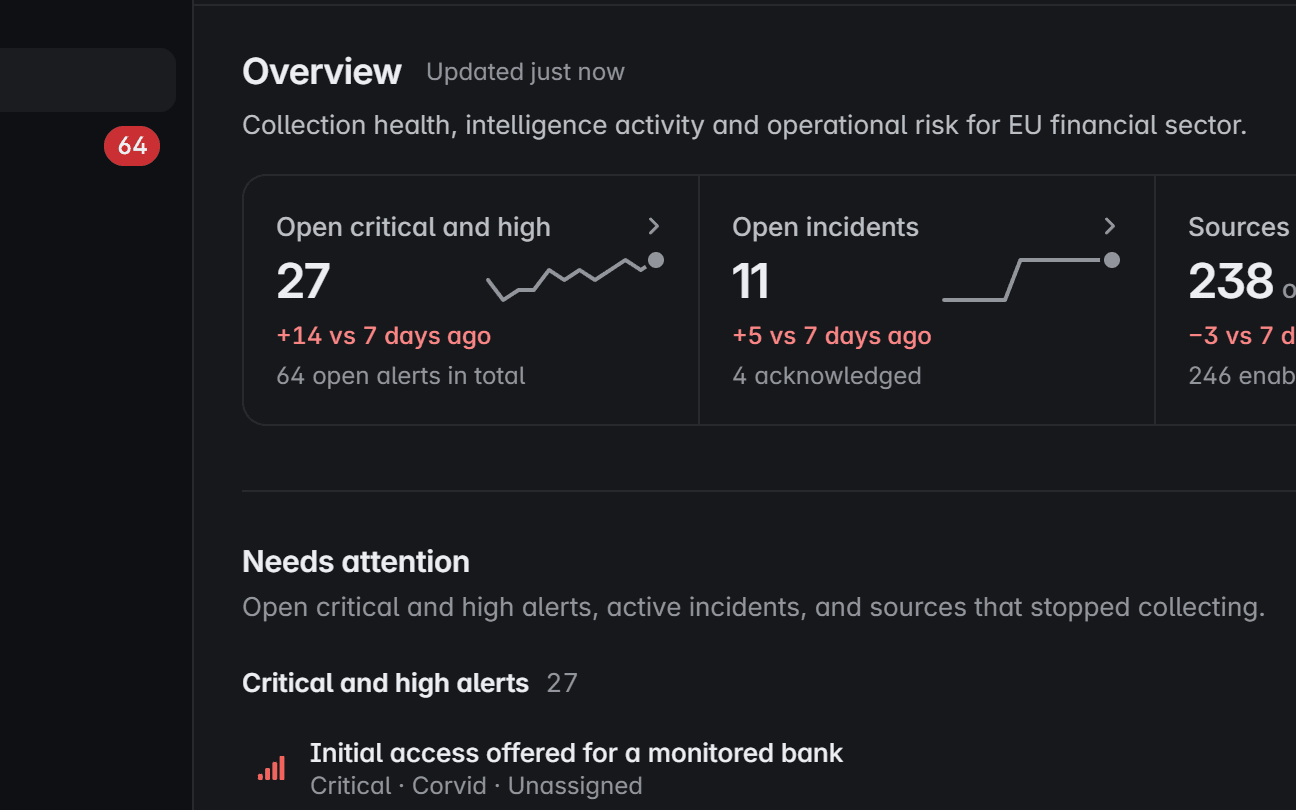
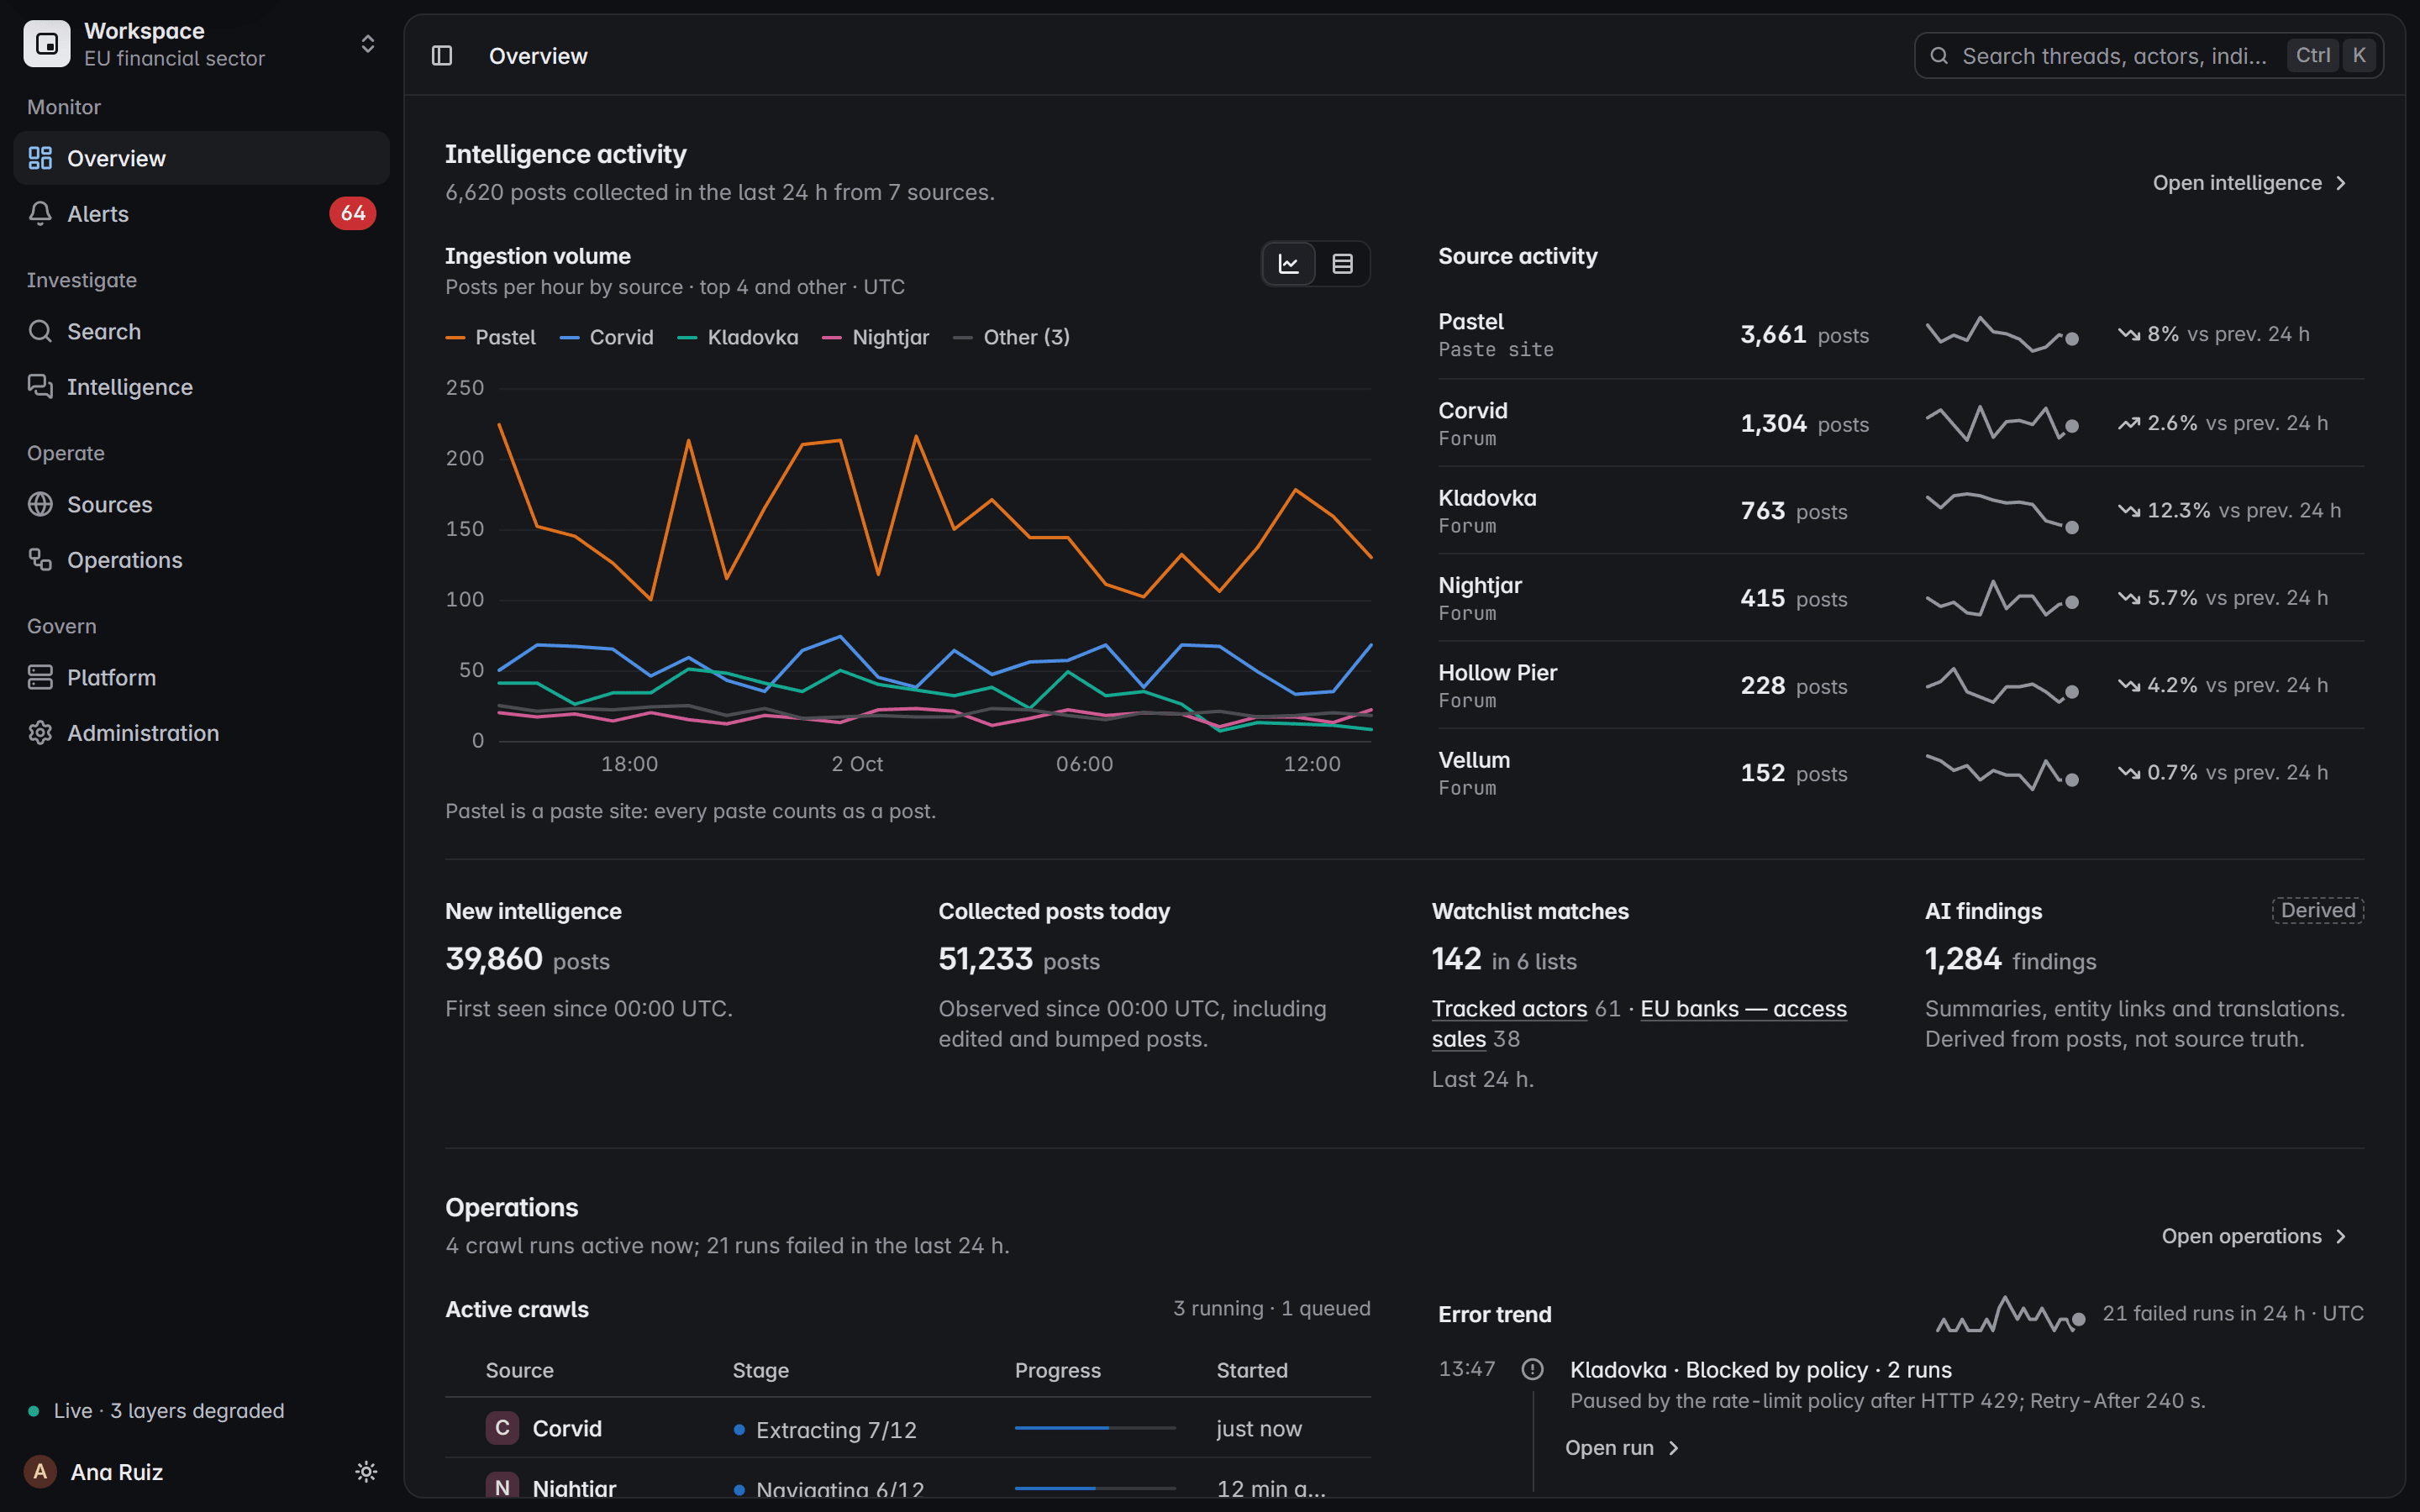
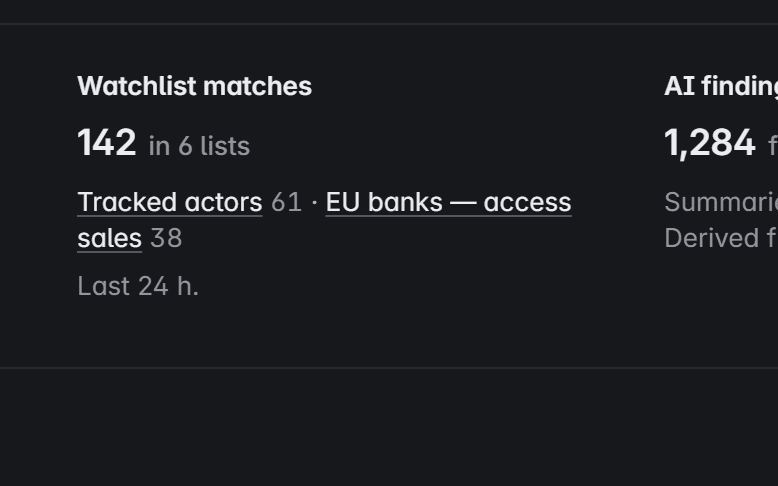
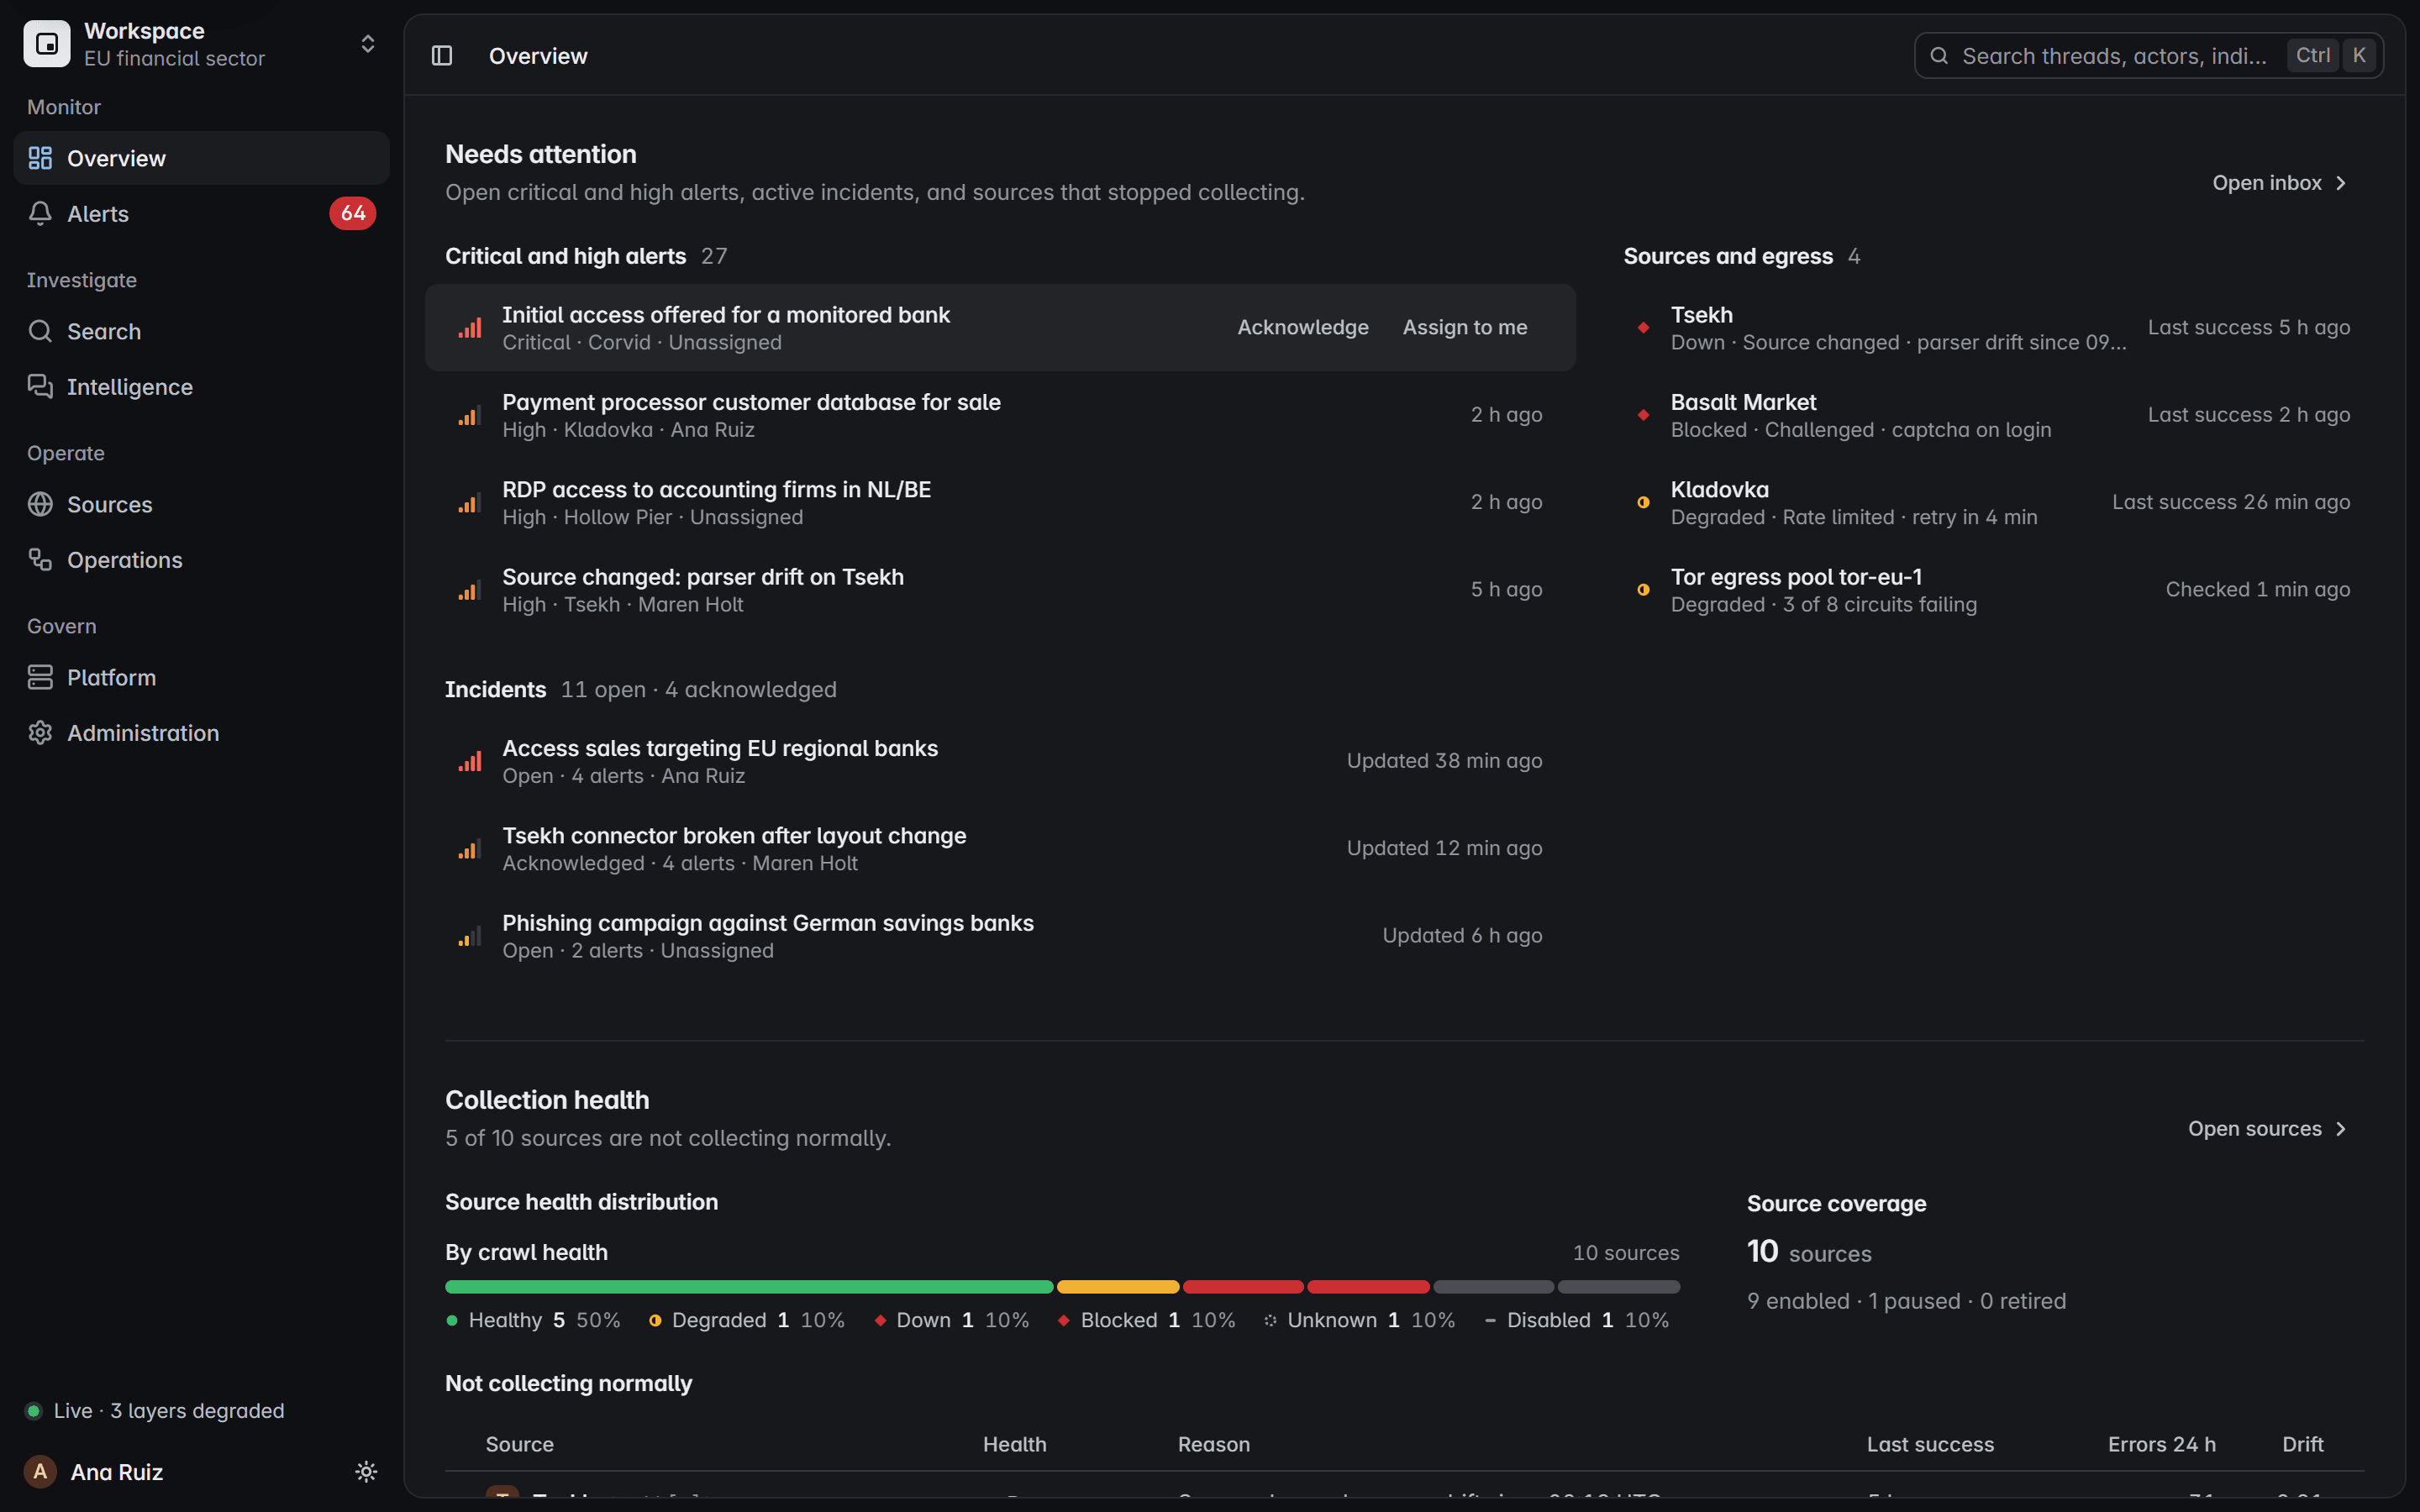
Une watchlist détecte un post. L’alerte arrive avec sa gravité, reçoit un responsable et rejoint un incident. Les webhooks préviennent vos propres outils.
Les watchlists de marques, domaines, mots-clés, acteurs et indicateurs correspondent de façon déterministe, et peuvent être rejouées sur tout ce qui a déjà été collecté.
Les alertes critiques et élevées attendent dans À traiter, les plus graves en premier, avec leur source et leur ancienneté.
Assignez-la à vous-même ou à un collègue. L’assignation, l’acquittement et la clôture sont consignés dans la piste d’audit.
Les alertes liées sont regroupées dans un incident, avec son propre responsable et son propre état.
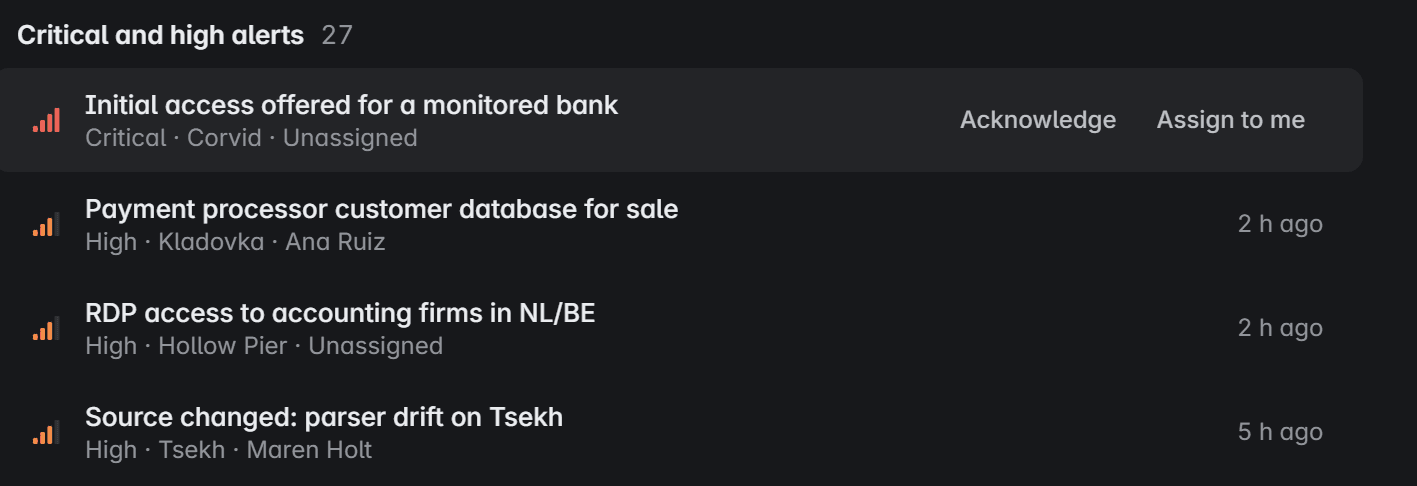
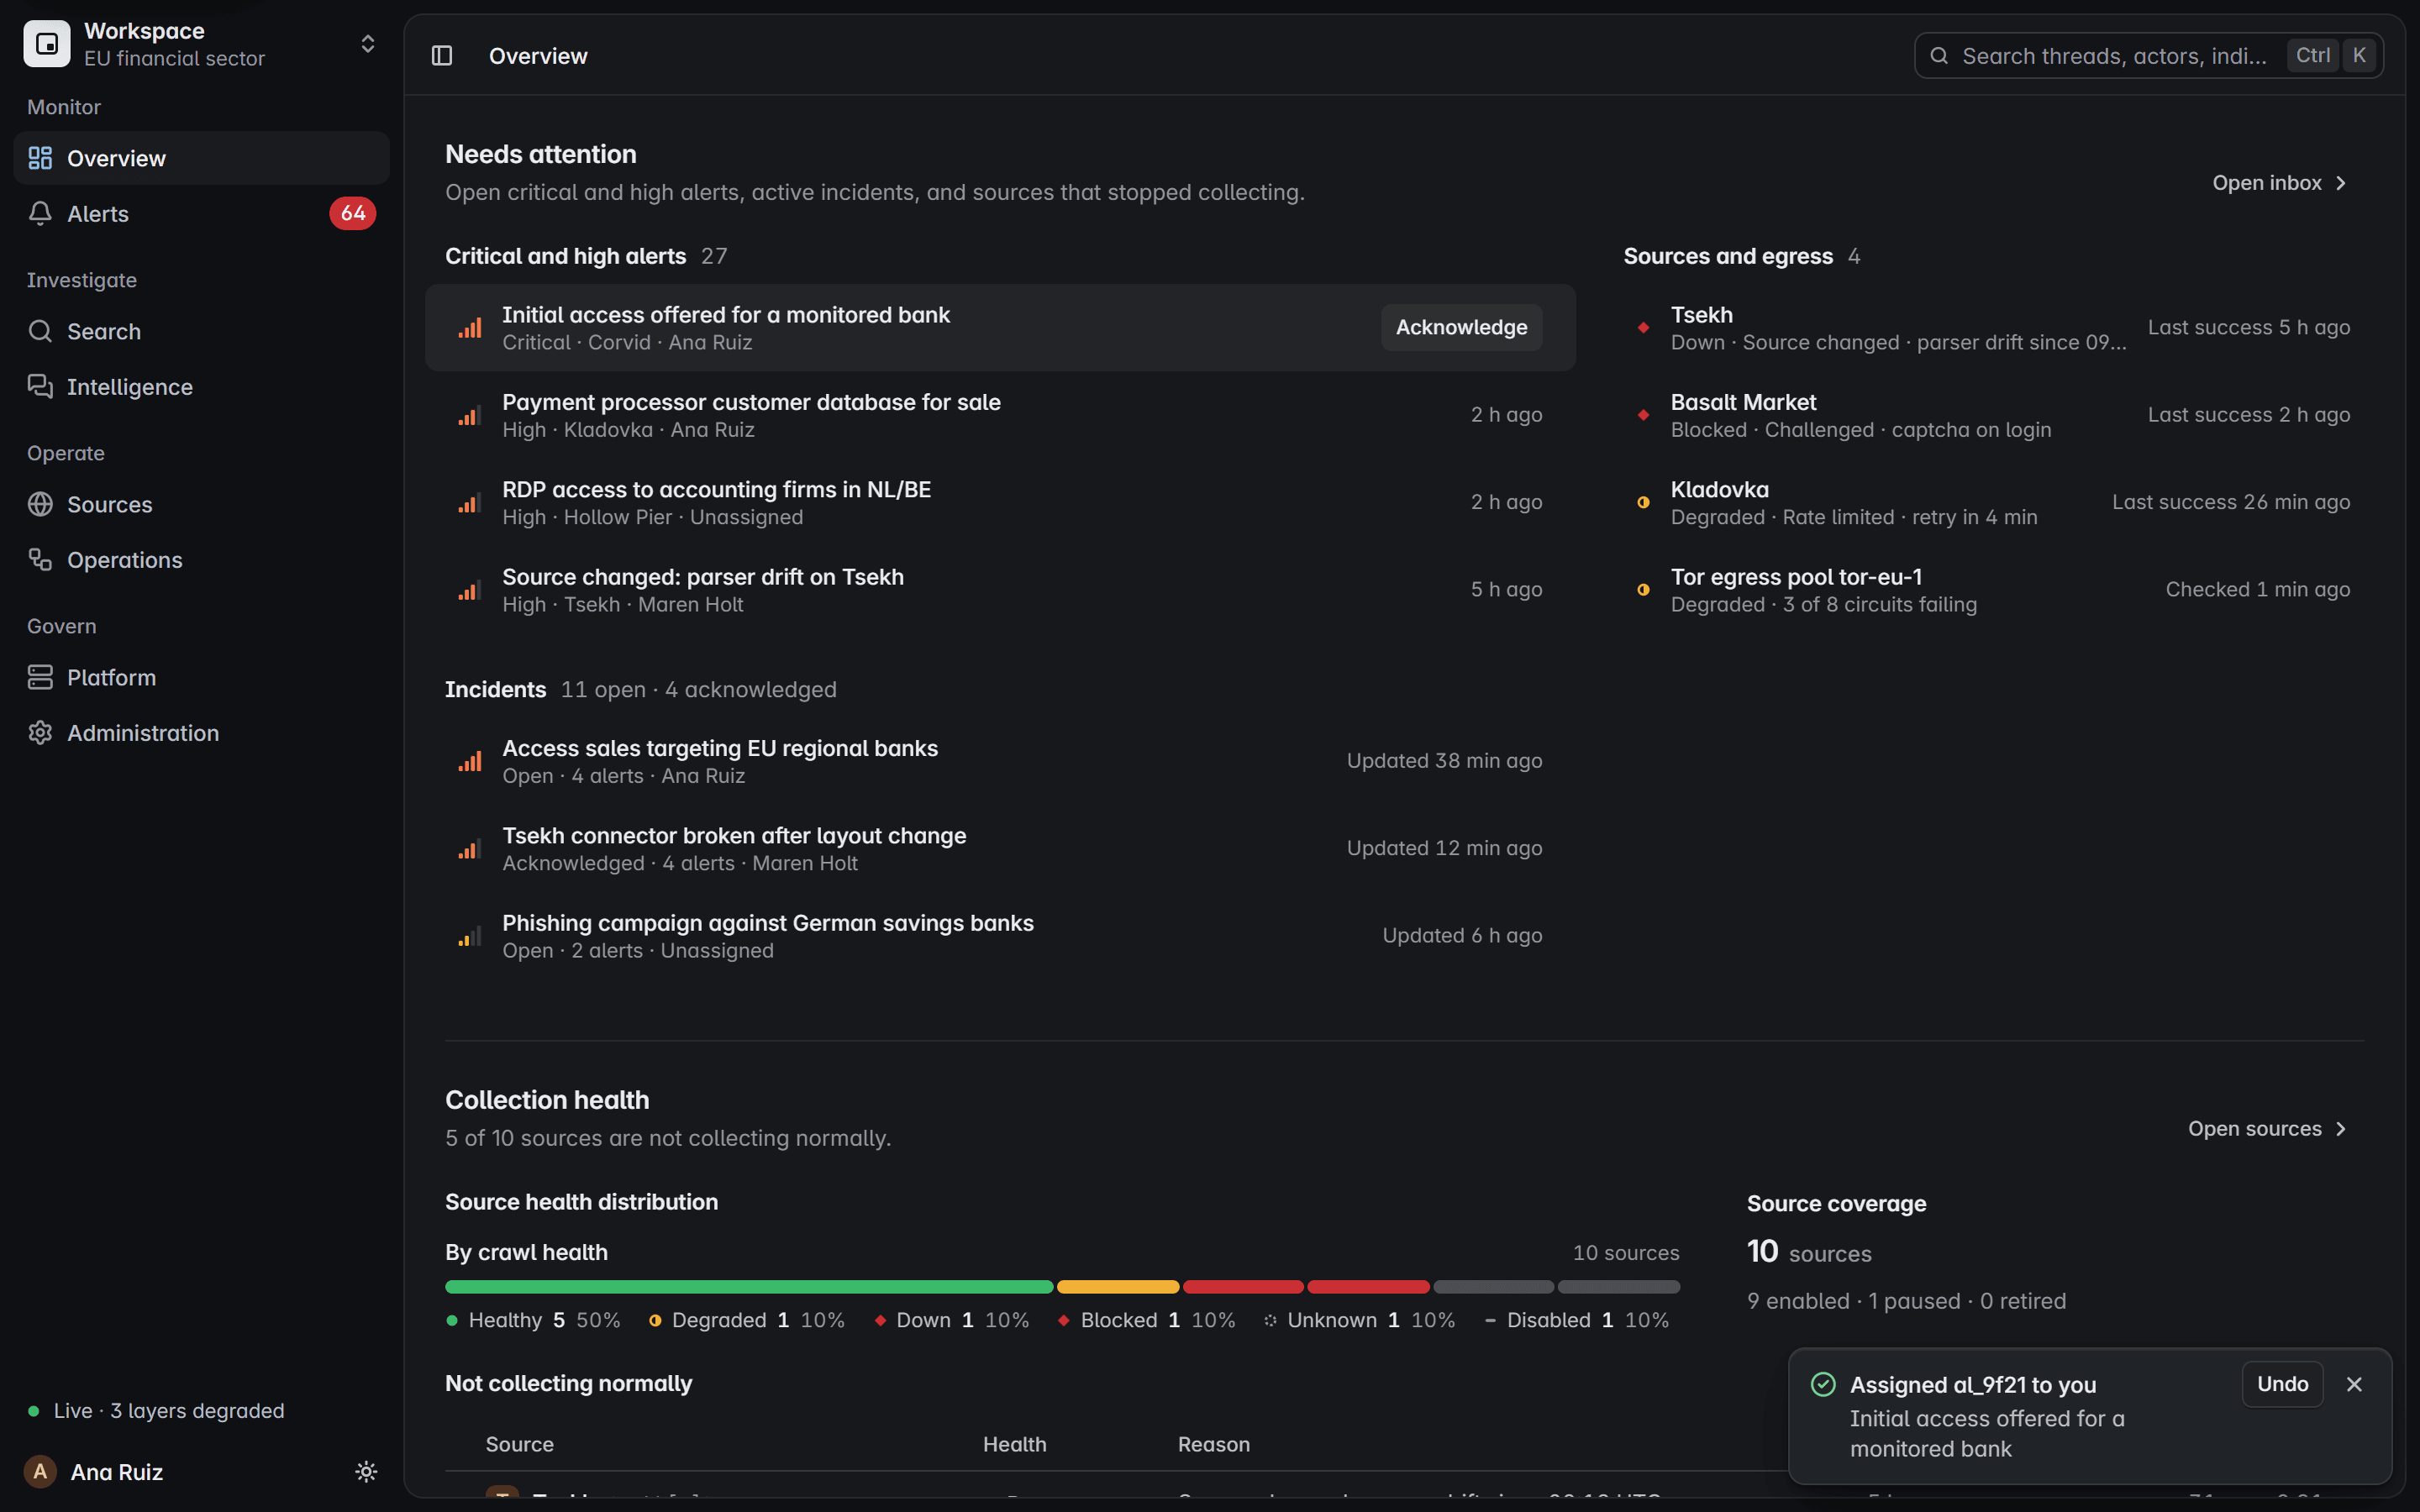
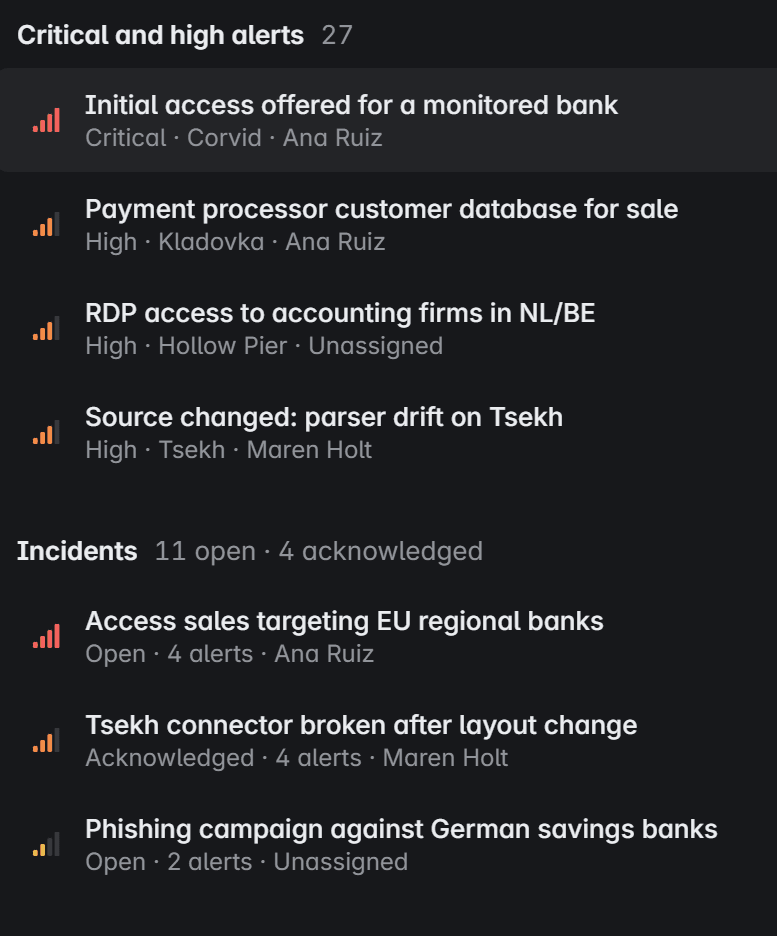
Écran du produit avec des données fictives
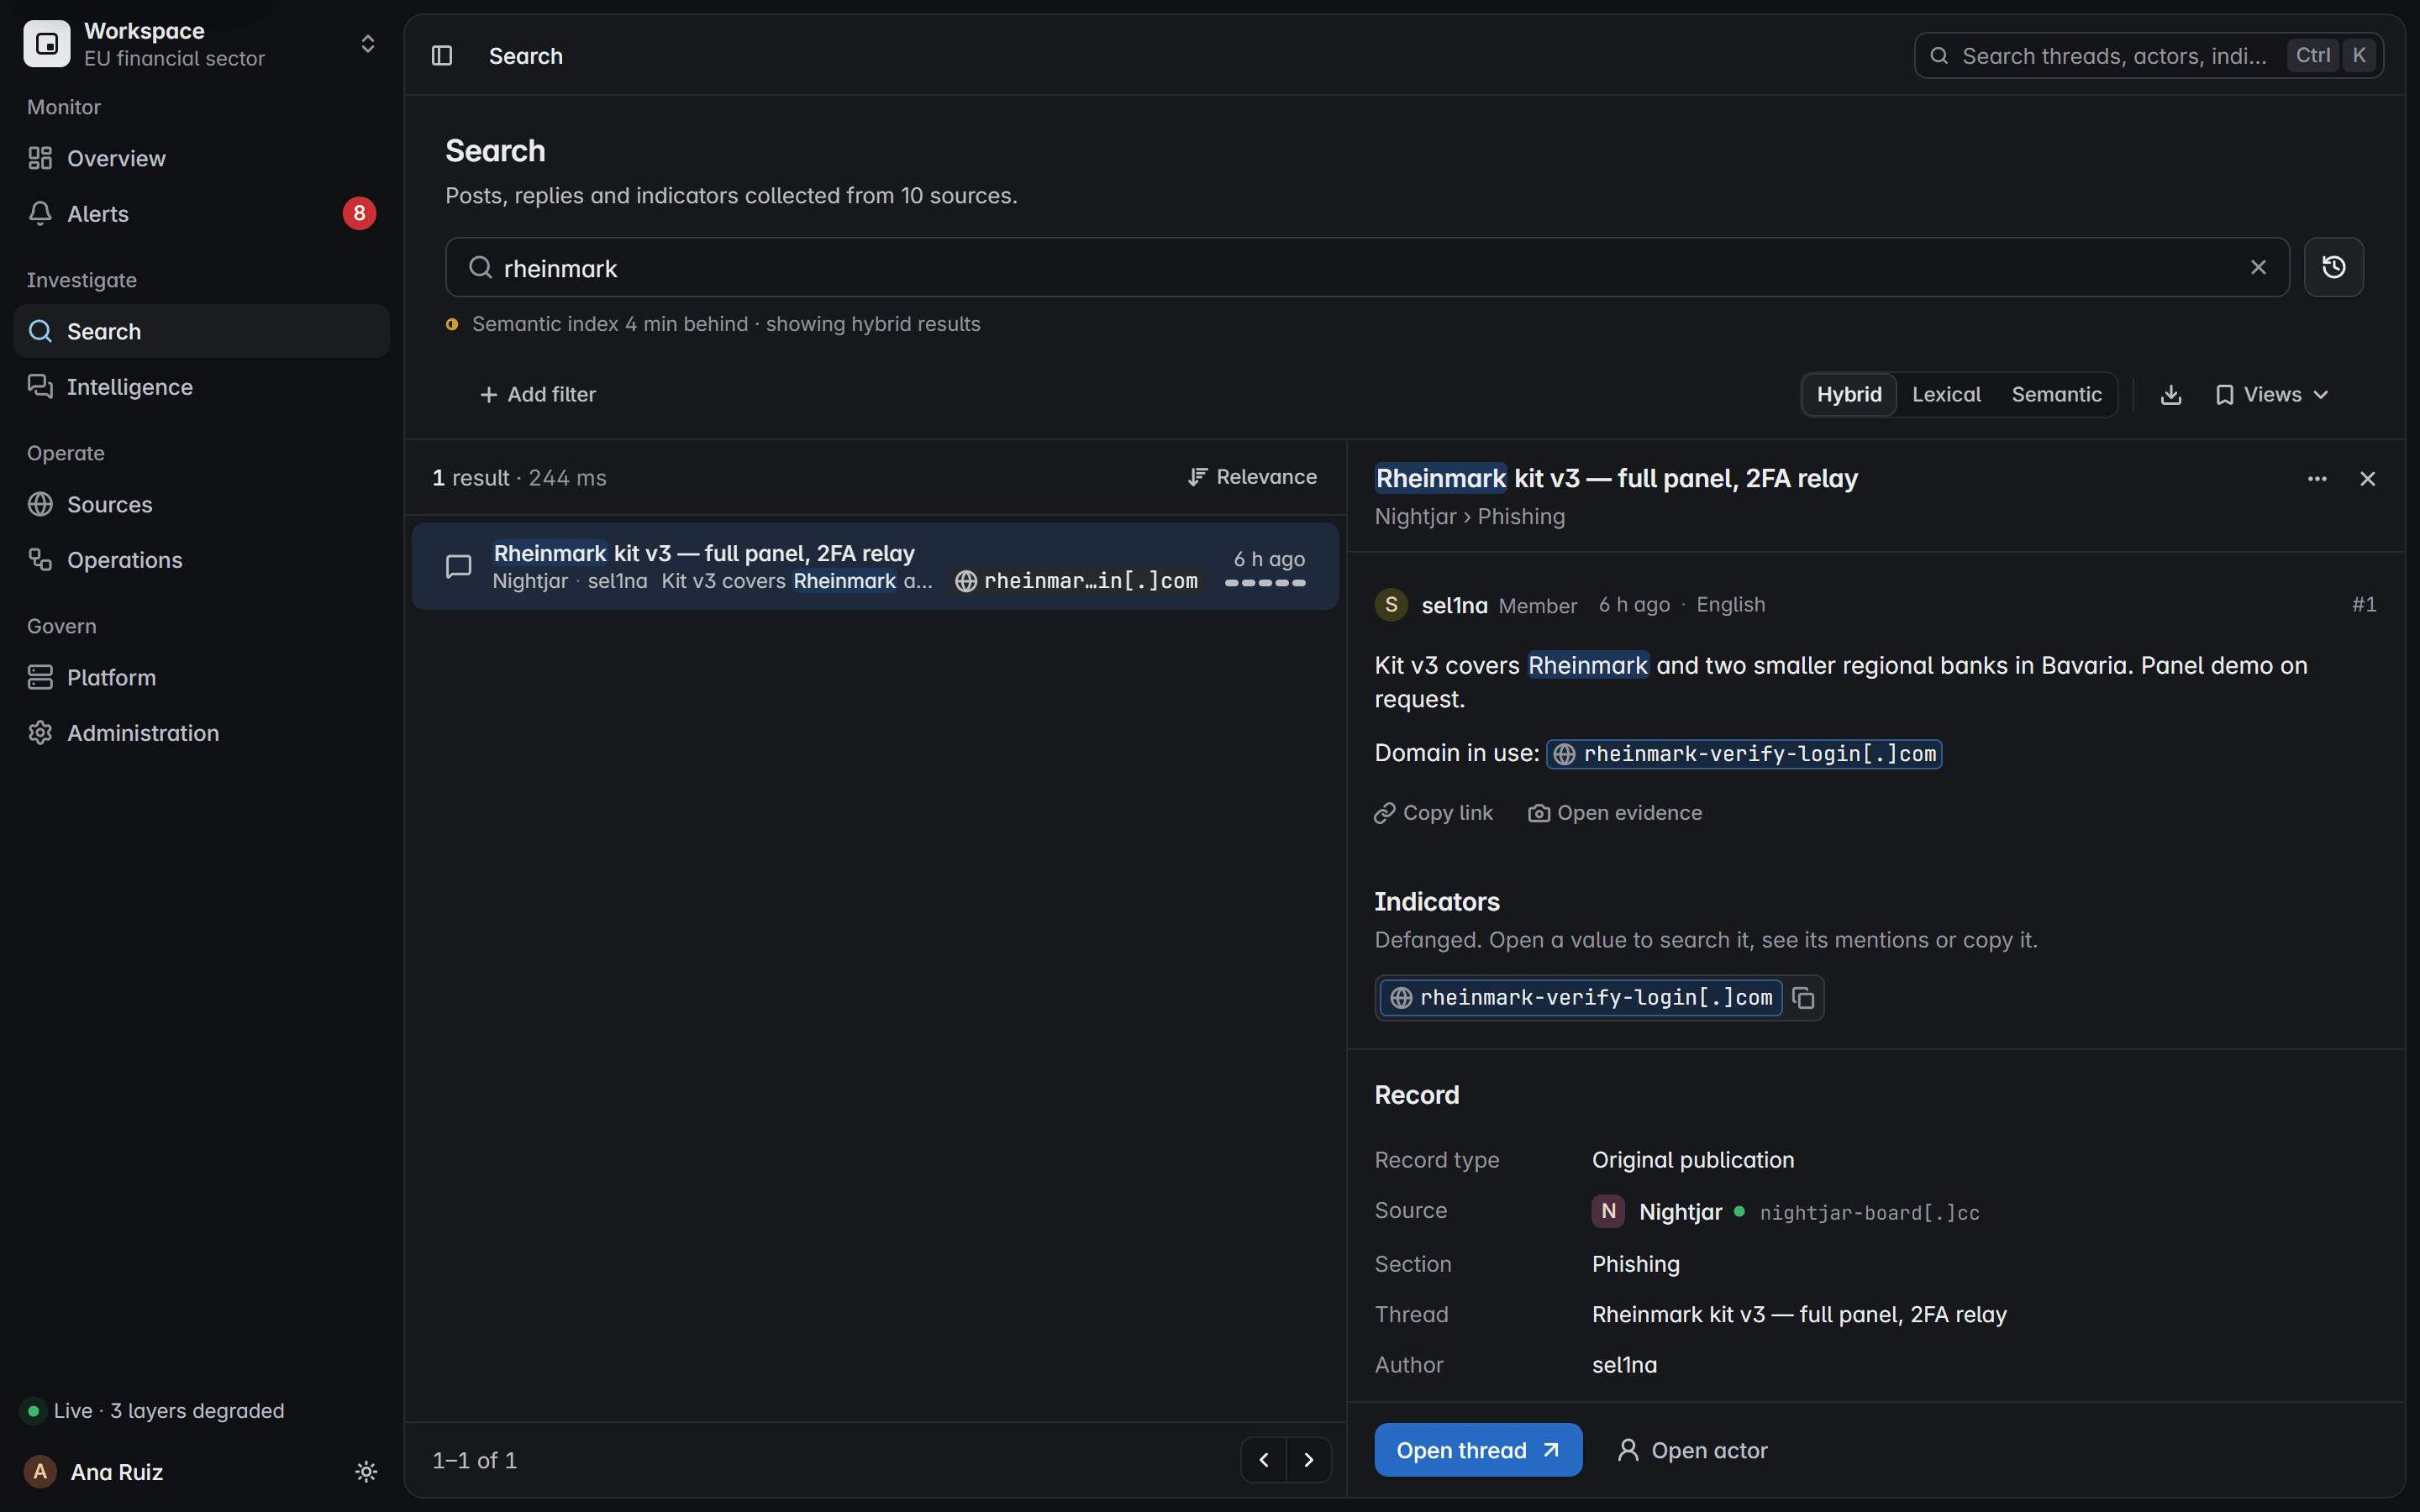
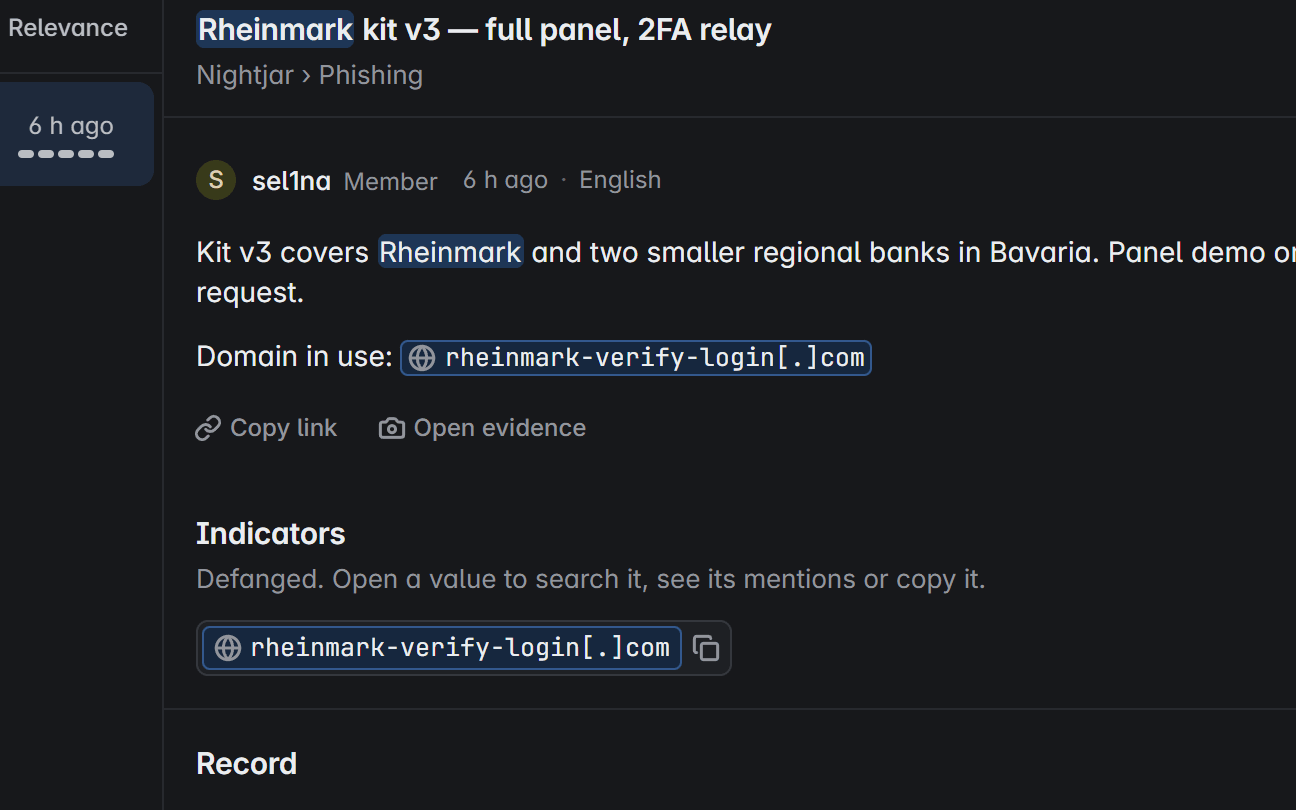
Surveillez vos noms de marque, vos domaines et les termes dont vit la fraude. Kits de phishing, domaines sosies et offres de données clients arrivent avec leur preuve.
L’acteur derrière un kit de phishing, le fil qui le vend et le domaine sosie, défangé pour que rien ne s’ouvre par accident.
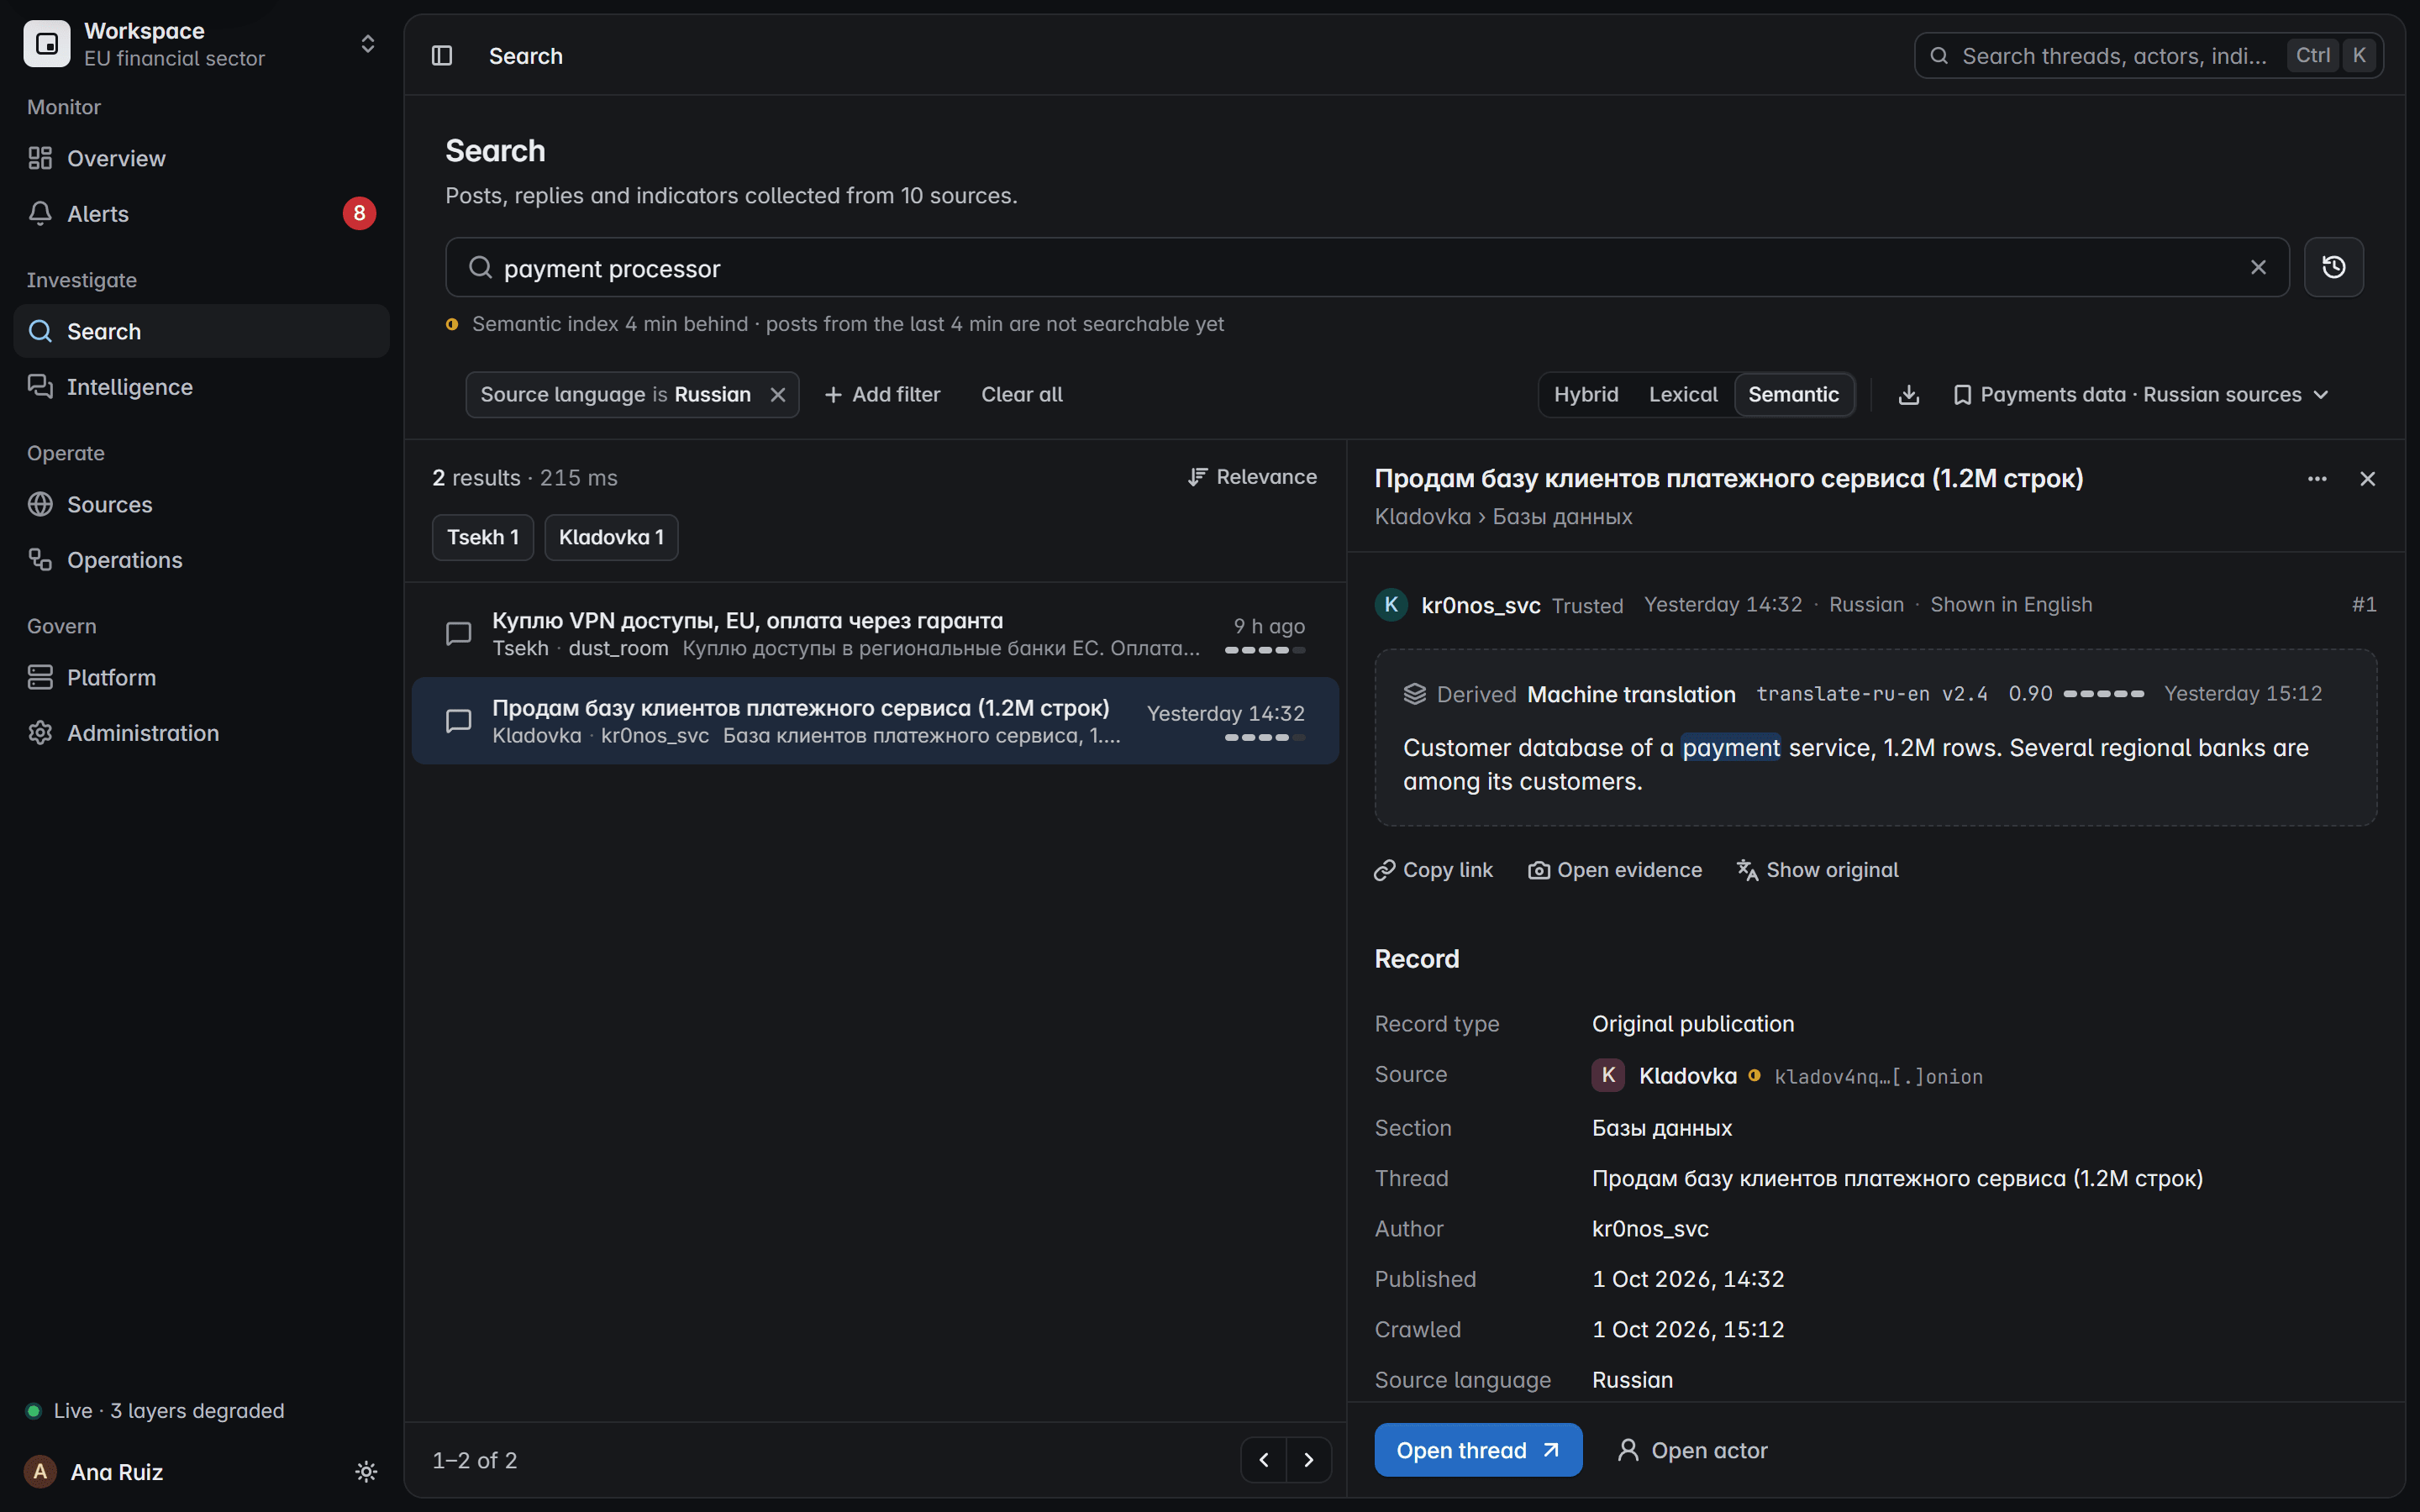
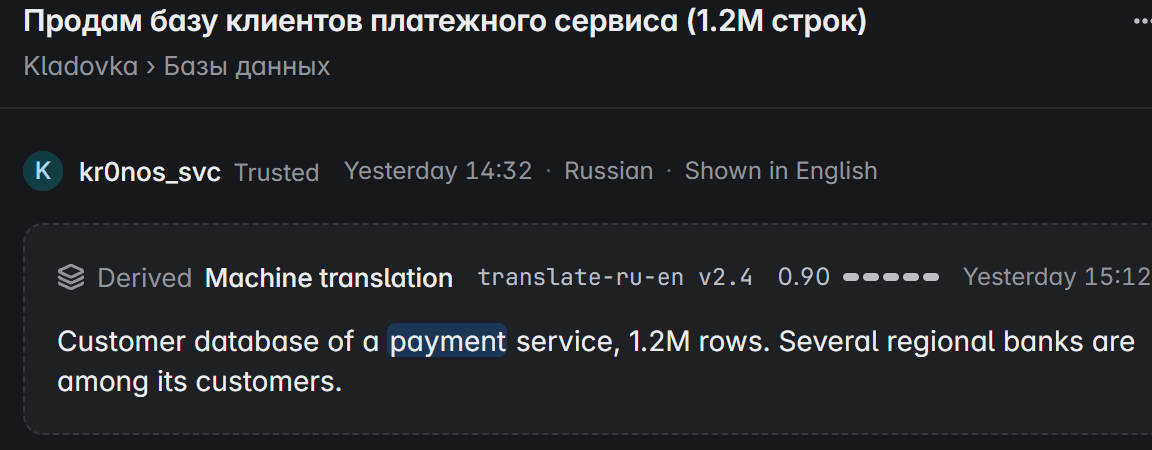
Une vente en russe des données clients d’un service de paiement, traduite automatiquement et étiquetée comme dérivée, avec l’original à un clic.
Écran du produit avec des données fictives
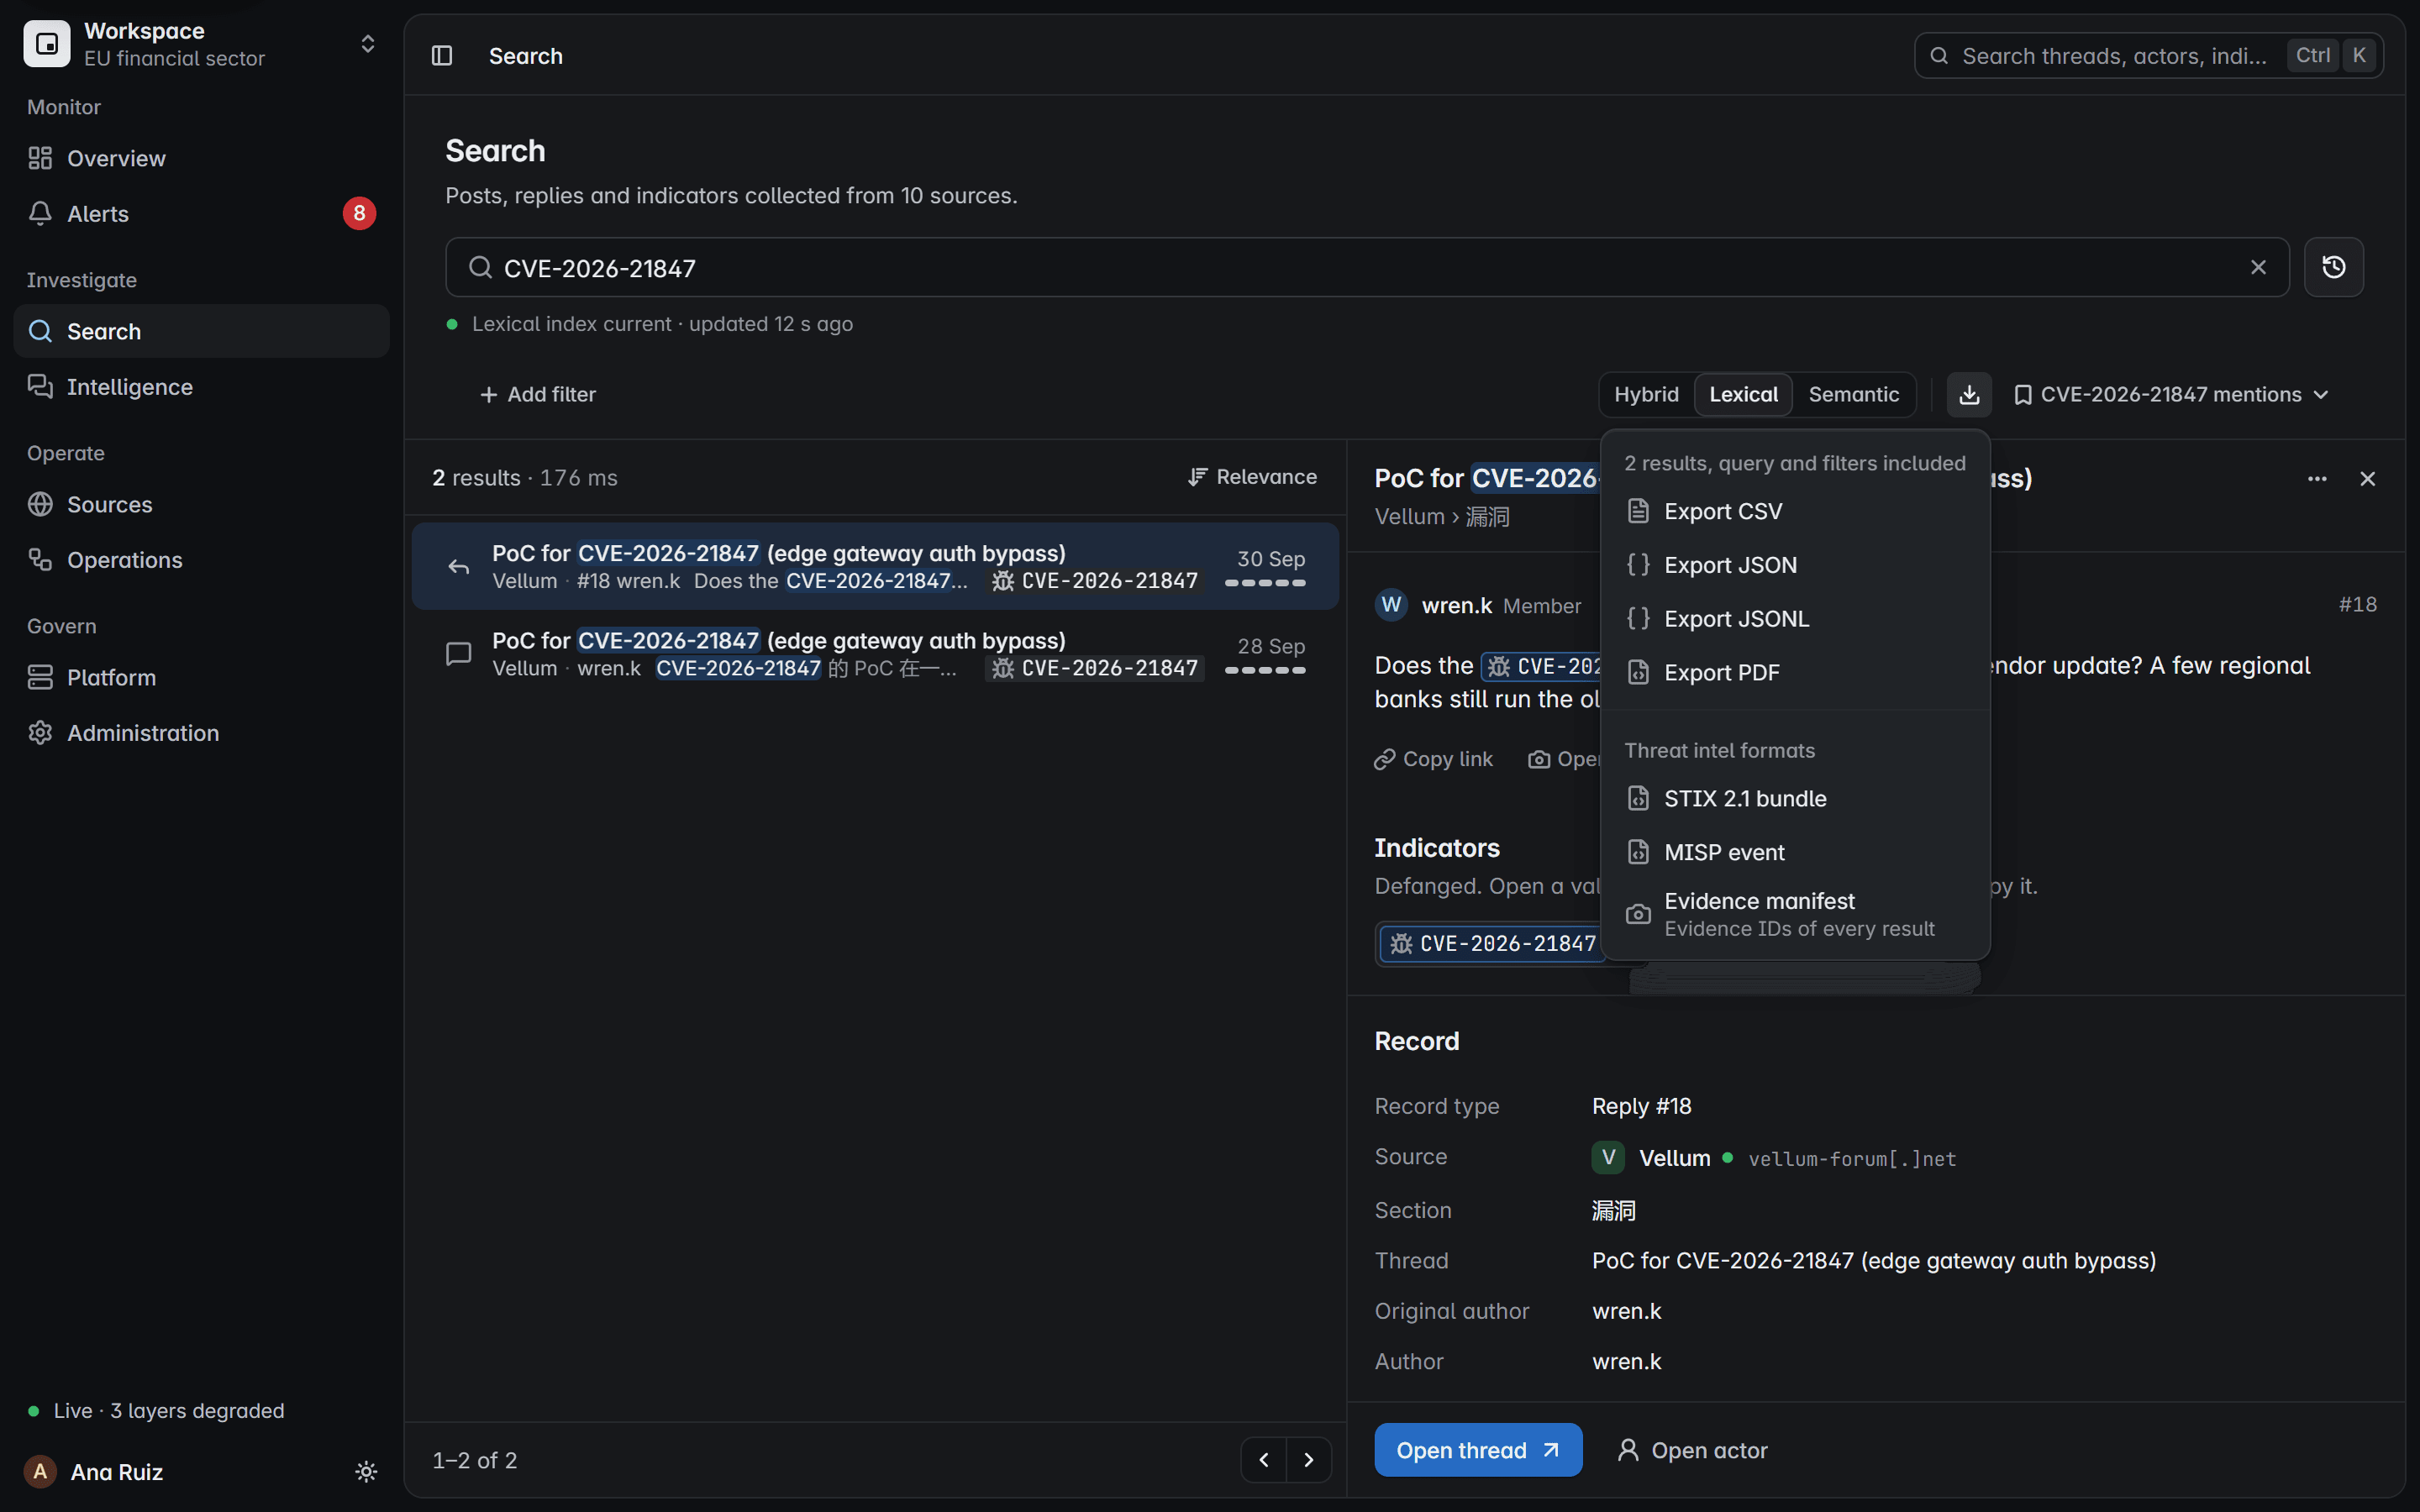
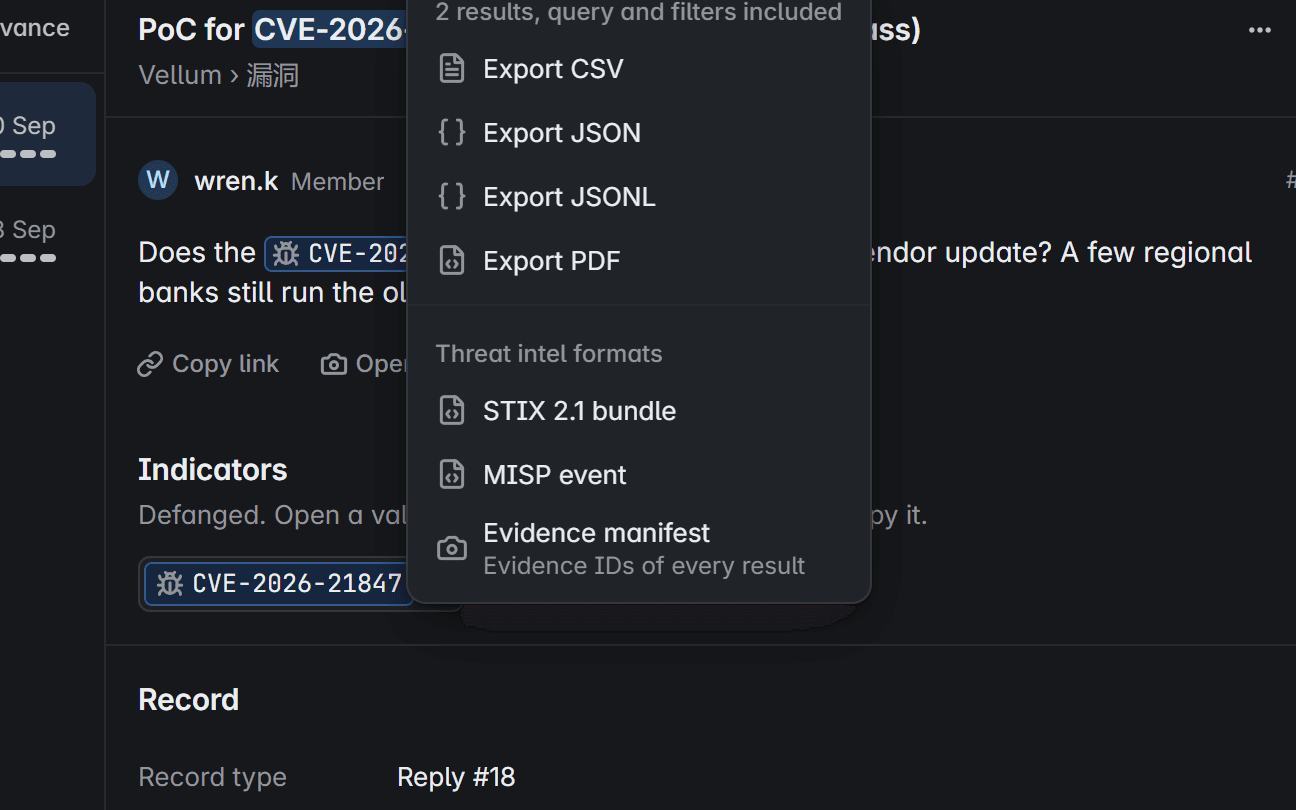
Quand un incident démarre, reconstituez la conversation à partir de l’enregistrement : le texte d’origine, les deux horodatages, l’historique de l’auteur et la capture scellée.
Le post dans sa langue d’origine, avec les indicateurs défangés et la capture à un clic.
Publié est l’heure qu’affiche la source. Exploré est le moment de la collecte. Les deux sont conservés.
Les alias, forums, rangs et dates d’inscription de l’auteur, tels que chaque forum les indique.
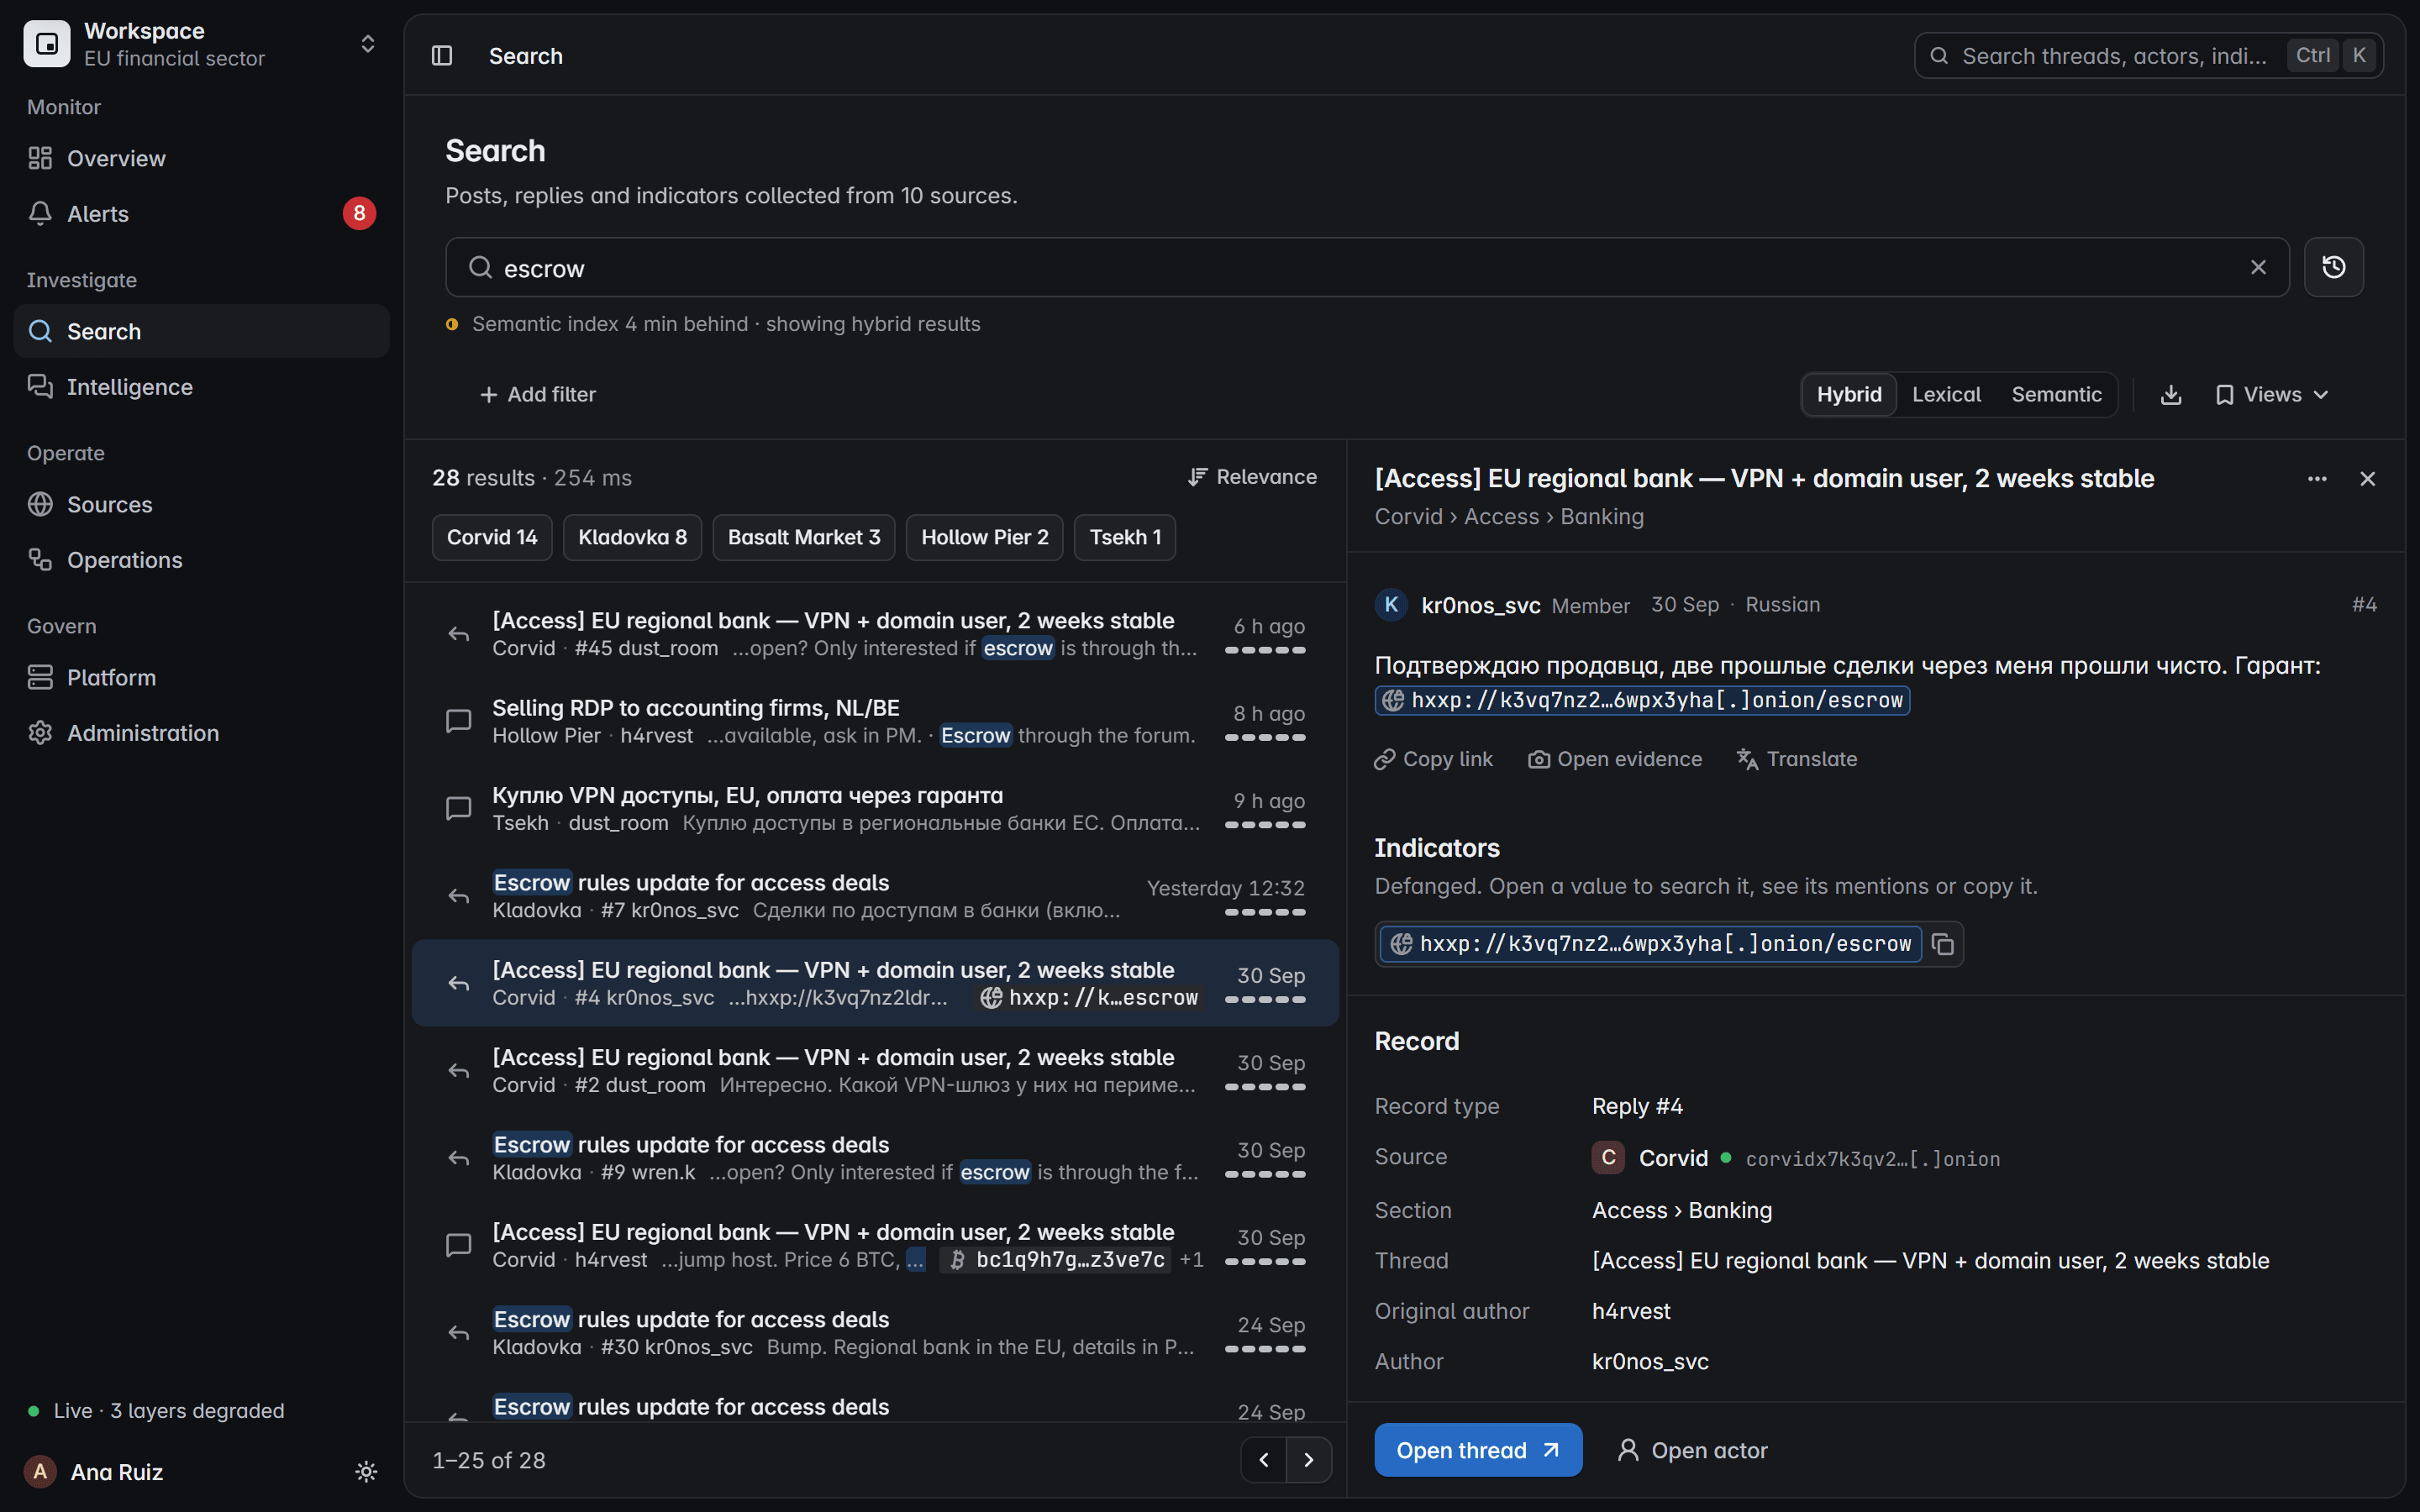
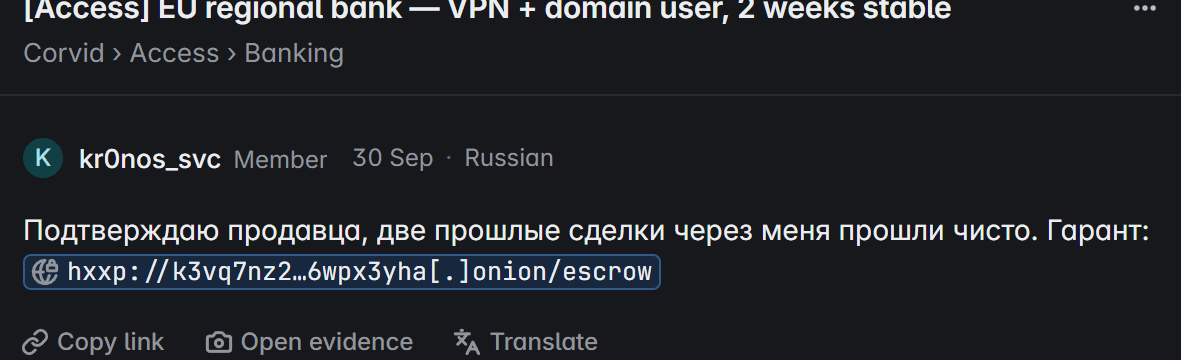
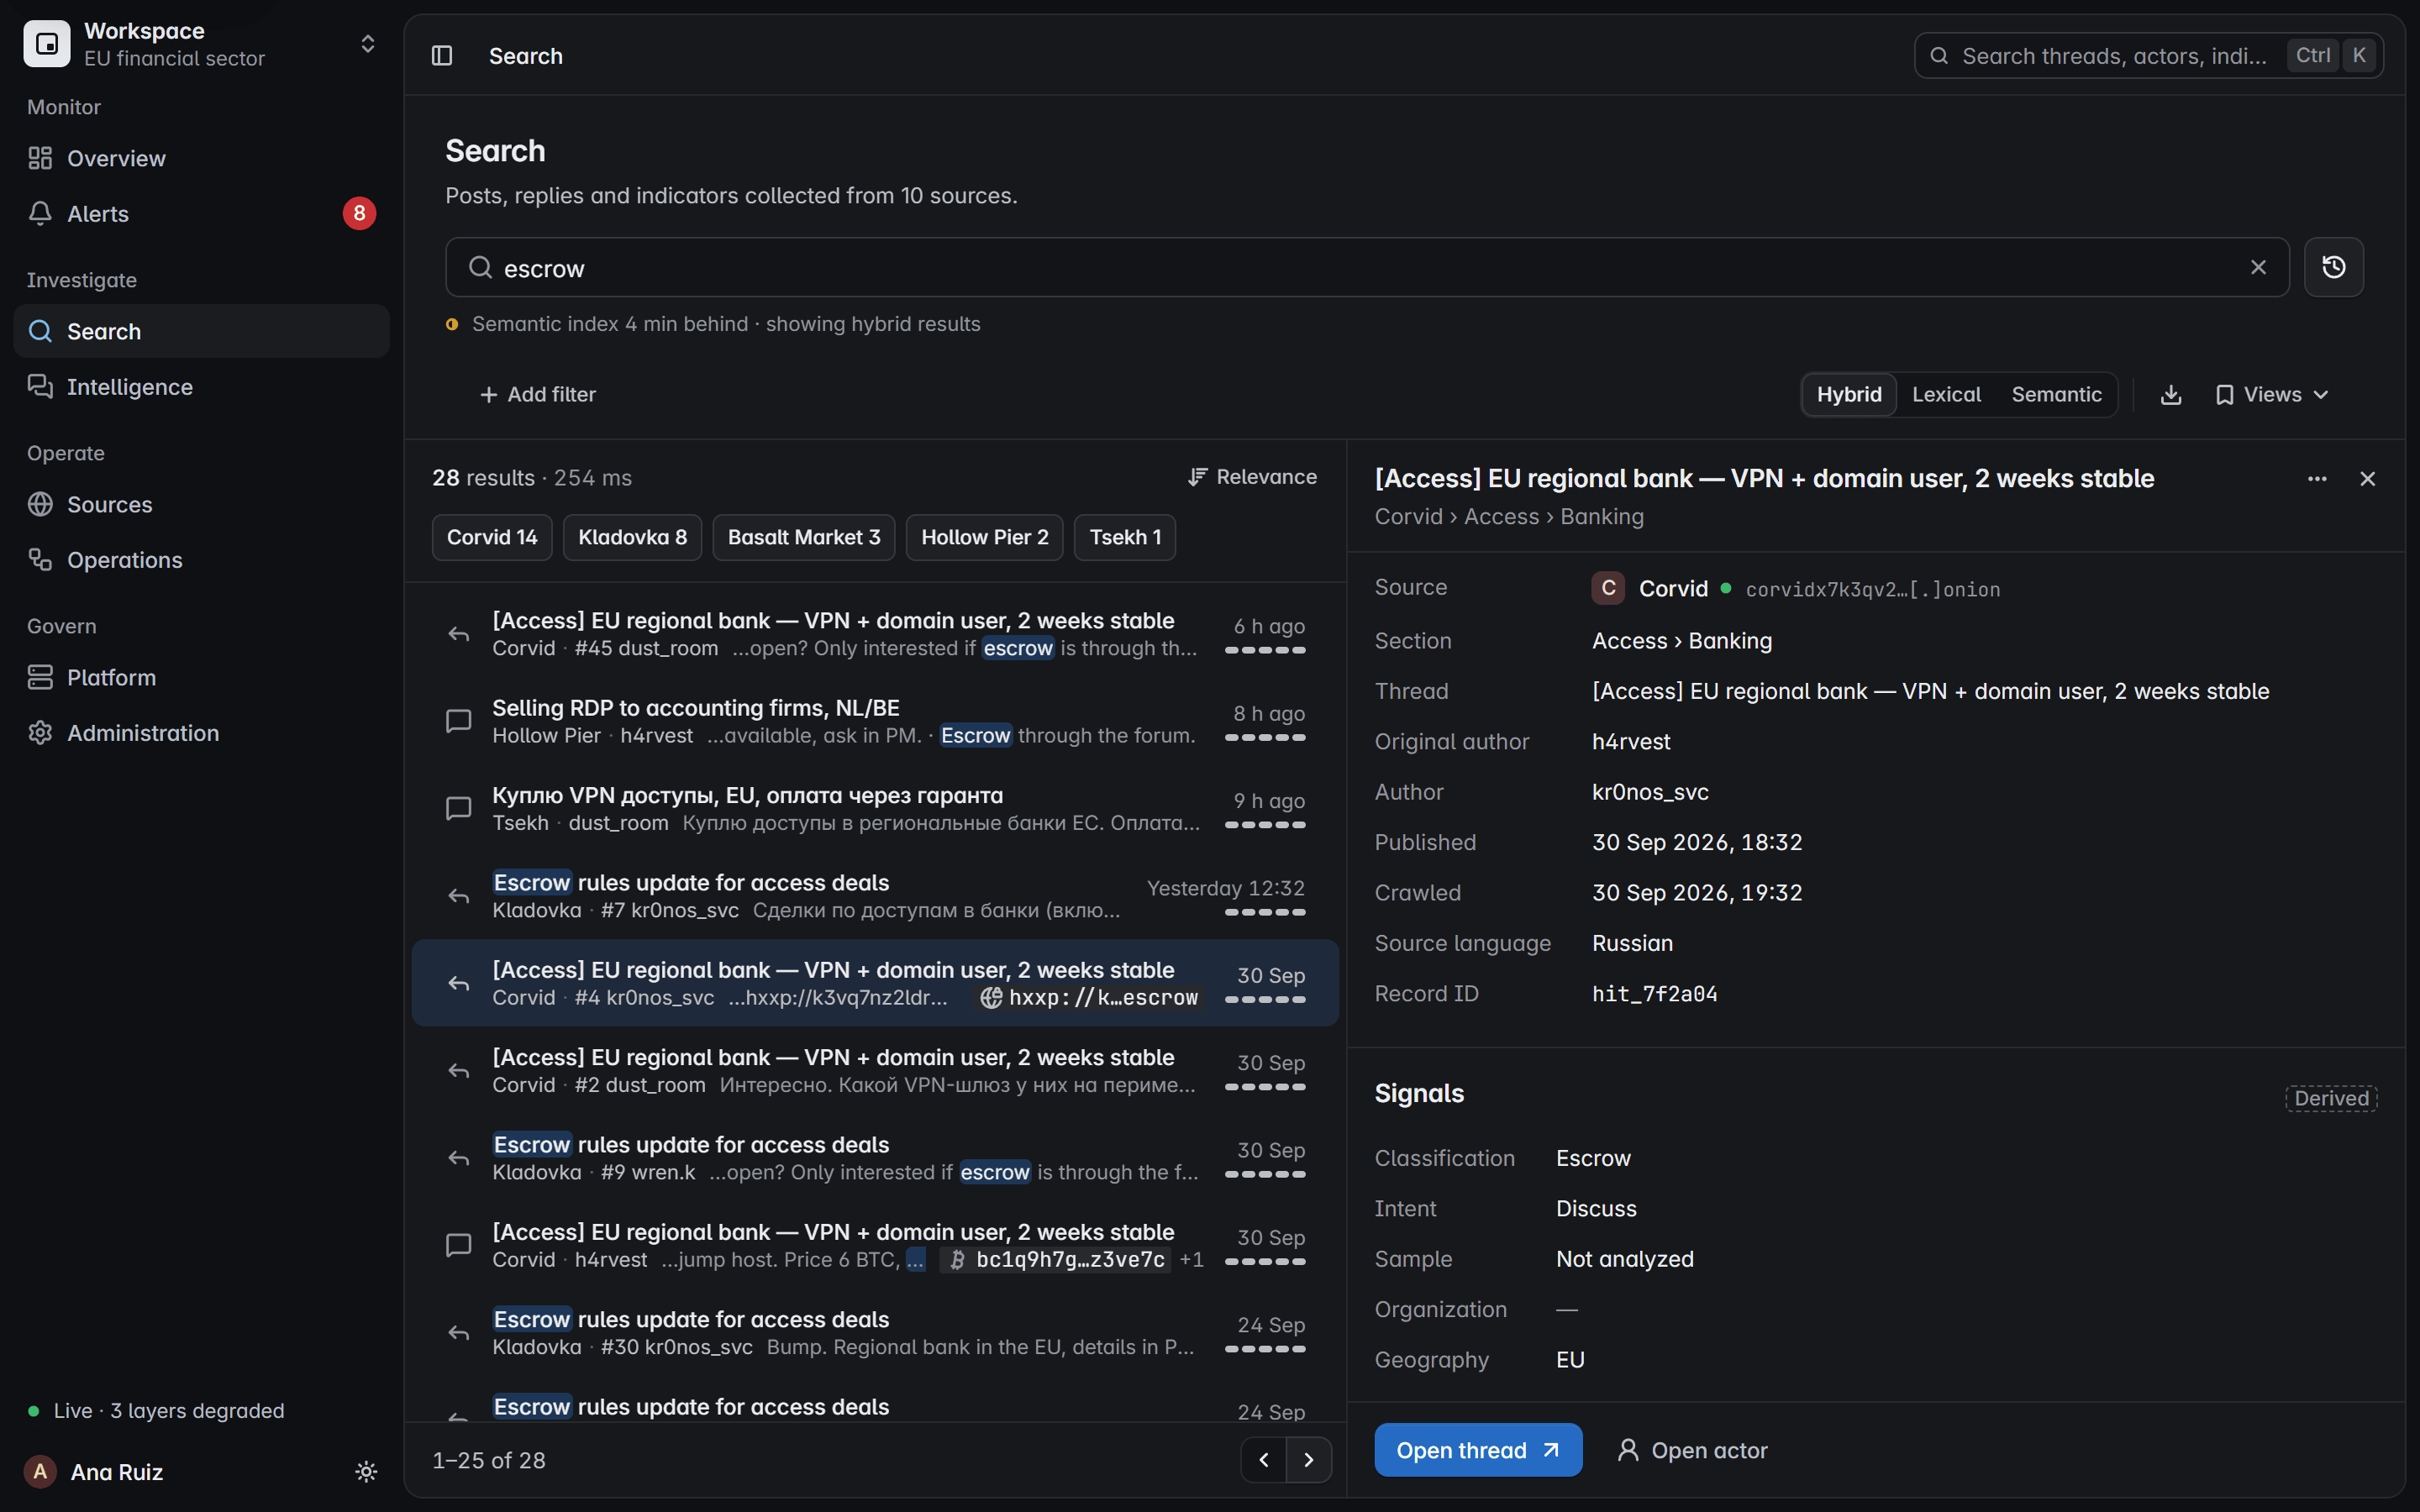
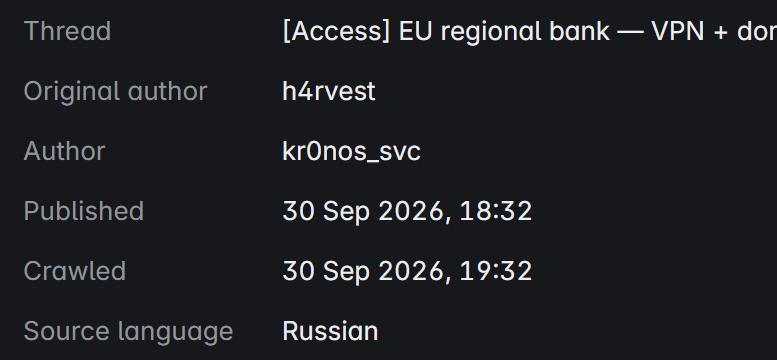
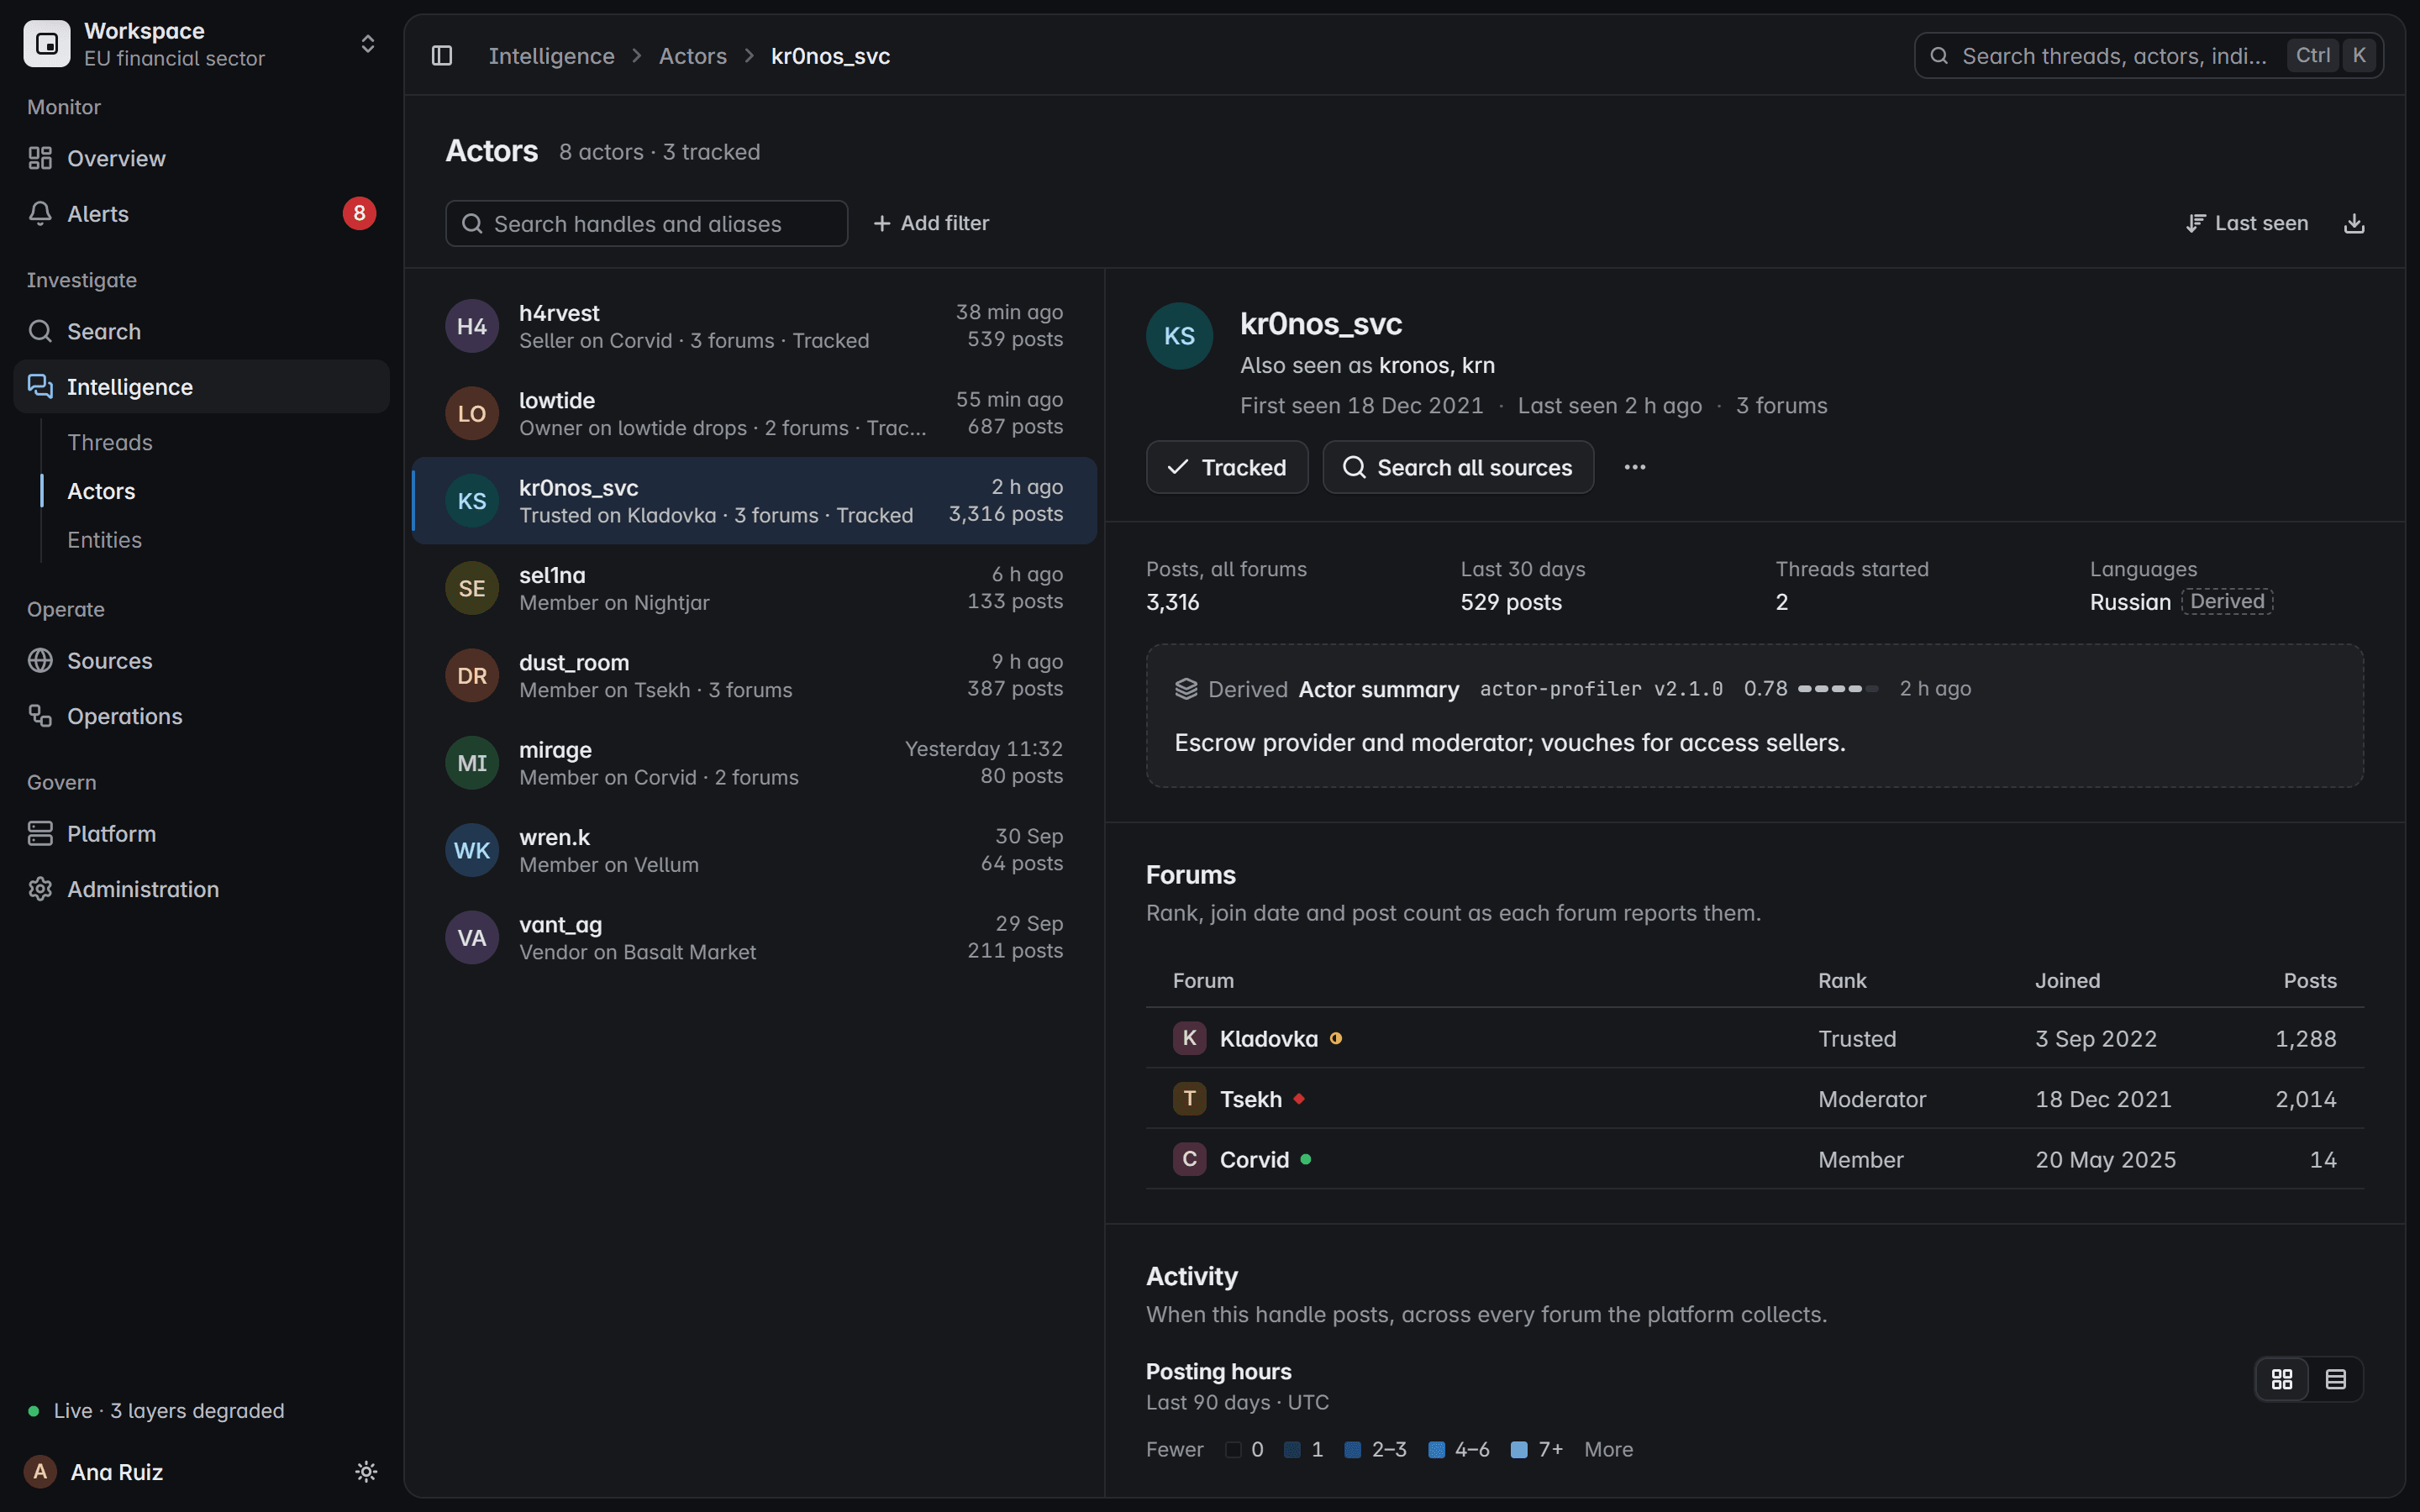
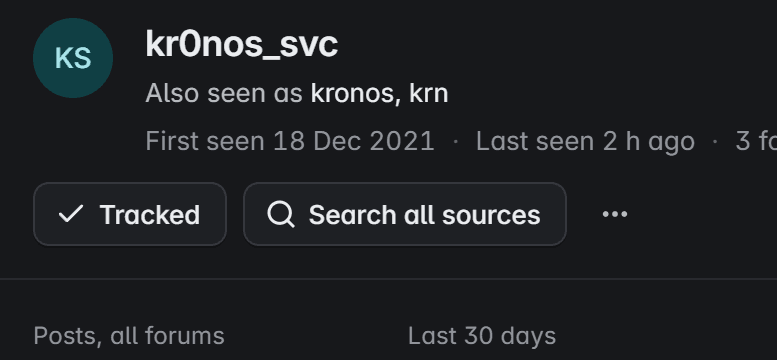
La preuve reste scellée, traçable et exportable, pour que le lecteur suivant voie exactement ce que vous avez vu.
Écran du produit avec des données fictives
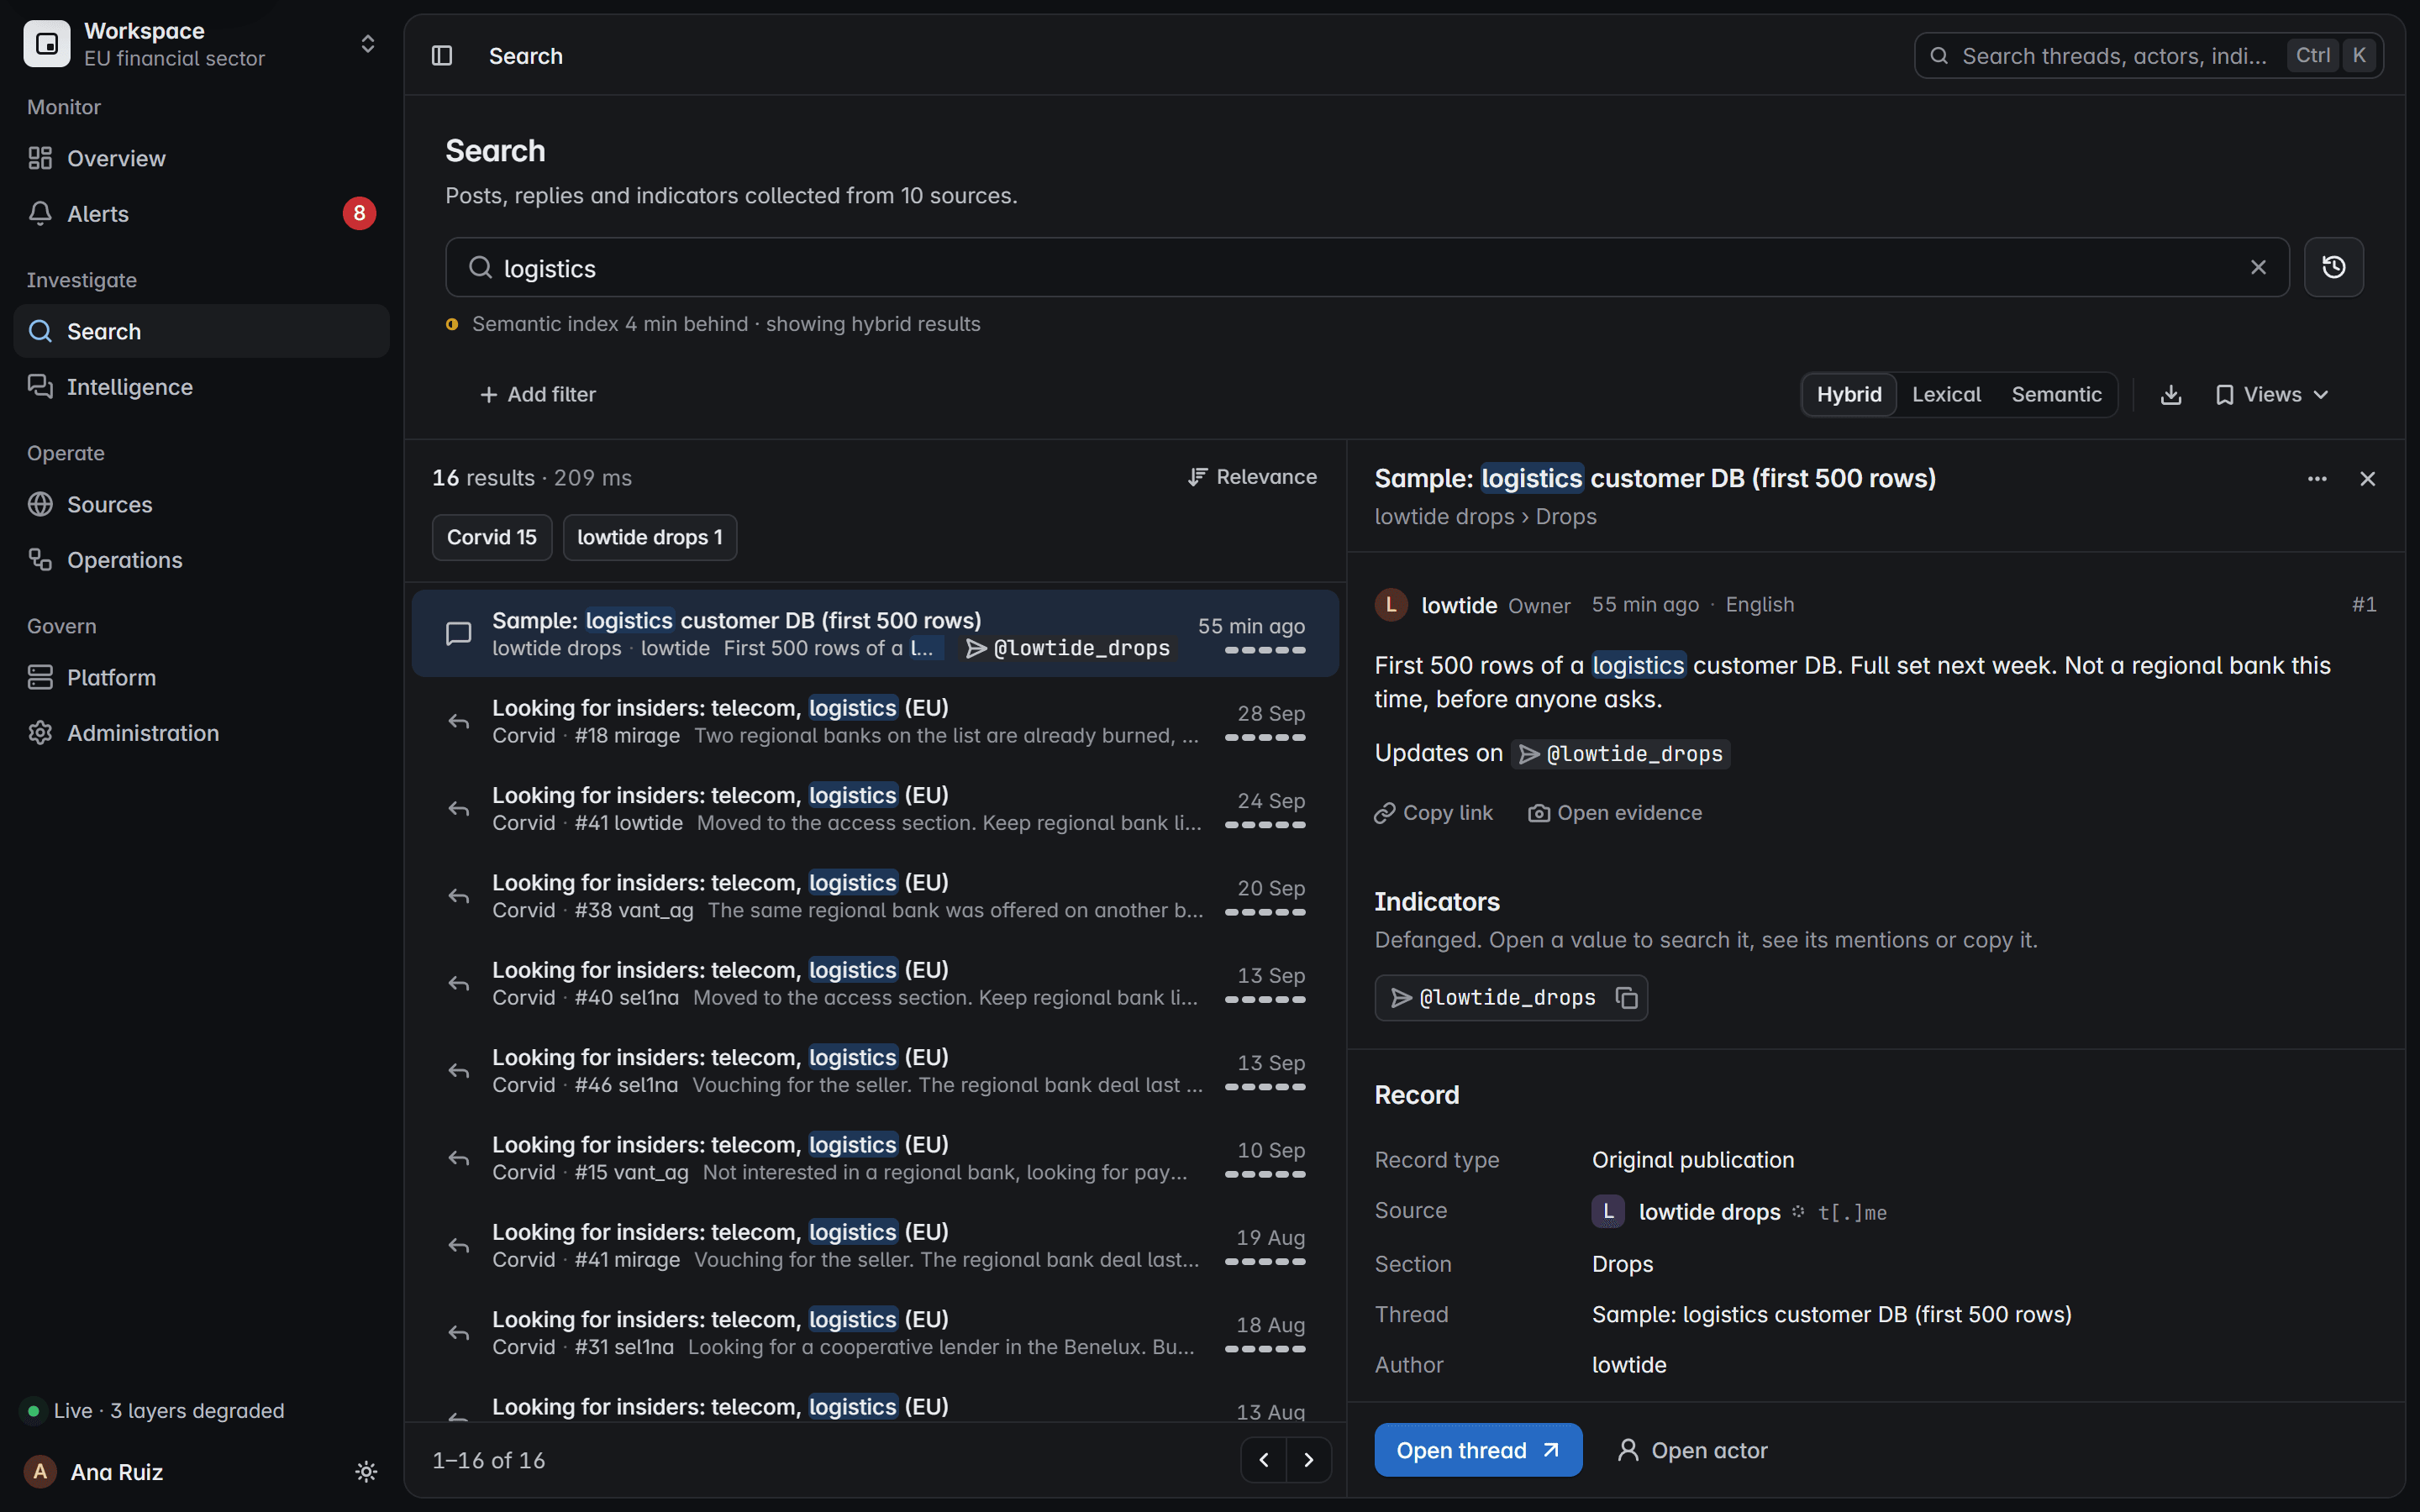
Ajoutez fournisseurs et partenaires à une watchlist comme n’importe quel autre terme. Ventes d’accès, recrutement d’initiés et annonces de sites de fuite qui les nomment déclenchent une alerte.
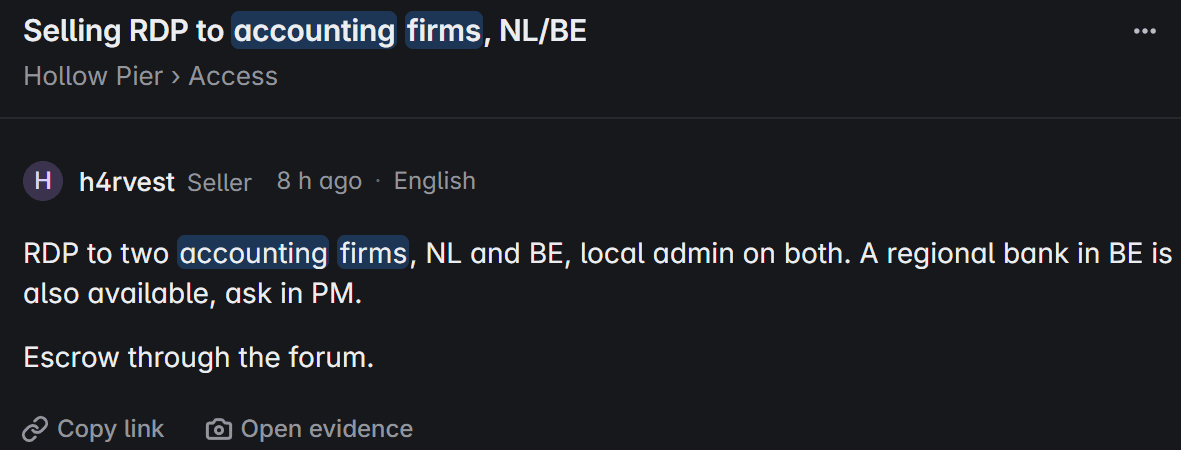
Un accès distant à deux cabinets comptables, proposé à la vente avec séquestre via le forum.
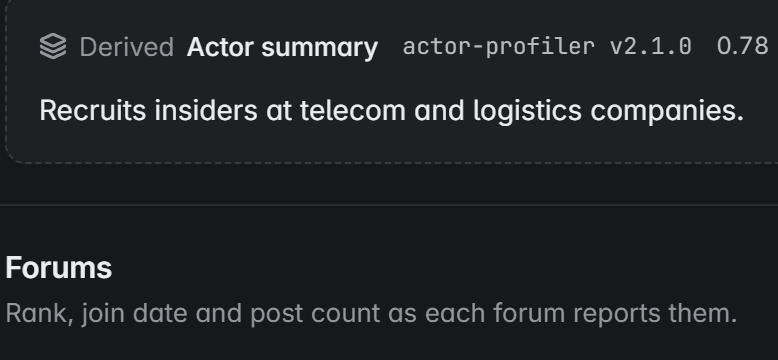
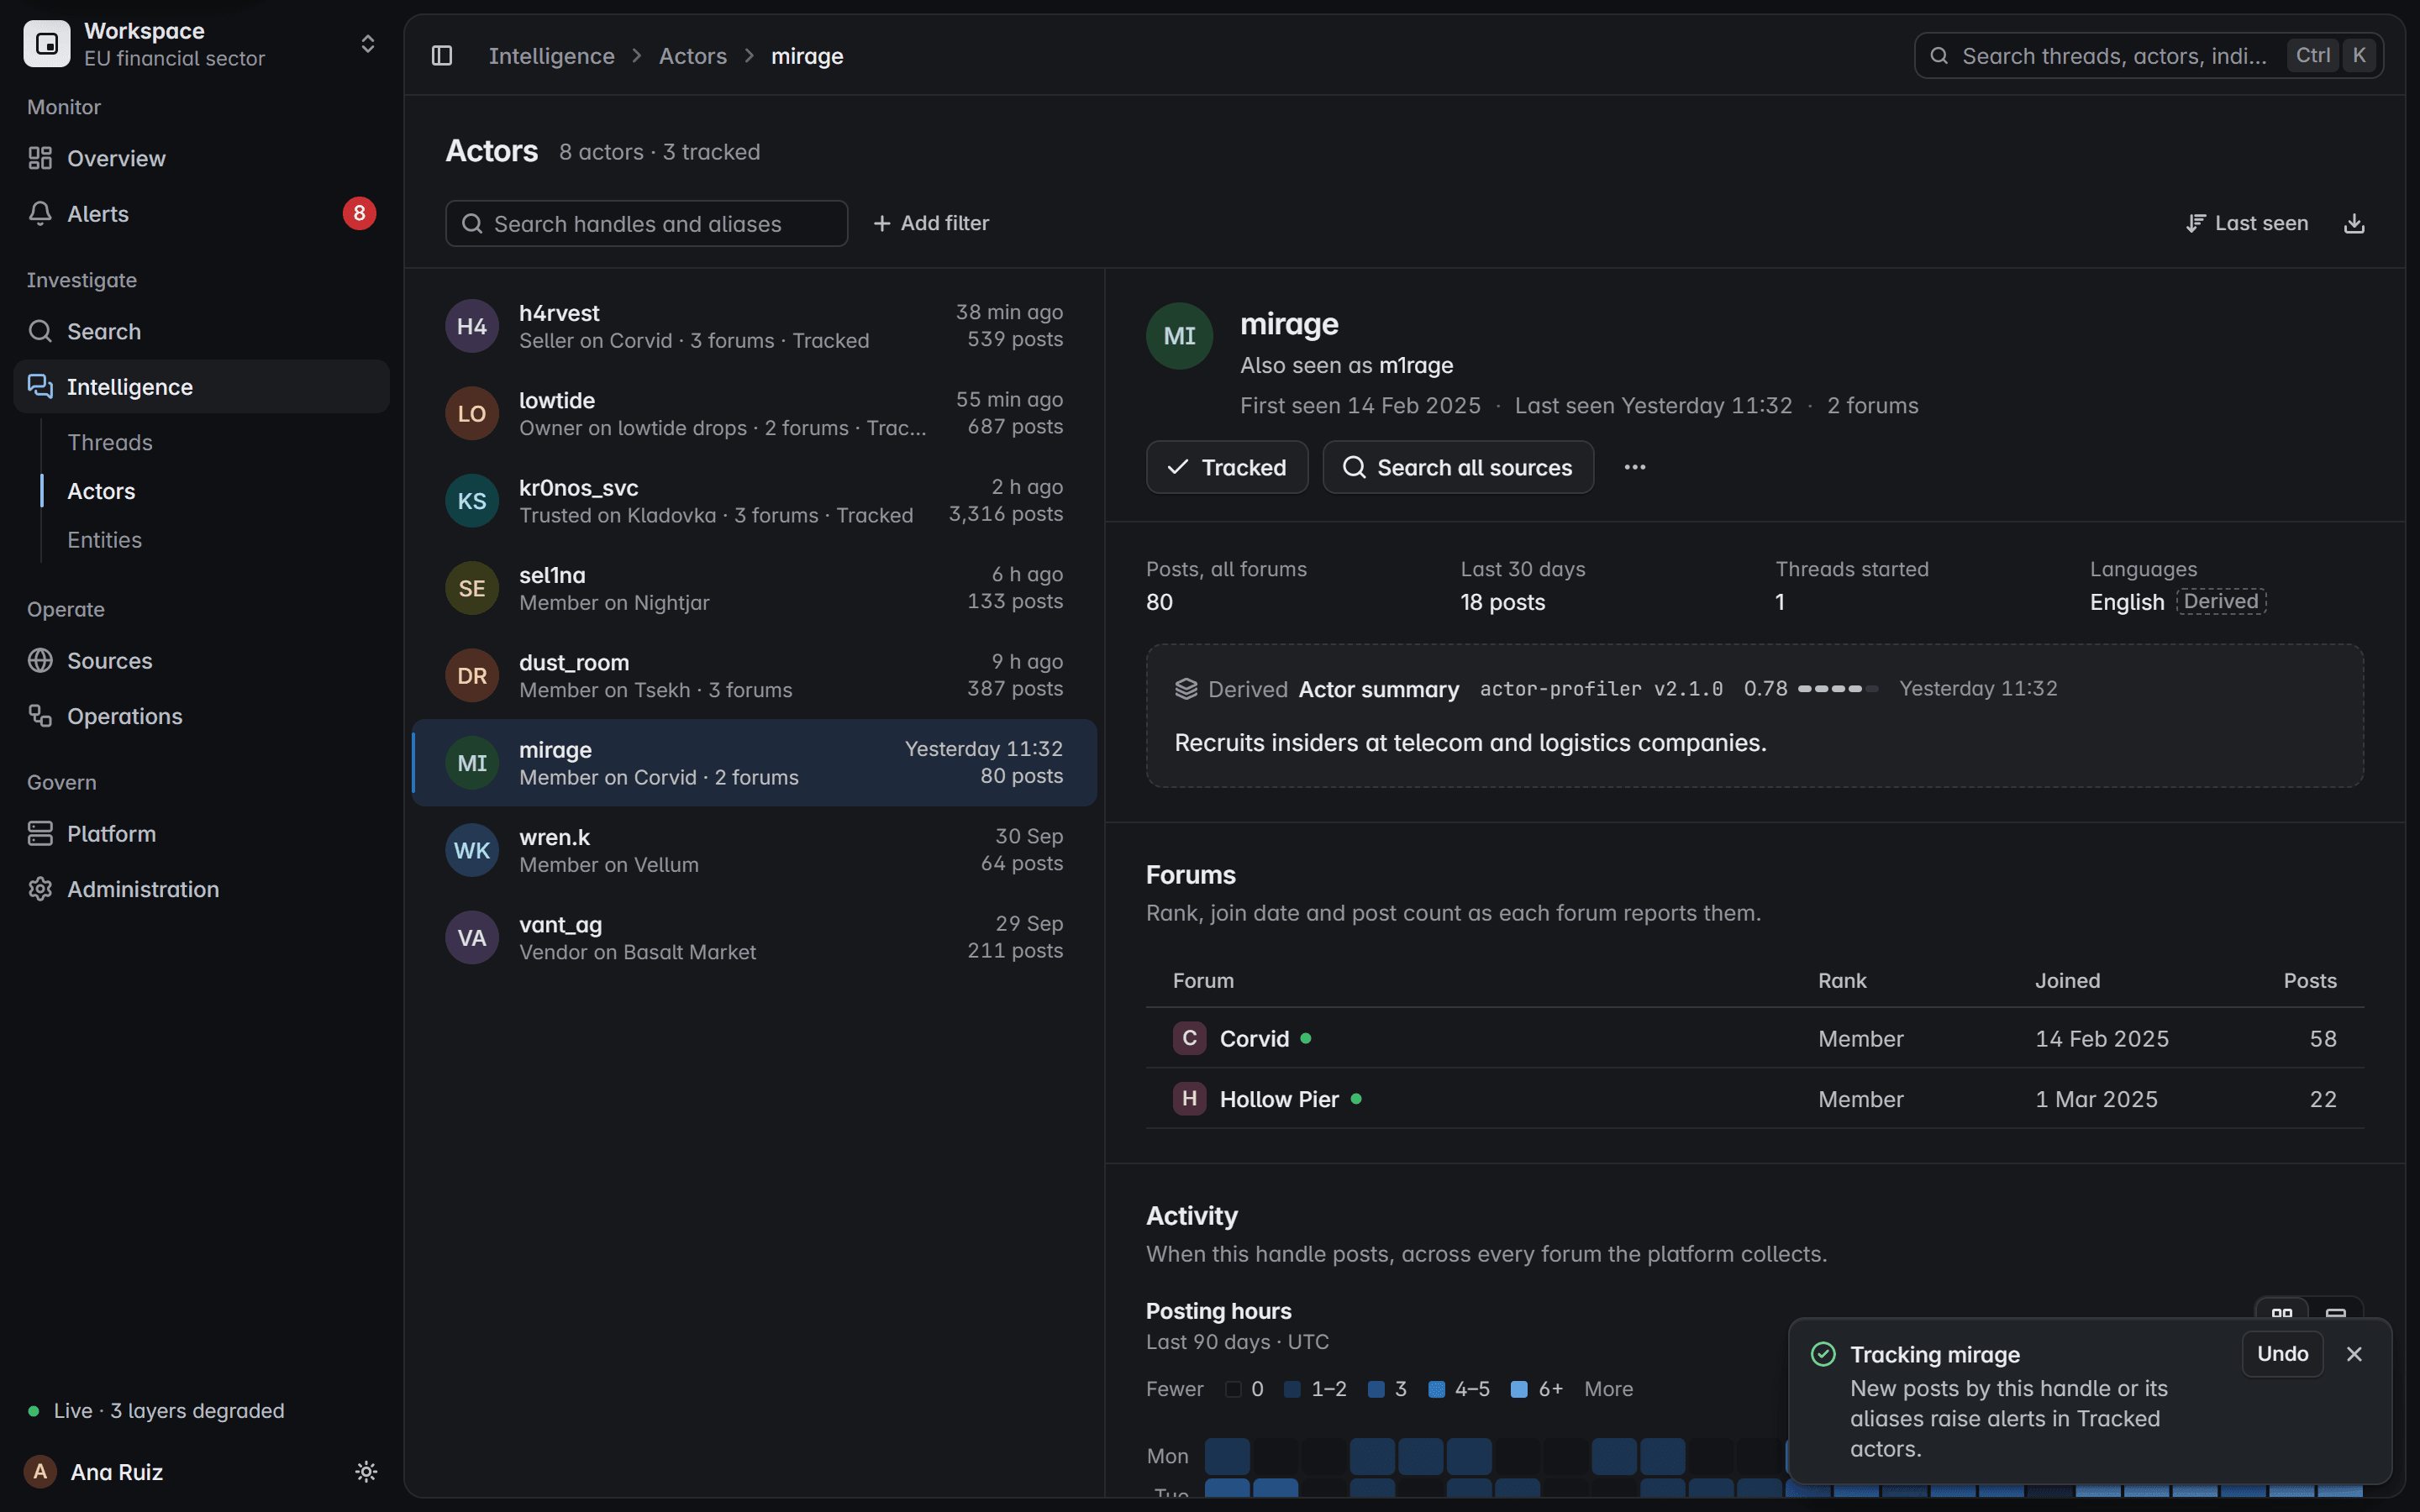
Un acteur qui recrute des initiés dans des sociétés de télécoms et de logistique, désormais sous watchlist.
Annonces de victimes de ransomware, suivies du compte à rebours au retrait, sans télécharger les données divulguées.
Surveillance des sites de fuite de ransomware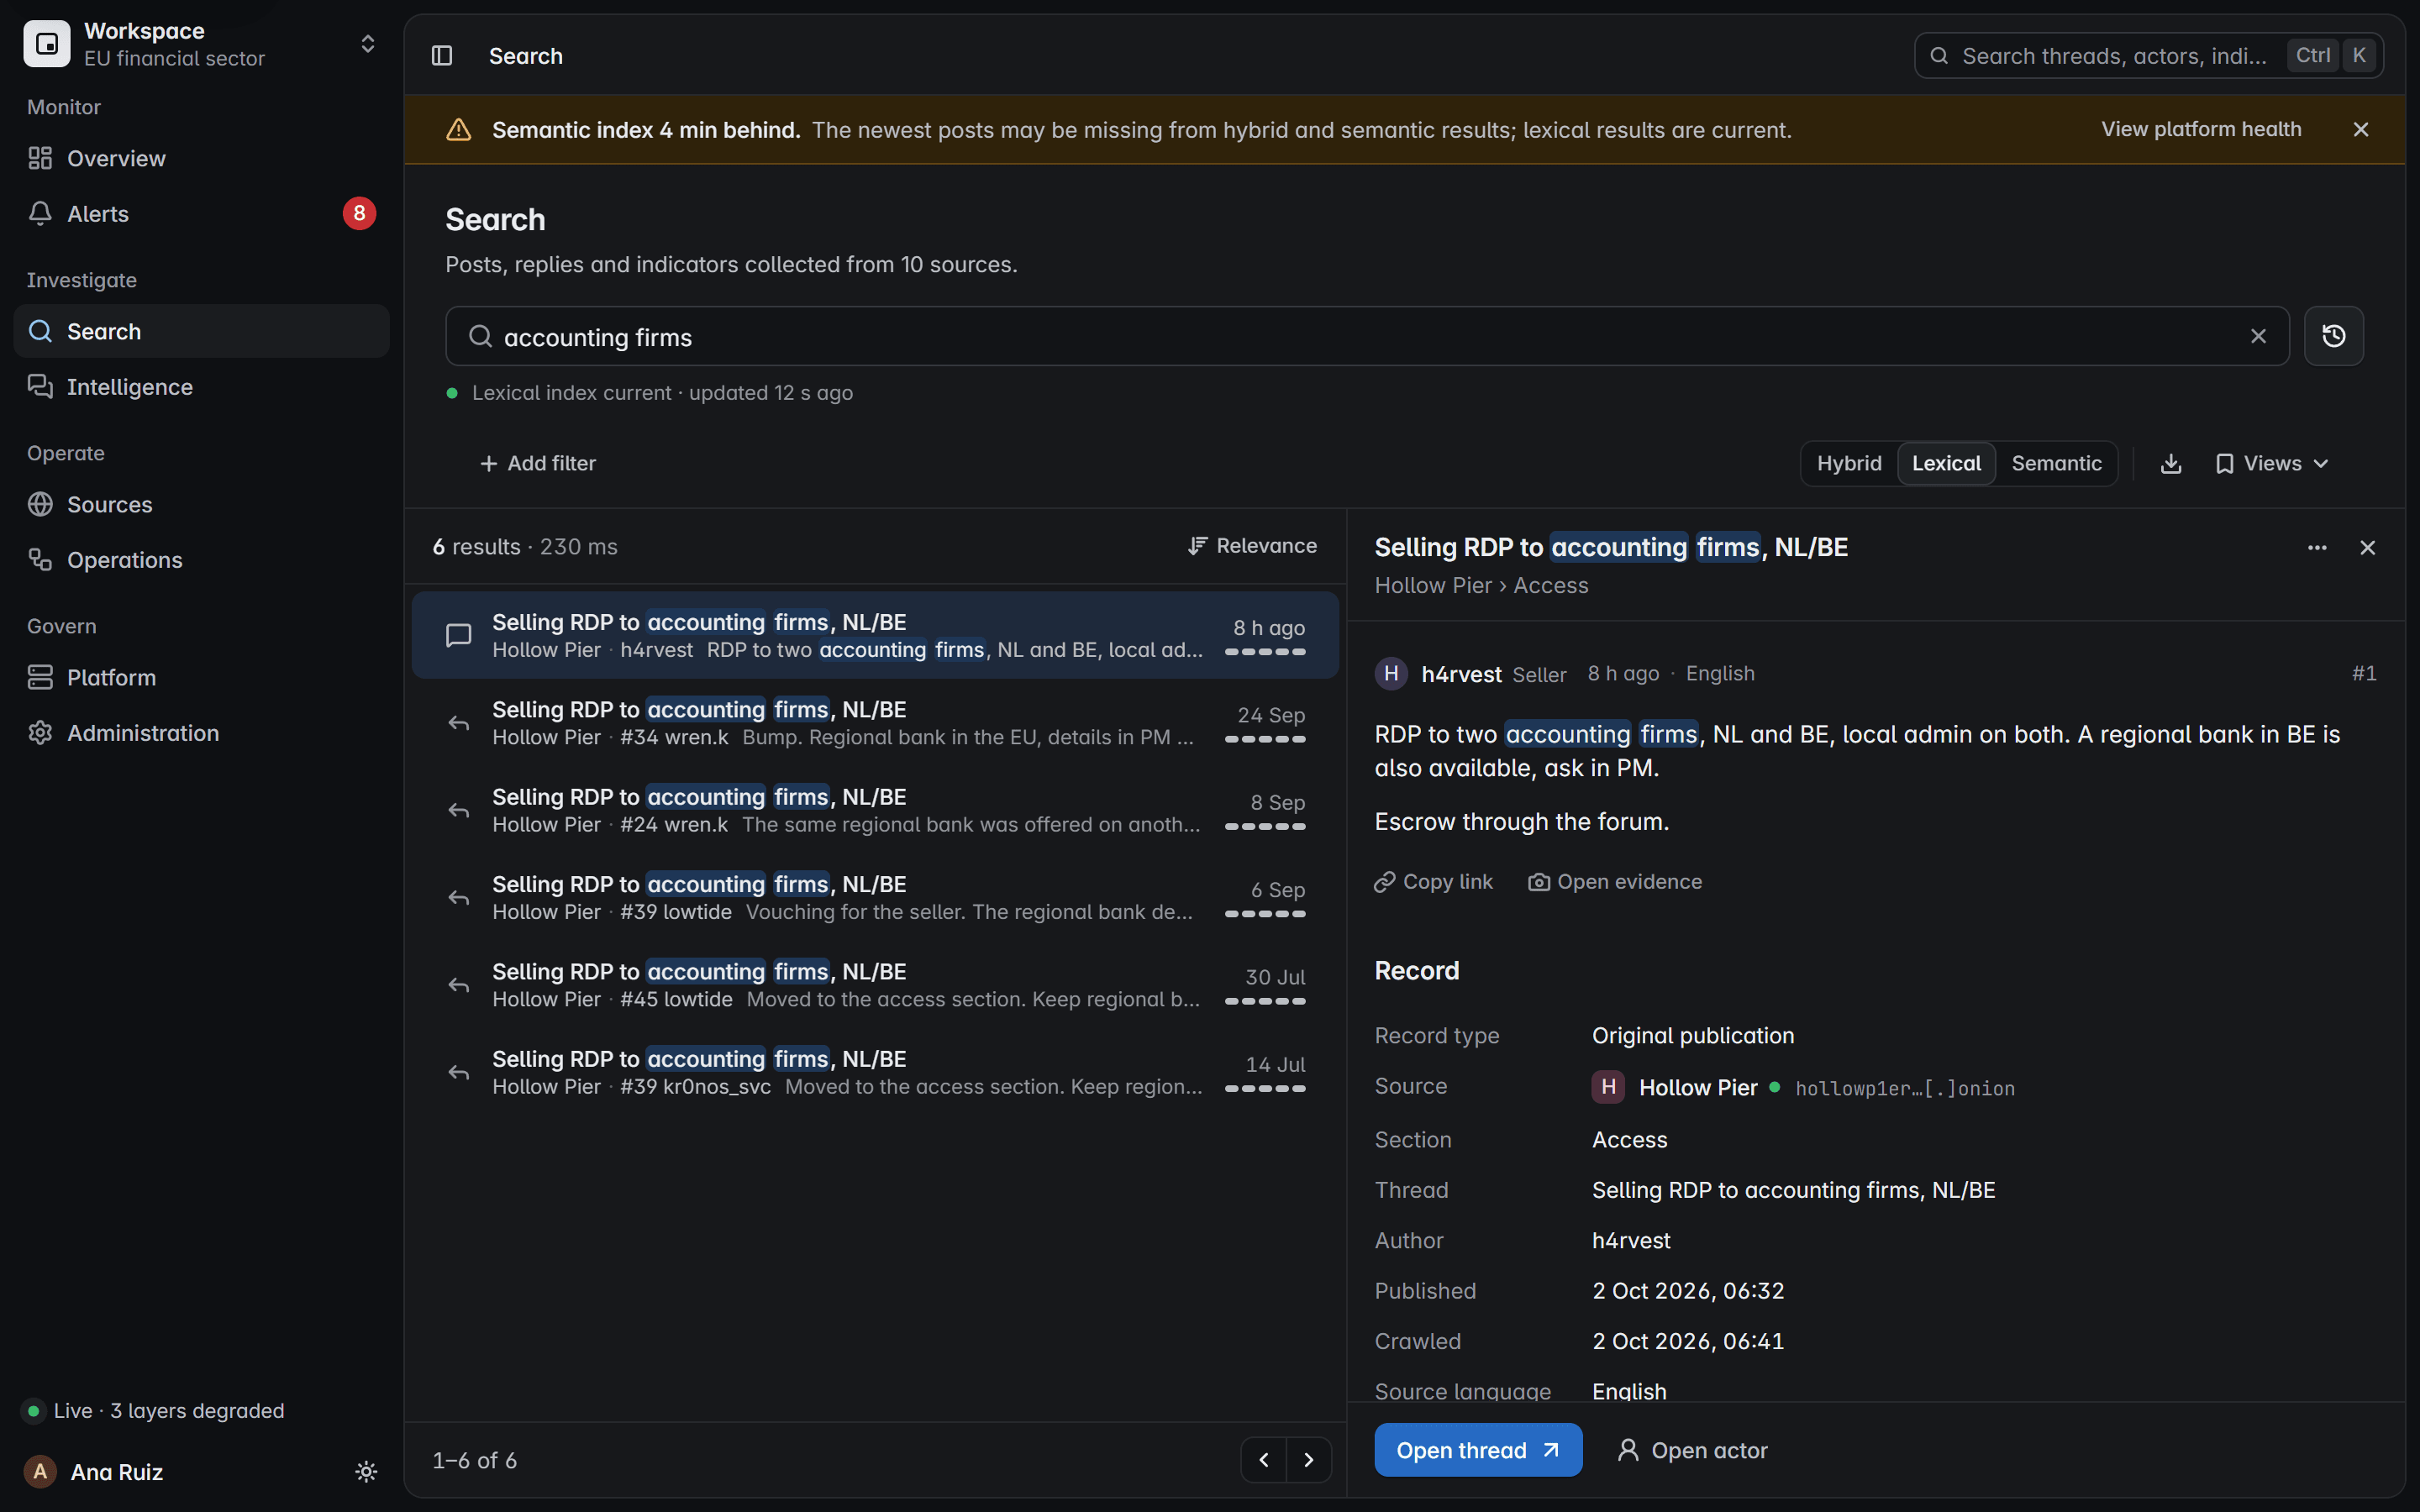
Écran du produit avec des données fictives
Dites-nous ce dont vous avez besoin. Nous vous présenterons une capture en direct, du post jusqu’à l’enregistrement scellé.
Vous préférez l’e-mail ? Écrivez à [email protected].
Nous comptons les visites sur notre propre serveur, sans cookies (voir l’avis de confidentialité). Avec votre accord, nous mesurerions aussi en détail l’usage des pages : sections, défilement et clics. Rien n’est partagé avec d’autres entreprises. Lire l’avis de confidentialité