Votre environnement, vos clés, vos preuves.
Exécutez Corvidint sur Kubernetes ou Docker Compose dans votre propre environnement, avec authentification unique, rôles par espace de travail, piste d’audit complète et identifiants dans votre coffre-fort.
Déployé dans votre environnement, pas dans le nôtre.
Corvidint s’installe sur Kubernetes ou Docker Compose et se connecte au fournisseur d’identité, au coffre-fort, au stockage et aux modèles que vous exploitez déjà.
Le périmètre est le vôtre
Installez avec des manifestes Kubernetes, un chart Helm ou Docker Compose, sur une infrastructure que vous contrôlez.
Vos services, par référence
Pointez-le vers votre fournisseur d’identité, votre coffre-fort de secrets, votre base de données, votre stockage objet et votre serveur de modèles. Les identifiants restent où ils sont.
Une seule sortie, encadrée
Le trafic sortant est refusé par défaut. La collecte n’atteint les sources que par les profils de sortie qu’un espace de travail autorise.
Votre environnementKubernetes ou Docker Compose
- Collecte
- Preuves
- Analyse
- Recherche
- Alertes
Trafic sortant refusé par défaut
Profils de sortieChoisis par source
- Tor
- VPN
- Proxy
Accès décidé par rôle, par espace de travail.
Les personnes se connectent via votre fournisseur d’identité. Chaque espace de travail isole ses sources, ses alertes et ses preuves, et chaque membre y détient un rôle.
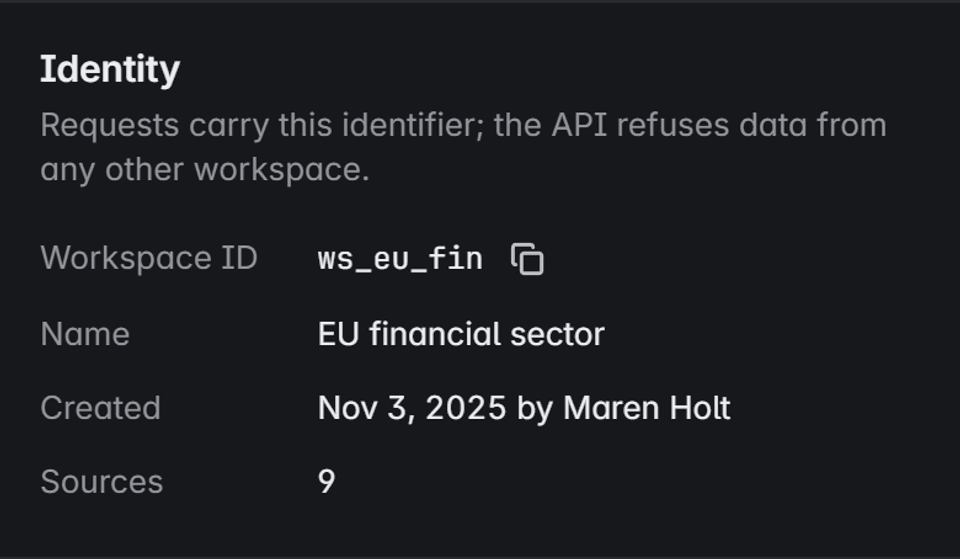
Les espaces de travail séparent les équipes
Chaque requête porte son espace de travail. L’API refuse les données de tout autre, si bien que les équipes et les clients ne voient jamais les preuves des autres.
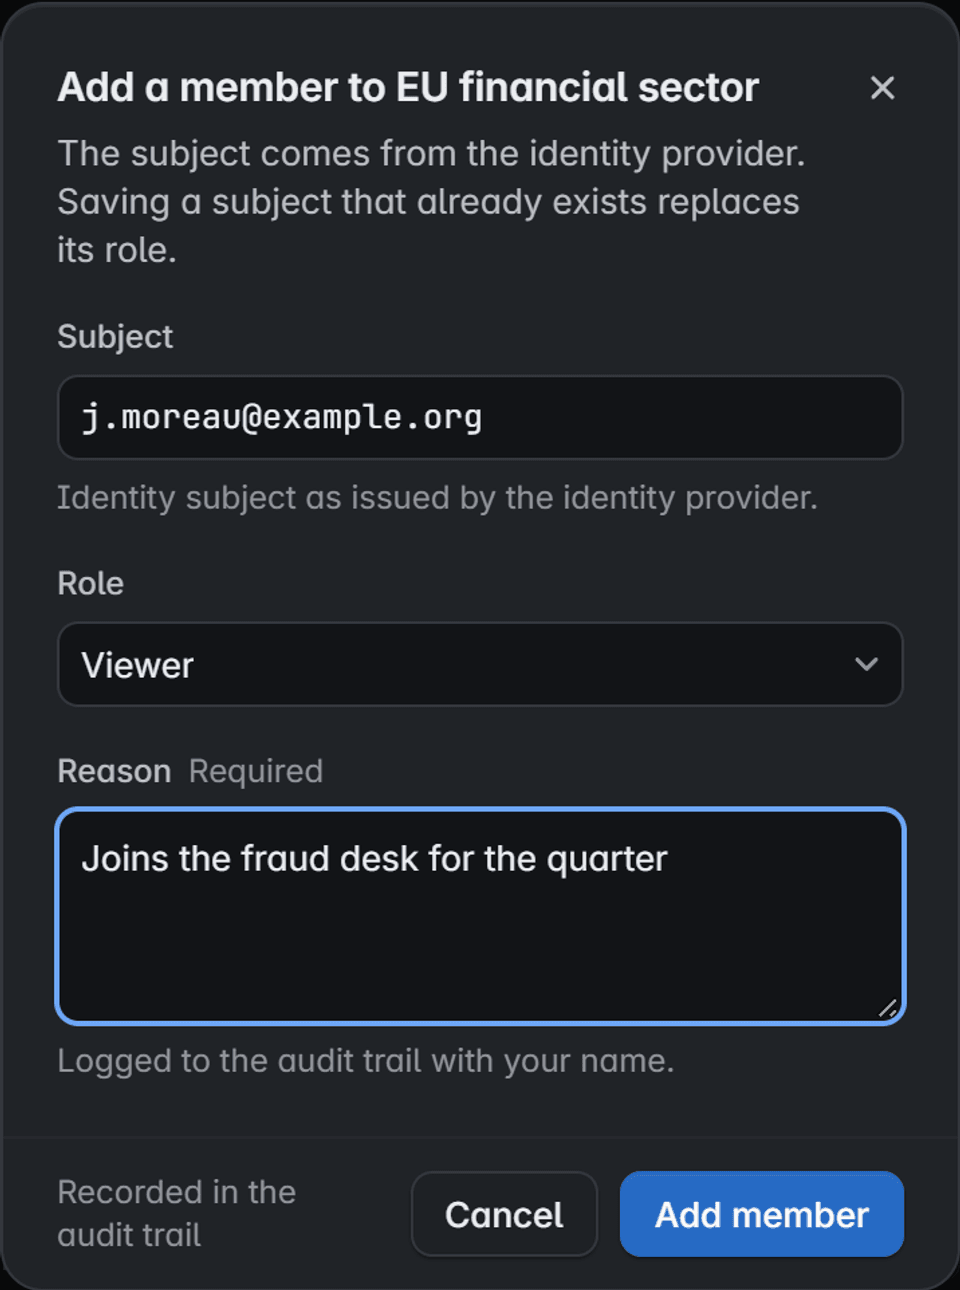
Les membres viennent de votre fournisseur
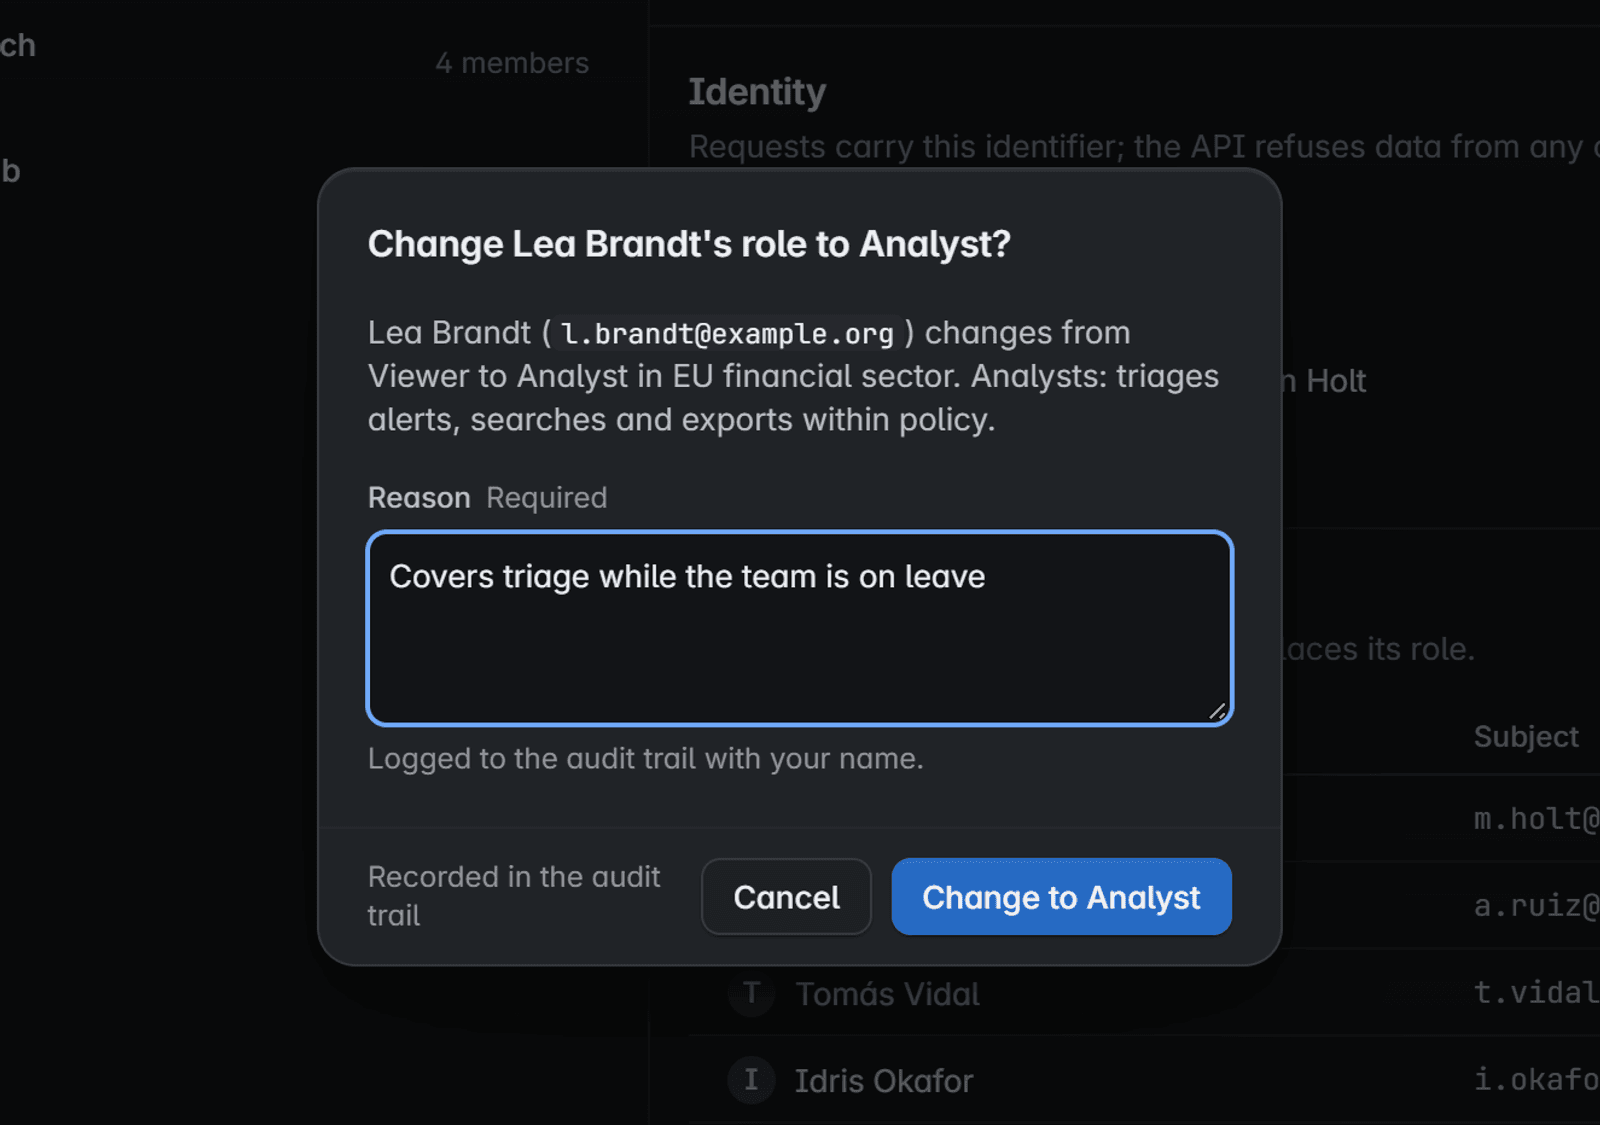
Ajoutez une personne par l’identifiant (subject) que délivre votre fournisseur d’identité, choisissez un rôle et indiquez un motif. Le changement est journalisé à votre nom.
Quatre rôles, rien d’implicite
Les lecteurs consultent. Les analystes trient, recherchent et exportent dans le cadre de la politique. Les opérateurs lancent la collecte. Les administrateurs modifient la politique et les membres.
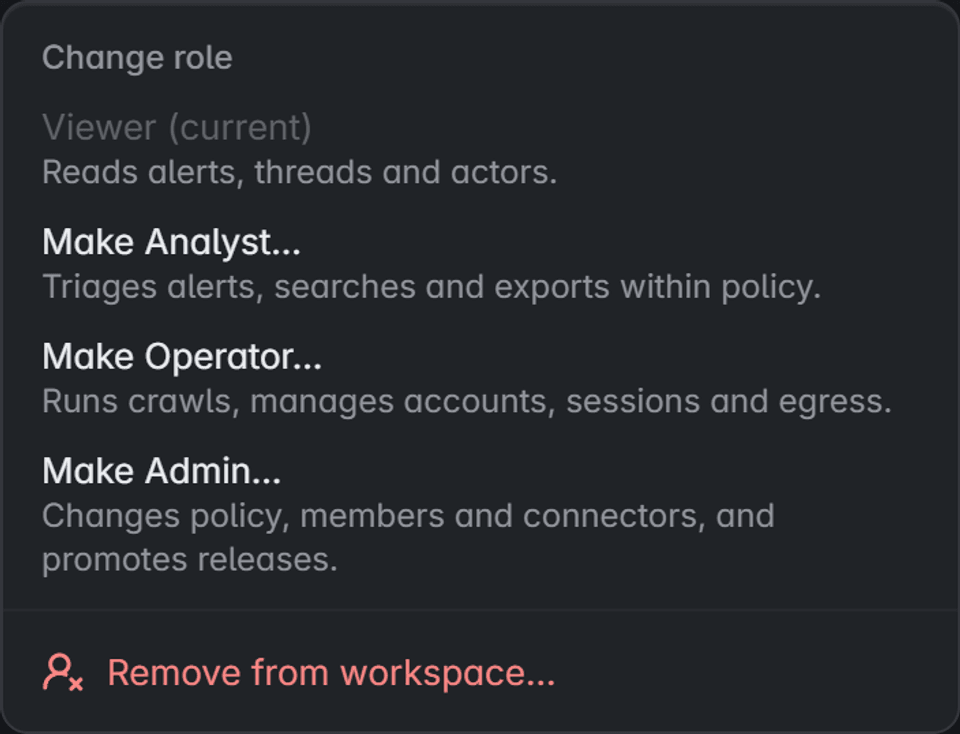
Chaque changement porte un motif
Changer un rôle ou retirer un membre demande un motif et s’inscrit dans la piste d’audit. Les actions passées restent attribuées.
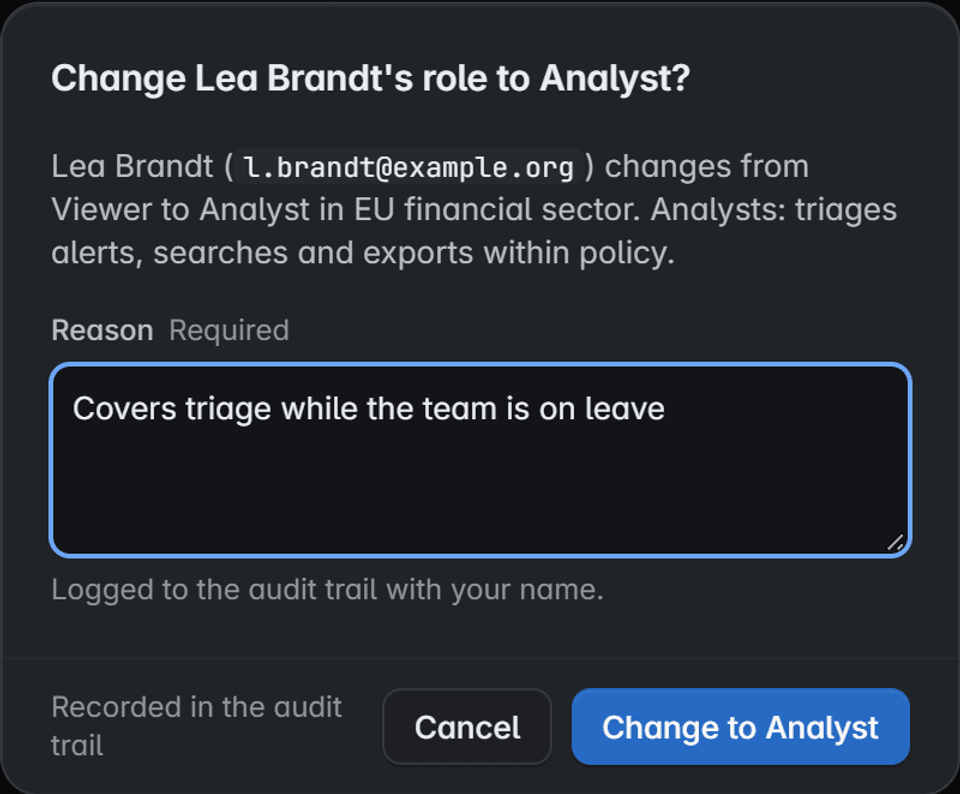
Écran du produit avec des données fictives
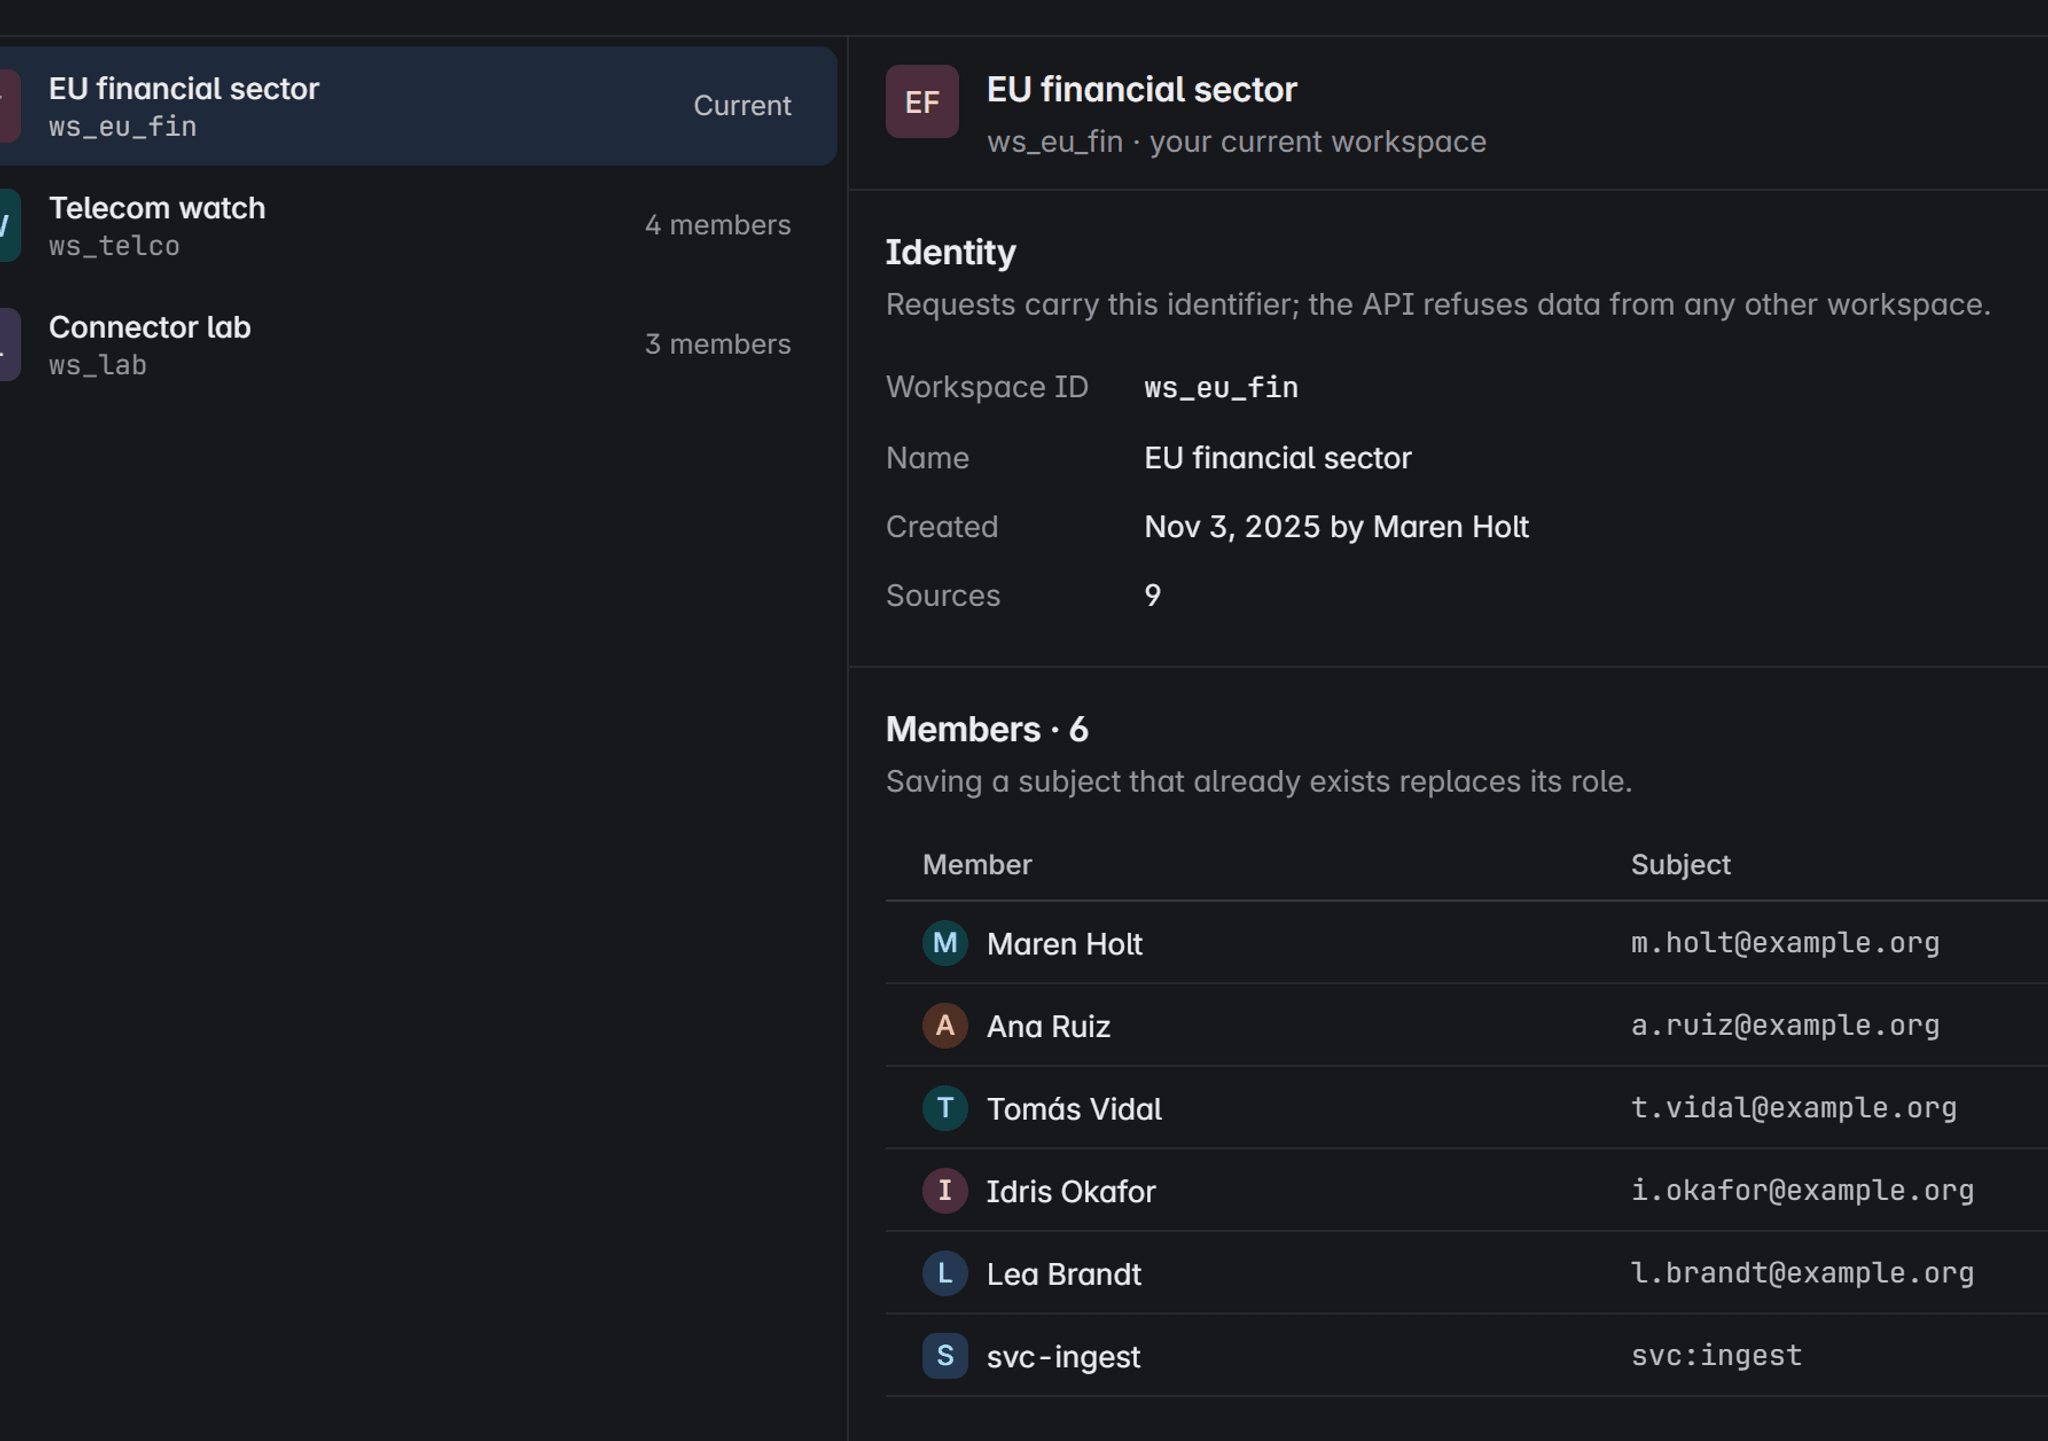
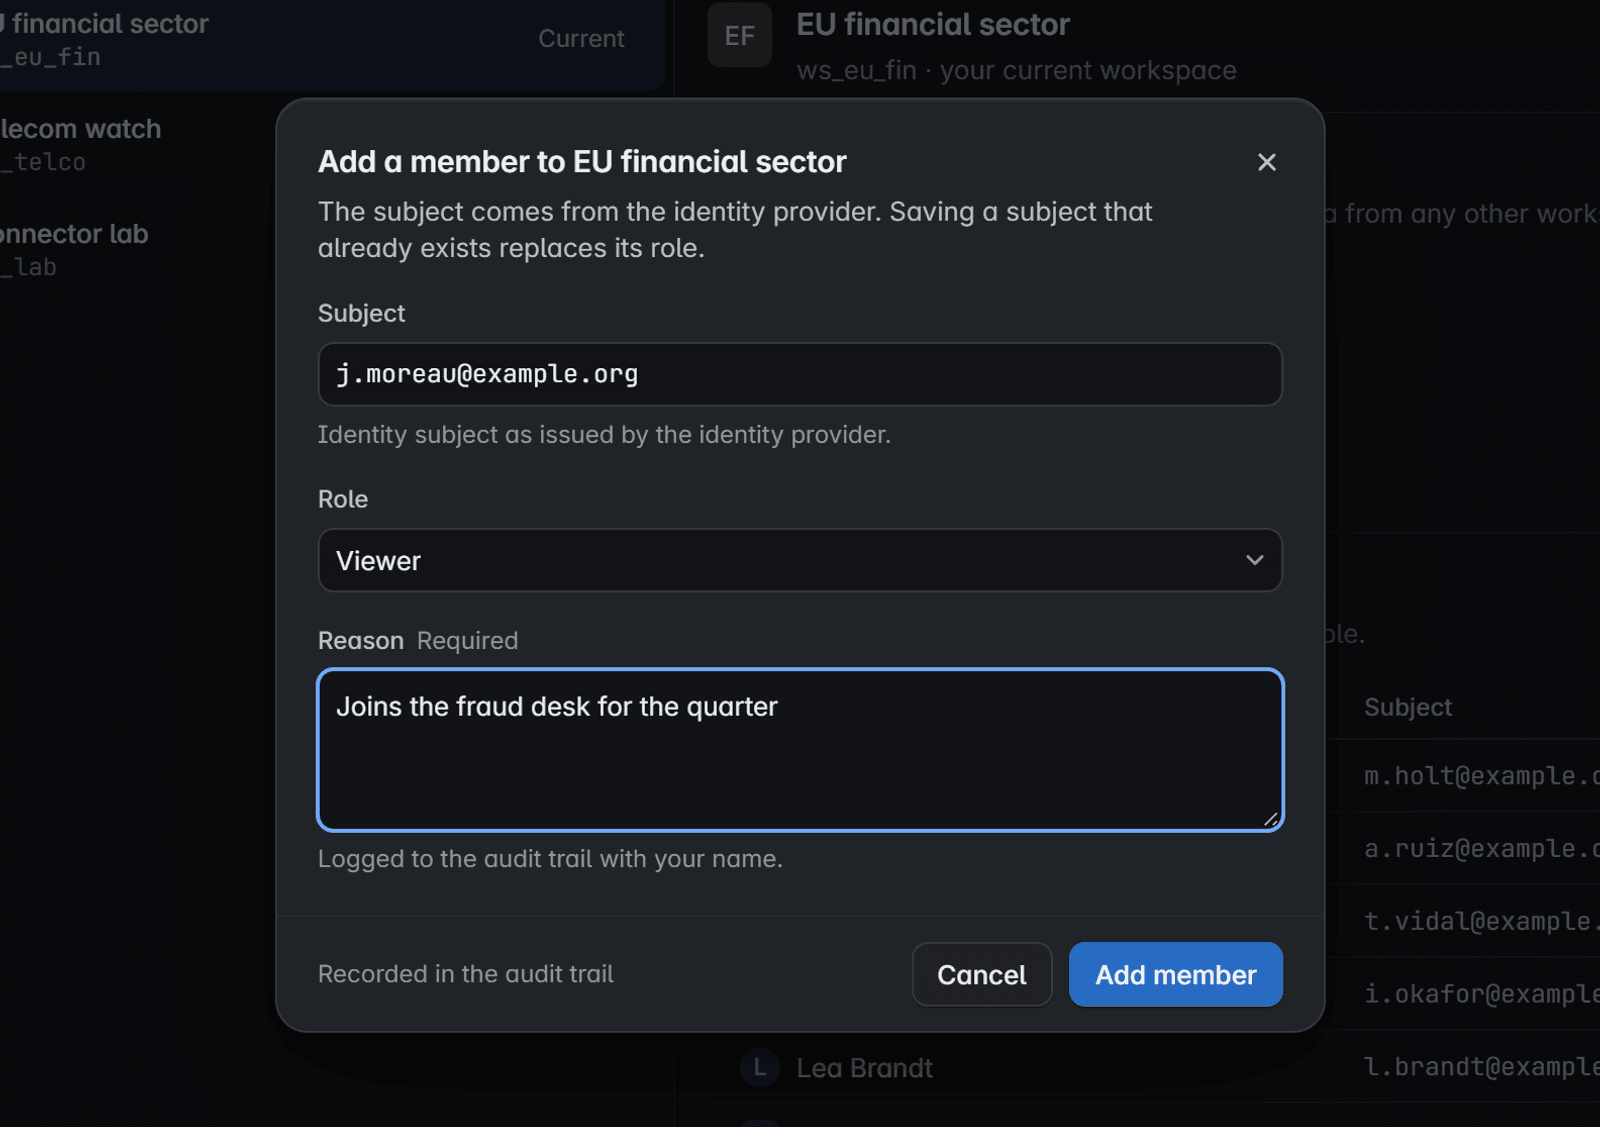
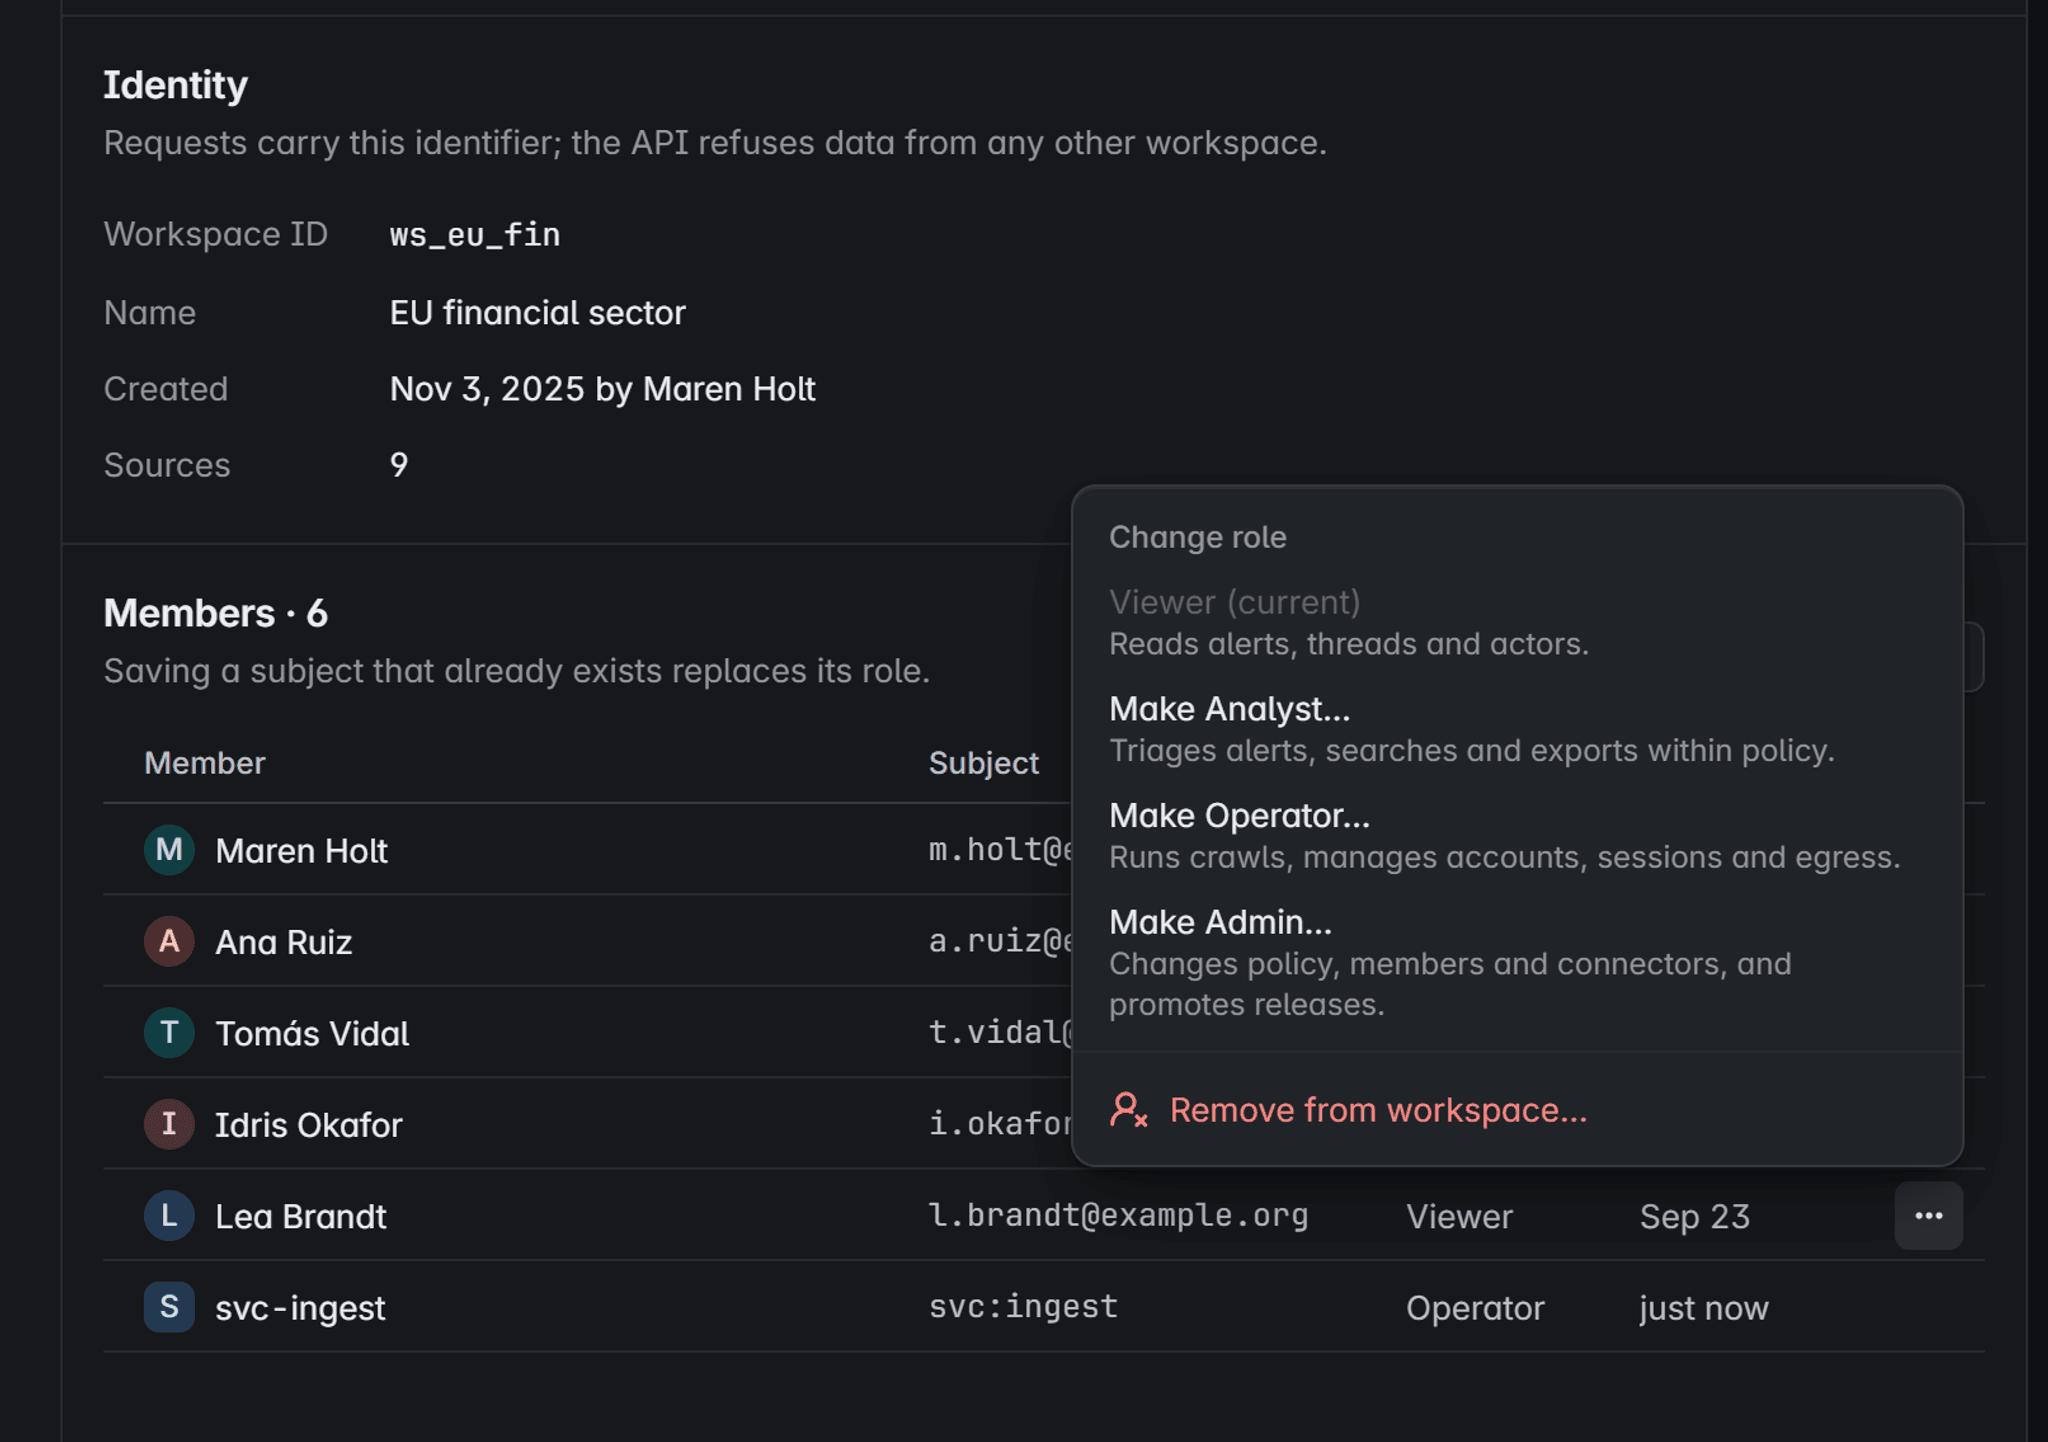
Écran du produit avec des données fictives
Une connexion qui échoue en sécurité
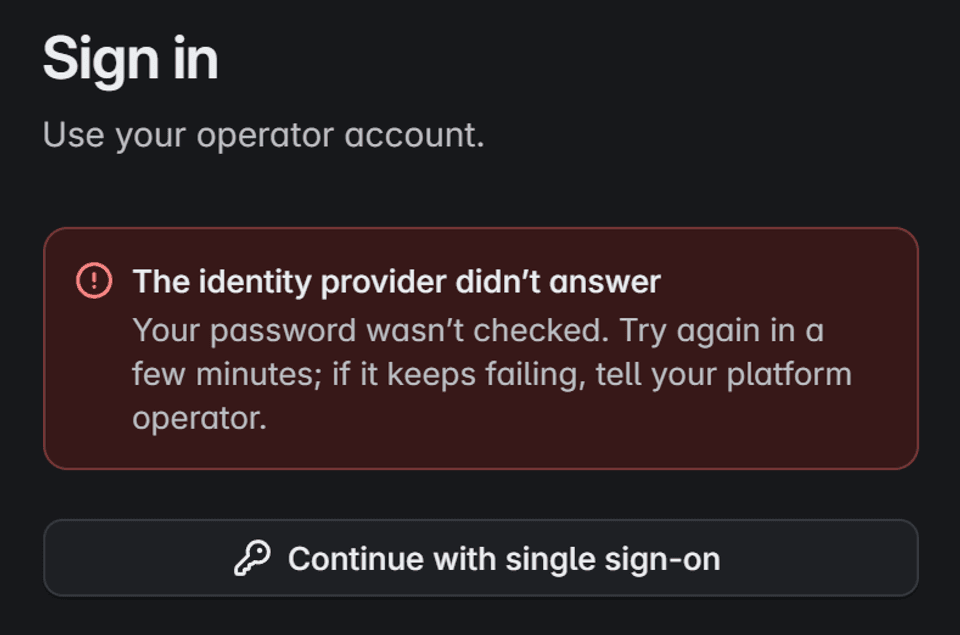
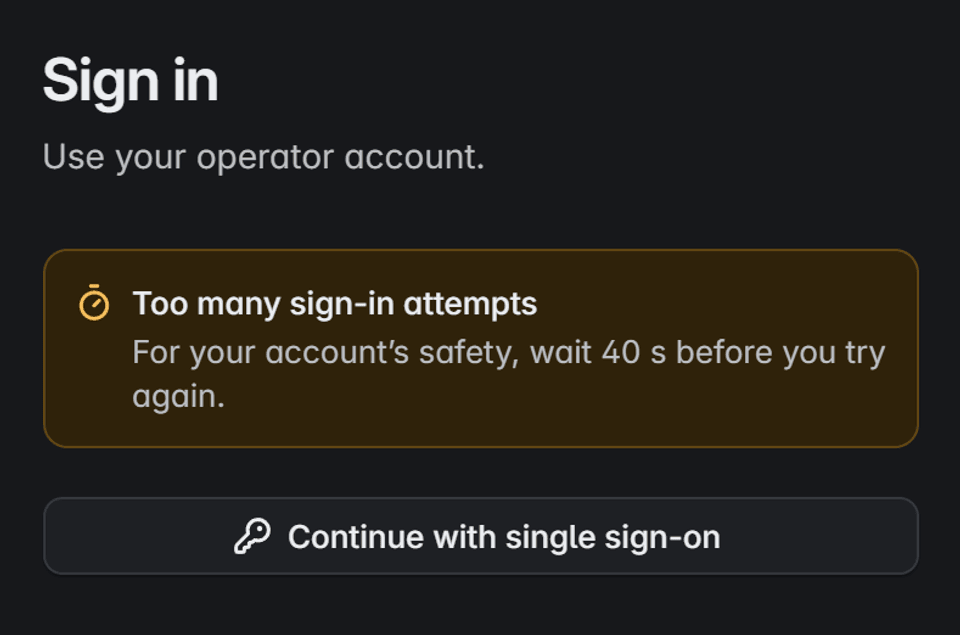
- Actions à fort impact
- Supprimer des preuves, modifier la rétention ou retirer une source demande une confirmation explicite, et une connexion multifacteur quand votre fournisseur la signale.
- Sessions conservées
- Rester connecté enregistre la session et le nom d’utilisateur dans ce navigateur, jamais le mot de passe.
Écran du produit avec des données fictives
Écran du produit avec des données fictives
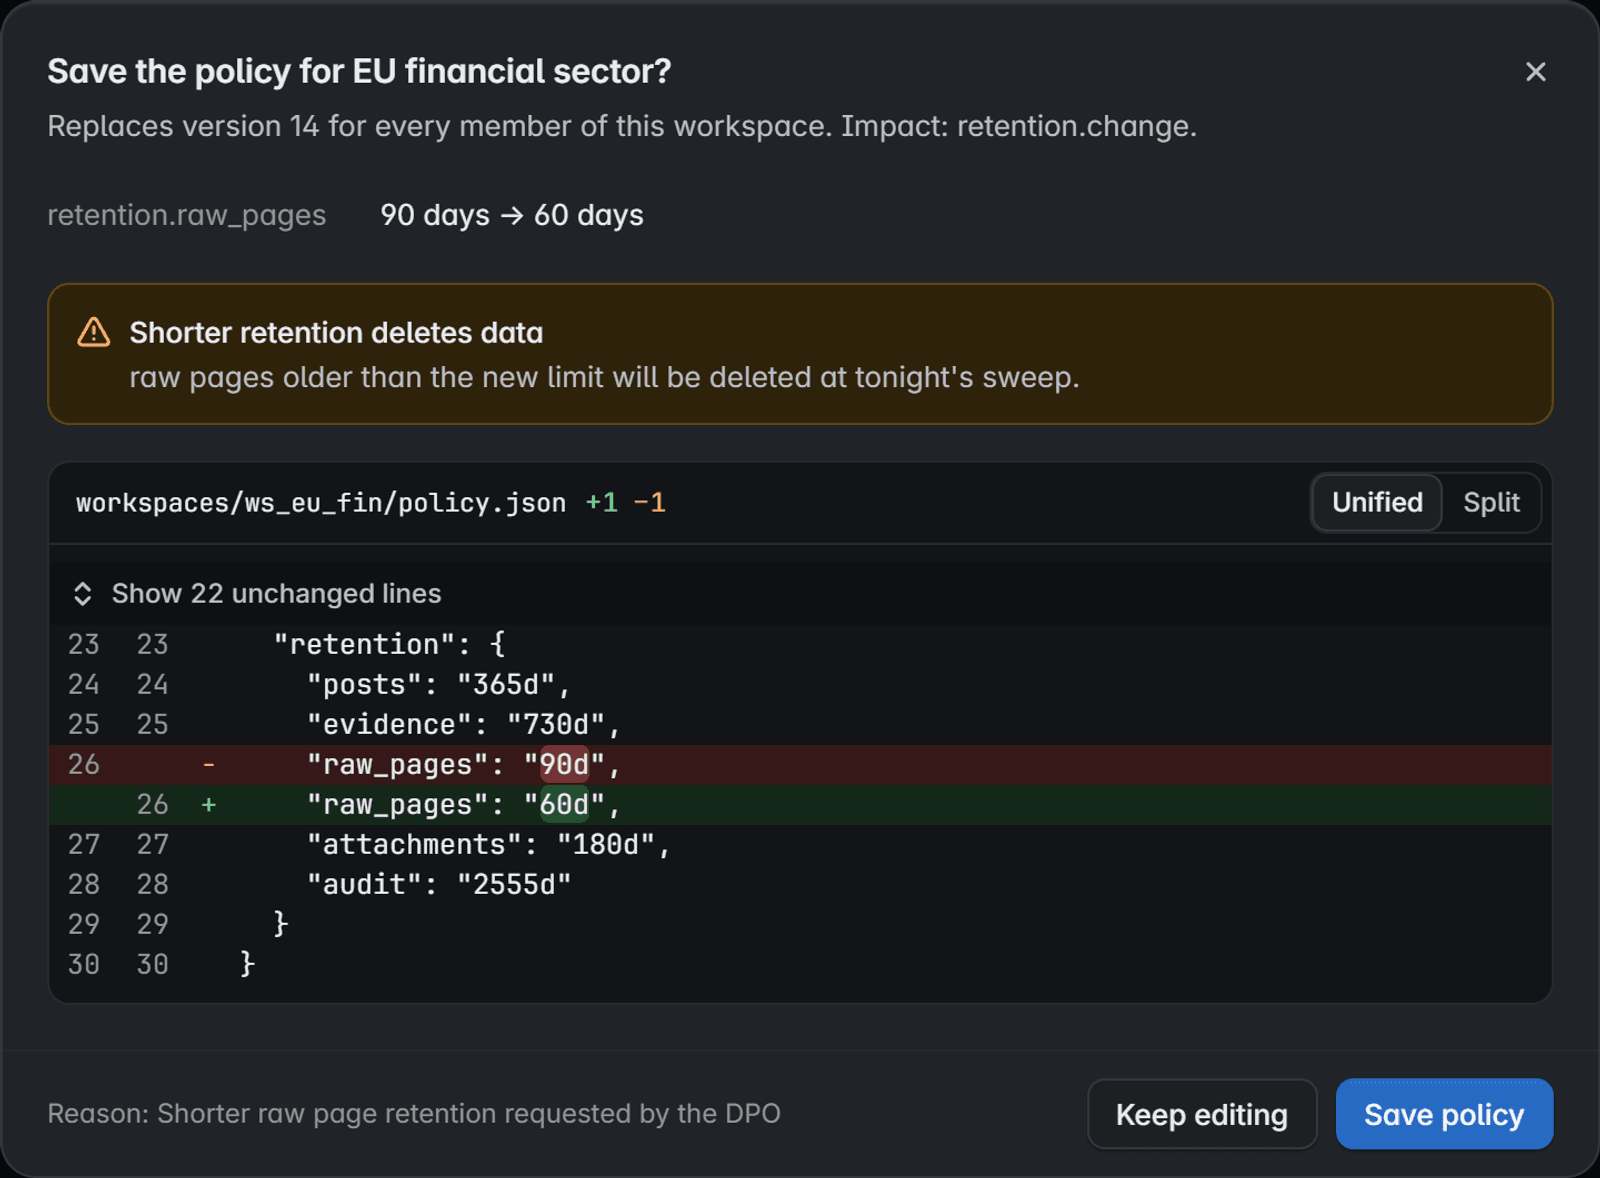
Rétention et conservation légale, fixées par vous.
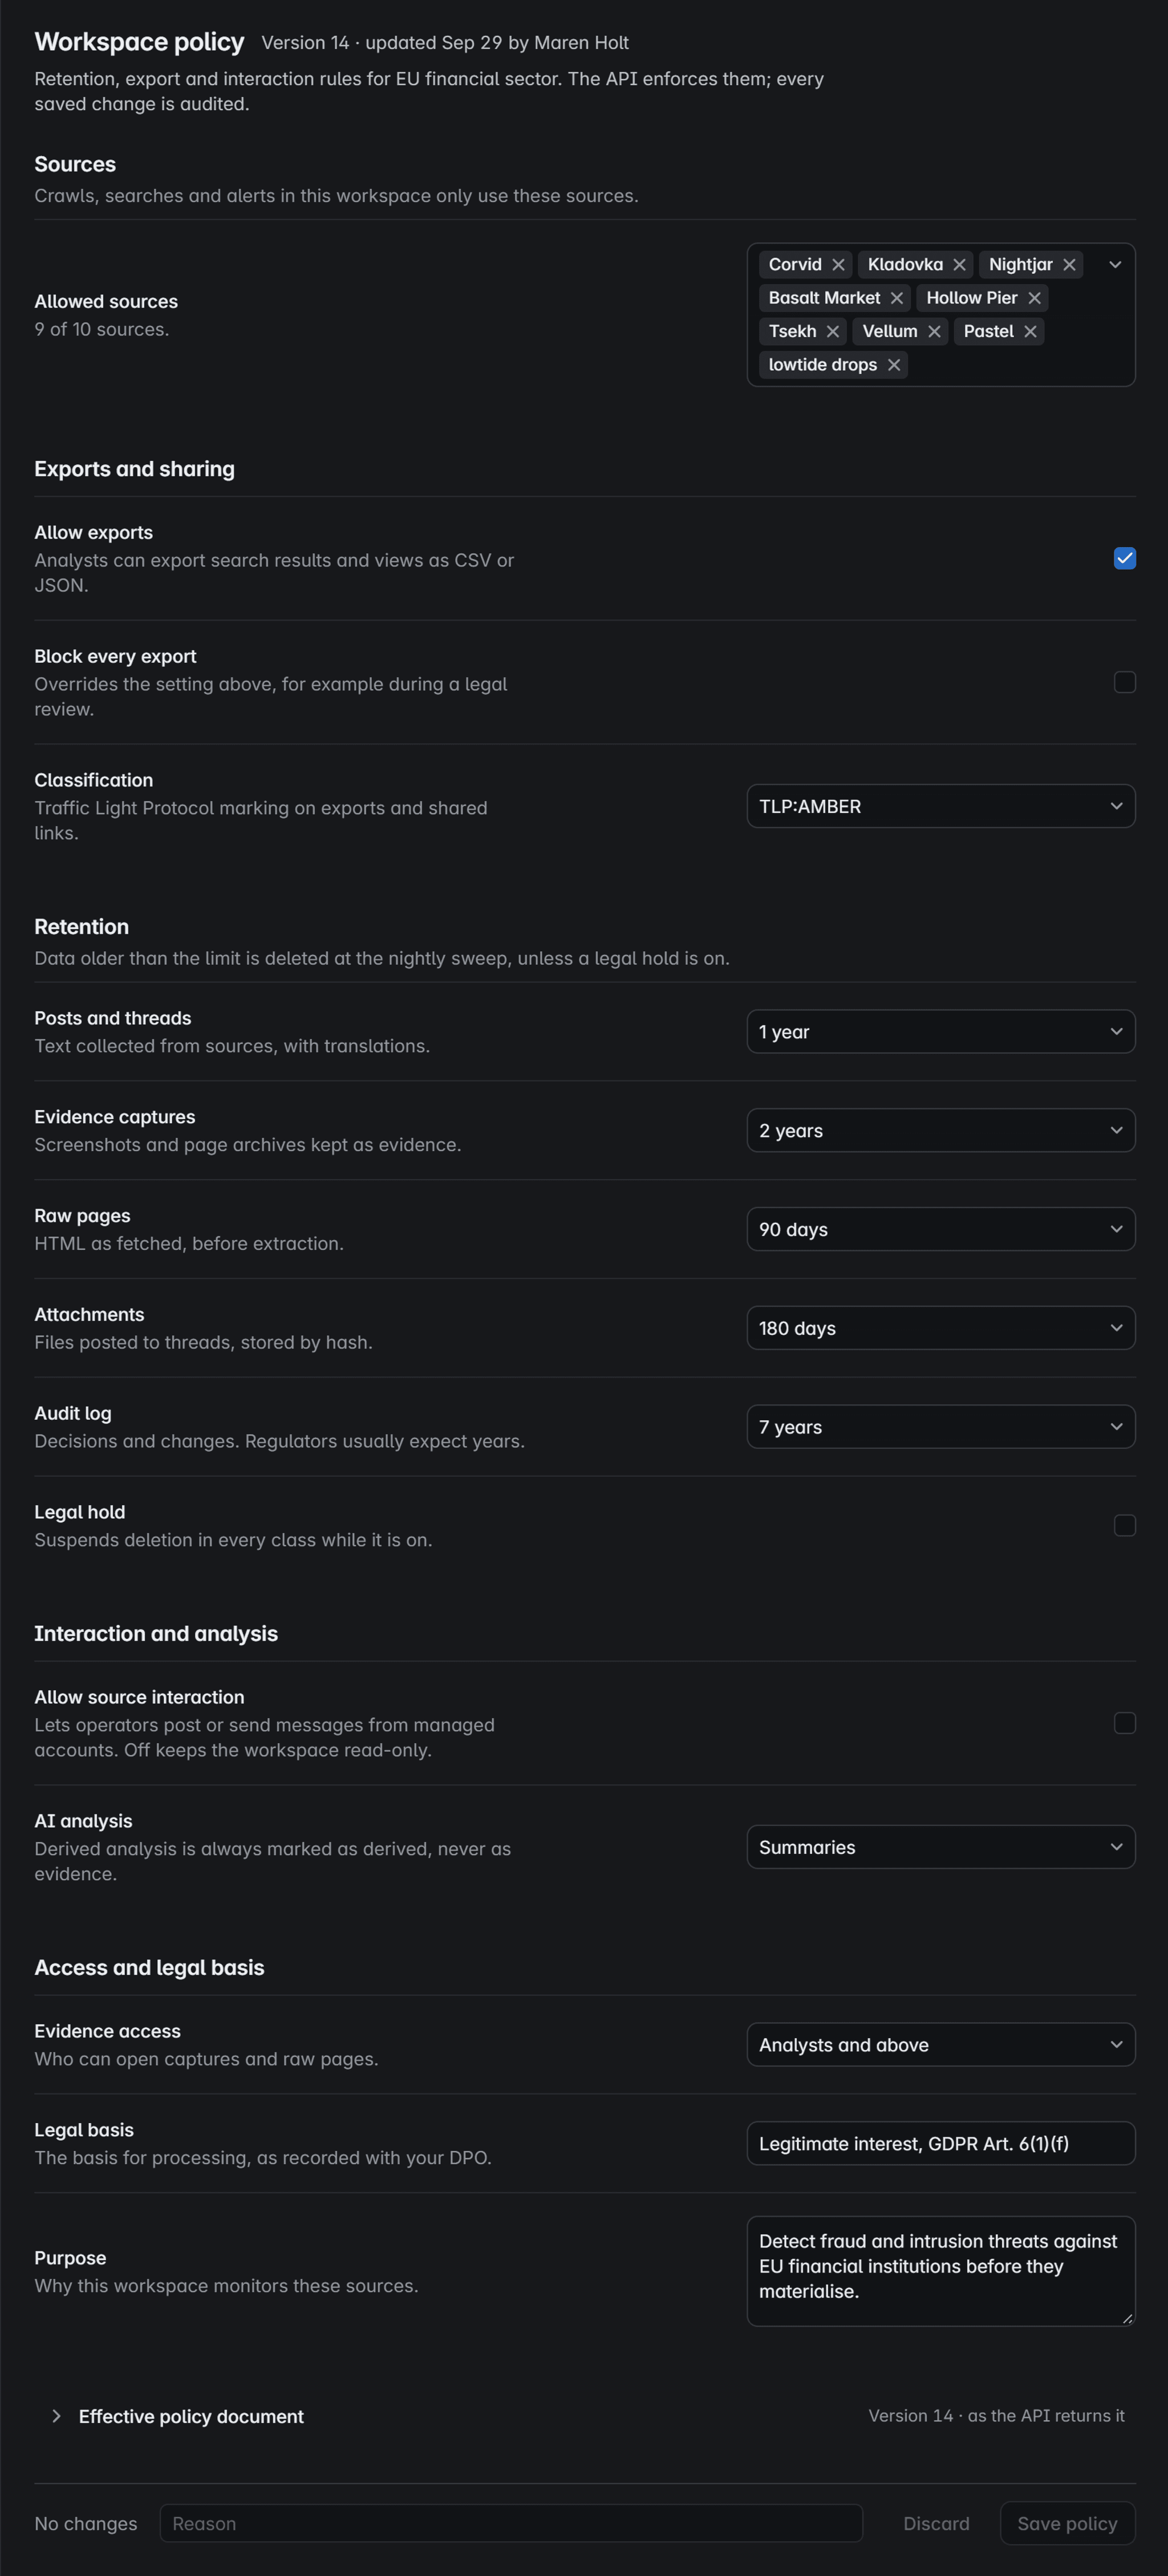
Chaque espace de travail a sa propre politique : sources, exports, rétention et ce que l’IA peut faire. L’API l’applique, et chaque changement est audité.
Uniquement les sources que vous autorisez
Les explorations, recherches et alertes d’un espace de travail n’utilisent que les sources listées par sa politique.
Des exports selon vos règles
Autorisez les exports, bloquez-les tous pendant une revue juridique, et marquez ce qui est partagé avec une classification Traffic Light Protocol.
Une limite pour chaque type de données
Posts, captures, pages brutes, pièces jointes et journal d’audit ont chacun leur propre limite. La conservation légale suspend toute suppression.
Lecture seule, IA étiquetée
L’interaction avec les sources reste désactivée sauf si vous l’autorisez. La sortie de l’IA est toujours marquée comme dérivée, jamais comme preuve.
Qui ouvre les preuves
Choisissez qui peut ouvrir les captures et les pages brutes, et consignez à côté la base légale et la finalité.
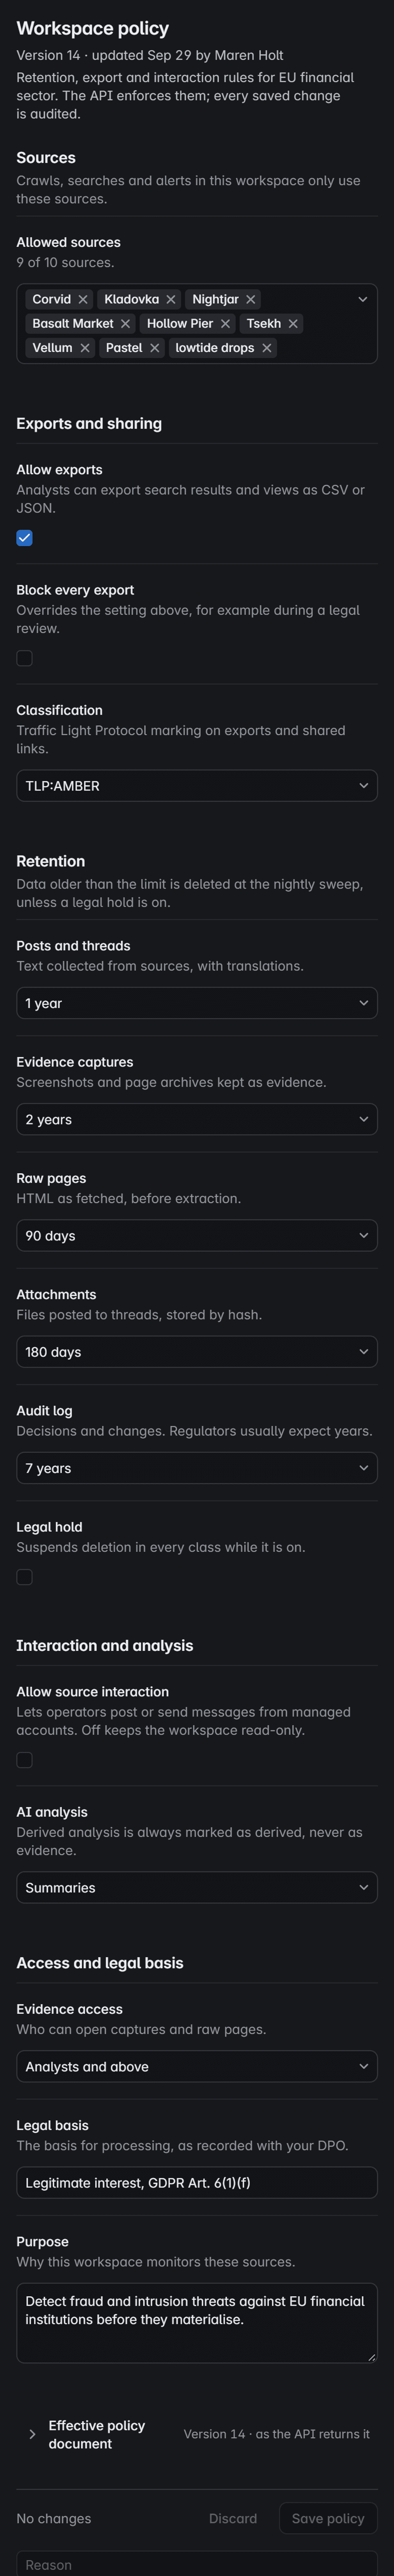
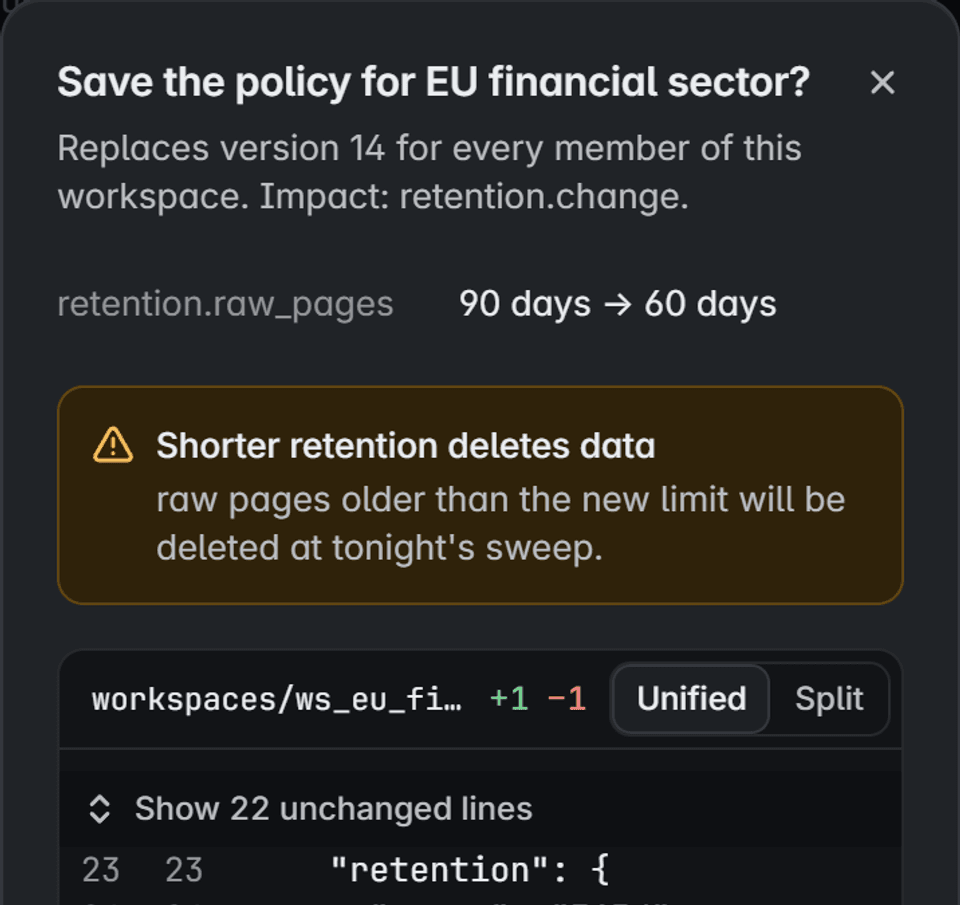
Montré avant toute suppression
L’enregistrement demande un motif et montre la différence. Une limite plus courte prévient de ce que le nettoyage de cette nuit supprimera.
Écran du produit avec des données fictives
Les secrets restent dans votre coffre-fort.
Les identifiants de sources, les identifiants de sortie réseau et les clés de modèles vivent dans votre coffre-fort de secrets. Corvidint conserve une référence pour chacun, jamais la valeur.
workspacesws_eu_finEspace de travailsourcesbasaltSourceloginIdentifiant
Là où un secret n’apparaît jamais
- Rotation
- Renouvelez une valeur dans le coffre-fort et la console affiche une nouvelle version, sans révéler aucune des deux valeurs.
- Retrait
- Retirer une source révoque les secrets qu’elle utilisait.
- Fichiers de configurationLes paramètres contiennent le chemin dans le coffre-fort, jamais la valeur.
- Journaux et métriquesL’expurgation garde les valeurs hors des journaux, et ni les noms ni les étiquettes de métriques n’en portent.
- Sauvegardes de donnéesLes sauvegardes ne contiennent que des chemins de référence, jamais de matériel secret.
- Le navigateurLa console voit le chemin, la version et la présence. Le matériel stocké ne lui est jamais envoyé.
- La piste d’auditLes événements consignent ce qui a été fait et par qui, jamais le secret lui-même.
Une reprise que vous répétez, pas que vous supposez.
Une sauvegarde qui n’a jamais été restaurée n’inspire pas confiance. Des tests de restauration s’exécutent à intervalle régulier et prouvent chacune des étapes ci-dessous.
Restaurer les enregistrements
Le système de référence revient en premier, depuis sa dernière sauvegarde ou à un instant donné.
Vérifier les preuves
Chaque capture est contrôlée par rapport à son empreinte SHA-256 avant d’être comptée.
Reconstruire la recherche
La recherche est reconstruite à partir des enregistrements. Elle n’est jamais restaurée depuis un dump.
Reprendre depuis les points de contrôle
Chaque source repart de son dernier point de contrôle durable, pas du début.
Prouver l’absence de doublons
Les posts retraités sont rapprochés de ce qui existe, jamais comptés deux fois.
Retracer la filiation
Chaque post est de nouveau relié à sa capture et à l’exécution qui l’a collecté.
- Tests planifiés
- Les tests s’exécutent à intervalle régulier, hors production. En lancer un à la main demande une confirmation.
- Objectifs par service
- Les objectifs de point et de durée de reprise sont fixés pour chaque service que vous exploitez.
- Pannes répétées
- Perte d’un worker, redémarrages de base de données et pannes réseau sont répétés, et points de contrôle, preuves et recherche doivent rester cohérents.
Un renseignement sur la menace auto-hébergé, là où restent vos preuves.
Les réponses courtes aux questions qu’une revue de sécurité pose en premier.
- Déploiement
- Kubernetes ou Docker Compose, dans votre environnement
- Identité
- Authentification unique via OIDC avec votre fournisseur
- Rôles
- Lecteur, analyste, opérateur et administrateur, par espace de travail
- Isolation
- Espaces de travail appliqués par l’API à chaque requête
- Actions à fort impact
- Confirmation explicite avant exécution
- Audit
- Chaque décision consignée et attribuable, refus compris
- Rétention
- Une limite par classe de données, avec conservation légale
- Reprise
- Sauvegardes et tests de restauration planifiés
- Secrets
- Dans votre coffre-fort, référencés par chemin
- Réseau
- Trafic sortant refusé par défaut, sortie réseau par source
- Modèles d’IA
- Locaux, auto-hébergés ou d’un fournisseur de votre choix
- Preuves
- Captures scellées par une empreinte SHA-256
- Intégration
- API REST versionnée et webhooks
Autorisé et en observation seule.
Corvidint ne surveille que des sources auxquelles votre organisation est autorisée à accéder. Il ne contourne jamais les contrôles d’accès, ne compromet aucun compte et n’exploite aucun site.
Les données divulguées ne sont jamais téléchargées, et la sortie de l’IA n’est jamais traitée comme une preuve.
Lire la politique d’usage responsableVoyez-le sur vos propres sources.
Dites-nous ce dont vous avez besoin. Nous vous présenterons une capture en direct, du post jusqu’à l’enregistrement scellé.
Vous préférez l’e-mail ? Écrivez à [email protected].