Ortamınız, anahtarlarınız, kanıtınız.
Corvidint ürününü kendi ortamınızda Kubernetes veya Docker Compose ile çalıştırın; tek oturum açma, çalışma alanı rolleri, eksiksiz denetim kaydı ve vault’unuzda tutulan kimlik bilgileriyle.
Sizin ortamınızda dağıtılır, bizimkinde değil.
Corvidint, Kubernetes veya Docker Compose üzerine kurulur ve zaten çalıştırdığınız kimlik sağlayıcıya, vault’a, depolamaya ve modellere bağlanır.
Sınır sizindir
Kubernetes manifestleri, bir Helm chart’ı veya Docker Compose ile, kontrol ettiğiniz altyapıya kurun.
Hizmetleriniz, referansla
Kimlik sağlayıcınıza, sır vault’unuza, veritabanınıza, nesne depolamanıza ve model sunucunuza yönlendirin. Kimlik bilgileri bulundukları yerde kalır.
Yönetilen tek çıkış
Giden trafik varsayılan olarak engellenir. Toplama, kaynaklara yalnızca bir çalışma alanının izin verdiği çıkış profilleri üzerinden ulaşır.
OrtamınızKubernetes veya Docker Compose
- Toplama
- Kanıt
- Analiz
- Arama
- Uyarılar
Giden trafik varsayılan olarak engellenir
Çıkış profilleriKaynak başına seçilir
- Tor
- VPN
- Proxy
Erişim role göre belirlenir, çalışma alanı başına.
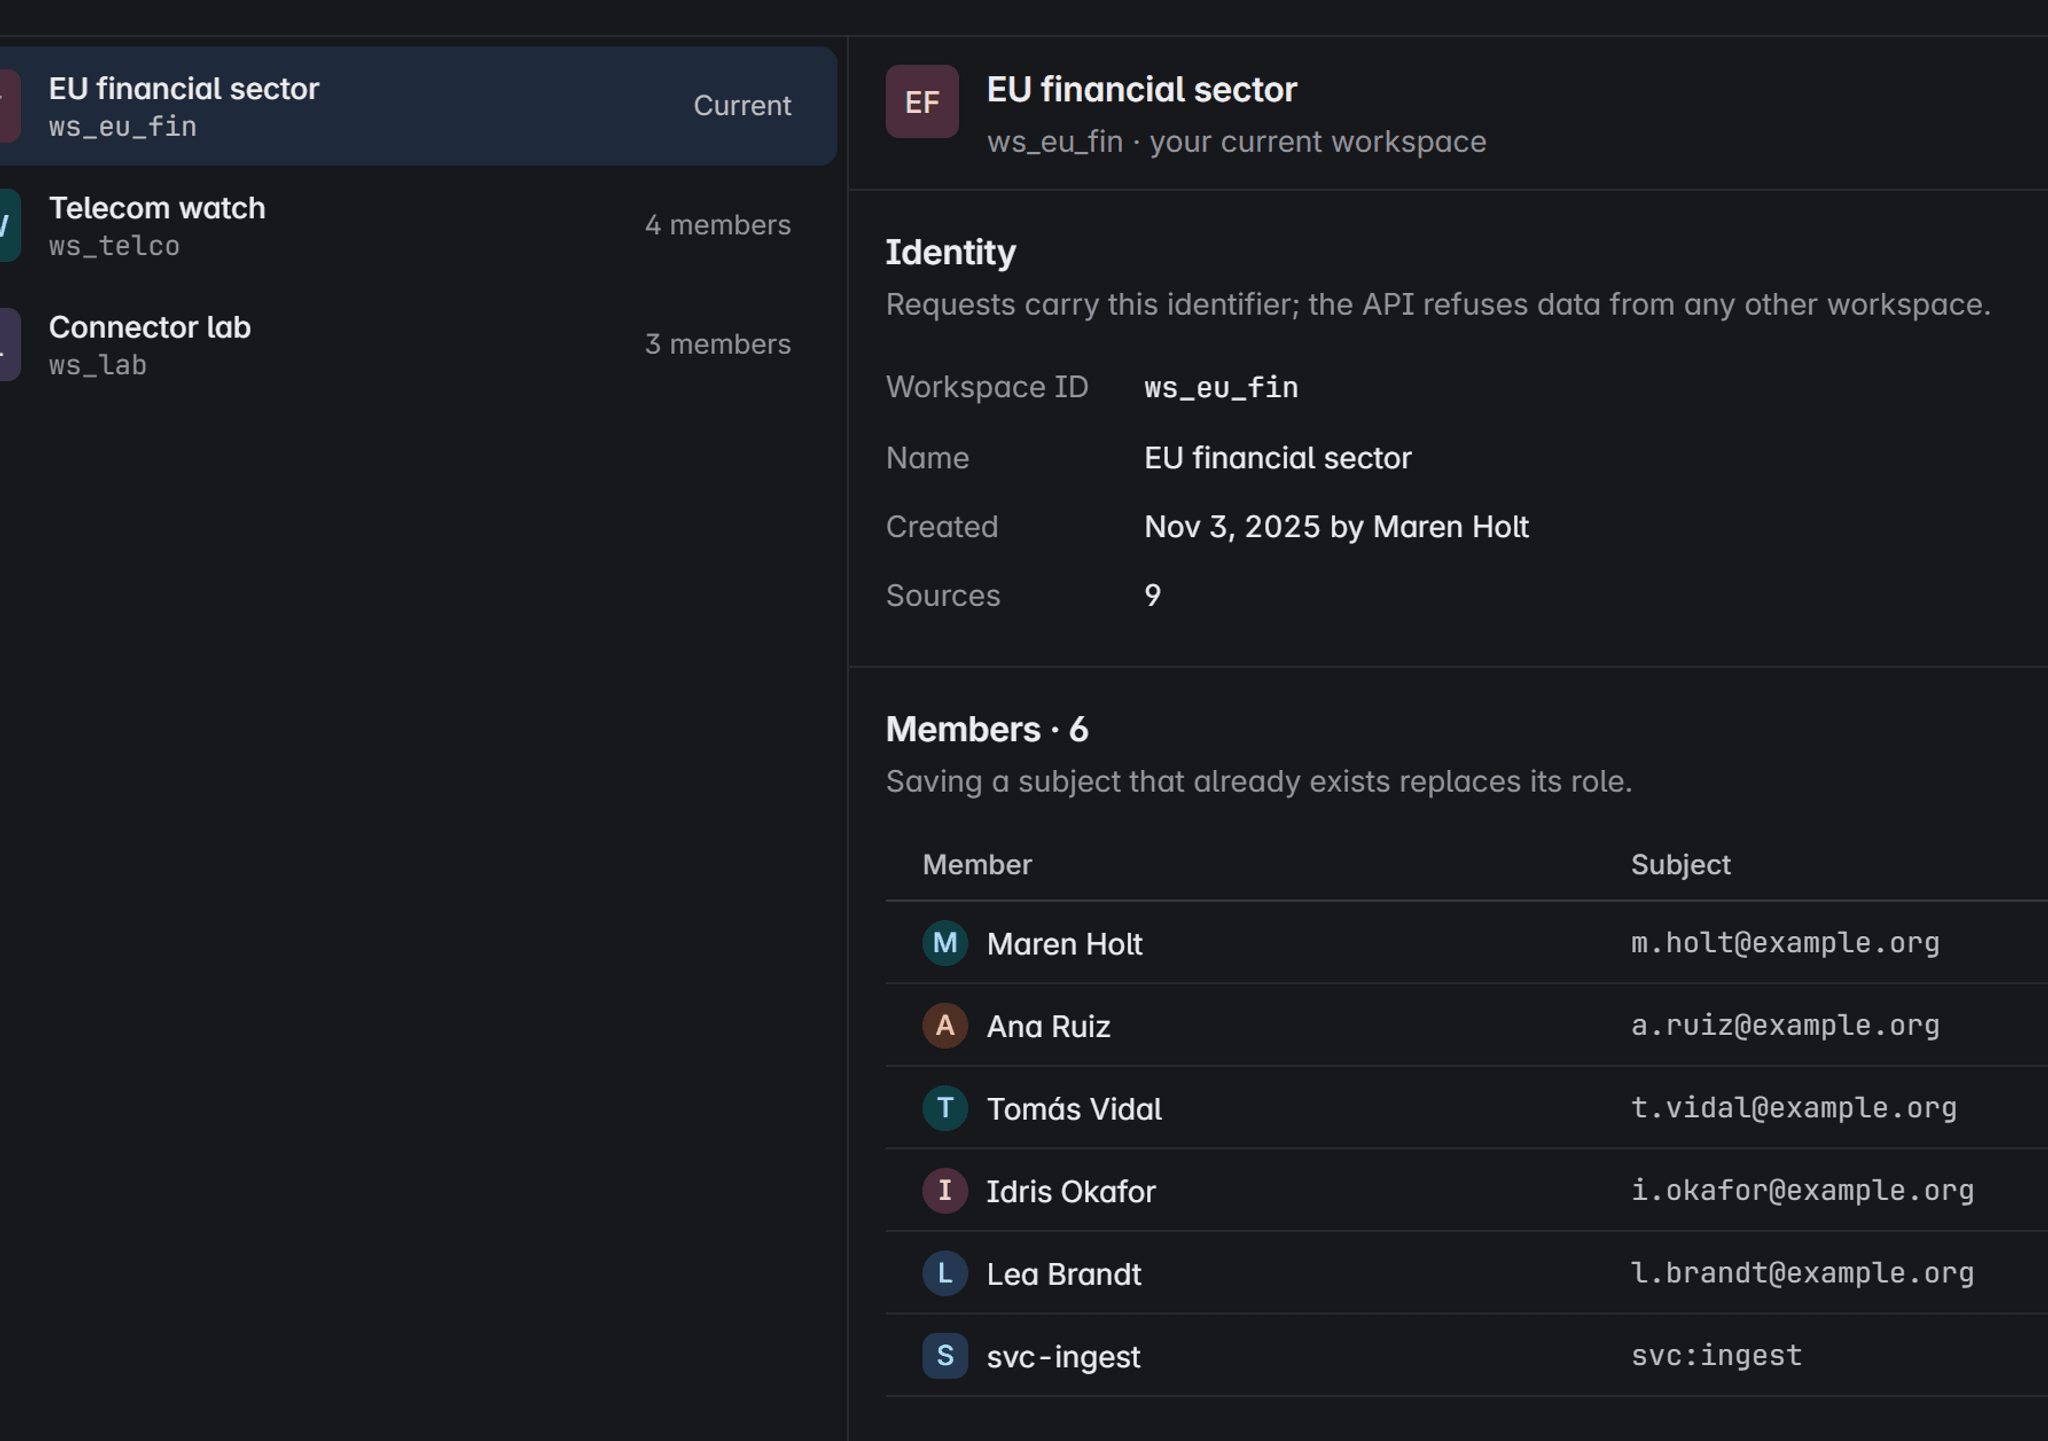
Kişiler kimlik sağlayıcınız üzerinden oturum açar. Her çalışma alanı kaynaklarını, uyarılarını ve kanıtlarını yalıtır ve her üyenin orada tek bir rolü vardır.
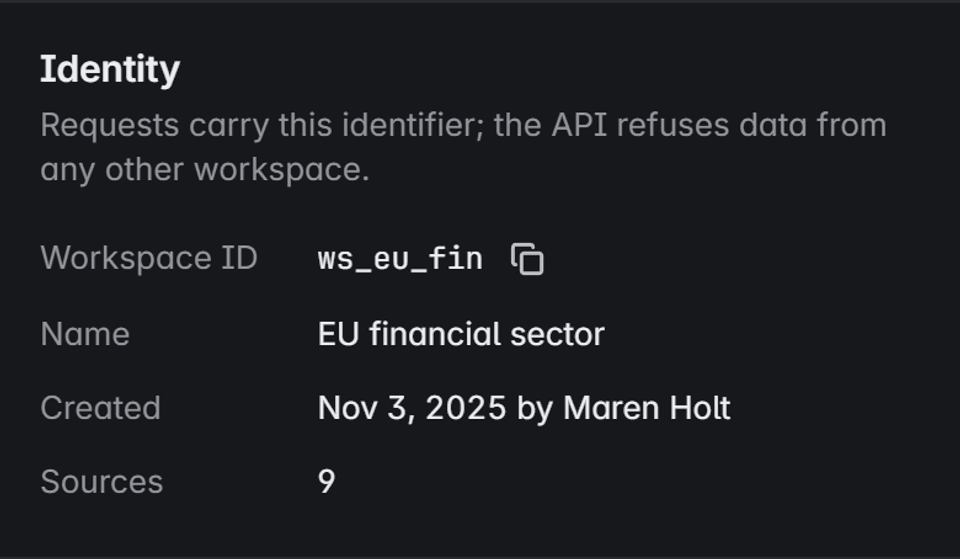
Çalışma alanları ekipleri ayrı tutar
Her istek çalışma alanını taşır. API, başka herhangi bir alandan gelen veriyi reddeder; böylece ekipler ve müşteriler birbirinin kanıtını asla görmez.
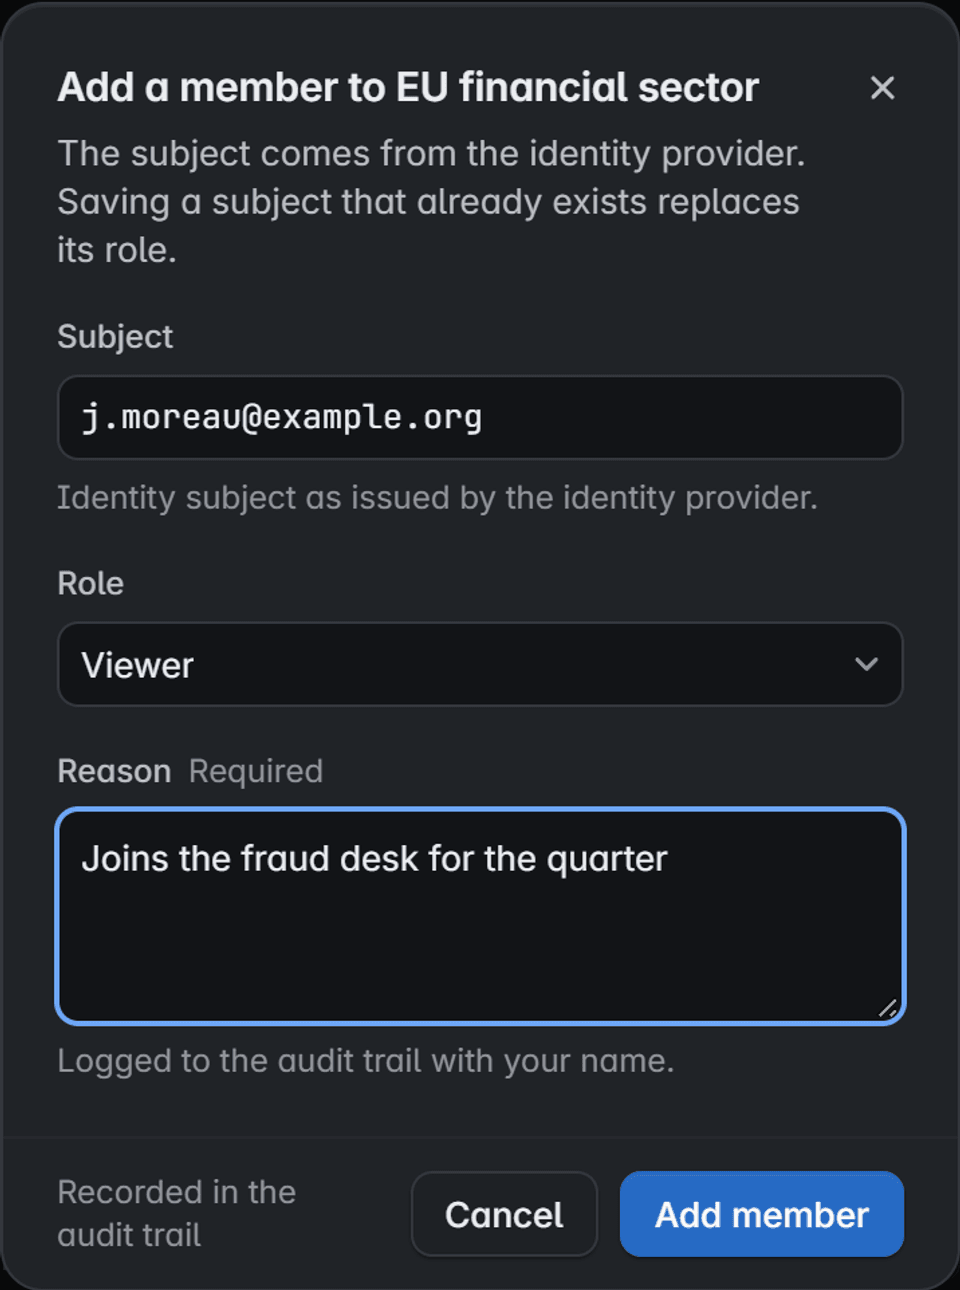
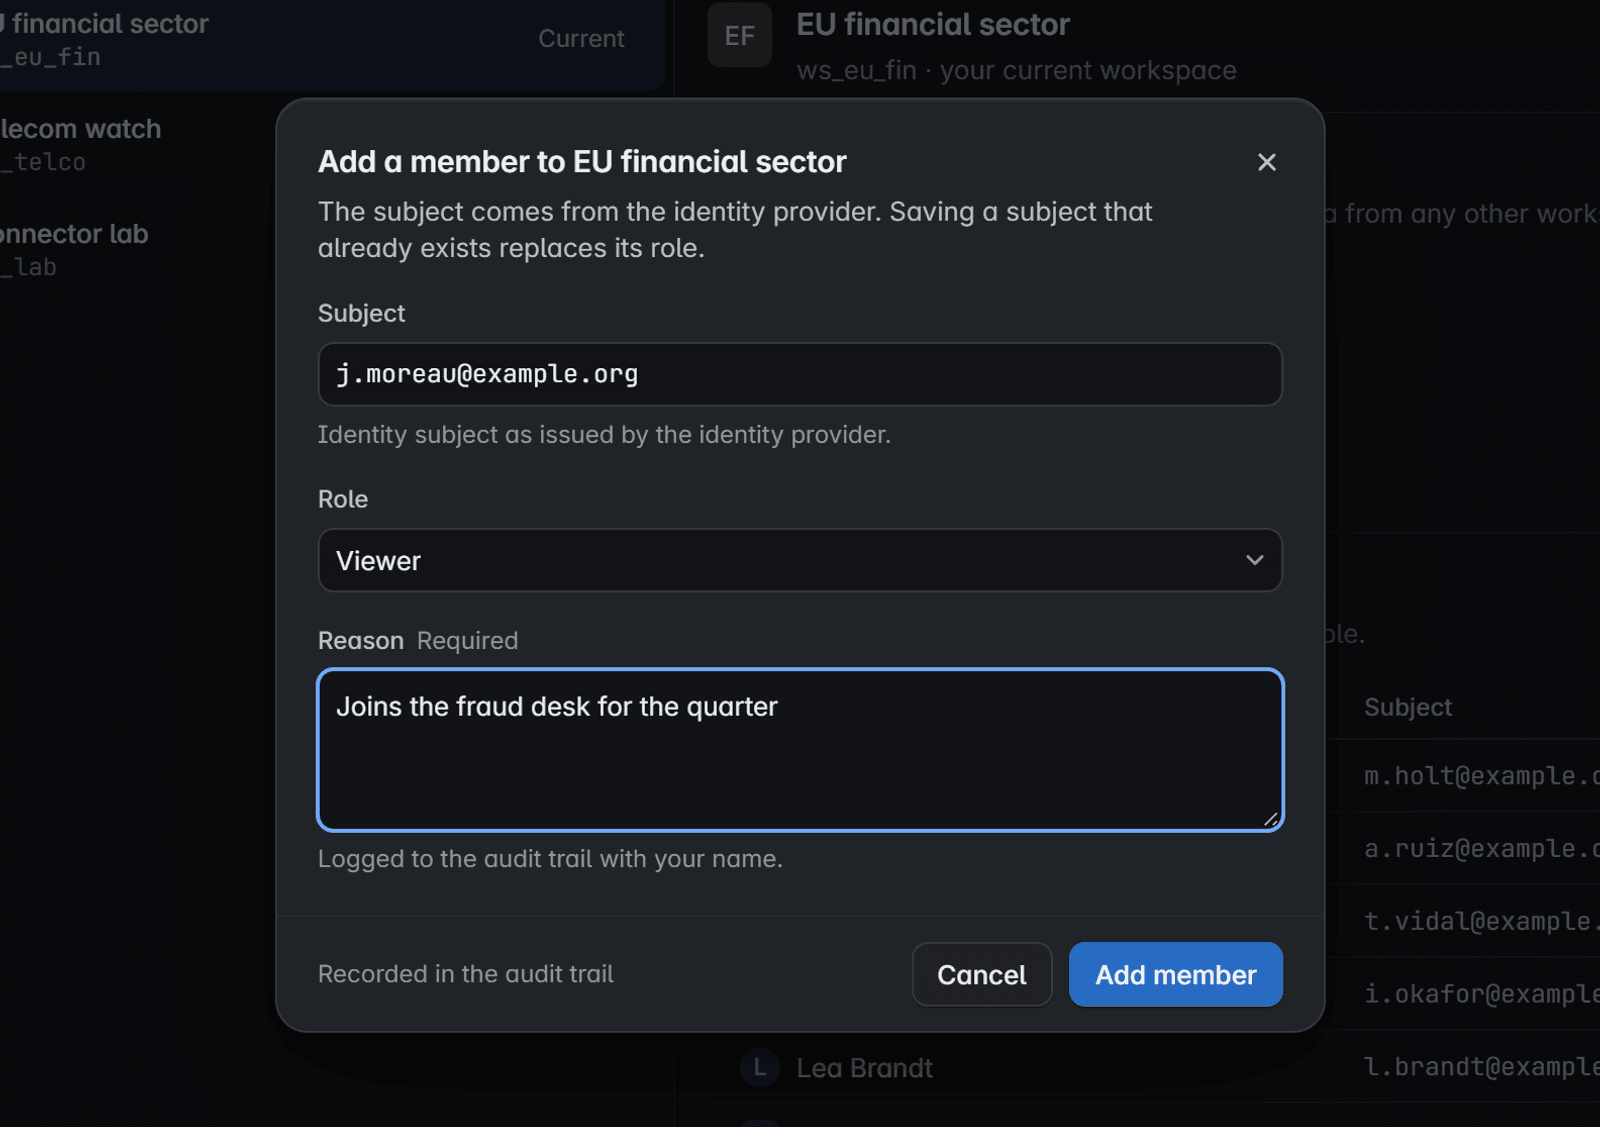
Üyeler sağlayıcınızdan gelir
Kimlik sağlayıcınızın verdiği subject değeriyle bir kişi ekleyin, bir rol seçin ve gerekçe girin. Değişiklik adınızla kaydedilir.
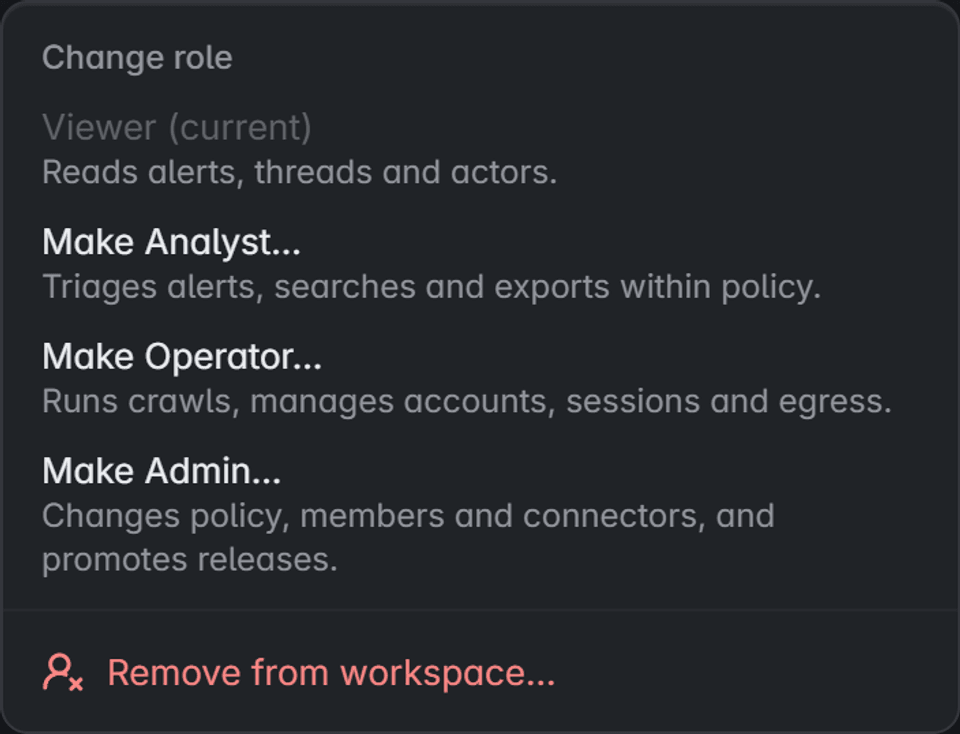
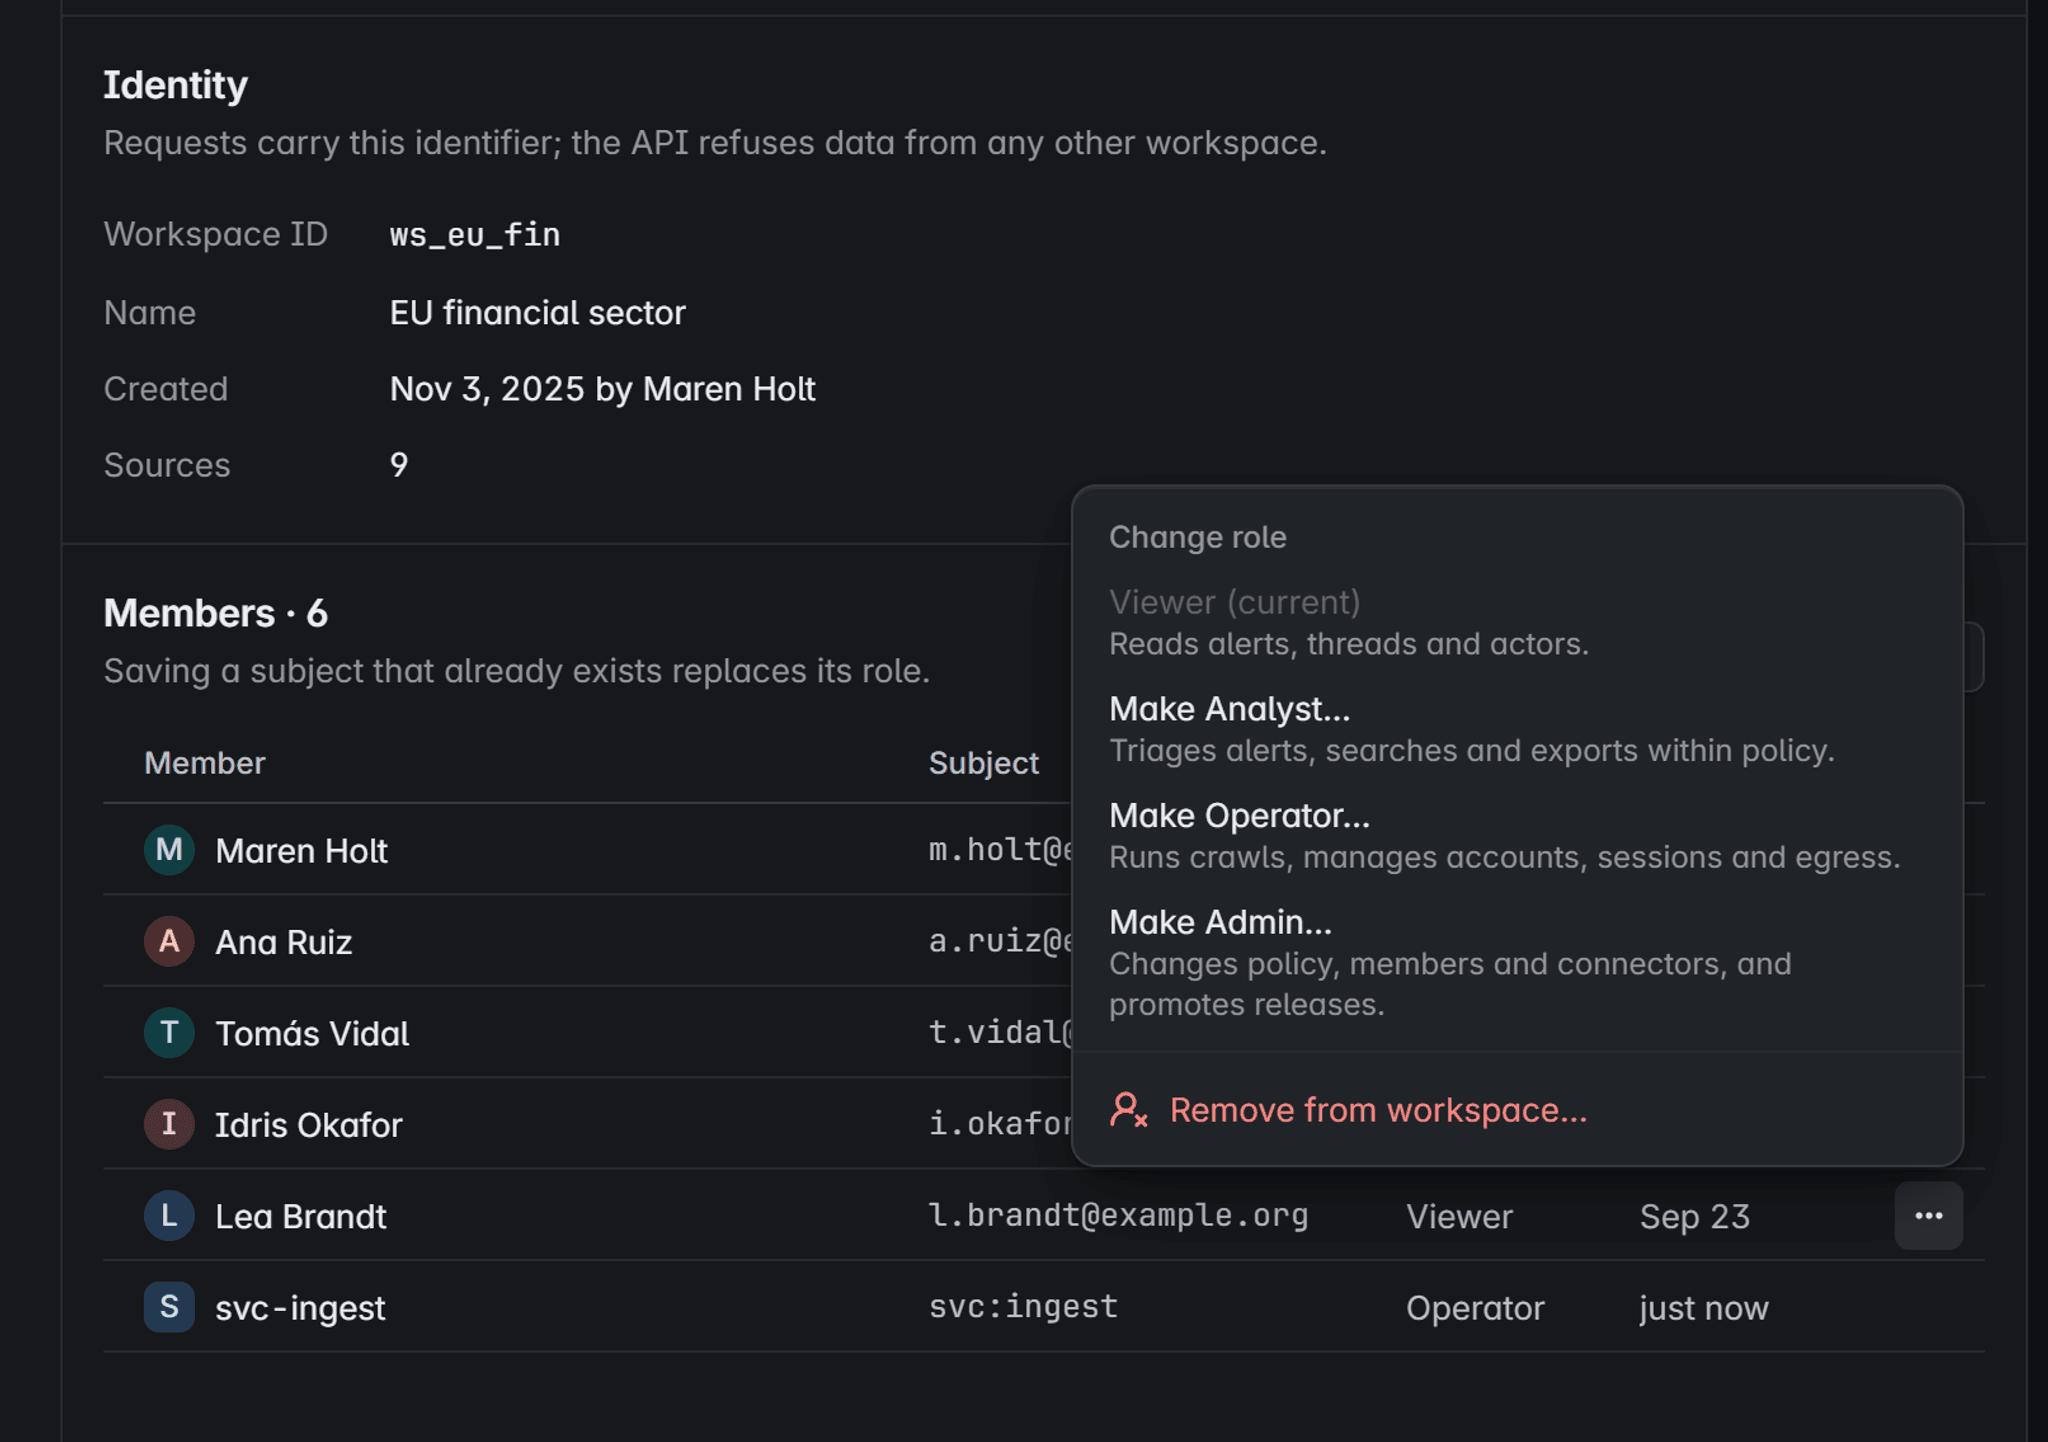
Dört rol, örtük hiçbir şey yok
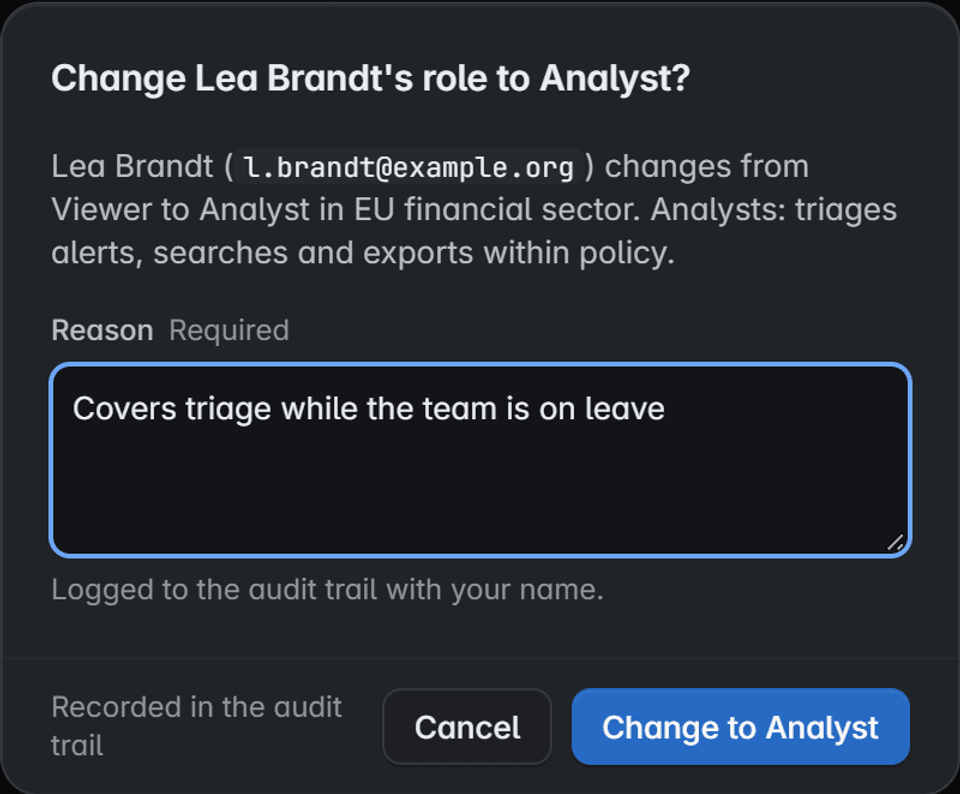
Görüntüleyiciler okur. Analistler politika dahilinde triyaj yapar, arar ve dışa aktarır. Operatörler toplamayı yürütür. Yöneticiler politikayı ve üyeleri değiştirir.
Her değişiklik bir gerekçe taşır
Bir rolü değiştirmek veya bir üyeyi çıkarmak gerekçe ister ve denetim kaydına düşer. Geçmiş eylemler atfedilmiş kalır.
Kurgusal verili ürün ekranı
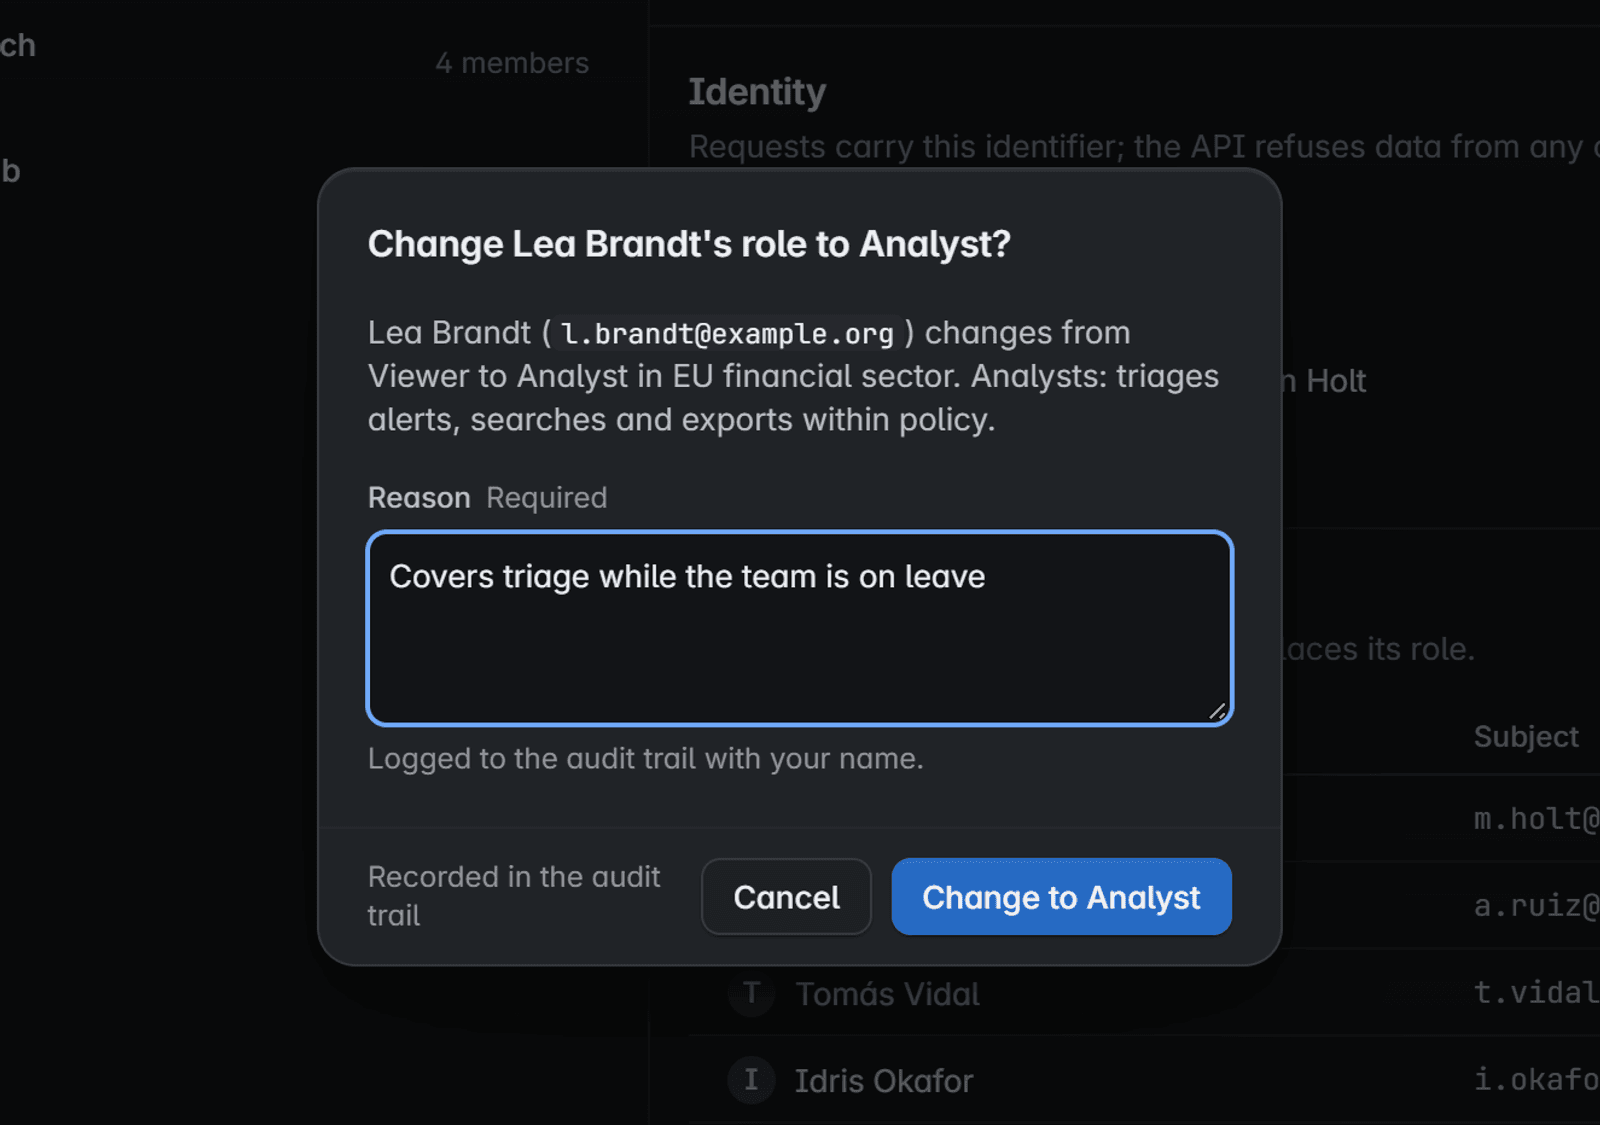
Kurgusal verili ürün ekranı
Güvenli biçimde başarısız olan oturum açma
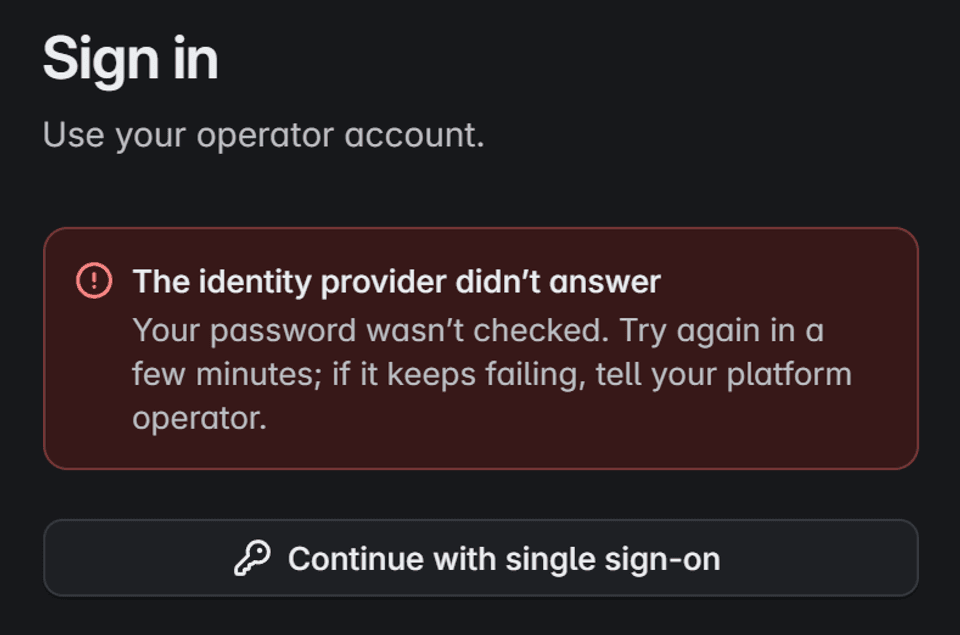
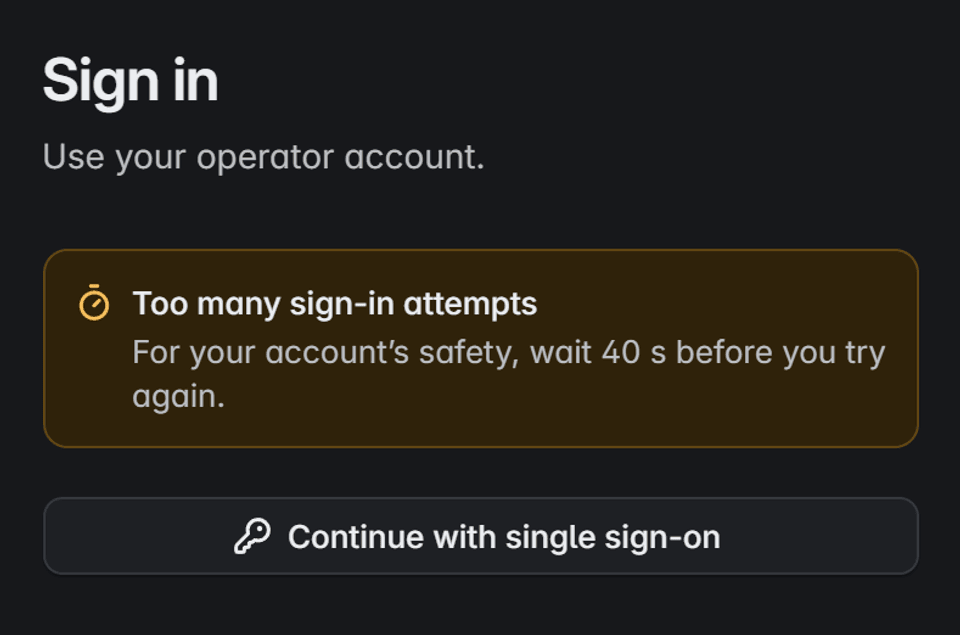
- Yüksek etkili eylemler
- Kanıtı silmek, saklamayı değiştirmek veya bir kaynağı kullanımdan kaldırmak açık onay ister; sağlayıcınız bildiriyorsa çok faktörlü oturum açma da gerekir.
- Hatırlanan oturumlar
- Oturumumu açık tut, oturumu ve kullanıcı adını o tarayıcıda saklar, parolayı asla.
Kurgusal verili ürün ekranı
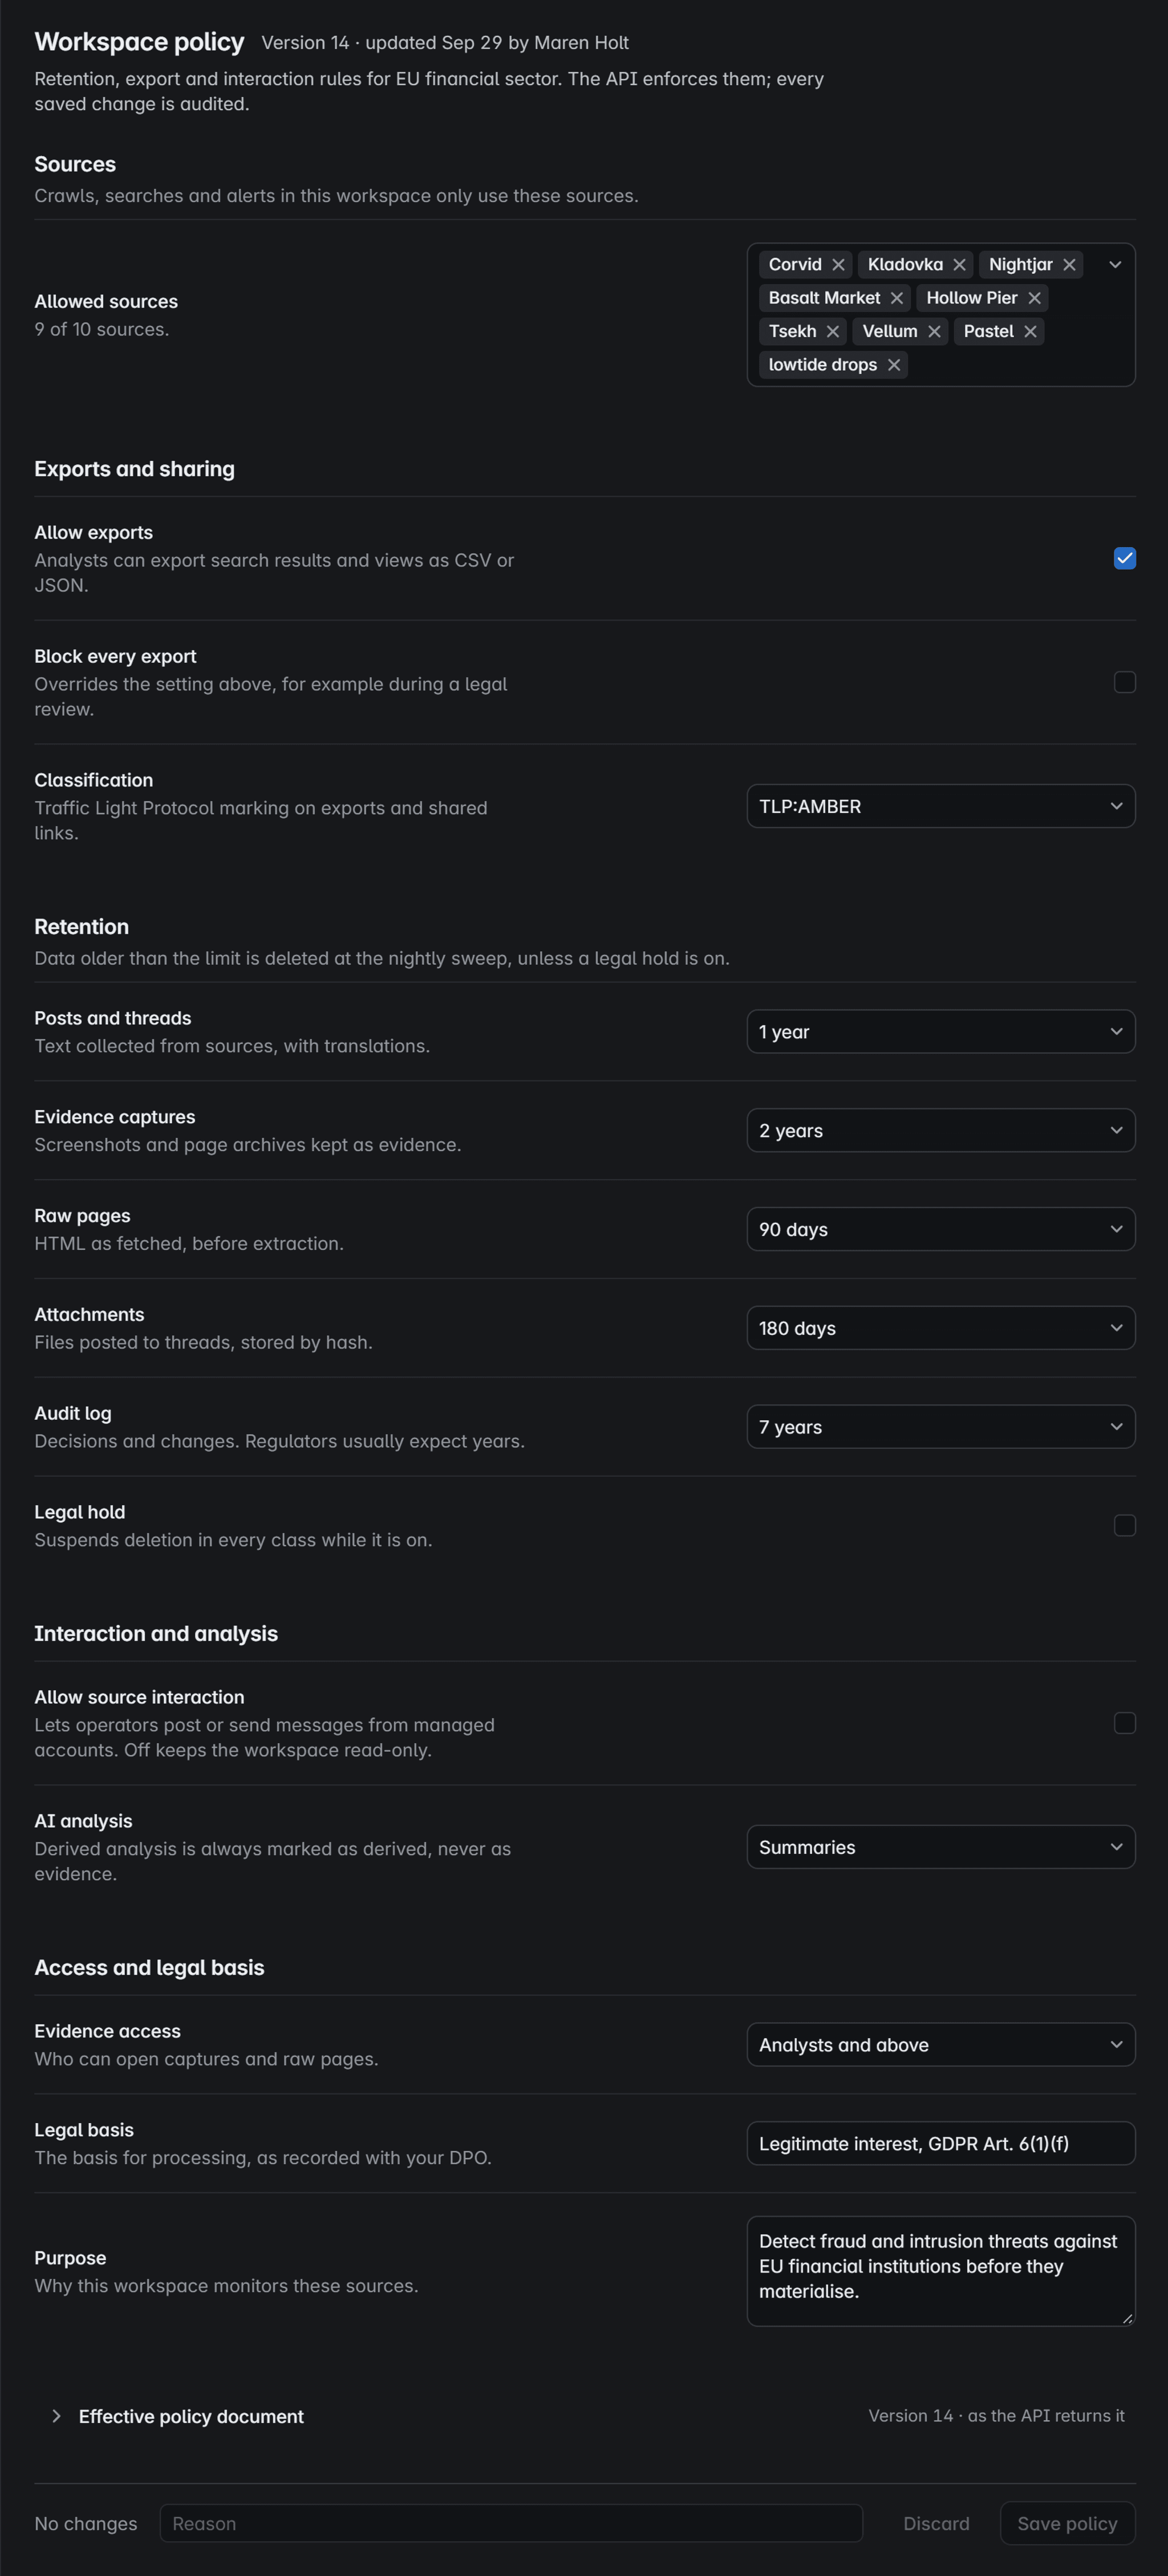
Kurgusal verili ürün ekranı
Saklama ve yasal tutma, sizin belirlediğiniz gibi.
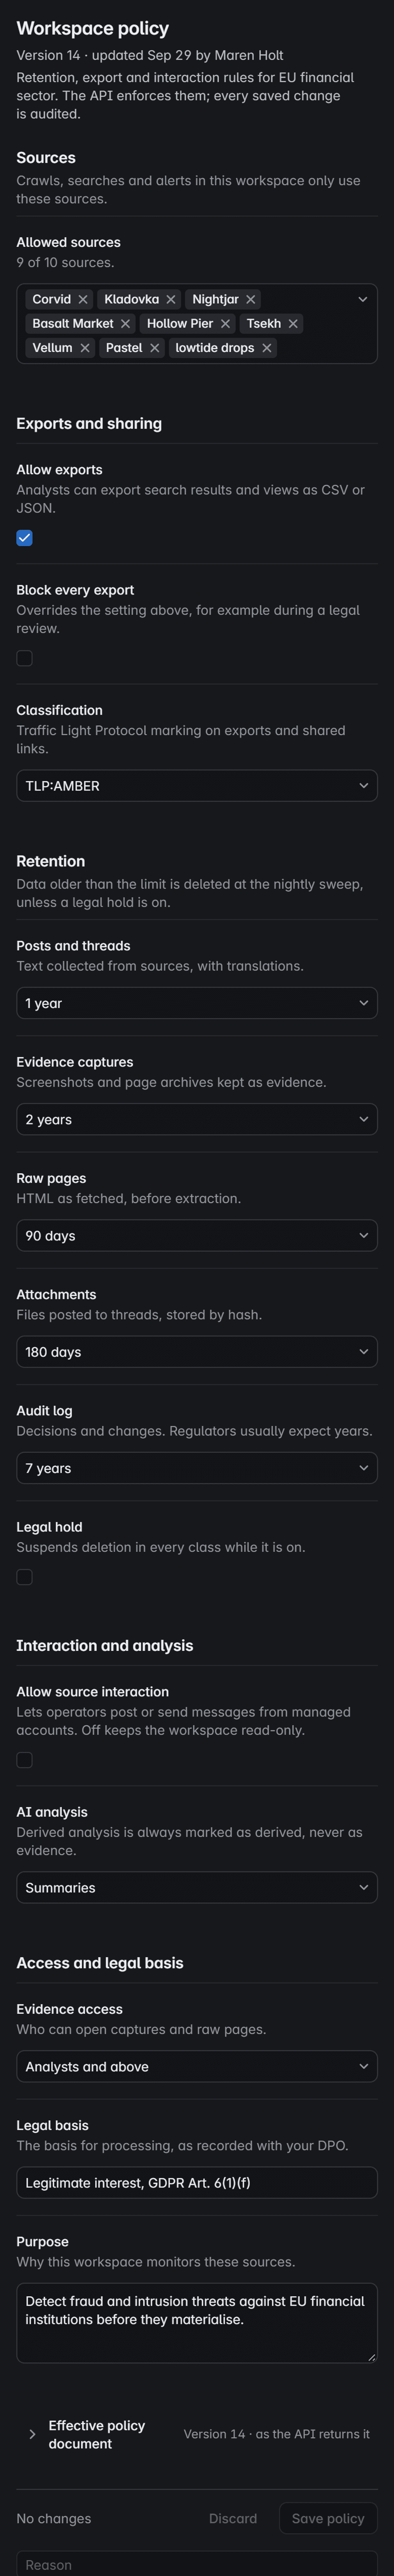
Her çalışma alanının kendi politikası vardır: kaynaklar, dışa aktarımlar, saklama ve yapay zekânın neler yapabileceği. API bunu uygular ve her değişiklik denetlenir.
Yalnızca izin verdiğiniz kaynaklar
Bir çalışma alanındaki taramalar, aramalar ve uyarılar yalnızca politikasında listelenen kaynakları kullanır.
Kurallarınıza göre dışa aktarım
Dışa aktarıma izin verin, yasal inceleme sırasında her dışa aktarımı engelleyin ve paylaşılan çıktıyı Traffic Light Protocol sınıflandırmasıyla işaretleyin.
Her veri türü için bir sınır
Gönderiler, yakalamalar, ham sayfalar, ekler ve denetim günlüğü kendi sınırını taşır. Yasal tutma her silmeyi askıya alır.
Salt okunur, yapay zekâ etiketli
Kaynak etkileşimi, siz izin vermedikçe kapalı kalır. Yapay zekâ çıktısı her zaman türetilmiş olarak işaretlenir, asla kanıt olarak değil.
Kanıtı kimin açtığı
Yakalamaları ve ham sayfaları kimin açabileceğini seçin; hukuki dayanağı ve amacı da yanlarına kaydedin.
Hiçbir şey silinmeden önce gösterilir
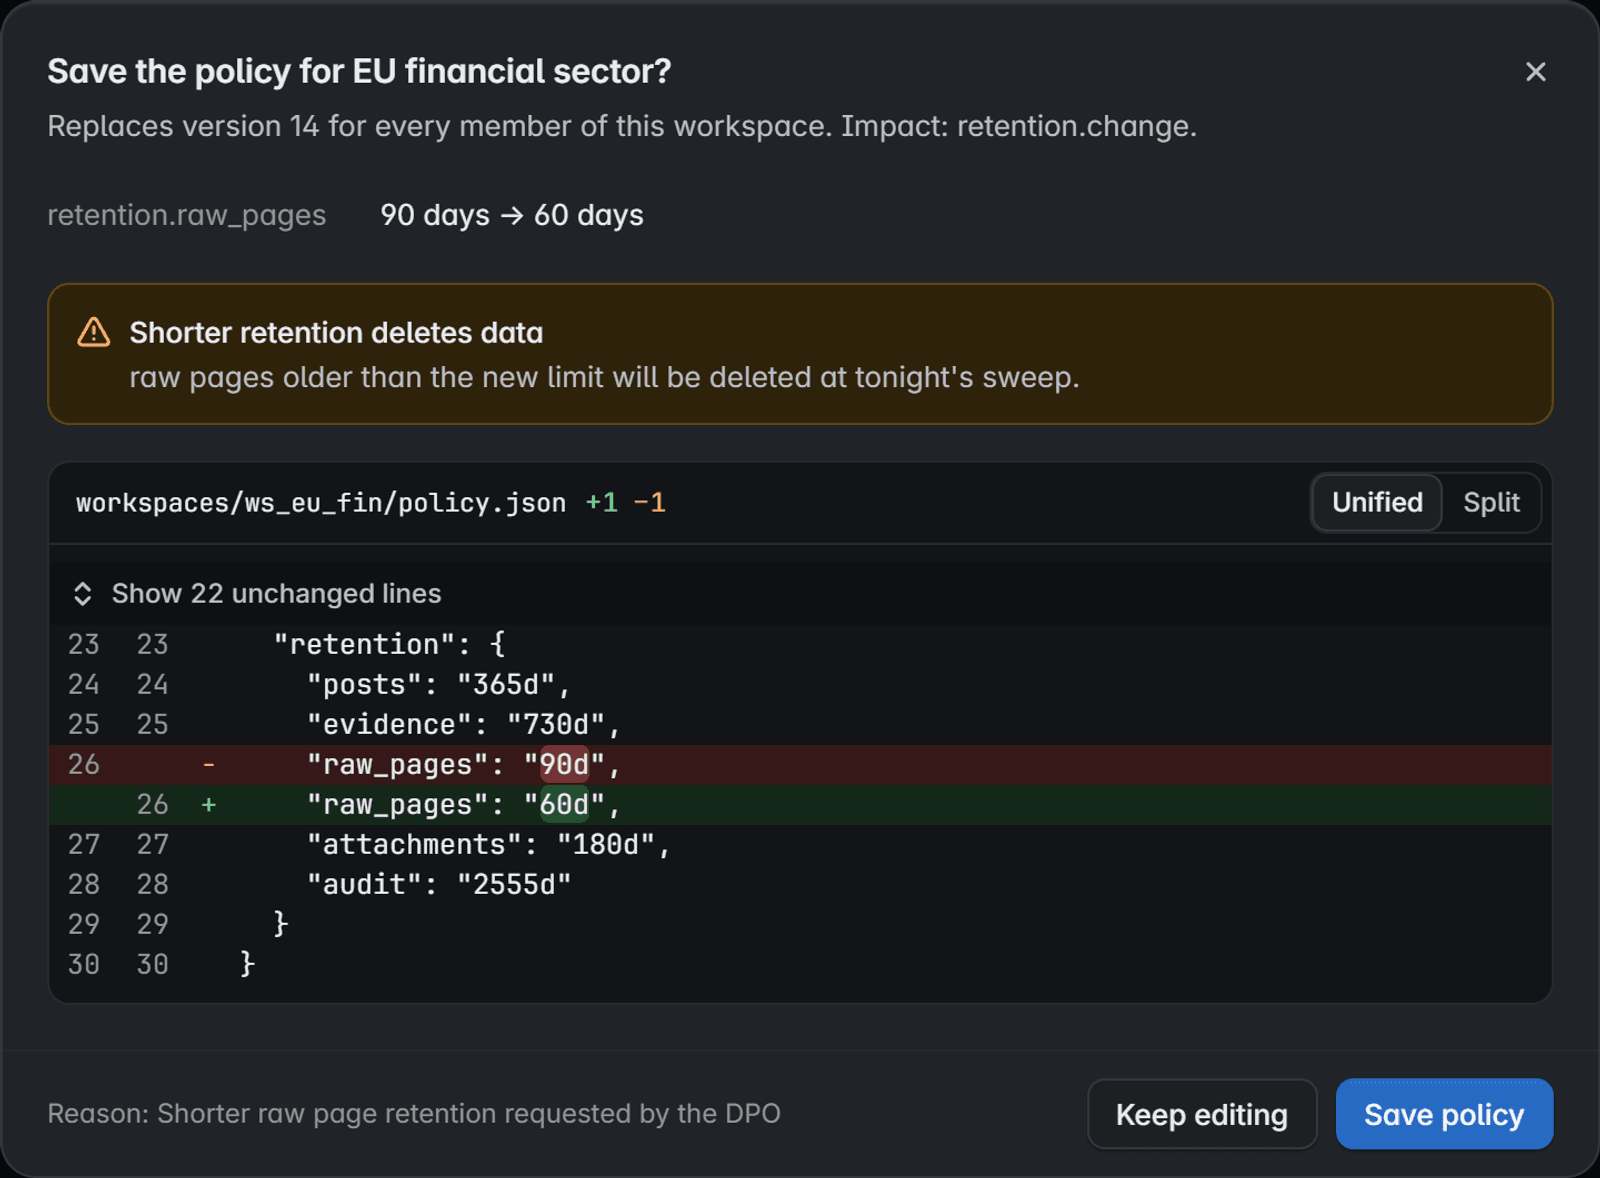
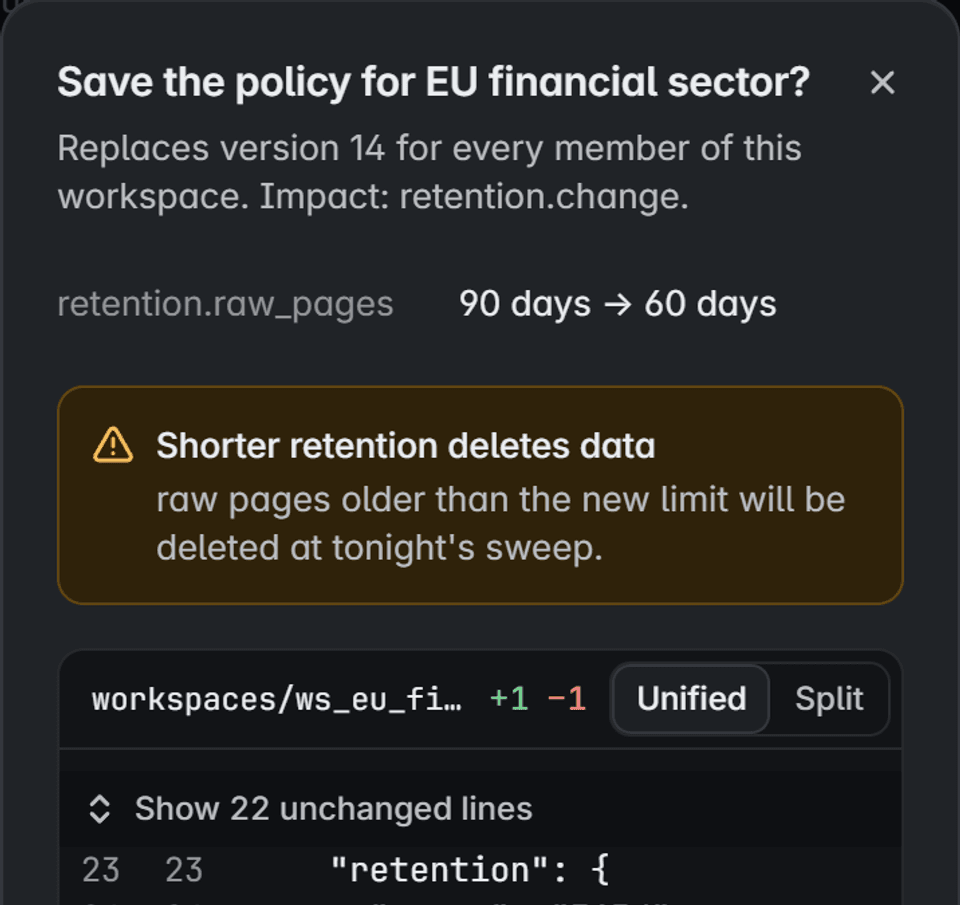
Kaydetmek bir gerekçe ister ve farkı gösterir. Daha kısa bir sınır, bu geceki temizliğin neyi sileceği konusunda uyarır.
Kurgusal verili ürün ekranı
Sırlar vault’unuzda kalır.
Kaynak oturum bilgileri, çıkış kimlik bilgileri ve model anahtarları sır vault’unuzda durur. Corvidint her birine bir referans tutar, değeri asla.
workspacesws_eu_finÇalışma alanısourcesbasaltKaynakloginKimlik bilgisi
Bir sırrın asla görünmediği yerler
- Döndürme
- Vault’ta bir değeri döndürün, konsol iki değeri de açıklamadan yeni bir sürüm gösterir.
- Kullanımdan kaldırma
- Bir kaynağı kullanımdan kaldırmak, kullandığı sırları iptal eder.
- Yapılandırma dosyalarıAyarlar vault yolunu tutar, değeri asla.
- Günlükler ve metriklerMaskeleme değerleri günlüklerin dışında tutar; metrik adları ve etiketleri de onları taşımaz.
- Veri yedekleriYedekler yalnızca referans yollarını taşır, sır materyalini asla.
- TarayıcıKonsol yolu, sürümü ve varlığı görür. Saklanan materyal ona asla gönderilmez.
- Denetim kaydıOlaylar ne yapıldığını ve kimin yaptığını kaydeder, sırrın kendisini asla.
Varsaymadığınız, prova ettiğiniz kurtarma.
Hiç geri yüklenmemiş bir yedeğe güvenilmez. Geri yükleme tatbikatları zamanlanmış çalışır ve aşağıdaki her adımı kanıtlar.
Kayıtları geri yükle
Kayıt sistemi, en son yedeğinden veya bir zaman noktasından önce geri döner.
Kanıtı doğrula
Her yakalama, geçerli sayılmadan önce SHA-256 parmak iziyle karşılaştırılır.
Aramayı yeniden kur
Arama kayıtlardan yeniden oluşturulur. Asla bir dökümden geri yüklenmez.
Kontrol noktalarından devam et
Her kaynak baştan değil, son kalıcı kontrol noktasından devam eder.
Yinelenen olmadığını kanıtla
Yeniden işlenen gönderiler mevcut olanlarla eşleştirilir, asla iki kez sayılmaz.
Köken zincirini izle
Her gönderi yeniden yakalamasına ve onu toplayan çalıştırmaya bağlanır.
- Zamanlanmış tatbikatlar
- Tatbikatlar üretim dışında zamanlanmış çalışır. Birini elle başlatmak onay ister.
- Hizmet başına hedefler
- Kurtarma noktası ve kurtarma süresi hedefleri, çalıştırdığınız her hizmet için belirlenir.
- Prova edilen arızalar
- Worker kaybı, veritabanı yeniden başlatmaları ve ağ arızaları prova edilir; kontrol noktaları, kanıt ve arama tutarlı kalmalıdır.
Self-hosted tehdit istihbaratı, kanıtınızın kaldığı yerde.
Bir güvenlik incelemesinin ilk sorduğu sorulara kısa yanıtlar.
- Dağıtım
- Kubernetes veya Docker Compose, ortamınızda
- Kimlik
- Sağlayıcınız üzerinden OIDC ile tek oturum açma
- Roller
- Görüntüleyici, analist, operatör ve yönetici, çalışma alanı başına
- İzolasyon
- Çalışma alanları API tarafından her istekte uygulanır
- Yüksek etkili eylemler
- Çalışmadan önce açık onay
- Denetim
- Her karar kaydedilir ve izlenebilir, reddedilenler dahil
- Saklama
- Veri sınıfı başına bir sınır, yasal tutma ile
- Kurtarma
- Yedekler ve zamanlanmış geri yükleme tatbikatları
- Sırlar
- Vault içinde tutulur, yol ile referans verilir
- Ağ
- Giden trafik varsayılan olarak engellenir, çıkış ağı kaynak başına
- Yapay zekâ modelleri
- Yerel, self-hosted veya seçtiğiniz bir sağlayıcı
- Kanıt
- SHA-256 parmak iziyle mühürlenmiş yakalamalar
- Entegrasyon
- Sürümlü REST API ve webhook’lar
Yetkili ve yalnızca gözlem.
Corvidint yalnızca kurumunuzun erişim yetkisi olduğu kaynakları izler. Erişim denetimlerini asla aşmaz, hesapları ele geçirmez, sitelere yönelik istismar yapmaz.
Sızdırılan veriler asla indirilmez ve yapay zekâ çıktısı asla kanıt sayılmaz.
Sorumlu kullanım politikasını okuyunKendi kaynaklarınızda görün.
İhtiyacınızı bize anlatın. Gönderiden mühürlü kayda kadar canlı bir yakalamayı birlikte inceleyelim.
E-postayı mı tercih edersiniz? [email protected] adresine yazın.