Ваша среда, ваши ключи, ваши доказательства.
Запустите Corvidint на Kubernetes или Docker Compose в собственной среде: единый вход, роли в рабочих пространствах, полный журнал аудита и учётные данные в вашем хранилище секретов.
Развёртывание в вашей среде, а не в нашей.
Corvidint устанавливается на Kubernetes или Docker Compose и подключается к провайдеру идентификации, хранилищу секретов, хранилищу данных и моделям, которые у вас уже работают.
Граница ваша
Установка через манифесты Kubernetes, Helm-чарт или Docker Compose, на инфраструктуре под вашим контролем.
Ваши сервисы, по ссылке
Укажите провайдера идентификации, хранилище секретов, базу данных, объектное хранилище и сервер моделей. Учётные данные остаются там, где были.
Один управляемый выход
Исходящий трафик запрещён по умолчанию. Сбор обращается к источникам только через профили исходящих каналов, которые разрешает рабочее пространство.
Ваша средаKubernetes или Docker Compose
- Сбор
- Доказательства
- Анализ
- Поиск
- Оповещения
Исходящий трафик запрещён по умолчанию
Профили исходящих каналовВыбираются для каждого источника
- Tor
- VPN
- Прокси
Доступ по ролям, в каждом рабочем пространстве.
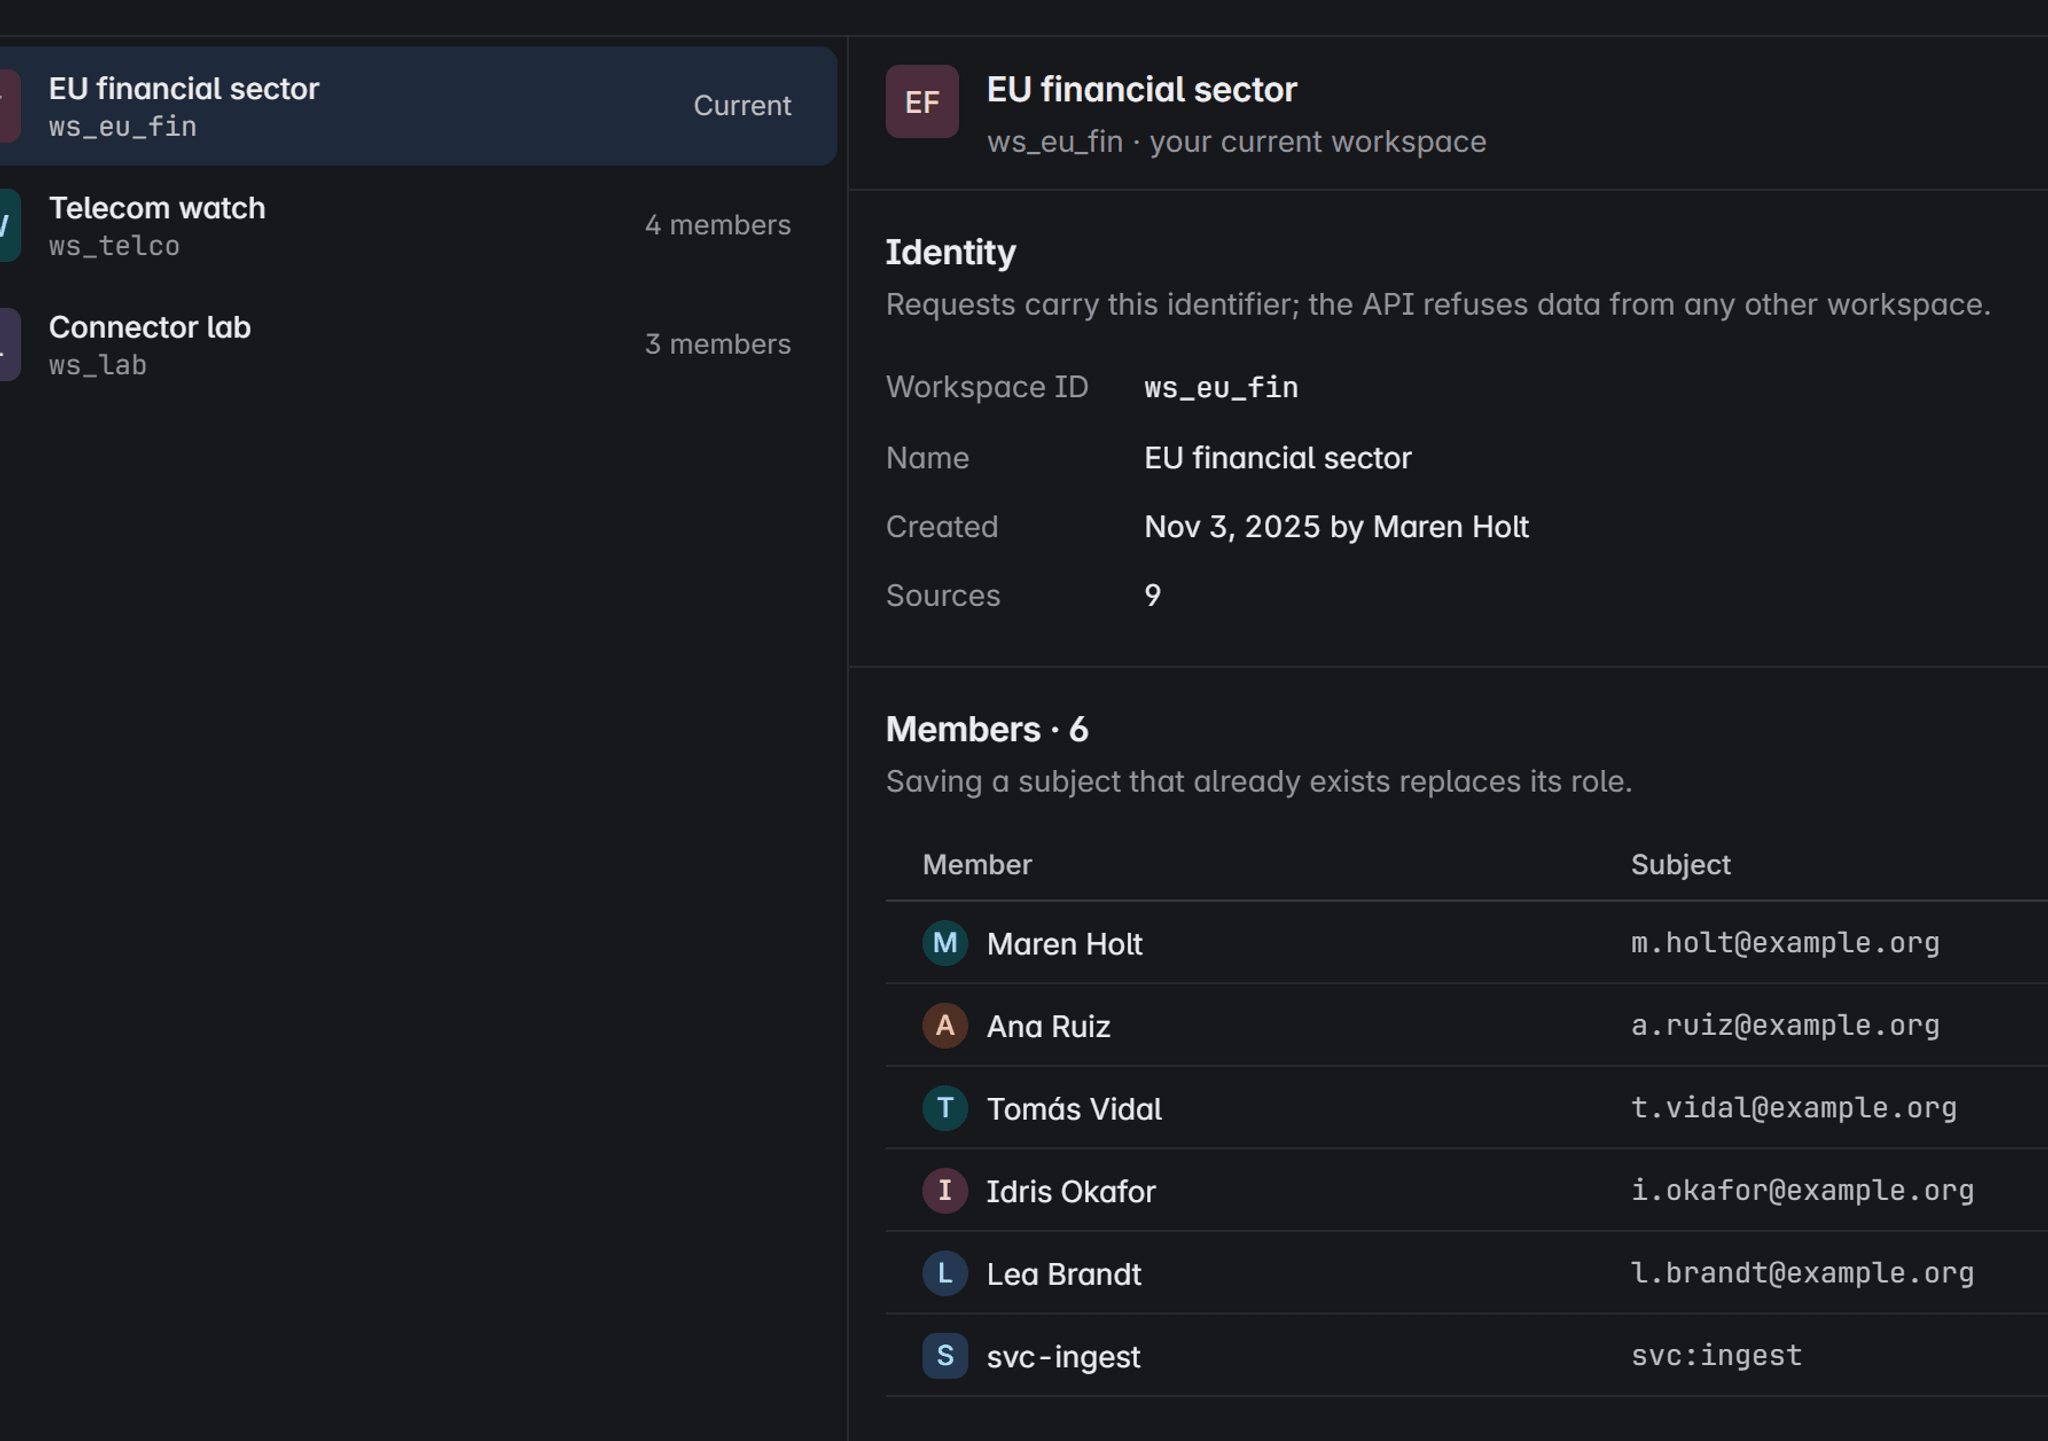
Сотрудники входят через вашего провайдера идентификации. Каждое рабочее пространство изолирует свои источники, оповещения и доказательства, и у каждого участника в нём одна роль.
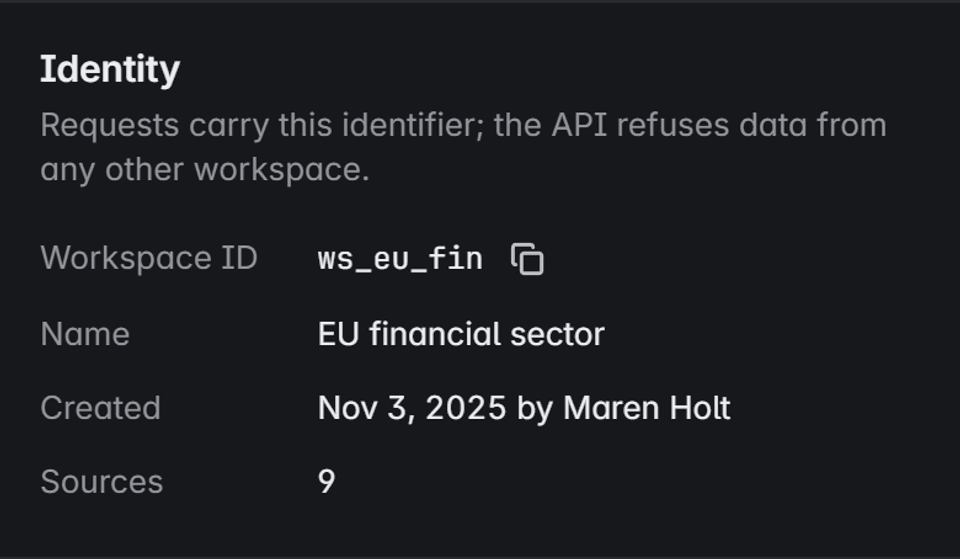
Рабочие пространства разделяют команды
Каждый запрос несёт своё рабочее пространство. API отказывает в данных любого другого, поэтому команды и клиенты никогда не видят чужие доказательства.
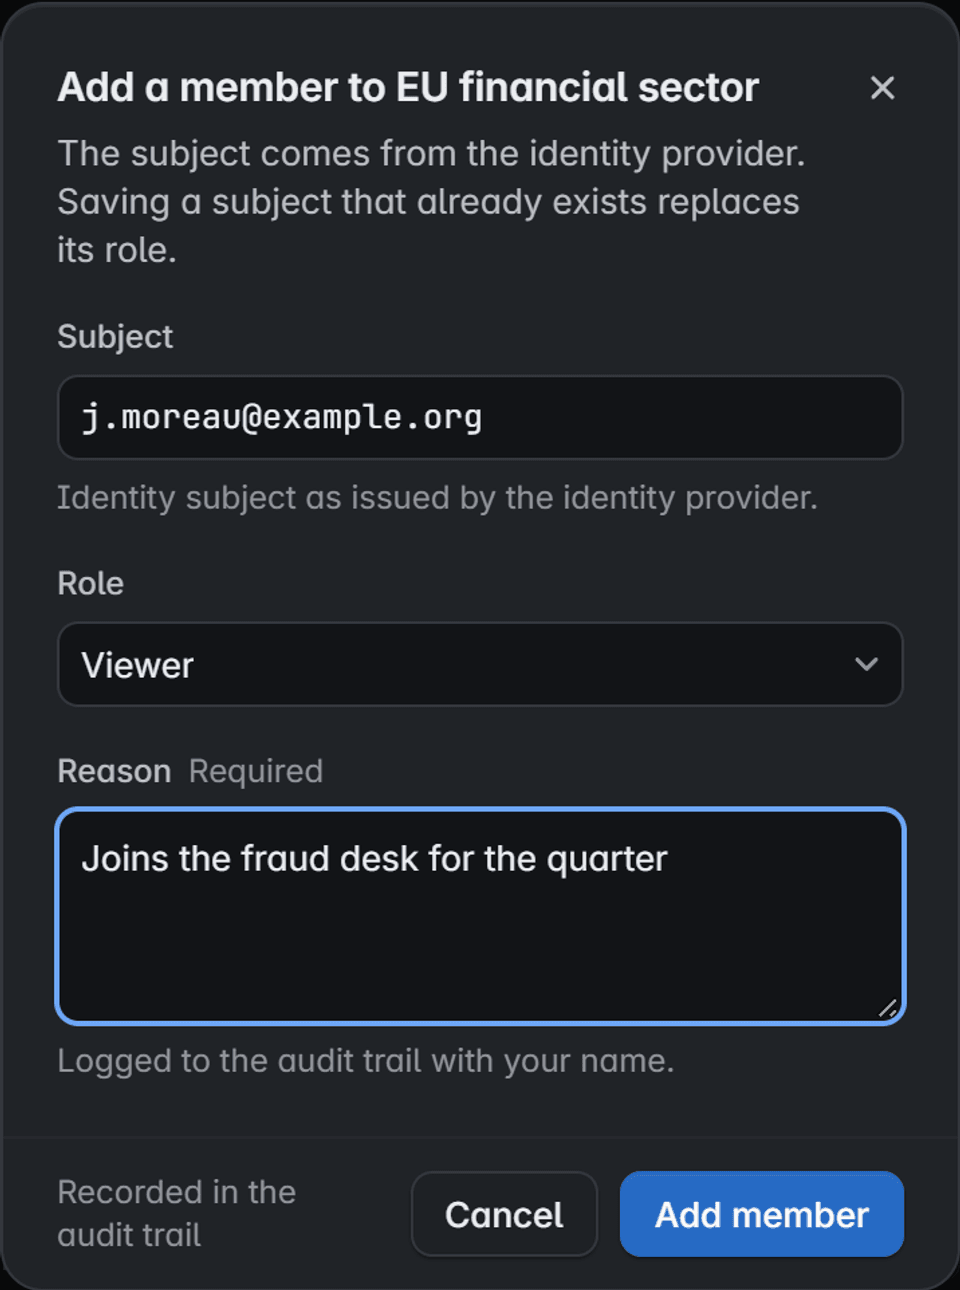
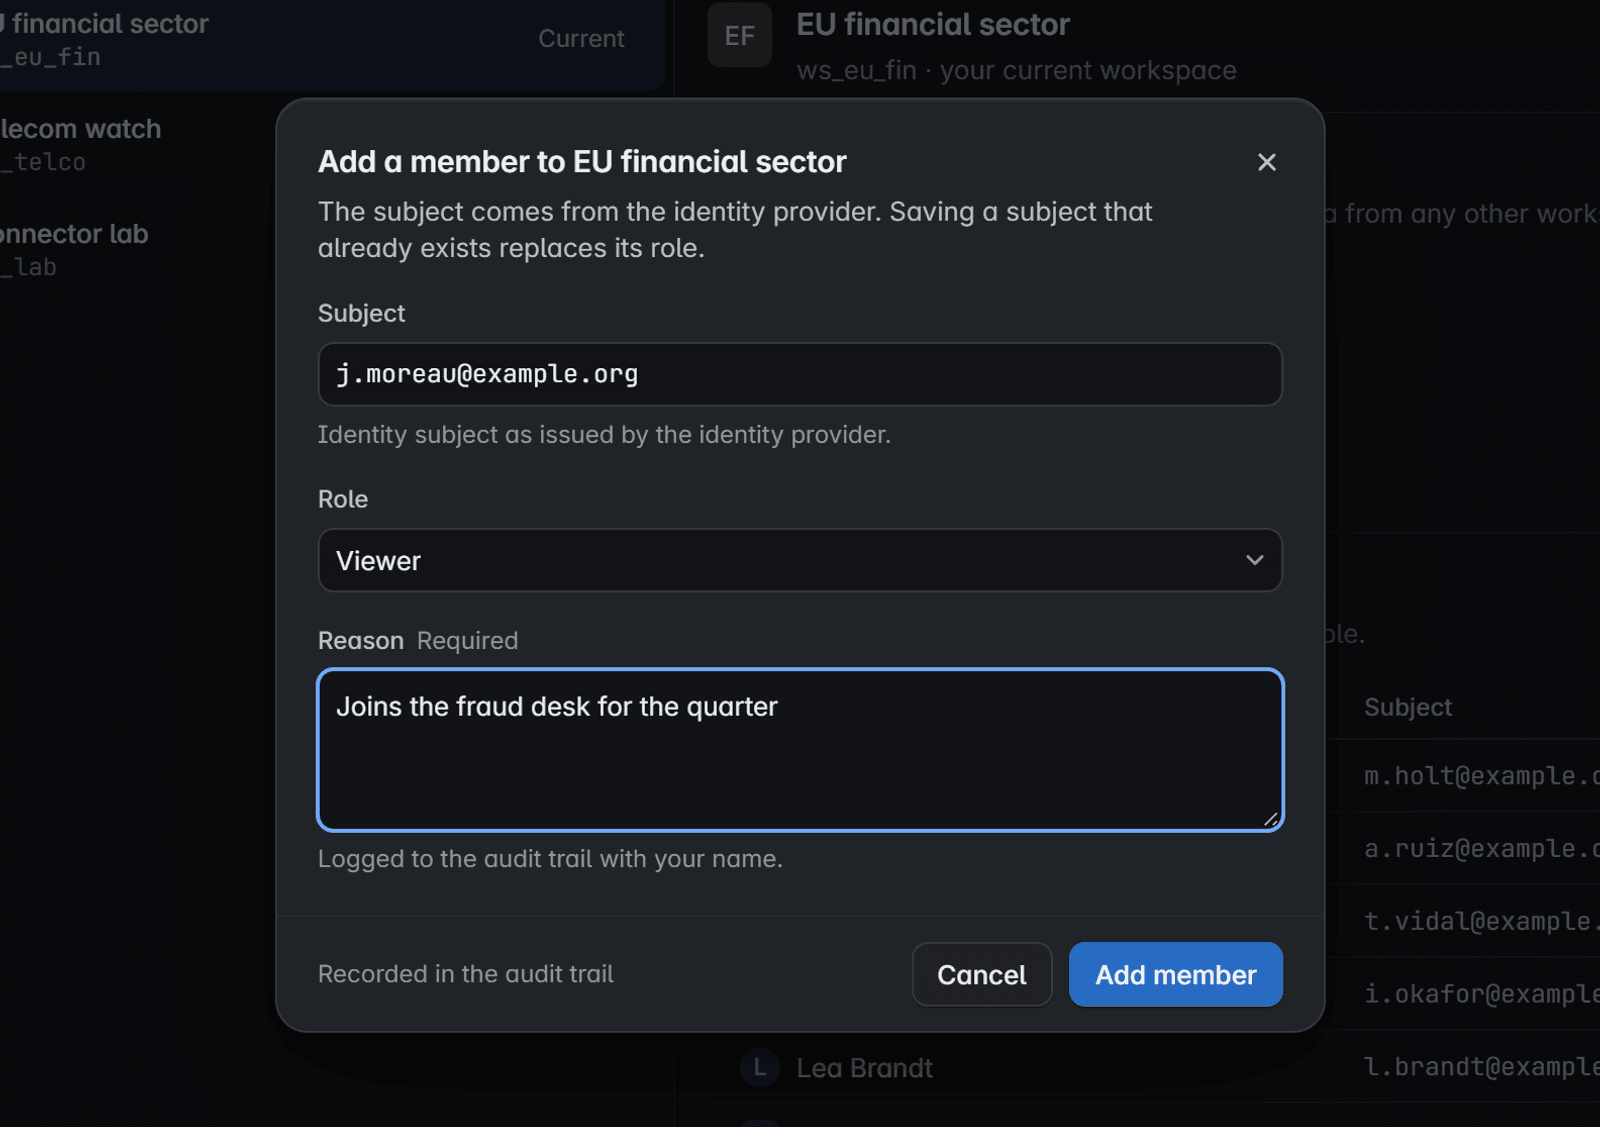
Участники приходят от вашего провайдера
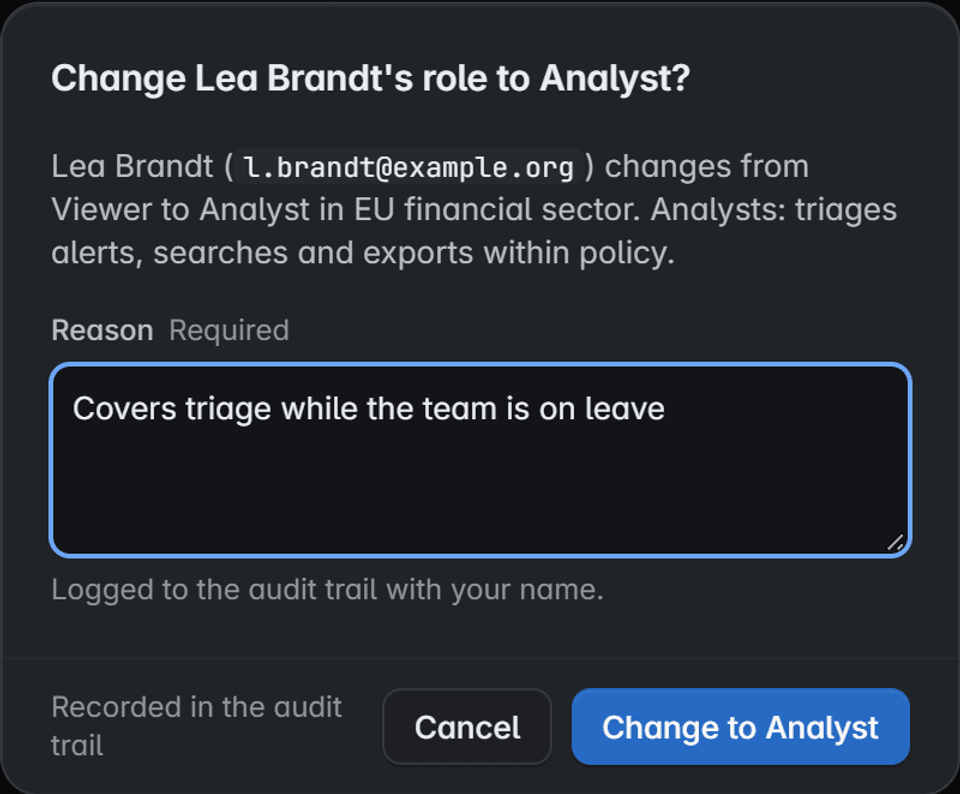
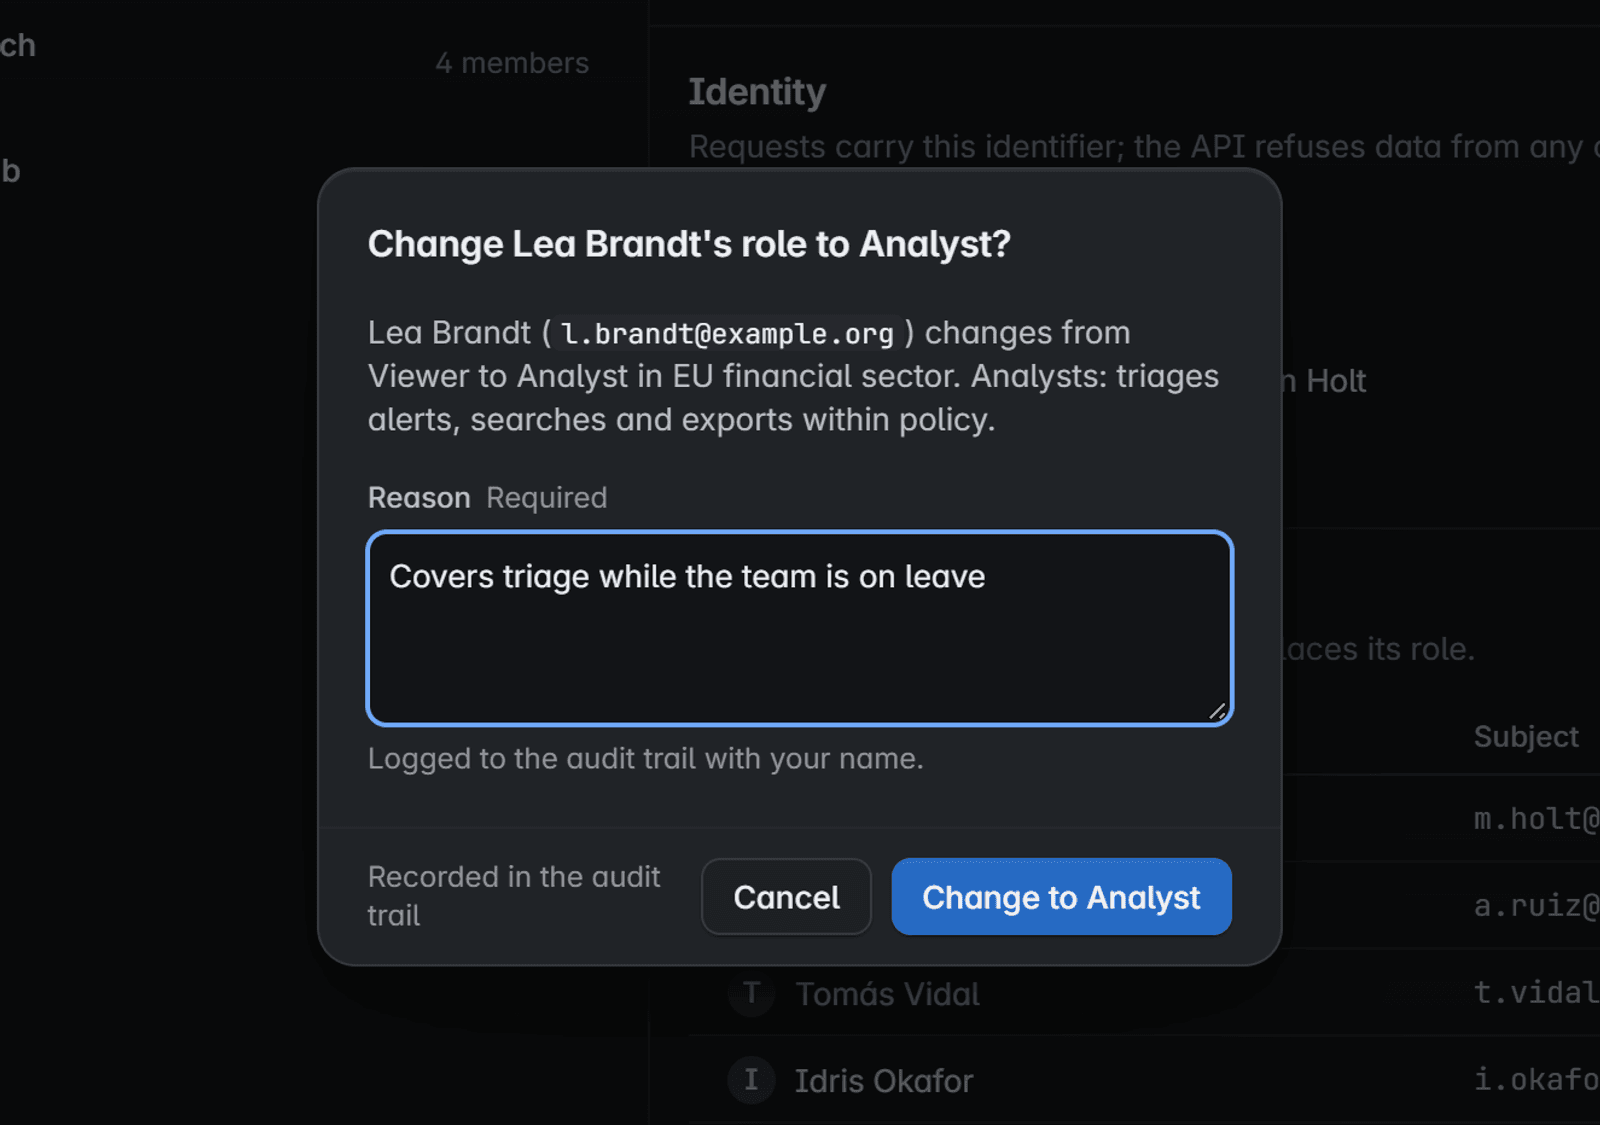
Добавьте человека по идентификатору субъекта, который выдаёт ваш провайдер, выберите роль и укажите причину. Изменение записывается с вашим именем.
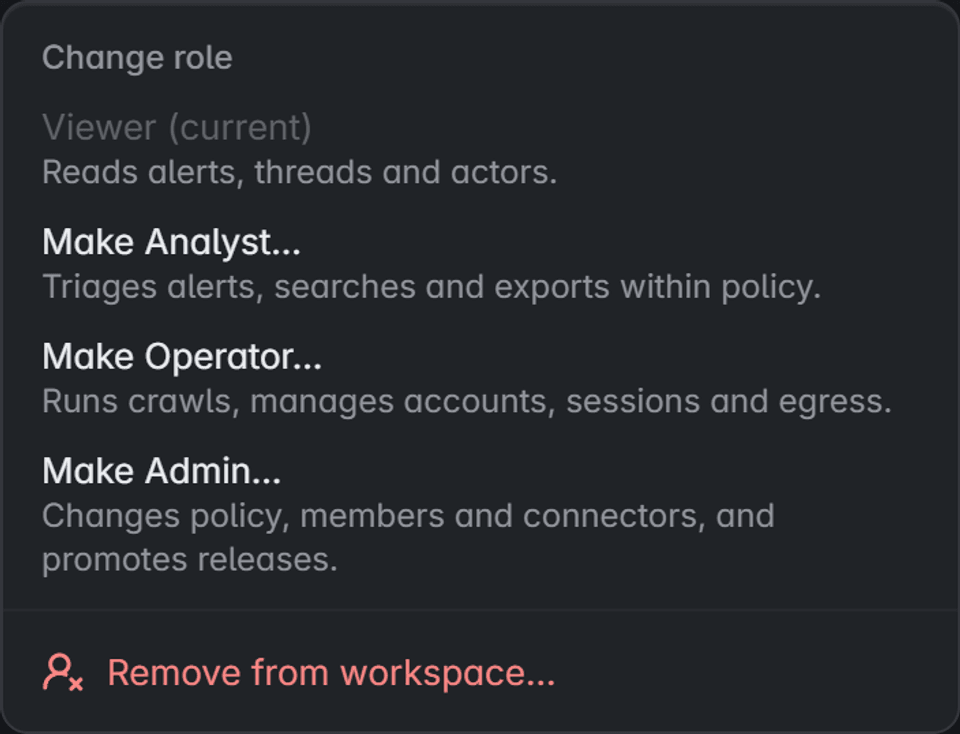
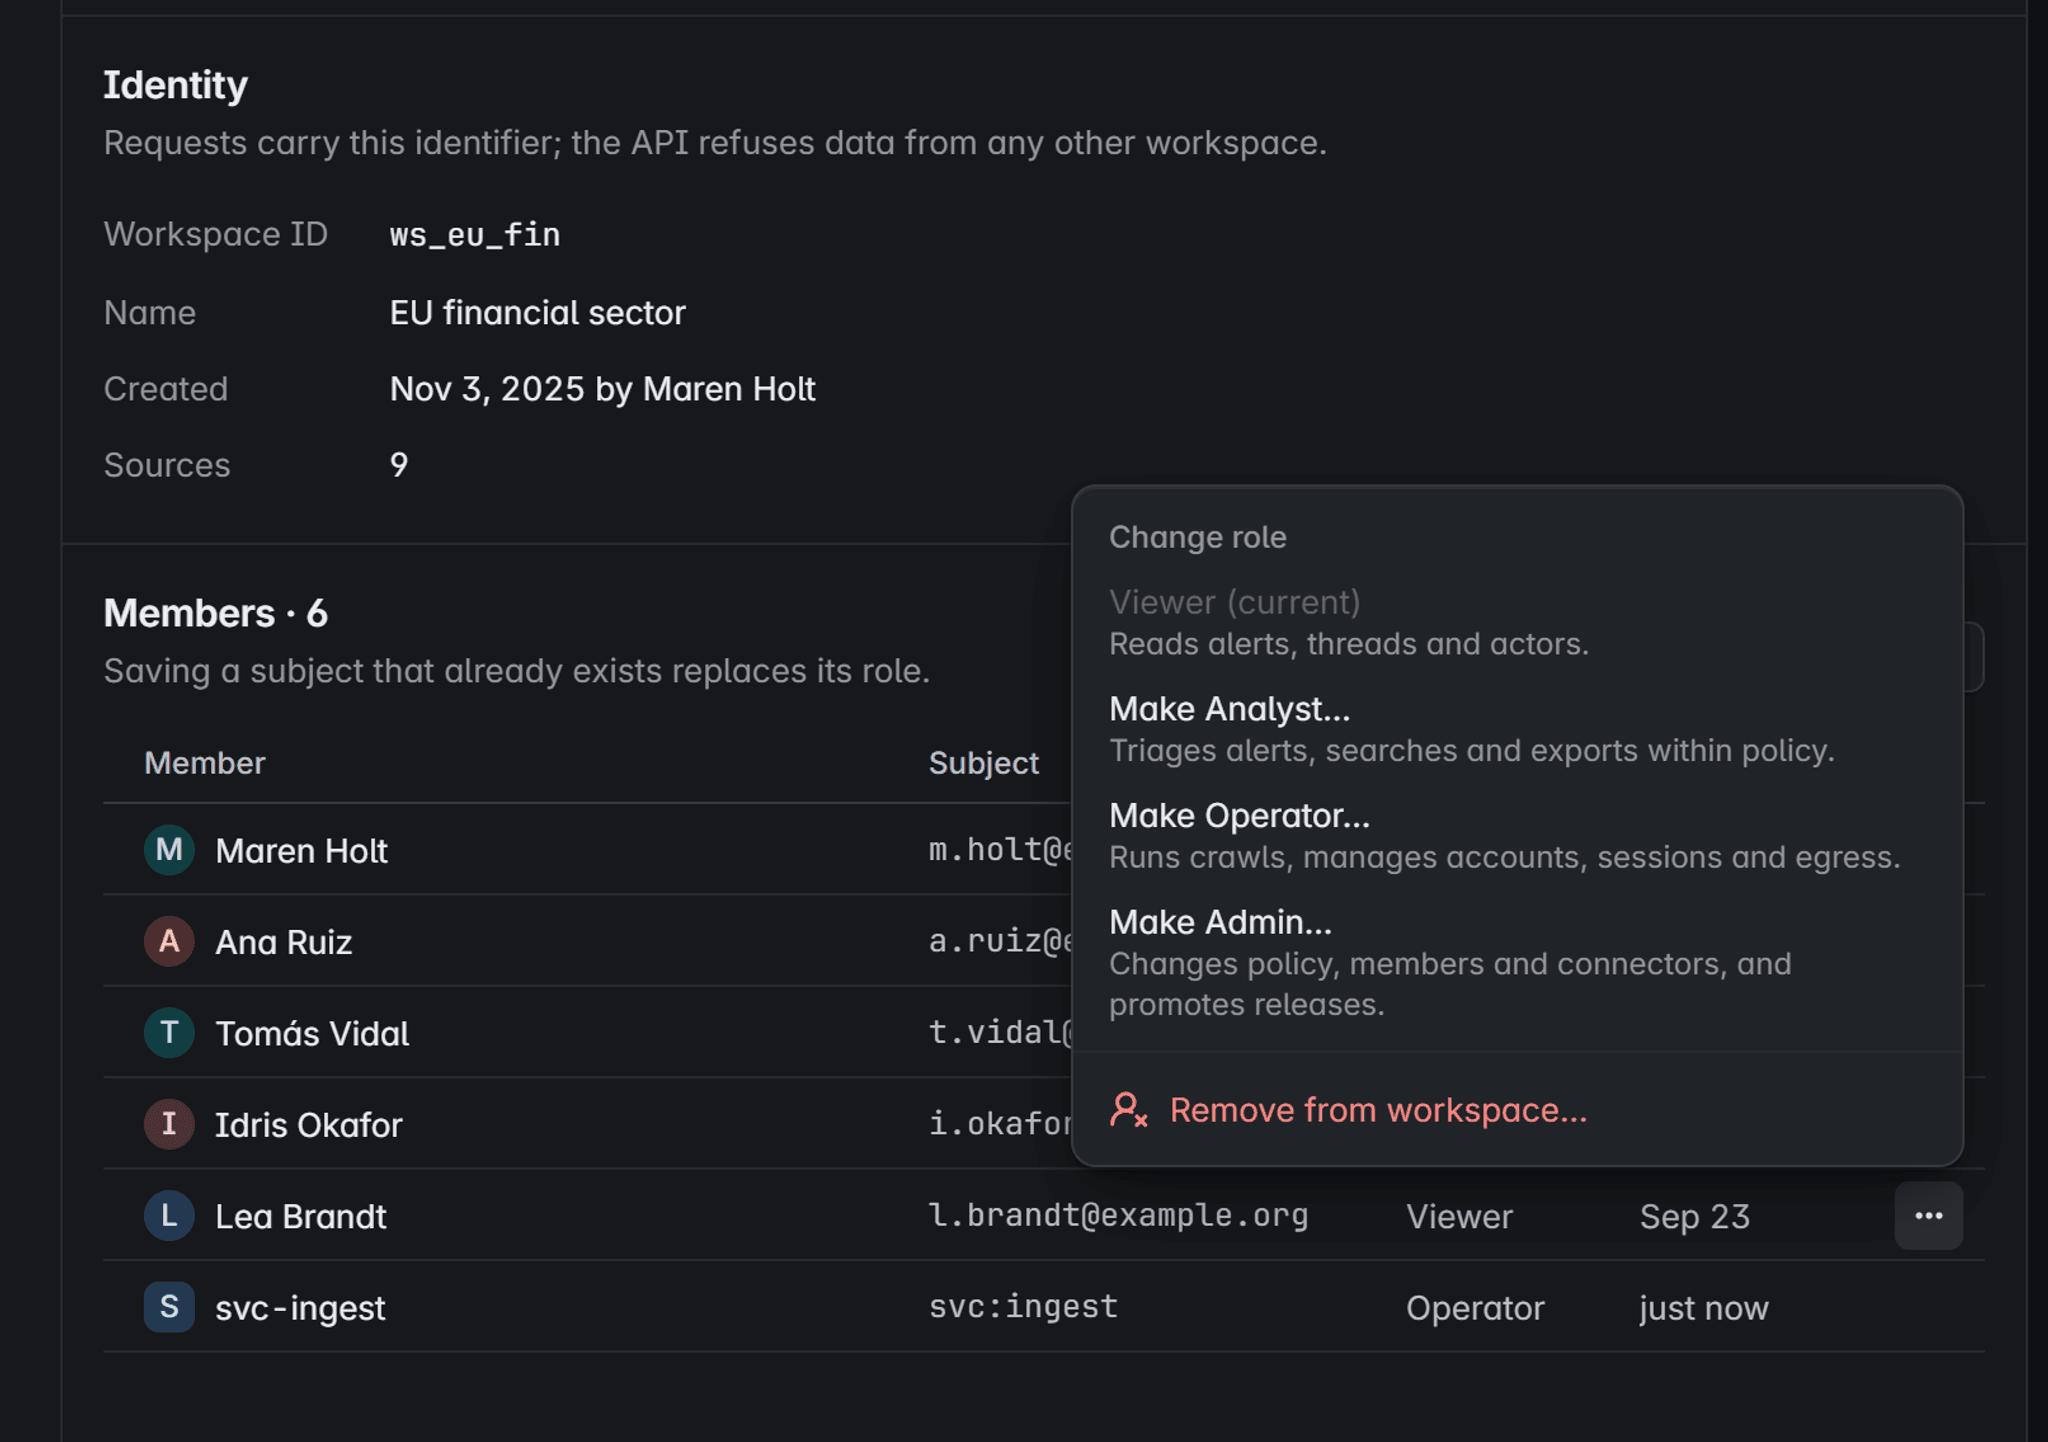
Четыре роли, ничего неявного
Наблюдатели читают. Аналитики сортируют, ищут и экспортируют в рамках политики. Операторы запускают сбор. Администраторы меняют политику и состав участников.
У каждого изменения есть причина
Смена роли или удаление участника требует причину и попадает в журнал аудита. Прошлые действия остаются за своими авторами.
Экран продукта с вымышленными данными
Экран продукта с вымышленными данными
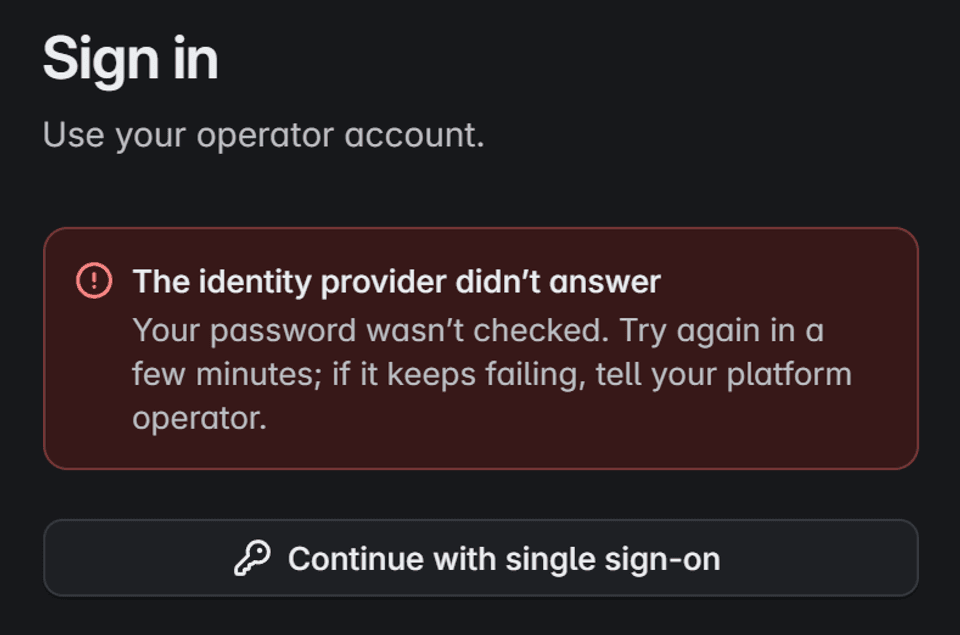
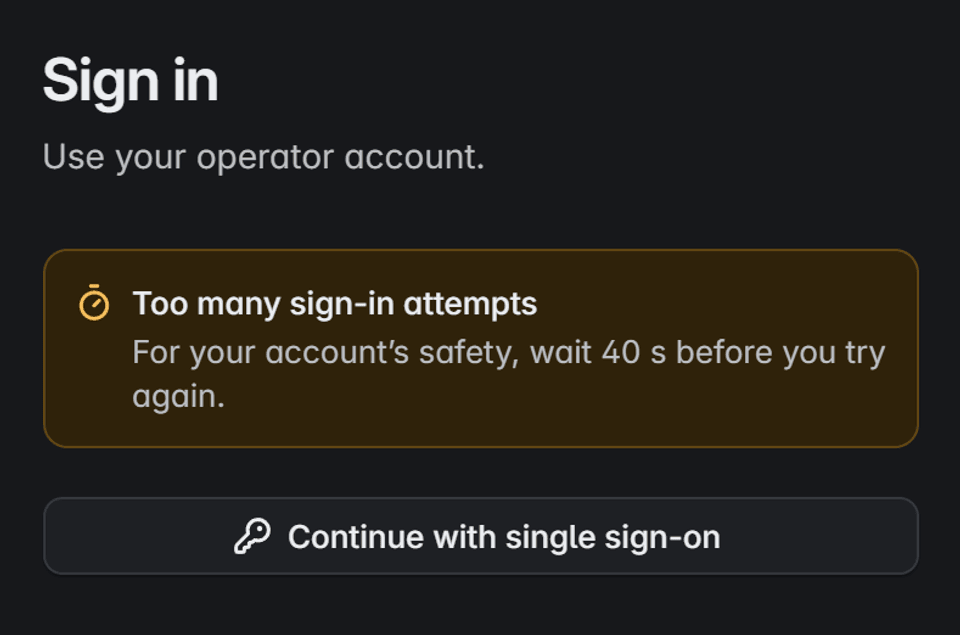
Вход, который отказывает безопасно
- Критичные действия
- Удаление доказательств, смена срока хранения или вывод источника из работы требуют явного подтверждения, а также многофакторного входа, если его сообщает ваш провайдер.
- Сохранённые сессии
- Параметр «Оставаться в системе» сохраняет в этом браузере сессию и имя пользователя, но не пароль.
Экран продукта с вымышленными данными
Экран продукта с вымышленными данными
Хранение и юридическое удержание, настраиваемые вами.
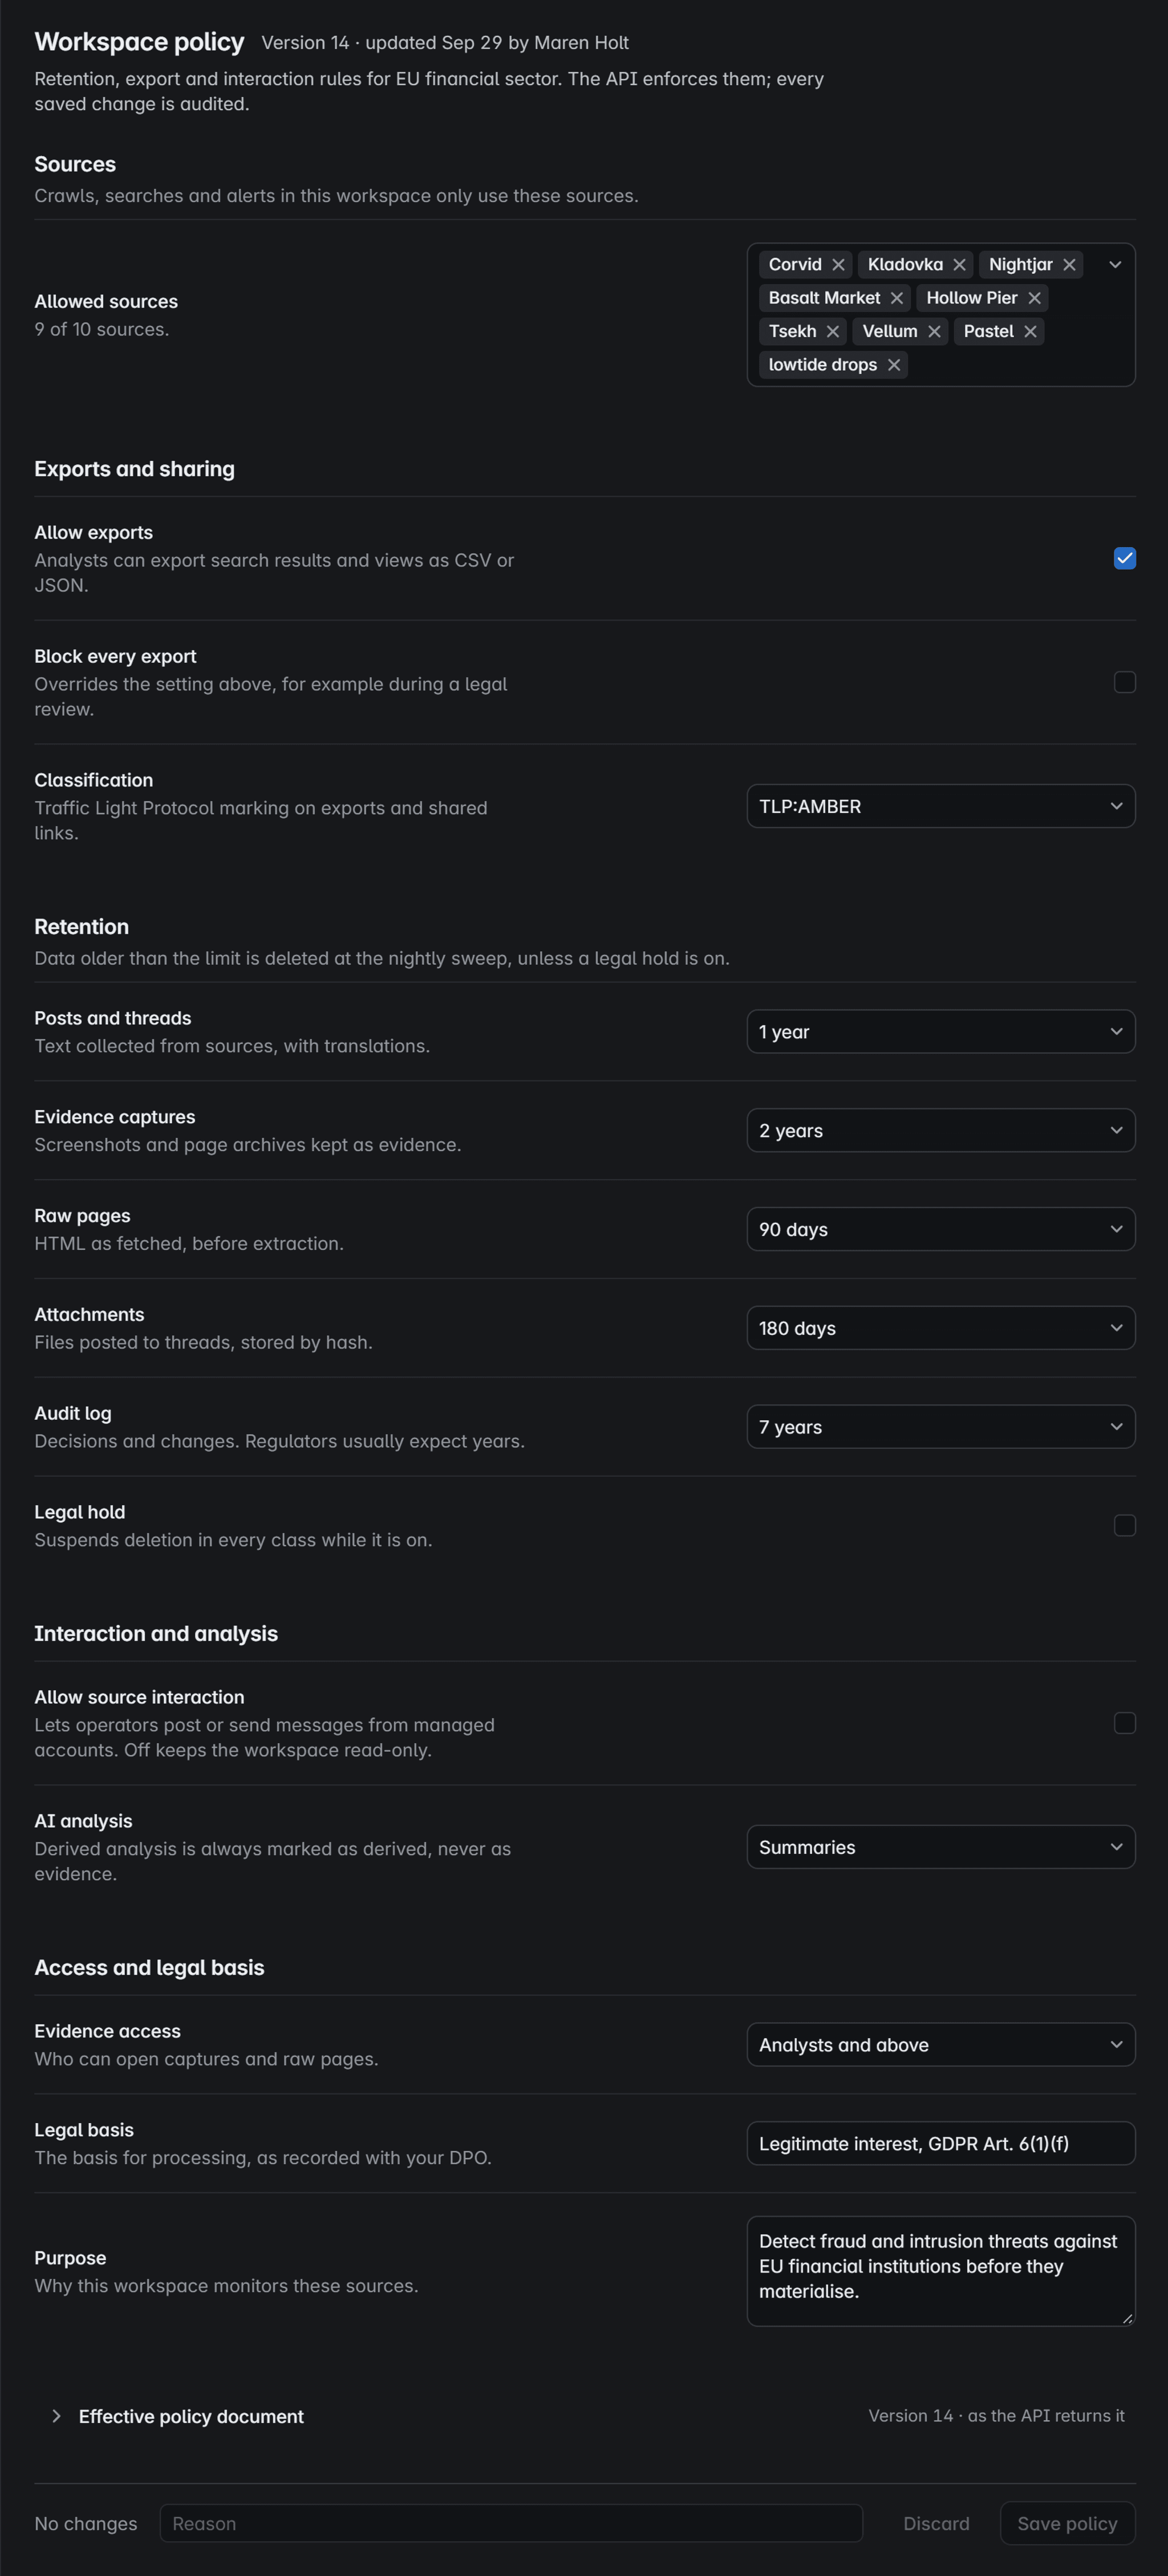
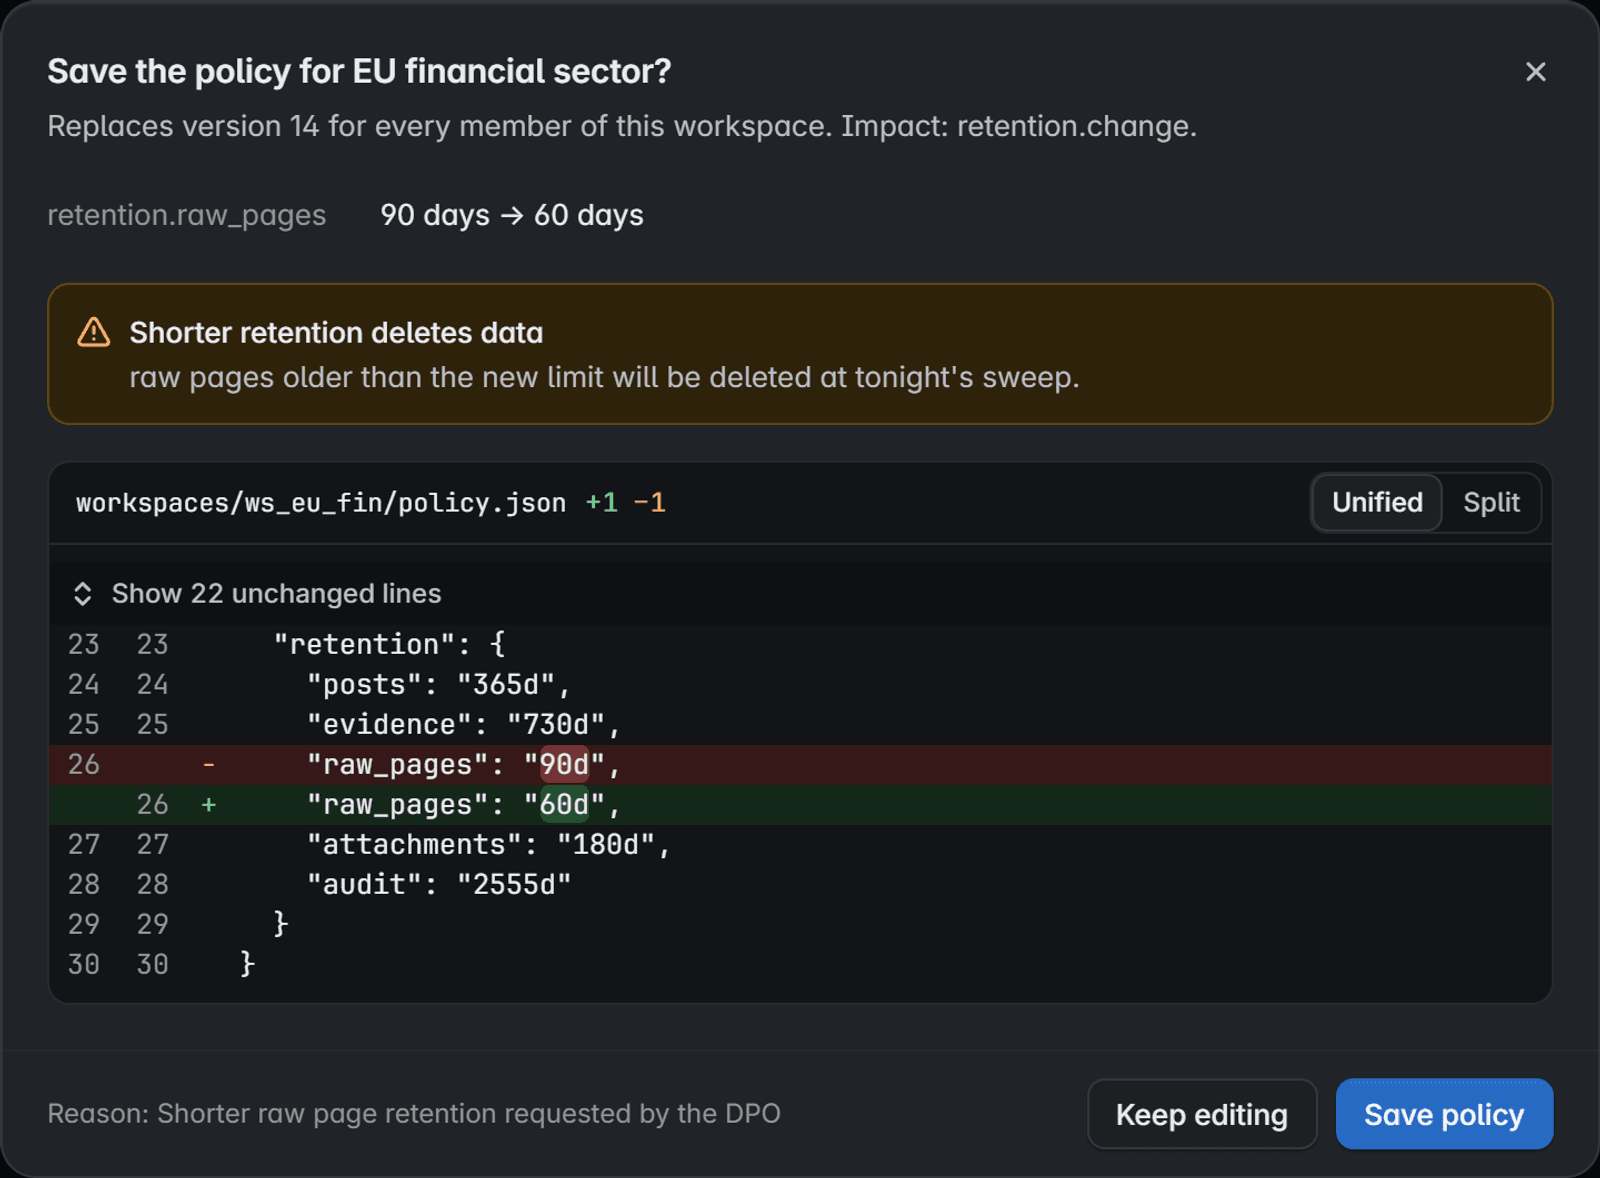
У каждого рабочего пространства своя политика: источники, экспорт, хранение и допустимые действия ИИ. API её применяет, и каждое изменение попадает в аудит.
Только разрешённые вами источники
Обходы, поиск и оповещения в рабочем пространстве используют только источники из его политики.
Экспорт на ваших условиях
Разрешайте экспорт, блокируйте любой экспорт на время юридической проверки и помечайте переданные материалы классификацией Traffic Light Protocol.
Свой срок для каждого вида данных
У постов, снимков, исходных страниц, вложений и журнала аудита свой срок хранения. Юридическое удержание приостанавливает любое удаление.
Только чтение, ИИ с пометкой
Взаимодействие с источниками выключено, пока вы его не разрешите. Результат ИИ всегда помечается как производный и никогда как доказательство.
Кто открывает доказательства
Выберите, кто может открывать снимки и исходные страницы, и укажите рядом правовое основание и цель.
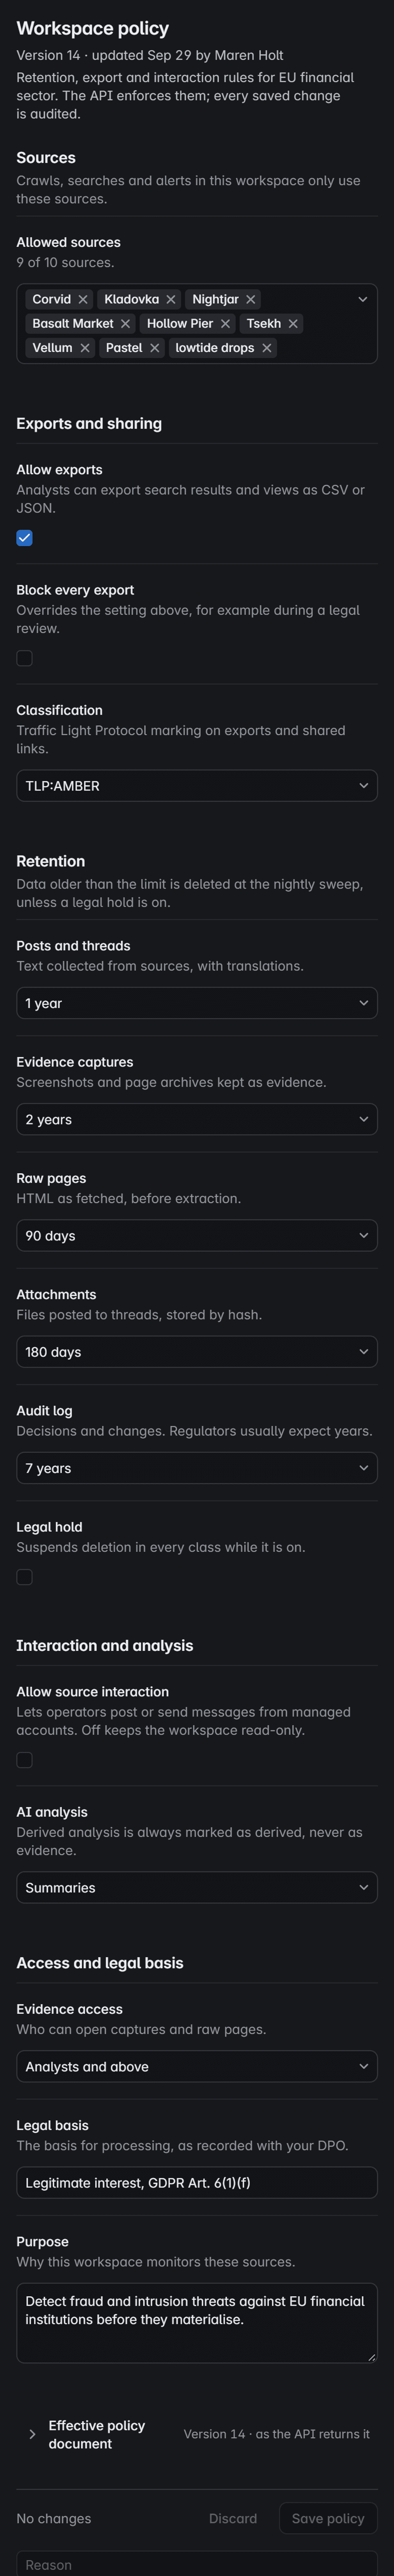
Показывается до любого удаления
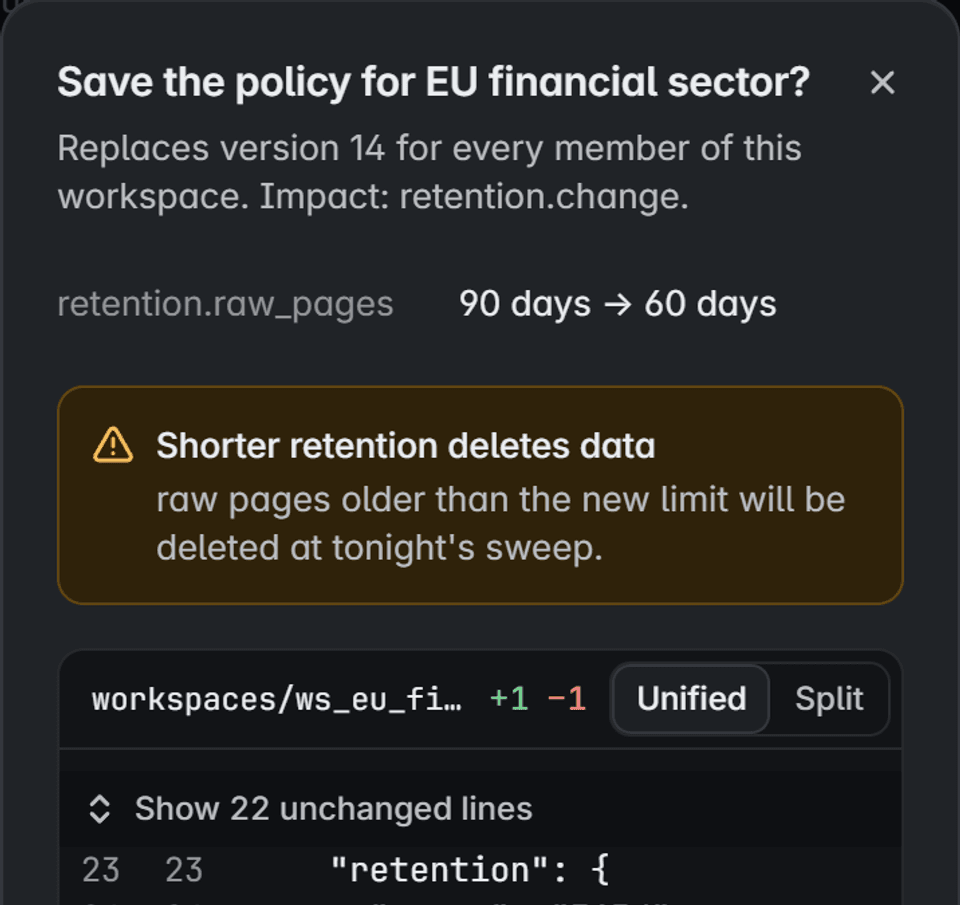
При сохранении запрашивается причина и показывается разница. Более короткий срок предупреждает, что удалит сегодняшняя ночная очистка.
Экран продукта с вымышленными данными
Секреты остаются в вашем хранилище.
Логины источников, учётные данные исходящих каналов и ключи моделей хранятся в вашем хранилище секретов. Corvidint держит ссылку на каждый из них, но никогда не само значение.
workspacesws_eu_finРабочее пространствоsourcesbasaltИсточникloginУчётные данные
Где секрет не появляется никогда
- Ротация
- Смените значение в хранилище, и консоль покажет новую версию, не раскрывая ни одного из значений.
- Вывод из работы
- Вывод источника из работы отзывает использовавшиеся им секреты.
- Файлы конфигурацииВ настройках хранится путь в хранилище, но не значение.
- Журналы и метрикиМаскирование не пускает значения в журналы, а имена и метки метрик их не содержат.
- Резервные копии данныхРезервные копии содержат только пути-ссылки, но не сами секреты.
- БраузерКонсоль видит путь, версию и наличие. Сохранённый материал в неё никогда не отправляется.
- Журнал аудитаСобытия фиксируют, что сделано и кем, но не сам секрет.
Восстановление, которое вы отрабатываете, а не предполагаете.
Резервной копии, которую ни разу не восстанавливали, не доверяют. Учения по восстановлению идут по расписанию и подтверждают каждый из шагов ниже.
Восстановить записи
Первой возвращается система учёта, из последней резервной копии или на момент времени.
Проверить доказательства
Каждый снимок сверяется со своим отпечатком SHA-256, прежде чем считаться.
Перестроить поиск
Поиск перестраивается из записей. Из дампа он никогда не восстанавливается.
Продолжить с контрольных точек
Каждый источник продолжает с последней надёжной контрольной точки, а не с начала.
Доказать отсутствие дублей
Повторно обработанные посты сопоставляются с имеющимися и никогда не считаются дважды.
Восстановить происхождение
Каждый пост снова связан со своим снимком и запуском, который его собрал.
- Учения по расписанию
- Учения идут по расписанию вне производственной среды. Запуск вручную требует подтверждения.
- Цели для каждого сервиса
- Для каждого сервиса, который вы запускаете, задаются целевая точка и целевое время восстановления.
- Отрабатываемые сбои
- Отрабатываются потеря воркера, перезапуски базы данных и сетевые сбои, а контрольные точки, доказательства и поиск должны оставаться согласованными.
Аналитика угроз в вашем контуре, где остаются ваши доказательства.
Короткие ответы на вопросы, которые проверка безопасности задаёт первыми.
- Развёртывание
- Kubernetes или Docker Compose в вашей среде
- Идентификация
- Единый вход по OIDC через вашего провайдера
- Роли
- Наблюдатель, аналитик, оператор и администратор в каждом рабочем пространстве
- Изоляция
- Рабочие пространства разграничивает API при каждом запросе
- Критичные действия
- Явное подтверждение перед выполнением
- Аудит
- Каждое решение записано и имеет автора, включая отказы
- Хранение
- Свой срок для каждого класса данных, с юридическим удержанием
- Восстановление
- Резервные копии и плановые учения по восстановлению
- Секреты
- В вашем хранилище, по ссылке на путь
- Сеть
- Исходящий трафик запрещён по умолчанию, свой исходящий канал для каждого источника
- ИИ-модели
- Локальные, собственные или у выбранного вами провайдера
- Доказательства
- Снимки опечатаны отпечатком SHA-256
- Интеграция
- REST API с версиями и вебхуки
Только разрешённое и только наблюдение.
Corvidint отслеживает только источники, доступ к которым вашей организации разрешён. Он никогда не обходит средства контроля доступа, не взламывает учётные записи и не эксплуатирует сайты.
Утёкшие данные никогда не скачиваются, а результат работы ИИ никогда не считается доказательством.
Прочитать политику ответственного использованияУвидьте это на своих источниках.
Расскажите, что вам нужно. Мы покажем живой снимок, от поста до опечатанной записи.
Удобнее почта? Напишите на [email protected].