Uw omgeving, uw sleutels, uw bewijs.
Draai Corvidint op Kubernetes of Docker Compose in uw eigen omgeving, met single sign-on, workspacerollen, een volledig auditspoor en credentials in uw vault.
Uitgerold in uw omgeving, niet in de onze.
Corvidint installeert op Kubernetes of Docker Compose en verbindt met de identity provider, vault, opslag en modellen die u al draait.
De grens is de uwe
Installeer met Kubernetes-manifesten, een Helm-chart of Docker Compose, op infrastructuur die u beheert.
Uw services, via verwijzing
Wijs het naar uw identity provider, secrets-vault, database, objectopslag en modelserver. Credentials blijven waar ze zijn.
Eén beheerde uitgang
Uitgaand verkeer is standaard geblokkeerd. De verzameling bereikt bronnen alleen via de egressprofielen die een workspace toestaat.
Uw omgevingKubernetes of Docker Compose
- Verzameling
- Bewijs
- Analyse
- Zoeken
- Meldingen
Uitgaand verkeer standaard geblokkeerd
EgressprofielenPer bron gekozen
- Tor
- VPN
- Proxy
Toegang bepaald door rol, per workspace.
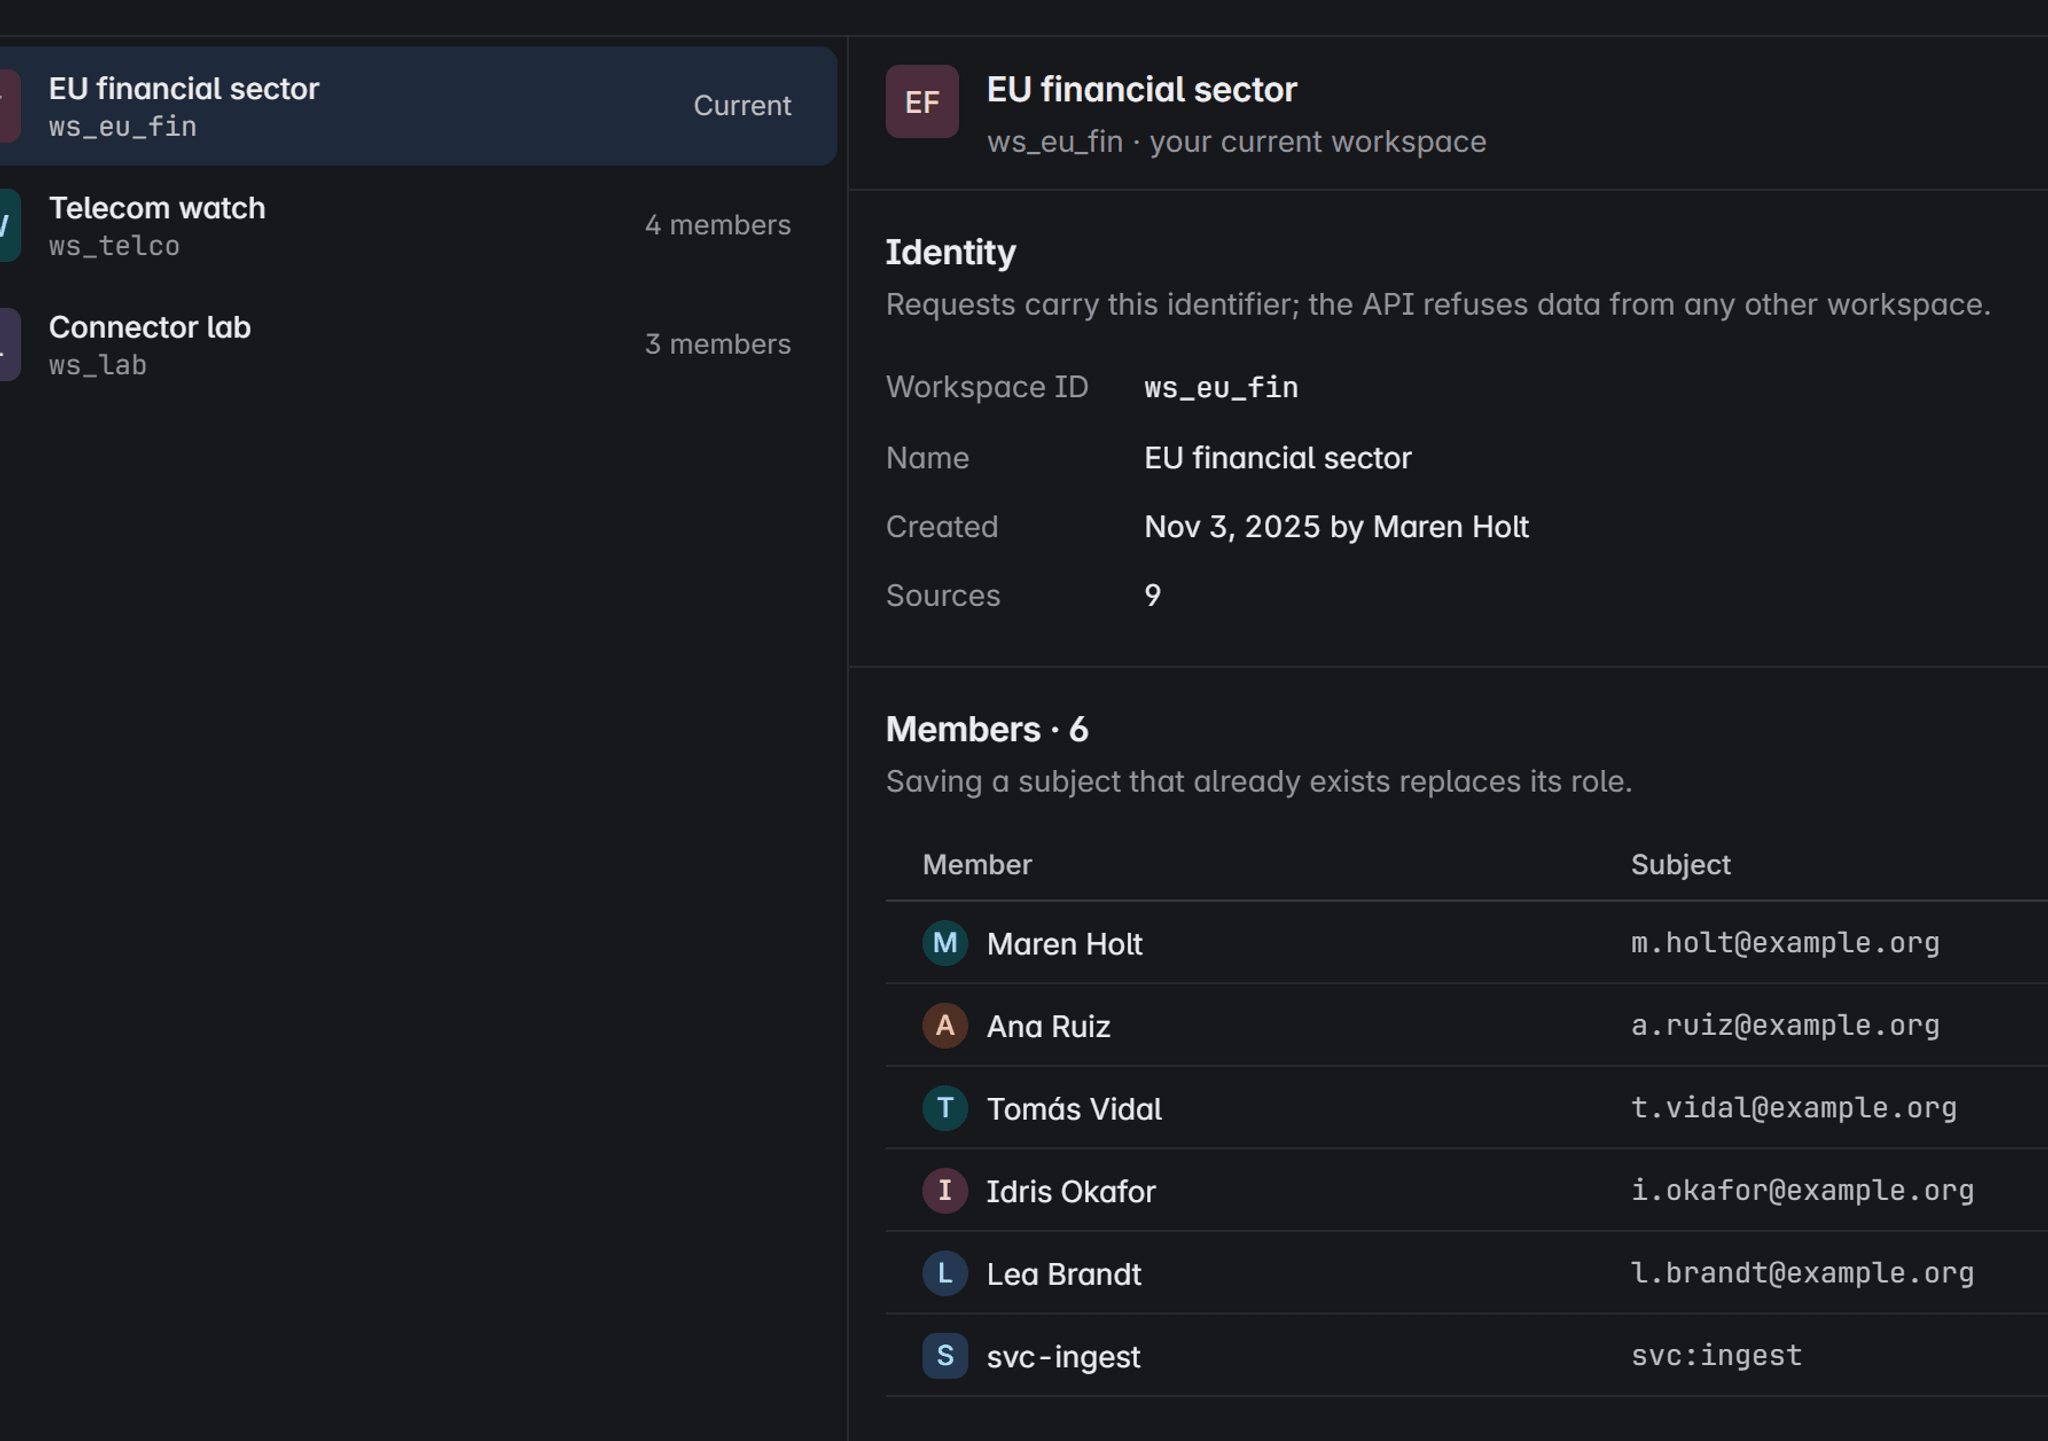
Mensen loggen in via uw identity provider. Elke workspace isoleert zijn bronnen, meldingen en bewijs, en elk lid heeft er één rol.
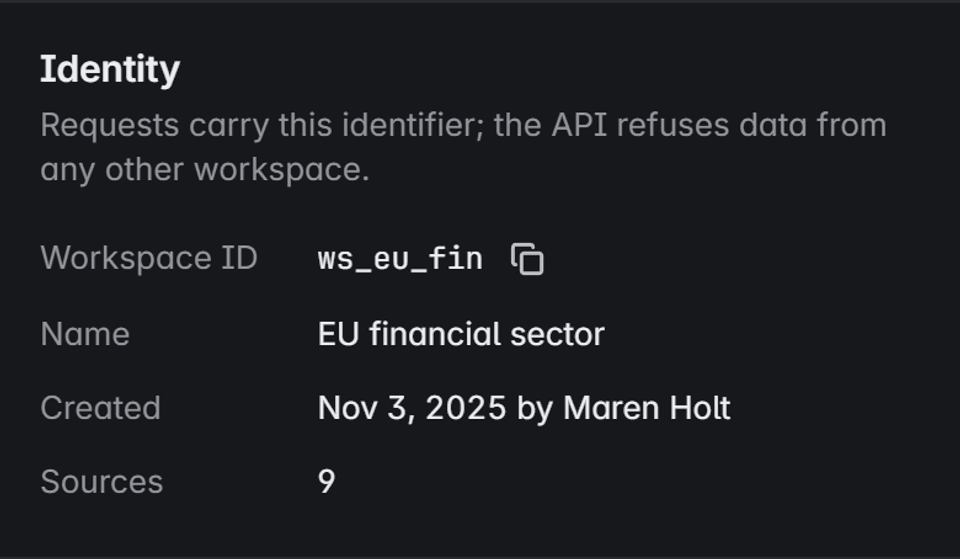
Workspaces houden teams gescheiden
Elk verzoek draagt zijn workspace. De API weigert data van elke andere, zodat teams en klanten elkaars bewijs nooit zien.
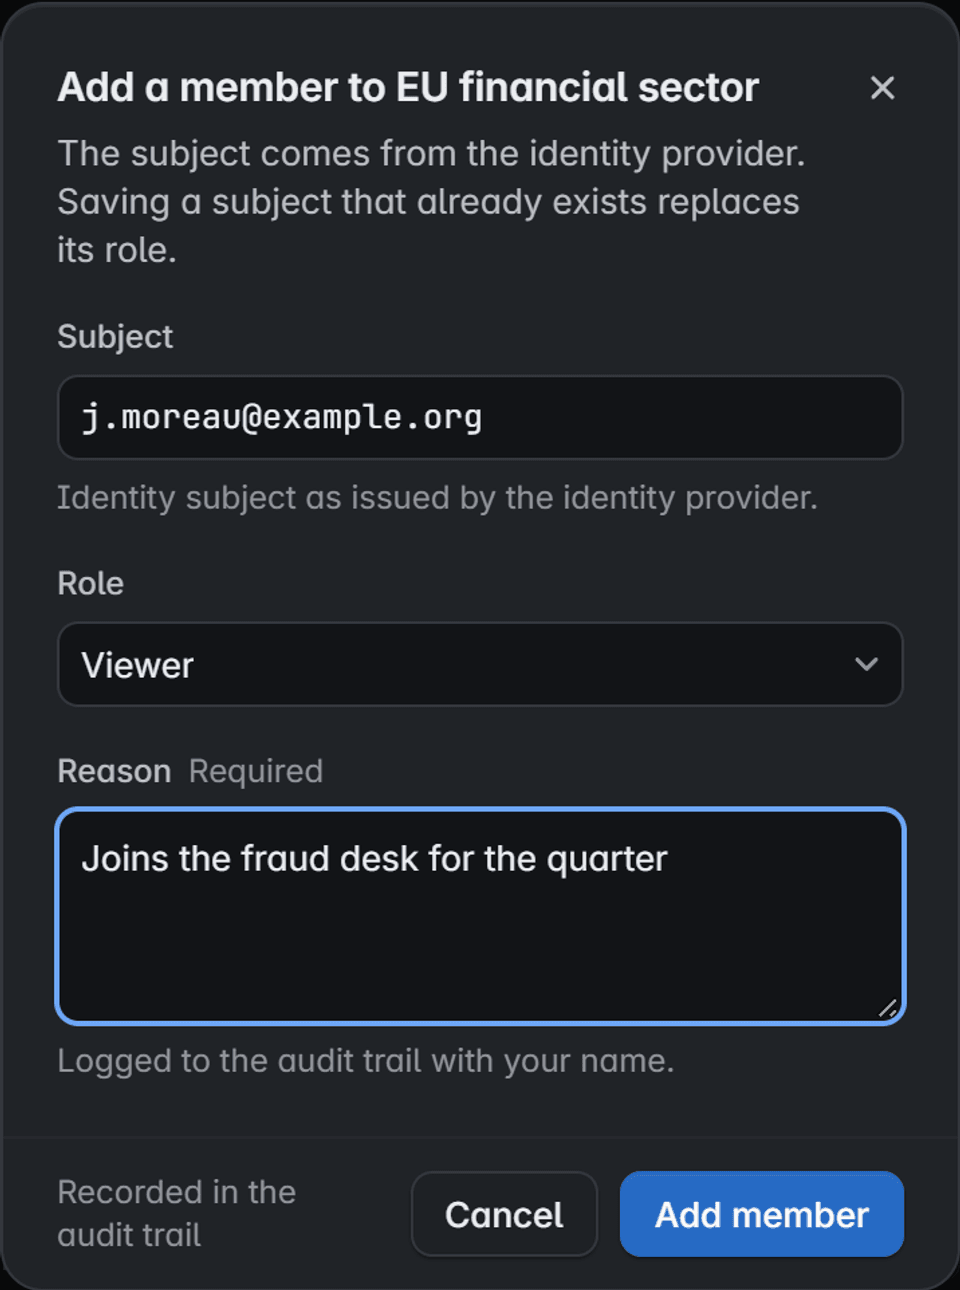
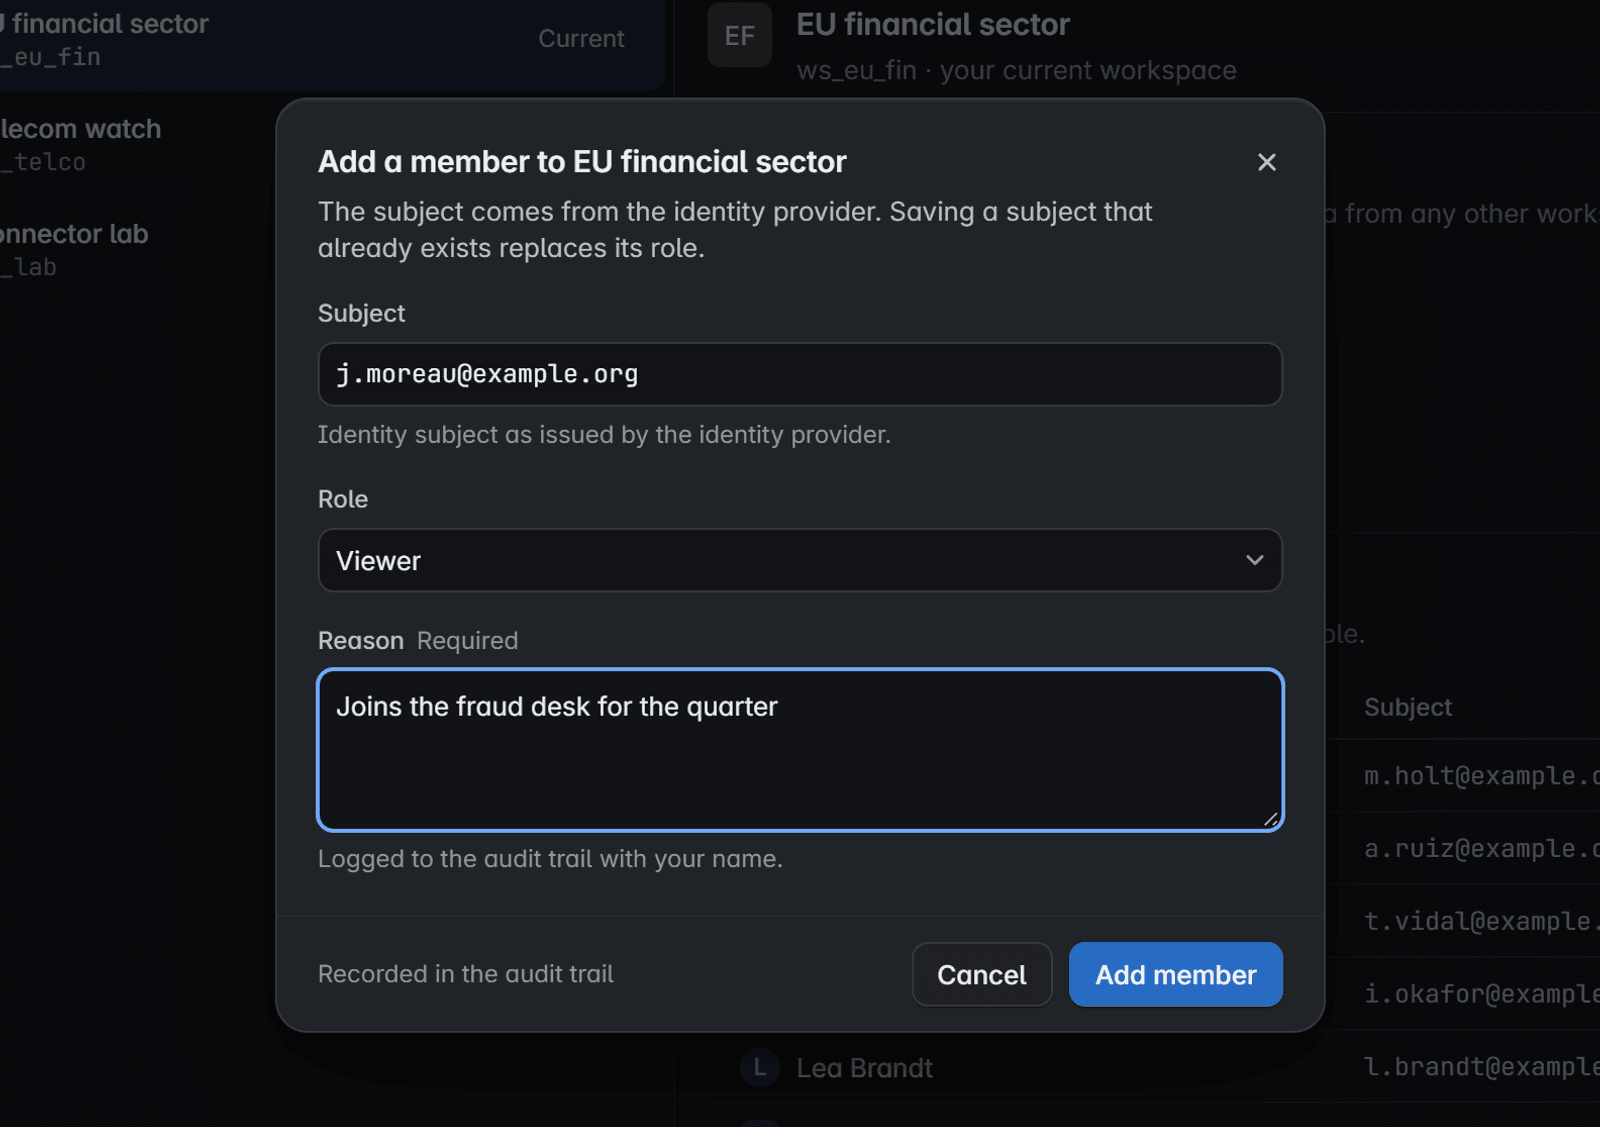
Leden komen van uw provider
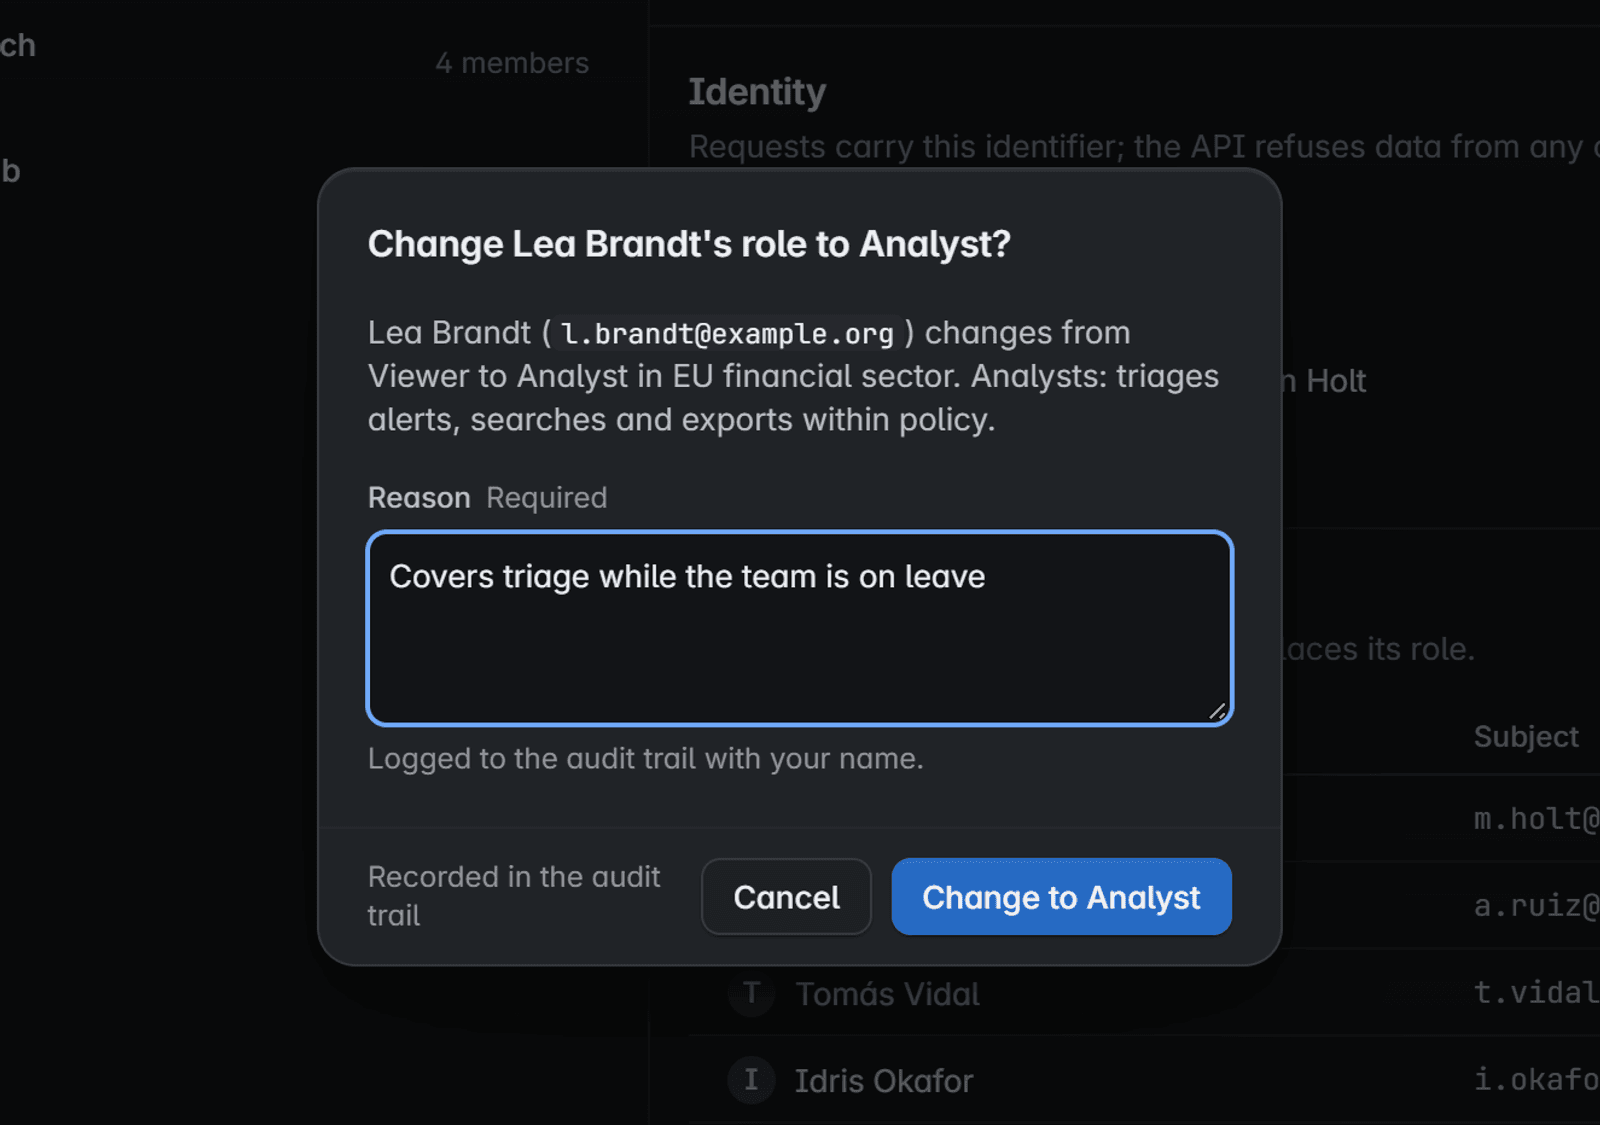
Voeg een persoon toe via het subject dat uw identity provider uitgeeft, kies een rol en geef een reden. De wijziging wordt met uw naam gelogd.
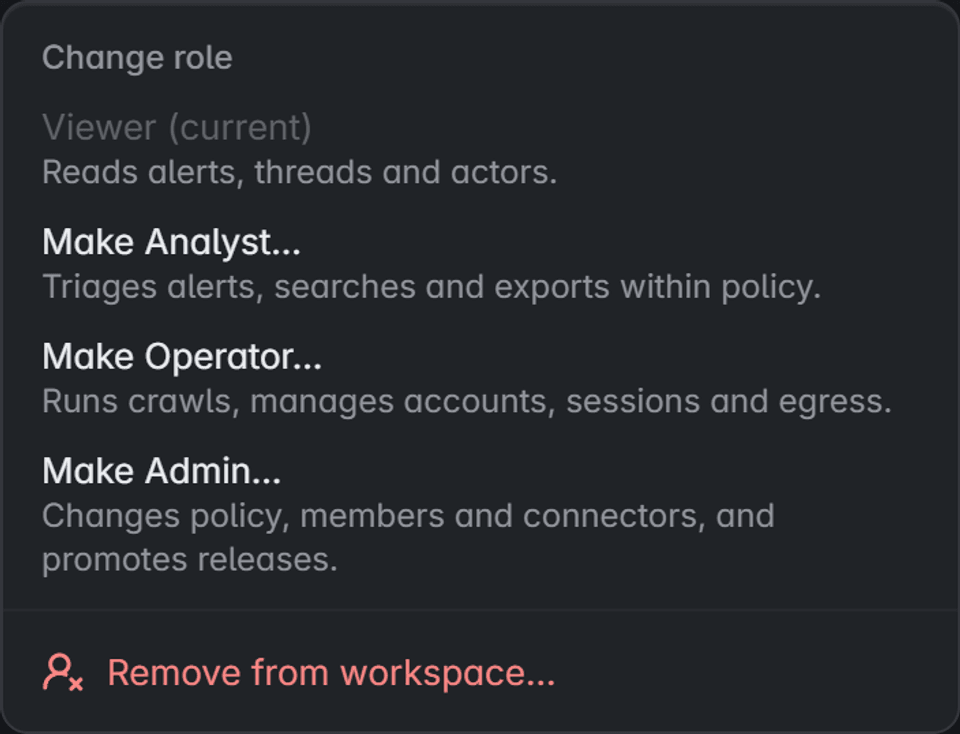
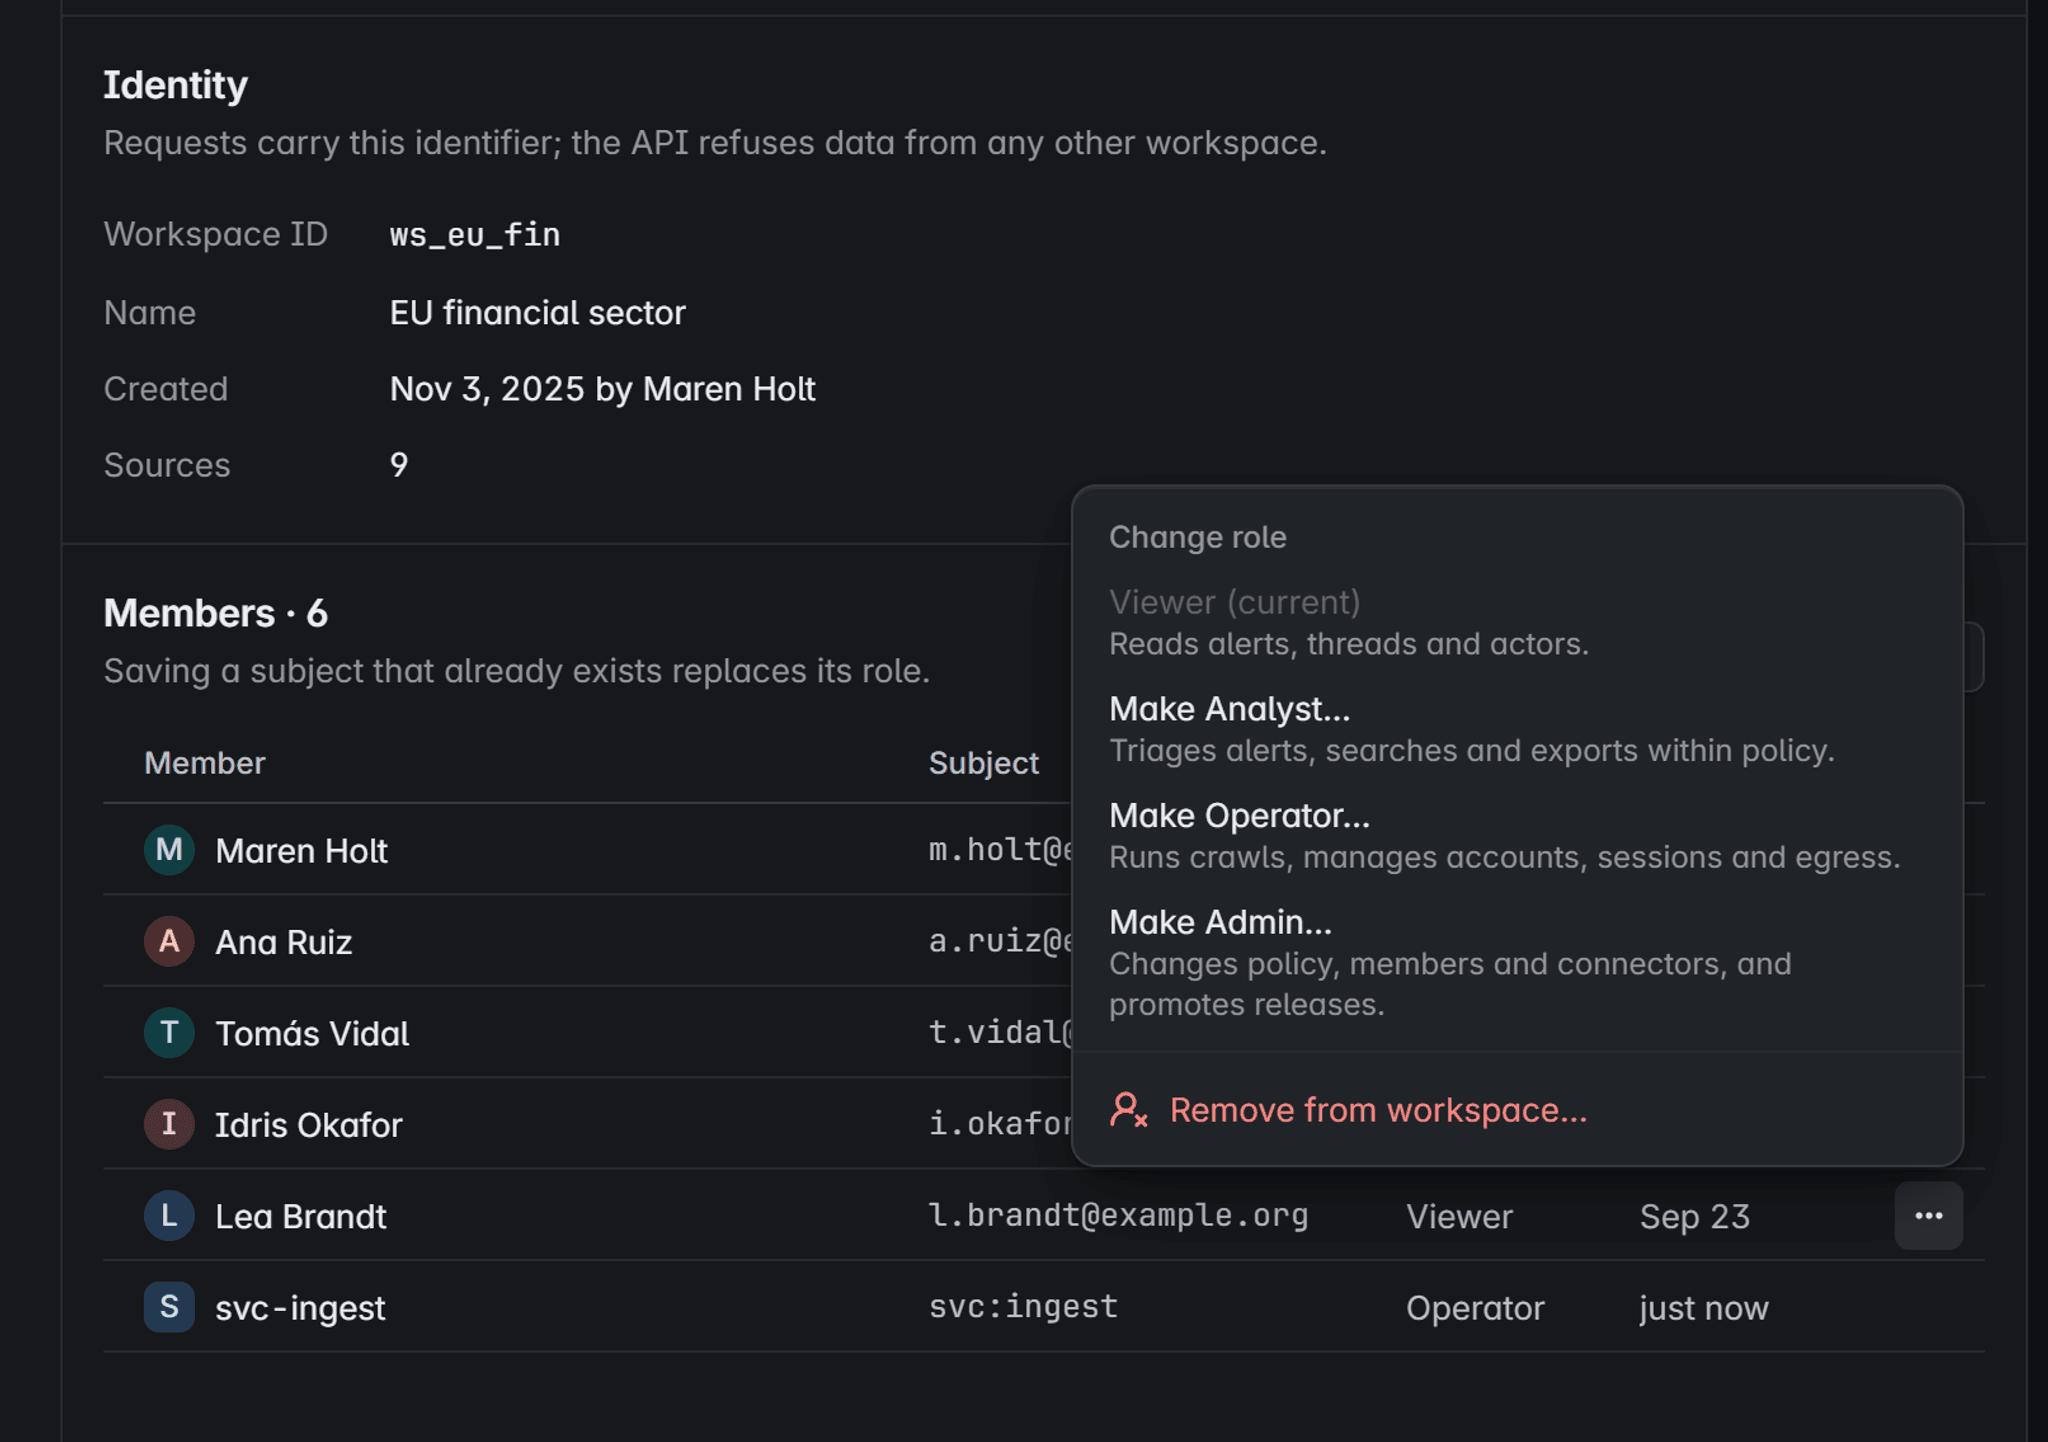
Vier rollen, niets impliciet
Viewers lezen. Analisten triëren, zoeken en exporteren binnen het beleid. Operators draaien de verzameling. Admins wijzigen beleid en leden.
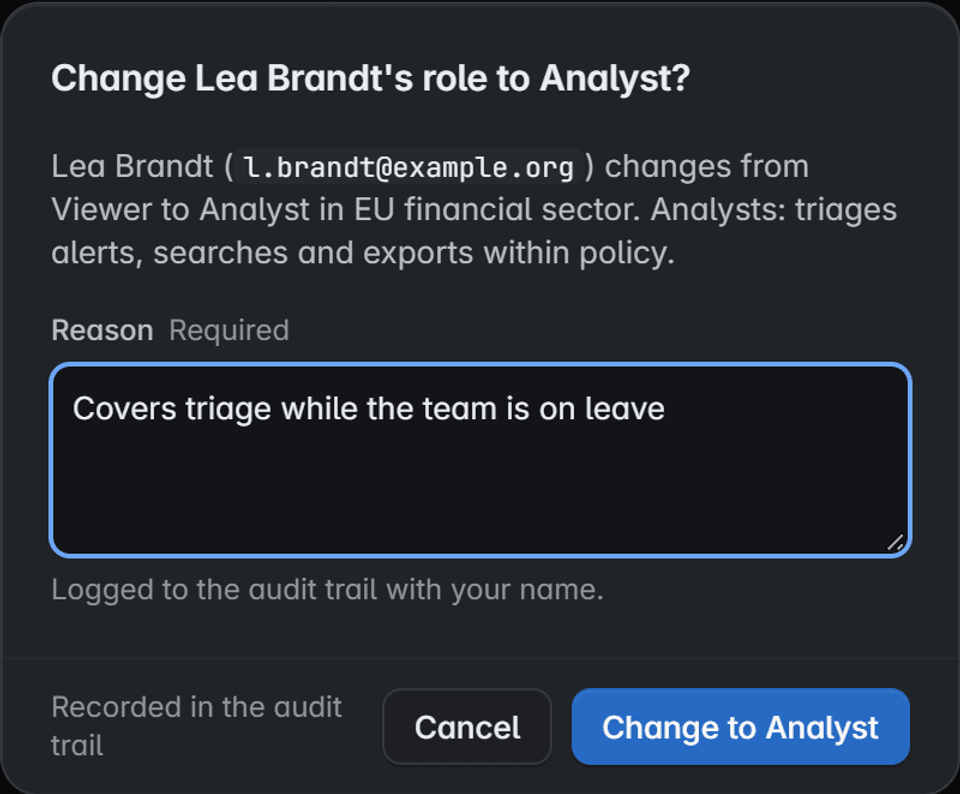
Elke wijziging heeft een reden
Een rol wijzigen of een lid verwijderen vraagt om een reden en komt in het auditspoor. Eerdere acties blijven toegeschreven.
Productscherm met fictieve data
Productscherm met fictieve data
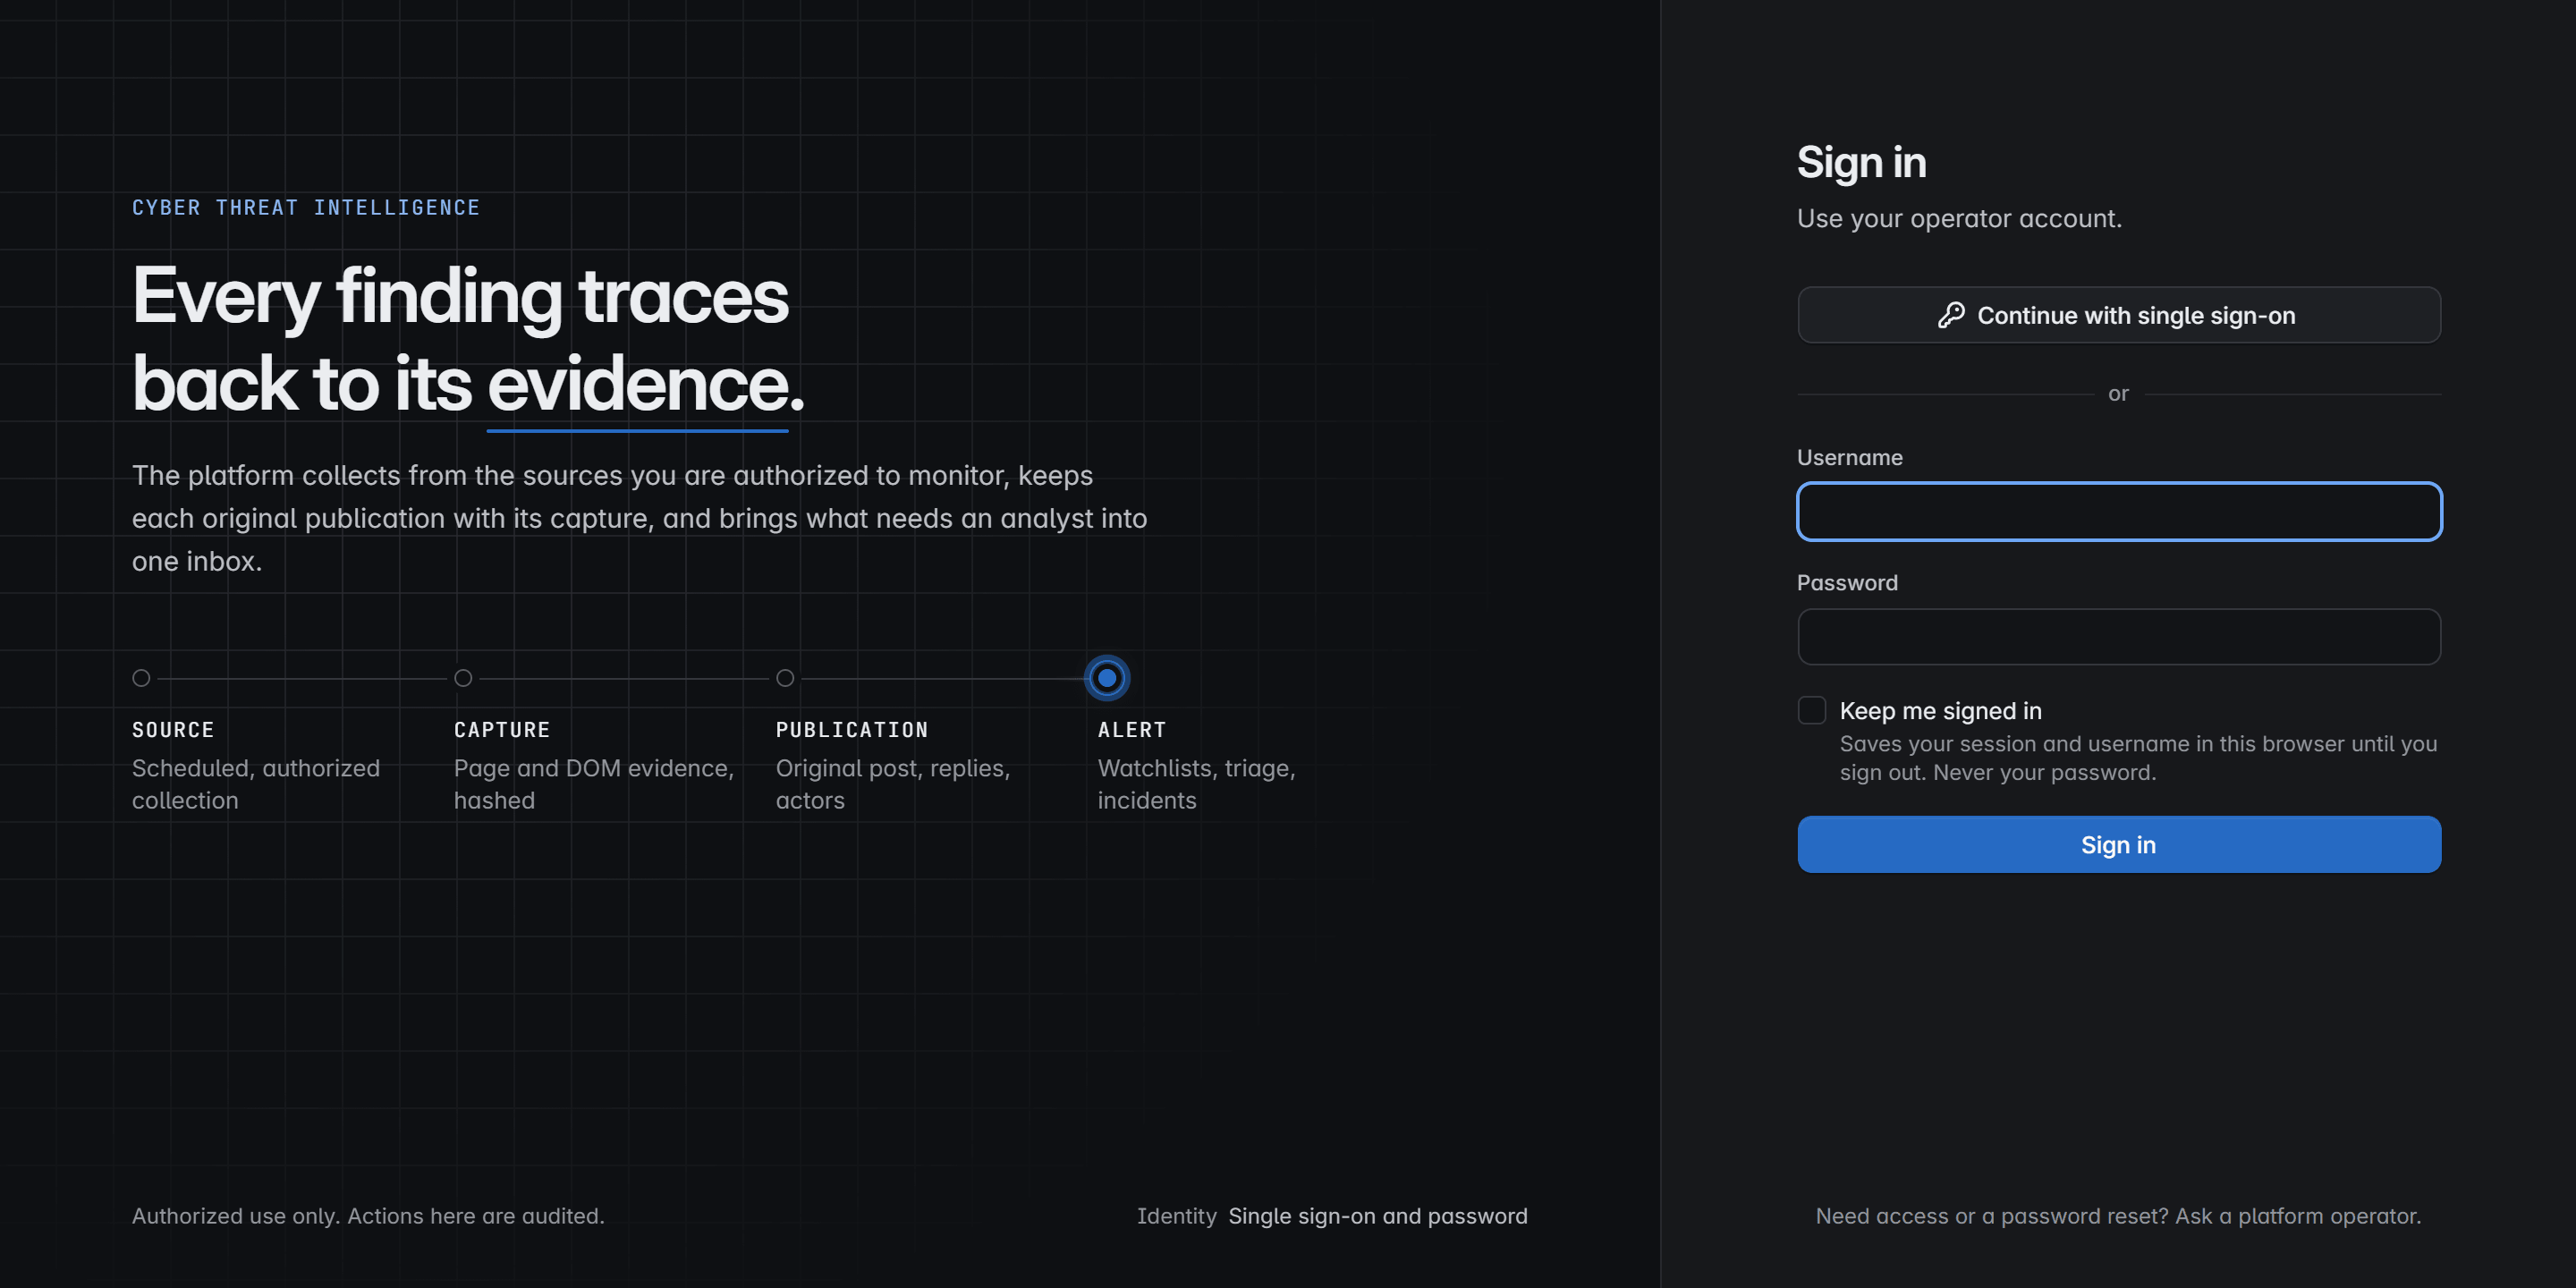
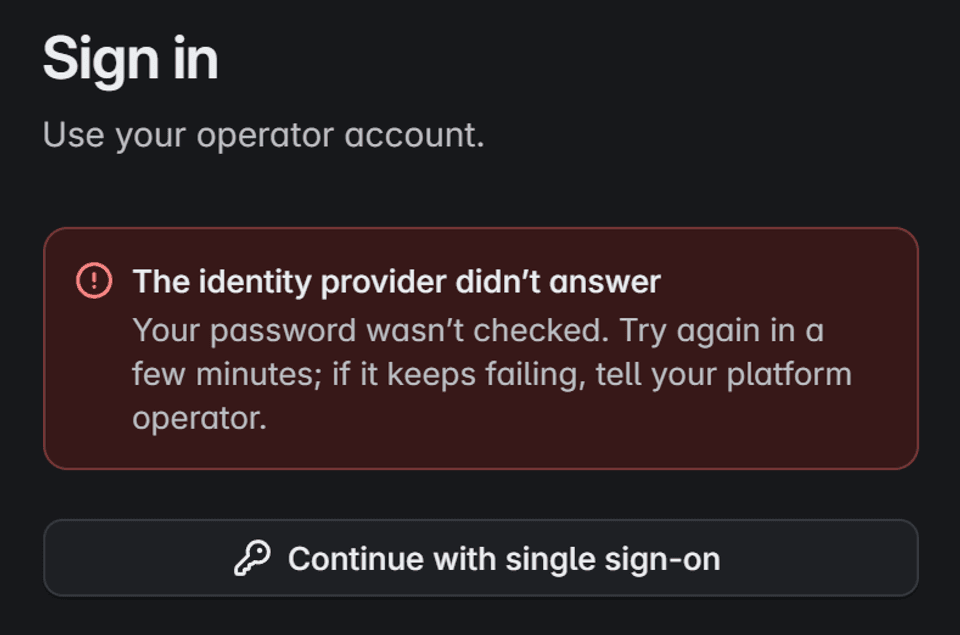
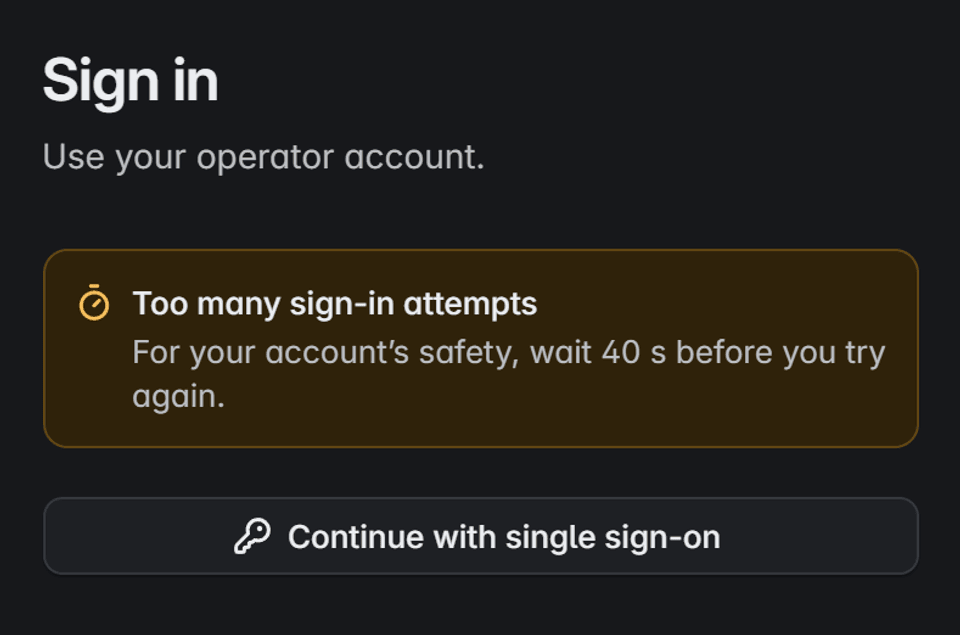
Inloggen dat veilig faalt
- Acties met grote impact
- Bewijs verwijderen, de bewaartermijn wijzigen of een bron uitfaseren vraagt om expliciete bevestiging, en om meerfactorinlog wanneer uw provider die meldt.
- Bewaarde sessies
- Ingelogd blijven slaat de sessie en gebruikersnaam op in die browser, nooit het wachtwoord.
Productscherm met fictieve data
Productscherm met fictieve data
Bewaartermijn en legal hold, door u bepaald.
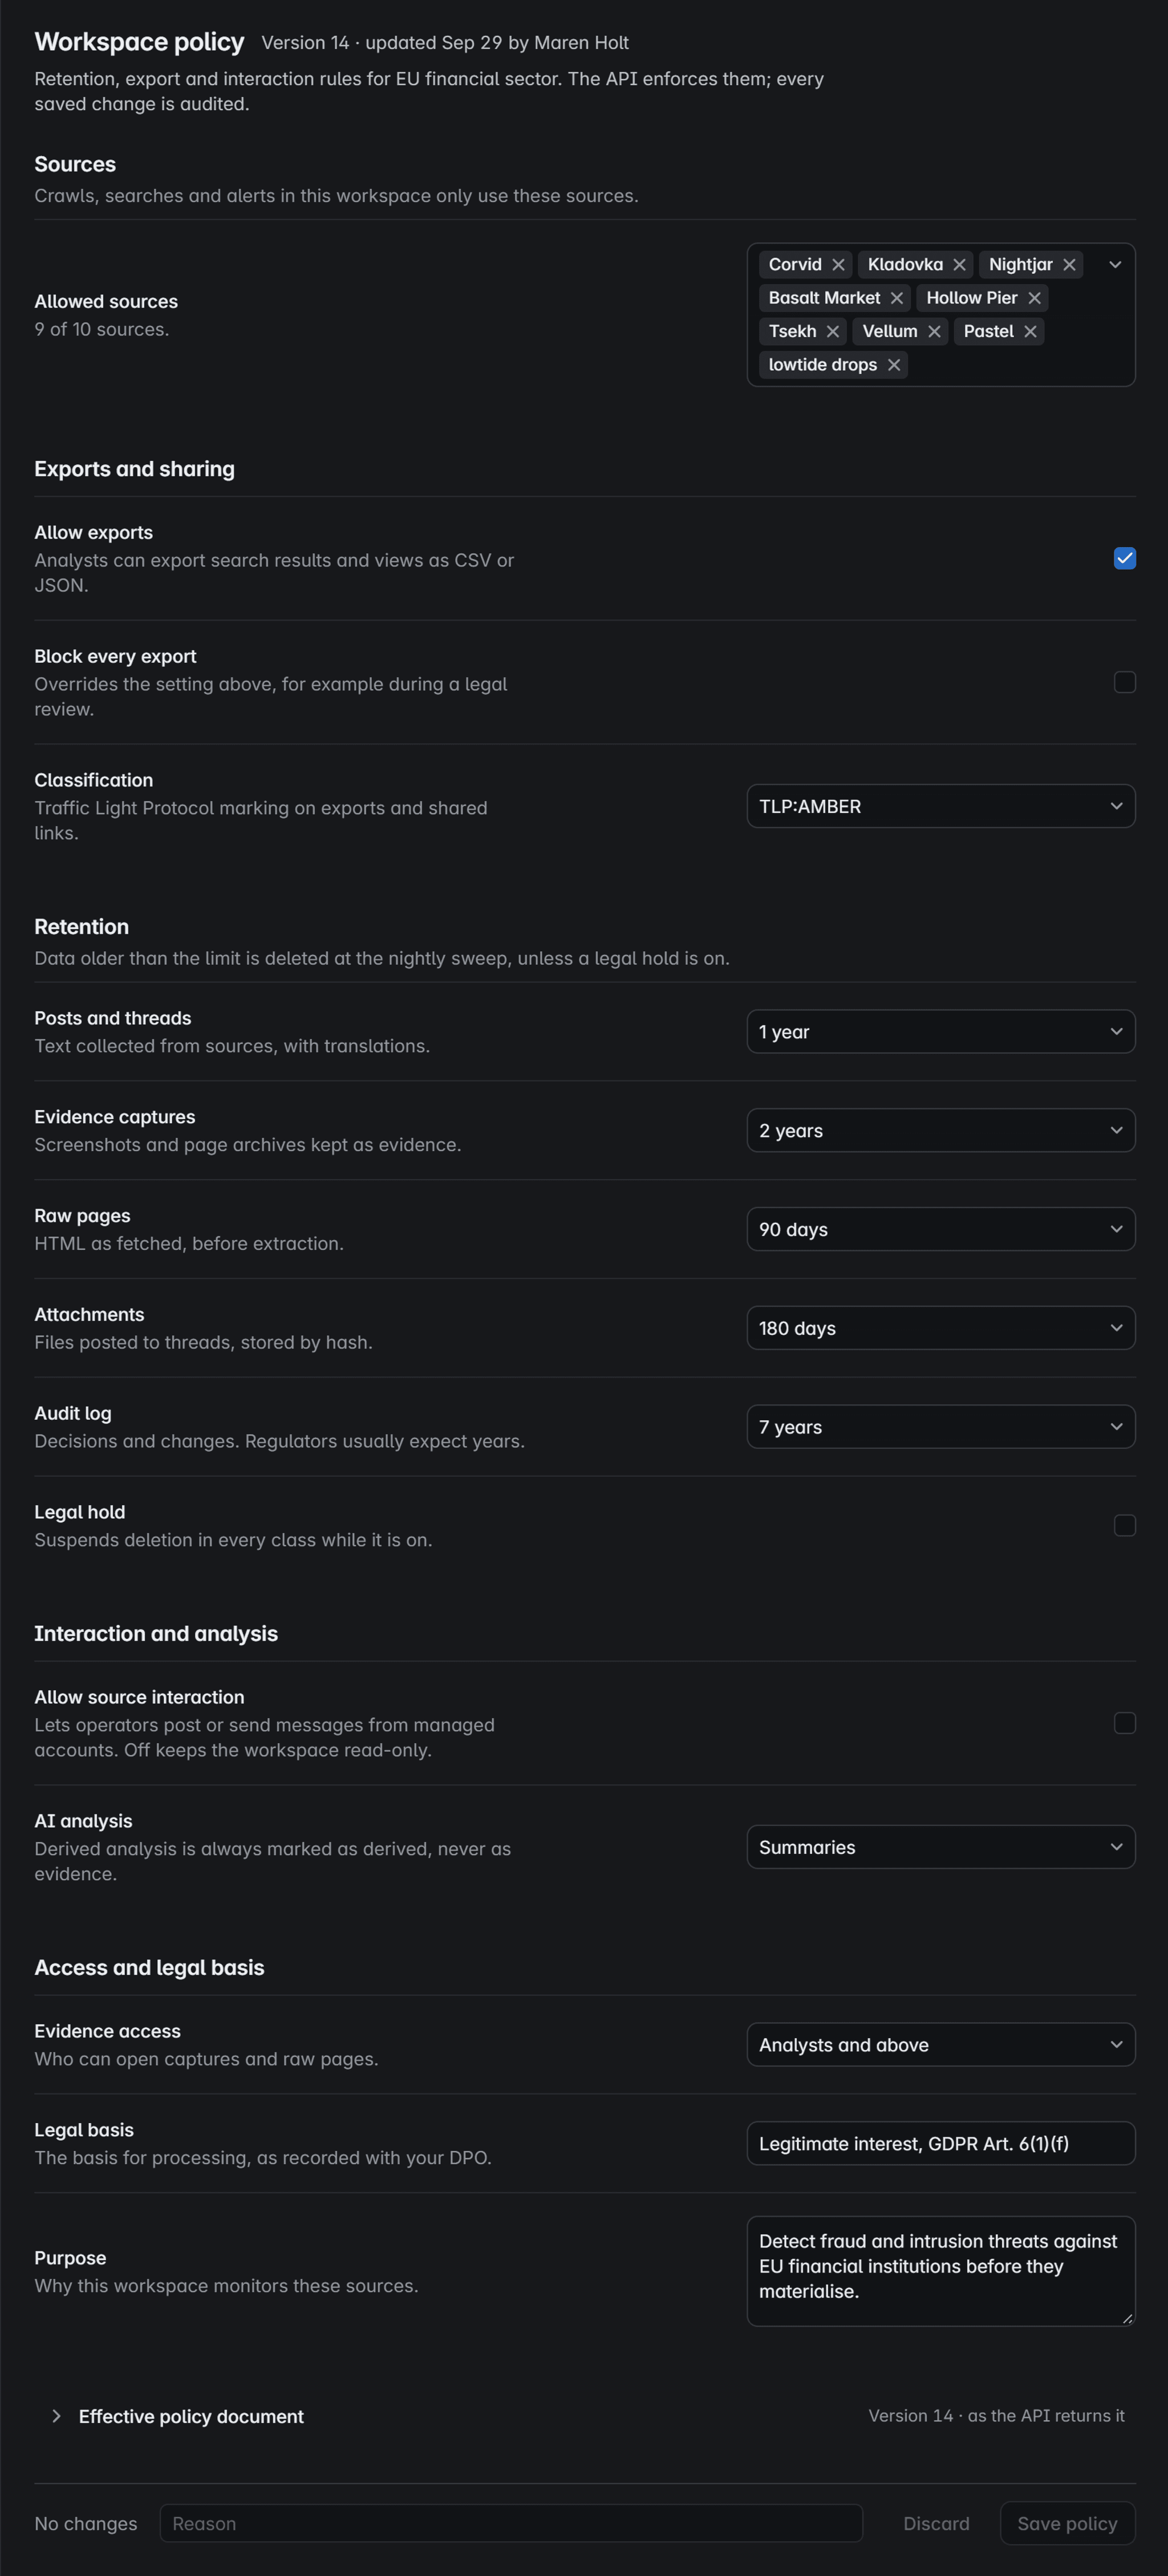
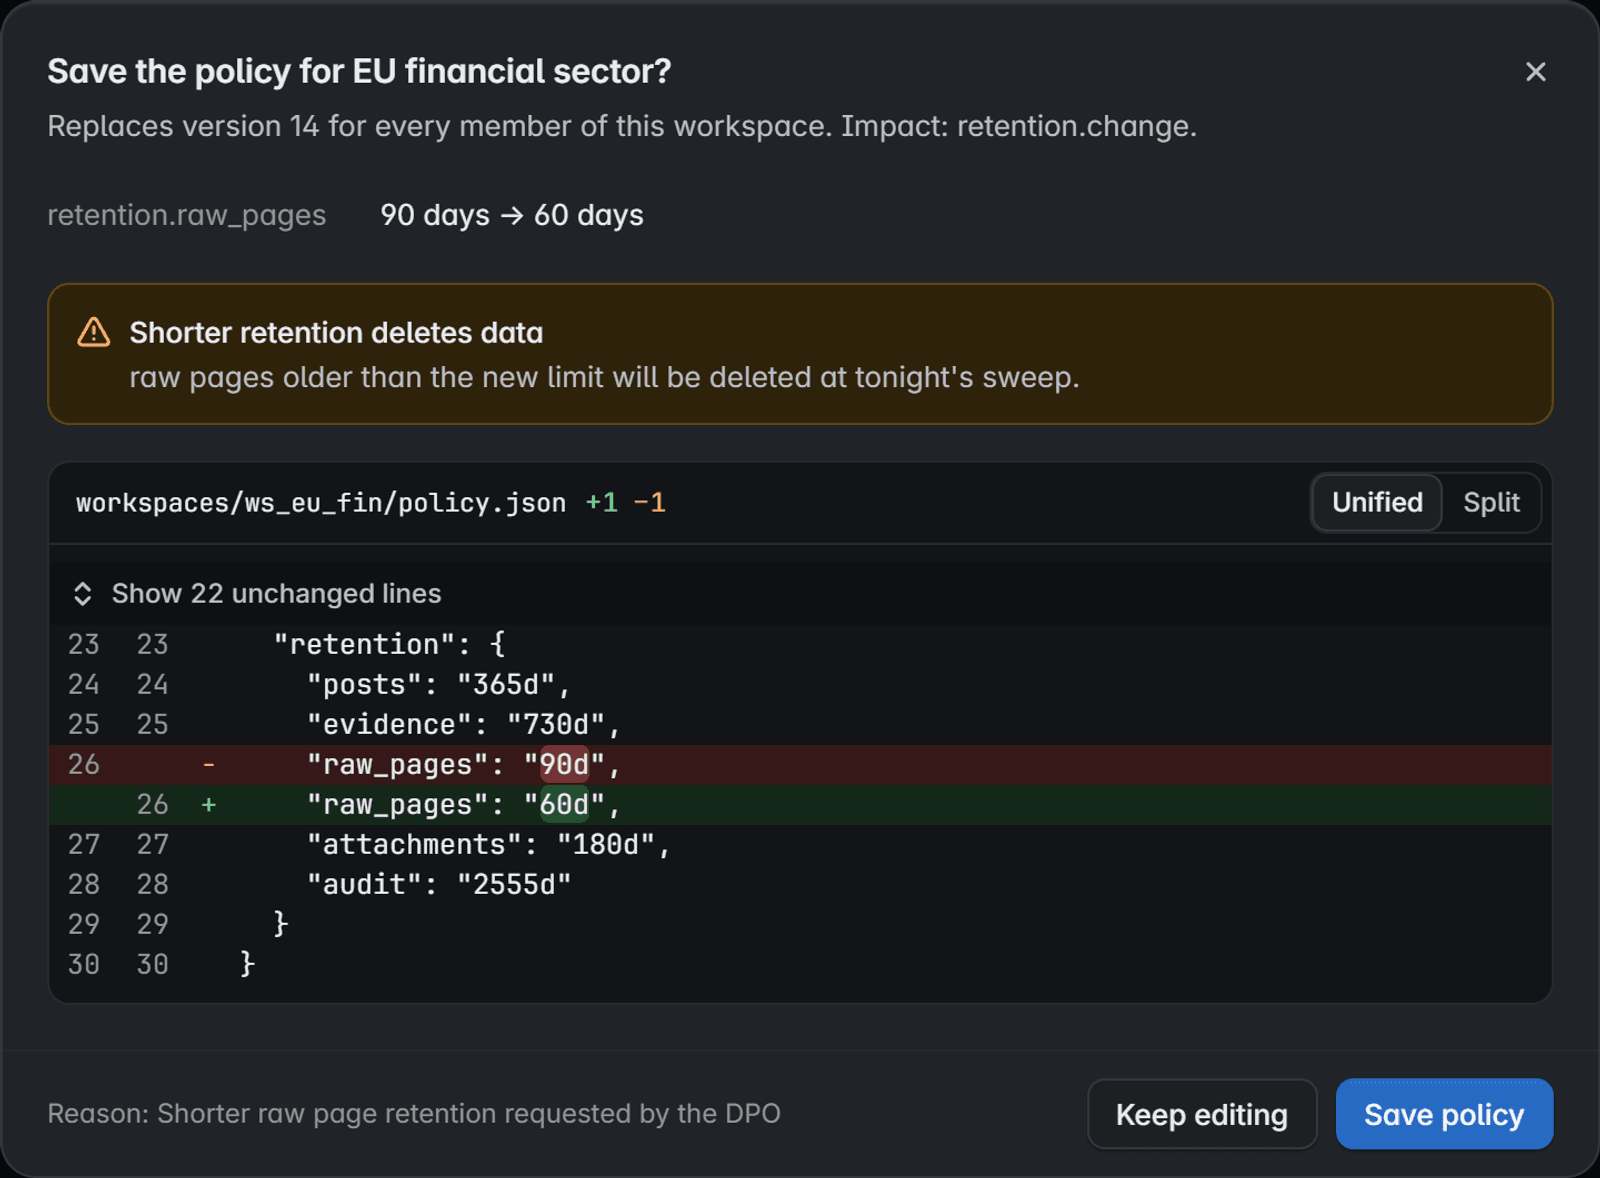
Elke workspace heeft zijn eigen beleid: bronnen, exports, bewaartermijnen en wat AI mag doen. De API dwingt het af en elke wijziging wordt geaudit.
Alleen de bronnen die u toestaat
Crawls, zoekopdrachten en meldingen in een workspace gebruiken alleen de bronnen die het beleid vermeldt.
Exports op uw voorwaarden
Sta exports toe, blokkeer elke export tijdens een juridische toetsing, en markeer gedeelde uitvoer met een Traffic Light Protocol-classificatie.
Een limiet voor elk soort data
Posts, captures, ruwe pagina’s, bijlagen en het auditlogboek hebben elk een eigen limiet. Legal hold schort elke verwijdering op.
Alleen-lezen, met AI gemarkeerd
Interactie met bronnen blijft uit tenzij u haar toestaat. AI-uitvoer is altijd gemarkeerd als afgeleid, nooit als bewijs.
Wie het bewijs opent
Kies wie captures en ruwe pagina’s mag openen, en leg de rechtsgrond en het doel ernaast vast.
Getoond voordat iets wordt verwijderd
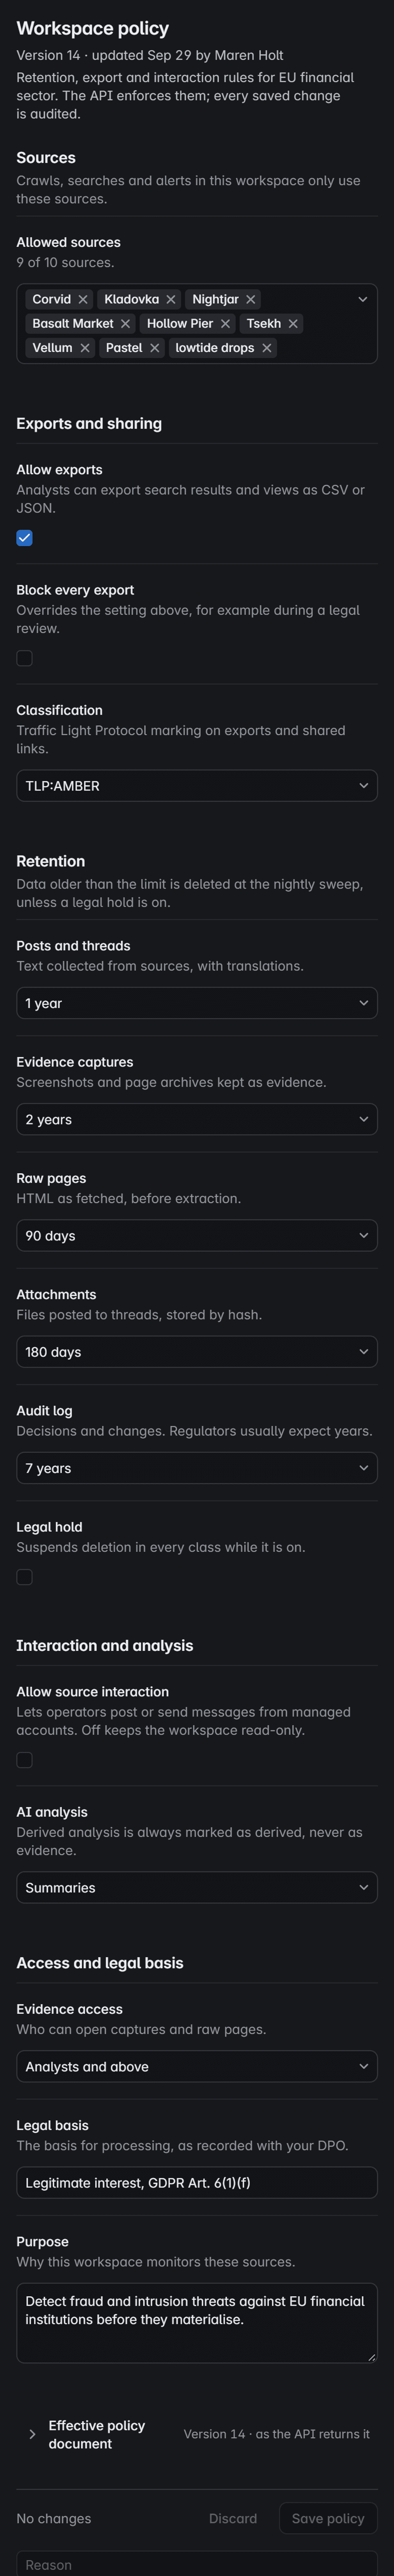
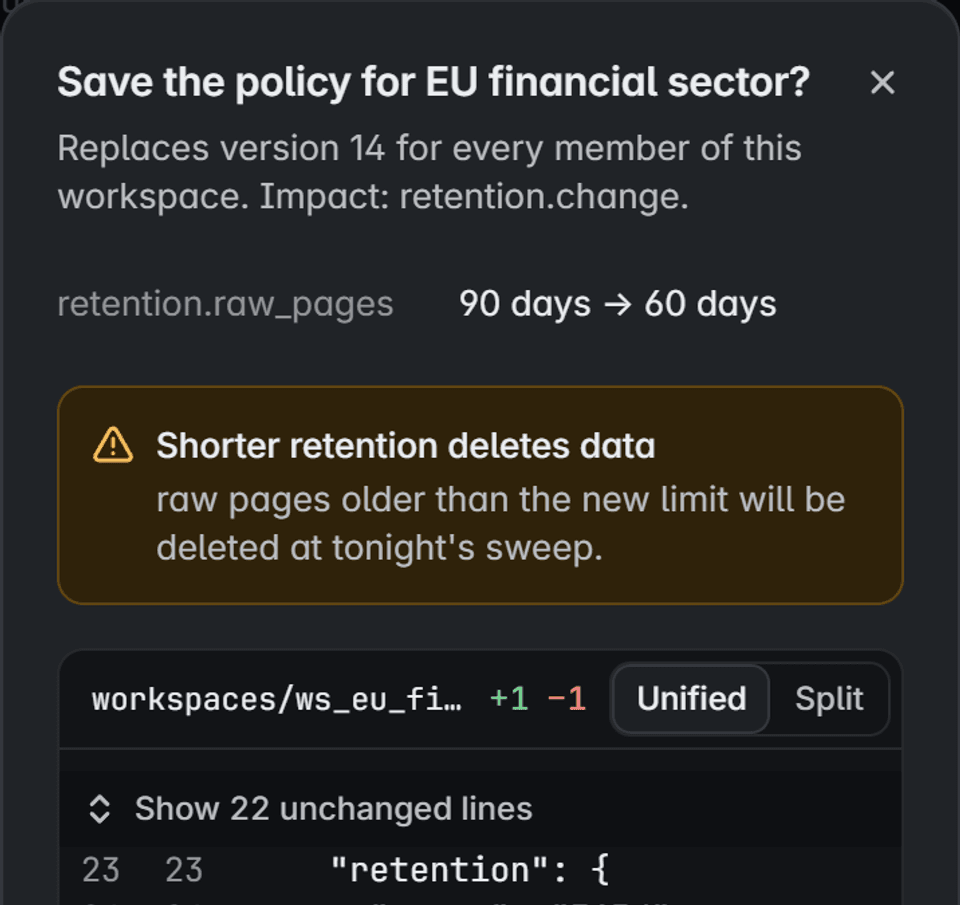
Opslaan vraagt om een reden en toont het verschil. Een kortere limiet waarschuwt wat de opruiming van vannacht verwijdert.
Productscherm met fictieve data
Secrets blijven in uw vault.
Bronlogins, egress-credentials en modelsleutels staan in uw secrets-vault. Corvidint bewaart een verwijzing naar elk ervan, nooit de waarde.
workspacesws_eu_finWorkspacesourcesbasaltBronloginCredential
Waar een secret nooit verschijnt
- Rotatie
- Roteer een waarde in de vault en de console toont een nieuwe versie, zonder een van beide waarden te onthullen.
- Uitfaseren
- Een bron uitfaseren trekt de secrets in die hij gebruikte.
- ConfiguratiebestandenInstellingen bevatten het vaultpad, nooit de waarde.
- Logs en metricsRedactie houdt waarden uit logs, en namen en labels van metrics dragen ze nooit.
- Back-ups van dataBack-ups bevatten alleen verwijzingspaden, nooit geheim materiaal.
- De browserDe console ziet pad, versie en aanwezigheid. Opgeslagen materiaal wordt er nooit naartoe gestuurd.
- Het auditspoorGebeurtenissen leggen vast wat er is gedaan en door wie, nooit het secret zelf.
Herstel dat u oefent, niet veronderstelt.
Een back-up die nooit is hersteld wordt niet vertrouwd. Hersteloefeningen draaien volgens schema en bewijzen elke stap hieronder.
Herstel de records
Het systeem van record keert als eerste terug, uit de laatste back-up of vanaf een tijdstip.
Verifieer het bewijs
Elke capture wordt gecontroleerd tegen haar SHA-256-vingerafdruk voordat ze meetelt.
Herbouw zoeken
Zoeken wordt opnieuw opgebouwd uit de records. Het wordt nooit hersteld uit een dump.
Hervat vanaf checkpoints
Elke bron pakt op vanaf zijn laatste duurzame checkpoint, niet vanaf het begin.
Duplicaten uitsluiten
Opnieuw verwerkte posts worden gekoppeld aan wat al bestaat en nooit dubbel geteld.
Volg de herkomst
Elke post verwijst opnieuw naar zijn capture en naar de run die hem verzamelde.
- Geplande oefeningen
- Oefeningen draaien volgens schema buiten productie. Er een handmatig starten vraagt om bevestiging.
- Doelen per service
- Voor elke service die u draait zijn herstelpunt- en hersteltijddoelen vastgesteld.
- Geoefende storingen
- Uitval van workers, herstarts van databases en netwerkstoringen worden geoefend, en checkpoints, bewijs en zoeken moeten consistent blijven.
Zelfgehoste threat intelligence, waar uw bewijs blijft.
De korte antwoorden op de vragen die een securityreview als eerste stelt.
- Uitrol
- Kubernetes of Docker Compose, in uw omgeving
- Identiteit
- Single sign-on via OIDC bij uw eigen provider
- Rollen
- Viewer, analist, operator en admin, per workspace
- Isolatie
- Workspaces worden bij elk verzoek door de API afgedwongen
- Acties met grote impact
- Expliciete bevestiging voordat ze draaien
- Audit
- Elke beslissing vastgelegd en herleidbaar, afwijzingen inbegrepen
- Retentie
- Een limiet per dataklasse, met legal hold
- Herstel
- Back-ups en geplande hersteloefeningen
- Secrets
- In uw vault, via pad aangeroepen
- Netwerk
- Uitgaand verkeer standaard geblokkeerd, egress per bron
- AI-modellen
- Lokaal, zelfgehost of een provider naar keuze
- Bewijs
- Captures verzegeld met een SHA-256-vingerafdruk
- Integratie
- REST-API met versiebeheer en webhooks
Geautoriseerd en alleen observerend.
Corvidint monitort alleen bronnen waartoe uw organisatie geautoriseerd toegang heeft. Toegangscontroles worden nooit omzeild, accounts nooit gecompromitteerd en sites nooit misbruikt.
Gelekte data wordt nooit gedownload en AI-uitvoer geldt nooit als bewijs.
Lees het beleid voor verantwoord gebruikZie het op uw eigen bronnen.
Vertel ons wat u nodig hebt. Wij laten u een live capture zien, van post tot verzegeld record.
Liever e-mail? Schrijf naar [email protected].