Weet wanneer uw credentials opduiken.
Binnenkort
Corvidint meldt wanneer e-mailadressen, domeinen en credentials van uw organisatie opduiken in leaks en op gemonitorde bronnen, zodat uw team als eerste de toegang kan resetten.
Credentialmonitoring voor de domeinen die u bezit.
Bevindingen verschijnen alleen voor domeinen die uw organisatie heeft geverifieerd. Bewijs een domein eenmaal en elk account eronder wordt bewaakt, die van niemand anders.
Medewerkersaccounts
Logins met een adres op een van uw e-maildomeinen.
Bewaakt
[@]example[.]com
Klantaccounts
Credentials die zijn vastgelegd bij de inlogpagina’s van uw eigen services.
Bewaakt
hxxps://login[.]example[.]com
Uw domeinen
Uw domeinen die worden genoemd in gelekte bestanden, infostealer-logs en posts op gemonitorde bronnen.
Bewaakt
example[.]comsso[.]example[.]com
Niet geverifieerd
Een domein waarvan u niet hebt bewezen dat het van u is, levert helemaal geen bevindingen op.
Geen bevindingen
Wat elke bevinding over blootstelling u vertelt.
Genoeg om op te handelen, en niets meer. Het secret zelf blijft altijd gemaskeerd.
Een account op uw domein1, blootgesteld met zijn sessiecookie2 in een infostealer-log op een besloten forum3, gezien van 30 september tot 4 oktober4.
Trek de sessies in, reset het wachtwoord en dwing MFA af.5
Account
De getroffen login op uw geverifieerde domein, alleen getoond aan de mensen die erop mogen handelen.
[@]example[.]com
Blootstelling
Wachtwoord, sessiecookie, context van een infostealer-log of databaserecord. Het soort bepaalt de oplossing; de waarde blijft gemaskeerd.
Gezien op
Een gedefangde verwijzing en het type bron, zoals een besloten forum, een onion-service of een leaksite.
hxxps://forum[.]example[.]net/…
Eerst en laatst gezien
Hoe lang het account al is blootgesteld, en of het nog steeds wordt gezien.
Actie
De stap die de blootstelling sluit, zodat de eigenaar kan handelen voordat de toegang wordt gebruikt.
Van gelekte credential tot reset.
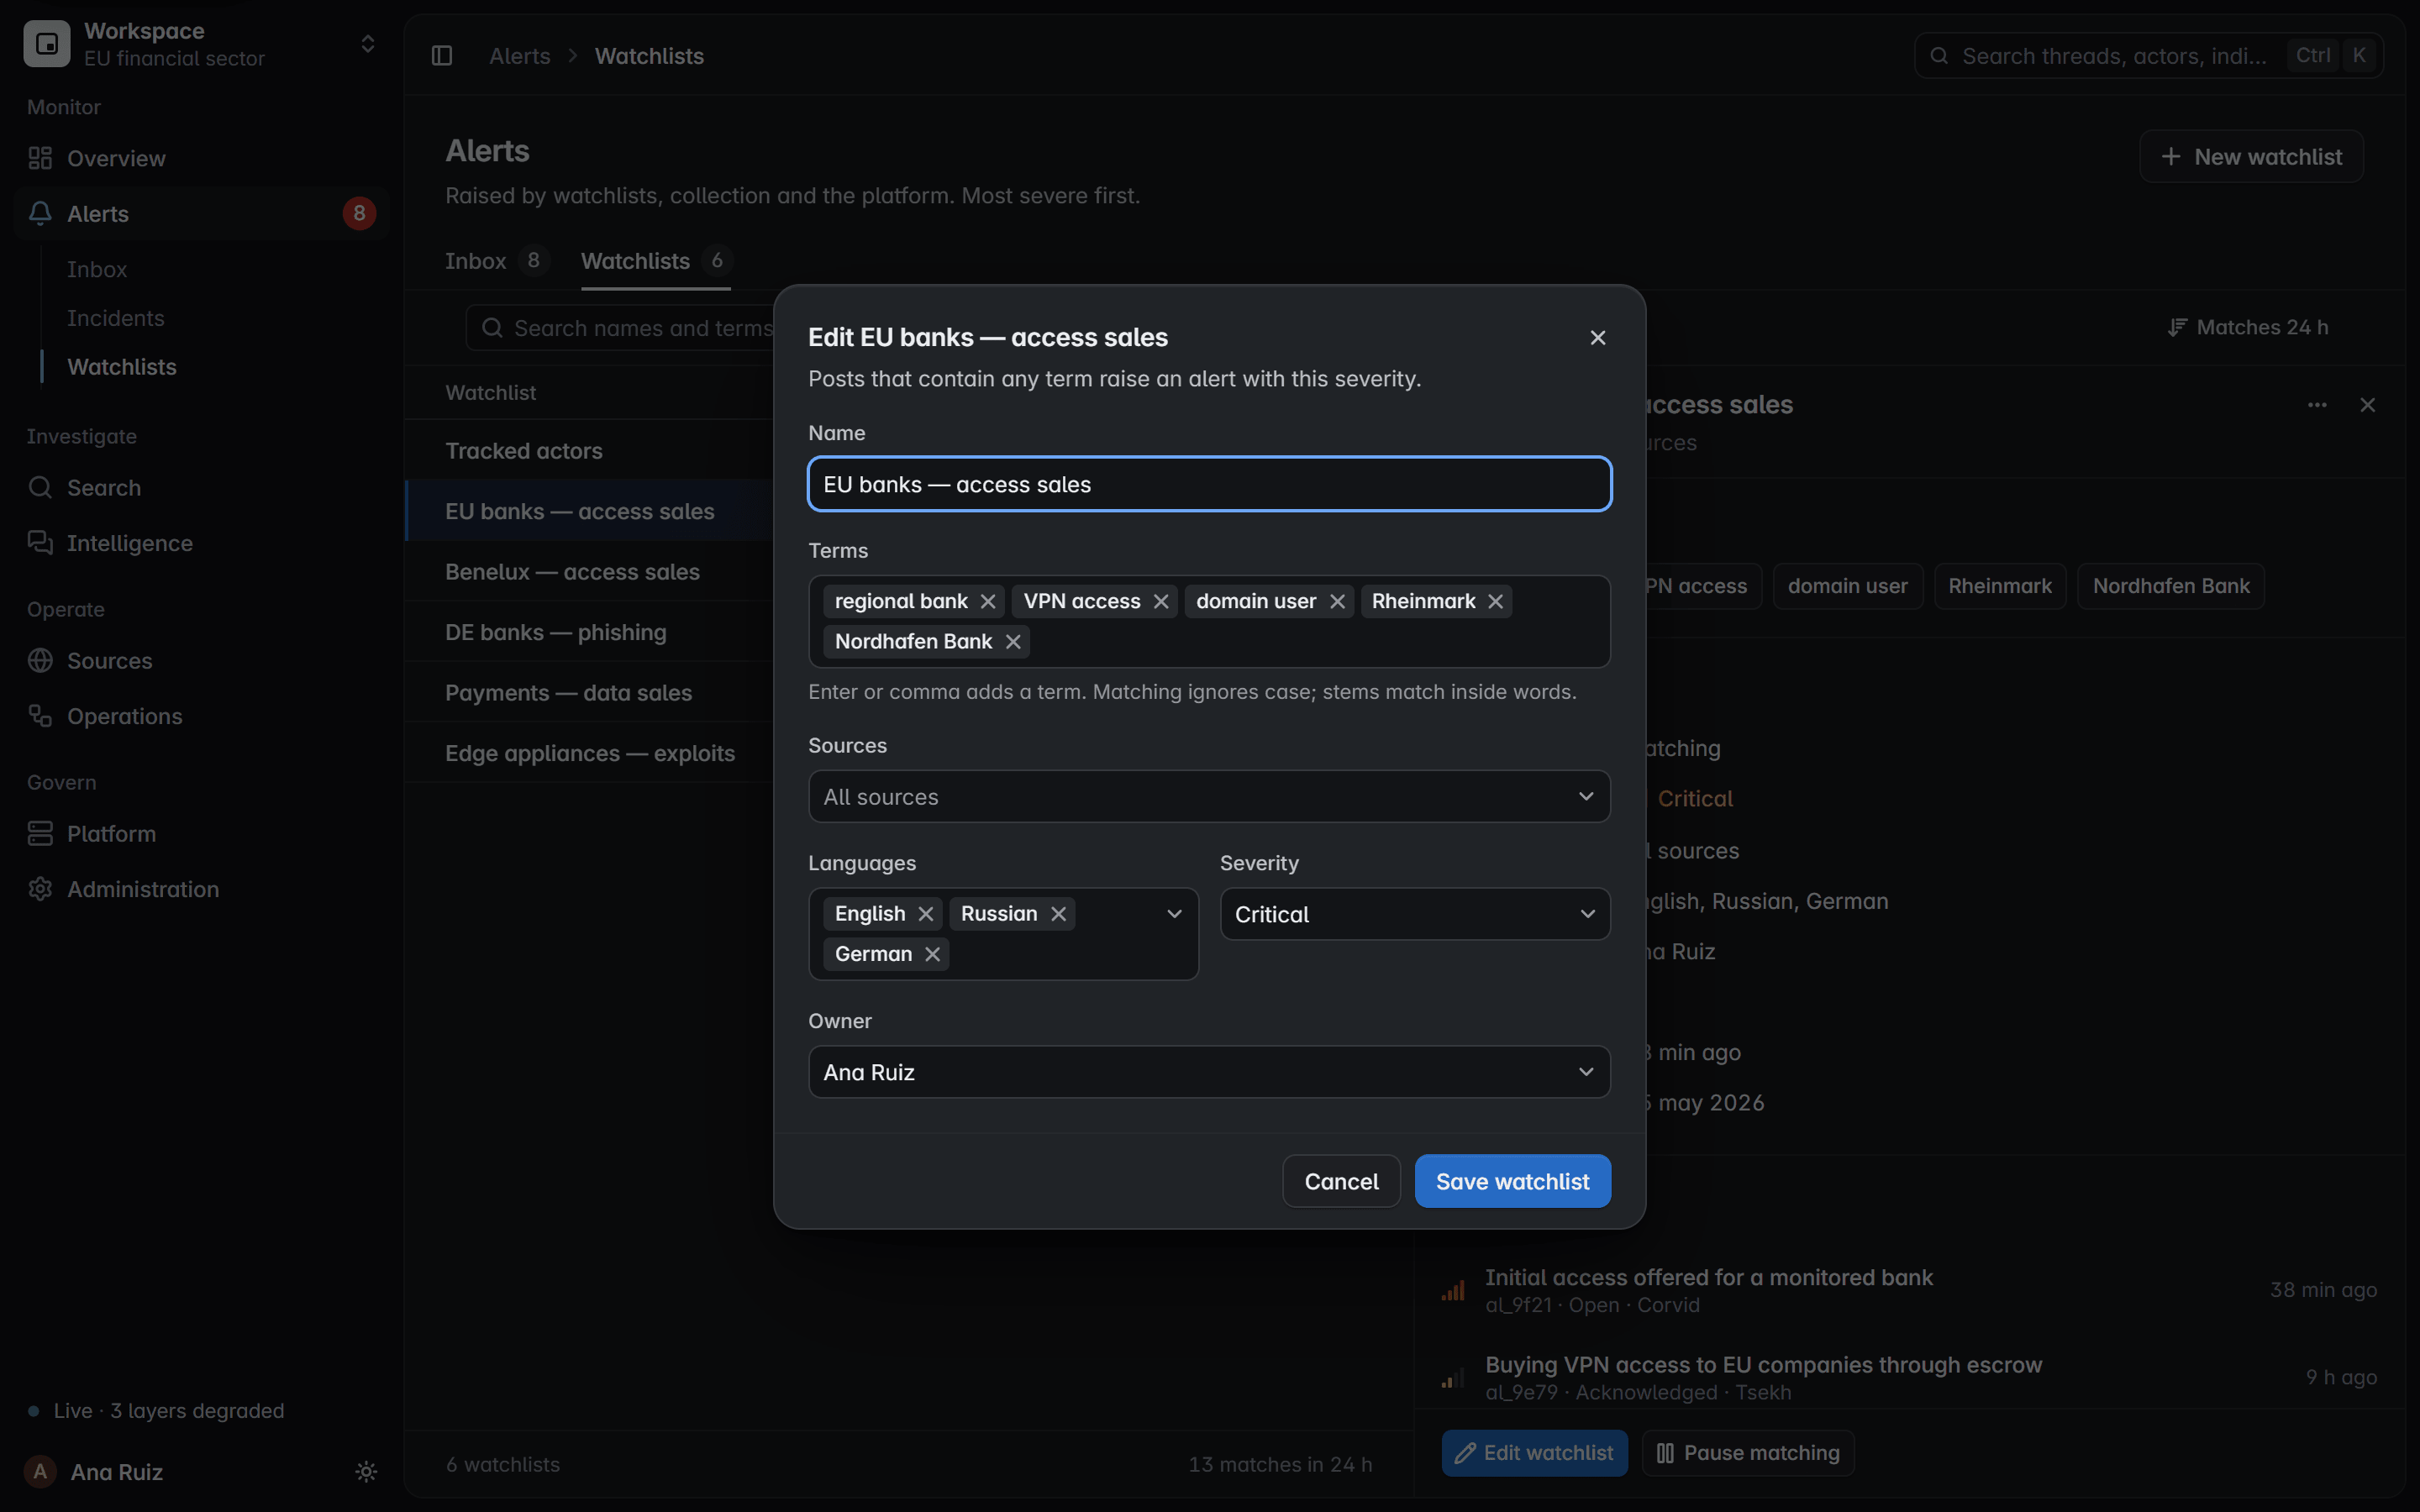
Bevindingen over blootstelling komen binnen waar uw team al werkt: watchlists, meldingen en incidenten, elk met een eigenaar, een status en een reden.
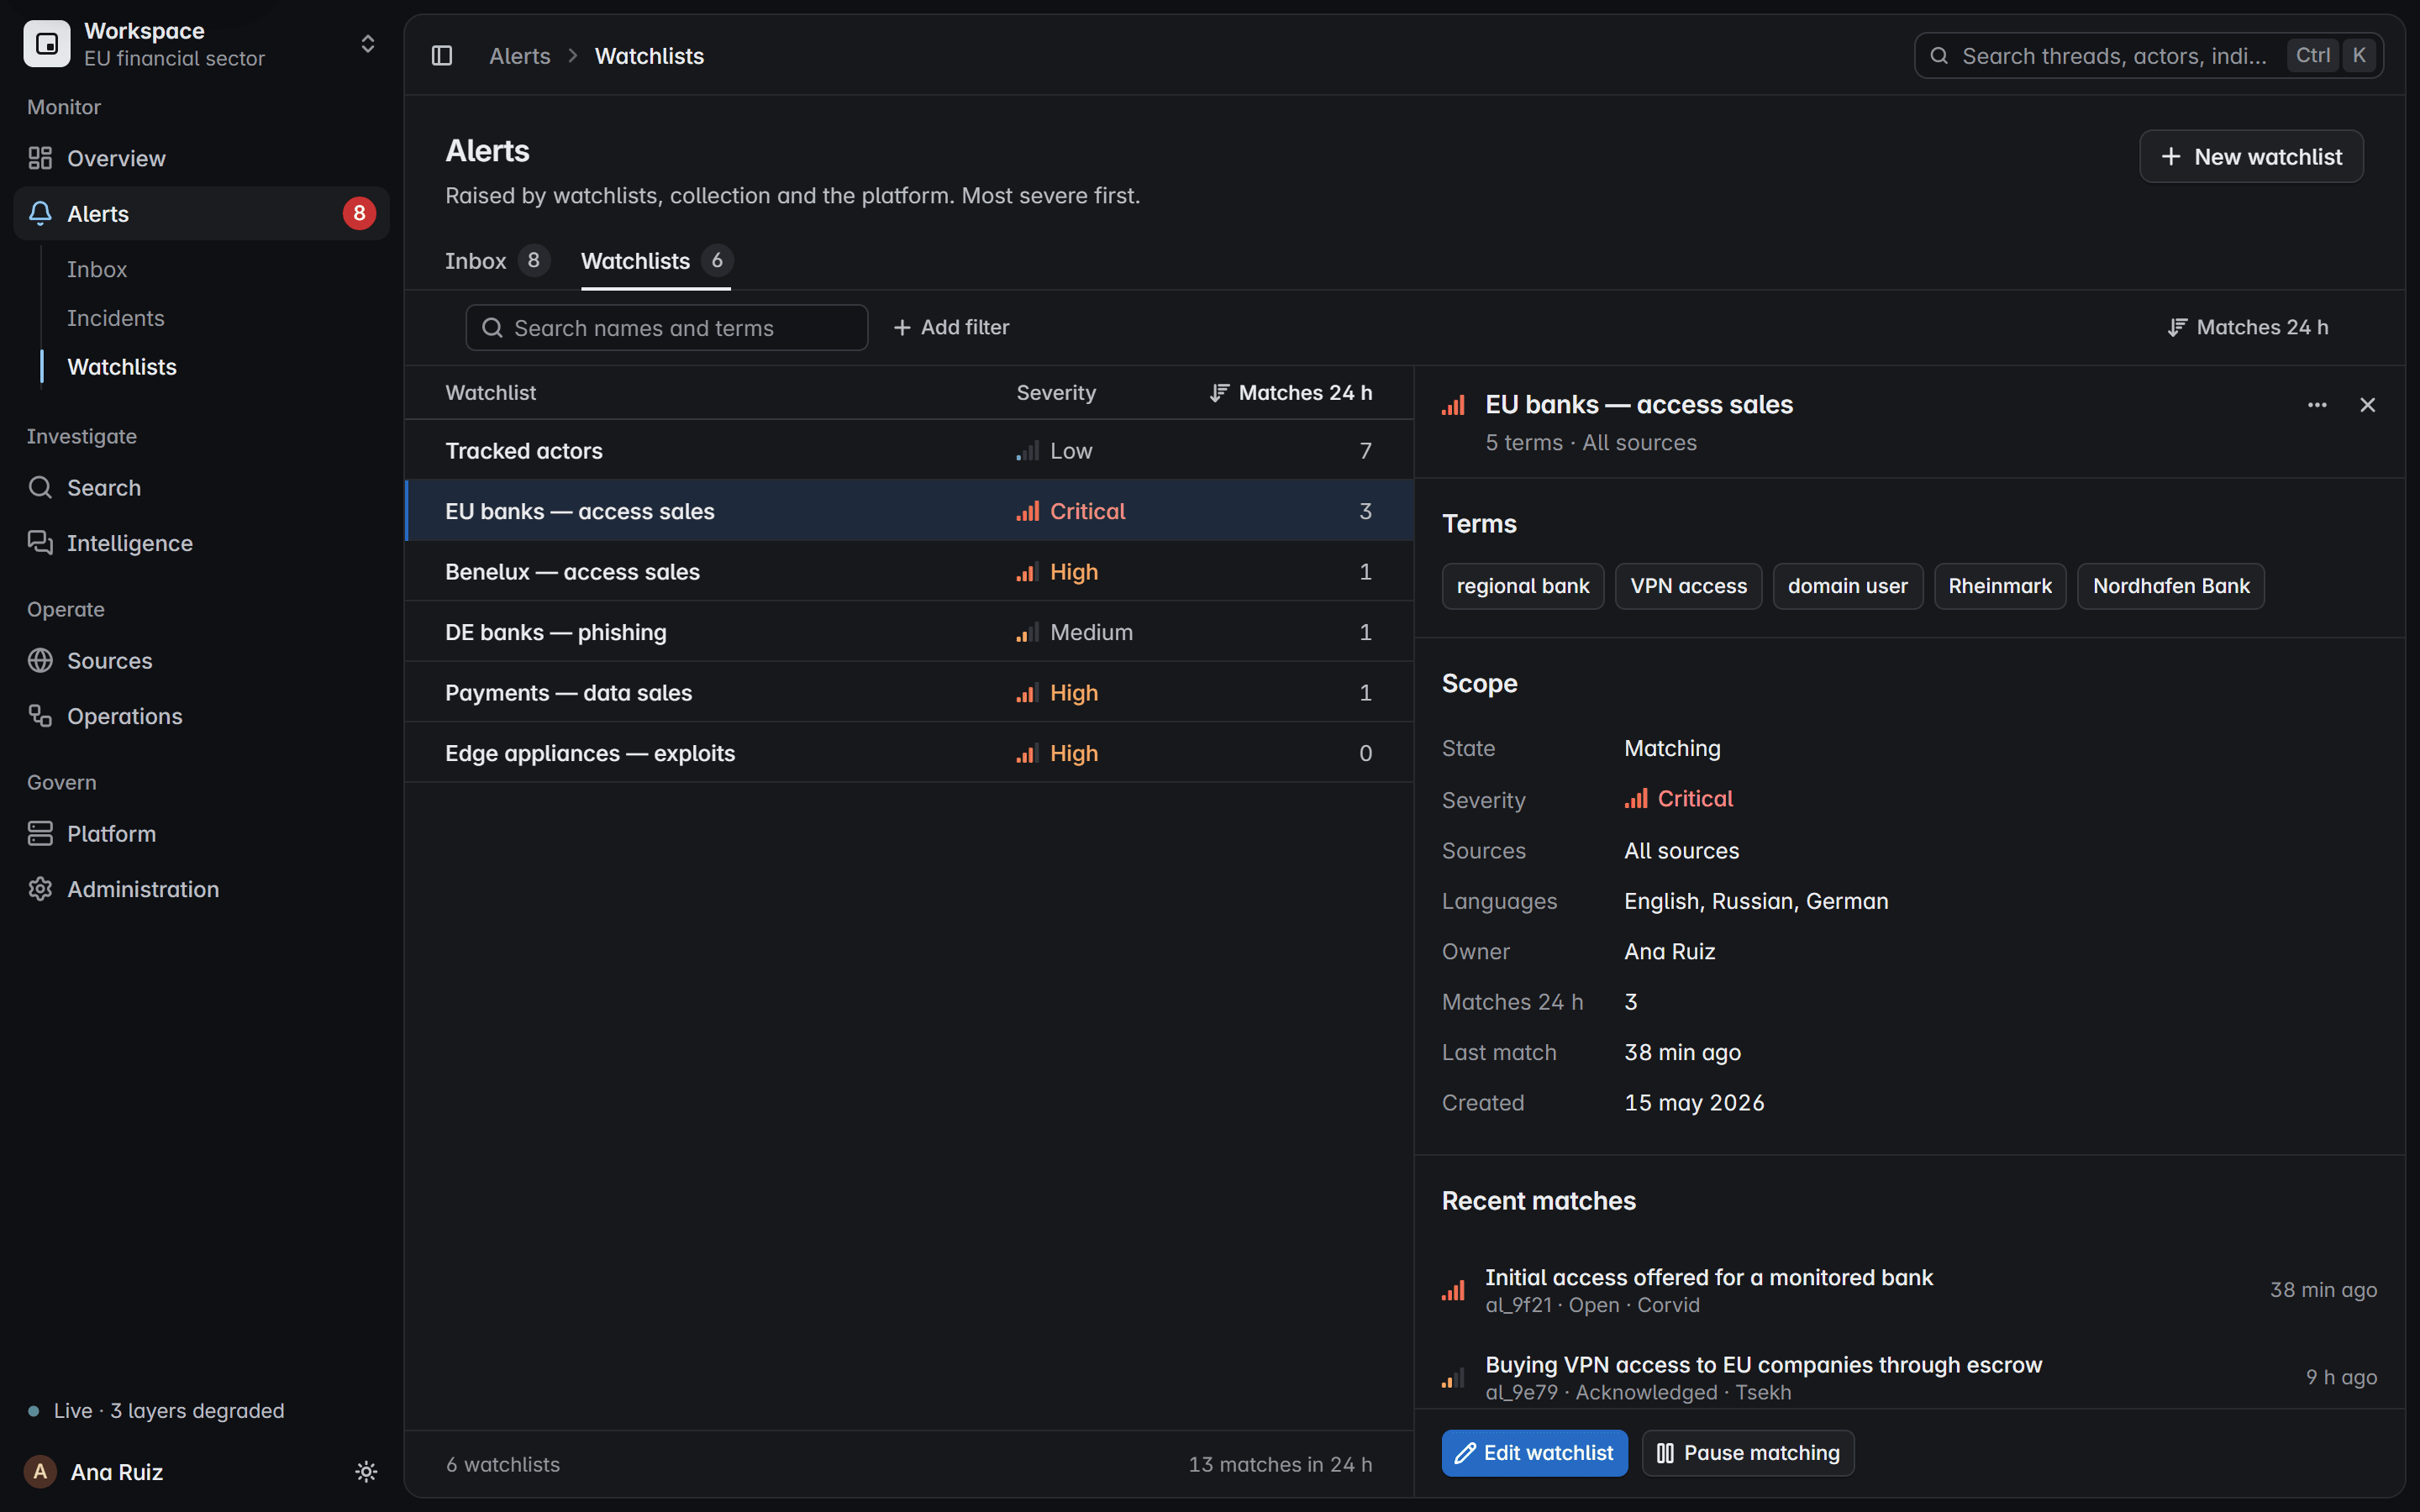
Watchlist
Uw geverifieerde domeinen staan op een watchlist, gematcht met een exacte regel tegen nieuwe en eerdere verzamelingen.
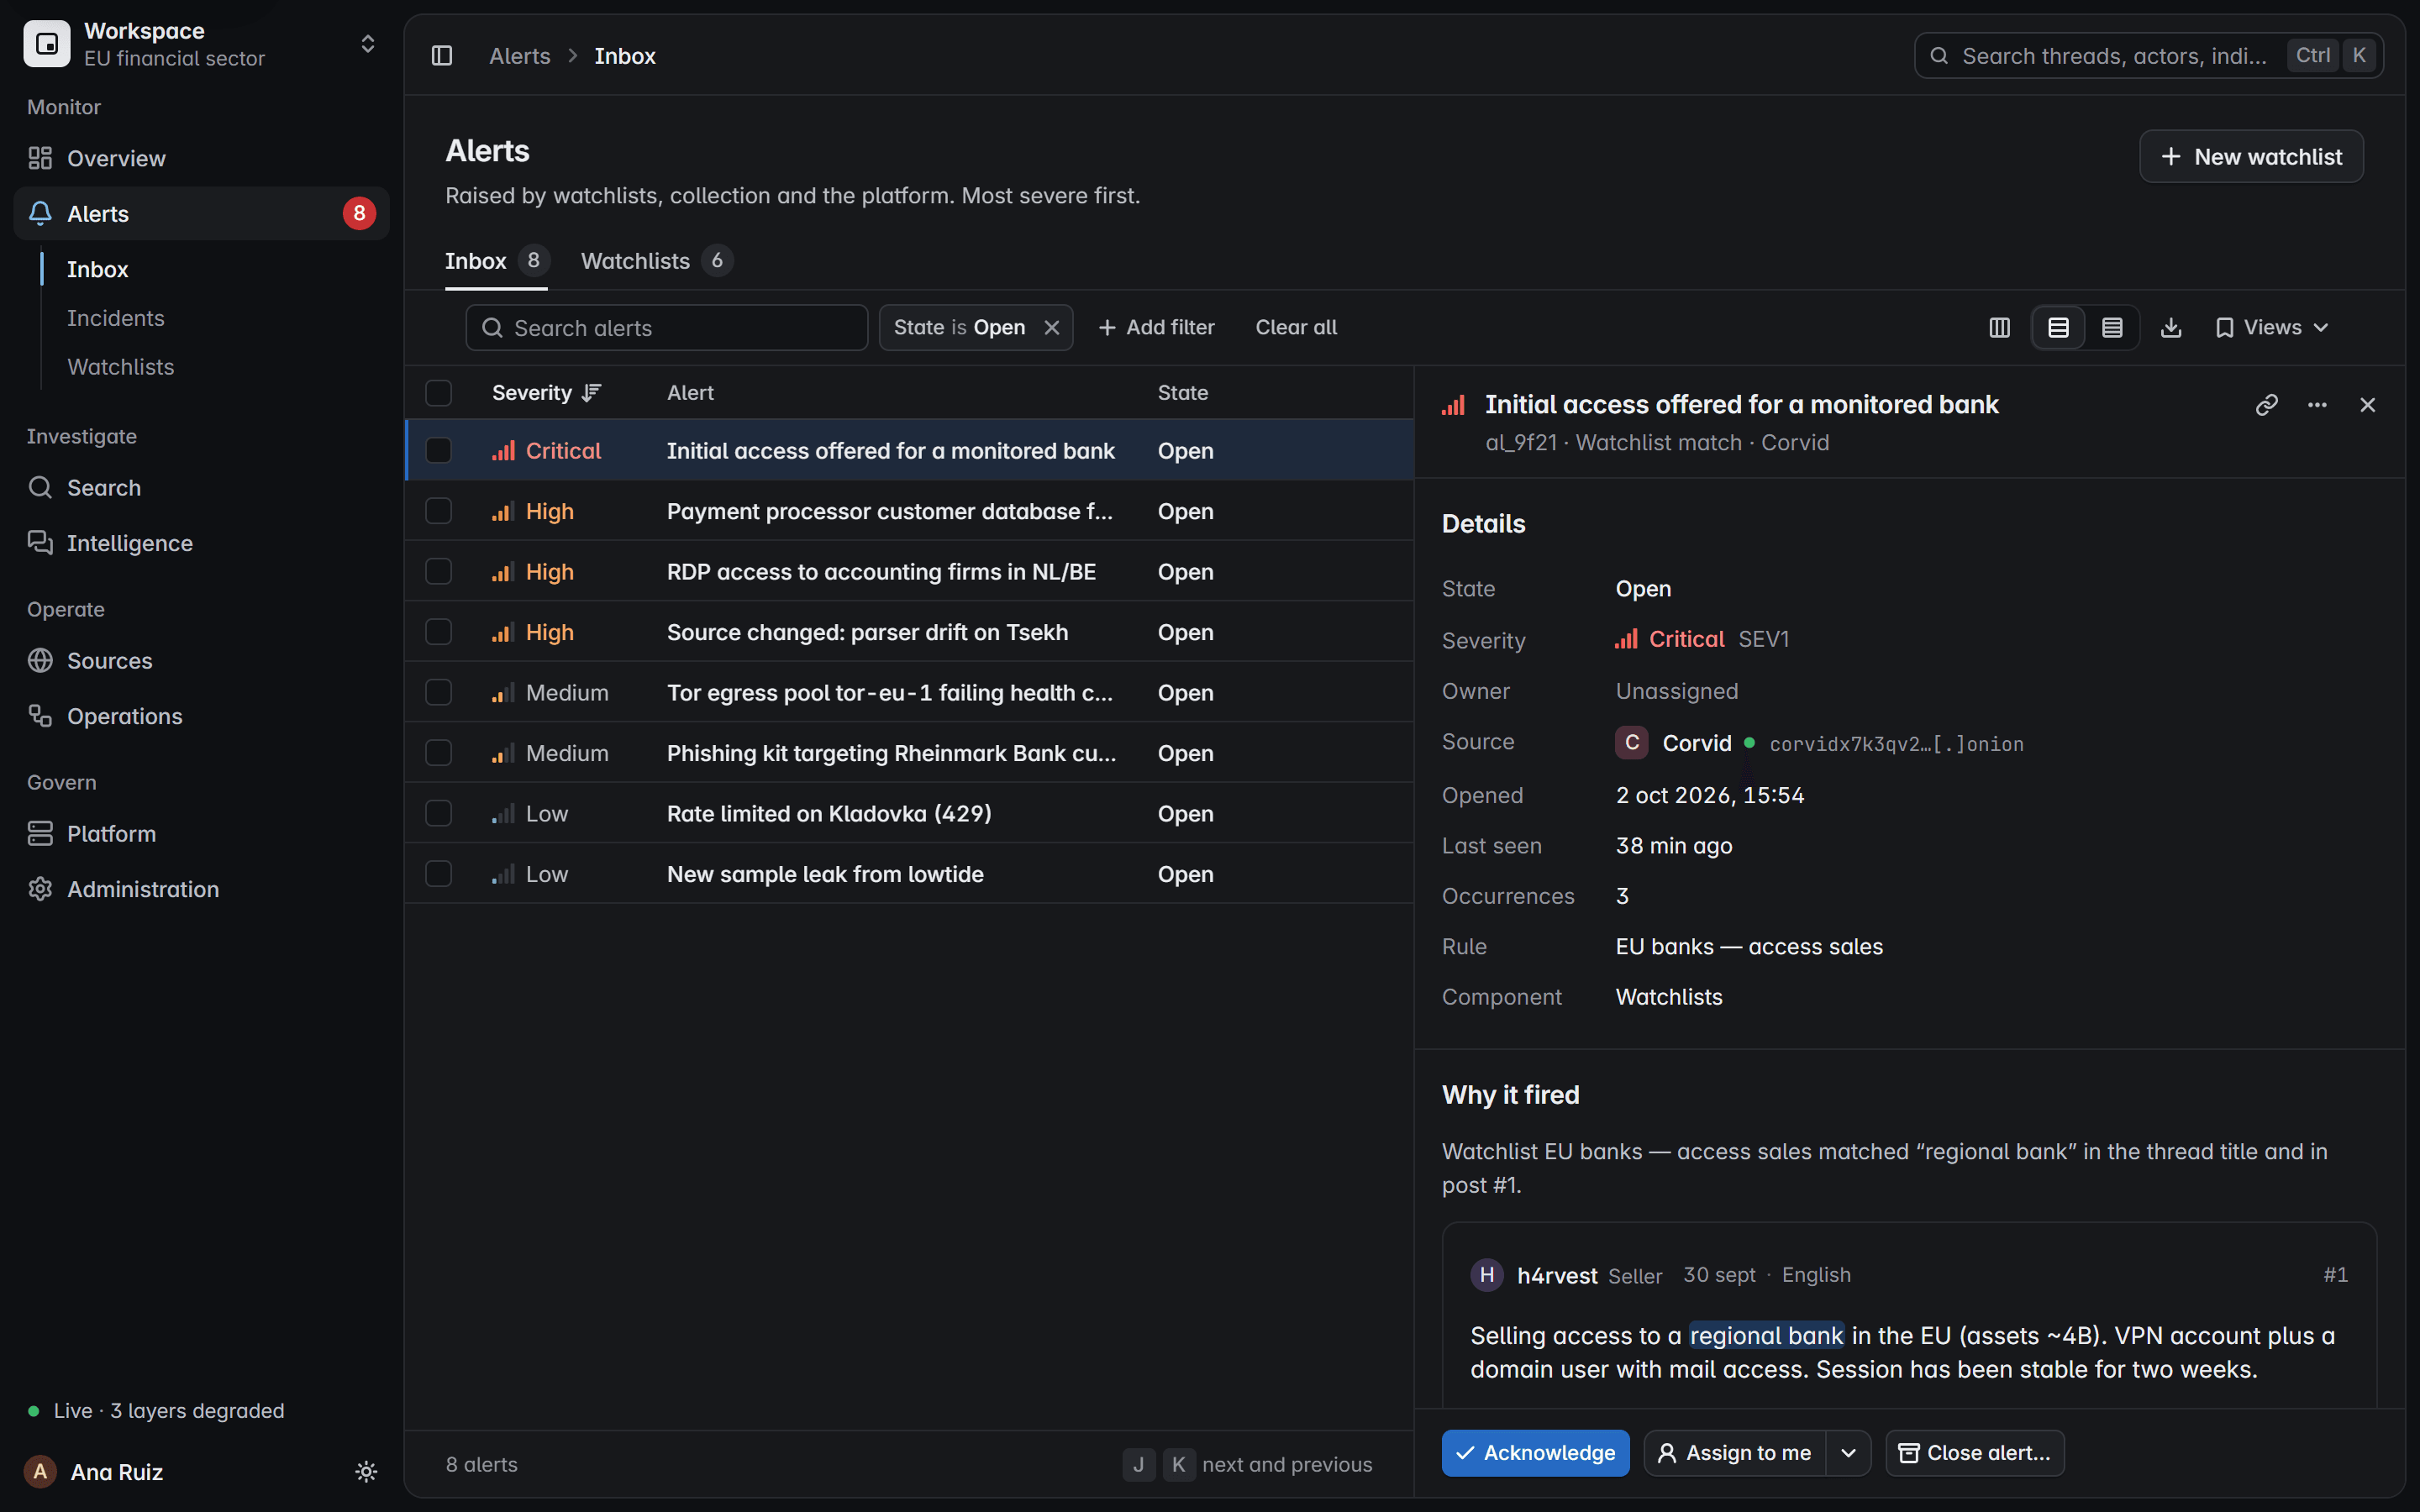
Melding
Een match opent een melding met haar ernst, haar bron, een eigenaar en de reden waarom ze afging.
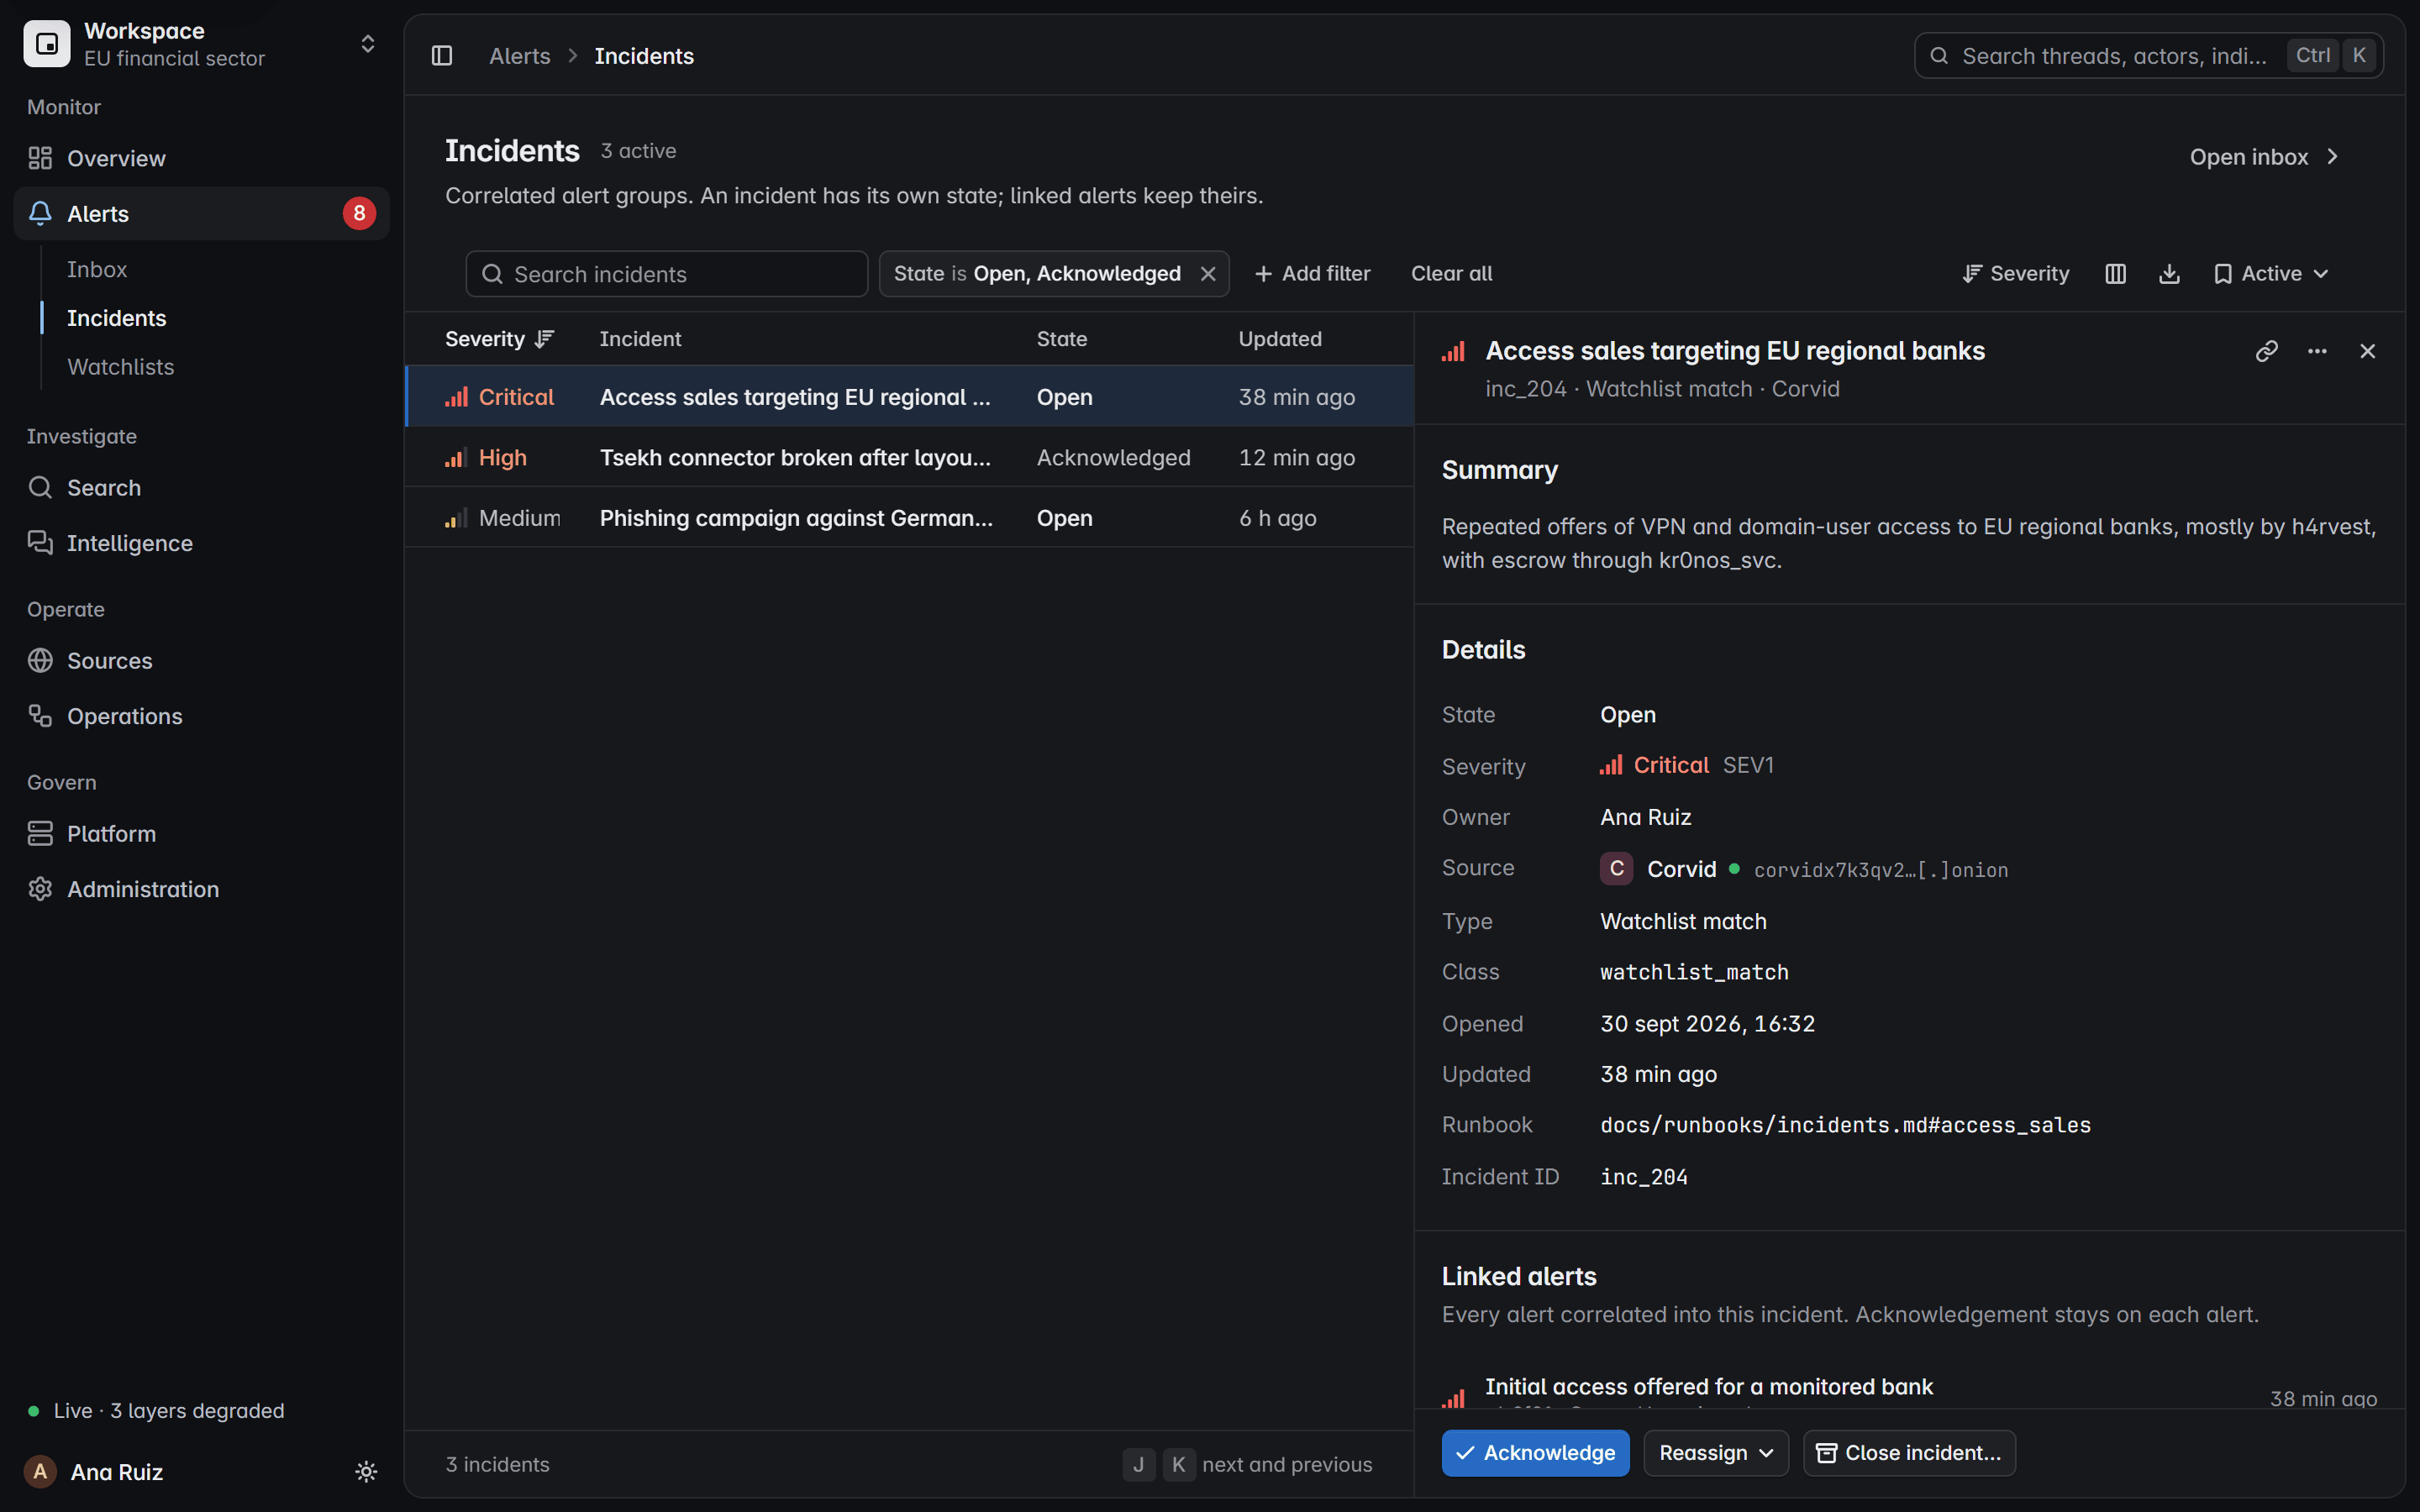
Incident
Gerelateerde meldingen groeperen zich in één incident met een eigen eigenaar en status. Elke melding behoudt de zijne.
Resetten en afsluiten
Uw team reset het wachtwoord, trekt sessies in en dwingt MFA af, en sluit dan de melding af met een reden.
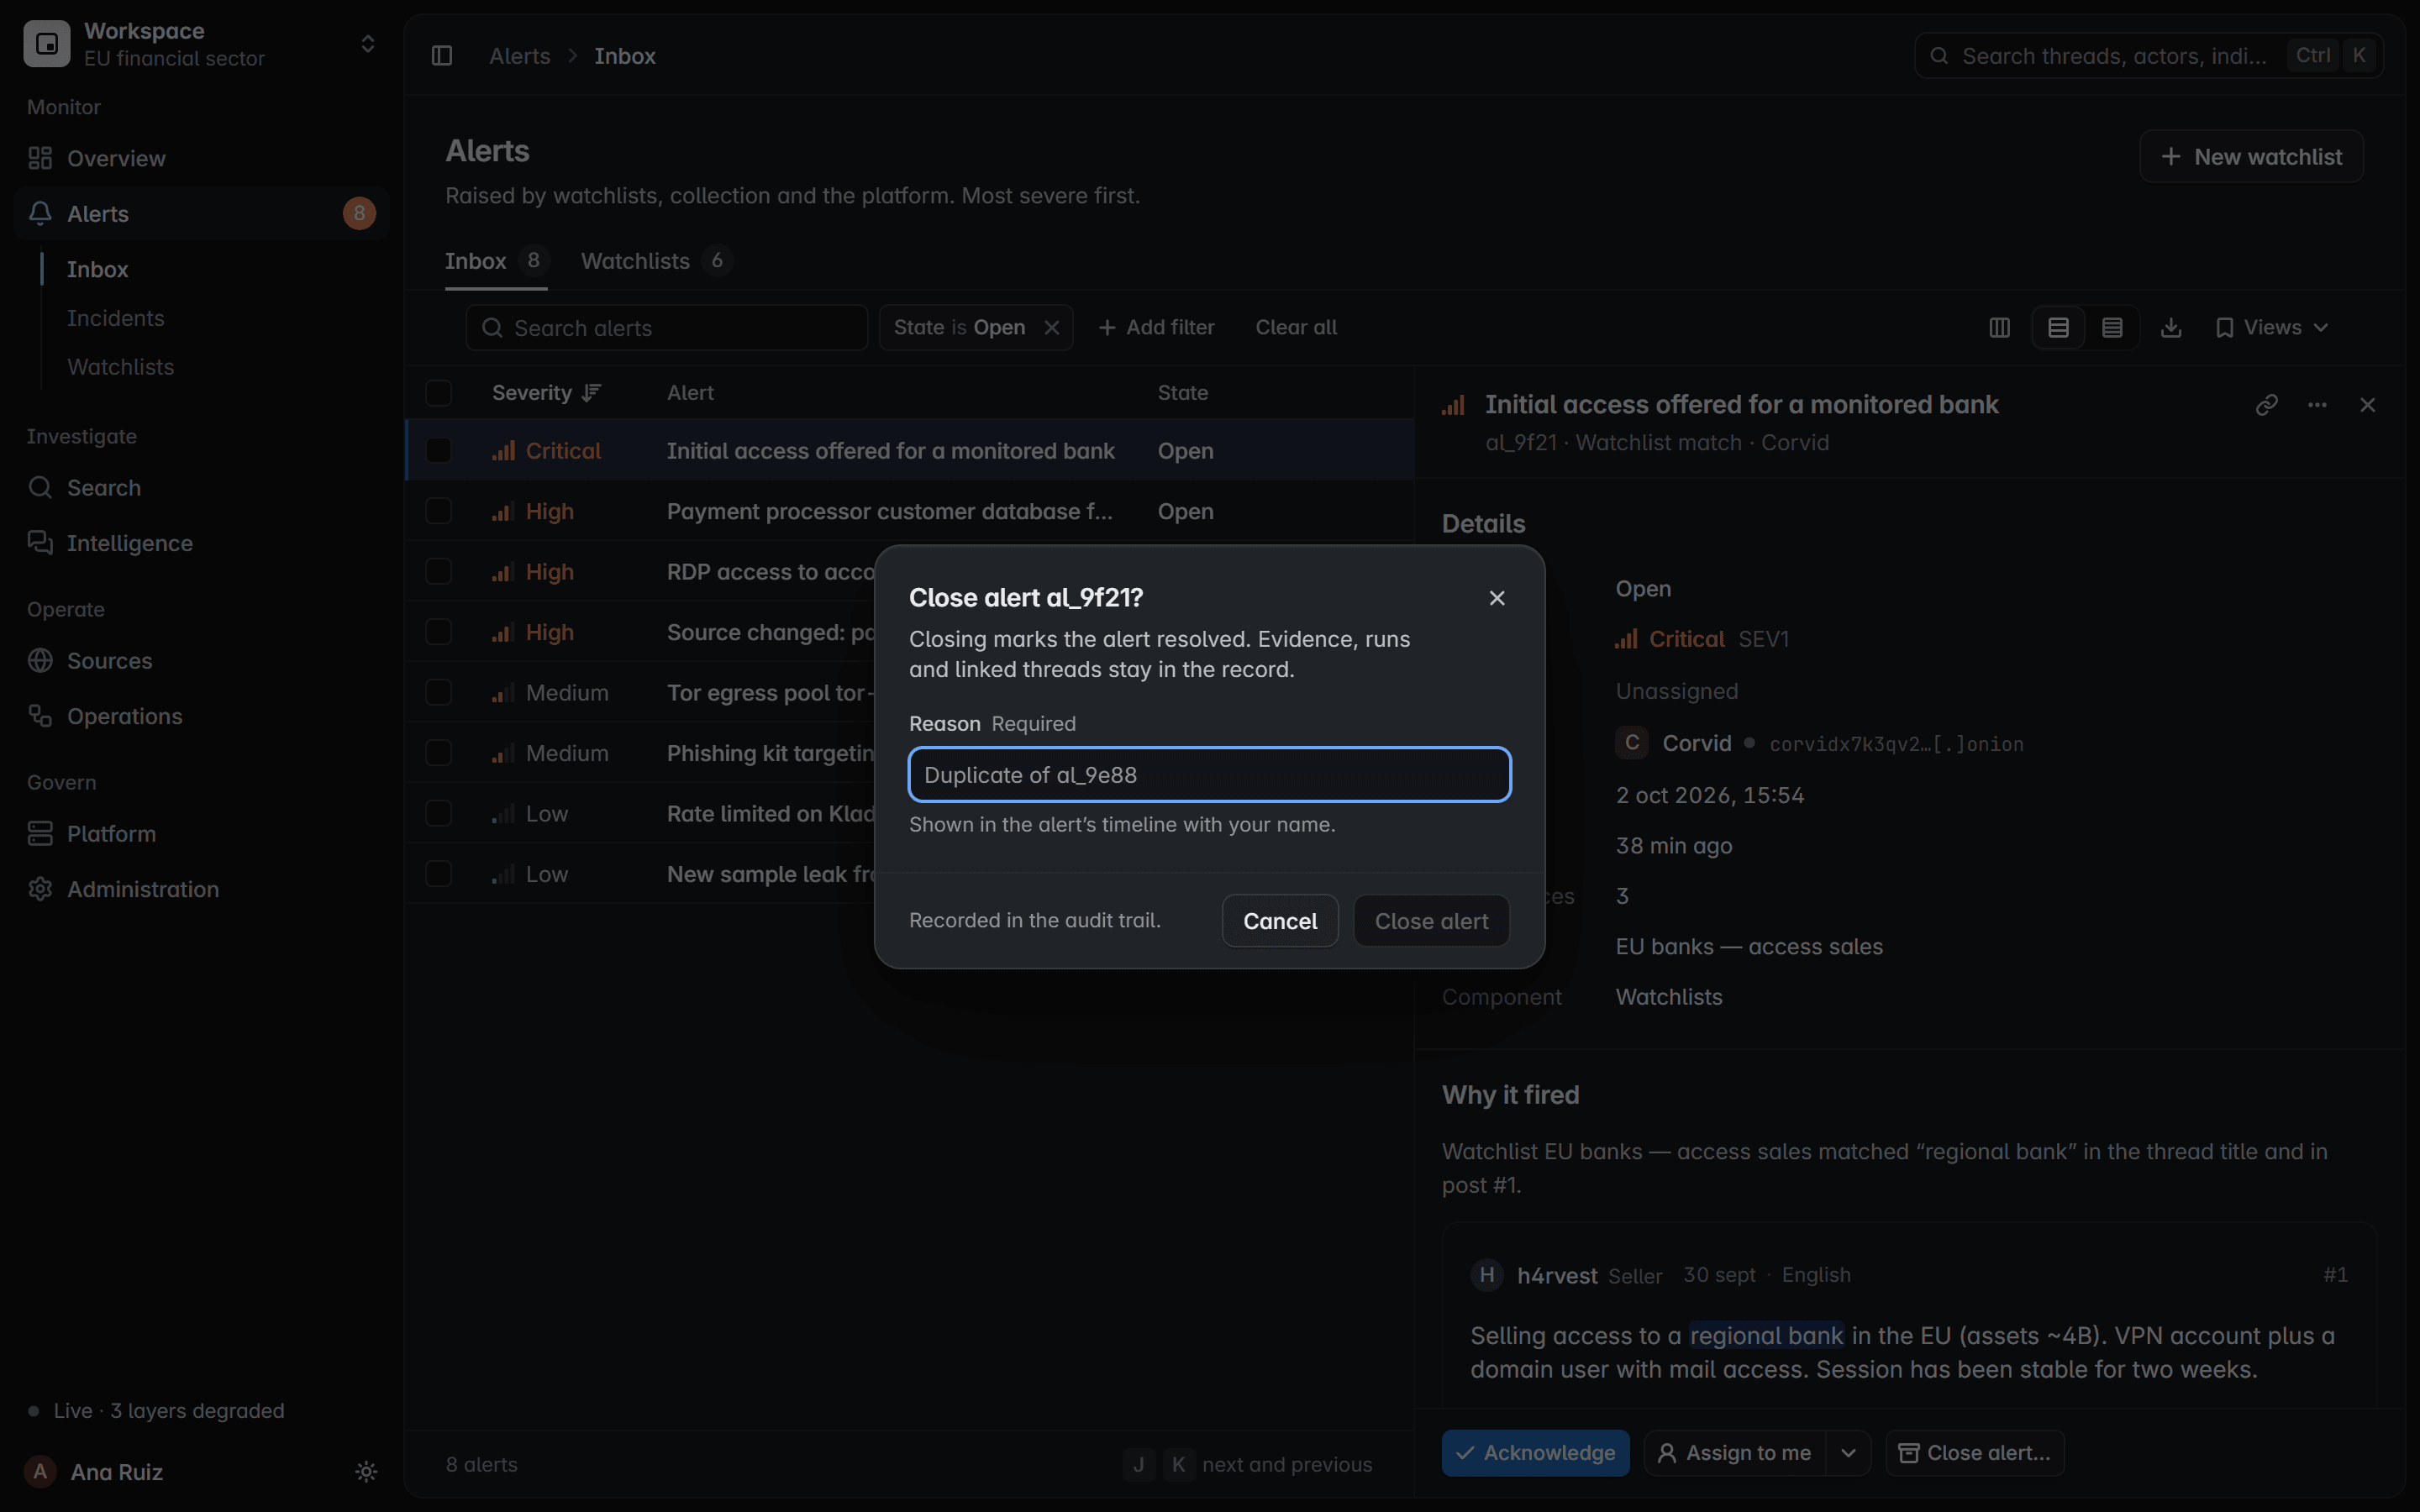
Meldingen kunnen uw eigen tools ook via webhook bereiken.
Productscherm met fictieve data
Credentials alleen wanneer de structuur het bewijst.
De parser leest gelekte bestanden zoals ze zijn opgemaakt. Een waarde telt alleen als credential wanneer haar eigen record dat bewijst.
Login-identifierSecret, altijd gemaskeerd
Gelezen als credentials
Combolijsten
adreswachtwoordnotitie
Paren van adres en wachtwoord, in beide volgordes, met of zonder notitie.
Credential
Database-exports
rij-idadreswachtwoord
Rijen van een gebruikerstabel, geëxporteerd met hun sleutel eerst.
Credential
Loginrecords
siteloginwachtwoord
Een site, een login en een wachtwoord, in welke volgorde login en wachtwoord ook komen.
Credential
Cookiebestanden
cookiedomeinpadverloopnaamwaarde
Exports van browsercookies, gelezen als sessiemateriaal en nooit als logins.
Sessiemateriaal
Infostealer-logs
wachtwoordencookiesautofillsysteem
De logmap van één apparaat, alleen toegeschreven wanneer de structuur ondubbelzinnig is.
Eén apparaat
Nooit gelezen als credentials
Contactlijsten
adresnaam
Een naam naast een adres wordt nooit een wachtwoord.
Contact
Telefoonlijsten
adrestelefoon
Een adres naast een nummer blijft een contact, nooit een credential.
Contact
Lijsten met adressen en sites
adressite
Een adres naast een site is geen login.
Geen login
Bladwijzers en geschiedenis
paginatitel
In een infostealer-log wordt een opgeslagen of bezochte pagina nooit als login gelezen.
Geen login
- Koppen in veel talen verwijzen naar dezelfde velden:contraseña, Passwort, senha, wachtwoord
- Wachtwoorden, cookies en tokens worden nooit geïndexeerd voor zoeken.
- Een login op een lijst bewijst geen eigendom en geen werkende toegang.
Herkomst die u aan een auditor kunt tonen.
Elke bevinding verwijst terug naar de bron, de run die haar verzamelde en het bewijs erachter, bewaard zoals het is verzameld.
Bron
Alleen verzameld uit bronnen die uw team geautoriseerd mag monitoren.
Incident
Gerelateerde meldingen groeperen zich in één incident, zodat één reactie ze allemaal dekt.
Verzamelrun
Elke run wordt vastgelegd en elke pagina die ze leest wordt verzegeld met een SHA-256-vingerafdruk.
Bewijs
Bestanden komen via de downloader, met checksum, en worden alleen bewaard wanneer hun bytes overeenkomen.
Hoe de downloader werktGeparsed record
De parser leest elk bestand zonder het uit te voeren en bewaart het bestand, de rij en het label achter elke waarde.
Hoe de parser werktTijdlijn
Wie het oppakte, wie het bevestigde en wie het afsloot, met de reden en de tijd in UTC.
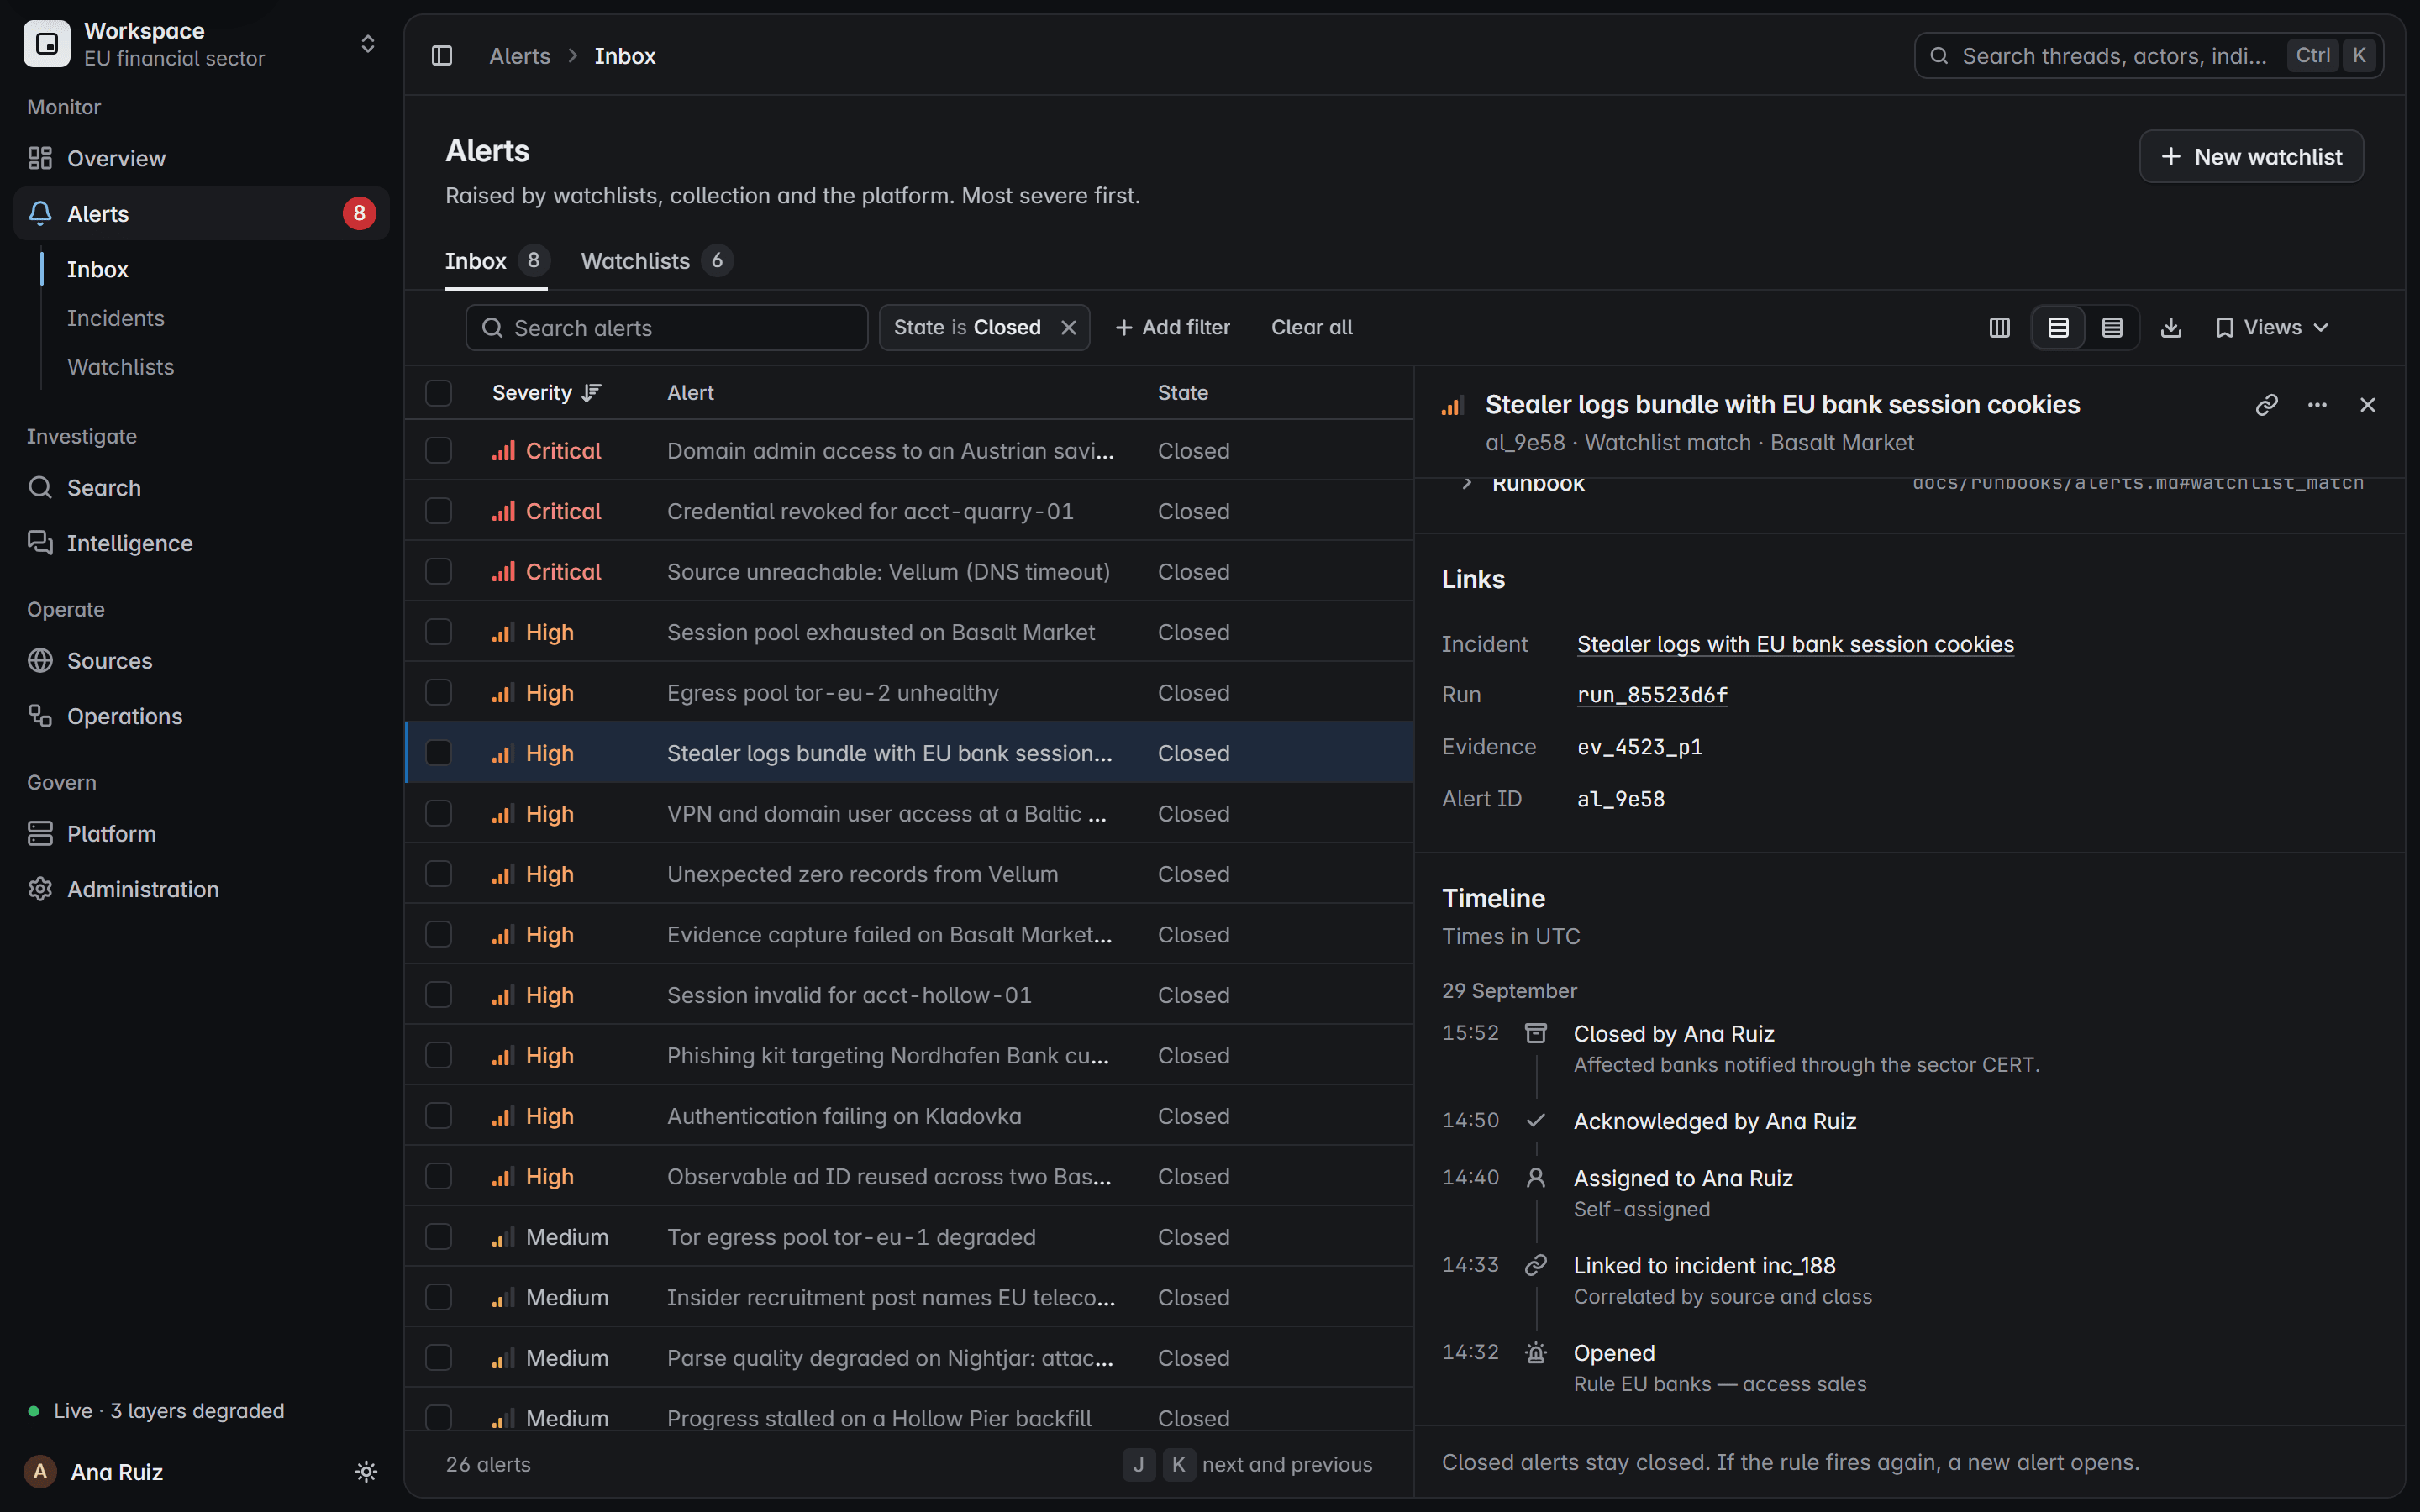
Gemaskeerd. Geverifieerd. Geauditeerd. Nooit gedeeld.
Deze waarborgen horen bij het ontwerp, het zijn geen instellingen die iemand moet onthouden.
Gemaskeerd
Wachtwoorden, cookies en tokens blijven gemaskeerd. Ze worden nooit geïndexeerd voor zoeken of getoond in een bevinding.
Geverifieerd
Bevindingen verschijnen alleen voor domeinen waarvan uw organisatie heeft bewezen dat ze van haar zijn.
Geauditeerd
Wie een bevinding opende en wie erop handelde, wordt vastgelegd in het auditspoor.
Nooit gedeeld
Blootstellingsdata blijft in uw eigen uitrol. Ze wordt nooit verkocht, gedeeld of doorgegeven.
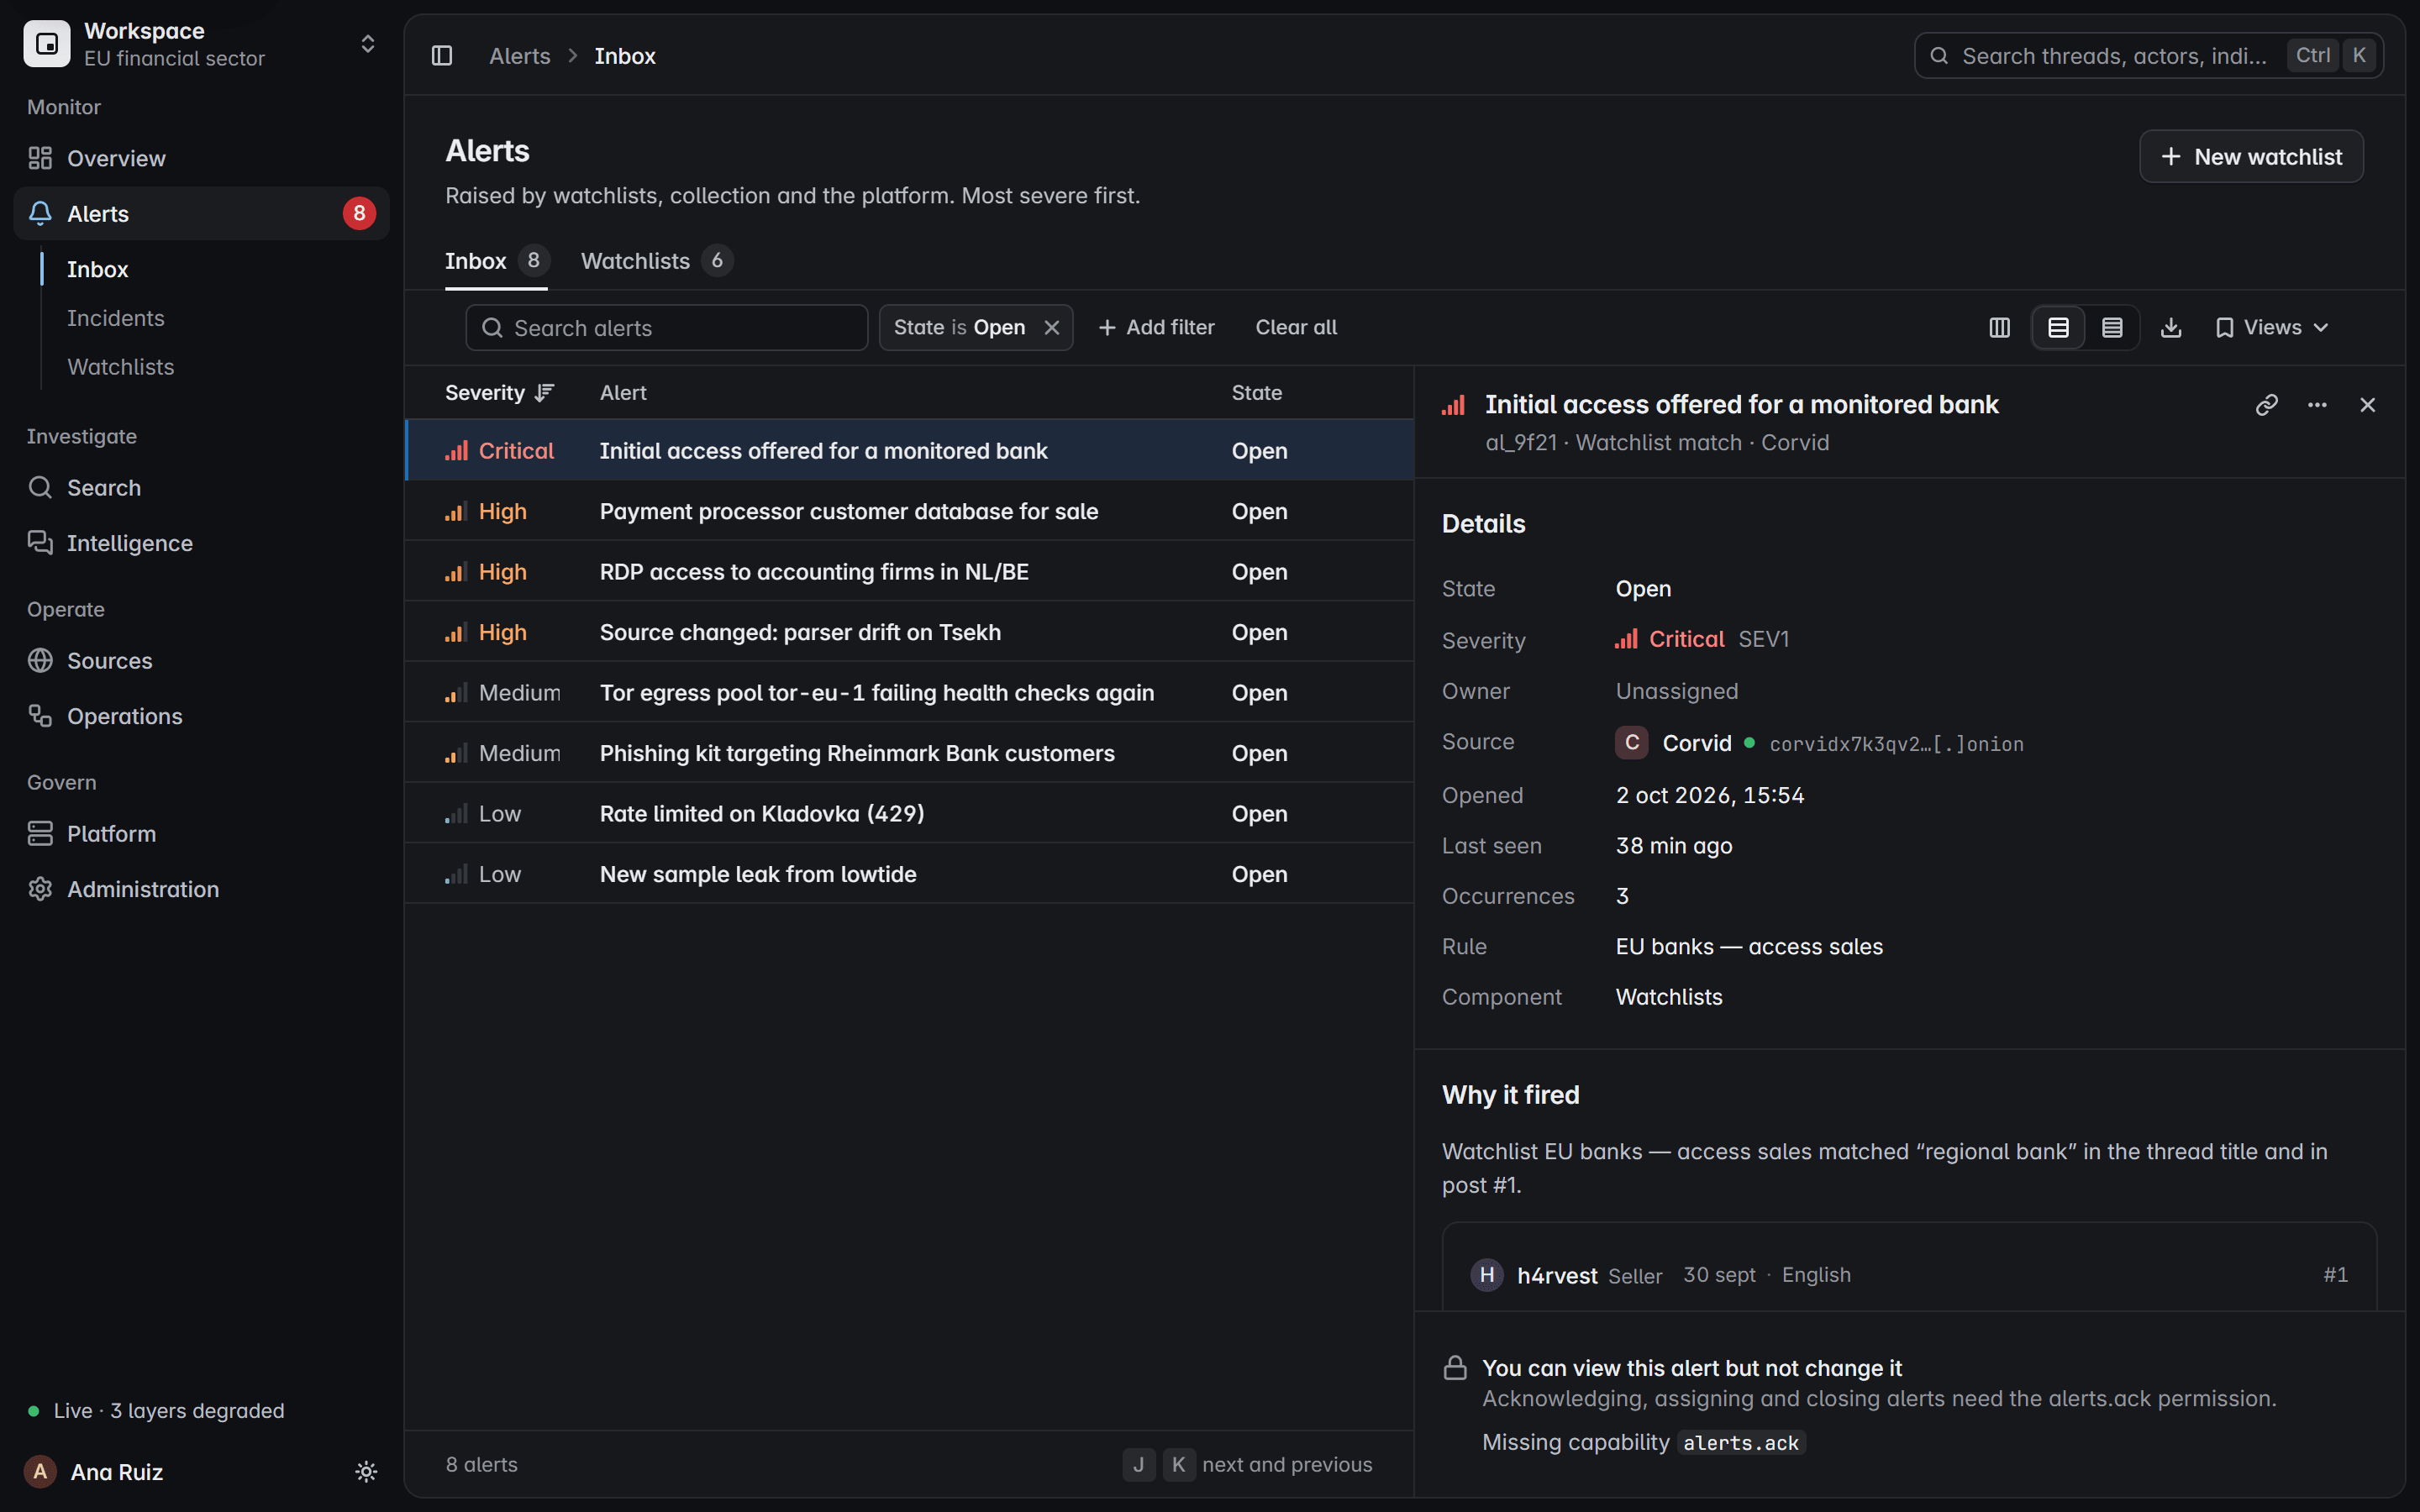
Rolgestuurd
De rollen viewer, analist, operator en admin bepalen wie een bevinding kan zien en wie haar kan afsluiten.
Geautoriseerde bronnen
Verzameling komt alleen uit bronnen die uw team geautoriseerd mag monitoren.
Zie het op uw eigen bronnen.
Vertel ons wat u nodig hebt. Wij laten u een live capture zien, van post tot verzegeld record.
Liever e-mail? Schrijf naar [email protected].