Saiba quando as suas credenciais aparecem.
Em breve
O Corvidint avisa quando e-mails, domínios e credenciais da sua organização aparecem em vazamentos e em fontes monitoradas, para que a sua equipe redefina os acessos primeiro.
Monitoramento de credenciais para os domínios que você possui.
Os achados aparecem apenas para domínios que a sua organização verificou. Comprove um domínio uma vez, e todas as contas dele são monitoradas, e de mais ninguém.
Contas de funcionários
Logins que usam um endereço de um dos seus domínios de e-mail.
Monitorado
[@]example[.]com
Contas de clientes
Credenciais registradas nas páginas de login dos seus próprios serviços.
Monitorado
hxxps://login[.]example[.]com
Seus domínios
Seus domínios citados em arquivos vazados, logs de infostealers e posts em fontes monitoradas.
Monitorado
example[.]comsso[.]example[.]com
Não verificado
Um domínio que você não comprovou ser seu não retorna nenhum achado.
Sem achados
O que cada achado de exposição conta.
O suficiente para agir, e nada além. O segredo em si permanece sempre mascarado.
Uma conta do seu domínio1, exposta com o seu cookie de sessão2 em um log de infostealer em um fórum fechado3, vista de 30 de setembro a 4 de outubro4.
Revogue as sessões, redefina a senha e exija MFA.5
Conta
O login afetado no seu domínio verificado, exibido apenas para quem pode agir sobre ele.
[@]example[.]com
Exposição
Senha, cookie de sessão, contexto de log de infostealer ou registro de banco de dados. O tipo define a correção; o valor permanece mascarado.
Visto em
Uma referência defanged e o tipo da fonte, como um fórum fechado, um serviço onion ou um site de vazamento.
hxxps://forum[.]example[.]net/…
Primeira e última vez visto
Há quanto tempo a conta está exposta e se ainda continua sendo vista.
Ação
A etapa que encerra a exposição, para que o responsável aja antes que o acesso seja usado.
De uma credencial vazada a uma redefinição.
Os achados de exposição vão chegar onde a sua equipe já trabalha: watchlists, alertas e incidentes, cada um com um responsável, um estado e um motivo.
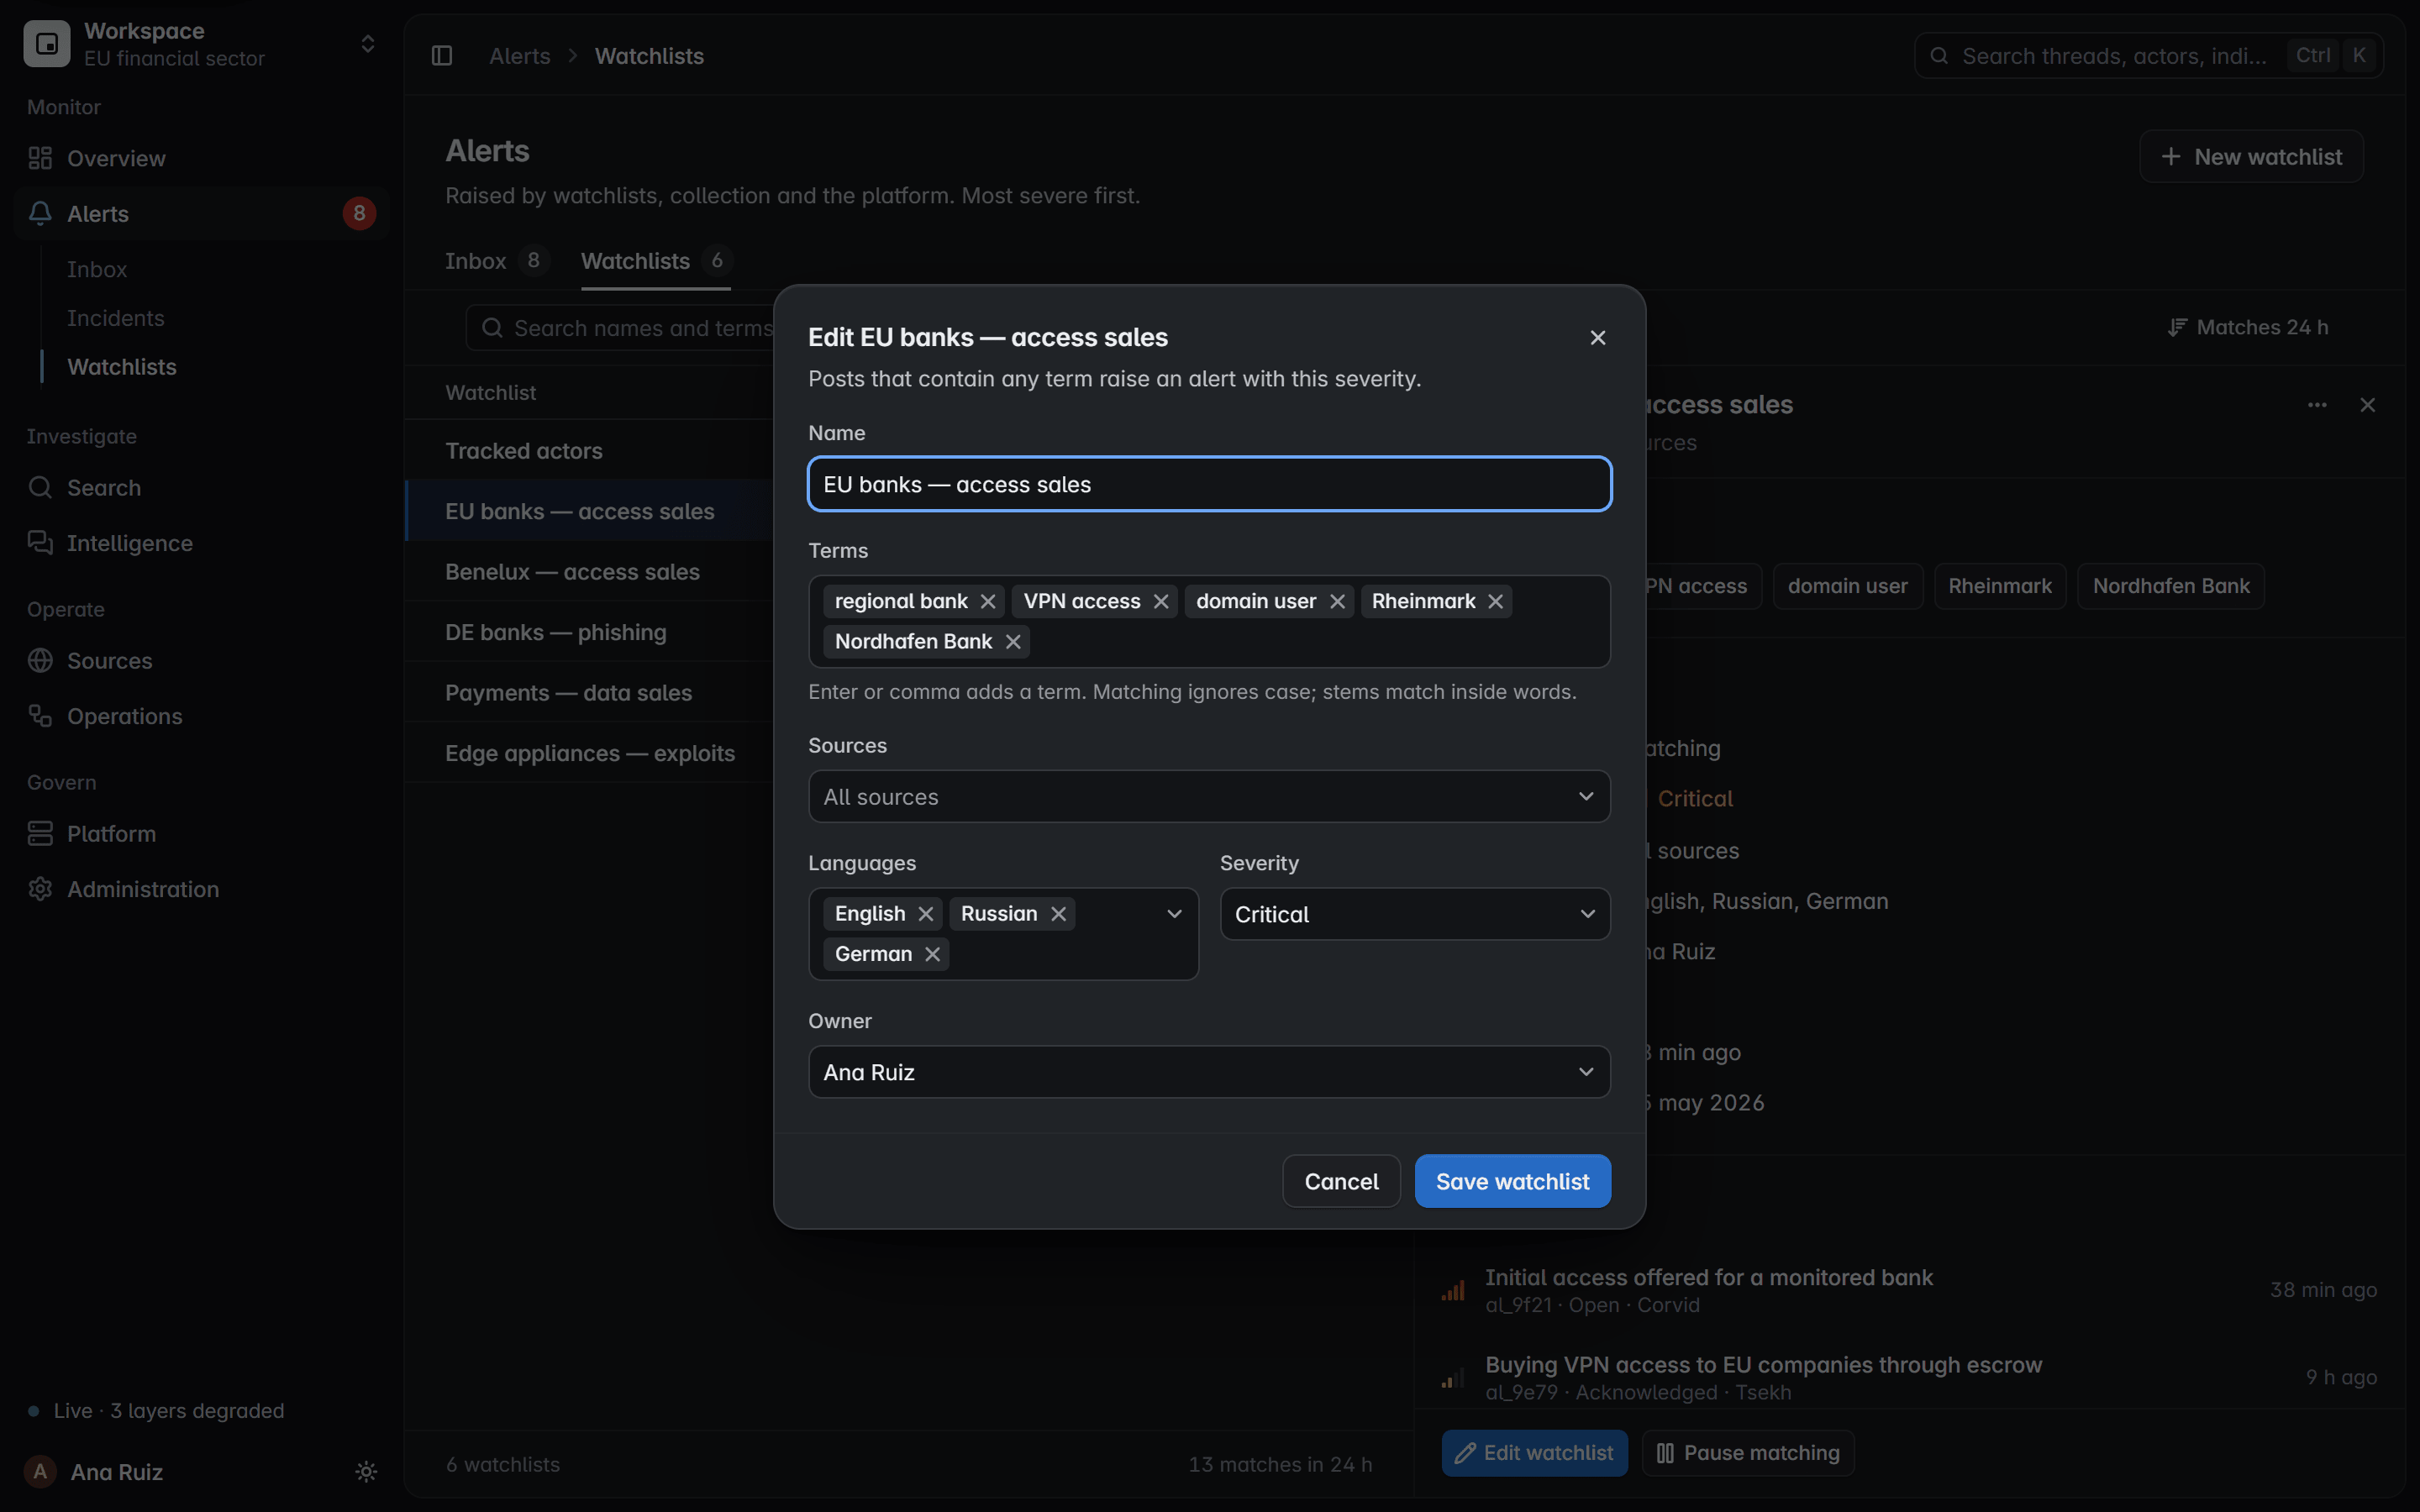
Watchlist
Seus domínios verificados ficam em uma watchlist, comparados por regra exata com coletas novas e passadas.
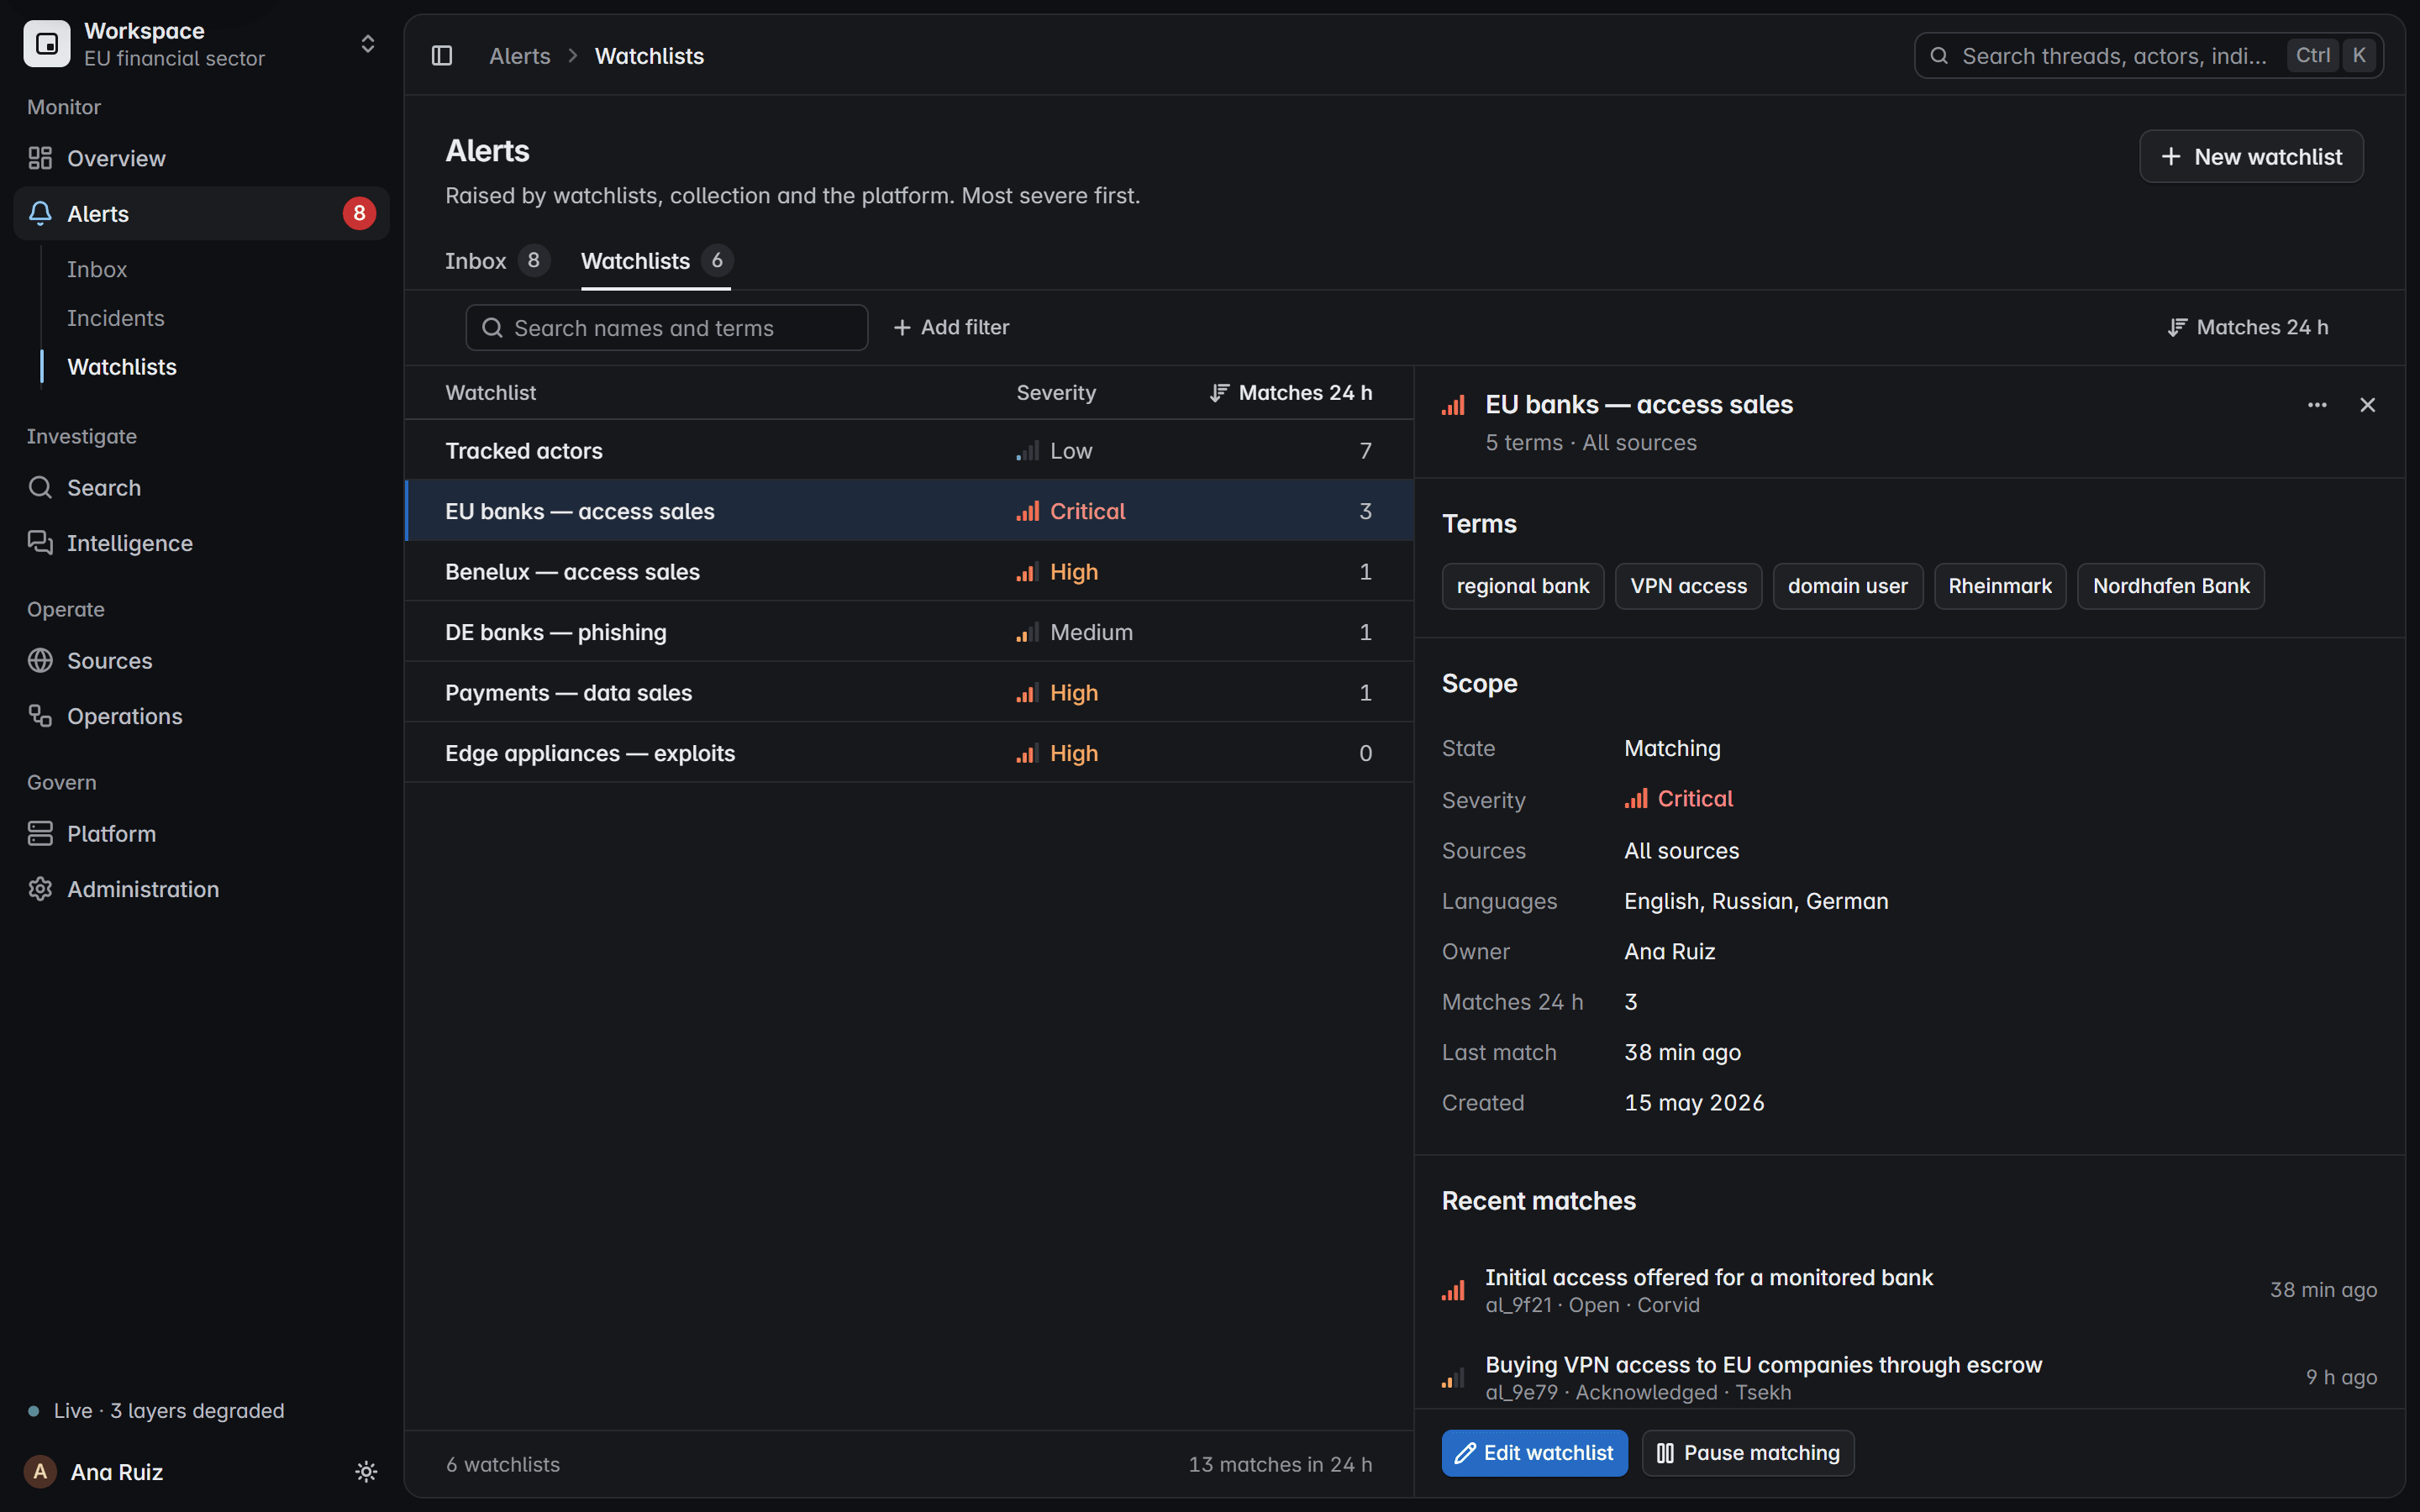
Alerta
Uma correspondência abre um alerta com a sua severidade, sua fonte, um responsável e o motivo pelo qual foi disparado.
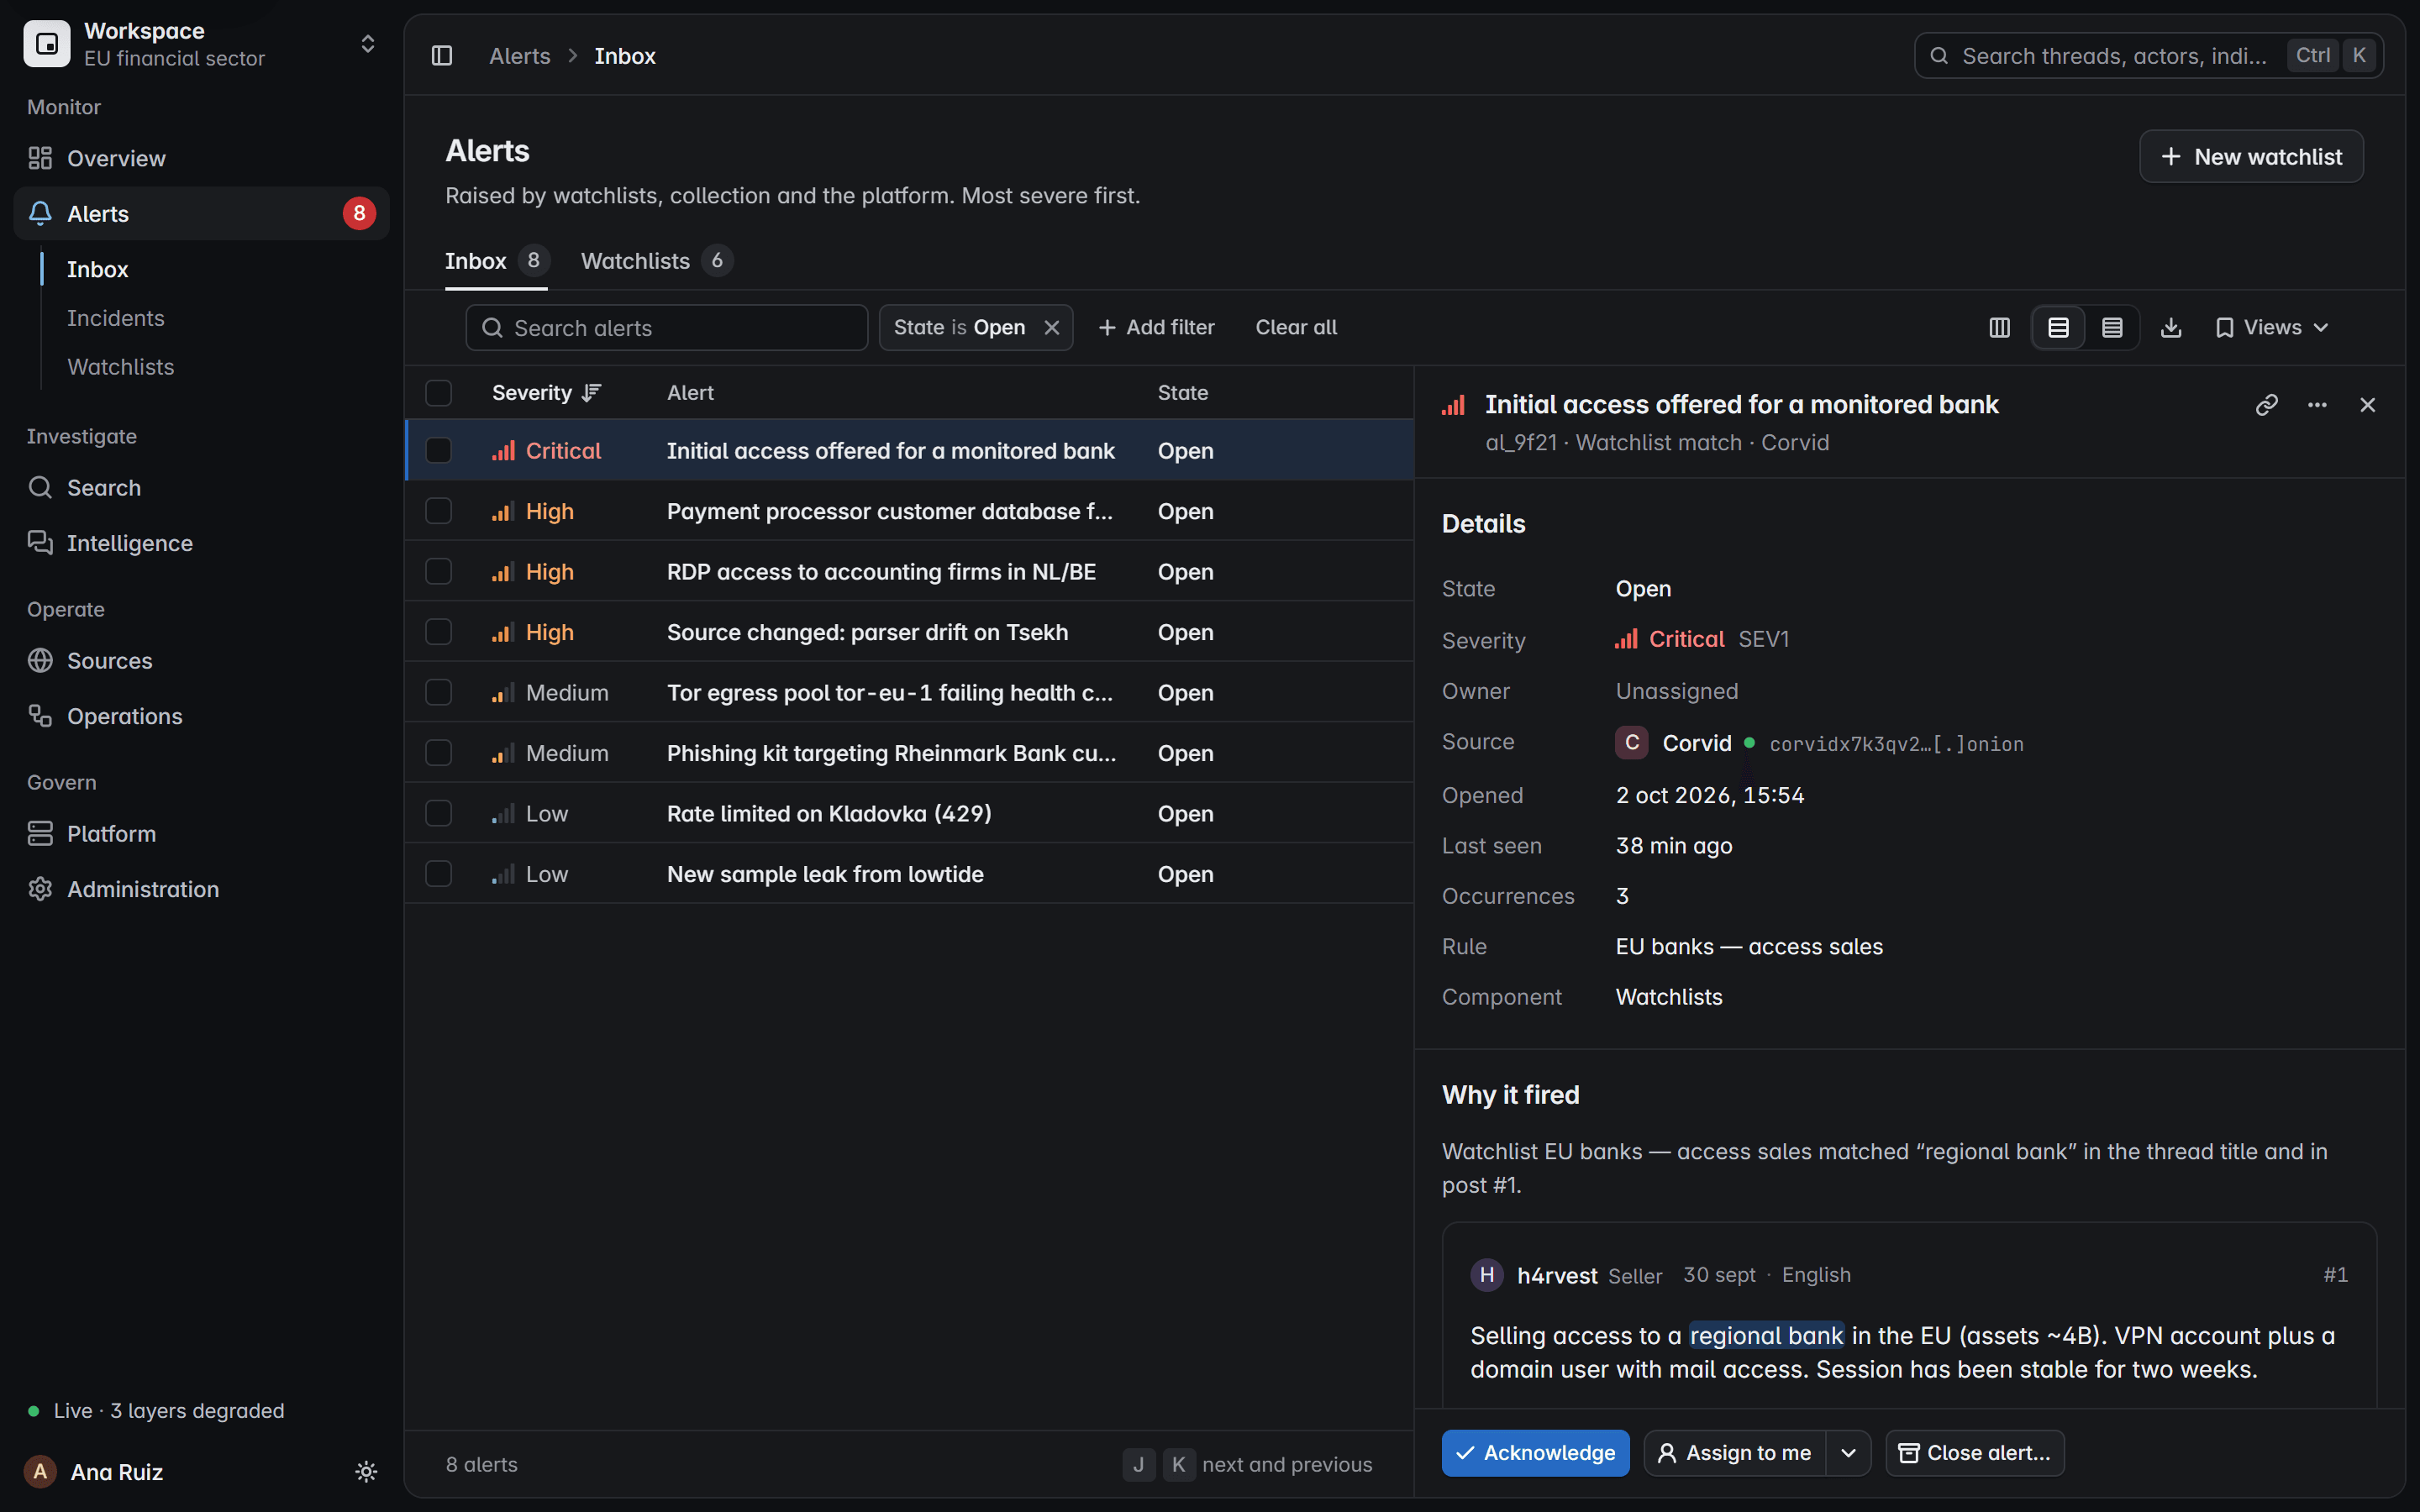
Incidente
Alertas relacionados são agrupados em um só incidente, com seu próprio responsável e estado. Cada alerta mantém os seus.
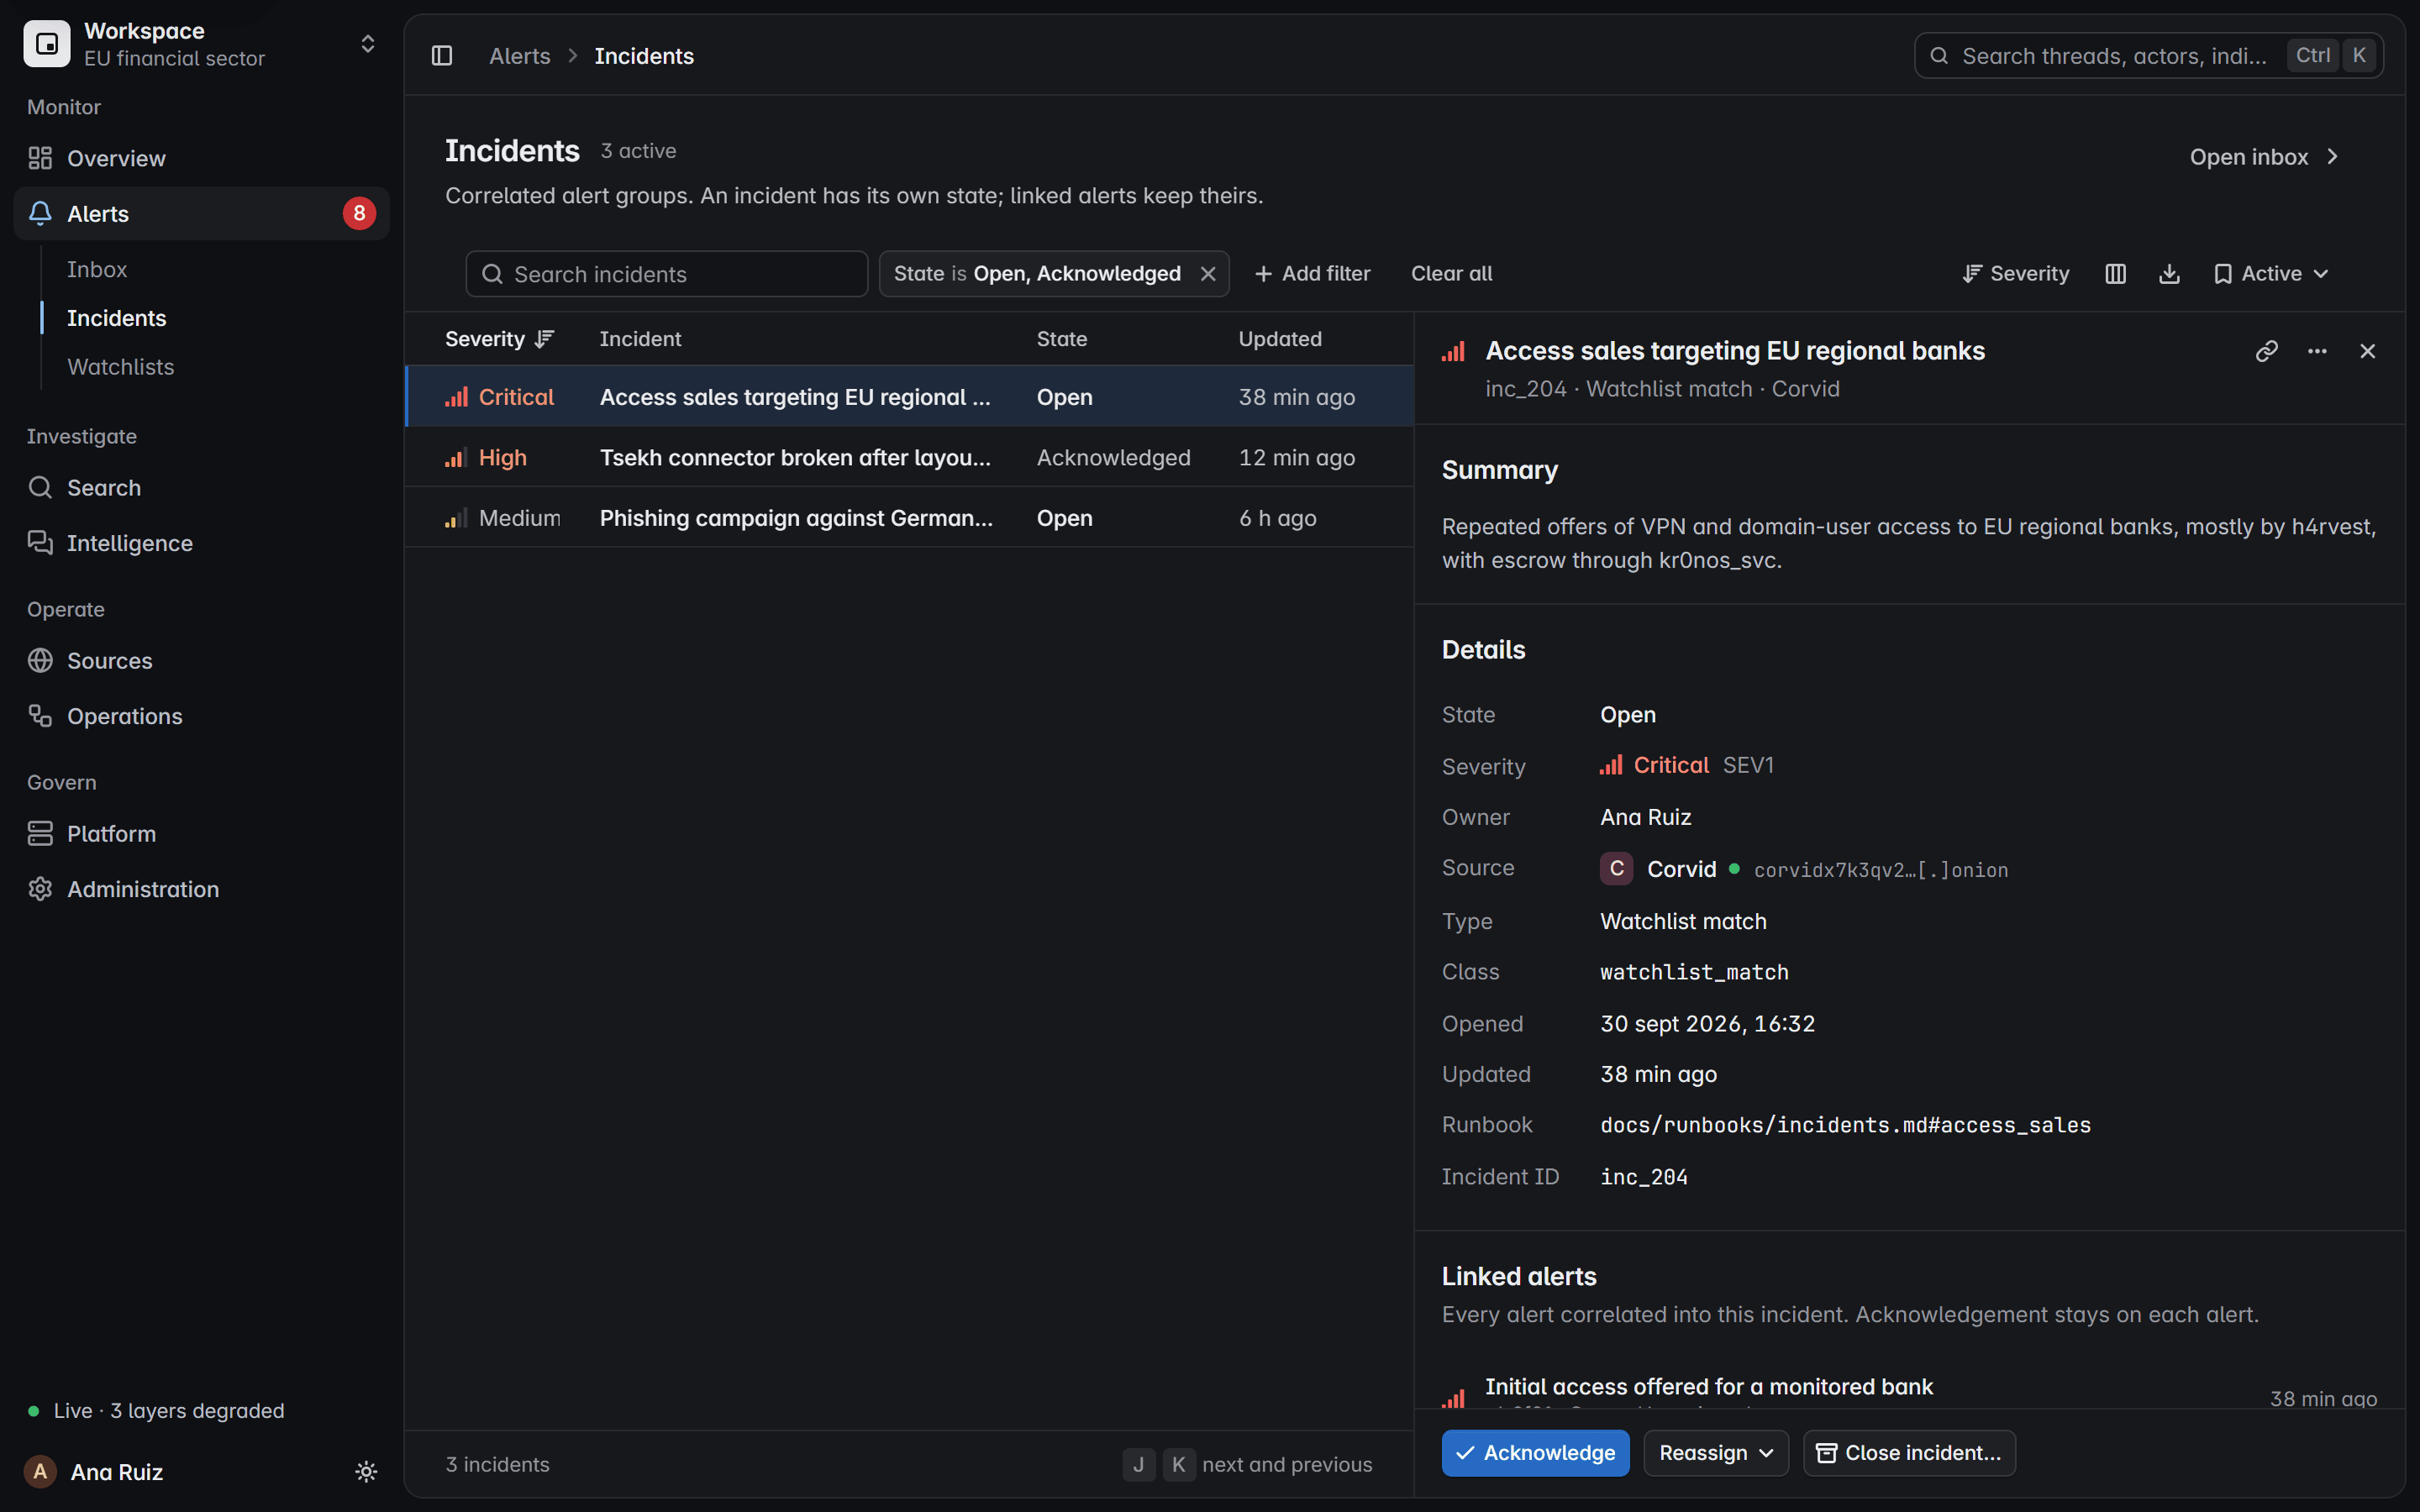
Redefinir e encerrar
Sua equipe redefine a senha, revoga as sessões e exige MFA, e então encerra o alerta com um motivo.
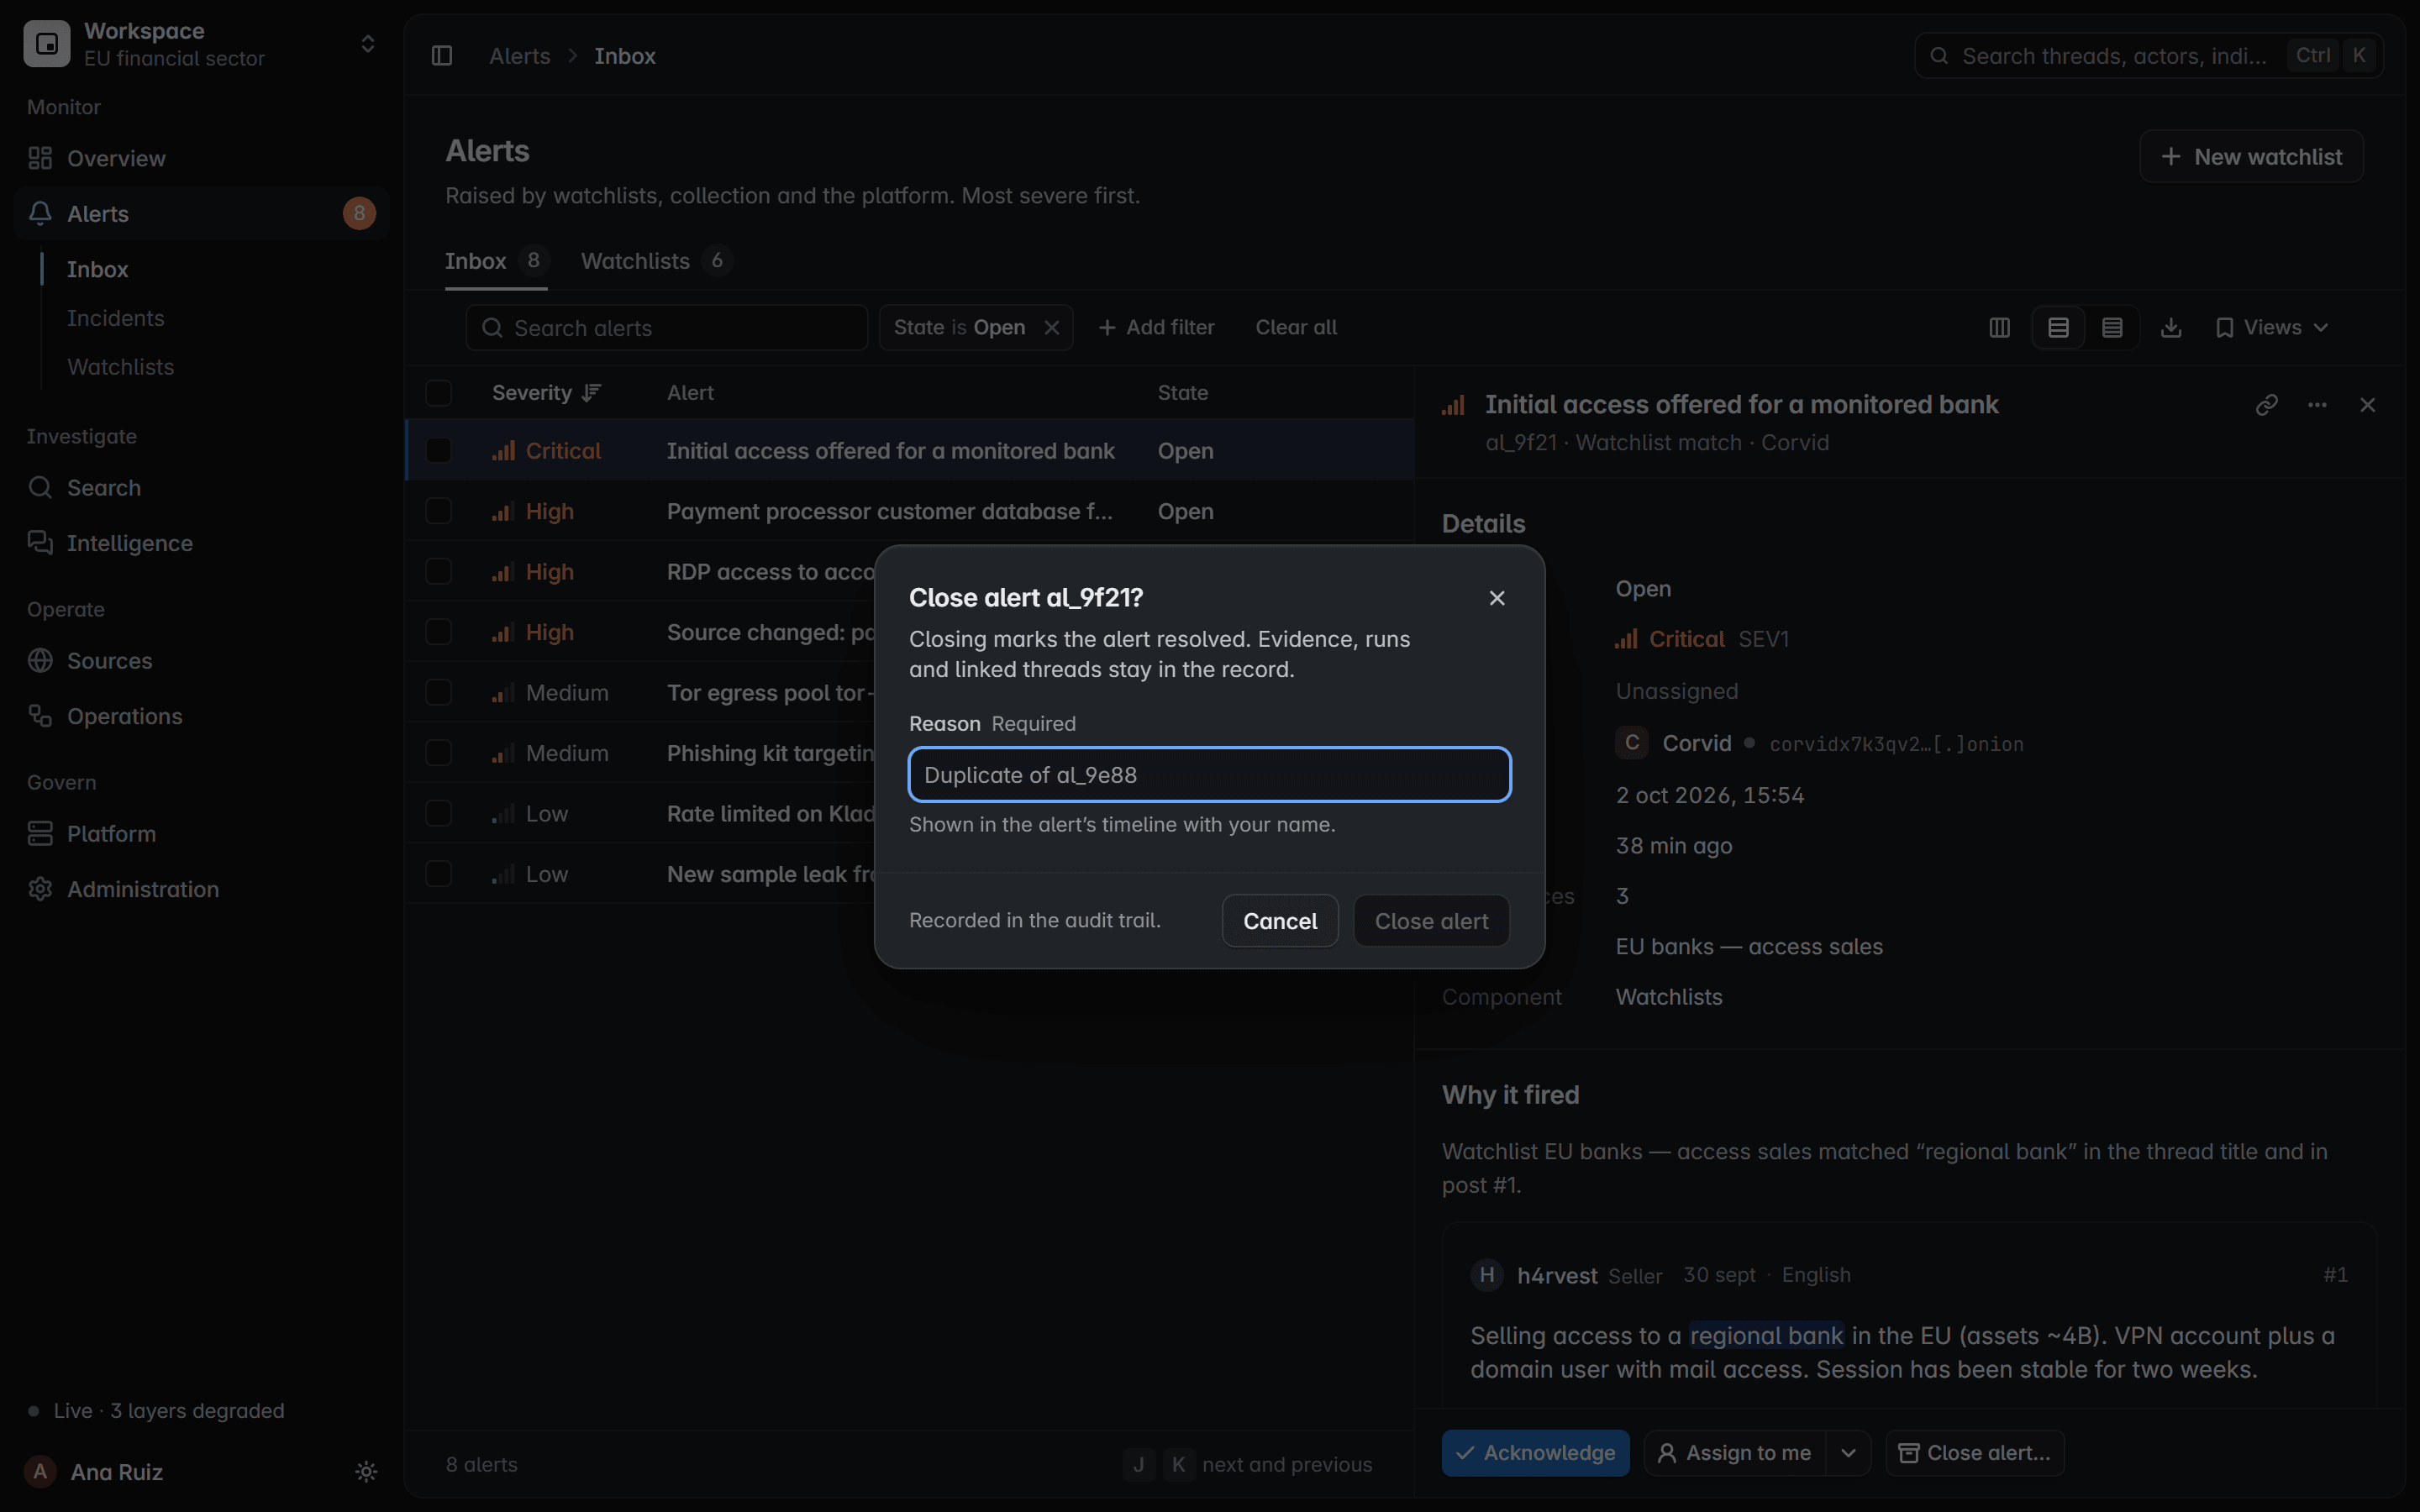
Os alertas também podem chegar às suas próprias ferramentas por webhook.
Tela do produto com dados fictícios
Credenciais somente quando a estrutura comprova.
O parser lê os arquivos vazados do jeito que estão organizados. Um valor só conta como credencial quando o próprio registro o comprova.
Identificador de loginSegredo, sempre mascarado
Lido como credenciais
Combo lists
endereçosenhanota
Pares de endereço e senha, em qualquer ordem, com ou sem nota.
Credencial
Exportações de banco de dados
id da linhaendereçosenha
Linhas de uma tabela de usuários, exportadas com a chave primeiro.
Credencial
Registros de login
siteloginsenha
Um site, um login e uma senha, não importa a ordem em que login e senha venham.
Credencial
Arquivos de cookies
domínio do cookiecaminhovalidadenomevalor
Exportações de cookies do navegador, lidas como material de sessão e nunca como logins.
Material de sessão
Logs de infostealers
senhascookiespreenchimento automáticosistema
A pasta de log de um dispositivo, atribuída apenas quando a sua estrutura é inequívoca.
Um dispositivo
Nunca lido como credenciais
Listas de contatos
endereçonome
Um nome ao lado de um endereço nunca vira uma senha.
Contato
Listas de telefones
endereçotelefone
Um endereço ao lado de um número continua sendo um contato, nunca uma credencial.
Contato
Listas de endereços e sites
endereçosite
Um endereço ao lado de um site não é um login.
Não é um login
Favoritos e histórico
páginatítulo
Dentro de um log de infostealer, uma página salva ou visitada nunca é lida como login.
Não é um login
- Cabeçalhos em vários idiomas são mapeados para os mesmos campos:contraseña, Passwort, senha, wachtwoord
- Senhas, cookies e tokens nunca são indexados para busca.
- Um login em uma lista não comprova propriedade nem acesso funcional.
Procedência que você pode mostrar a um auditor.
Cada achado leva de volta à fonte, à execução que o coletou e à evidência por trás dele, mantida como foi coletada.
Fonte
Coletada apenas de fontes que a sua equipe está autorizada a monitorar.
Incidente
Alertas relacionados são agrupados em um só incidente, de modo que uma única resposta cubra todos.
Execução de coleta
Cada execução é registrada, e cada página que ela lê é selada com uma impressão digital SHA-256.
Evidência
Os arquivos chegam pelo downloader, com checksum, e só são mantidos quando os seus bytes conferem.
Como o downloader funcionaRegistro interpretado
O parser lê cada arquivo sem executá-lo e mantém o arquivo, a linha e o rótulo por trás de cada valor.
Como o parser funcionaLinha do tempo
Quem assumiu, quem reconheceu e quem encerrou, com o motivo e a hora em UTC.
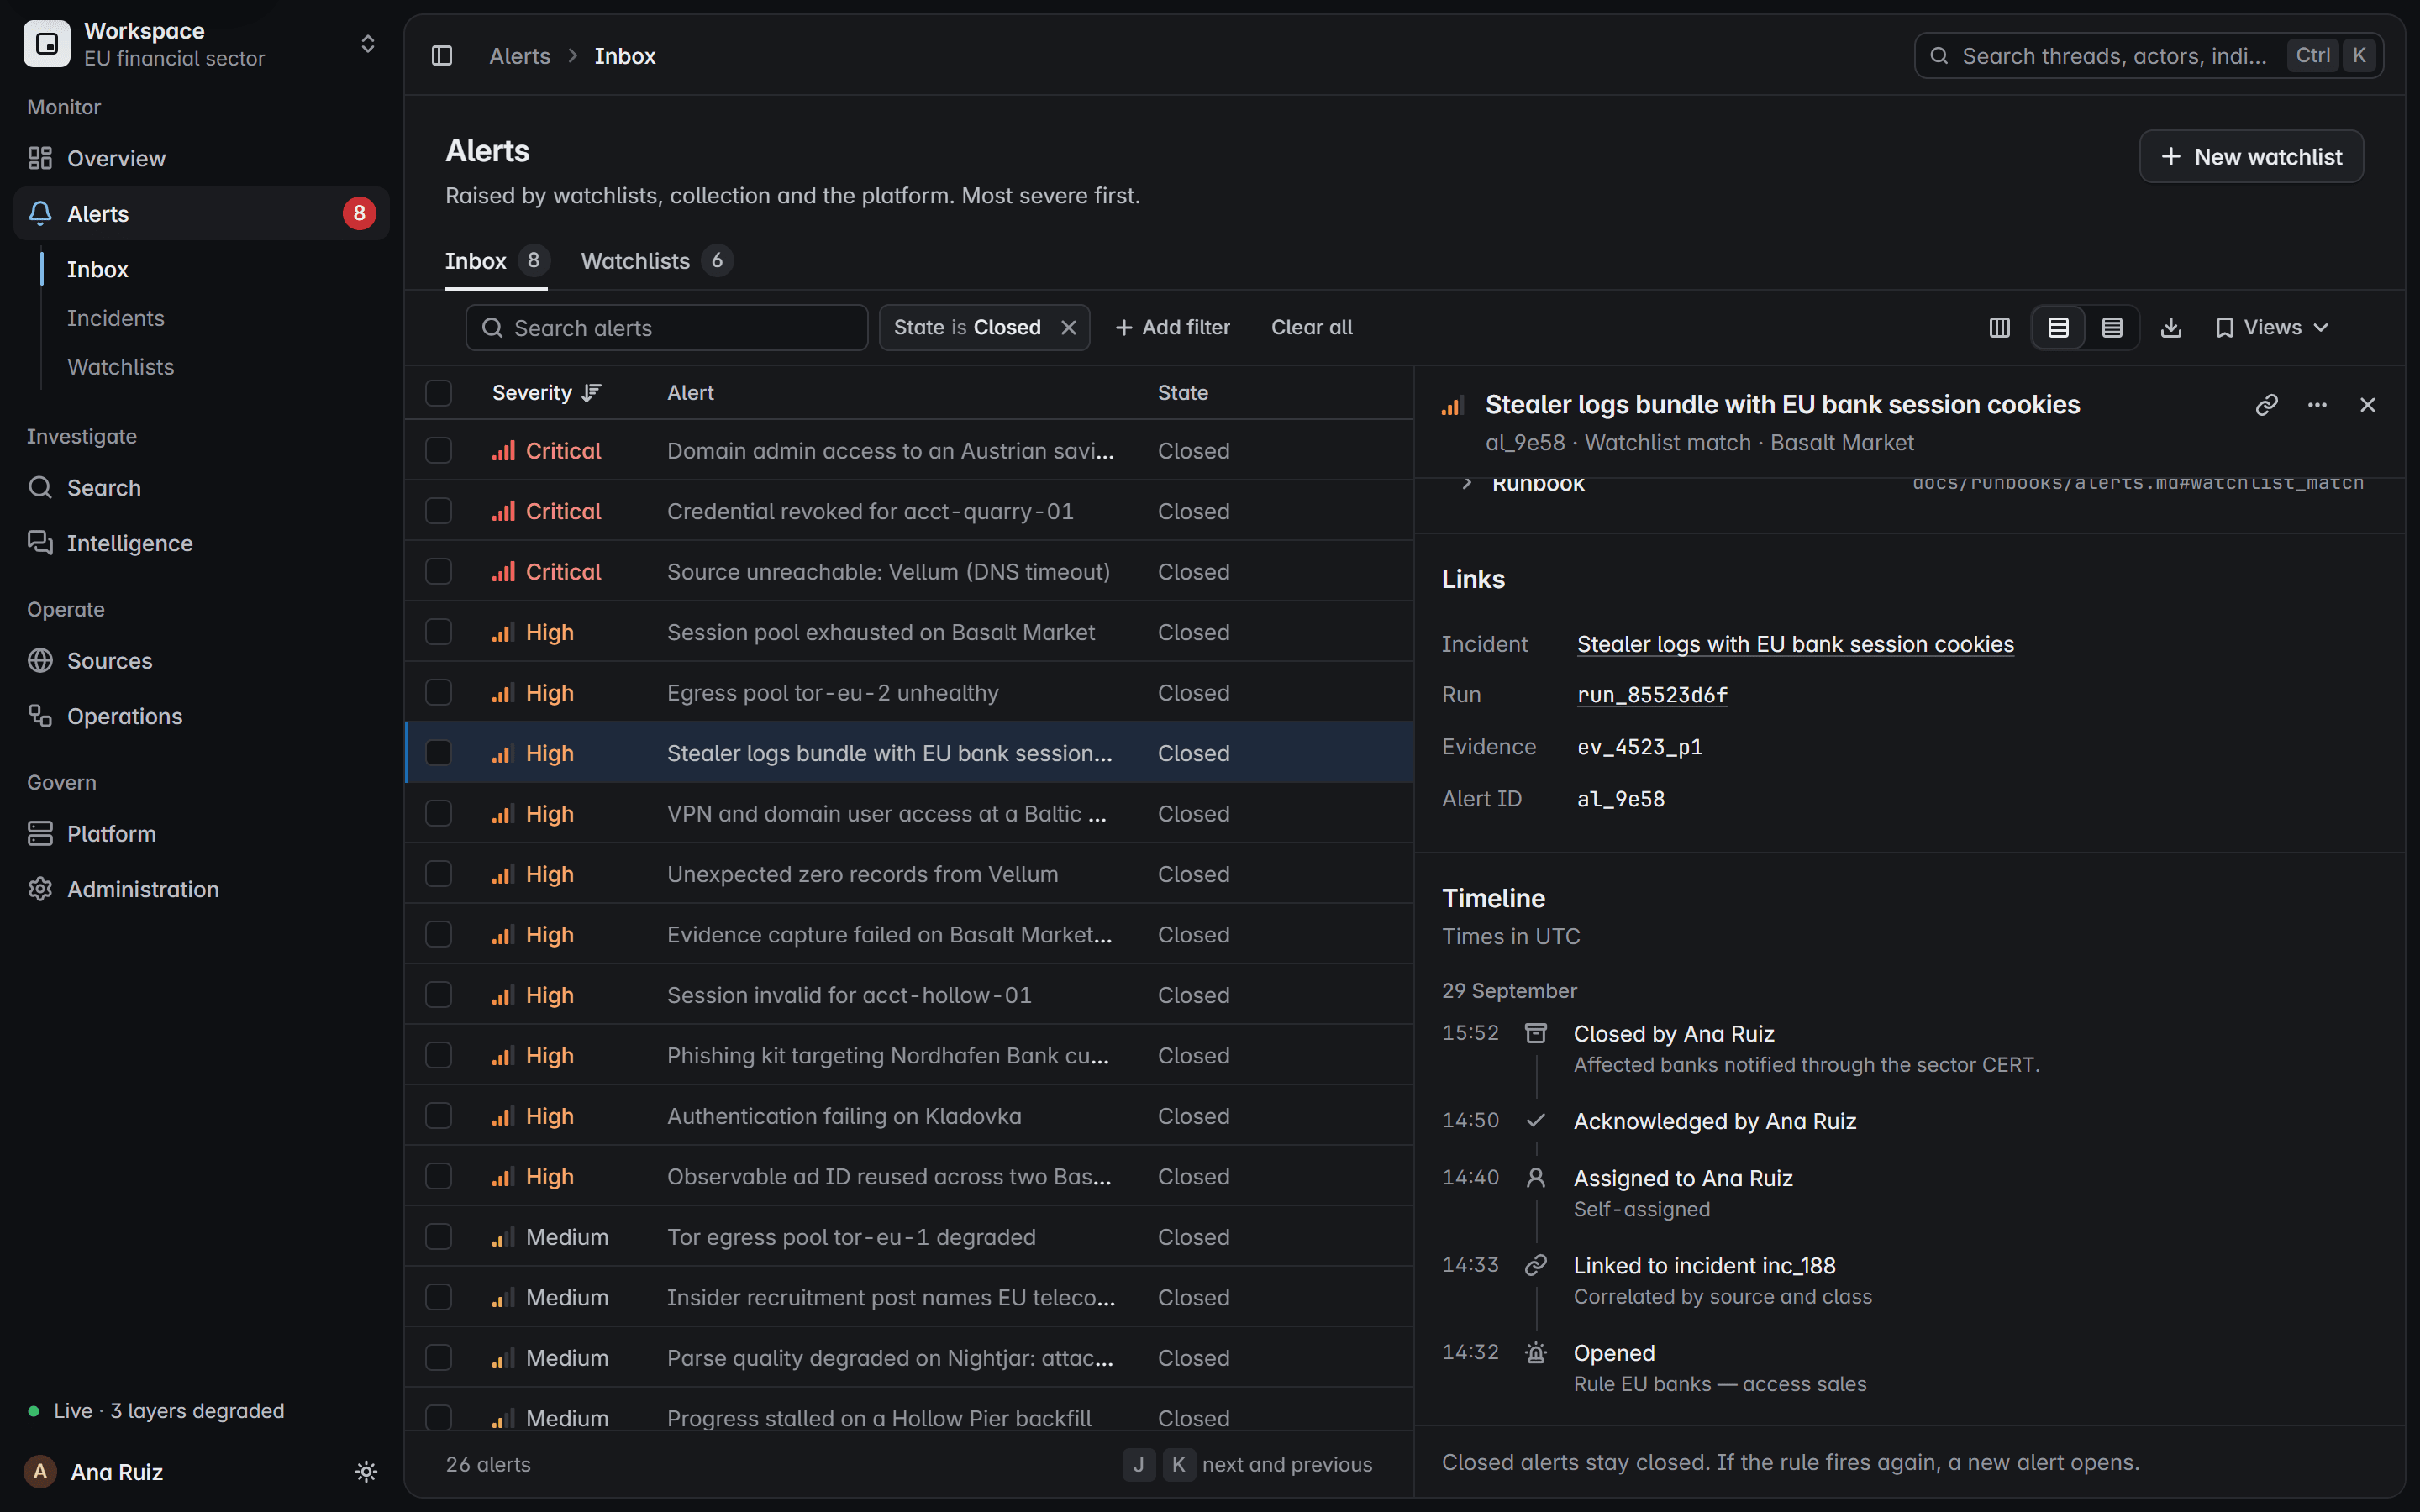
Mascarado. Verificado. Auditado. Nunca compartilhado.
Estas salvaguardas fazem parte do projeto, não são configurações de que alguém precise se lembrar.
Mascarado
Senhas, cookies e tokens permanecem mascarados. Nunca são indexados para busca nem exibidos em um achado.
Verificado
Os achados aparecem apenas para domínios que a sua organização comprovou possuir.
Auditado
Quem abriu um achado e quem agiu sobre ele fica registrado na trilha de auditoria.
Nunca compartilhado
Os dados de exposição ficam na sua própria implantação. Nunca são vendidos, compartilhados nem redistribuídos.
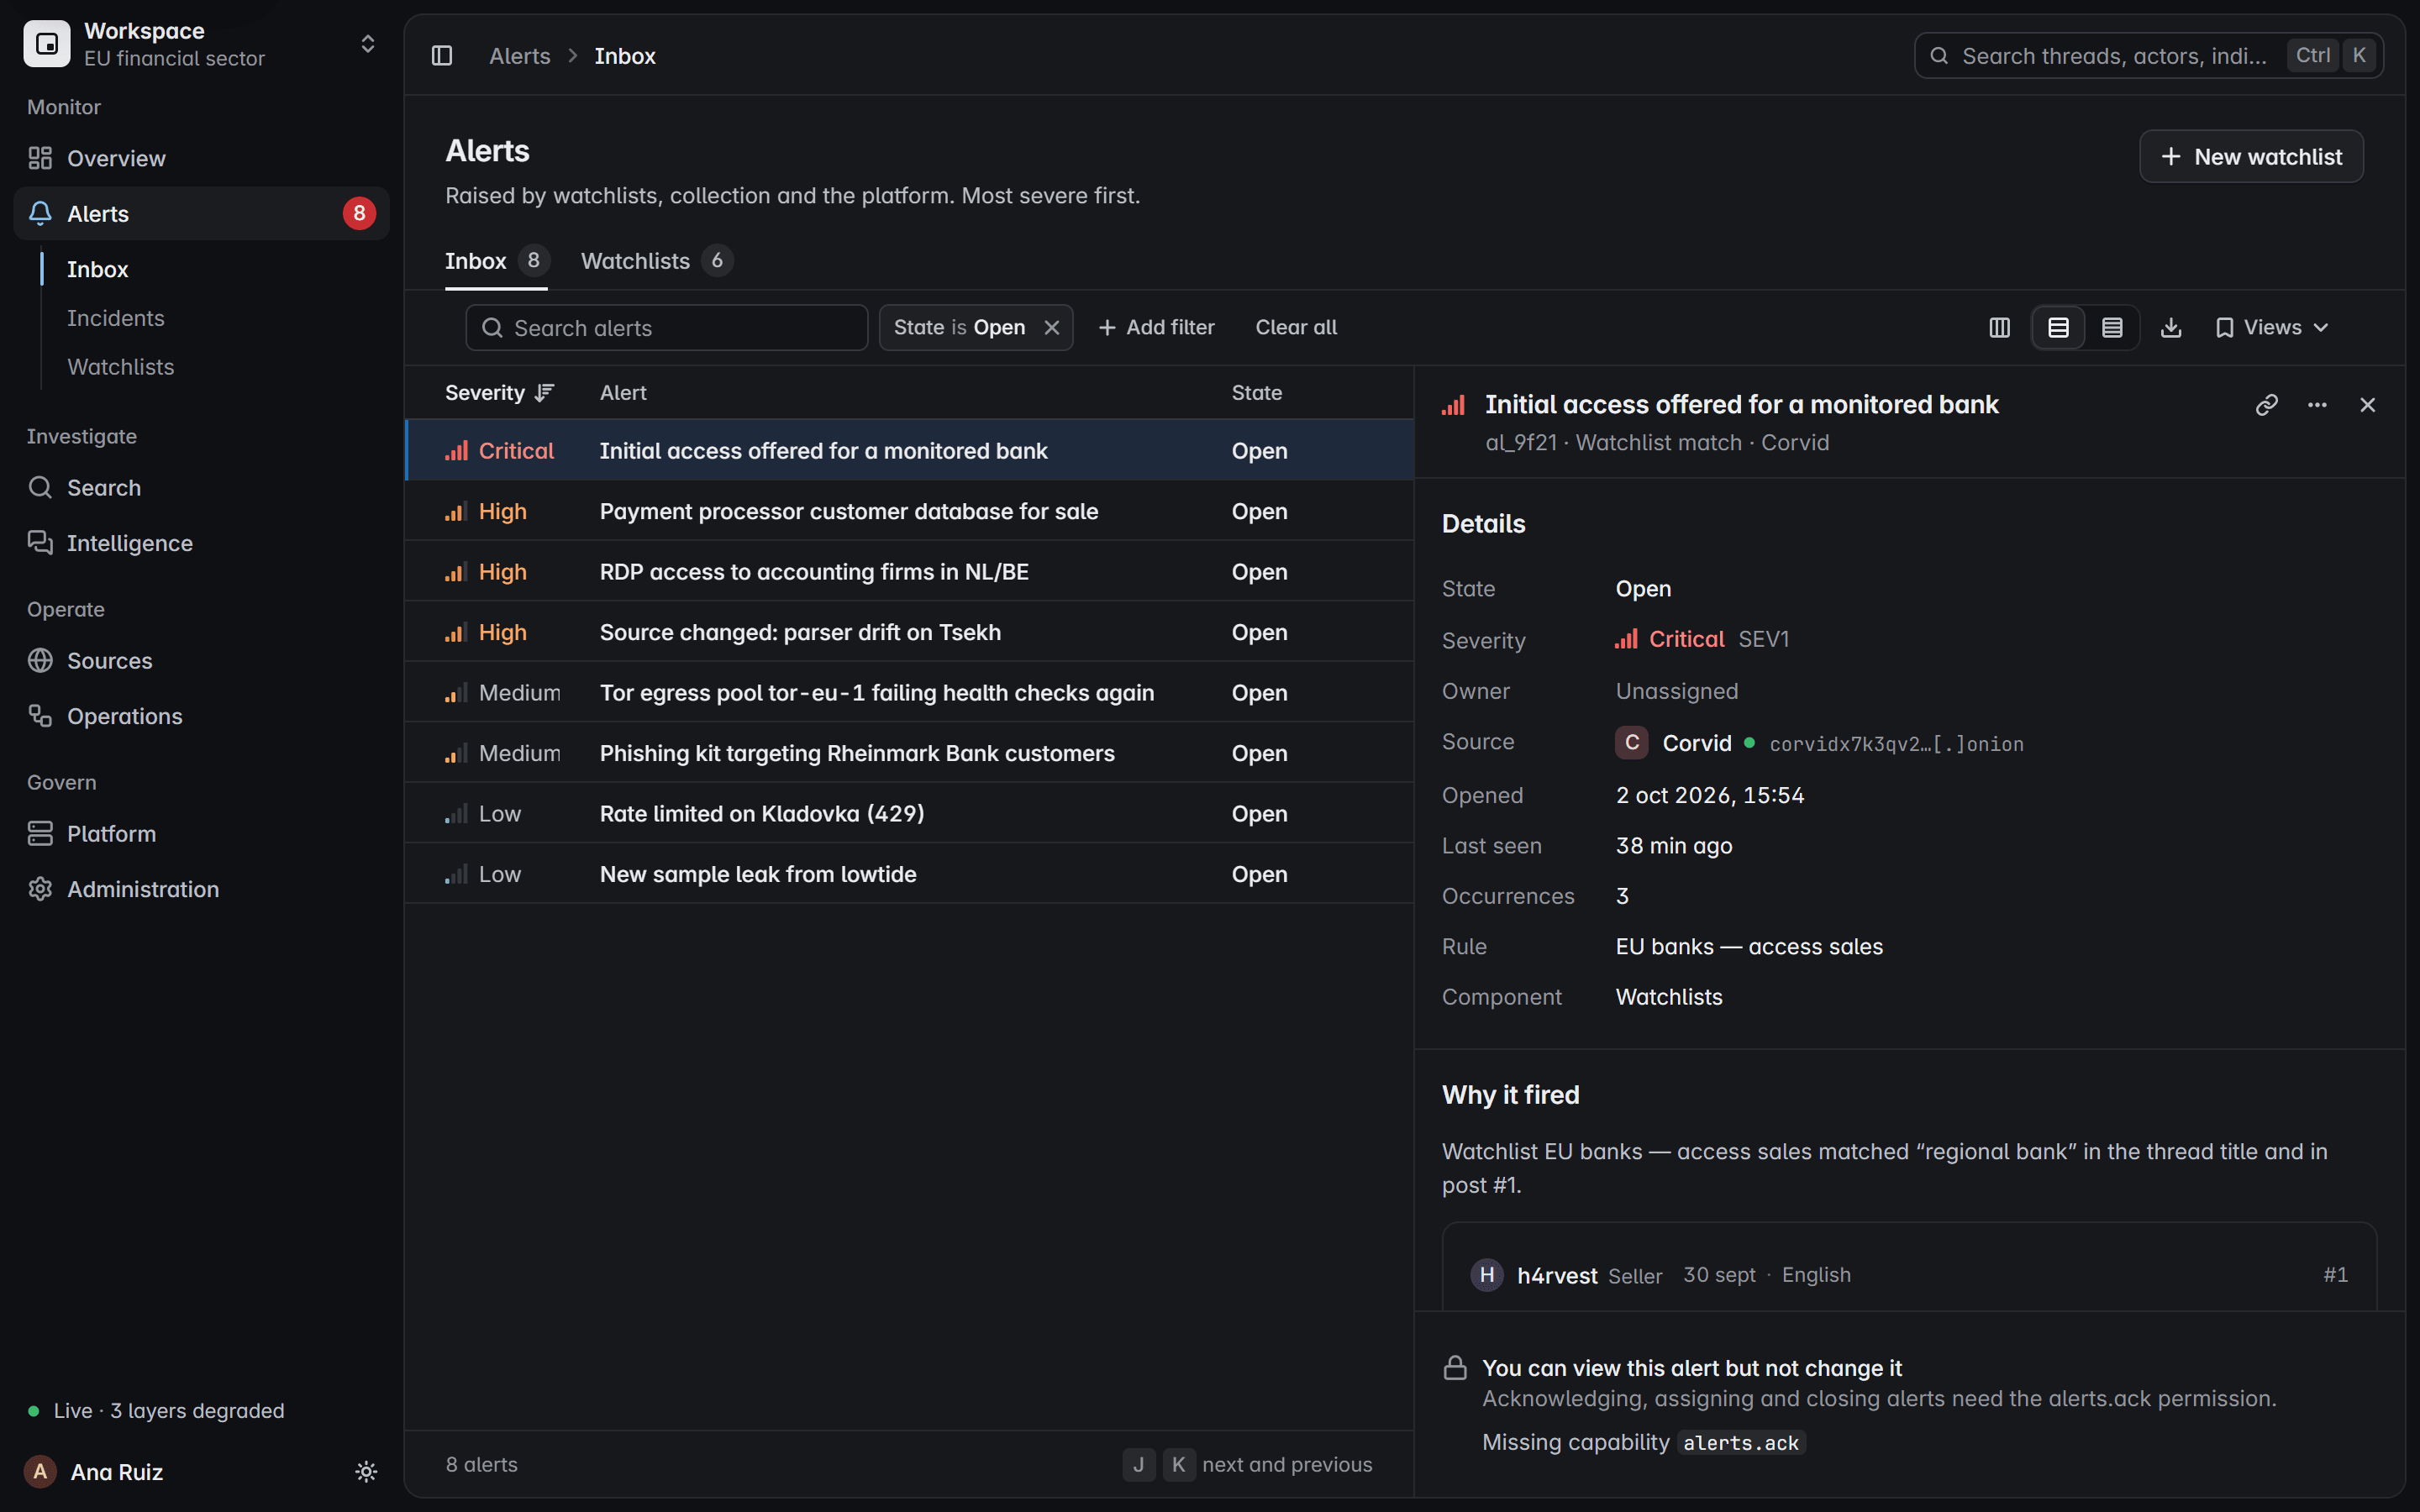
Controlado por perfis
Os perfis de leitor, analista, operador e administrador definem quem pode ver um achado e quem pode encerrá-lo.
Fontes autorizadas
A coleta vem apenas de fontes que a sua equipe está autorizada a monitorar.
Veja nas suas próprias fontes.
Conte-nos o que você precisa. Vamos mostrar uma captura ao vivo, do post ao registro selado.
Prefere e-mail? Escreva para [email protected].