Sachez quand vos identifiants refont surface.
Bientôt disponible
Corvidint vous prévient quand les e-mails, domaines et identifiants de votre organisation apparaissent dans des fuites et sur des sources surveillées, pour que votre équipe réinitialise les accès en premier.
Surveillance des identifiants pour les domaines qui vous appartiennent.
Les constats n’apparaissent que pour les domaines que votre organisation a vérifiés. Prouvez un domaine une fois, et chaque compte qui en dépend est surveillé, ceux des autres jamais.
Comptes des employés
Connexions qui utilisent une adresse d’un de vos domaines de messagerie.
Surveillé
[@]example[.]com
Comptes clients
Identifiants enregistrés pour les pages de connexion de vos propres services.
Surveillé
hxxps://login[.]example[.]com
Vos domaines
Vos domaines cités dans des fichiers divulgués, des logs d’infostealer et des posts de sources surveillées.
Surveillé
example[.]comsso[.]example[.]com
Non vérifié
Un domaine dont vous n’avez pas prouvé qu’il est à vous ne renvoie aucun constat.
Aucun constat
Ce que vous dit chaque constat d’exposition.
Assez pour agir, et rien de plus. Le secret lui-même reste toujours masqué.
Un compte de votre domaine1, exposé avec son cookie de session2 dans un log d’infostealer sur un forum fermé3, vu du 30 septembre au 4 octobre4.
Révoquez ses sessions, réinitialisez le mot de passe et imposez la MFA.5
Compte
La connexion concernée sur votre domaine vérifié, visible uniquement des personnes autorisées à agir.
[@]example[.]com
Exposition
Mot de passe, cookie de session, contexte de log d’infostealer ou enregistrement de base de données. Le type détermine le correctif ; la valeur reste masquée.
Vu sur
Une référence défangée et le type de source, comme un forum fermé, un service onion ou un site de fuite.
hxxps://forum[.]example[.]net/…
Première et dernière apparition
Depuis combien de temps le compte est exposé, et s’il est encore observé.
Action
L’étape qui clôt l’exposition, pour que le responsable agisse avant que l’accès soit utilisé.
D’un identifiant divulgué à une réinitialisation.
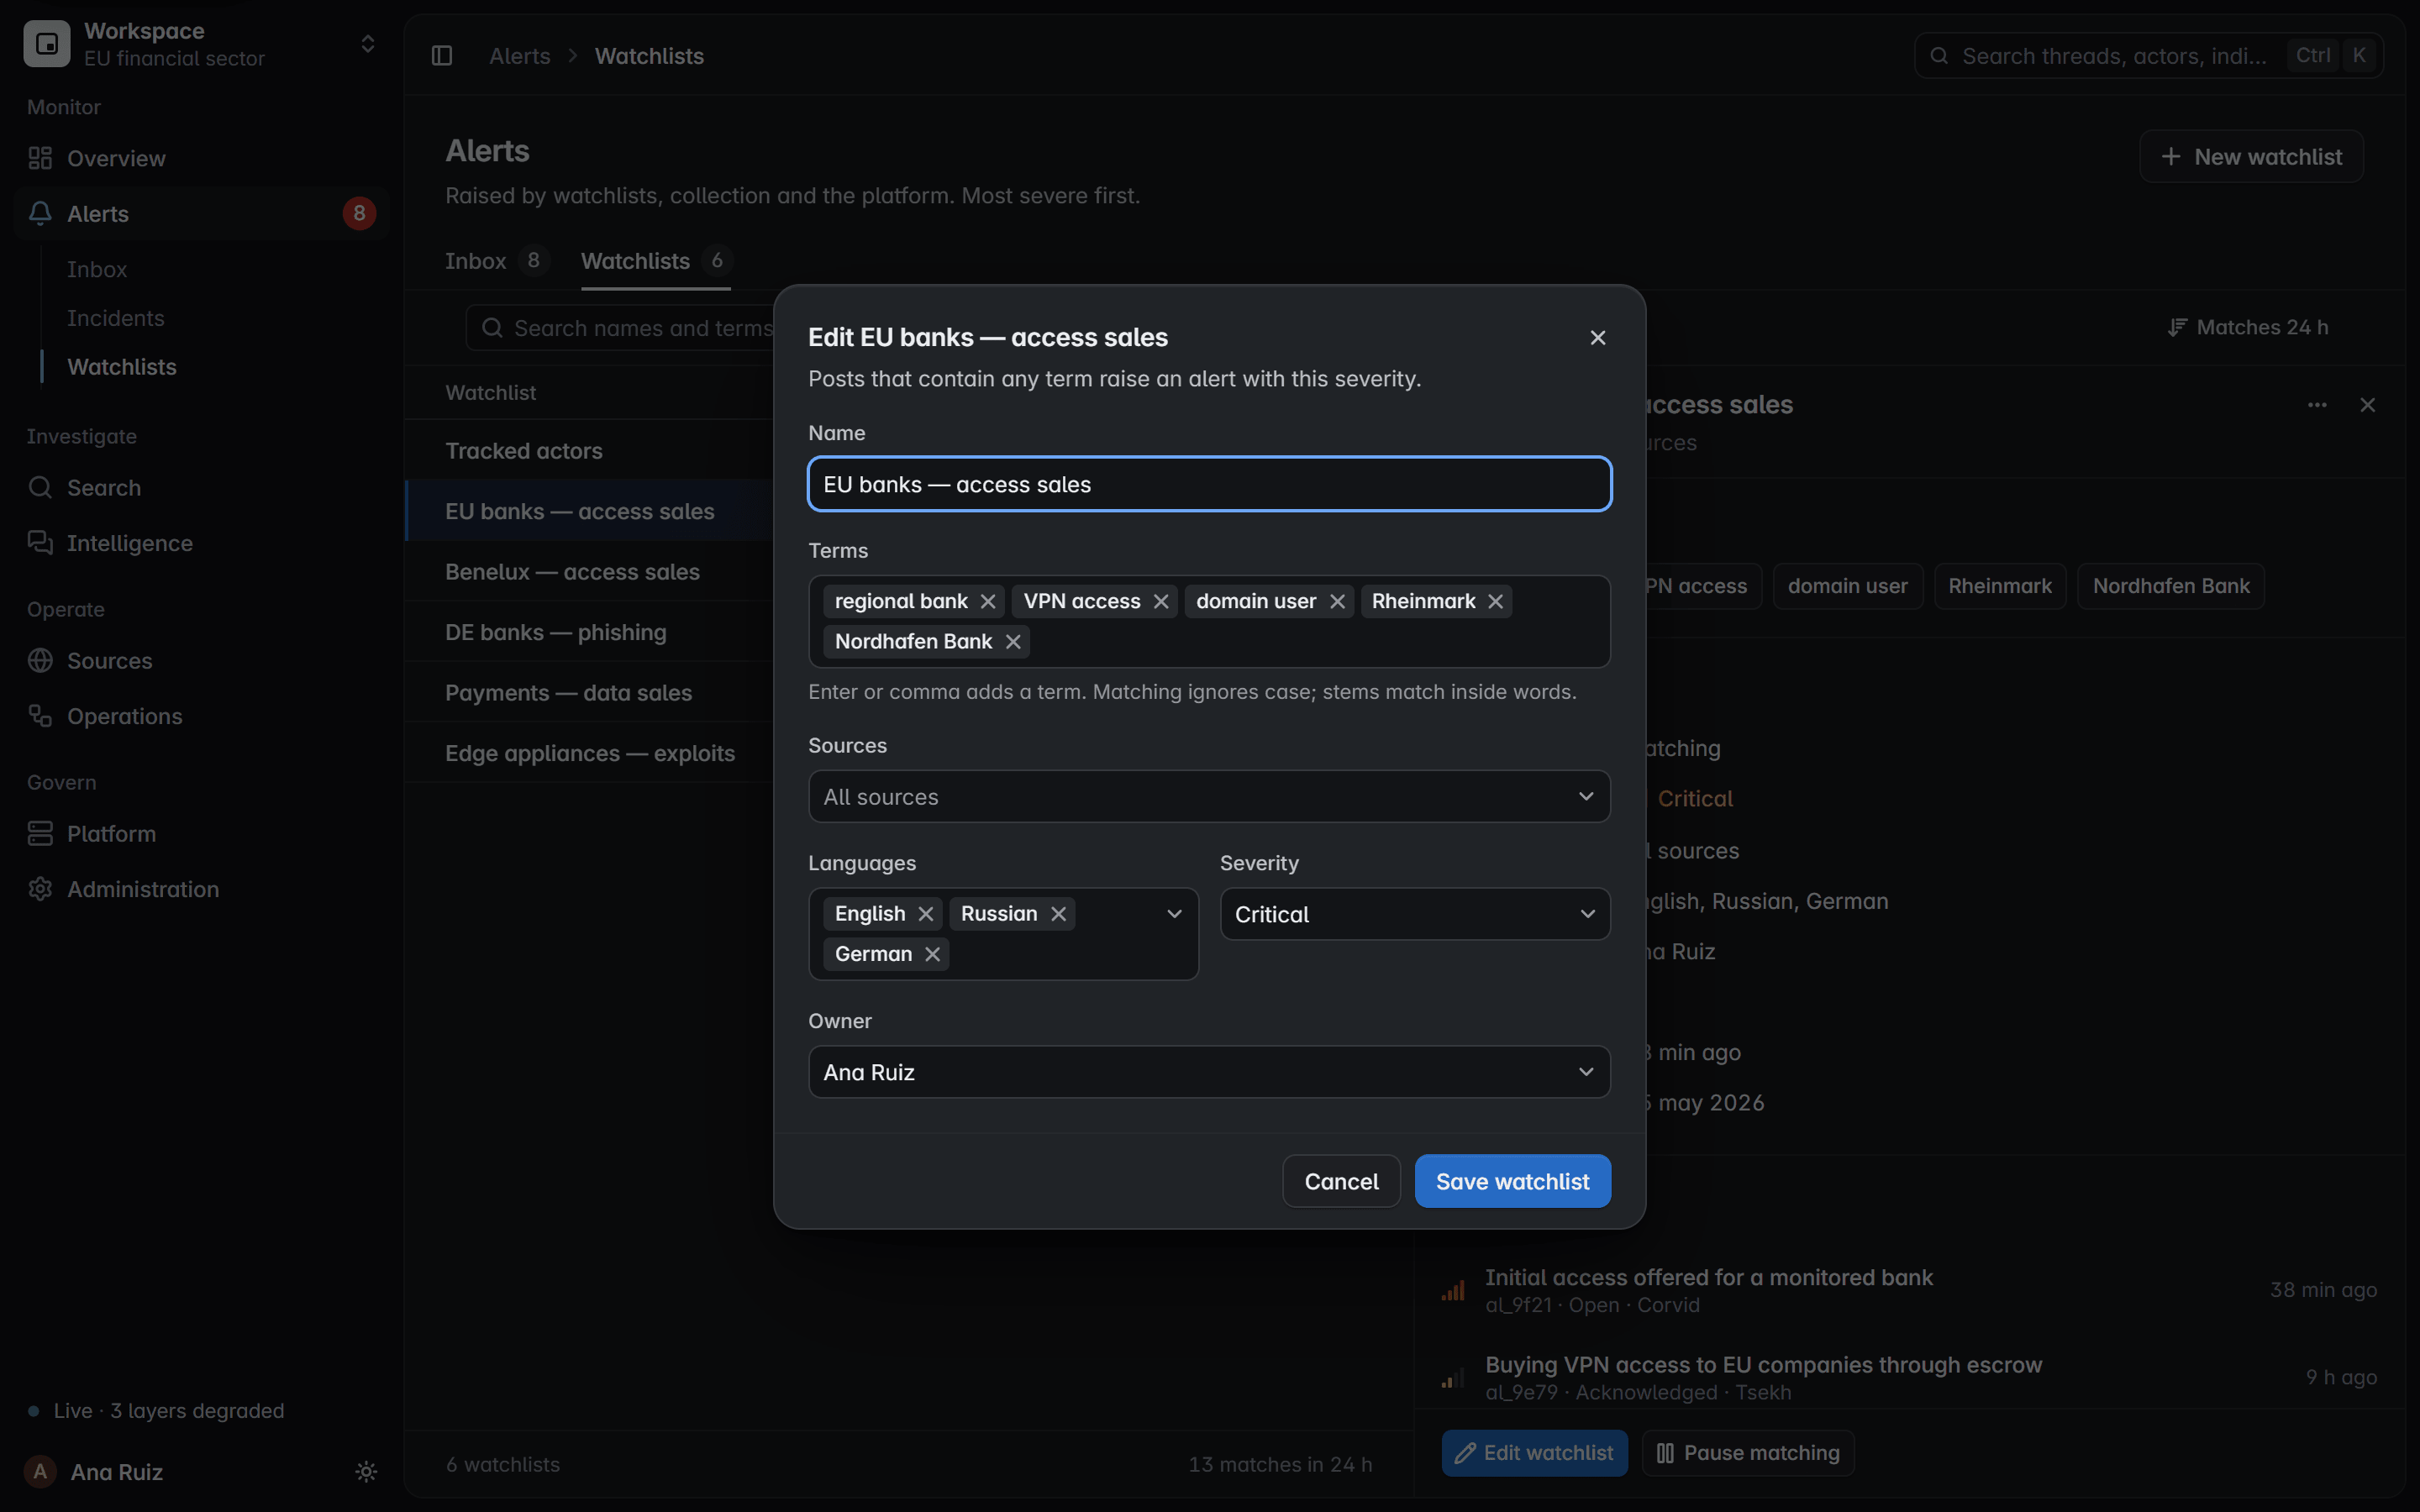
Les constats d’exposition arrivent là où votre équipe travaille déjà : watchlists, alertes et incidents, chacun avec un responsable, un état et un motif.
Watchlist
Vos domaines vérifiés figurent dans une watchlist, rapprochés par règle exacte des collectes nouvelles et passées.
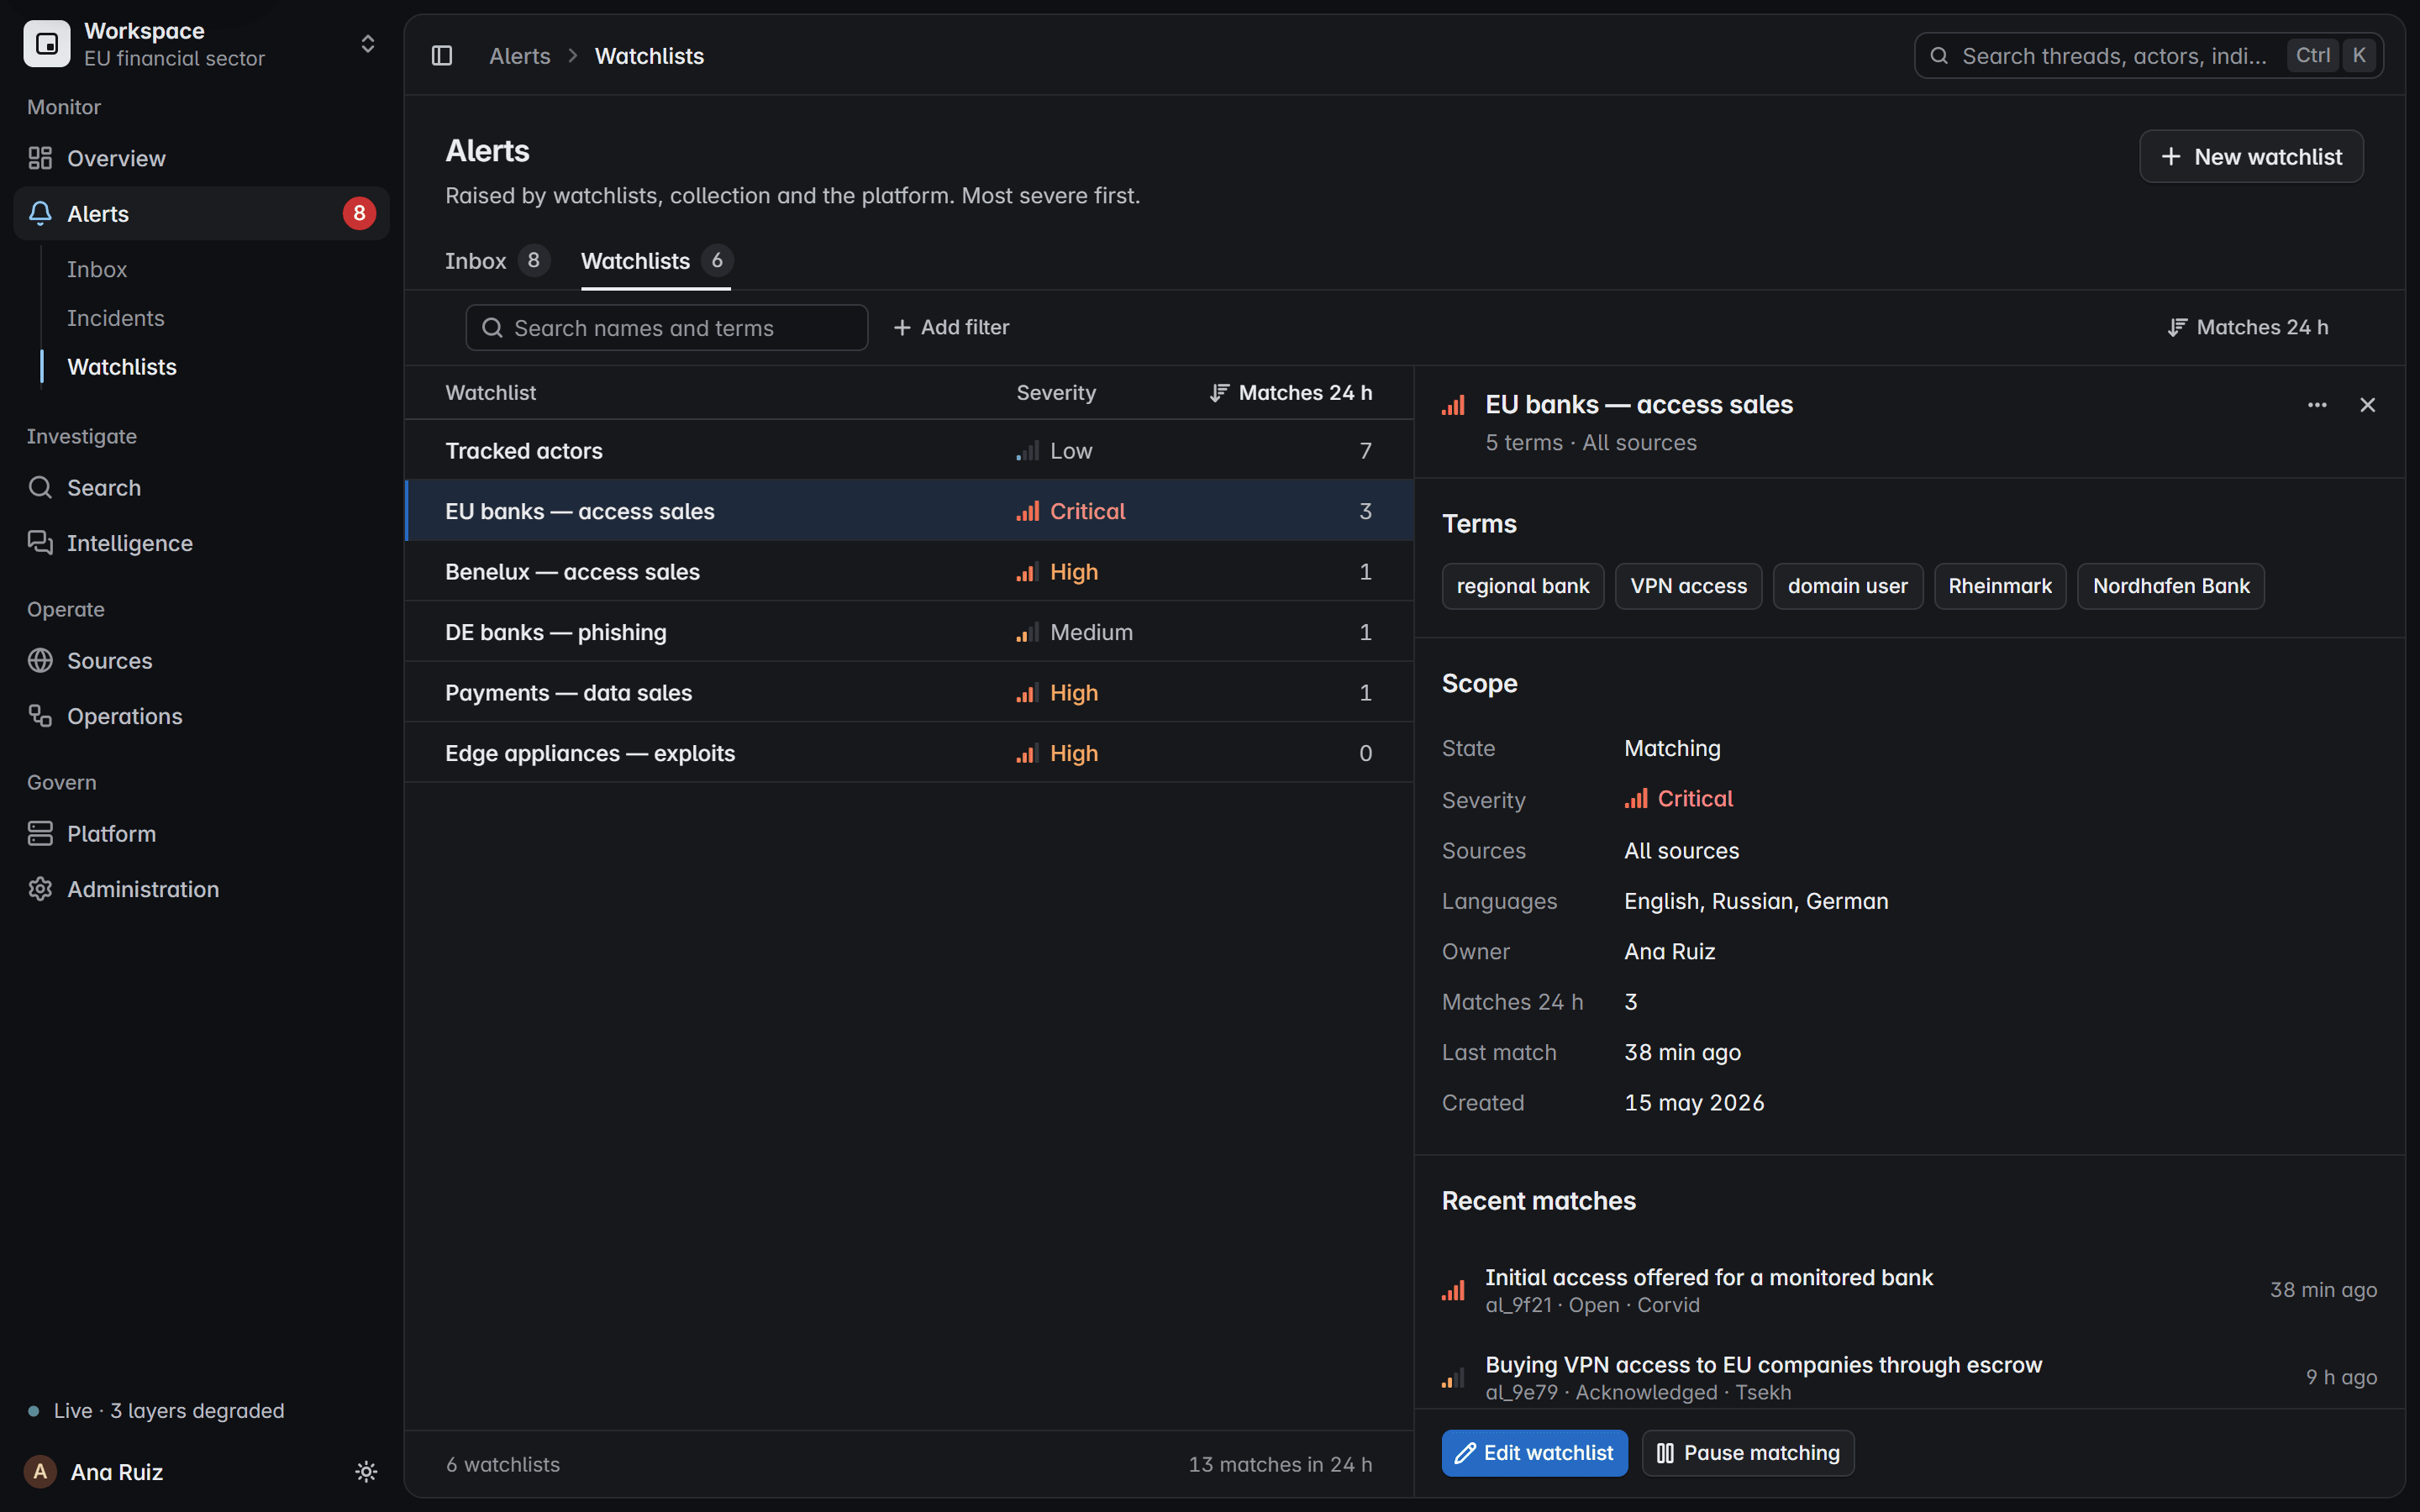
Alerte
Une correspondance ouvre une alerte avec sa gravité, sa source, un responsable et la raison de son déclenchement.
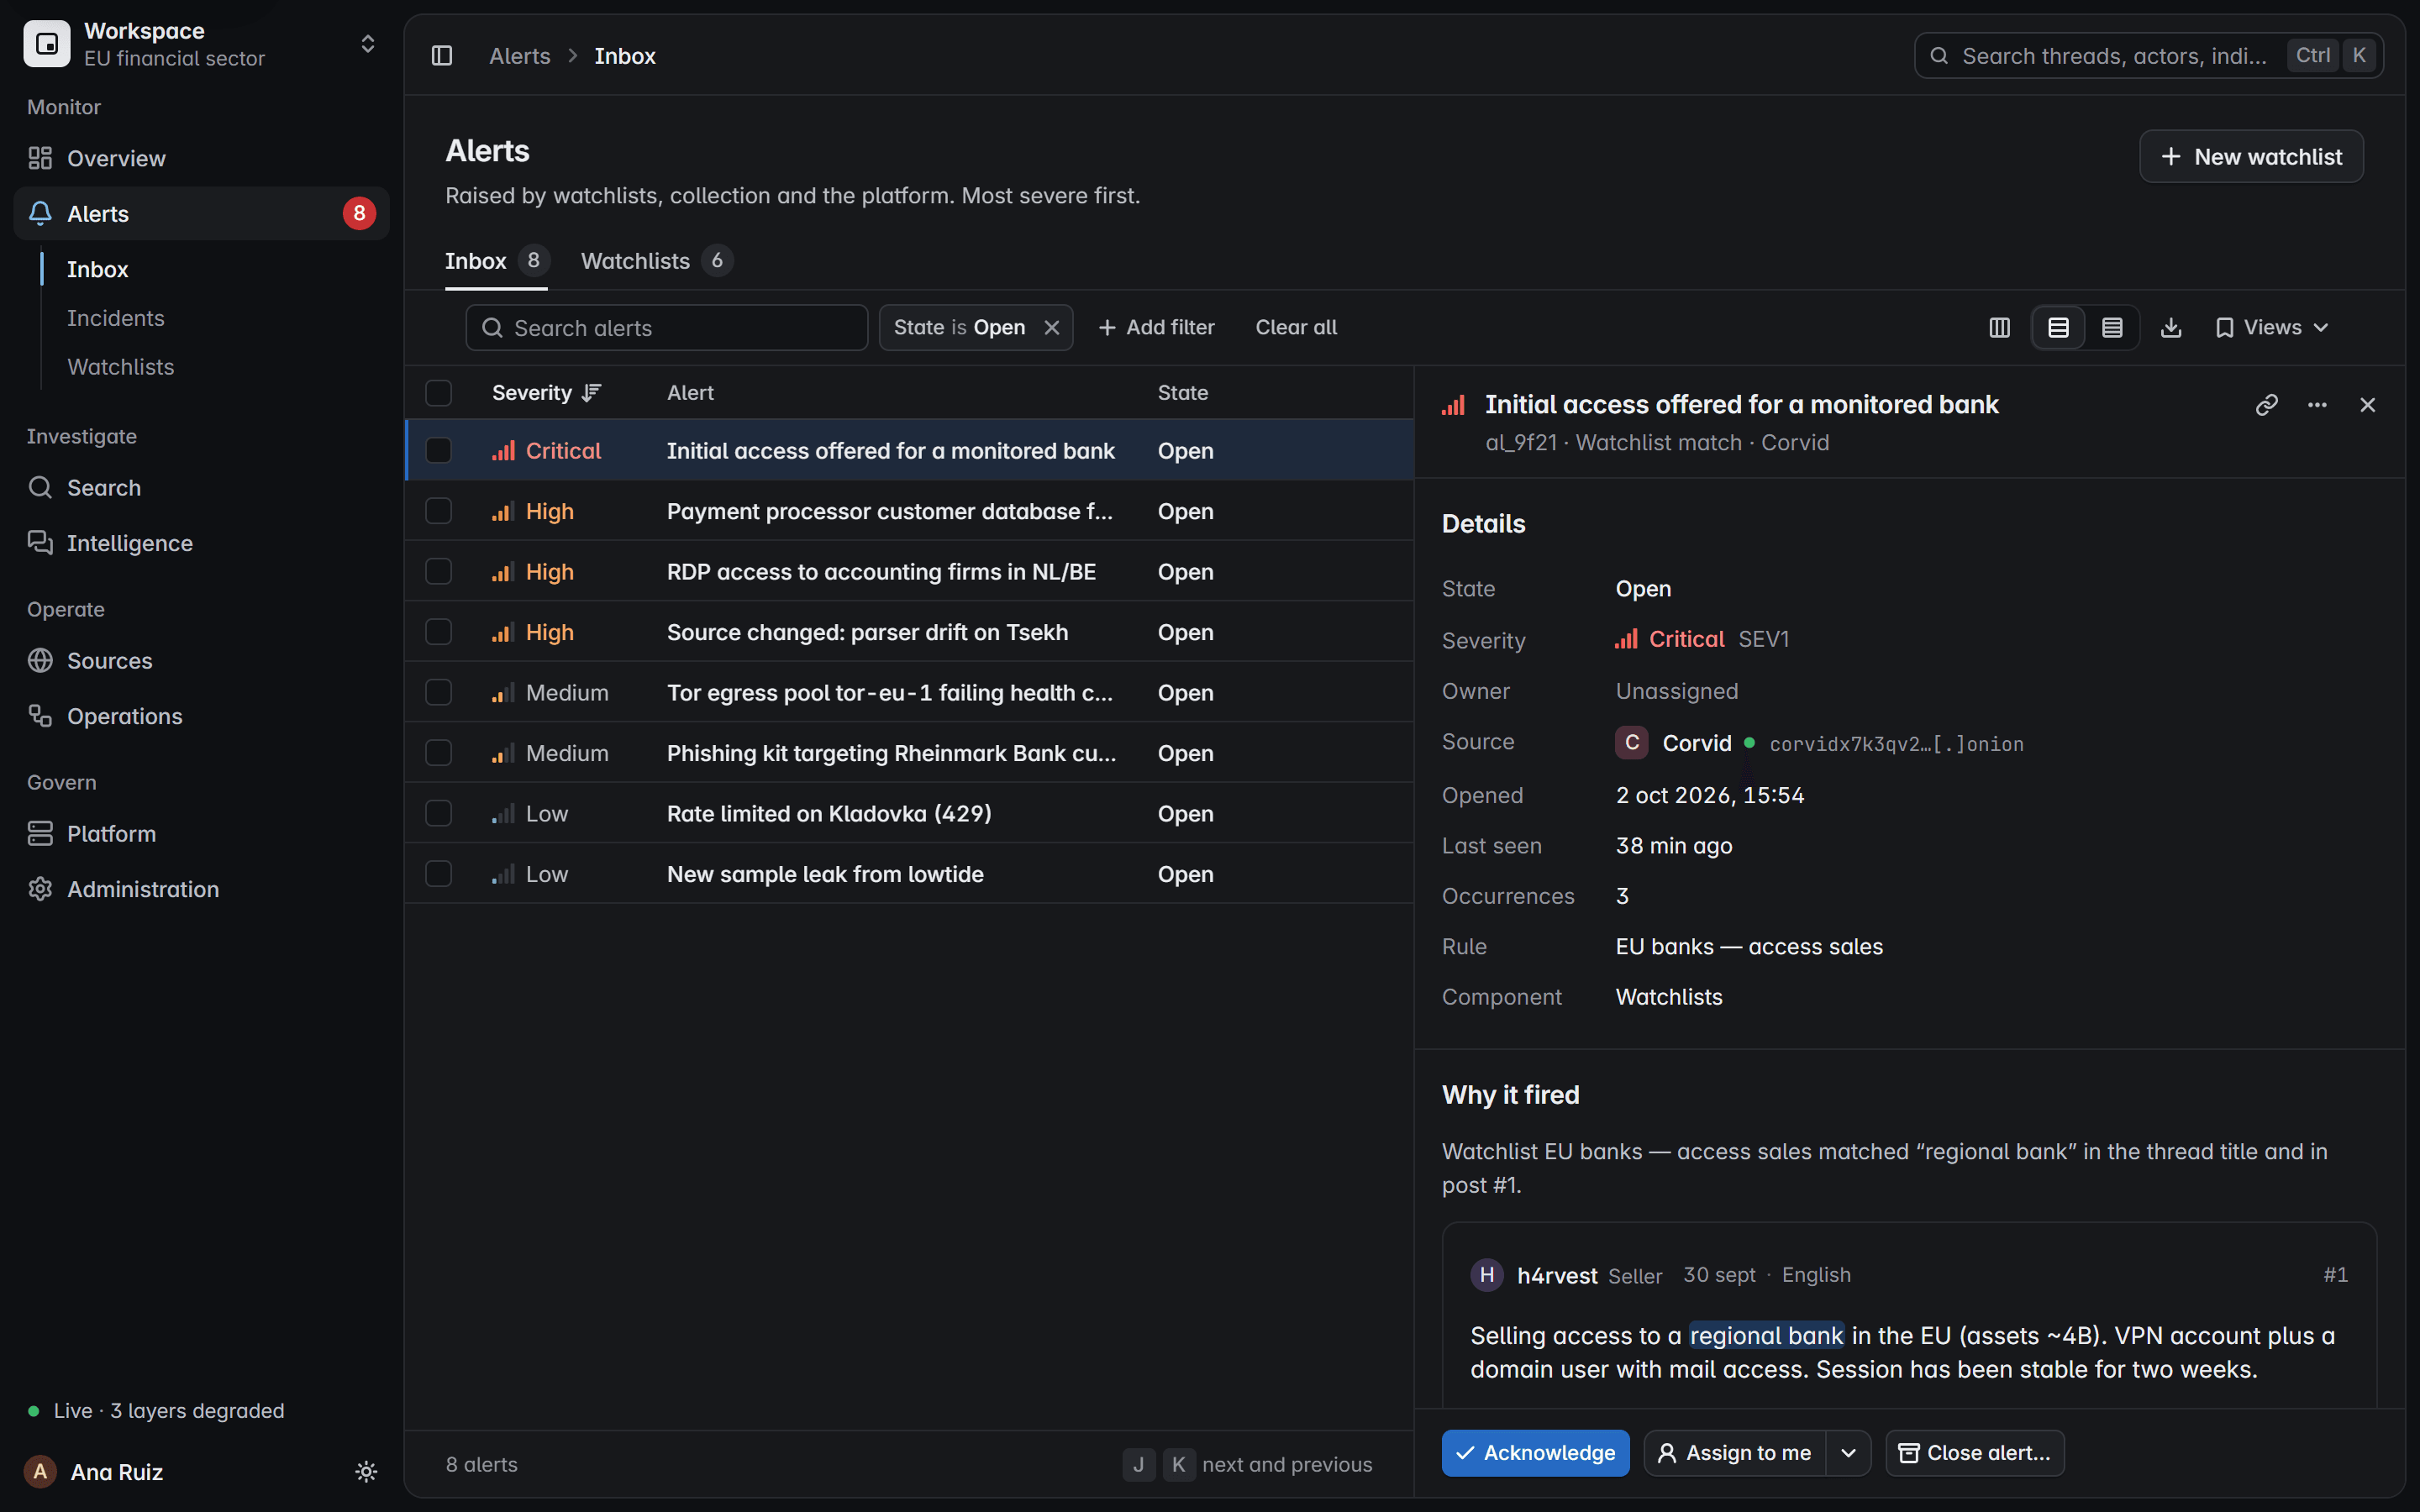
Incident
Les alertes liées se regroupent dans un incident avec son propre responsable et son propre état. Chaque alerte garde les siens.
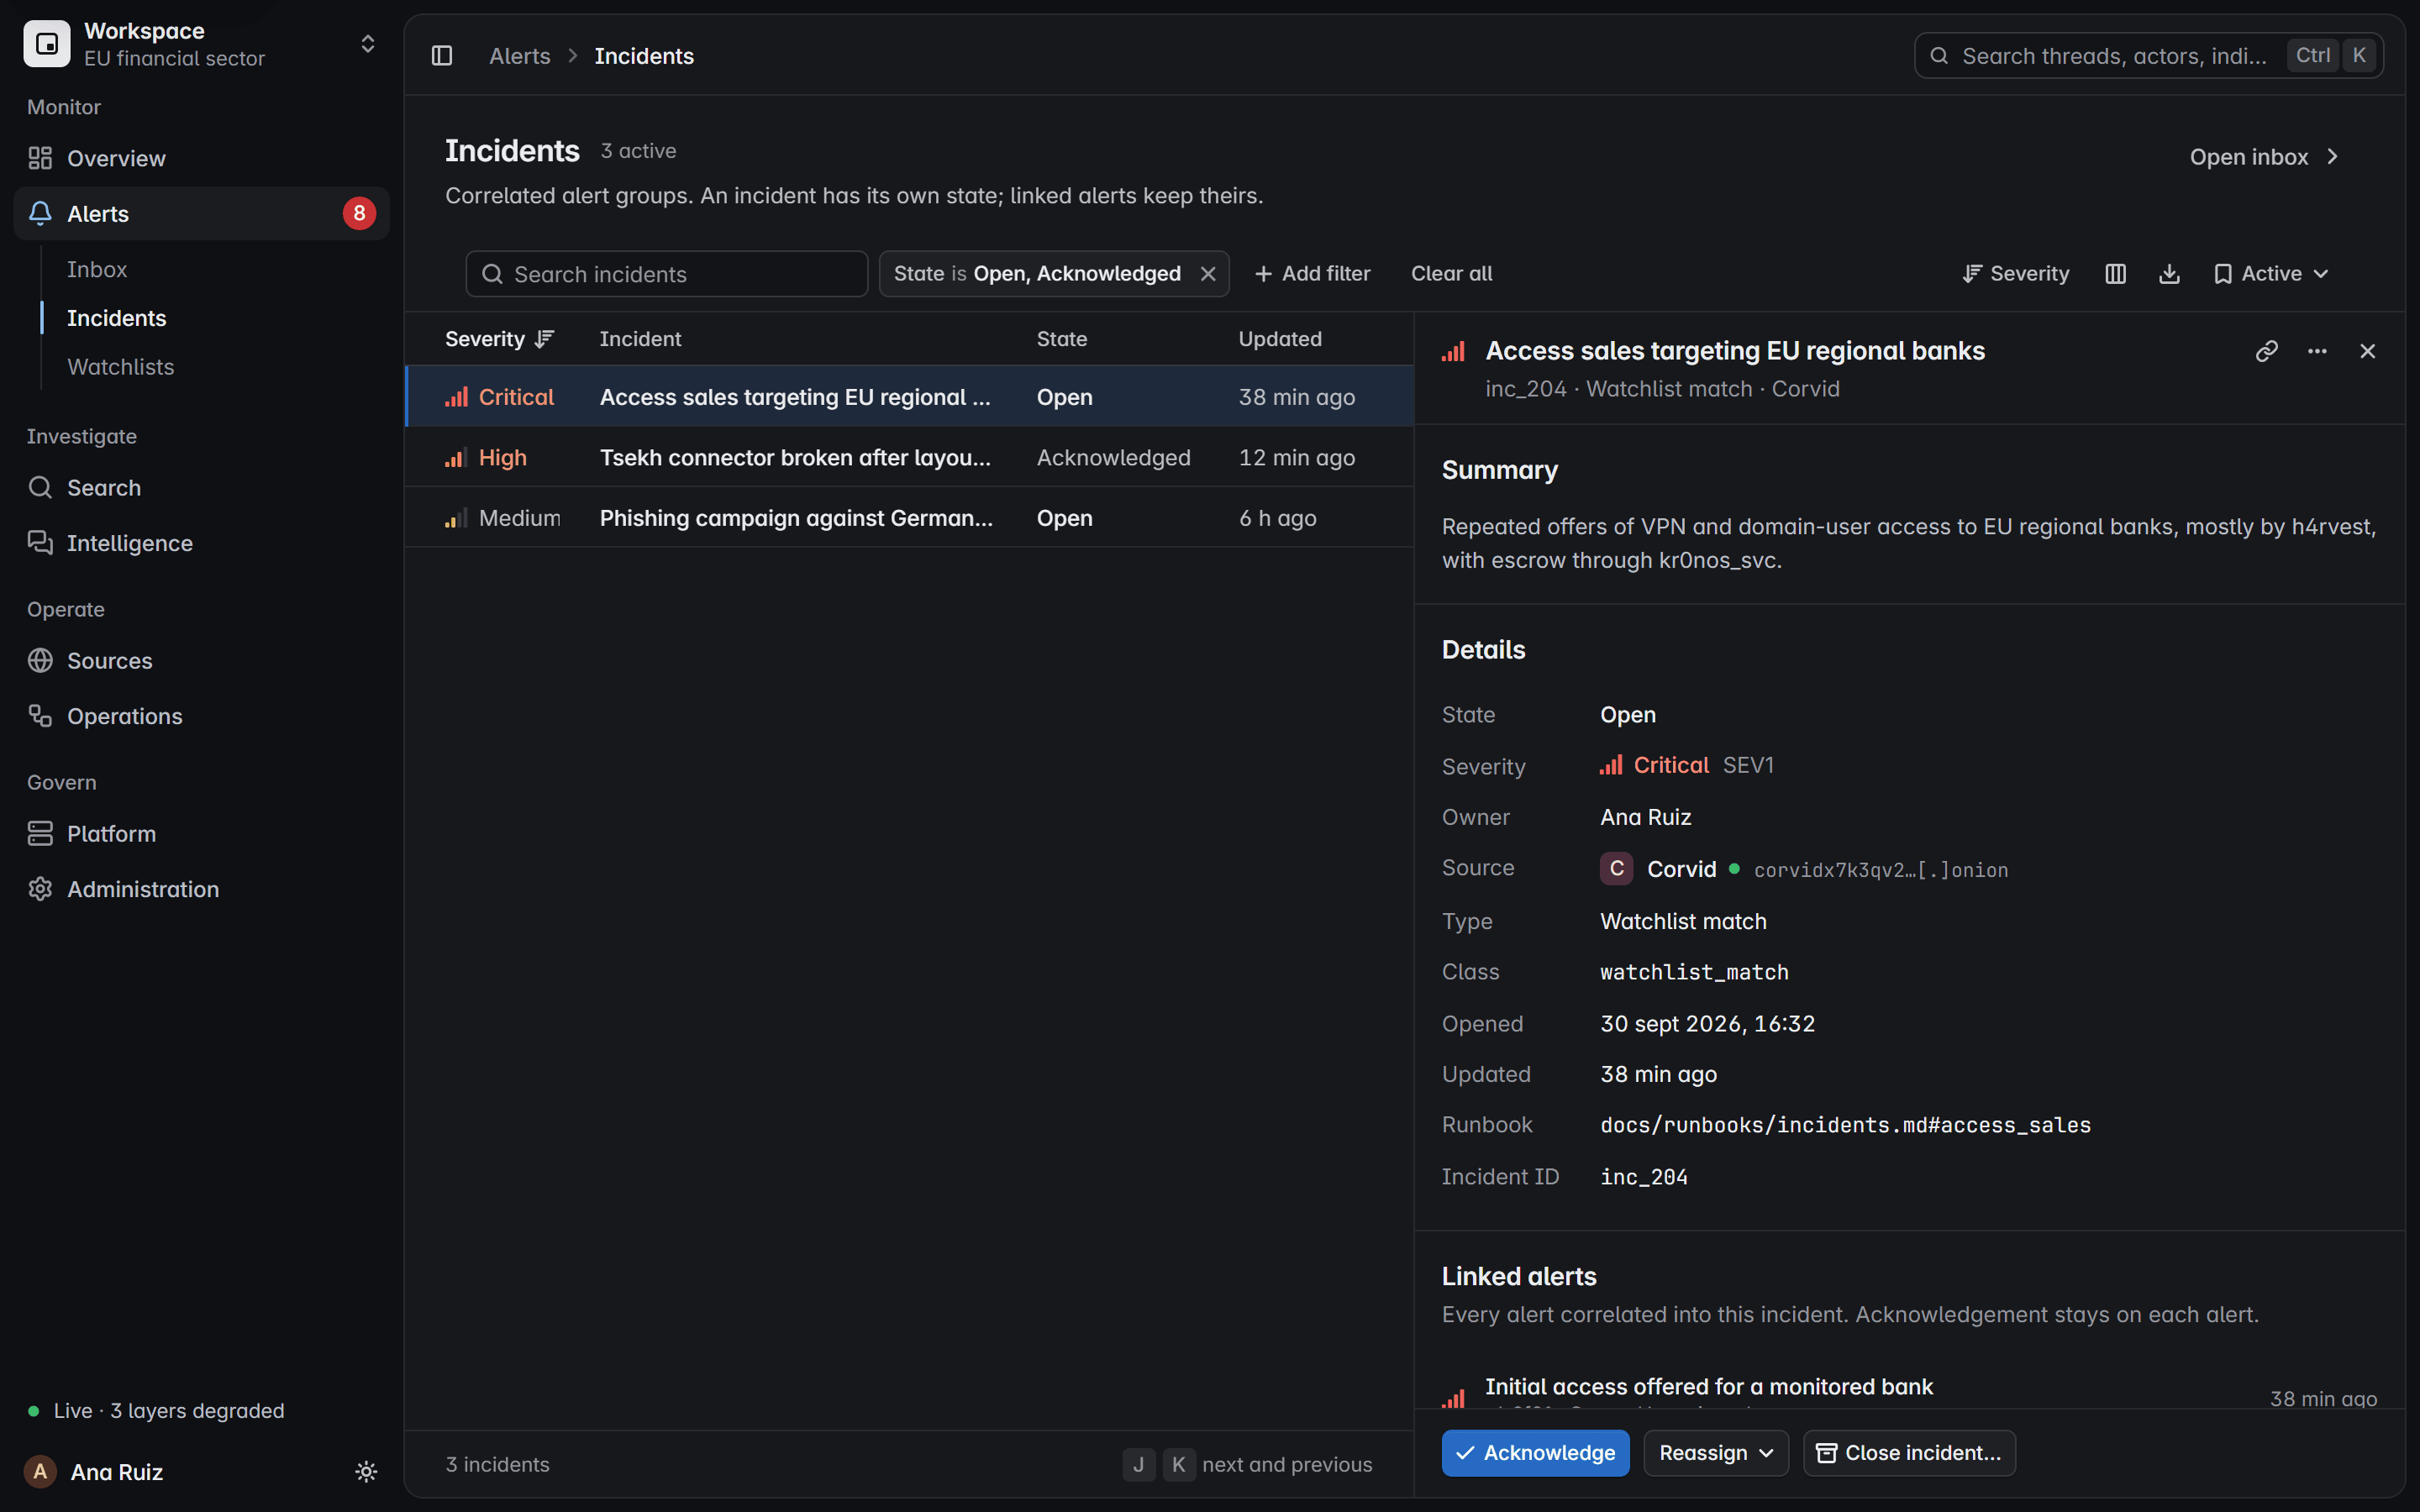
Réinitialiser et clôturer
Votre équipe réinitialise le mot de passe, révoque les sessions et impose la MFA, puis clôt l’alerte avec un motif.
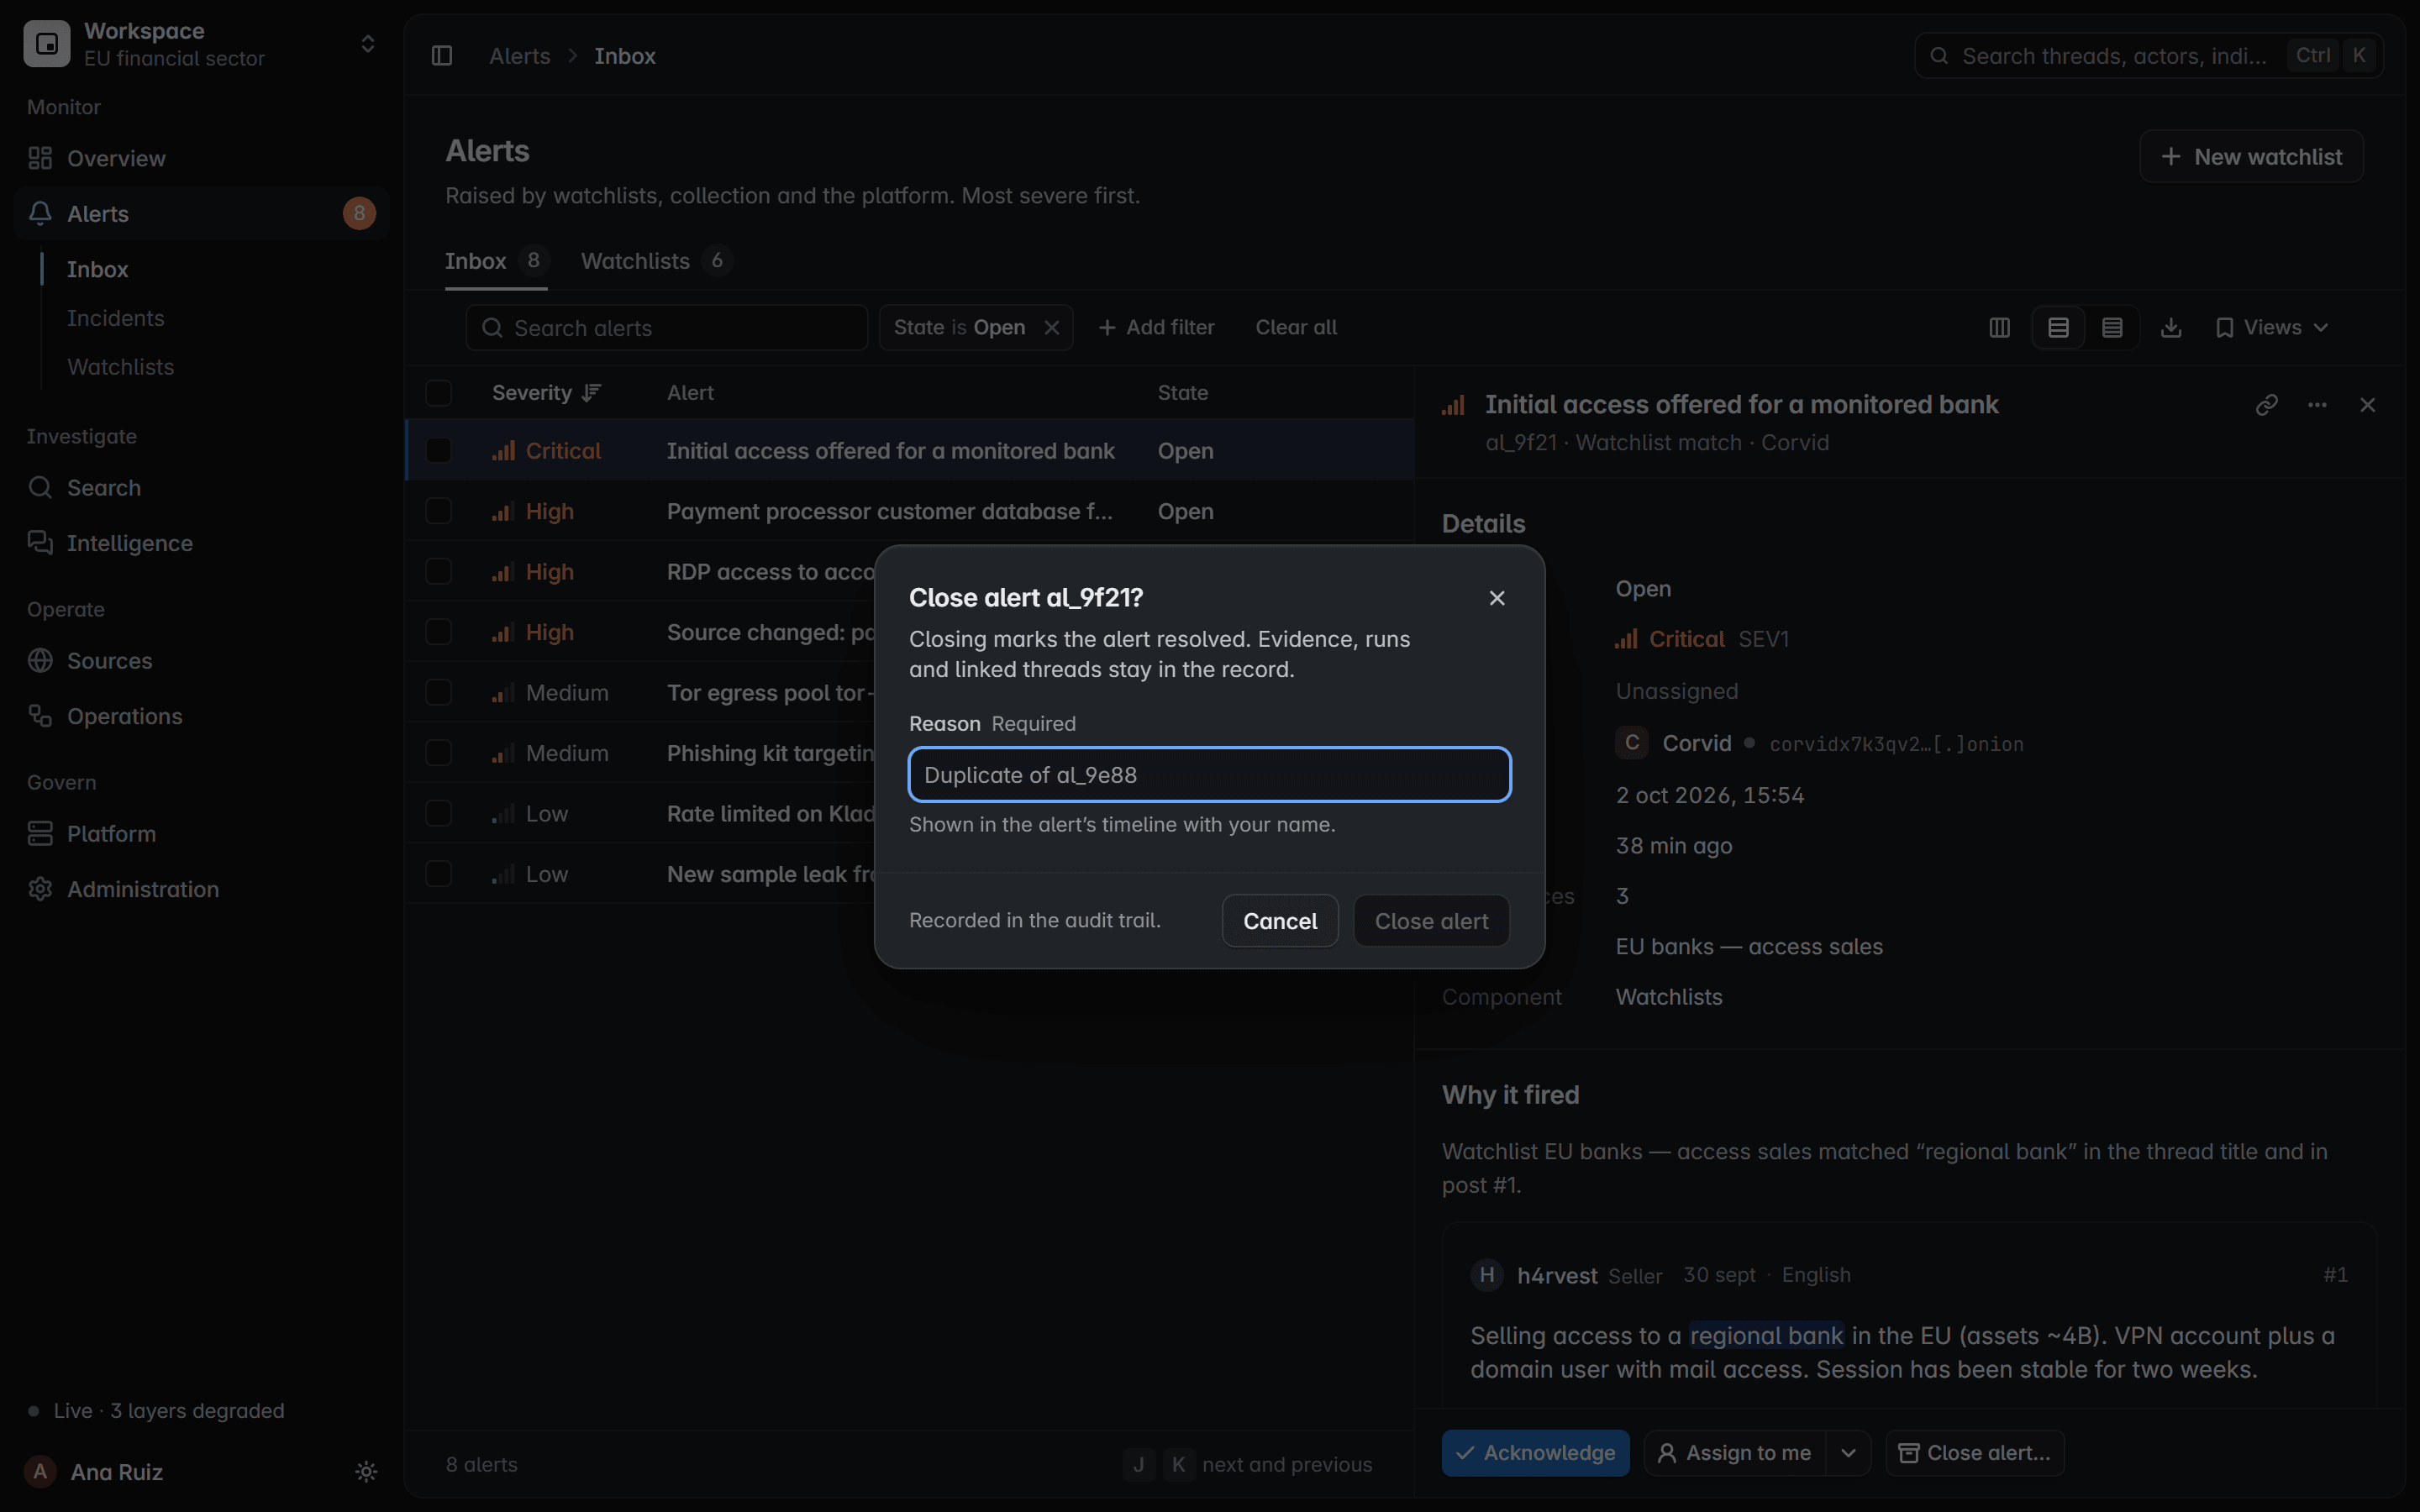
Les alertes peuvent aussi parvenir à vos propres outils par webhook.
Écran du produit avec des données fictives
Des identifiants seulement quand la structure le prouve.
Le parser lit les fichiers divulgués selon leur agencement. Une valeur ne compte comme identifiant que lorsque son propre enregistrement le prouve.
Identifiant de connexionSecret, toujours masqué
Lus comme identifiants
Combo lists
adressemot de passenote
Paires adresse et mot de passe, dans un sens ou dans l’autre, avec ou sans note.
Identifiant
Exports de base de données
ID de ligneadressemot de passe
Lignes d’une table d’utilisateurs, exportées avec leur clé en premier.
Identifiant
Enregistrements de connexion
siteloginmot de passe
Un site, un login et un mot de passe, quel que soit l’ordre du login et du mot de passe.
Identifiant
Fichiers de cookies
domaine du cookiecheminexpirationnomvaleur
Exports de cookies de navigateur, lus comme du matériel de session et jamais comme des logins.
Matériel de session
Logs d’infostealer
mots de passecookiessaisie autosystème
Le dossier de logs d’un appareil, attribué seulement quand sa structure est sans ambiguïté.
Un appareil
Jamais lus comme identifiants
Listes de contacts
adressenom
Un nom à côté d’une adresse ne devient jamais un mot de passe.
Contact
Listes de téléphones
adressetéléphone
Une adresse à côté d’un numéro reste un contact, jamais un identifiant.
Contact
Listes d’adresses et de sites
adressesite
Une adresse à côté d’un site n’est pas une connexion.
Pas une connexion
Marque-pages et historique
pagetitre
Dans un log d’infostealer, une page enregistrée ou visitée n’est jamais lue comme une connexion.
Pas une connexion
- Des en-têtes en de nombreuses langues correspondent aux mêmes champs :contraseña, Passwort, senha, wachtwoord
- Mots de passe, cookies et jetons ne sont jamais indexés pour la recherche.
- Un login dans une liste ne prouve ni la propriété ni un accès fonctionnel.
Une provenance que vous pouvez montrer à un auditeur.
Chaque constat renvoie à la source, à l’exécution qui l’a collecté et à la preuve qui le soutient, conservés tels que collectés.
Source
Collecté uniquement depuis des sources que votre équipe est autorisée à surveiller.
Incident
Les alertes liées se regroupent dans un incident, si bien qu’une seule réponse les couvre toutes.
Exécution de collecte
Chaque exécution est consignée, et chaque page qu’elle lit est scellée par une empreinte SHA-256.
Preuve
Les fichiers passent par le downloader, avec somme de contrôle, et ne sont conservés que si leurs octets correspondent.
Comment fonctionne le downloaderEnregistrement parsé
Le parser lit chaque fichier sans l’exécuter et garde le fichier, la ligne et le libellé derrière chaque valeur.
Comment fonctionne le parserChronologie
Qui l’a prise, qui l’a acquittée et qui l’a clôturée, avec le motif et l’heure en UTC.
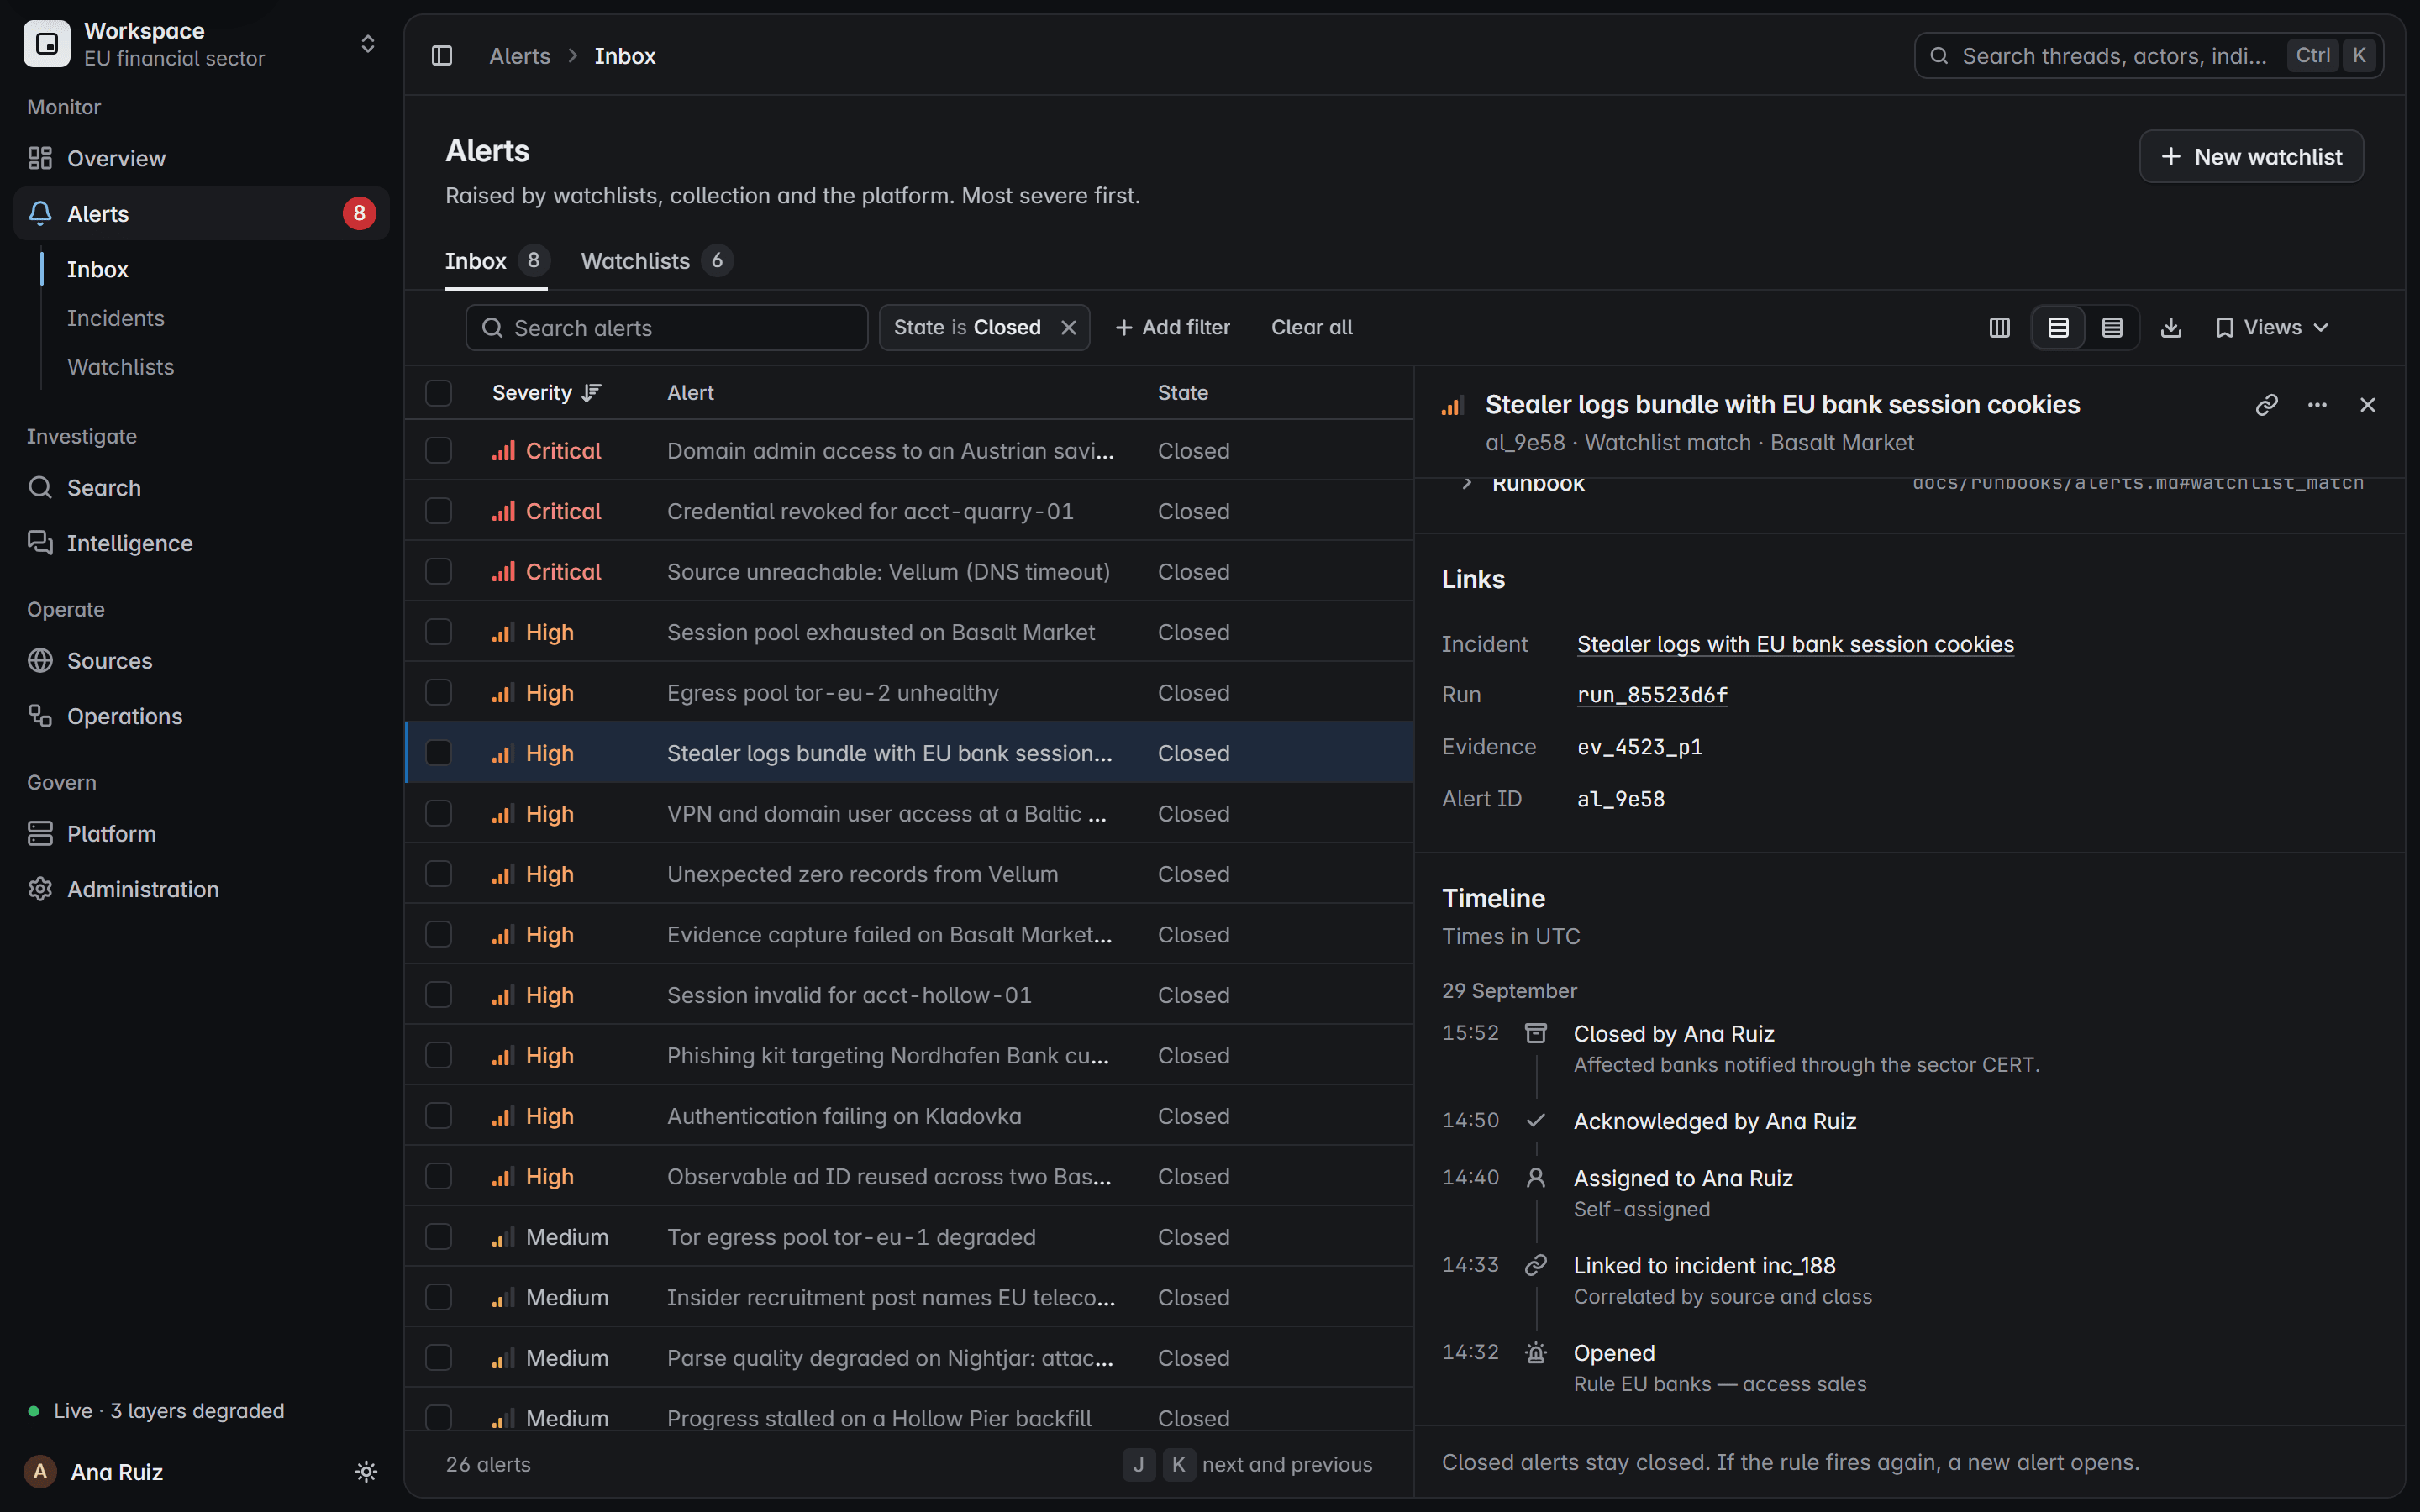
Masqué. Vérifié. Audité. Jamais partagé.
Ces garde-fous font partie de la conception, ce ne sont pas des réglages que quelqu’un doit penser à activer.
Masqué
Mots de passe, cookies et jetons restent masqués. Ils ne sont jamais indexés pour la recherche ni affichés dans un constat.
Vérifié
Les constats n’apparaissent que pour les domaines dont votre organisation a prouvé qu’elle les possède.
Audité
Qui a ouvert un constat, et qui a agi dessus, est consigné dans la piste d’audit.
Jamais partagé
Les données d’exposition restent dans votre propre déploiement. Elles ne sont jamais vendues, partagées ni redistribuées.
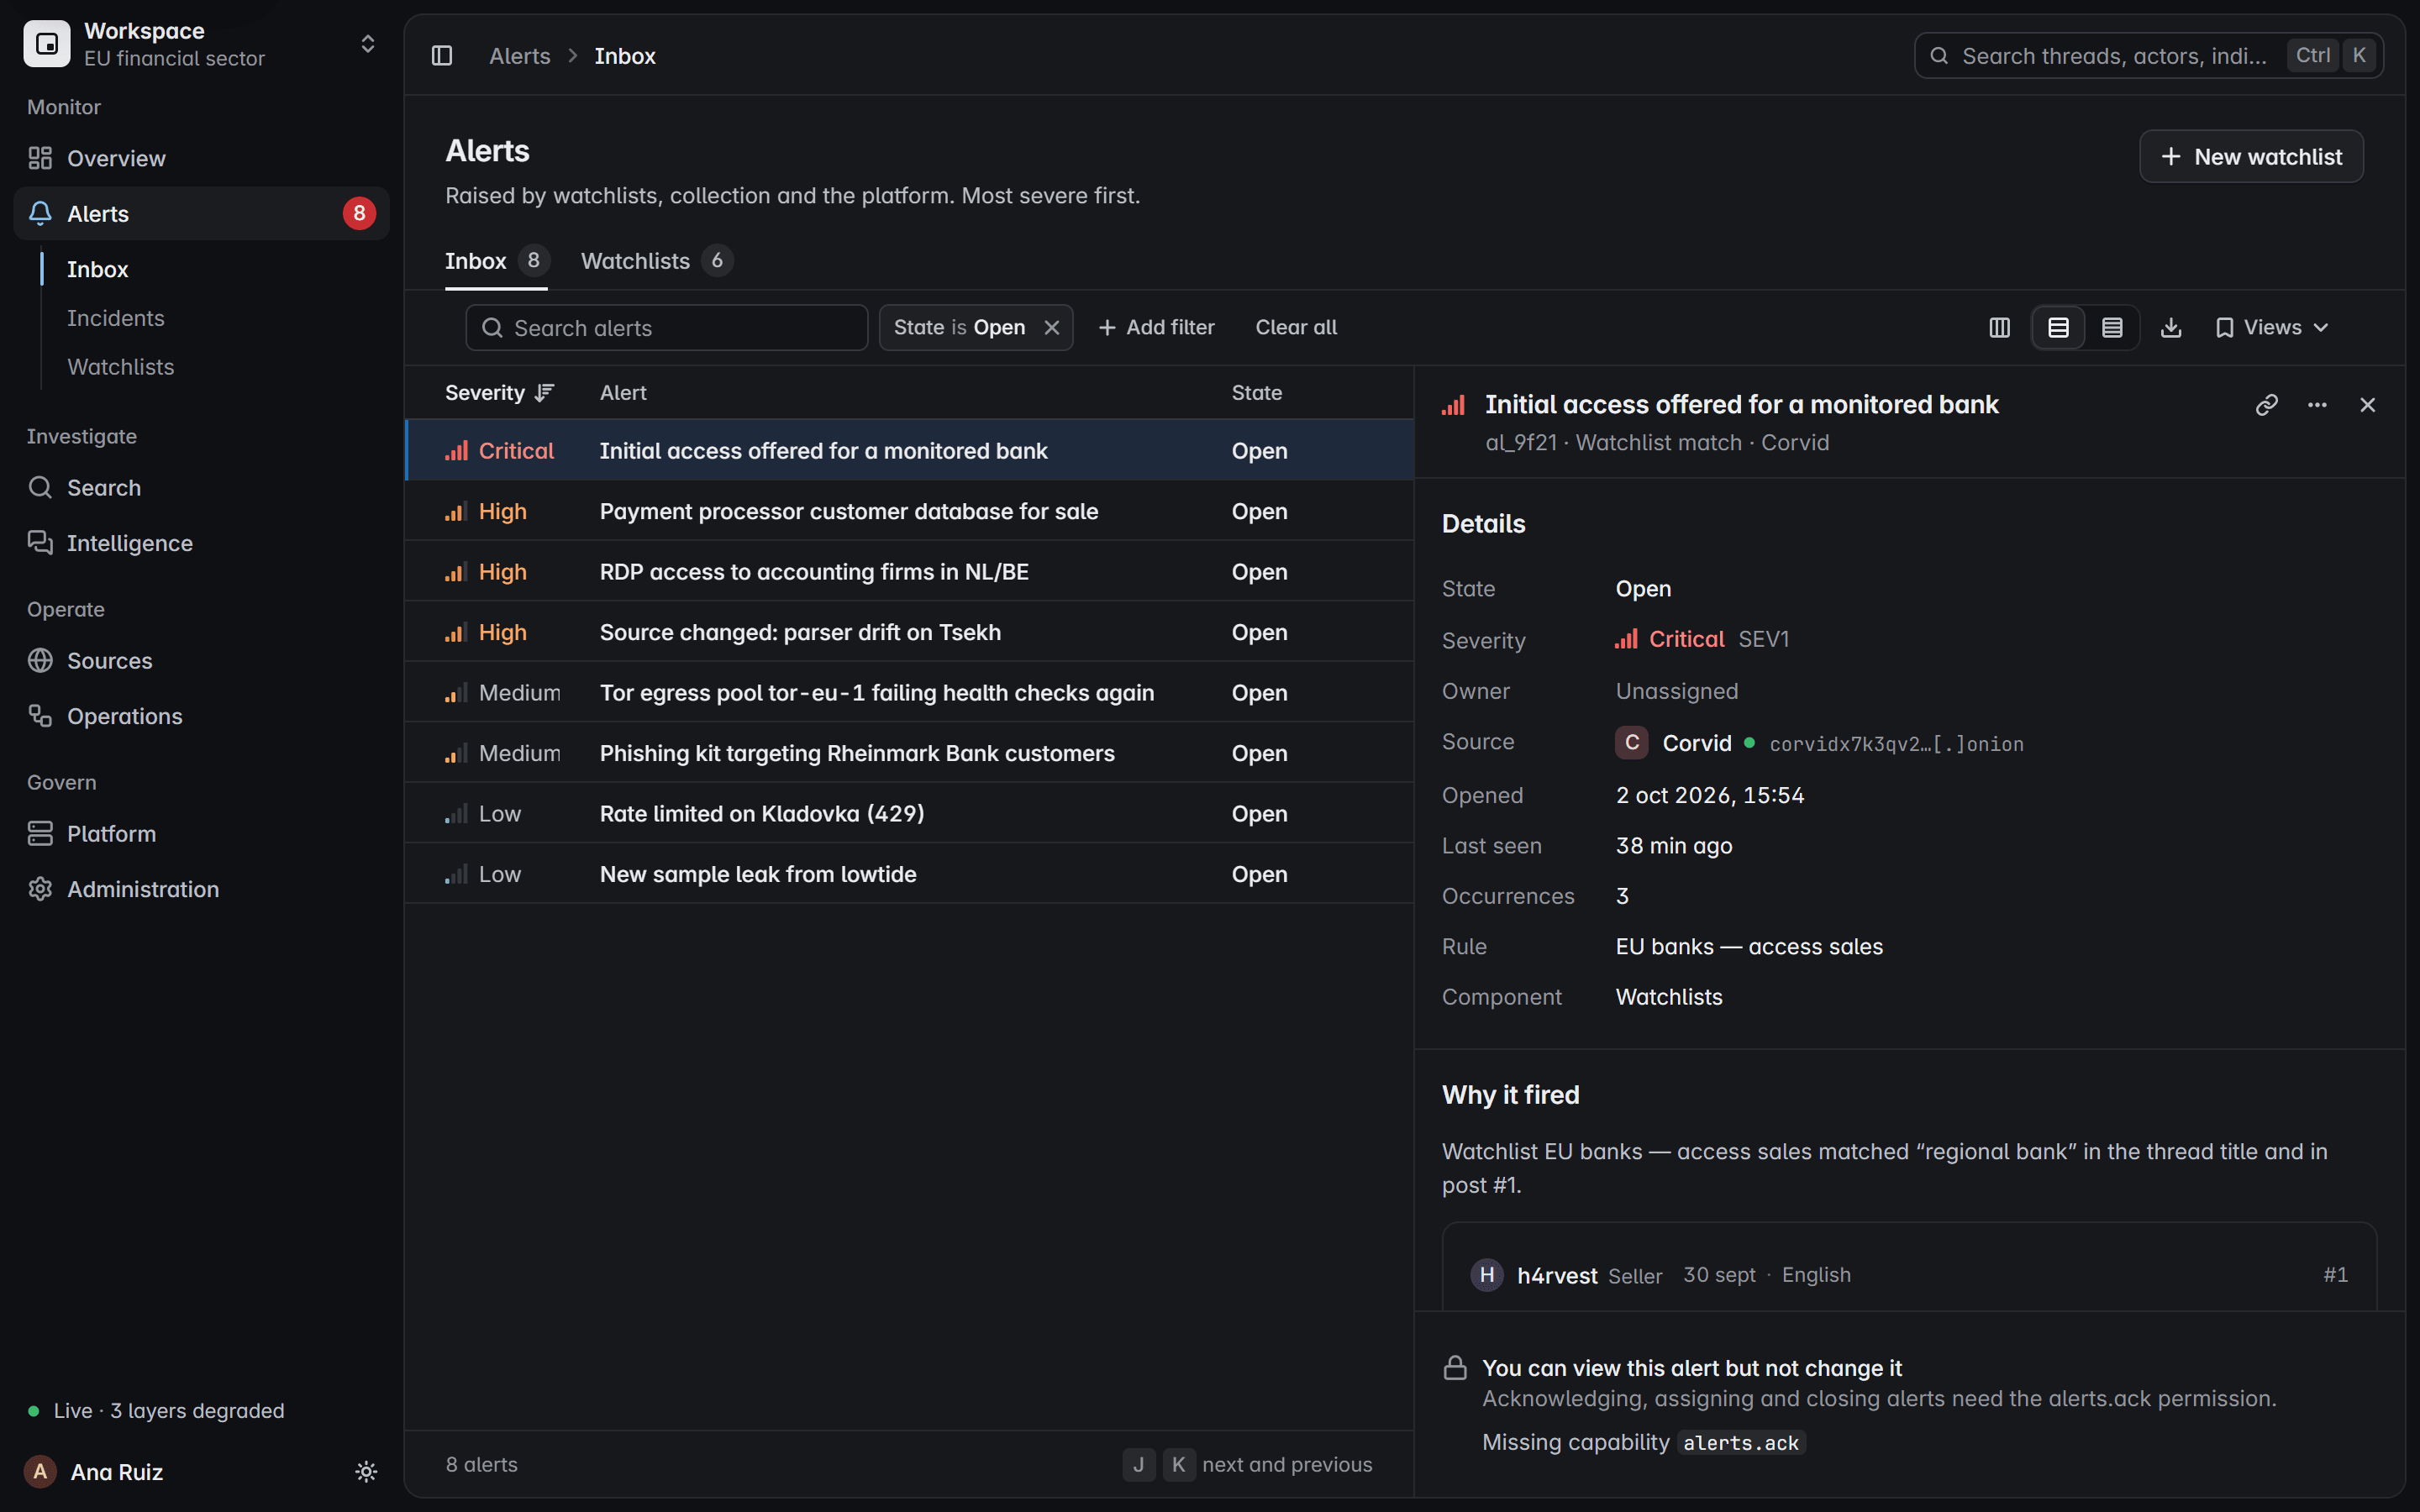
Contrôlé par rôle
Les rôles lecteur, analyste, opérateur et administrateur décident qui peut voir un constat et qui peut le clore.
Sources autorisées
La collecte ne provient que de sources que votre équipe est autorisée à surveiller.
Voyez-le sur vos propres sources.
Dites-nous ce dont vous avez besoin. Nous vous présenterons une capture en direct, du post jusqu’à l’enregistrement scellé.
Vous préférez l’e-mail ? Écrivez à [email protected].