Chaque constat remonte à sa preuve.
Une plateforme auto-hébergée de renseignement sur la menace pour les forums du dark web autorisés, les communautés fermées et les sites de fuite de ransomware.
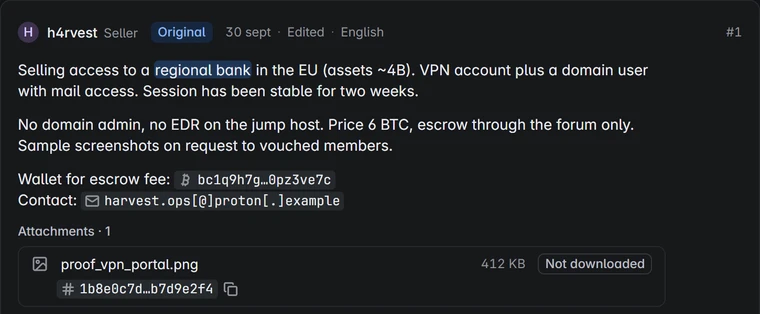
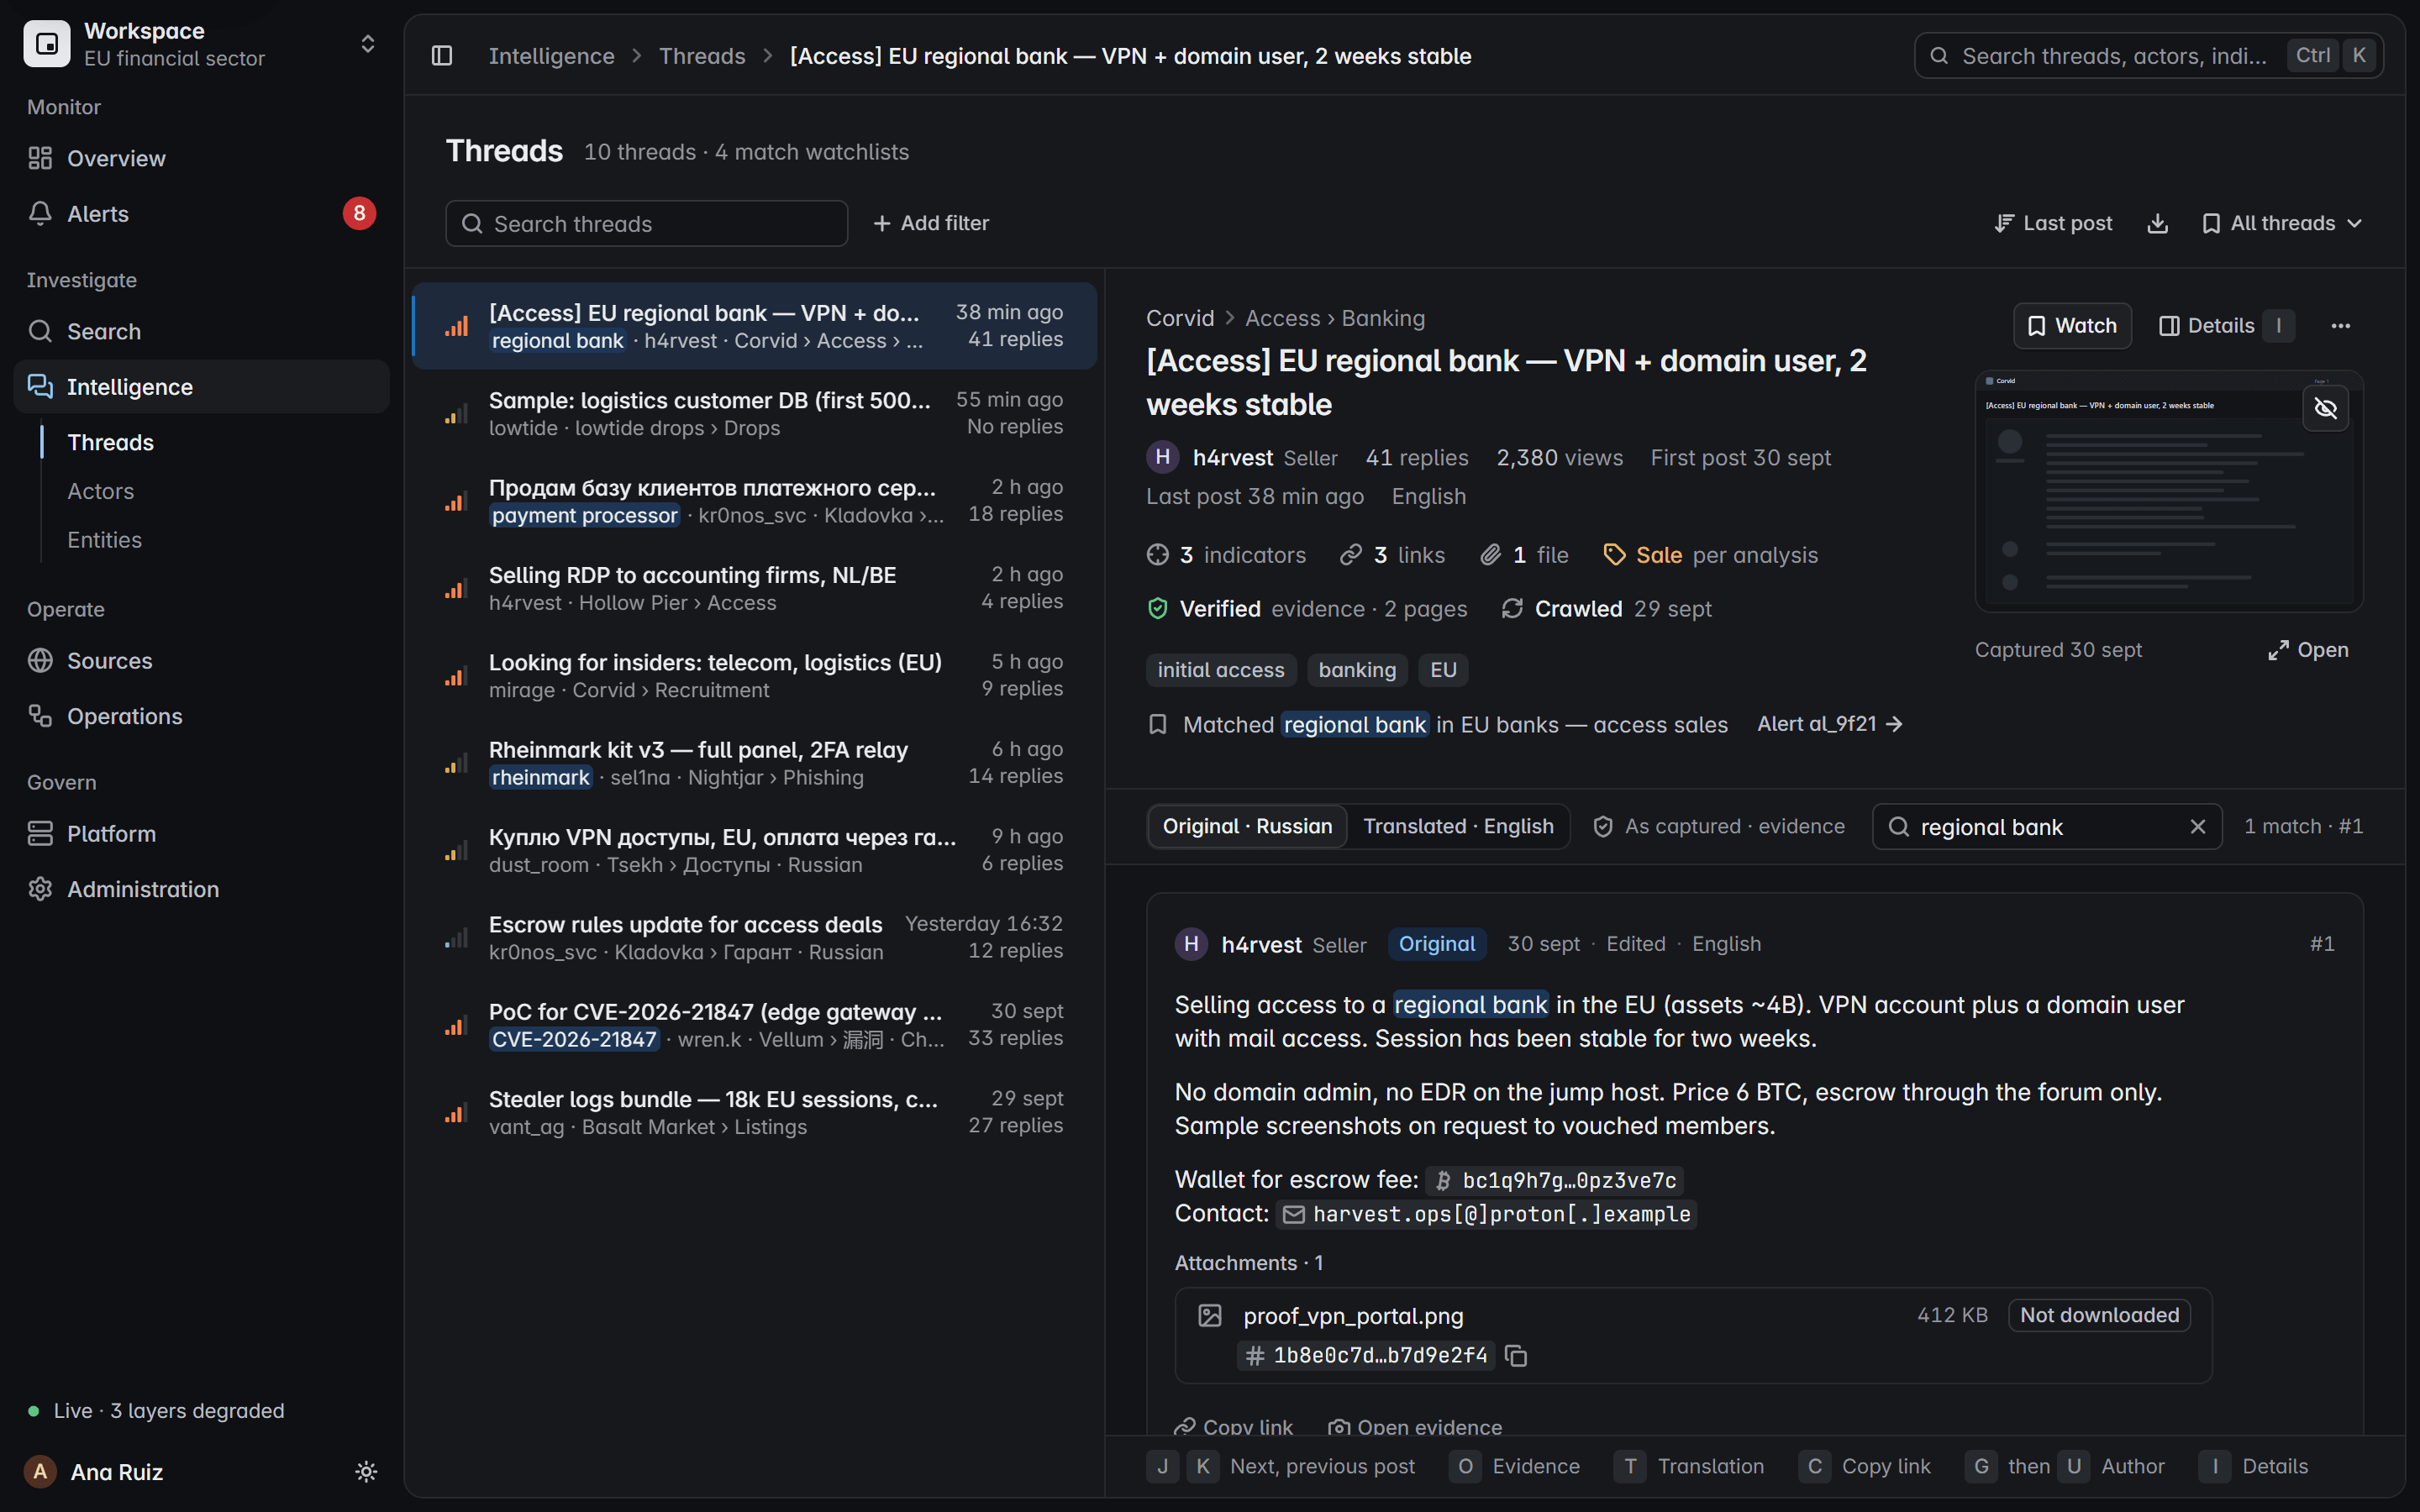
- Le post d’origine, capturé avec sa page
- Wallet et contact extraits, défangés
- Pièce jointe consignée, jamais téléchargée
- Analyse par IA, étiquetée comme analyse
- Correspondance de watchlist, alerte déclenchée
- Preuve capturée et vérifiée
Écran du produit avec des données fictives
Un flux vous livre la conclusion d’un fournisseur. Ici, vous obtenez le post lui-même, la page où il est apparu et une empreinte SHA-256 qui atteste que rien n’a changé depuis sa capture.
11 issues nommées pour chaque exécution de collecte, pour que le silence ne masque jamais un échec
13 types d’indicateurs extraits et défangés de chaque post
<100 ms d’objectif de réponse pour chaque action de la console de l’analyste
0 fichier divulgué téléchargé, jamais. Les sites de fuite sont observés, pas répliqués.
Tout ce qu’il fait, une page par sujet.
Commencez par la plateforme, puis allez plus loin : parsing, acquisition, exposition des identifiants, ransomware, les équipes qui s’en servent et comment elle reste à vous.
Voyez-le sur vos propres sources.
Dites-nous ce dont vous avez besoin. Nous vous présenterons une capture en direct, du post jusqu’à l’enregistrement scellé.
Vous préférez l’e-mail ? Écrivez à [email protected].