Każde ustalenie prowadzi do dowodu.
Samodzielnie hostowana platforma threat intelligence dla autoryzowanych forów dark webu, zamkniętych społeczności i serwisów wyciekowych ransomware.
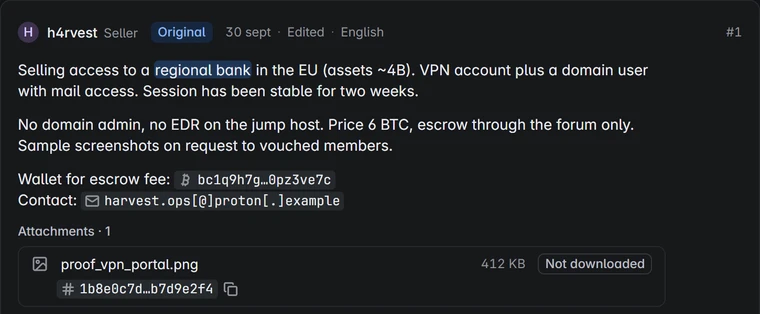
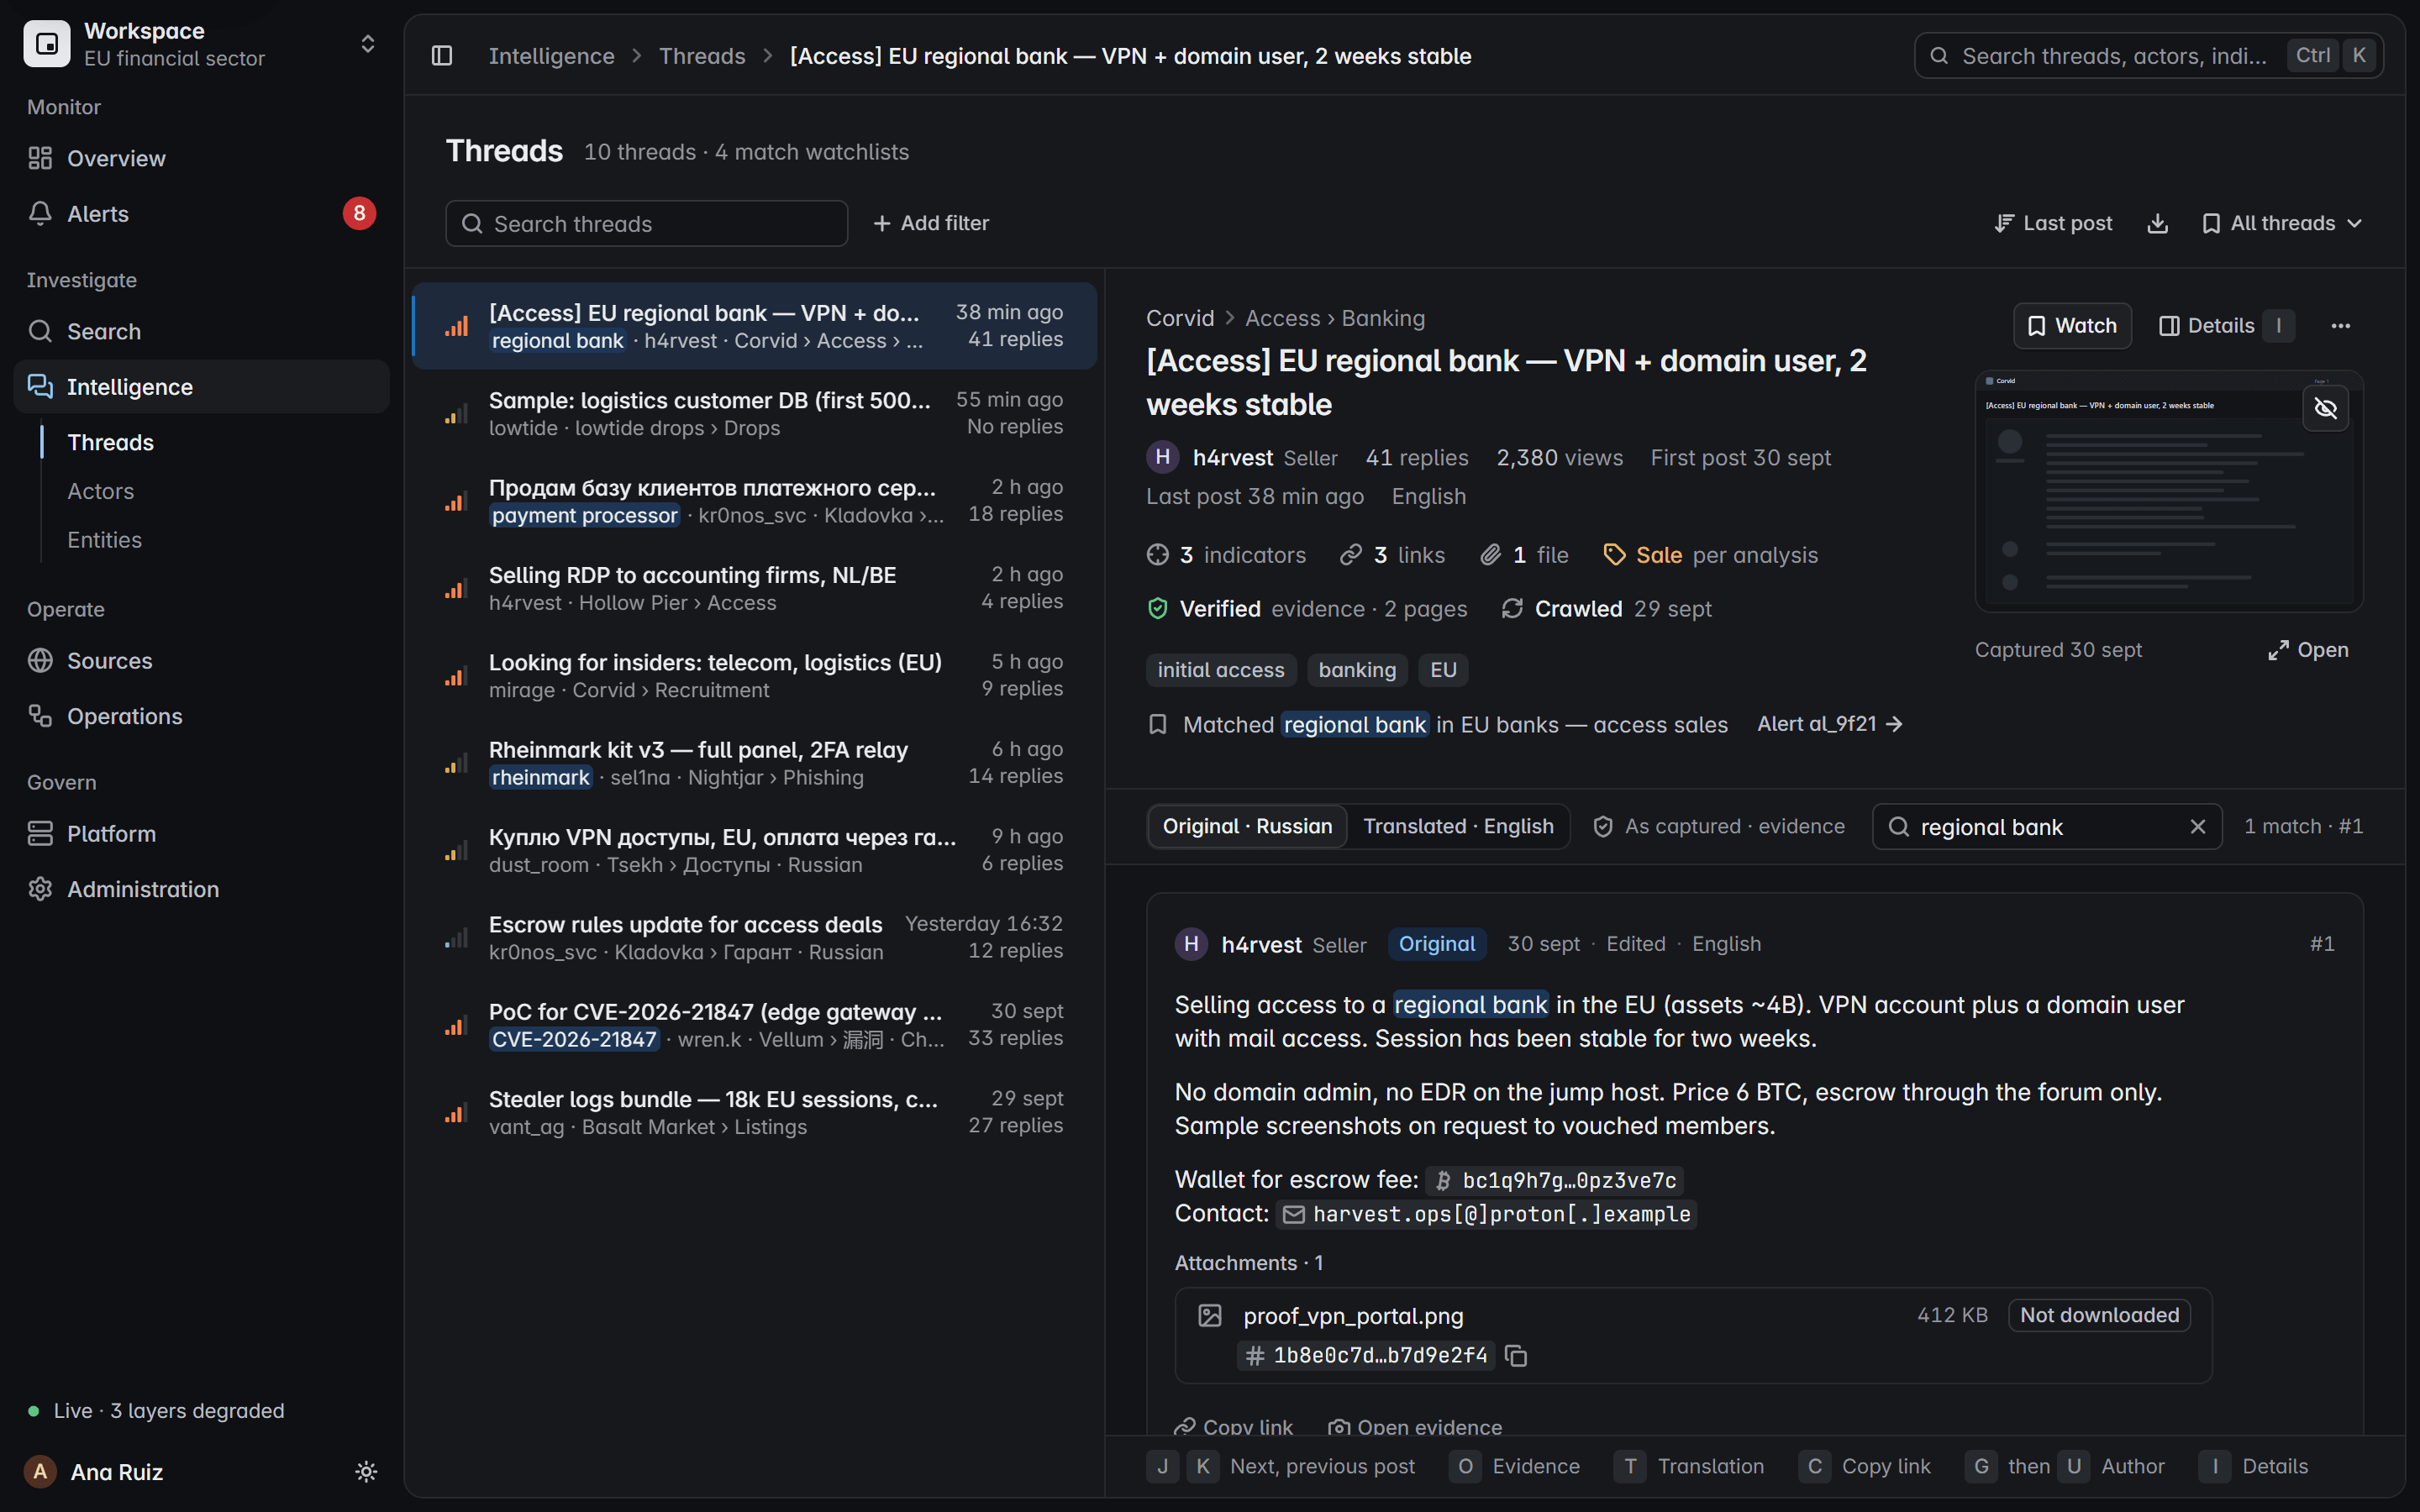
- Oryginalny post, przechwycony wraz ze stroną
- Portfel i kontakt wyodrębnione, zdefangowane
- Załącznik odnotowany, nigdy nie pobrany
- Analiza AI, oznaczona jako analiza
- Dopasowanie do listy, alert wysłany
- Dowód przechwycony i zweryfikowany
Ekran produktu z danymi fikcyjnymi
Feedy dają wniosek dostawcy. Tutaj otrzymują Państwo sam post, stronę, na której się pojawił, oraz odcisk SHA-256 potwierdzający, że od przechwycenia nic się nie zmieniło.
11 nazwanych wyników każdego przebiegu zbierania, by cisza nigdy nie ukrywała awarii
13 typów wskaźników wyodrębnianych i defangowanych z każdego posta
<100 ms docelowy czas odpowiedzi każdego działania w konsoli analityka
0 pobranych wyciekłych plików, nigdy. Serwisy wyciekowe są obserwowane, a nie kopiowane.
Wszystko, co robi, na osobnej stronie.
Zacznij od platformy, potem przejdź głębiej: parsowanie, pozyskiwanie danych, ekspozycja poświadczeń, ransomware, zespoły, które z niej korzystają, i to, jak pozostaje w Państwa rękach.
Sprawdź to na własnych źródłach.
Prosimy opisać potrzeby. Pokażemy przechwycenie na żywo, od posta po zapieczętowany rekord.
Wolą Państwo e-mail? Prosimy pisać na [email protected].