Elke bevinding is terug te voeren op het bewijs.
Een zelfgehost threat intelligence-platform voor geautoriseerde dark-webforums, besloten communities en ransomware-leaksites.
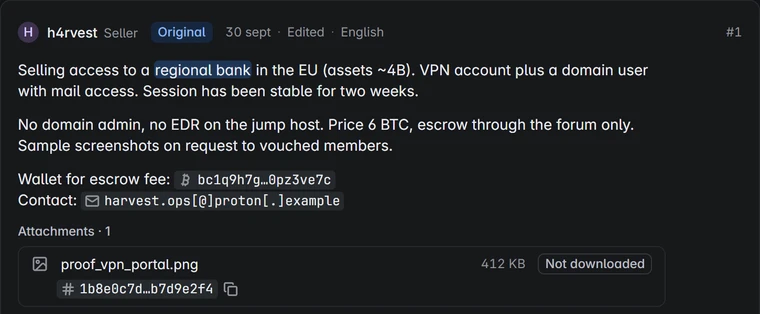
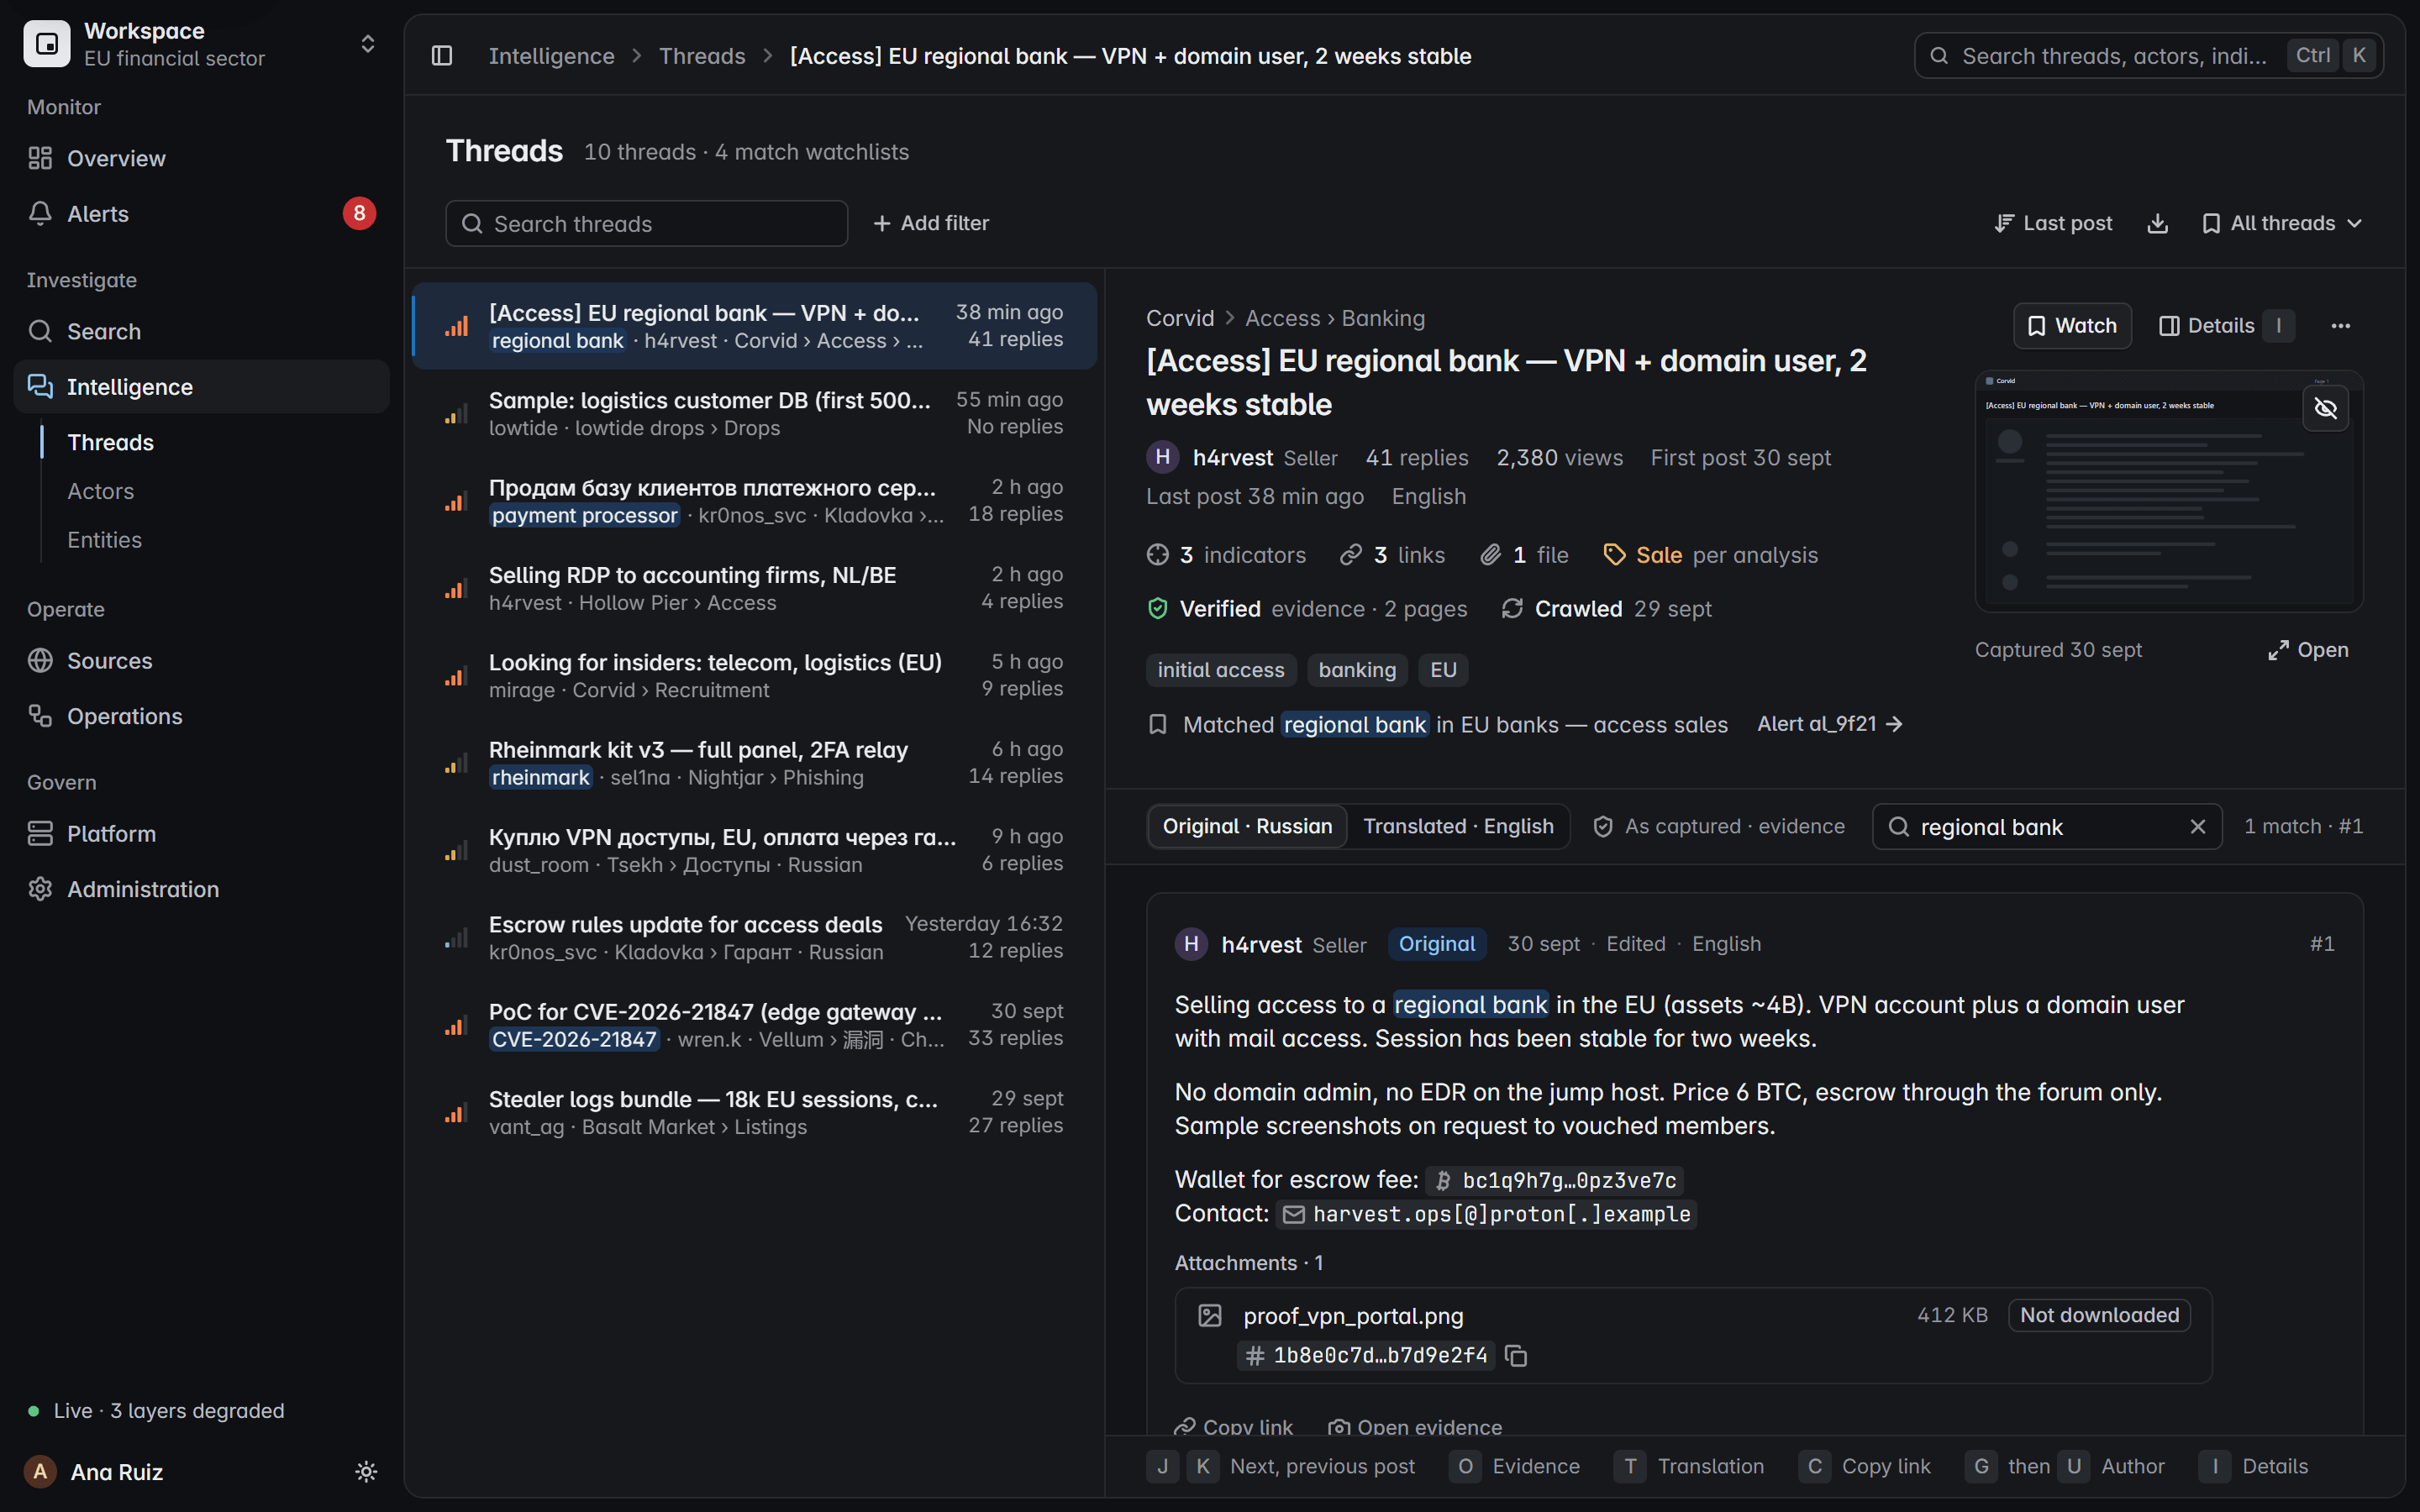
- De oorspronkelijke post, vastgelegd met de pagina
- Wallet en contact geëxtraheerd, gedefangd
- Bijlage geregistreerd, nooit gedownload
- AI-analyse, als analyse gemarkeerd
- Match op watchlist, melding verstuurd
- Bewijs vastgelegd en geverifieerd
Productscherm met fictieve data
Feeds geven u de conclusie van een leverancier. Hier krijgt u de post zelf, de pagina waarop die verscheen en een SHA-256-vingerafdruk die aantoont dat er sinds de capture niets is gewijzigd.
11 benoemde uitkomsten voor elke verzamelrun, zodat stilte nooit een fout verbergt
13 typen indicatoren, uit elke post geëxtraheerd en gedefangd
<100 ms reactietarget voor elke actie in de analistenconsole
0 gelekte bestanden gedownload, ooit. Leaksites worden geobserveerd, niet gespiegeld.
Alles wat het doet, elk op een eigen pagina.
Begin bij het platform en ga dan dieper: parsing, acquisitie, blootstelling van credentials, ransomware, de teams die erop vertrouwen en hoe het van u blijft.
Zie het op uw eigen bronnen.
Vertel ons wat u nodig hebt. Wij laten u een live capture zien, van post tot verzegeld record.
Liever e-mail? Schrijf naar [email protected].