Кожна знахідка веде до своїх доказів.
Платформа розвідки загроз для власного розгортання: дозволені форуми dark web, закриті спільноти та сайти витоків ransomware.
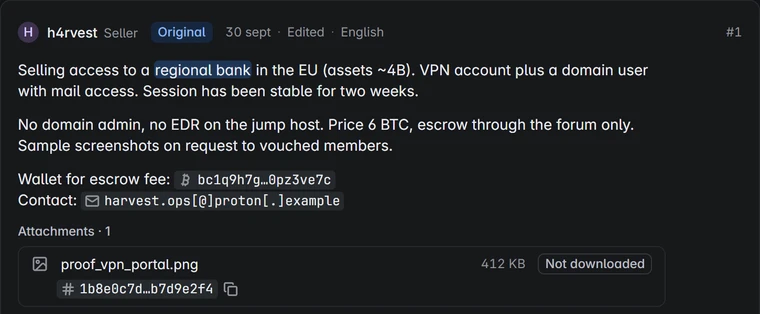
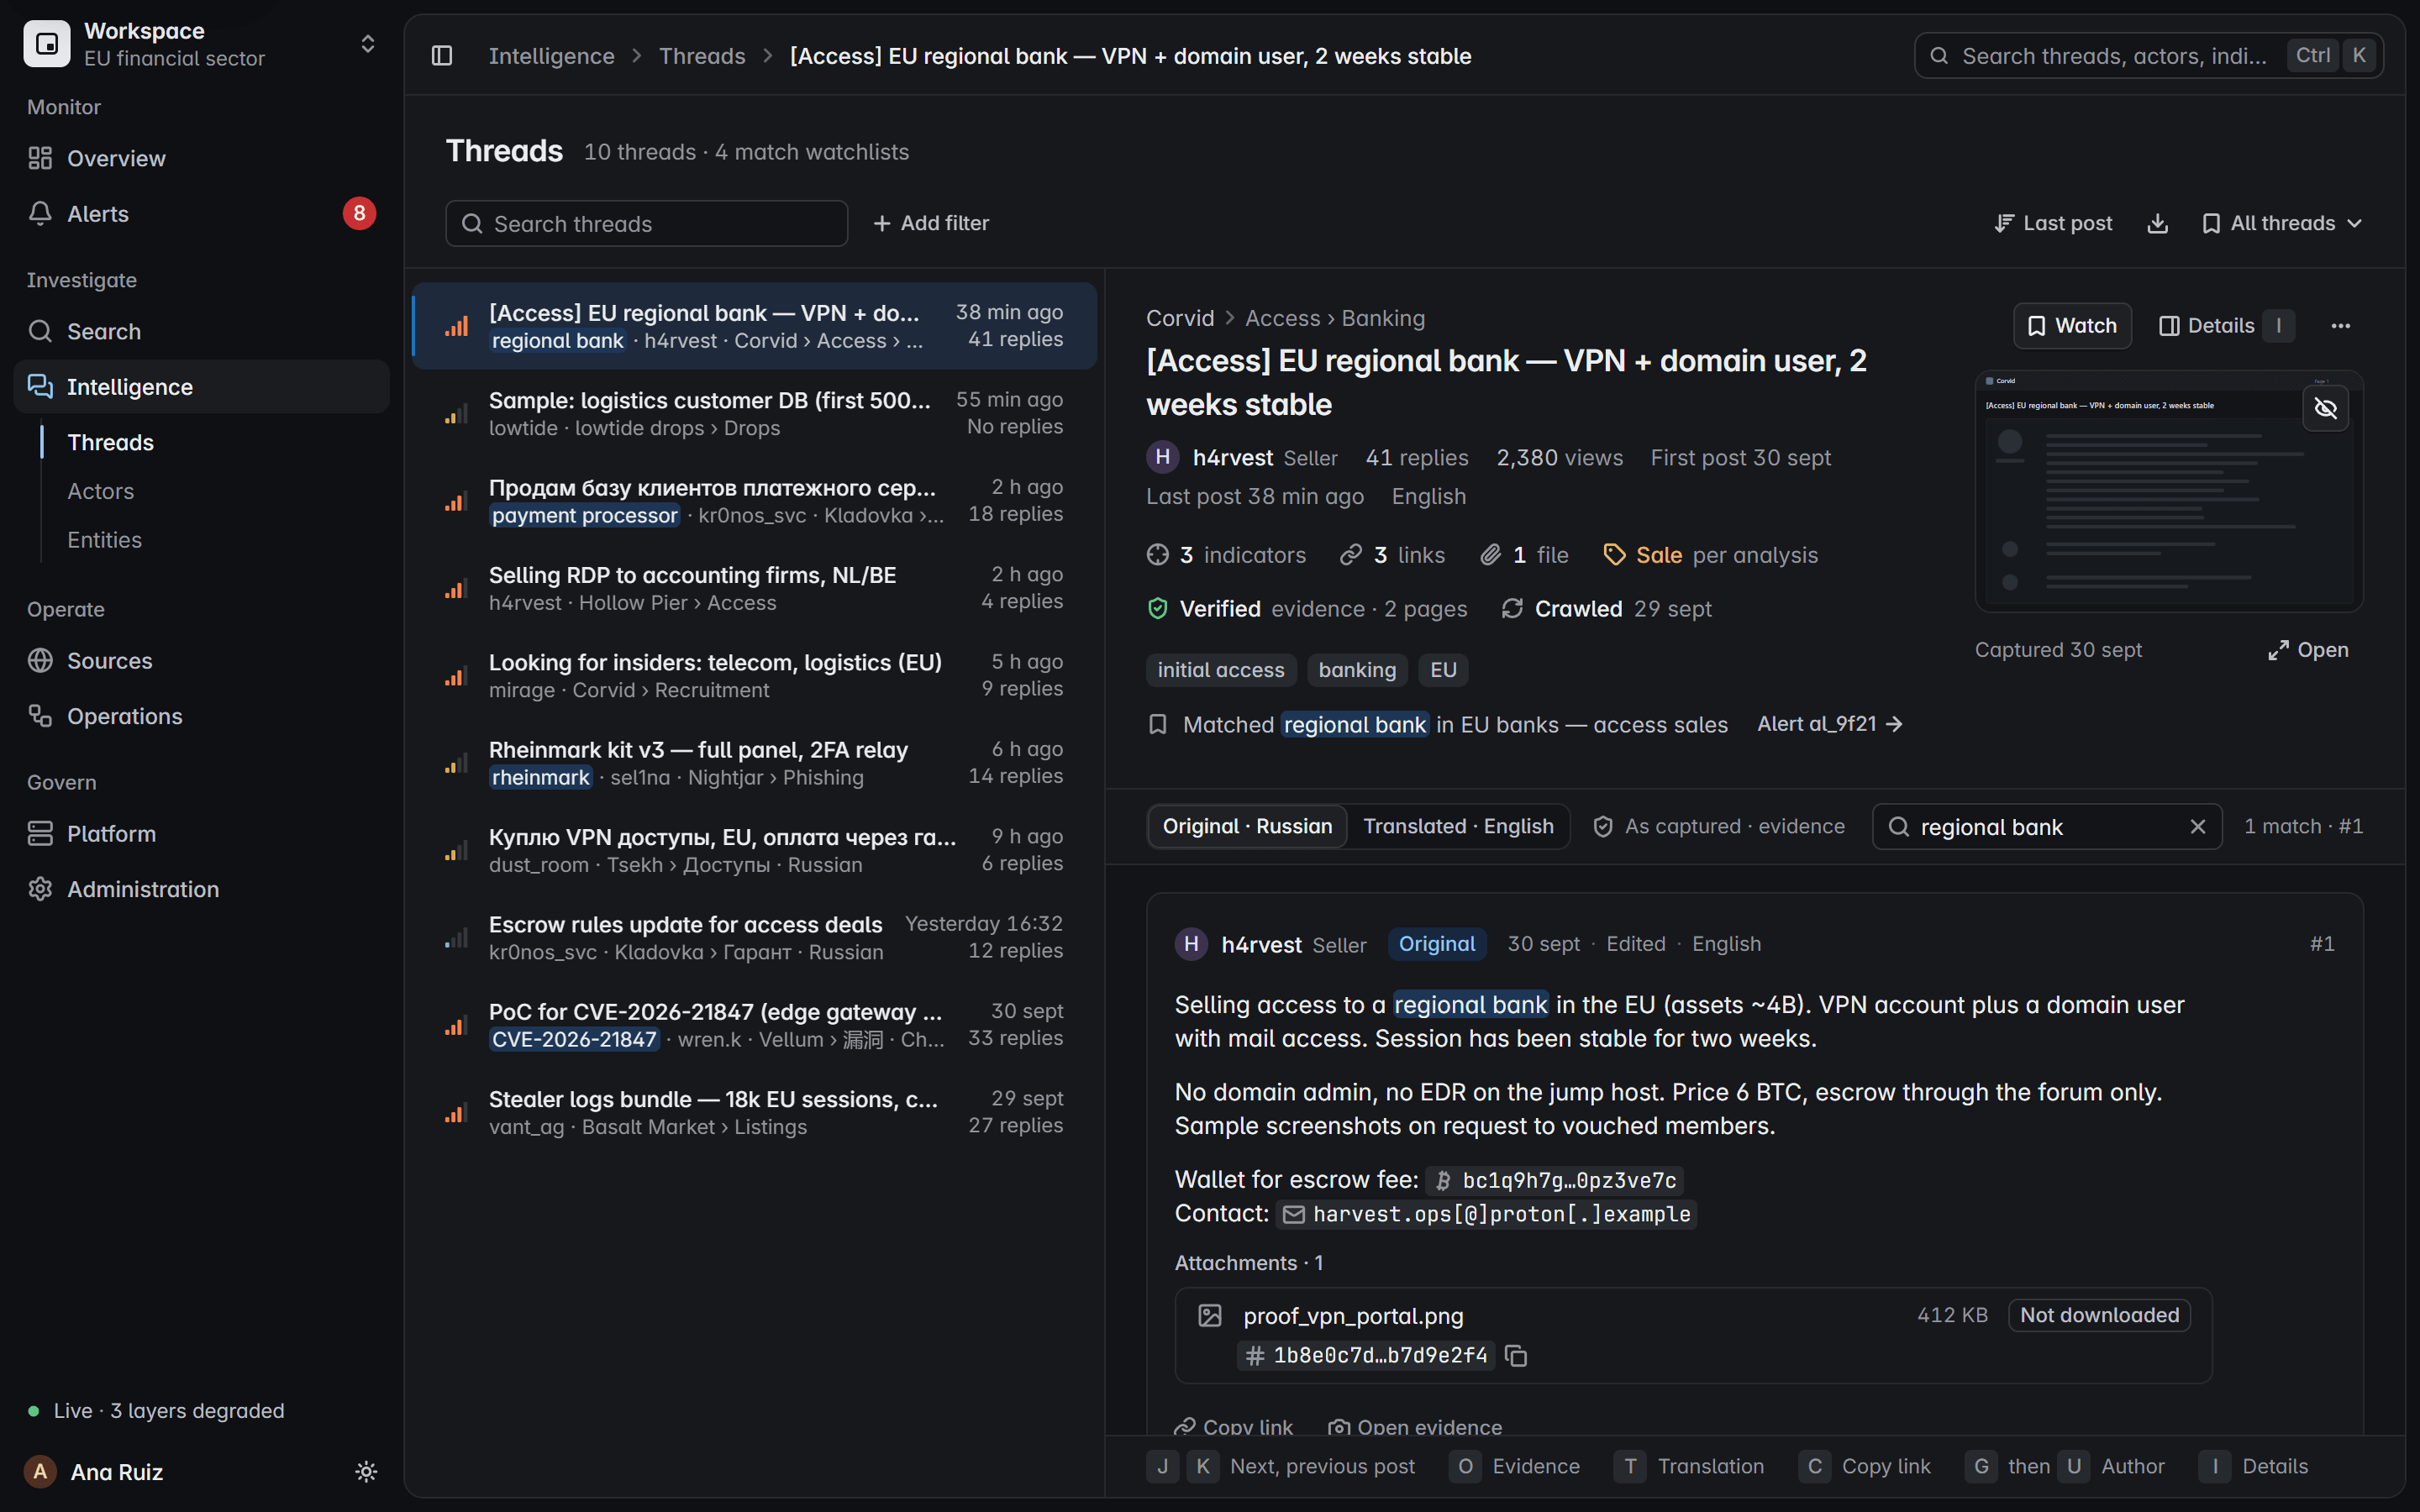
- Оригінальний допис, збережений разом зі сторінкою
- Гаманець і контакт витягнуто та дефанговано
- Вкладення зафіксовано, але не завантажено
- ШІ-аналіз, позначений як аналіз
- Збіг зі списком відстеження, сповіщення надіслано
- Докази зафіксовано та перевірено
Екран продукту з вигаданими даними
Фід дає вам висновок постачальника. Тут ви отримуєте сам допис, сторінку, на якій він з’явився, і відбиток SHA-256, що підтверджує: відтоді, як допис зафіксовано, нічого не змінилося.
11 іменованих результатів для кожного запуску збору, тож тиша ніколи не приховує збій
13 типів індикаторів витягується й дефангується з кожного допису
<100 мс цільовий час відгуку для кожної дії в консолі аналітика
0 файлів із витоків завантажено, ніколи. Сайти витоків спостерігають, а не дзеркалять.
Усе, що воно вміє, по сторінці на кожне.
Почніть з платформи, а тоді заглиблюйтеся: парсинг, отримання даних, витоки облікових даних, ransomware, команди, що на неї покладаються, і як вона лишається вашою.
Побачте це на власних джерелах.
Розкажіть, що вам потрібно. Ми покажемо фіксацію наживо: від допису до запечатаного запису.
Волієте листування? Пишіть на [email protected].