Państwa środowisko, klucze i dowody.
Uruchom Corvidint na Kubernetes lub Docker Compose we własnym środowisku, z jednokrotnym logowaniem, rolami w przestrzeniach roboczych, pełnym śladem audytu i poświadczeniami w Państwa sejfie.
Wdrożone w Państwa środowisku, nie w naszym.
Corvidint instaluje się na Kubernetes lub Docker Compose i łączy z dostawcą tożsamości, sejfem, magazynem i modelami, które już Państwo prowadzą.
Granica należy do Państwa
Instalacja przez manifesty Kubernetes, chart Helm lub Docker Compose, na infrastrukturze pod Państwa kontrolą.
Państwa usługi, przez odwołanie
Wystarczy wskazać dostawcę tożsamości, sejf sekretów, bazę danych, magazyn obiektów i serwer modeli. Poświadczenia zostają tam, gdzie są.
Jedno kontrolowane wyjście
Ruch wychodzący jest domyślnie blokowany. Zbieranie sięga do źródeł tylko przez profile wyjścia, na które pozwala przestrzeń robocza.
Państwa środowiskoKubernetes lub Docker Compose
- Zbieranie
- Dowody
- Analiza
- Wyszukiwanie
- Alerty
Ruch wychodzący domyślnie blokowany
Profile wyjściaWybierane dla każdego źródła
- Tor
- VPN
- Proxy
Dostęp według roli, w każdej przestrzeni roboczej.
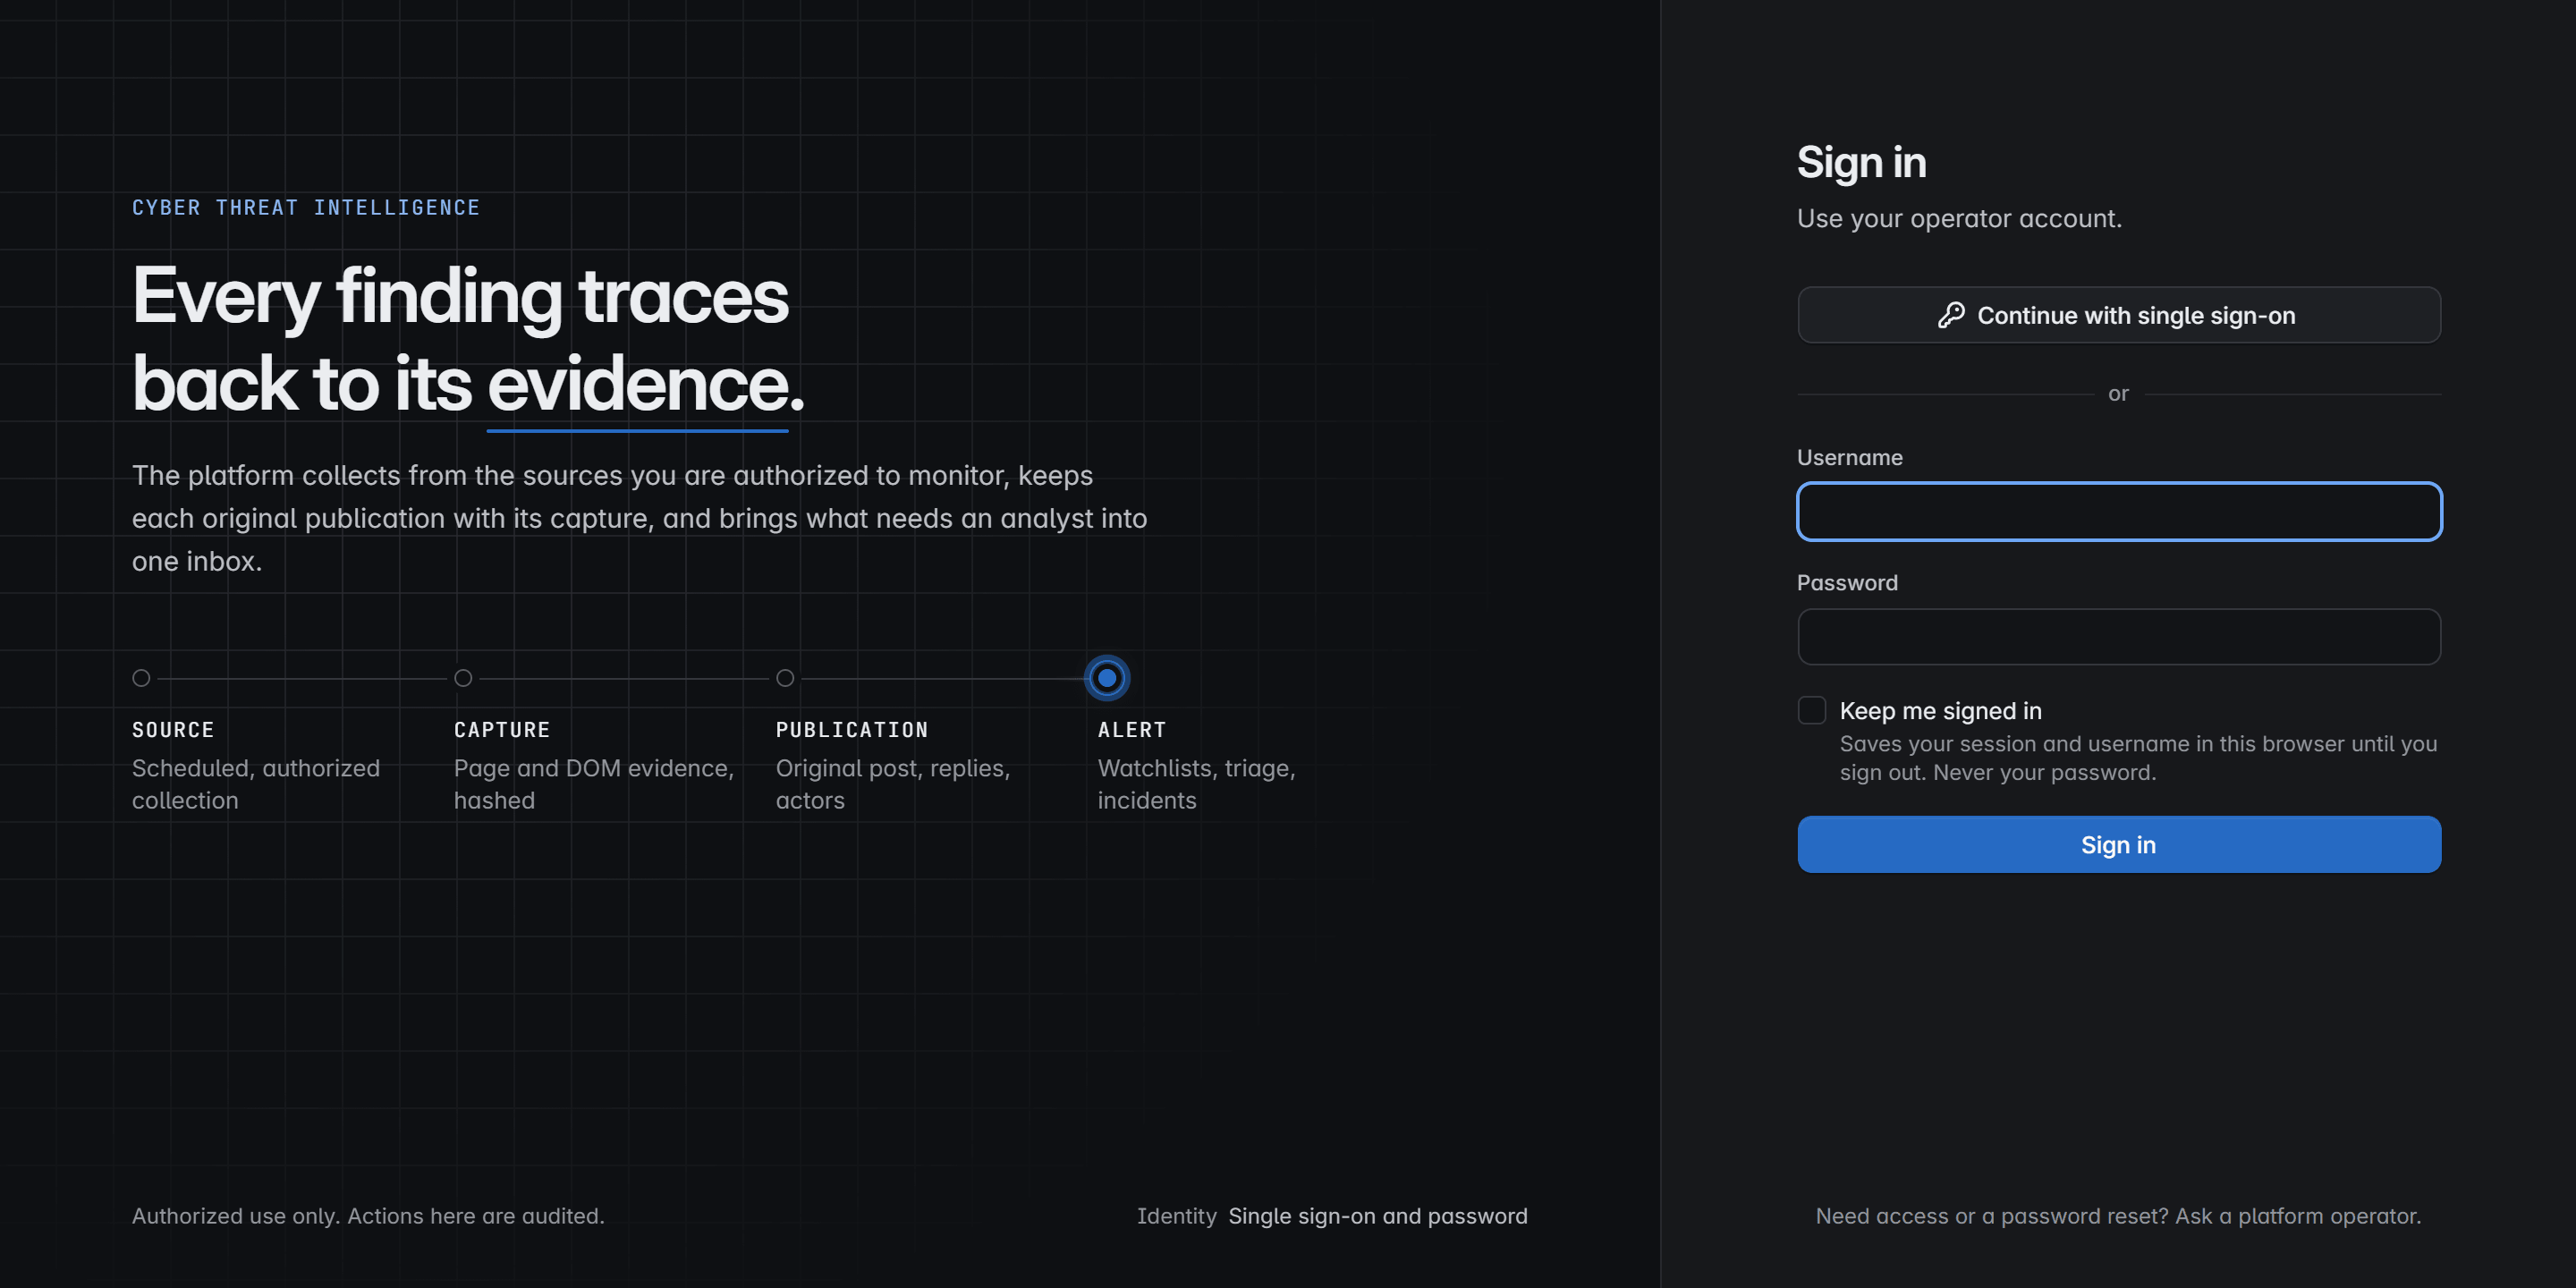
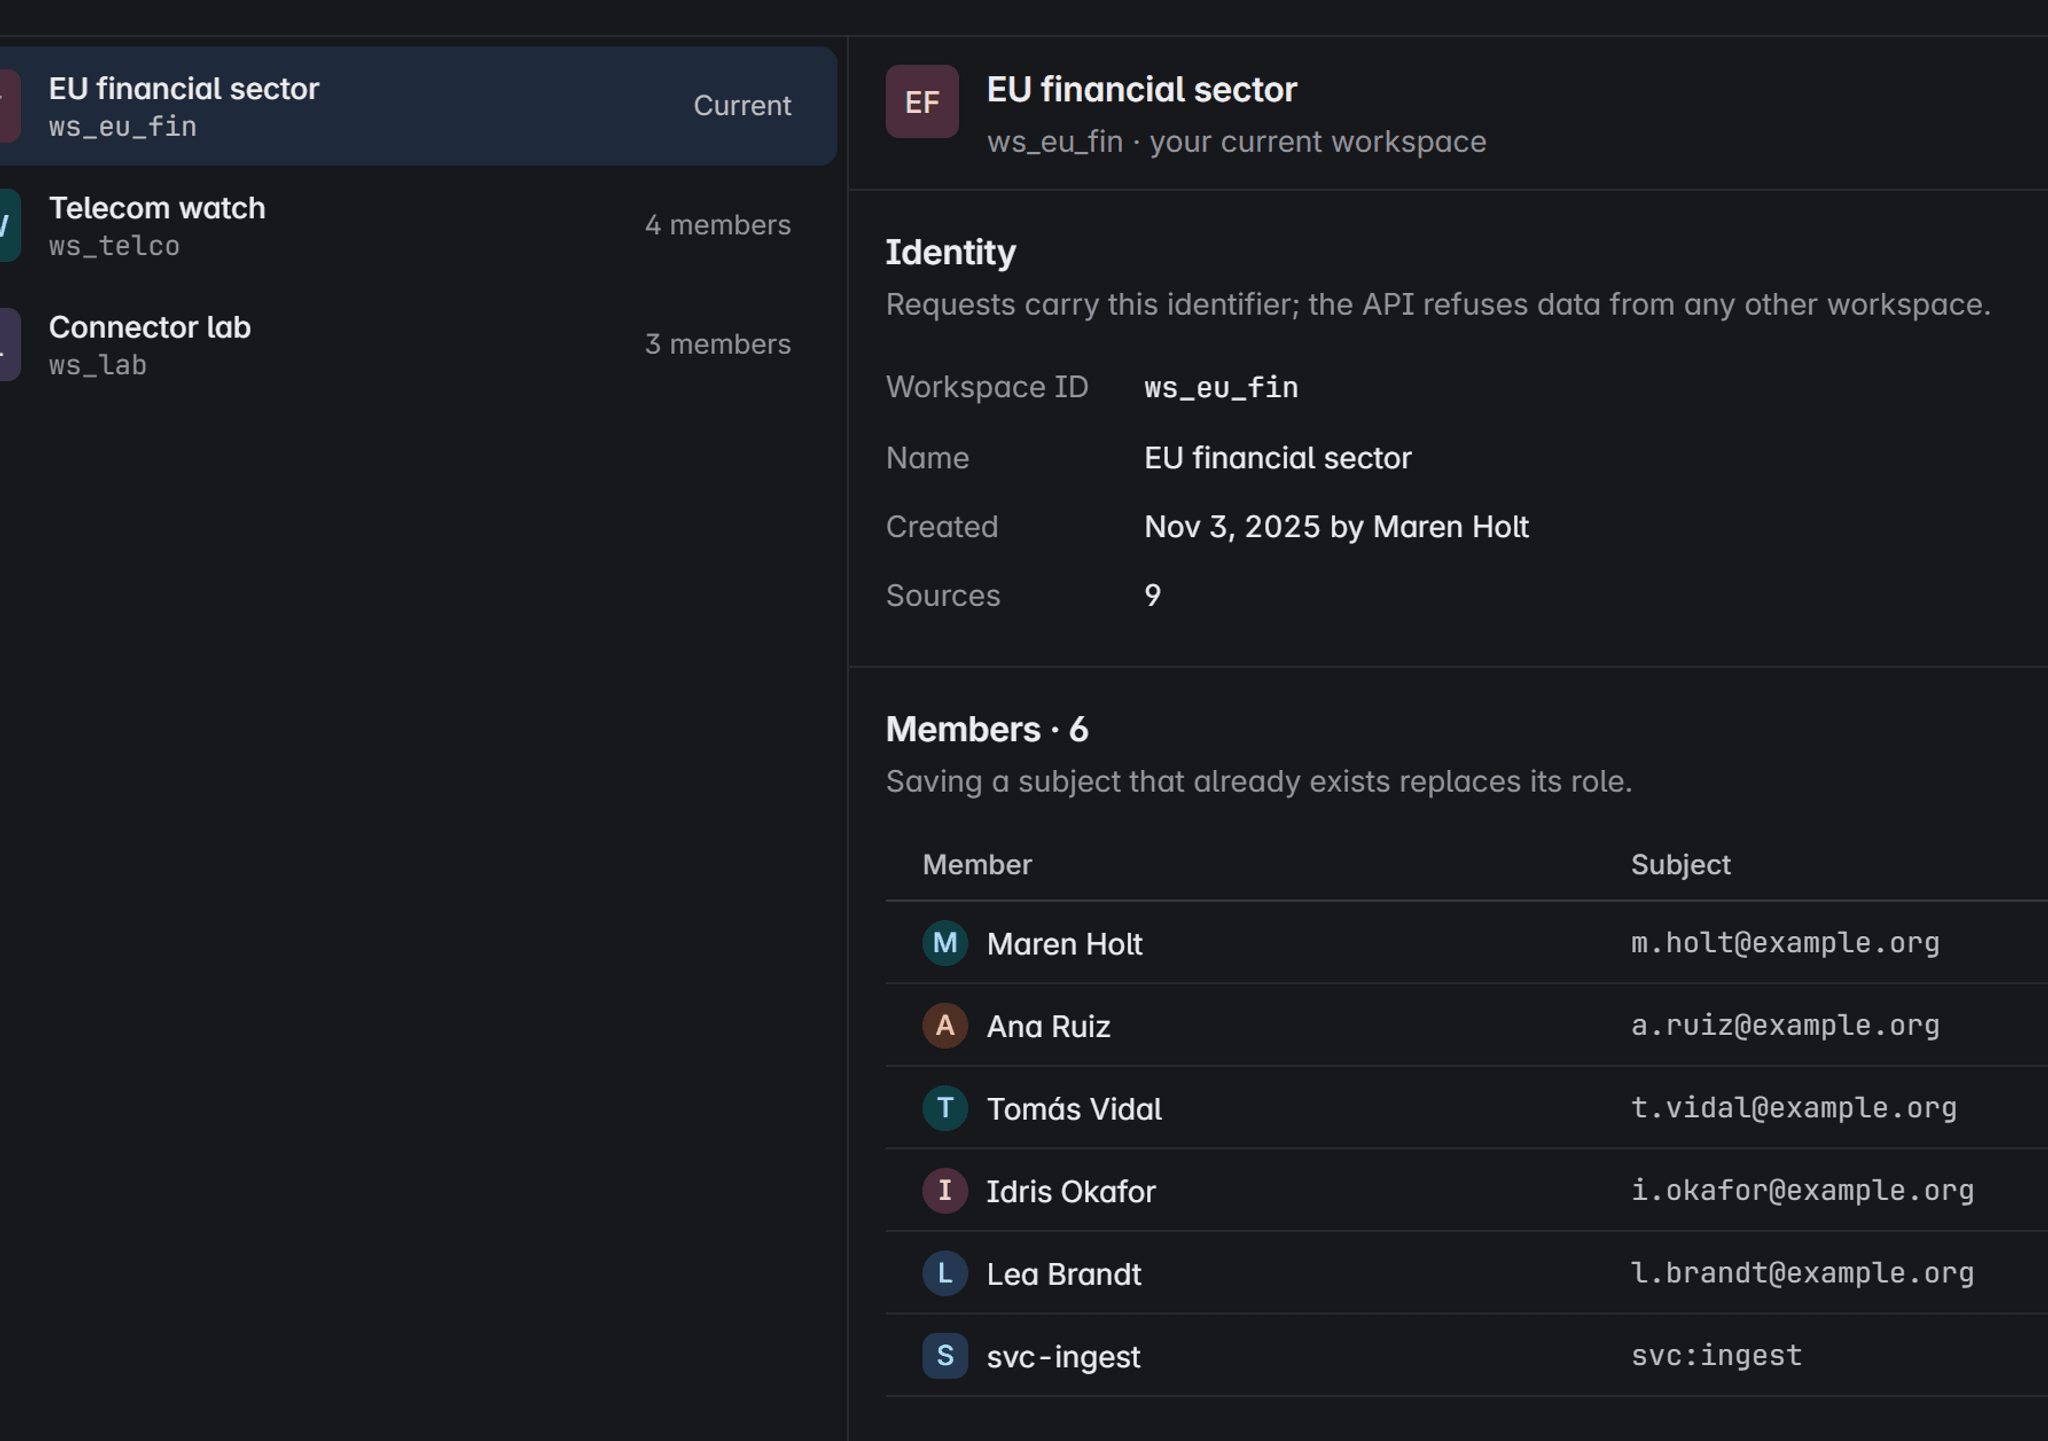
Użytkownicy logują się przez Państwa dostawcę tożsamości. Każda przestrzeń robocza izoluje swoje źródła, alerty i dowody, a każdy członek ma w niej jedną rolę.
Przestrzenie robocze oddzielają zespoły
Każde żądanie niesie swoją przestrzeń roboczą. API odrzuca dane z każdej innej, więc zespoły i klienci nigdy nie widzą cudzych dowodów.
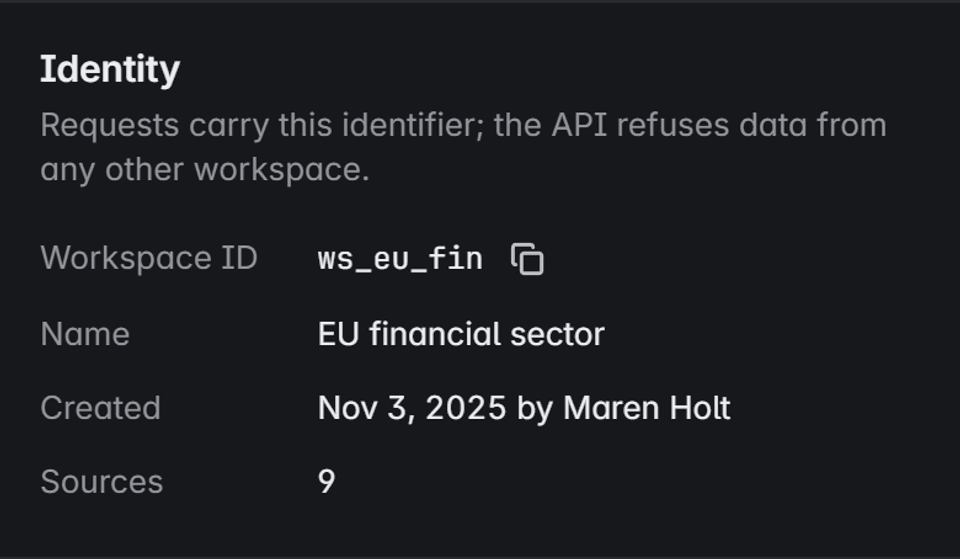
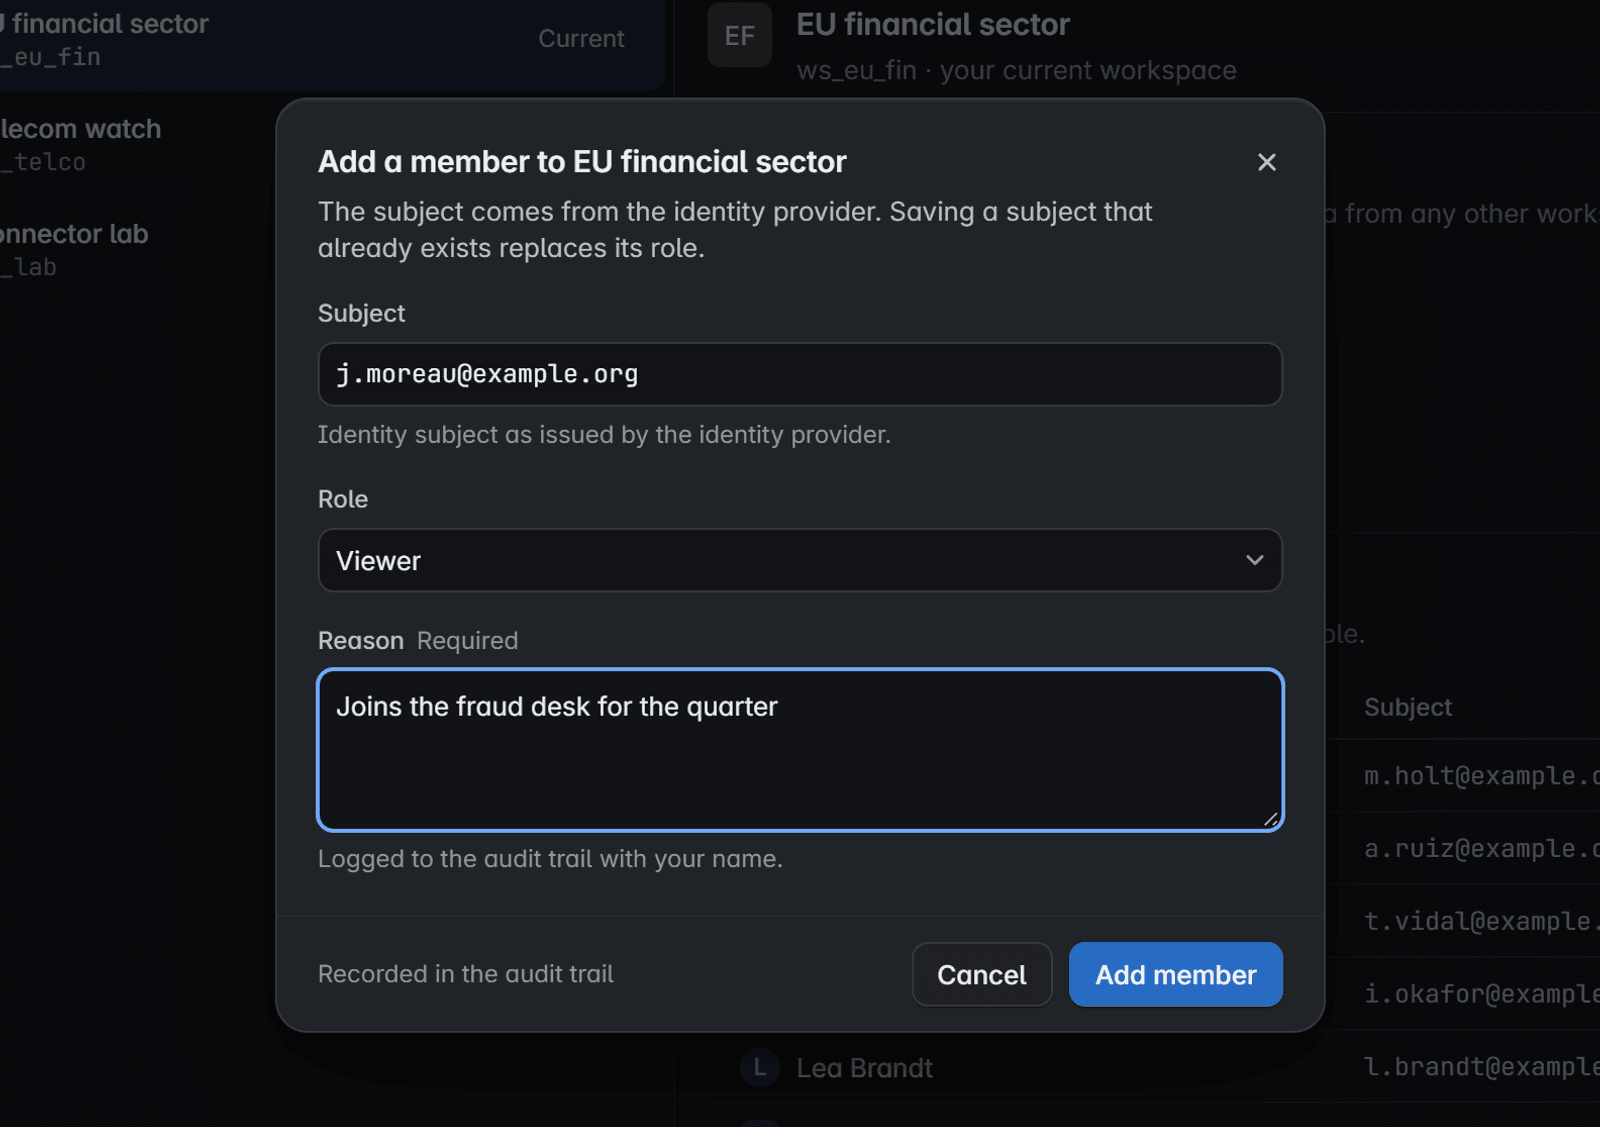
Członkowie pochodzą od Państwa dostawcy
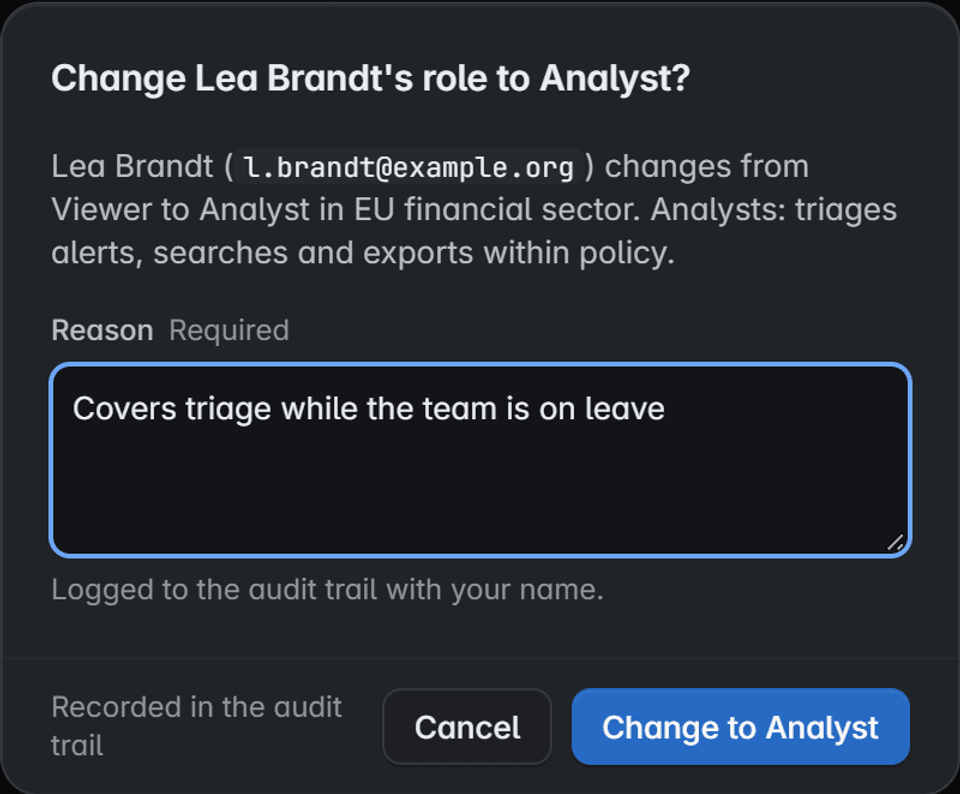
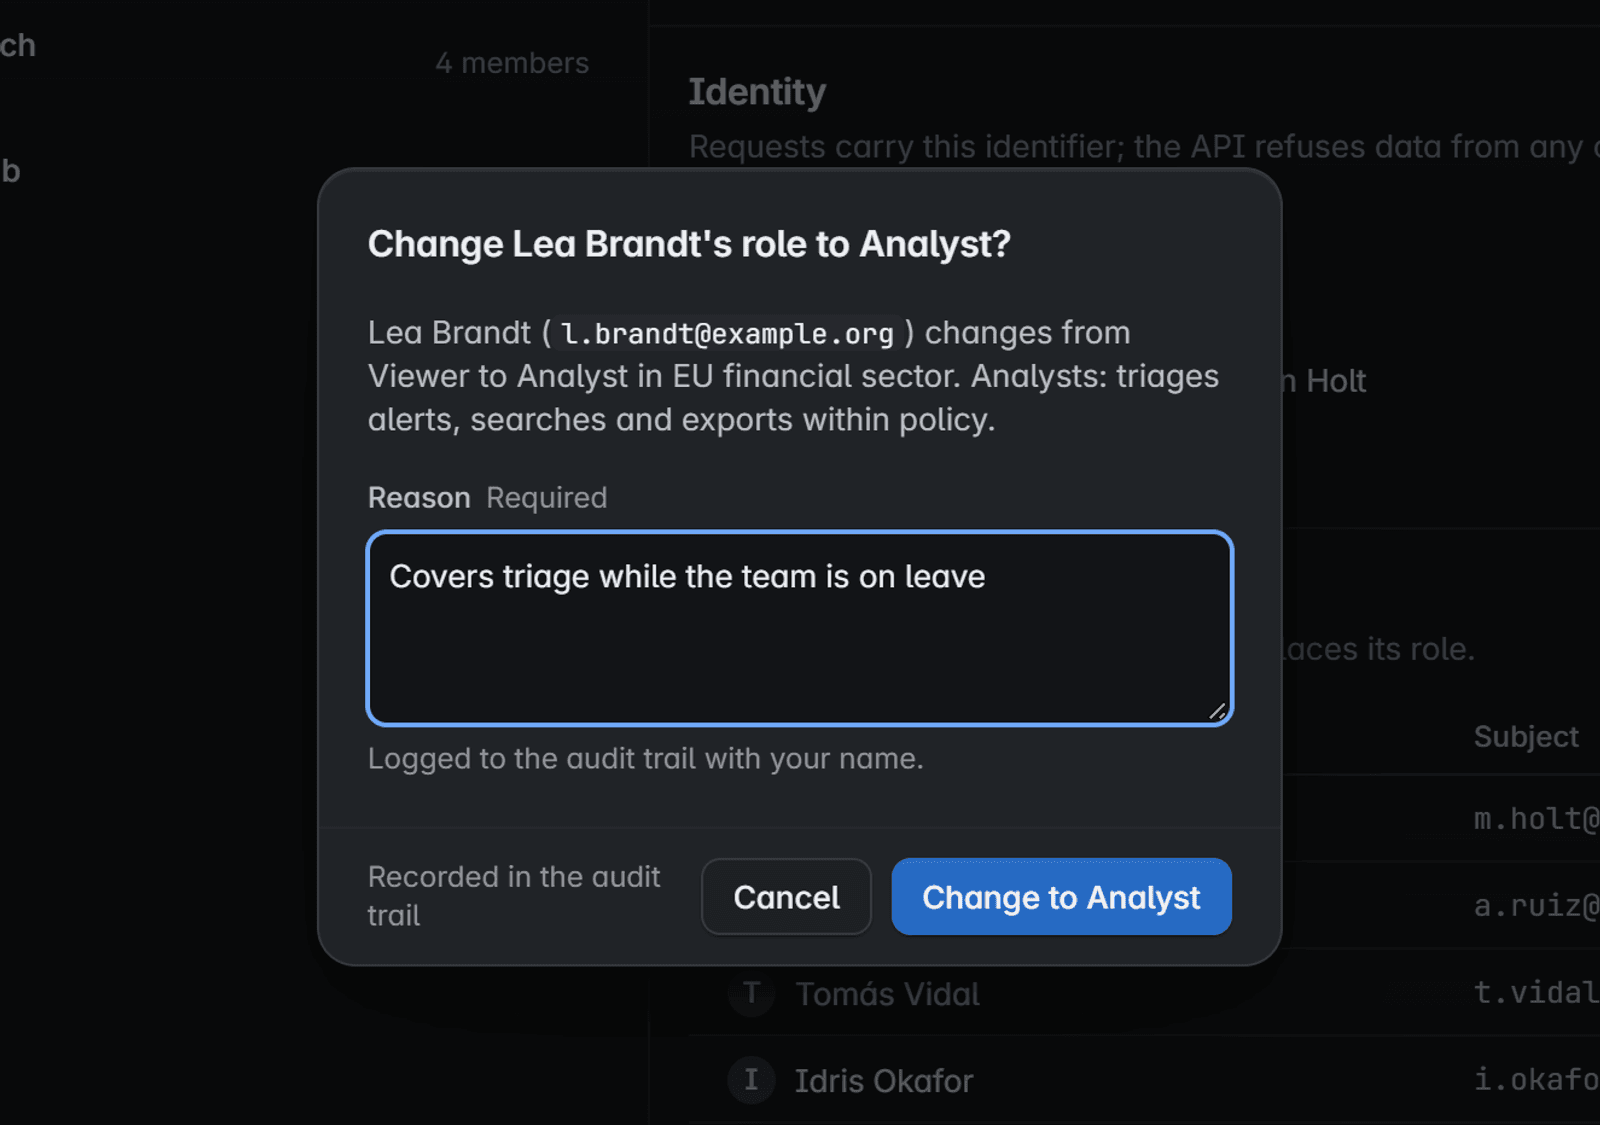
Dodanie osoby wymaga identyfikatora (subject) wydanego przez dostawcę tożsamości, wyboru roli i podania powodu. Zmiana jest zapisywana z Państwa nazwiskiem.
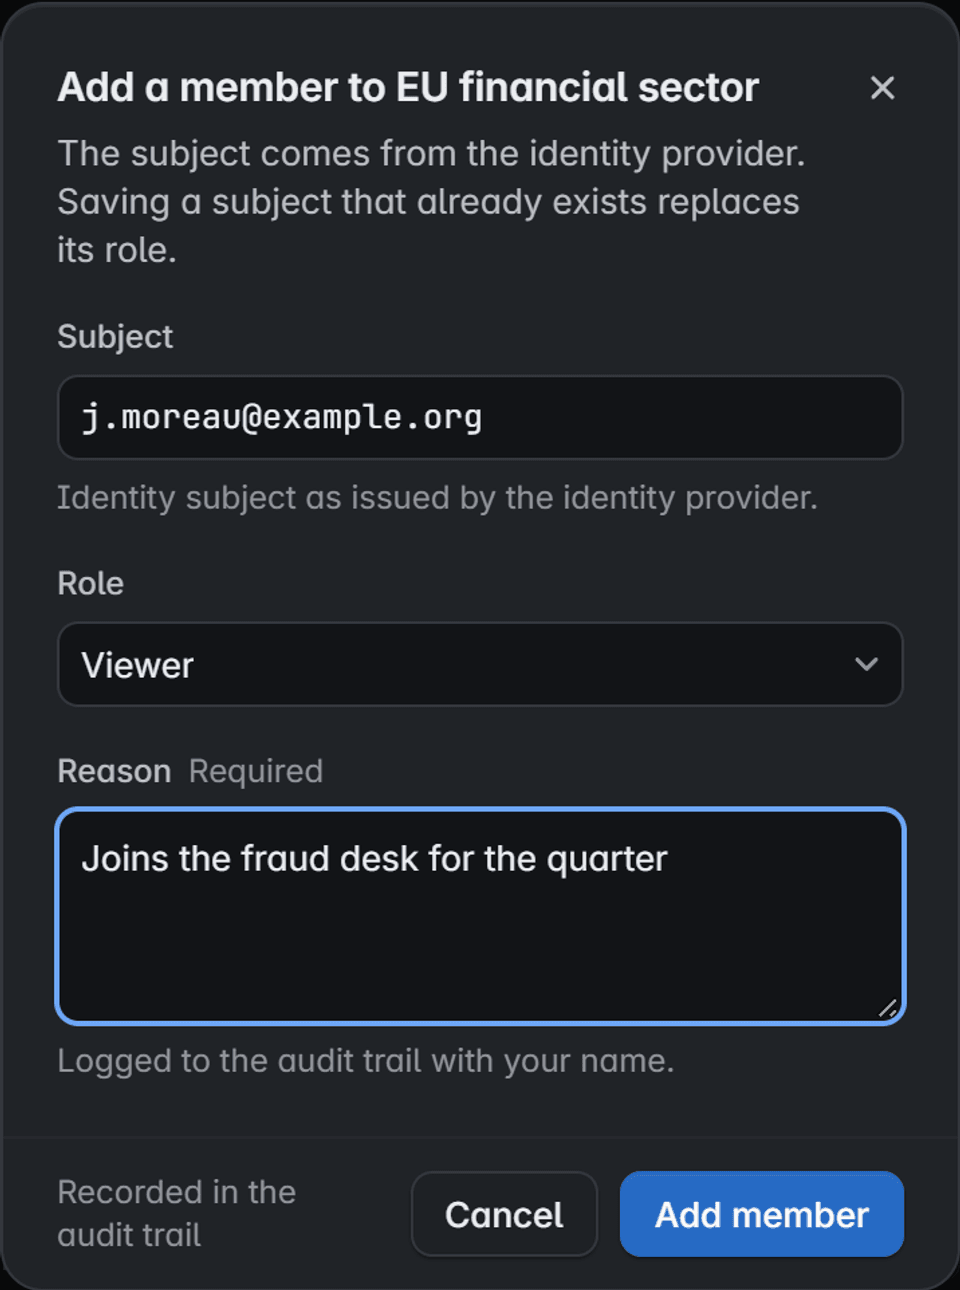
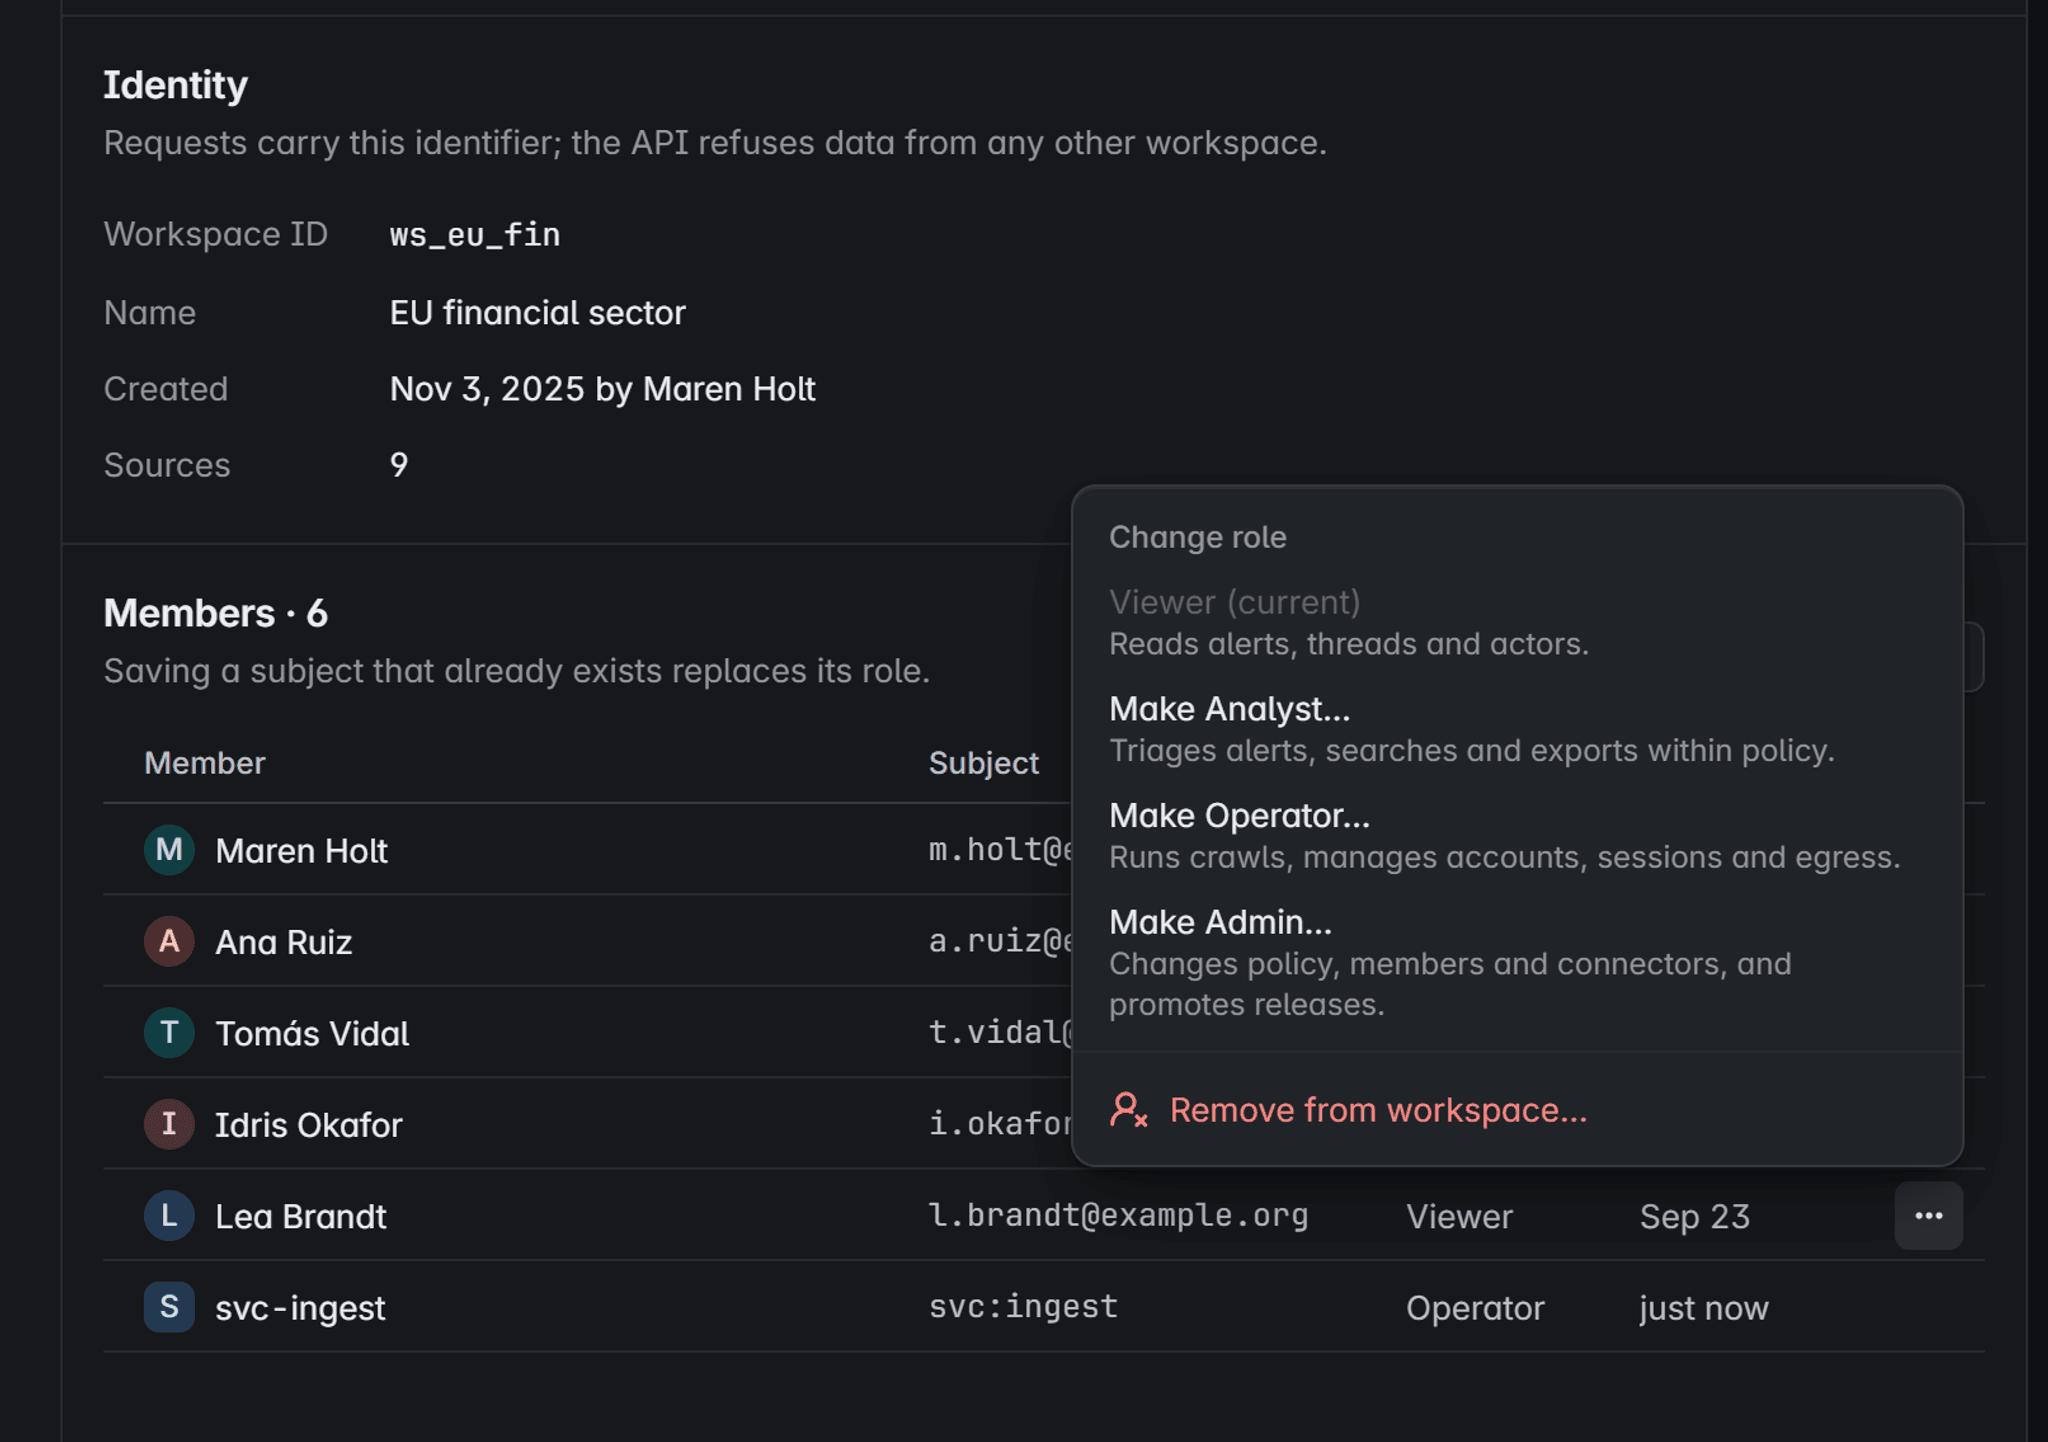
Cztery role, nic domyślnego
Przeglądający czytają. Analitycy segregują, przeszukują i eksportują w ramach polityki. Operatorzy uruchamiają zbieranie. Administratorzy zmieniają politykę i członków.
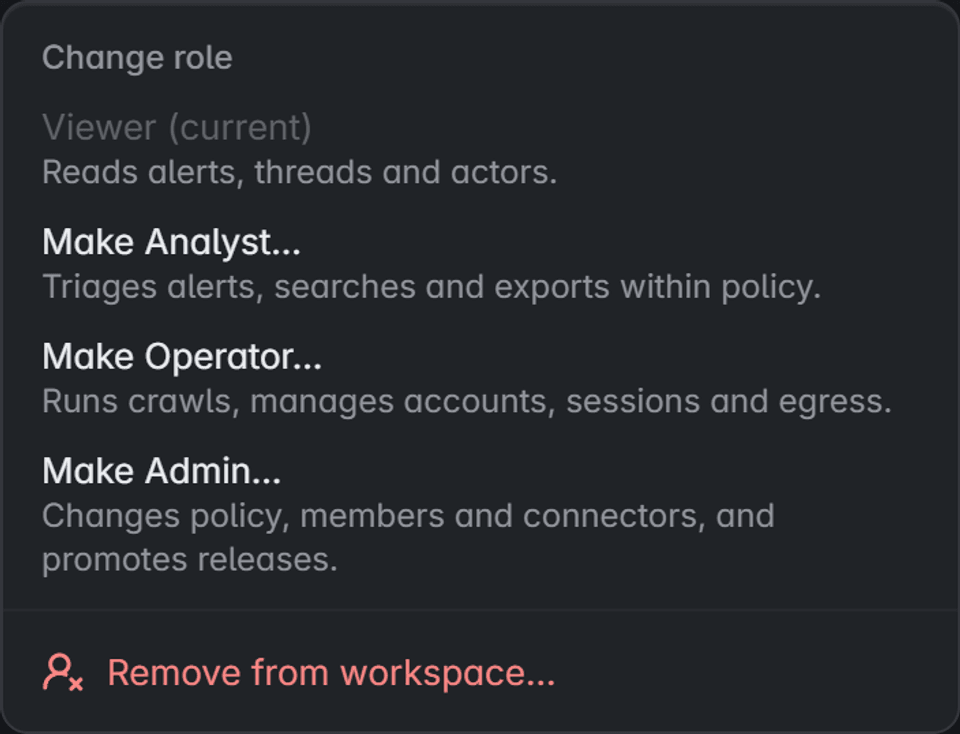
Każda zmiana ma powód
Zmiana roli lub usunięcie członka wymaga podania powodu i trafia do śladu audytu. Dawne działania pozostają przypisane.
Ekran produktu z danymi fikcyjnymi
Ekran produktu z danymi fikcyjnymi
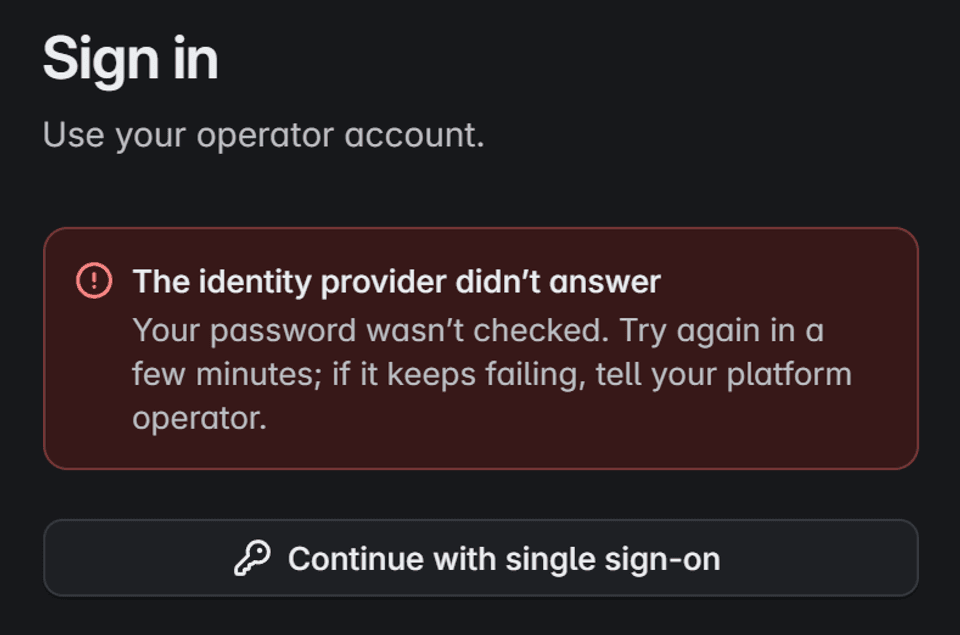
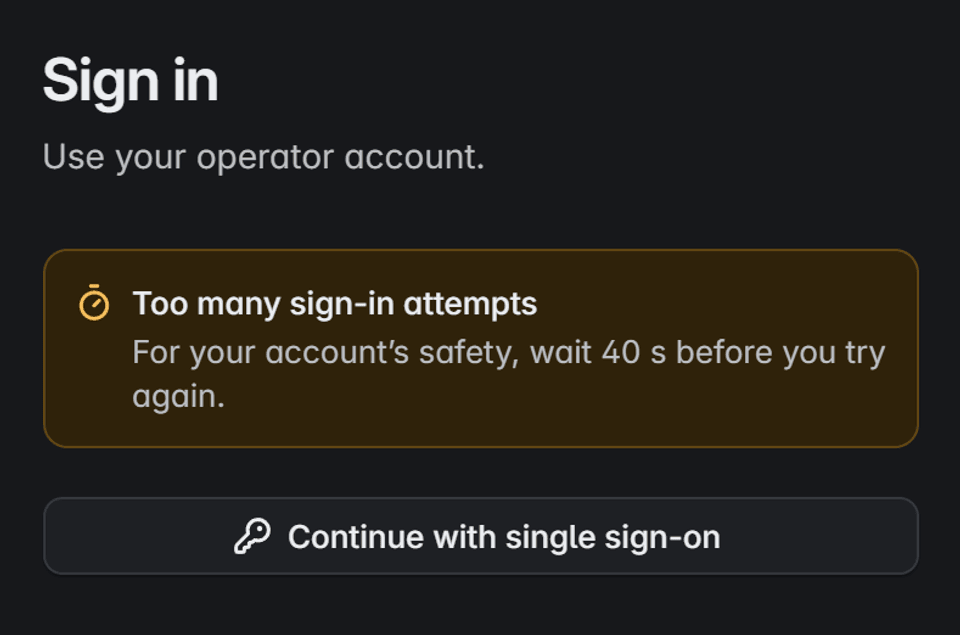
Logowanie, które zawodzi bezpiecznie
- Działania o dużym wpływie
- Usunięcie dowodów, zmiana retencji lub wycofanie źródła wymagają wyraźnego potwierdzenia oraz logowania wieloskładnikowego, gdy dostawca je zgłasza.
- Zapamiętane sesje
- Opcja „Nie wylogowuj mnie” zapisuje w tej przeglądarce sesję i nazwę użytkownika, nigdy hasło.
Ekran produktu z danymi fikcyjnymi
Ekran produktu z danymi fikcyjnymi
Retencja i blokada prawna, ustalane przez Państwa.
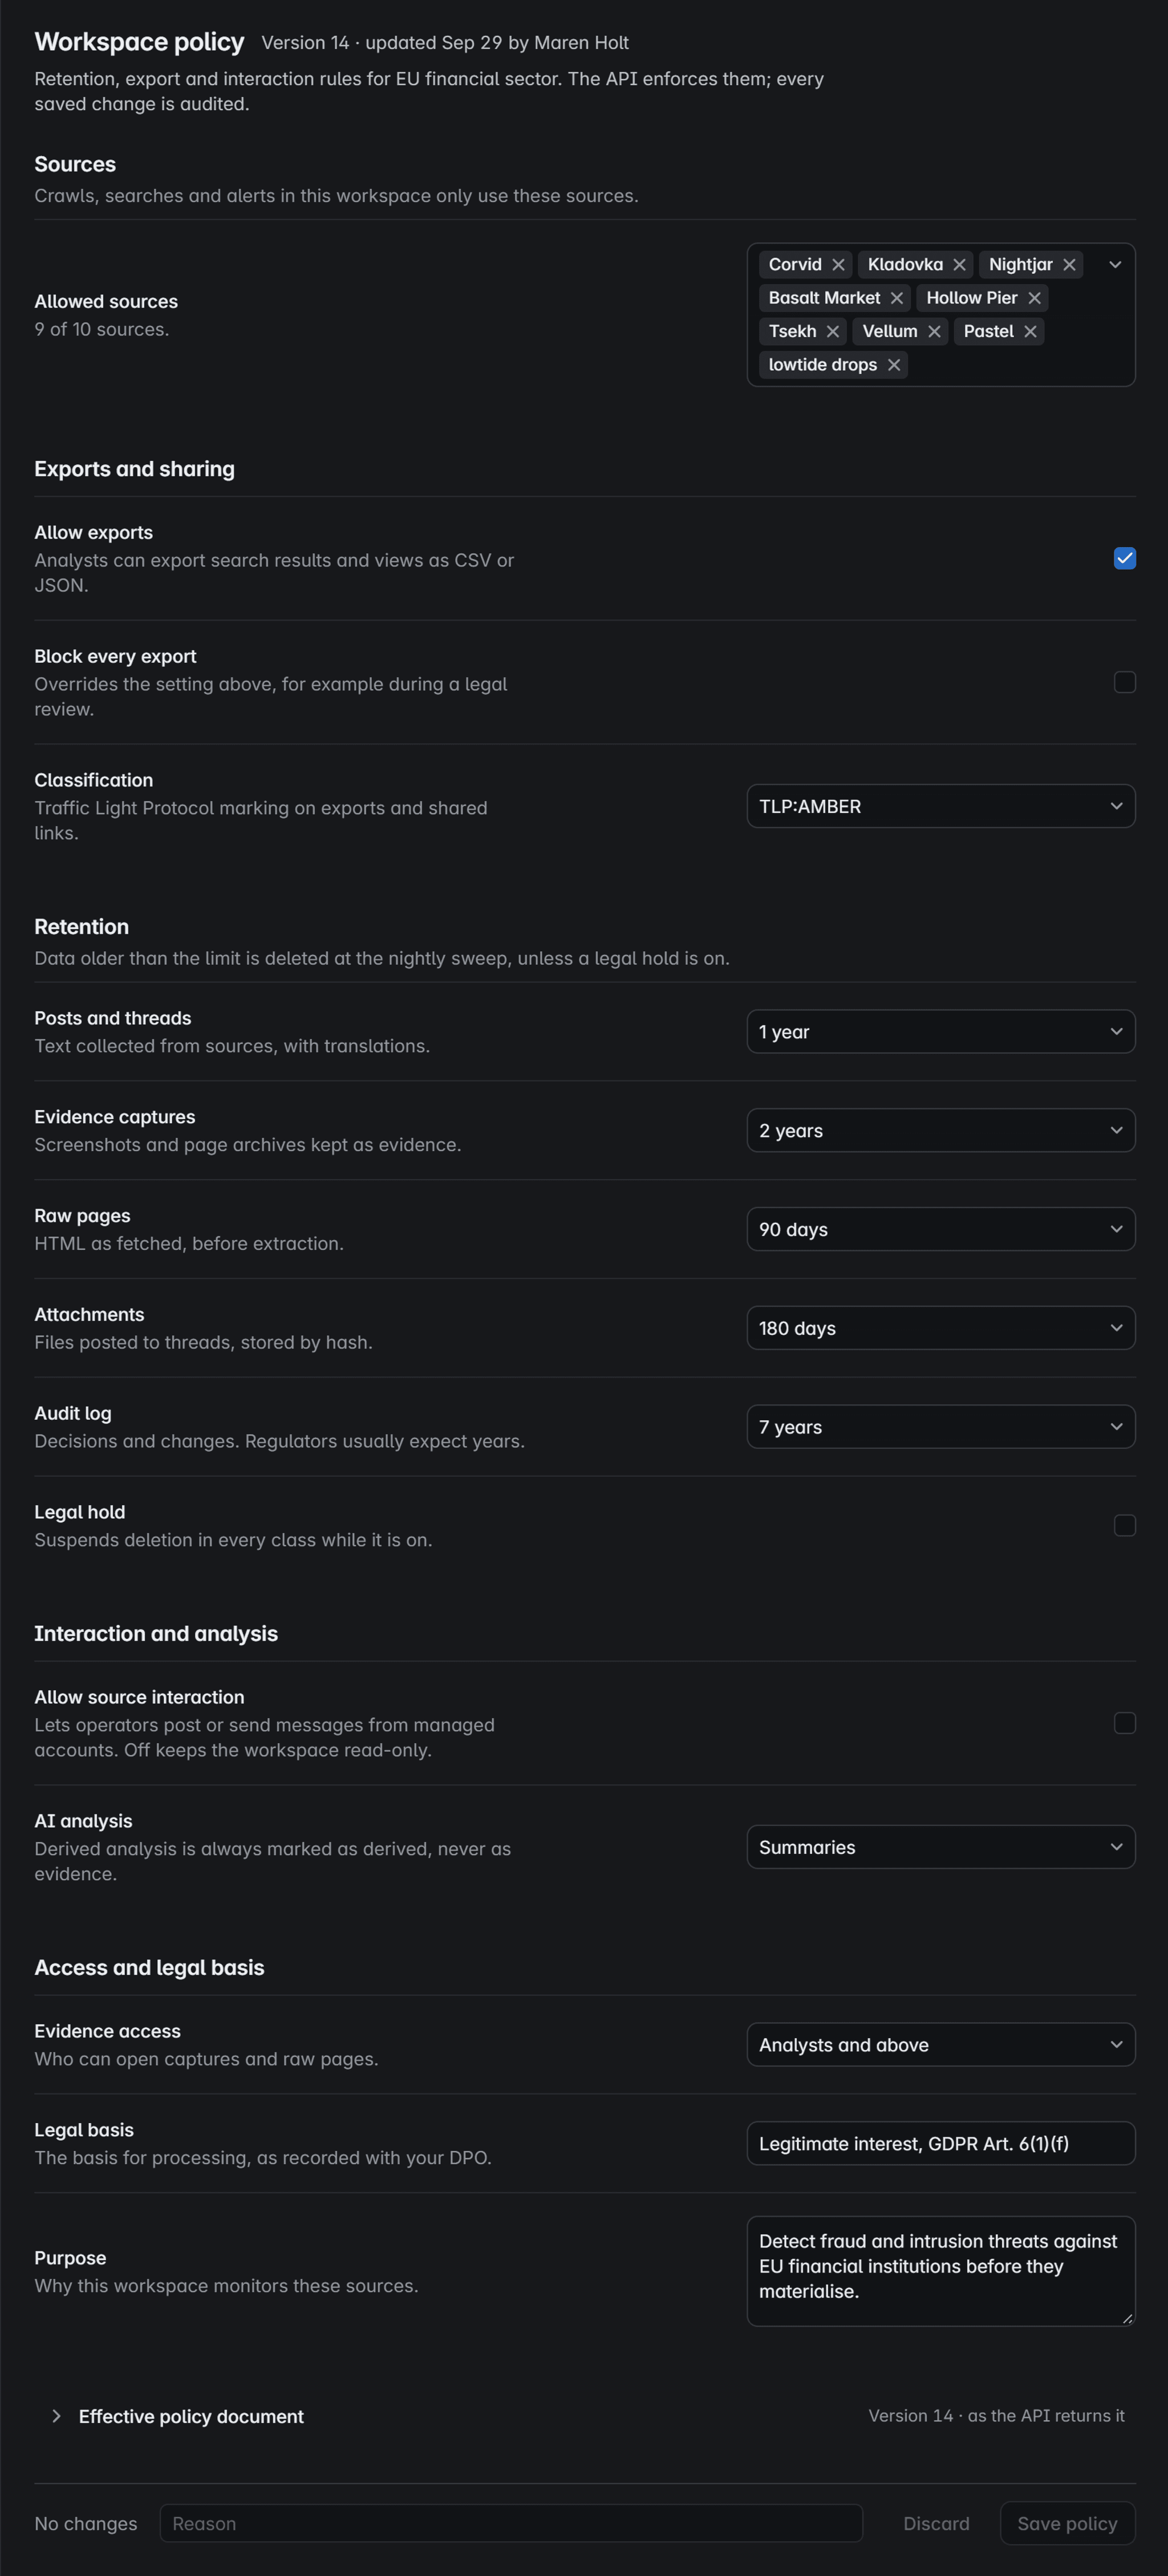
Każda przestrzeń robocza ma własną politykę: źródła, eksporty, retencję i to, co może robić AI. API ją egzekwuje, a każda zmiana jest audytowana.
Tylko źródła, które Państwo dopuszczą
Przeszukiwania, wyszukiwania i alerty w przestrzeni roboczej korzystają wyłącznie ze źródeł wymienionych w jej polityce.
Eksporty na Państwa zasadach
Można zezwolić na eksporty, zablokować każdy eksport na czas przeglądu prawnego i oznaczać udostępniane materiały klasyfikacją Traffic Light Protocol.
Limit dla każdego rodzaju danych
Posty, przechwycenia, surowe strony, załączniki i dziennik audytu mają własne limity. Blokada prawna wstrzymuje każde usuwanie.
Tylko odczyt, AI oznaczone
Interakcja ze źródłami pozostaje wyłączona, dopóki jej Państwo nie dopuszczą. Wyniki AI są zawsze oznaczane jako pochodne, nigdy jako dowód.
Kto otwiera dowody
Określają Państwo, kto może otwierać przechwycenia i surowe strony, i zapisują obok podstawę prawną oraz cel.
Pokazane, zanim cokolwiek zostanie usunięte
Zapis wymaga podania powodu i pokazuje różnicę. Krótszy limit ostrzega, co usunie nocne czyszczenie.
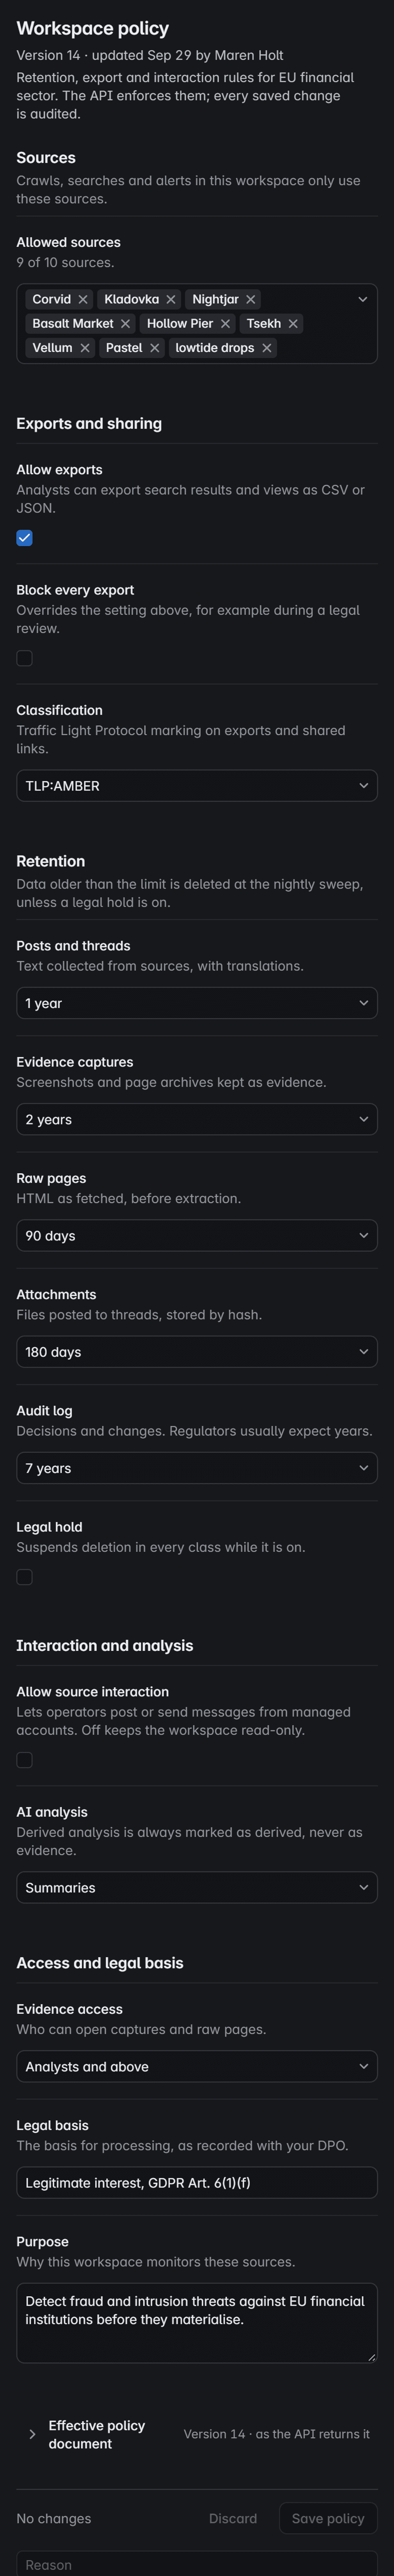
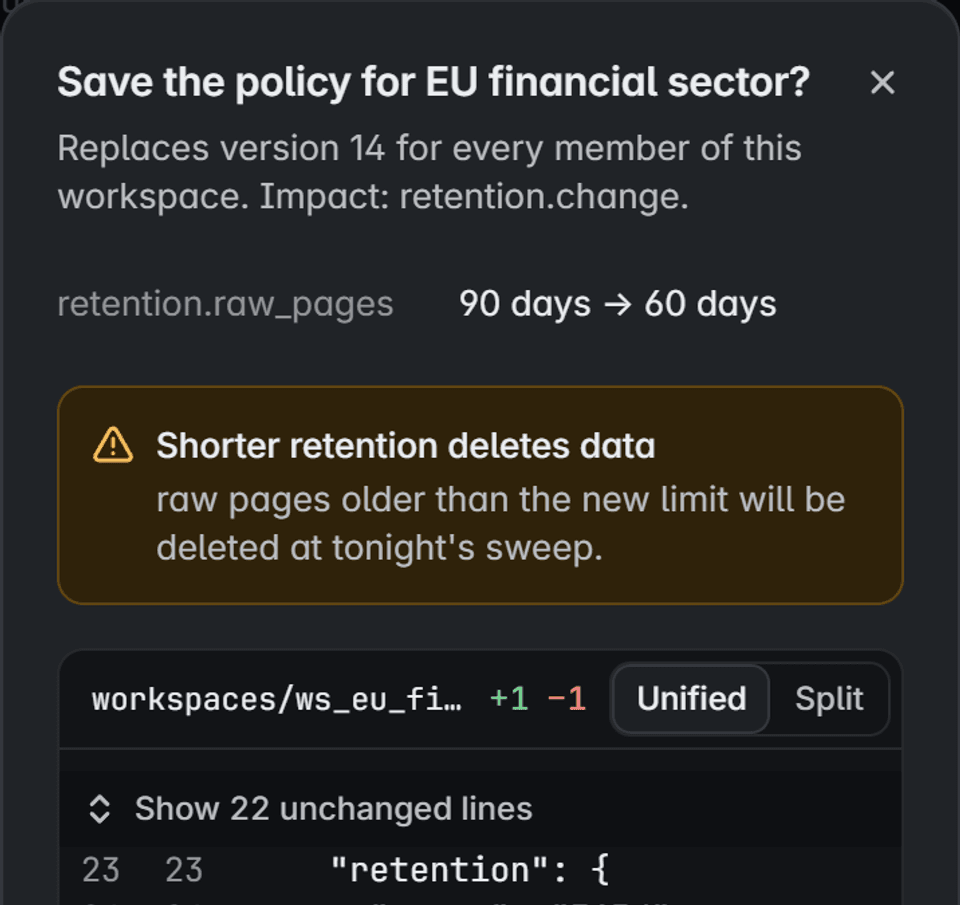
Ekran produktu z danymi fikcyjnymi
Sekrety zostają w Państwa sejfie.
Loginy do źródeł, poświadczenia wyjścia sieciowego i klucze modeli znajdują się w Państwa sejfie sekretów. Corvidint przechowuje odwołanie do każdego z nich, nigdy wartość.
workspacesws_eu_finPrzestrzeńsourcesbasaltŹródłologinPoświadczenie
Gdzie sekret nigdy się nie pojawia
- Rotacja
- Po rotacji wartości w sejfie konsola pokazuje nową wersję, nie ujawniając żadnej z wartości.
- Wycofanie
- Wycofanie źródła unieważnia sekrety, których używało.
- Pliki konfiguracyjneUstawienia zawierają ścieżkę w sejfie, nigdy wartość.
- Logi i metrykiRedakcja utrzymuje wartości poza logami, a nazwy i etykiety metryk nigdy ich nie zawierają.
- Kopie zapasowe danychKopie zawierają wyłącznie ścieżki odwołań, nigdy materiał tajny.
- PrzeglądarkaKonsola widzi ścieżkę, wersję i obecność. Przechowywany materiał nigdy do niej nie trafia.
- Ślad audytuZdarzenia zapisują, co zrobiono i kto to zrobił, nigdy sam sekret.
Odtwarzanie, które się ćwiczy, a nie zakłada.
Kopii, której nigdy nie odtworzono, nie można ufać. Testy odtwarzania uruchamiane są według harmonogramu i potwierdzają każdy poniższy krok.
Odtworzenie rekordów
Jako pierwszy wraca system rekordów, z najnowszej kopii lub z wybranego punktu w czasie.
Weryfikacja dowodów
Każde przechwycenie jest sprawdzane z jego odciskiem SHA-256, zanim zostanie uznane.
Odbudowa wyszukiwania
Wyszukiwanie jest odbudowywane z rekordów. Nigdy nie jest odtwarzane ze zrzutu.
Wznowienie z punktów kontrolnych
Każde źródło podejmuje pracę od ostatniego trwałego punktu kontrolnego, a nie od początku.
Dowód braku duplikatów
Posty przetworzone ponownie są dopasowywane do istniejących i nigdy nie są liczone dwukrotnie.
Prześledzenie pochodzenia
Każdy post ponownie łączy się ze swoim przechwyceniem i przebiegiem, który go zebrał.
- Testy według harmonogramu
- Testy uruchamiane są według harmonogramu, poza produkcją. Ręczne uruchomienie wymaga potwierdzenia.
- Cele dla każdej usługi
- Cele punktu i czasu odtwarzania (RPO i RTO) ustalane są dla każdej uruchomionej usługi.
- Ćwiczone awarie
- Ćwiczone są utrata procesów roboczych, restarty bazy danych i awarie sieci, a punkty kontrolne, dowody i wyszukiwanie muszą pozostać spójne.
Samodzielnie hostowane threat intelligence, w którym dowody zostają u Państwa.
Krótkie odpowiedzi na pytania, od których zaczyna się przegląd bezpieczeństwa.
- Wdrożenie
- Kubernetes lub Docker Compose, w Państwa środowisku
- Tożsamość
- Jednokrotne logowanie przez OIDC u Państwa dostawcy
- Role
- Przeglądający, analityk, operator i administrator, w każdej przestrzeni roboczej
- Izolacja
- Przestrzenie robocze egzekwowane przez API przy każdym żądaniu
- Działania o dużym wpływie
- Wyraźne potwierdzenie przed uruchomieniem
- Audyt
- Każda decyzja zapisana i przypisana, także odmowy
- Retencja
- Limit dla każdej klasy danych, z blokadą prawną
- Odtwarzanie
- Kopie zapasowe i planowe testy odtwarzania
- Sekrety
- W Państwa sejfie sekretów, wskazywane ścieżką
- Sieć
- Ruch wychodzący domyślnie blokowany, wyjście per źródło
- Modele AI
- Lokalne, samodzielnie hostowane lub od wybranego dostawcy
- Dowody
- Przechwycenia zapieczętowane odciskiem SHA-256
- Integracja
- Wersjonowane API REST i webhooki
Autoryzowane i tylko do obserwacji.
Corvidint monitoruje wyłącznie źródła, do których Państwa organizacja ma autoryzowany dostęp. Nigdy nie omija kontroli dostępu, nie przejmuje kont ani nie wykorzystuje luk w serwisach.
Wyciekłe dane nie są nigdy pobierane, a wyniki AI nigdy nie są traktowane jako dowód.
Przeczytaj politykę odpowiedzialnego użyciaSprawdź to na własnych źródłach.
Prosimy opisać potrzeby. Pokażemy przechwycenie na żywo, od posta po zapieczętowany rekord.
Wolą Państwo e-mail? Prosimy pisać na [email protected].