El vostre entorn, les vostres claus, la vostra evidència.
Desplegueu Corvidint amb Kubernetes o Docker Compose al vostre entorn, amb inici de sessió únic, rols per espai de treball, auditoria completa i credencials al vostre magatzem.
Desplegat al vostre entorn, no al nostre.
Corvidint es desplega amb Kubernetes o Docker Compose i es connecta al proveïdor d’identitat, el magatzem, l’emmagatzematge i els models que ja useu.
El perímetre és vostre
Desplegueu-lo amb manifests de Kubernetes, un chart de Helm o Docker Compose, en infraestructura que controleu.
Els vostres serveis, per referència
Apunteu-lo al vostre proveïdor d’identitat, magatzem de secrets, base de dades, emmagatzematge d’objectes i servidor de models. Les credencials no es mouen.
Una única sortida, governada
El trànsit sortint es denega per defecte. La recollida arriba a les fonts només pels perfils de sortida que permet cada espai de treball.
El vostre entornKubernetes o Docker Compose
- Recollida
- Evidència
- Anàlisi
- Cerca
- Alertes
Trànsit sortint denegat per defecte
Perfils de sortidaTriats per font
- Tor
- VPN
- Proxy
Accés segons el rol, a cada espai de treball.
Les persones entren amb el vostre proveïdor d’identitat. Cada espai de treball aïlla les seves fonts, alertes i evidències, i cada membre hi té un rol.
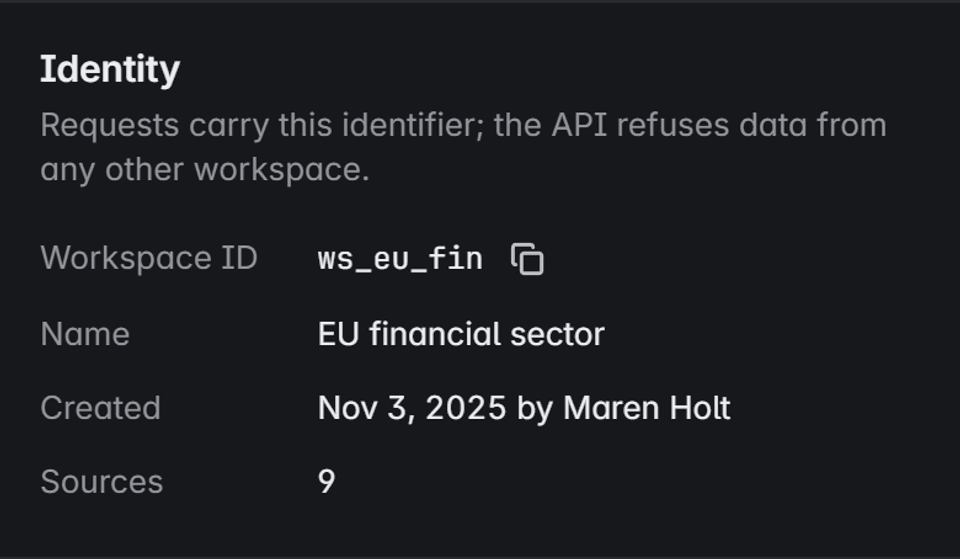
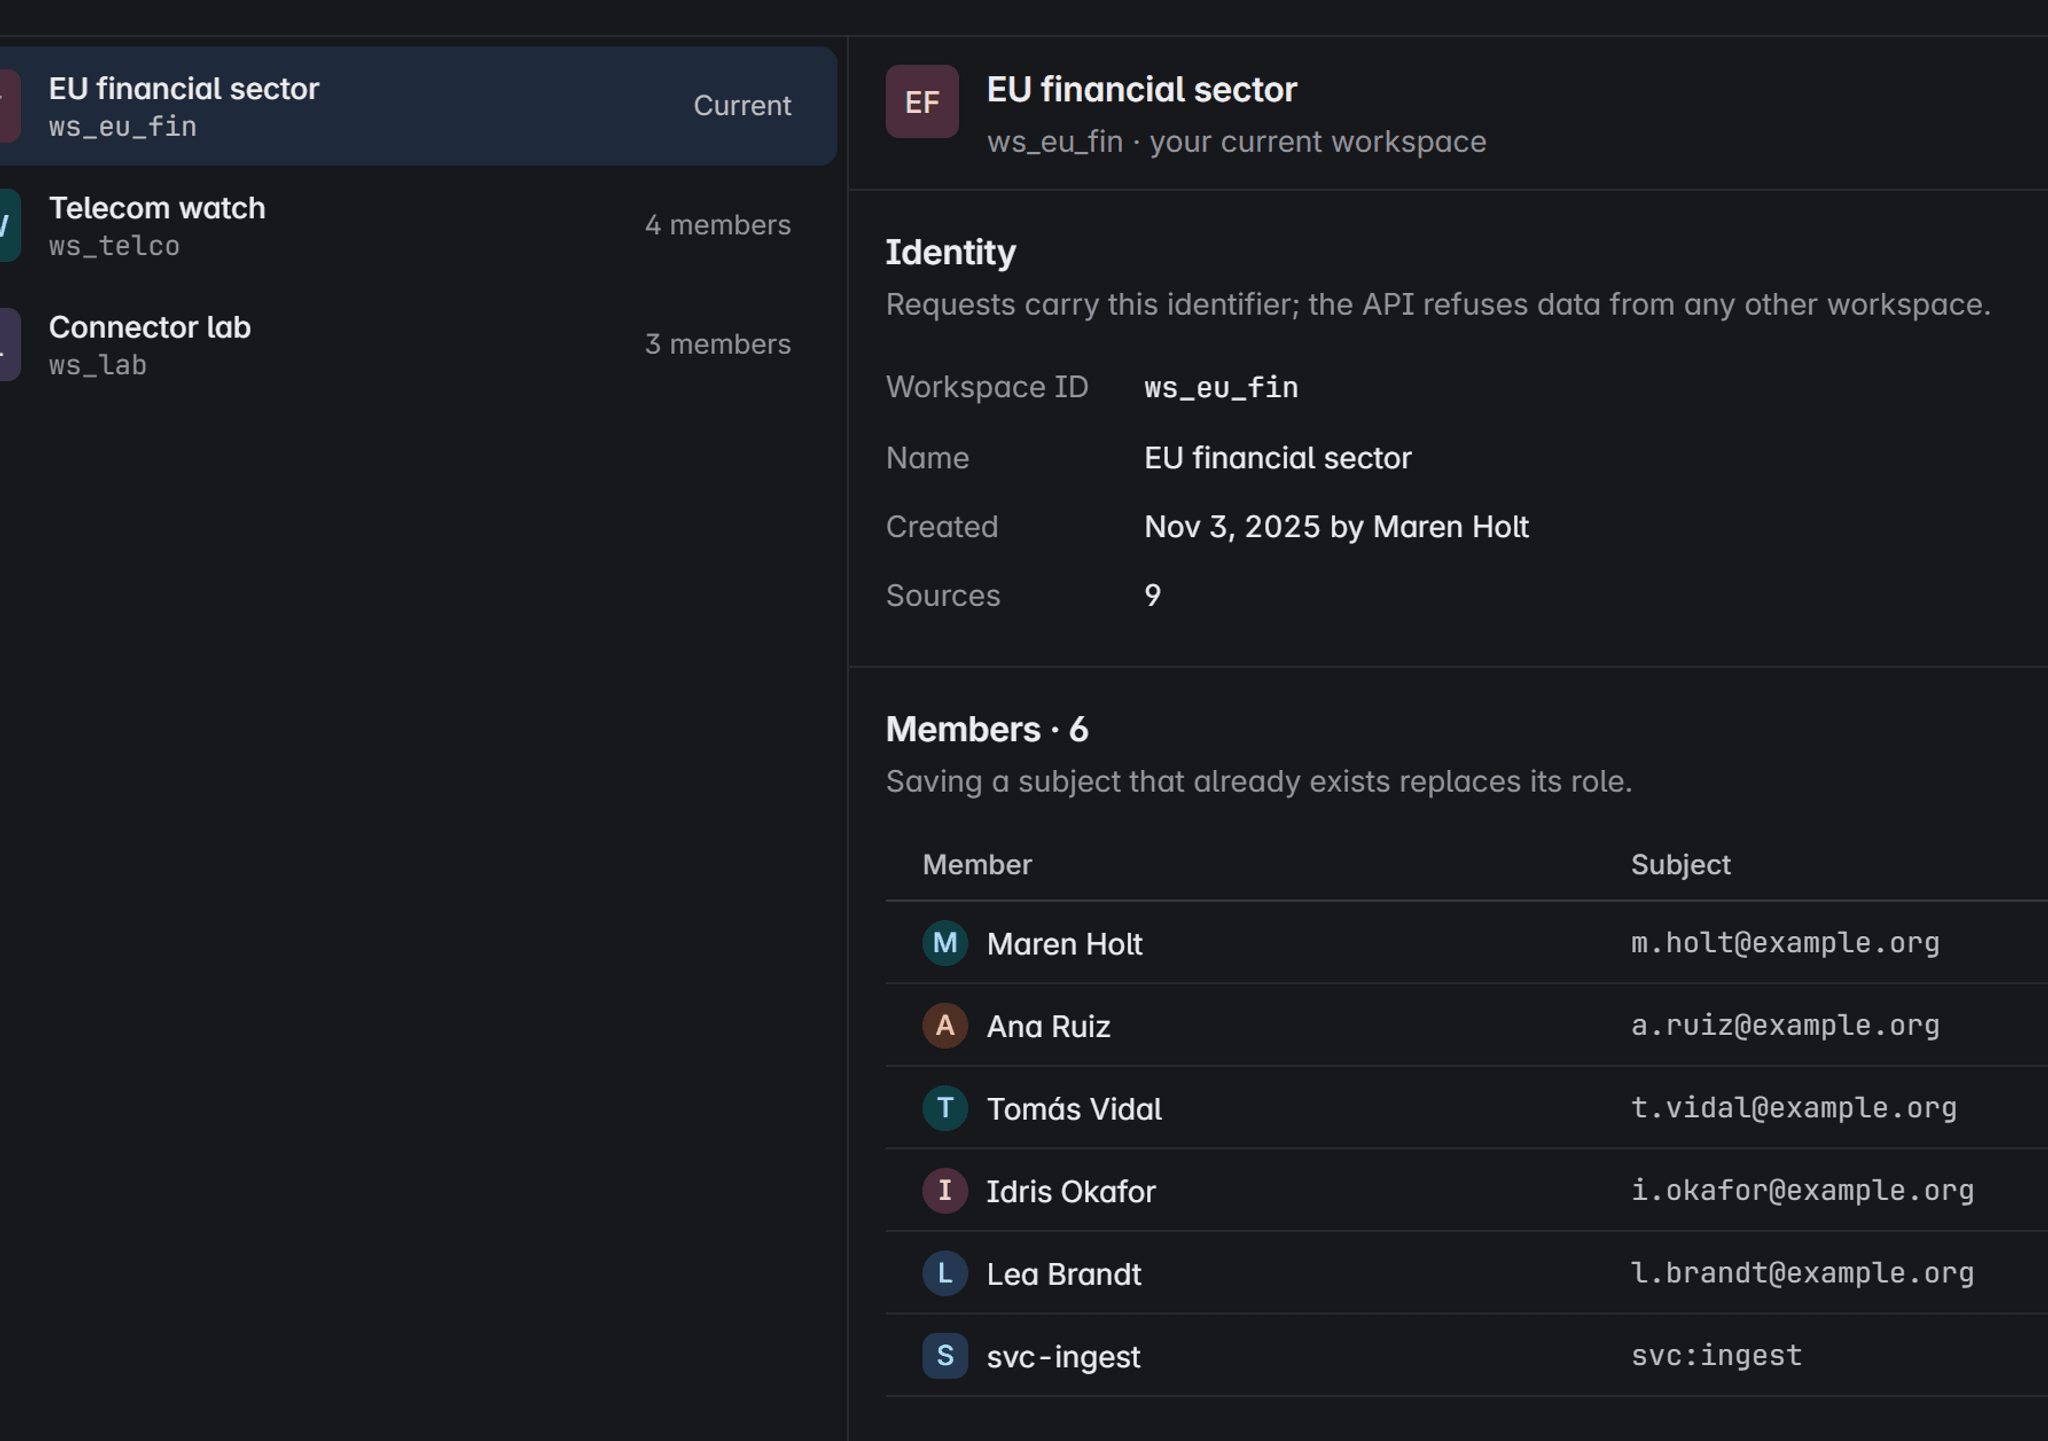
Els espais de treball separen equips
Cada petició porta el seu espai de treball. L’API rebutja dades de qualsevol altre, així equips i clients mai no veuen l’evidència aliena.
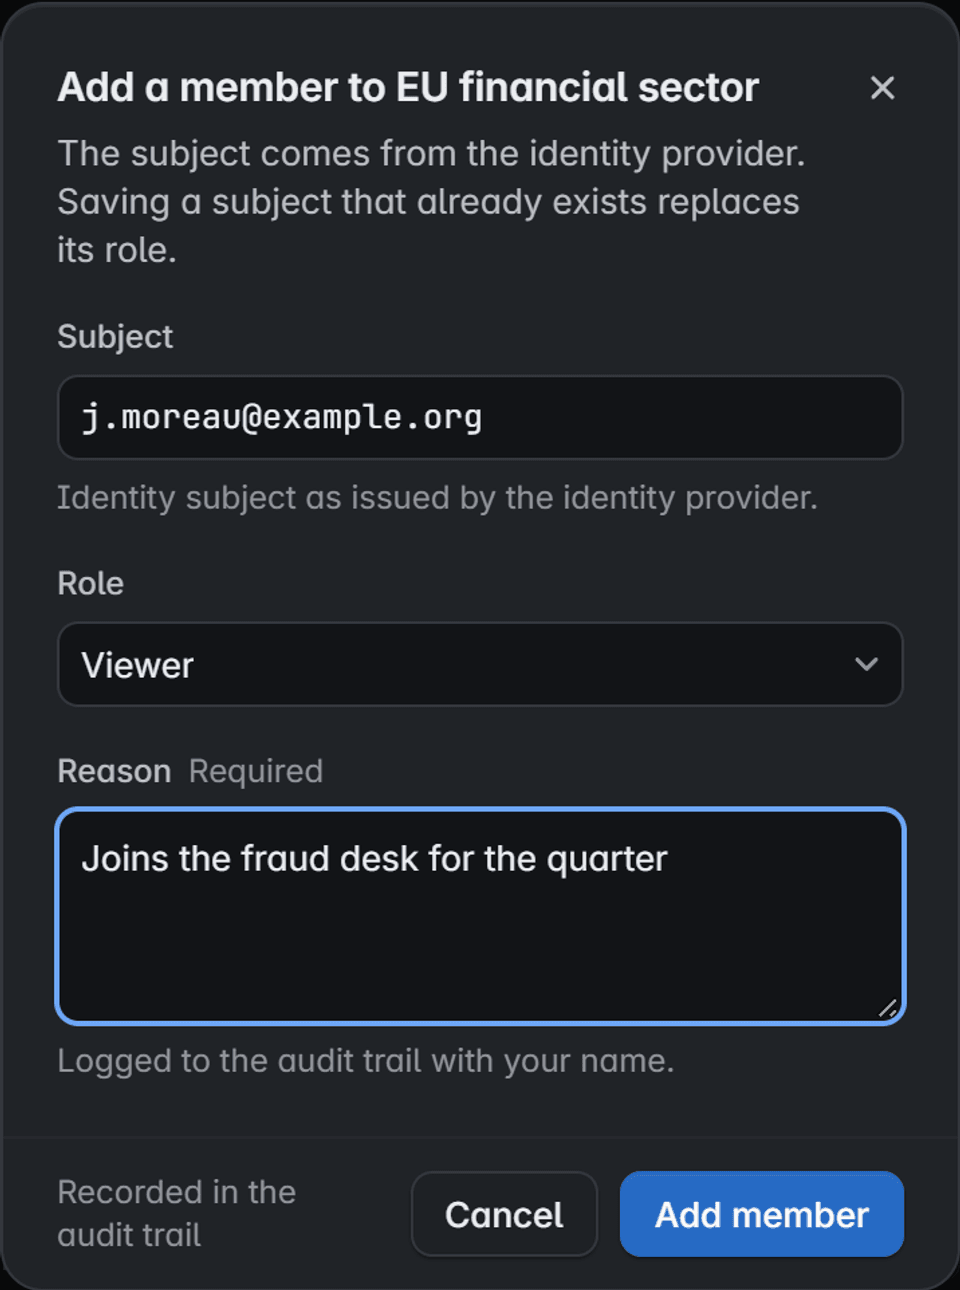
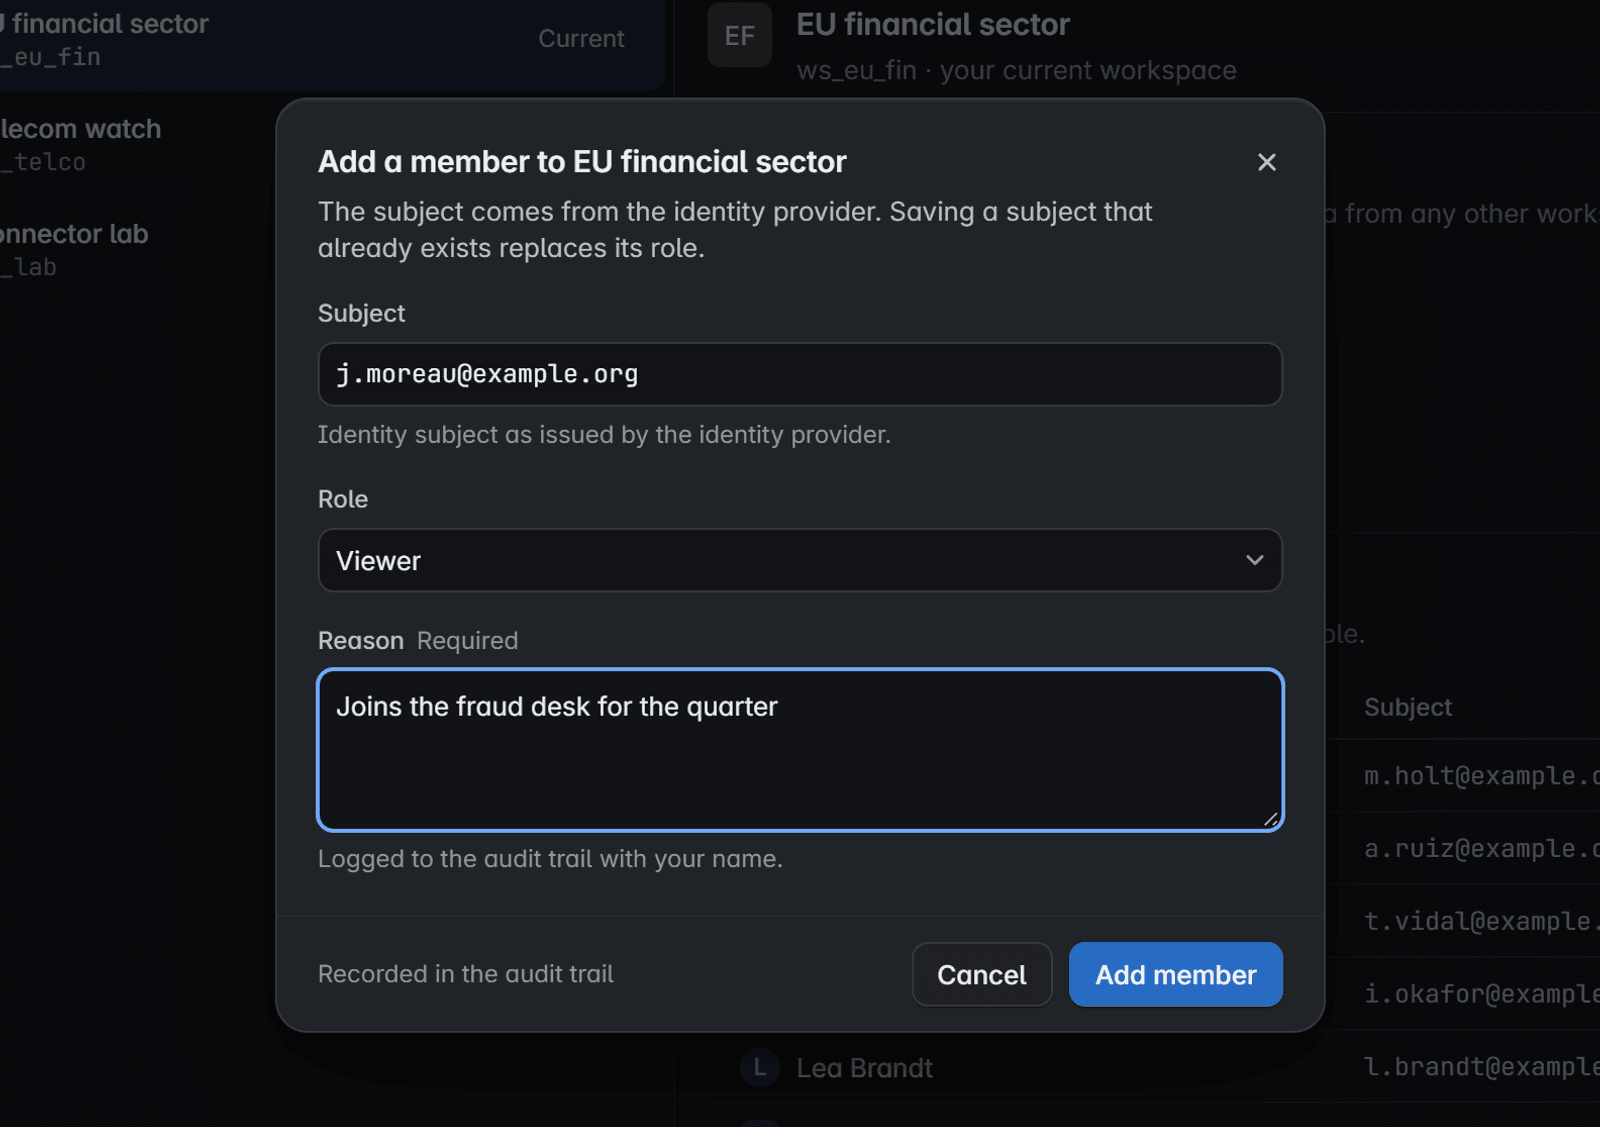
Els membres vénen del vostre proveïdor
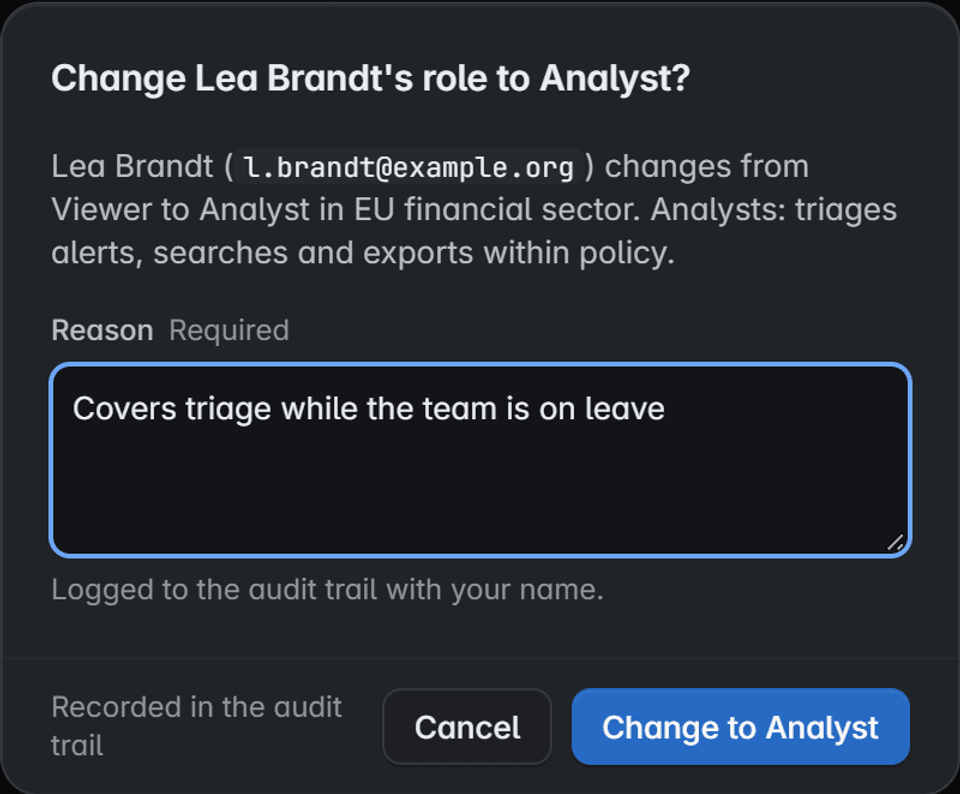
Afegiu una persona per l’identificador que emet el vostre proveïdor, trieu un rol i doneu un motiu. El canvi queda registrat amb el vostre nom.
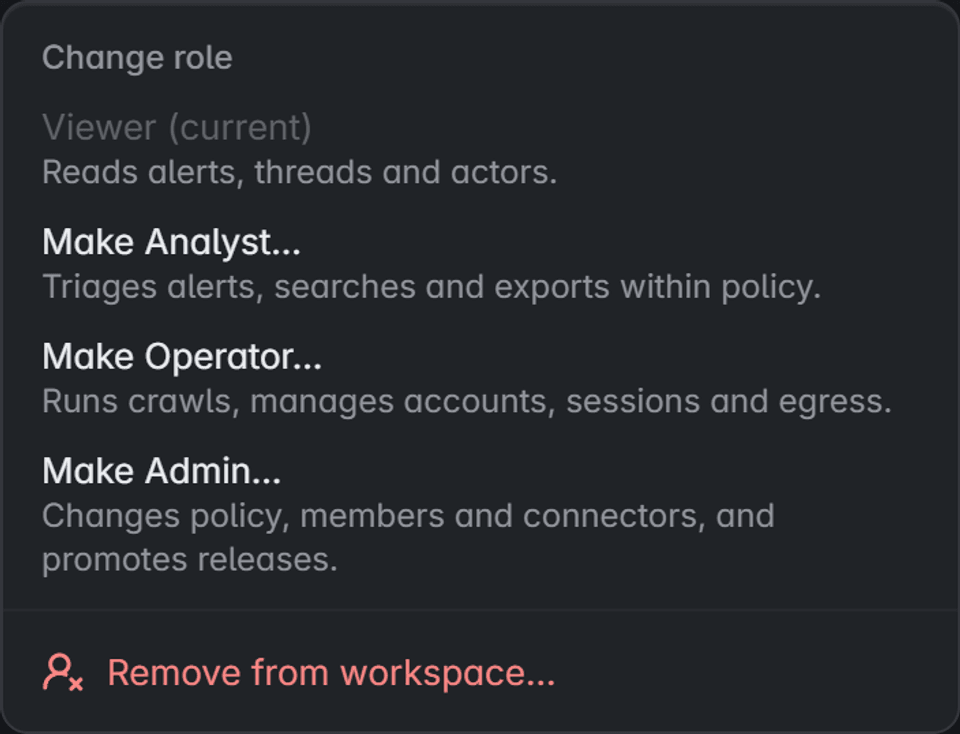
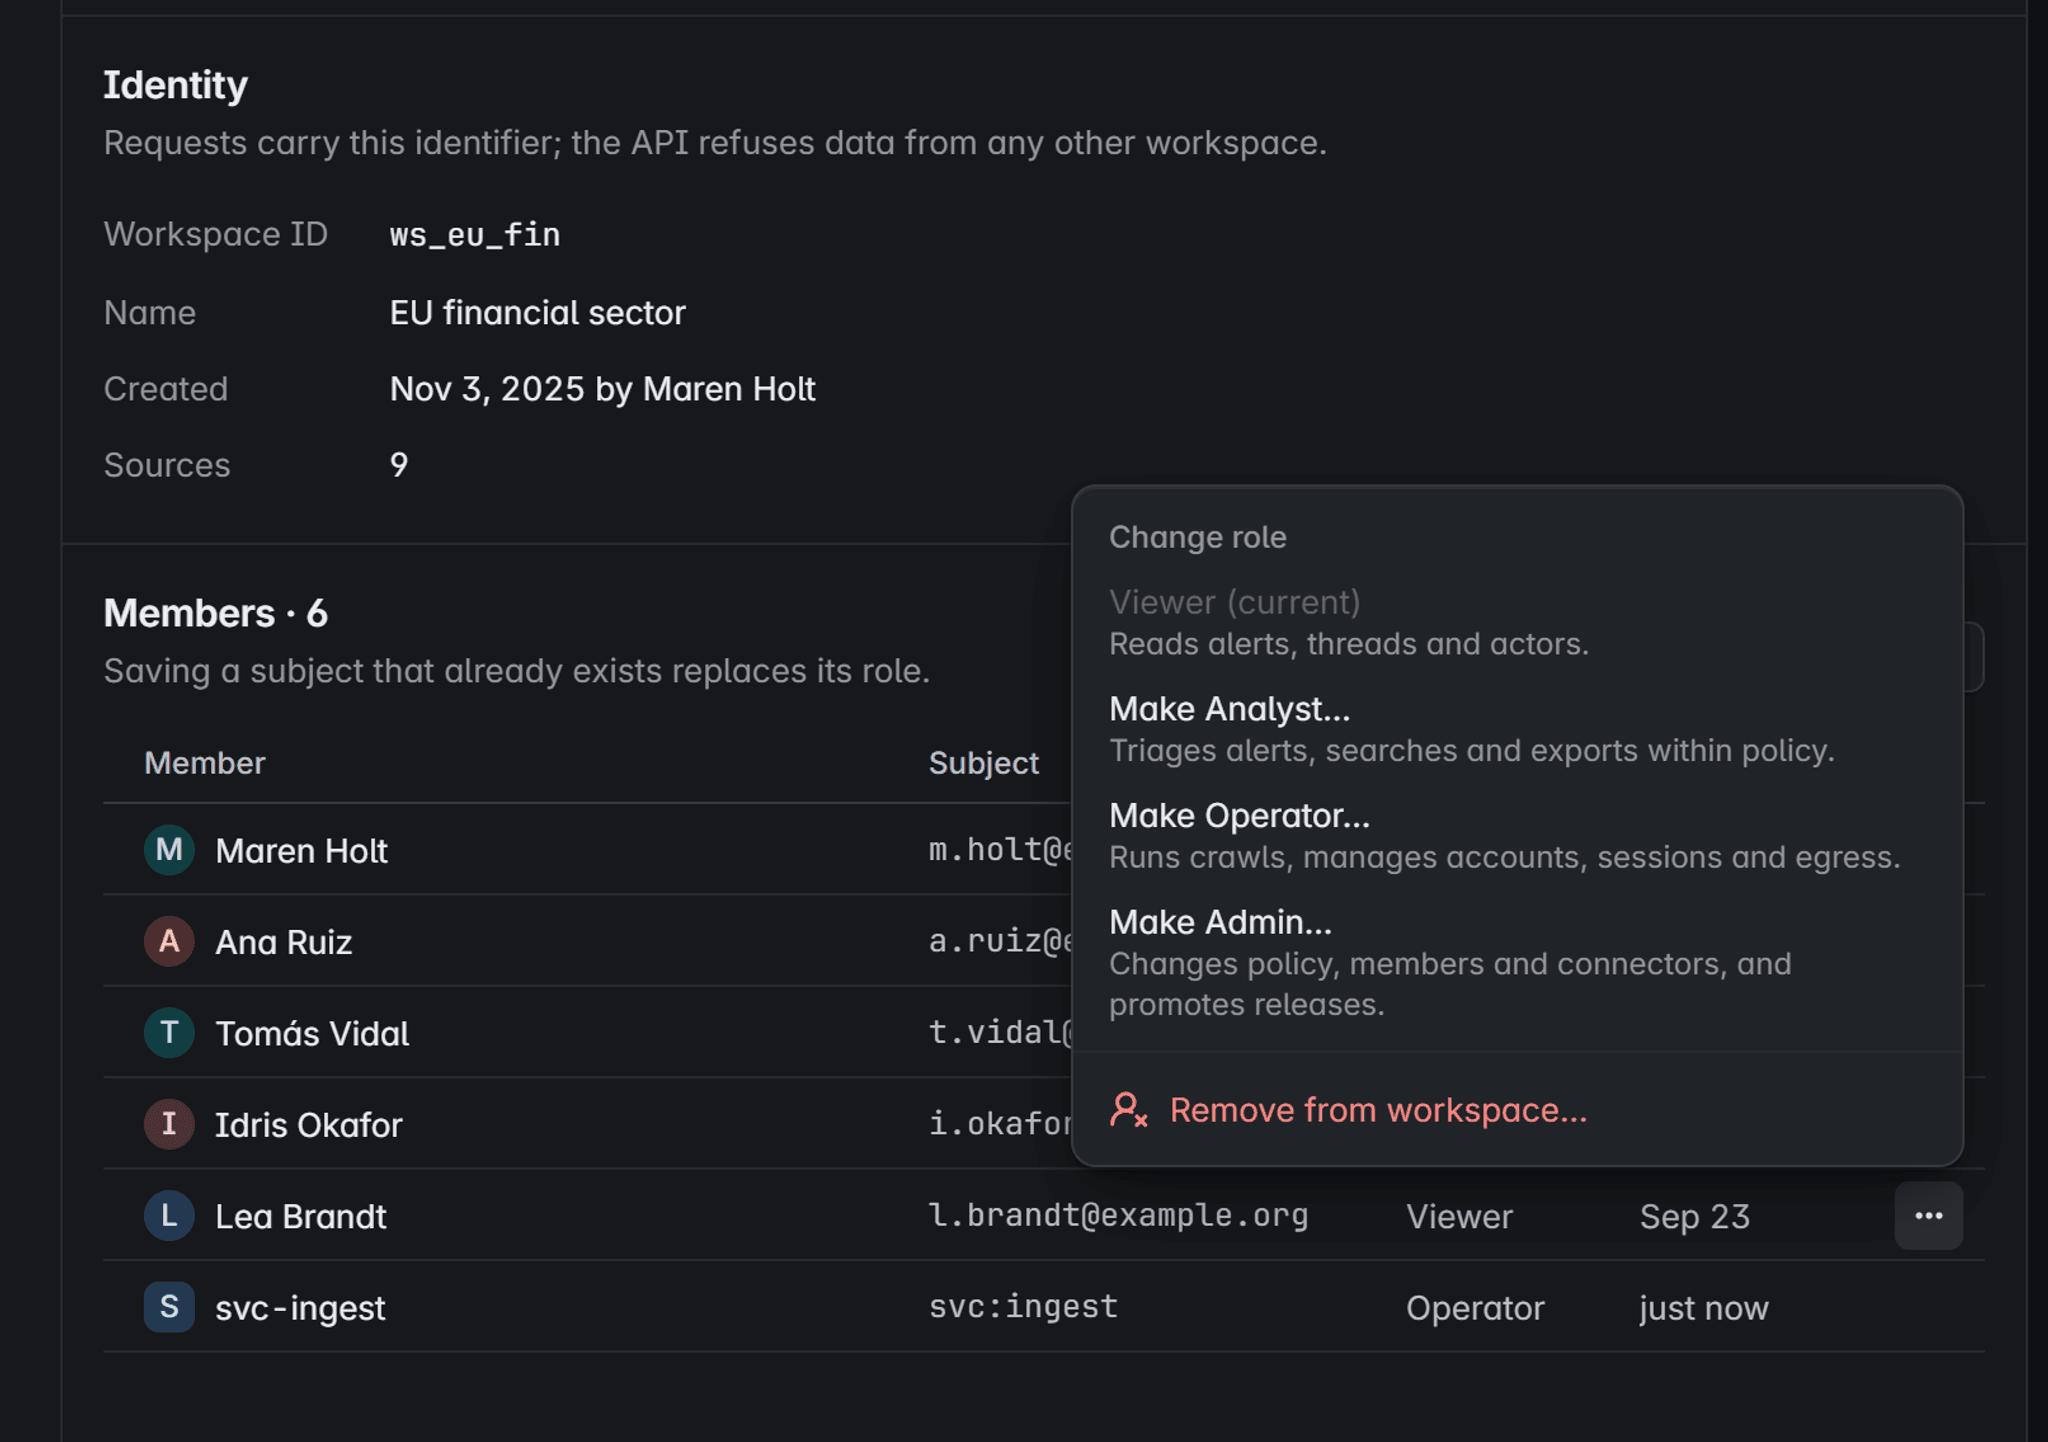
Quatre rols, res d’implícit
Els lectors consulten. Els analistes classifiquen, cerquen i exporten dins de la política. Els operadors gestionen la recollida. Els administradors canvien la política i els membres.
Cada canvi porta un motiu
Canviar un rol o treure un membre demana un motiu i queda al registre d’auditoria. Les accions passades continuen atribuïdes.
Pantalla del producte amb dades fictícies
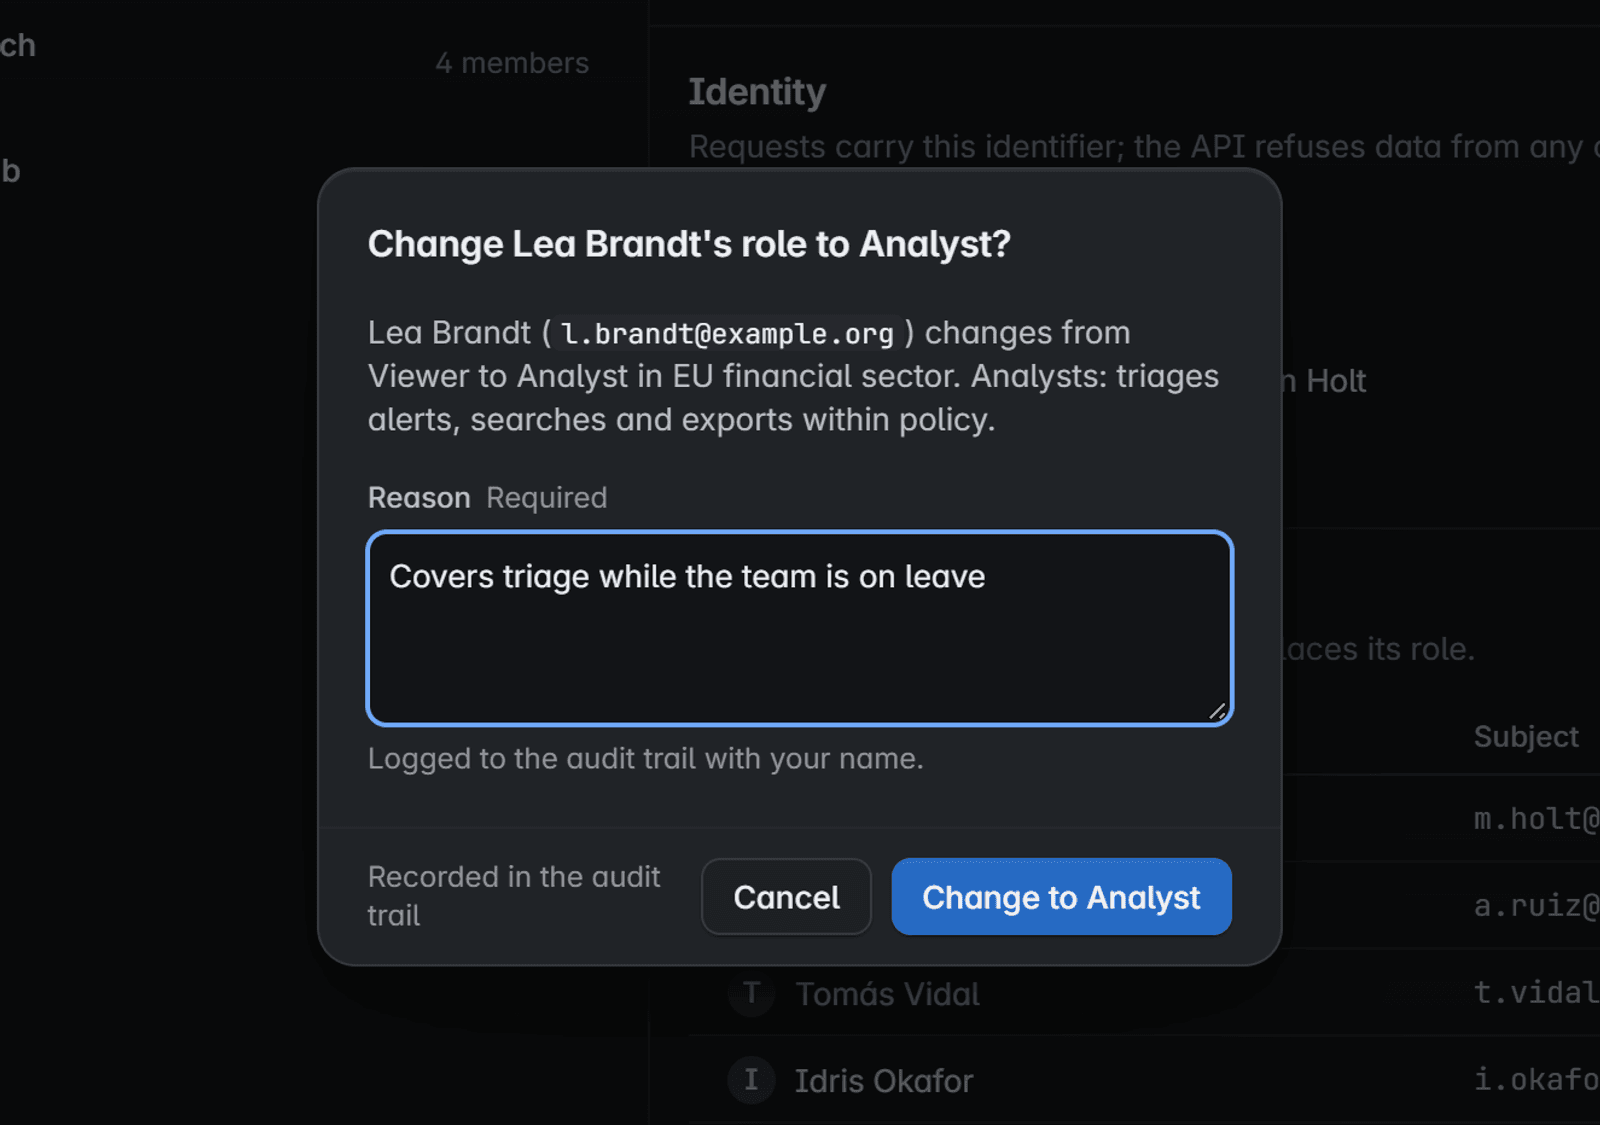
Pantalla del producte amb dades fictícies
Un accés que falla de manera segura
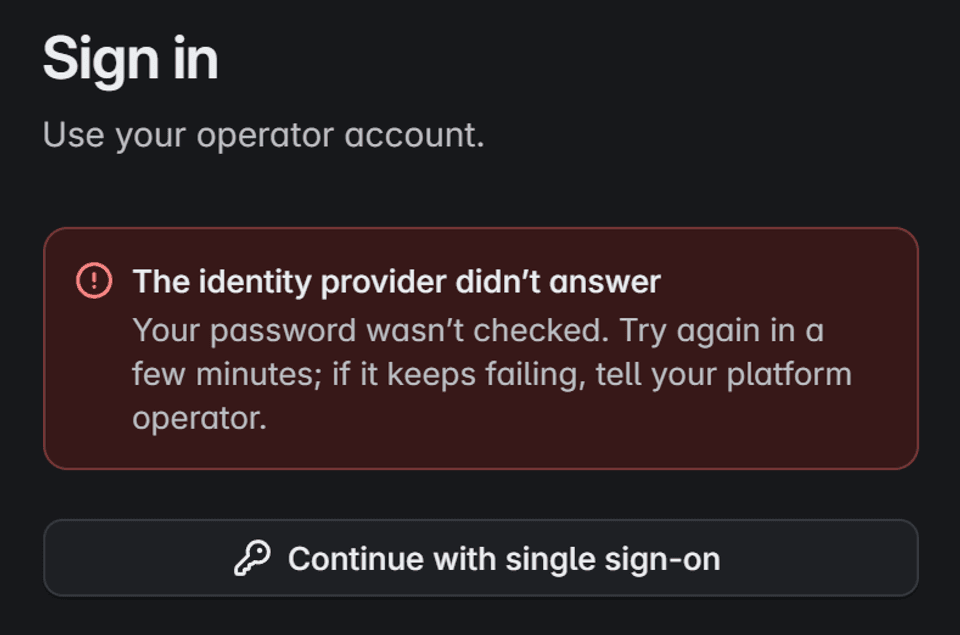
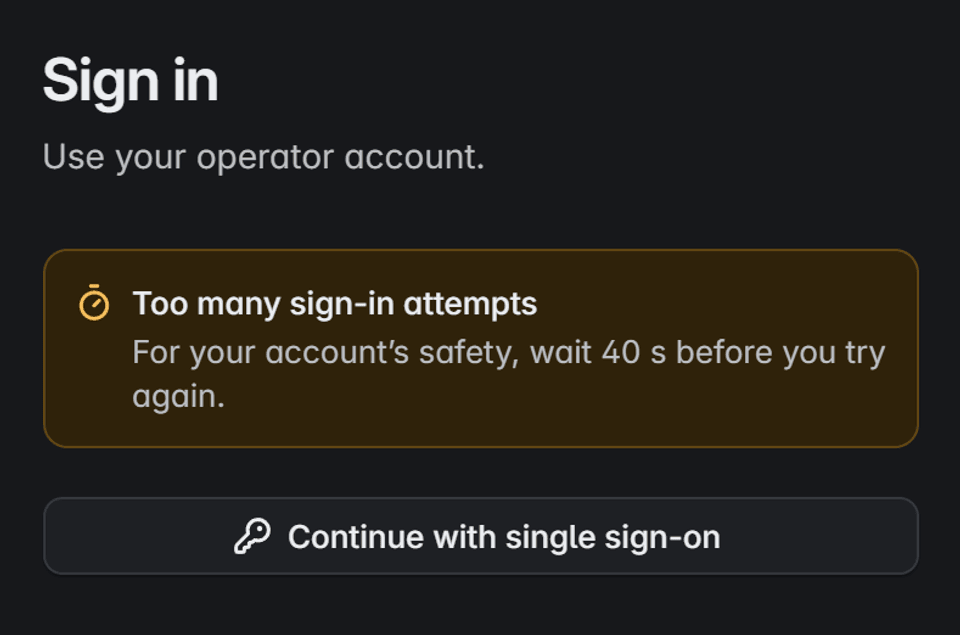
- Accions d’alt impacte
- Esborrar evidència, canviar la retenció o retirar una font demana confirmació explícita, i autenticació multifactor quan el proveïdor la informa.
- Sessions recordades
- Mantenir la sessió iniciada desa la sessió i l’usuari en aquell navegador, mai la contrasenya.
Pantalla del producte amb dades fictícies
Pantalla del producte amb dades fictícies
Què es desa i quant de temps, ho decidiu vosaltres.
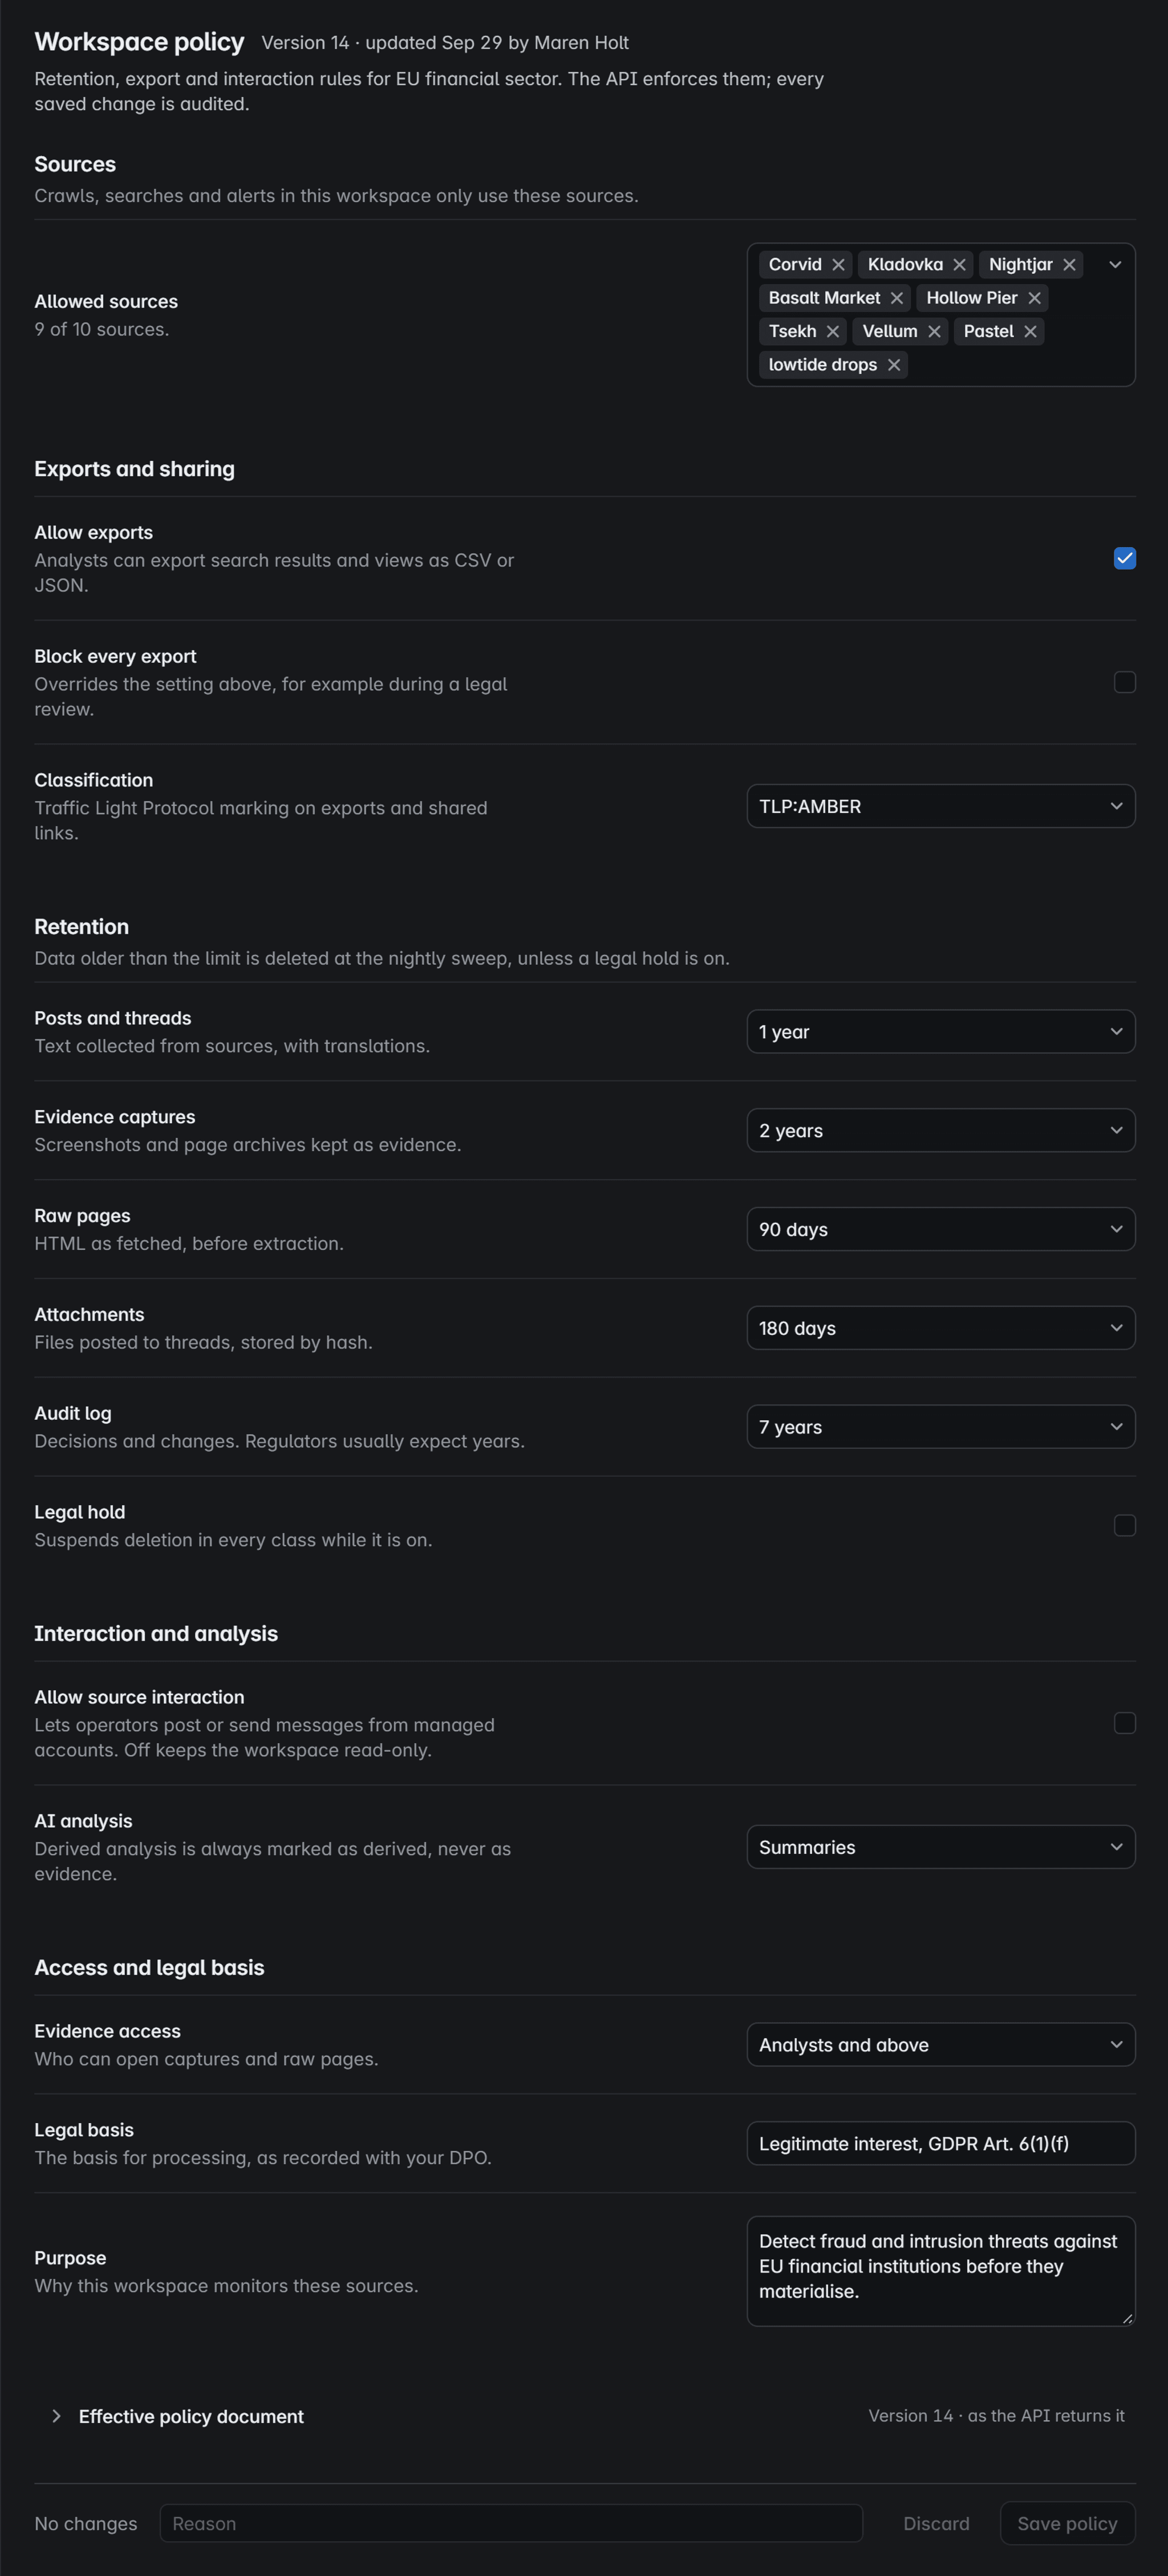
Cada espai de treball té la seva política: fonts, exportacions, retenció i el que pot fer la IA. L’API l’aplica i cada canvi s’audita.
Només les fonts que permeteu
Els rastrejos, cerques i alertes d’un espai de treball fan servir només les fonts que llista la seva política.
Exportacions amb les vostres regles
Permeteu exportar, bloquegeu tota exportació durant una revisió legal i marqueu el que es comparteix amb una classificació Traffic Light Protocol.
Un límit per a cada tipus de dada
Publicacions, captures, pàgines en brut, adjunts i auditoria tenen el seu propi límit. La retenció legal suspèn tot esborrat.
Només lectura, IA etiquetada
La interacció amb les fonts queda desactivada tret que la permeteu. La sortida de la IA sempre es marca com a derivada, mai com a evidència.
Qui obre l’evidència
Decidiu qui pot obrir captures i pàgines en brut, i deixeu registrats la base legal i la finalitat.
Es mostra abans d’esborrar res
Desar demana un motiu i mostra la diferència. Un límit més curt avisa del que esborrarà el sondeig d’aquesta nit.
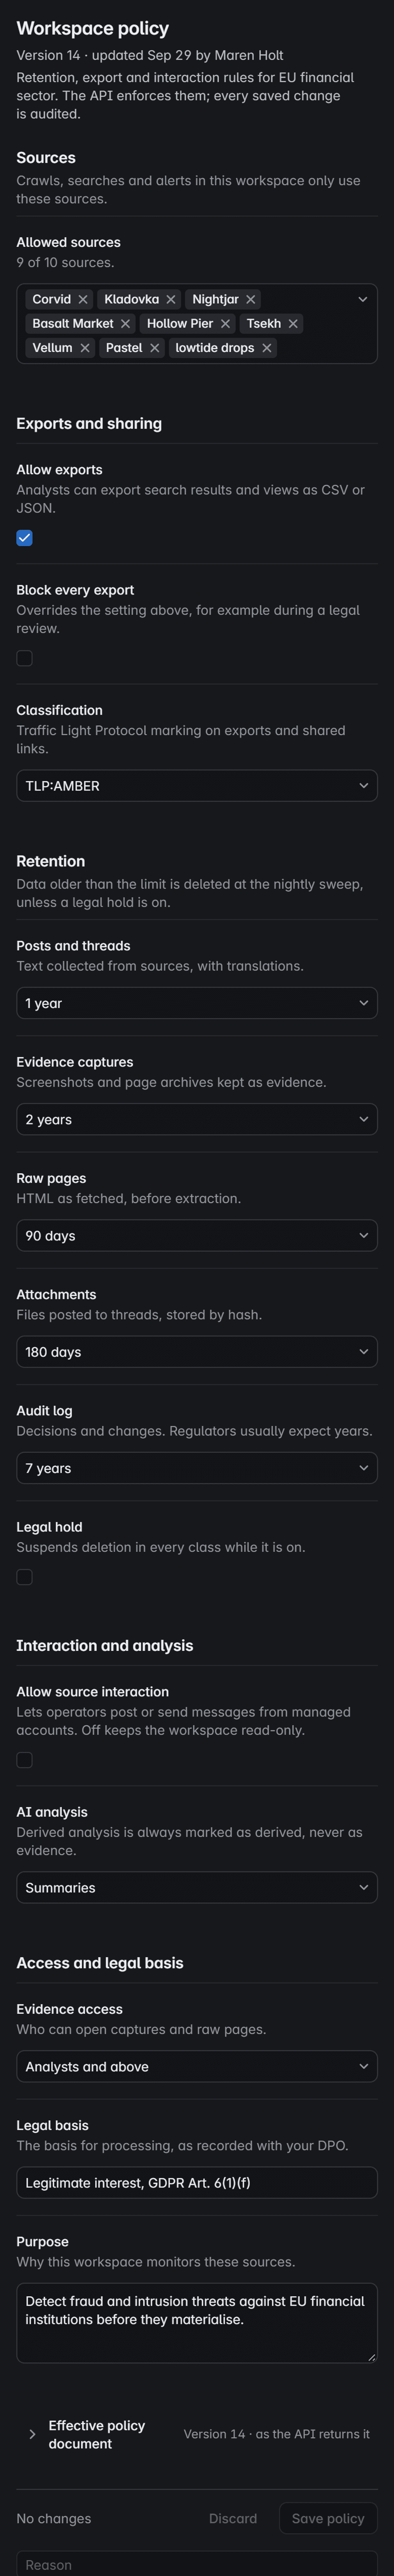
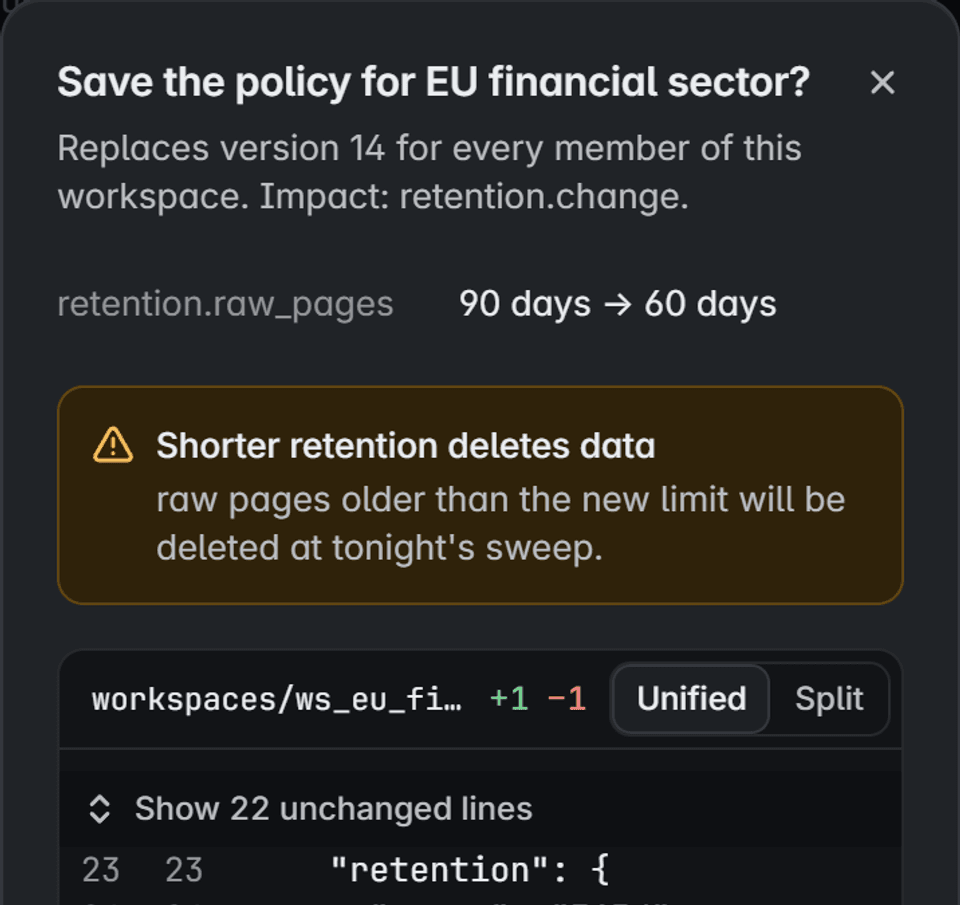
Pantalla del producte amb dades fictícies
Els secrets es queden al vostre magatzem.
Accessos a fonts, credencials de sortida i claus de models viuen al vostre magatzem de secrets. Corvidint en desa una referència, mai el valor.
workspacesws_eu_finEspaisourcesbasaltFontloginCredencial
On un secret no apareix mai
- Rotació
- Roteu un valor al magatzem i la consola mostra una versió nova, sense revelar cap dels dos valors.
- Retirada
- Retirar una font revoca els secrets que feia servir.
- Fitxers de configuracióLa configuració desa la ruta al magatzem, mai el valor.
- Registres i mètriquesLa redacció manté els valors fora dels registres, i ni els noms ni les etiquetes de mètriques els porten.
- Còpies de dadesLes còpies porten només rutes de referència, mai material secret.
- El navegadorLa consola veu ruta, versió i presència. El material desat mai no se li envia.
- L’auditoriaEls esdeveniments registren què s’ha fet i qui ho ha fet, mai el secret.
Una recuperació assajada, no suposada.
Una còpia que mai no s’ha restaurat no és de fiar. Els simulacres de restauració s’executen de manera programada i proven cada pas.
Restaurar els registres
El sistema de registre torna primer, des de la darrera còpia o des d’un punt en el temps.
Verificar l’evidència
Cada captura es comprova contra la seva empremta SHA-256 abans de comptar.
Reconstruir la cerca
La cerca es reconstrueix a partir dels registres. Mai no es restaura des d’un abocament.
Reprendre des de punts de control
Cada font continua des de l’últim punt de control durador, no des del principi.
Provar que no hi ha duplicats
Les publicacions processades de nou s’aparellen amb el que ja existeix, mai es compten dues vegades.
Traçar el llinatge
Cada publicació torna a enllaçar amb la seva captura i amb l’execució que la va recollir.
- Simulacres programats
- Els simulacres s’executen de manera programada fora de producció. Llançar-ne un a mà demana confirmació.
- Objectius per servei
- Els objectius de punt i de temps de recuperació es fixen per a cada servei que executeu.
- Errors assajats
- S’assagen caigudes de processos, reinicis de la base de dades i errors de xarxa; els punts de control, l’evidència i la cerca han de continuar coherents.
Intel·ligència d’amenaces autoallotjada, on es queda la vostra evidència.
Les respostes breus al que primer pregunta una revisió de seguretat.
- Desplegament
- Kubernetes o Docker Compose, al vostre entorn
- Identitat
- Inici de sessió únic per OIDC amb el vostre proveïdor
- Rols
- Lector, analista, operador i administrador, per espai de treball
- Aïllament
- Espais de treball aplicats per l’API a cada petició
- Accions d’alt impacte
- Confirmació explícita abans d’executar-se
- Auditoria
- Cada decisió registrada i atribuïble, també les denegades
- Retenció
- Un límit per classe de dada, amb retenció legal
- Recuperació
- Còpies de seguretat i simulacres de restauració programats
- Secrets
- Al vostre magatzem, referenciats per ruta
- Xarxa
- Trànsit sortint denegat per defecte, sortida per font
- Models d’IA
- Locals, autoallotjats o del proveïdor que trieu
- Evidència
- Captures segellades amb una empremta SHA-256
- Integració
- API REST versionada i webhooks
Només el que està autoritzat, només per observar.
Corvidint vigila només fonts a les quals la vostra organització està autoritzada a accedir. Mai no eludeix controls d’accés, no compromet comptes ni explota llocs web.
Les dades filtrades mai no es descarreguen, i la sortida de la IA mai no es tracta com a evidència.
Llegir la política d’ús responsableVegeu-ho amb les vostres fonts.
Digueu-nos què necessiteu. Us mostrarem una captura en directe, des de la publicació fins al registre segellat.
Preferiu el correu? Escriviu-nos a [email protected].