Voyez l’underground, gardez la preuve.
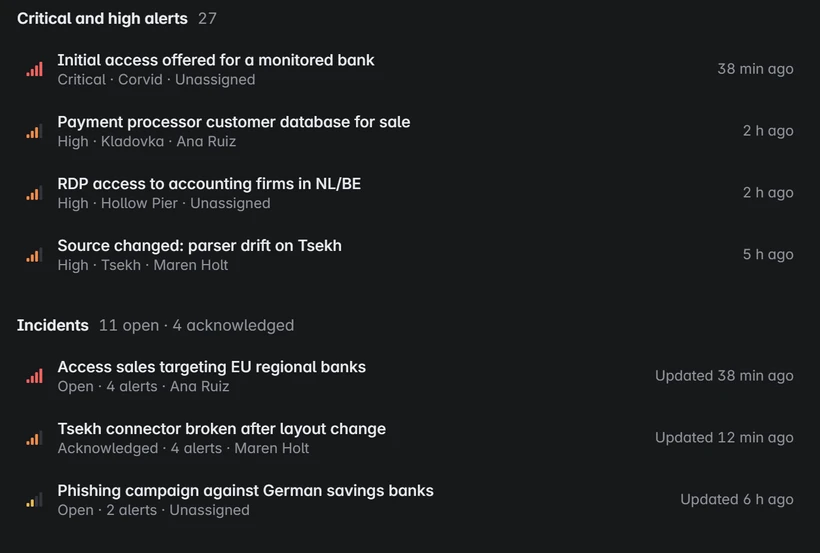
Surveillez forums, communautés fermées, services onion et sites de fuite de ransomware. Repérez fuites de données, identifiants exposés et acteurs qui les exploitent, chacun lié à une capture scellée.
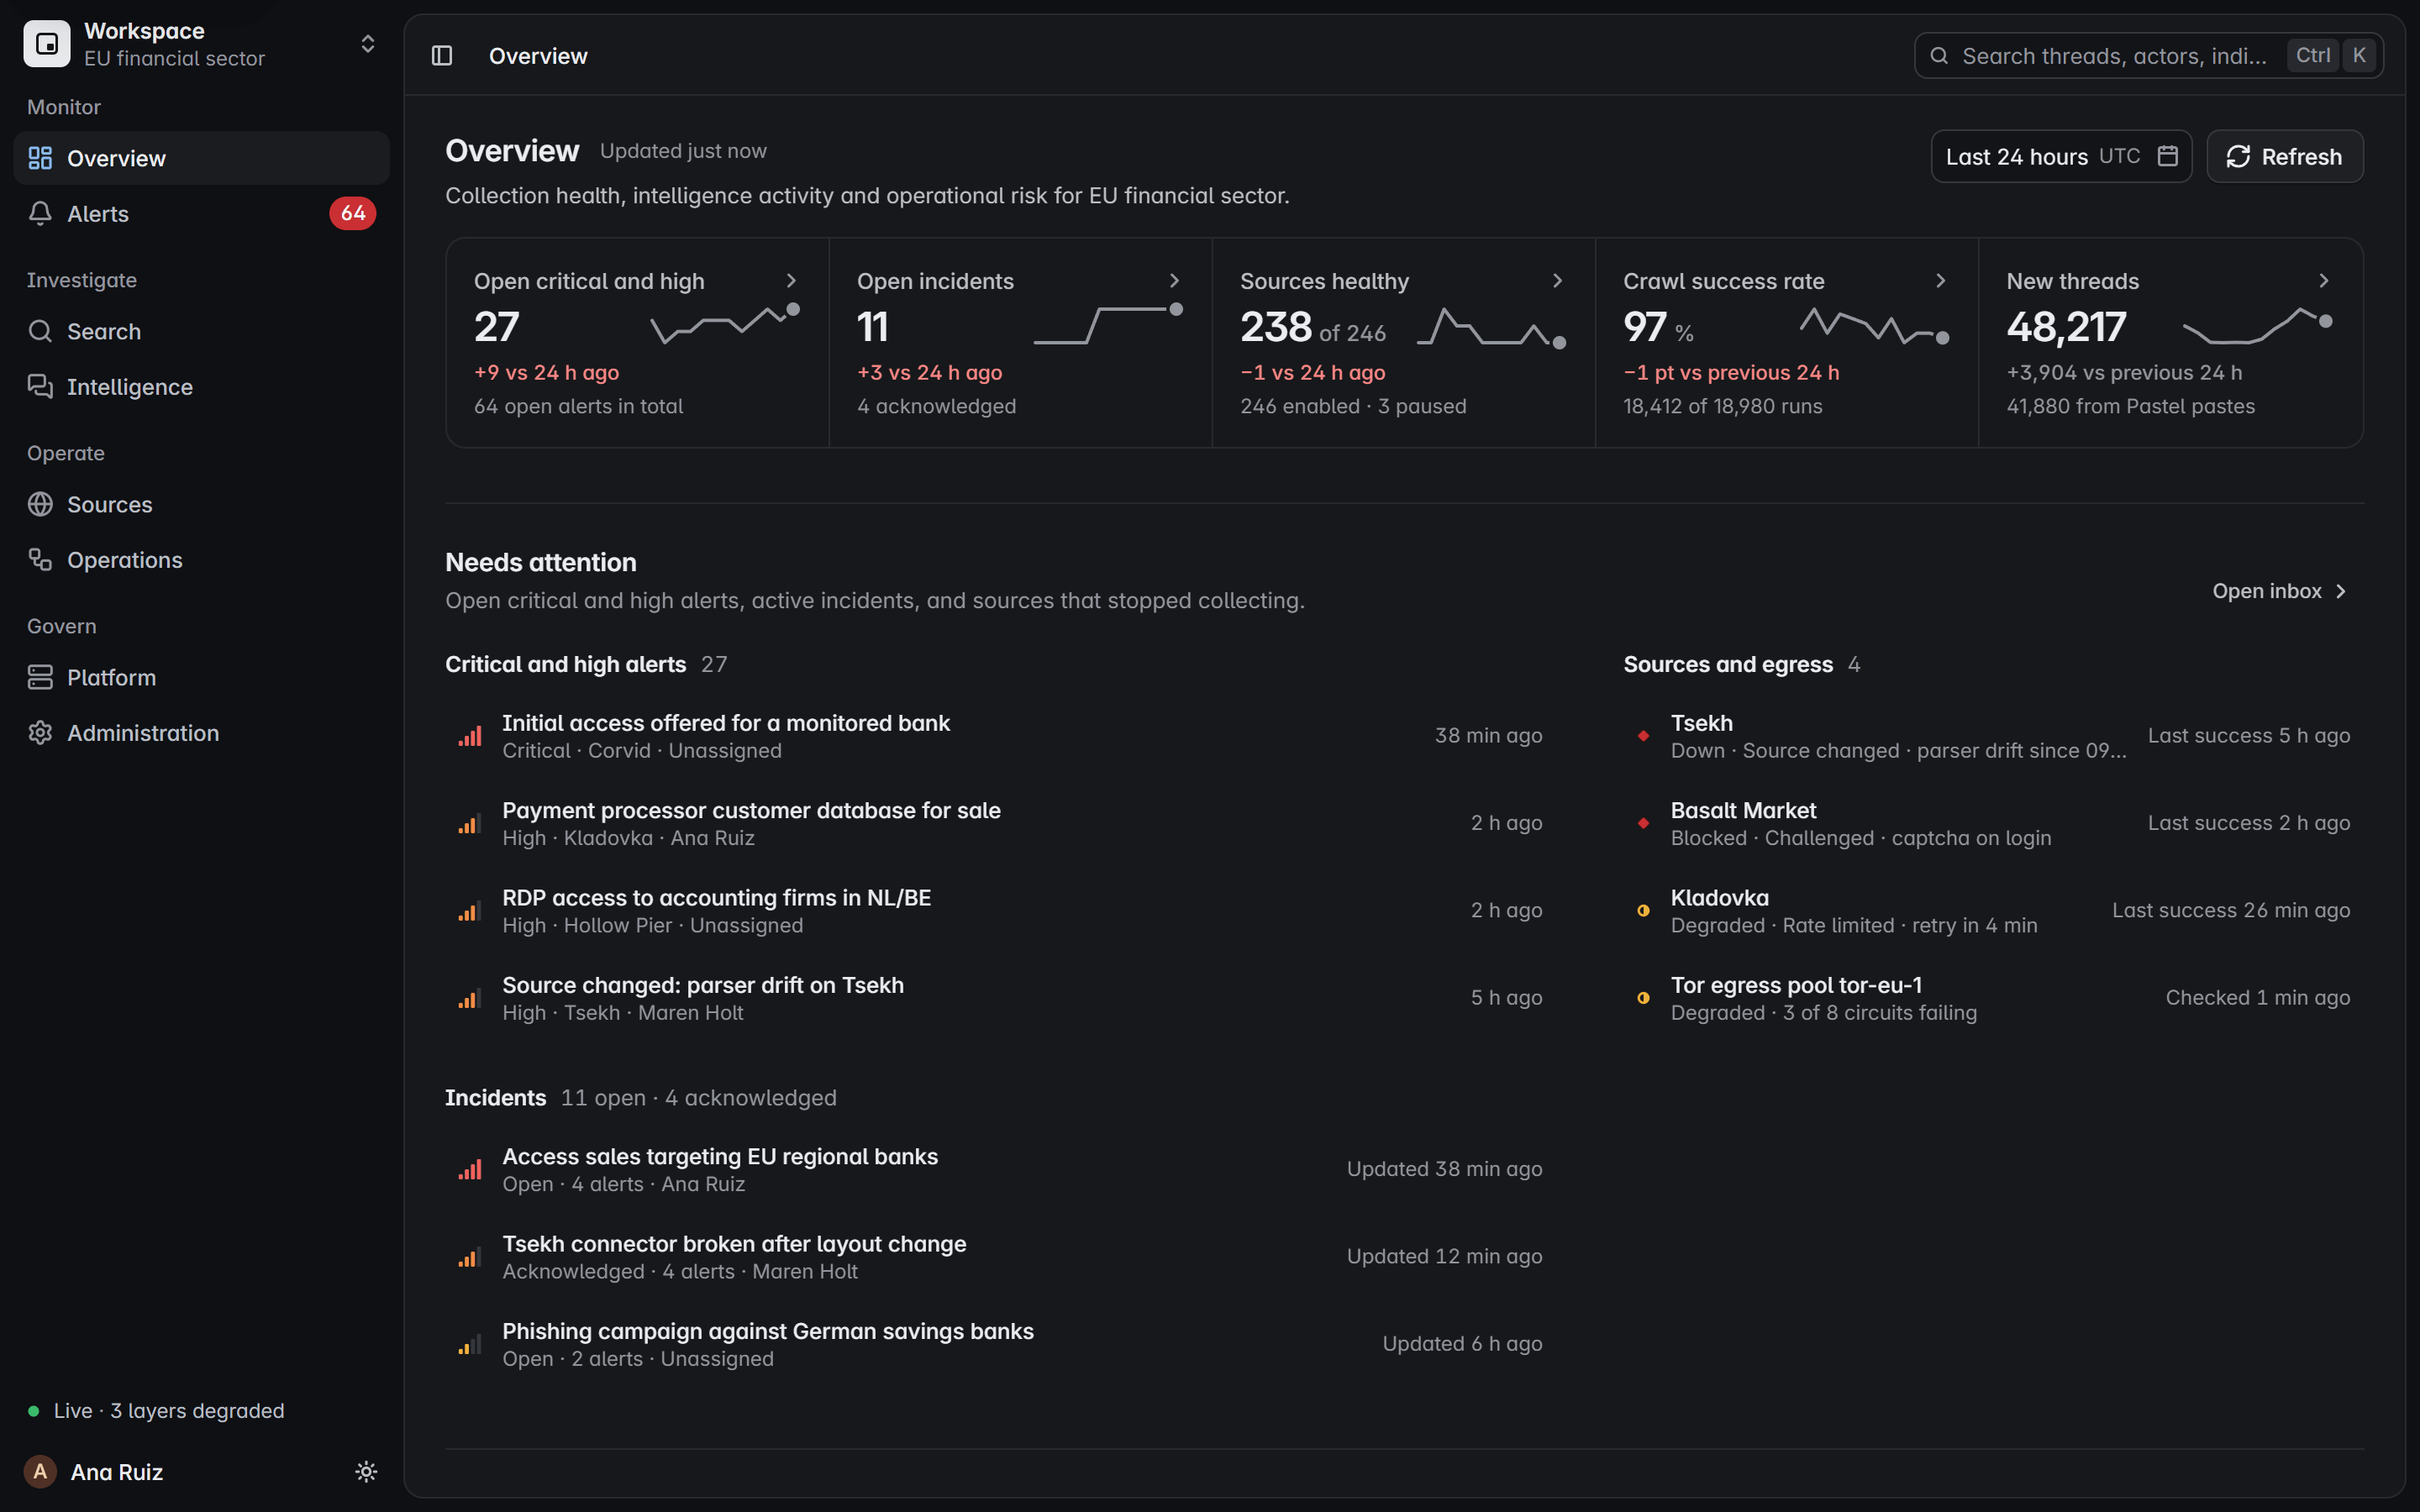
Surveillance du dark web là où vos outils ne voient rien.
Surveillance continue du dark web : forums, communautés fermées, sources du deep web et services onion, dans de nombreuses langues, cyrillique compris.
Écrans du produit avec des données fictives
Forums publics
Nouveaux fils, réponses et modifications détectés à intervalle régulier.
Revérifié à intervalle régulier
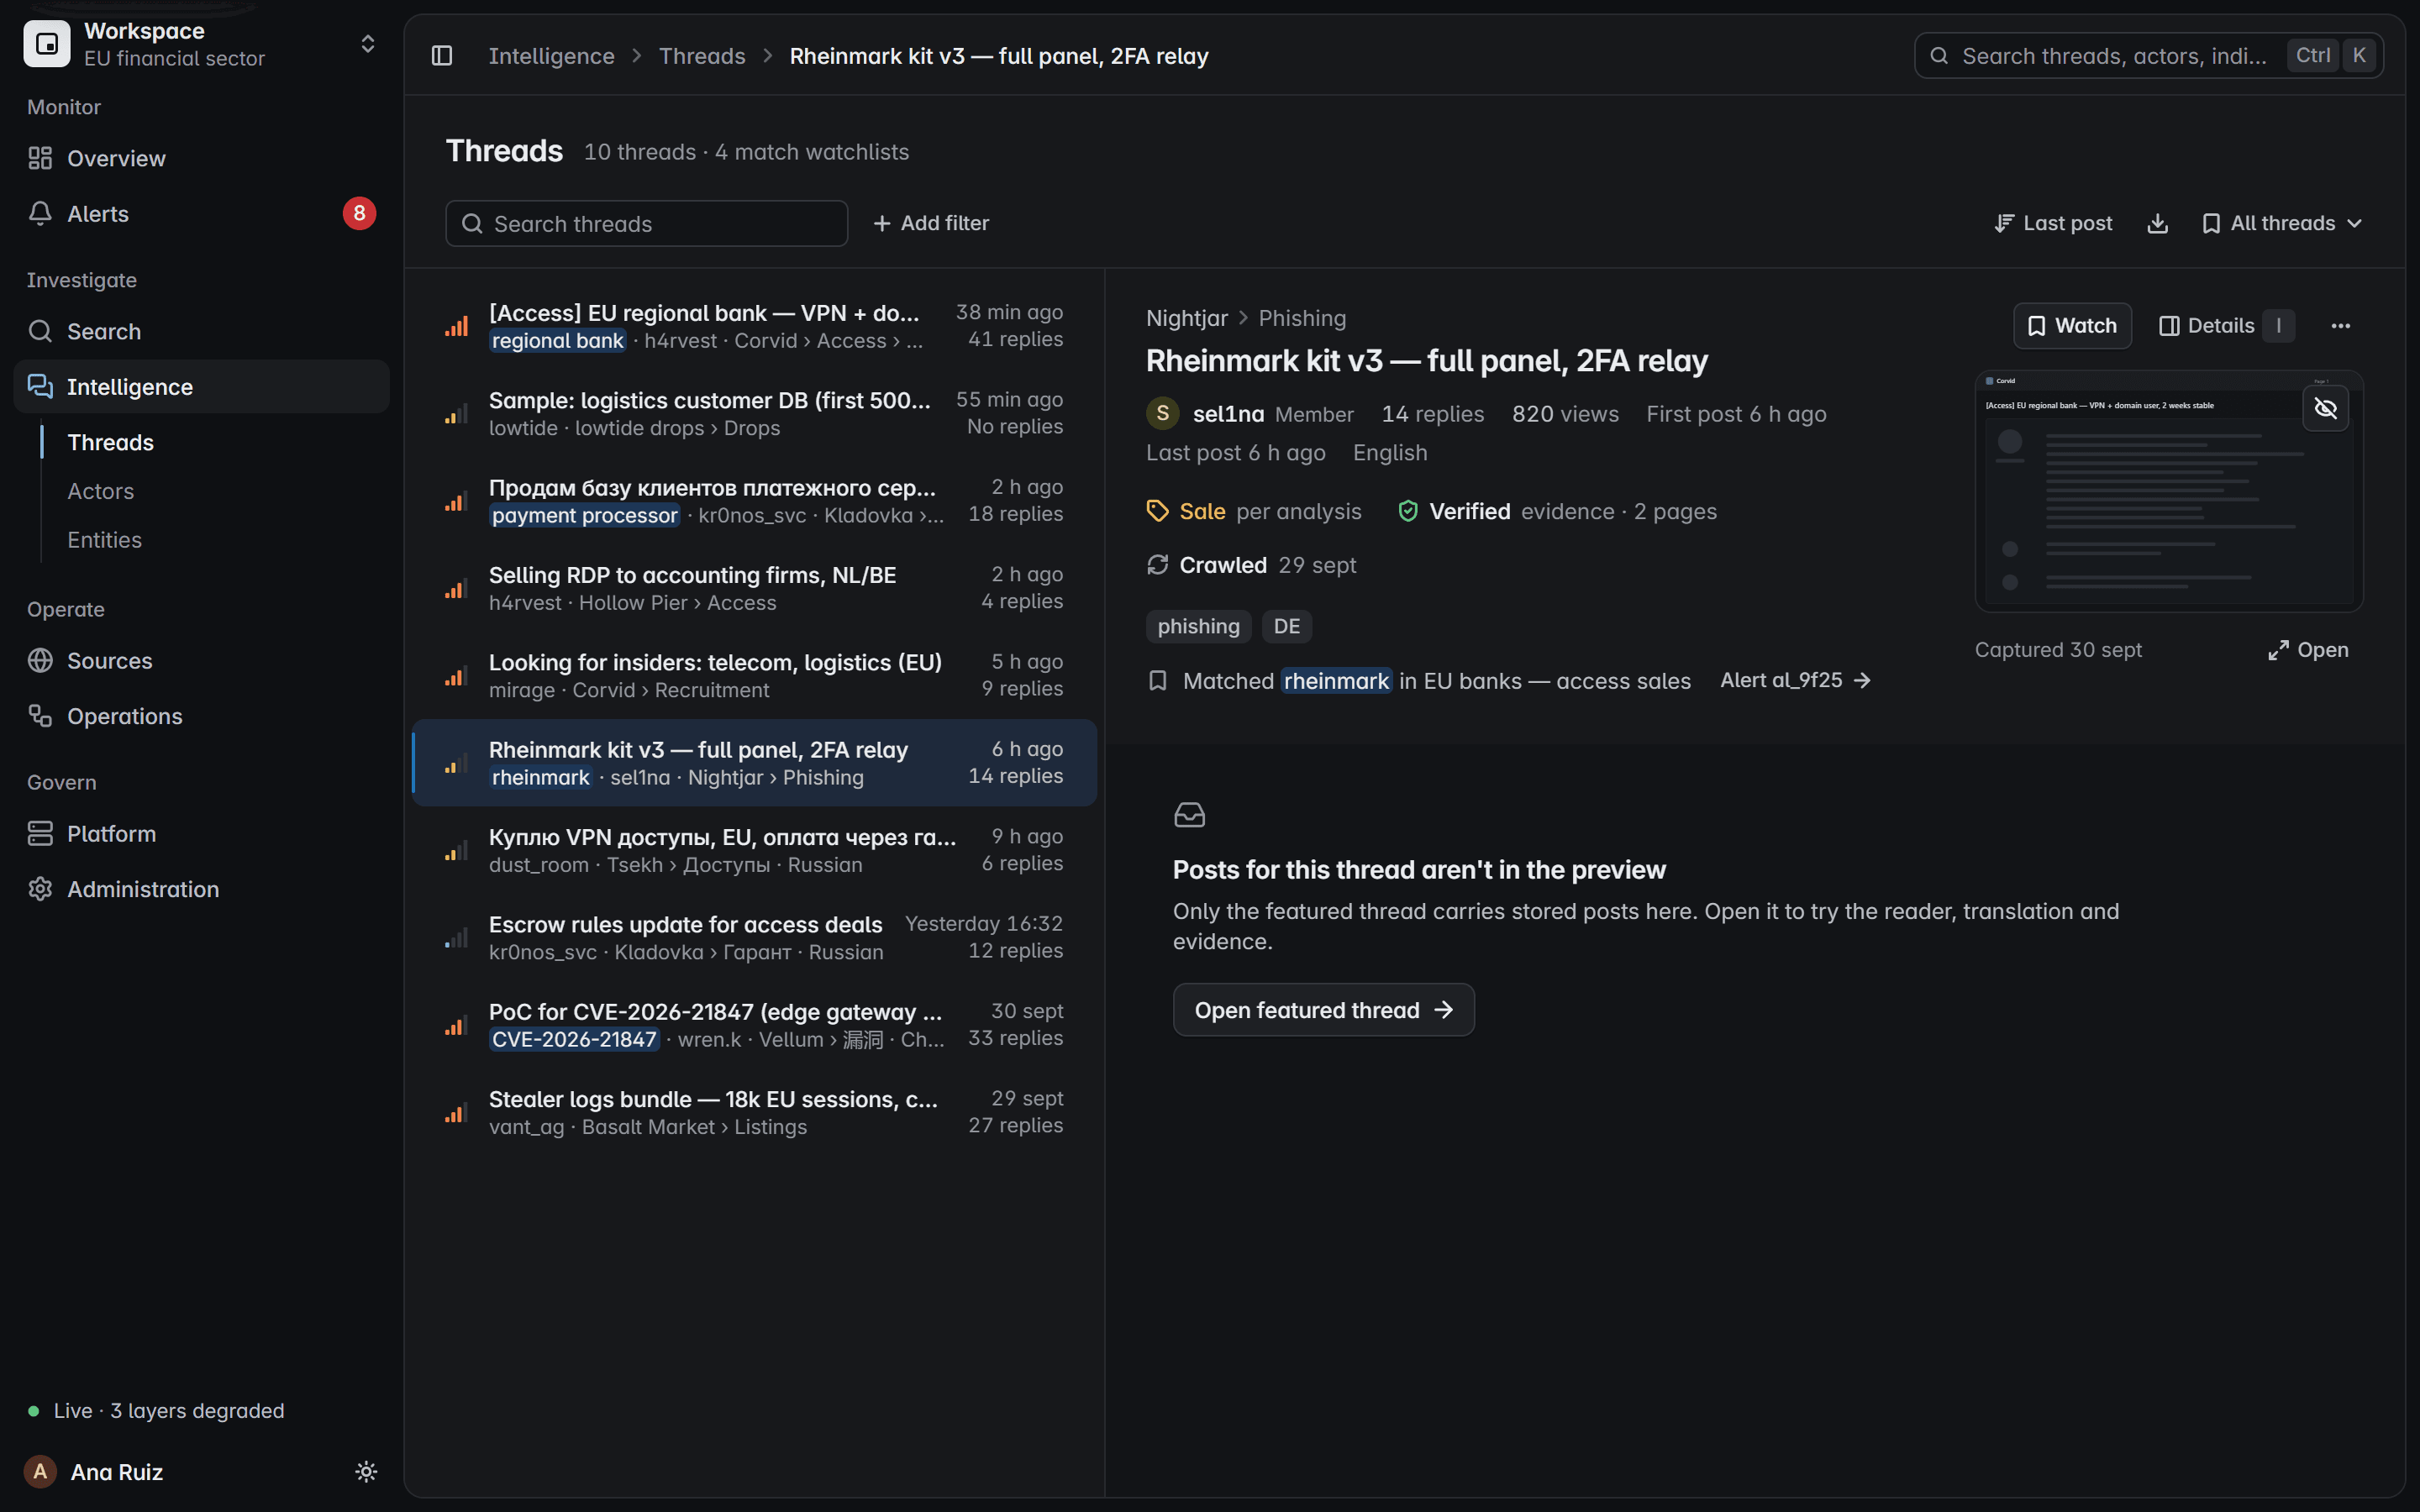
Communautés fermées
État de la session contrôlé et problèmes d’accès signalés, sur un accès que votre organisation est autorisée à utiliser.
Problème d’accès signalé
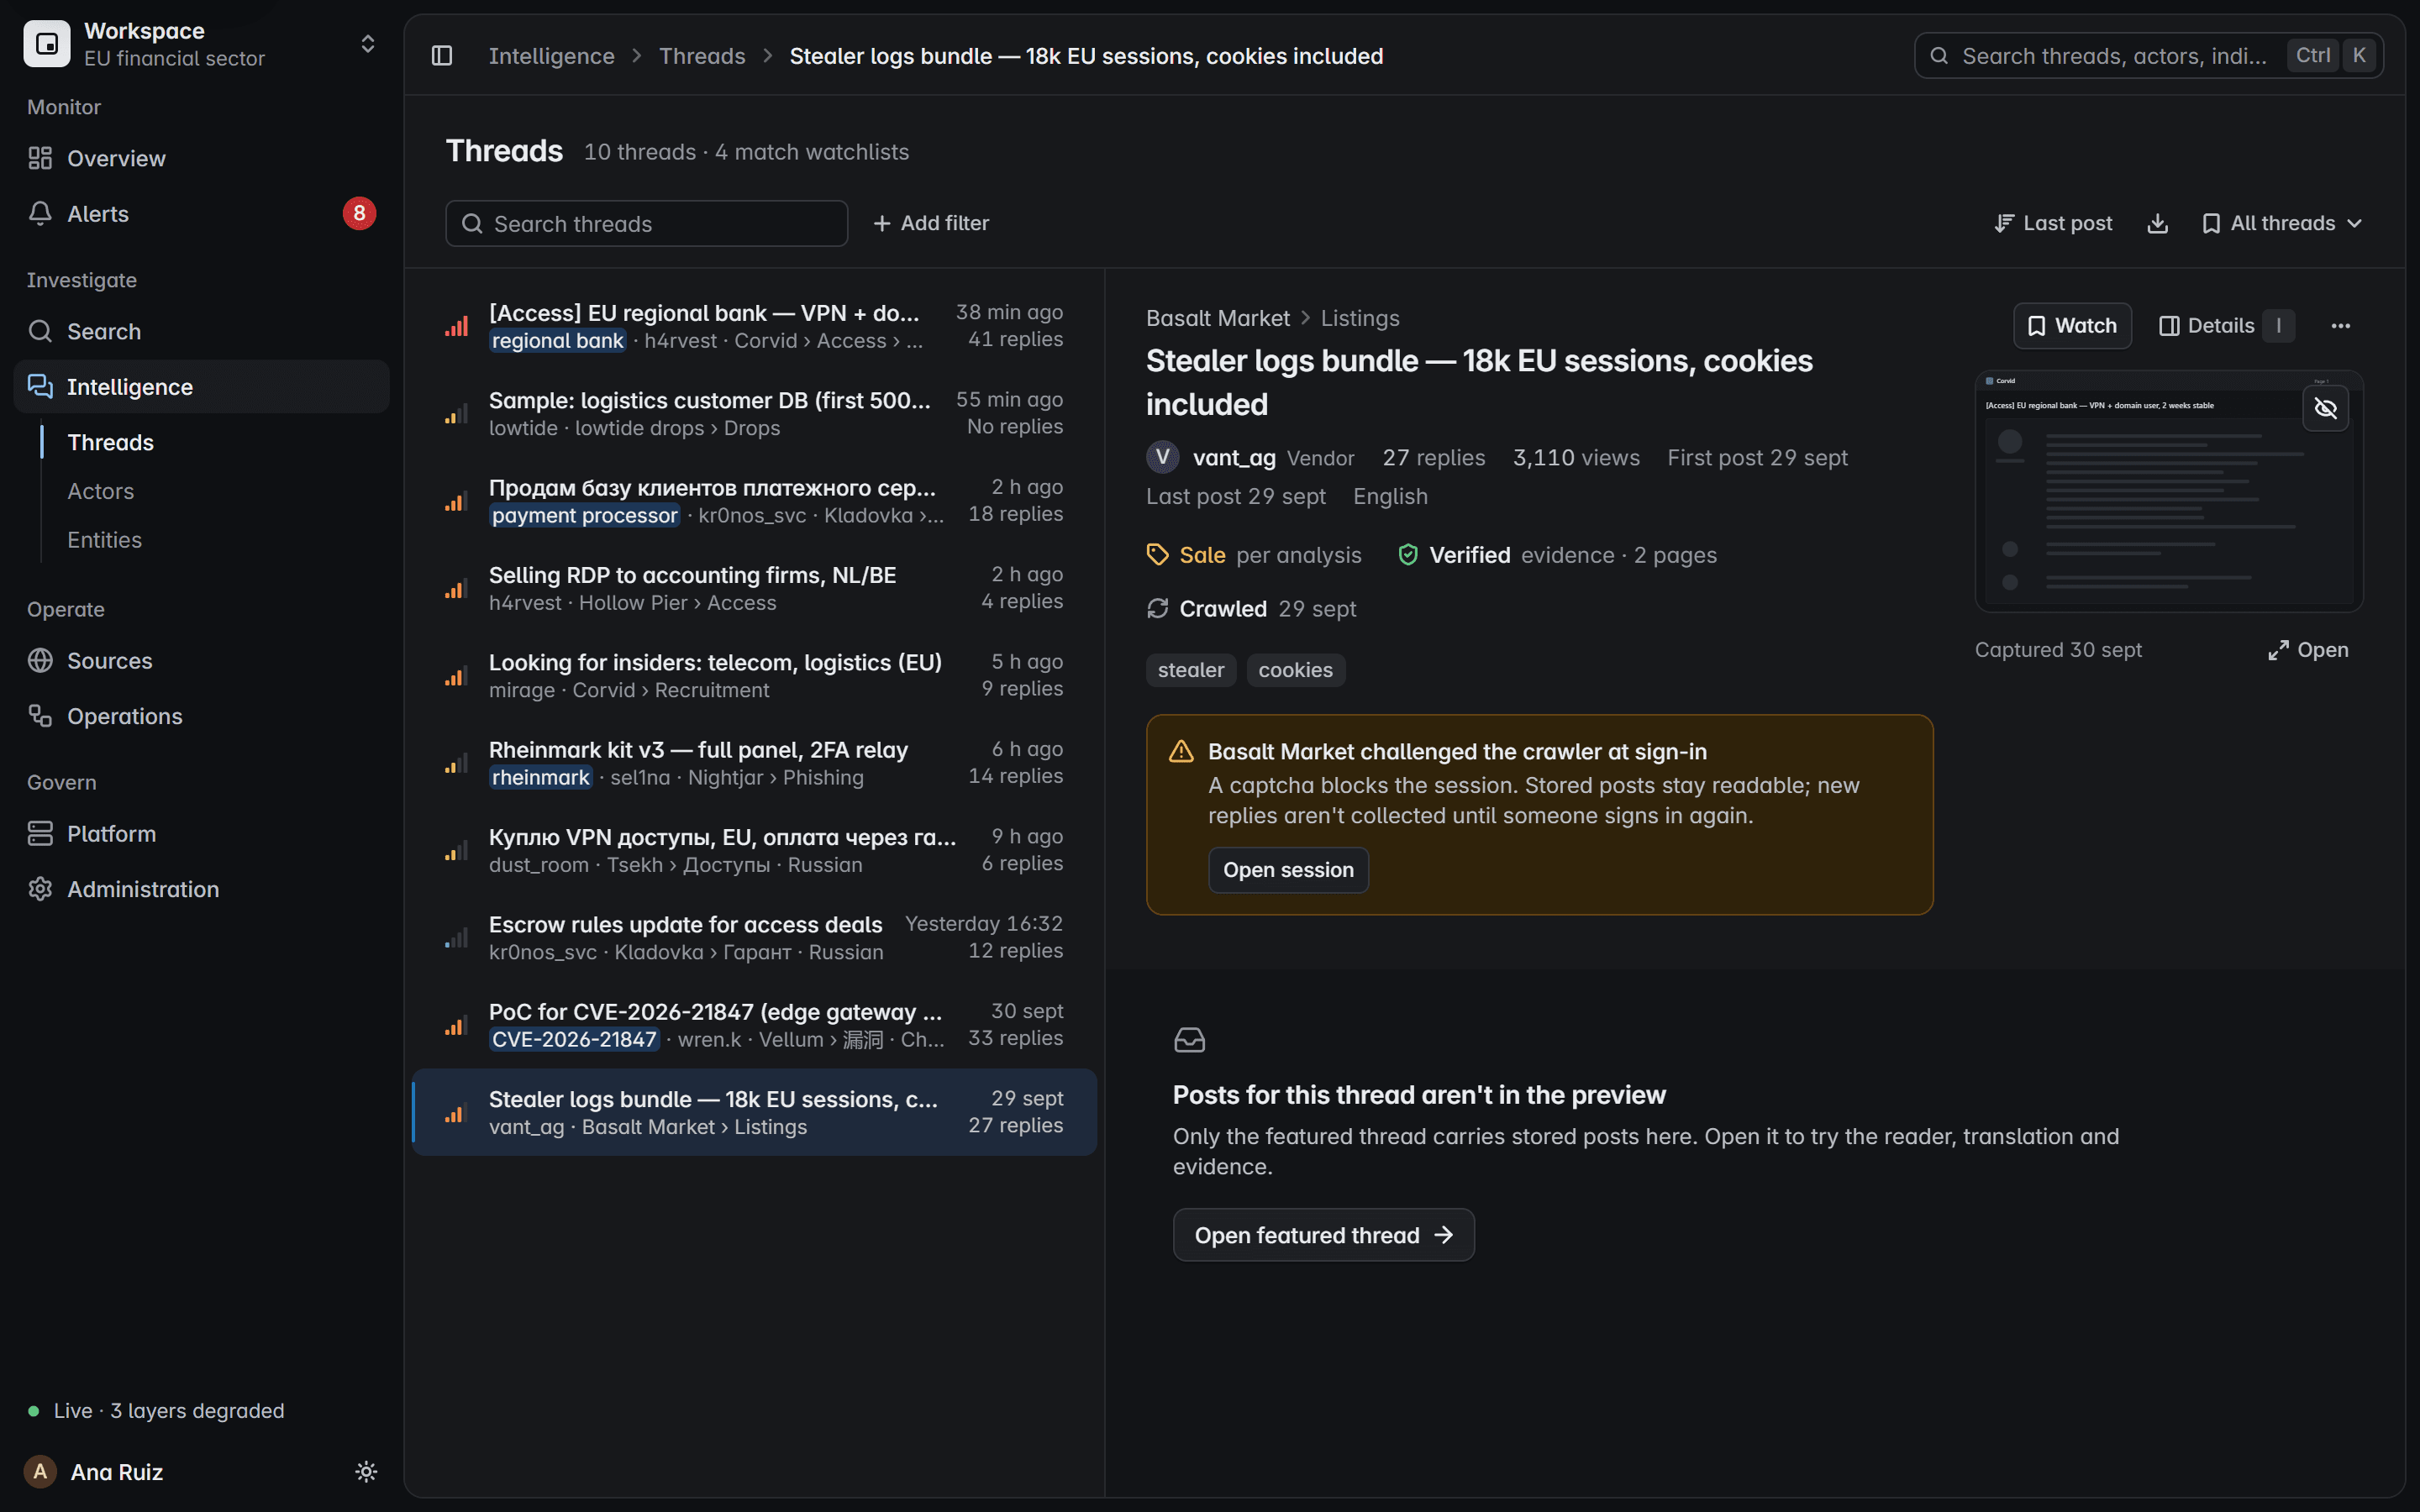
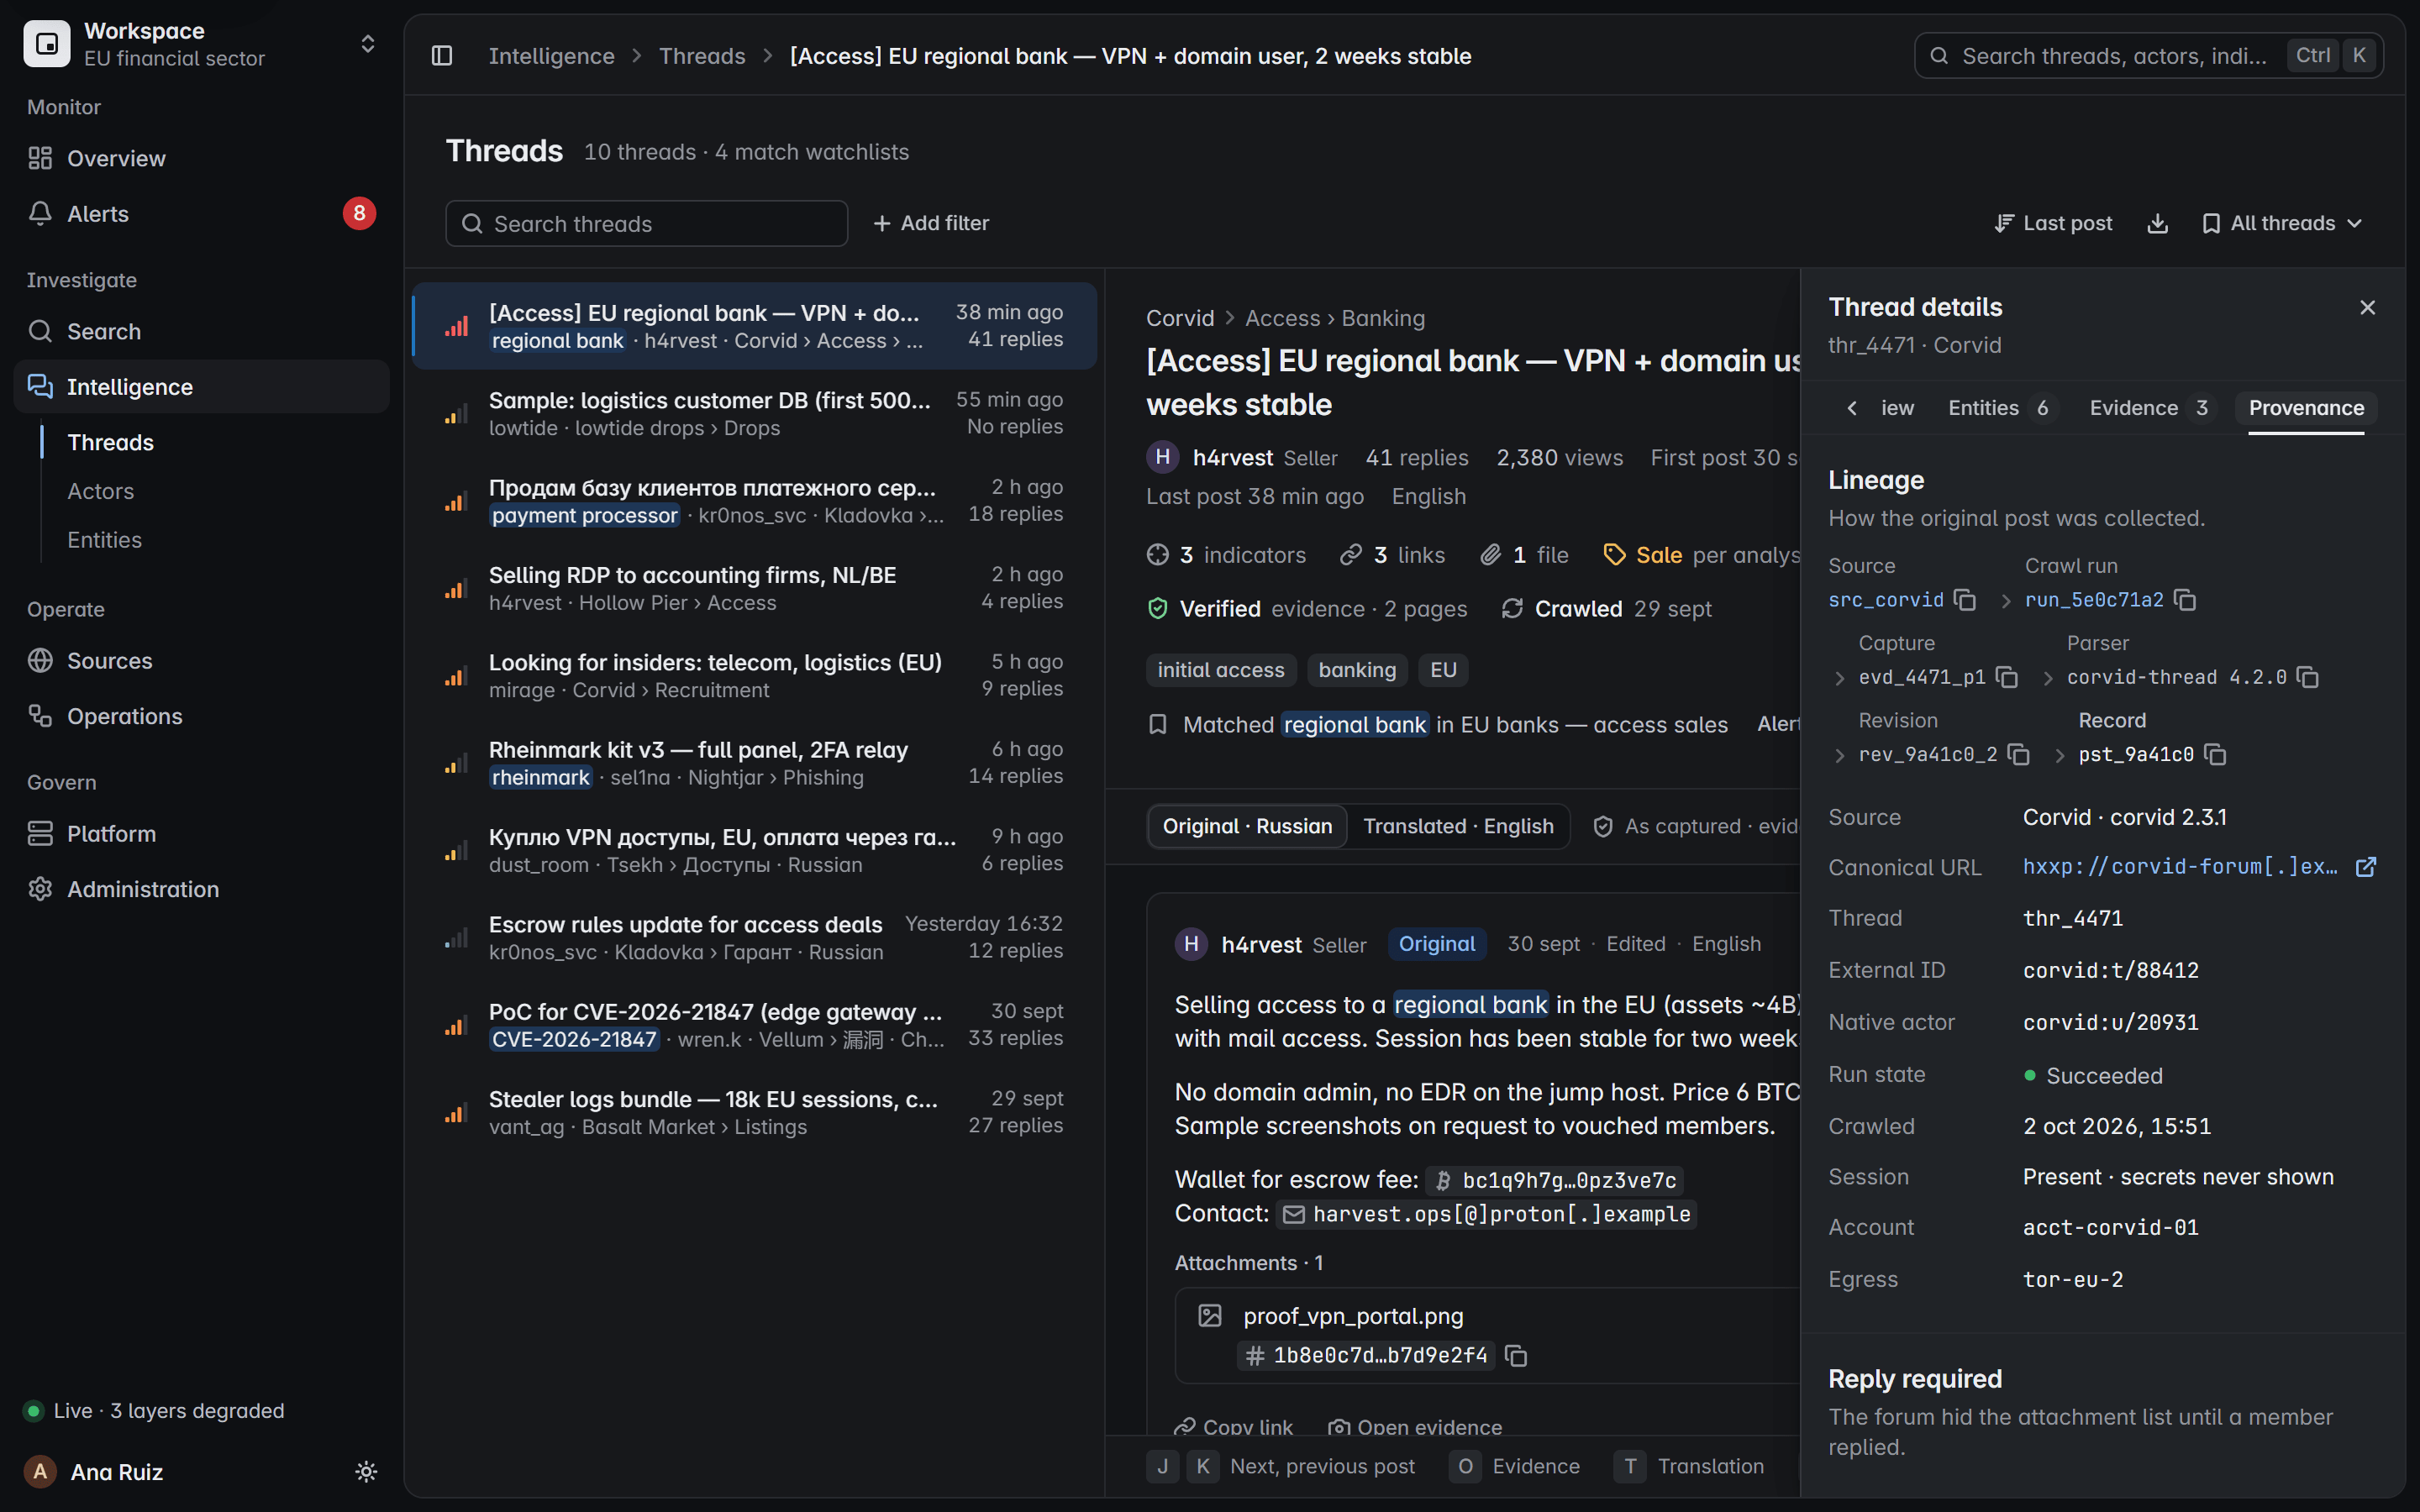
Sources du deep web
Des pages protégées par une session valide, capturées avec l’heure à laquelle elles l’ont été.
Session présente, jamais affichée
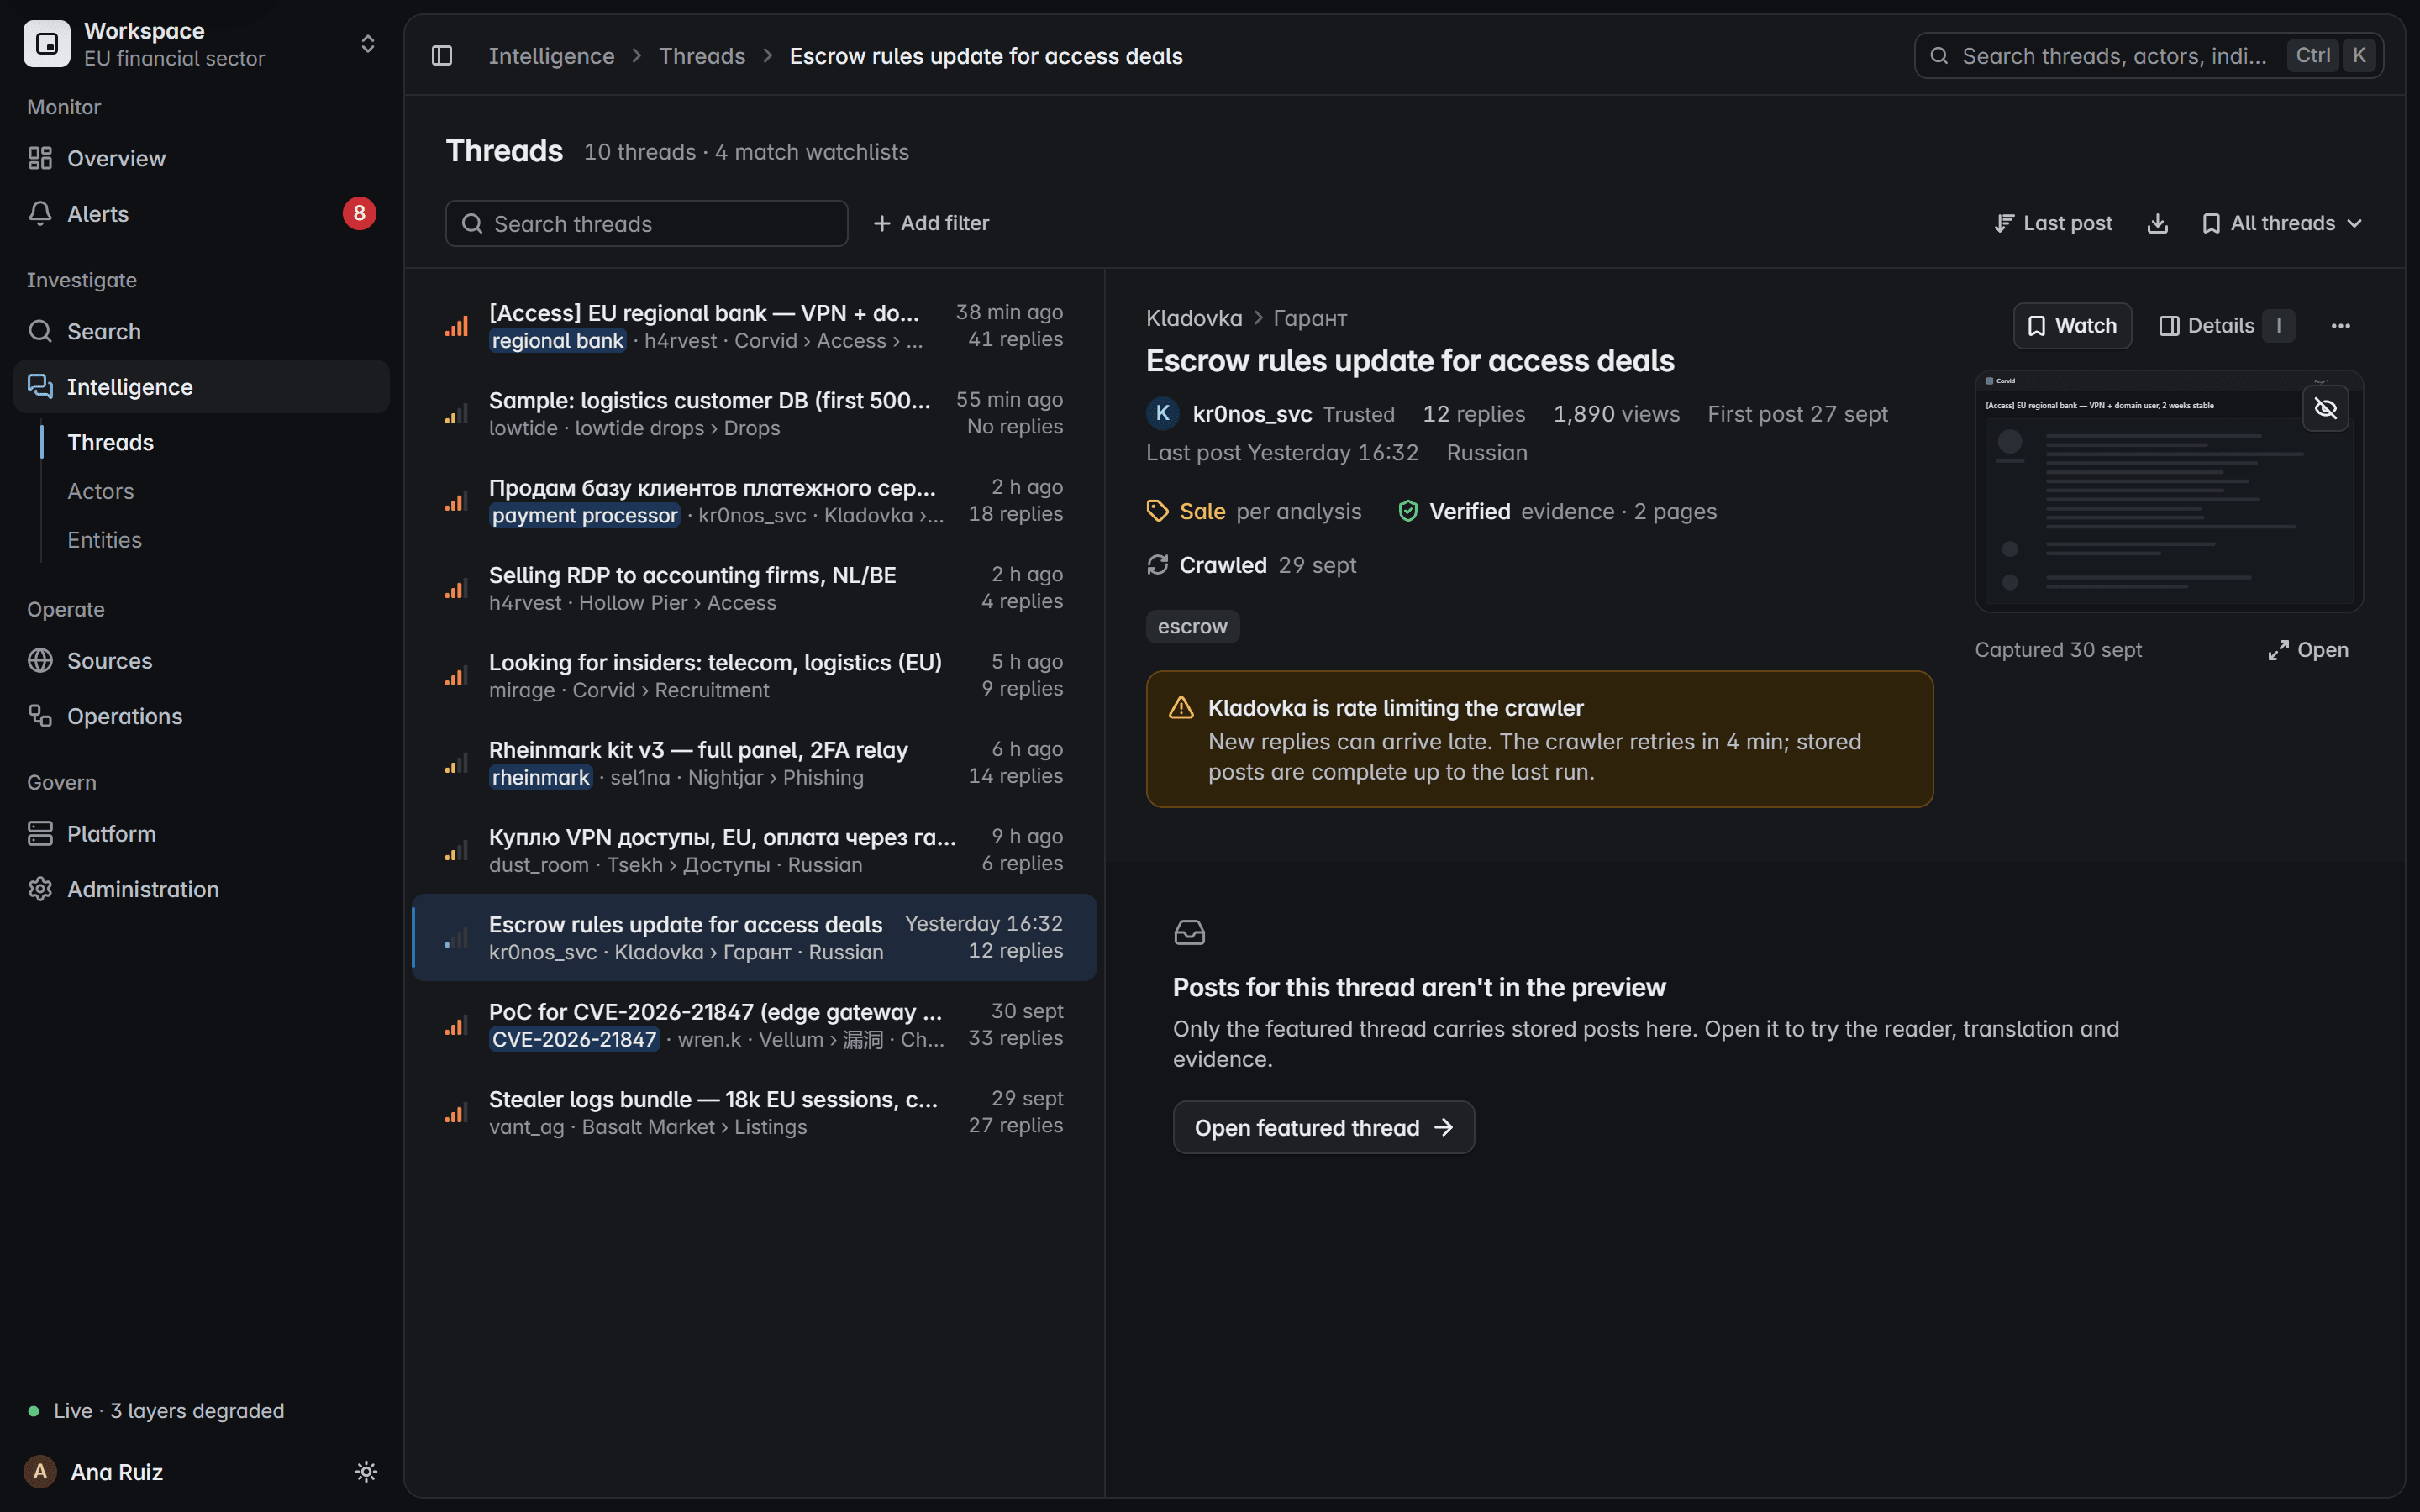
Services onion
Forums onion autorisés pour la recherche CTI, lus via Tor dans la langue où ils sont écrits.
Lu via Tor, en russe
Sites de fuite de ransomware
Annonces de victimes suivies du compte à rebours jusqu’au retrait.
Chaque annonce de victime
Voir la surveillance des sites de fuite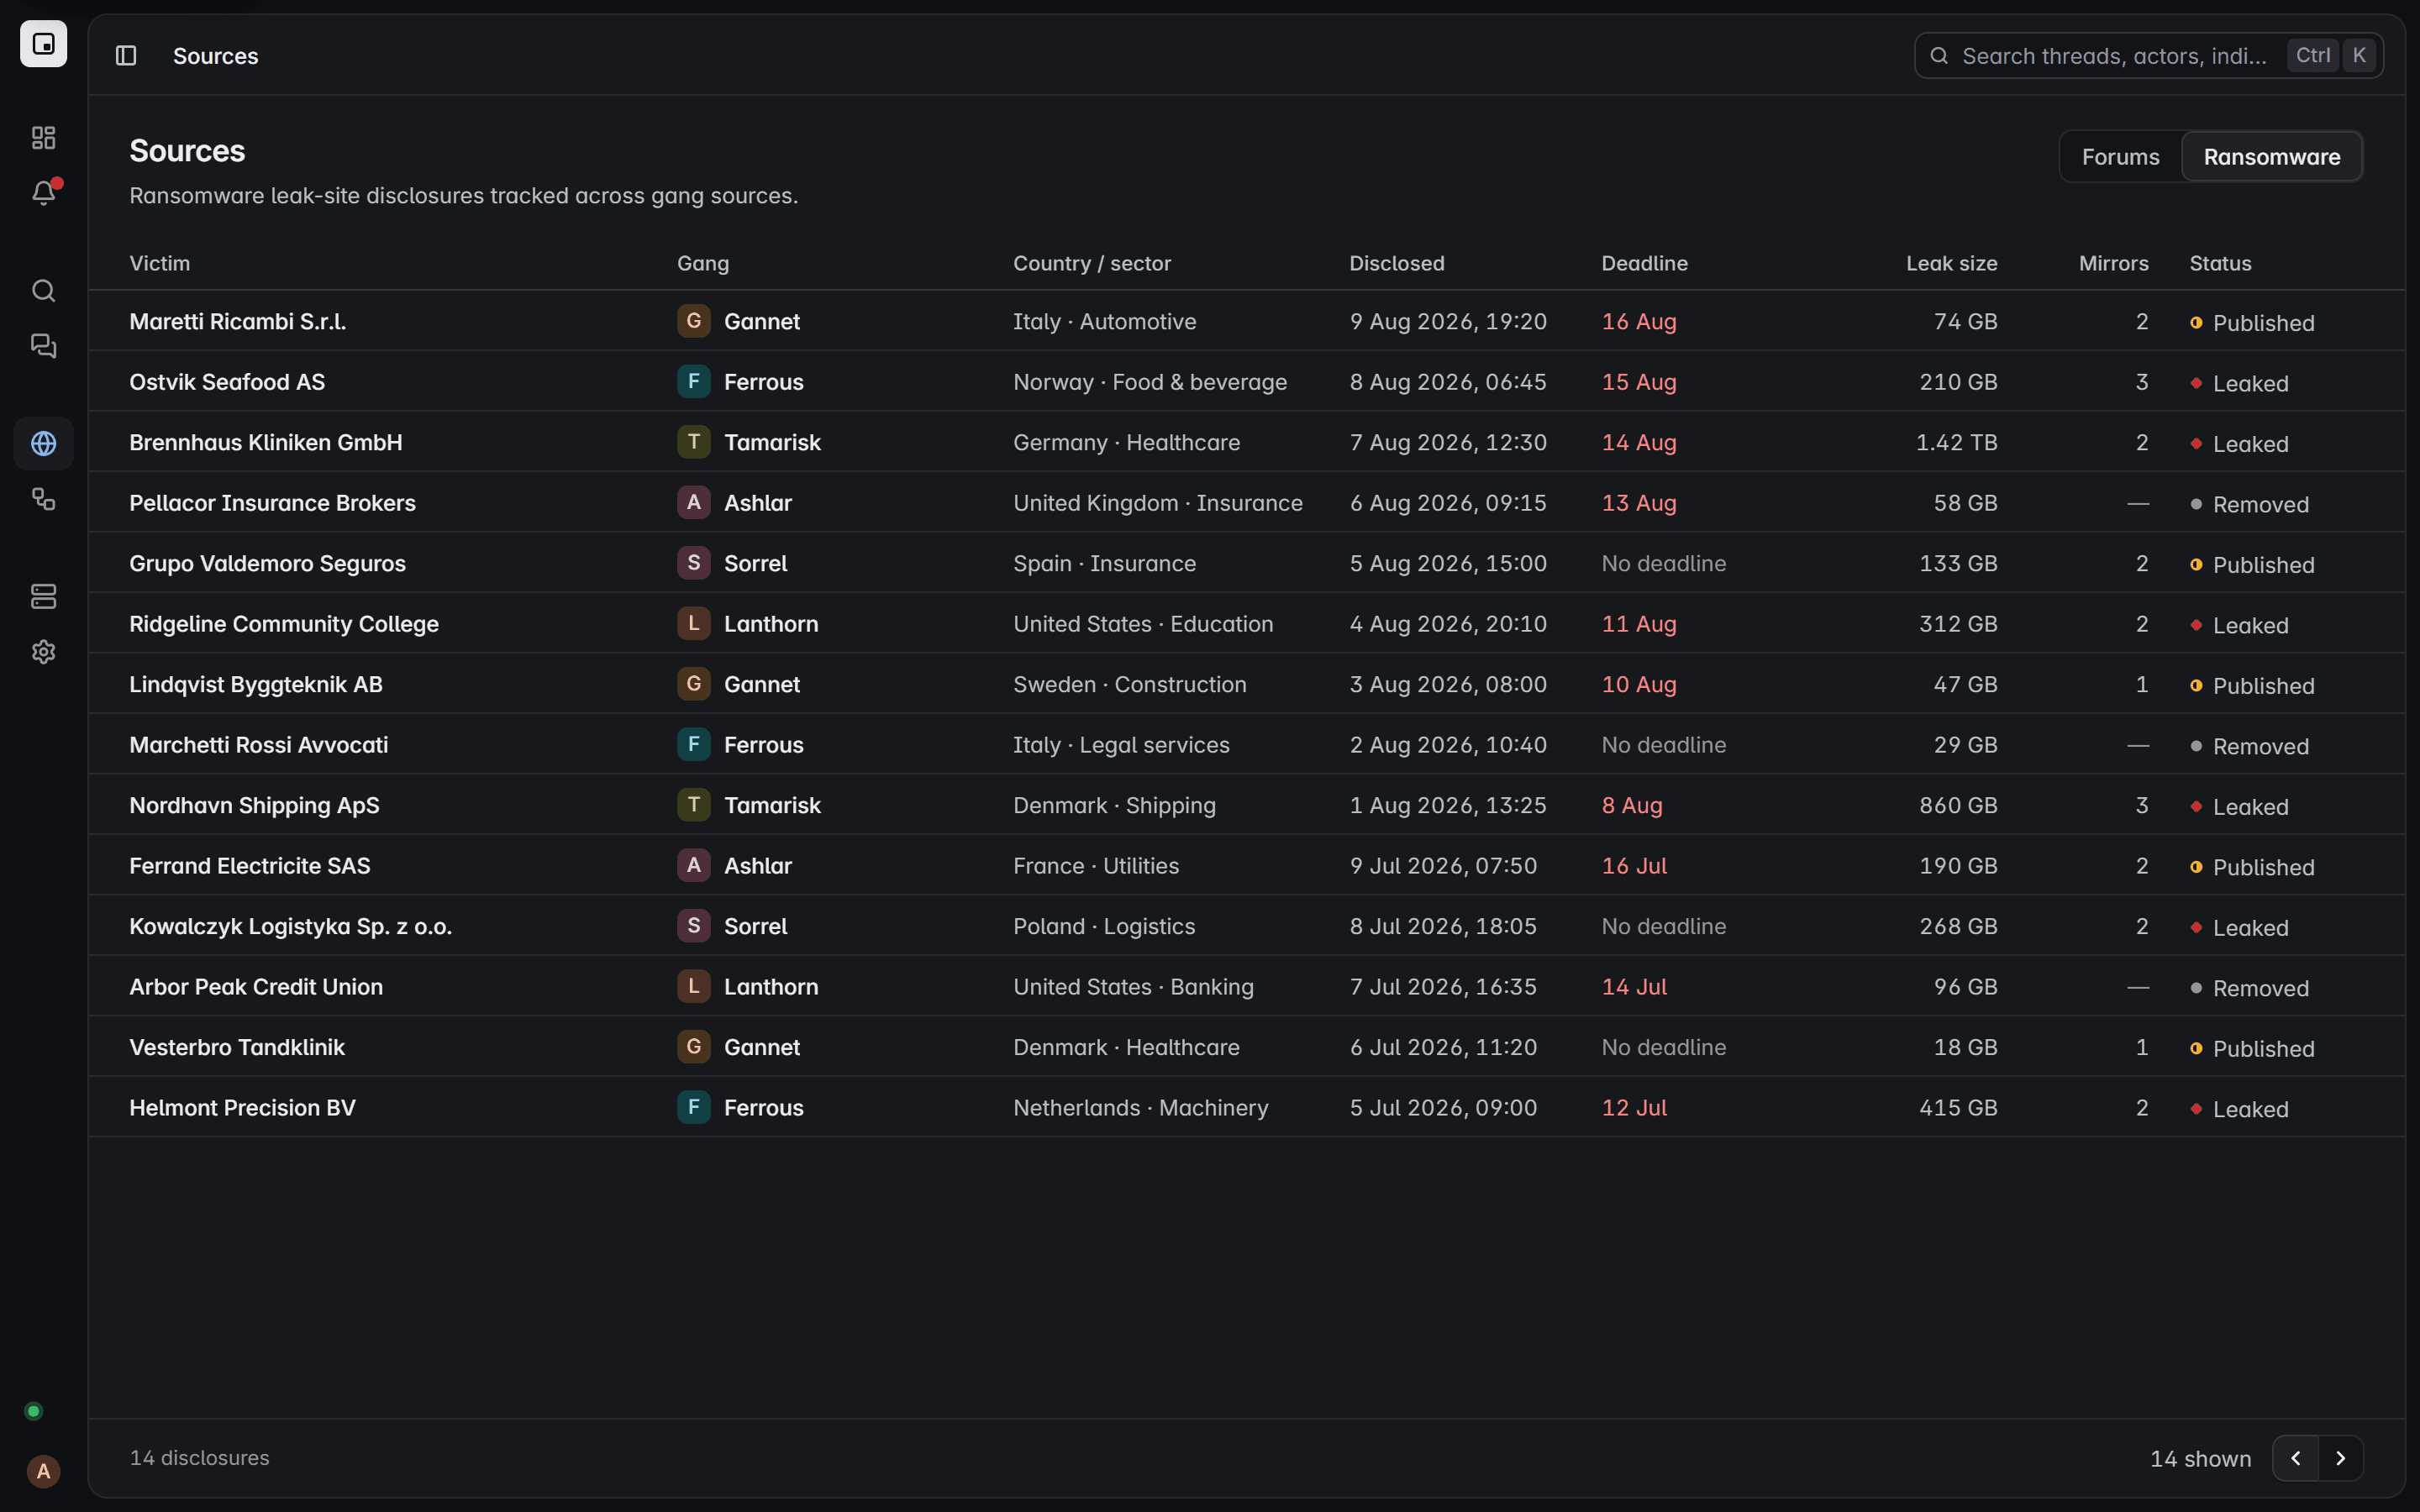
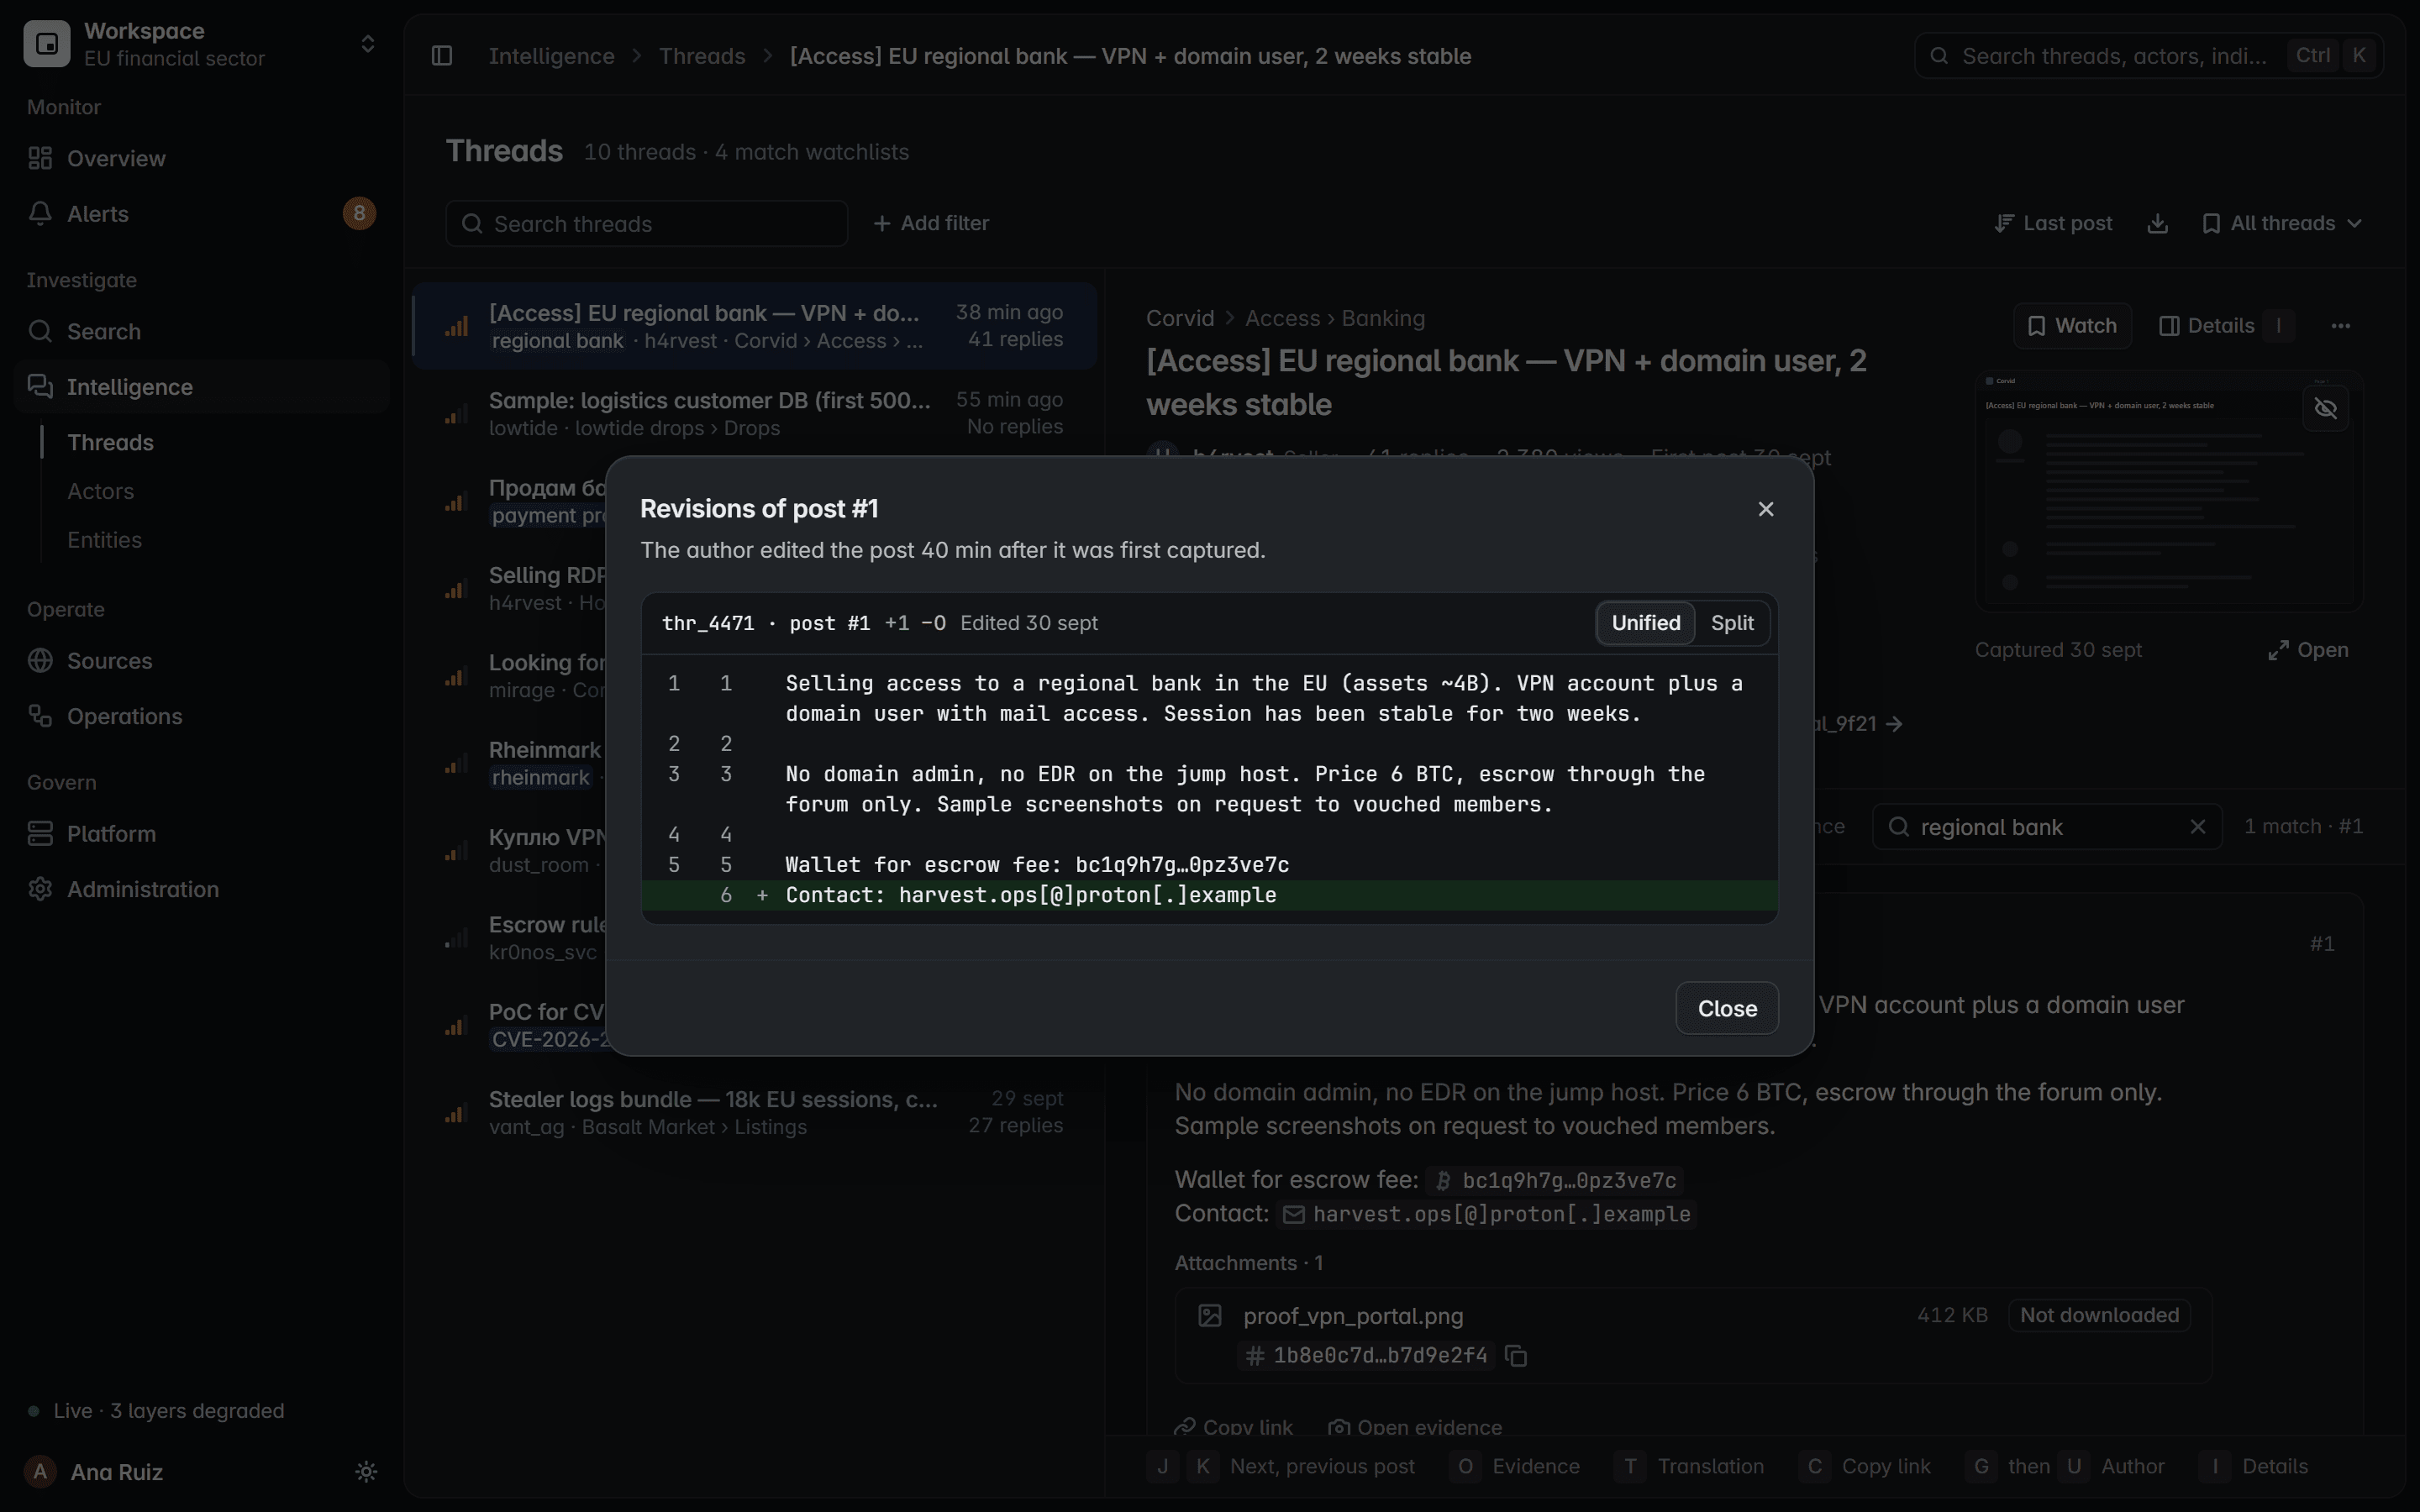
Historique
Récupérez le passé d’une source dès le jour où vous l’ajoutez. Les modifications sont conservées : vous voyez ce que disait un post avant.
Modifié, version précédente conservée
Détection des fuites de données, tant que les ventes sont encore en ligne.
Les posts sont classés par intention, organisation touchée, région, types de données, nombre d’enregistrements et prix, et les échantillons sont signalés.
Survolez ou sélectionnez un champ pour le retrouver dans le fil capturé.Ouvrez un champ pour le voir dans le fil capturé.
Étape de provenancePost
Étape de provenanceSource
Étape de provenancePost
Étape de provenancePost
Étape de provenanceCapture scellée
Étape de provenanceConstat
Étape de provenanceWatchlist
Étape de provenanceExécution de collecte
Étape de provenanceCapture scellée
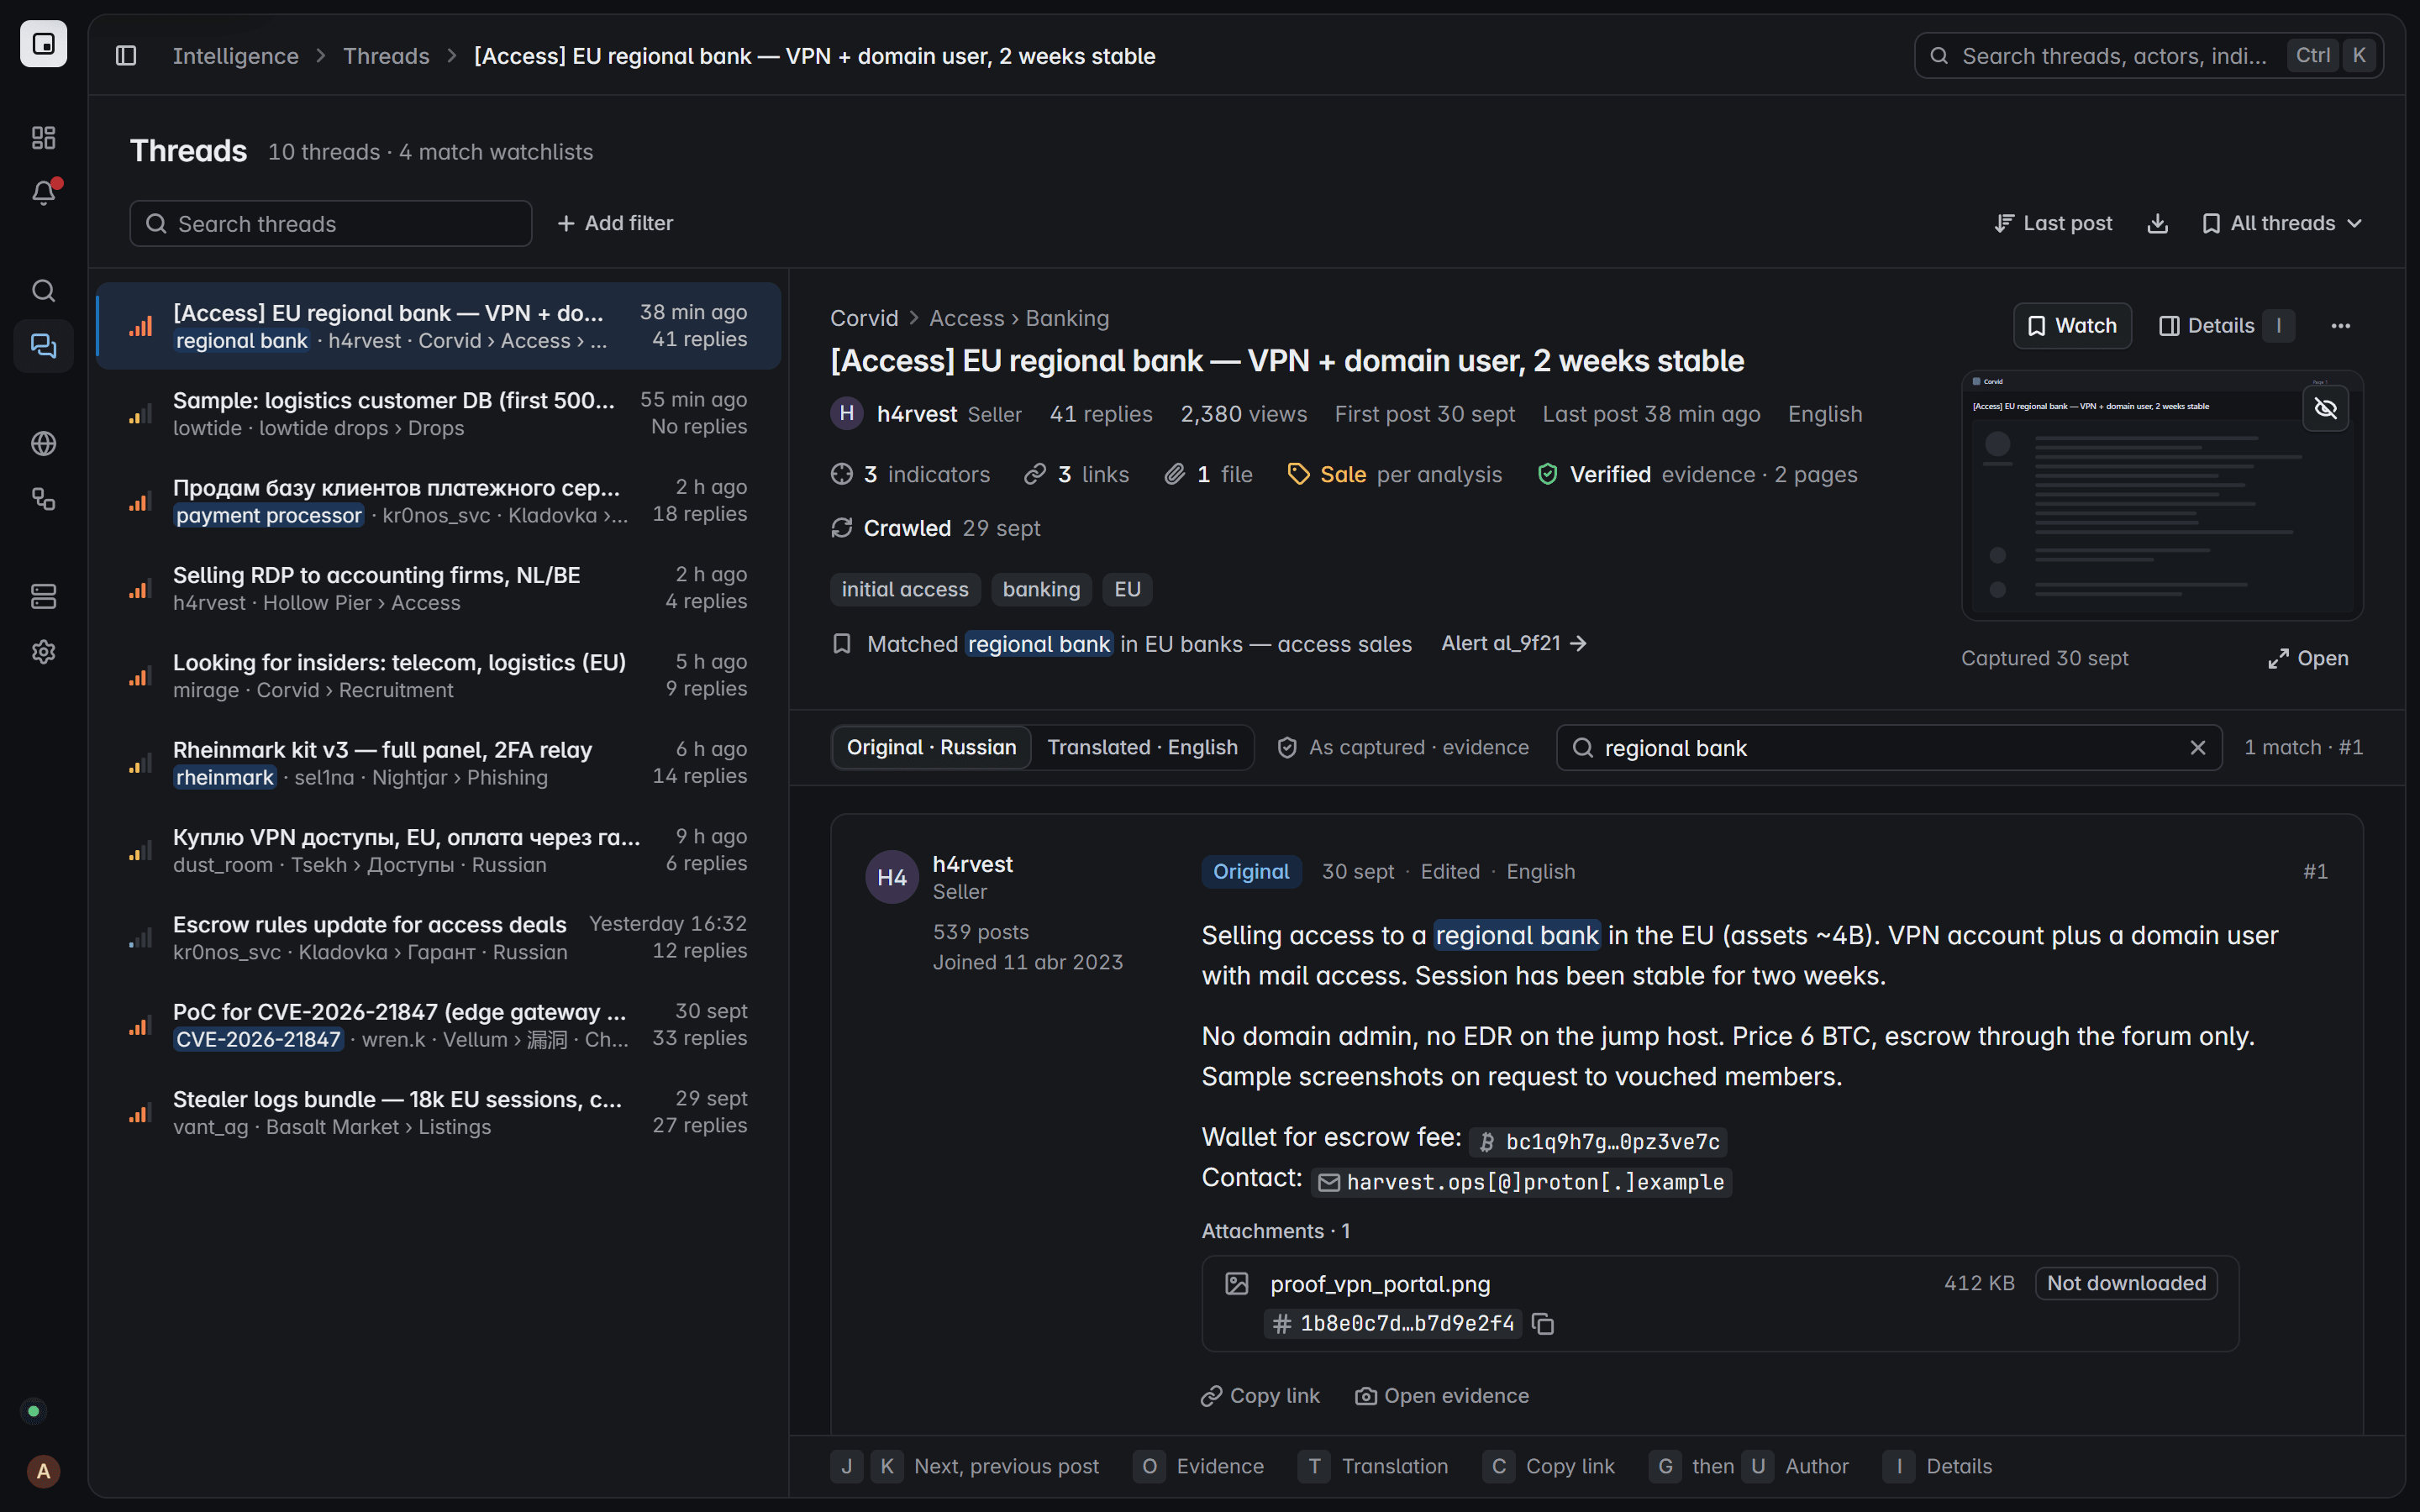
Écran du produit avec des données fictives
Provenance
- SourceLe forum où il a été publié
- Exécution de collecteL’exécution planifiée qui l’a lu
- Capture scelléeLa page telle que capturée, avec son empreinte
- PostLe texte d’où vient chaque valeur
- ConstatCe que lit l’analyste, étiqueté
- WatchlistLa règle qui l’a fait remonter
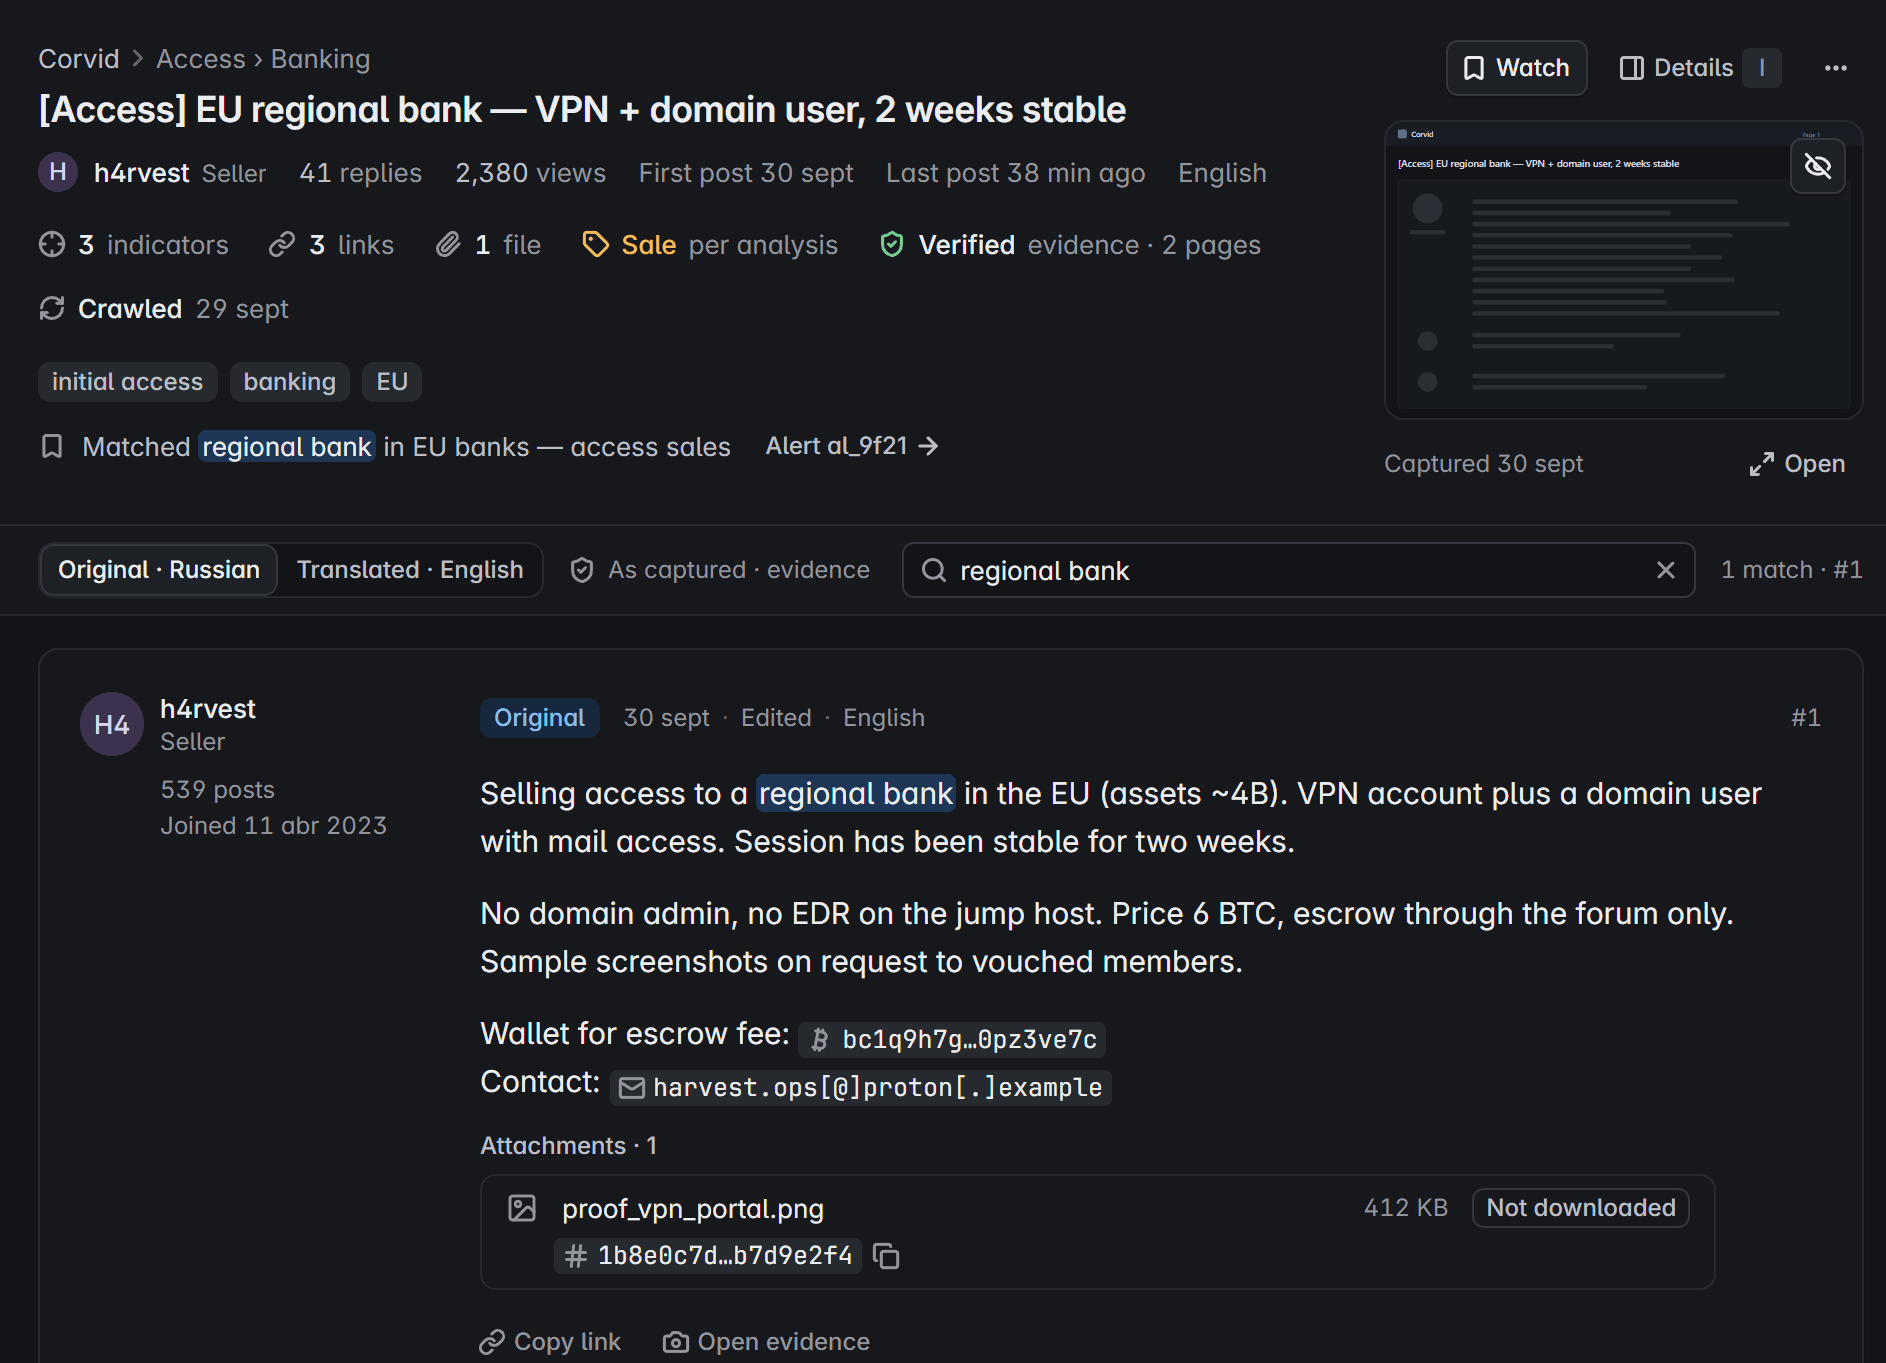
Dans la capture : le titre du fil dans l’en-tête du lecteur. Étape de provenance : Post.
Dans la capture : la colonne de l’auteur à côté du post, avec son rang et son nombre de posts. Étape de provenance : Source.
Dans la capture : la phrase du post qui indique le prix. Étape de provenance : Post.
Dans la capture : les lignes de wallet et de contact du post, défangées. Étape de provenance : Post.
Dans la capture : le fichier joint, marqué comme non téléchargé. Étape de provenance : Capture scellée.
Dans la capture : l’étiquette d’intention parmi les faits du fil, marquée comme analyse. Étape de provenance : Constat.
Dans la capture : la correspondance de watchlist sous les tags, avec l’alerte qu’elle a déclenchée. Étape de provenance : Watchlist.
Dans la capture : la date d’exploration parmi les faits du fil. Étape de provenance : Exécution de collecte.
Dans la capture : le fait de preuve vérifiée, avec les captures de page scellées qu’il compte. Étape de provenance : Capture scellée.
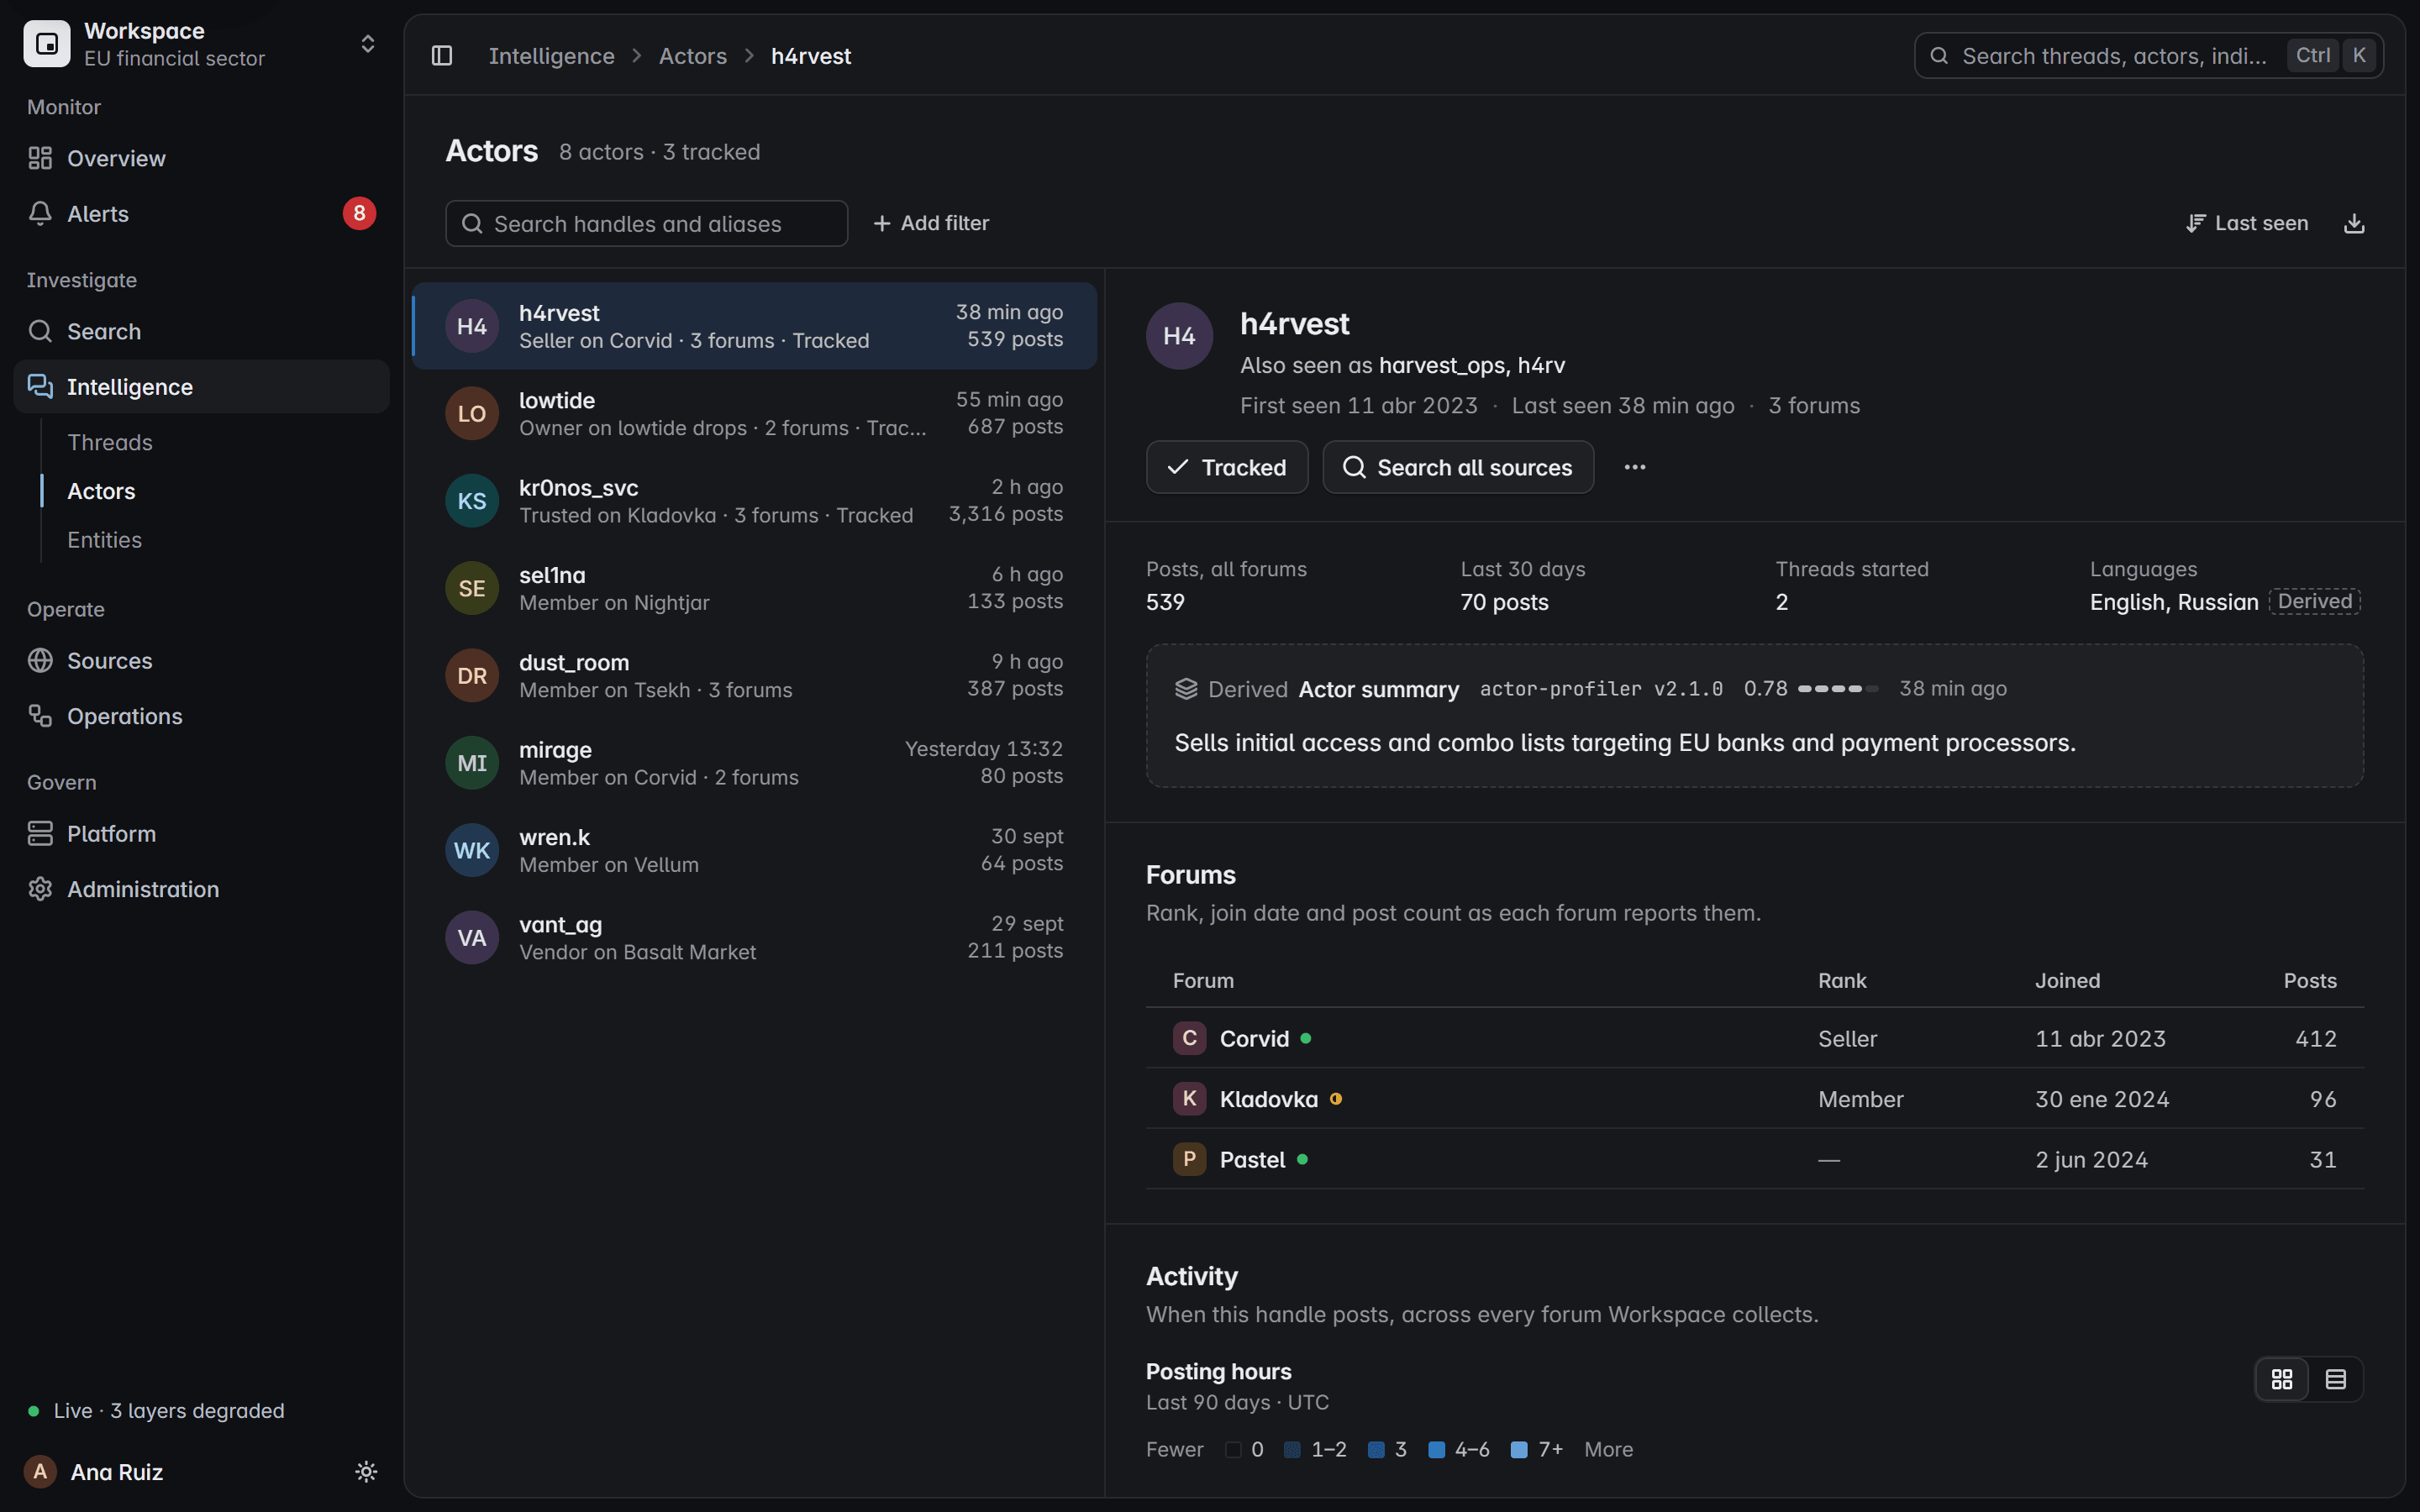
Suivi des acteurs de la menace, sous chaque alias.
Pseudos, wallets et contacts sont recoupés entre les sources : un vendeur qui change de nom reste un seul acteur, et vos watchlists continuent de le suivre.
Source A, forum onion412 posts de cet acteur
Source B, place de marché fermée96 posts de cet acteur
Source C, forum public31 posts de cet acteur
Enregistré pour cet acteur
- Acteurs3
- Alias3
- Identifiants partagés3
- Posts6
- Fils3
- Indicateurs2
- Organisations2
- Pays2
- Clés1
- Annonces de fuite1
- Watchlists2
- Alertes2
- Incidents1
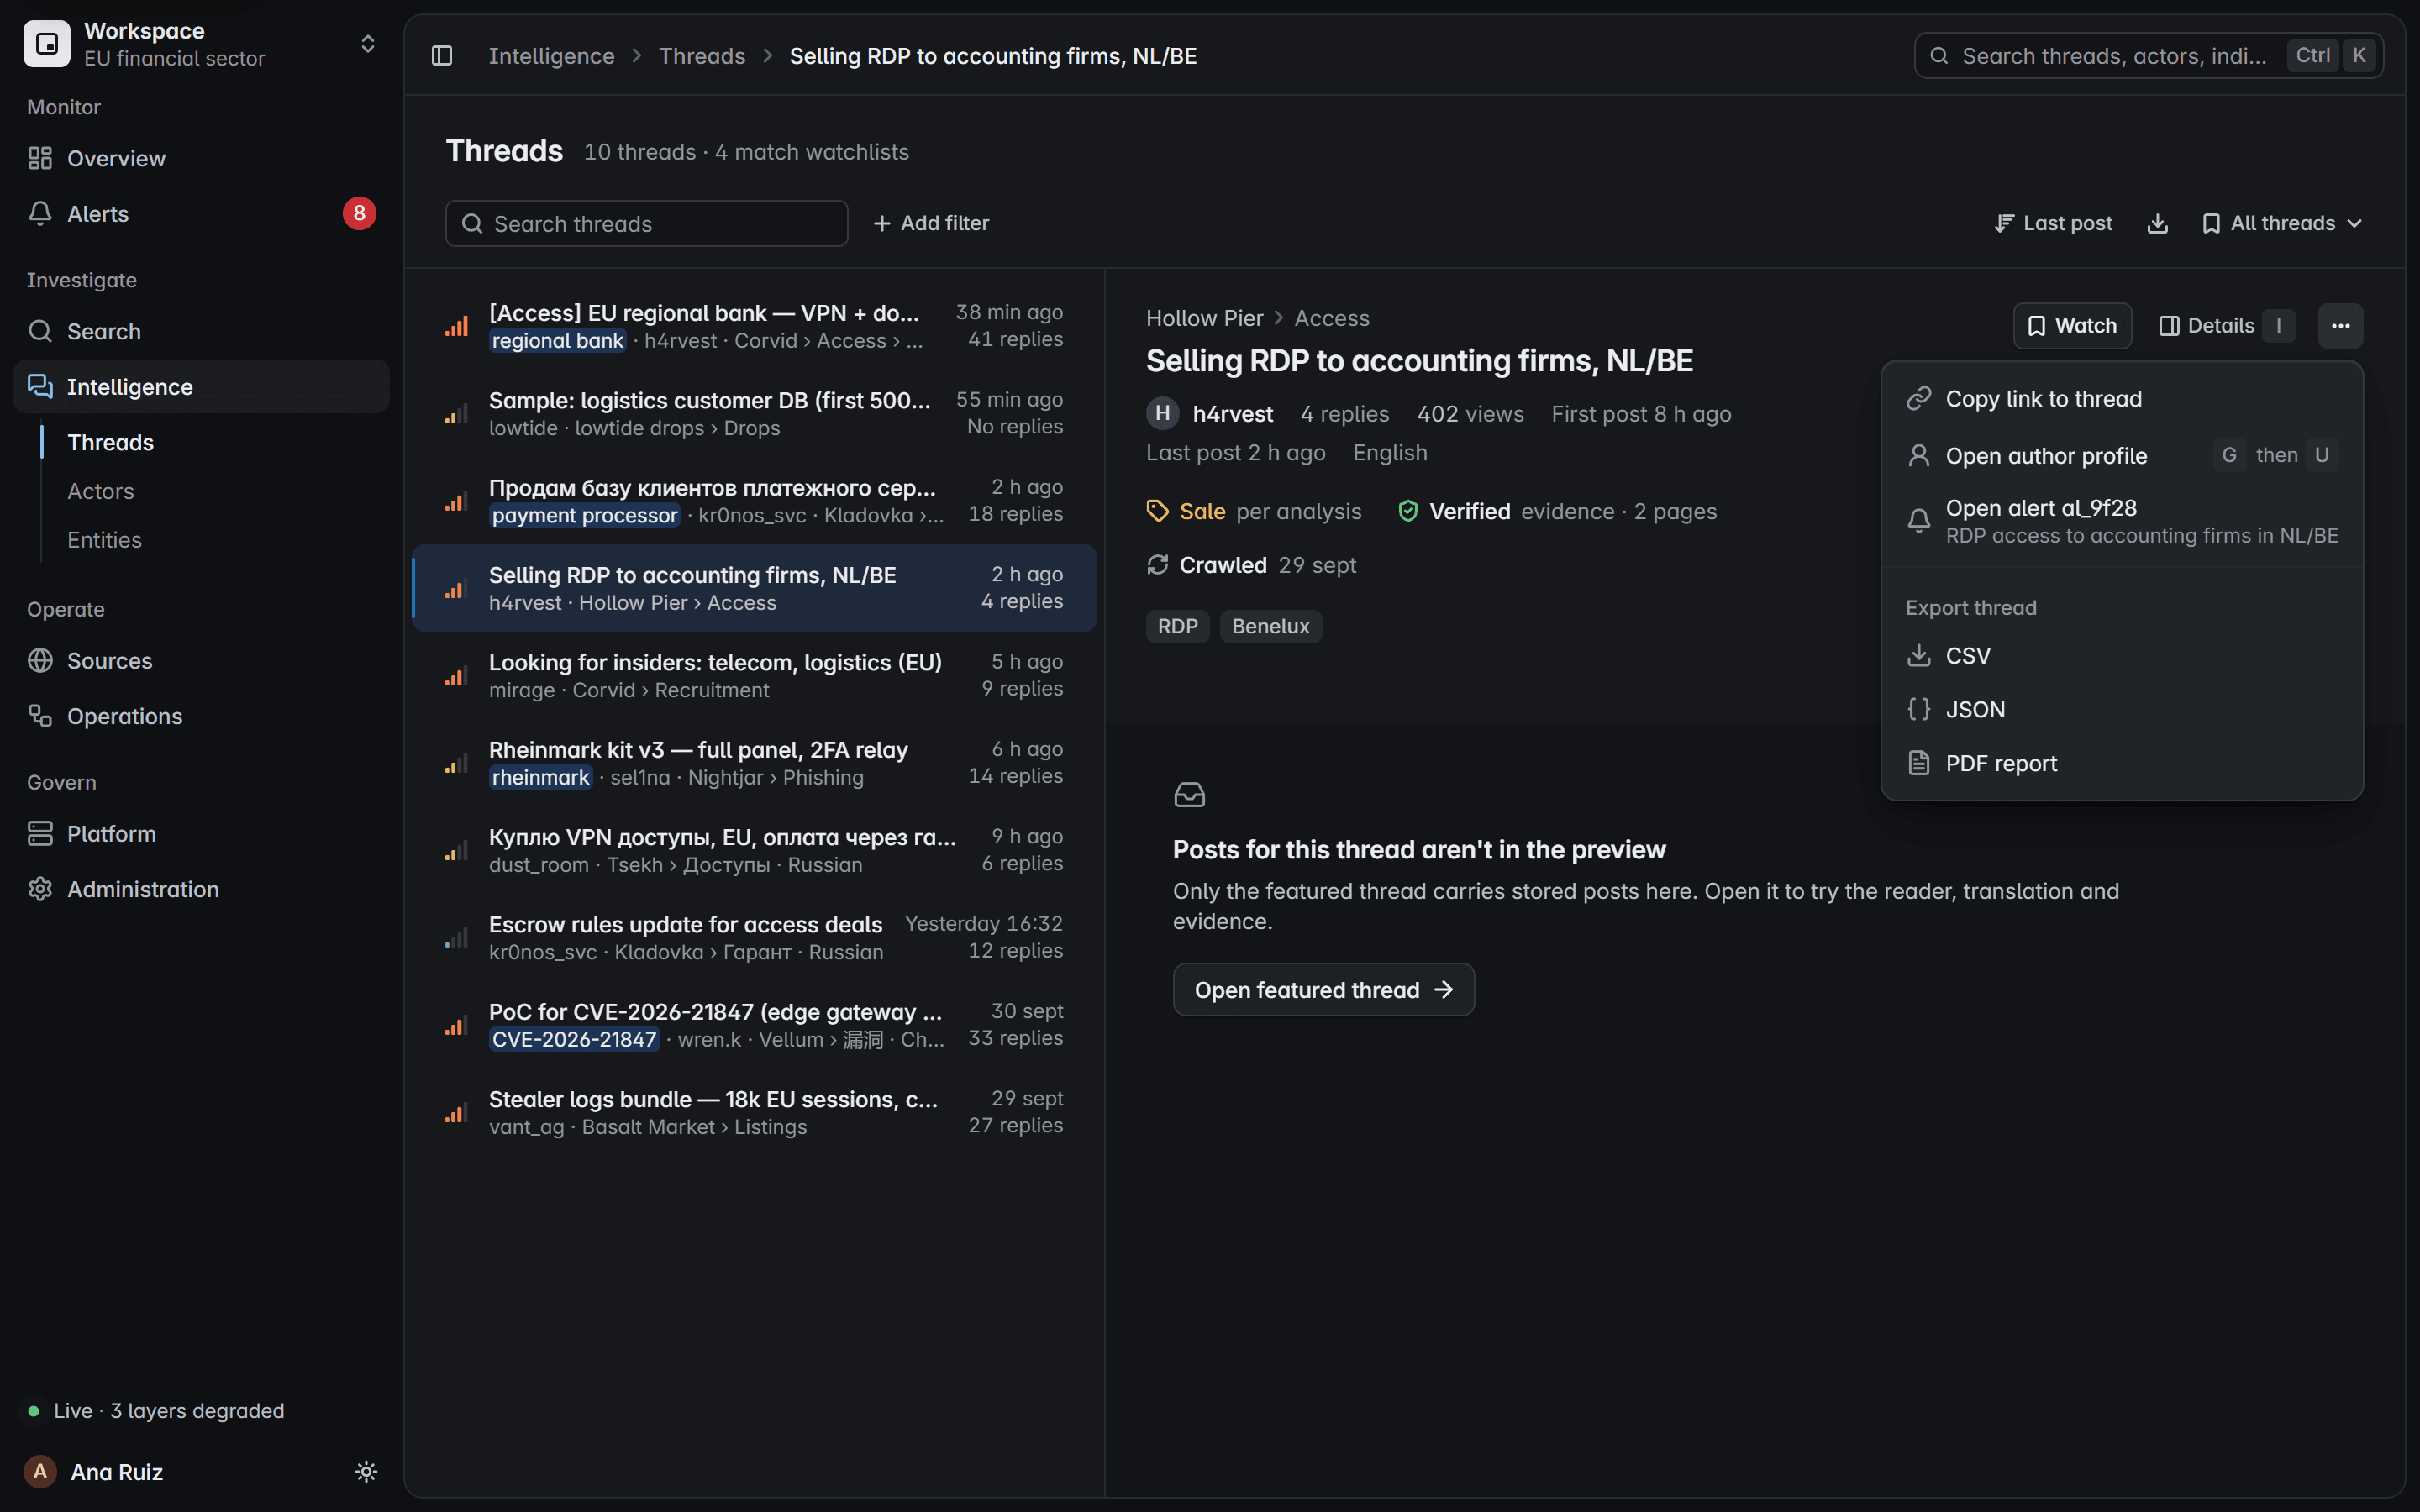
Survolez ou sélectionnez un nœud pour voir à quoi il est relié.
Tout ce qui est lié à cet acteur
- h4rvesta publiéAccès, banque régionale de l’UE
- 198[.]51[.]100[.]23extrait deAccès, banque régionale de l’UE
- Accès, banque régionale de l’UEcibleBanque régionale, UE
- Nouvelle annoncecibleCabinets comptables
- Cabinets comptablessitué enPays-Bas
- Cabinets comptablessitué enBelgique
- kr0nos_svca publiéMise à jour des règles de séquestre
- kr0nos_svcgèrek3vq7nz2…[.]onion
- k3vq7nz2…[.]onioncité dansMise à jour des règles de séquestre
- dust_rooma répondu àAccès, banque régionale de l’UE
- dust_rooma payéh4rvest
- 41F7 0D9Butilisé parh4rvest
- Société de logistique, DEmentionneContact partagé
- Banques UE, ventes d’accèsa détectéAccès, banque régionale de l’UE
- Banques UE, ventes d’accèsa déclenchéal_9f21
- Acteurs suivisa détectéharvest_ops
- Acteurs suivisa déclenchéal_9f28
- al_9f28regroupée dansinc_204
Écran du produit avec des données fictives
Qui il est
| Source | Pseudo | Rang | Inscrit | Posts |
|---|---|---|---|---|
| Source A | h4rvest | Vendeur | avr. 2023 | 412 |
| Source B | harvest_ops | Membre | janv. 2024 | 96 |
| Source C | h4rvest | Sans rang | juin 2024 | 31 |
- Identifiants
- Wallet réutilisé dans 14 posts sur 2 sources@proton[.]exampleContact partagé sur 2 sources, 9 mentionsh4rvestLe même pseudo sur 2 sources41F7 0D9BClé PGP citée dans 3 posts
- Heures de publication, UTC
- Langues
- Anglais et russe, détectés par post
- Vu
- Du 11 avr. 2023 au 2 oct. 2026
- Activité
- 539 posts, dont 70 sur les 30 derniers jours, 2 fils ouverts
Ce qu’il cible, et avec qui il traite
- Sujets
- Accès initiaux, comptes VPN et de domaine, combo lists
- Secteurs
- Banques, processeurs de paiement, cabinets comptables
- Pays
- Pays-Bas and Belgique, et des banques de l’UE sans pays nommé
- Prix demandés
- De 5 à 6 BTC sur 3 annonces, séquestre uniquement
- Fils liés
- [Access] EU regional bank, VPN + domain userSelling RDP to accounting firms, NL/BE
- Alertes et incidents
- CritiqueAccès initial proposé pour une banque surveilléeÉlevéeAccès RDP à des cabinets comptables aux Pays-Bas et en BelgiqueIncident : ventes d’accès visant des banques régionales de l’UE, 4 alertes
- Traite avec
- dust_roomkr0nos_svcmirage
Données synthétiques
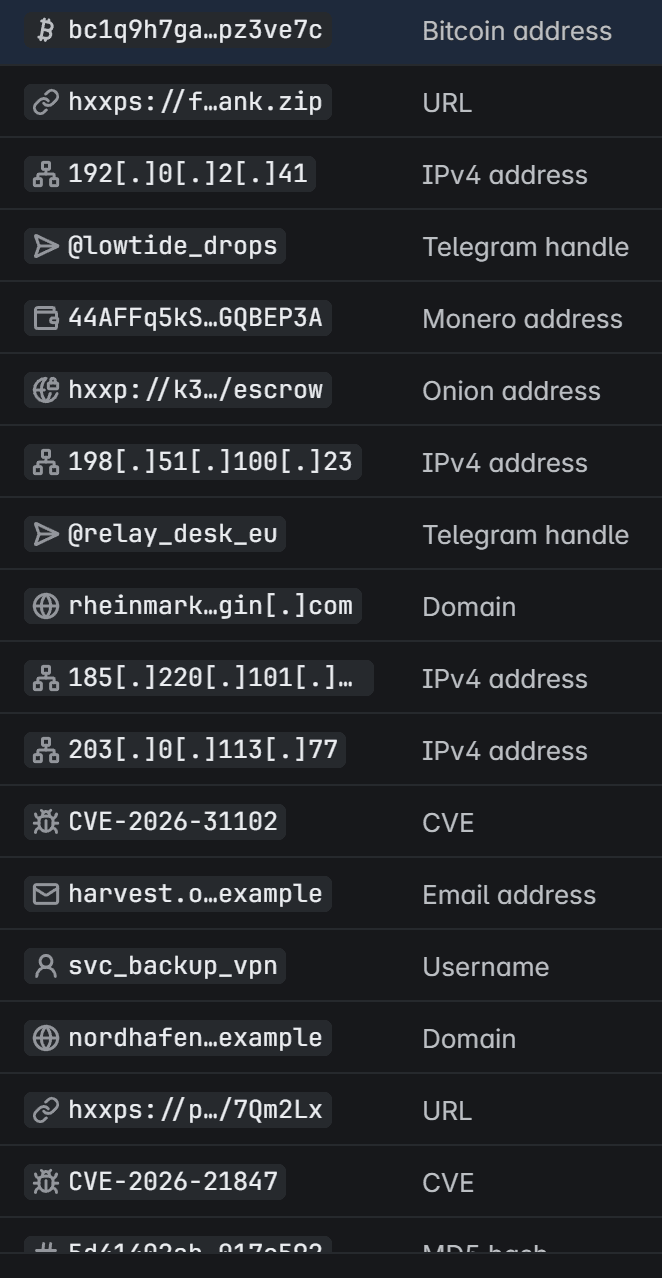
Extrait et défangé, dans le produit
Écran du produit avec des données fictives
Extraction d’IOC, défangés et prêts pour la chasse.
E-mails, domaines, URL, adresses onion, IP, hashes, CVE et wallets crypto sont extraits de chaque post et défangés, pour que rien ne s’ouvre par accident.
E-mail
harv…ops[@]proton[.]example
Raccourci au milieu, le @ et chaque point entre crochets.
Domaine
nordhafen-support[.]example
Chaque point entre crochets, pour qu’il ne se résolve jamais.
URL
hxxps://files[.]example[.]net/s/7Qm2Lx
Schéma désarmé en hxxps, points de l’hôte entre crochets.
Adresse onion
hxxp://k3vq7nz2…6wpx3yha[.]onion/escrow
Affichée comme adresse défangée, jamais en lien.
CVE
CVE-2026-21847
Recoupée avec chaque post qui la cite.
Wallet crypto
- Bitcoin
- bc1q9h7g…0pz3ve7c
- Ethereum
- 0x7f3a91c4…d02be91c
Raccourci au milieu et relié entre acteurs.
Hash de fichier
- MD5
- 3c62e6a0960af0138dd8363e24e3f899
- SHA-1
- b20b68ec0b291b99ea5d4d9e6bb66a11dd037b31
- SHA-256
- 1b8e0c7dab474a027ed90be3f00e397a07fe8b96c9c2ba52f77036e9b7d9e2f4
Conservé tel quel : un hash ne s’ouvre pas.
Adresse IP
- IPv4
- 198[.]51[.]100[.]23
- IPv6
- 2001[:]db8[:]4f1a[:][:]17
Points et deux-points entre crochets, en IPv4 comme en IPv6.
Données synthétiques
Une analyse par IA qui n’écrase jamais les faits.
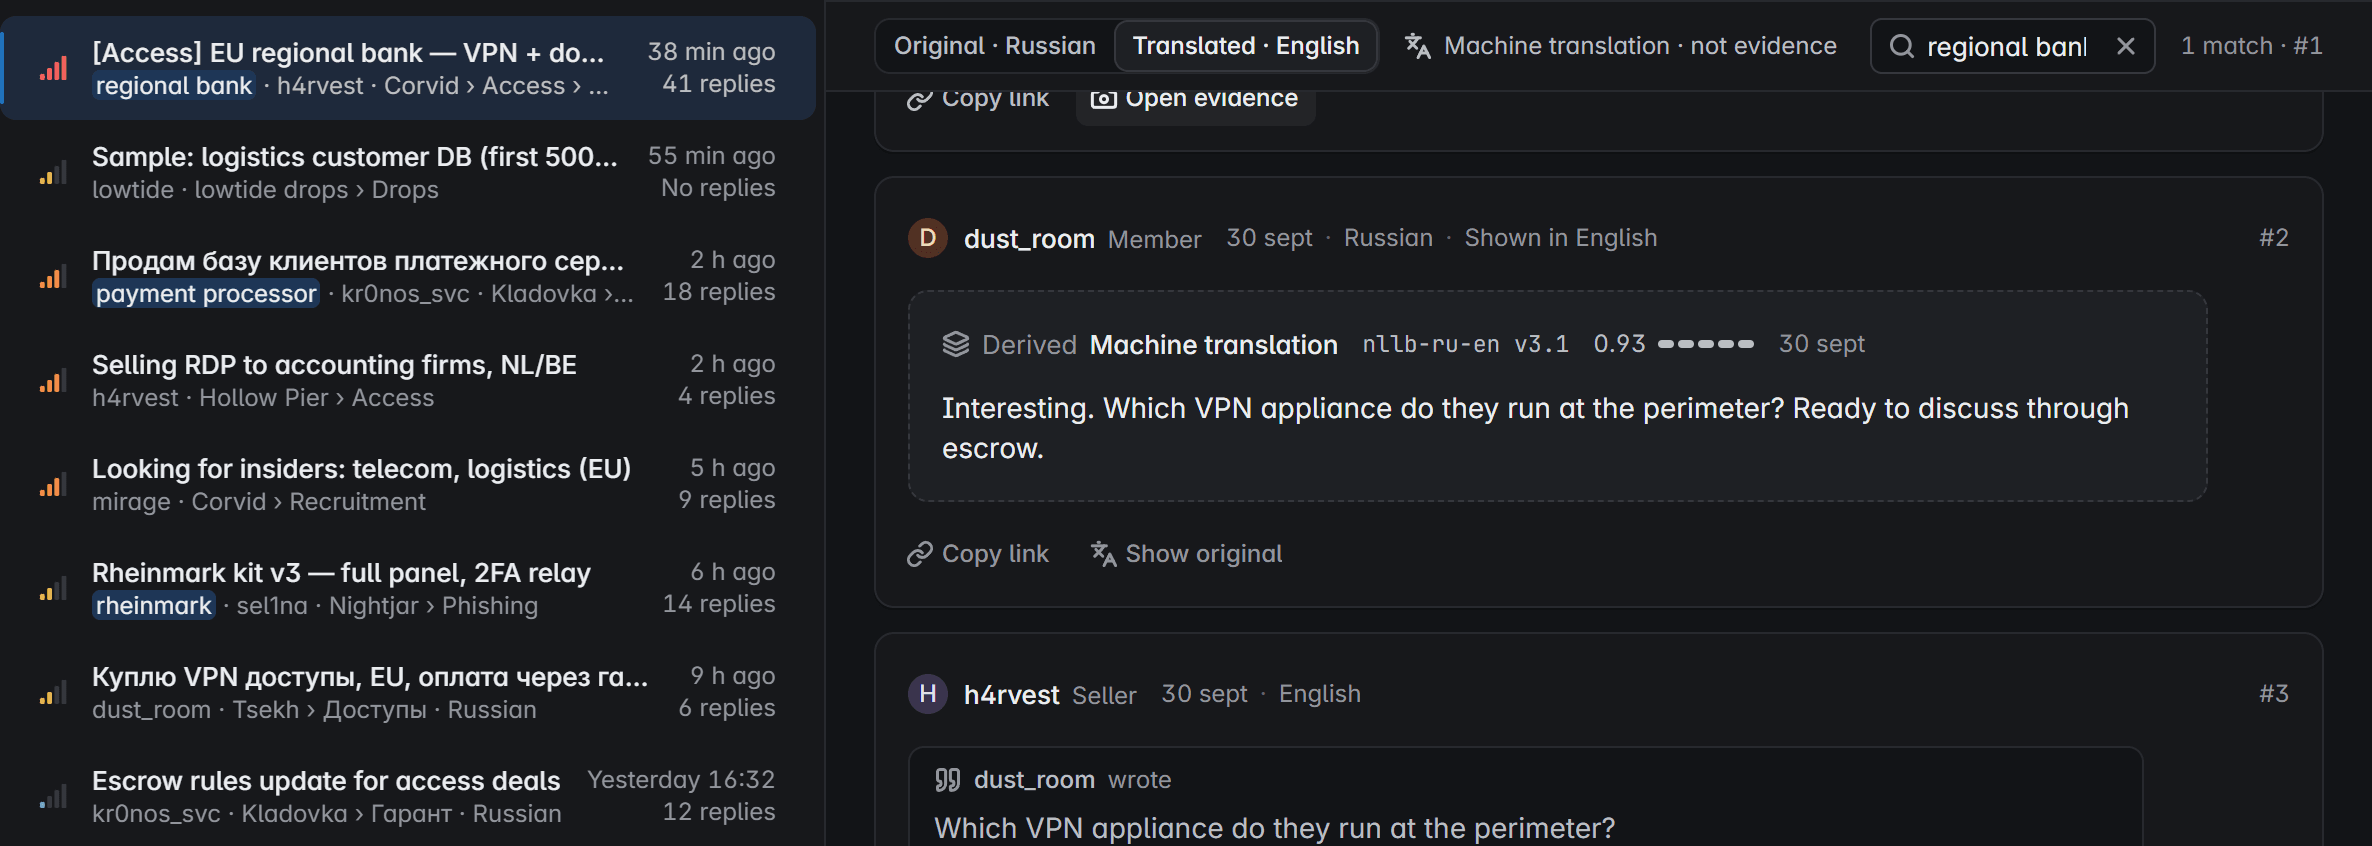
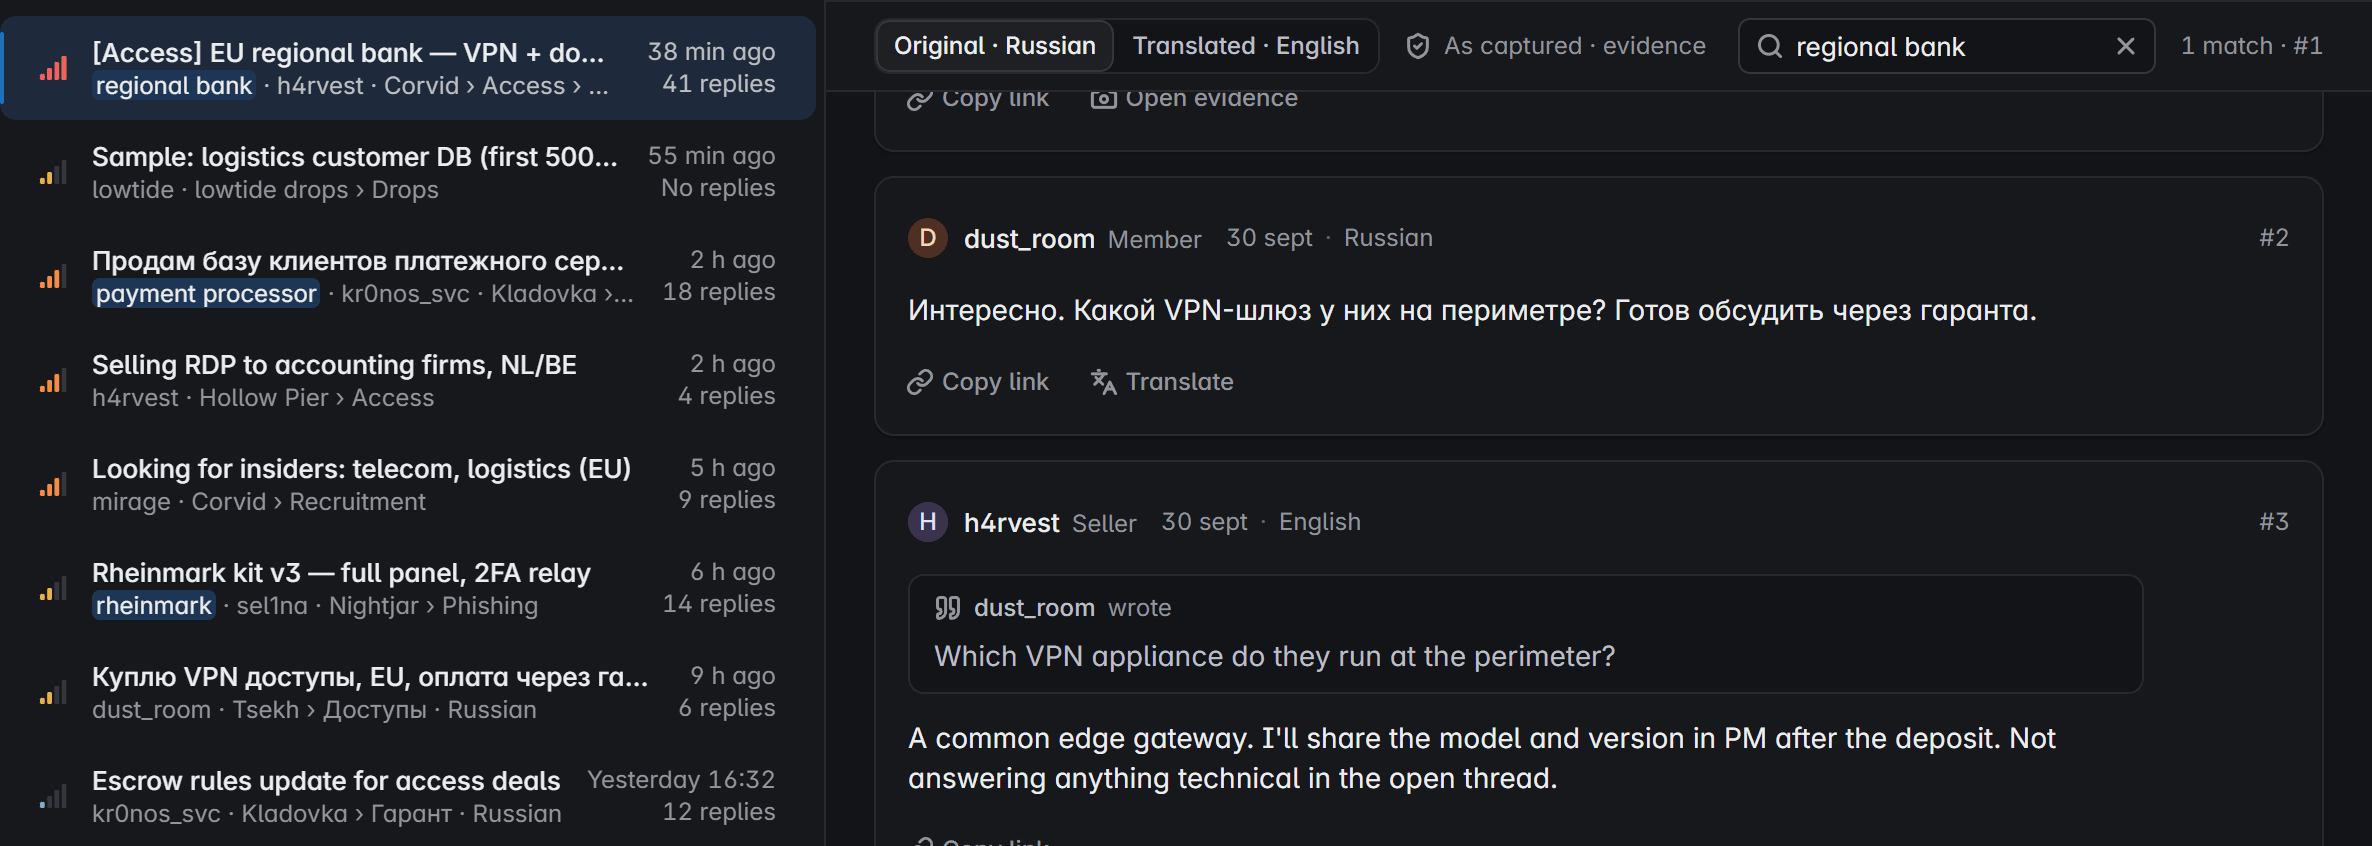
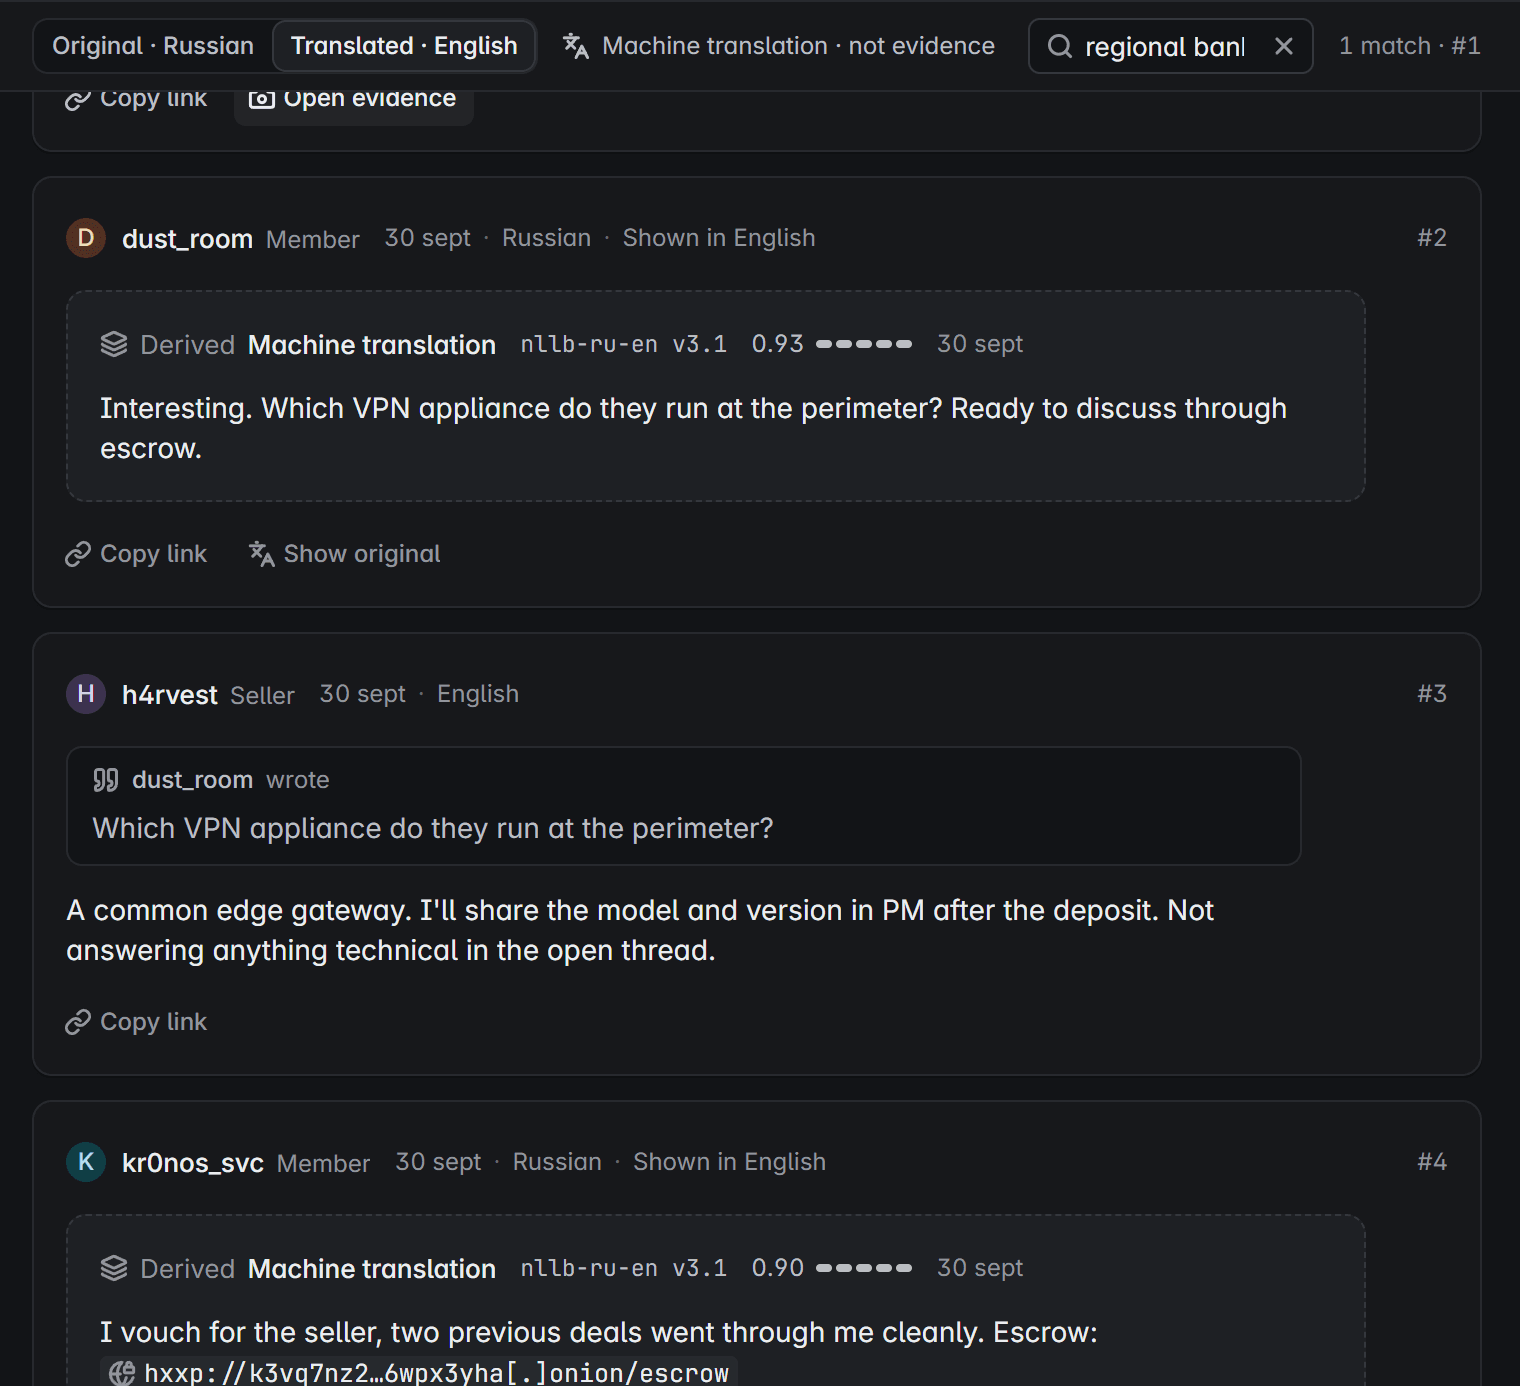
Les faits de la source restent tels qu’ils ont été capturés. L’enrichissement par IA vit dans son propre bloc, estampillé du modèle, de la version du prompt et de la confiance, et ne les écrase jamais.
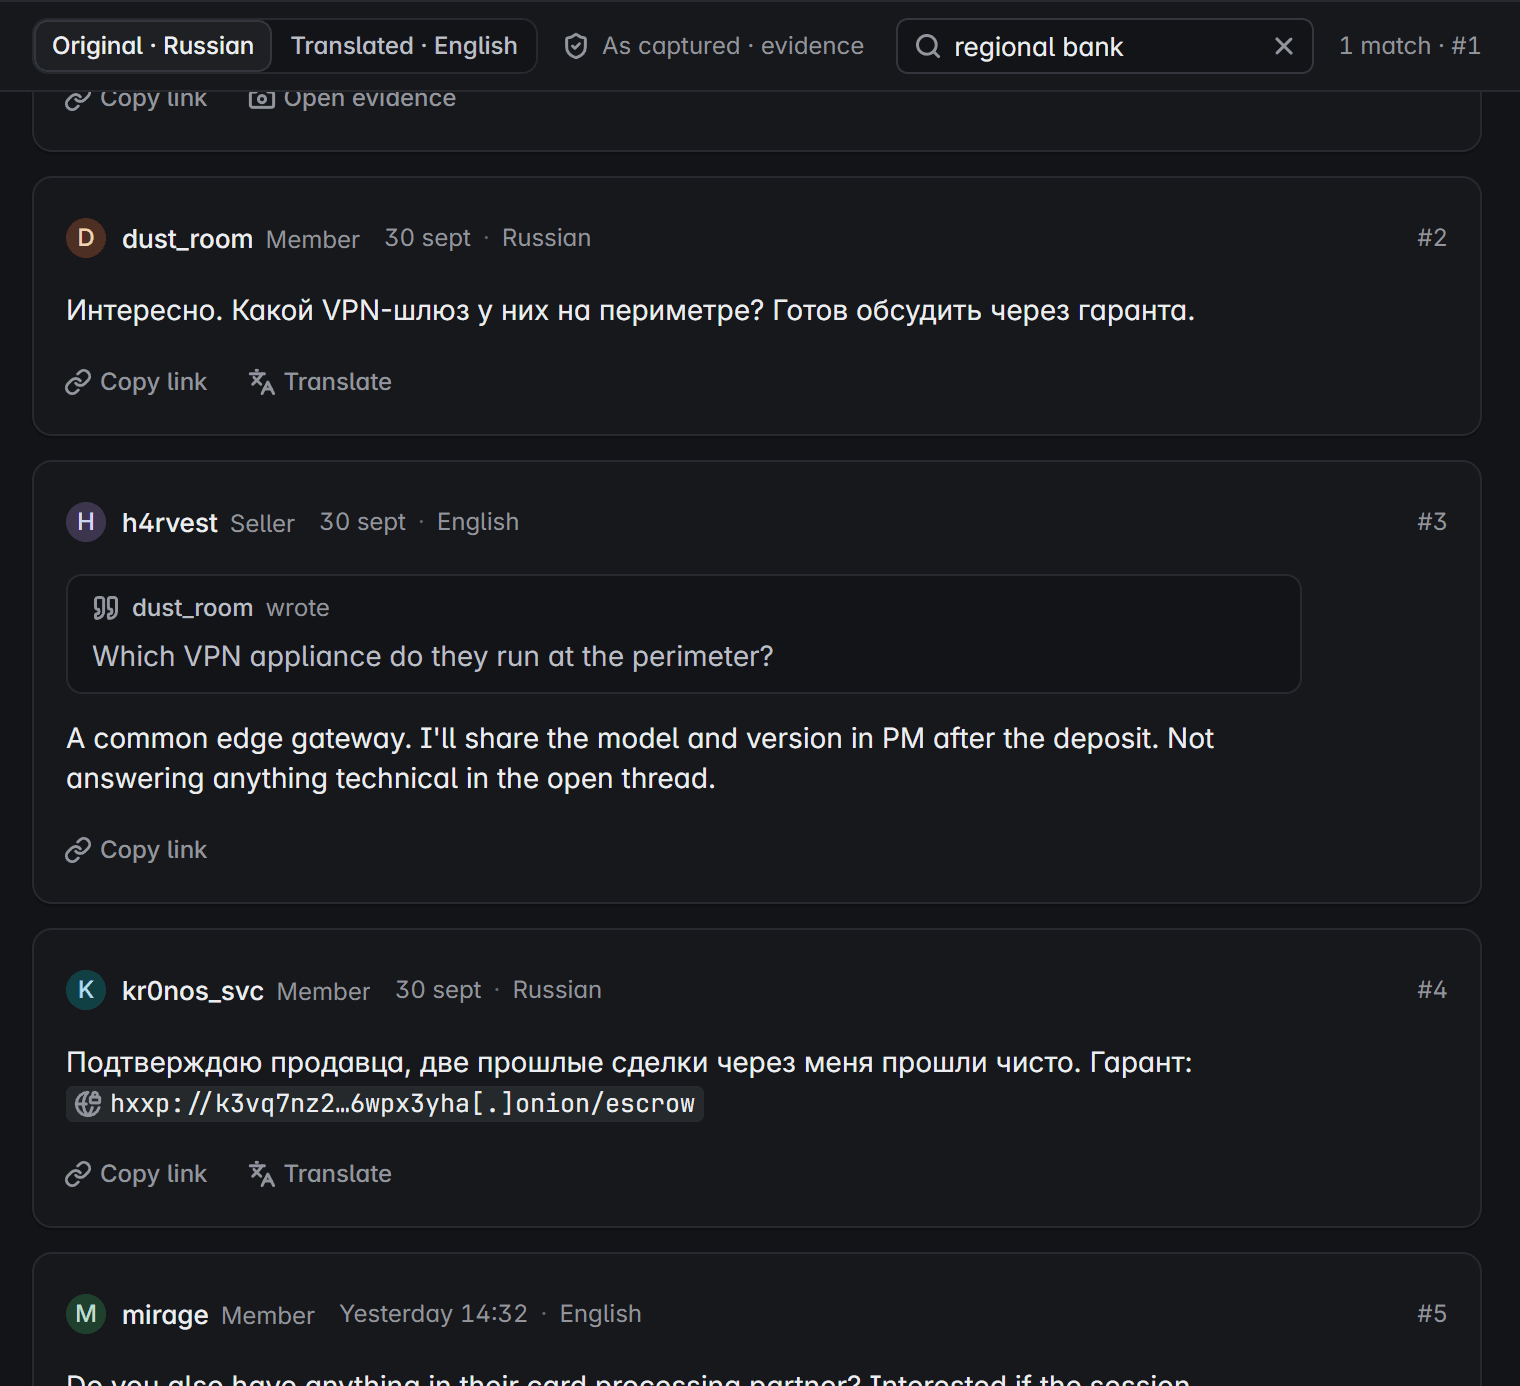
Écran du produit avec des données fictives
- Résumés de posts et de fils entiers.
- Traduction optionnelle, toujours étiquetée.
- Fonctionne sur des modèles locaux ou auto-hébergés quand les données doivent rester en interne.
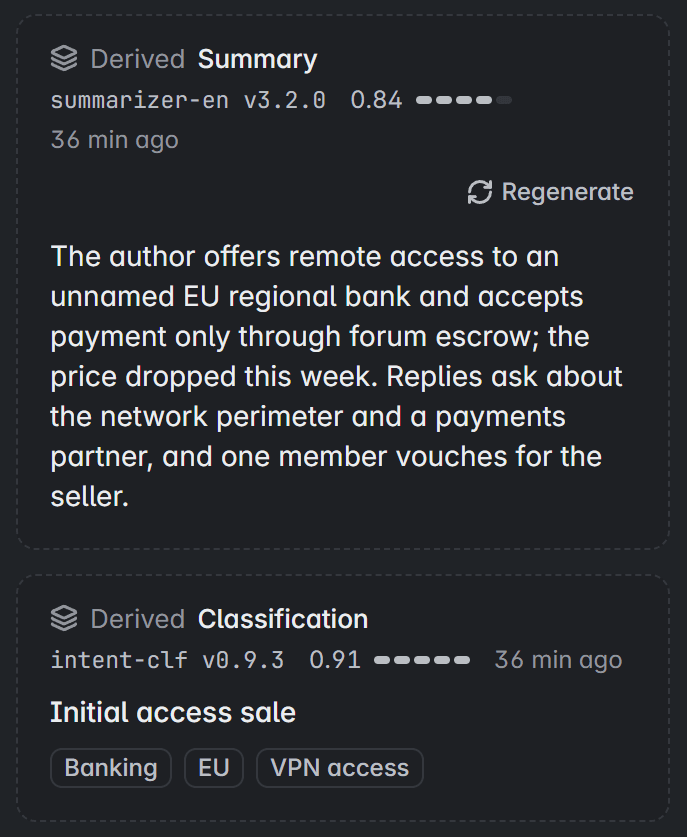
- Étiqueté Dérivé
- Modèle et version
- Confiance
Écran du produit avec des données fictives
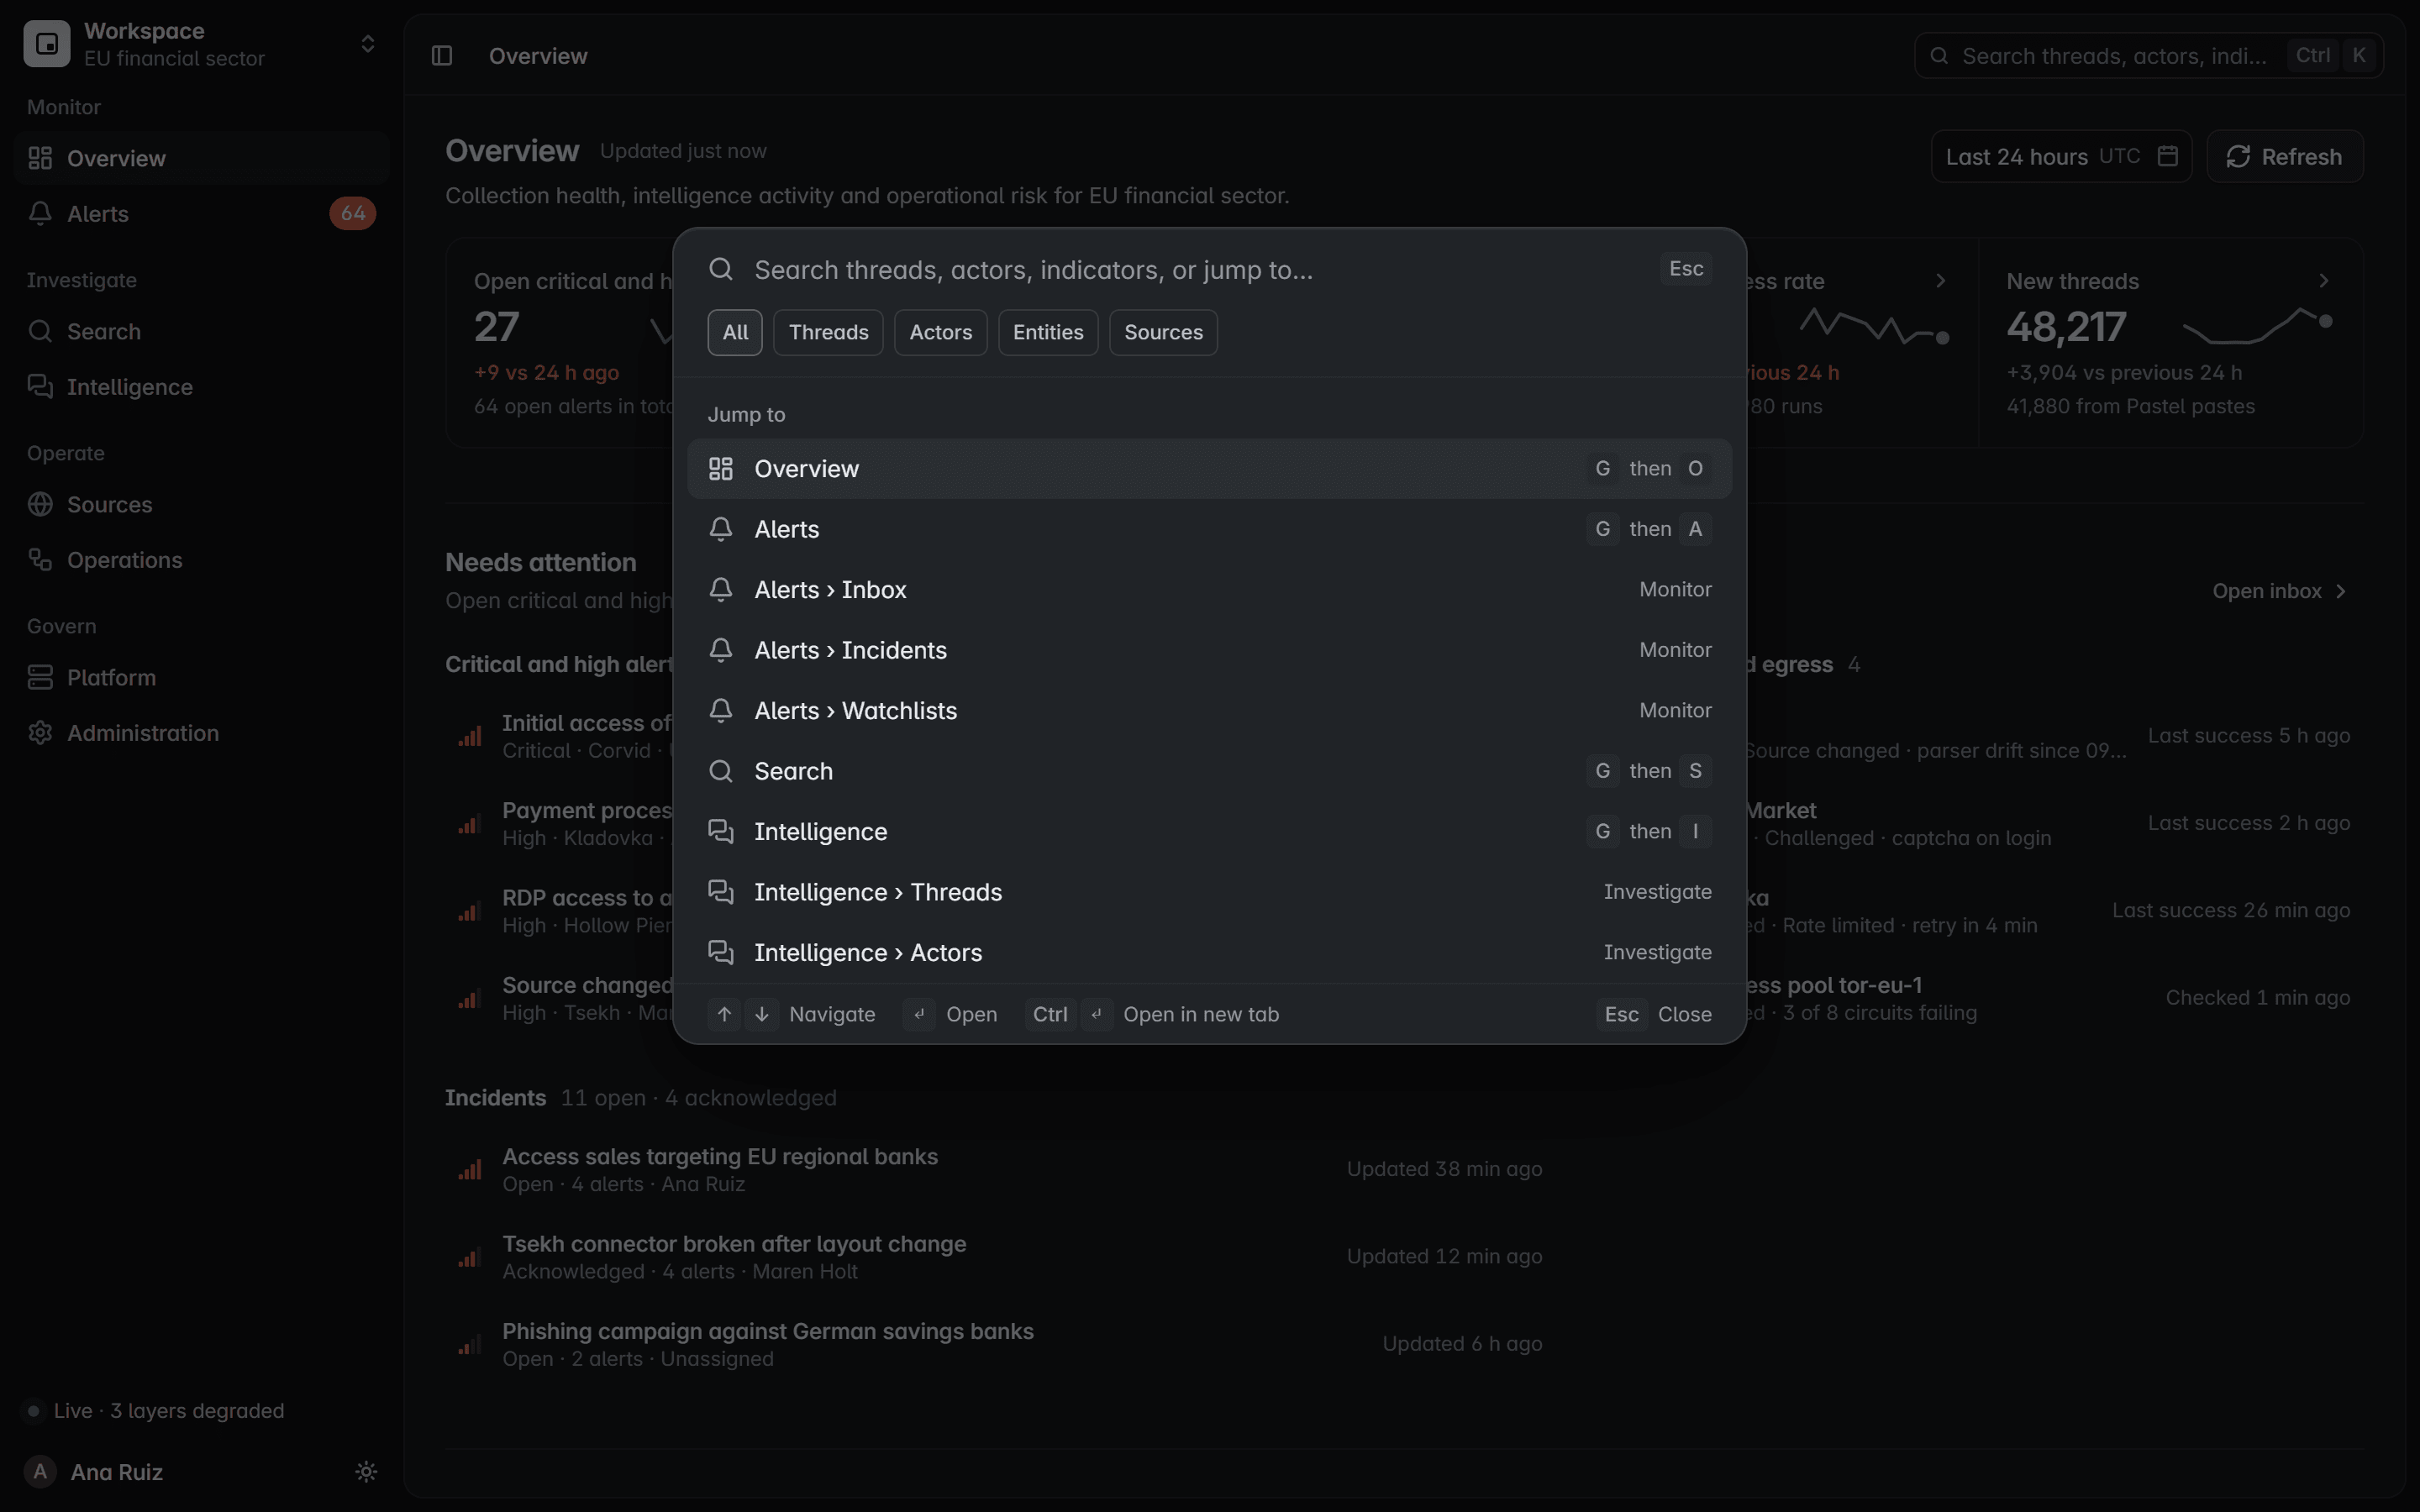
Des alertes du dark web par des watchlists qui ne dorment jamais.
Recherche plein texte et sémantique sur tout ce qui est collecté. Transformez ce qui vous importe en watchlists, rejouez-les sur l’historique et acheminez les alertes vers vos outils.
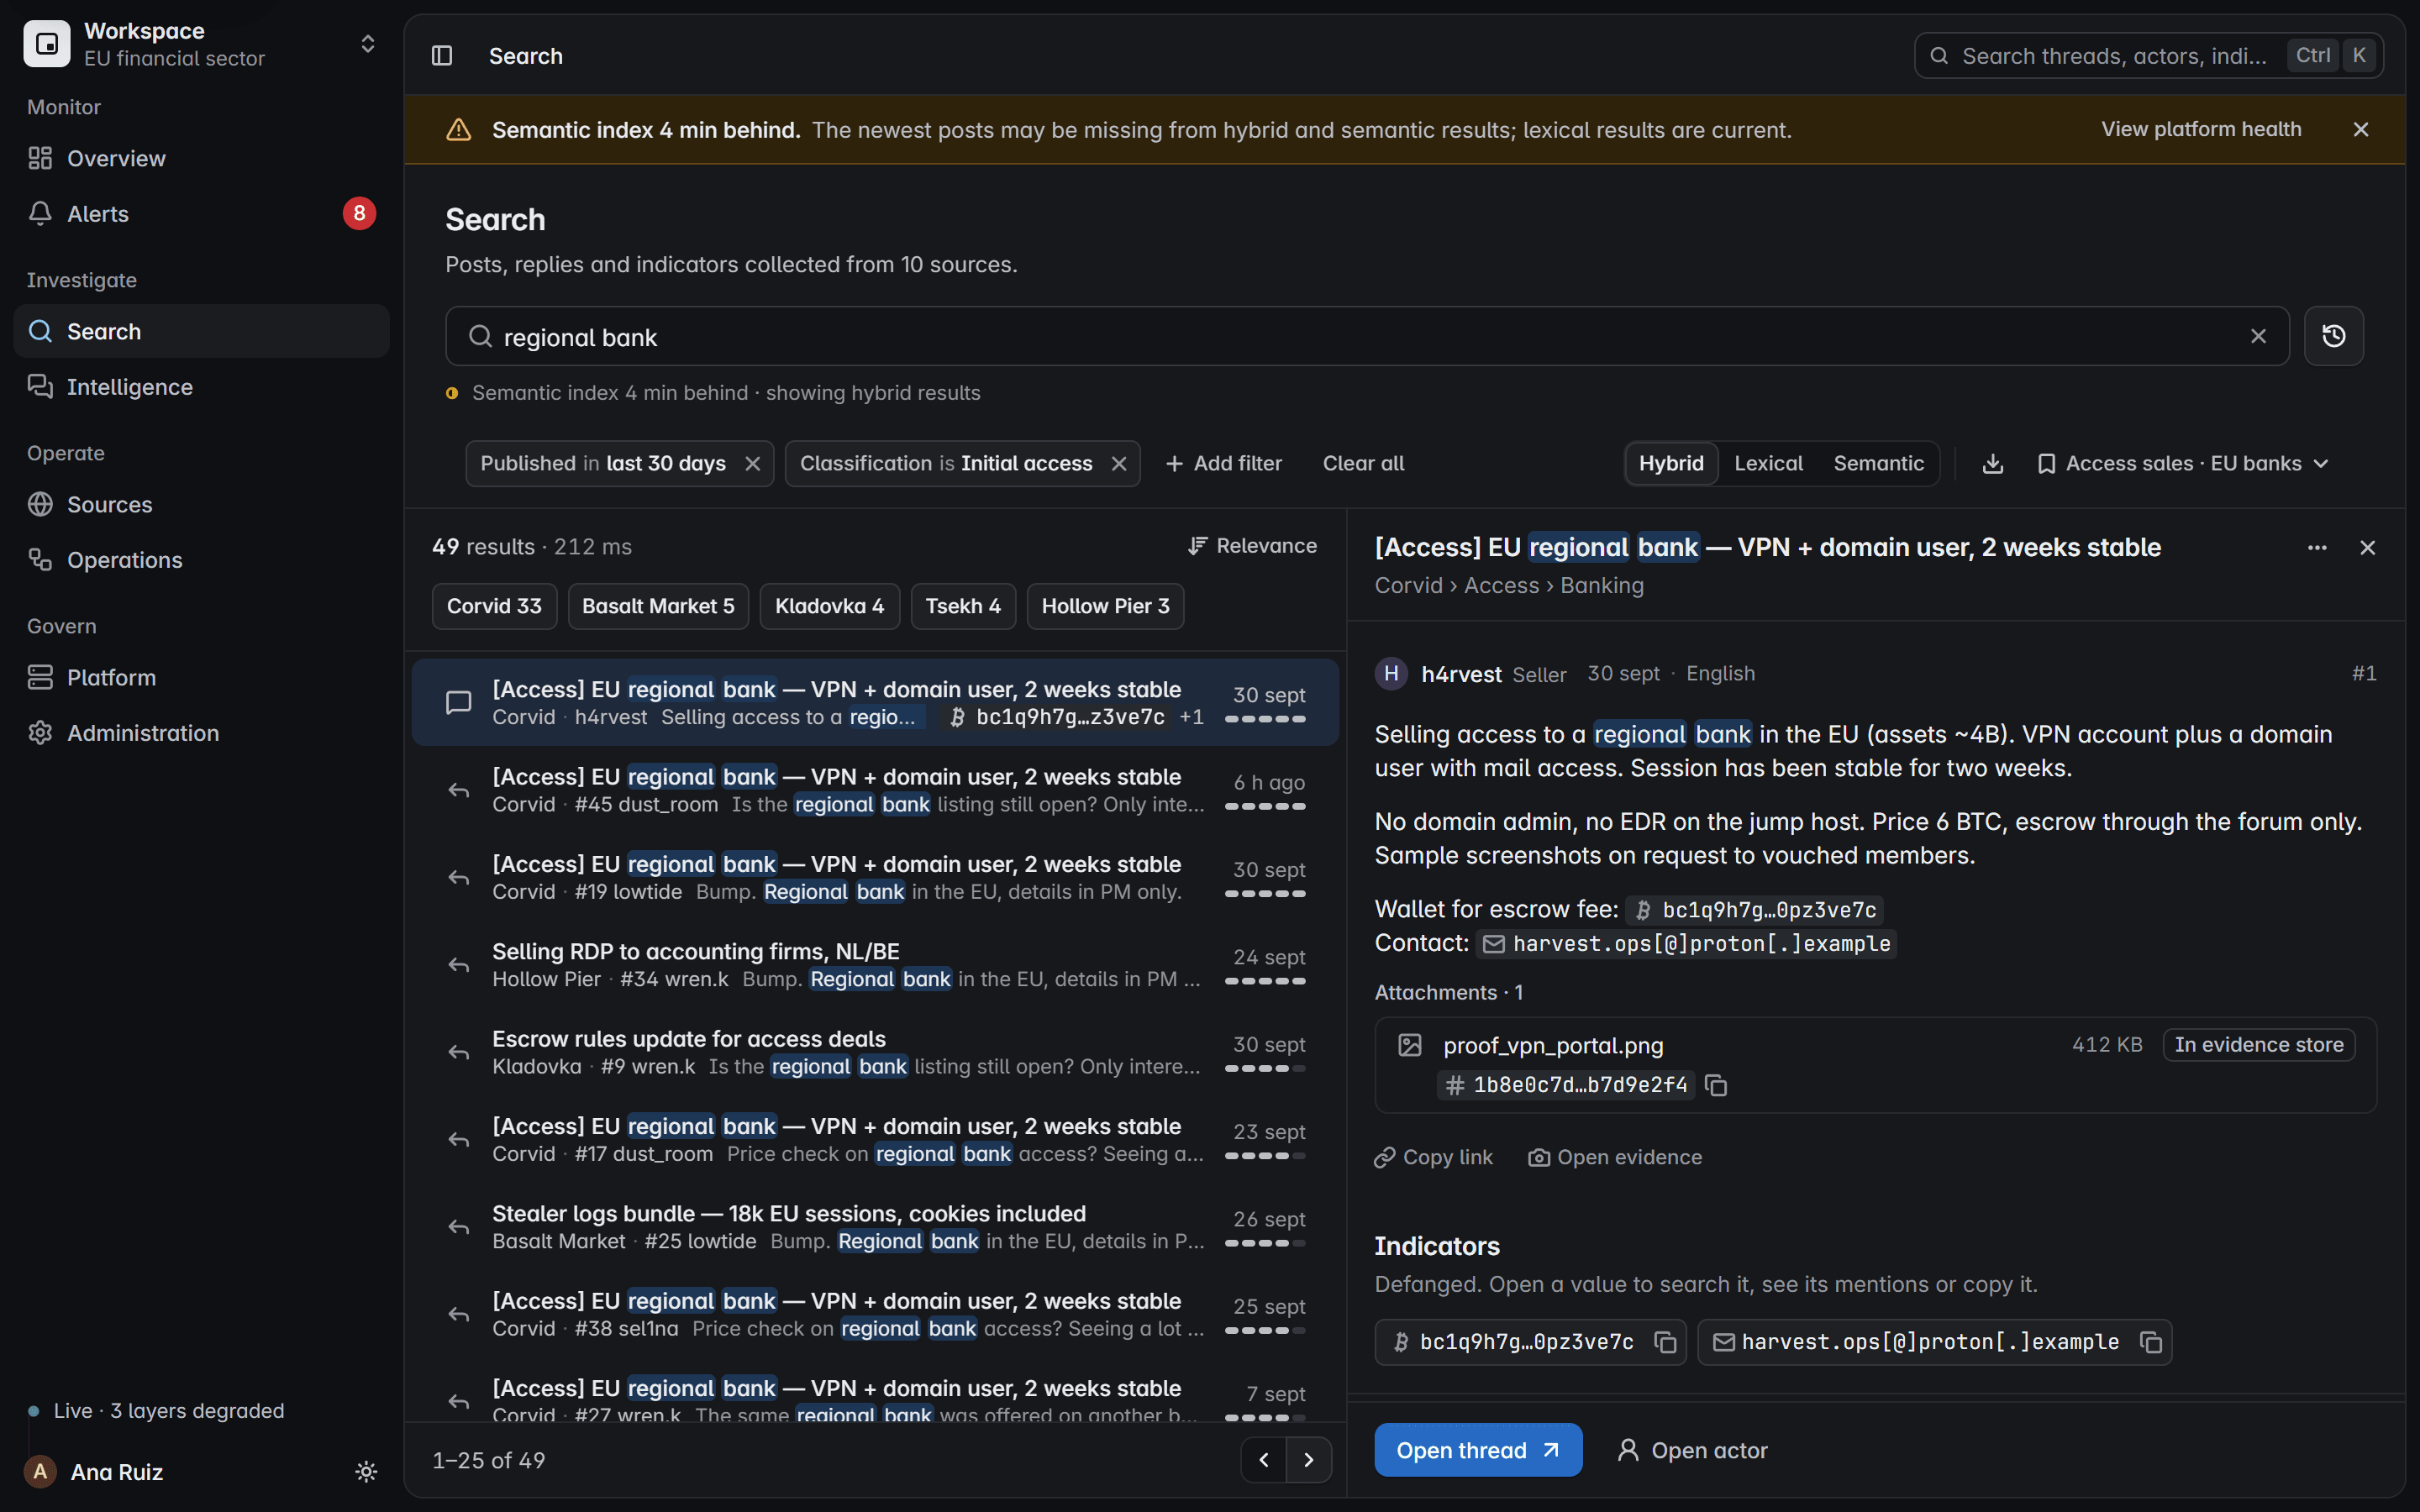
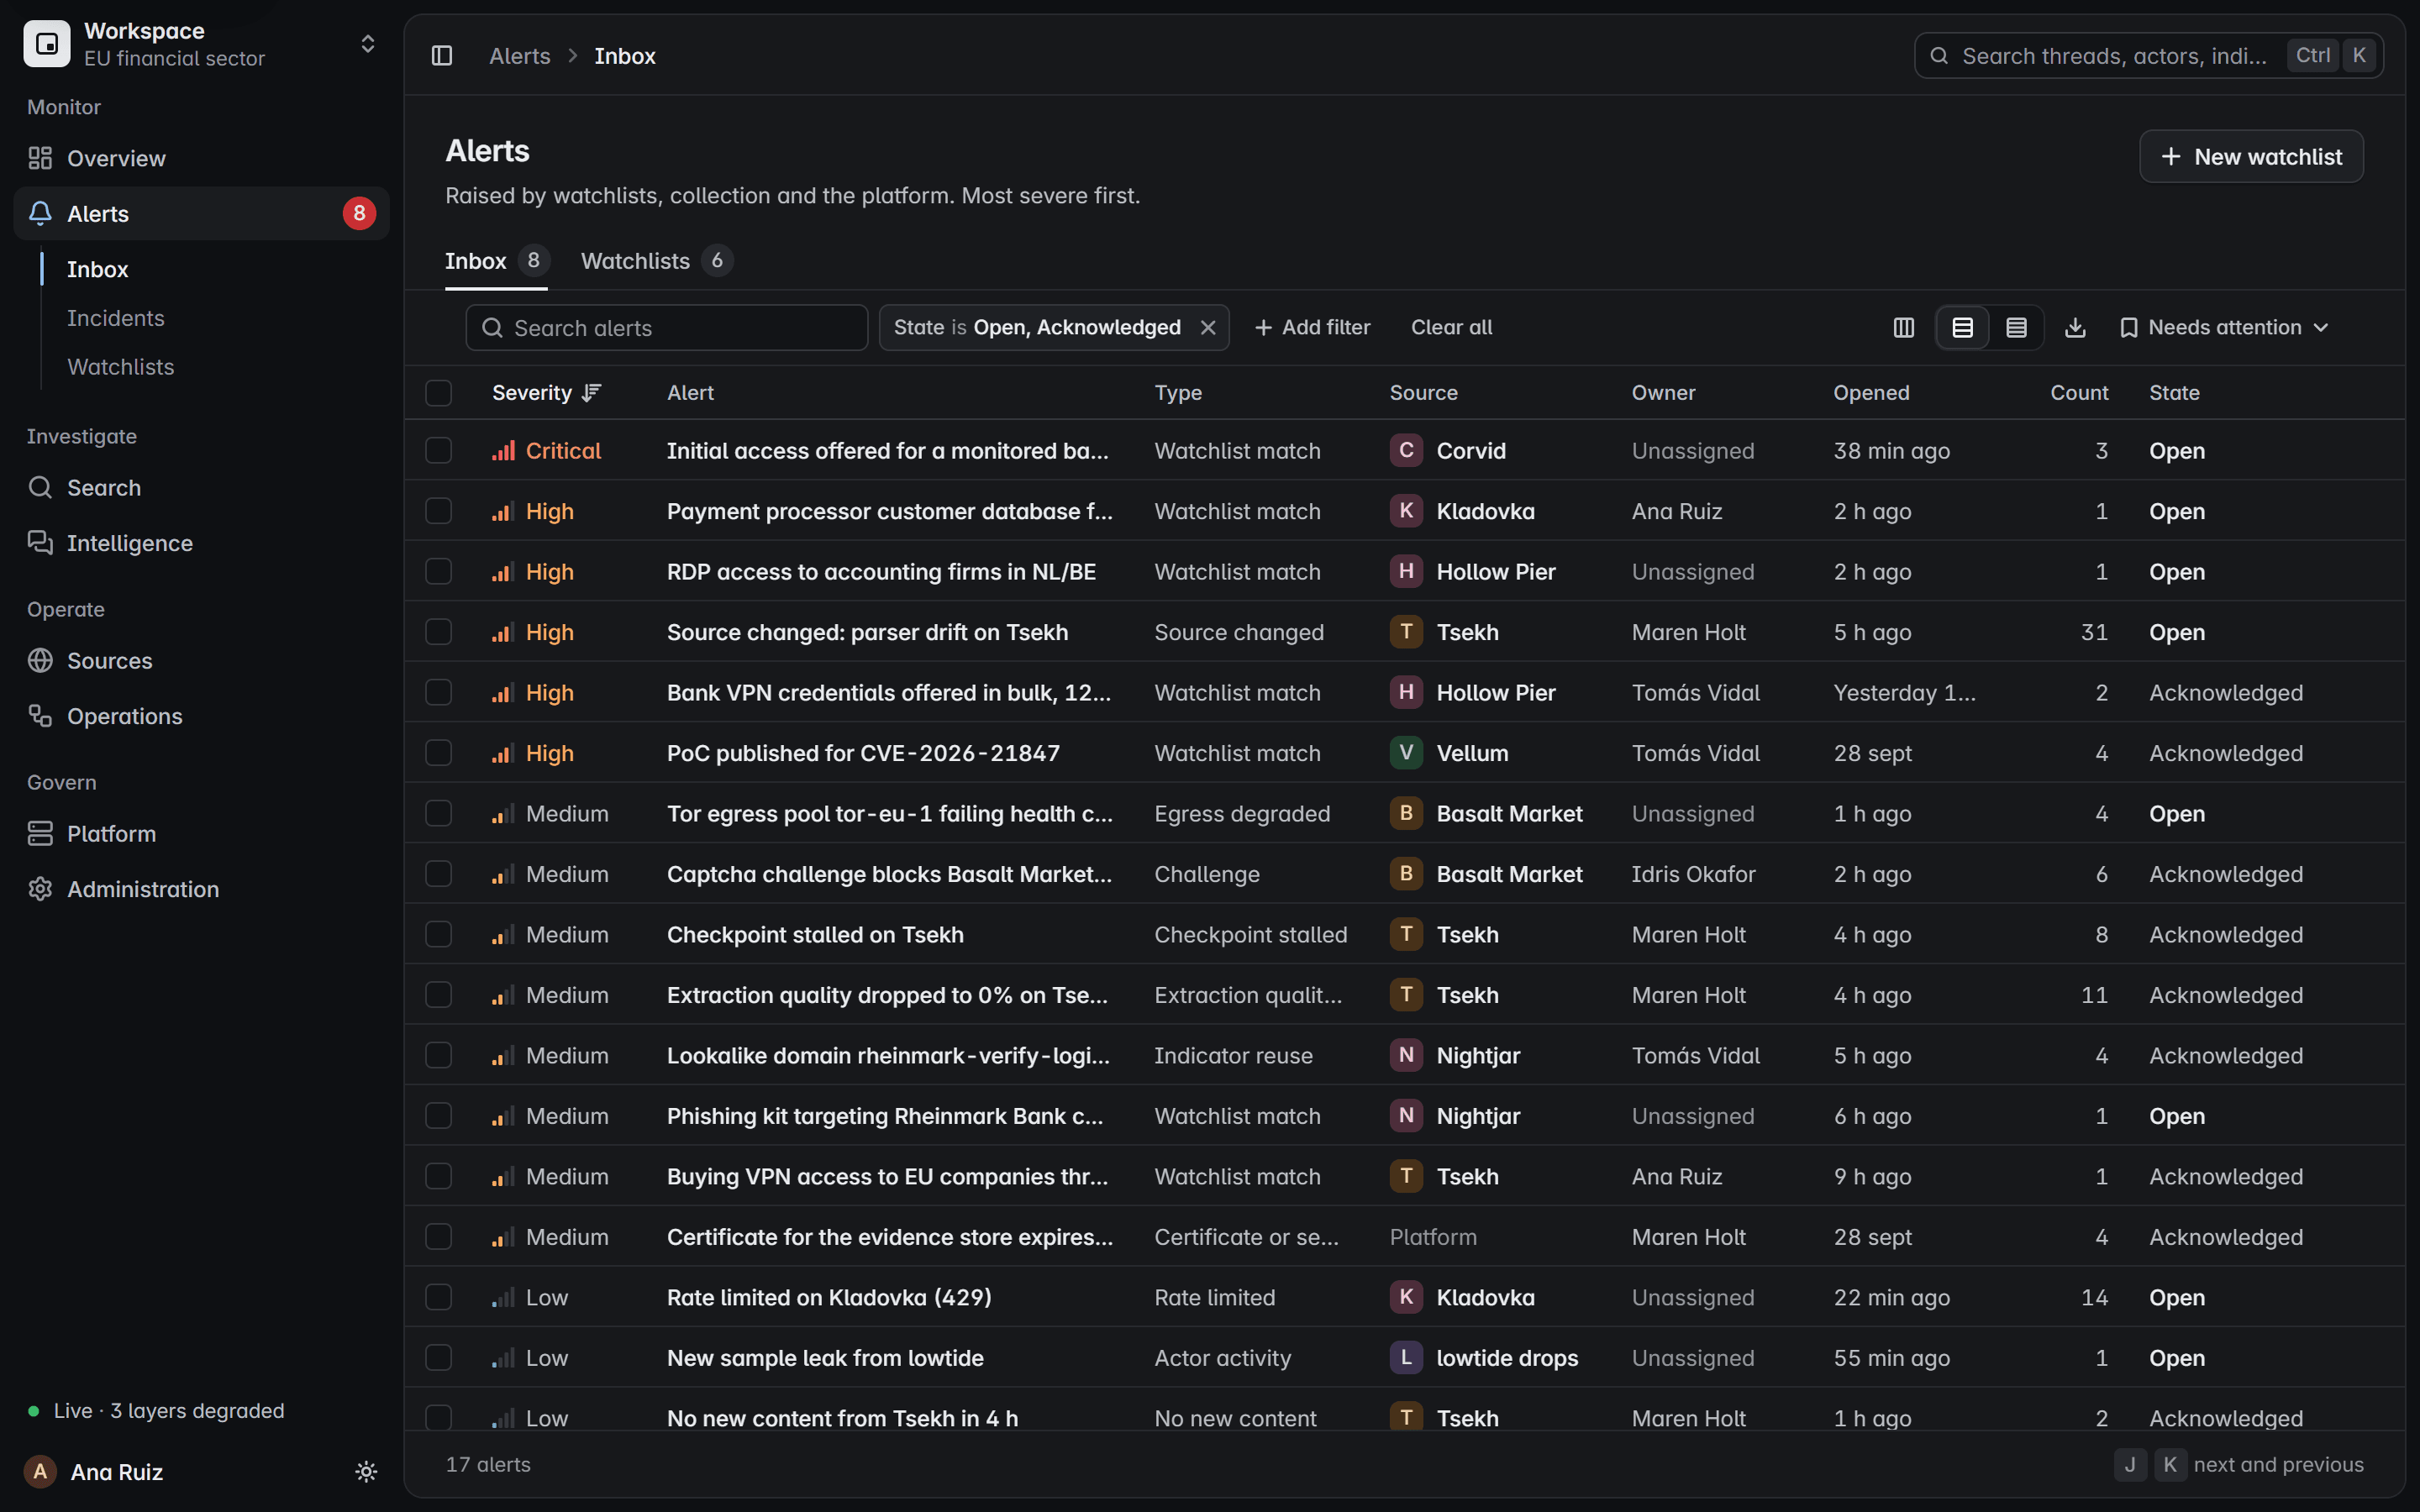
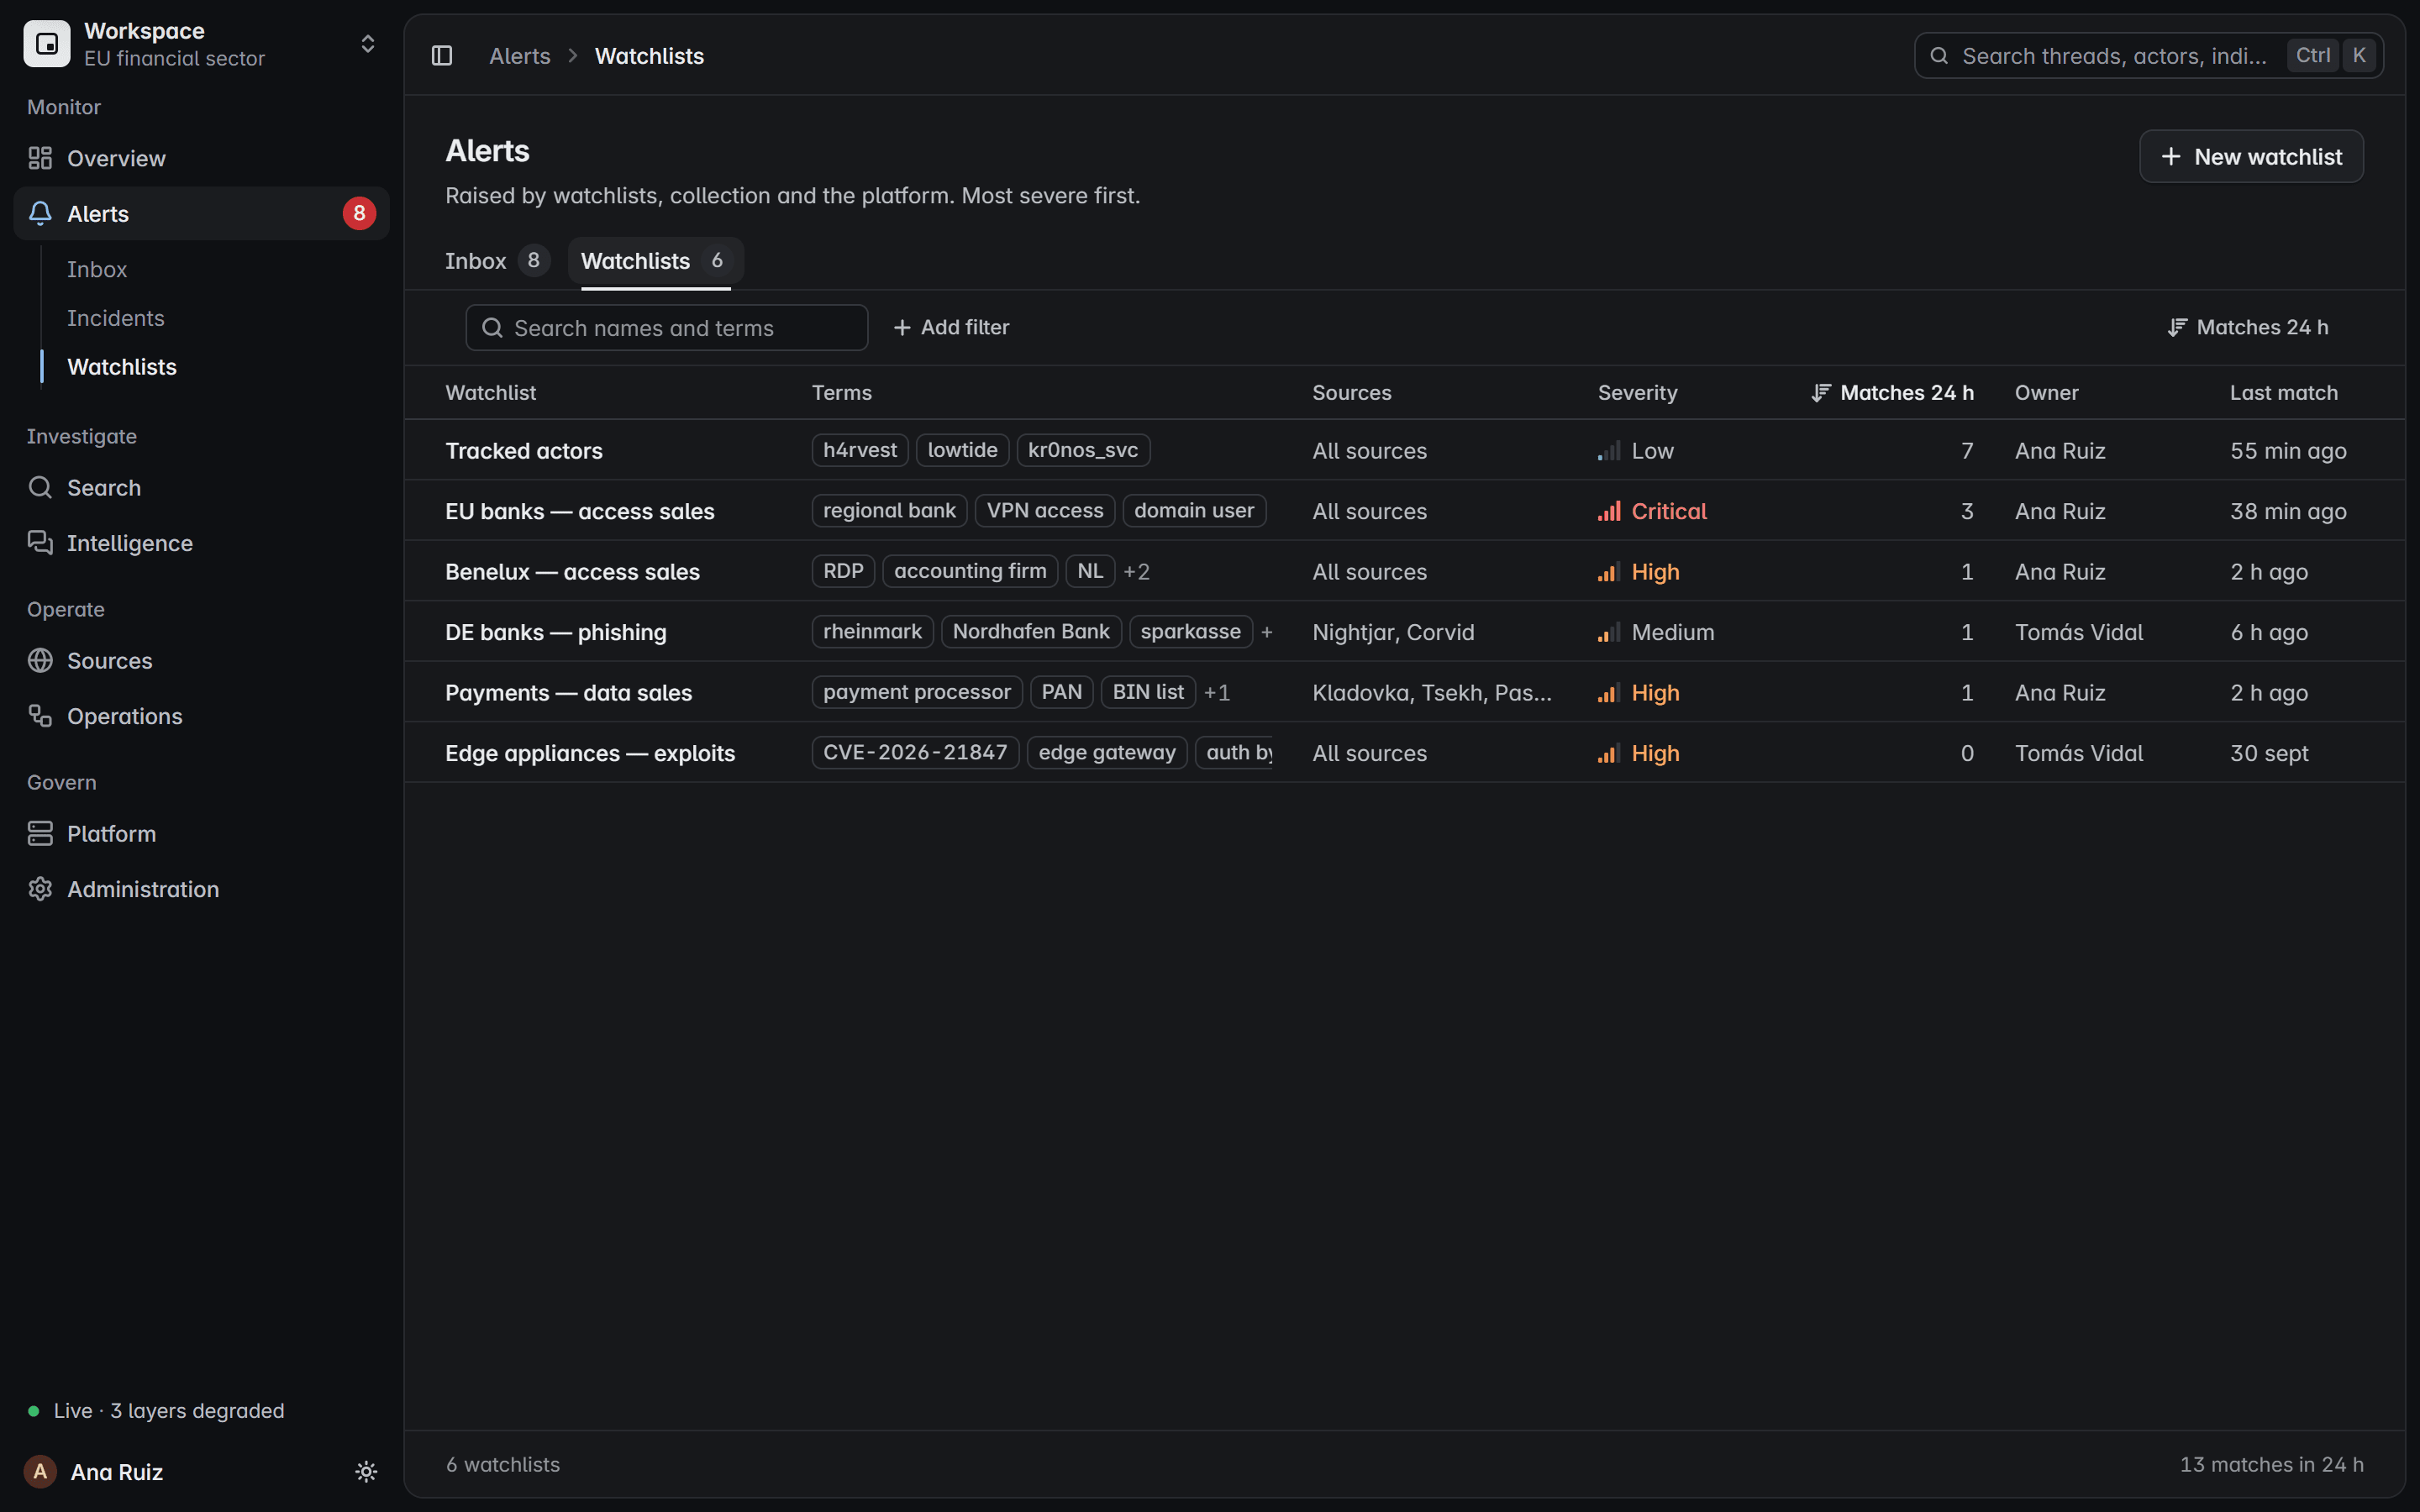
Écran du produit avec des données fictives
Conçu pour répondre en moins de 100 ms.
Recherche et filtres sur tout ce qui est collecté.
Défangé par défaut.
Les liens et adresses ne s’ouvrent jamais par accident.
Flouté jusqu’à l’affichage.
Les valeurs sensibles restent masquées tant qu’un analyste ne les révèle pas.
Une capture de preuve numérique que vous pouvez défendre.
Chaque page est capturée en entier, scellée par une empreinte SHA-256 et liée à chaque constat qu’elle étaye. Les modifications sont conservées, jamais écrasées.
Vue éclatée d’une capture scellée : le post capturé, ses captures de page, ses fichiers et son empreinte SHA-256.
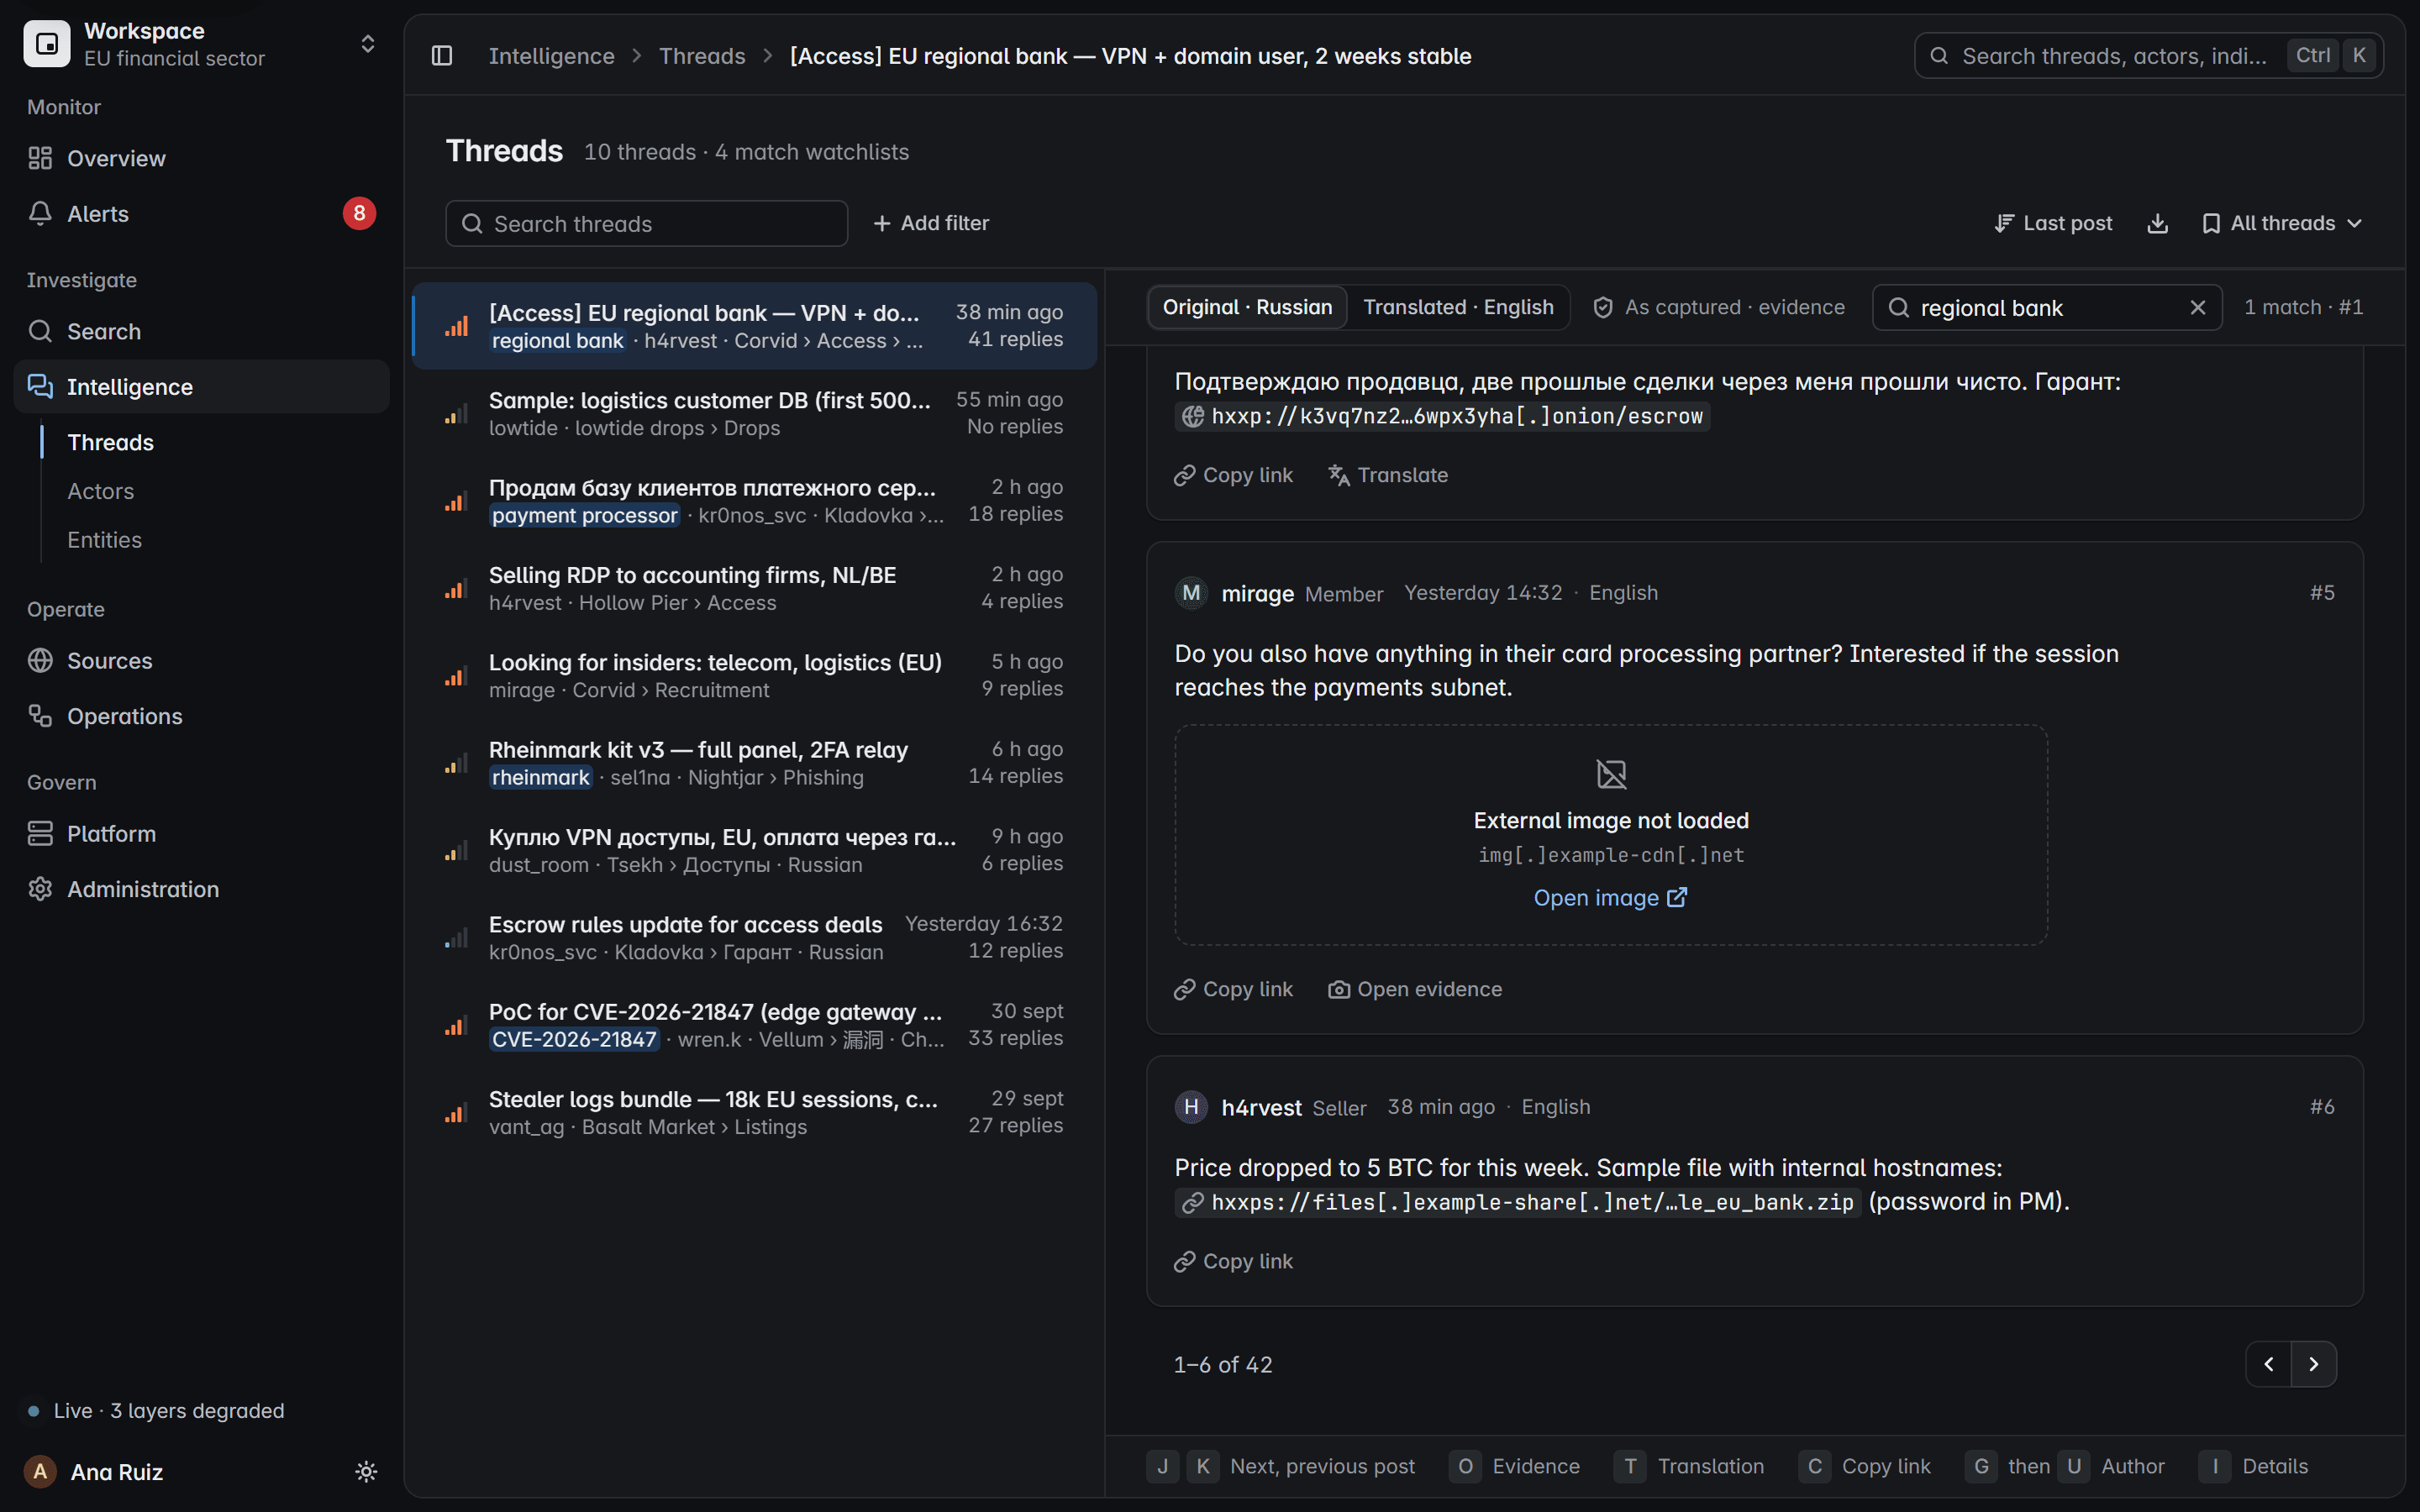
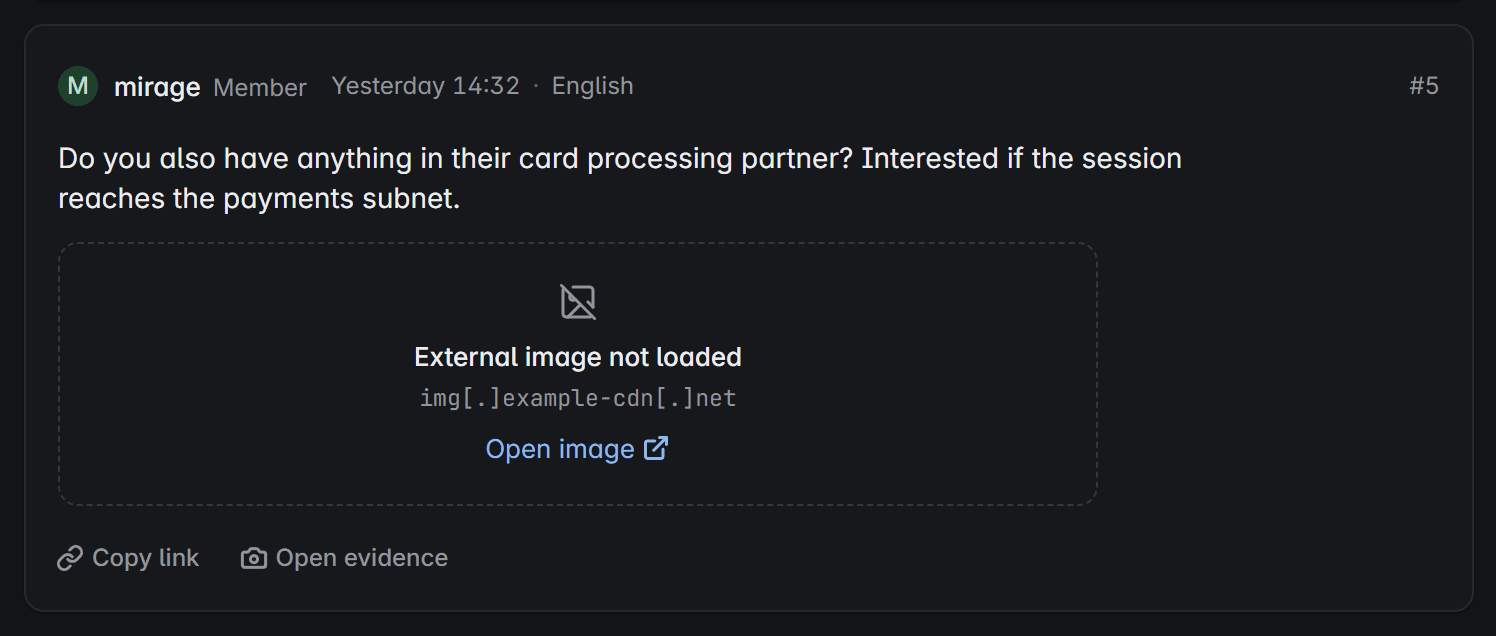
Post capturé
Le post tel que le forum l’a servi. Son image externe n’est jamais chargée et chaque adresse est défangée.
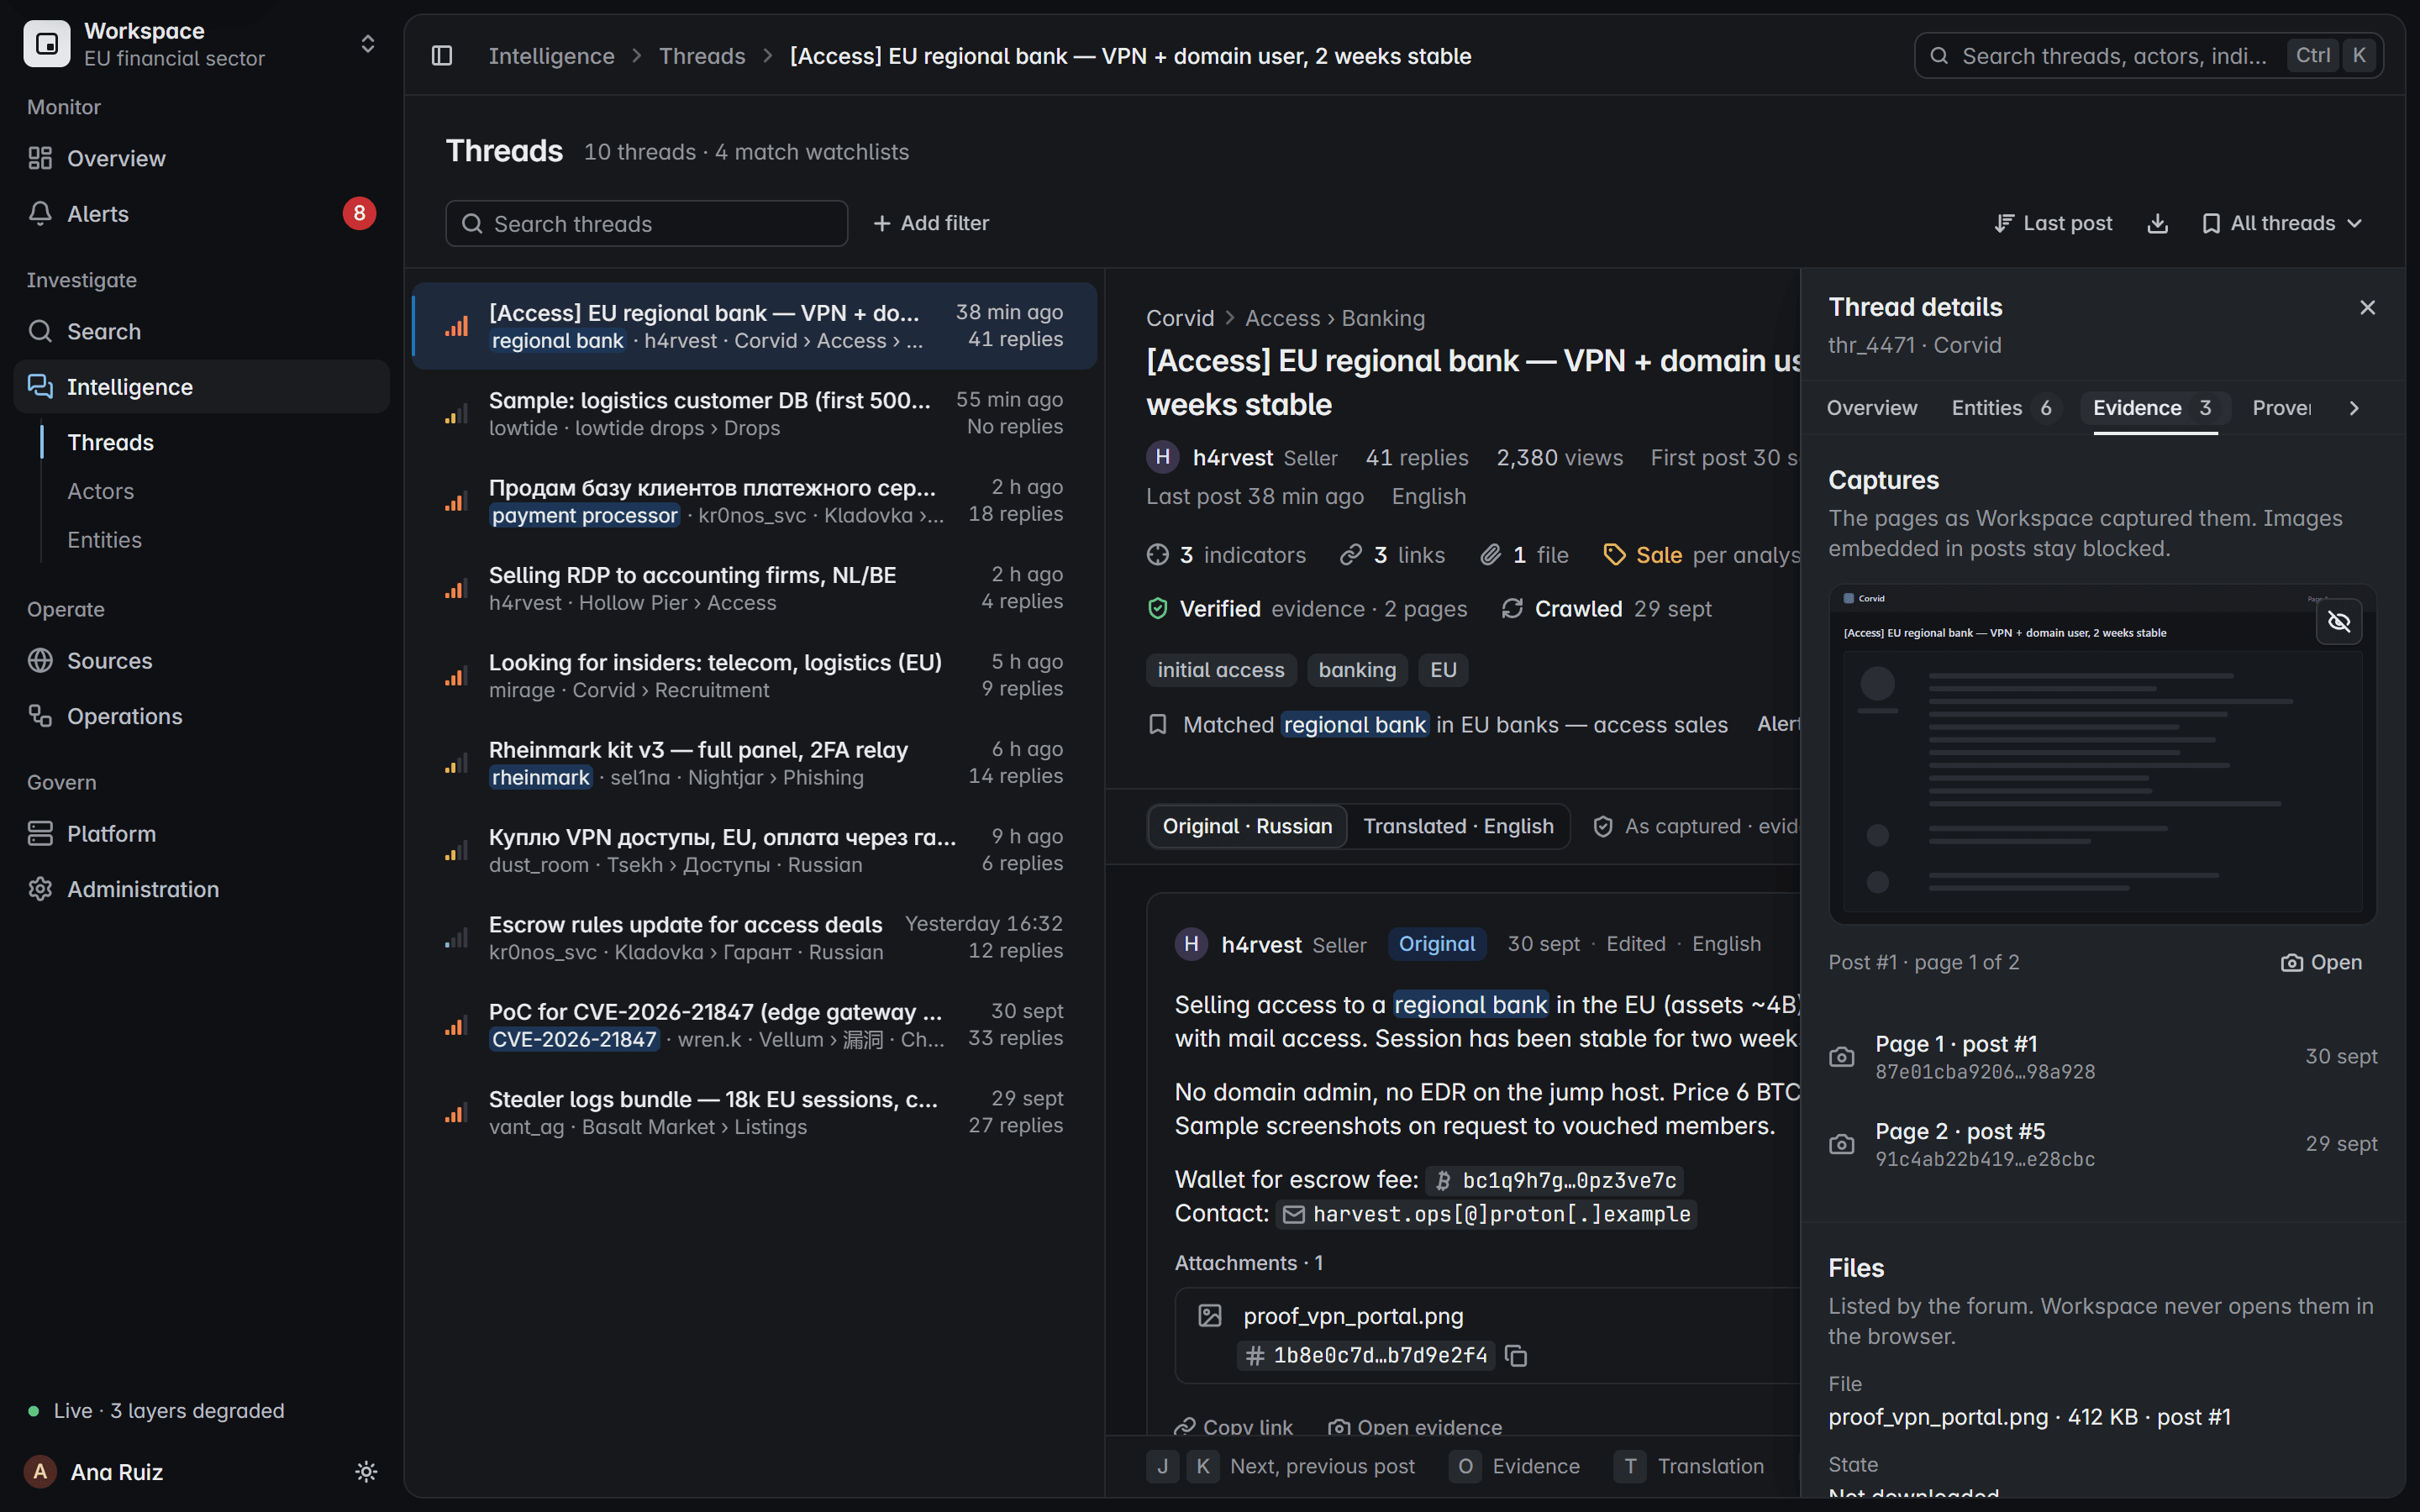
Captures de page
Chaque page du fil est capturée en entier, avec son propre hash SHA-256 et sa date.
Fichiers
Les pièces jointes sont consignées avec leur nom, leur taille et leur hash, et jamais ouvertes dans le navigateur.
Empreinte
Une empreinte SHA-256 calculée sur toute la capture. Modifiez un seul octet et elle ne correspond plus.
Scellée par SHA-256
Chaque constat renvoie à cette capture, à sa source, à l’exécution de collecte, au post et à la watchlist qui l’a fait remonter.
- SourceCorvid
- Exécution de collecterun_6b19d4e0
- Capture scelléesha256 91c4ab22…
- Post#5
- Constatthr_4471
- WatchlistEU banks
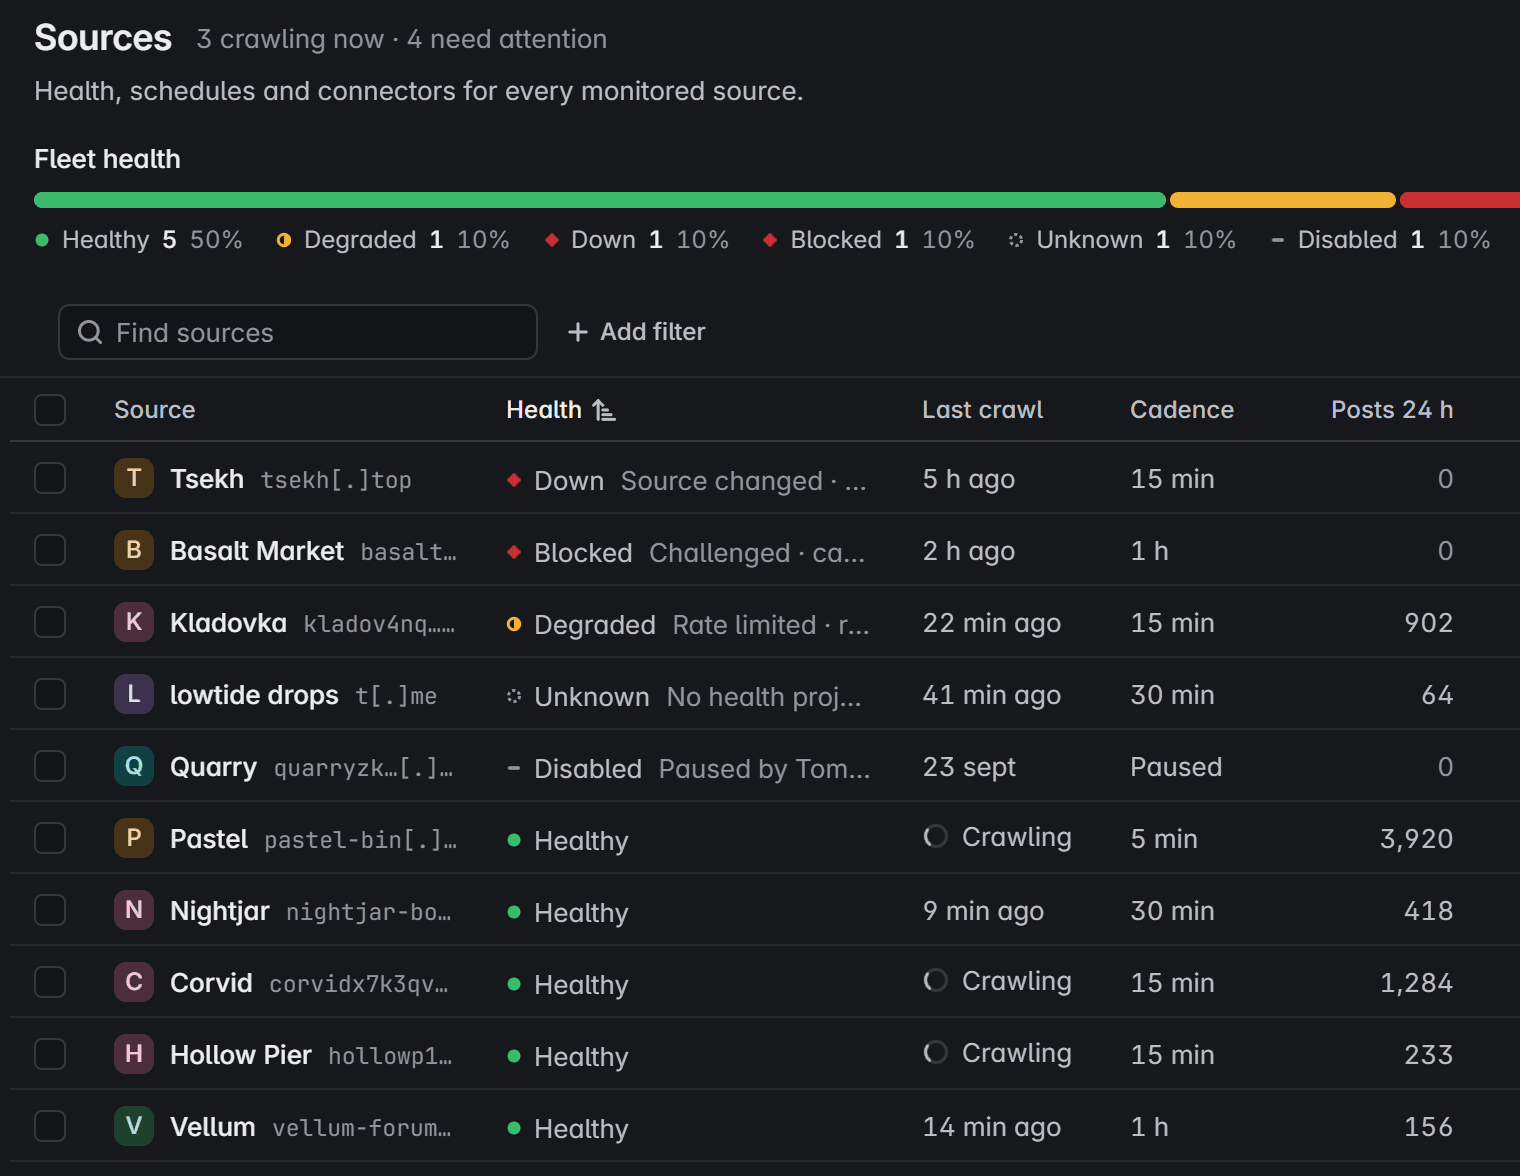
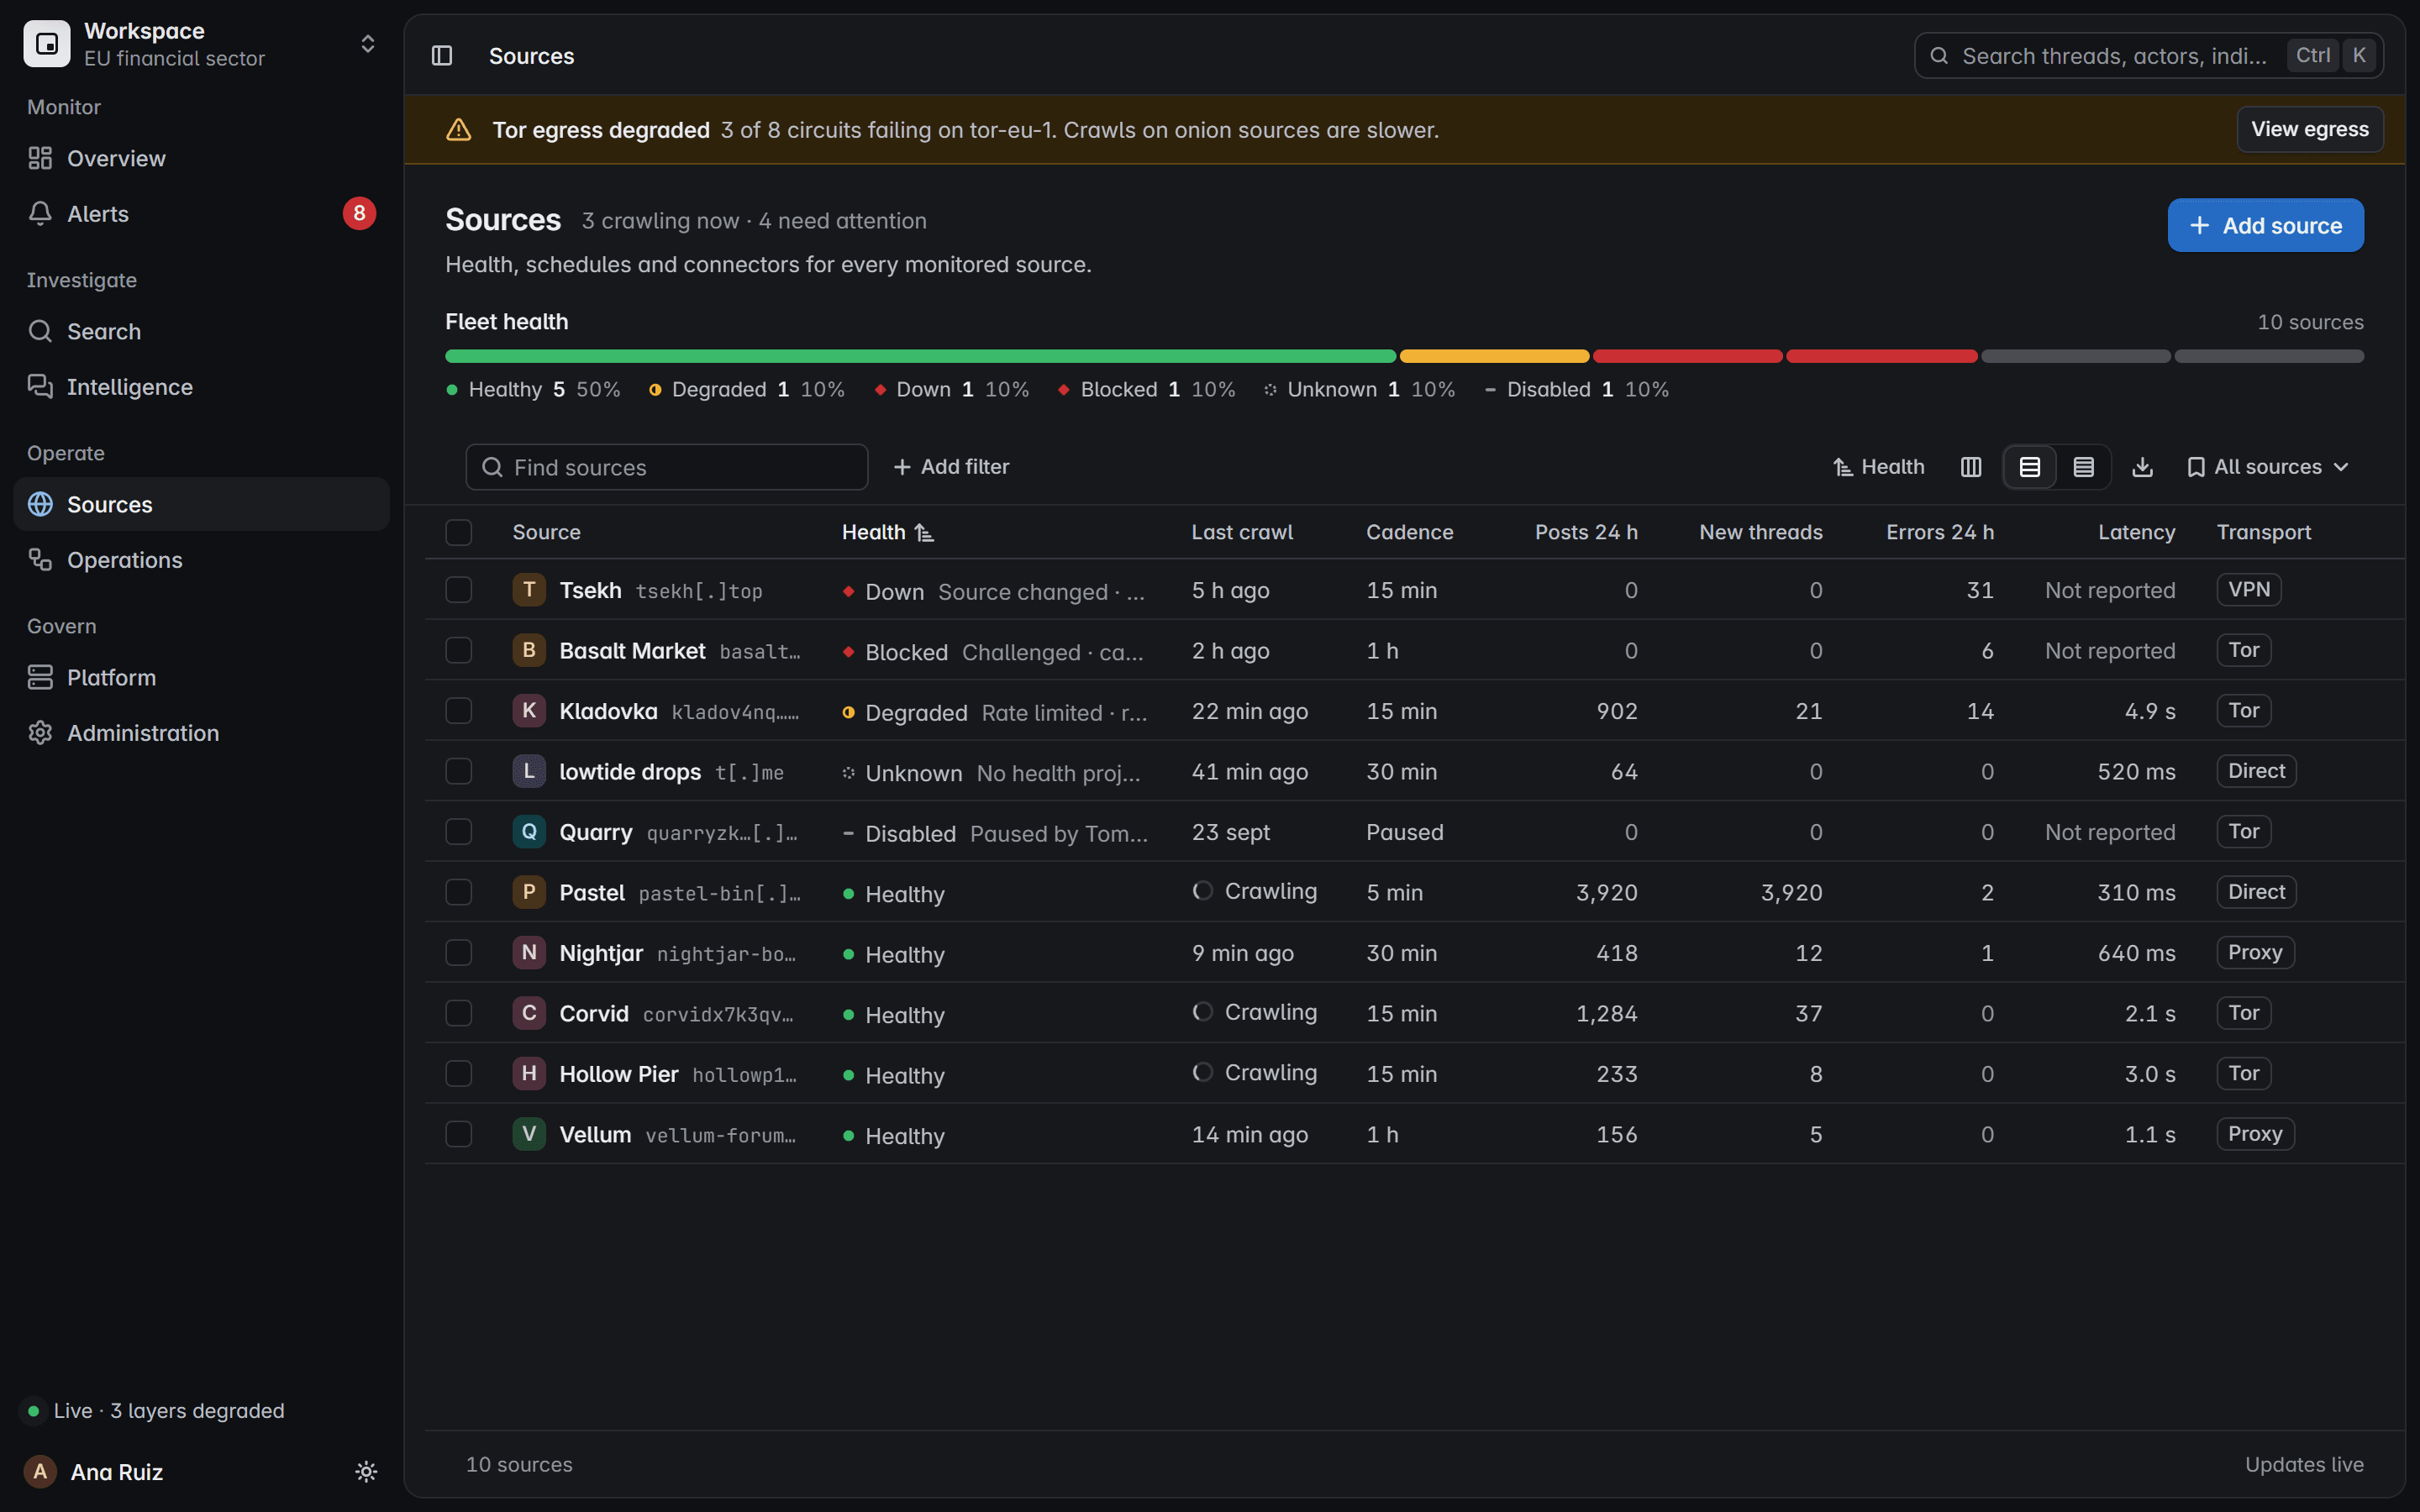
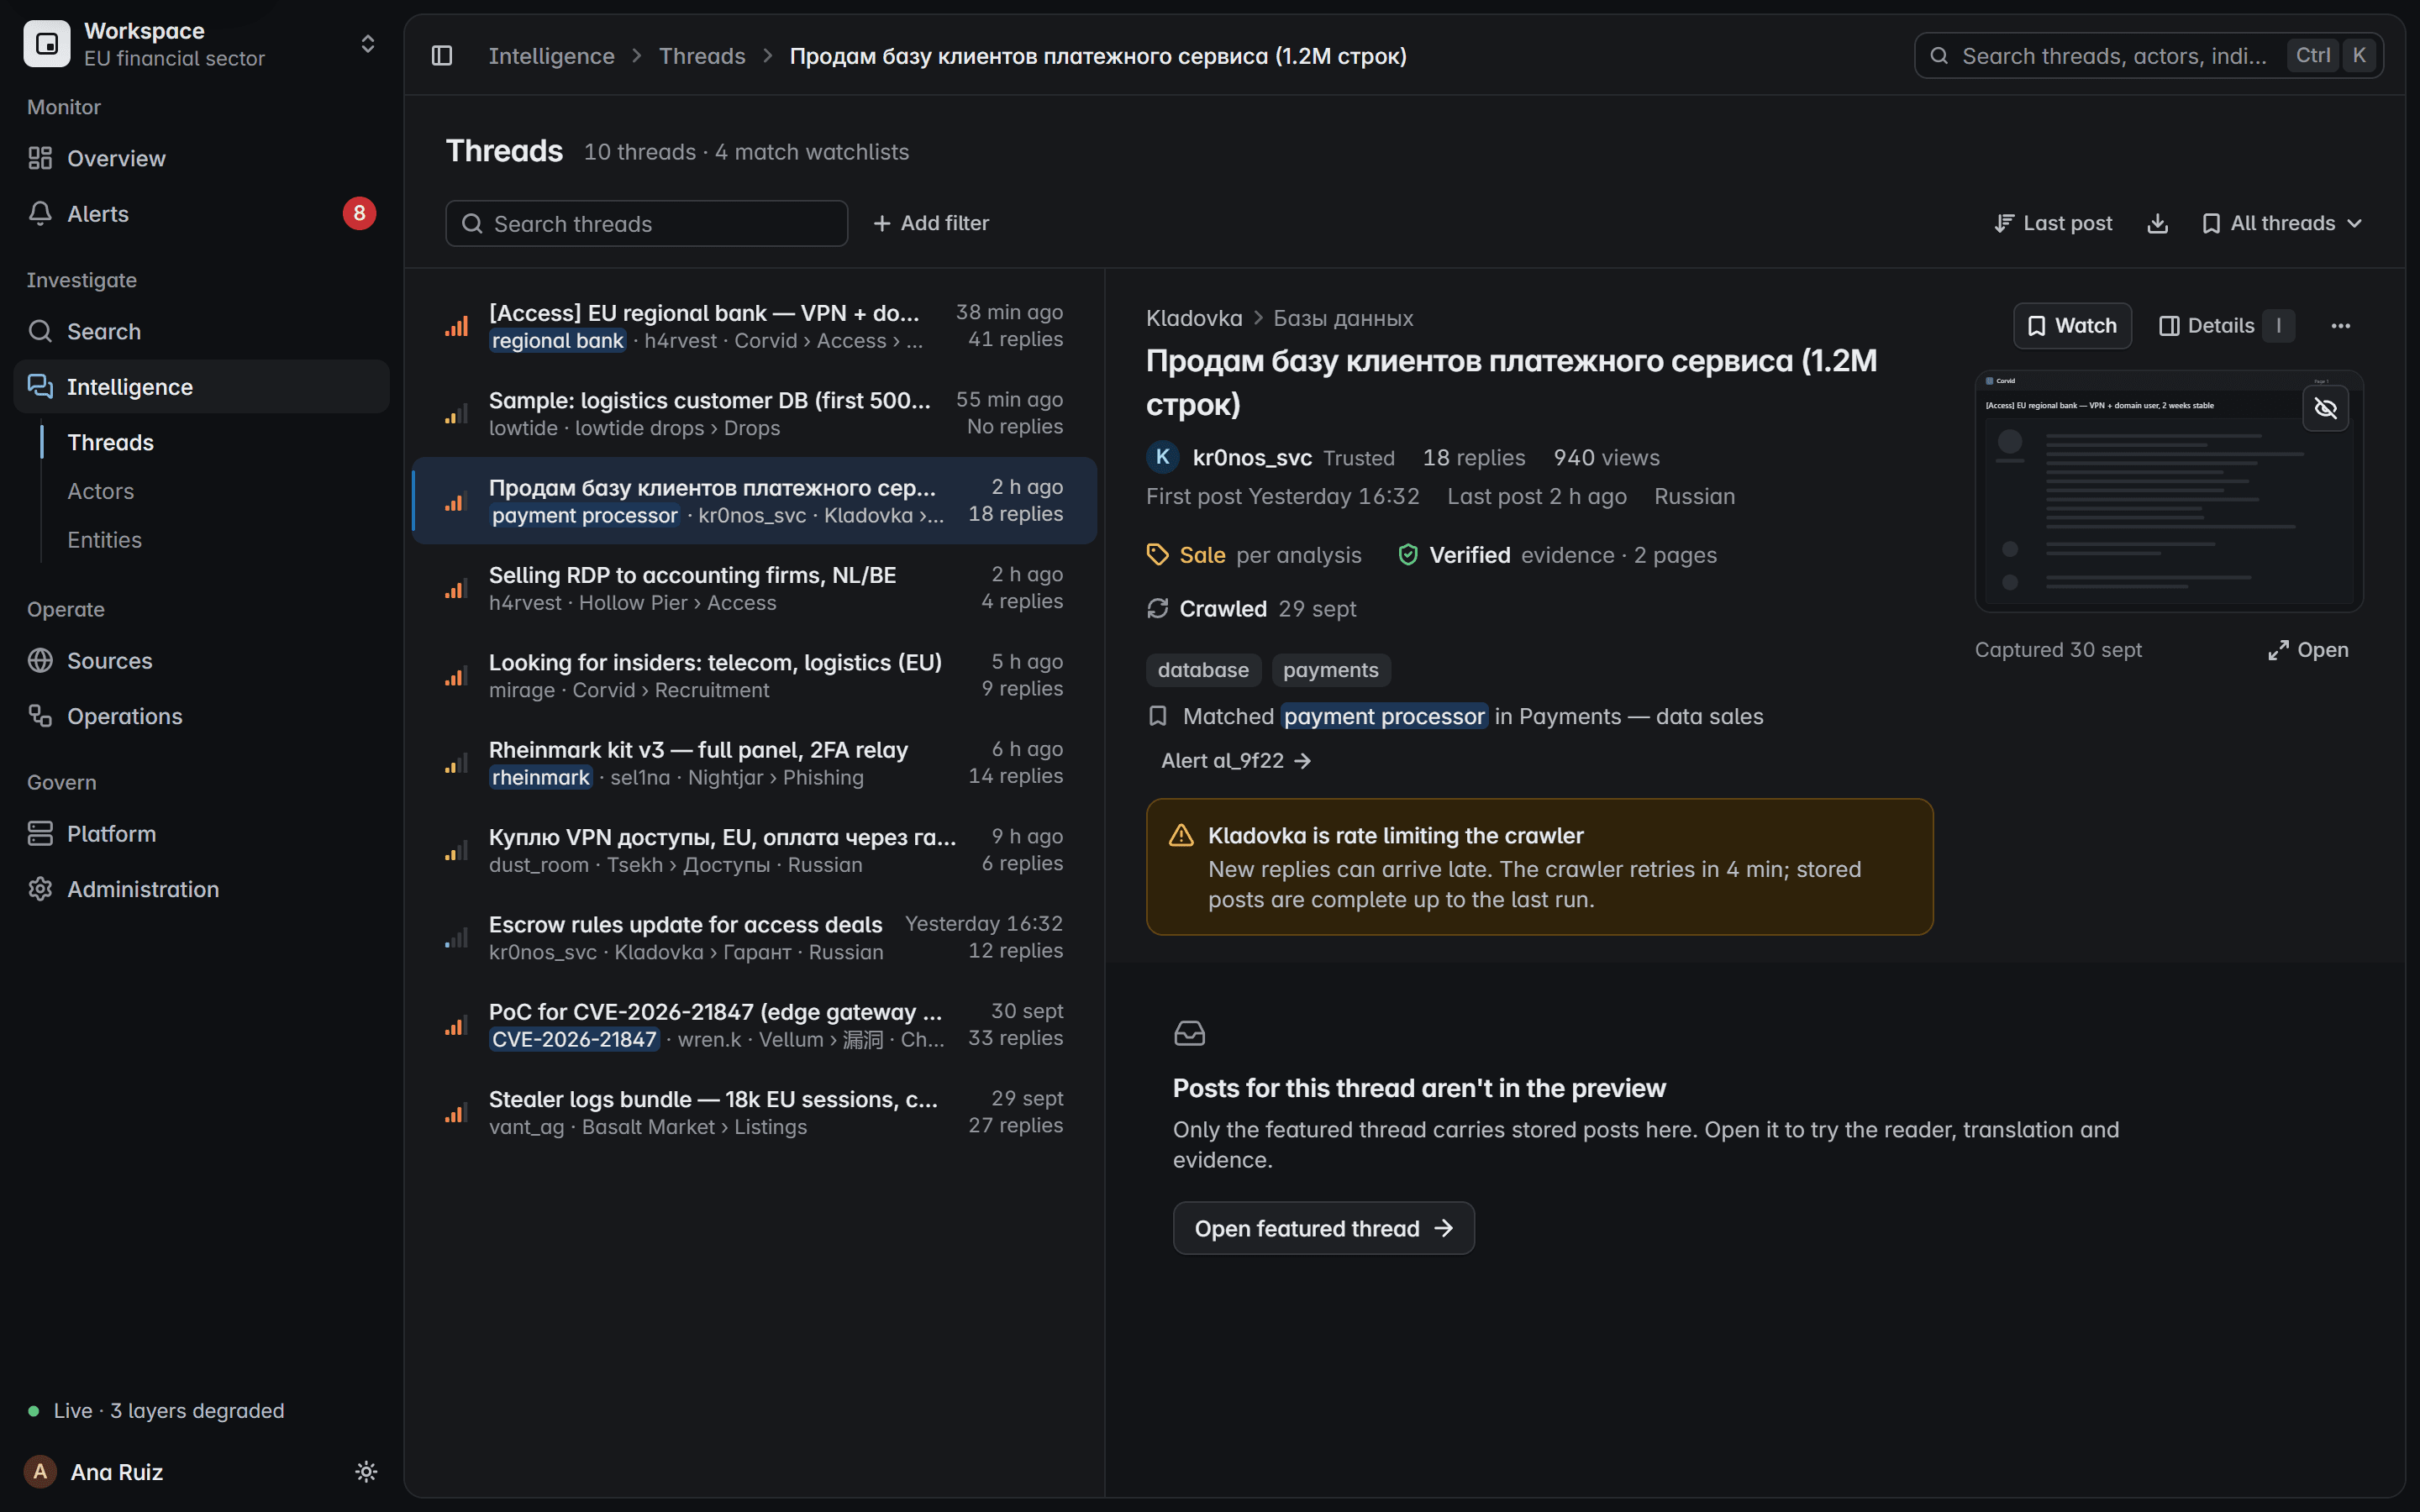
Une page vide ne veut pas dire zéro nouveau post.
Chaque exécution de collecte se termine par une issue nommée, avec l’état de santé de chaque source visible, pour que le silence ne masque jamais un échec.
- Aucun nouveau contenu
- La source a été lue en entier et rien de nouveau n’a été publié.
- Échec d’authentification
- La session a été refusée, et le problème d’accès est signalé avant qu’il ne devienne une lacune.
- Challenge reçu
- Le site a répondu par une page de challenge au lieu de son contenu.
- Dérive de mise en page
- La structure de la page a changé, les posts ne peuvent donc plus être lus comme avant.
- Échec du parser
- La page est arrivée, mais ses posts n’ont pas pu en être extraits.
- Erreur réseau
- La source n’a pas pu être jointe pendant l’exécution.
- Rendu partiel
- Seule une partie de la page s’est chargée, l’exécution n’est donc pas comptée comme complète.
- Volume anormalement bas
- Bien moins de posts que cette source n’en produit habituellement en une exécution.
- Capture corrompue
- La capture de la page est revenue endommagée, et l’exécution le signale.
- Stockage des preuves indisponible
- Les captures n’ont pas pu être enregistrées, l’exécution signale donc la lacune au lieu de passer.
- Indexation retardée
- Les posts ont été collectés mais ne sont pas encore consultables par recherche.
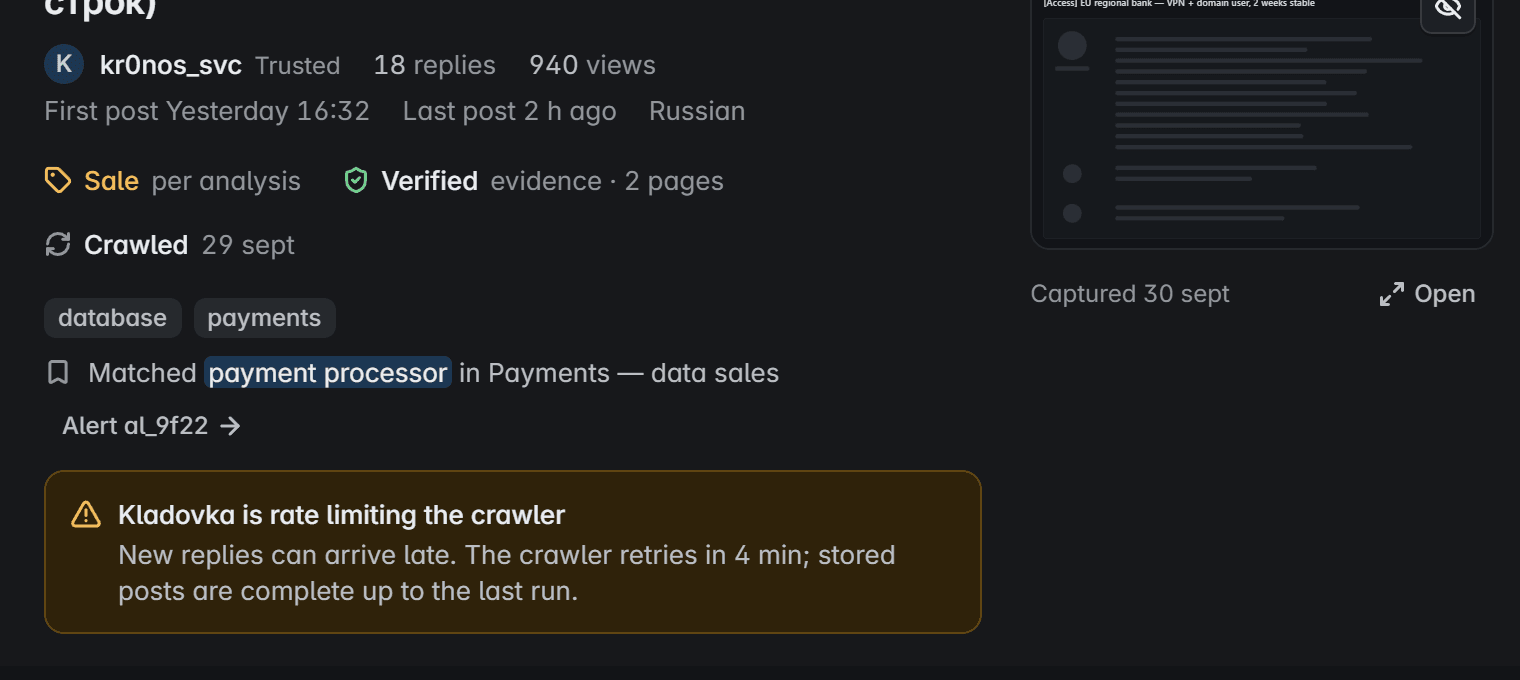
Quand une source prend du retard ou est bloquée, chaque fil qui en provient l’indique, et les posts déjà stockés restent lisibles.
Quand un site modifie sa mise en page, une réparation est proposée et une personne l’approuve.
Écran du produit avec des données fictives
Voyez-le sur vos propres sources.
Dites-nous ce dont vous avez besoin. Nous vous présenterons une capture en direct, du post jusqu’à l’enregistrement scellé.
Vous préférez l’e-mail ? Écrivez à [email protected].