Den Untergrund sehen, die Nachweise sichern.
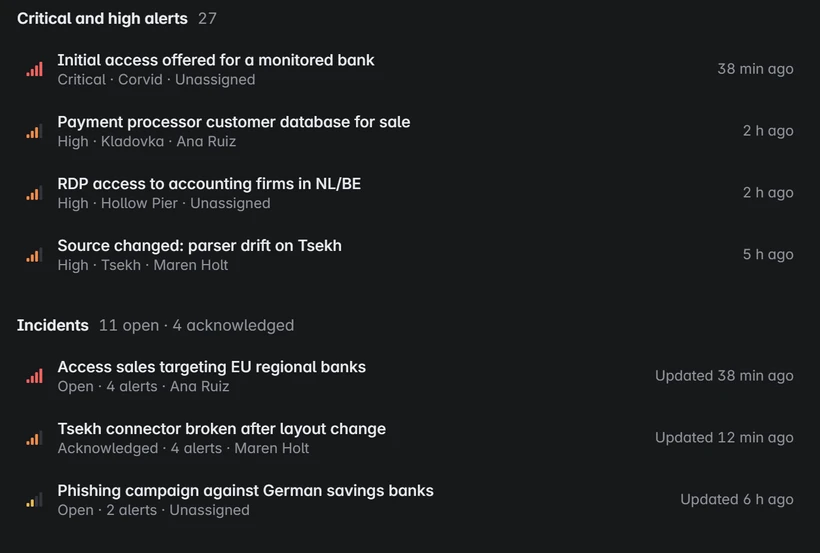
Überwachen Sie Foren, geschlossene Communities, Onion-Dienste und Ransomware-Leak-Sites. Erkennen Sie Datenlecks, offengelegte Zugangsdaten und die Akteure dahinter, jeweils an eine versiegelte Erfassung gebunden.
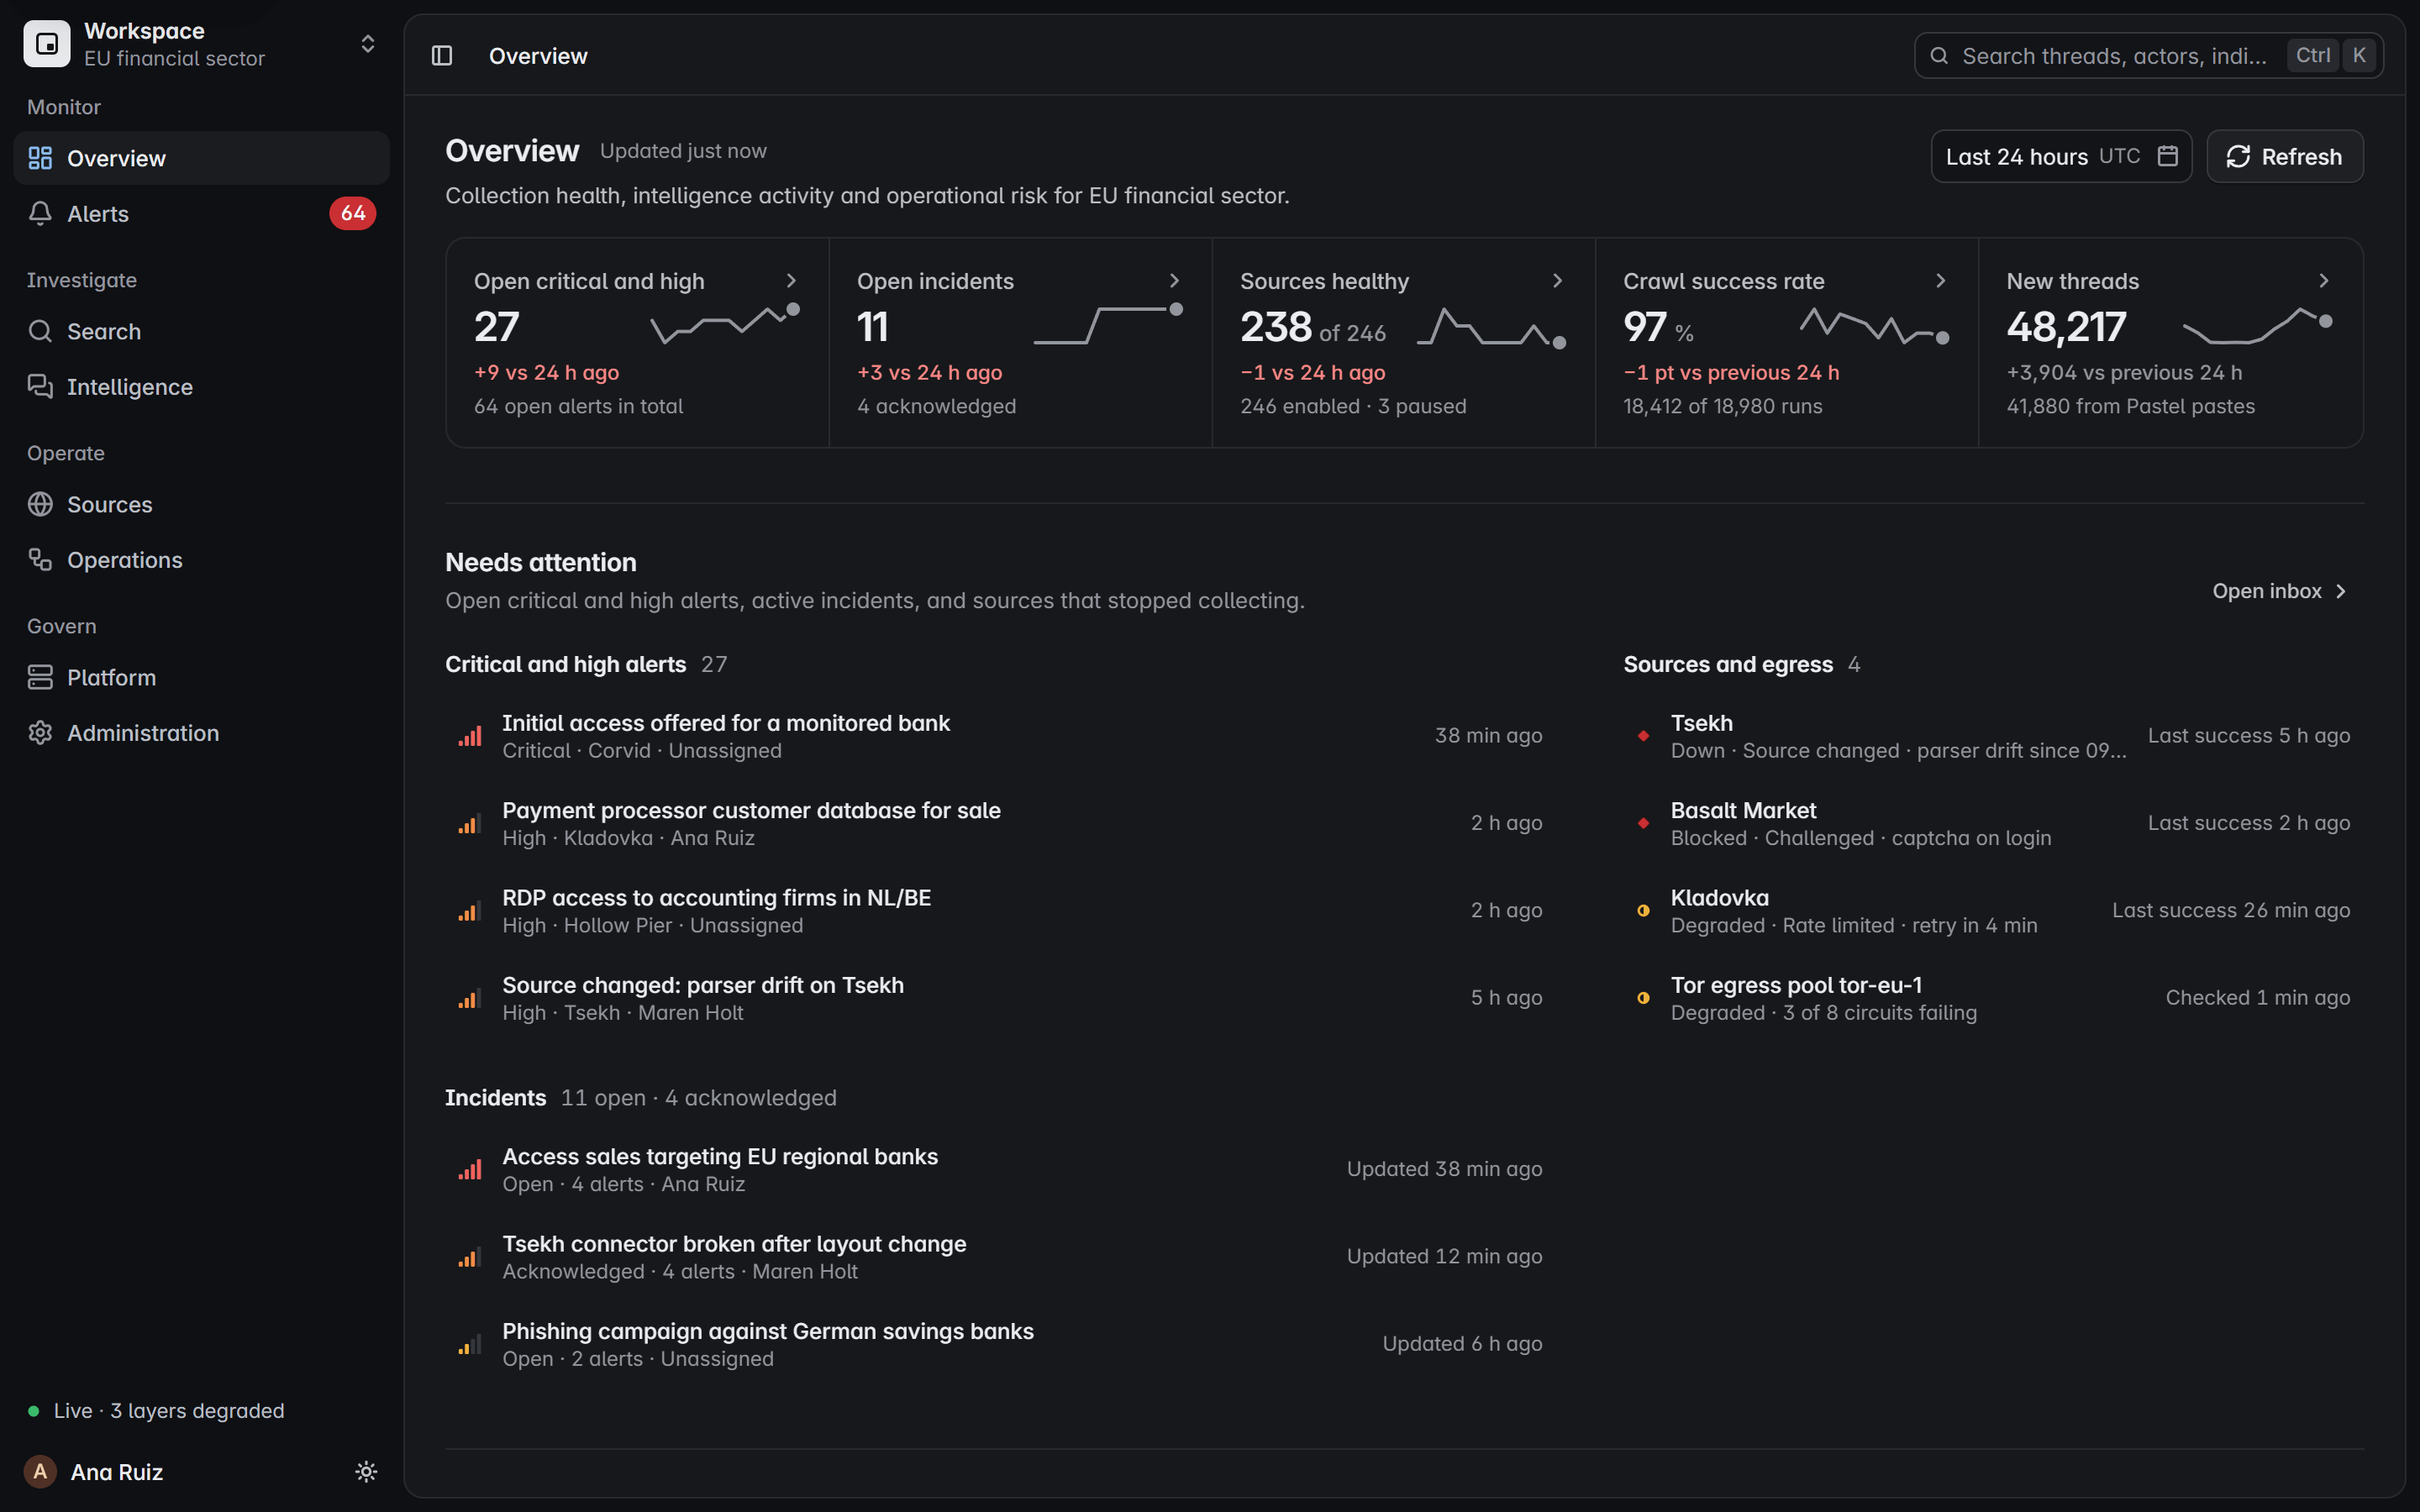
Dark-Web-Monitoring dort, wo Ihre Tools nichts sehen.
Kontinuierliches Dark-Web-Monitoring von Foren, geschlossenen Communities, Deep-Web-Quellen und Onion-Diensten, in vielen Sprachen, auch kyrillisch.
Produktansichten mit fiktiven Daten
Öffentliche Foren
Neue Threads, Antworten und Änderungen werden planmäßig erfasst.
Planmäßig neu geprüft
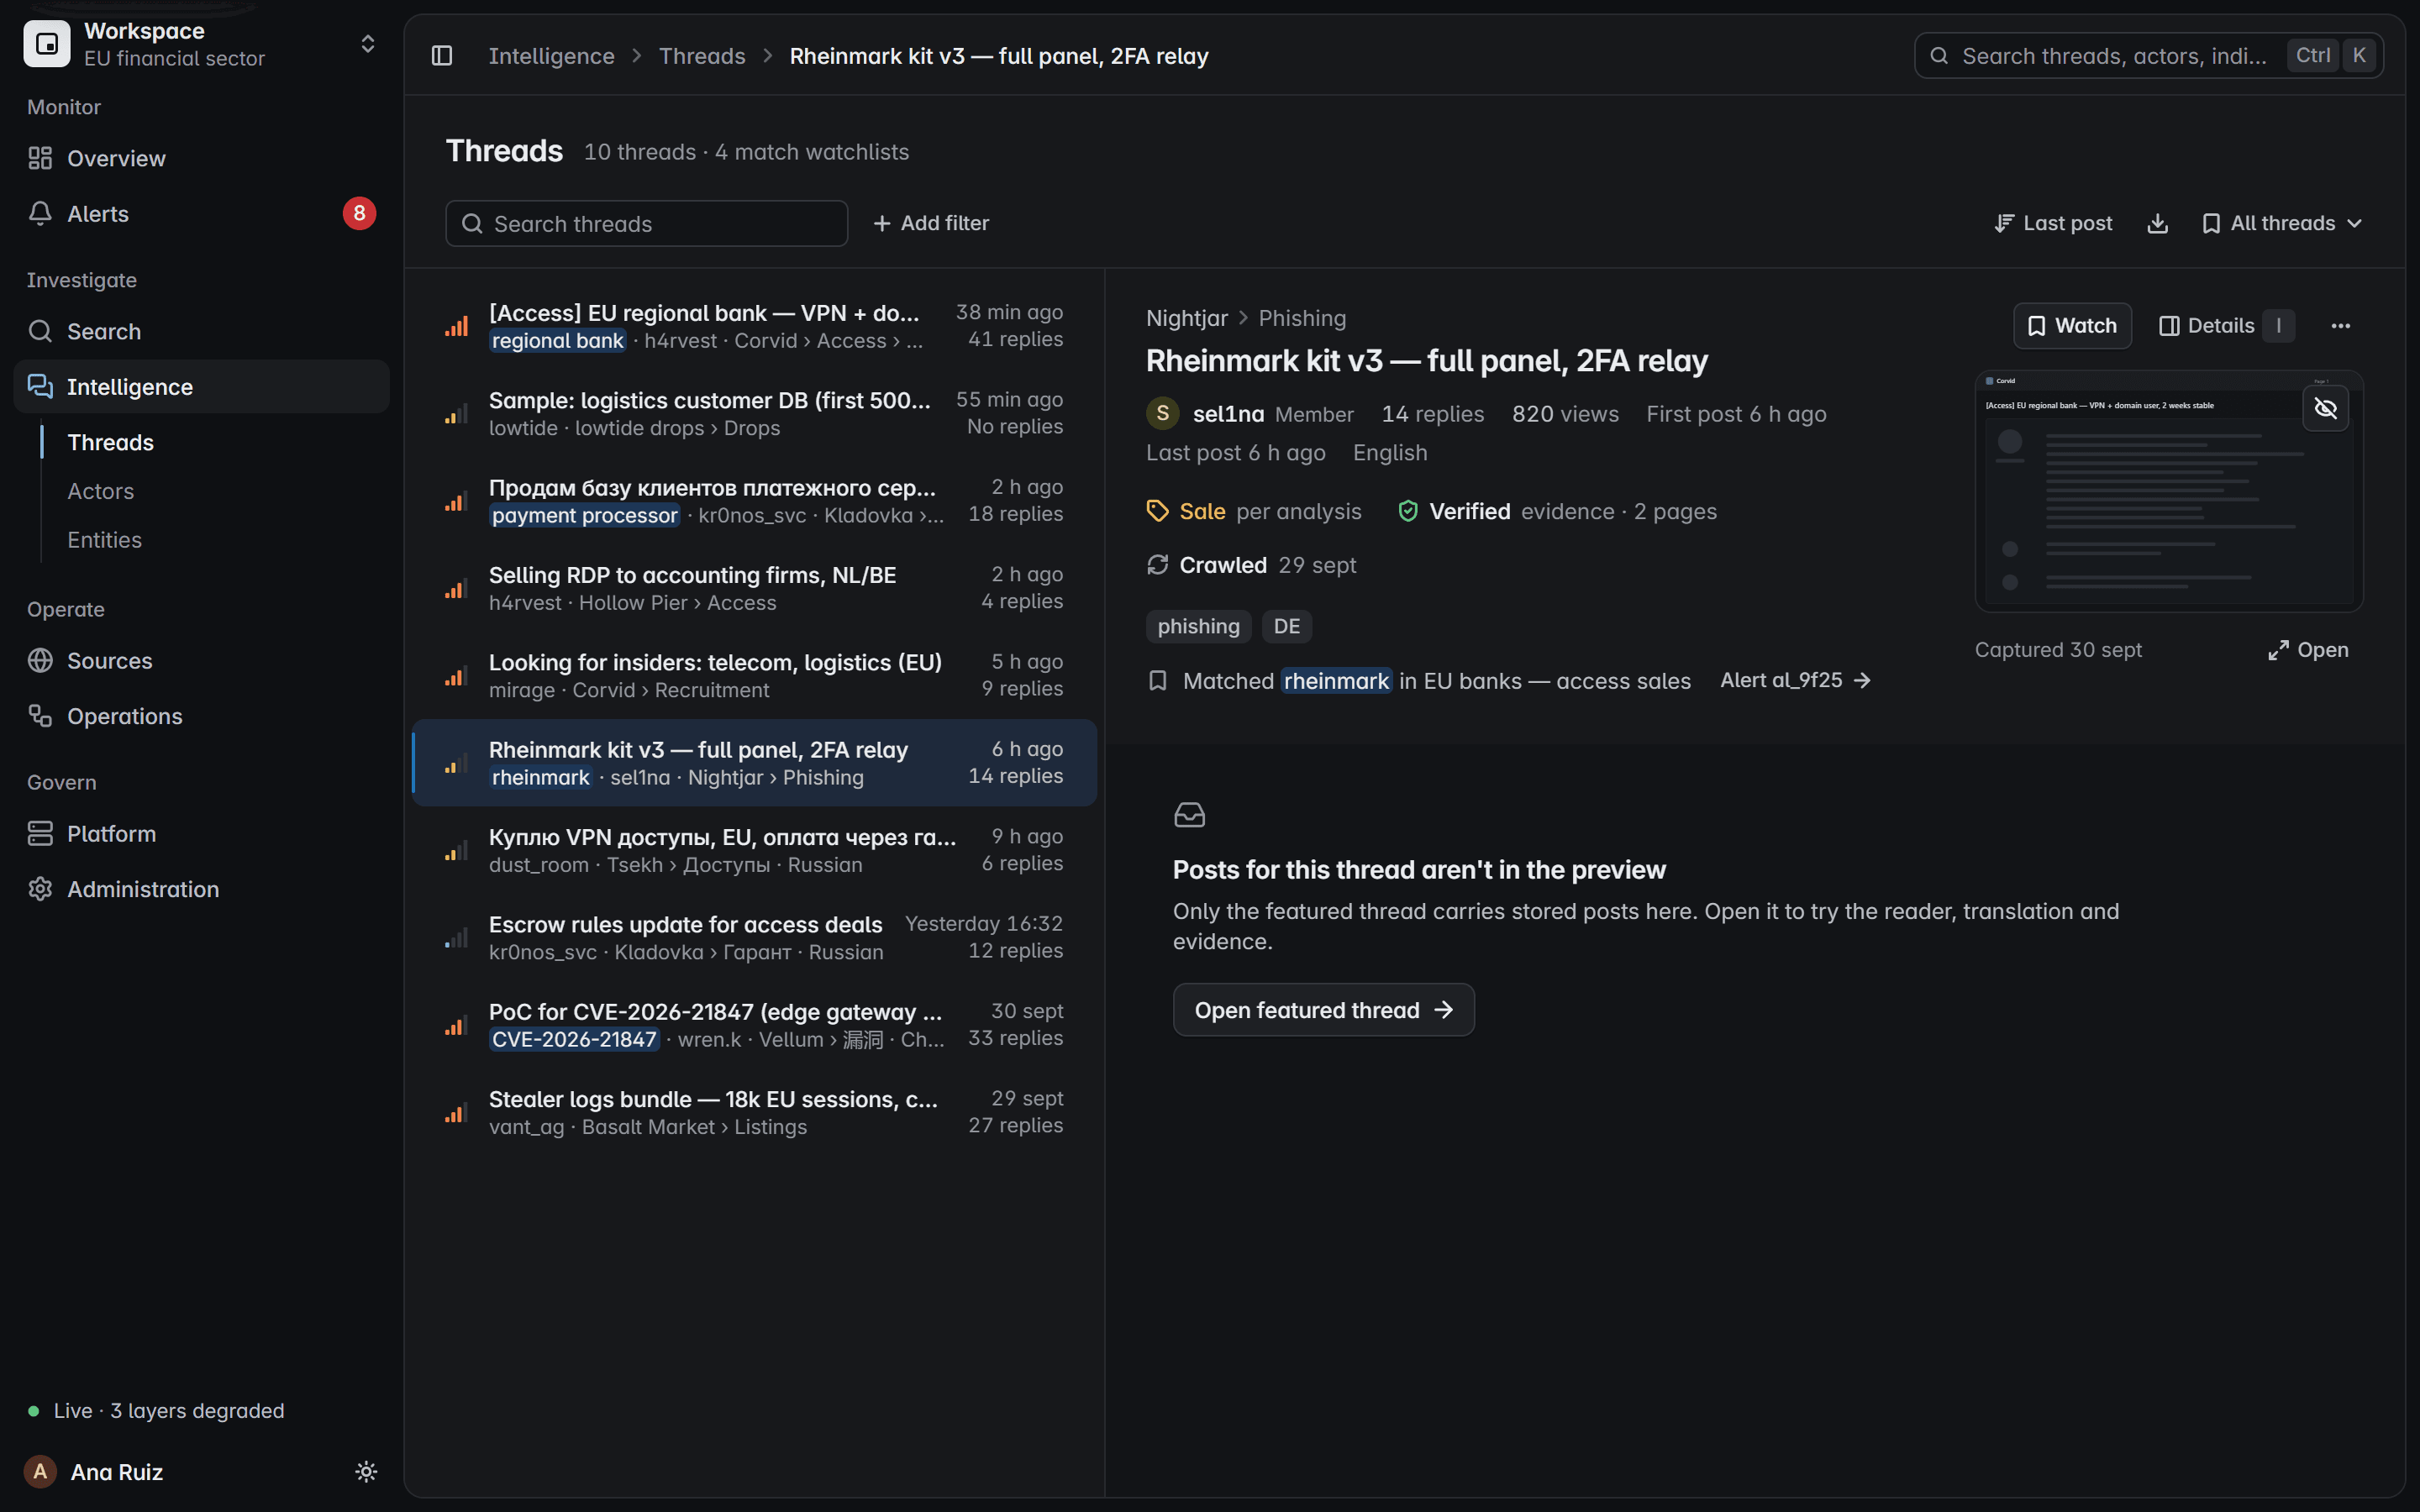
Geschlossene Communities
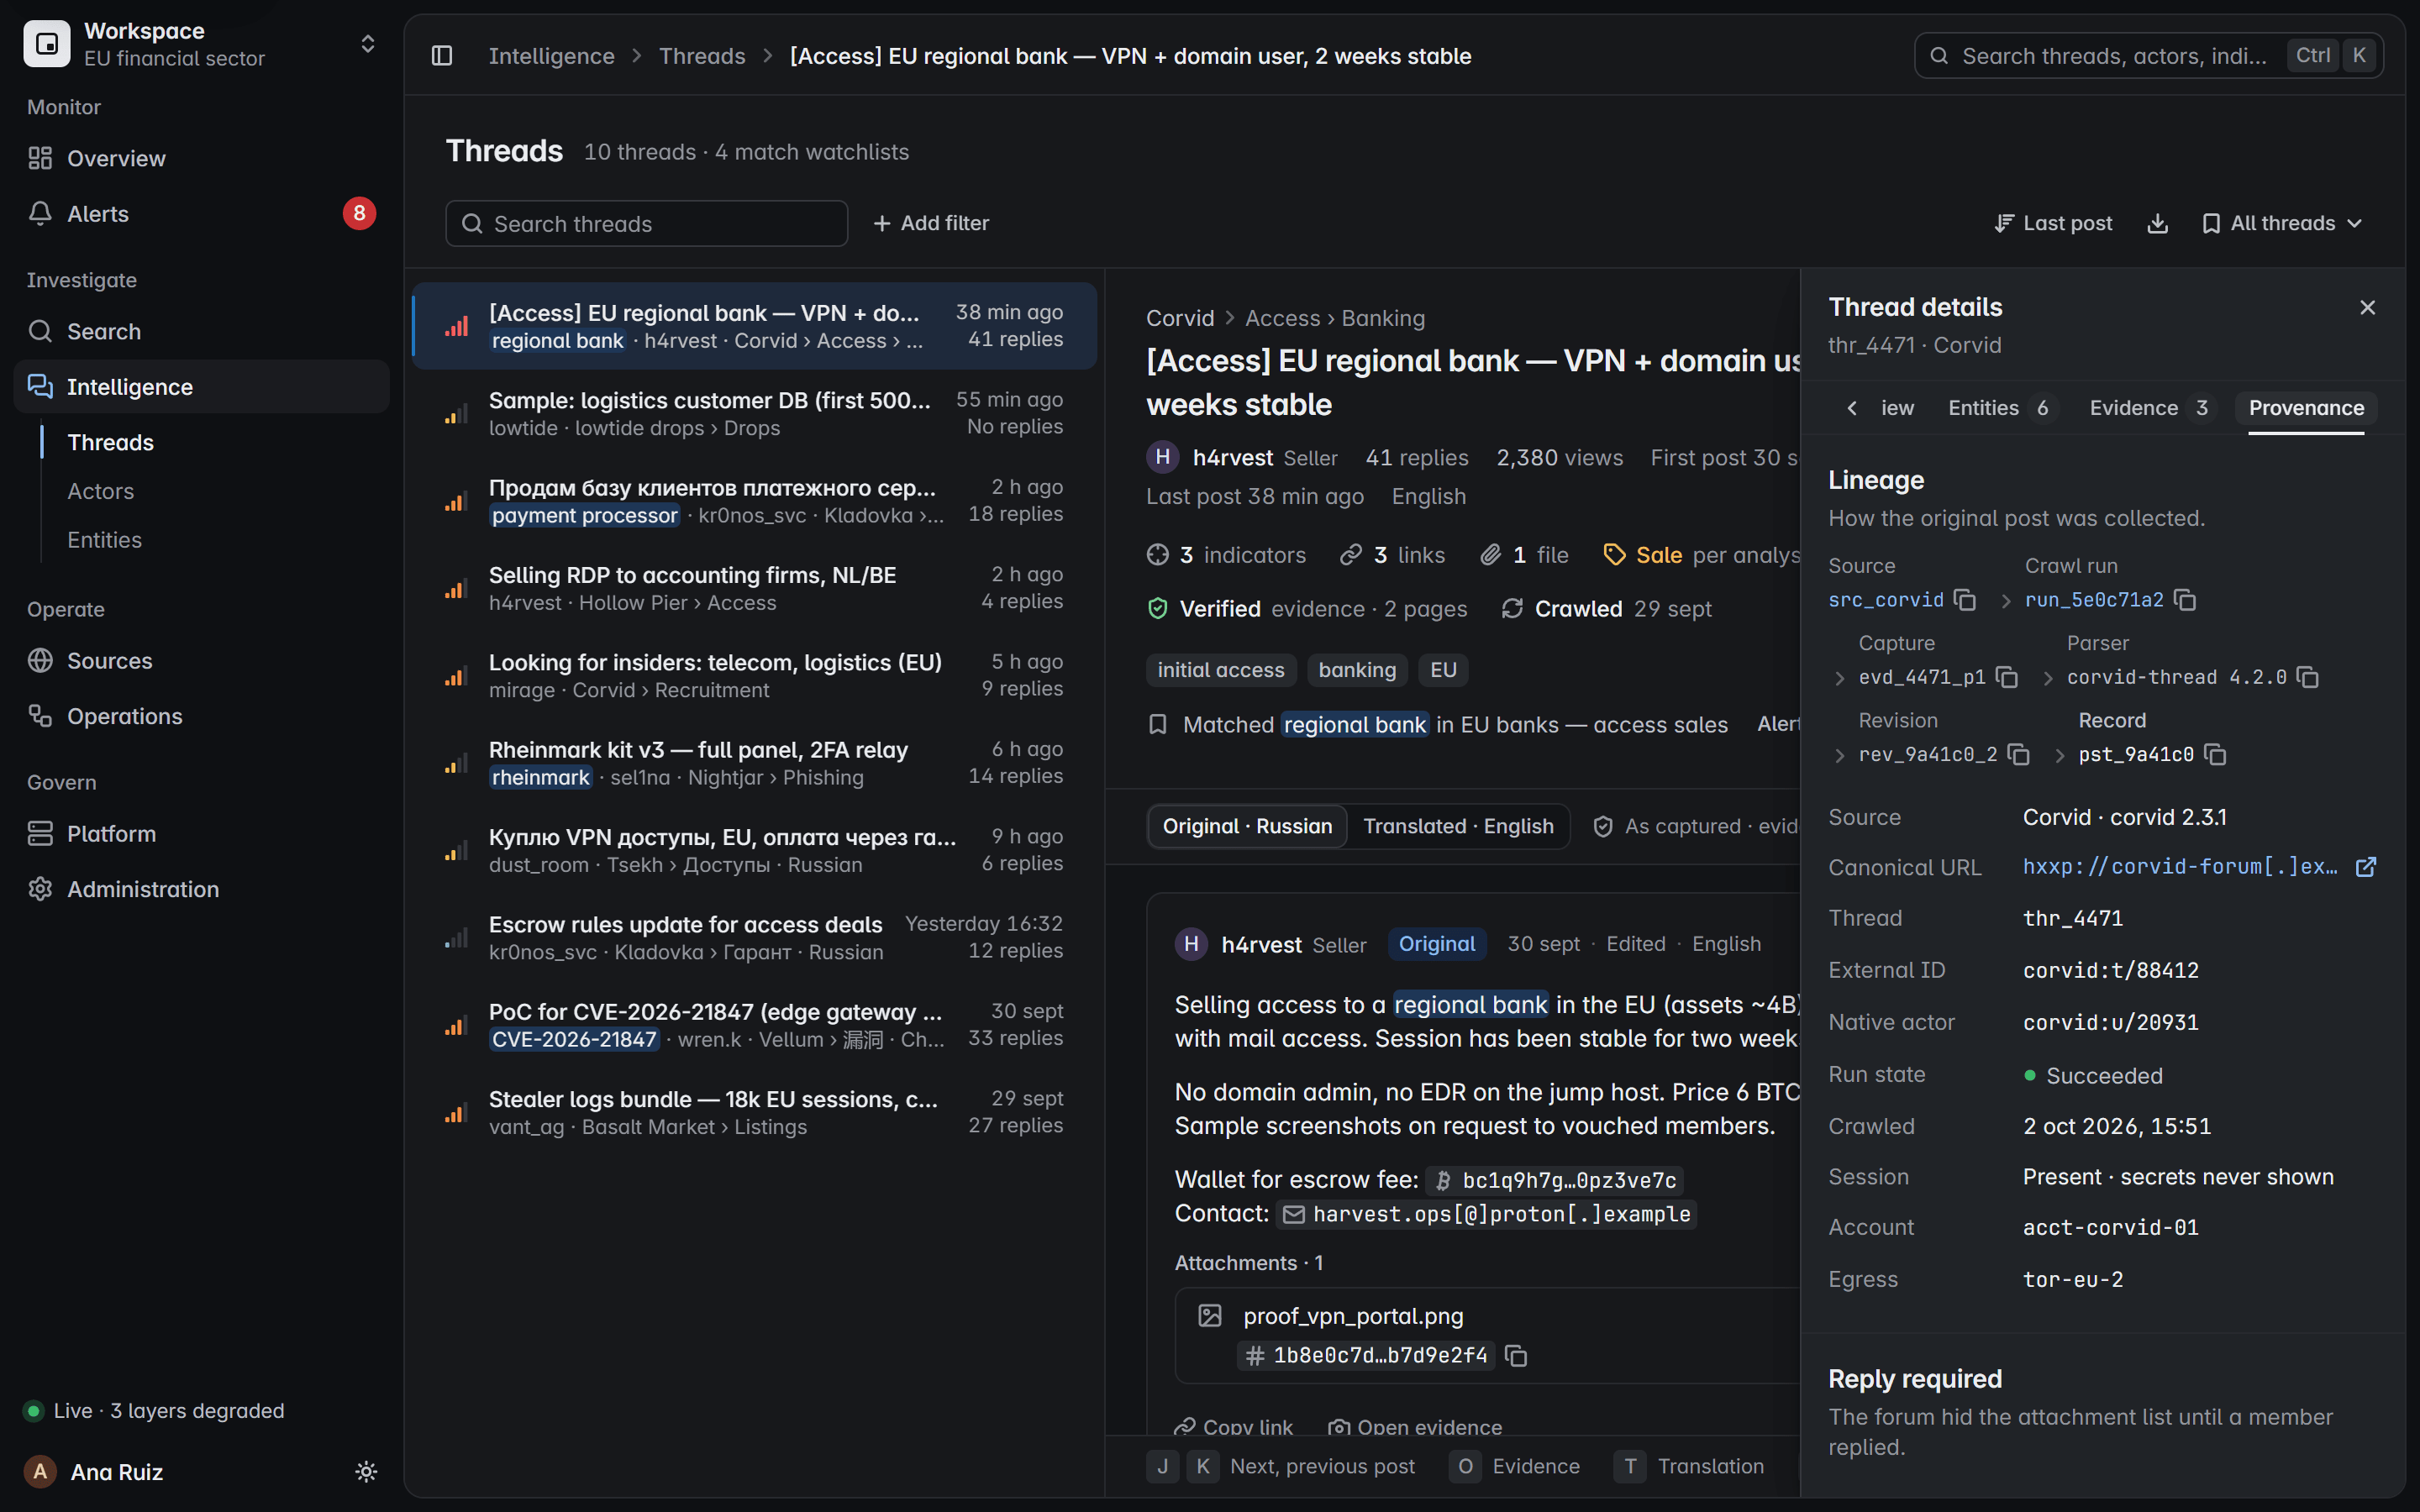
Sitzungszustand wird geprüft und Zugangsprobleme werden gemeldet, bei Zugängen, die Ihre Organisation nutzen darf.
Zugangsproblem gemeldet
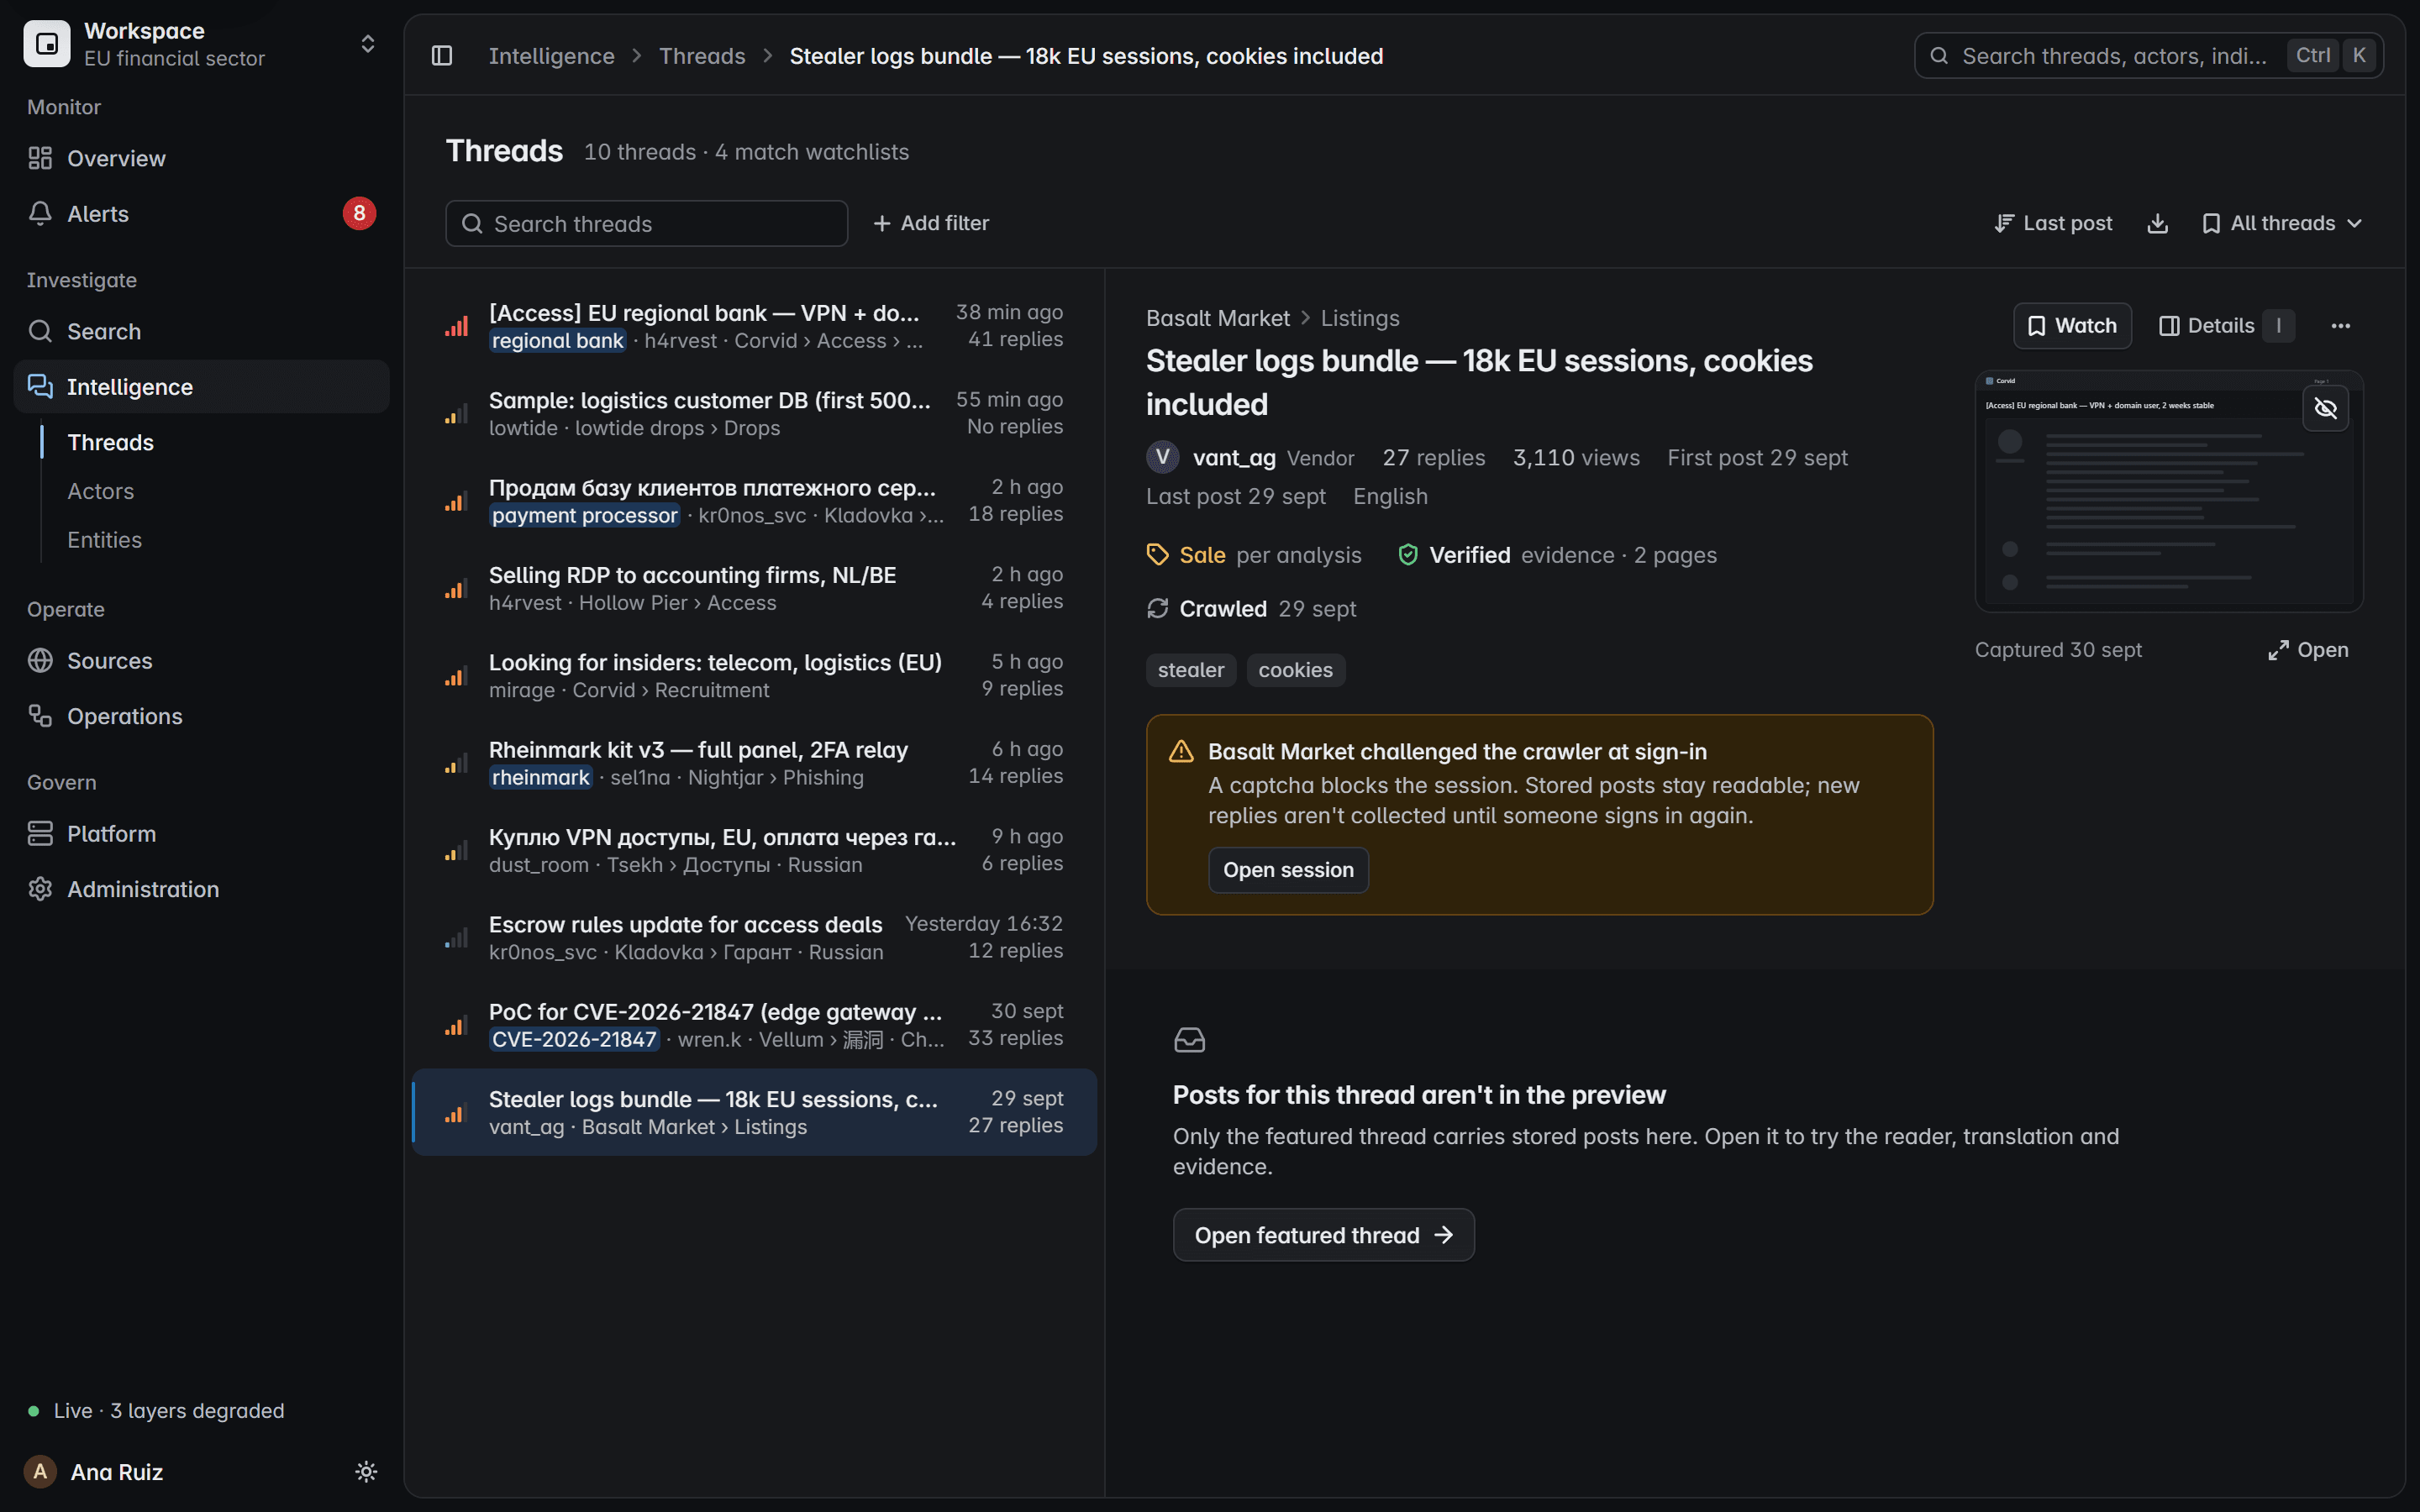
Deep-Web-Quellen
Seiten hinter einer gültigen Sitzung, erfasst mit dem Zeitpunkt der Aufnahme.
Sitzung vorhanden, nie angezeigt
Onion-Dienste
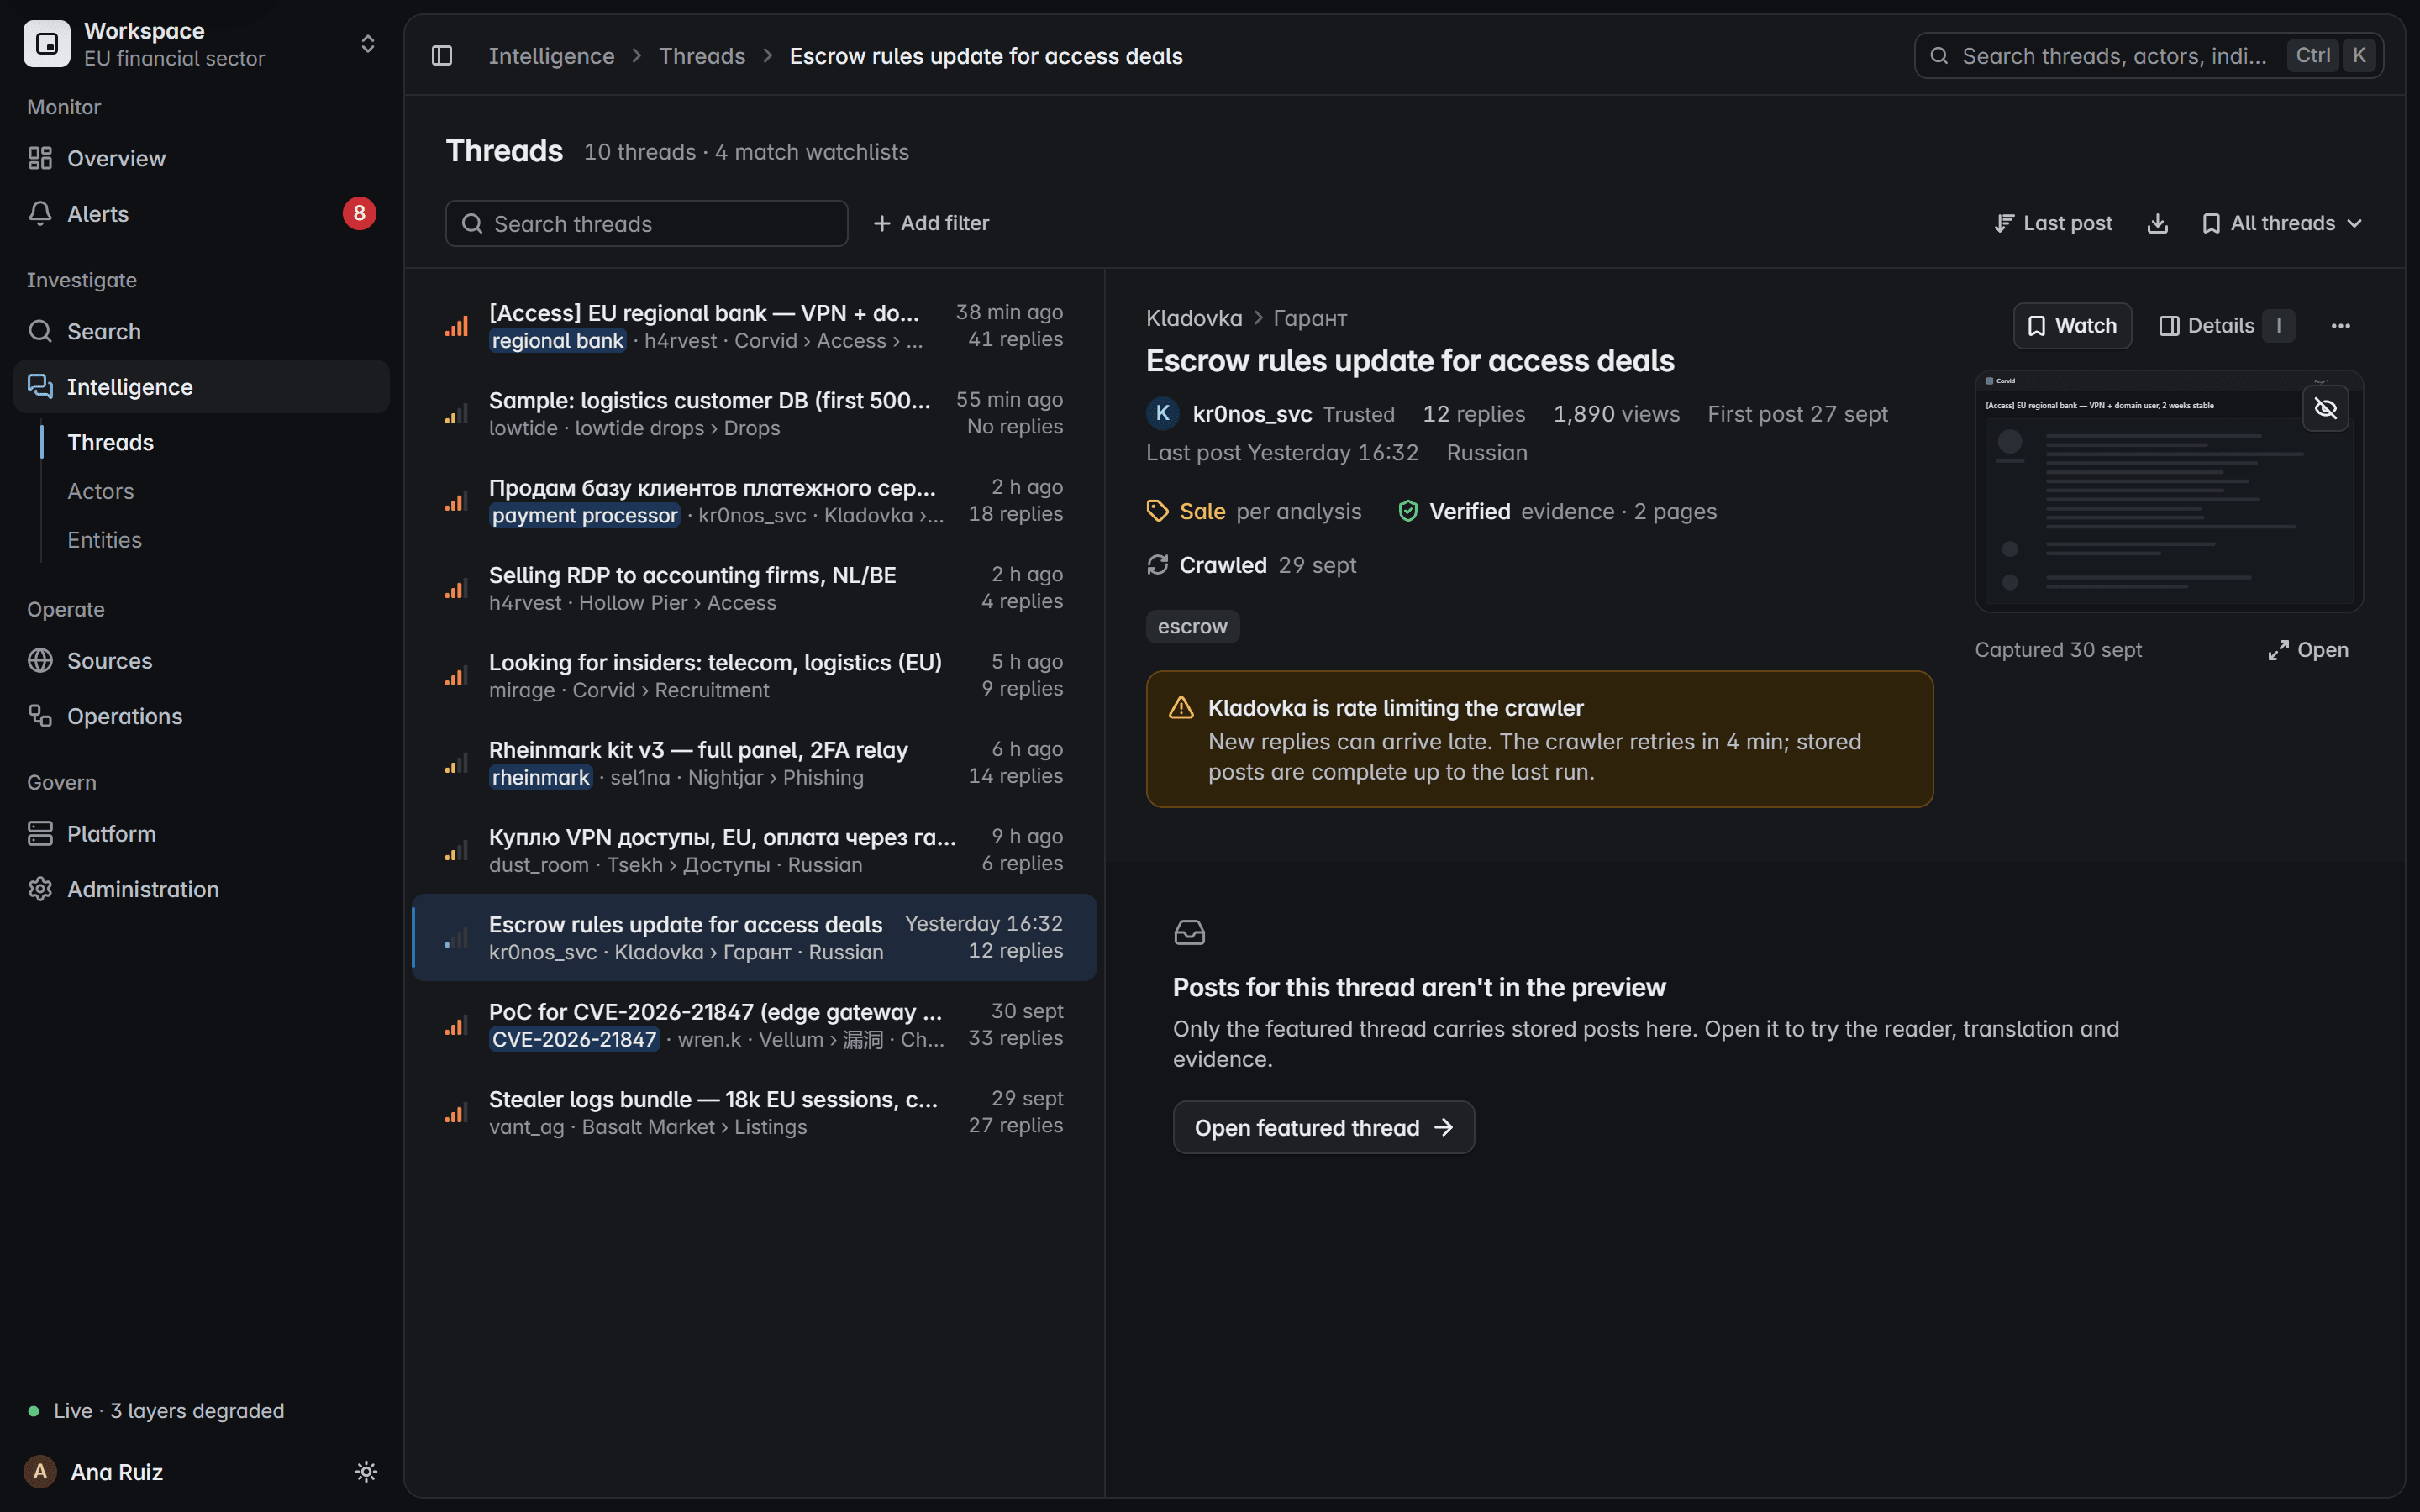
Onion-Foren, die für CTI-Recherche autorisiert sind, über Tor in der Originalsprache gelesen.
Über Tor gelesen, auf Russisch
Ransomware-Leak-Sites
Opfereinträge, verfolgt vom Countdown bis zur Entfernung.
Jeder Opfereintrag
Leak-Site-Monitoring ansehen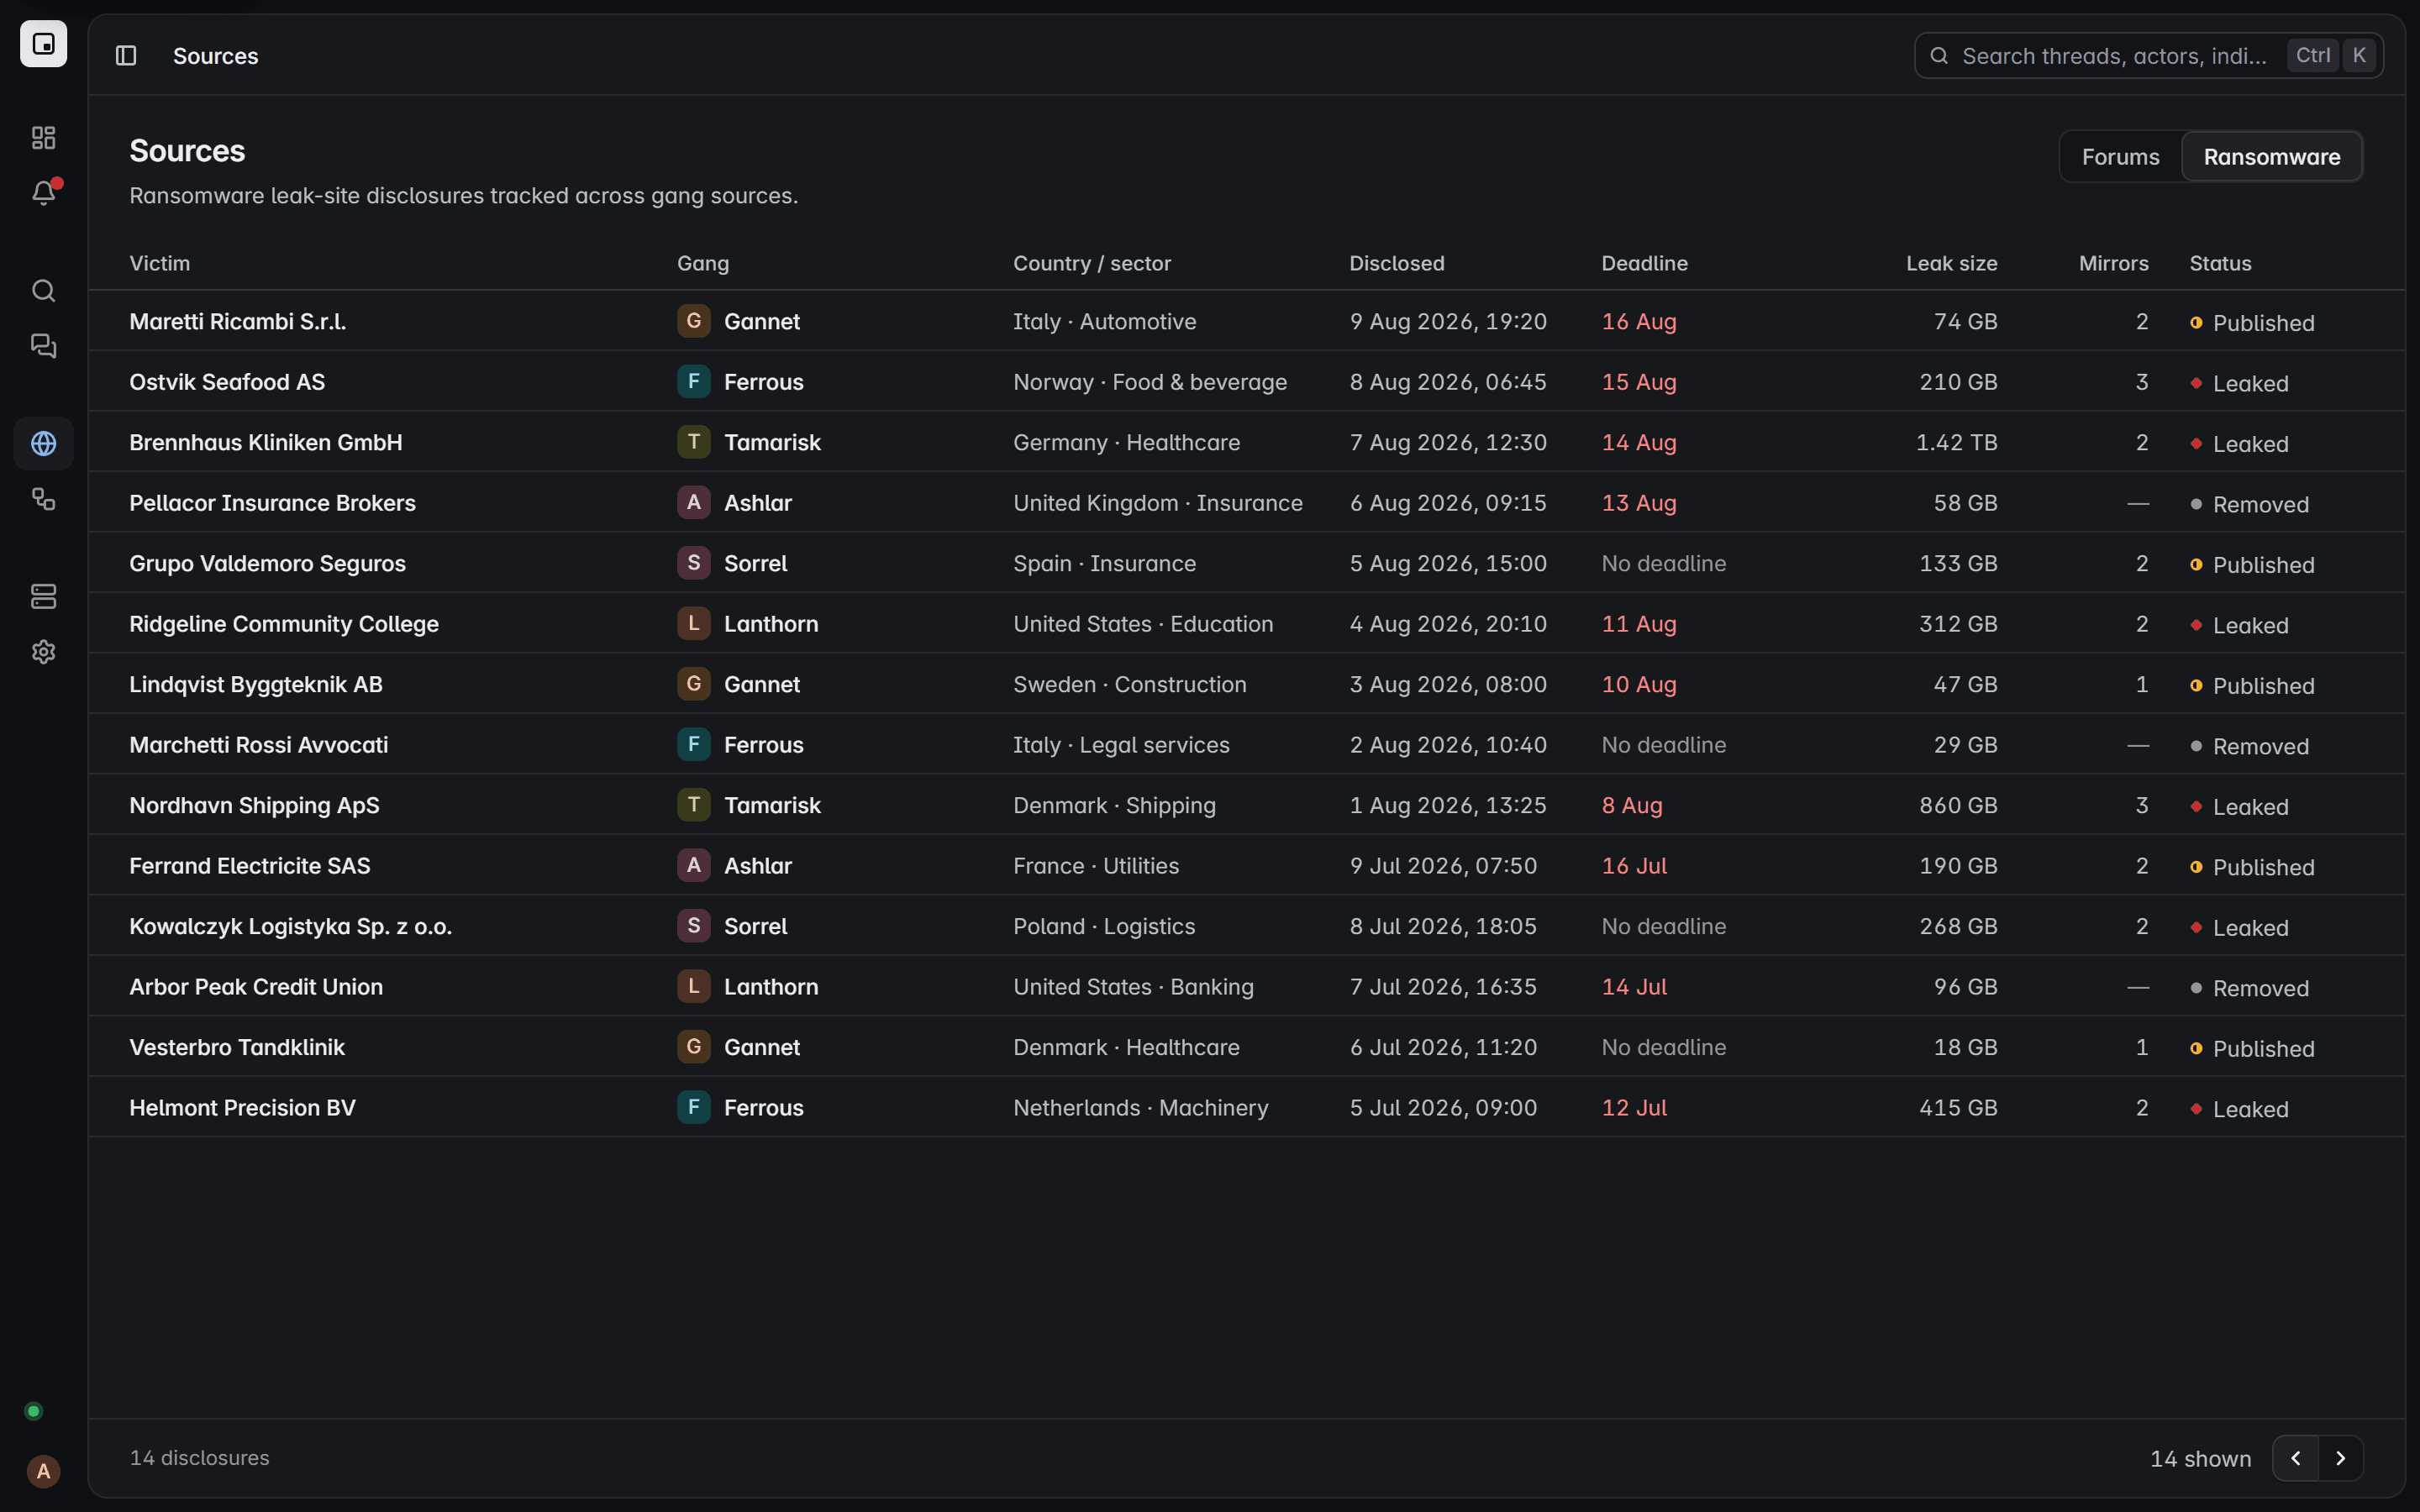
Verlauf
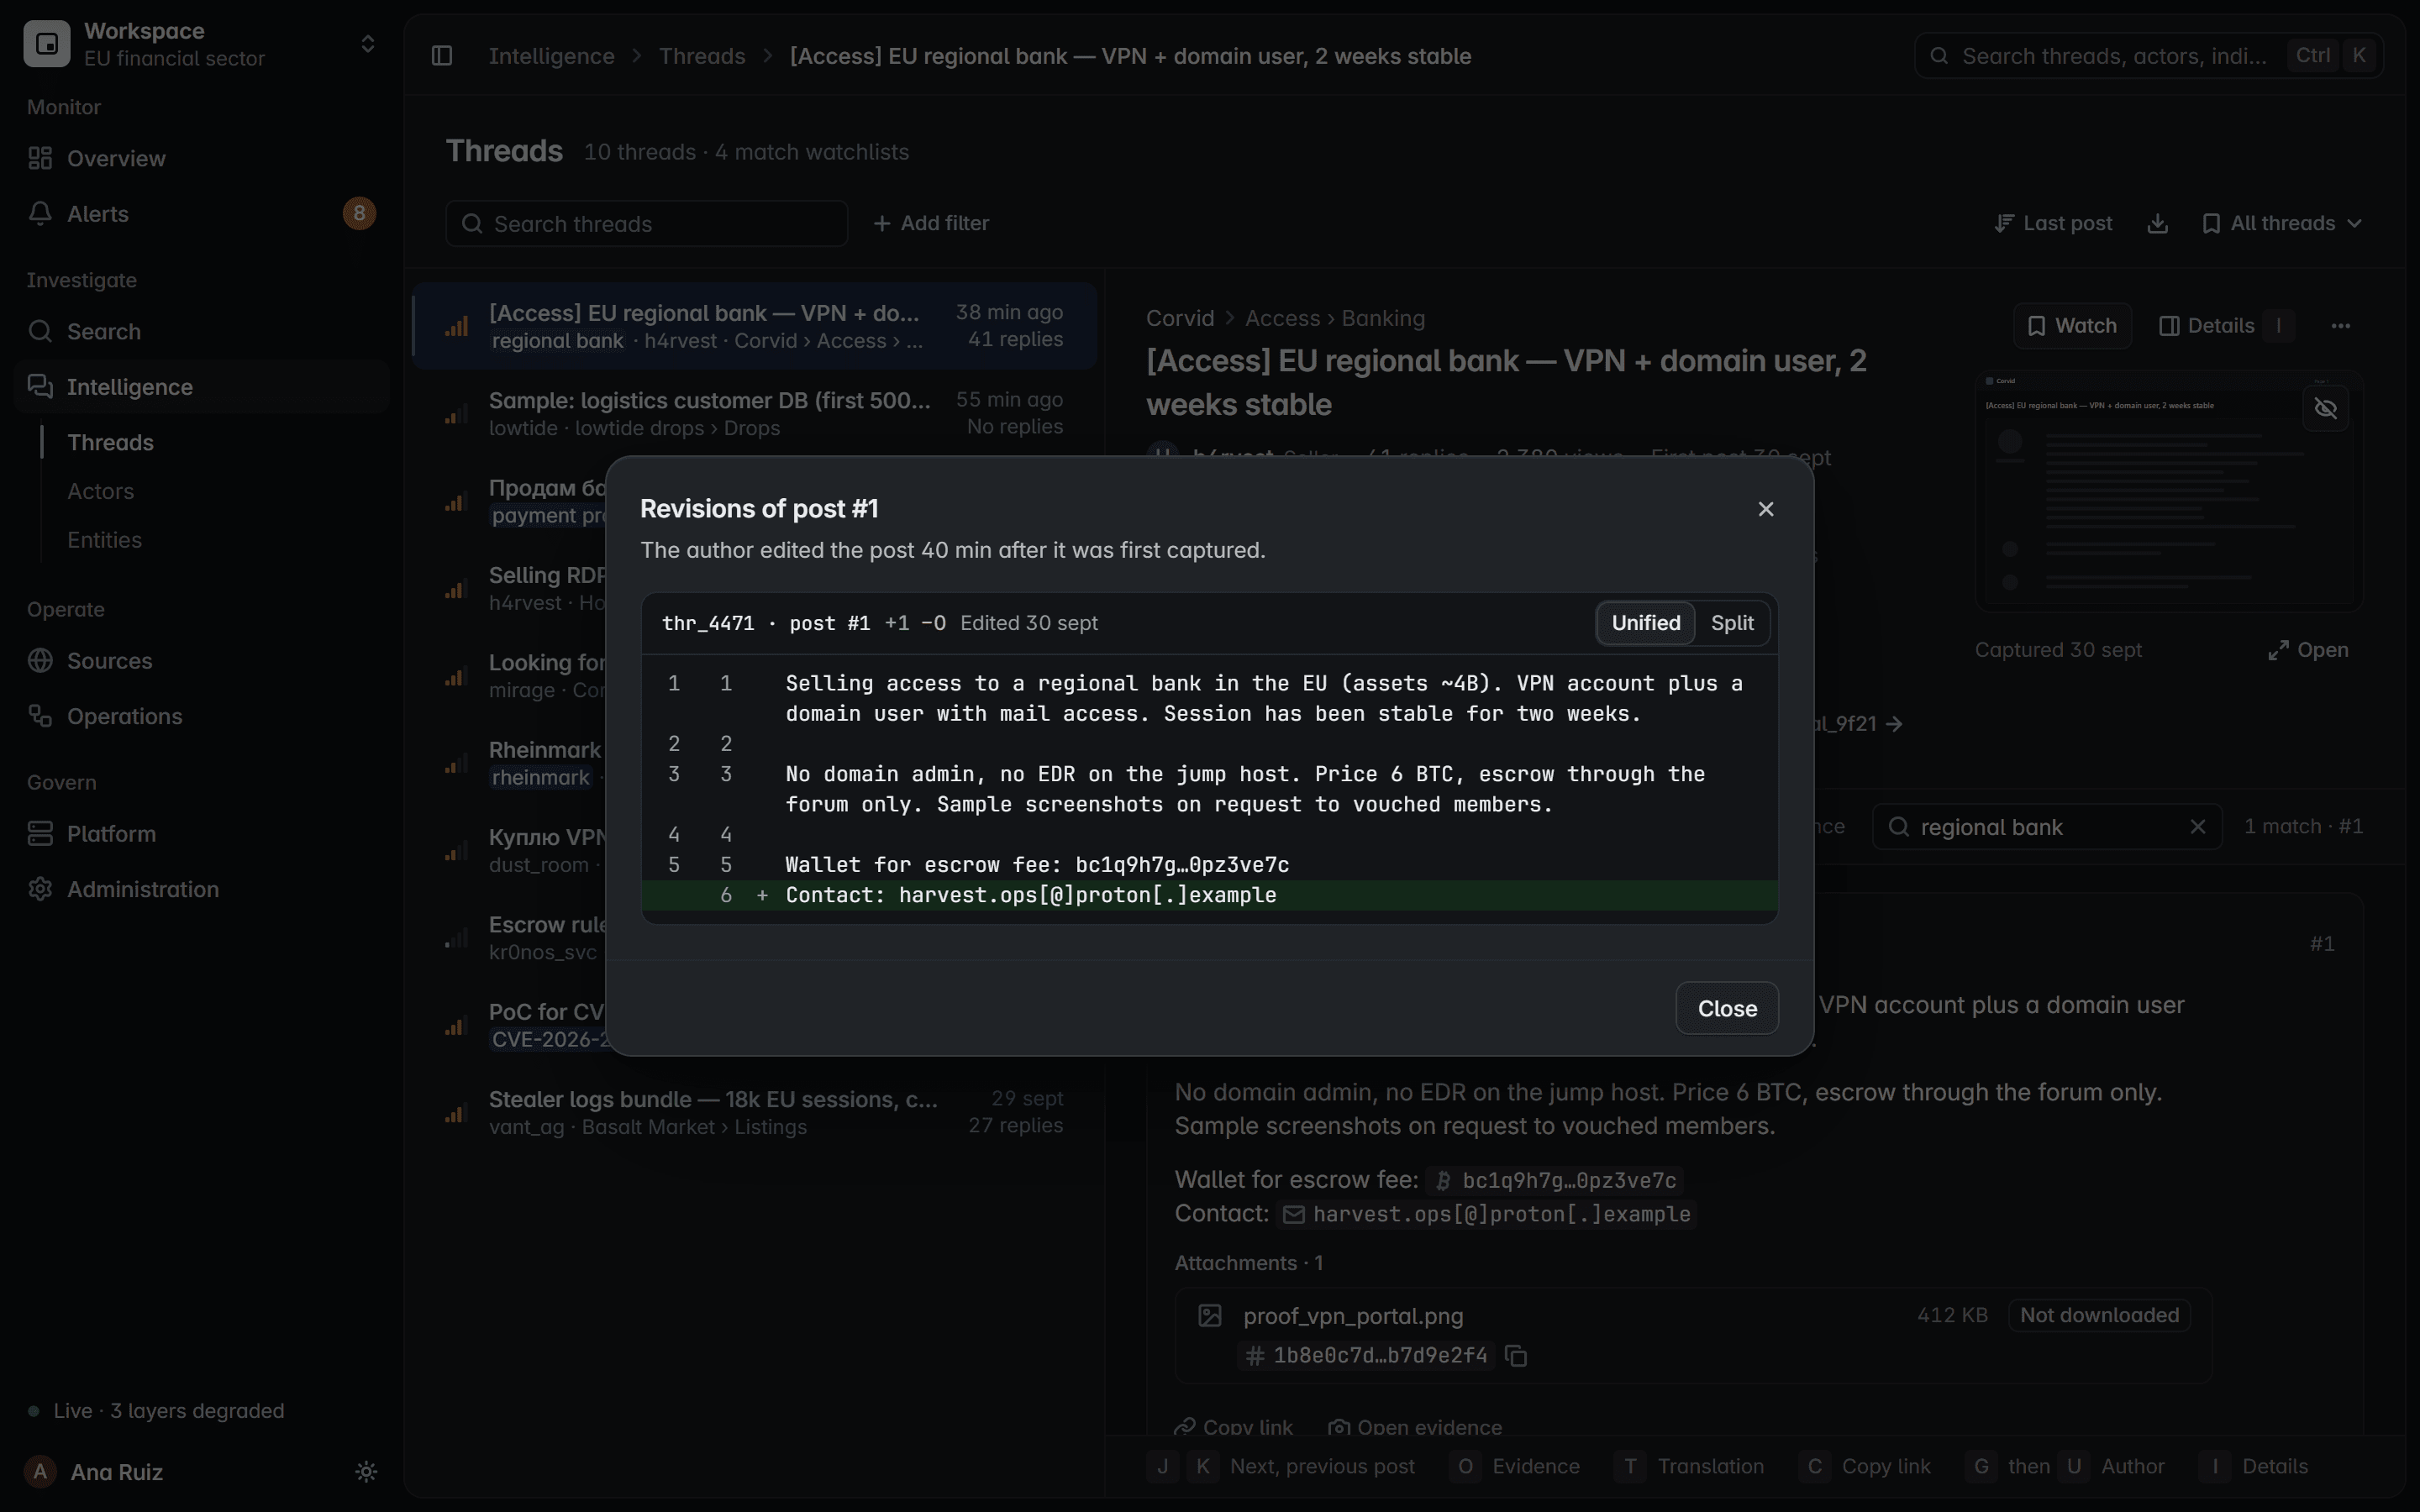
Die Vergangenheit einer Quelle am Tag ihrer Anbindung nachladen. Änderungen bleiben erhalten, sodass Sie sehen, was ein Beitrag zuvor sagte.
Bearbeitet, frühere Version erhalten
Erkennung von Datenlecks, solange Angebote noch gelistet sind.
Beiträge werden nach Absicht, betroffener Organisation, Region, Datentypen, Datensatzanzahl und Preis klassifiziert, und Stichproben werden markiert.
Fahren Sie über ein Feld oder fokussieren Sie es, um es im erfassten Thread zu finden.Öffnen Sie ein Feld, um es im erfassten Thread zu sehen.
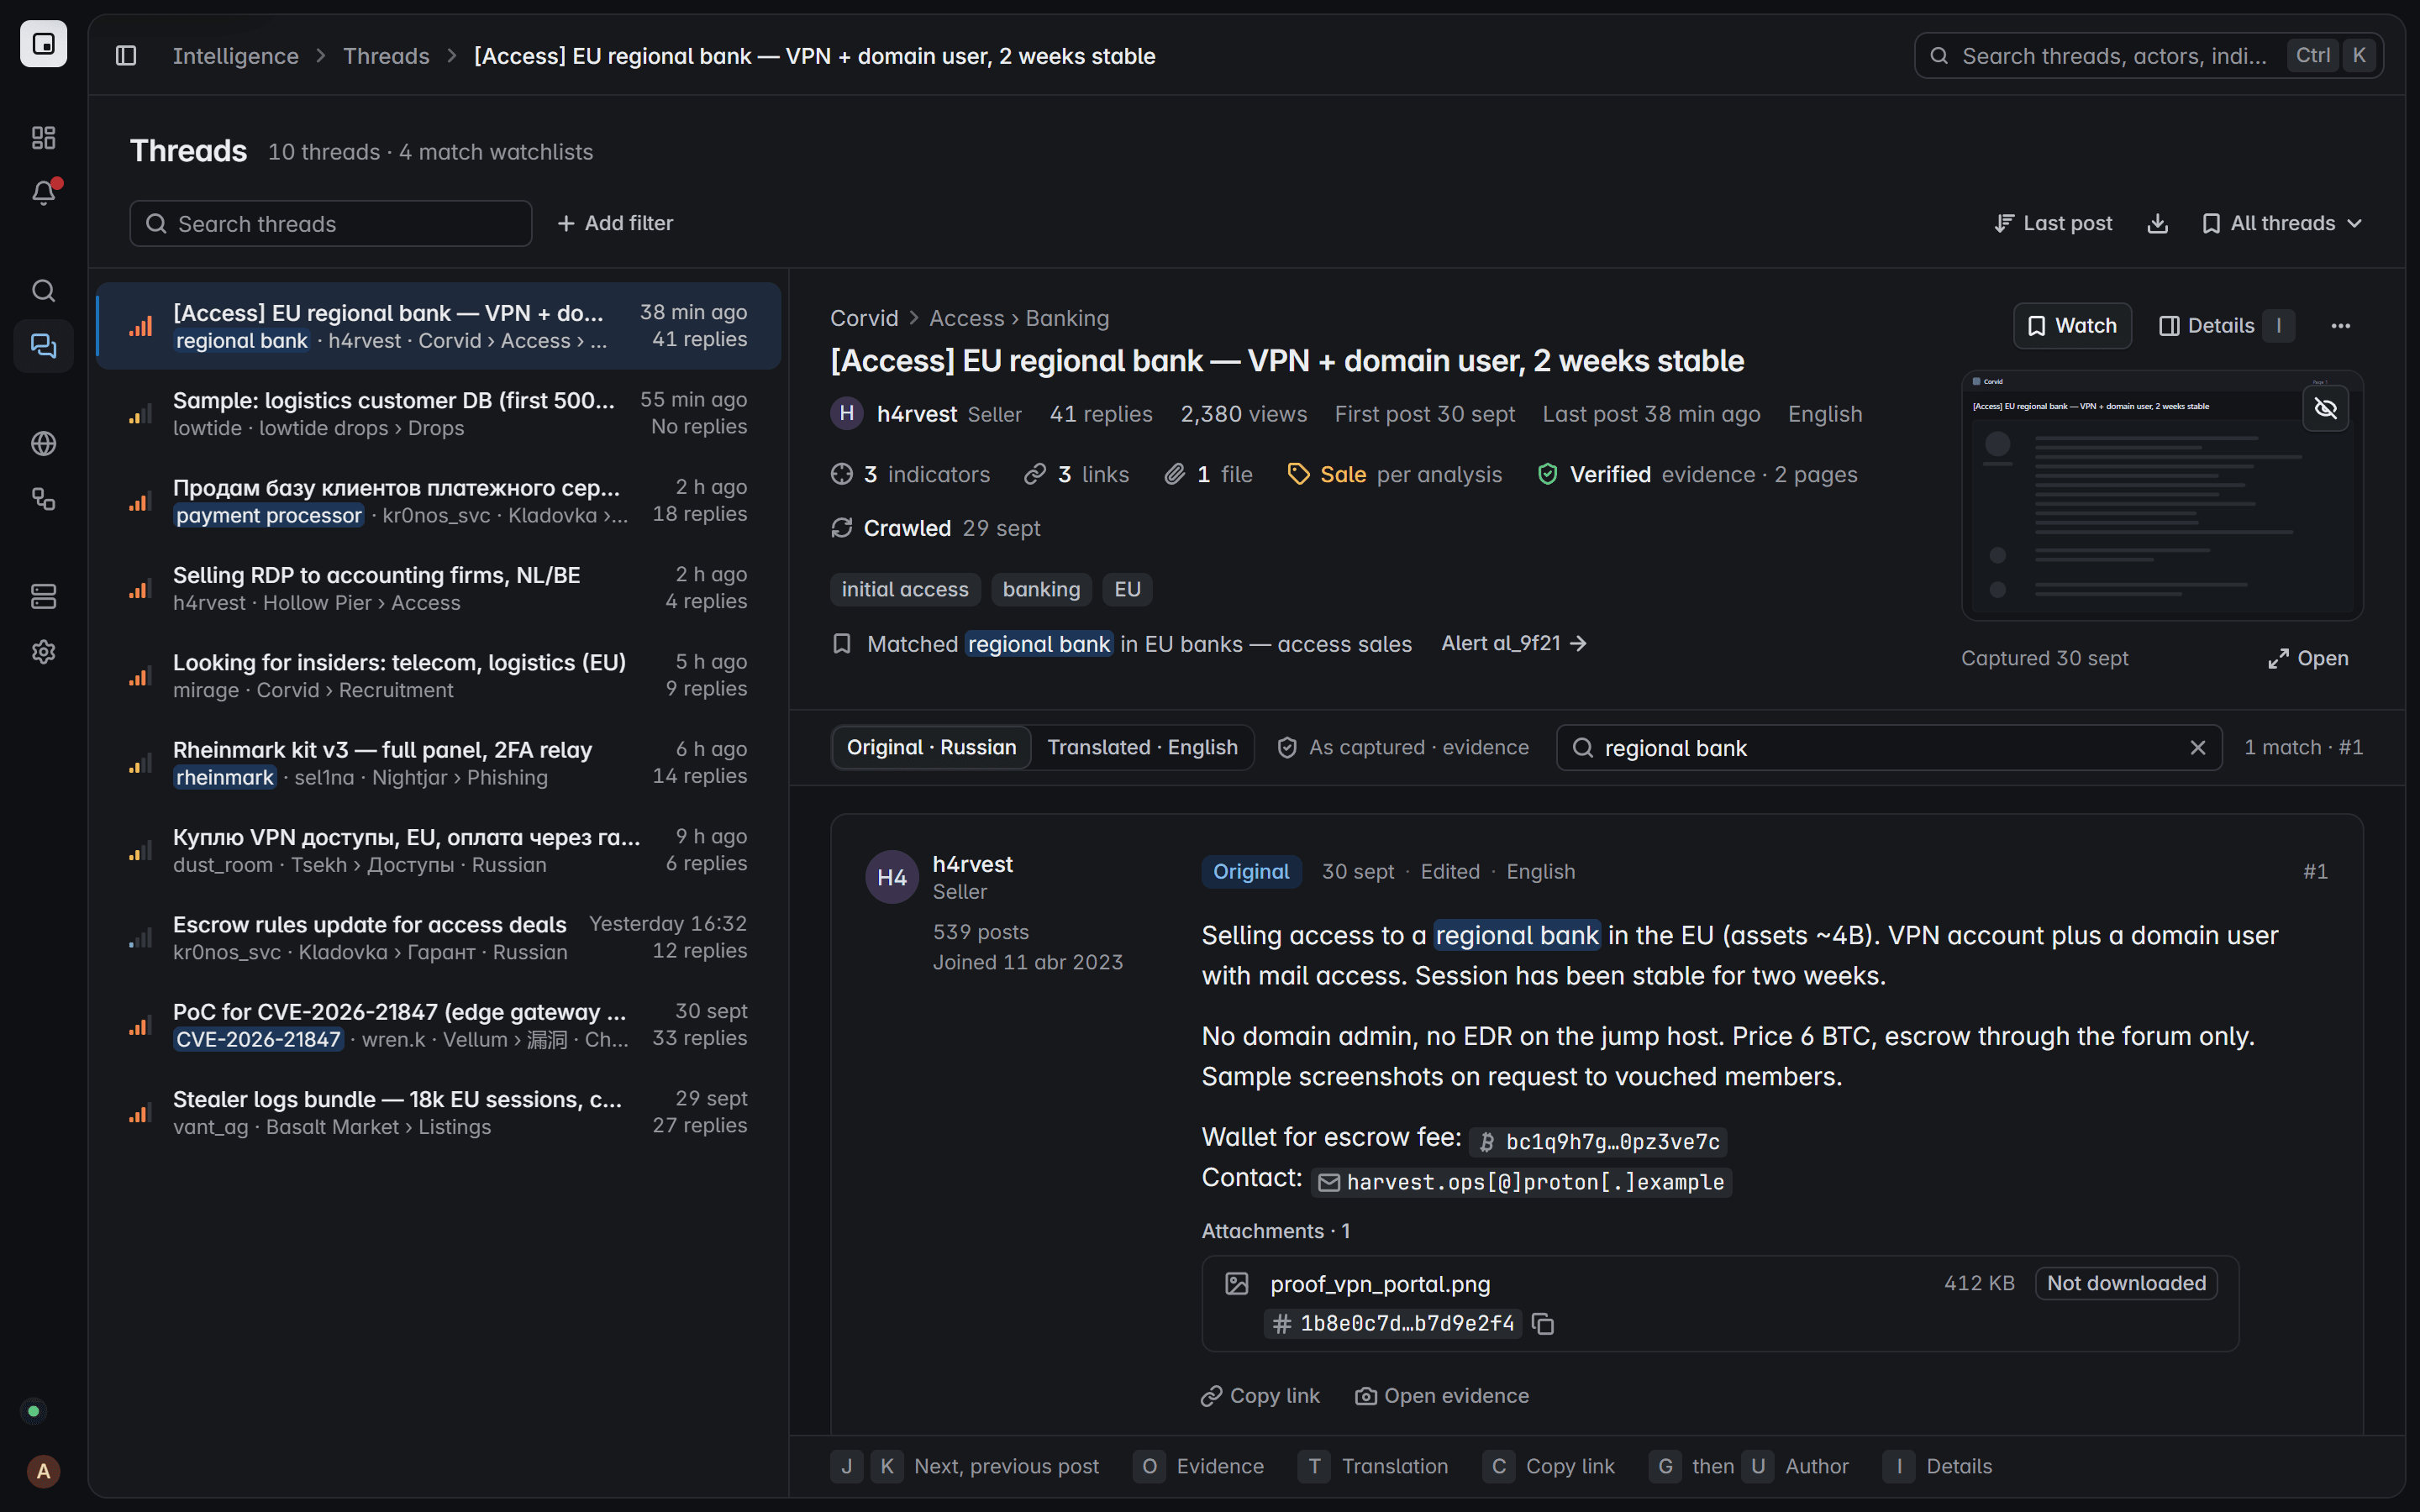
HerkunftsschrittBeitrag
HerkunftsschrittQuelle
HerkunftsschrittBeitrag
HerkunftsschrittBeitrag
HerkunftsschrittVersiegelte Erfassung
HerkunftsschrittFund
HerkunftsschrittWatchlist
HerkunftsschrittSammellauf
HerkunftsschrittVersiegelte Erfassung
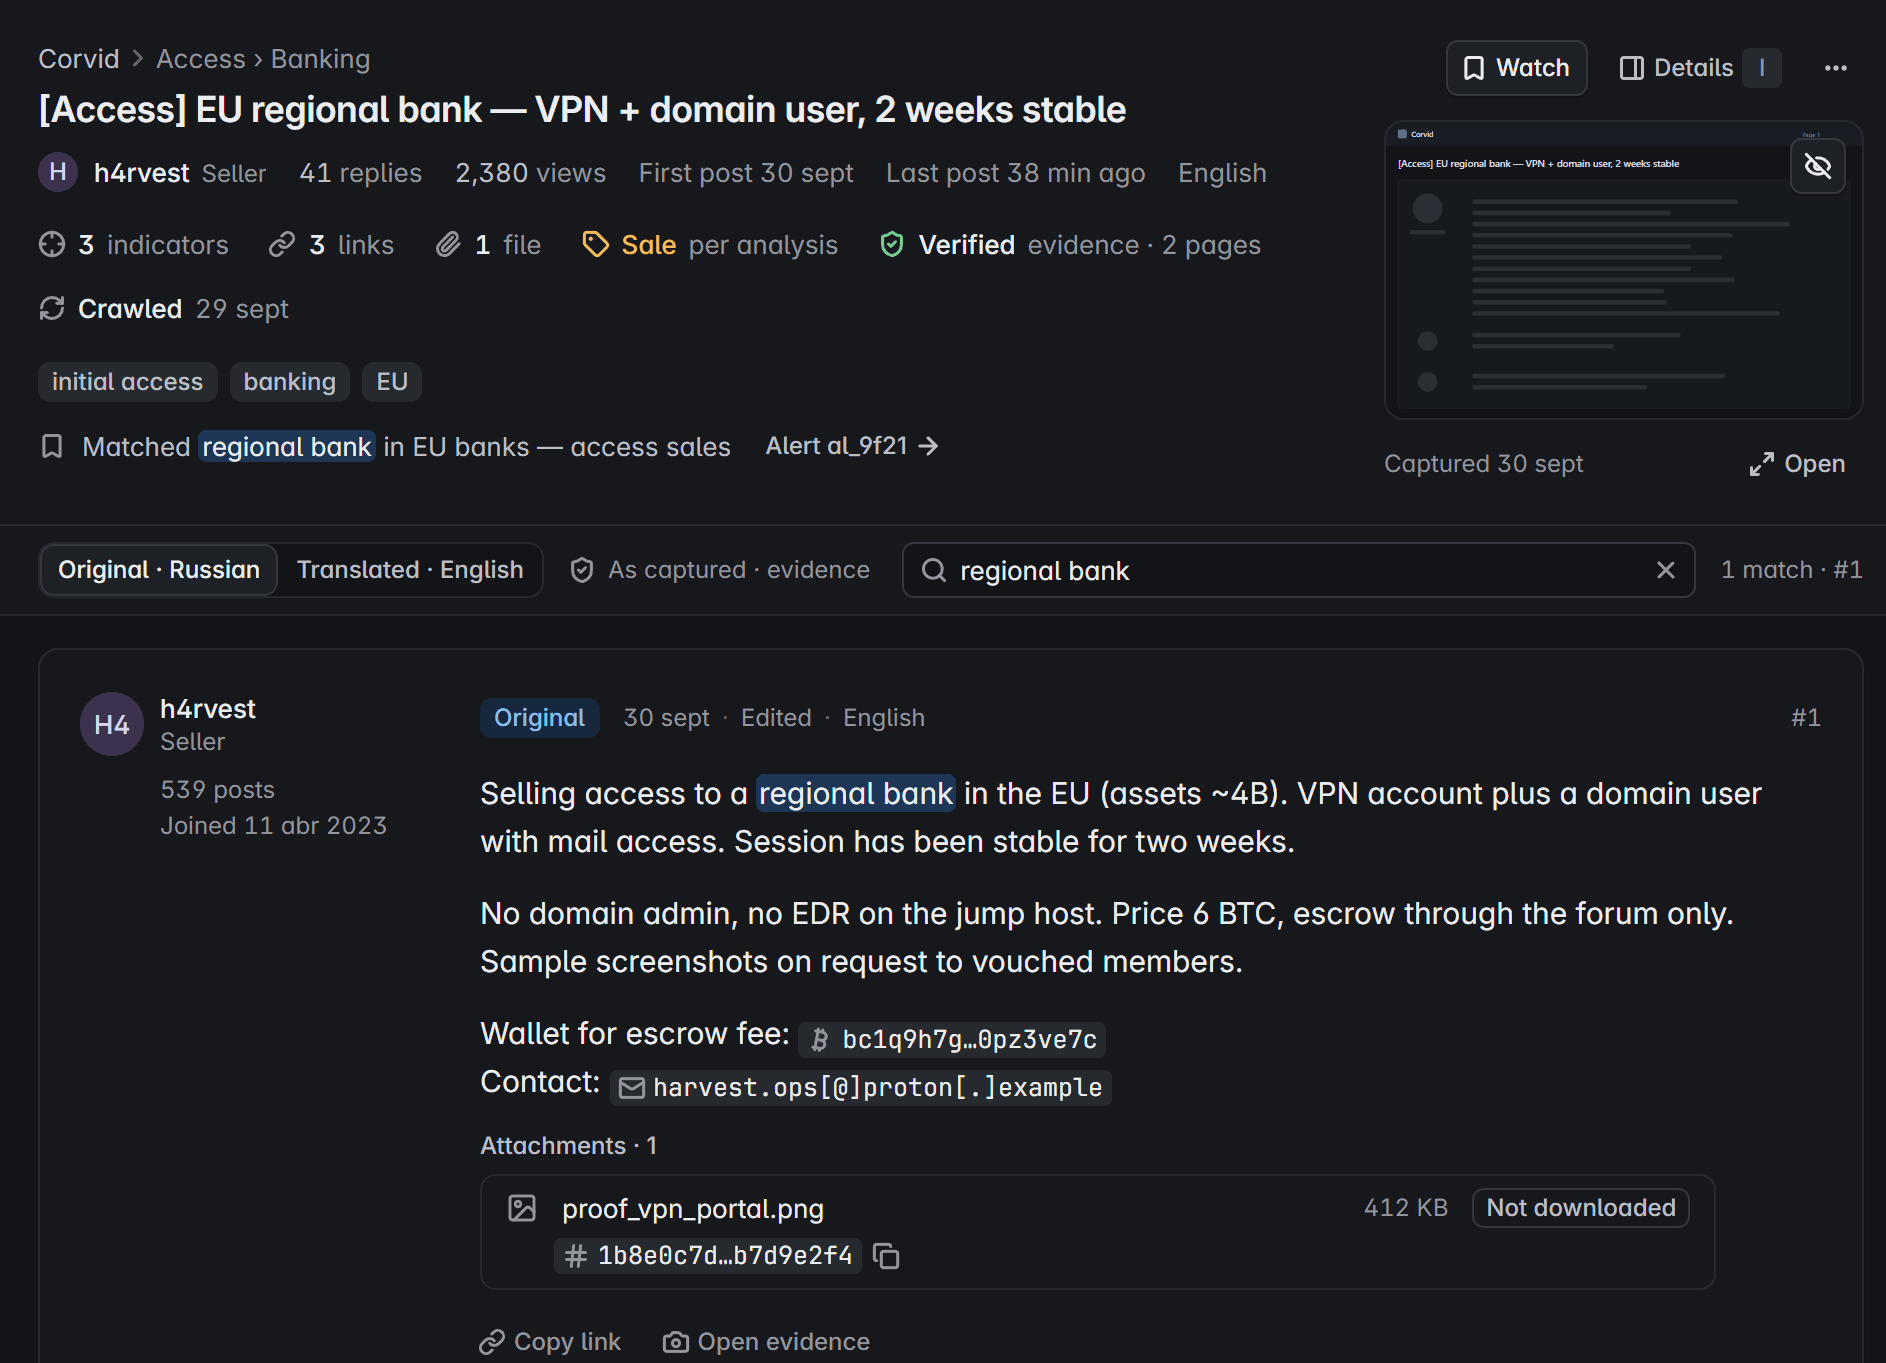
Produktansicht mit fiktiven Daten
Herkunft
- QuelleDas Forum, in dem es gepostet wurde
- SammellaufDer geplante Lauf, der es gelesen hat
- Versiegelte ErfassungDie Seite wie erfasst, mit Fingerabdruck
- BeitragDer Text, aus dem jeder Wert stammt
- FundWas der Analyst liest, gekennzeichnet
- WatchlistDie Regel, die ihn zutage brachte
In der Erfassung: der Thread-Titel in der Kopfzeile des Readers. Herkunftsschritt: Beitrag.
In der Erfassung: die Autorenspalte neben dem Beitrag, mit Rang und Beitragsanzahl. Herkunftsschritt: Quelle.
In der Erfassung: der Satz im Beitrag, der den Preis nennt. Herkunftsschritt: Beitrag.
In der Erfassung: die Zeilen zu Wallet und Kontakt im Beitrag, defanged. Herkunftsschritt: Beitrag.
In der Erfassung: die angehängte Datei, als nicht heruntergeladen markiert. Herkunftsschritt: Versiegelte Erfassung.
In der Erfassung: das Absichtslabel unter den Thread-Fakten, als Analyse markiert. Herkunftsschritt: Fund.
In der Erfassung: der Watchlist-Treffer unter den Tags, mit dem Alarm, den er ausgelöst hat. Herkunftsschritt: Watchlist.
In der Erfassung: das Crawl-Datum unter den Thread-Fakten. Herkunftsschritt: Sammellauf.
In der Erfassung: der verifizierte Nachweis unter den Fakten, mit den versiegelten Seitenerfassungen, die er zählt. Herkunftsschritt: Versiegelte Erfassung.
Tracking von Bedrohungsakteuren über jeden Alias.
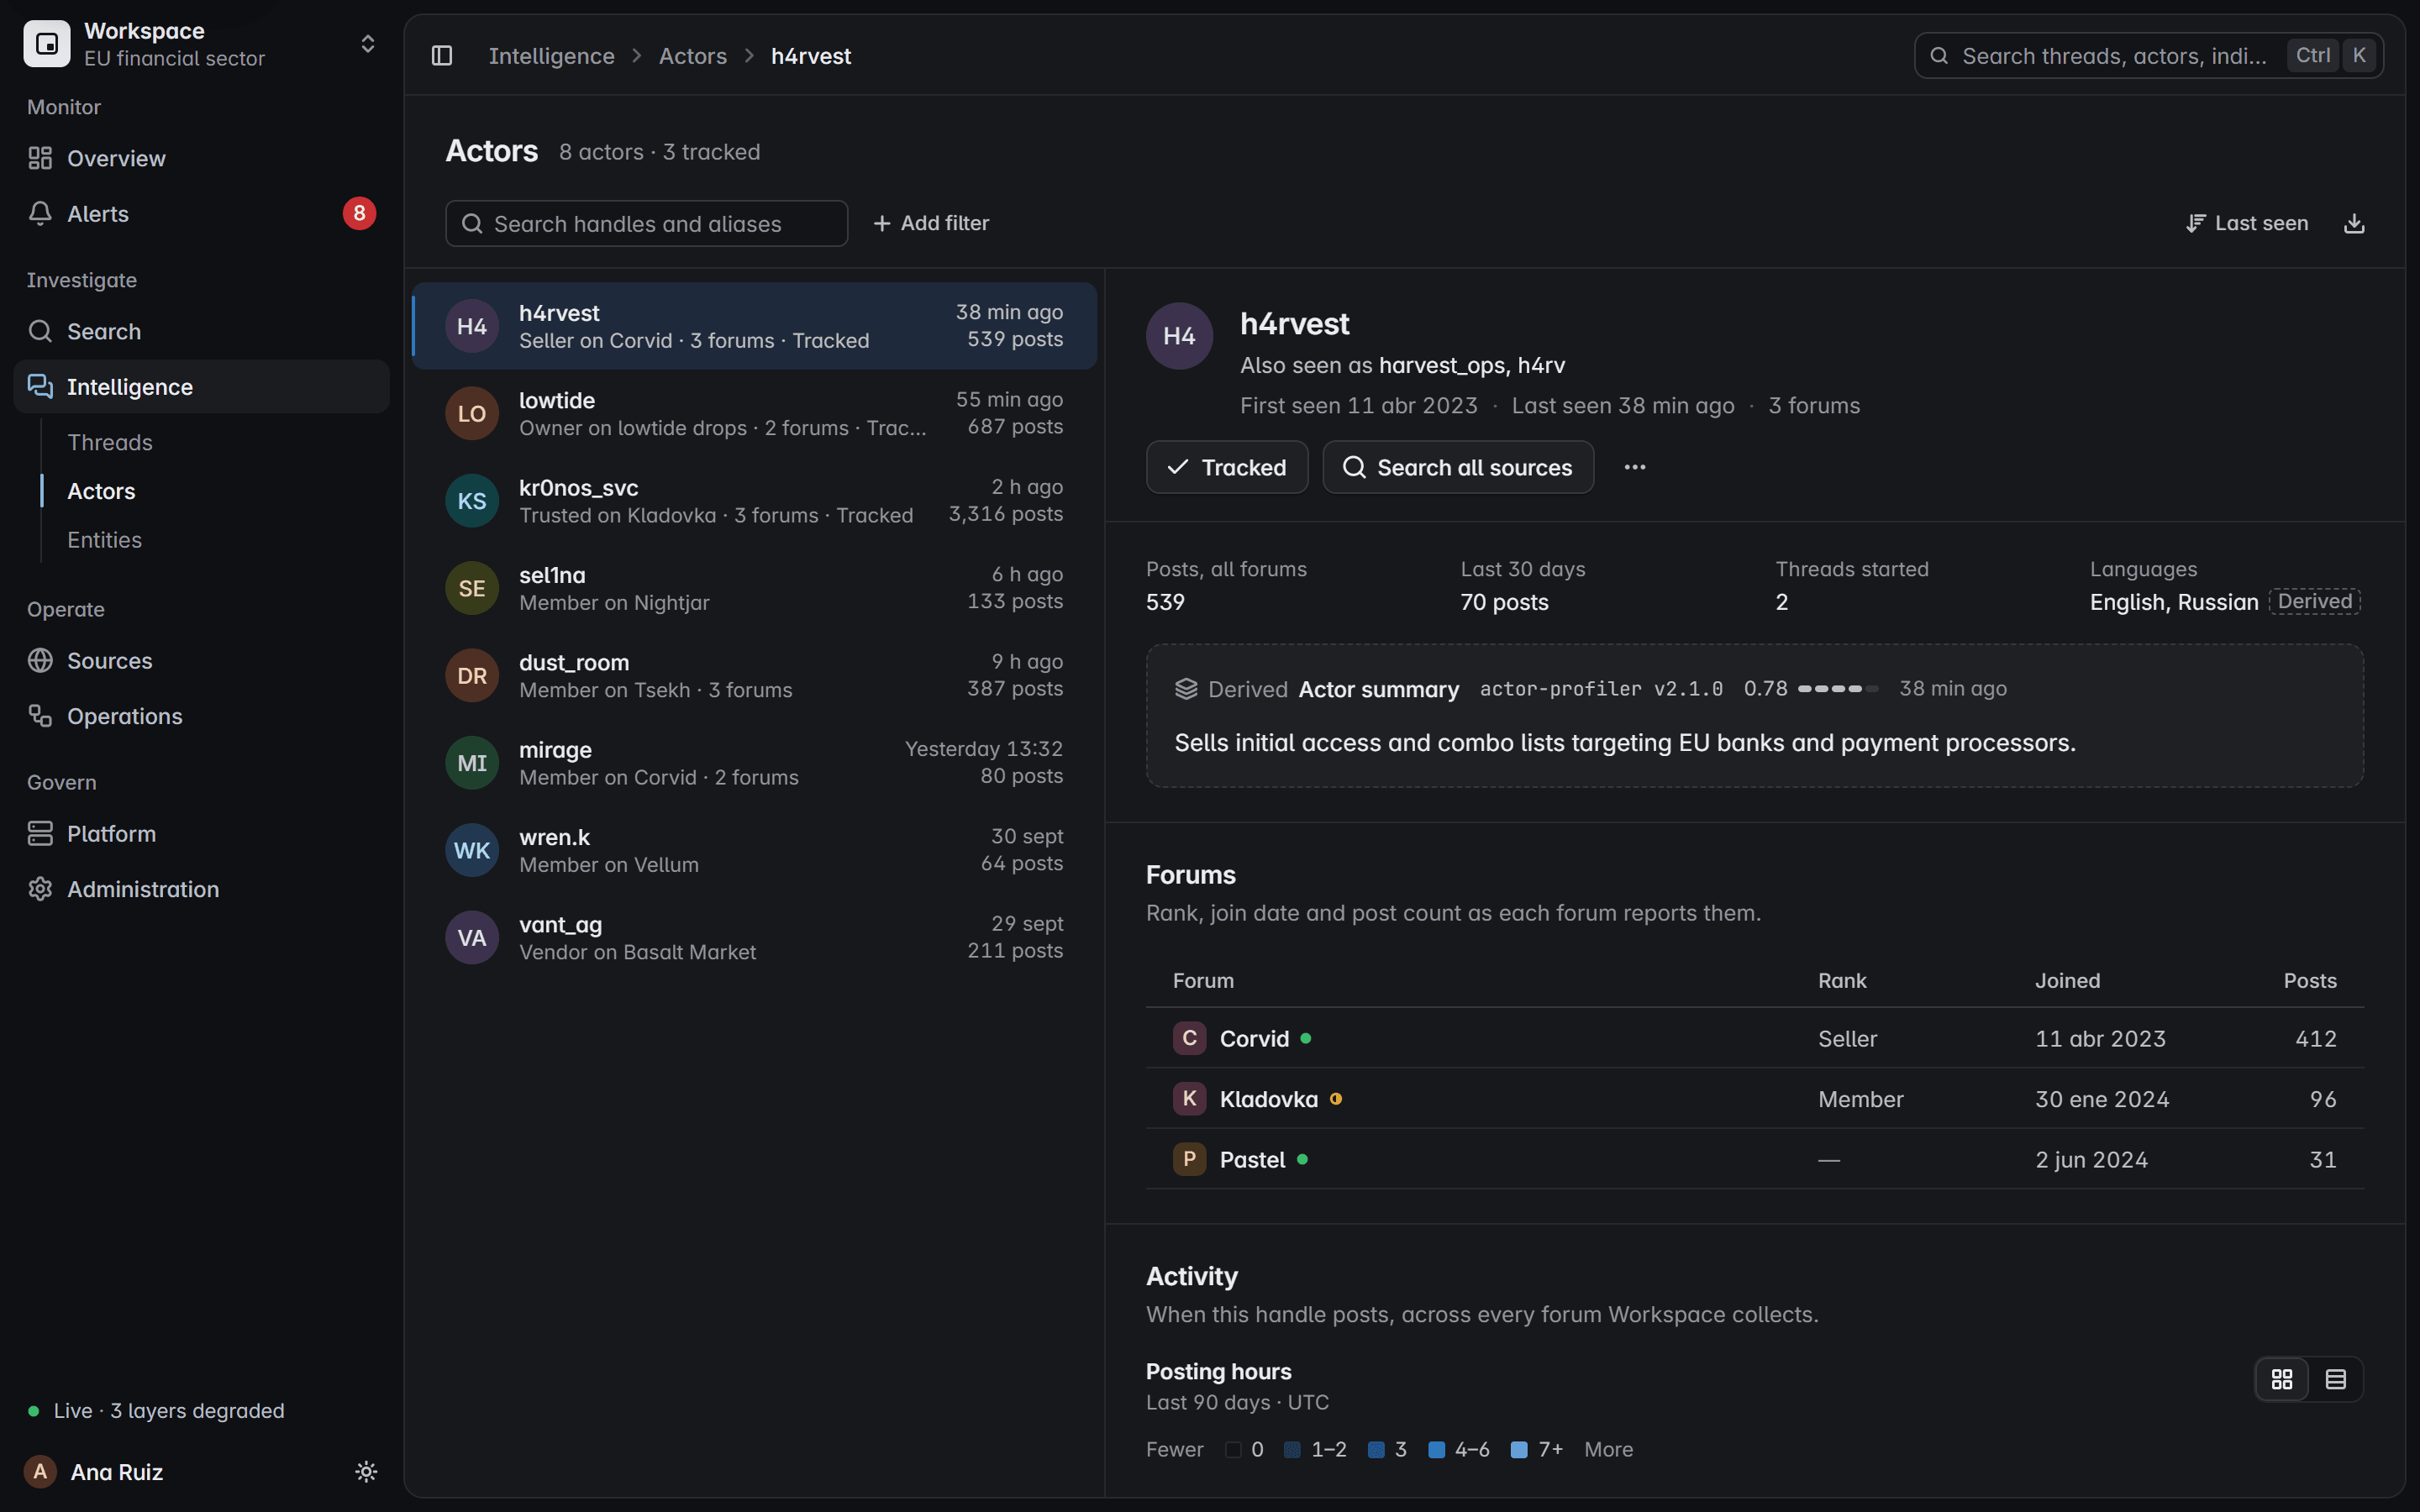
Handles, Wallets und Kontakte werden quellenübergreifend aufgelöst. Ein Verkäufer, der seinen Namen wechselt, bleibt ein Akteur, und Ihre Watchlists folgen ihm.
Quelle A, Onion-Forum412 Beiträge dieses Akteurs
Quelle B, geschlossener Marktplatz96 Beiträge dieses Akteurs
Quelle C, öffentliches Board31 Beiträge dieses Akteurs
Zu diesem Akteur erfasst
- Akteure3
- Aliasse3
- Geteilte Kennungen3
- Beiträge6
- Threads3
- Indikatoren2
- Organisationen2
- Länder2
- Schlüssel1
- Leak-Einträge1
- Watchlists2
- Alarme2
- Incidents1
Fahren Sie über einen Knoten oder fokussieren Sie ihn, um seine Verbindungen zu sehen.
Alles, was mit diesem Akteur verknüpft ist
- h4rvestgepostetZugang, EU-Regionalbank
- 198[.]51[.]100[.]23extrahiert ausZugang, EU-Regionalbank
- Zugang, EU-Regionalbankzielt aufRegionalbank, EU
- Neues Angebotzielt aufBuchhaltungsfirmen
- Buchhaltungsfirmenansässig inNiederlande
- Buchhaltungsfirmenansässig inBelgien
- kr0nos_svcgepostetUpdate der Escrow-Regeln
- kr0nos_svcbetreibtk3vq7nz2…[.]onion
- k3vq7nz2…[.]onionerwähnt inUpdate der Escrow-Regeln
- dust_roomantwortete aufZugang, EU-Regionalbank
- dust_roomzahlte anh4rvest
- 41F7 0D9Bgenutzt vonh4rvest
- Logistikunternehmen, DEerwähntGeteilter Kontakt
- EU-Banken, Zugangsverkäufetraf zu aufZugang, EU-Regionalbank
- EU-Banken, Zugangsverkäufelöste ausal_9f21
- Verfolgte Akteuretraf zu aufharvest_ops
- Verfolgte Akteurelöste ausal_9f28
- al_9f28gebündelt ininc_204
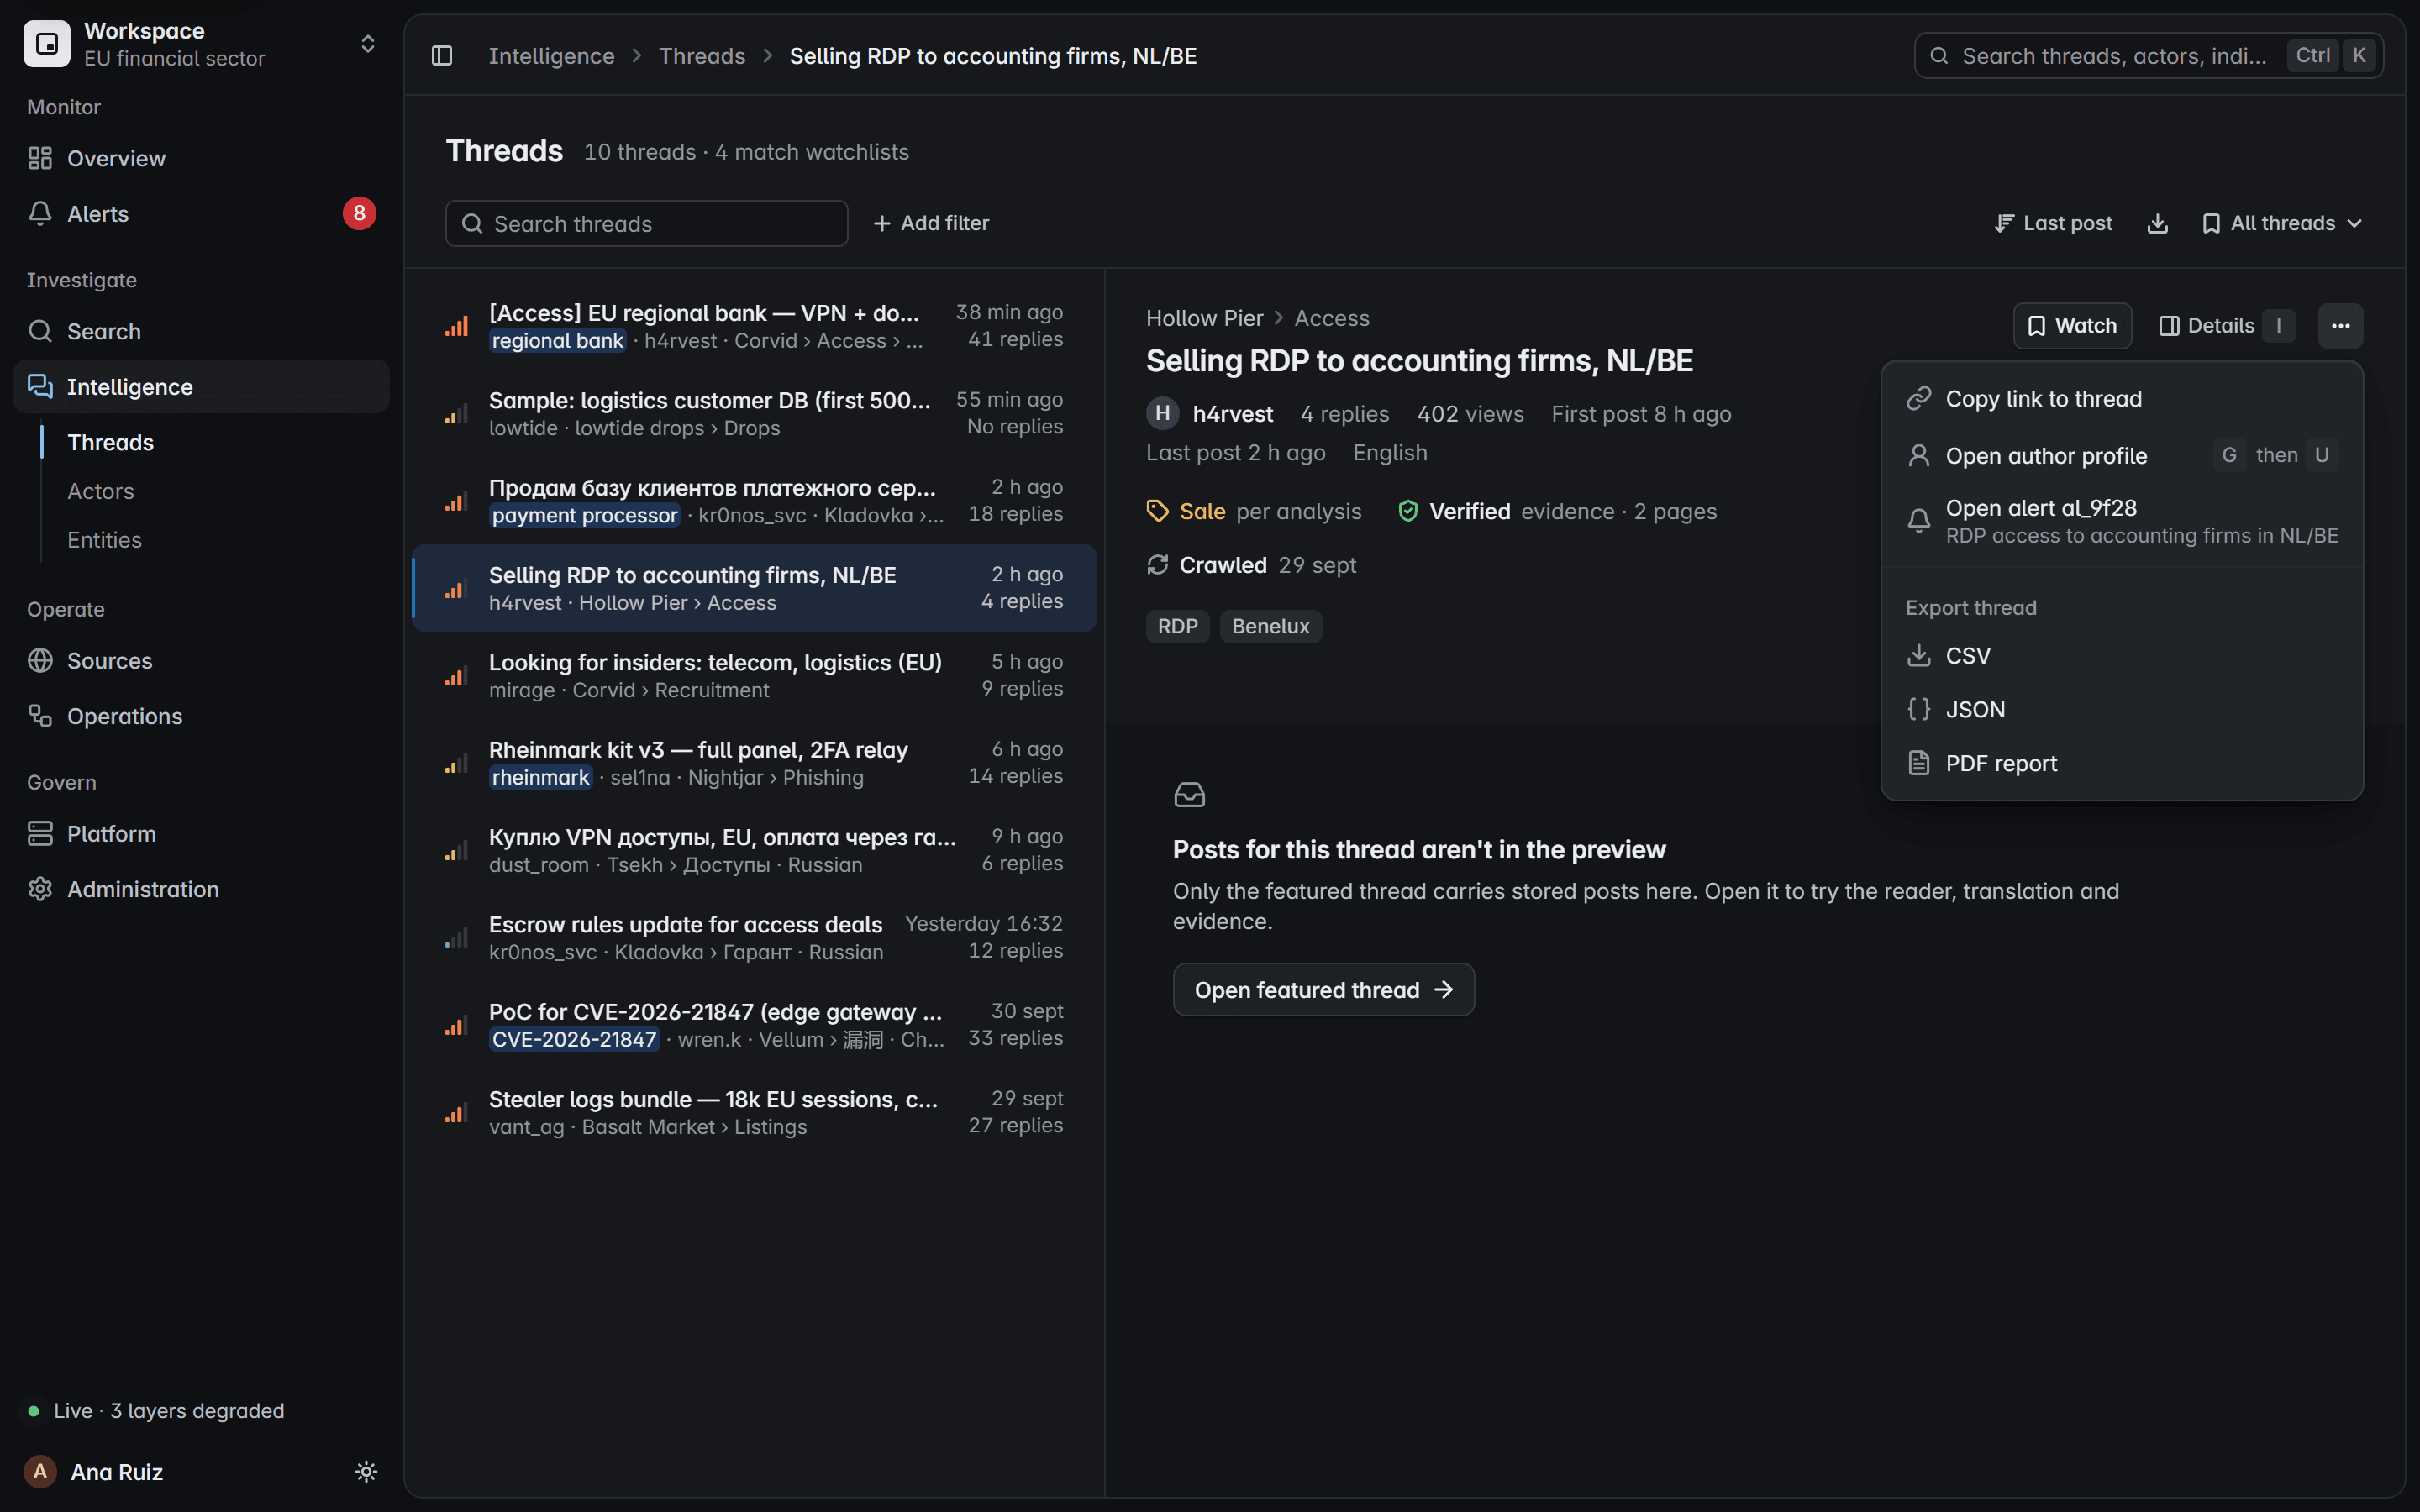
Produktansicht mit fiktiven Daten
Wer er ist
| Quelle | Handle | Rang | Beitritt | Beiträge |
|---|---|---|---|---|
| Quelle A | h4rvest | Verkäufer | Apr. 2023 | 412 |
| Quelle B | harvest_ops | Mitglied | Jan. 2024 | 96 |
| Quelle C | h4rvest | Kein Rang | Juni 2024 | 31 |
- Kennungen
- Wallet in 14 Beiträgen auf 2 Quellen wiederverwendet@proton[.]exampleKontakt auf 2 Quellen geteilt, 9 Erwähnungenh4rvestDasselbe Handle auf 2 Quellen41F7 0D9BPGP-Schlüssel in 3 Beiträgen genannt
- Postingzeiten, UTC
- Sprachen
- Englisch und Russisch, je Beitrag erkannt
- Gesehen
- 11. Apr. 2023 bis 2. Okt. 2026
- Aktivität
- 539 Beiträge, 70 in den letzten 30 Tagen, 2 Threads gestartet
Was er angreift und mit wem er handelt
- Themen
- Initial Access, VPN- und Domänenkonten, Combo-Listen
- Branchen
- Banken, Zahlungsdienstleister, Buchhaltungsfirmen
- Länder
- Niederlande and Belgien sowie EU-Banken ohne genanntes Land
- Geforderte Preise
- 5 bis 6 BTC bei 3 Angeboten, nur Escrow
- Verknüpfte Threads
- [Access] EU regional bank, VPN + domain userSelling RDP to accounting firms, NL/BE
- Alarme und Incidents
- KritischInitial Access für eine überwachte Bank angebotenHochRDP-Zugang zu Buchhaltungsfirmen in NL/BEIncident: Zugangsverkäufe mit Ziel EU-Regionalbanken, 4 Alarme
- Handelt mit
- dust_roomkr0nos_svcmirage
Synthetische Daten
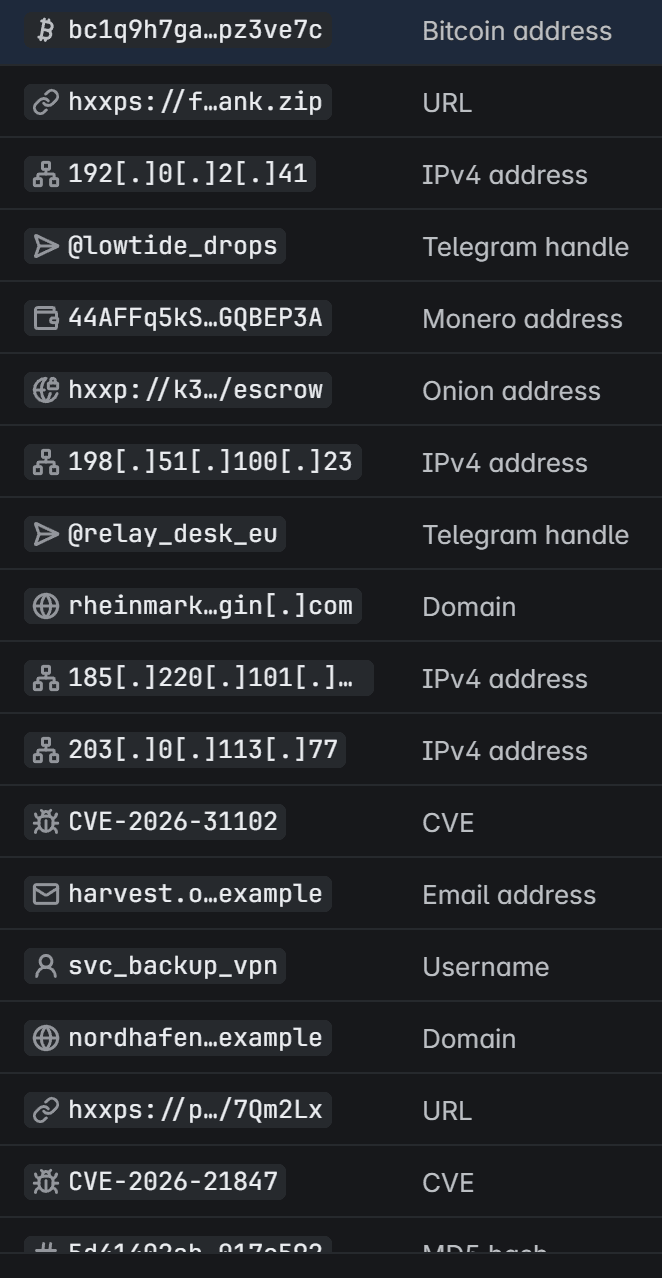
Extrahiert und defanged, im Produkt
Produktansicht mit fiktiven Daten
IOC-Extraktion, defanged und bereit zur Jagd.
E-Mails, Domains, URLs, Onion-Adressen, IPs, Hashes, CVEs und Krypto-Wallets werden aus jedem Beitrag gezogen und defanged, damit sich nichts versehentlich öffnet.
E-Mail
harv…ops[@]proton[.]example
In der Mitte gekürzt, das @ und jeder Punkt in Klammern.
Domain
nordhafen-support[.]example
Jeder Punkt in Klammern, damit sie nie aufgelöst wird.
URL
hxxps://files[.]example[.]net/s/7Qm2Lx
Schema entschärft zu hxxps, Host-Punkte in Klammern.
Onion-Adresse
hxxp://k3vq7nz2…6wpx3yha[.]onion/escrow
Als defanged Adresse gezeigt, nie verlinkt.
CVE
CVE-2026-21847
Abgeglichen über jeden Beitrag, der sie nennt.
Krypto-Wallet
- Bitcoin
- bc1q9h7g…0pz3ve7c
- Ethereum
- 0x7f3a91c4…d02be91c
In der Mitte gekürzt und akteursübergreifend verknüpft.
Datei-Hash
- MD5
- 3c62e6a0960af0138dd8363e24e3f899
- SHA-1
- b20b68ec0b291b99ea5d4d9e6bb66a11dd037b31
- SHA-256
- 1b8e0c7dab474a027ed90be3f00e397a07fe8b96c9c2ba52f77036e9b7d9e2f4
Genau wie gefunden belassen: Ein Hash lässt sich nicht öffnen.
IP-Adresse
- IPv4
- 198[.]51[.]100[.]23
- IPv6
- 2001[:]db8[:]4f1a[:][:]17
Punkte und Doppelpunkte in Klammern, IPv4 wie IPv6.
Synthetische Daten
KI-Analyse, die die Fakten nie überschreibt.
Quellfakten bleiben genau so, wie sie erfasst wurden. KI-Anreicherung steht in einem eigenen Block, versehen mit Modell, Prompt-Version und Konfidenz, und überschreibt sie nie.
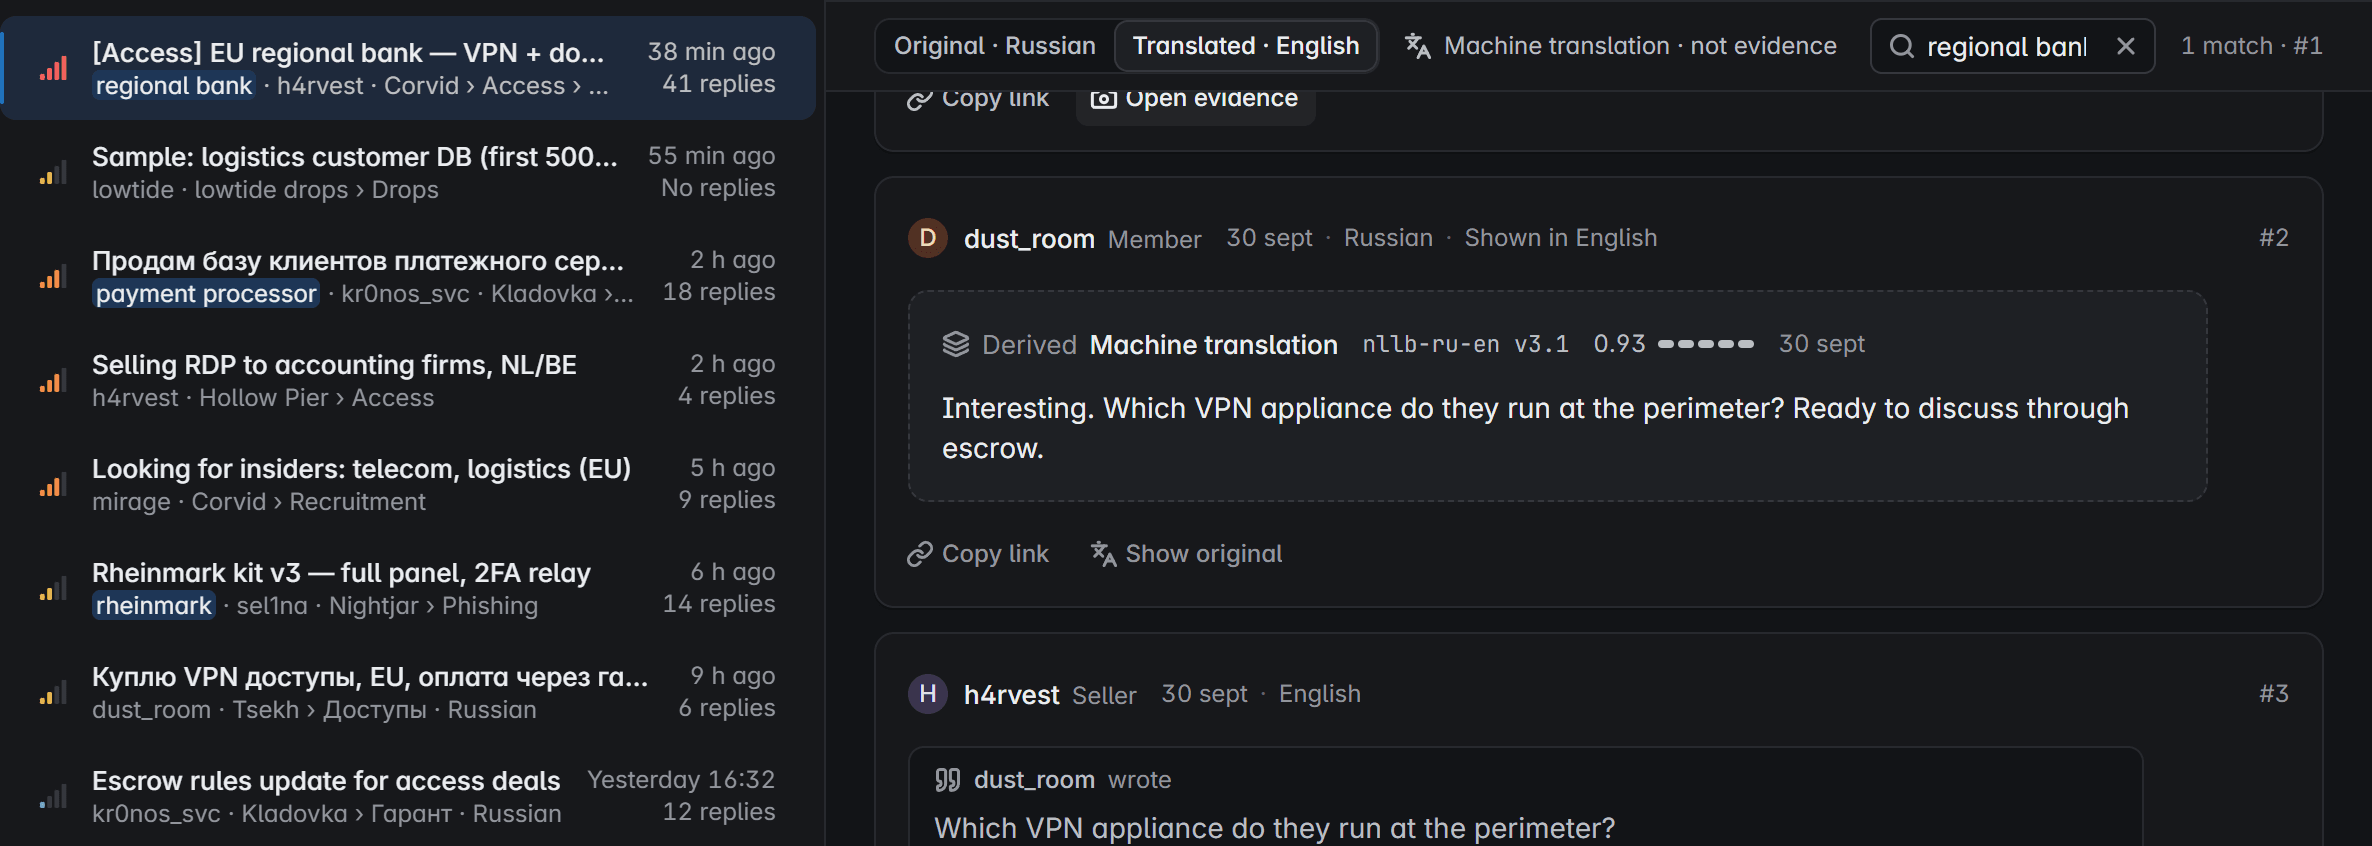
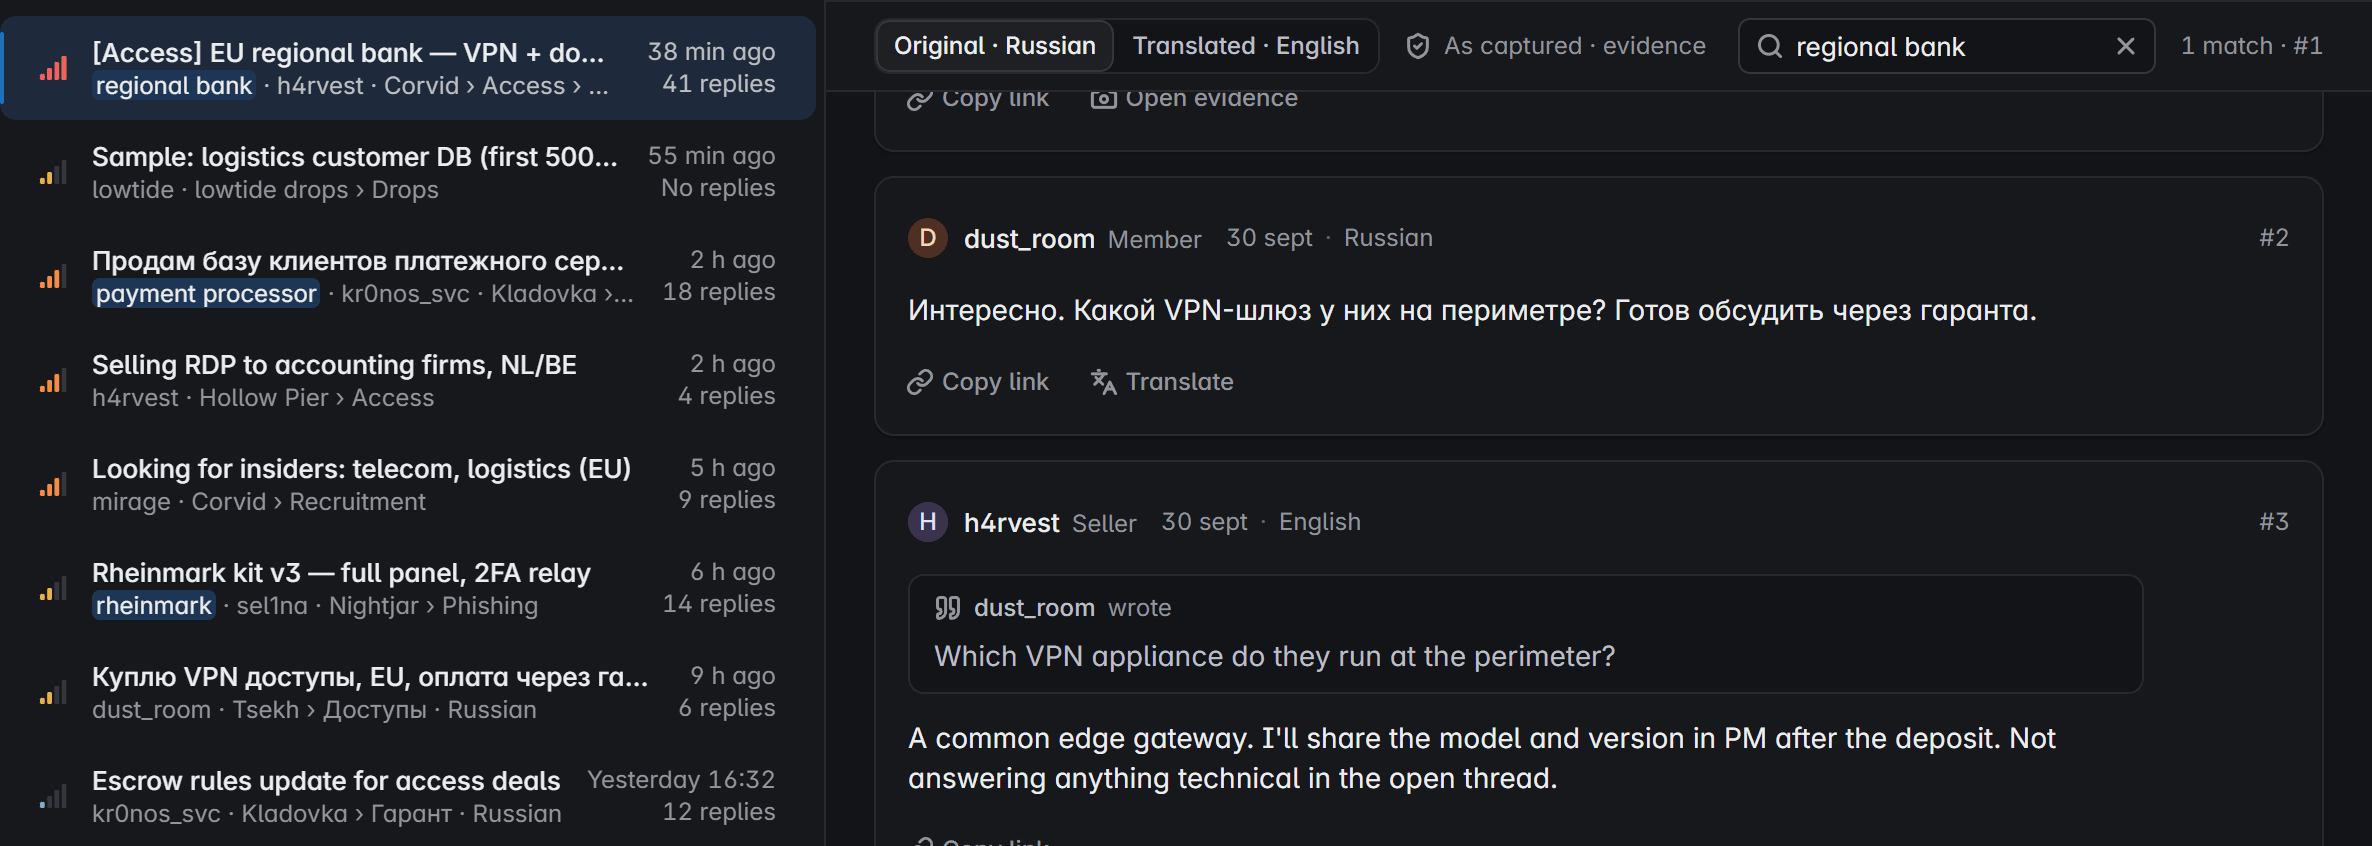
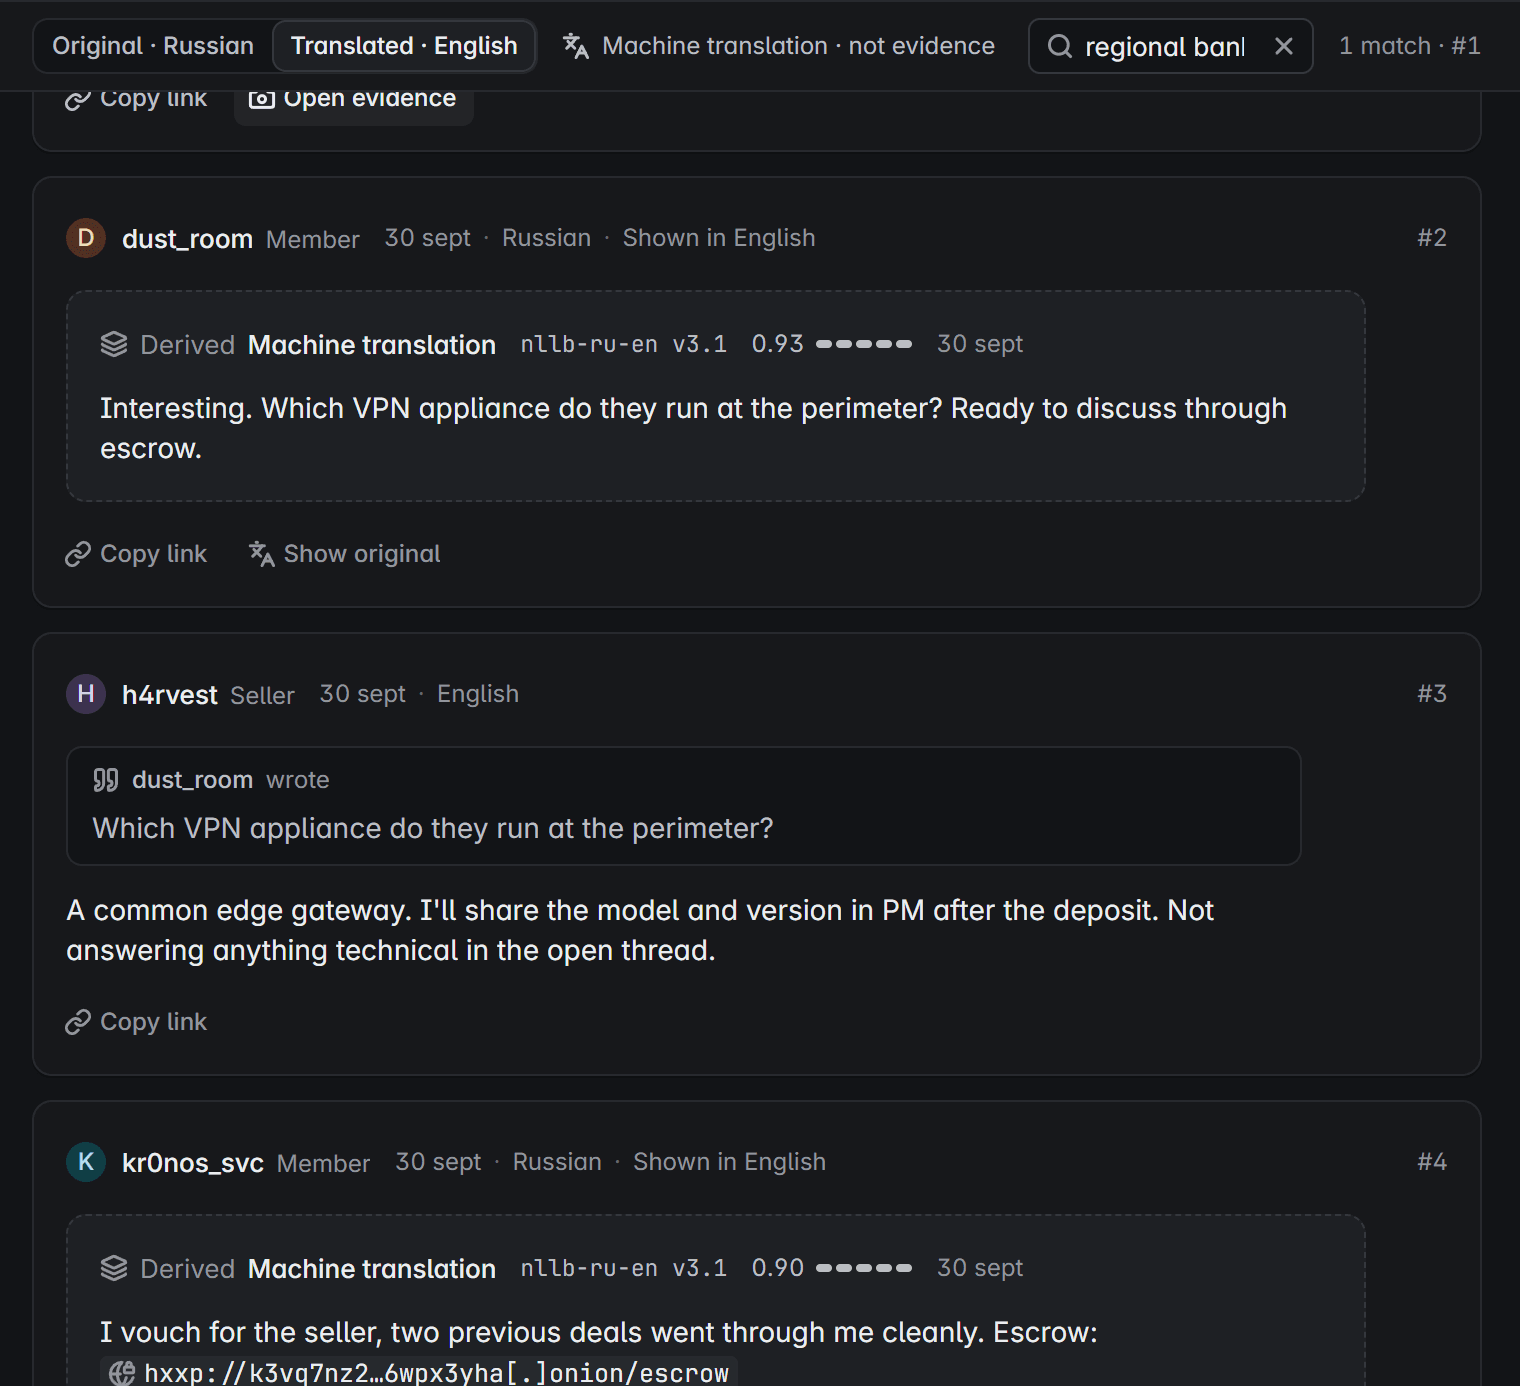
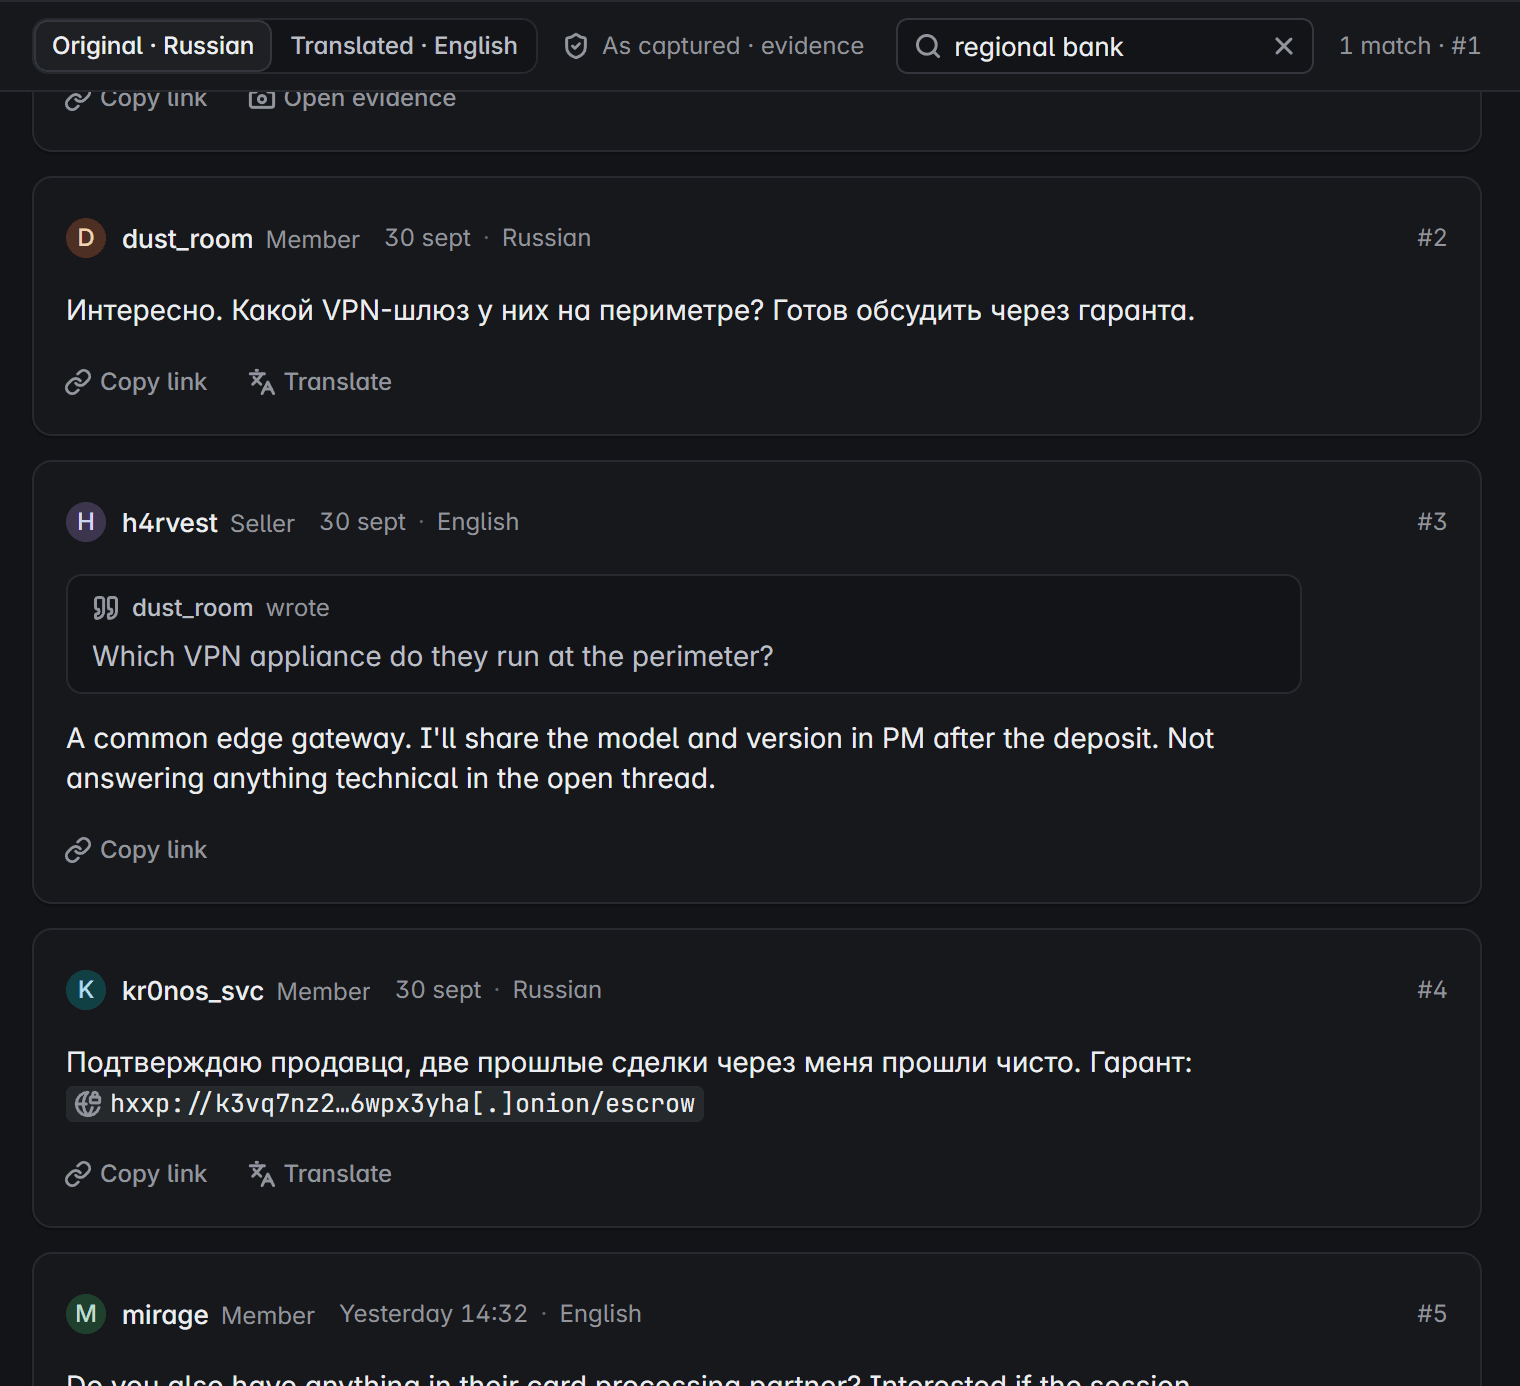
Produktansicht mit fiktiven Daten
- Zusammenfassungen von Beiträgen und ganzen Threads.
- Optionale Übersetzung, immer gekennzeichnet.
- Läuft auf lokalen oder selbst gehosteten Modellen, wenn Daten im Haus bleiben müssen.
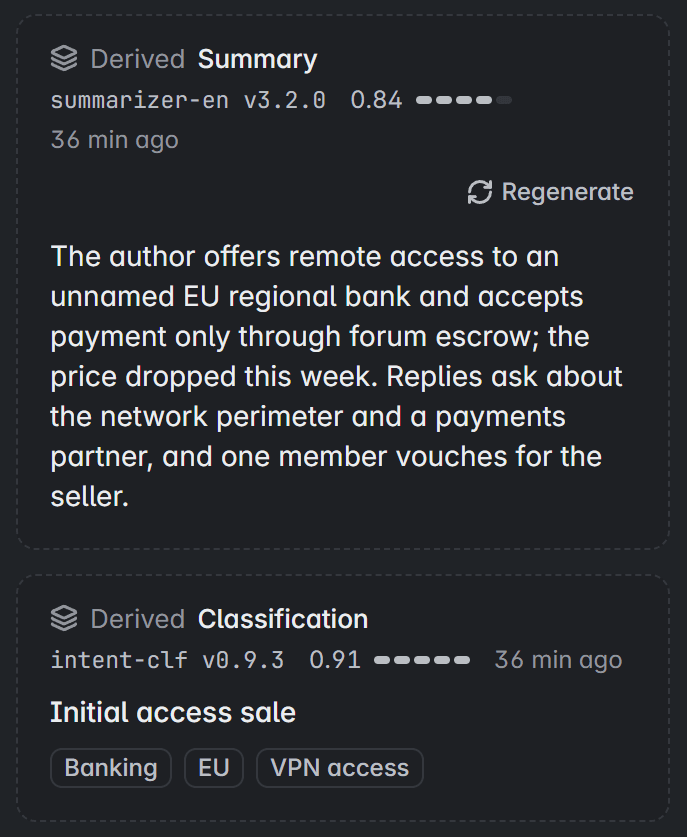
- Als Abgeleitet gekennzeichnet
- Modell und Version
- Konfidenz
Produktansicht mit fiktiven Daten
Dark-Web-Alarme aus Watchlists, die nie aufhören zu beobachten.
Volltext- und semantische Suche über alles Gesammelte. Machen Sie aus dem, was Ihnen wichtig ist, Watchlists, spielen Sie sie über den Verlauf erneut ab und leiten Sie Alarme an Ihre Tools weiter.
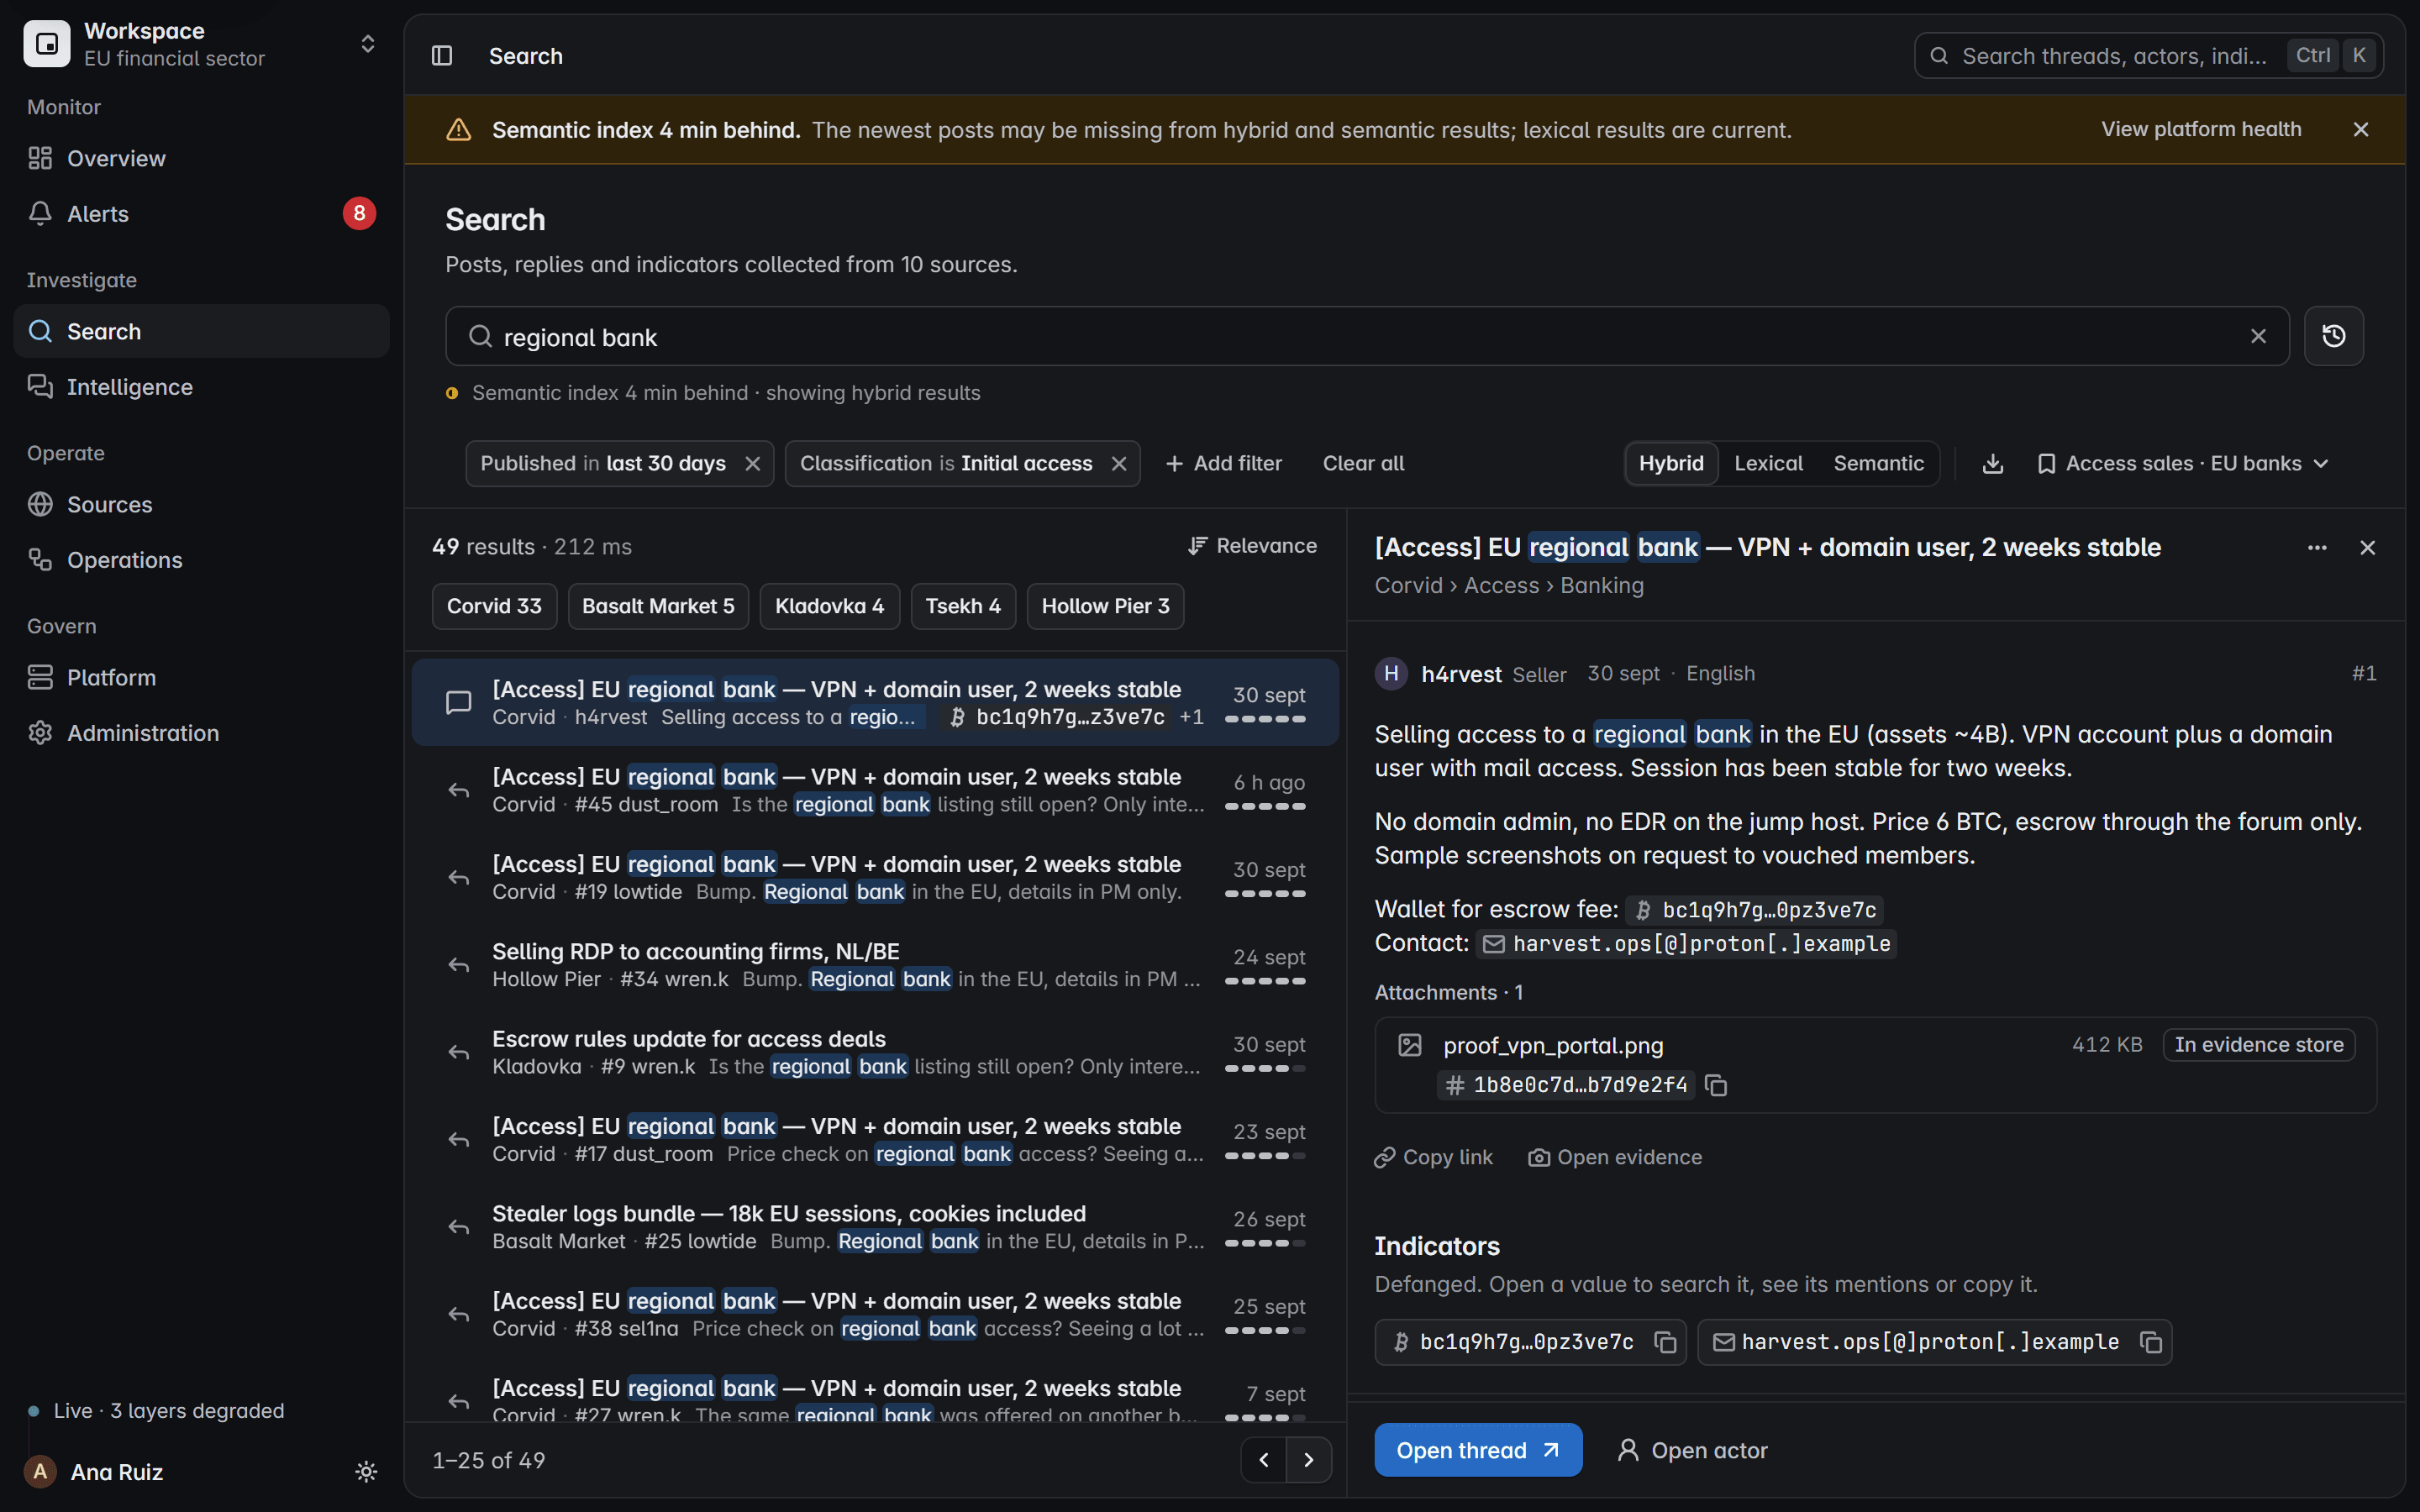
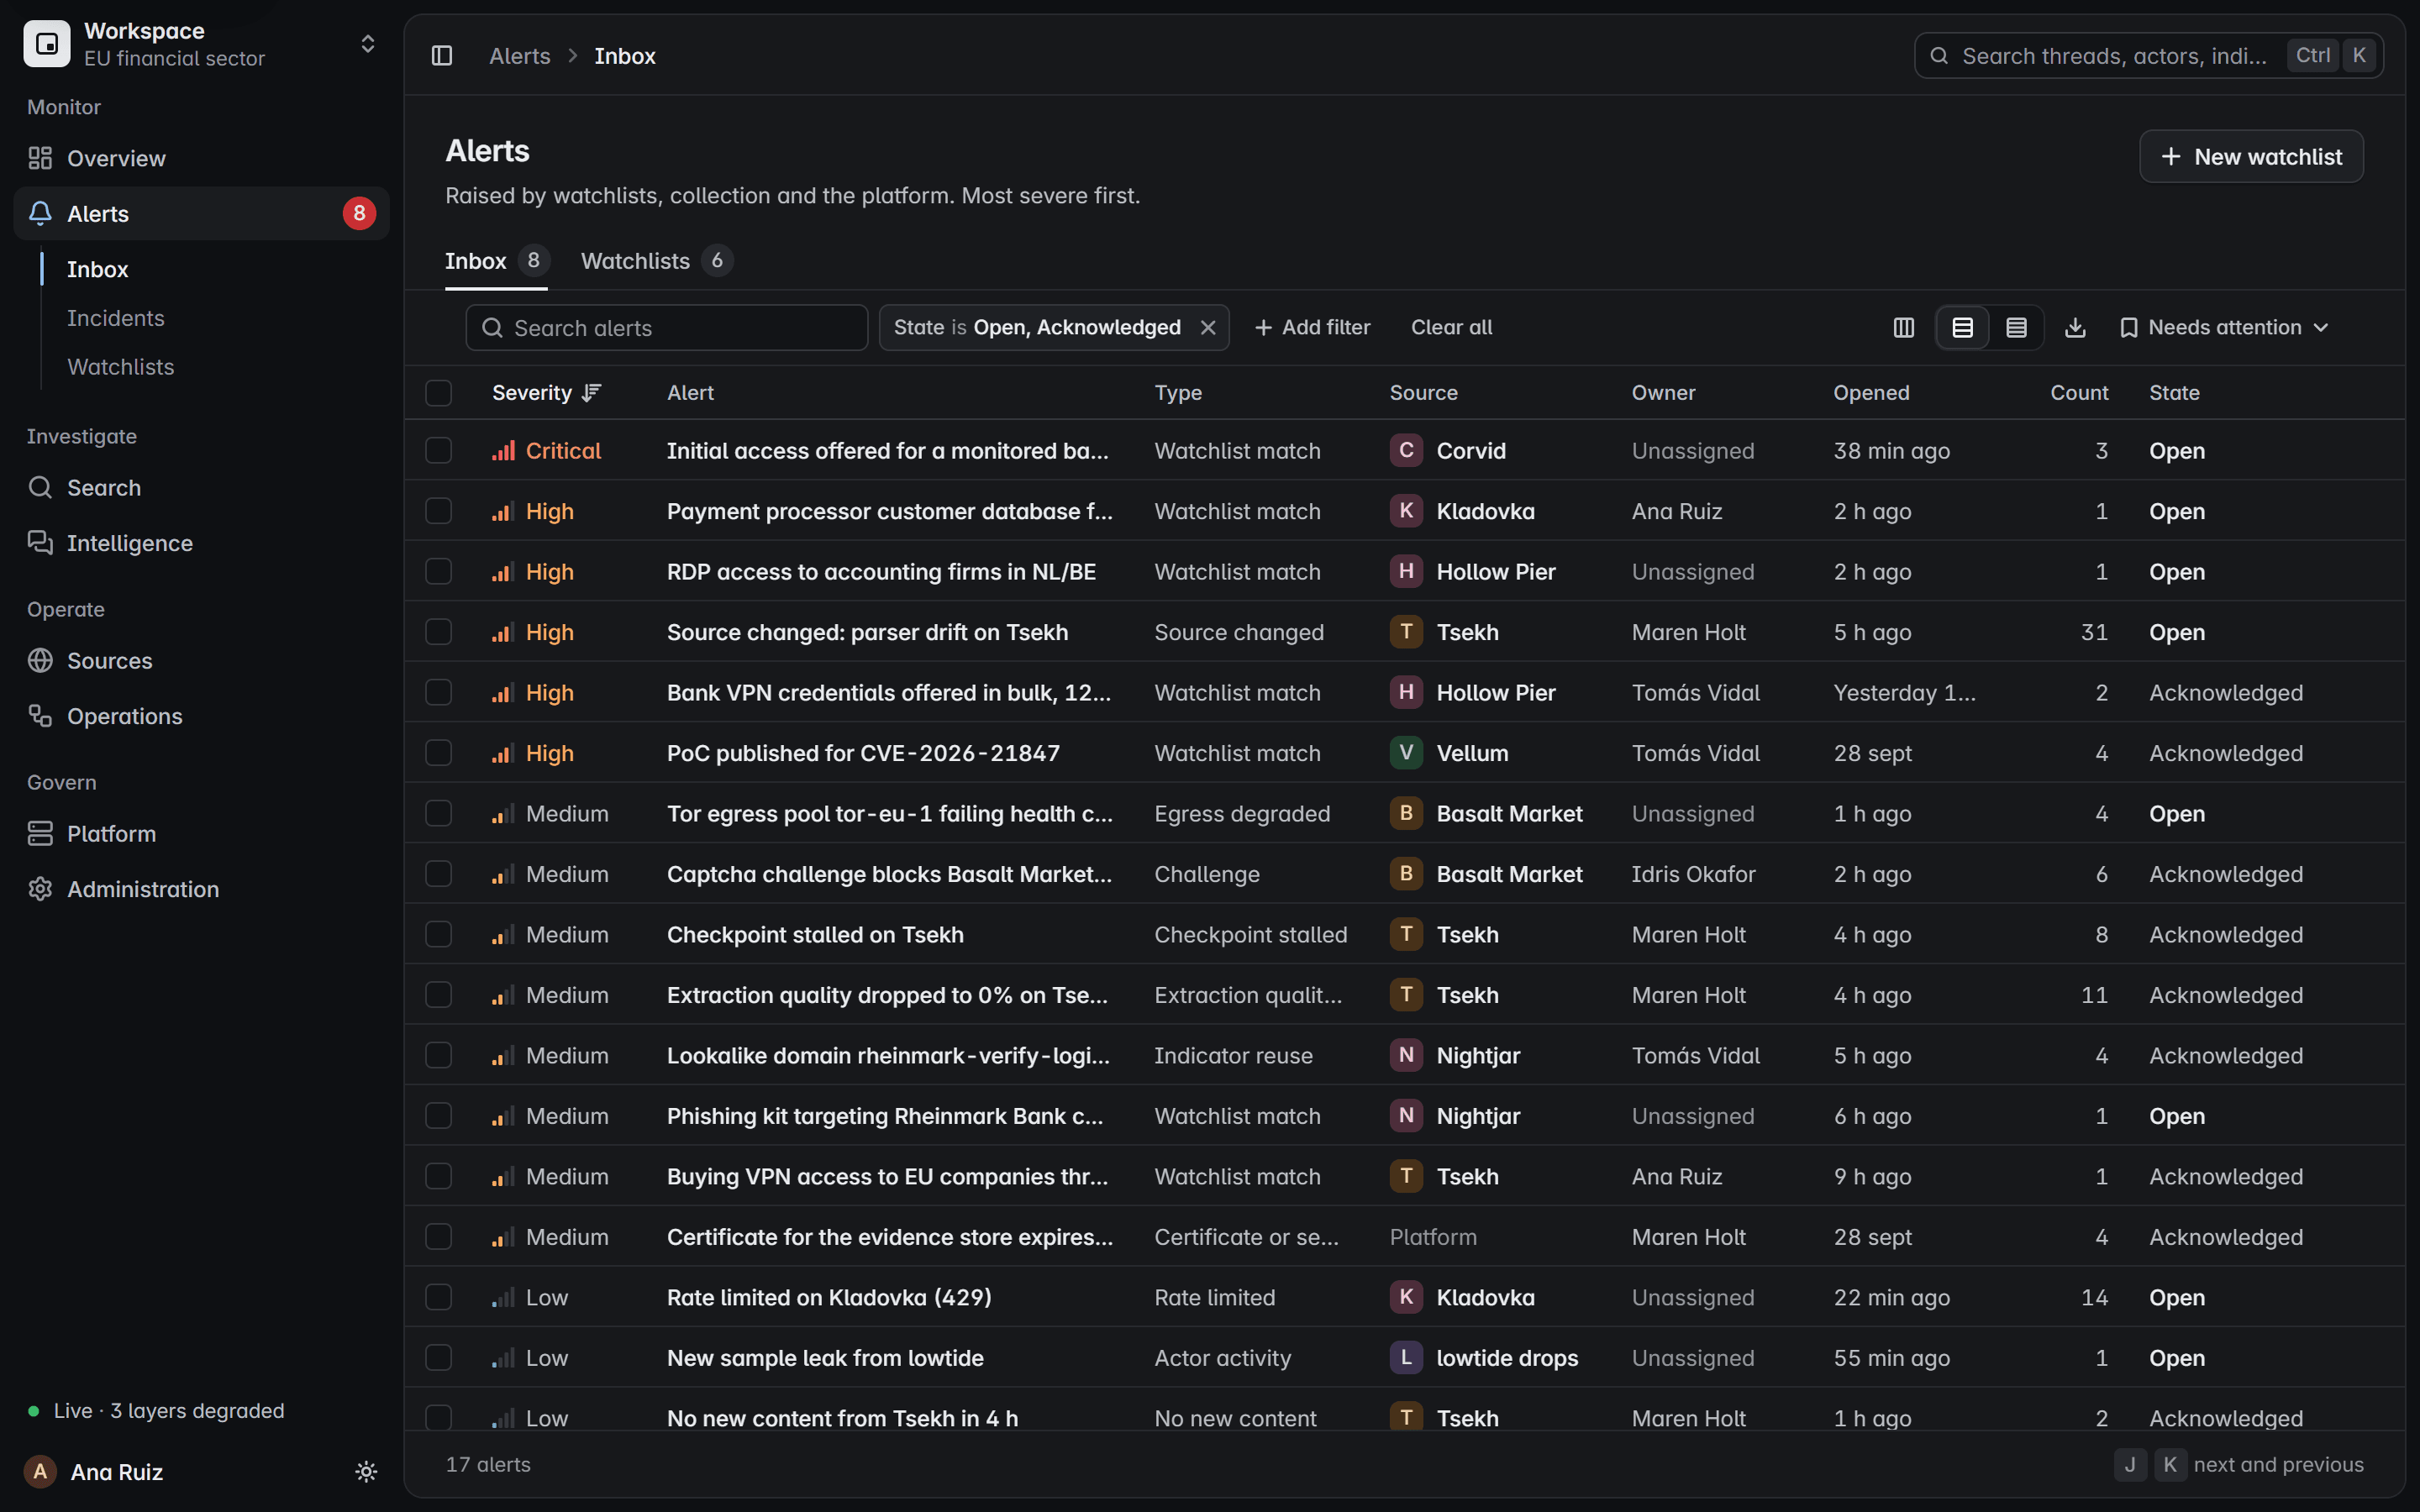
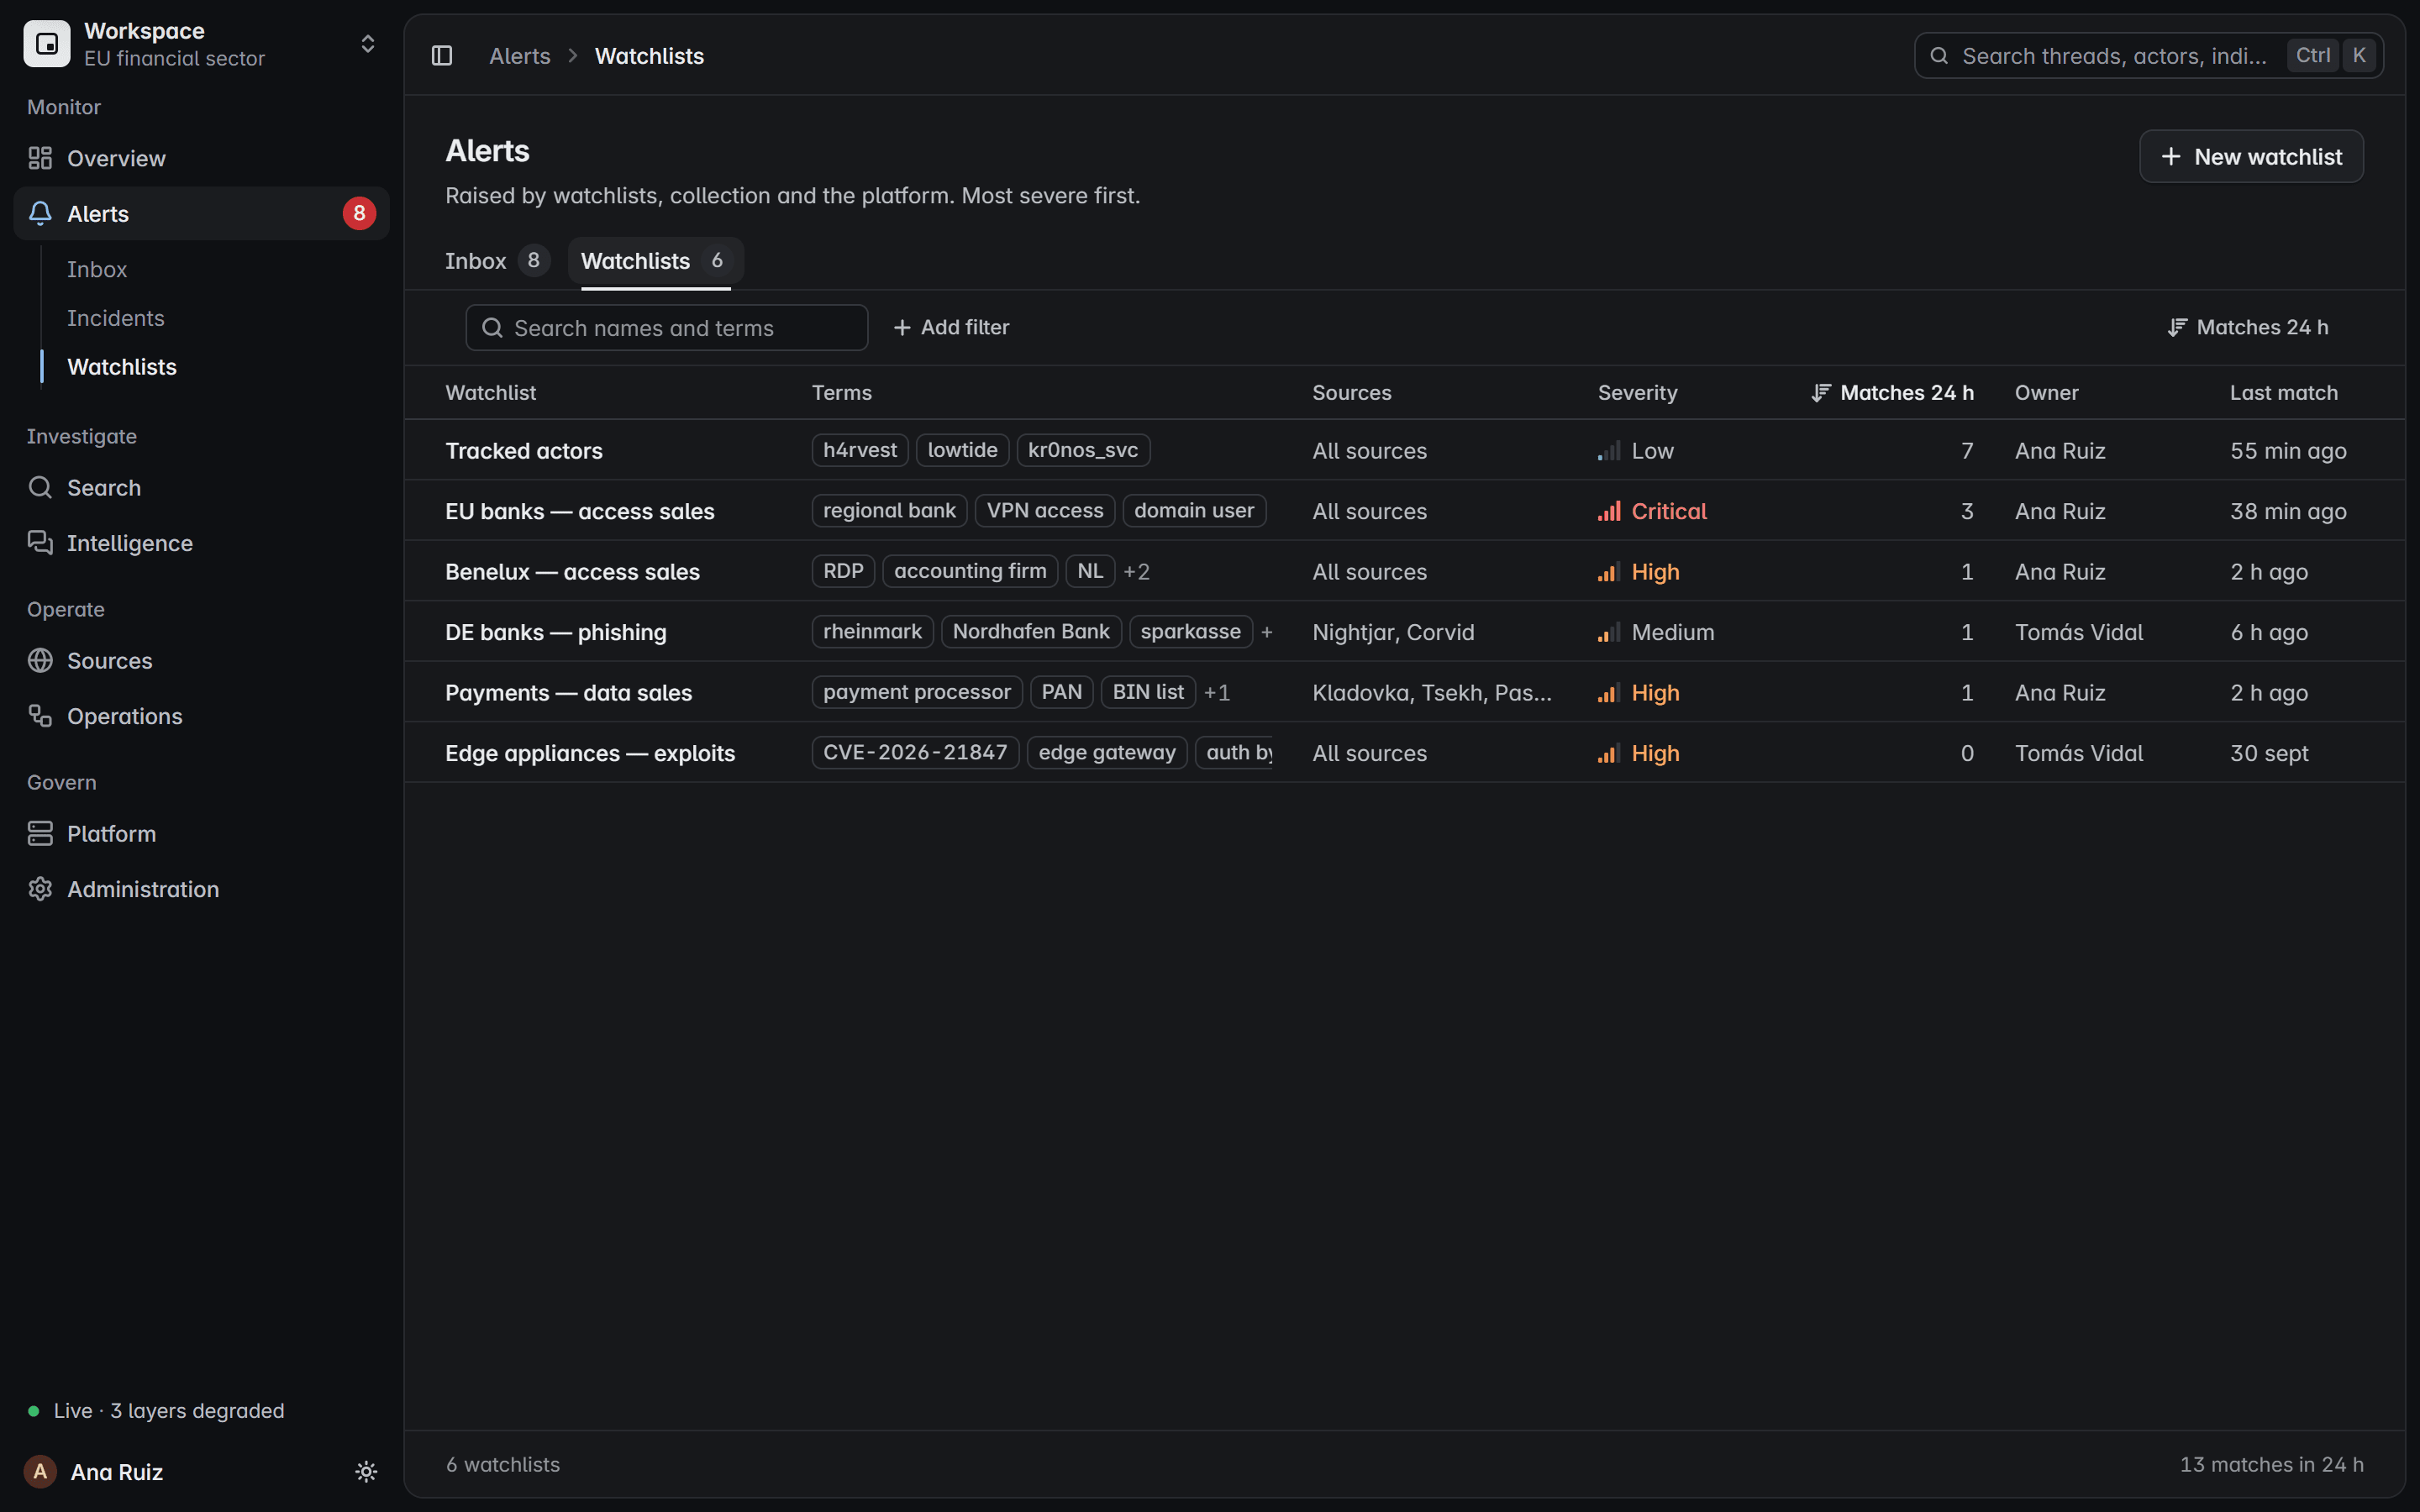
Produktansicht mit fiktiven Daten
Entwickelt, um in unter 100 ms zu antworten.
Suche und Filter über alles Gesammelte.
Standardmäßig defanged.
Links und Adressen öffnen sich nie versehentlich.
Unscharf bis zum Einblenden.
Sensible Werte bleiben verborgen, bis ein Analyst sie anzeigt.
Digitale Nachweise, hinter denen Sie stehen können.
Jede Seite wird vollständig erfasst, mit einem SHA-256-Fingerabdruck versiegelt und mit jedem Fund verknüpft, den sie stützt. Änderungen bleiben erhalten, nie wird etwas überschrieben.
Eine Explosionsdarstellung einer versiegelten Erfassung: der erfasste Beitrag, seine Seitenerfassungen, seine Dateien und sein SHA-256-Fingerabdruck.
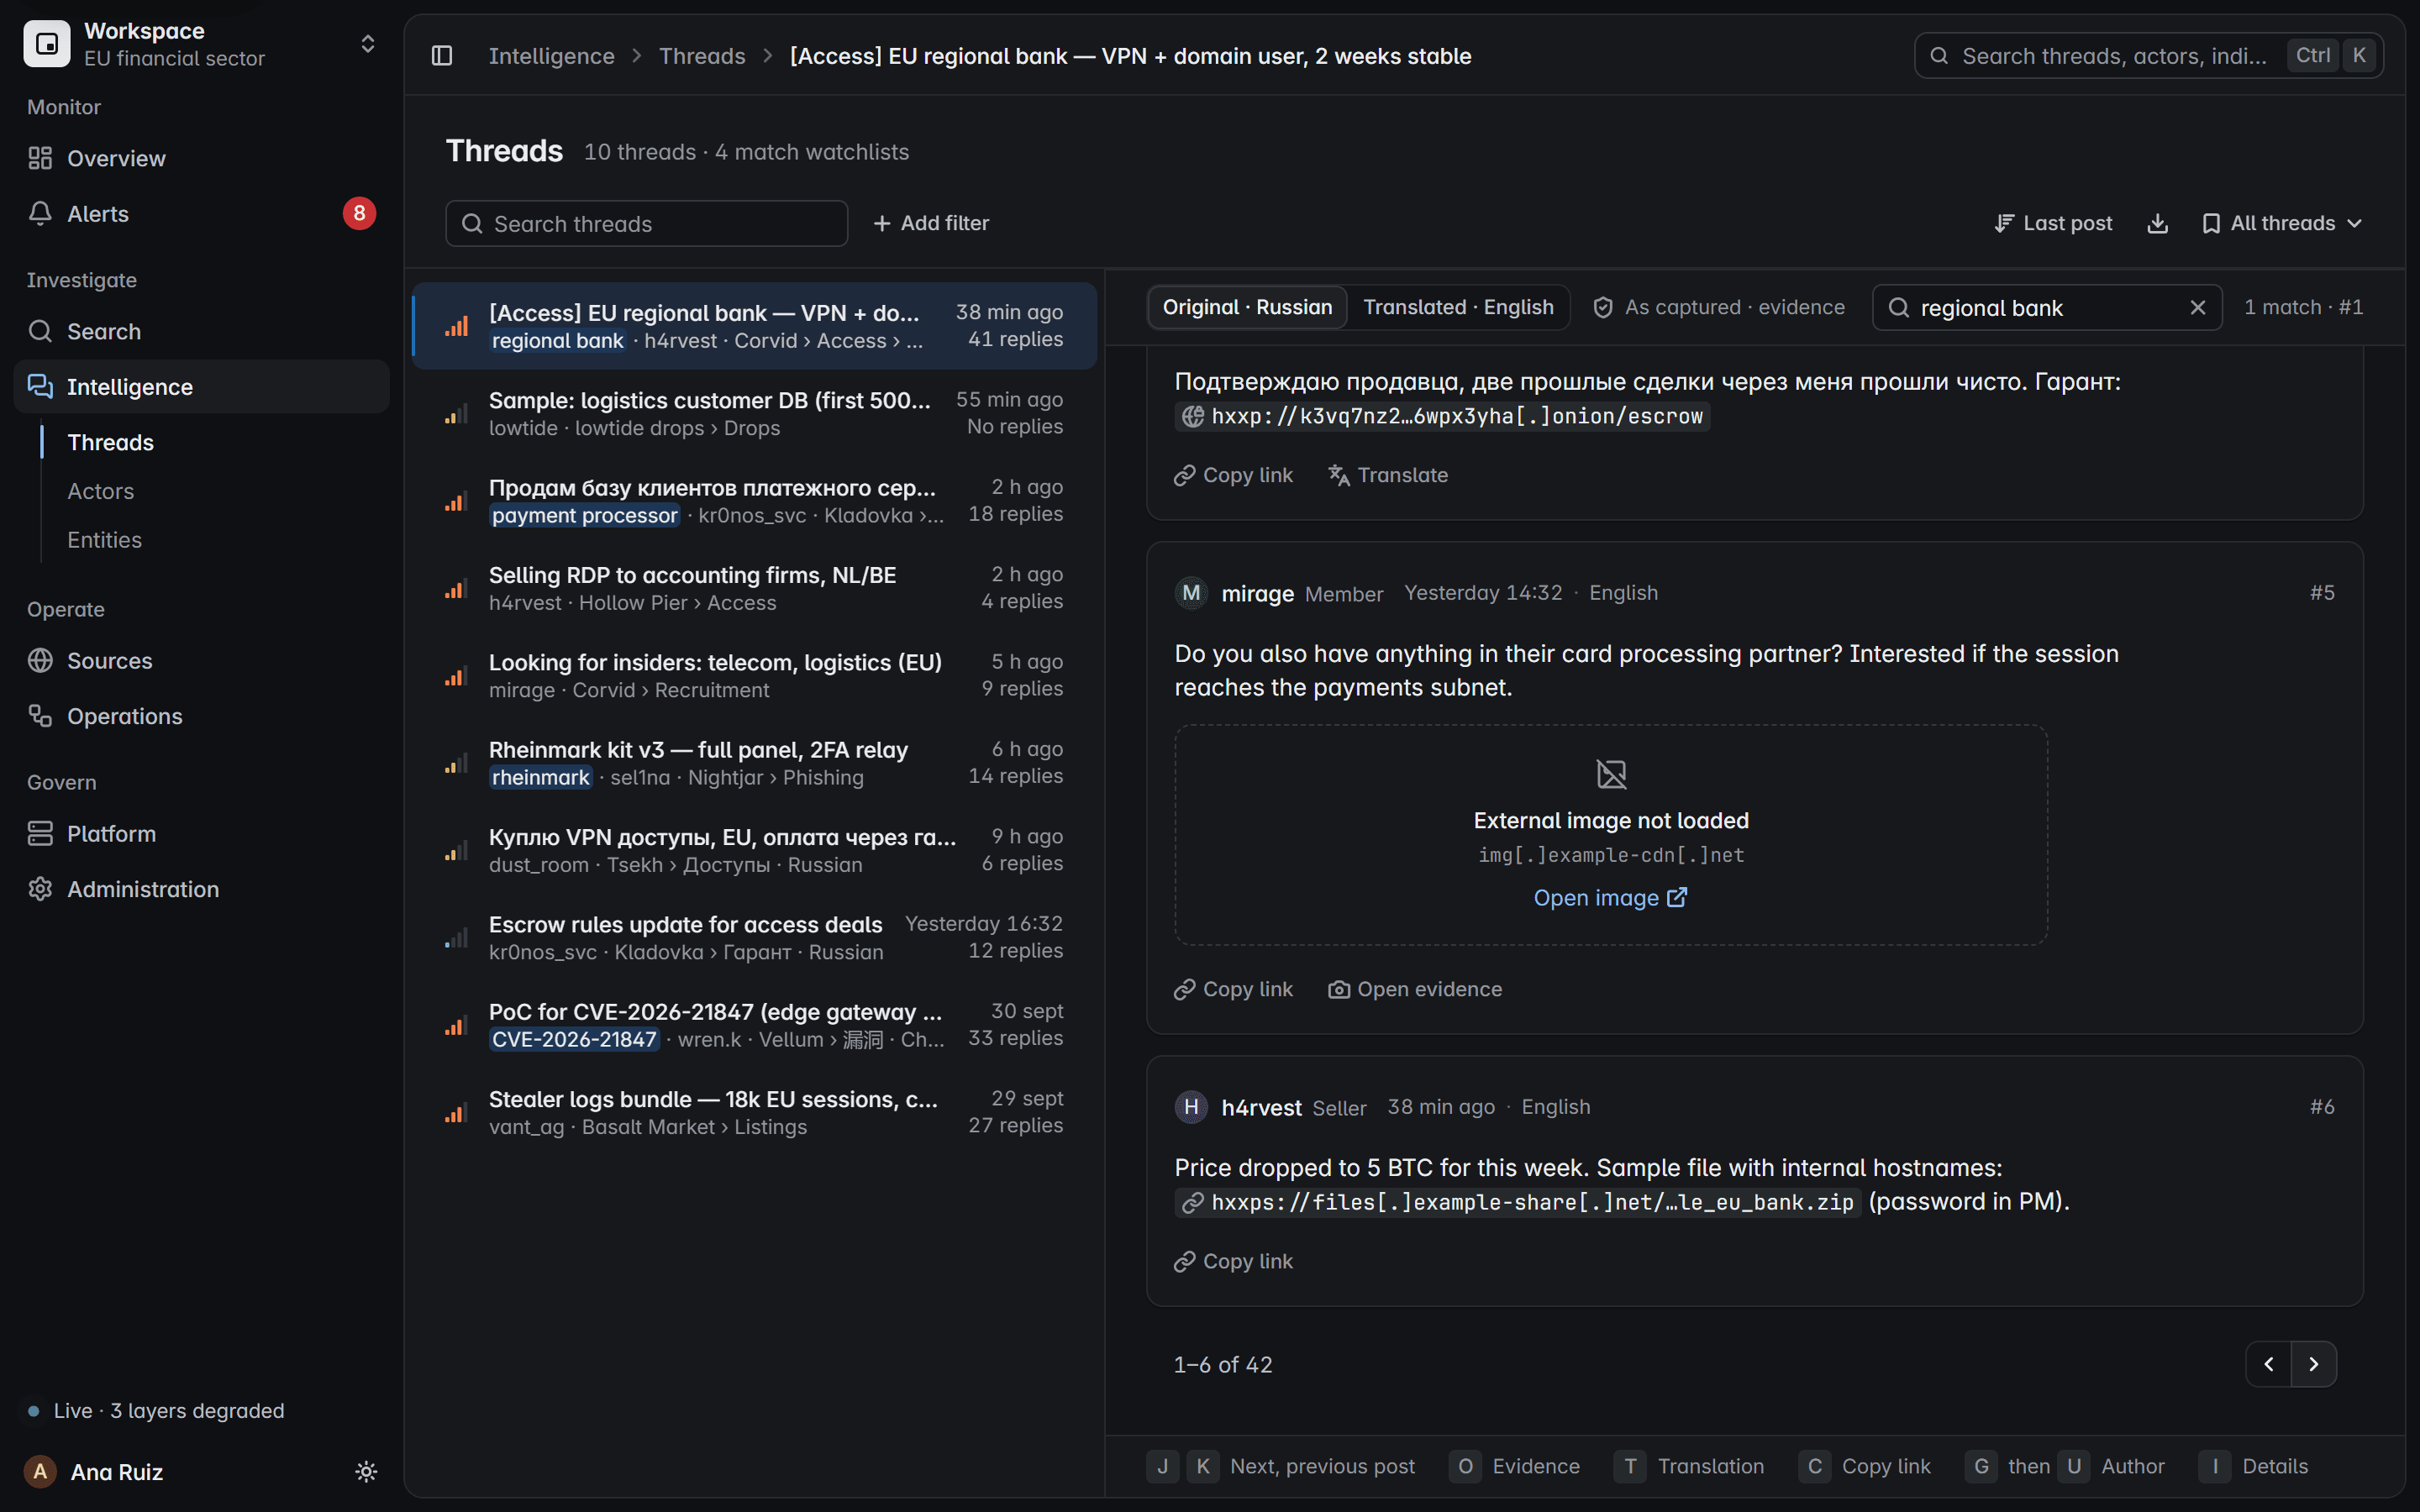
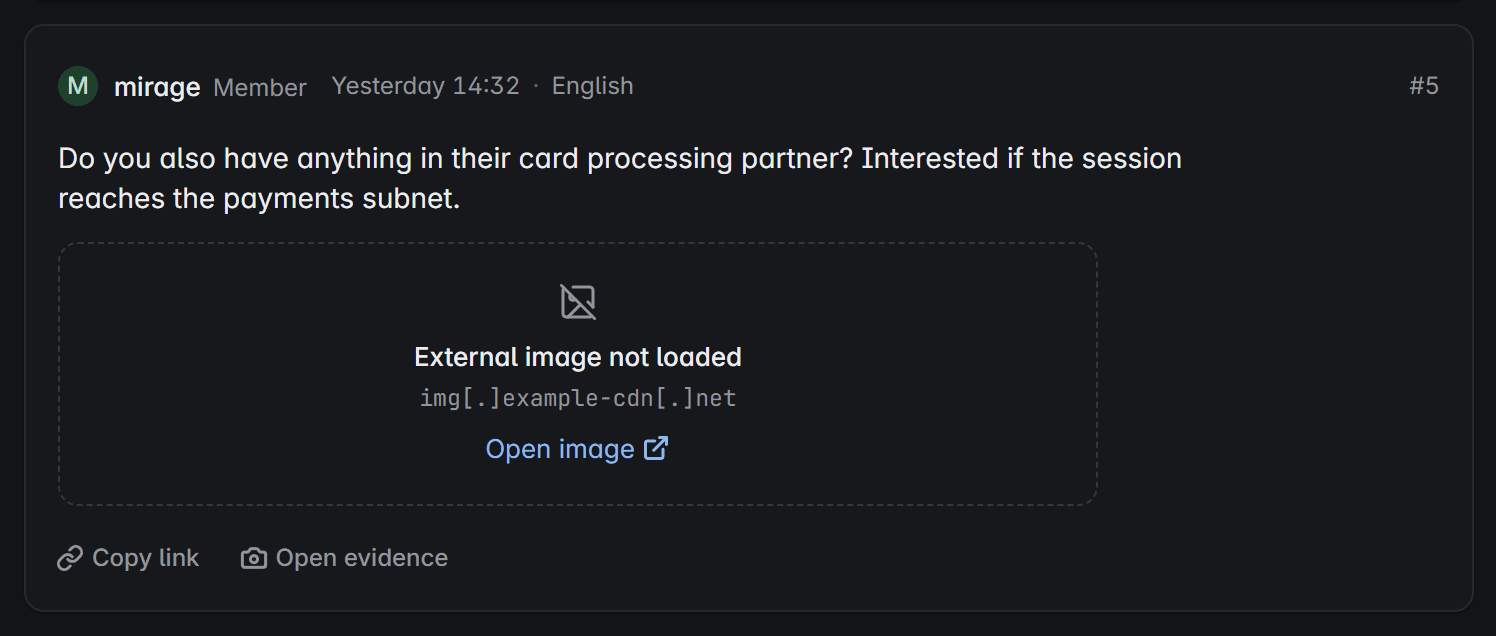
Erfasster Beitrag
Der Beitrag, wie das Forum ihn auslieferte. Sein externes Bild wird nie geladen, und jede Adresse ist defanged.
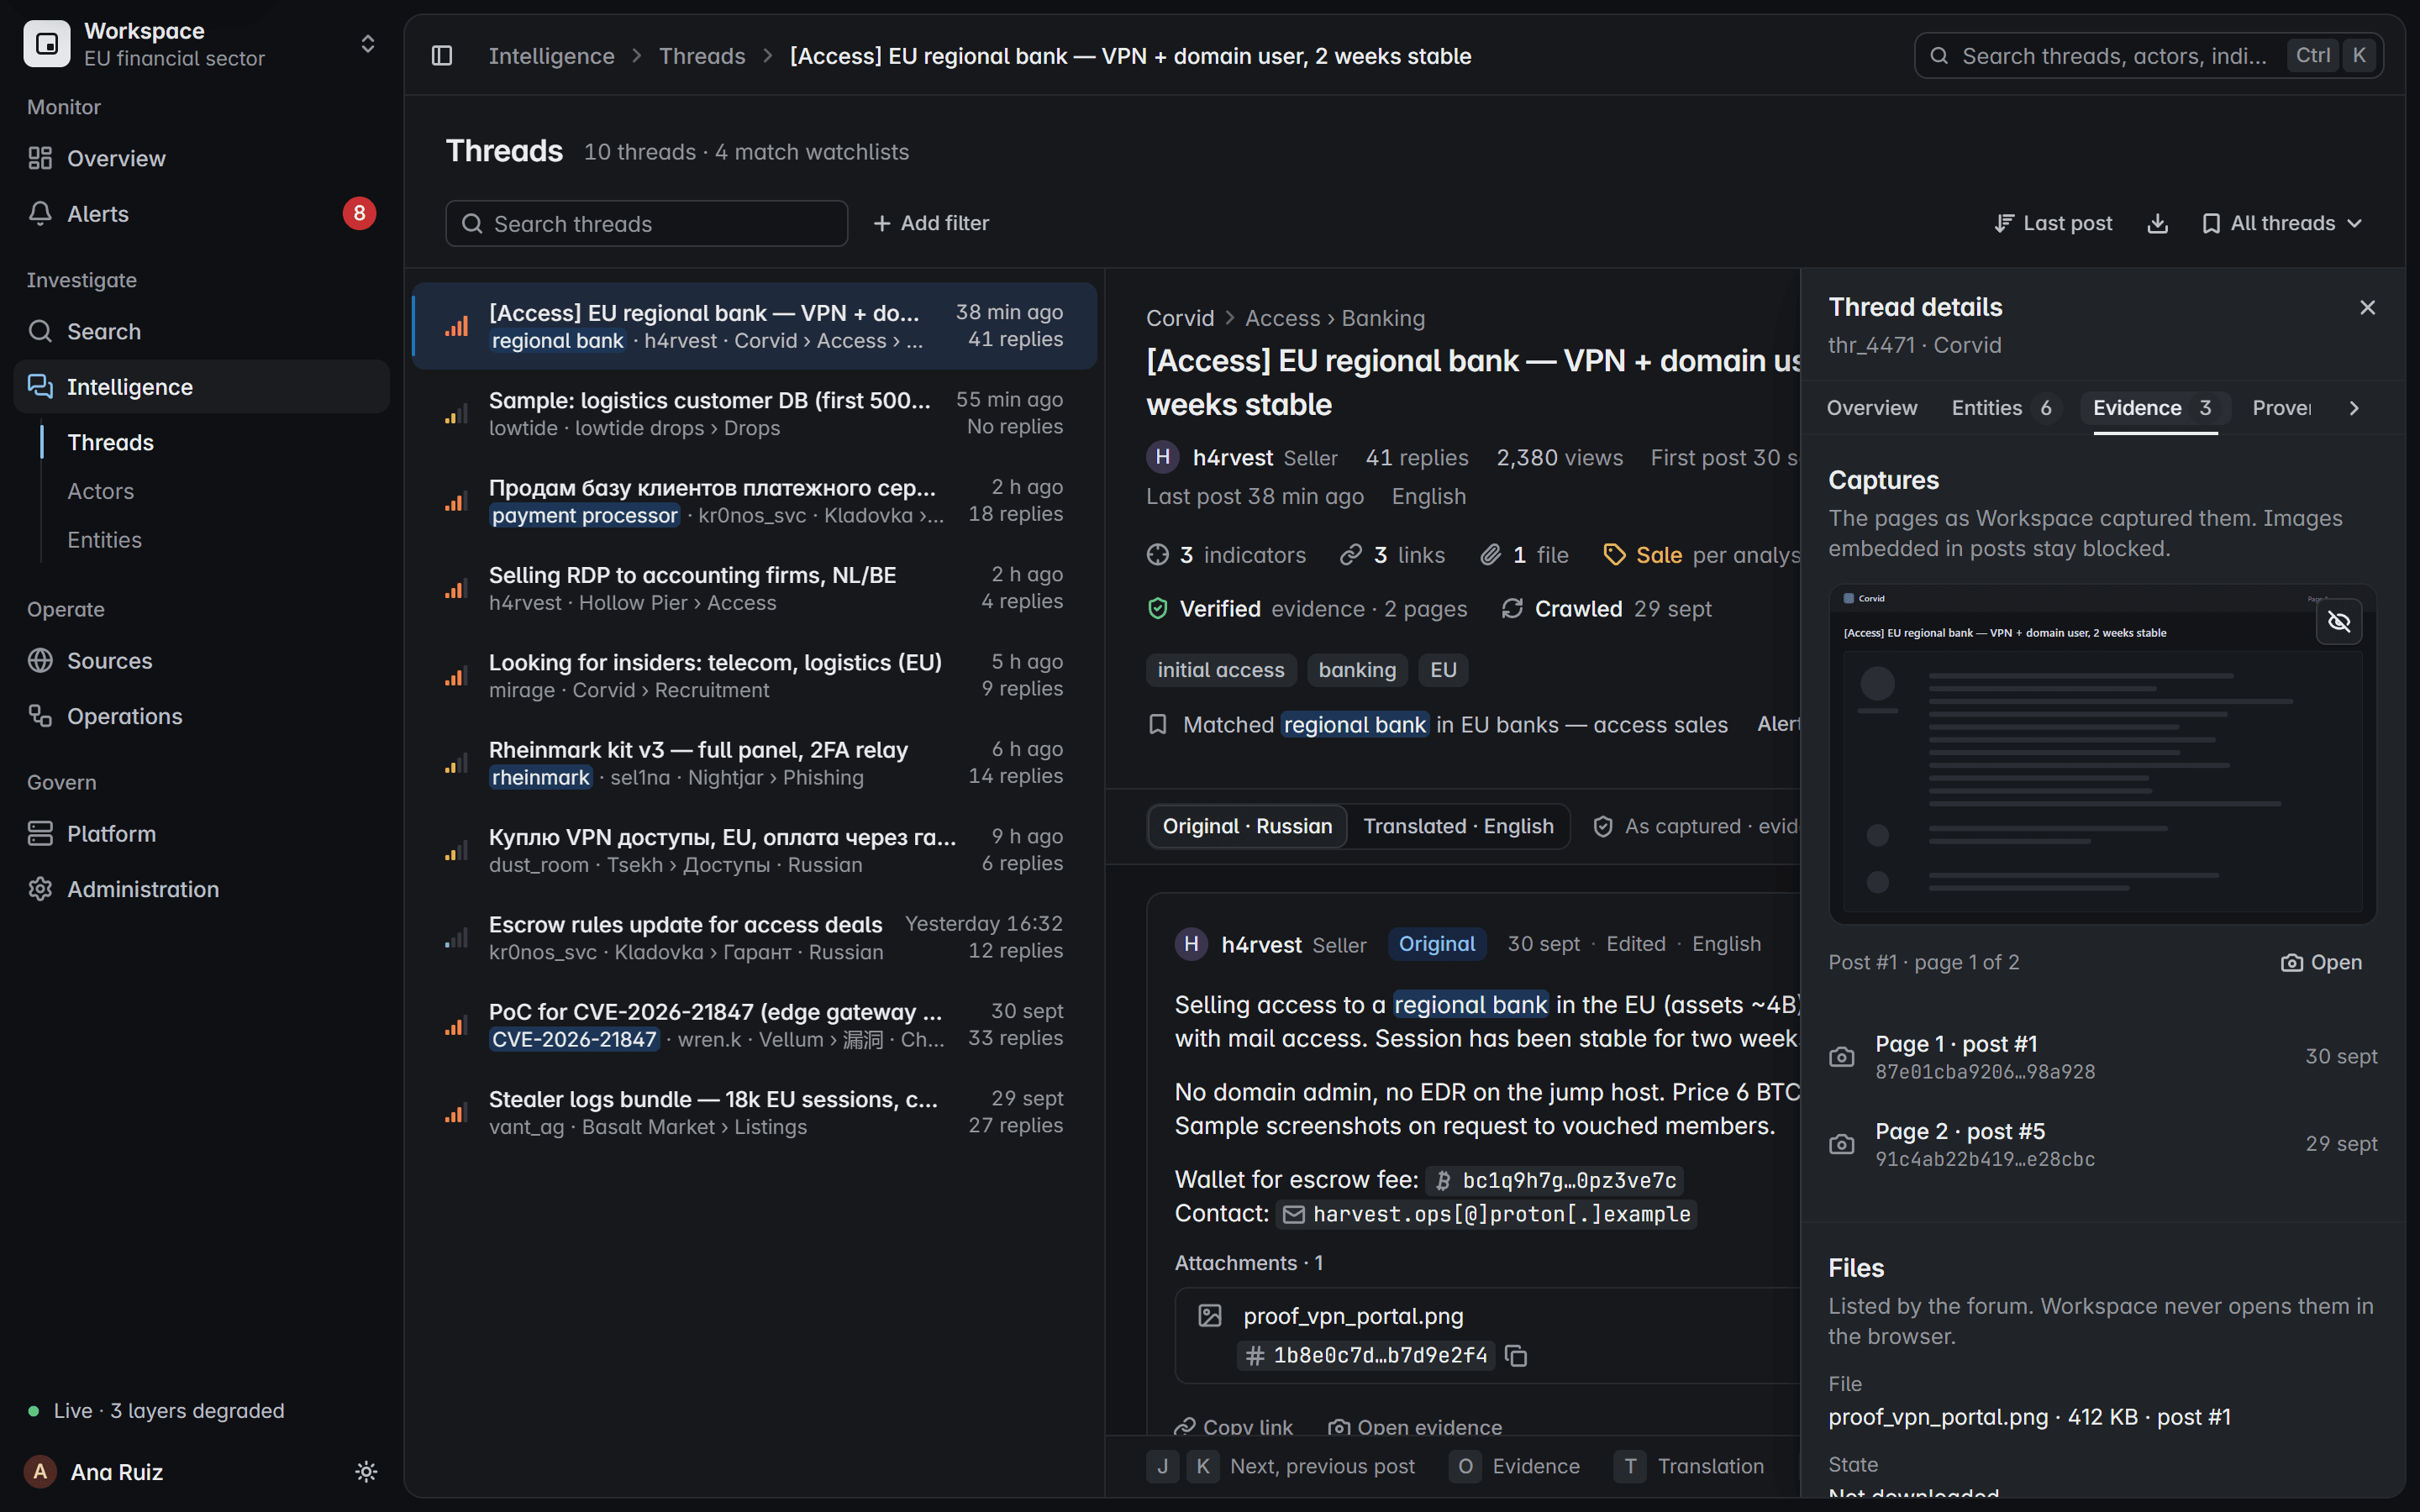
Seitenerfassungen
Jede Seite des Threads wird vollständig erfasst, jeweils mit eigenem SHA-256-Hash und Datum.
Dateien
Anhänge werden mit Name, Größe und Hash erfasst und nie im Browser geöffnet.
Fingerabdruck
Ein SHA-256-Fingerabdruck über die gesamte Erfassung. Ändert sich ein einziges Byte, stimmt er nicht mehr.
Mit SHA-256 versiegelt
Jeder Fund verweist auf diese Erfassung, ihre Quelle, den Sammellauf und den Beitrag sowie auf die Watchlist, die ihn zutage förderte.
- QuelleCorvid
- Sammellaufrun_6b19d4e0
- Versiegelte Erfassungsha256 91c4ab22…
- Beitrag#5
- Fundthr_4471
- WatchlistEU banks
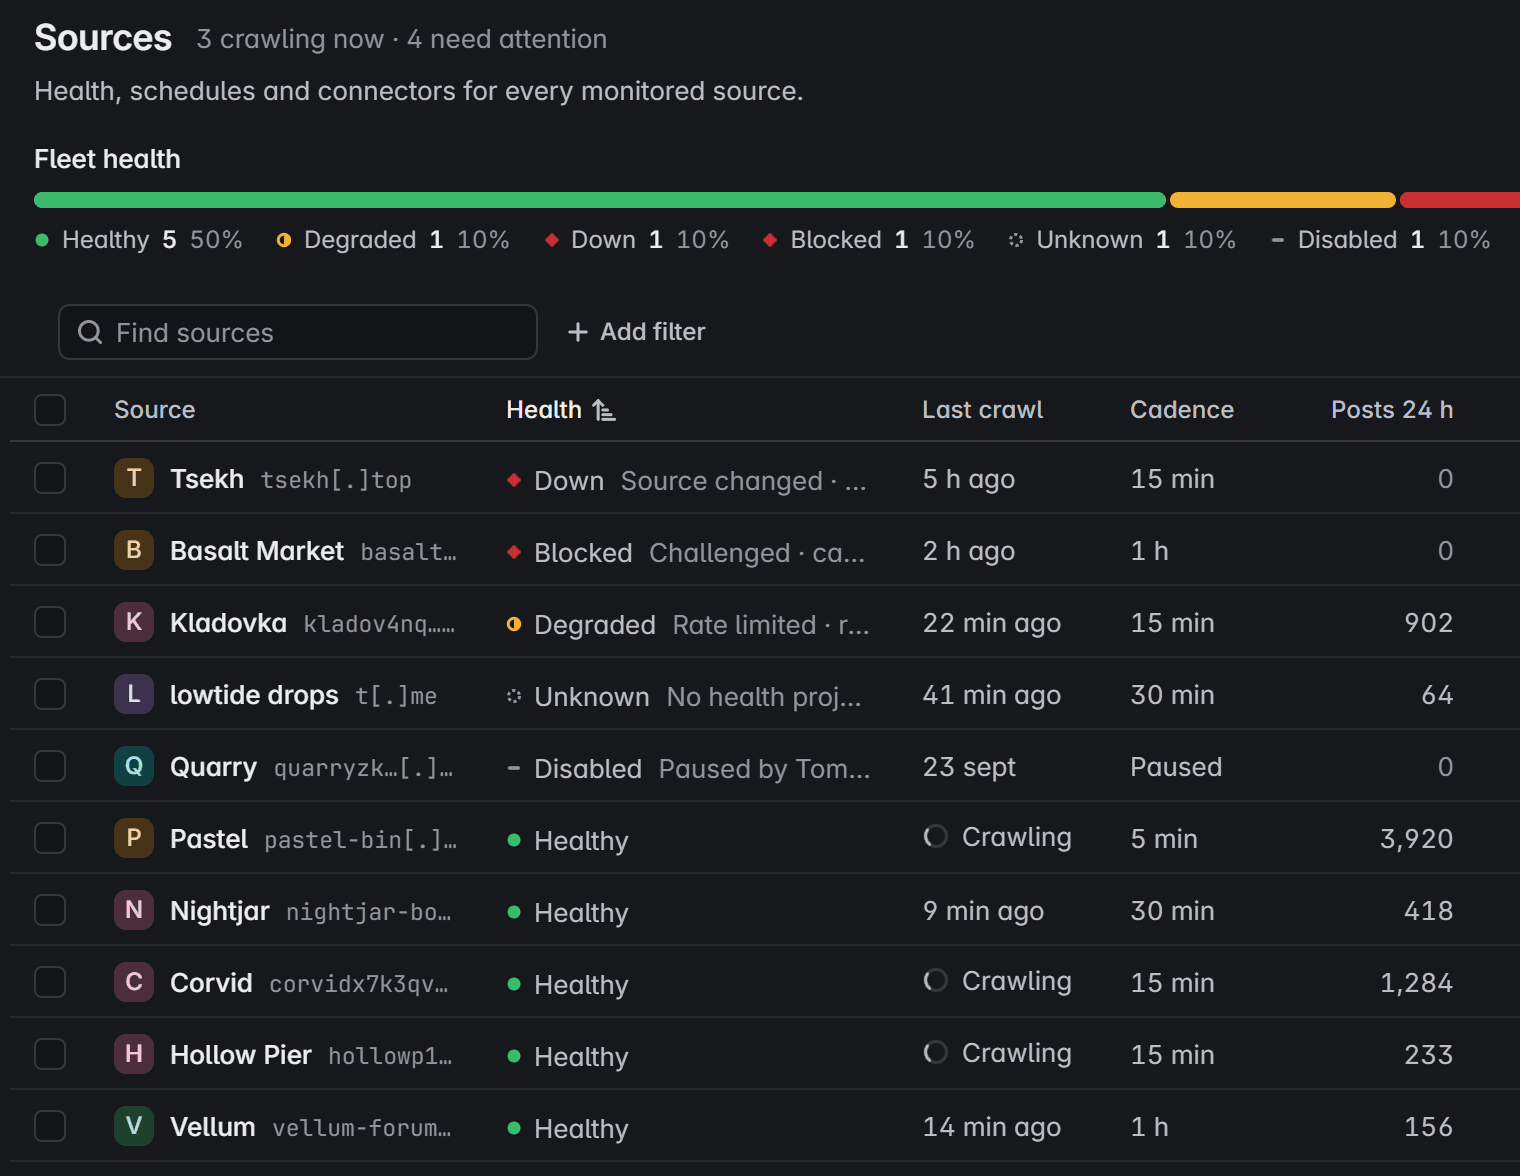
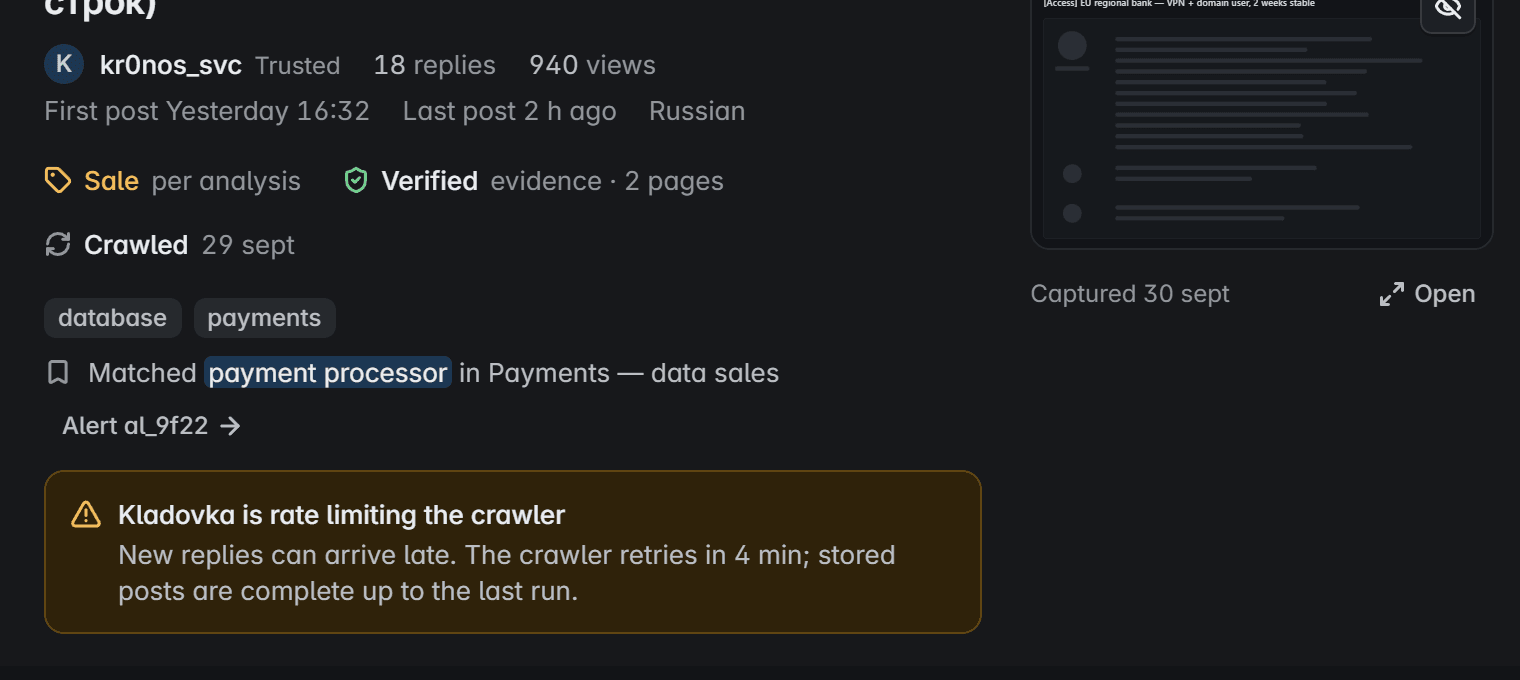
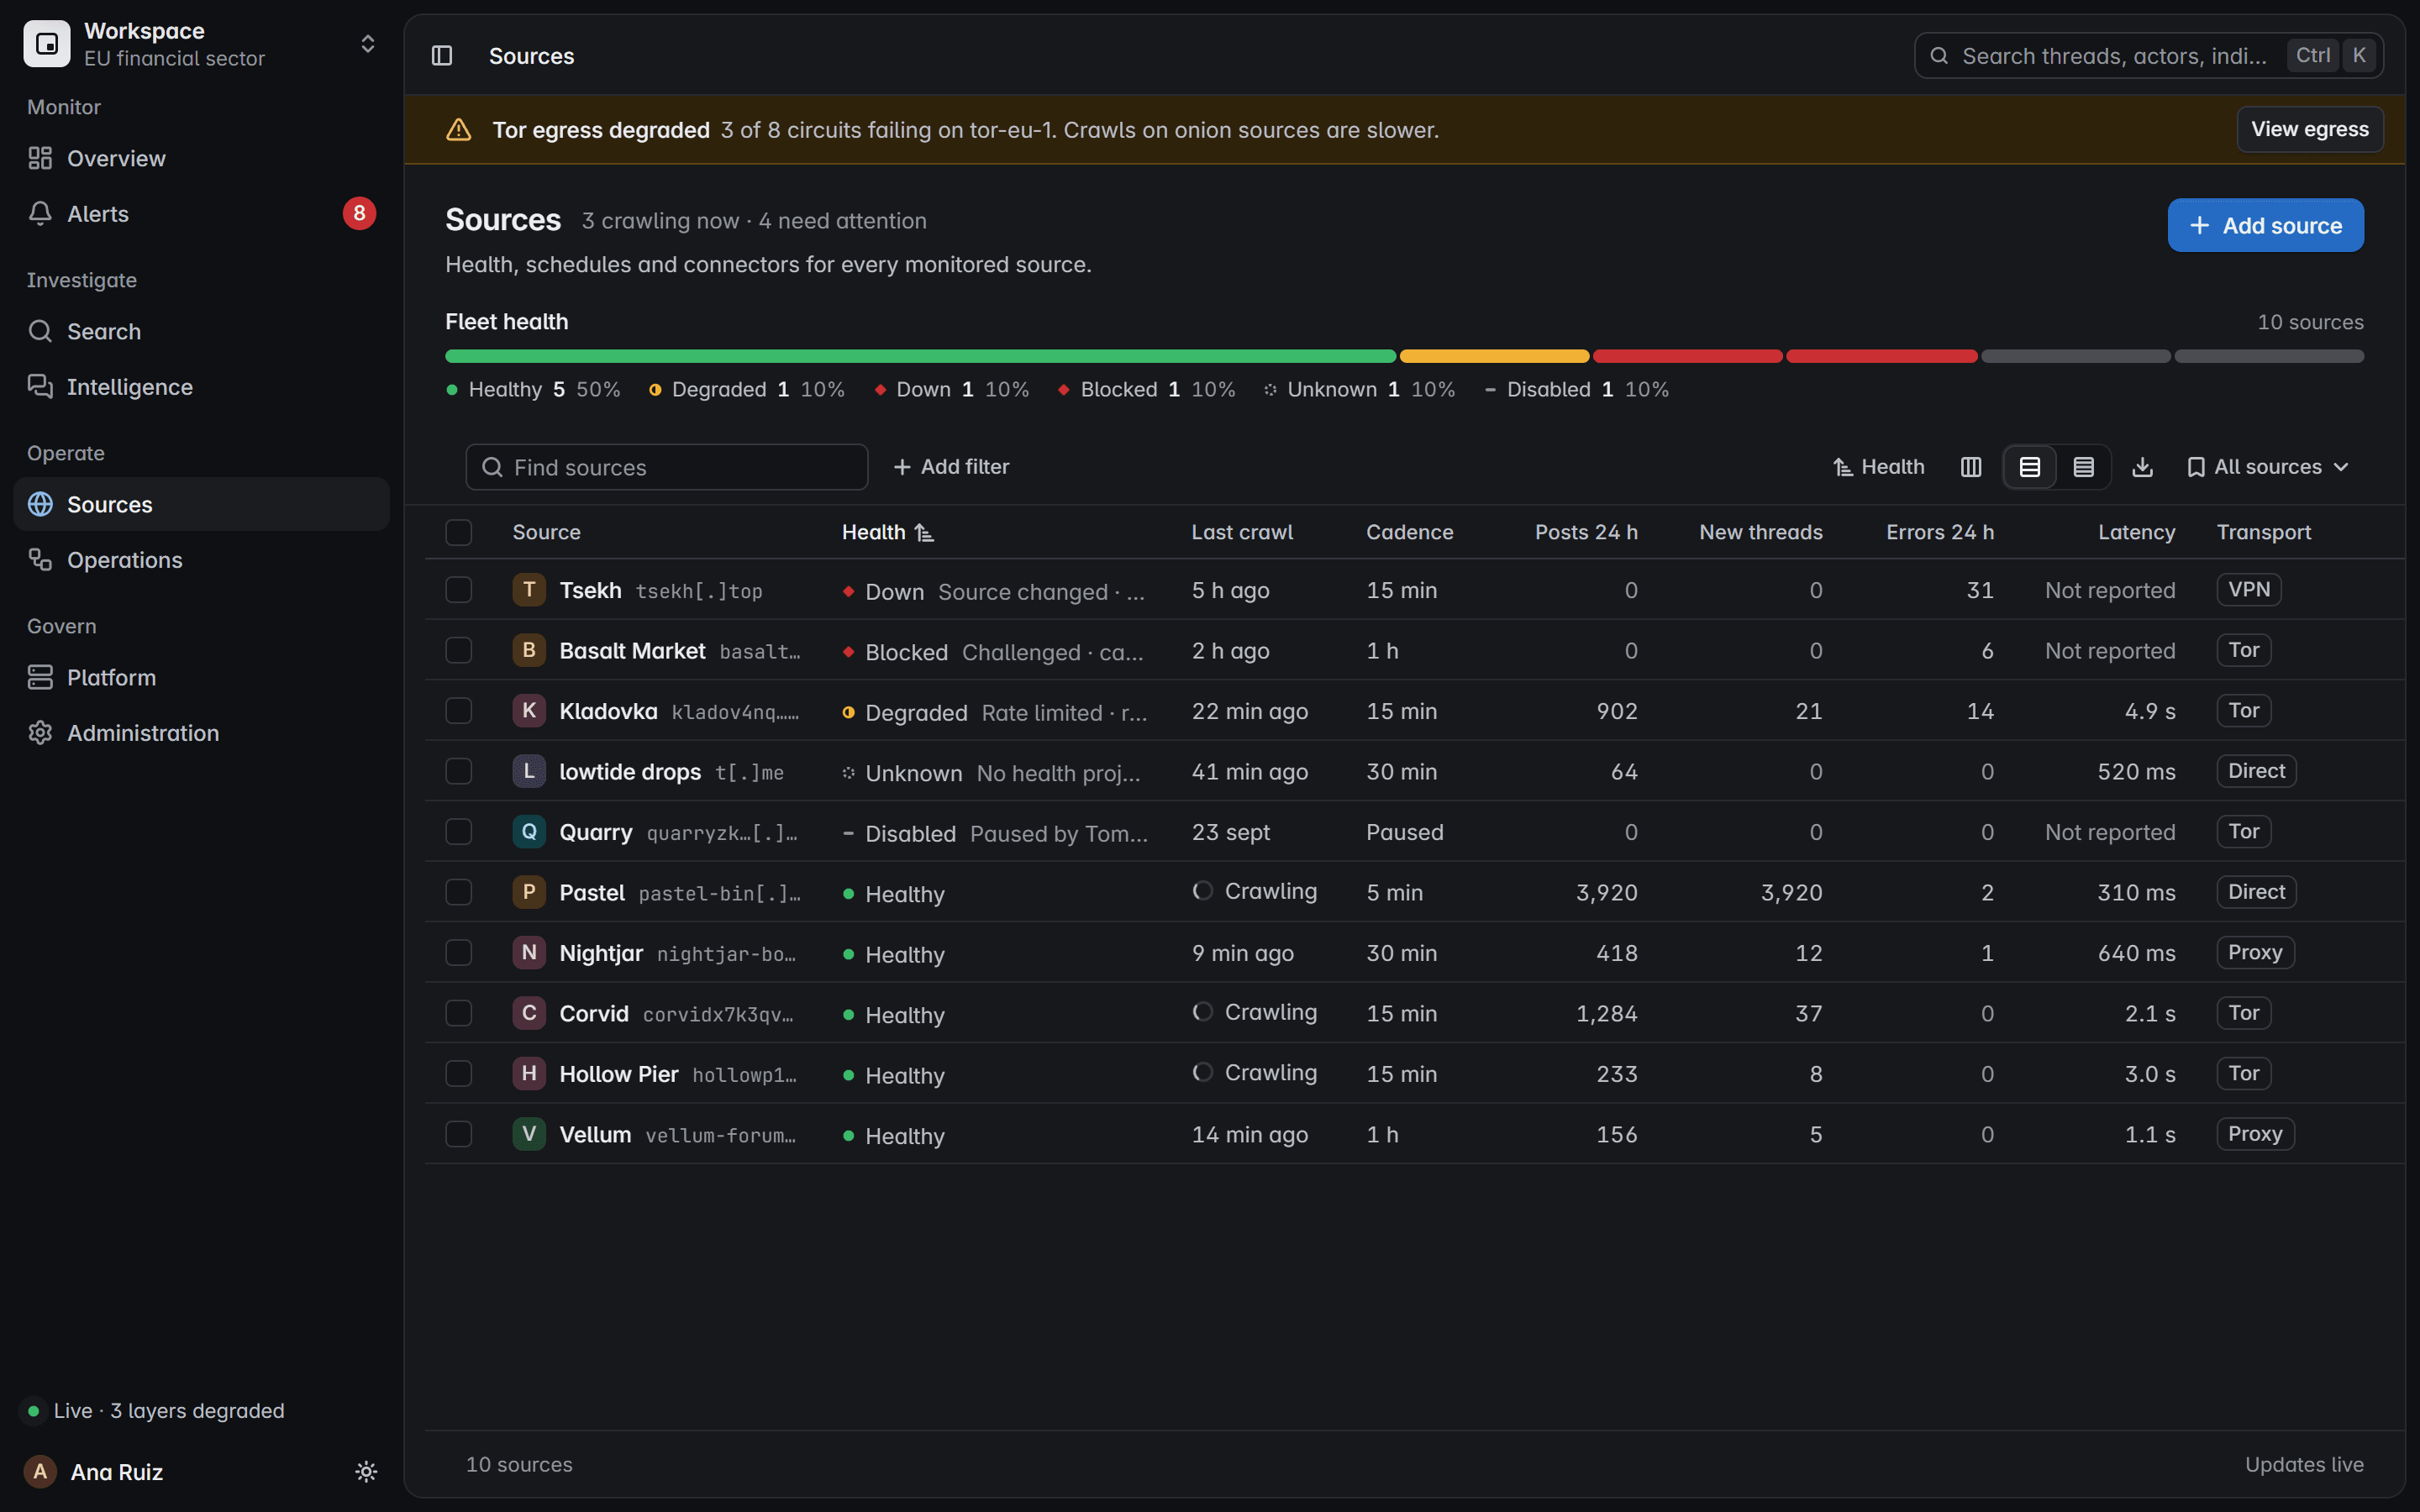
Eine leere Seite heißt nicht, dass es keine neuen Beiträge gibt.
Jeder Sammellauf endet in einem benannten Ergebnis, und der Zustand jeder Quelle ist sichtbar. So verbirgt Stille nie einen Fehler.
- Keine neuen Inhalte
- Die Quelle wurde vollständig gelesen, und es wurde nichts Neues gepostet.
- Authentifizierung fehlgeschlagen
- Die Sitzung wurde abgelehnt, und das Zugangsproblem wird gemeldet, bevor eine Lücke entsteht.
- Challenge ausgeliefert
- Die Seite antwortete mit einer Challenge-Seite statt mit ihrem Inhalt.
- Layout-Drift
- Die Seitenstruktur hat sich geändert, sodass Beiträge nicht mehr wie zuvor gelesen werden können.
- Parser-Fehler
- Die Seite kam an, aber ihre Beiträge ließen sich nicht daraus lesen.
- Netzwerkfehler
- Die Quelle war während des Laufs nicht erreichbar.
- Teilweise gerendert
- Nur ein Teil der Seite wurde geladen, daher gilt der Lauf nicht als vollständig.
- Ungewöhnlich geringes Volumen
- Weit weniger Beiträge, als diese Quelle in einem Lauf üblicherweise liefert.
- Beschädigte Erfassung
- Die Seitenerfassung kam beschädigt zurück, und der Lauf meldet es.
- Nachweisspeicher nicht verfügbar
- Erfassungen konnten nicht gespeichert werden, daher meldet der Lauf die Lücke, statt durchzulaufen.
- Indexierung verzögert
- Beiträge wurden gesammelt, sind aber noch nicht durchsuchbar.
Ist eine Quelle verspätet oder blockiert, sagt es jeder Thread aus dieser Quelle, und bereits gespeicherte Beiträge bleiben lesbar.
Ändert eine Seite ihr Layout, wird eine Reparatur vorgeschlagen, und eine Person genehmigt sie.
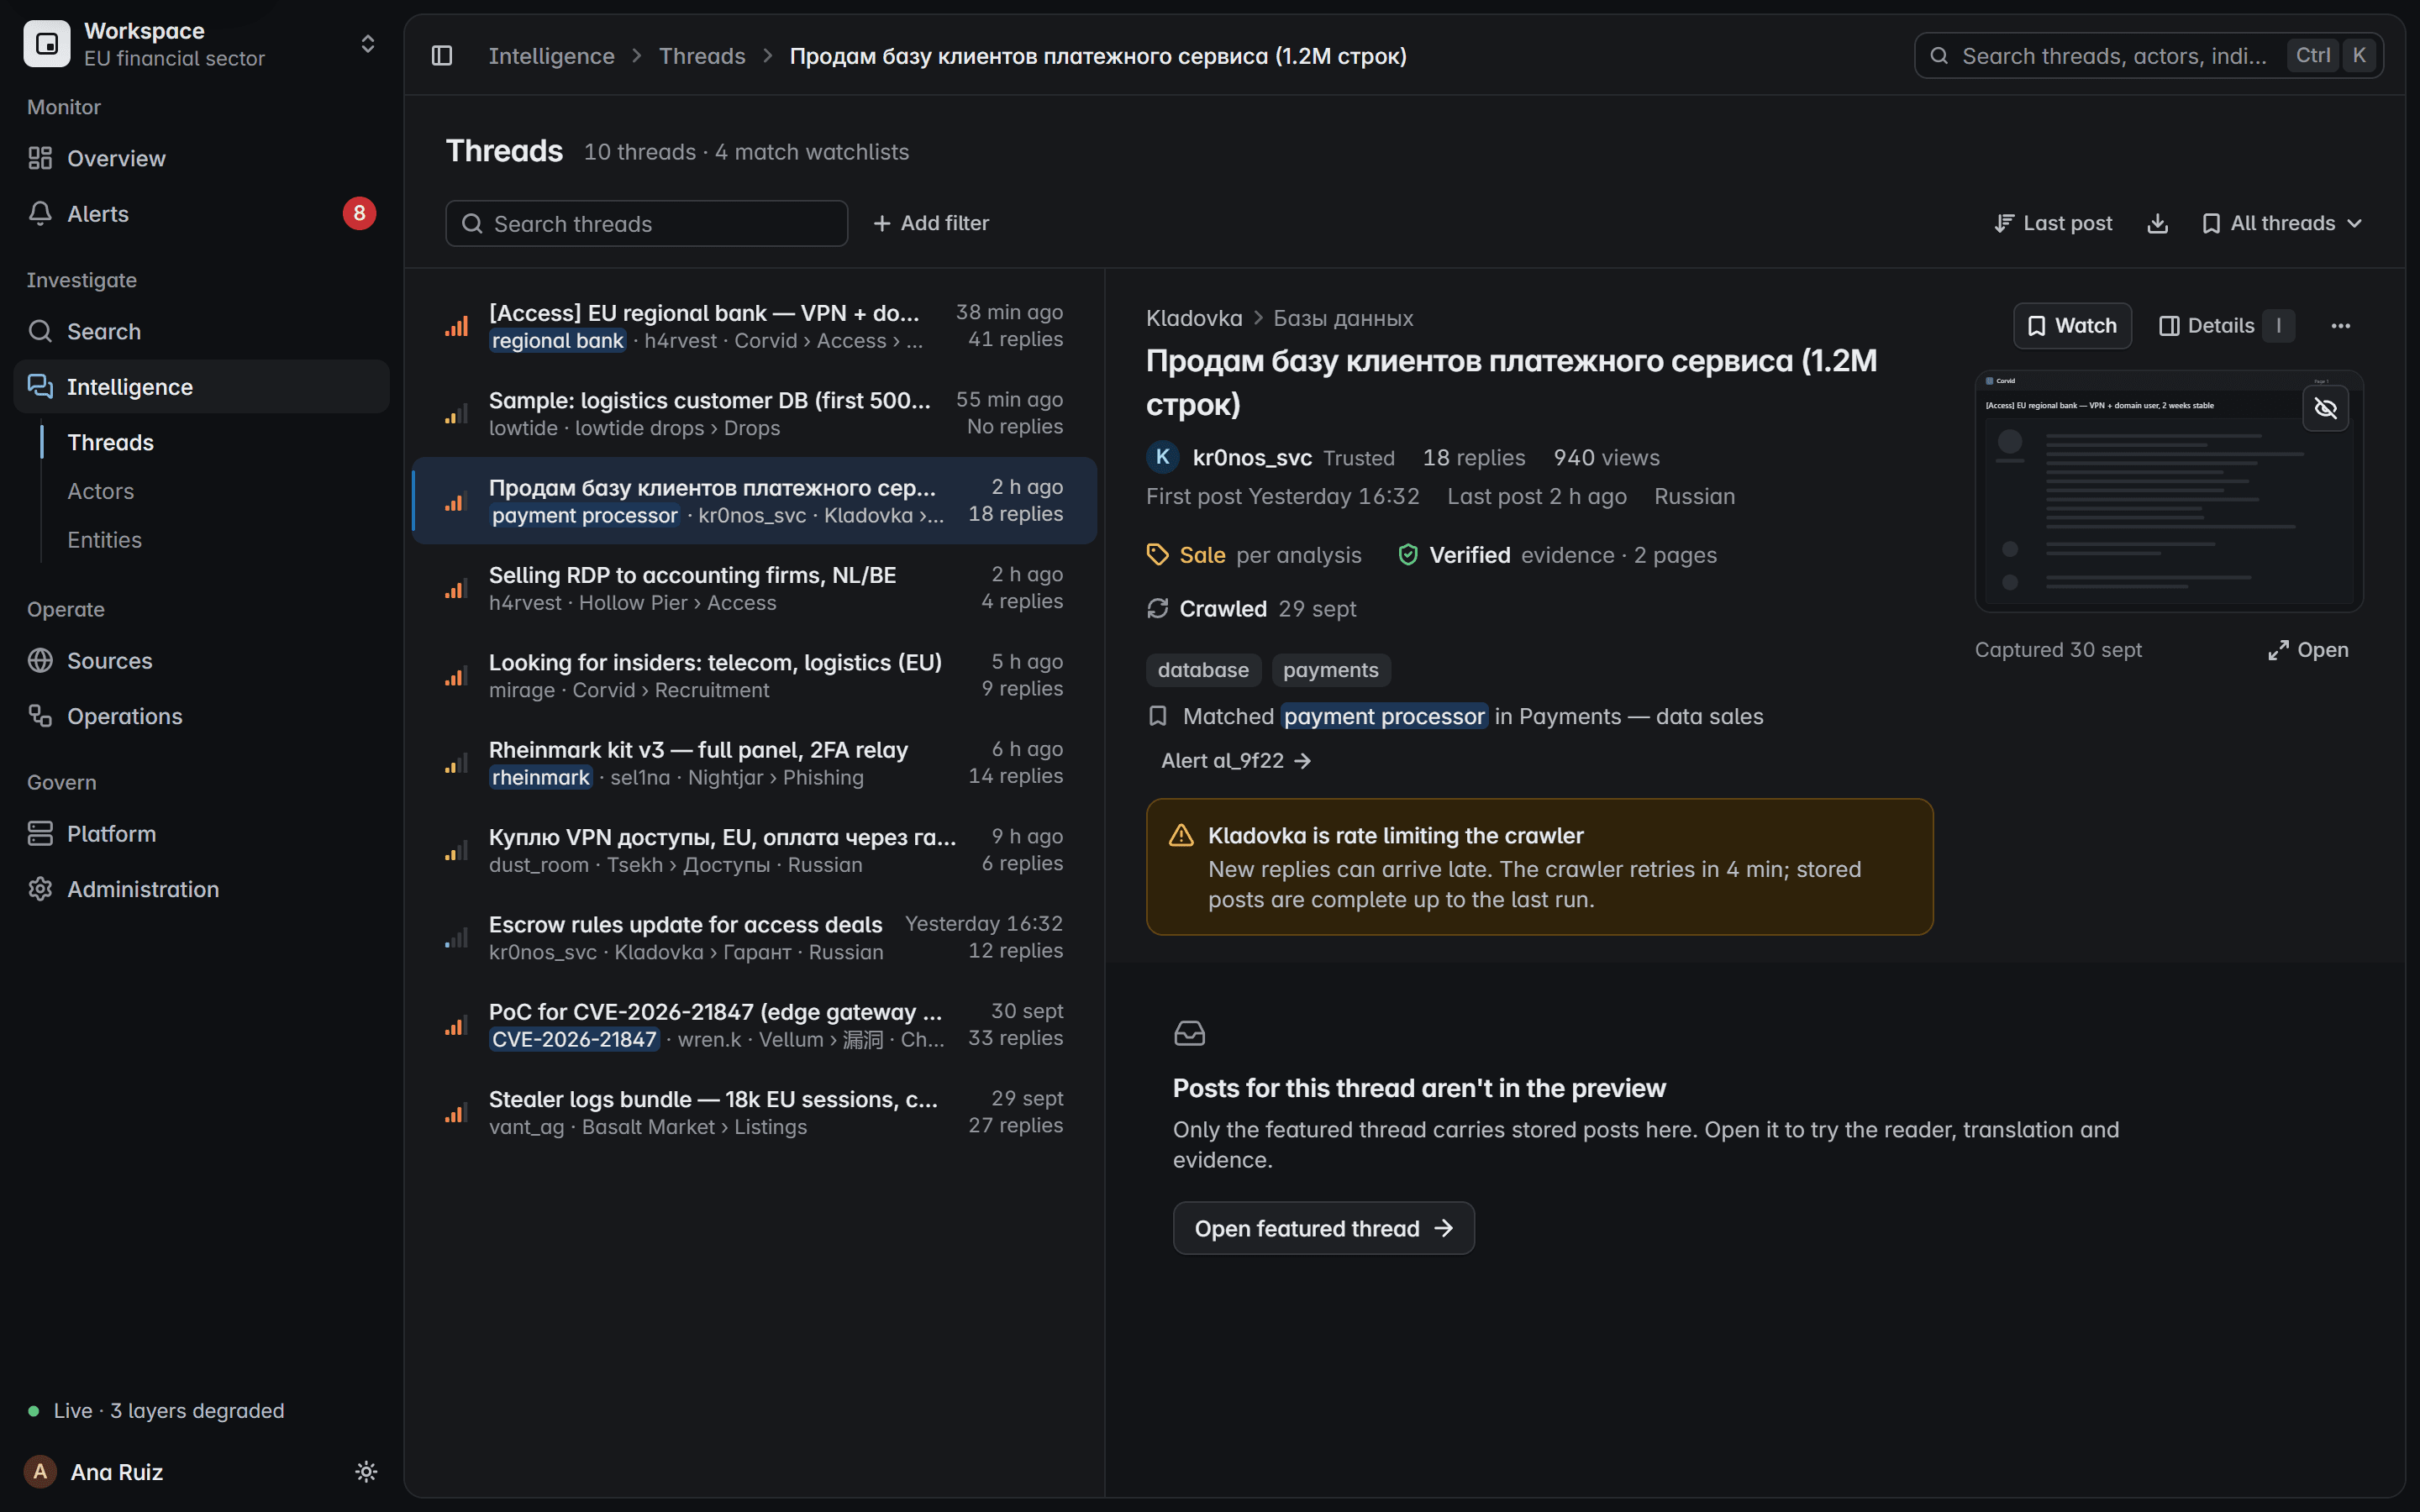
Produktansicht mit fiktiven Daten
Sehen Sie es an Ihren Quellen.
Sagen Sie uns, was Sie brauchen. Wir führen Sie durch eine Live-Erfassung, vom Beitrag bis zum versiegelten Datensatz.
Lieber per E-Mail? Schreiben Sie an [email protected].