Ein Kit, gebaut auf Ihren Namen
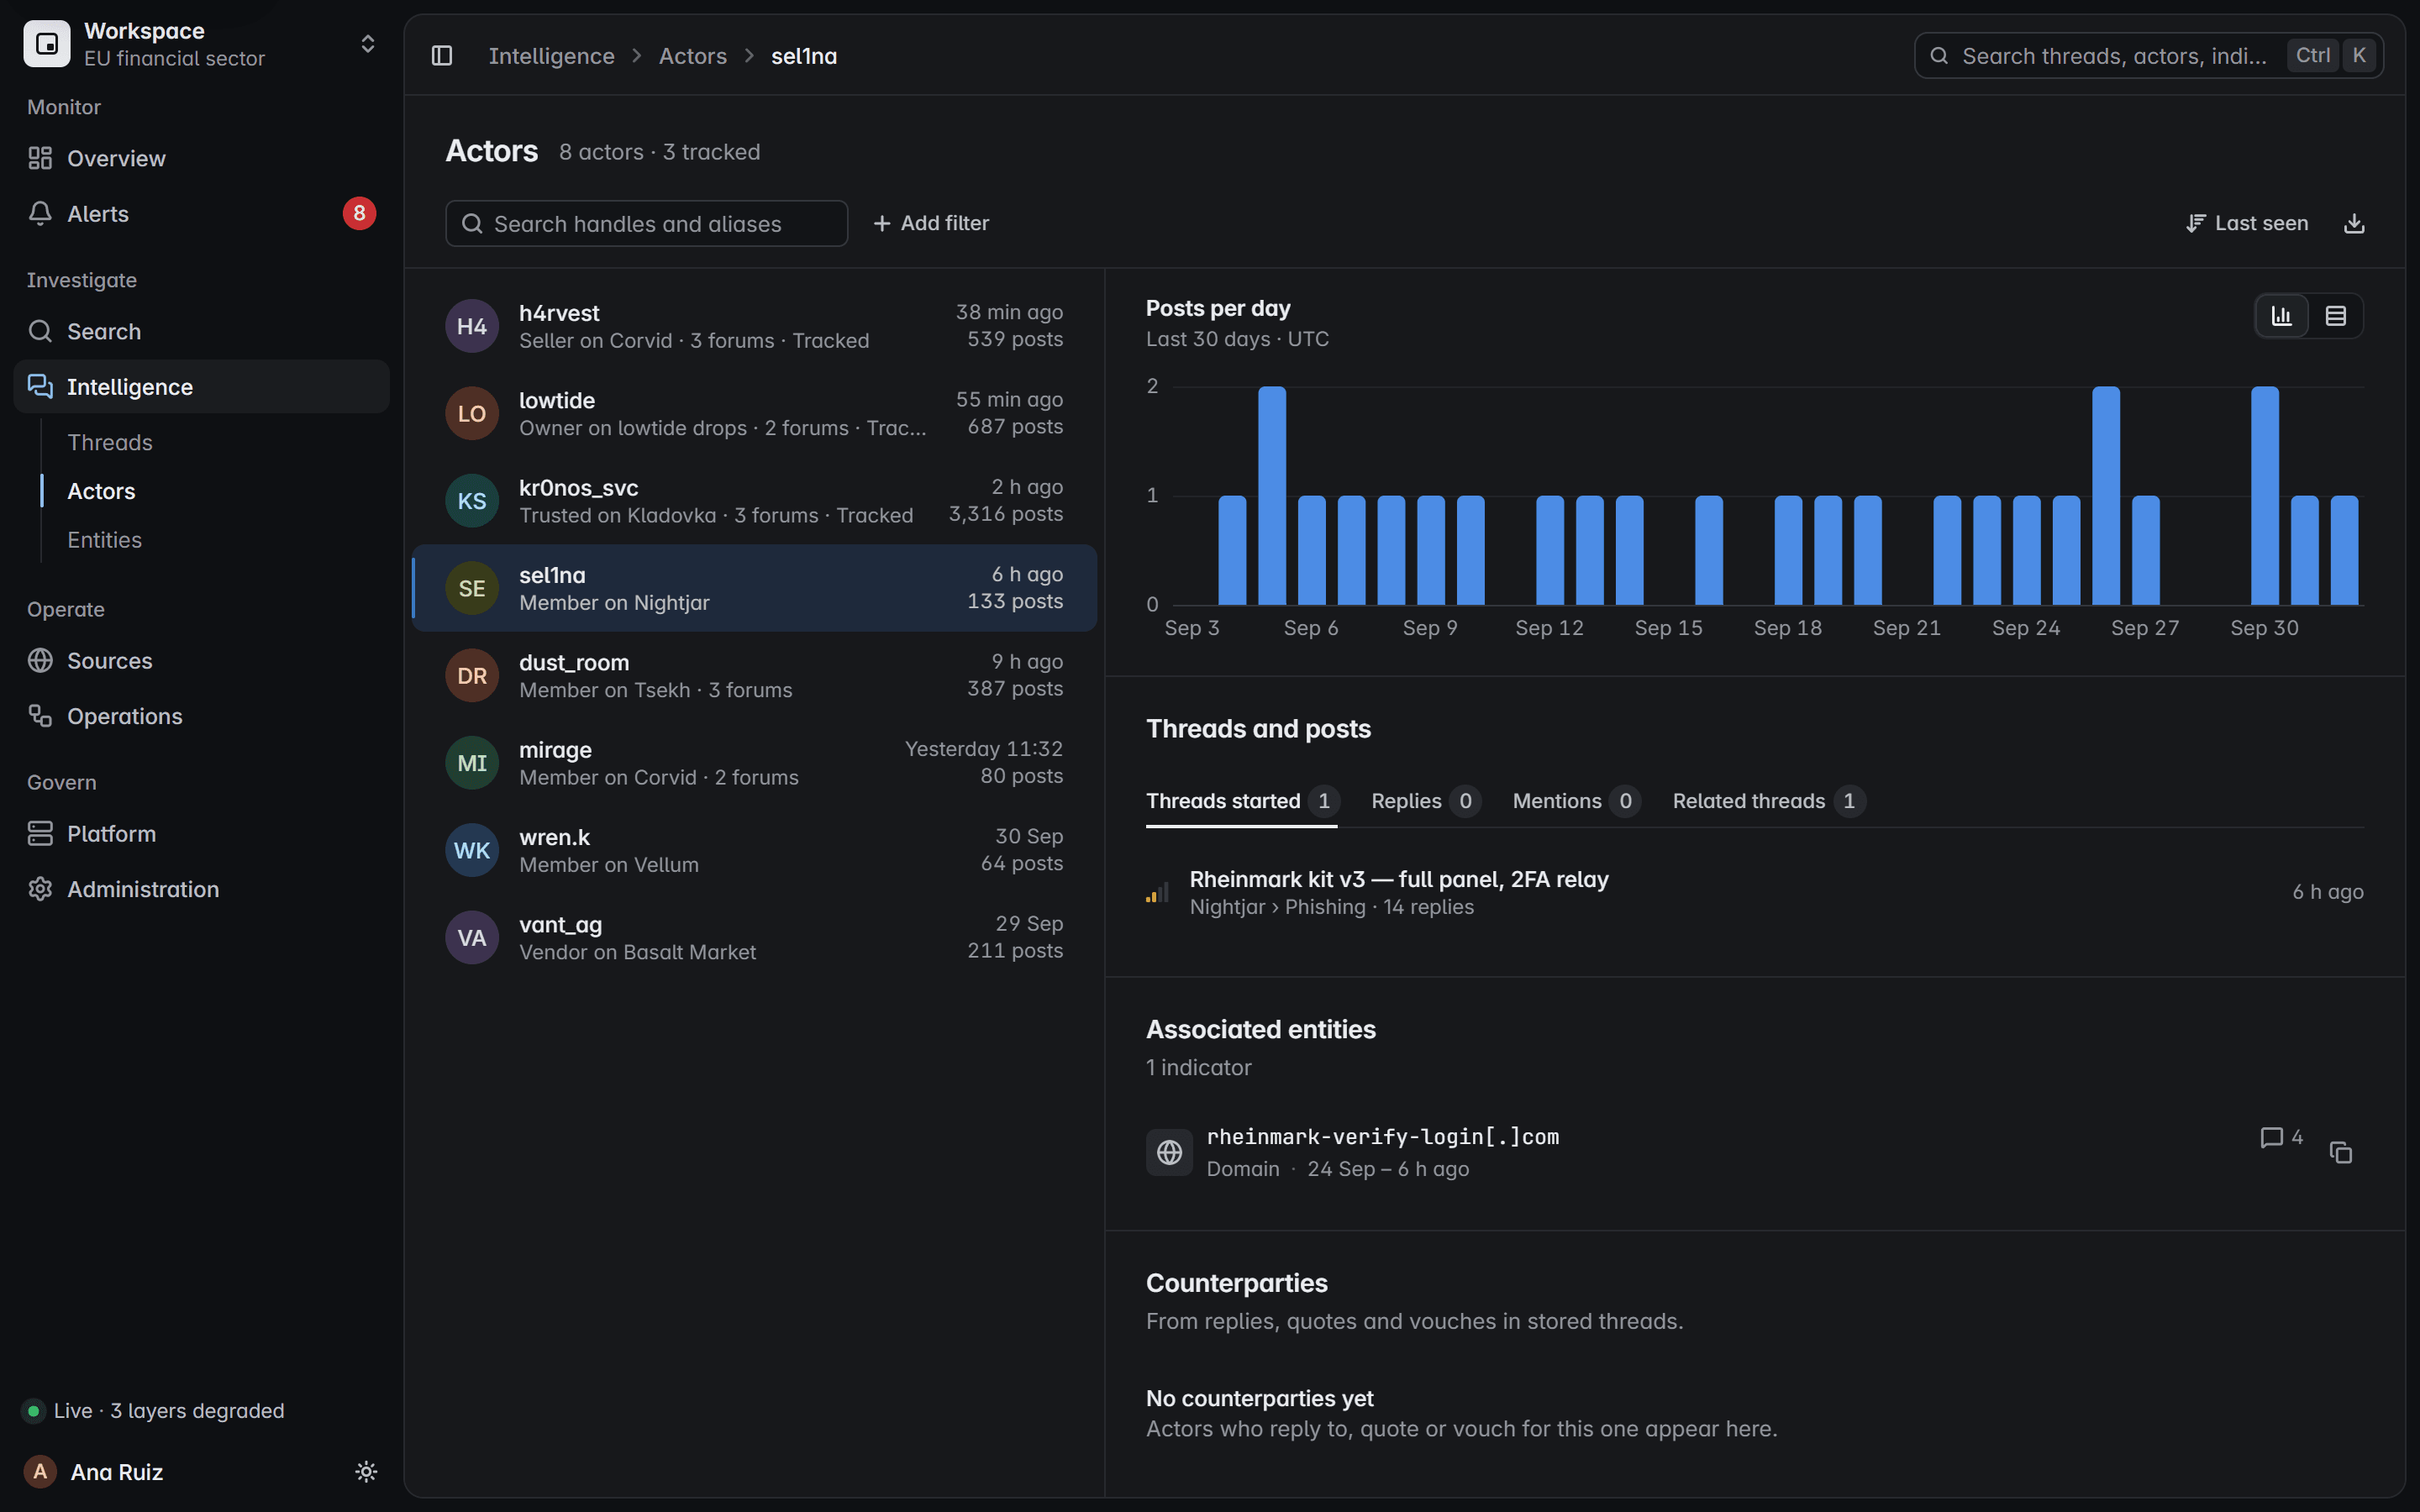
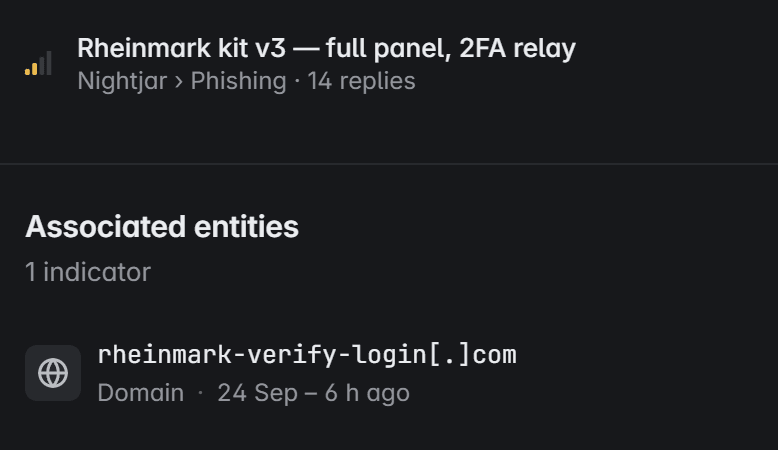
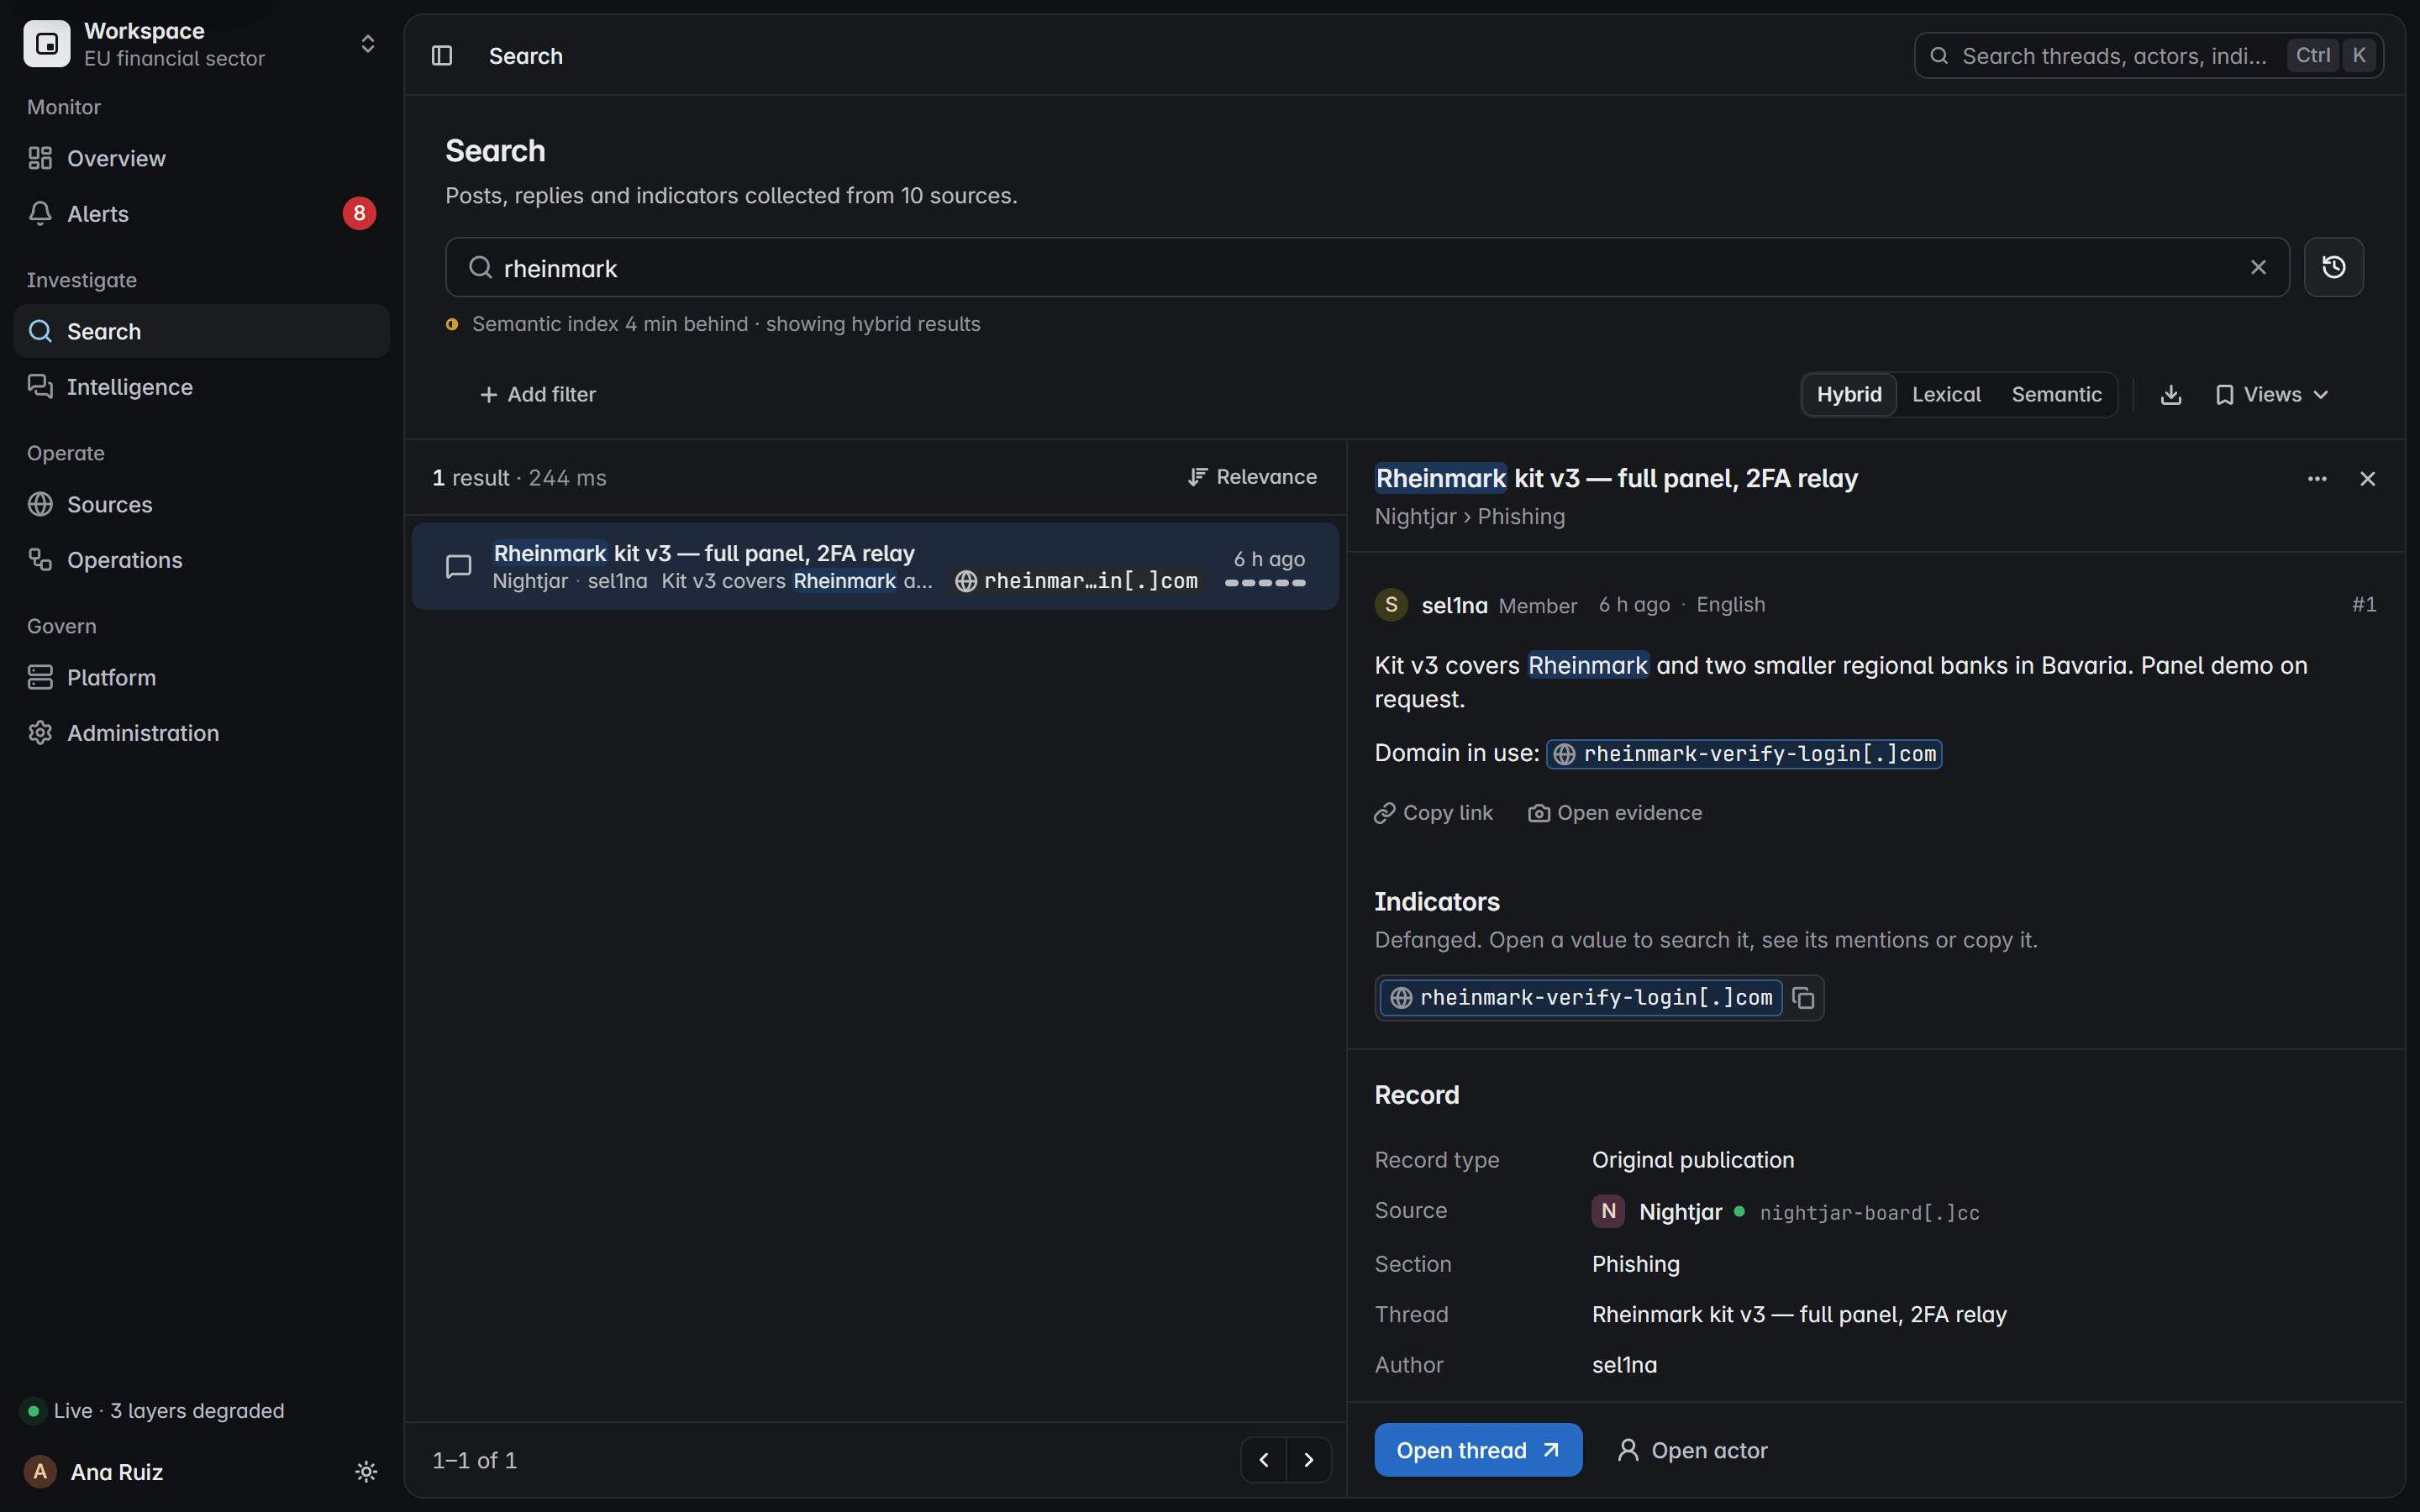
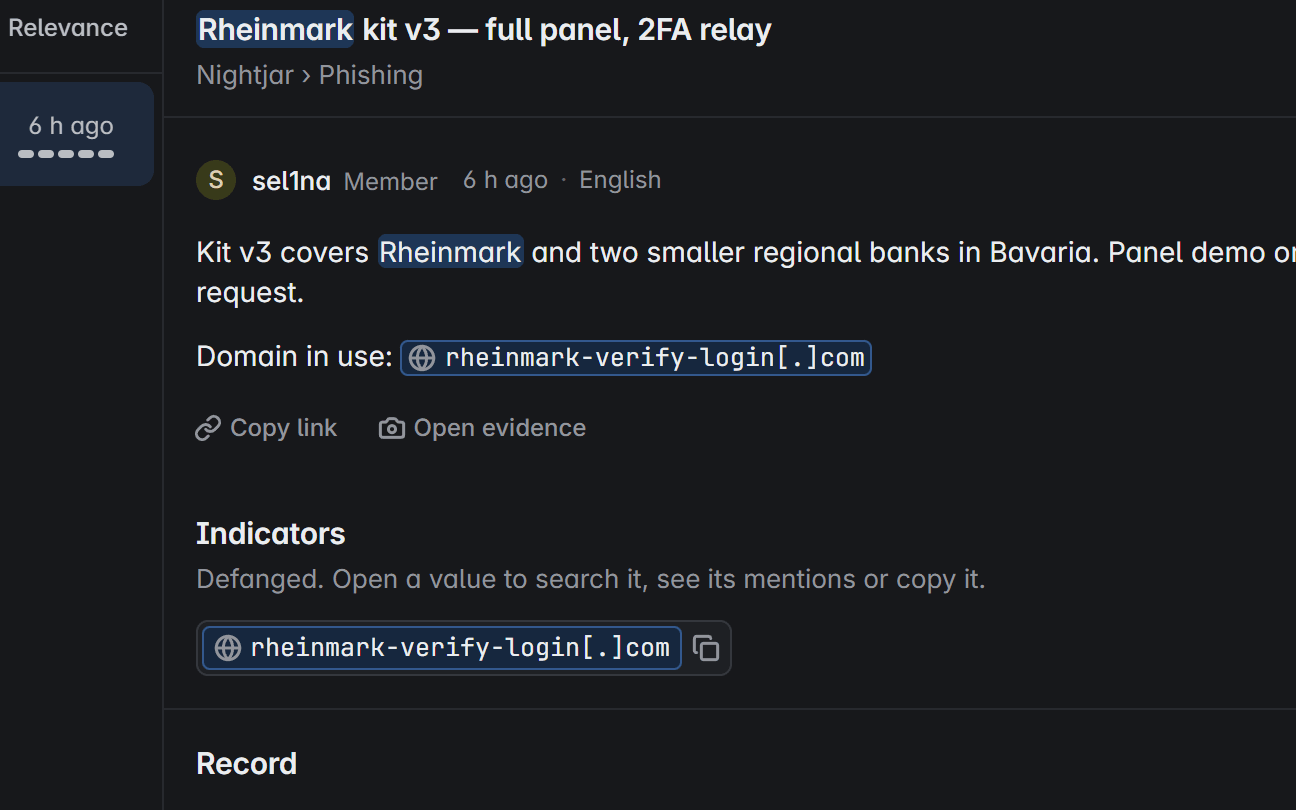
Der Akteur hinter einem Phishing-Kit, der Thread, der es verkauft, und die Lookalike-Domain, defanged, damit sich nichts versehentlich öffnet.
Suchbegriffe
- Rheinmark
- Nordhafen Bank
CTI-, SOC-, Betrugs-, Incident-Response- und Drittparteirisiko-Teams arbeiten mit denselben erfassten Nachweisen, jedes mit der Ansicht, die es braucht.
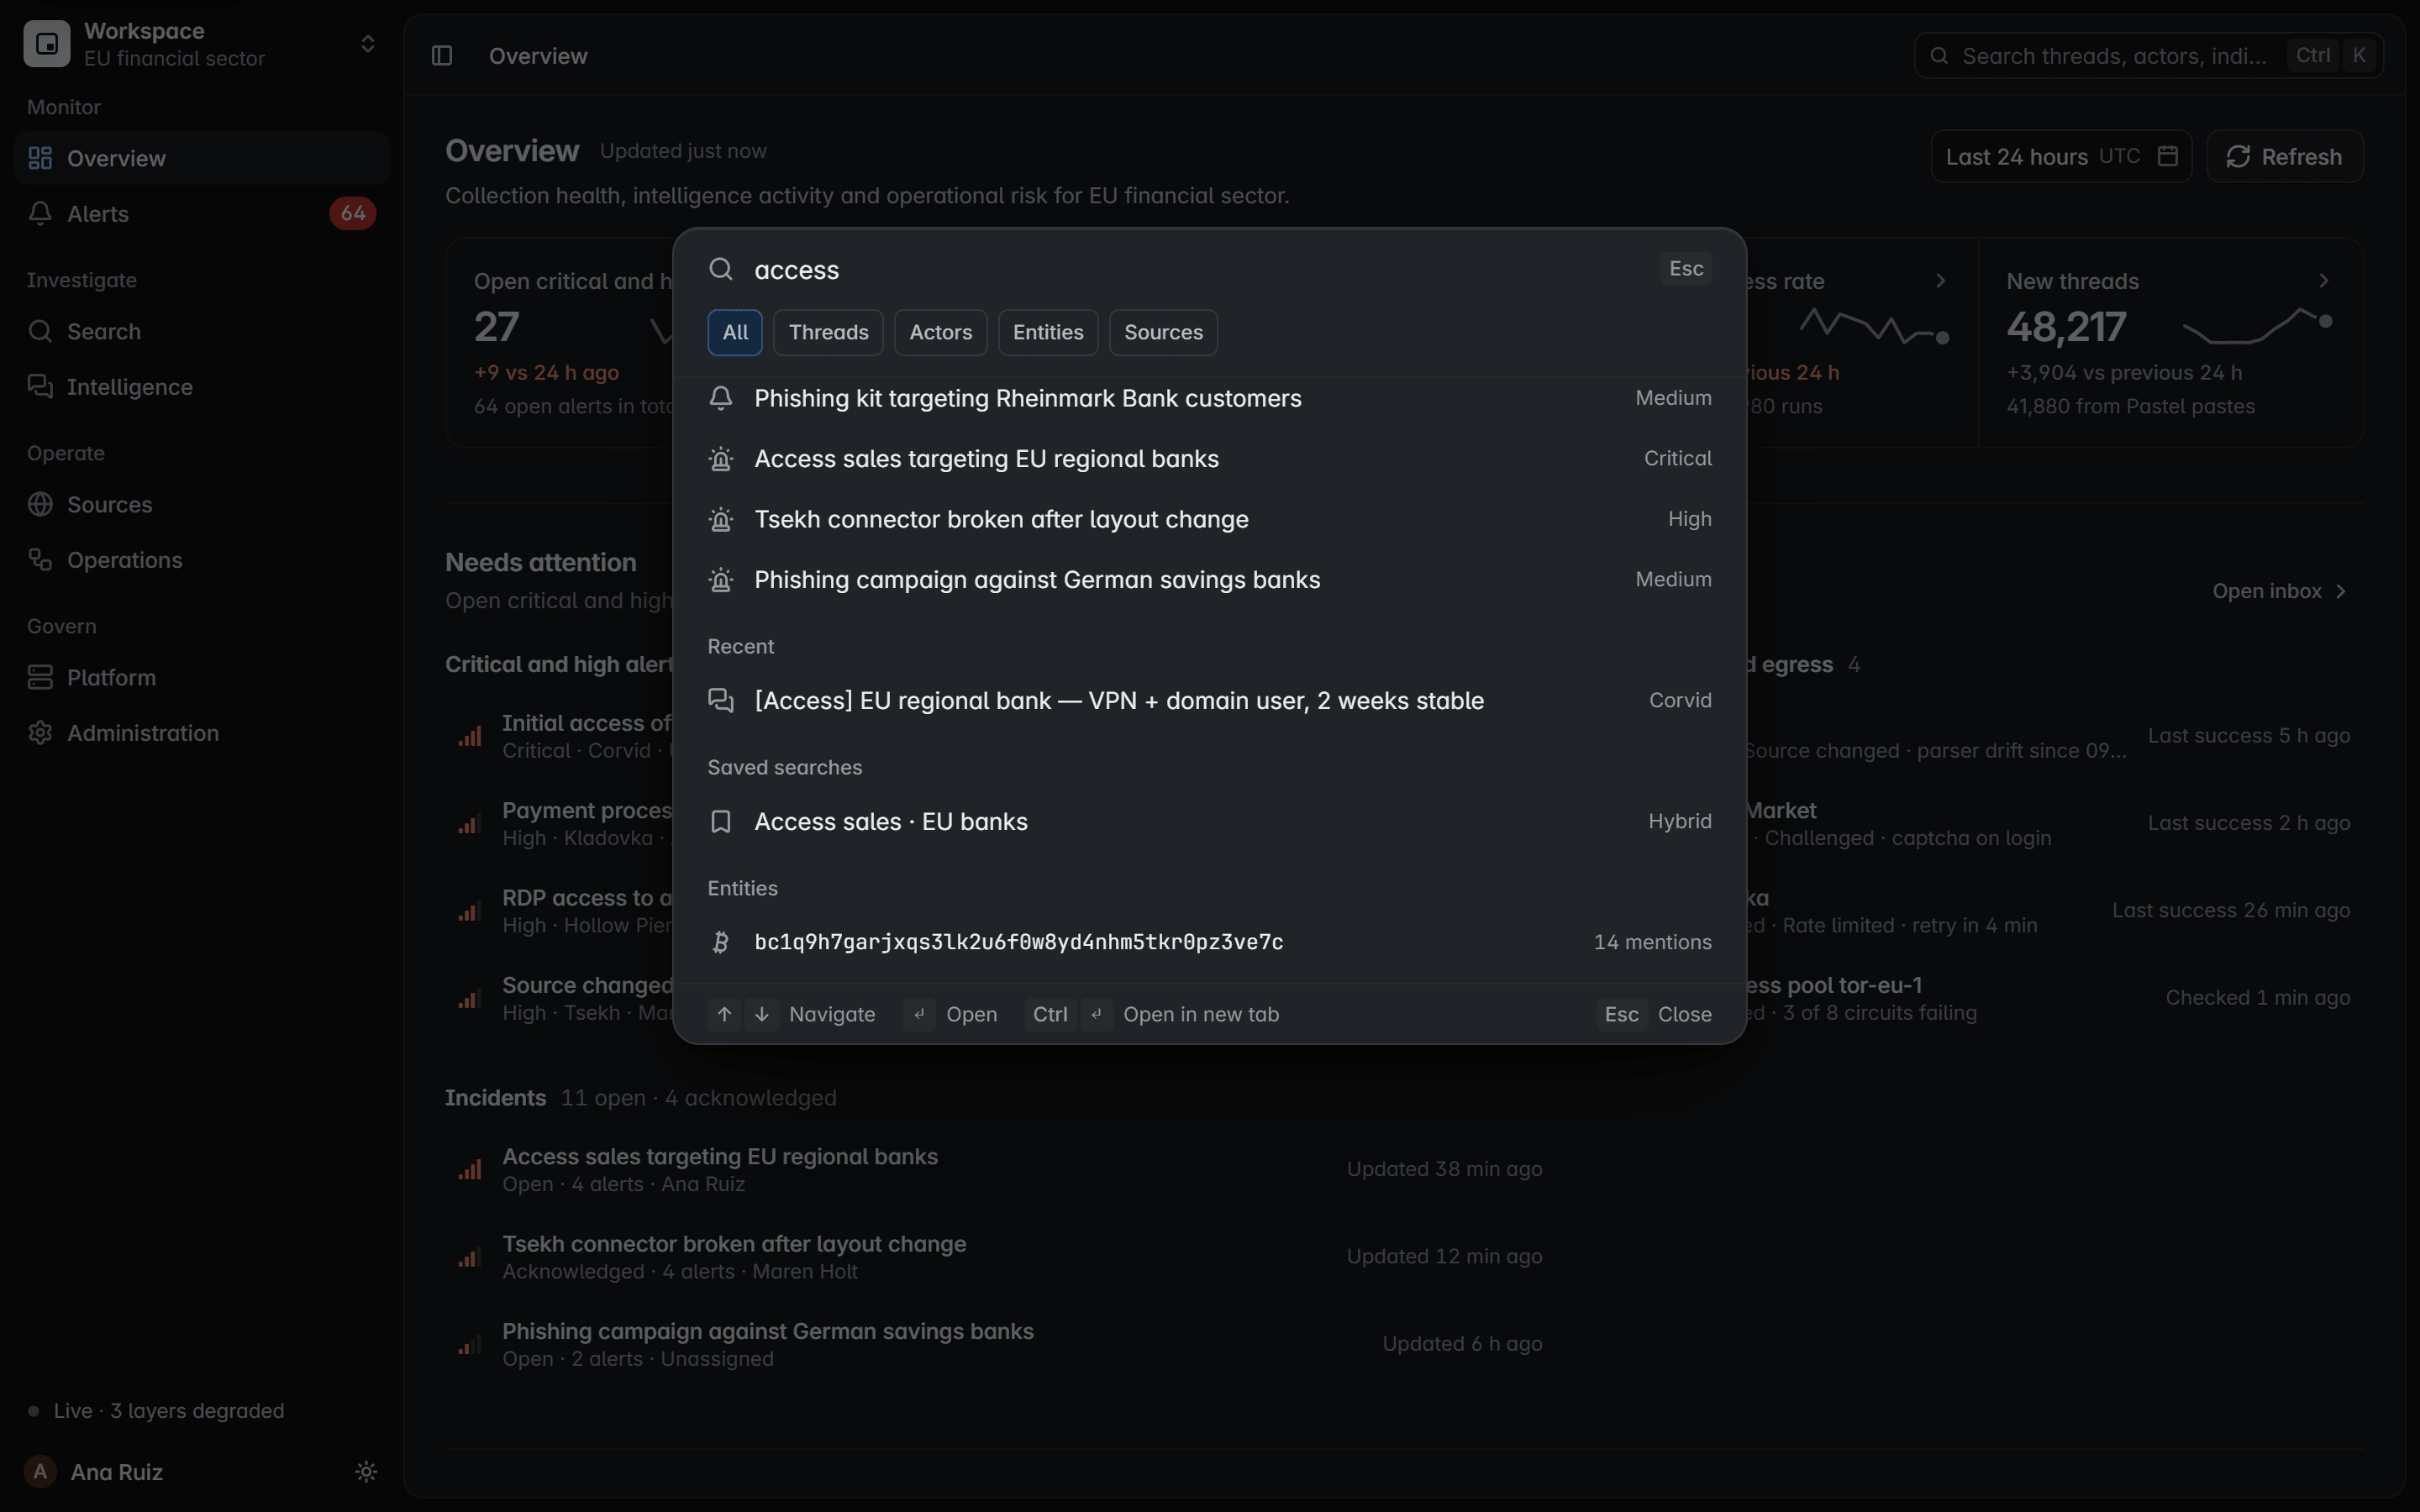
Eine Konsole und dieselben versiegelten Nachweise, auf fünf Arten gelesen. Wählen Sie ein Team, um die Ansicht zu sehen, mit der sein Tag beginnt.
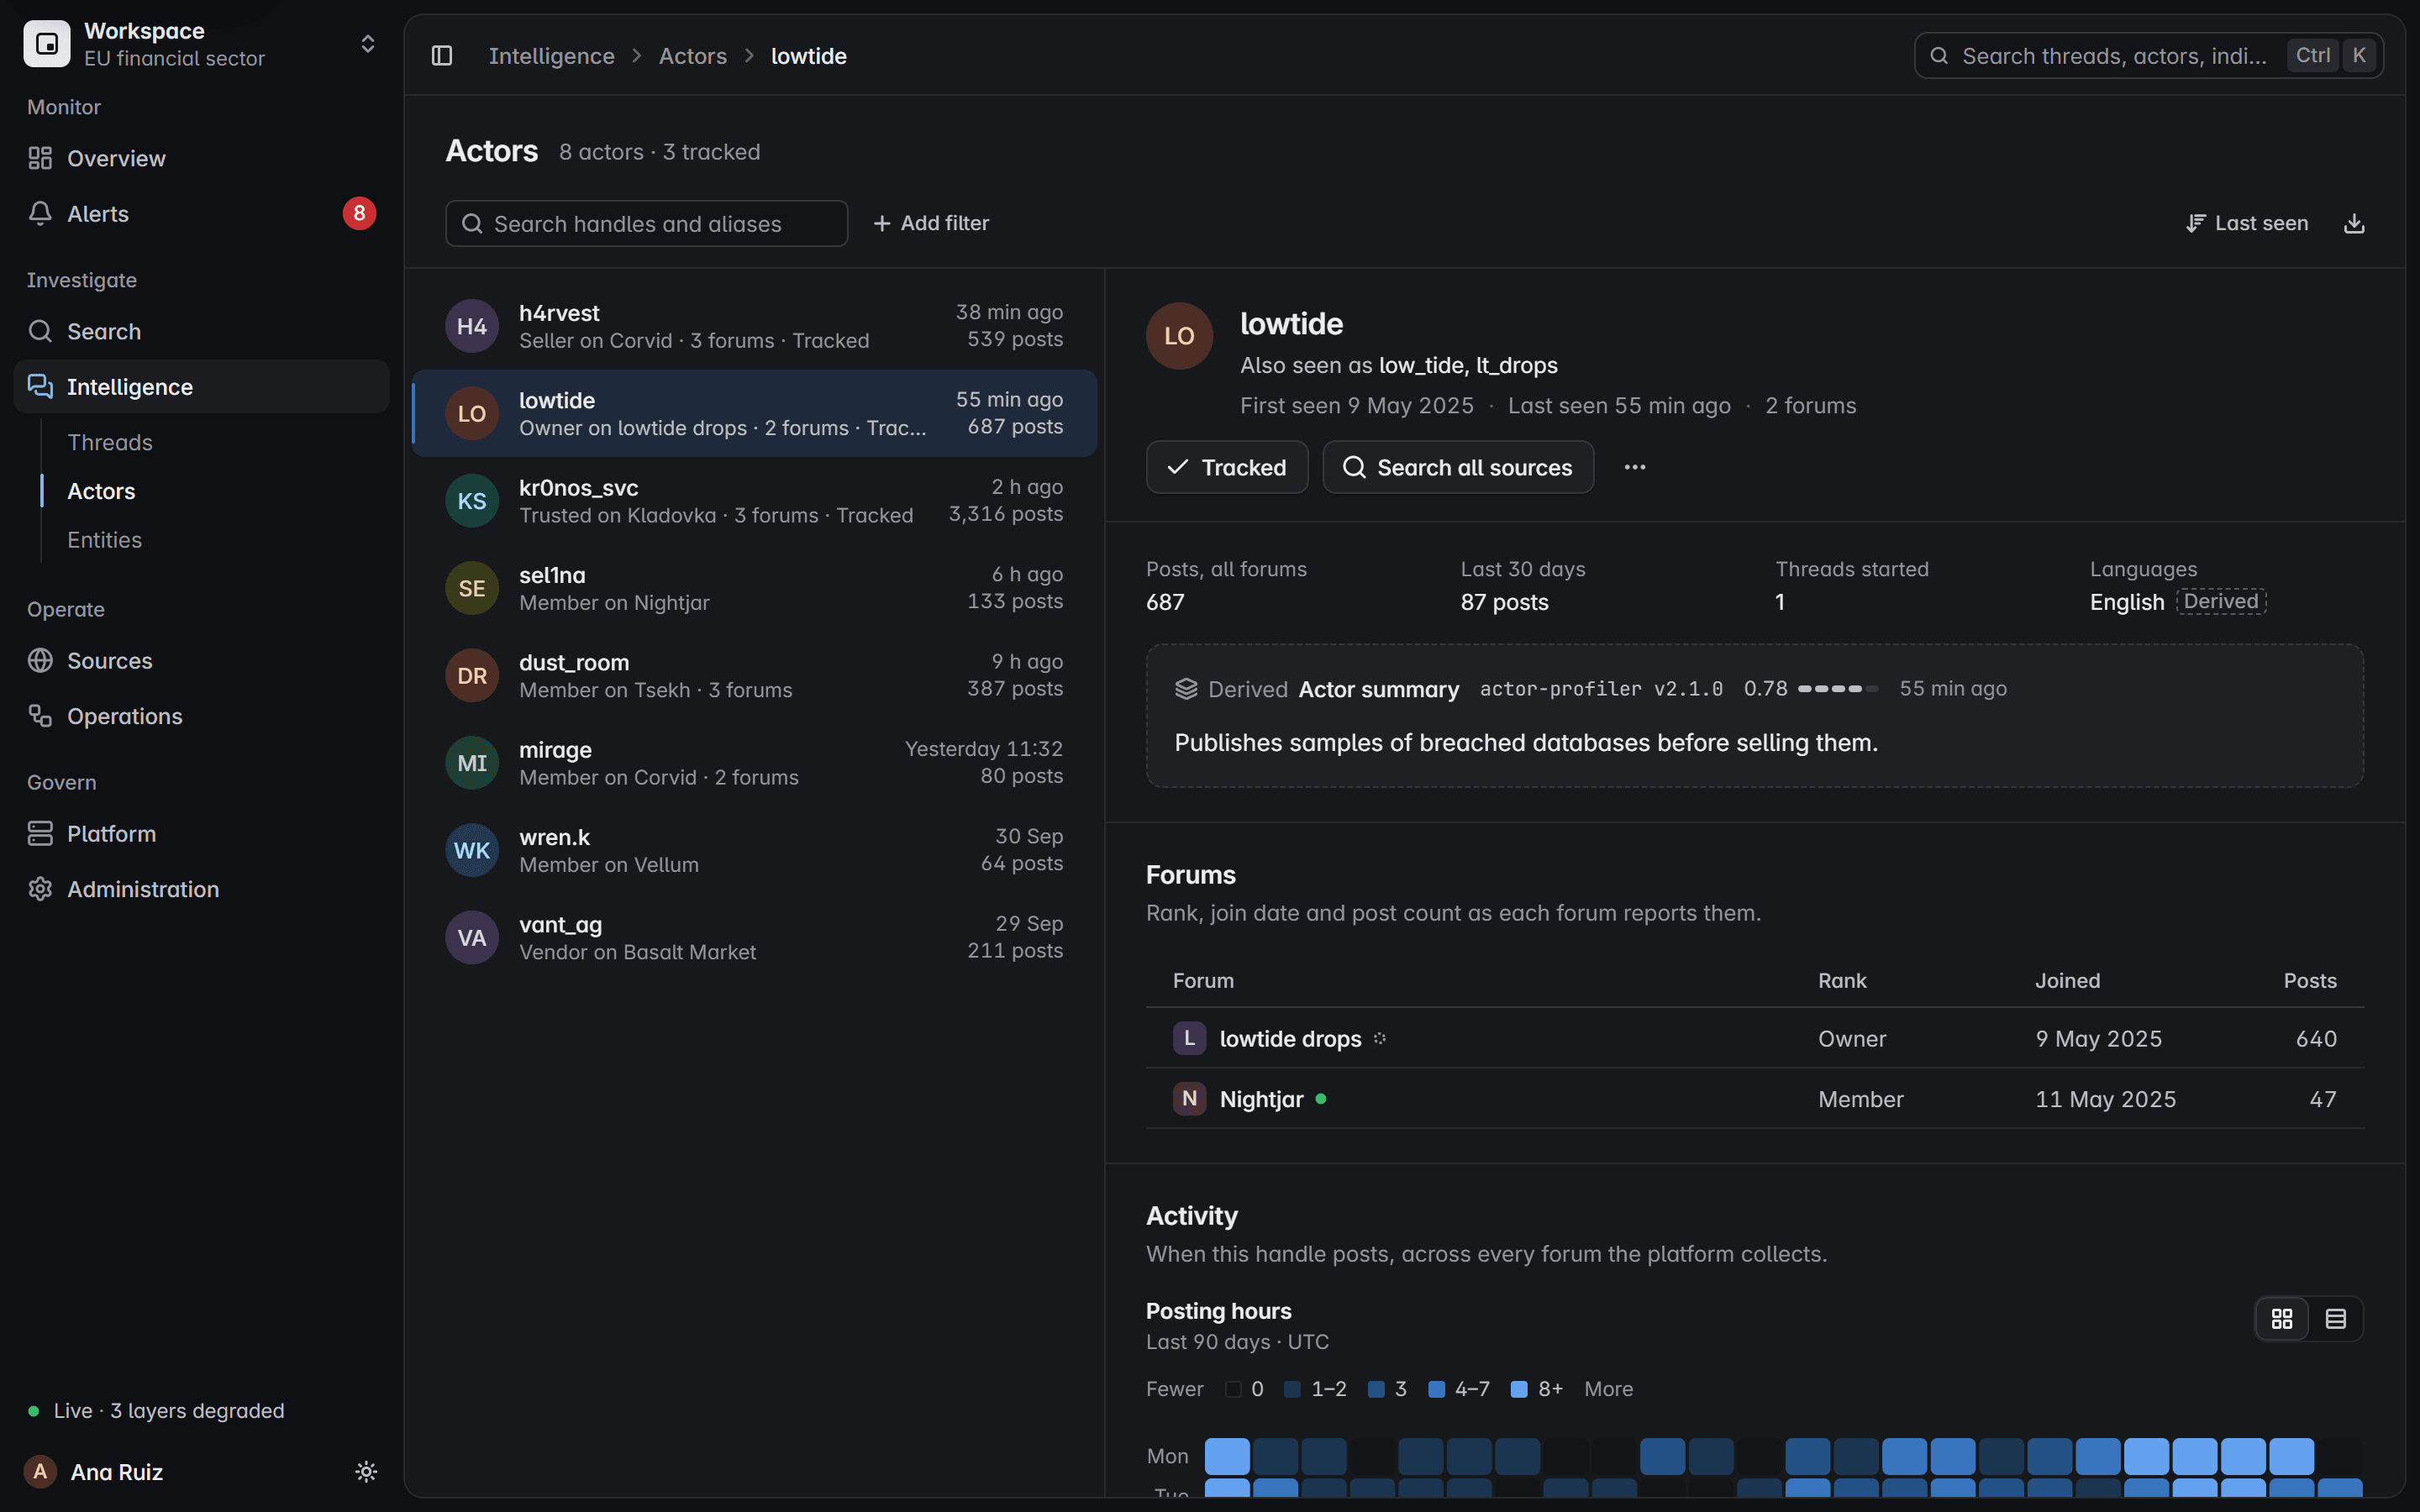
Akteure, Leaks und Zugangsverkäufe quellenübergreifend verfolgen, mit Nachweisen an jedem Bericht.
Frühwarnung erhalten, wenn Ihre Domains, Infrastruktur, Zugangsdaten oder Marke in Untergrundgesprächen auftauchen.
Datenverkäufe, Imitation und Angebote erkennen, die auf Ihre Kunden zielen.
Aus versiegelten Erfassungen rekonstruieren, was gesagt wurde, wann und von wem.
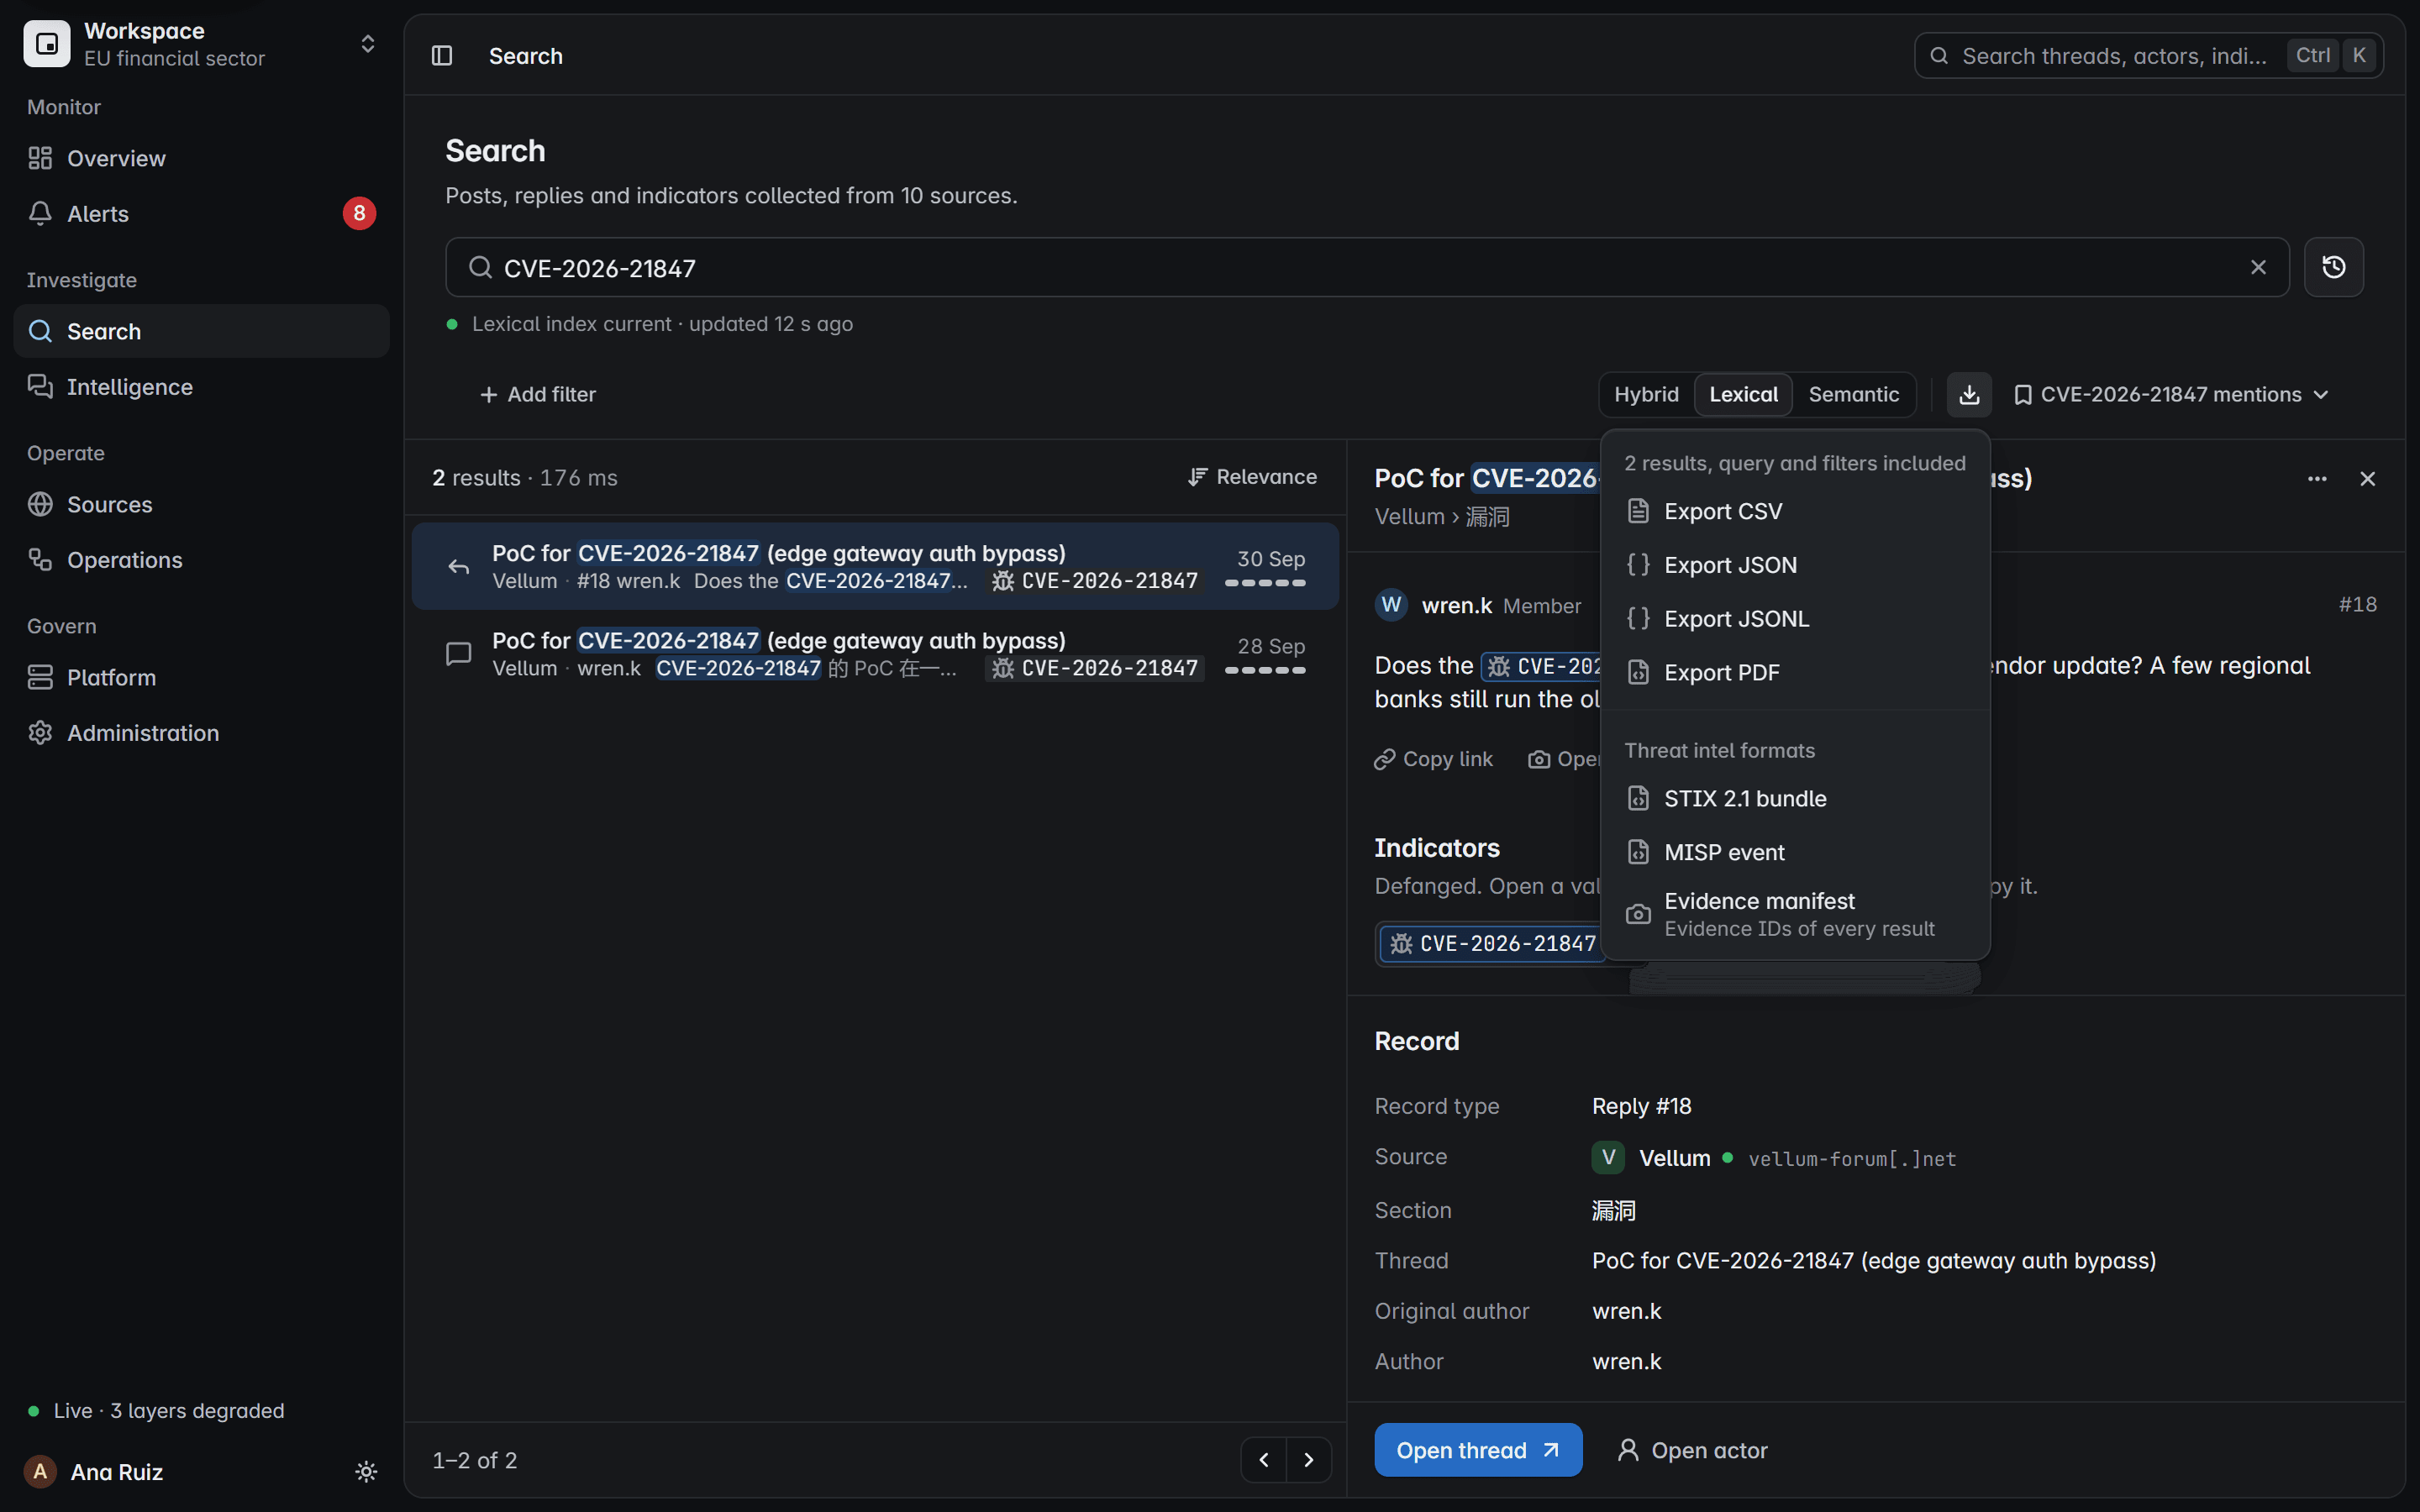
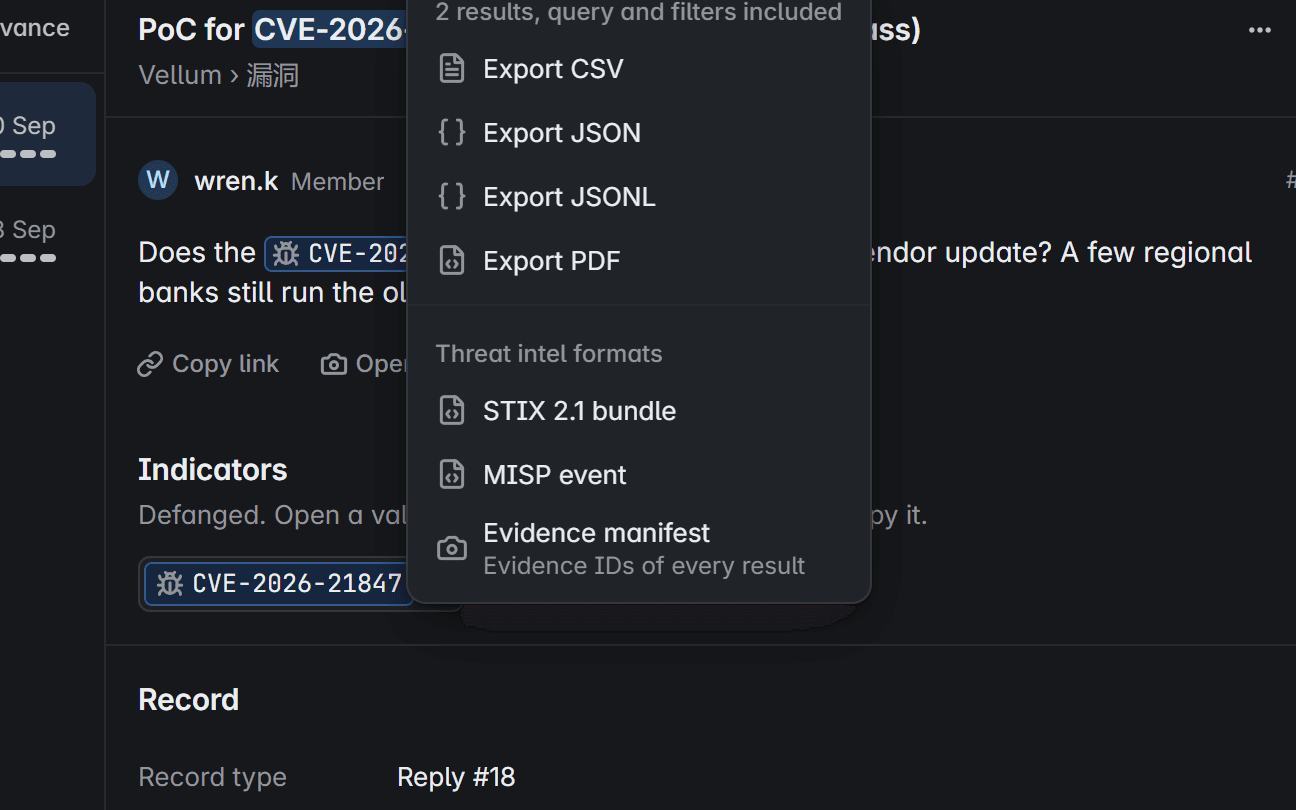
Wissen, wann Lieferanten oder Partner auf Ransomware-Leak-Sites auftauchen.
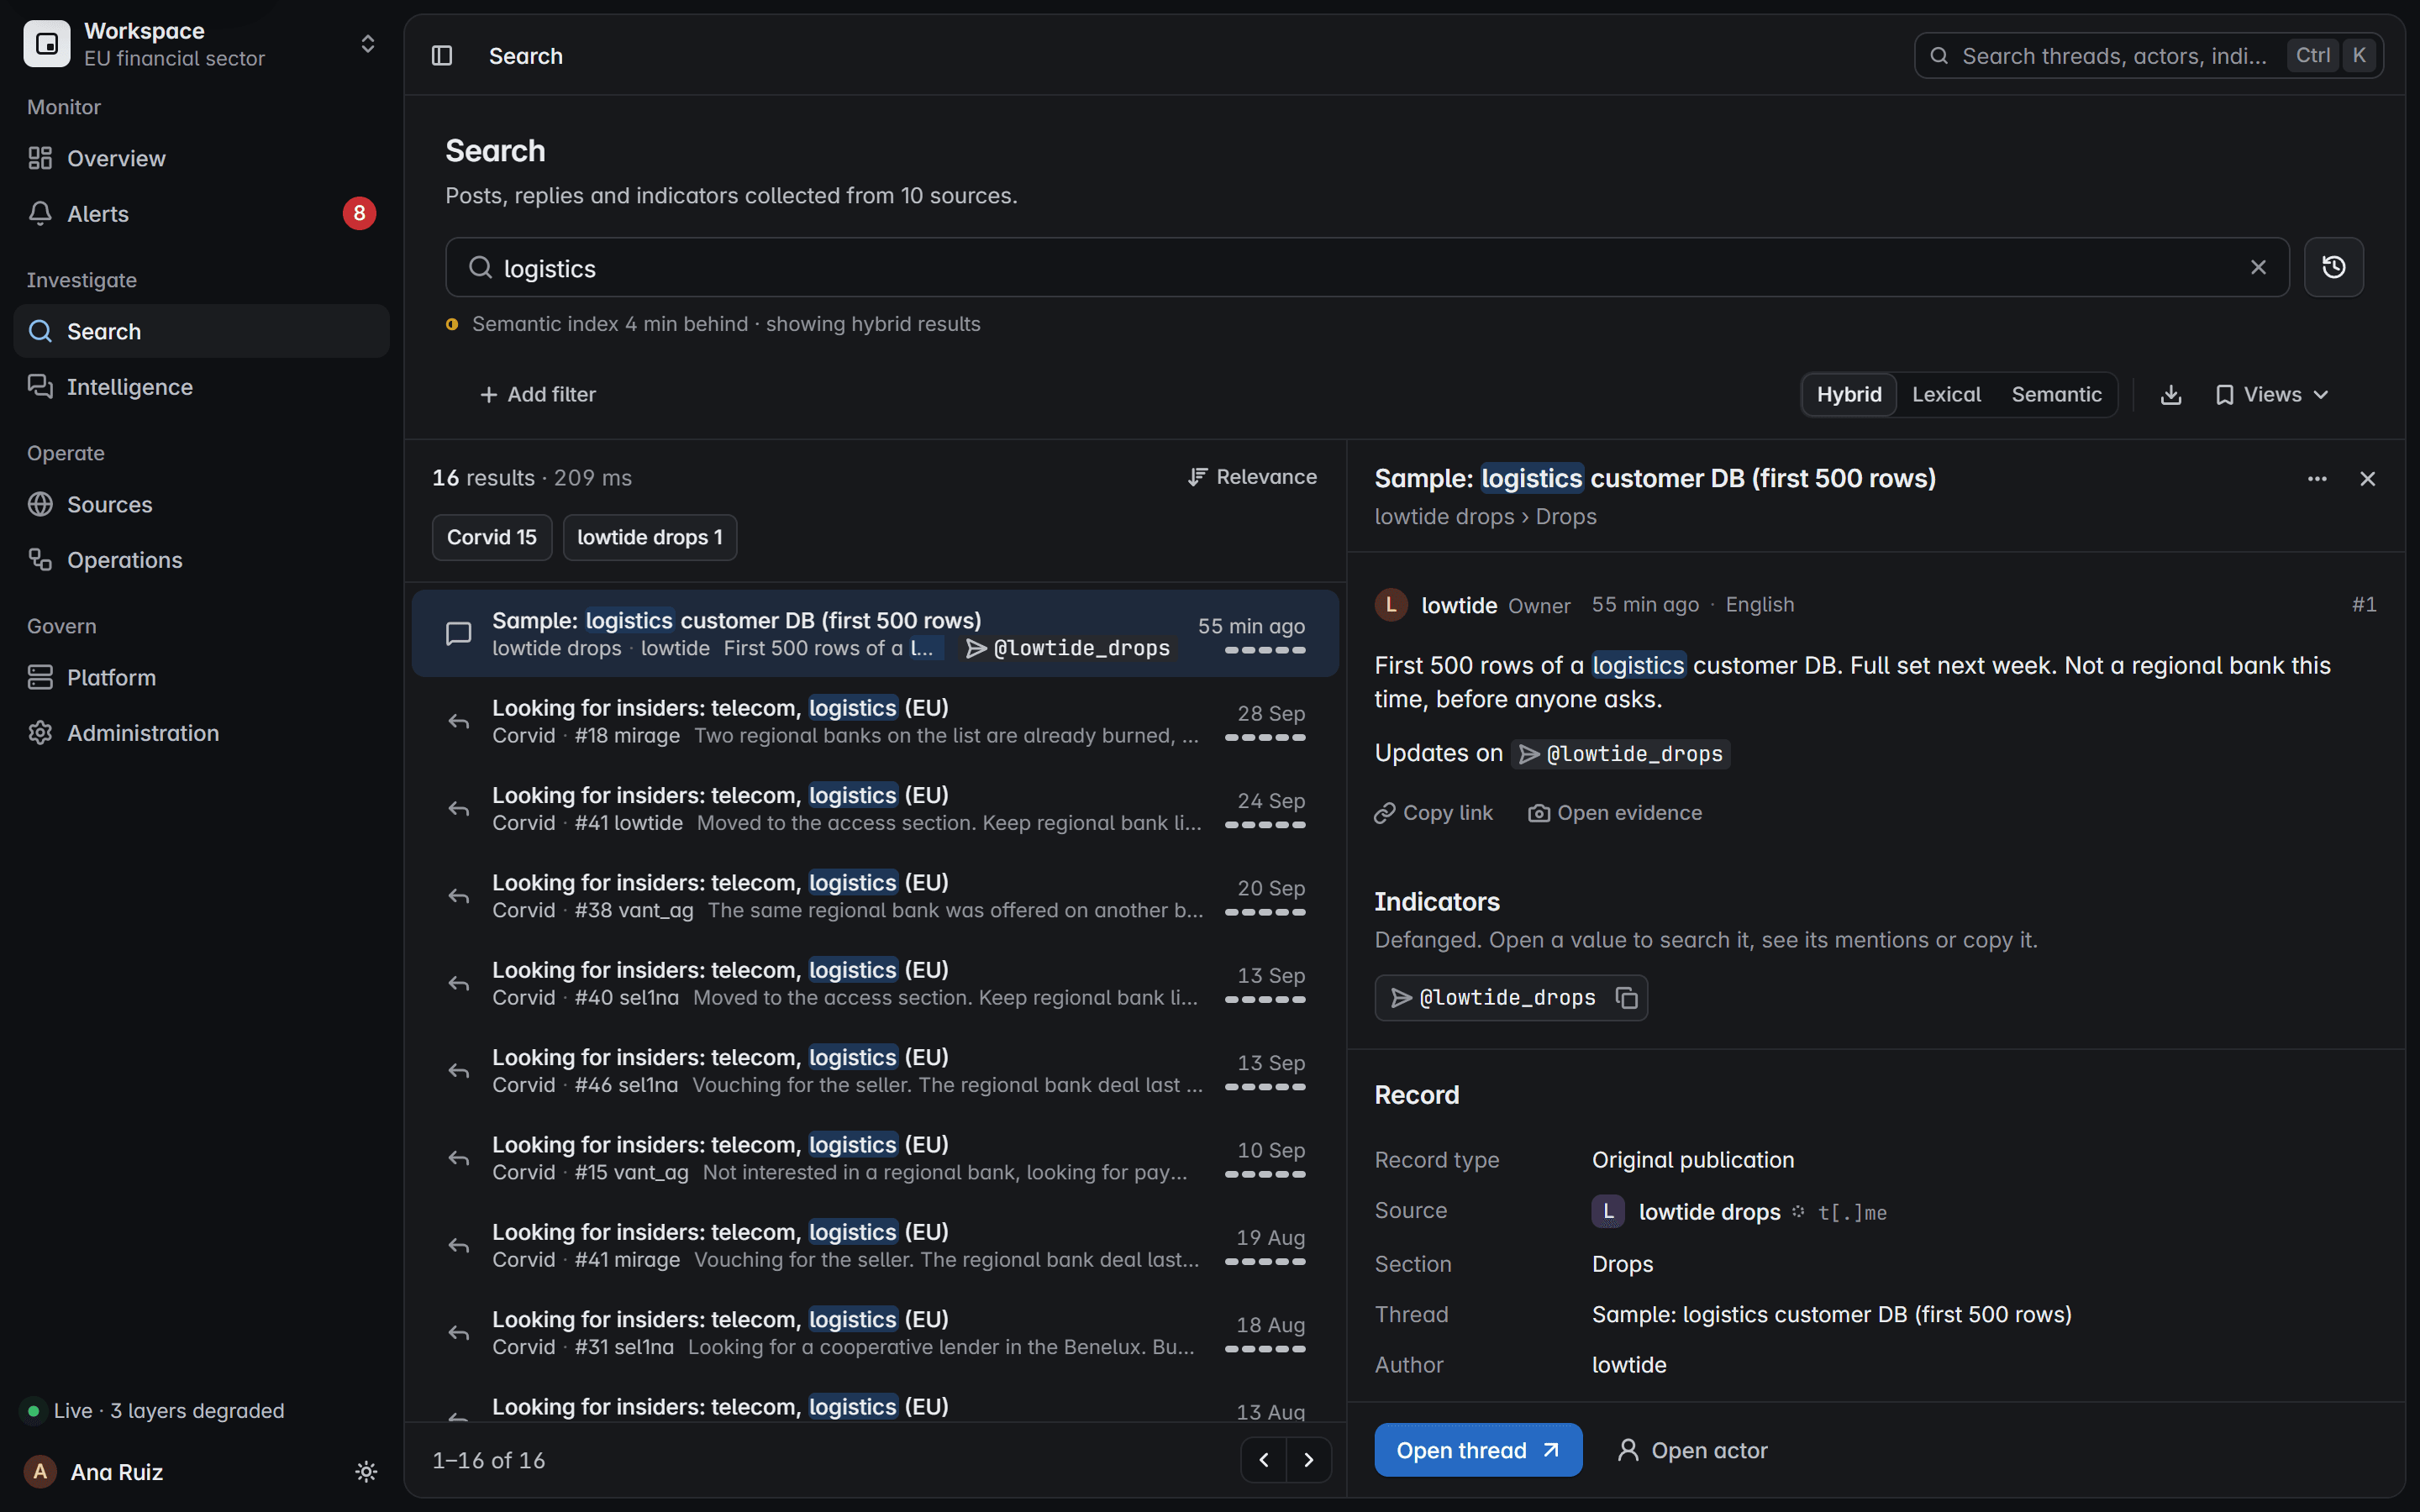
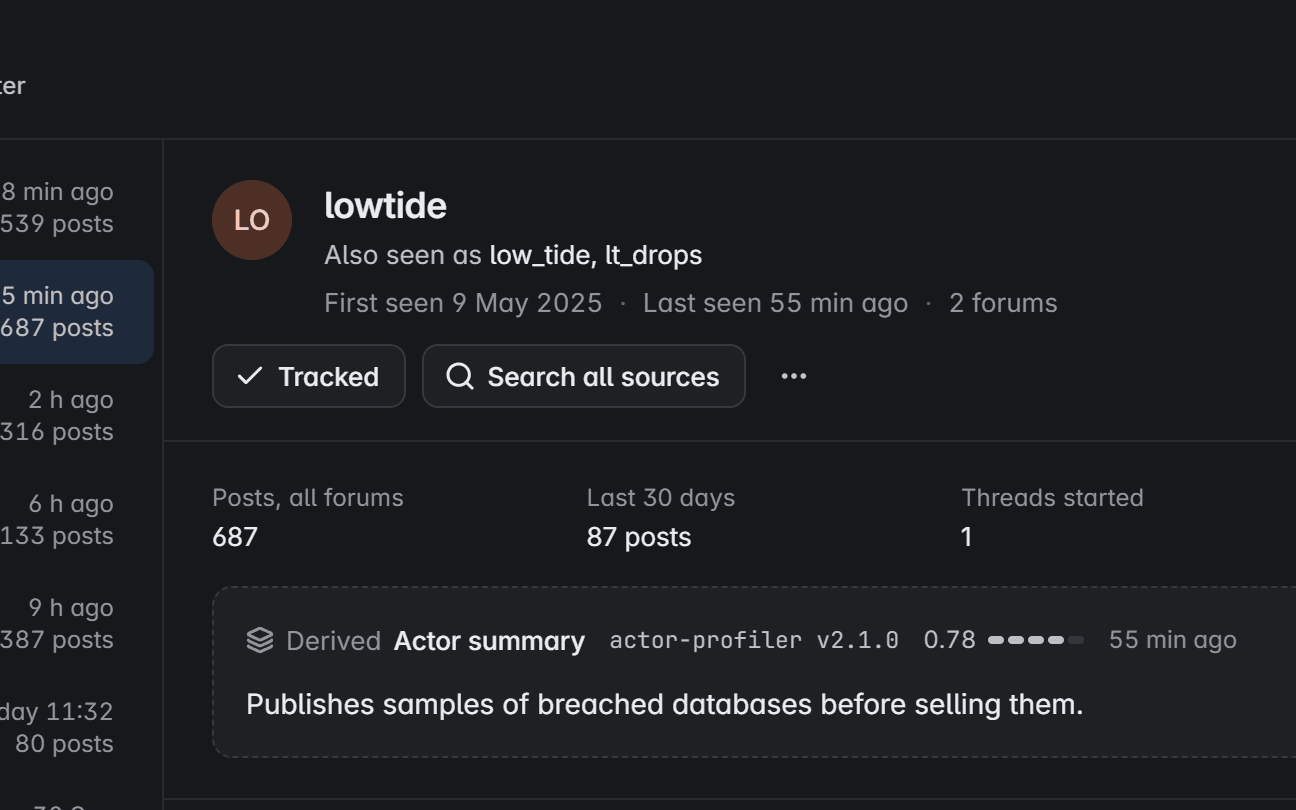
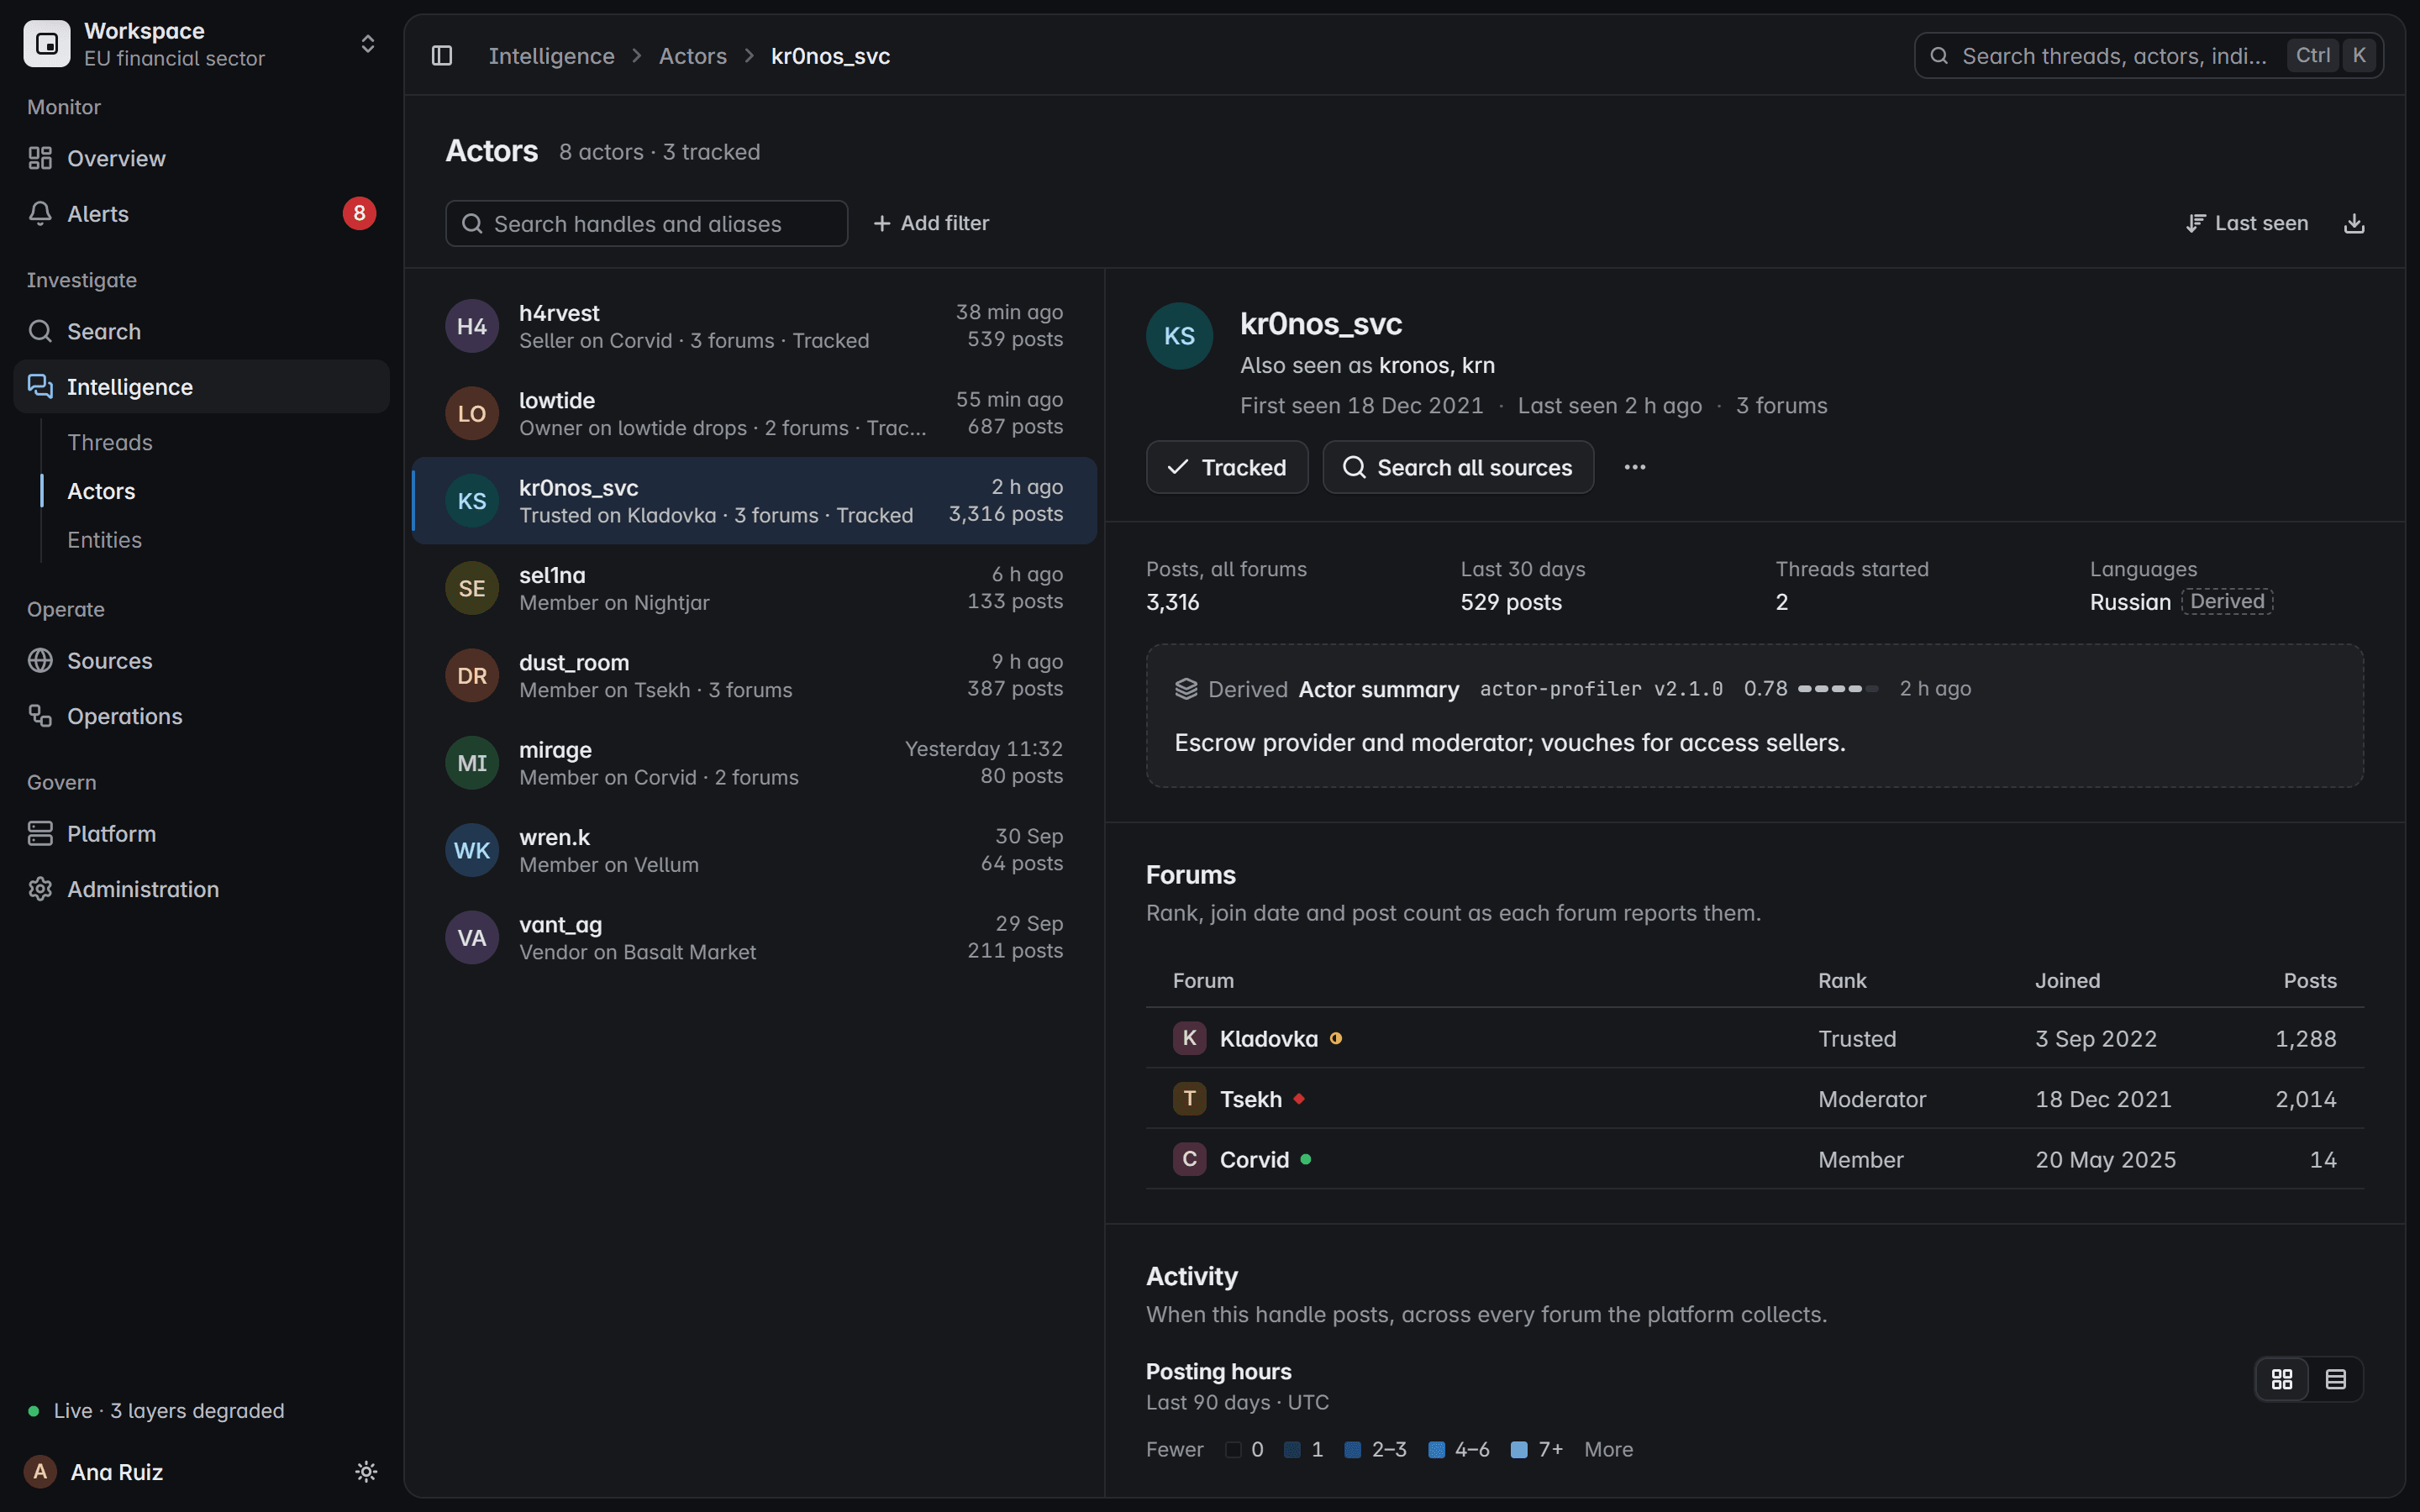
Eine gespeicherte Suche bringt den Beitrag zutage. Das Profil verbindet die anderen Namen, Foren und Kontakte des Autors, und der Bericht geht mit seinen Nachweisen hinaus.
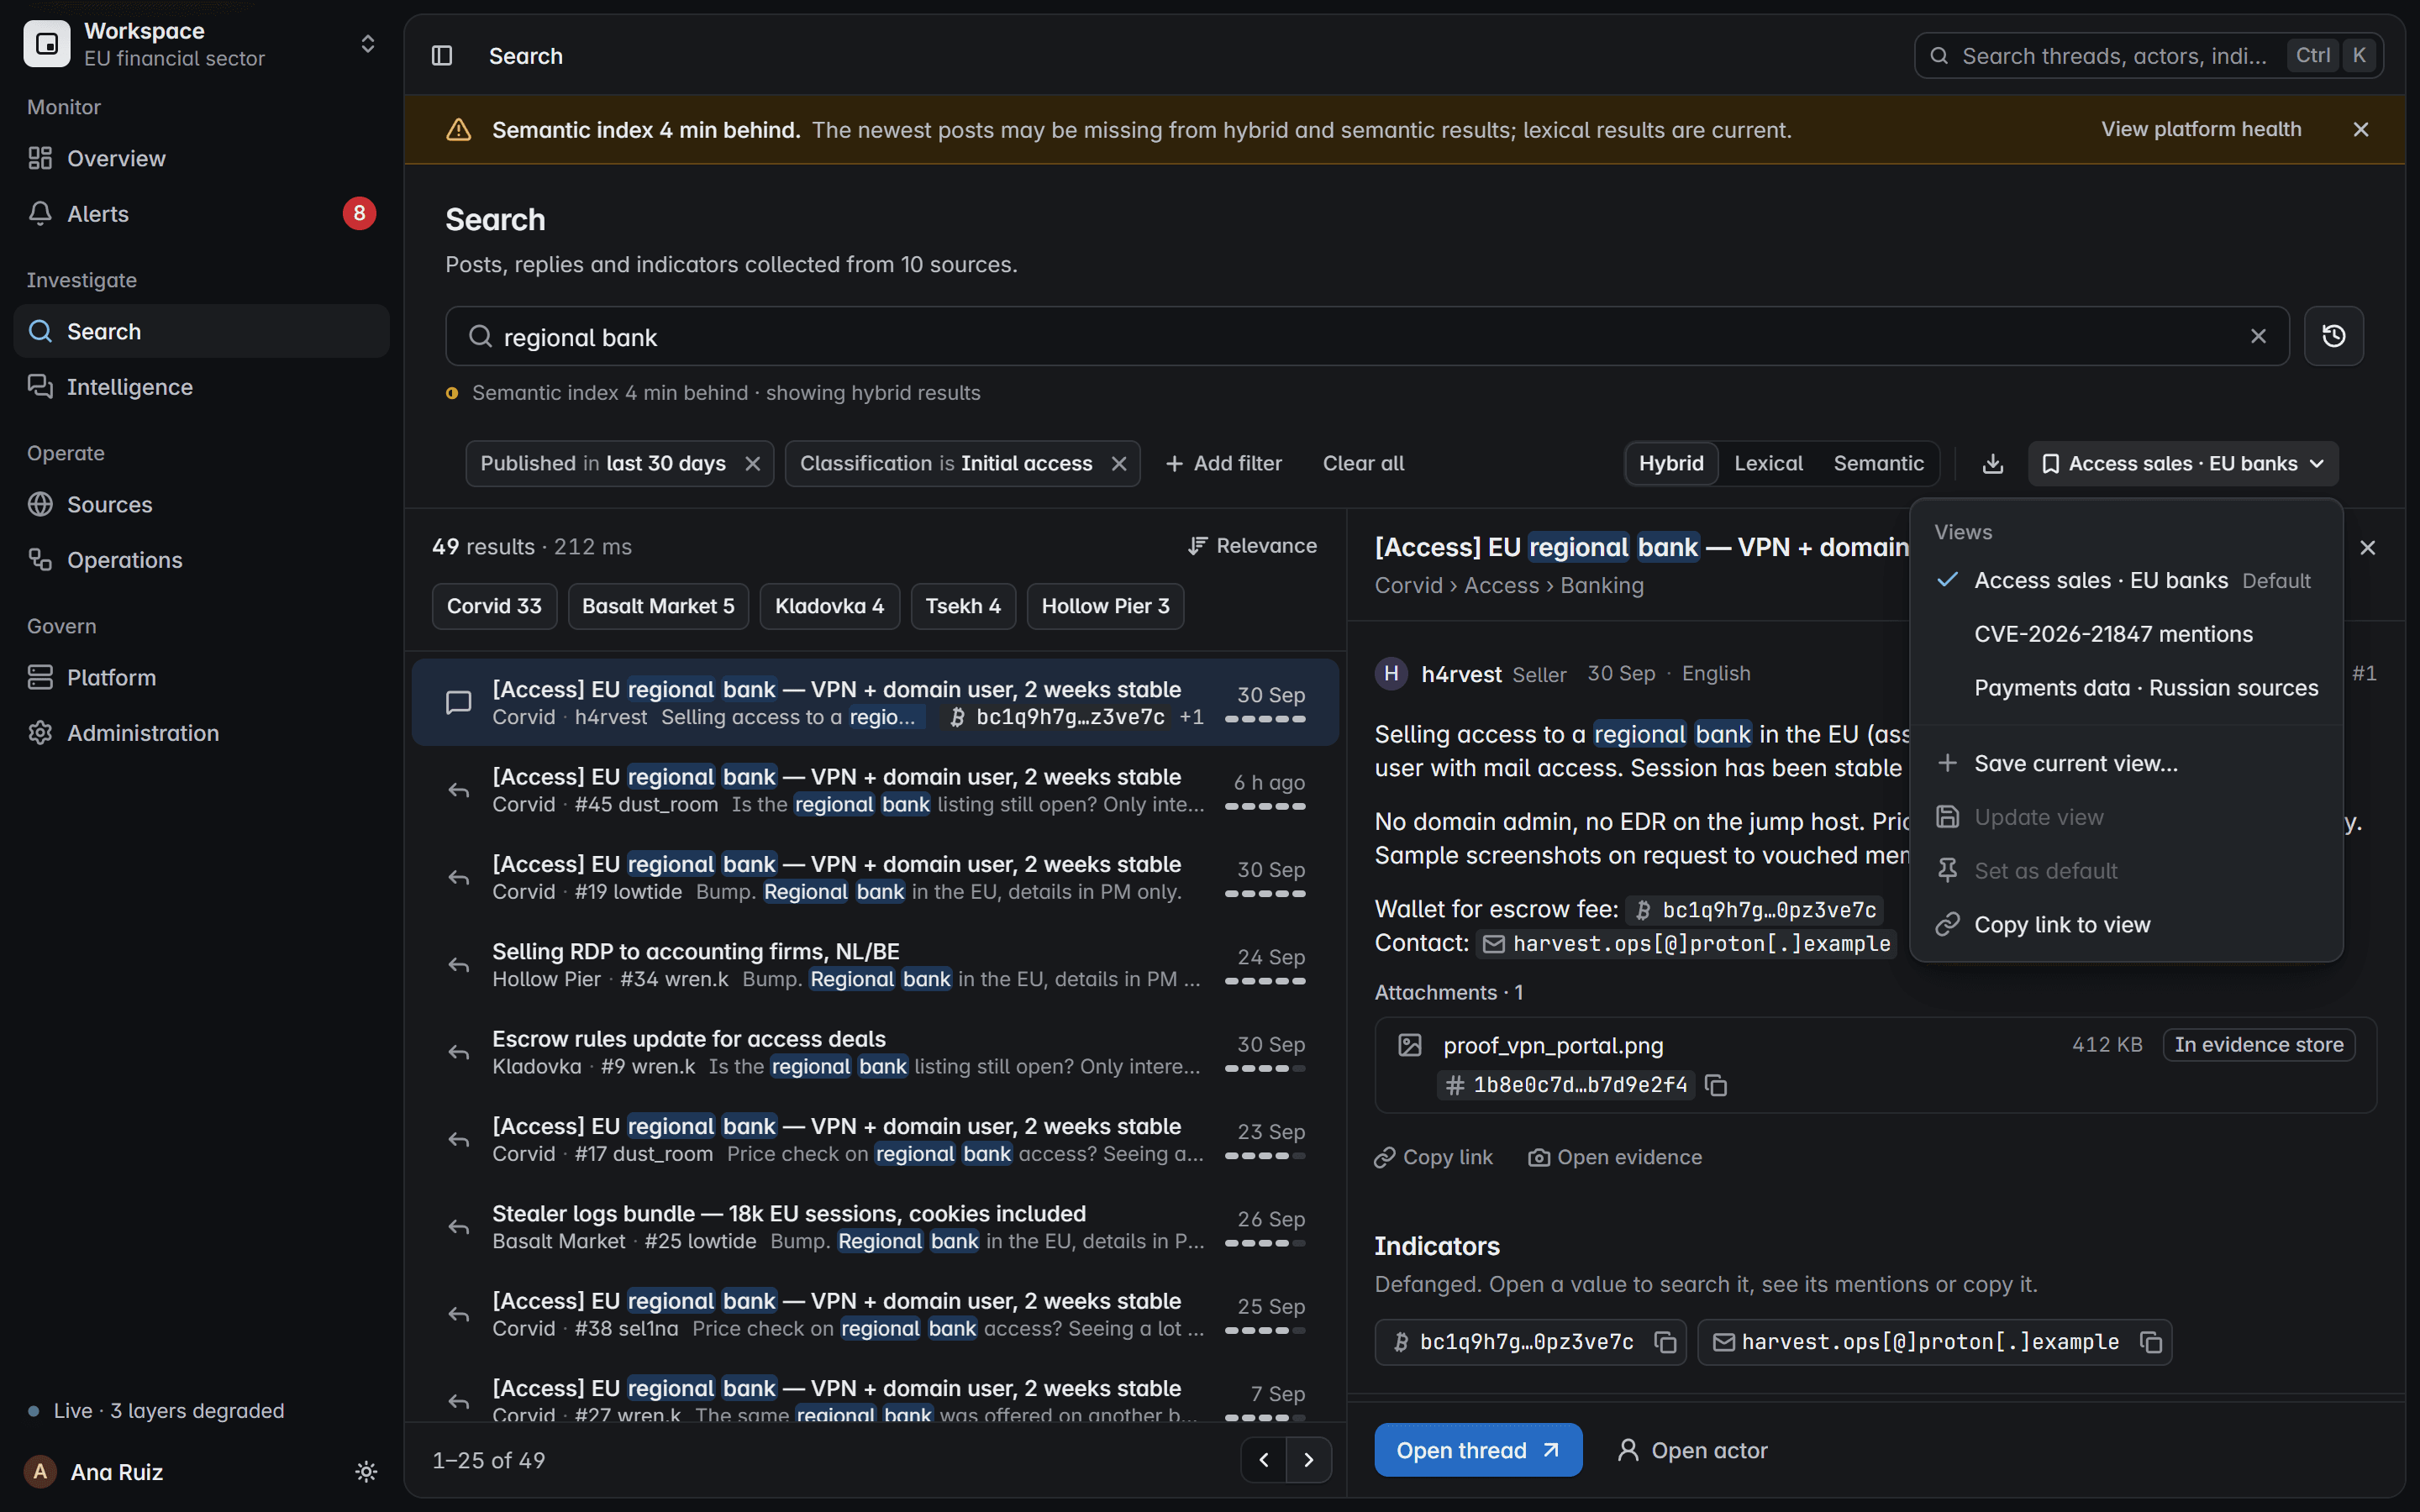
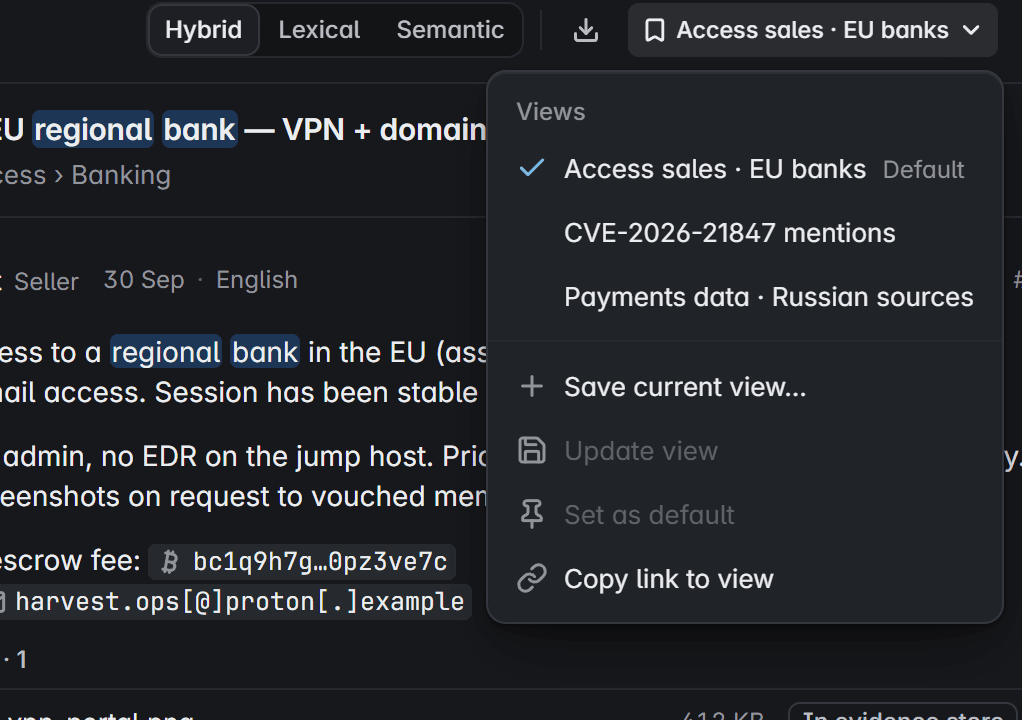
Gespeicherte Suche
Gespeicherte Suchen behalten Abfrage, Modus und Filter, und jeder im Workspace kann sie öffnen.
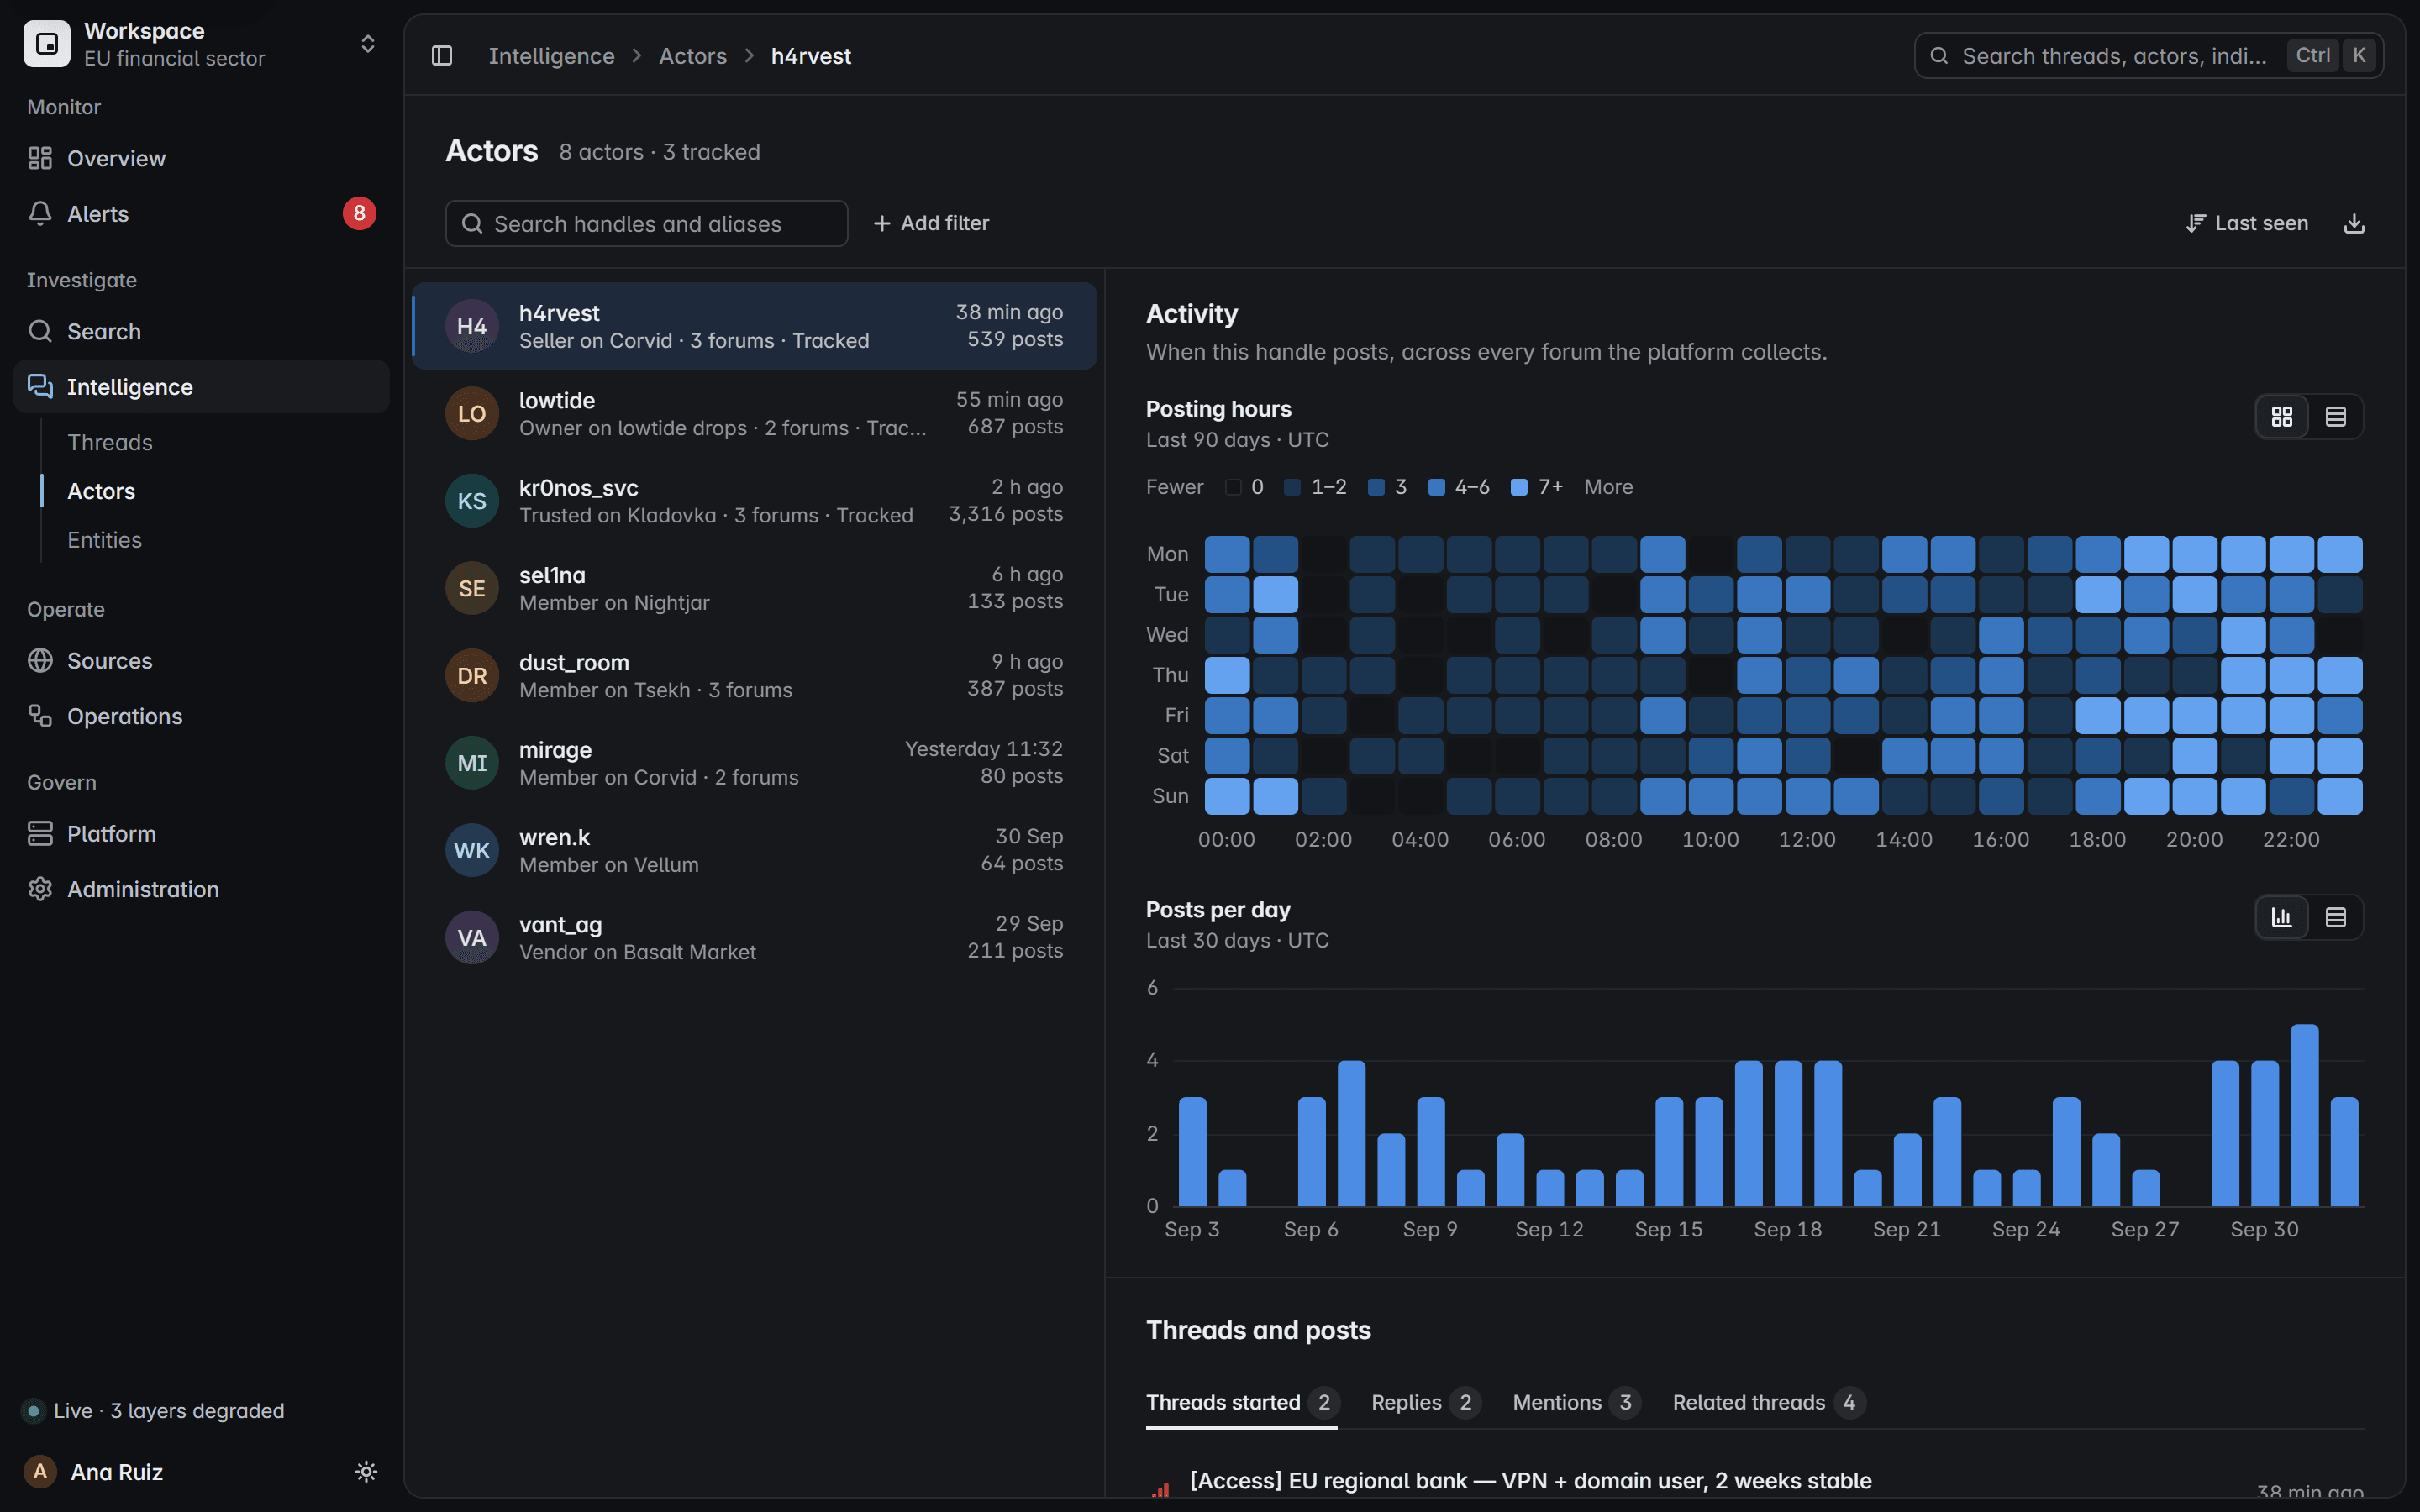
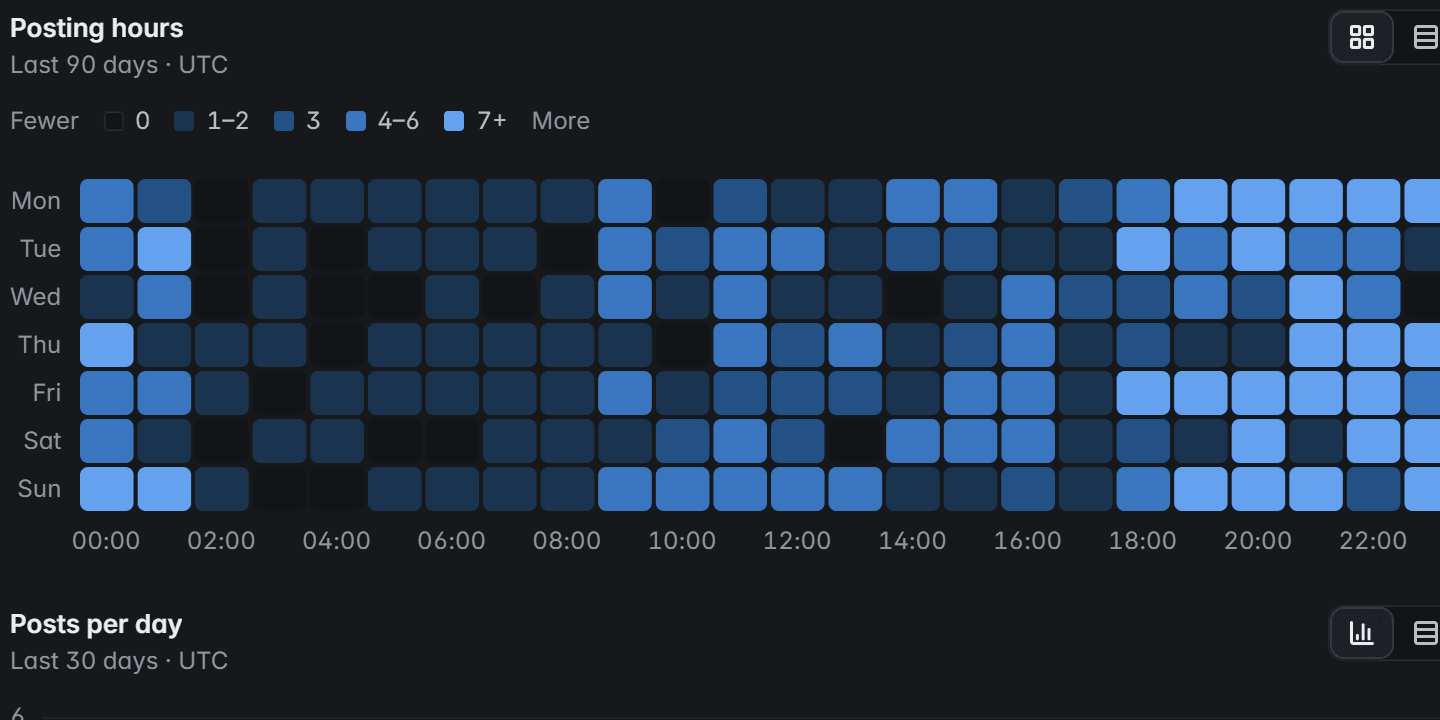
Aktivität
Postingzeiten und Beiträge pro Tag, über jedes Forum, das die Plattform sammelt, immer in UTC.
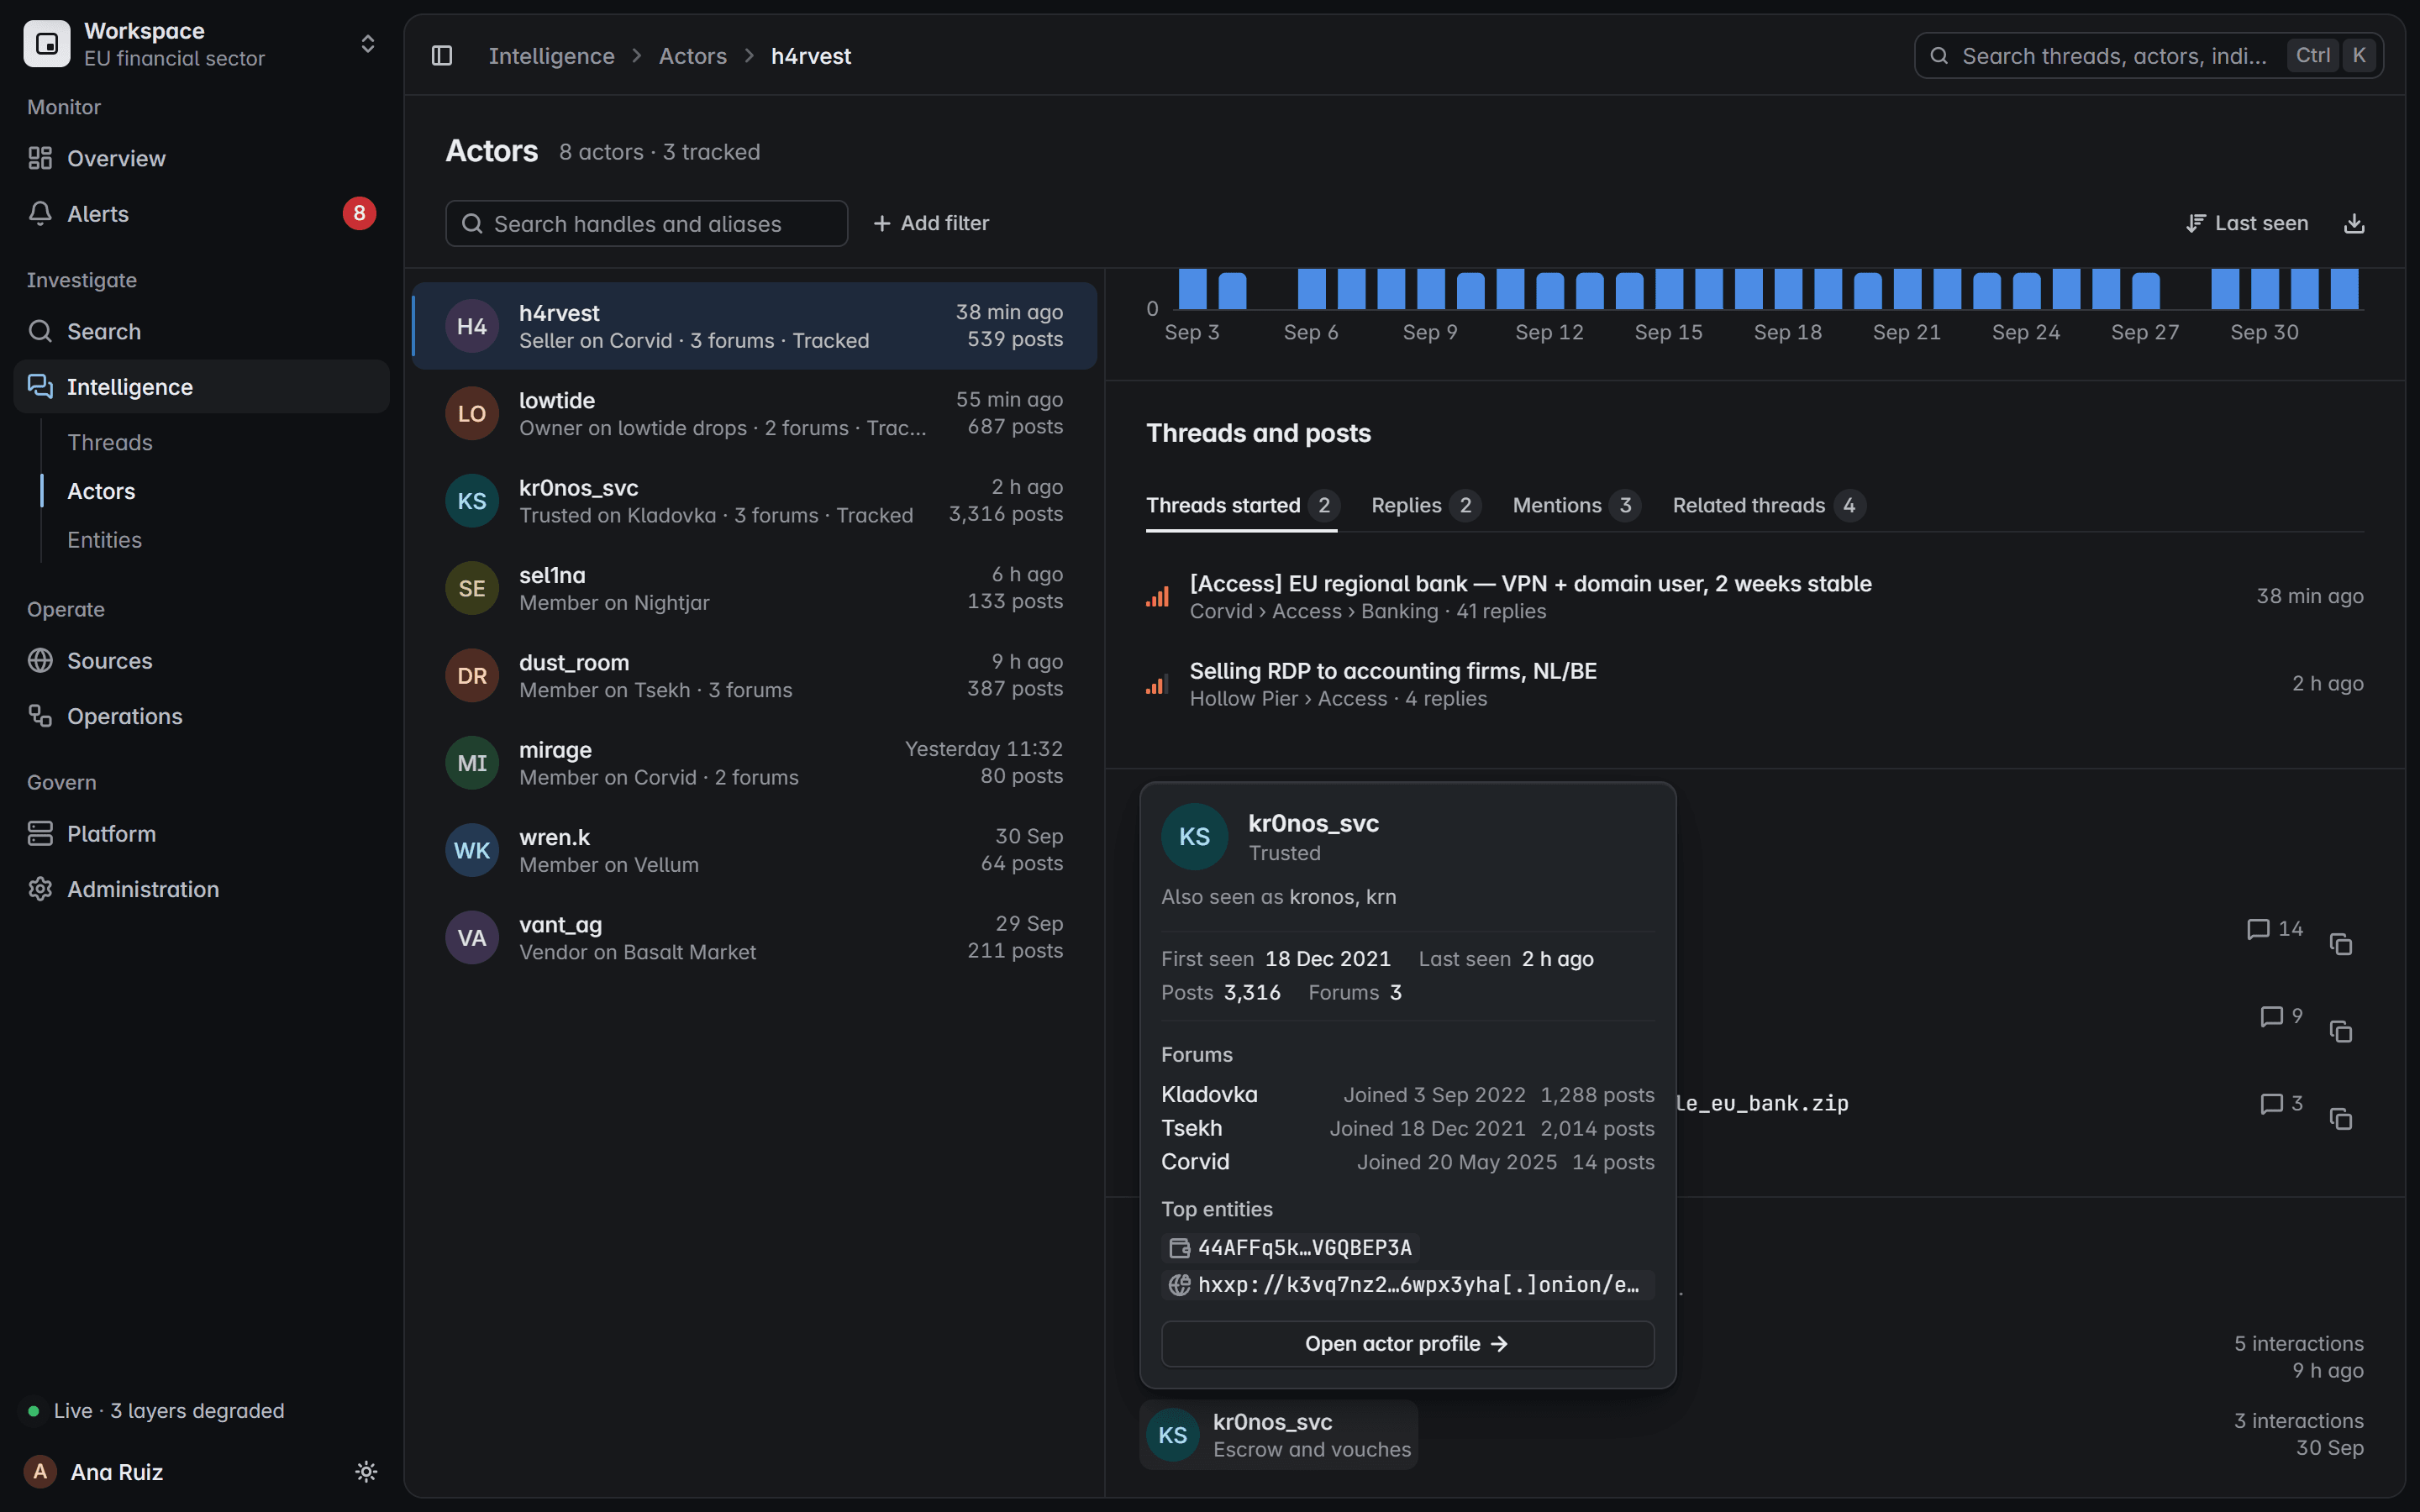
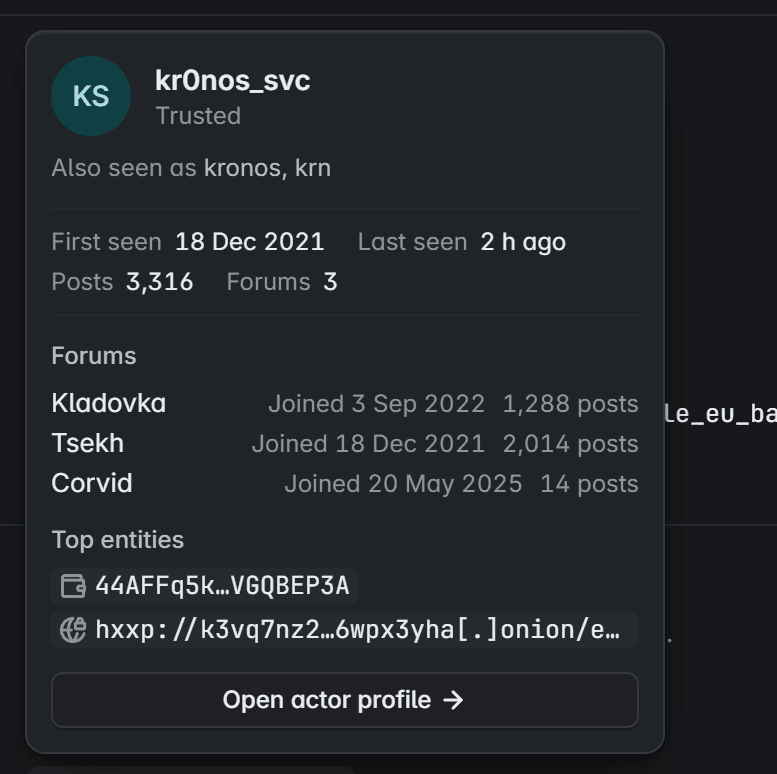
Gegenparteien
Gegenparteien ergeben sich aus Antworten, Zitaten und Bürgschaften in gespeicherten Threads, jeweils mit eigenen Aliassen, Foren und Indikatoren.
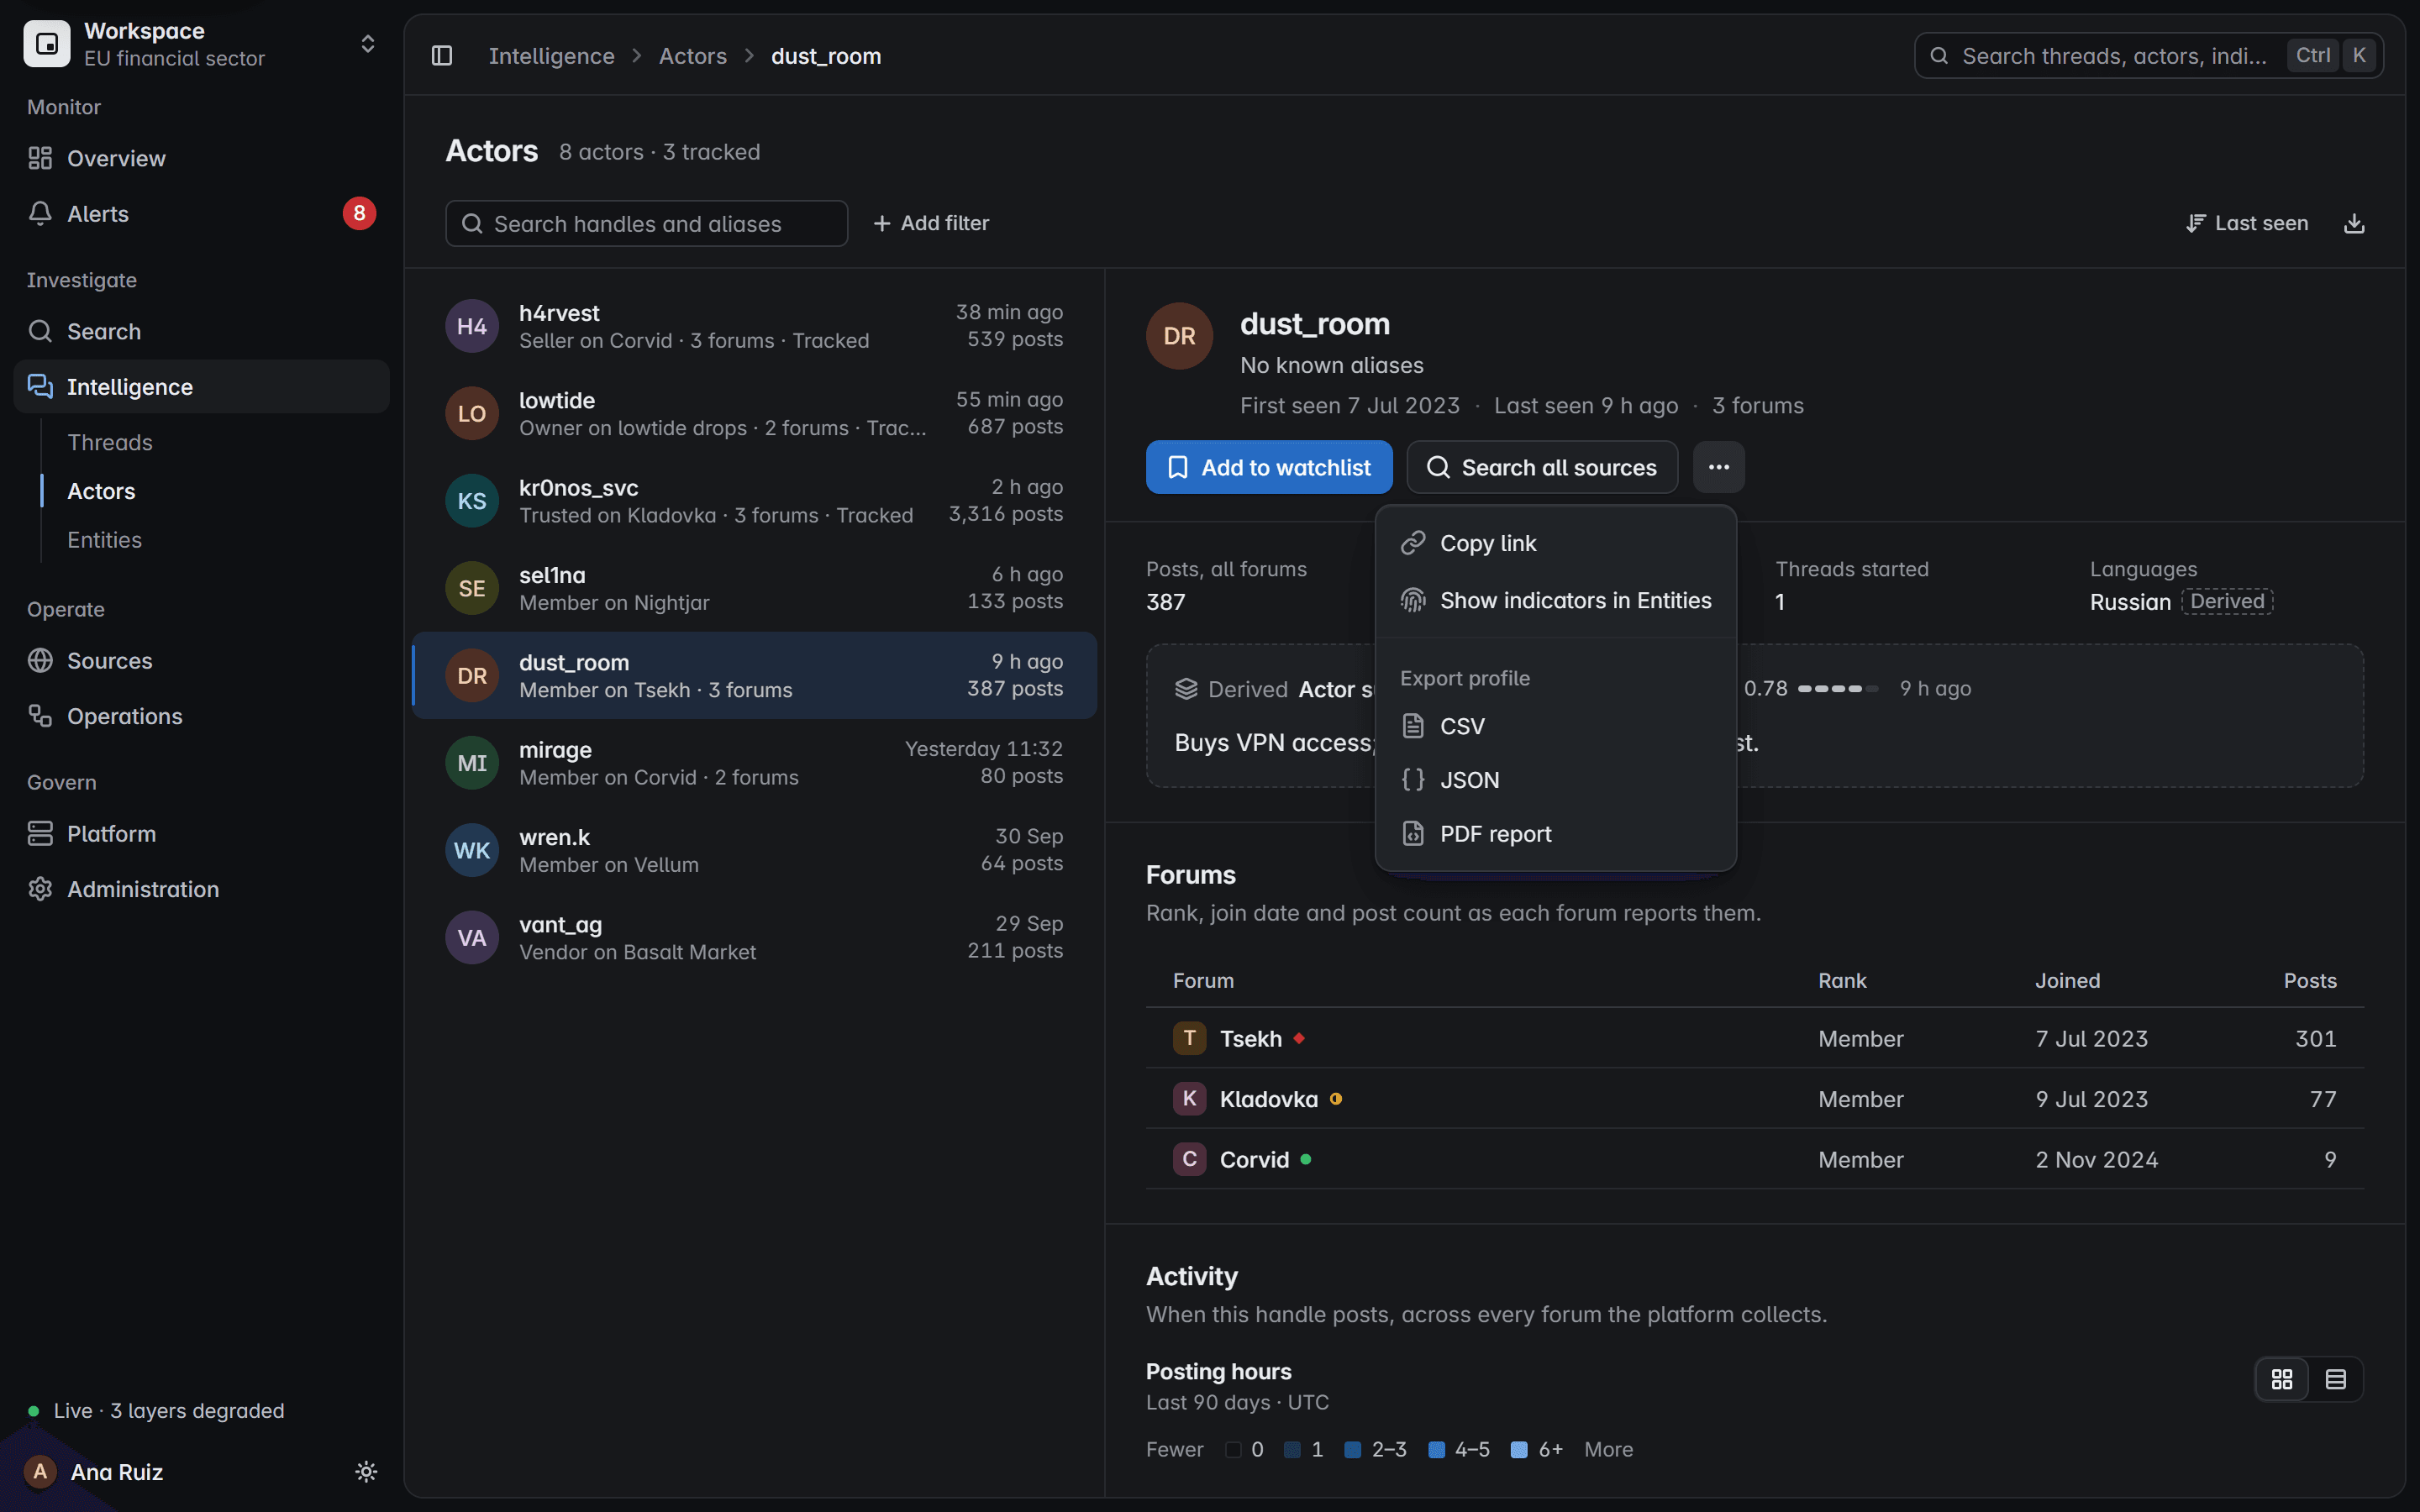
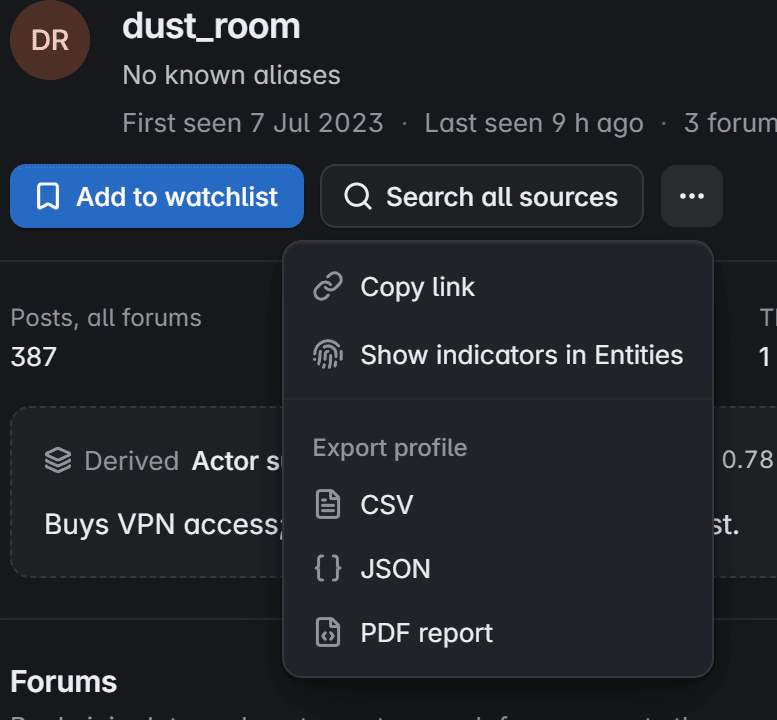
Export
Exportieren Sie Identität, Foren, Aktivität, Beiträge und Indikatoren als CSV, JSON oder PDF-Bericht, mit Zeitstempeln in UTC.
Produktansicht mit fiktiven Daten
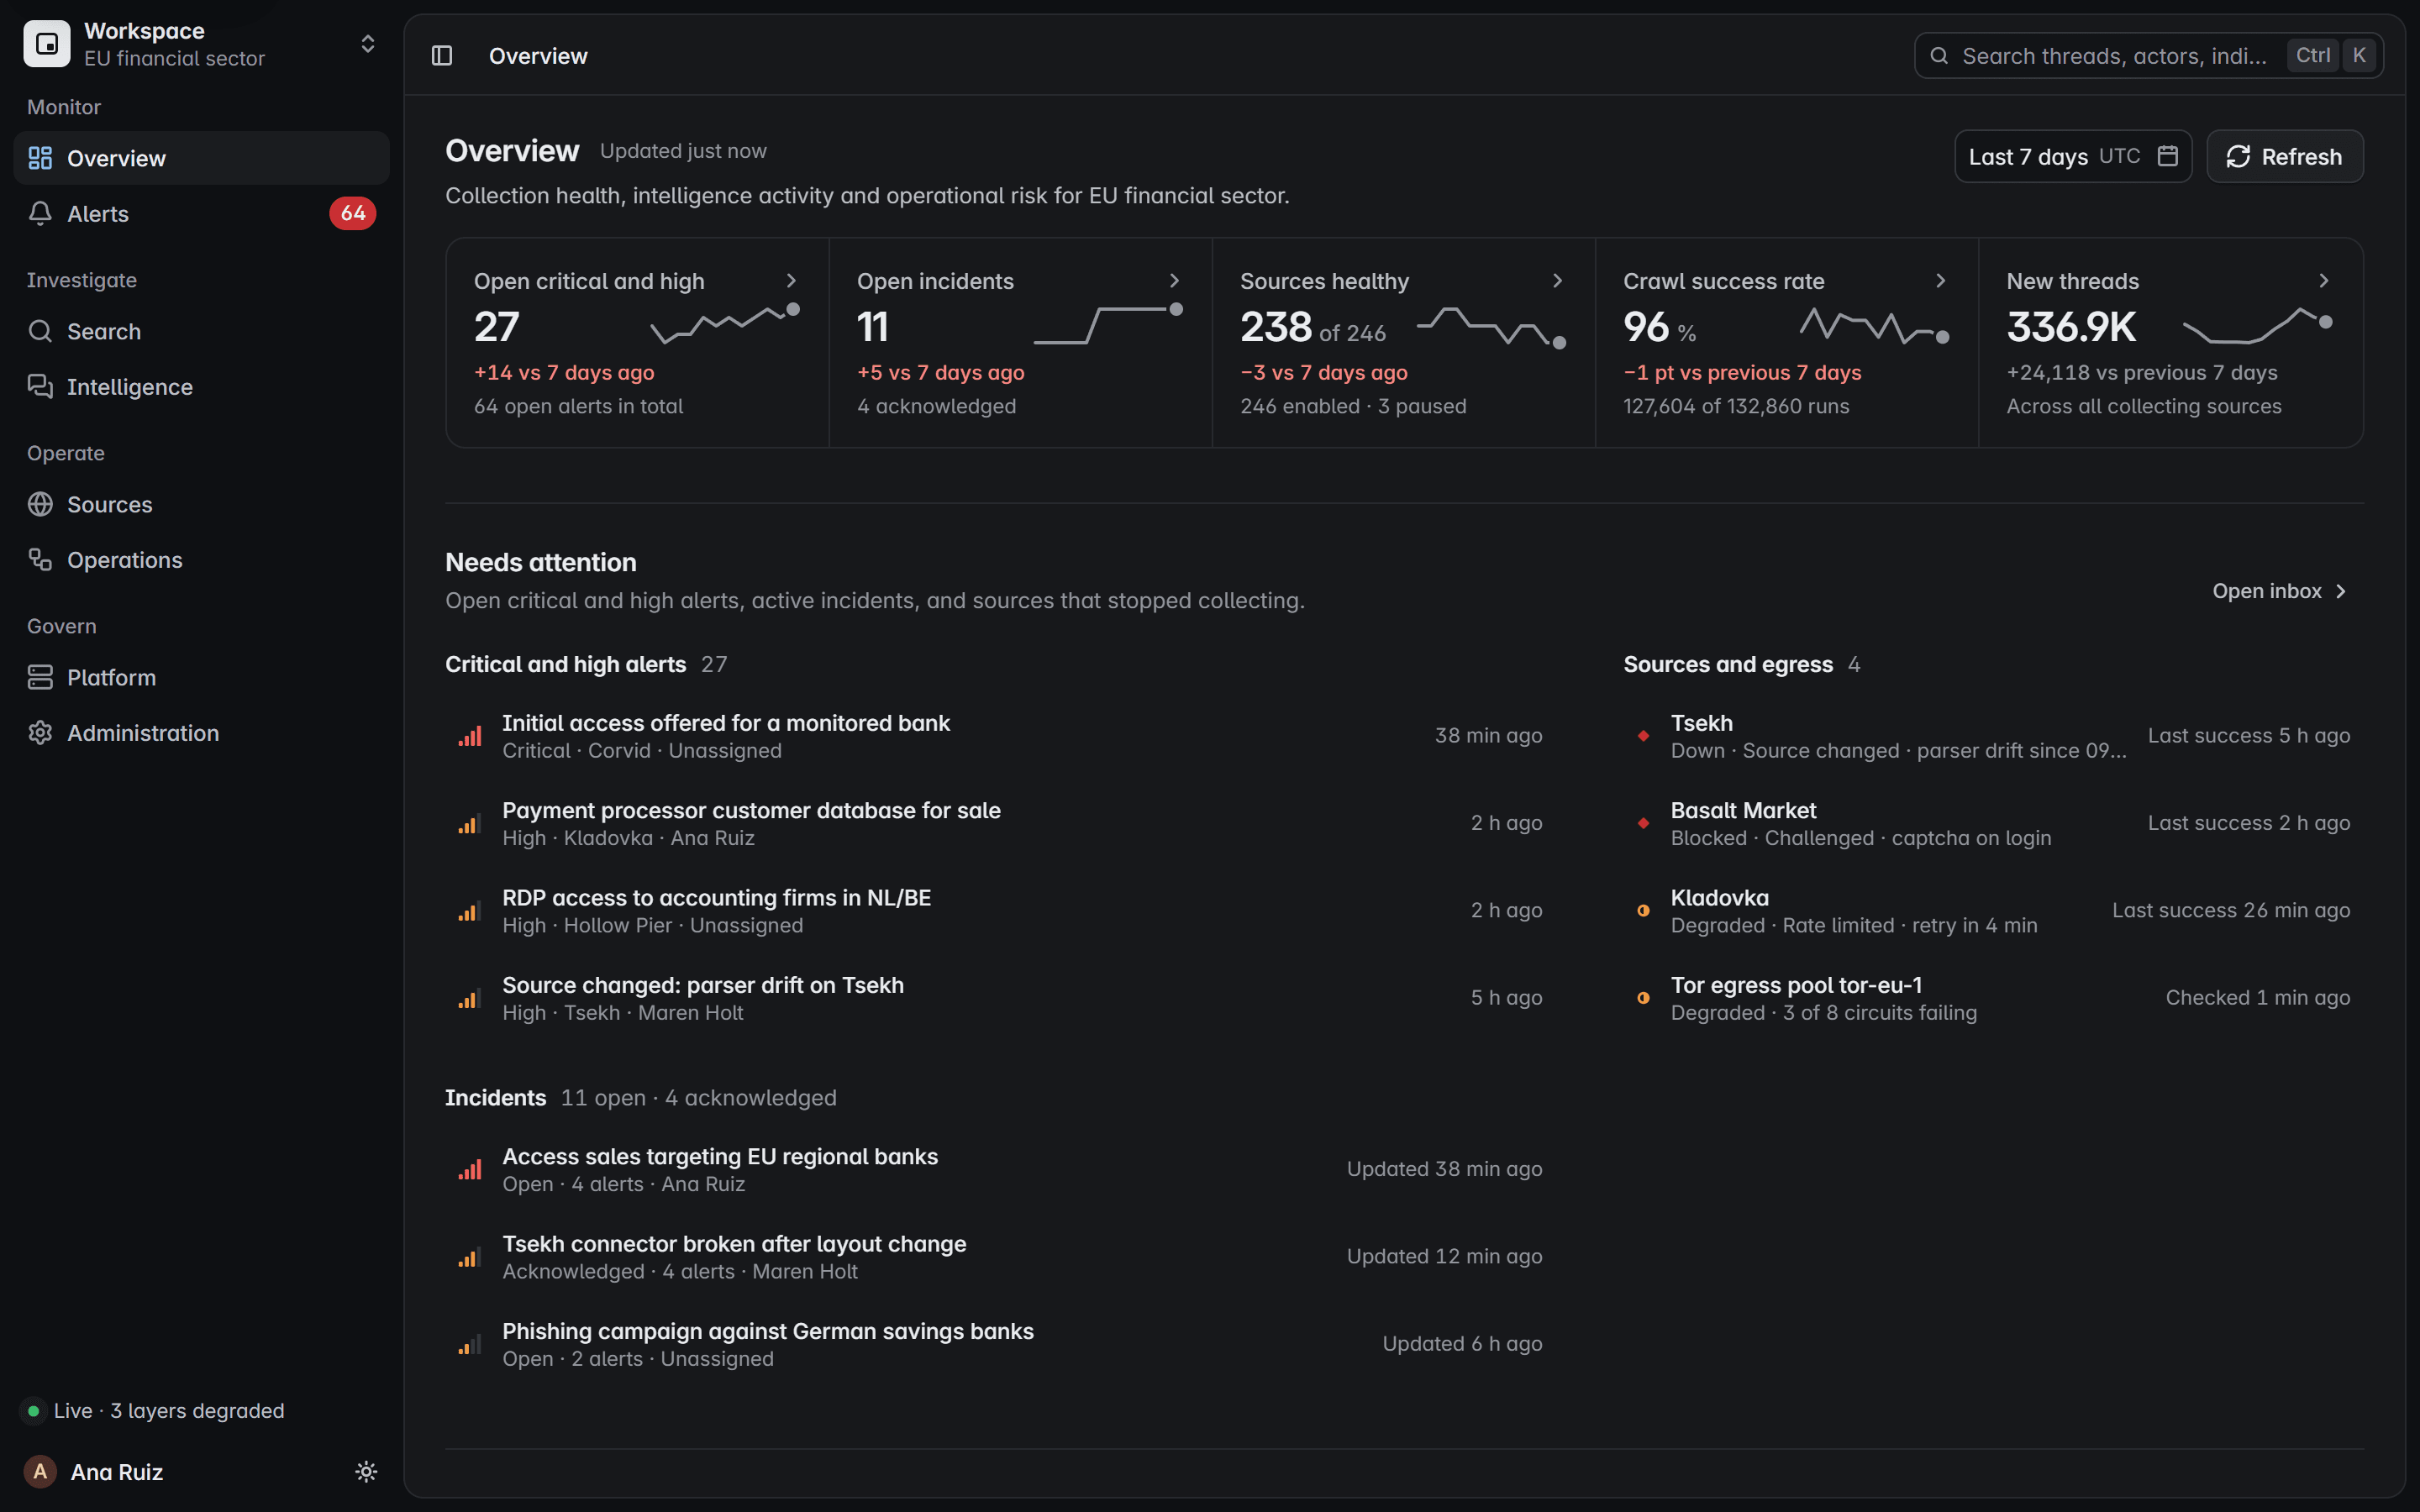
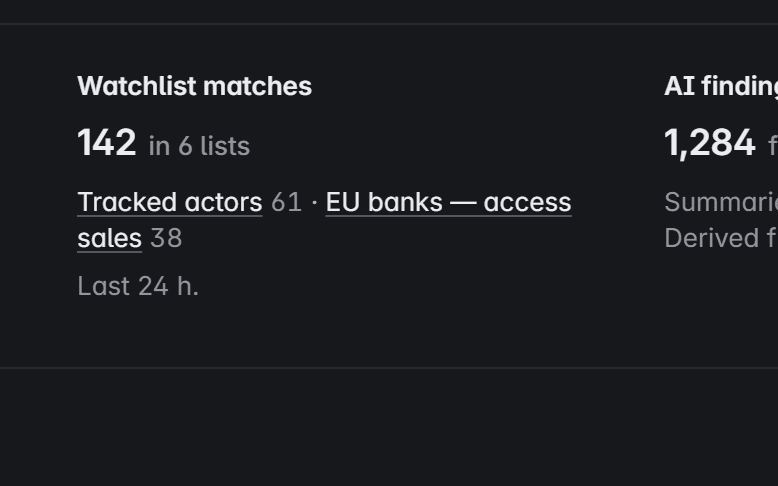
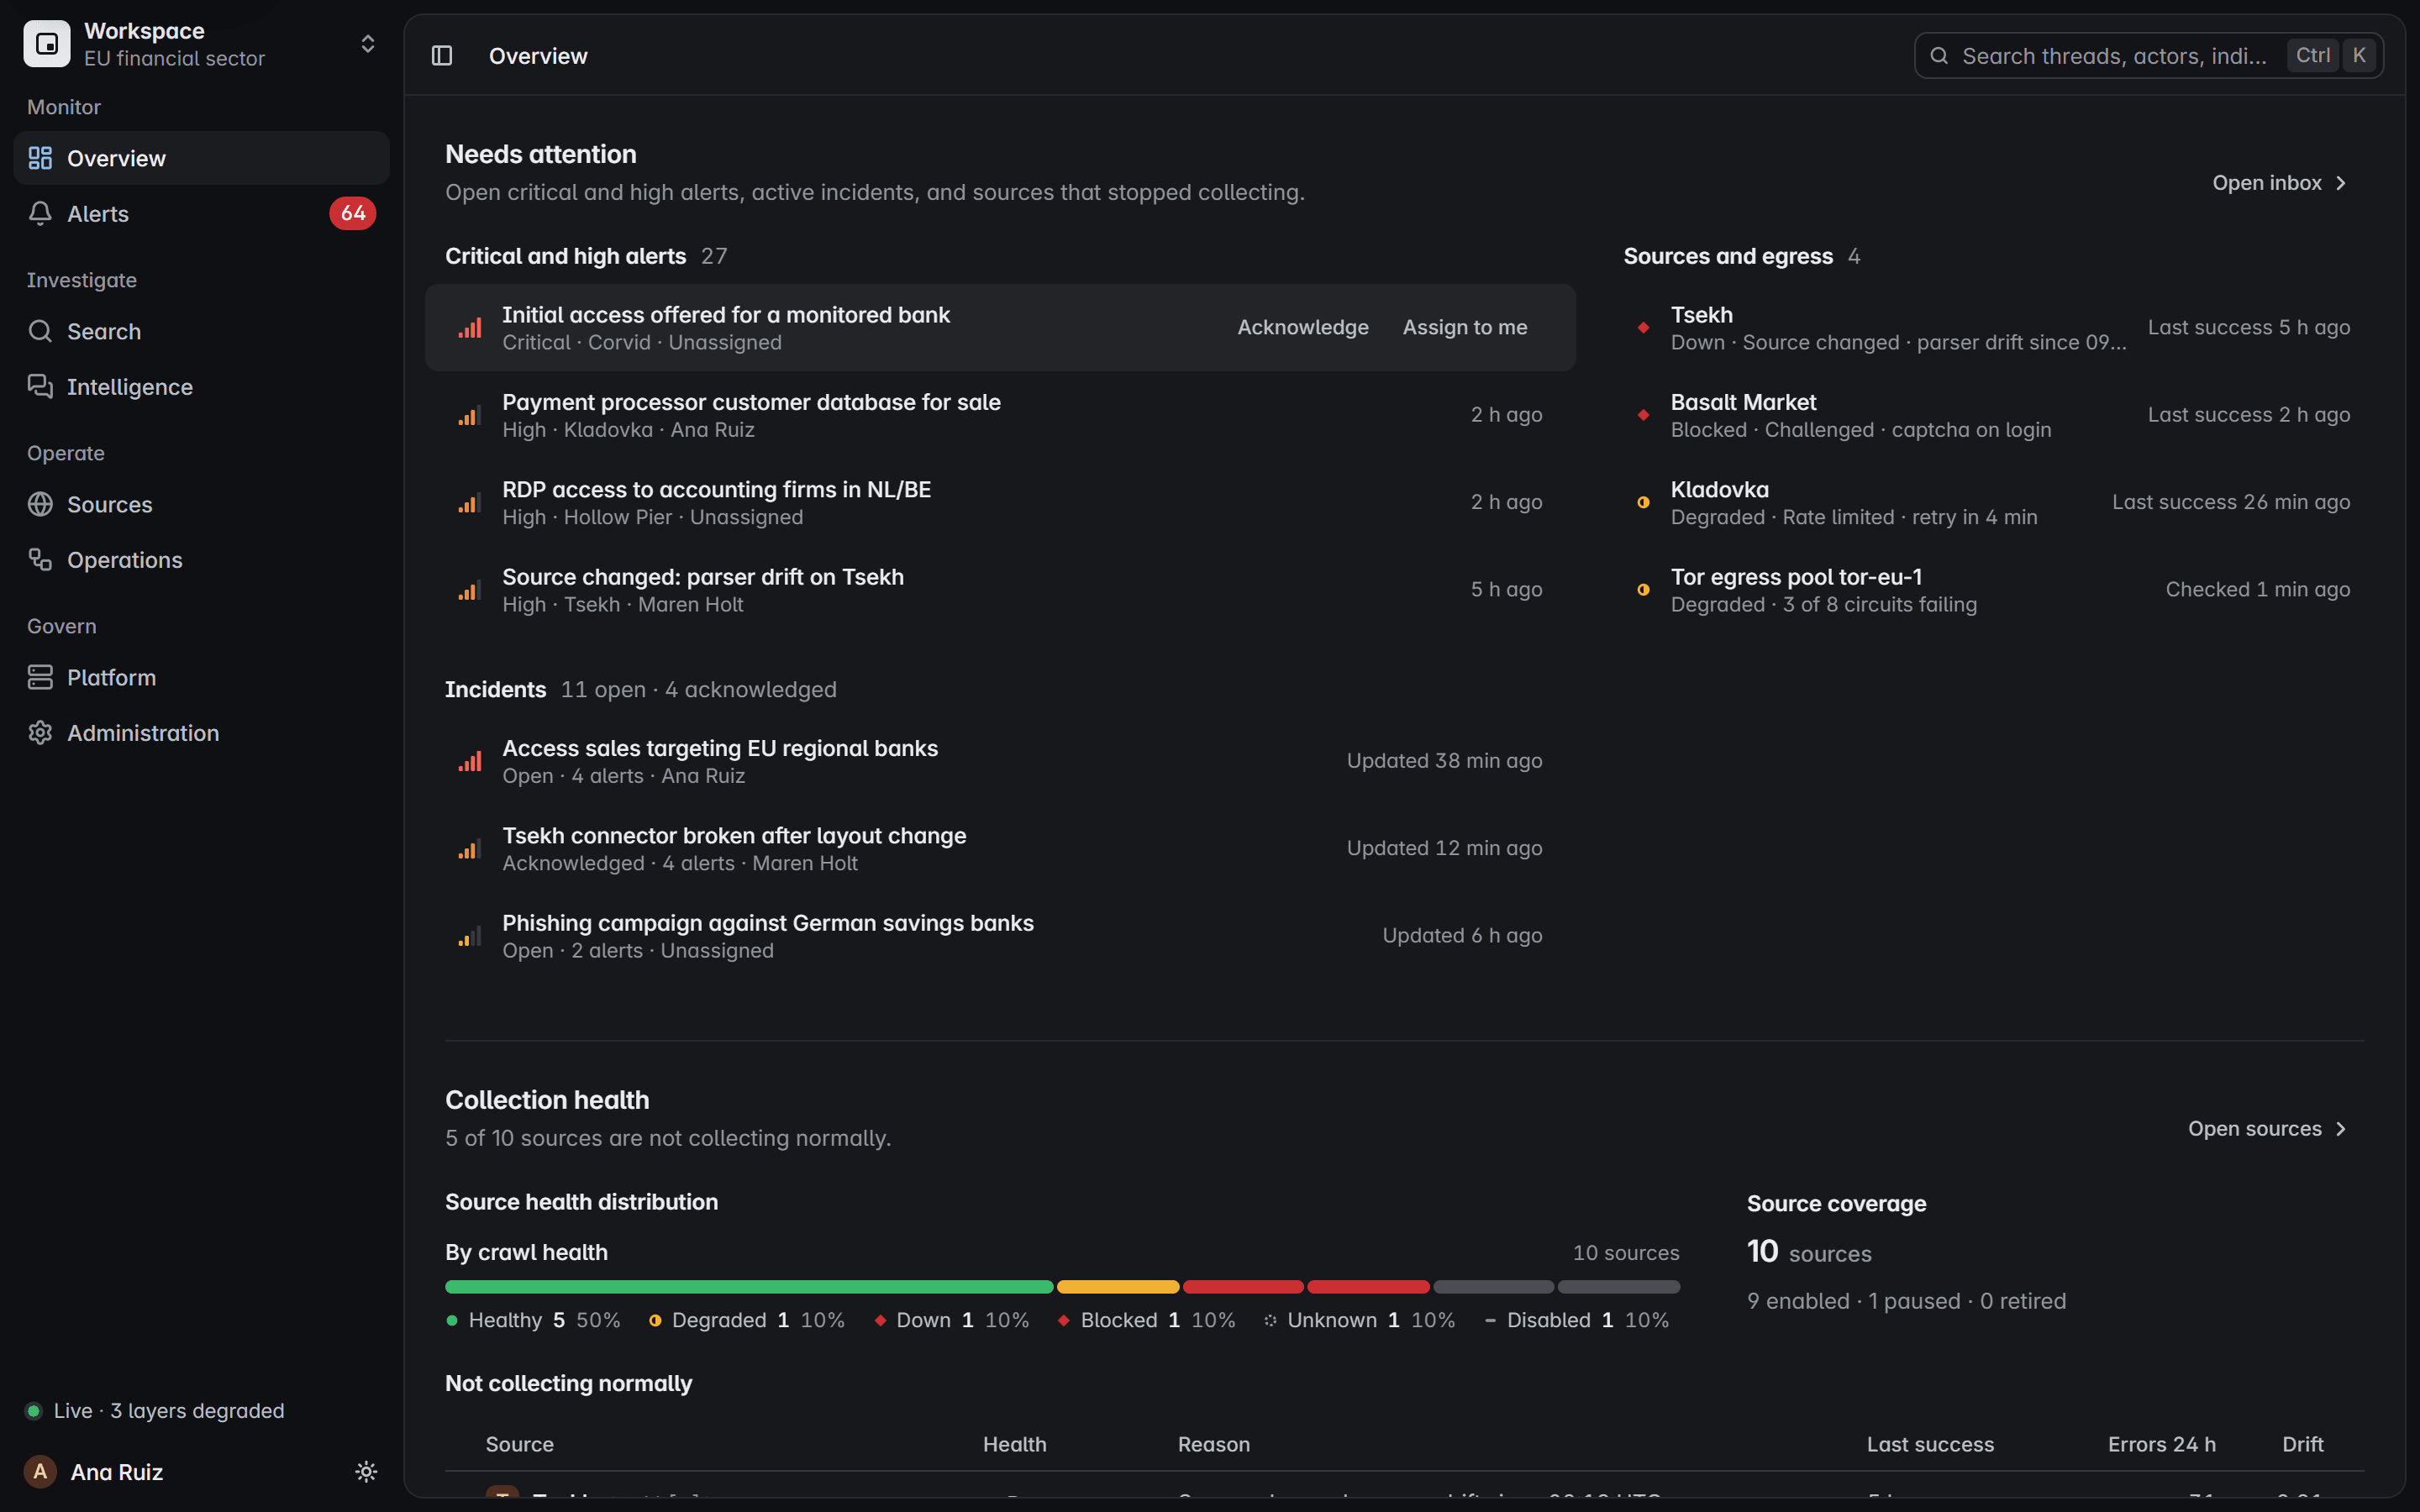
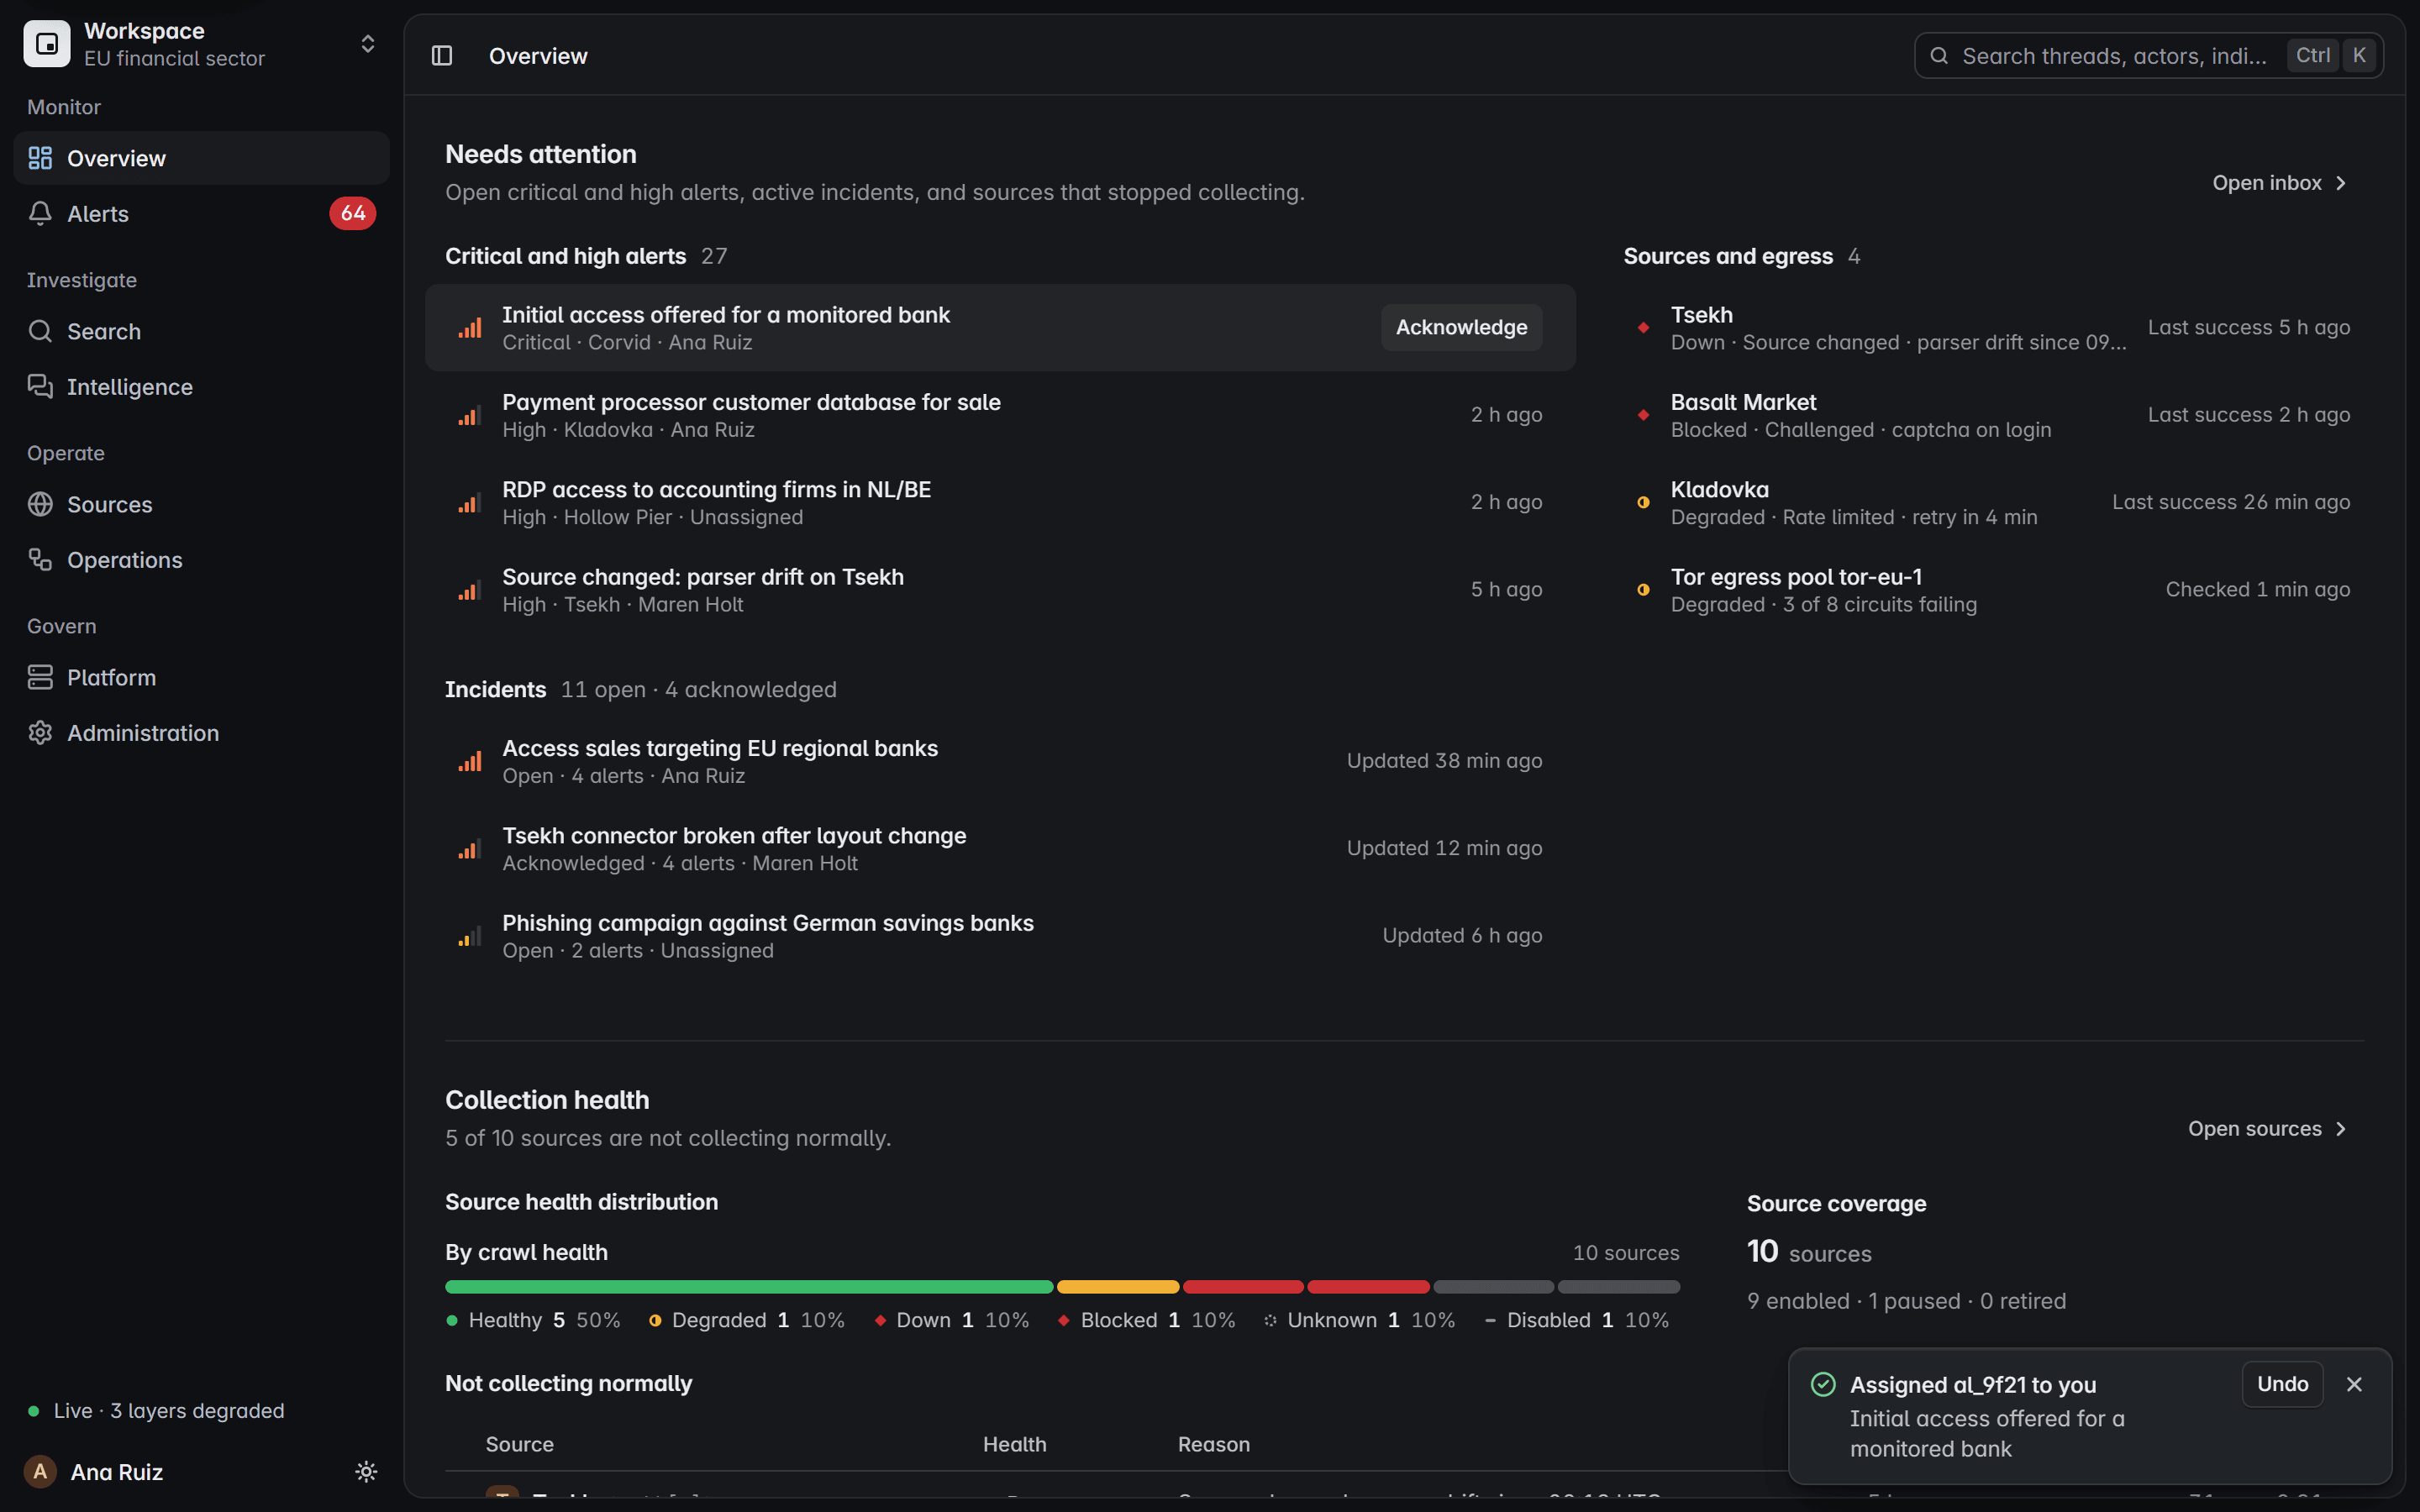
Eine Watchlist trifft einen Beitrag. Der Alarm kommt mit seinem Schweregrad, erhält einen Bearbeiter und gehört zu einem Incident. Webhooks informieren Ihre eigenen Tools.
Watchlists für Marken, Domains, Schlüsselwörter, Akteure und Indikatoren greifen deterministisch und lassen sich über alles bereits Gesammelte erneut abspielen.
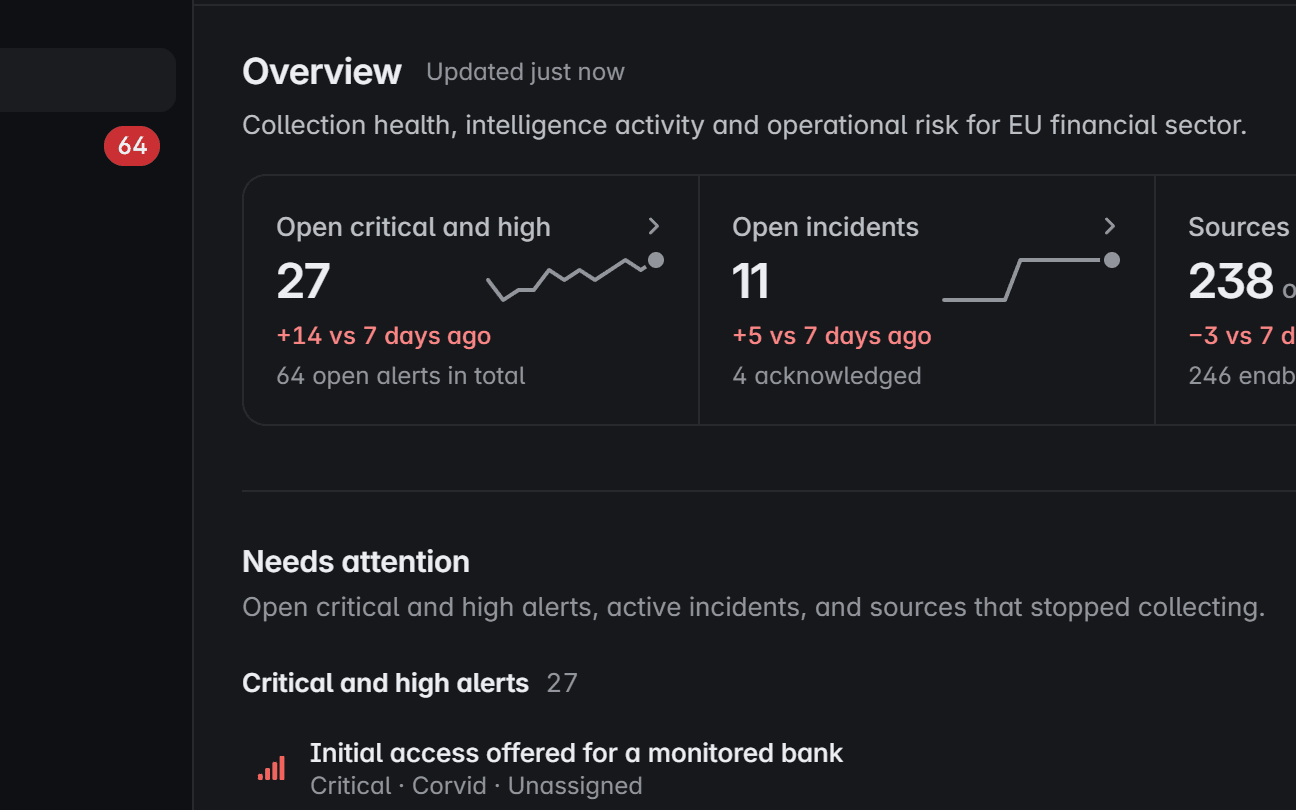
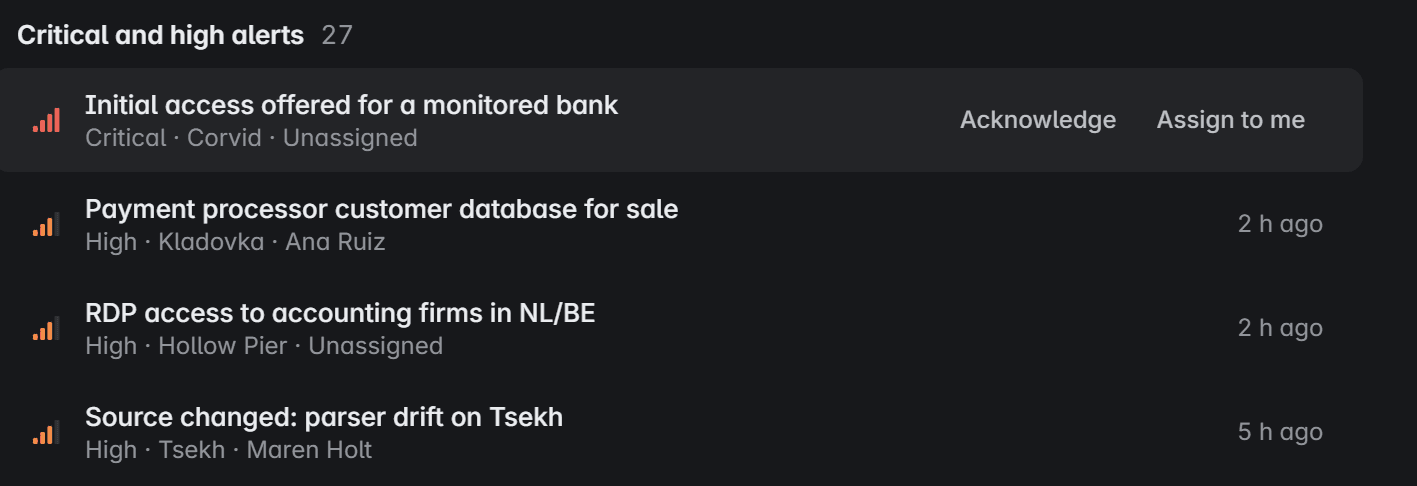
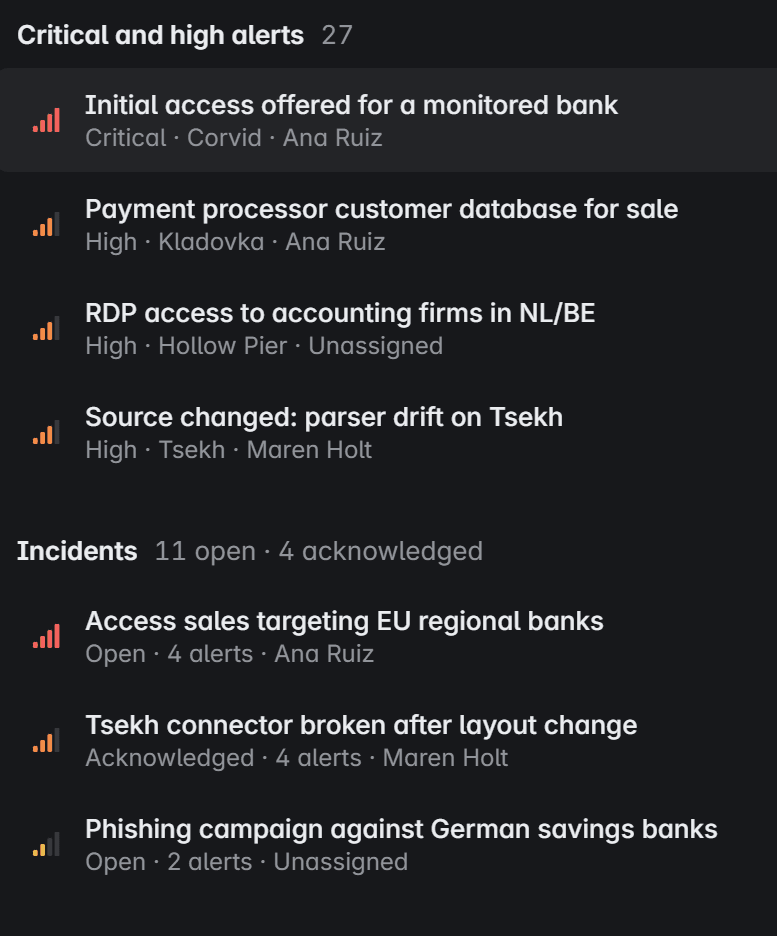
Kritische und hohe Alarme warten unter Handlungsbedarf, schwerste zuerst, mit Quelle und Alter.
Weisen Sie den Alarm sich oder einer Kollegin zu. Zuweisen, Quittieren und Schließen werden im Audit-Trail festgehalten.
Zusammengehörige Alarme werden zu einem Incident gebündelt, mit eigenem Bearbeiter und Status.
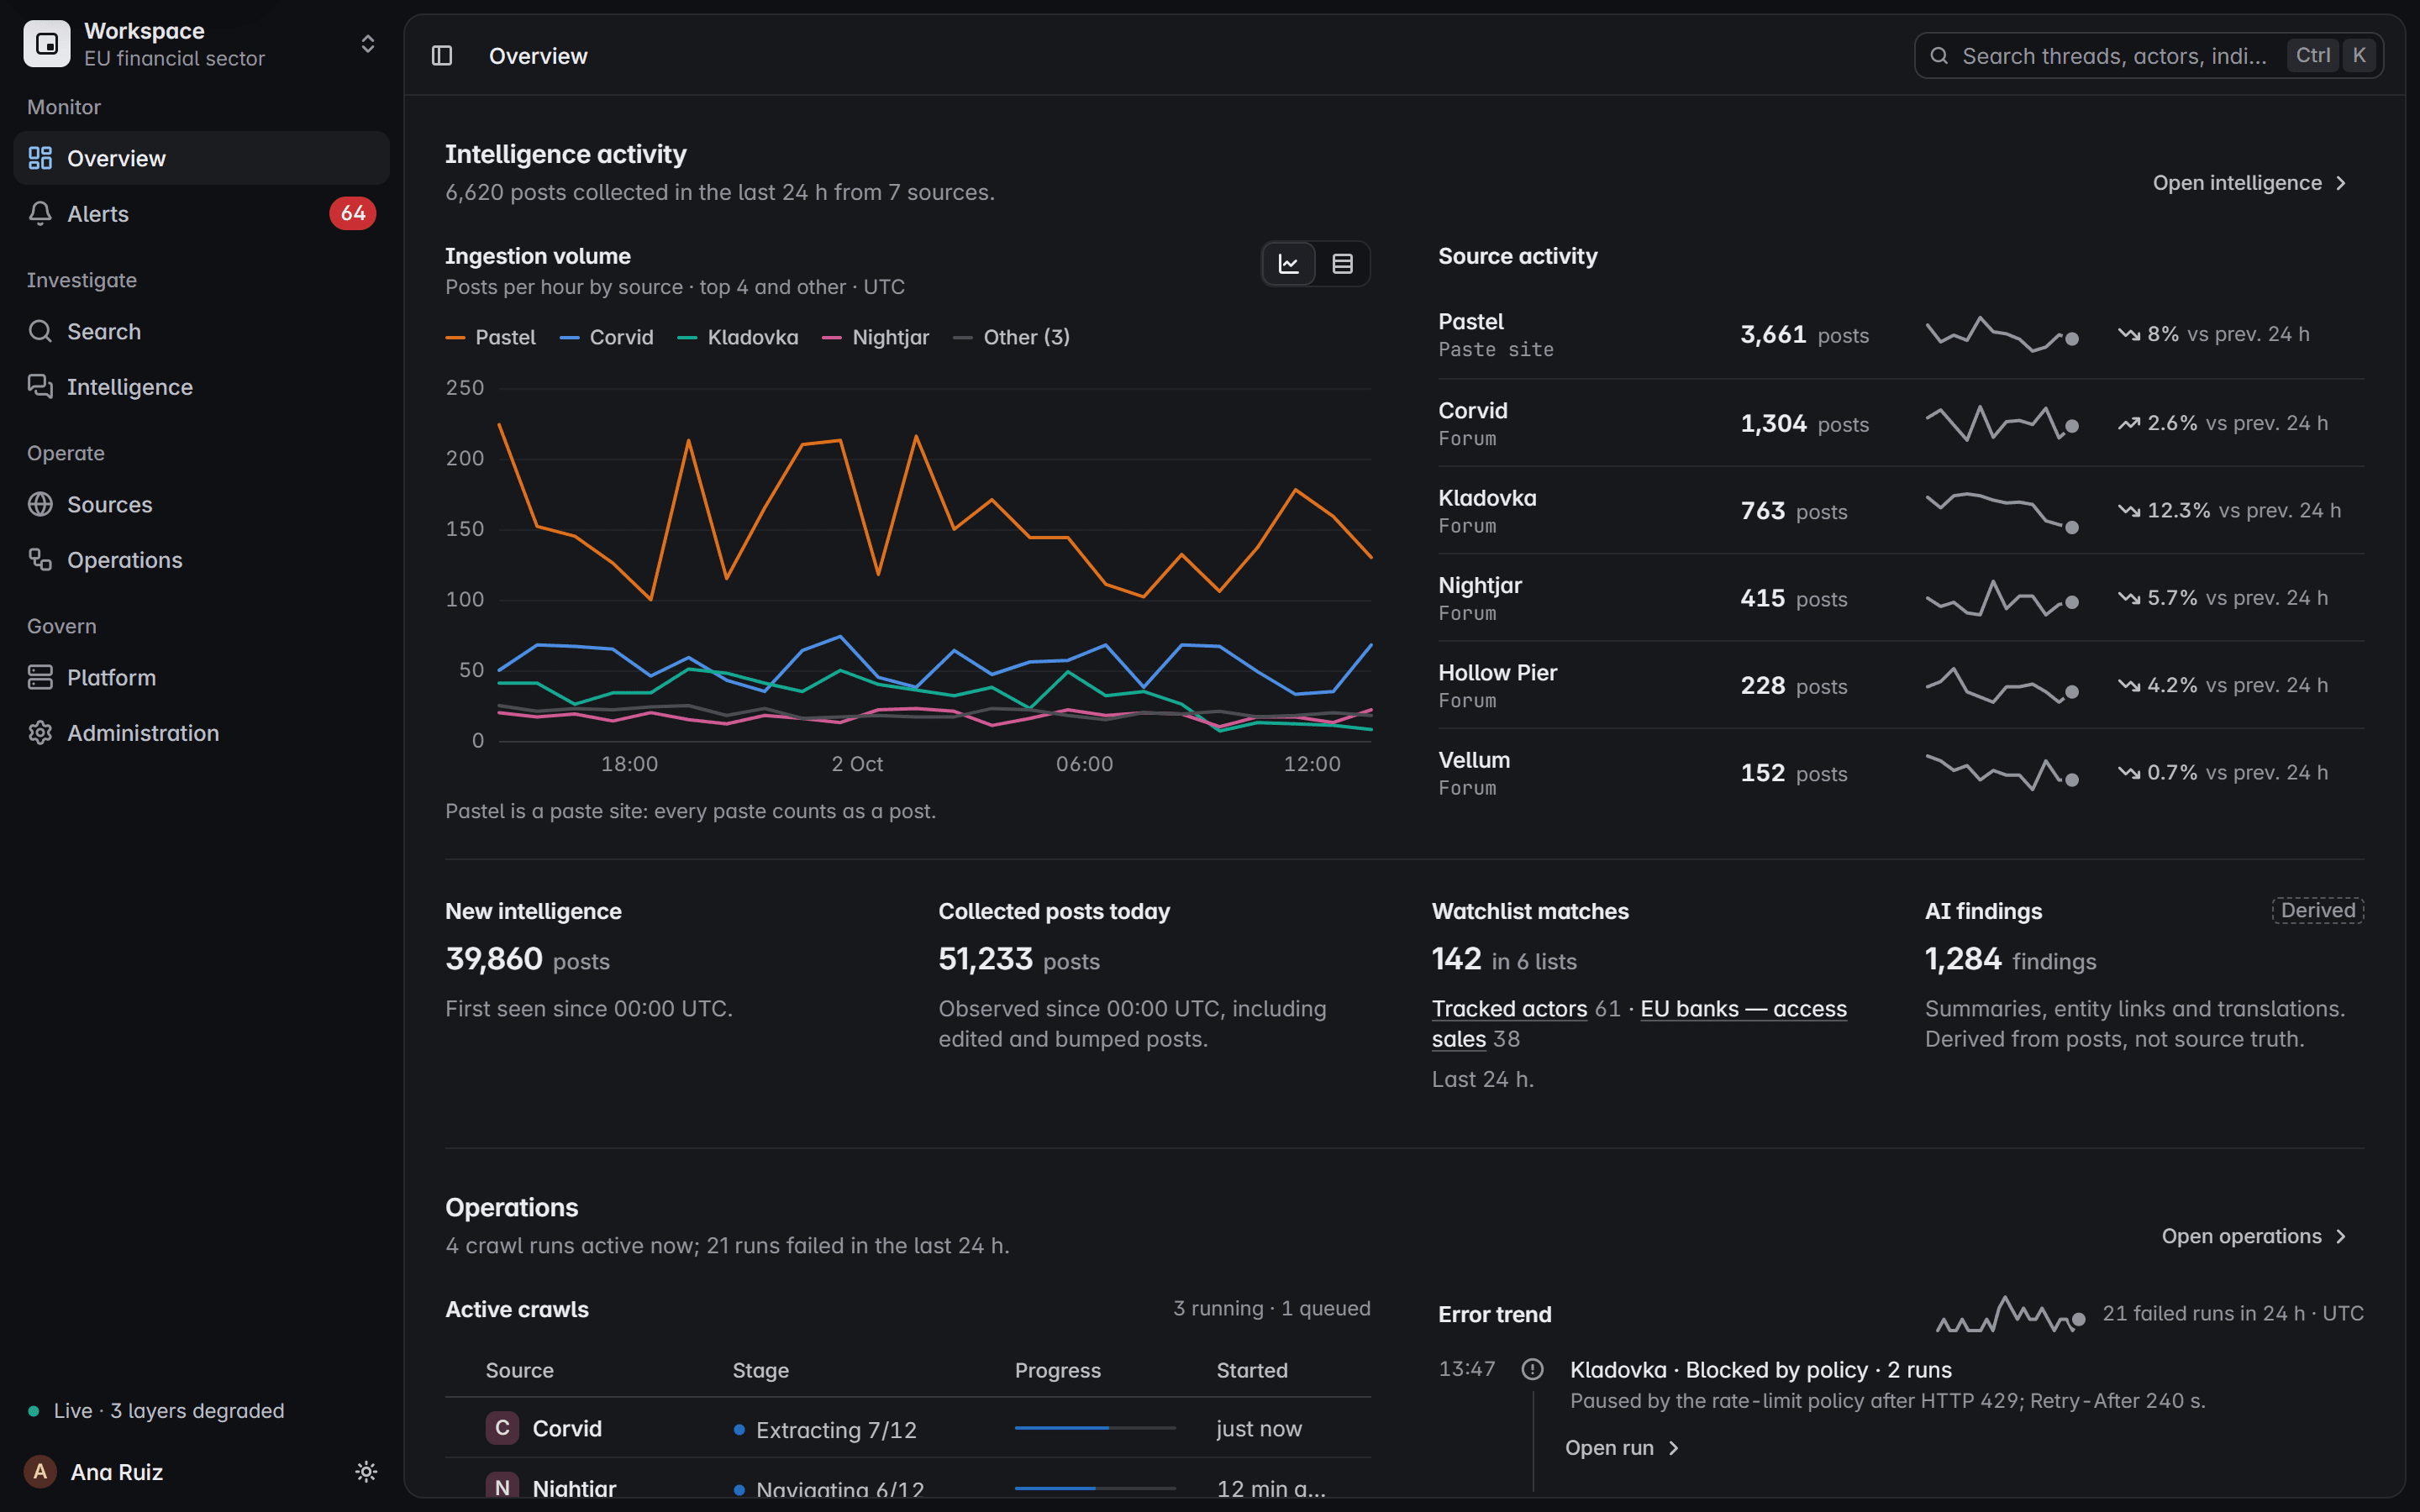
Produktansicht mit fiktiven Daten
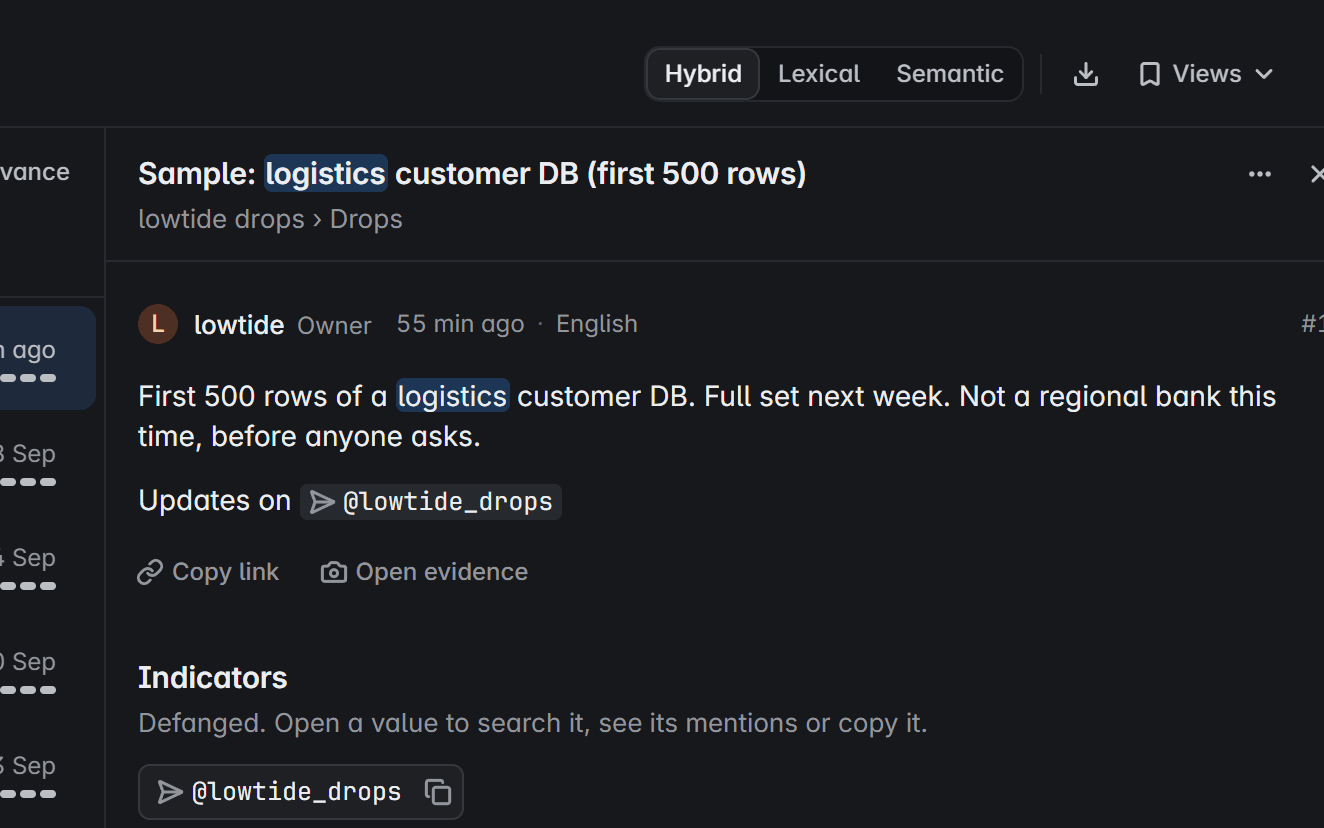
Beobachten Sie Ihre Markennamen, Domains und die Begriffe, mit denen Betrug arbeitet. Phishing-Kits, Lookalike-Domains und Angebote von Kundendaten kommen mit ihren Nachweisen.
Der Akteur hinter einem Phishing-Kit, der Thread, der es verkauft, und die Lookalike-Domain, defanged, damit sich nichts versehentlich öffnet.
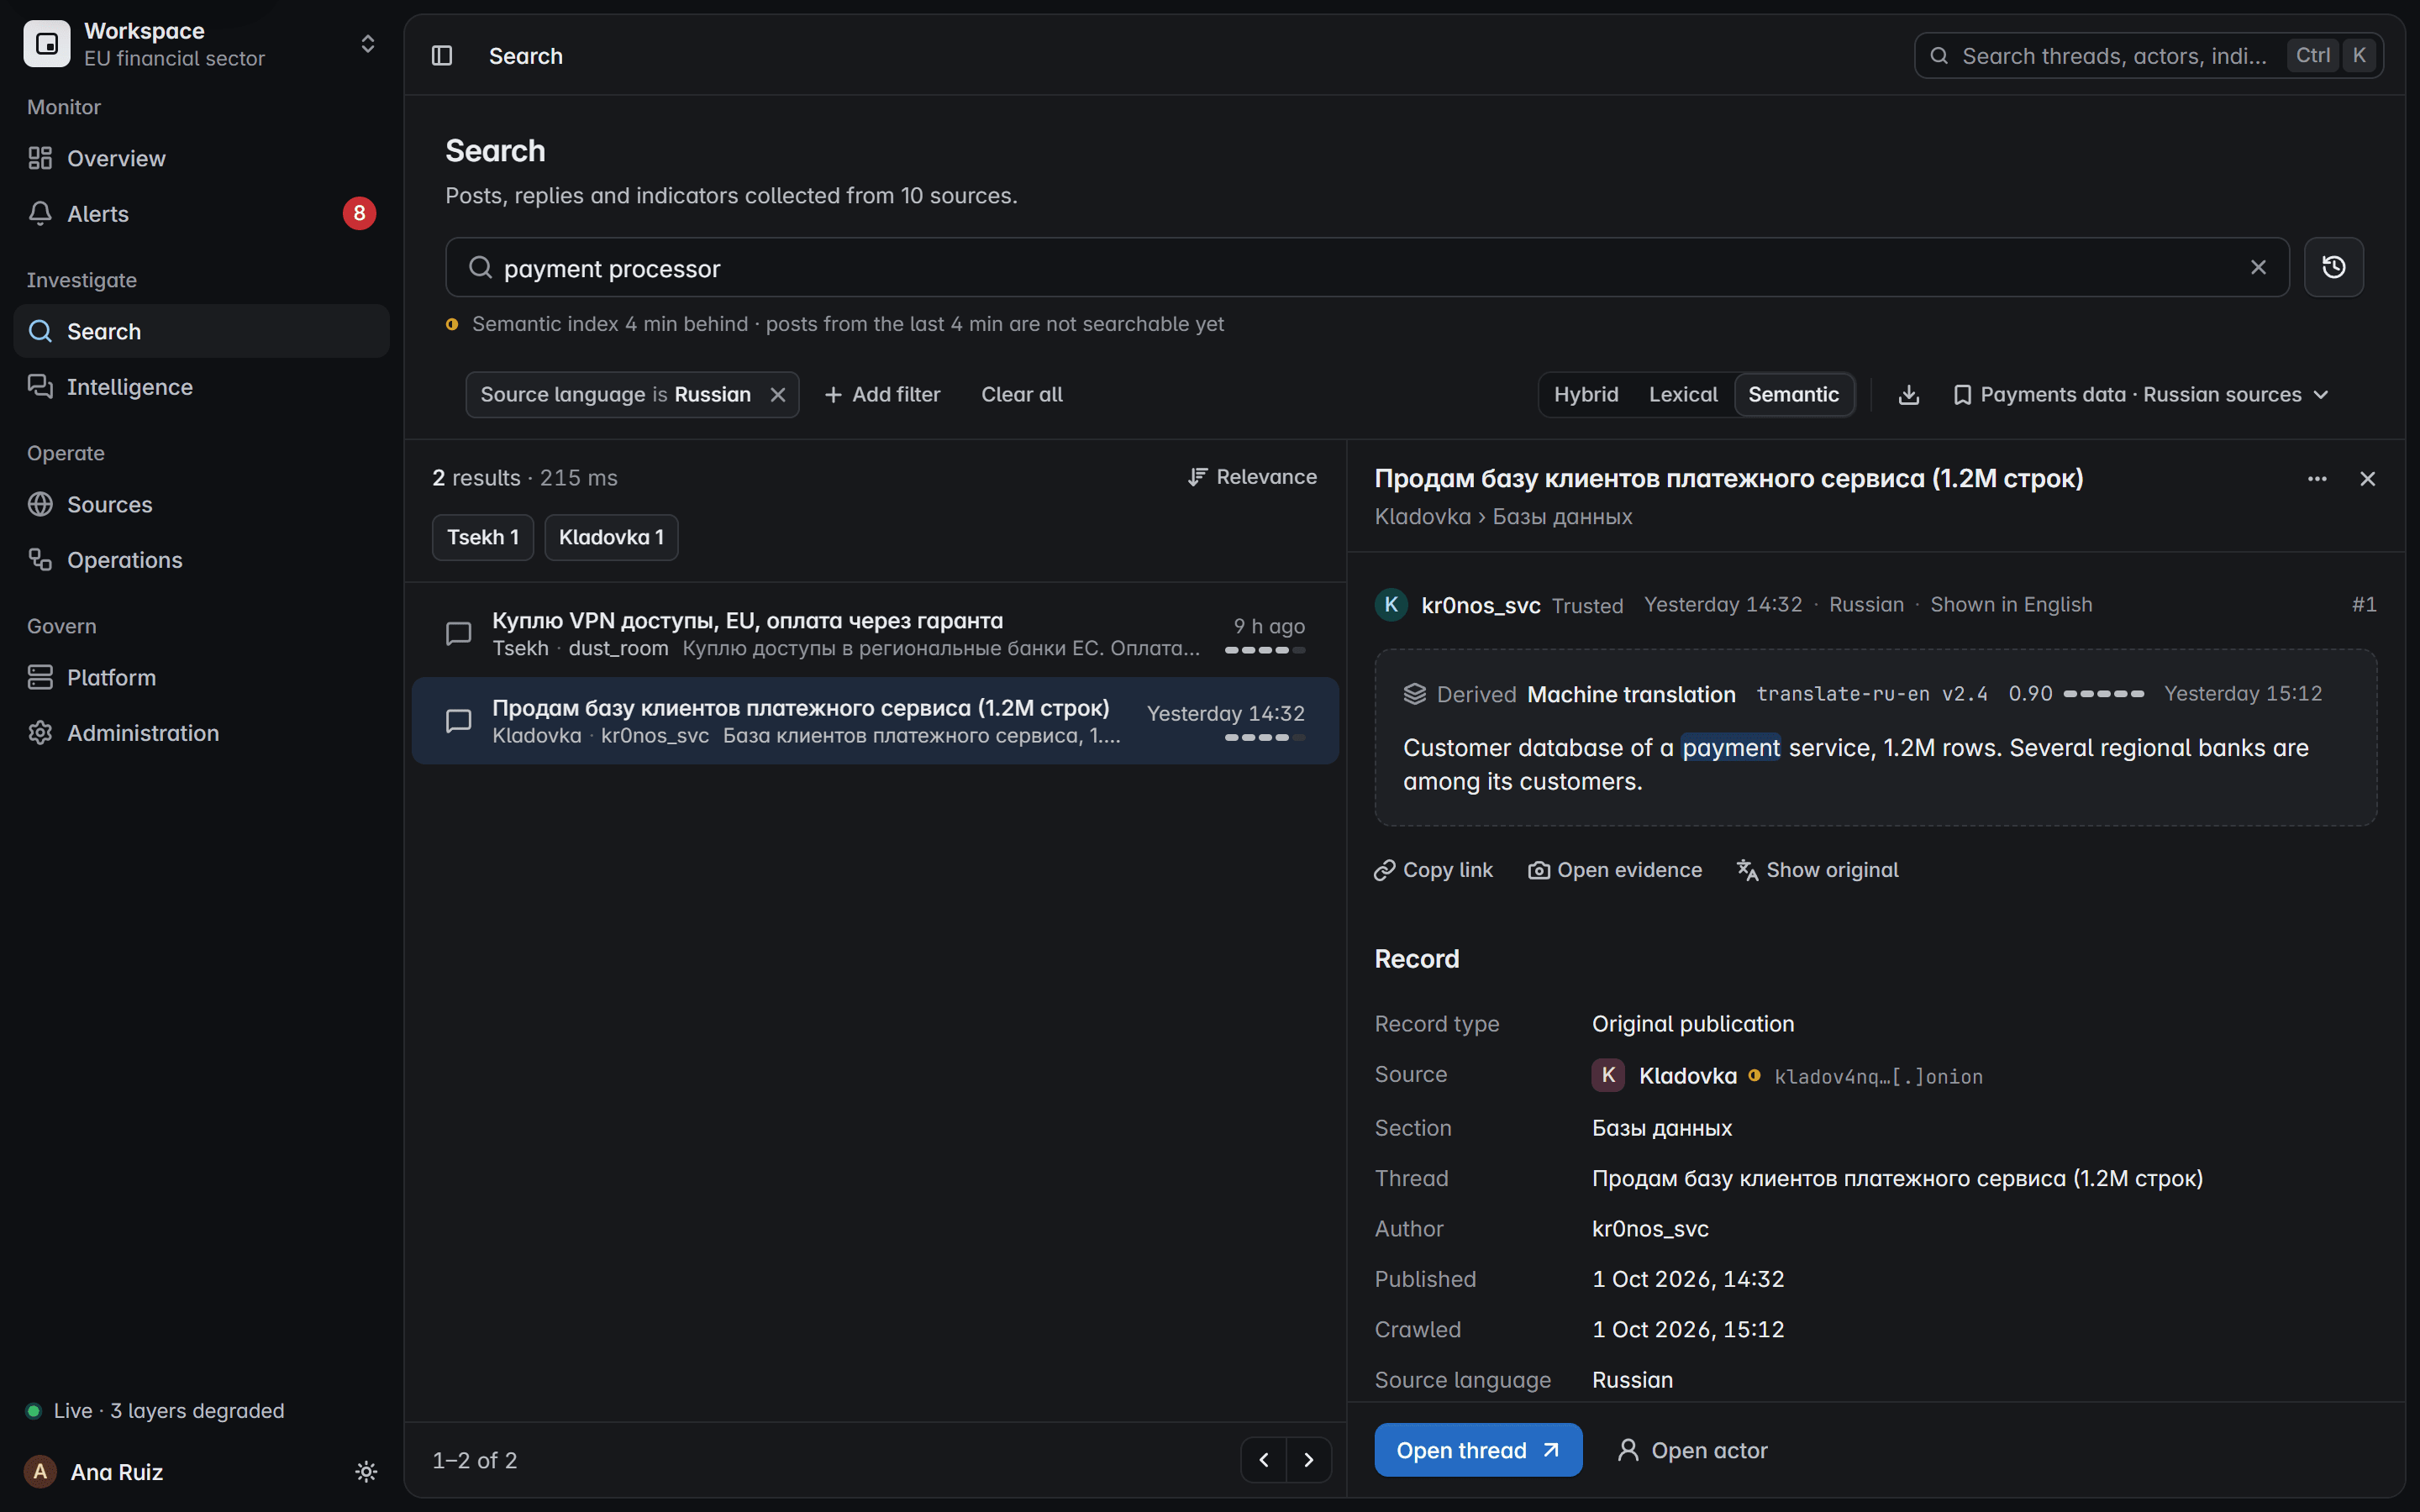
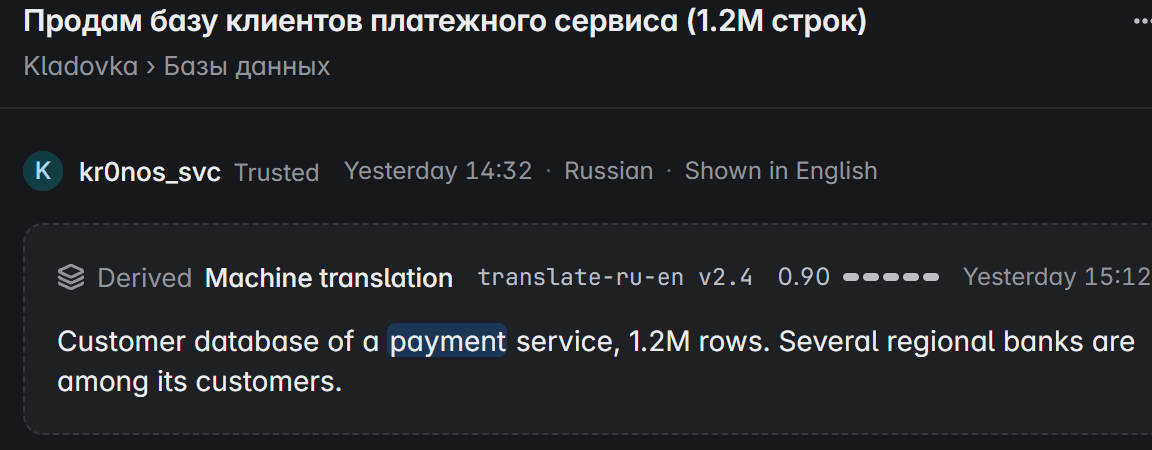
Ein russischsprachiger Verkauf der Kundendaten eines Zahlungsdienstes, maschinell übersetzt und als abgeleitet gekennzeichnet, das Original einen Klick entfernt.
Produktansicht mit fiktiven Daten
Wenn ein Incident beginnt, rekonstruieren Sie das Gespräch aus dem Datensatz: der Originaltext, beide Zeitstempel, die Historie des Autors und die versiegelte Erfassung.
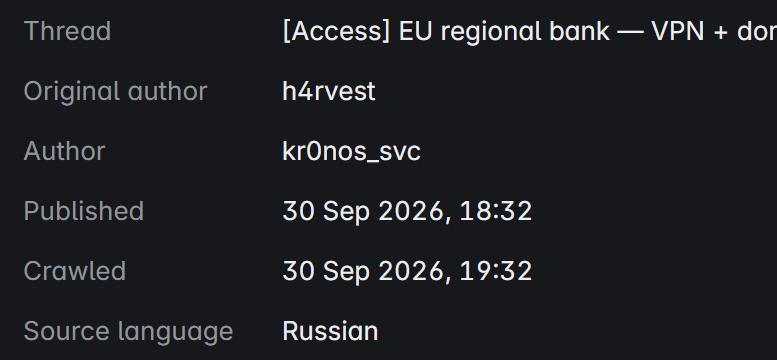
Der Beitrag in seiner Originalsprache, mit defanged Indikatoren und der Erfassung einen Klick entfernt.
Veröffentlicht ist die Zeit, die die Quelle zeigt. Gecrawlt ist der Zeitpunkt der Sammlung. Beide bleiben erhalten.
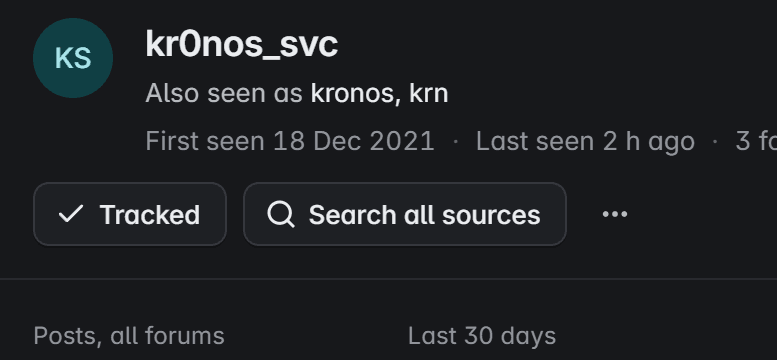
Aliasse, Foren, Ränge und Beitrittsdaten des Autors, wie jedes Forum sie meldet.
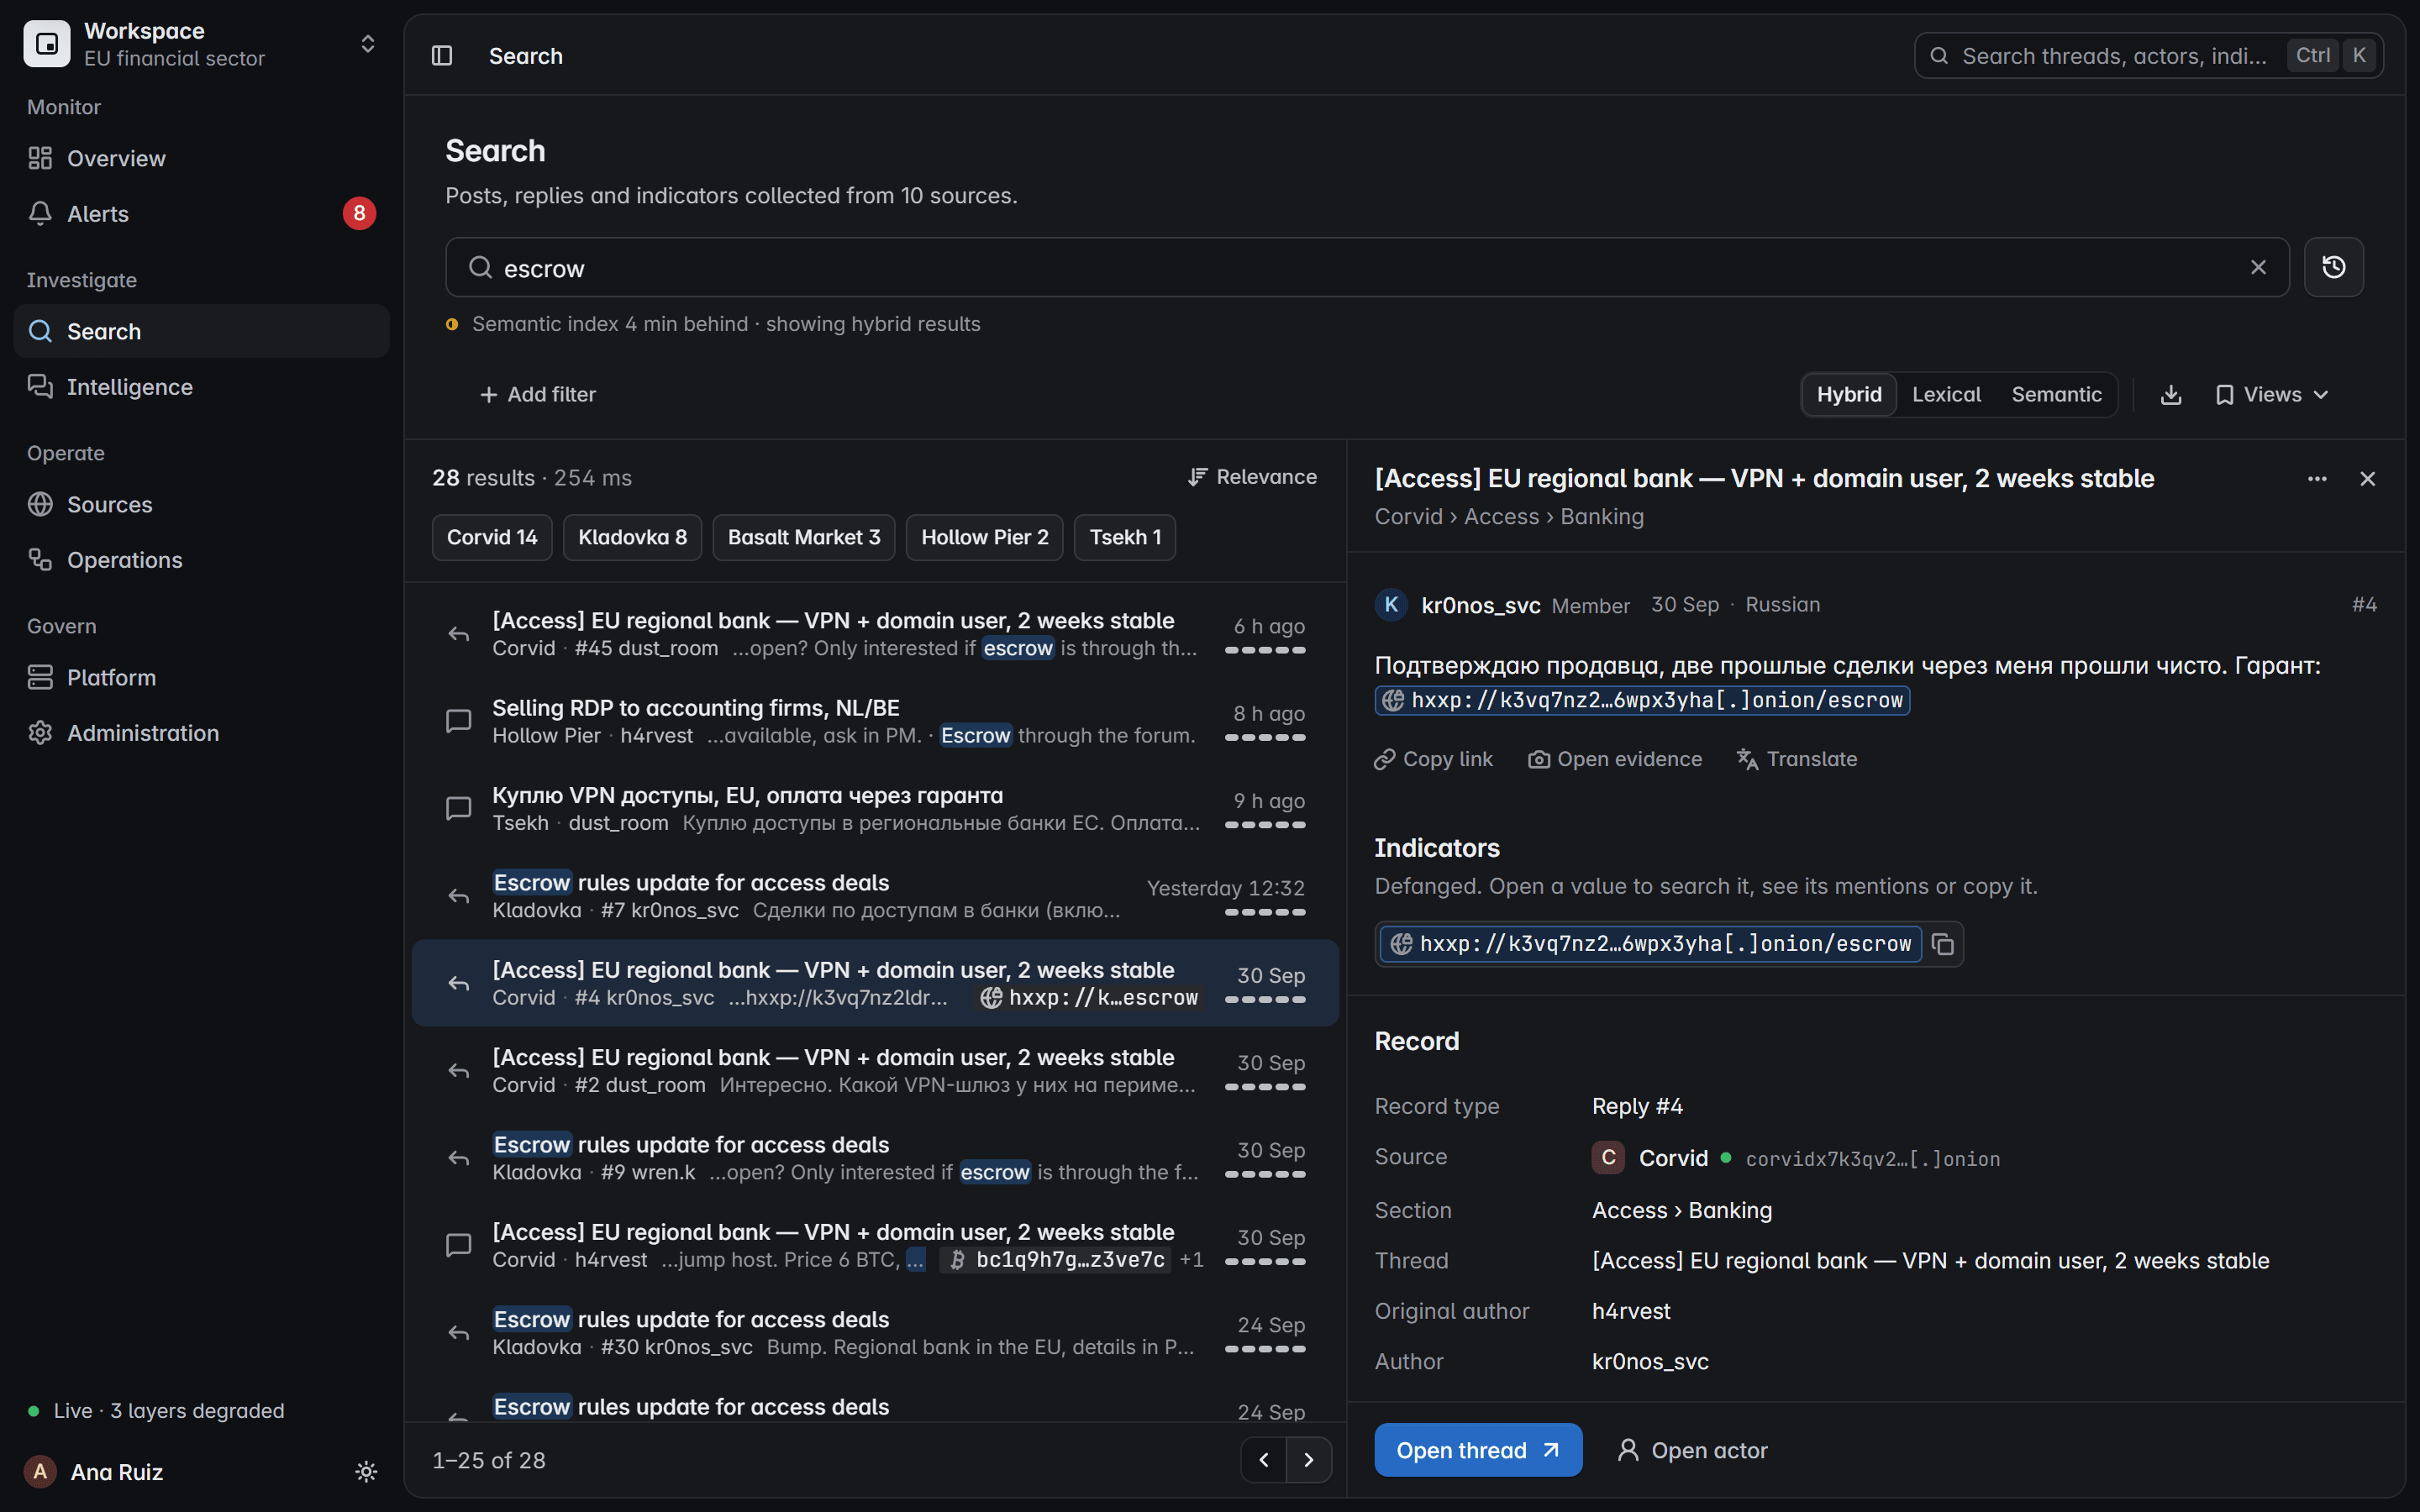
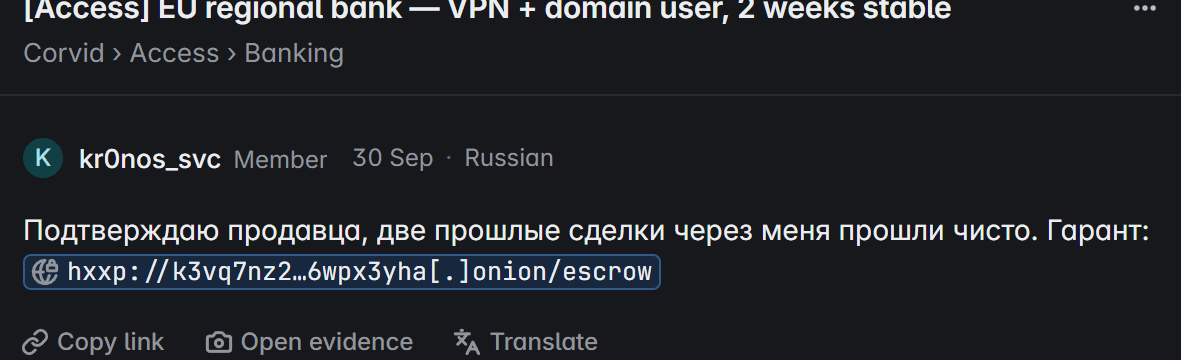
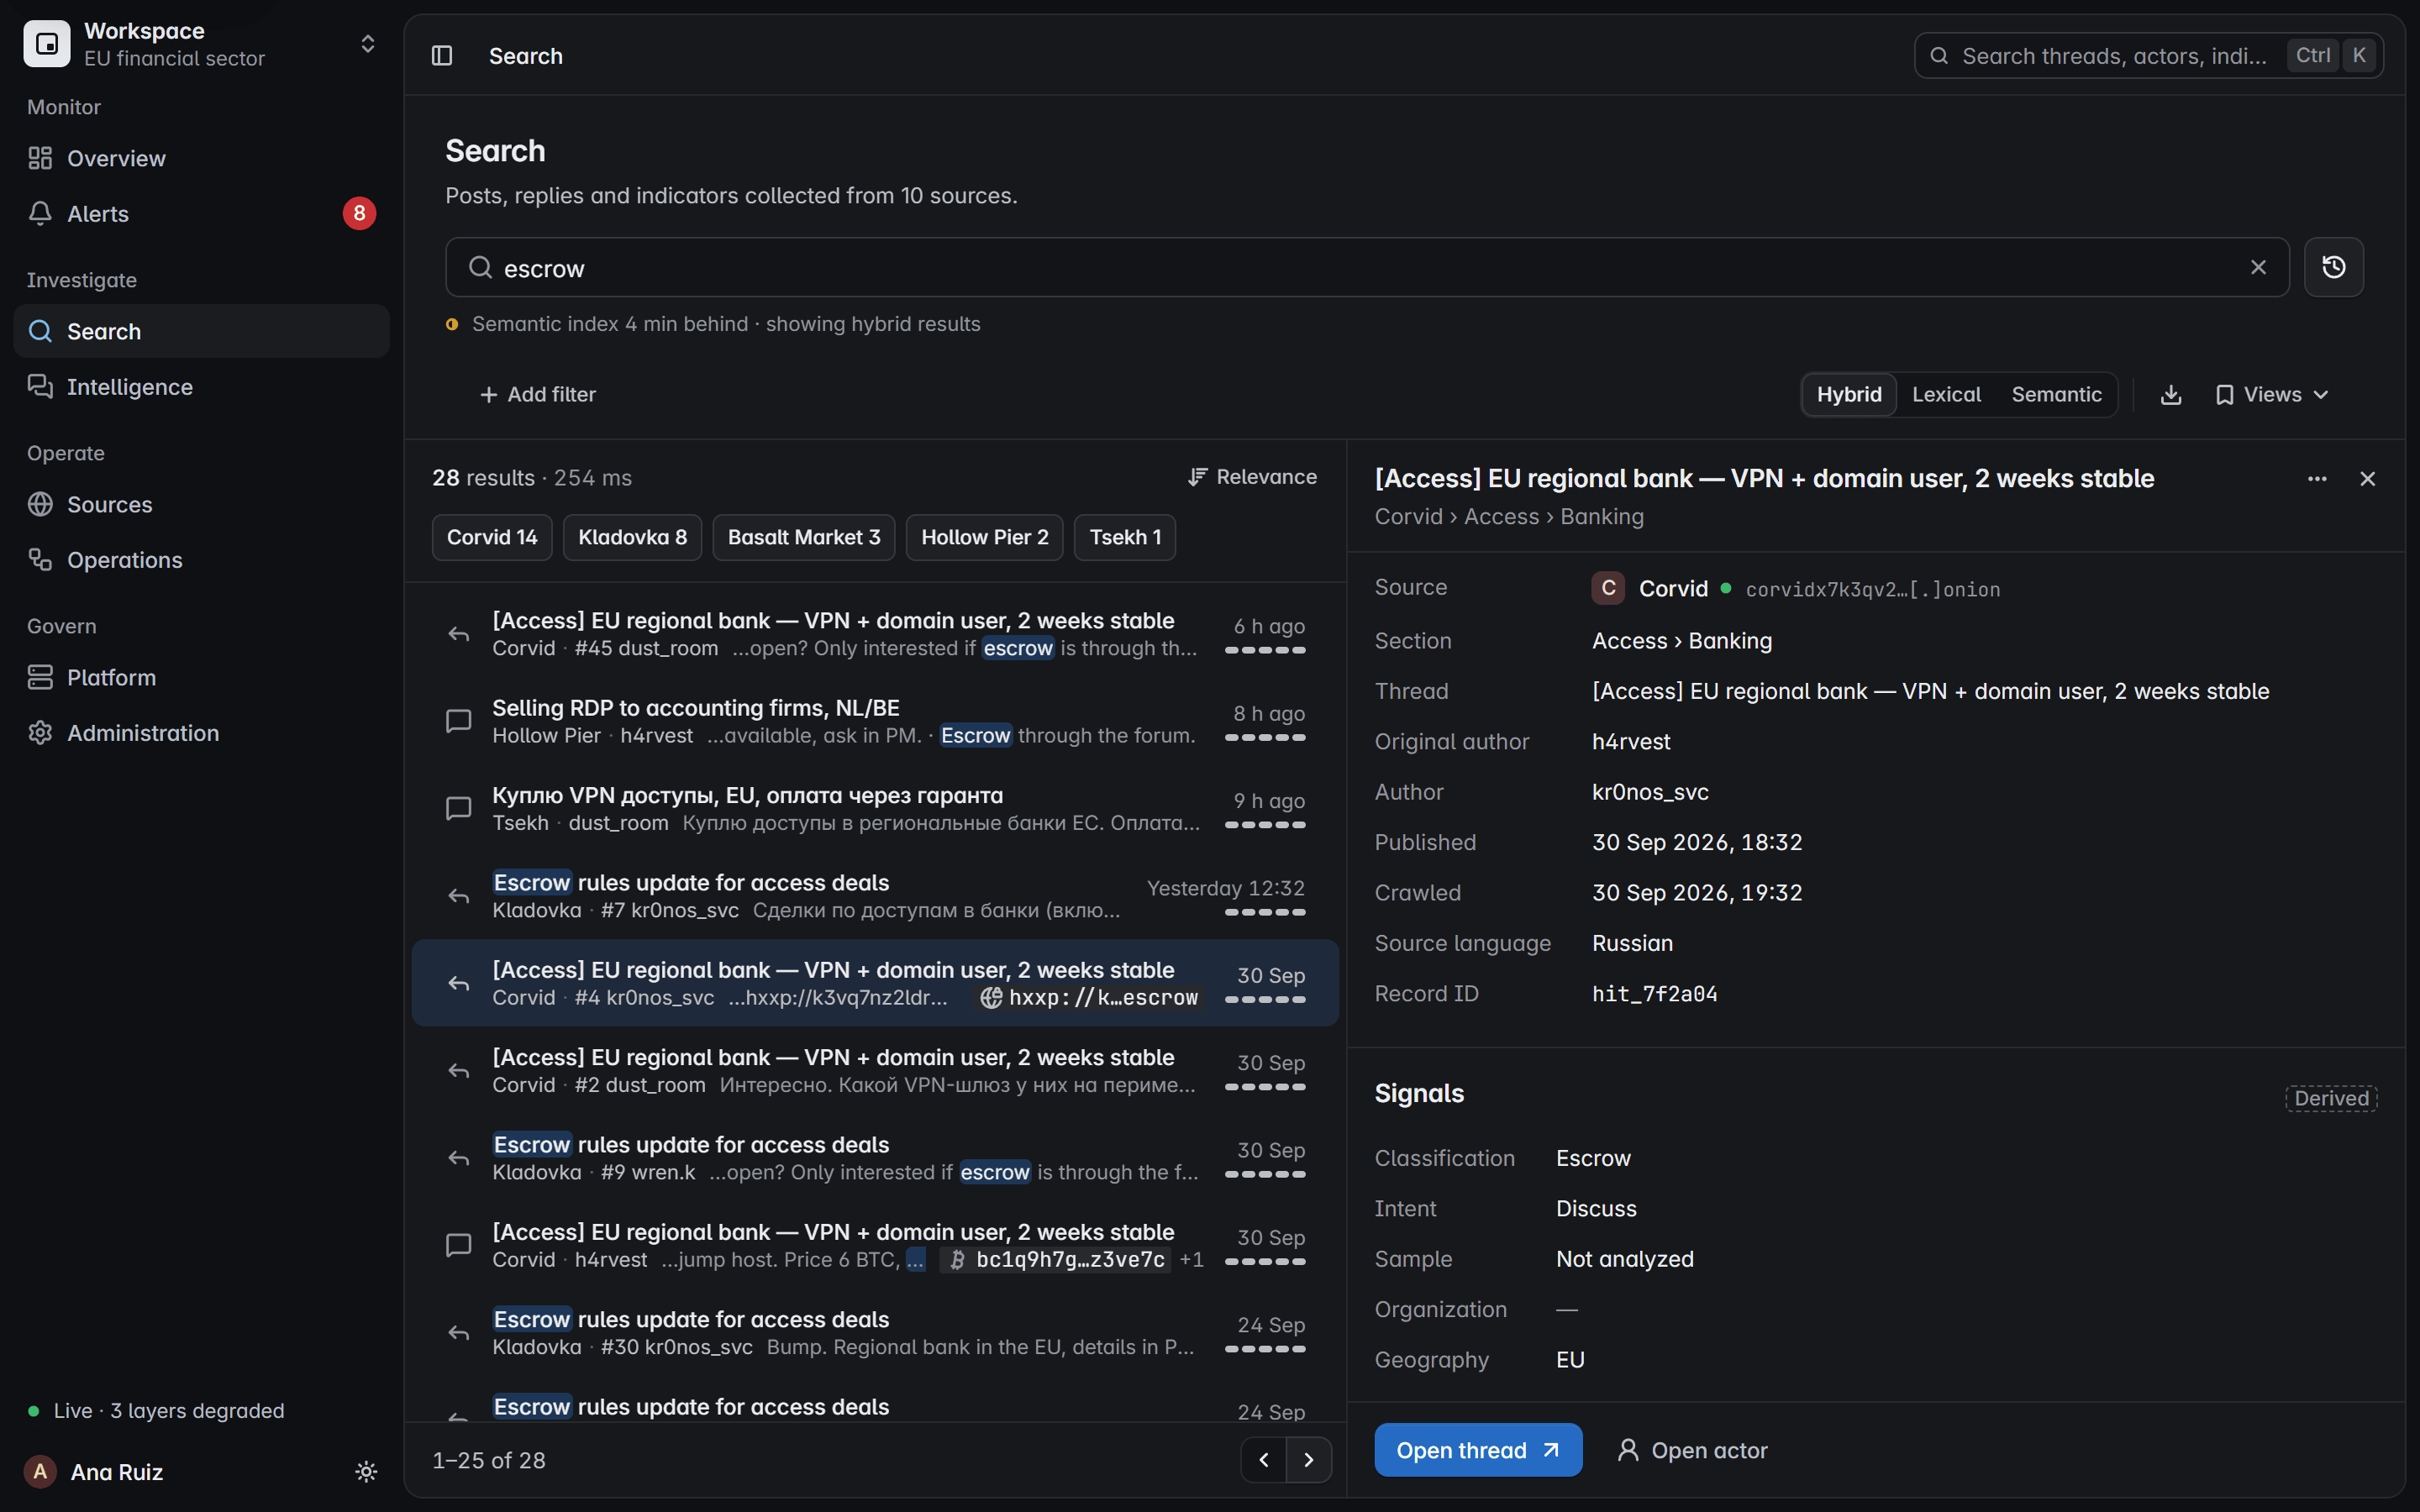
Nachweise bleiben versiegelt, nachvollziehbar und exportierbar, sodass der nächste Leser genau sieht, was Sie gesehen haben.
Produktansicht mit fiktiven Daten
Nehmen Sie Lieferanten und Partner wie jeden anderen Begriff in eine Watchlist auf. Zugangsverkäufe, Insider-Anwerbung und Leak-Site-Einträge, die sie nennen, lösen einen Alarm aus.
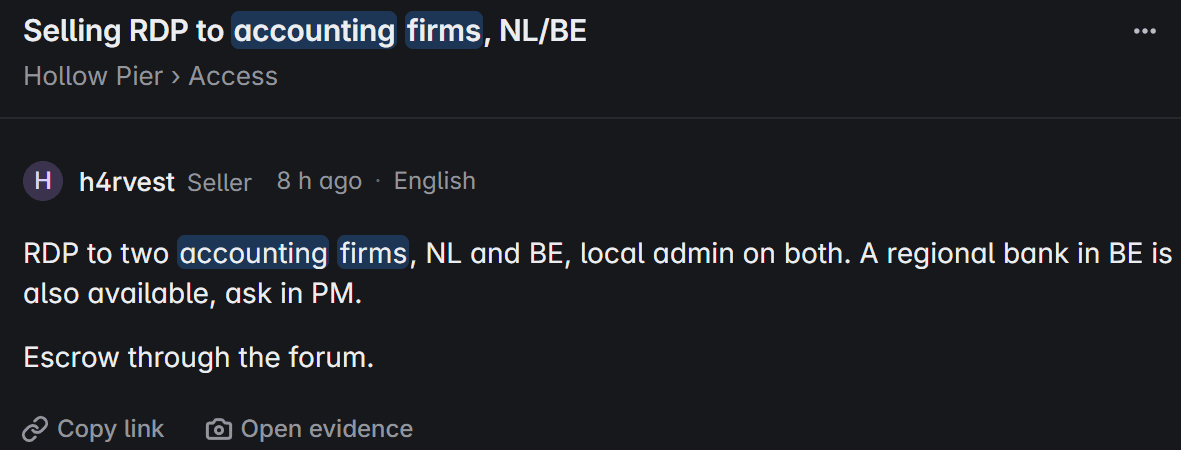
Fernzugang zu zwei Buchhaltungsfirmen, zum Verkauf angeboten, mit Escrow über das Forum.
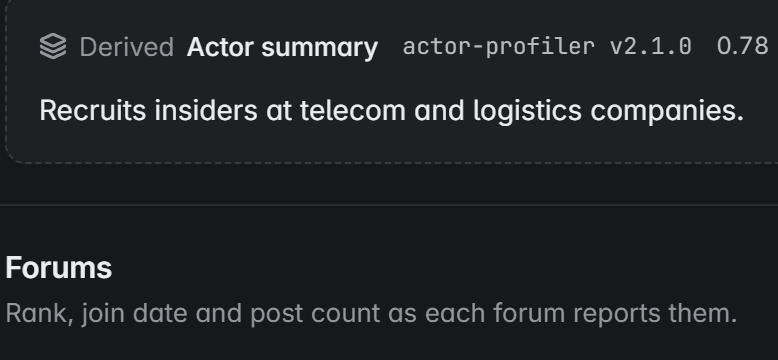
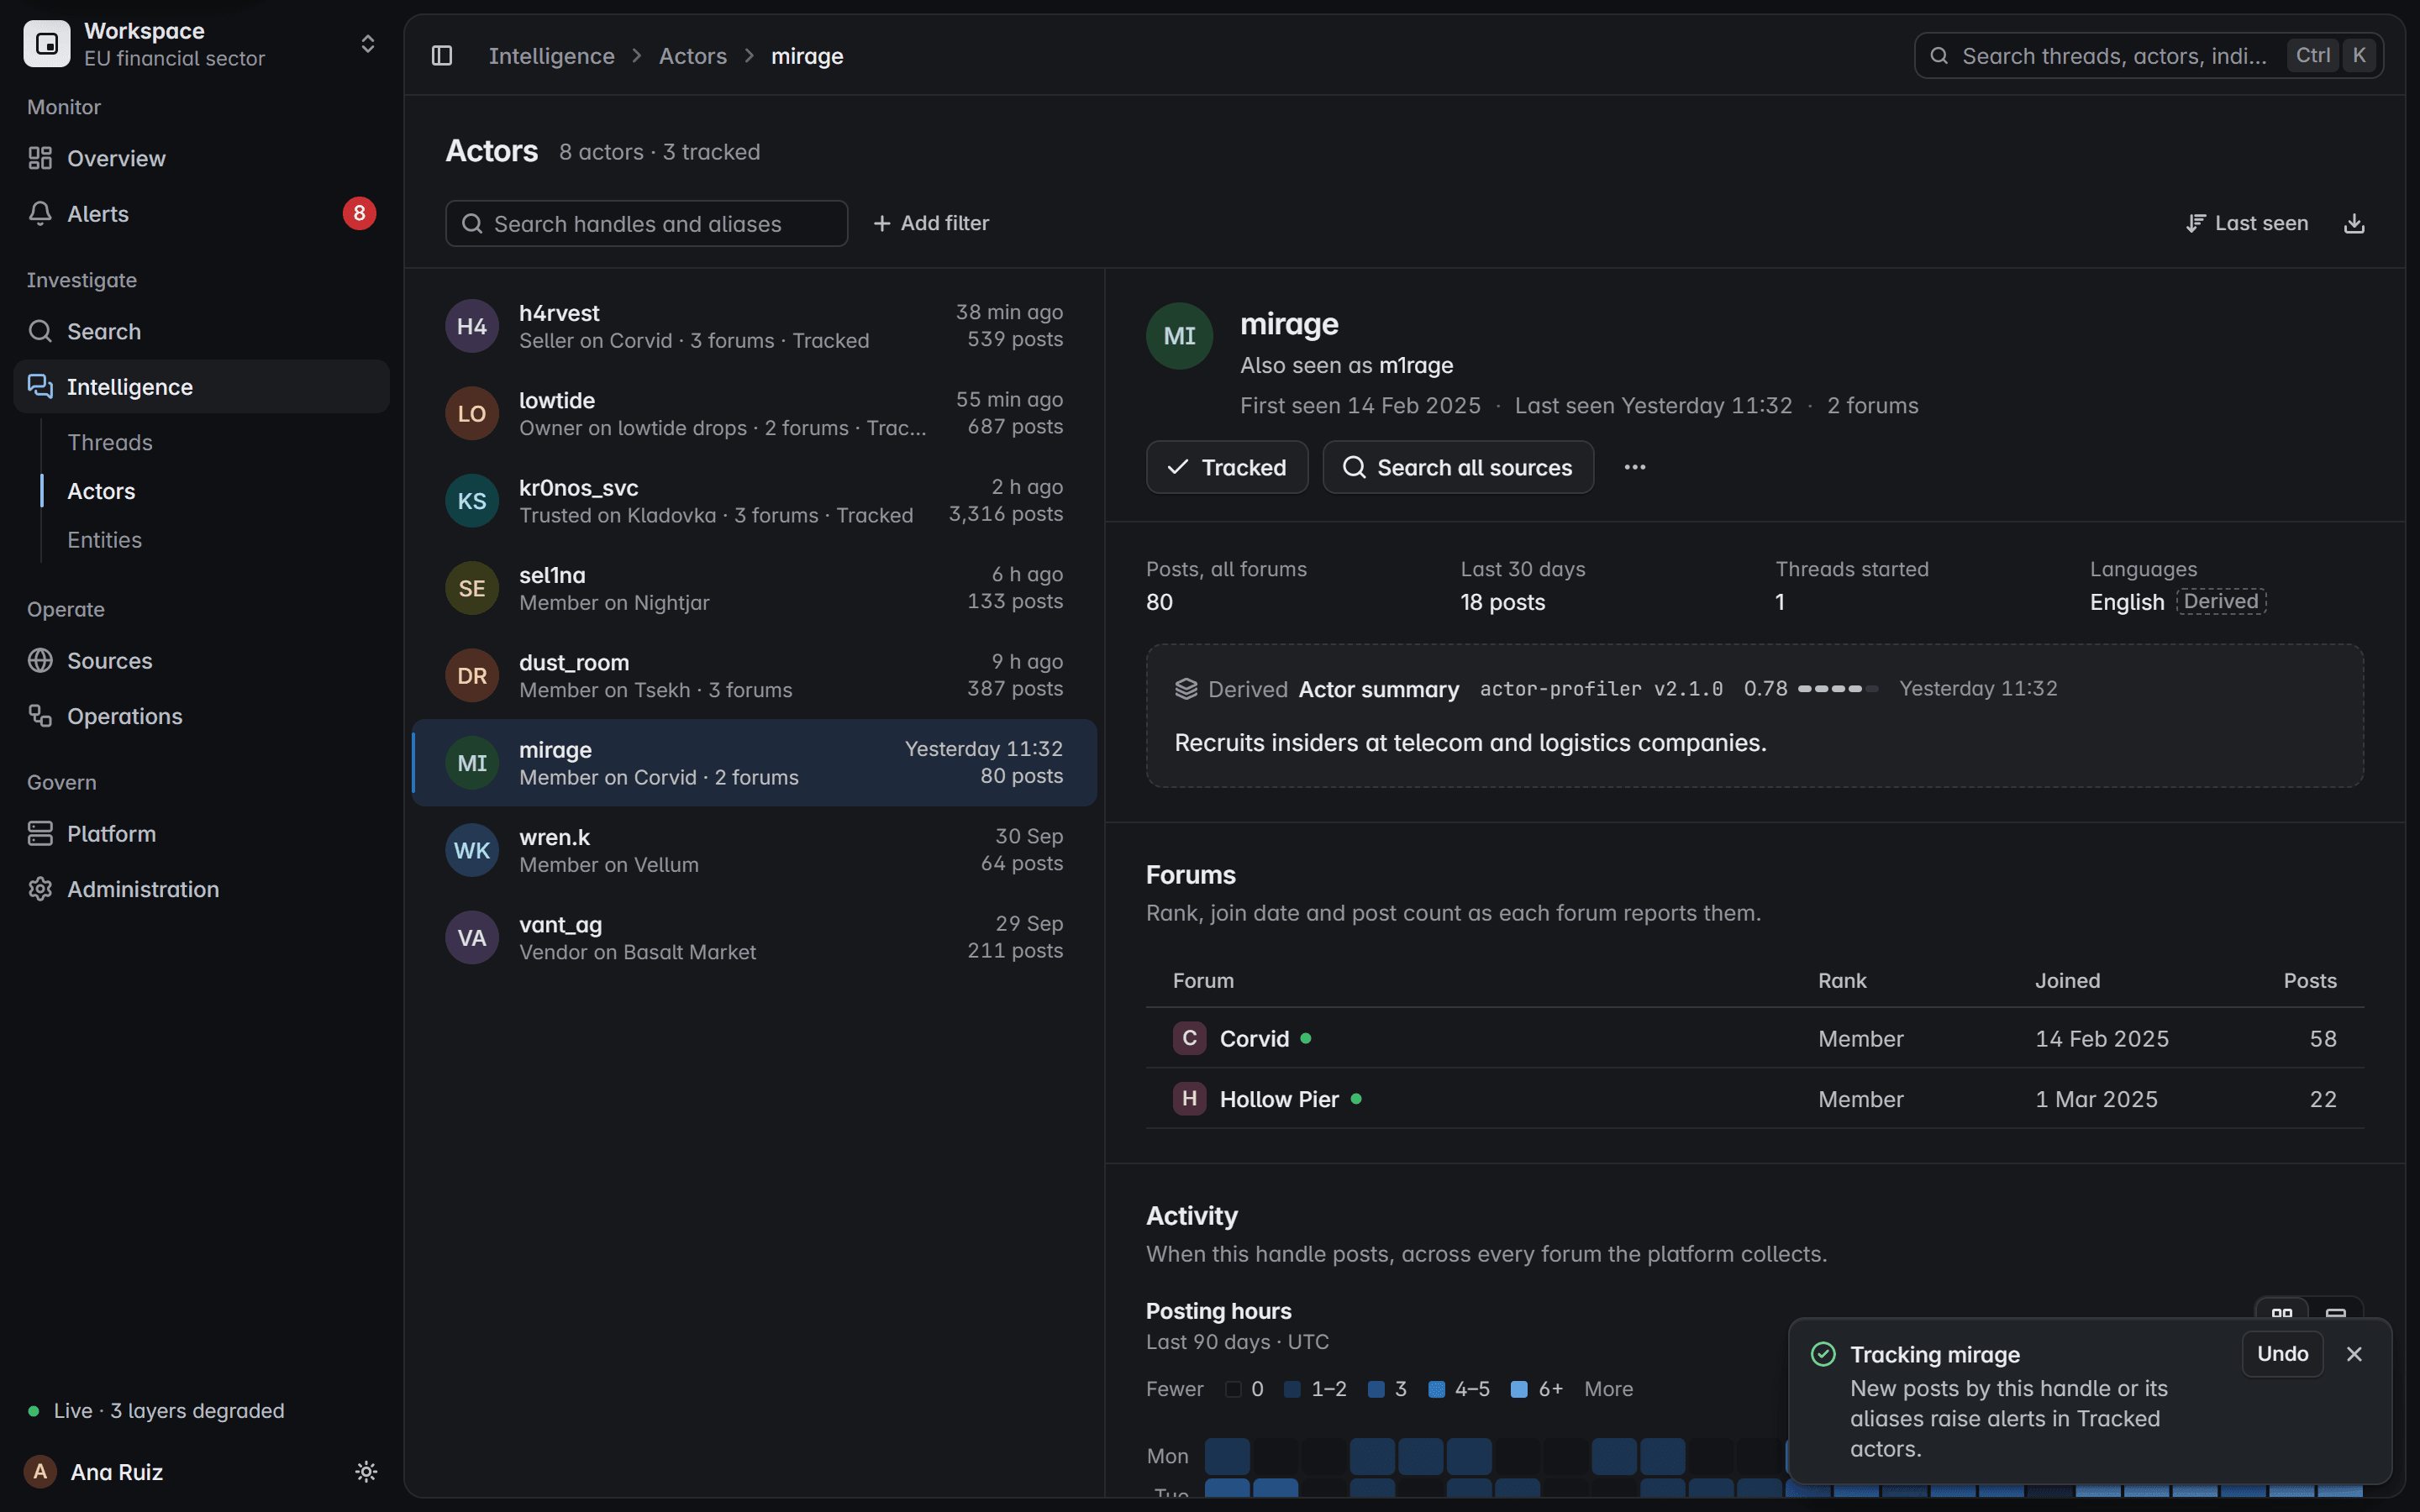
Ein Akteur, der Insider bei Telekom- und Logistikunternehmen anwirbt, nun auf einer Watchlist.
Ransomware-Opfereinträge, verfolgt vom Countdown bis zur Entfernung, ohne geleakte Daten herunterzuladen.
Monitoring von Ransomware-Leak-Sites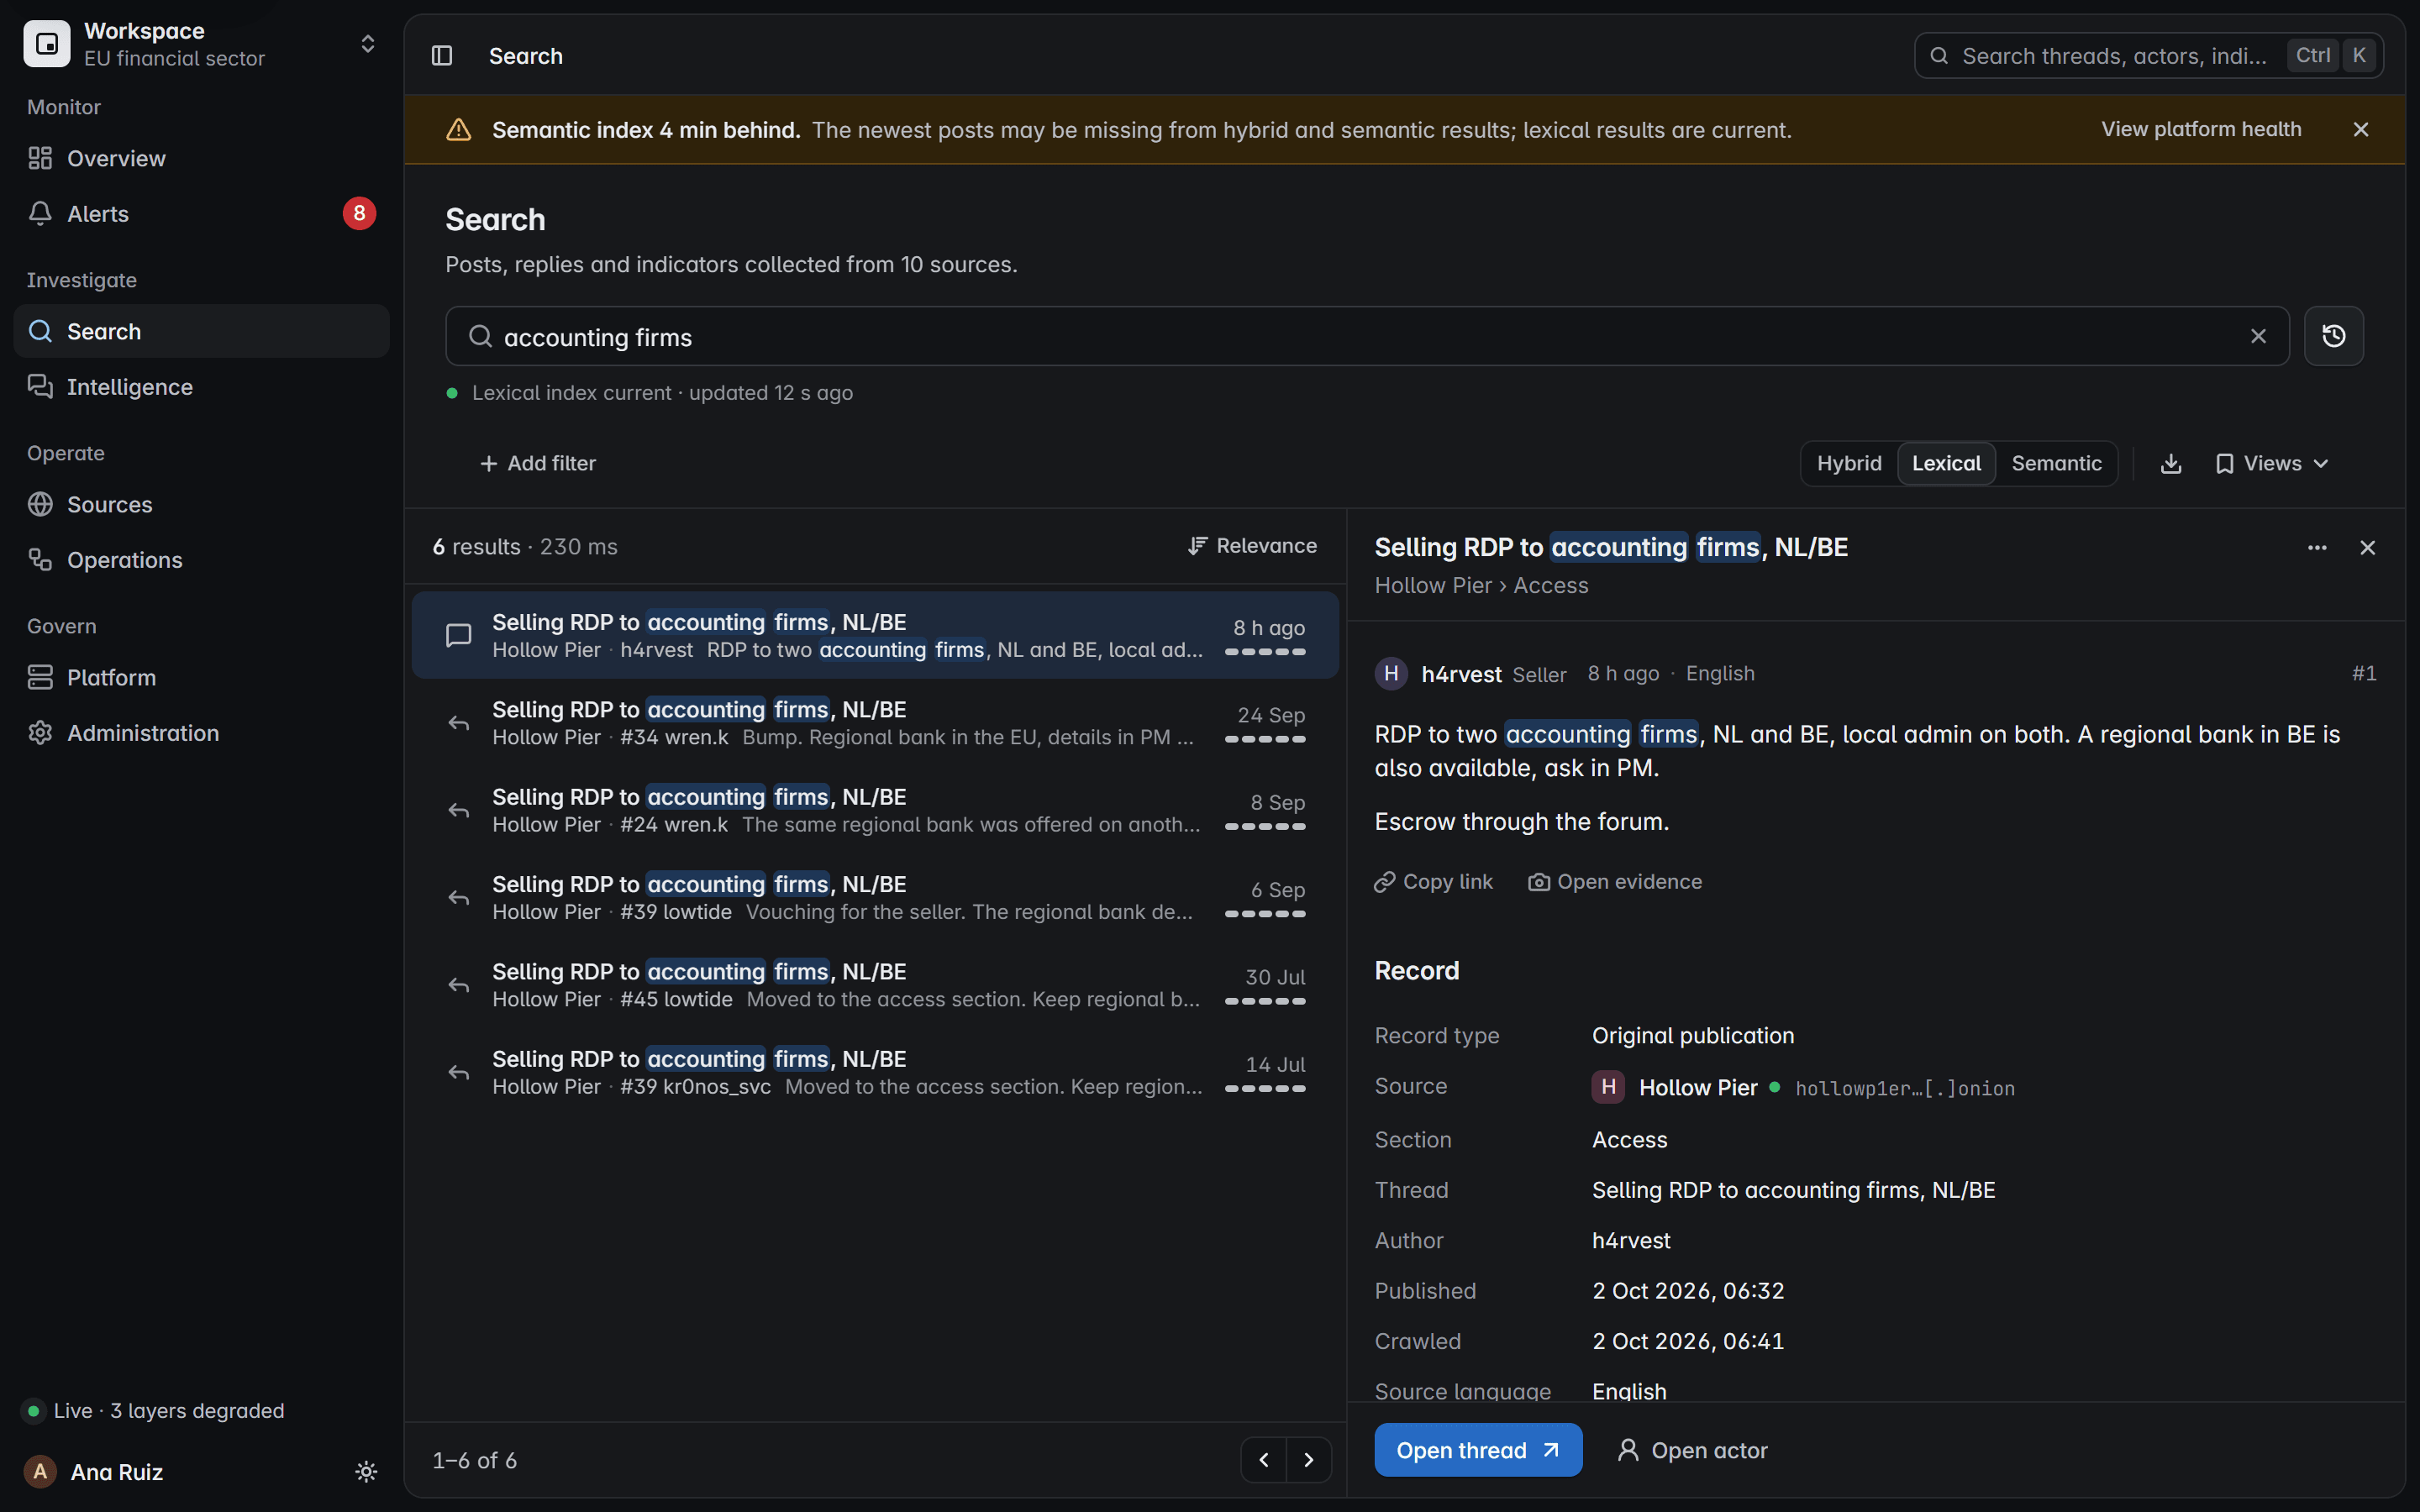
Produktansicht mit fiktiven Daten
Sagen Sie uns, was Sie brauchen. Wir führen Sie durch eine Live-Erfassung, vom Beitrag bis zum versiegelten Datensatz.
Lieber per E-Mail? Schreiben Sie an [email protected].
Wir zählen Besuche auf unserem eigenen Server, ohne Cookies (siehe Datenschutzerklärung). Mit Ihrer Erlaubnis würden wir außerdem im Detail messen, wie die Seiten genutzt werden: Abschnitte, Scrollen und Klicks. Es wird nichts an andere Unternehmen weitergegeben. Datenschutzerklärung lesen