Dal primo avvistamento al team che agisce.

I team CTI, SOC, antifrode, incident response e rischio di terze parti lavorano sulle stesse evidenze catturate, ciascuno con la vista di cui ha bisogno.

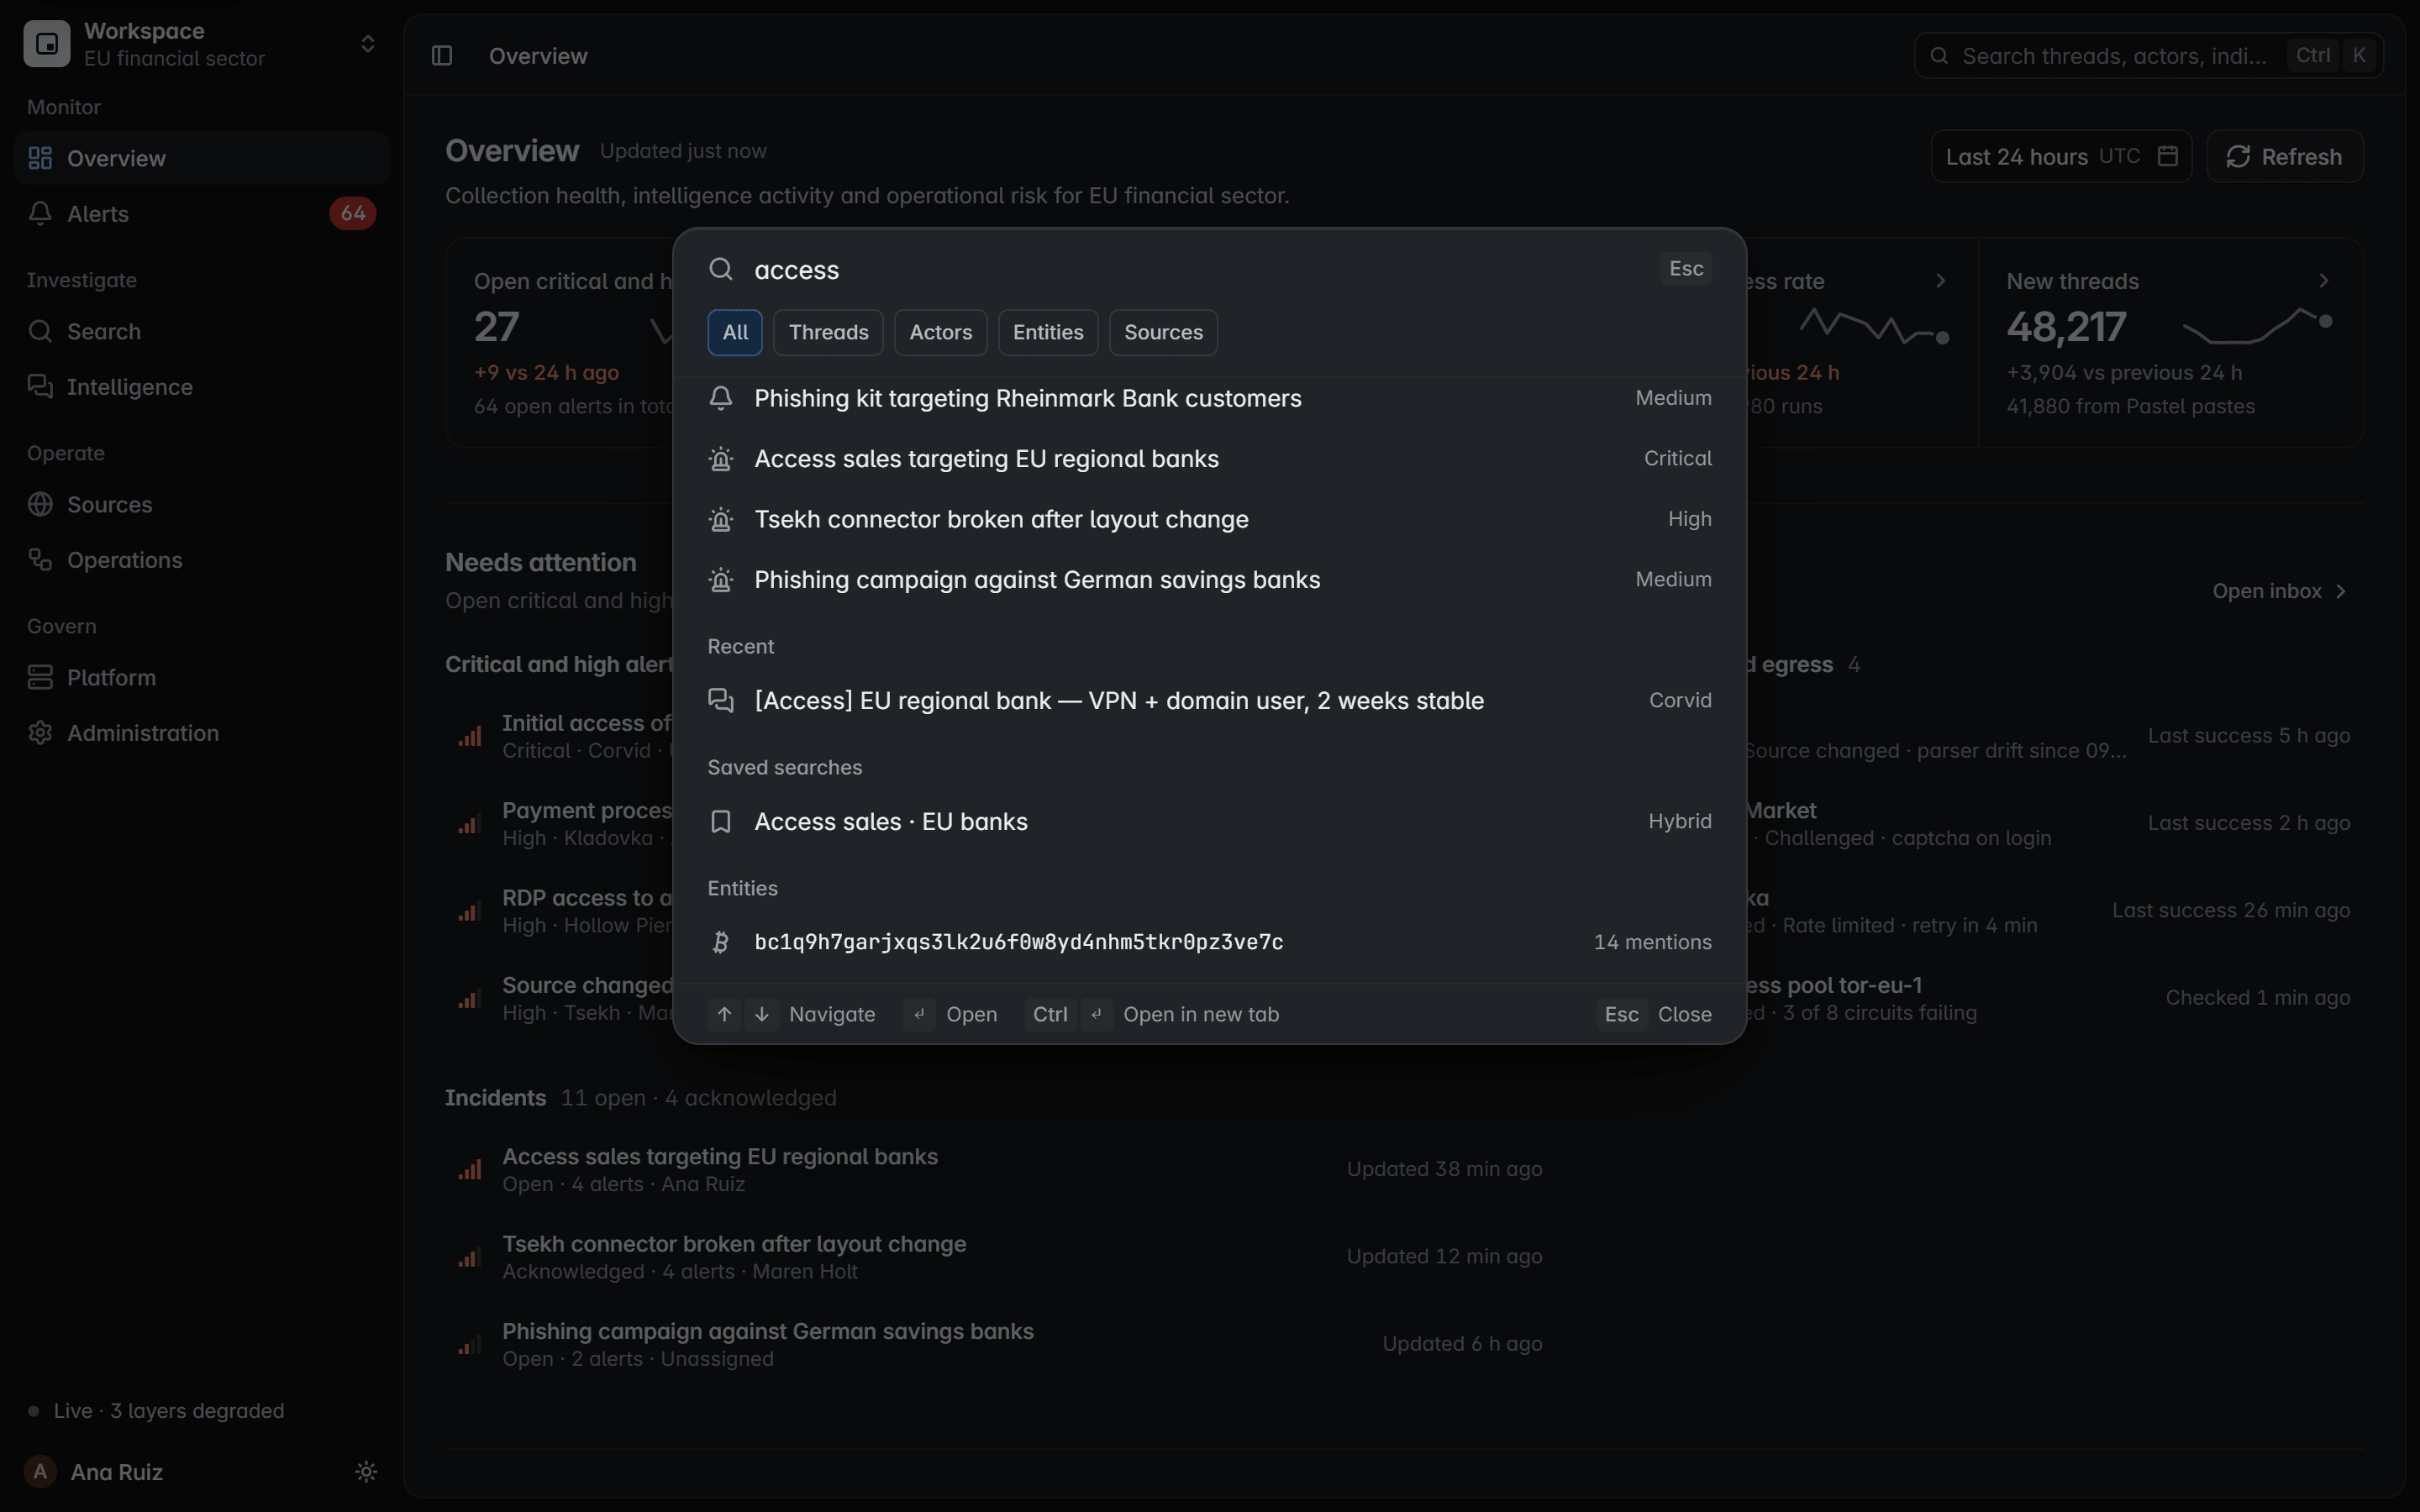
Il menu comandi sulla panoramica: una sola ricerca per accesso restituisce alert corrispondenti, incidenti, un thread recente, una ricerca salvata e un wallet.

Schermata del prodotto con dati fittizi

Threat intelligence per i team che ne rispondono.

Una sola console e le stesse evidenze sigillate, lette in cinque modi. Si scelga un team per vedere la schermata da cui inizia la sua giornata.

Team CTI

Seguire attori, leak e vendite di accessi tra le fonti, con l’evidenza allegata a ogni report.

  • Profili che uniscono alias, forum, wallet e contatti
  • Ricerche salvate, lessicali, semantiche o ibride
  • Ogni riscontro collegato alla sua cattura sigillata
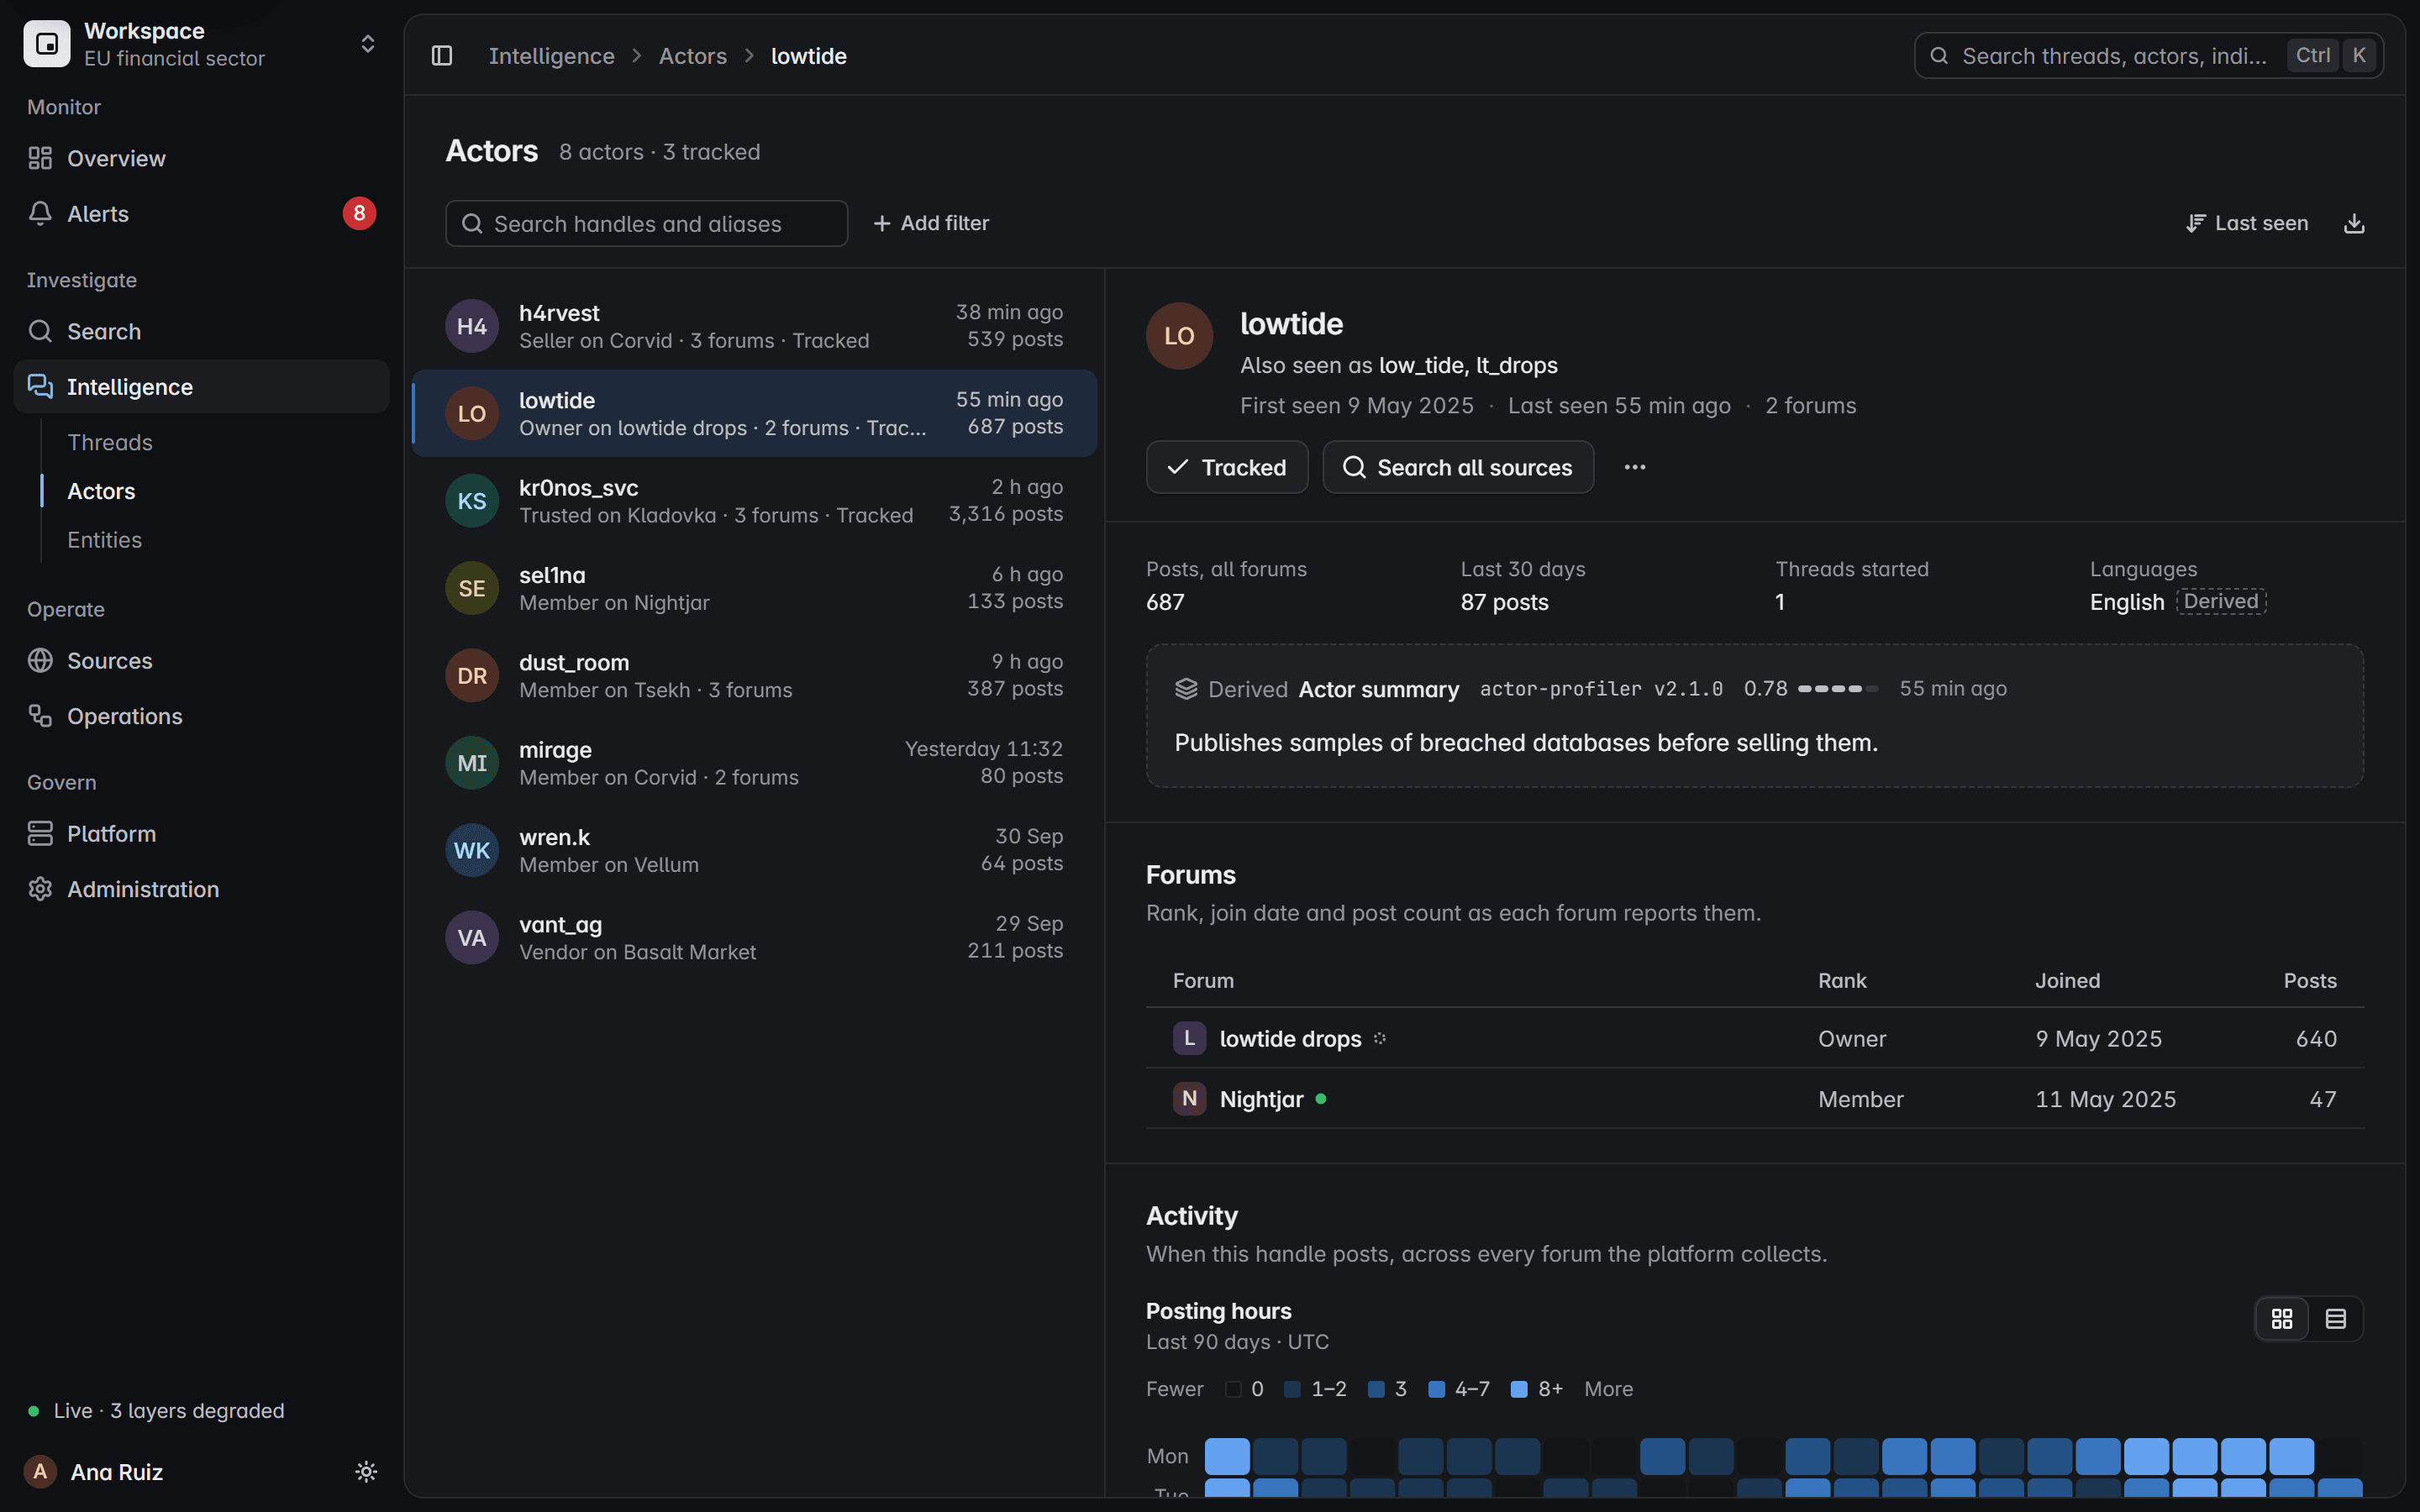
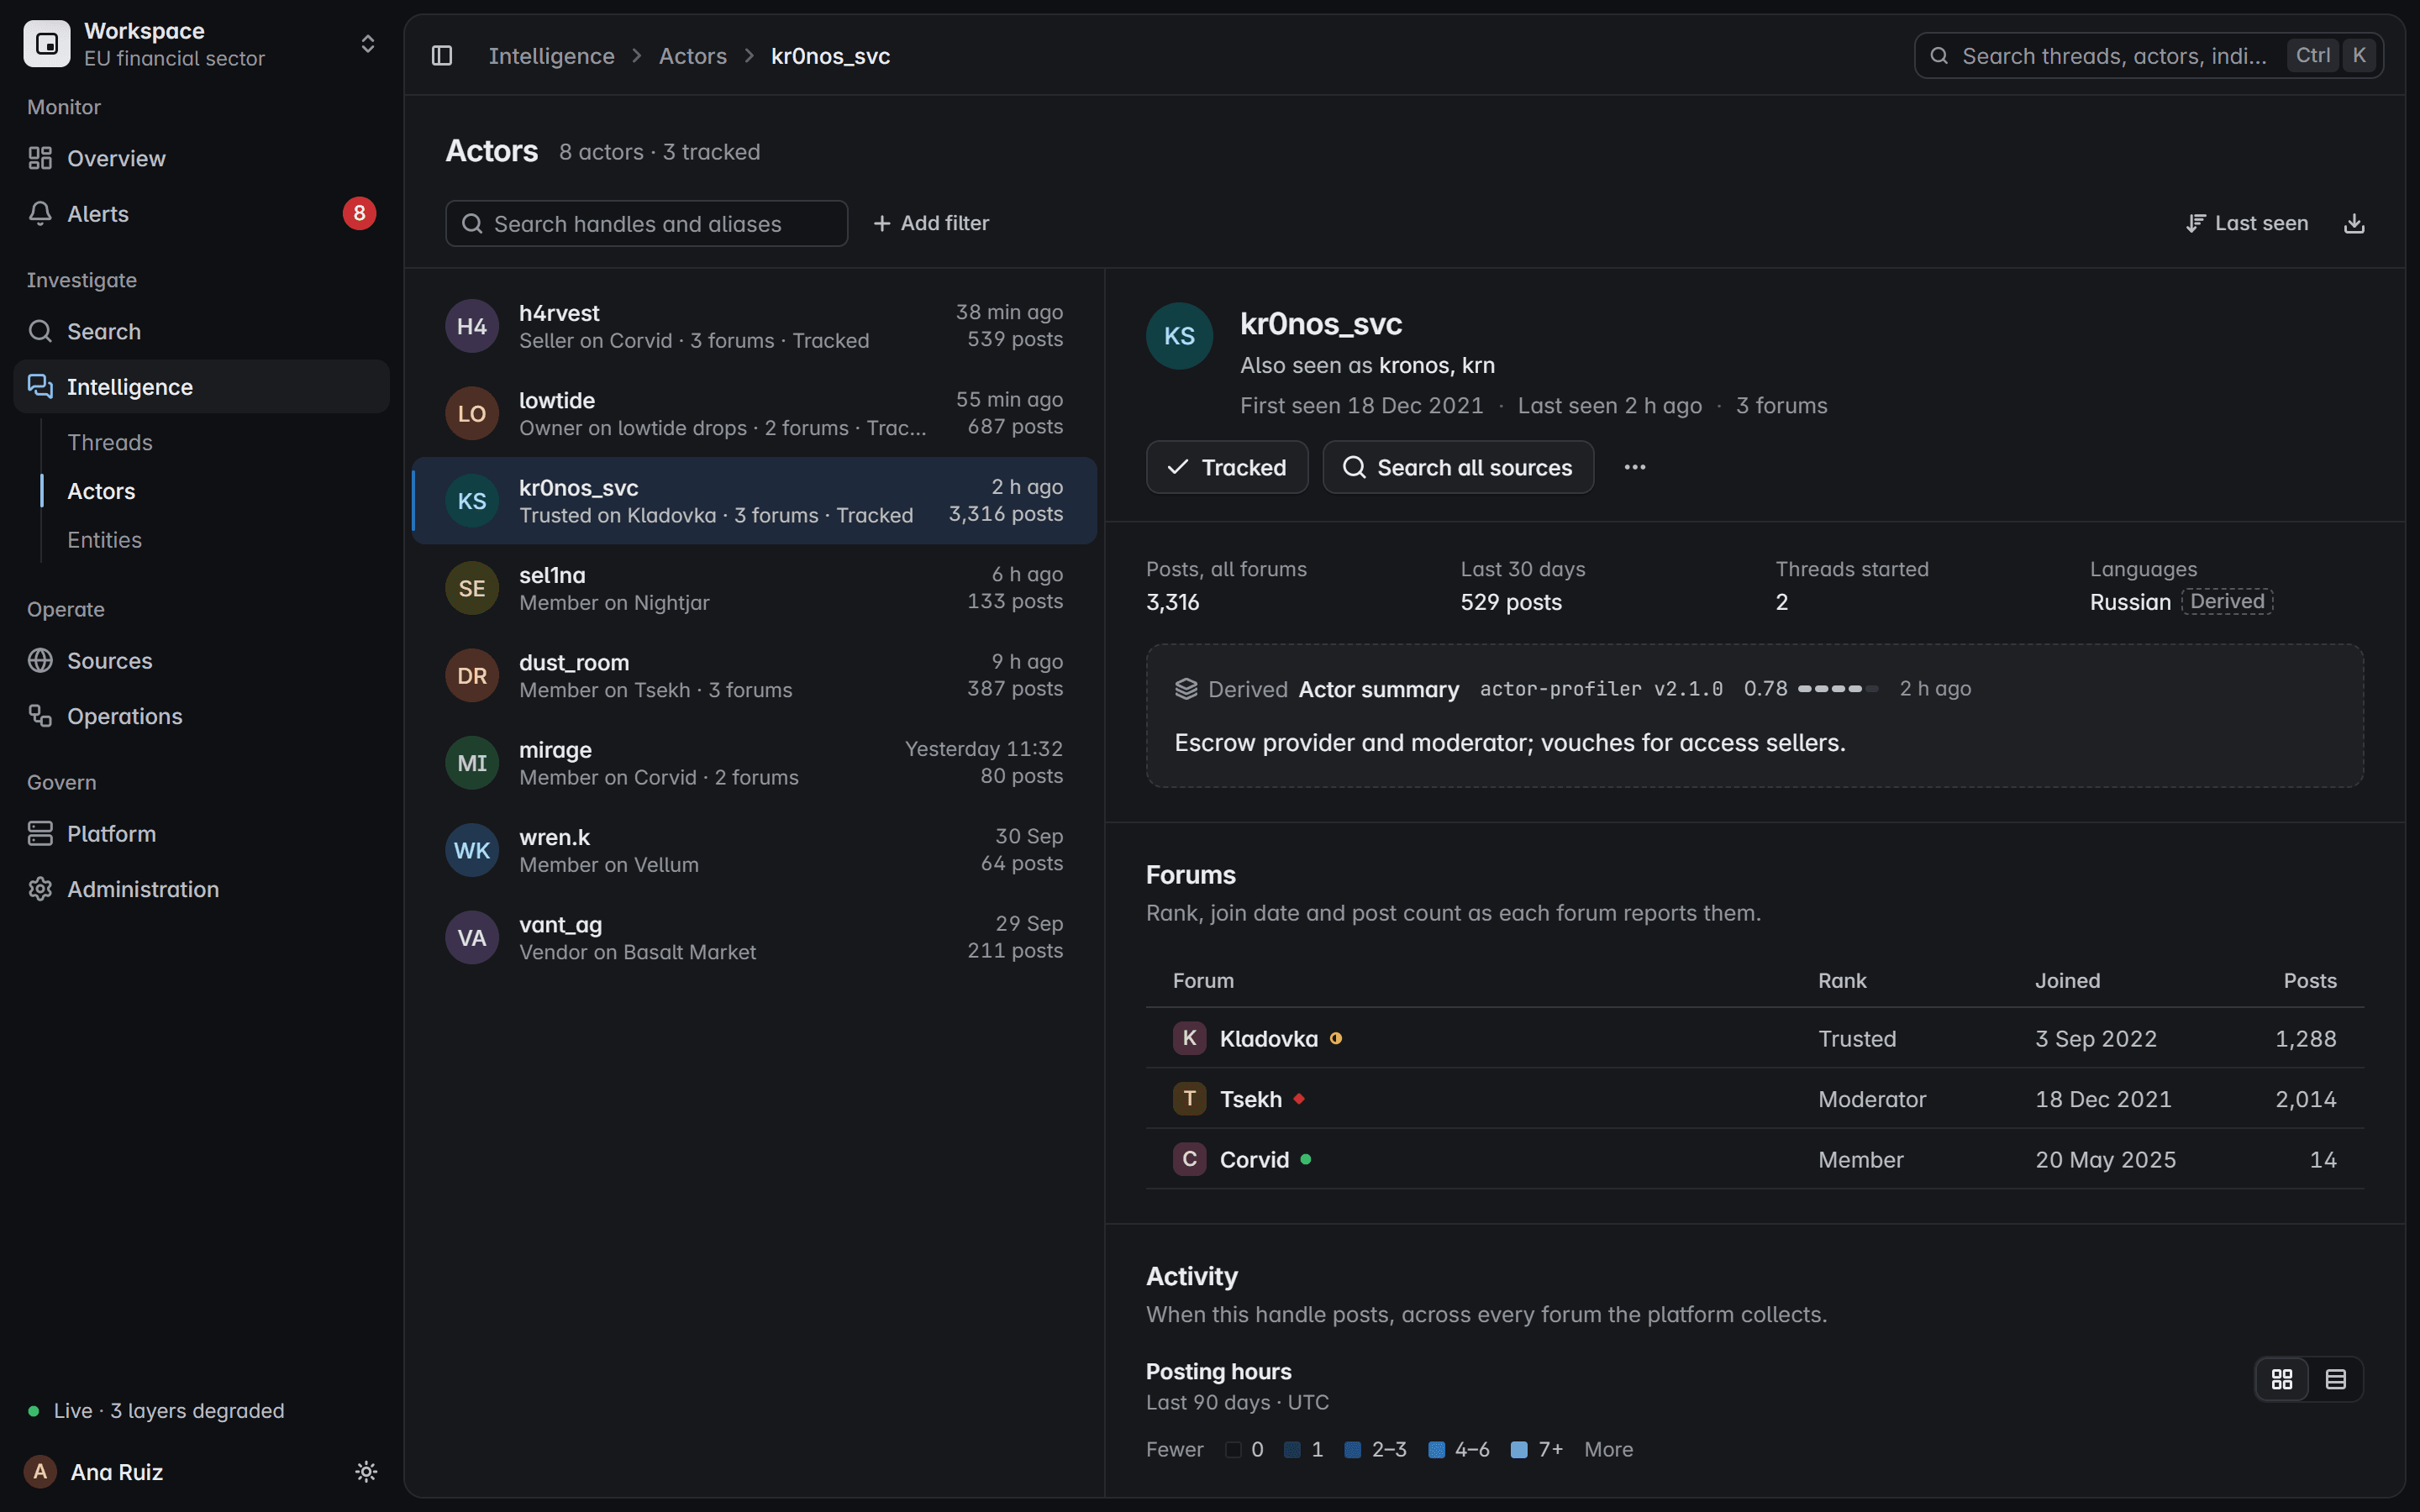
Il profilo di un attore: due alias, due forum con grado e data di iscrizione, e un riepilogo derivato di ciò che fa l’attore.

Alias e forum

Schermata del prodotto con dati fittizi

Team SOC

Ricevere un preallarme quando domini, infrastruttura, credenziali o brand compaiono nelle conversazioni dell’underground.

  • Watchlist per domini, brand, parole chiave e indicatori
  • Alert con un responsabile, raggruppati in incidenti
  • Consegnati ai propri strumenti tramite webhook
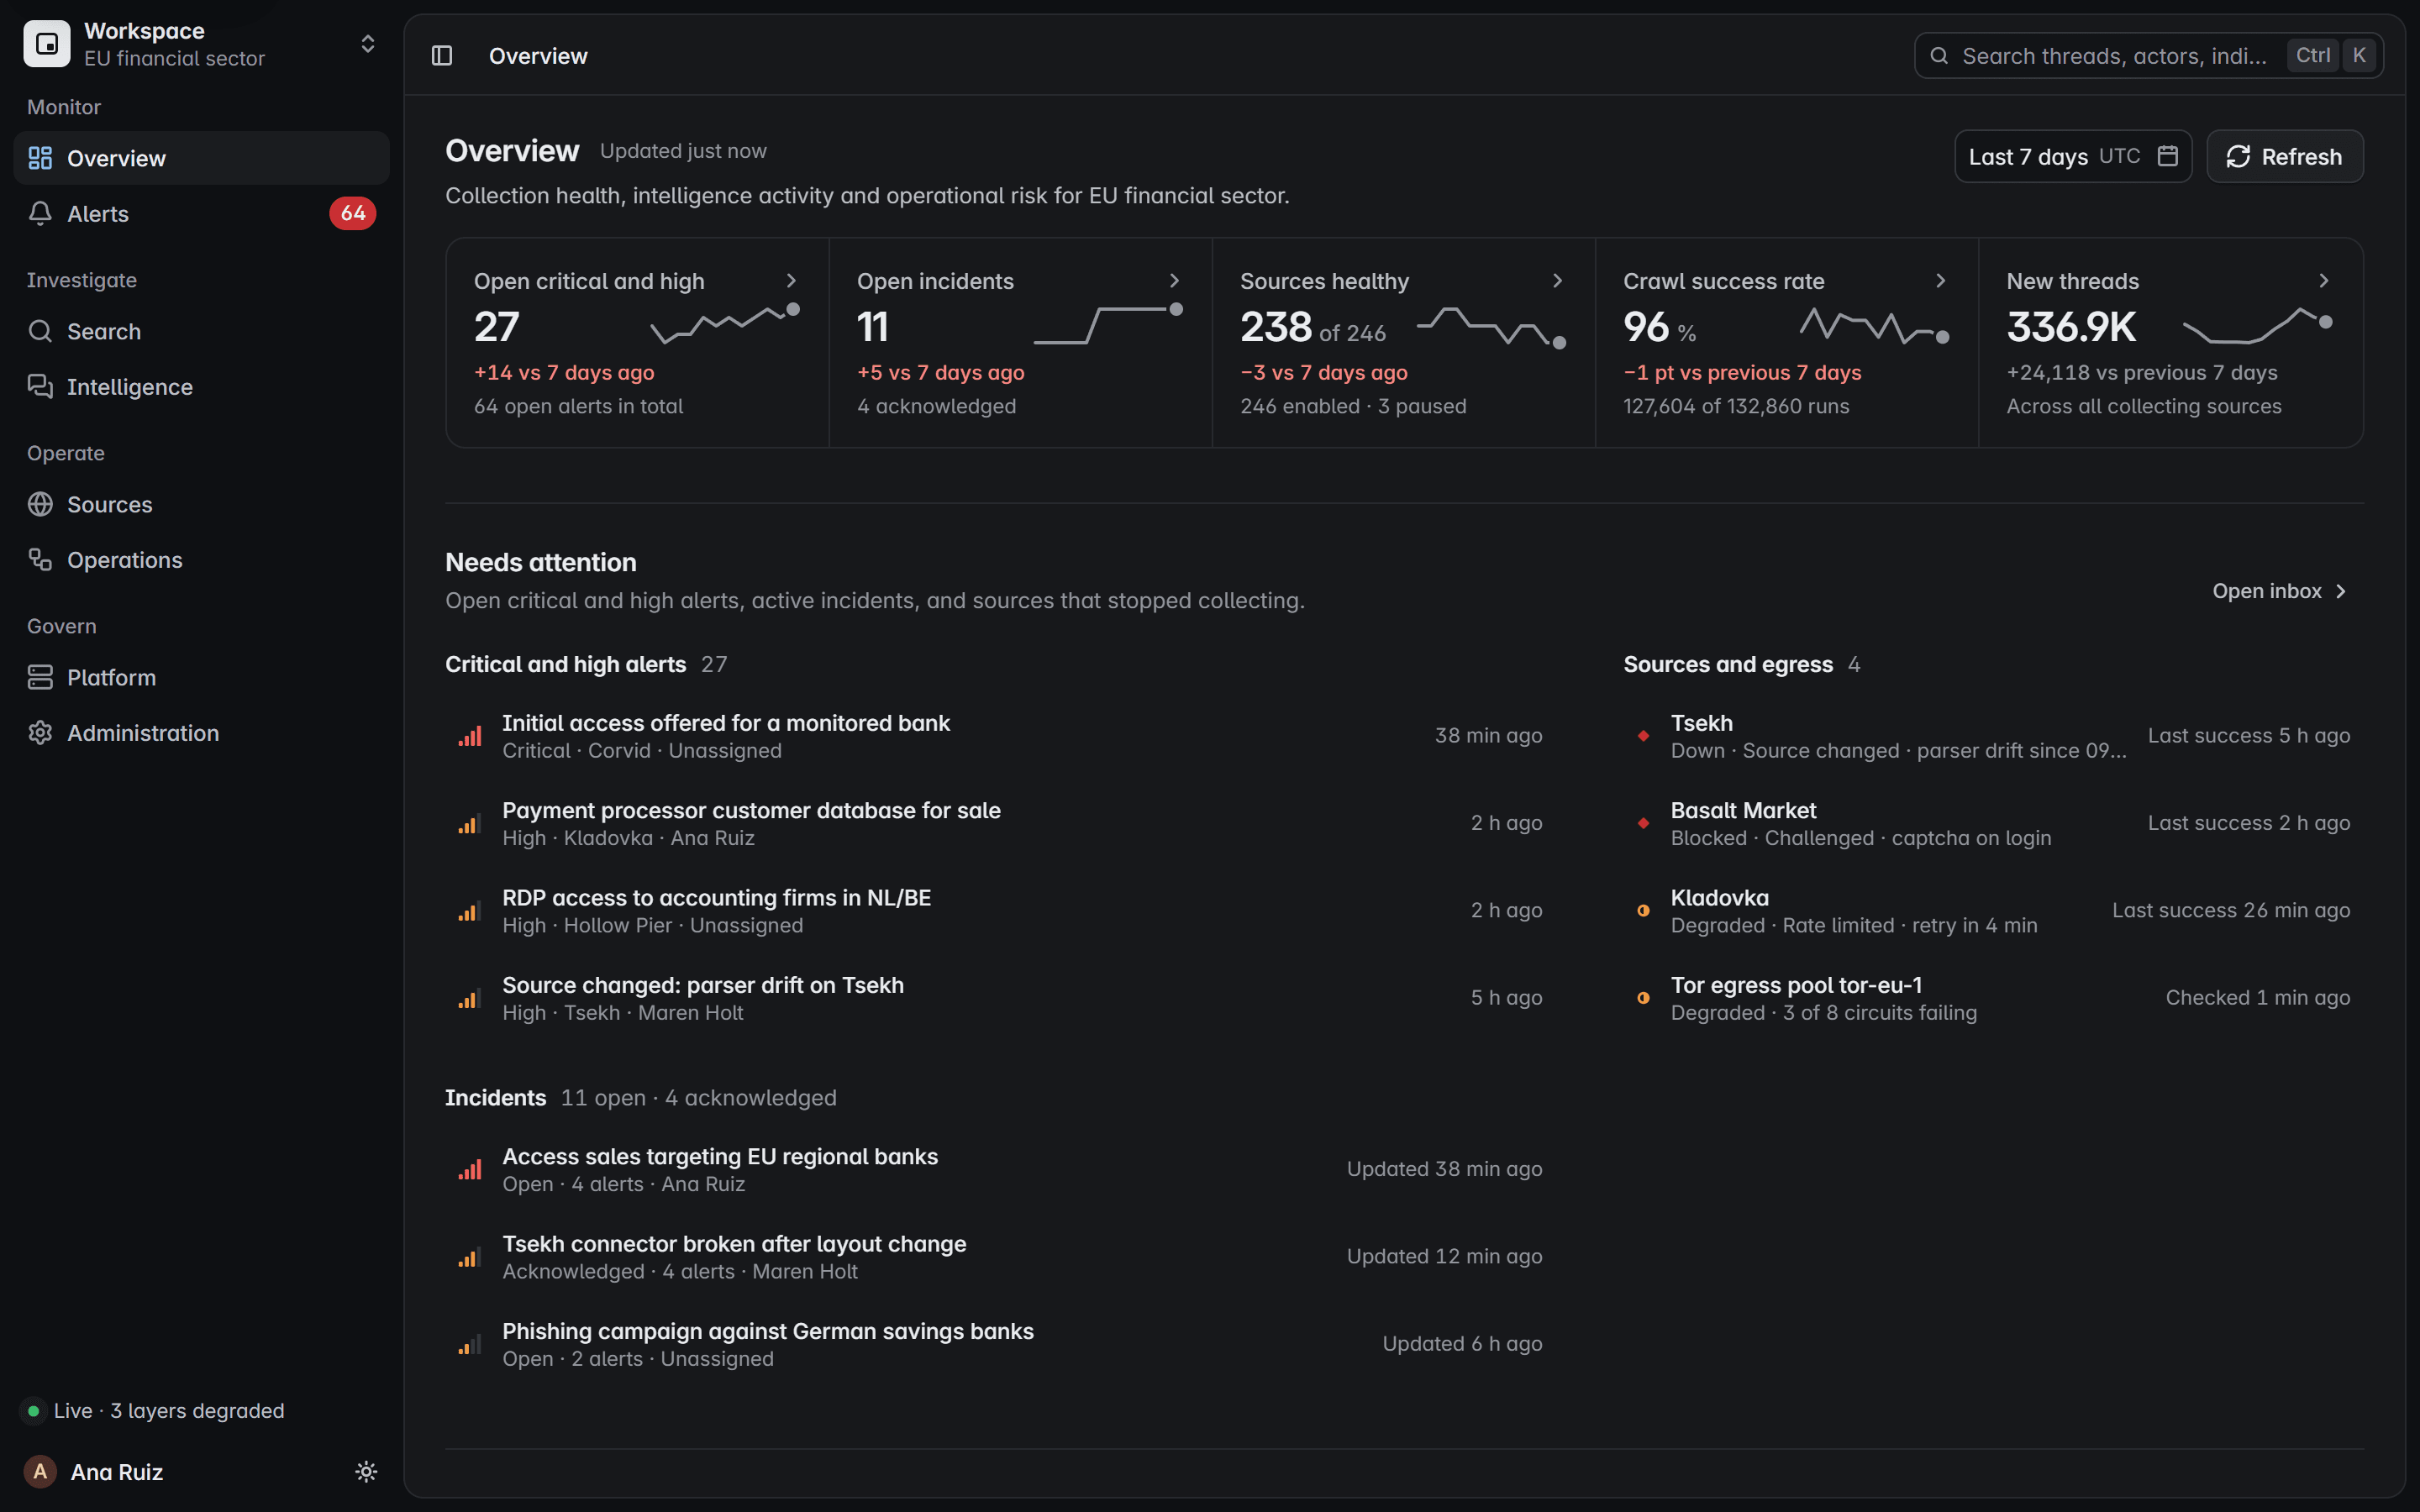
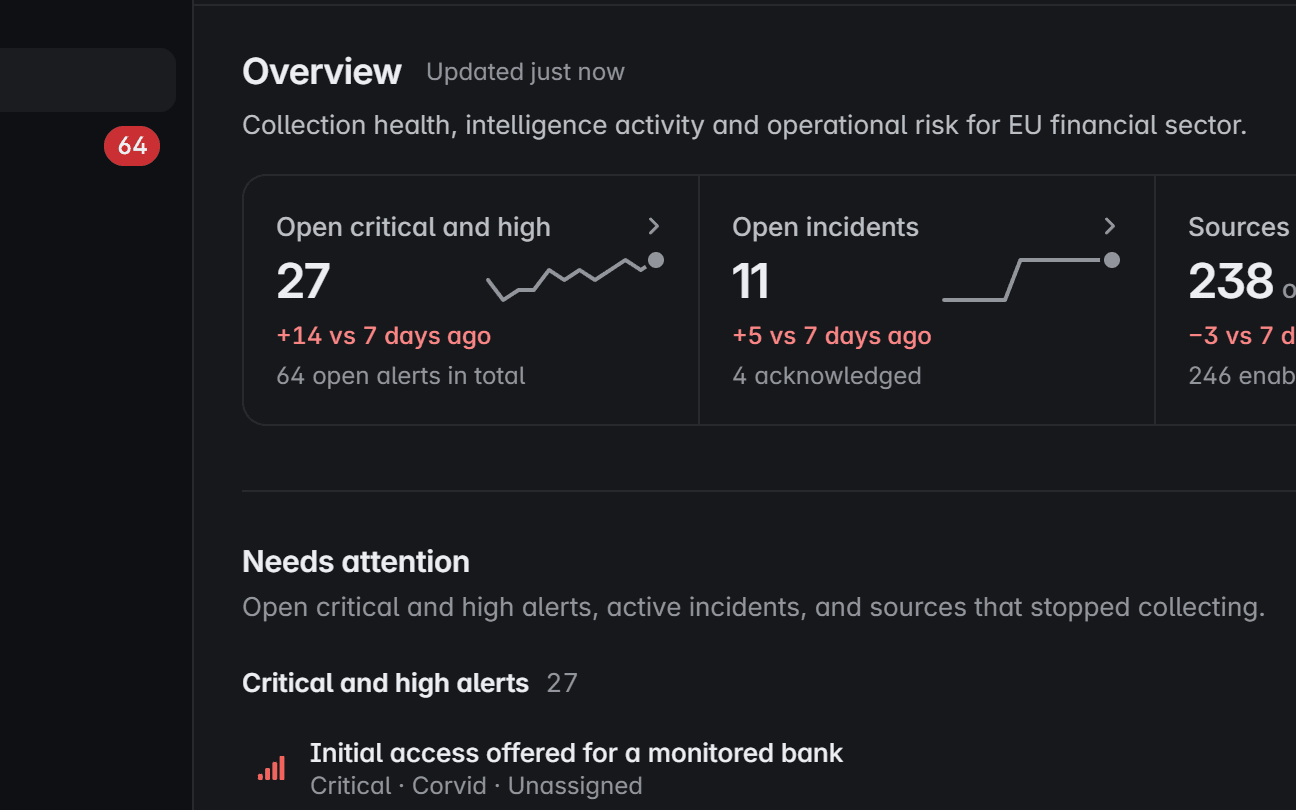
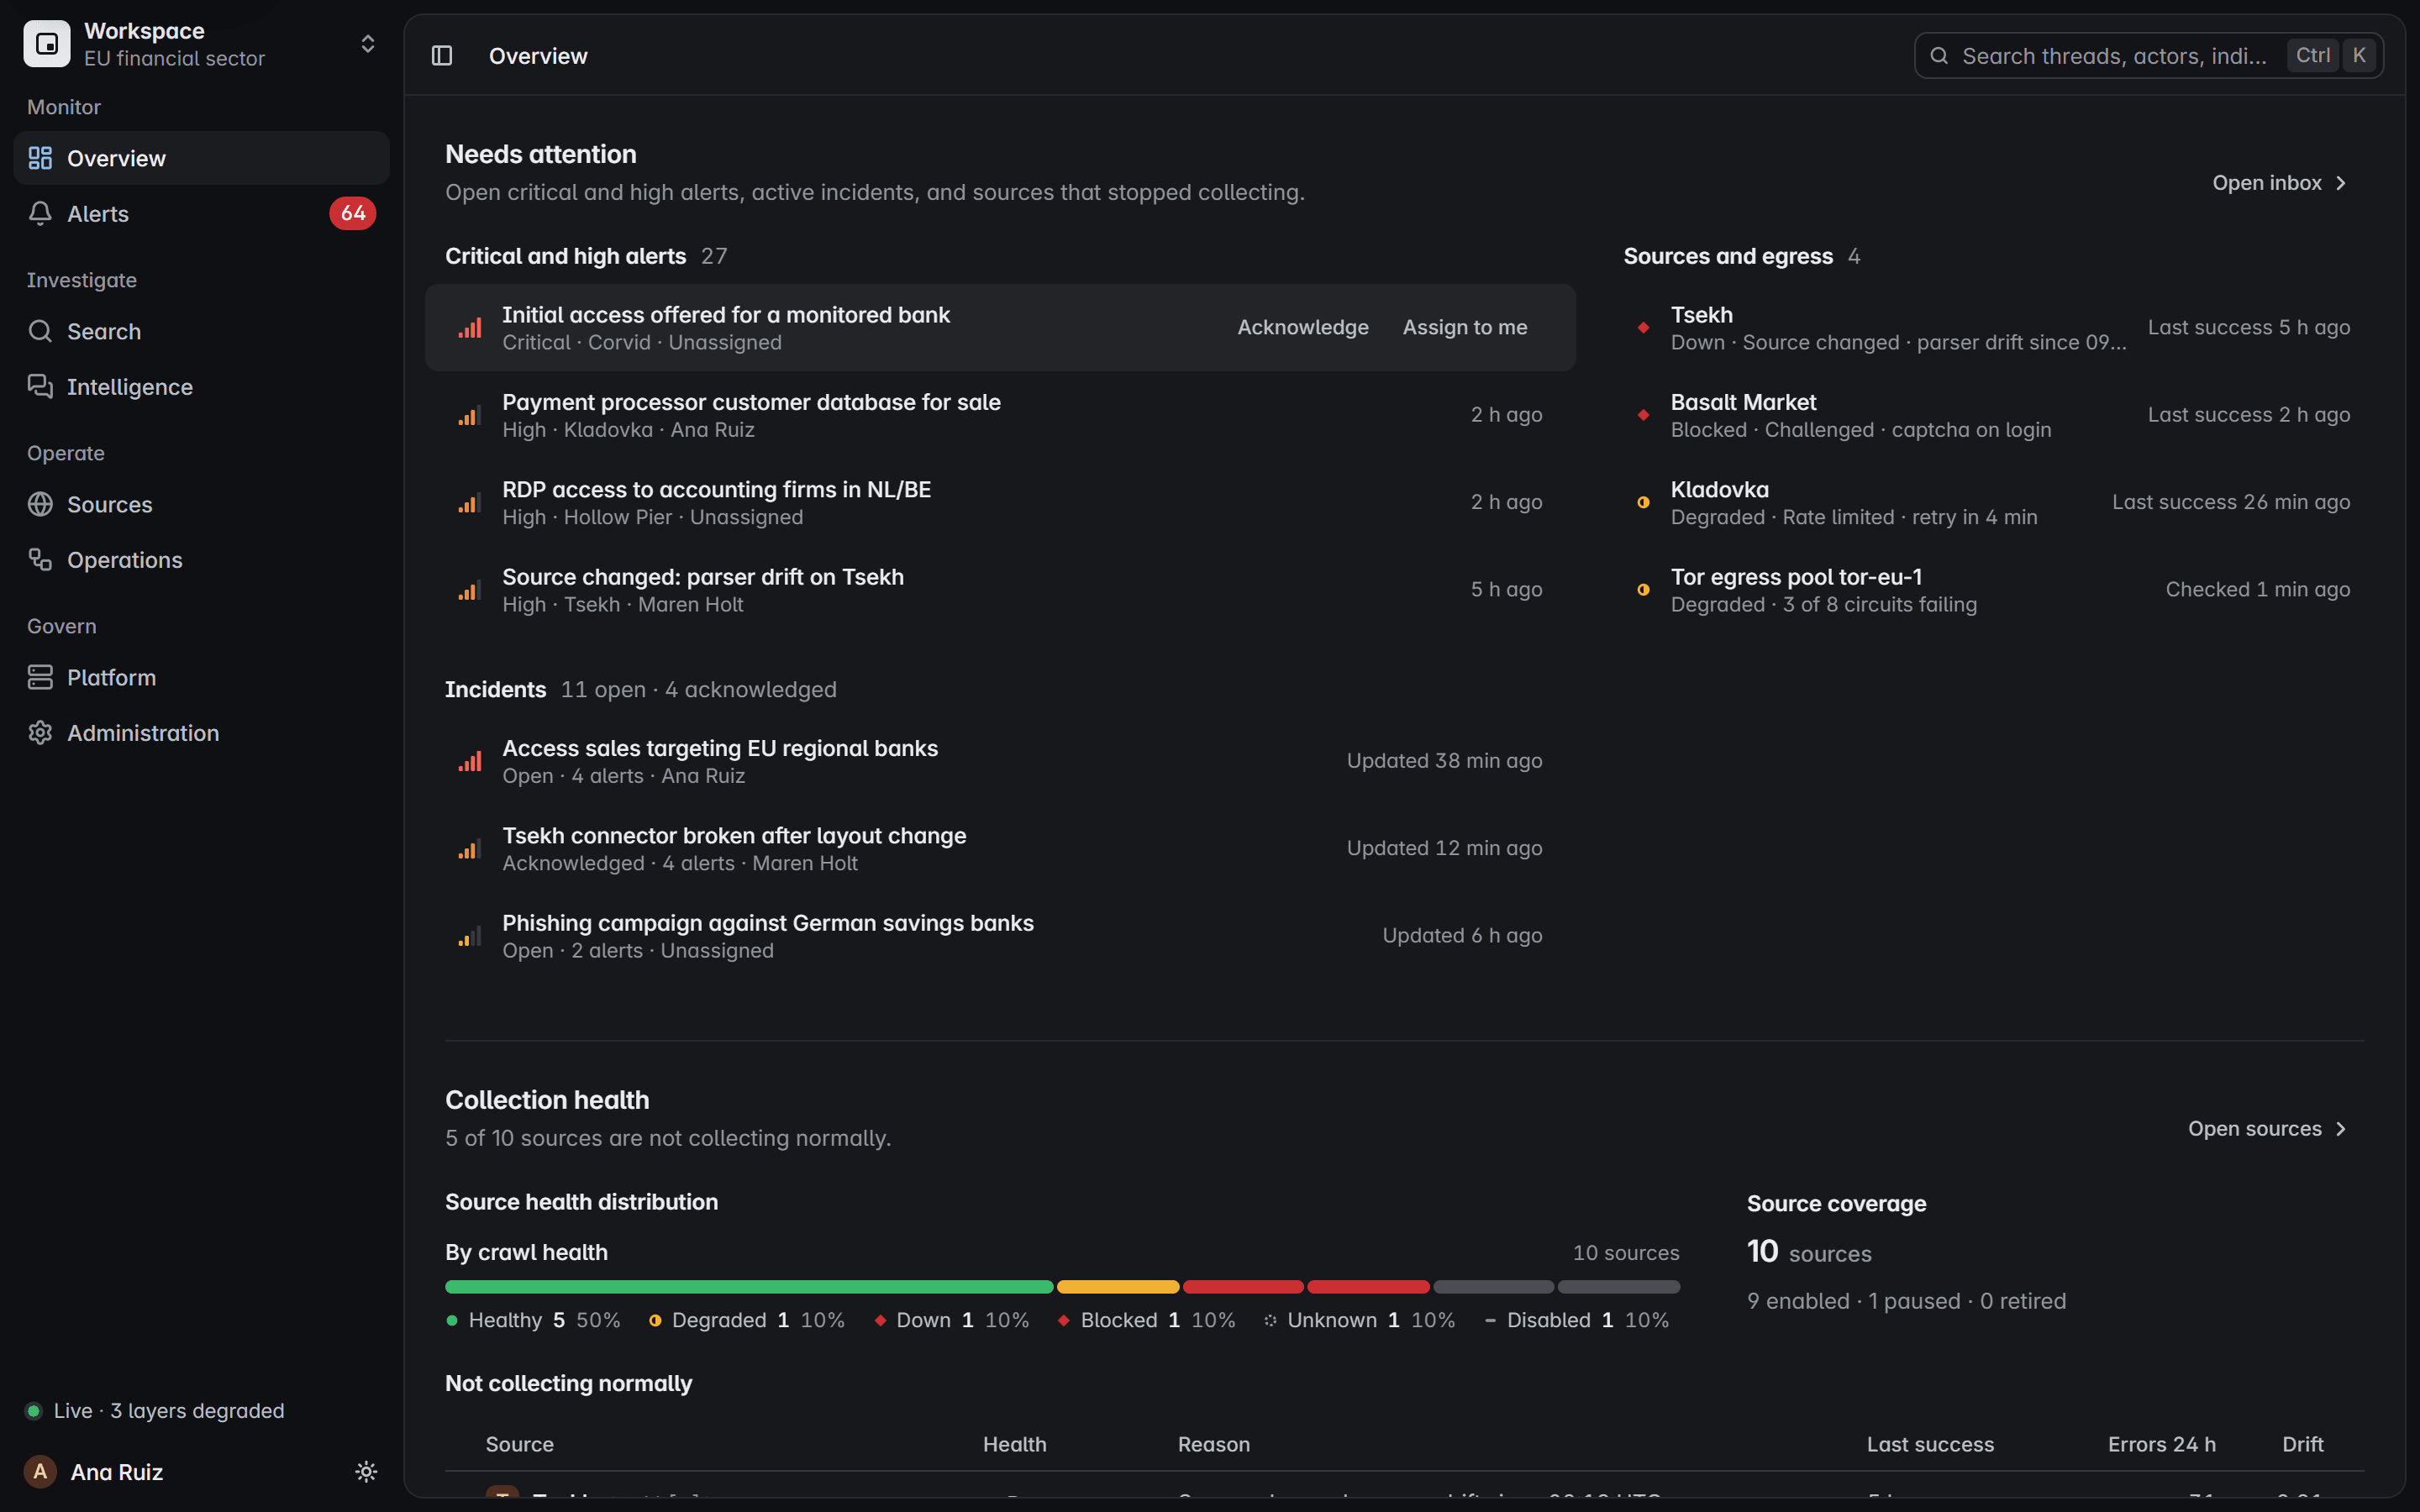
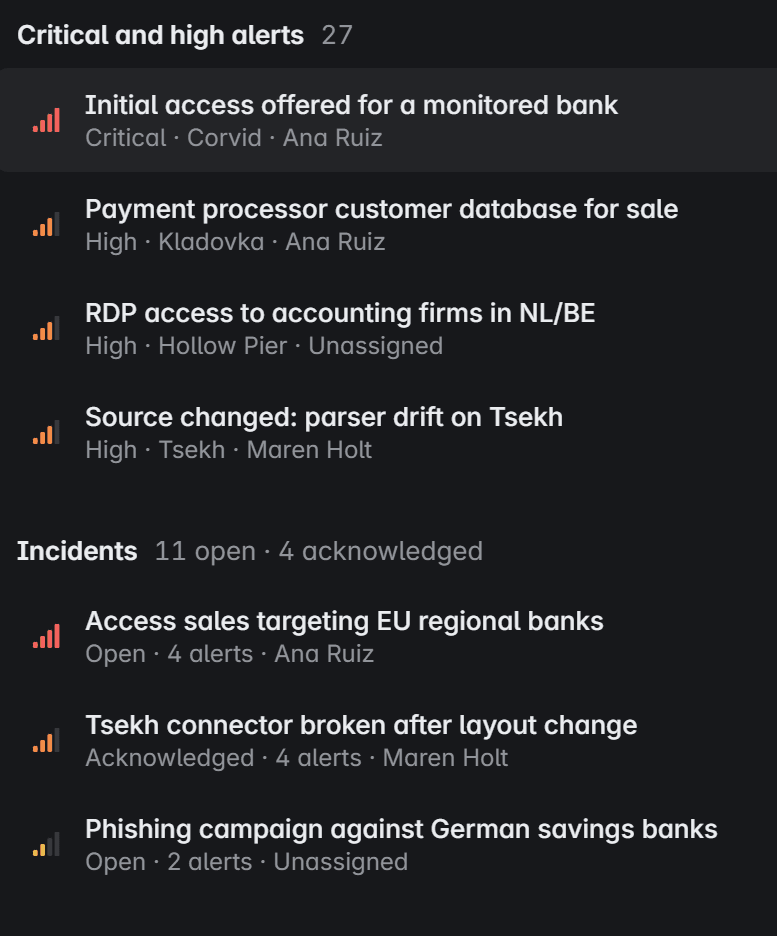
La panoramica degli ultimi 7 giorni: alert critici e alti aperti, incidenti, salute delle fonti, successo dei crawl e nuovi thread.

Critici e alti aperti

Schermata del prodotto con dati fittizi

Antifrode e brand protection

Intercettare vendite di dati, impersonificazioni e offerte rivolte ai propri clienti.

  • Post classificati per intento: vendita, offerta, condivisione
  • Domini simili e phishing kit, defanged
  • Numero di record dichiarato, prezzi e regioni
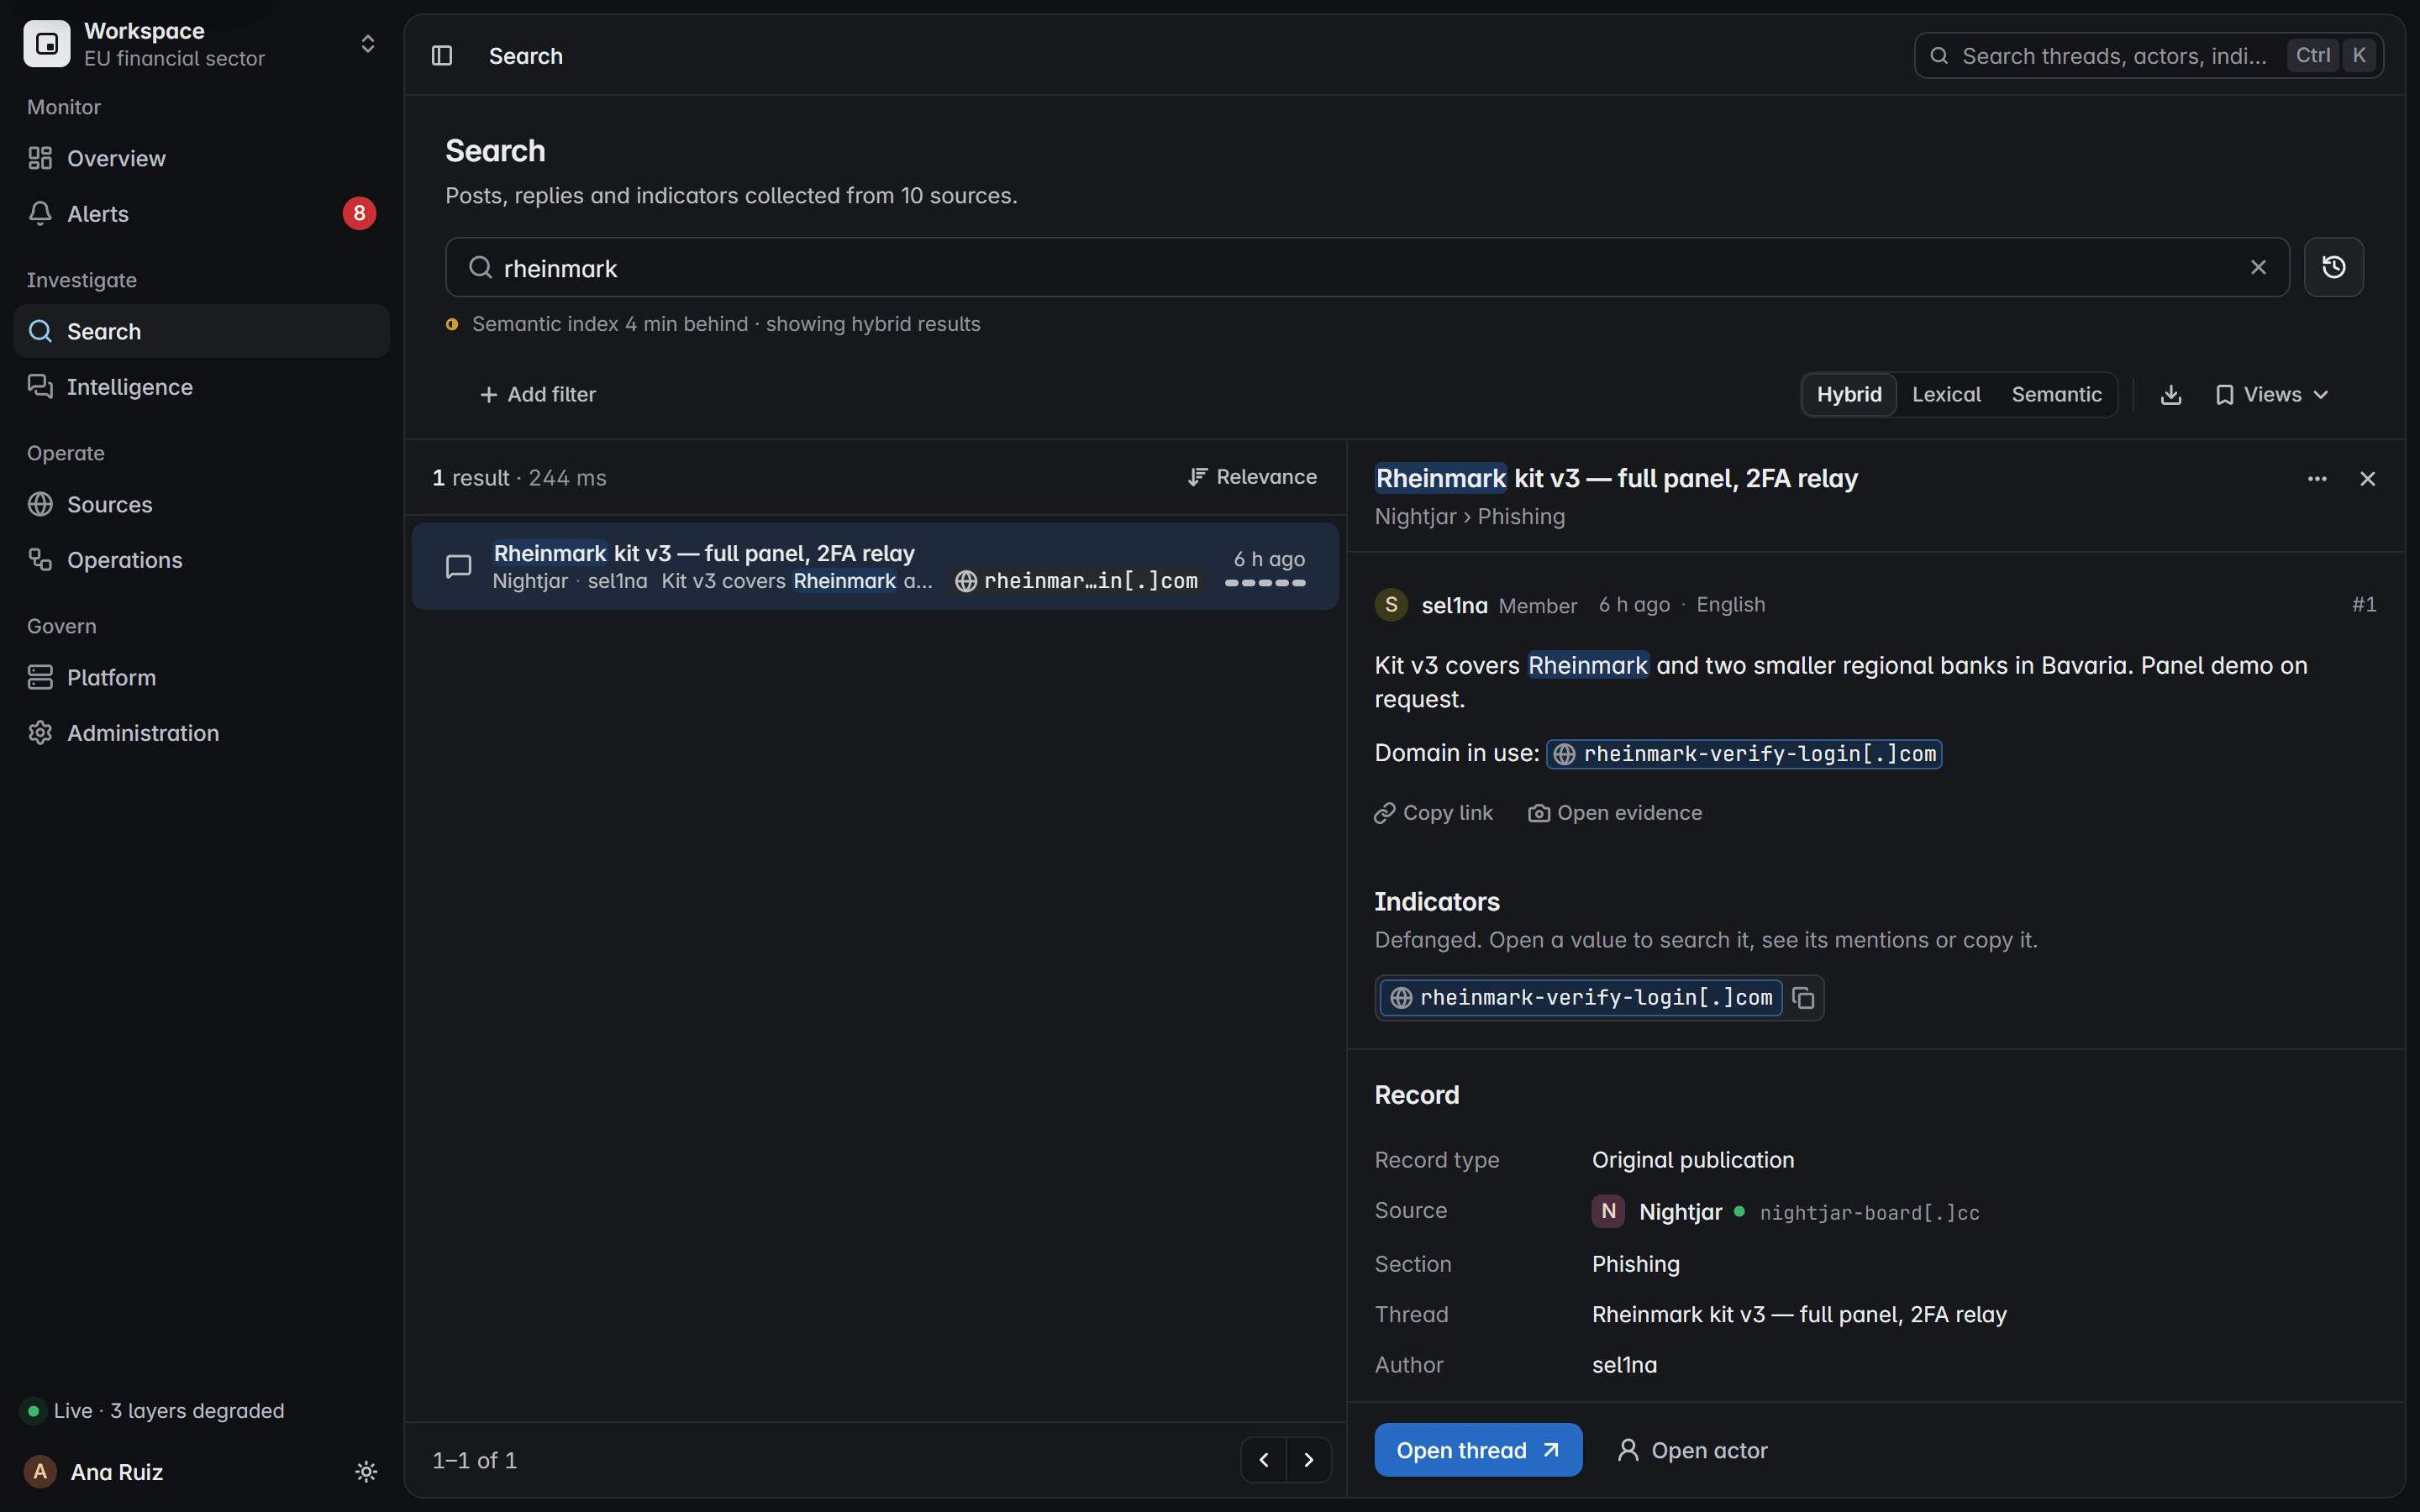
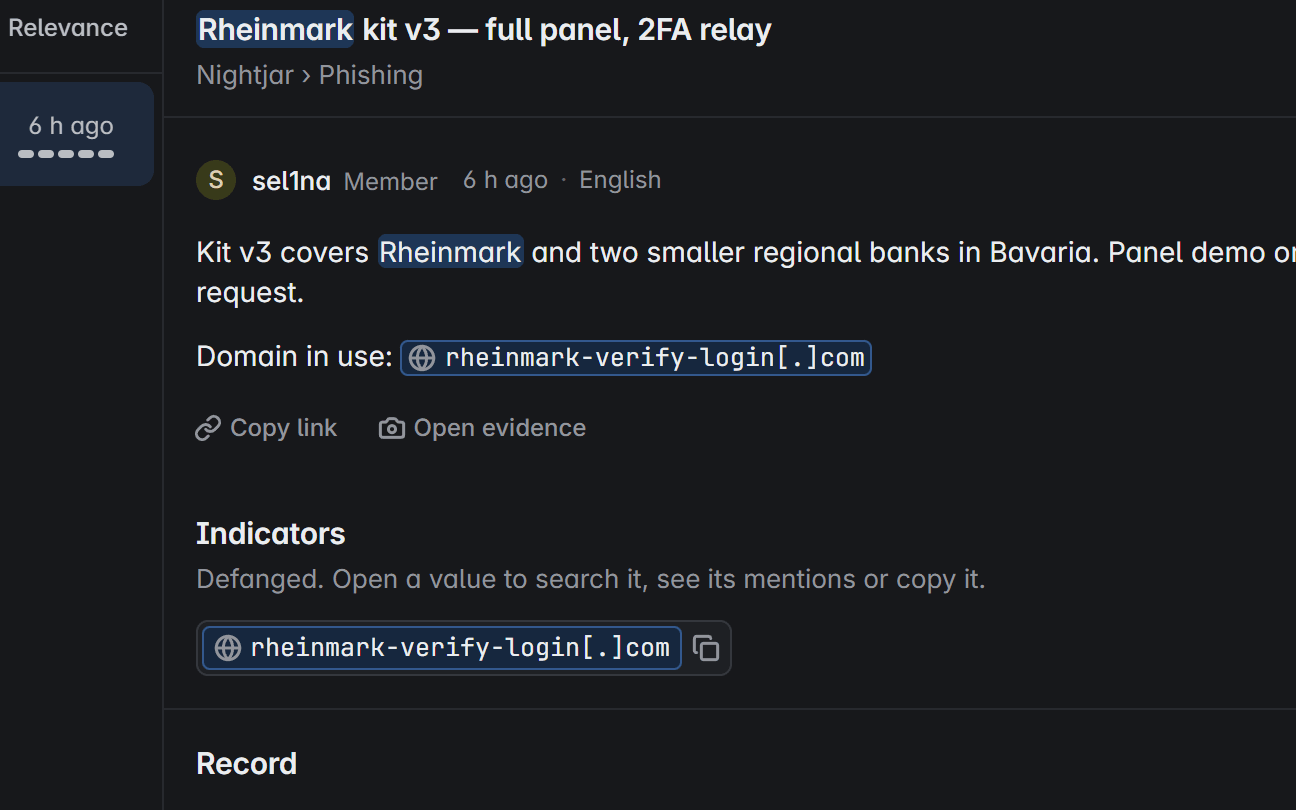
Una ricerca sul nome di una banca: il post di un phishing kit, il suo dominio simile defanged e il record del post.

Dominio simile, defanged

Schermata del prodotto con dati fittizi

Incident response

Ricostruire cosa è stato detto, quando e da chi, a partire da catture sigillate.

  • L’ora indicata dalla fonte e l’ora di raccolta
  • Modifiche tracciate, con ciò che il post diceva prima
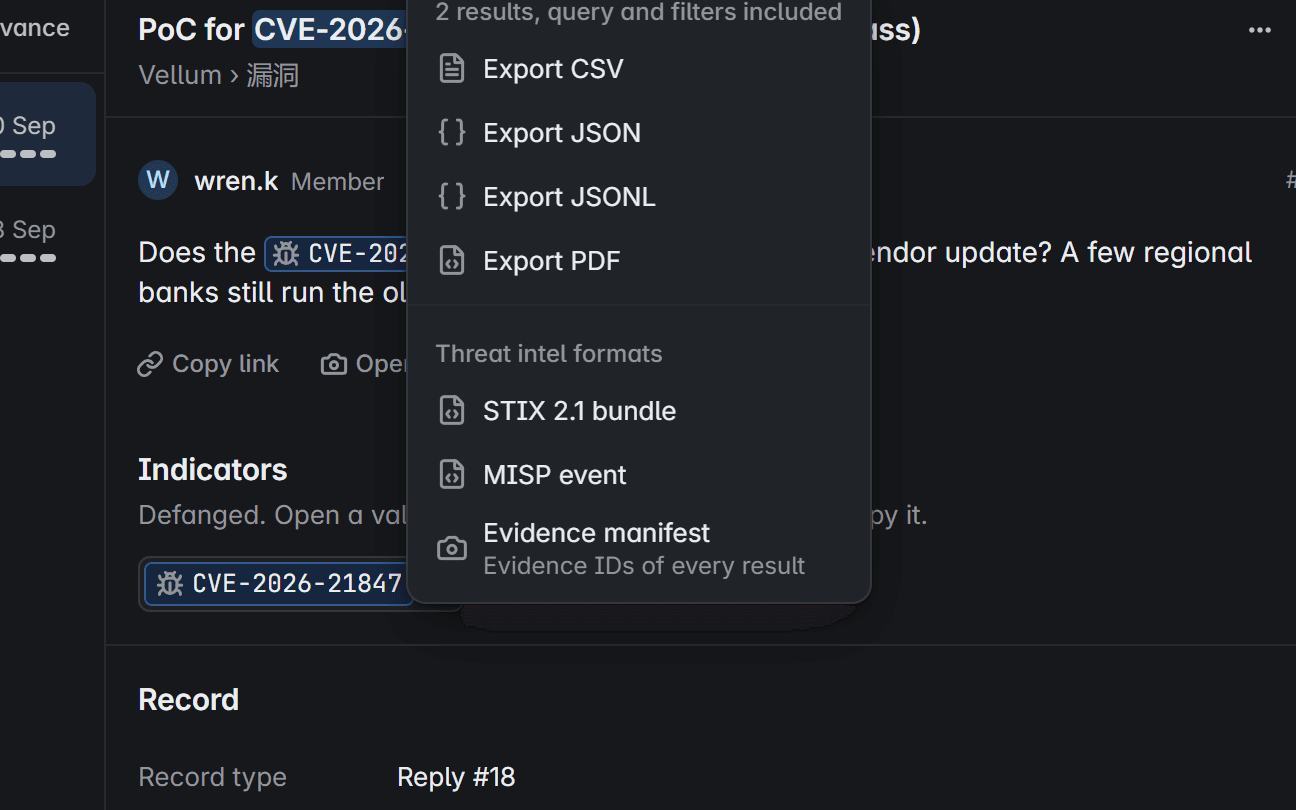
  • Esportazioni che riportano la query e i filtri
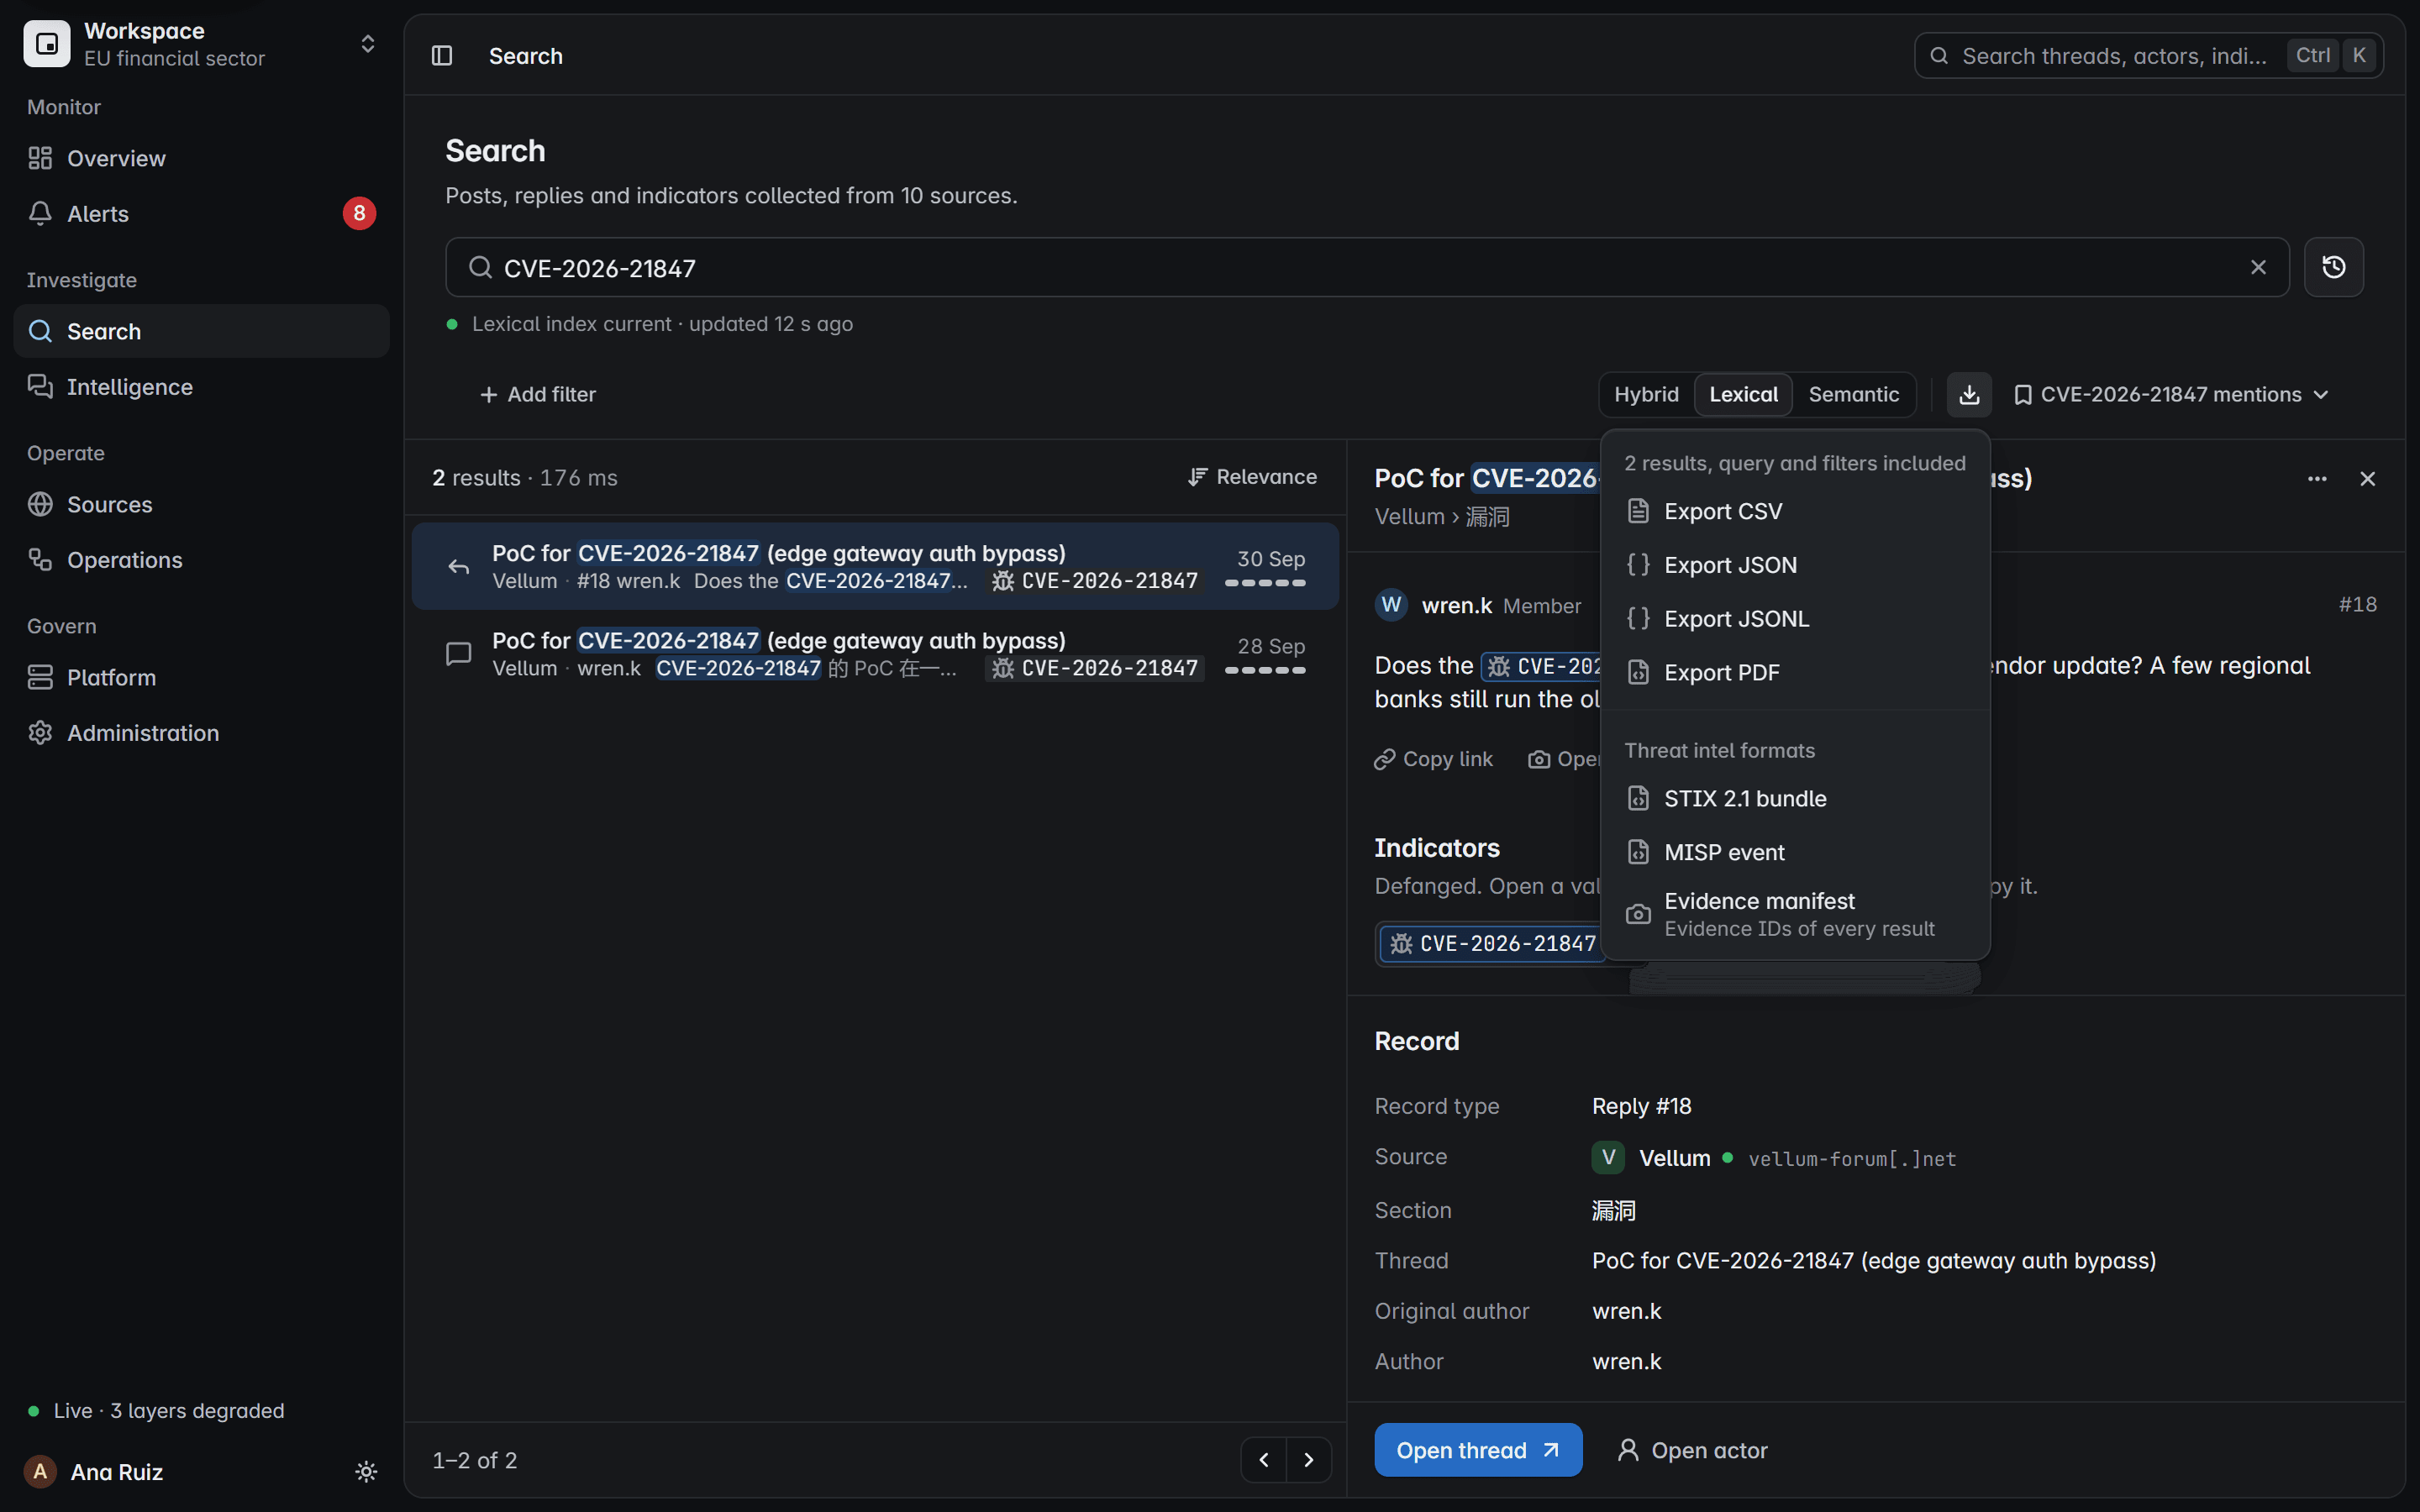
Risultati di ricerca con il menu di esportazione aperto: CSV, JSON, JSONL e PDF, formati di threat intel e un manifest delle evidenze.

ID di evidenza di ogni risultato

Schermata del prodotto con dati fittizi

Rischio di terze parti

Sapere quando fornitori o partner compaiono sui leak site di ransomware.

  • Fornitori e partner aggiunti come termini da monitorare
  • Schede dei leak site seguite dal conto alla rovescia alla rimozione
  • Paese, settore e dimensione dichiarata del leak della vittima
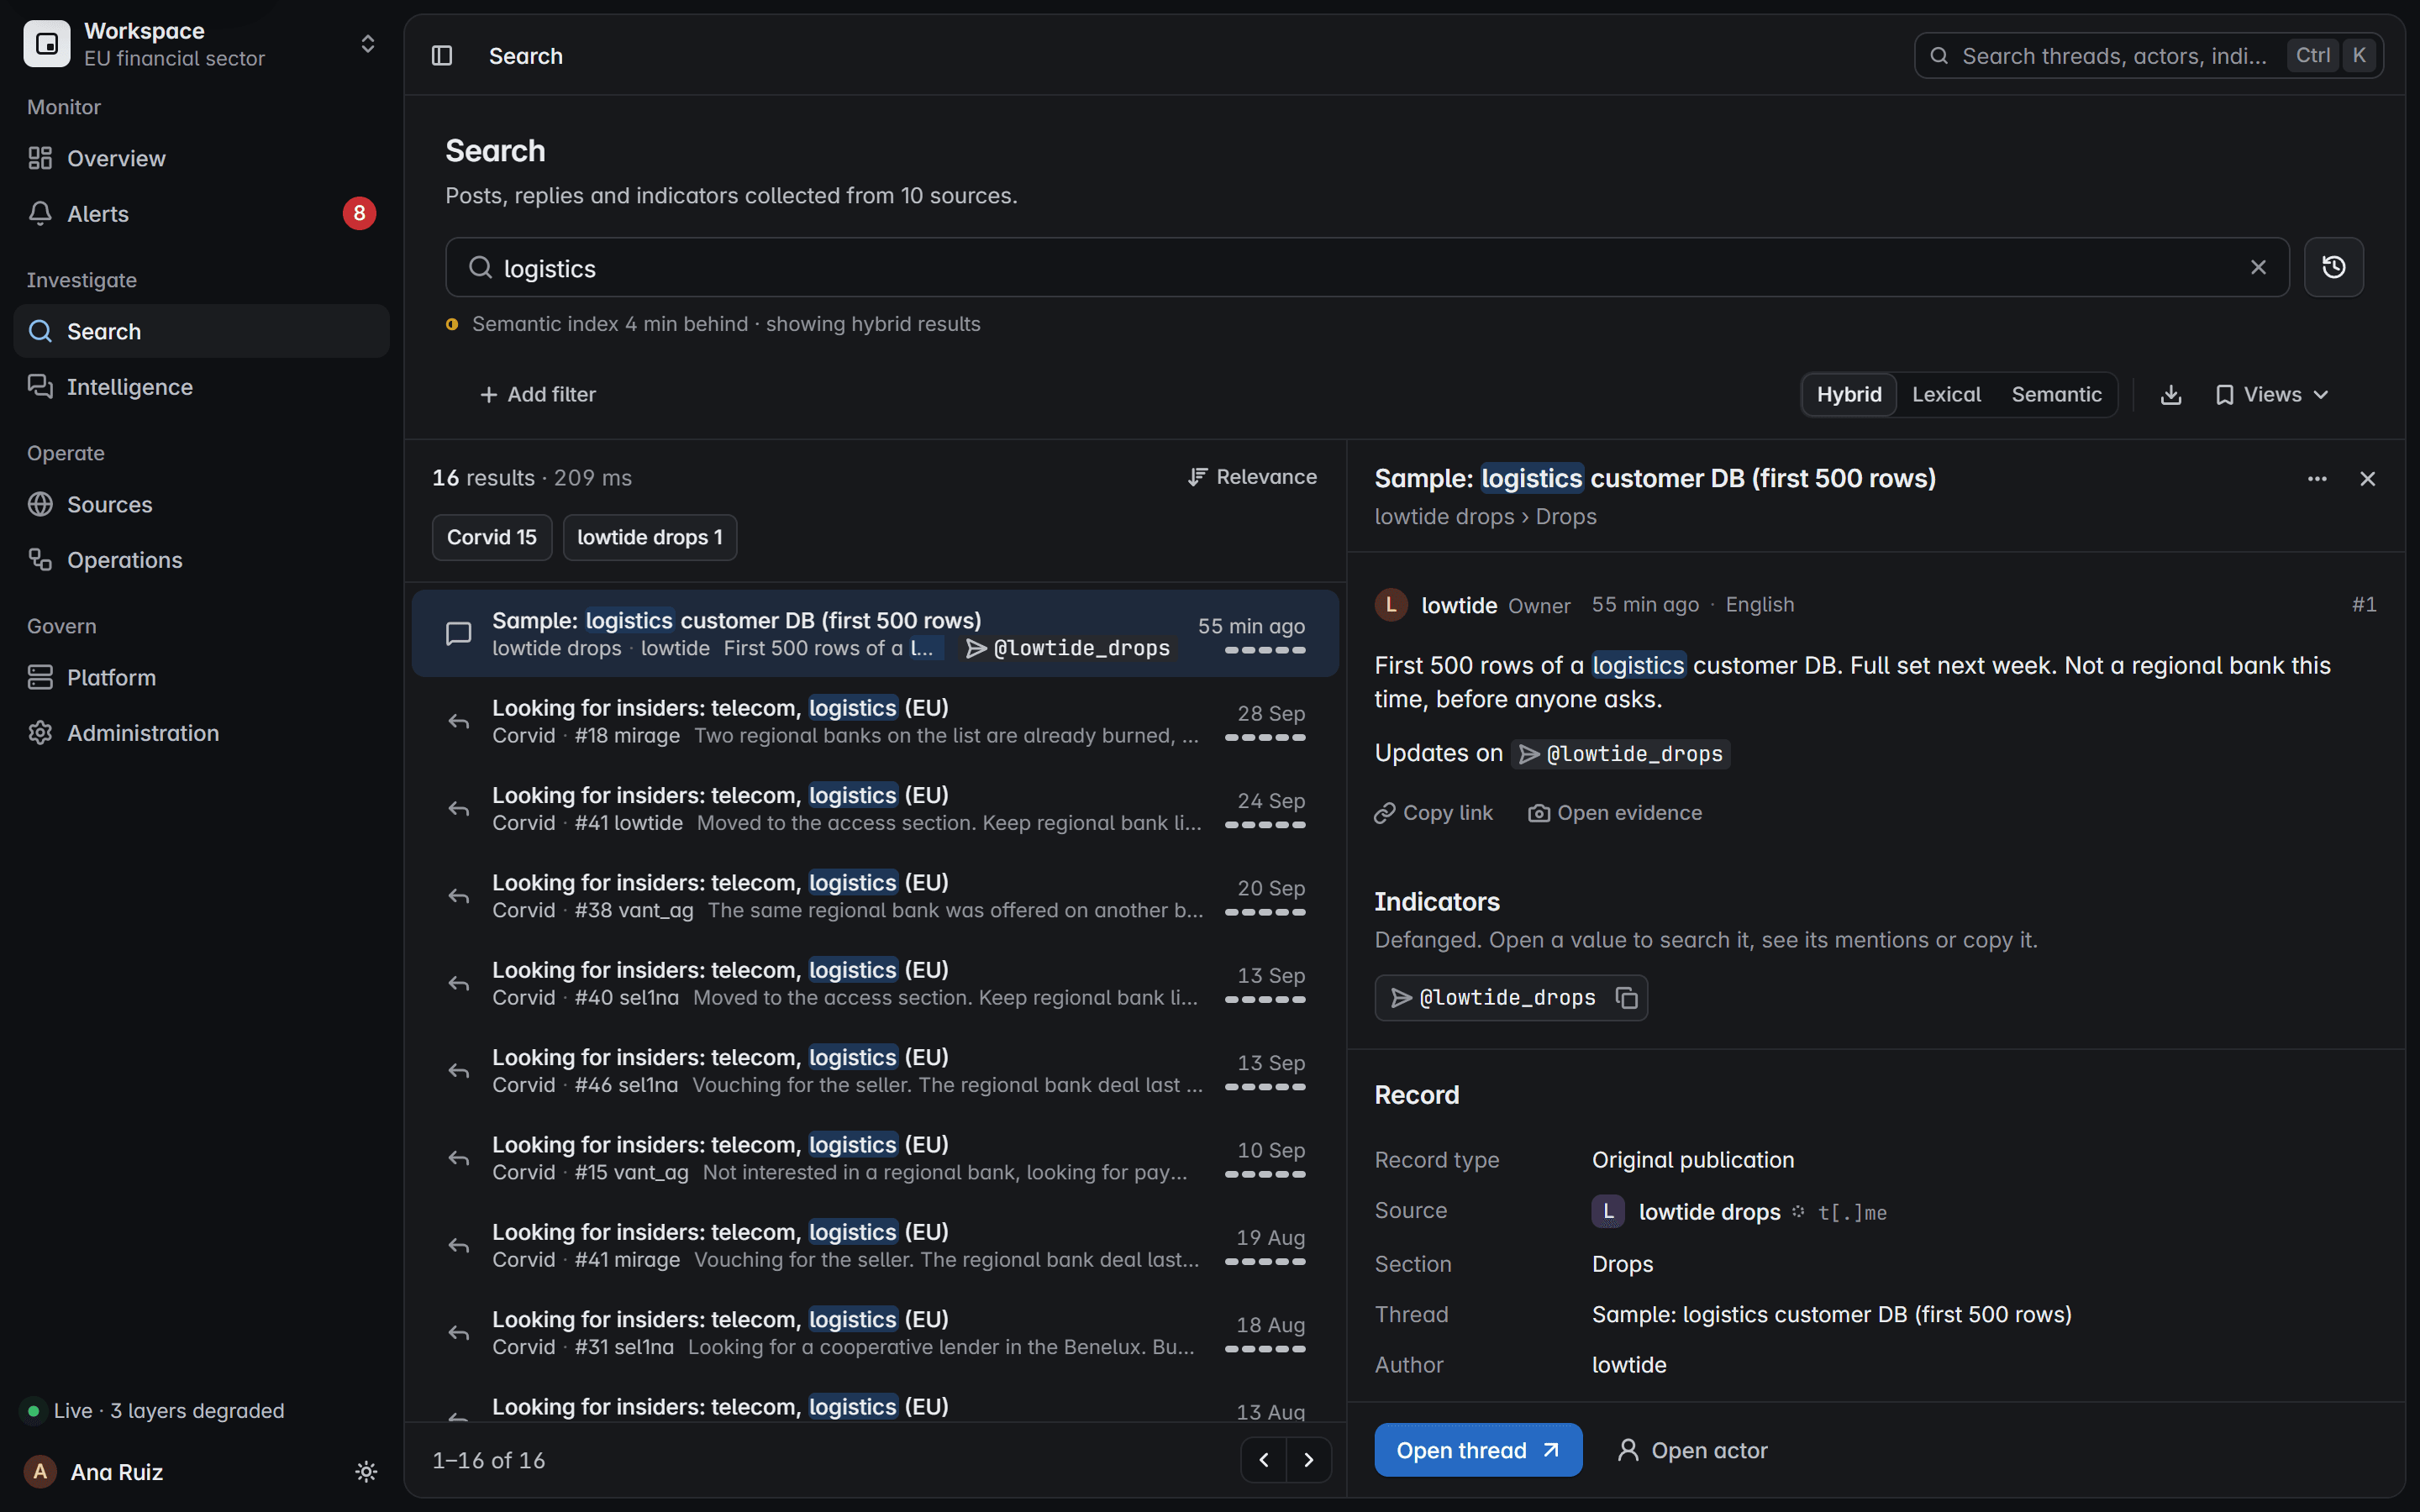
Una ricerca su logistica: il post di un canale che condivide le prime righe del database clienti di un’azienda di logistica.

Dati dei clienti di un fornitore

Schermata del prodotto con dati fittizi

Seguire un attore attraverso ogni alias.

Una ricerca salvata fa emergere il post. Il profilo unisce gli altri nomi, forum e contatti dell’autore, e il report esce con la sua evidenza.

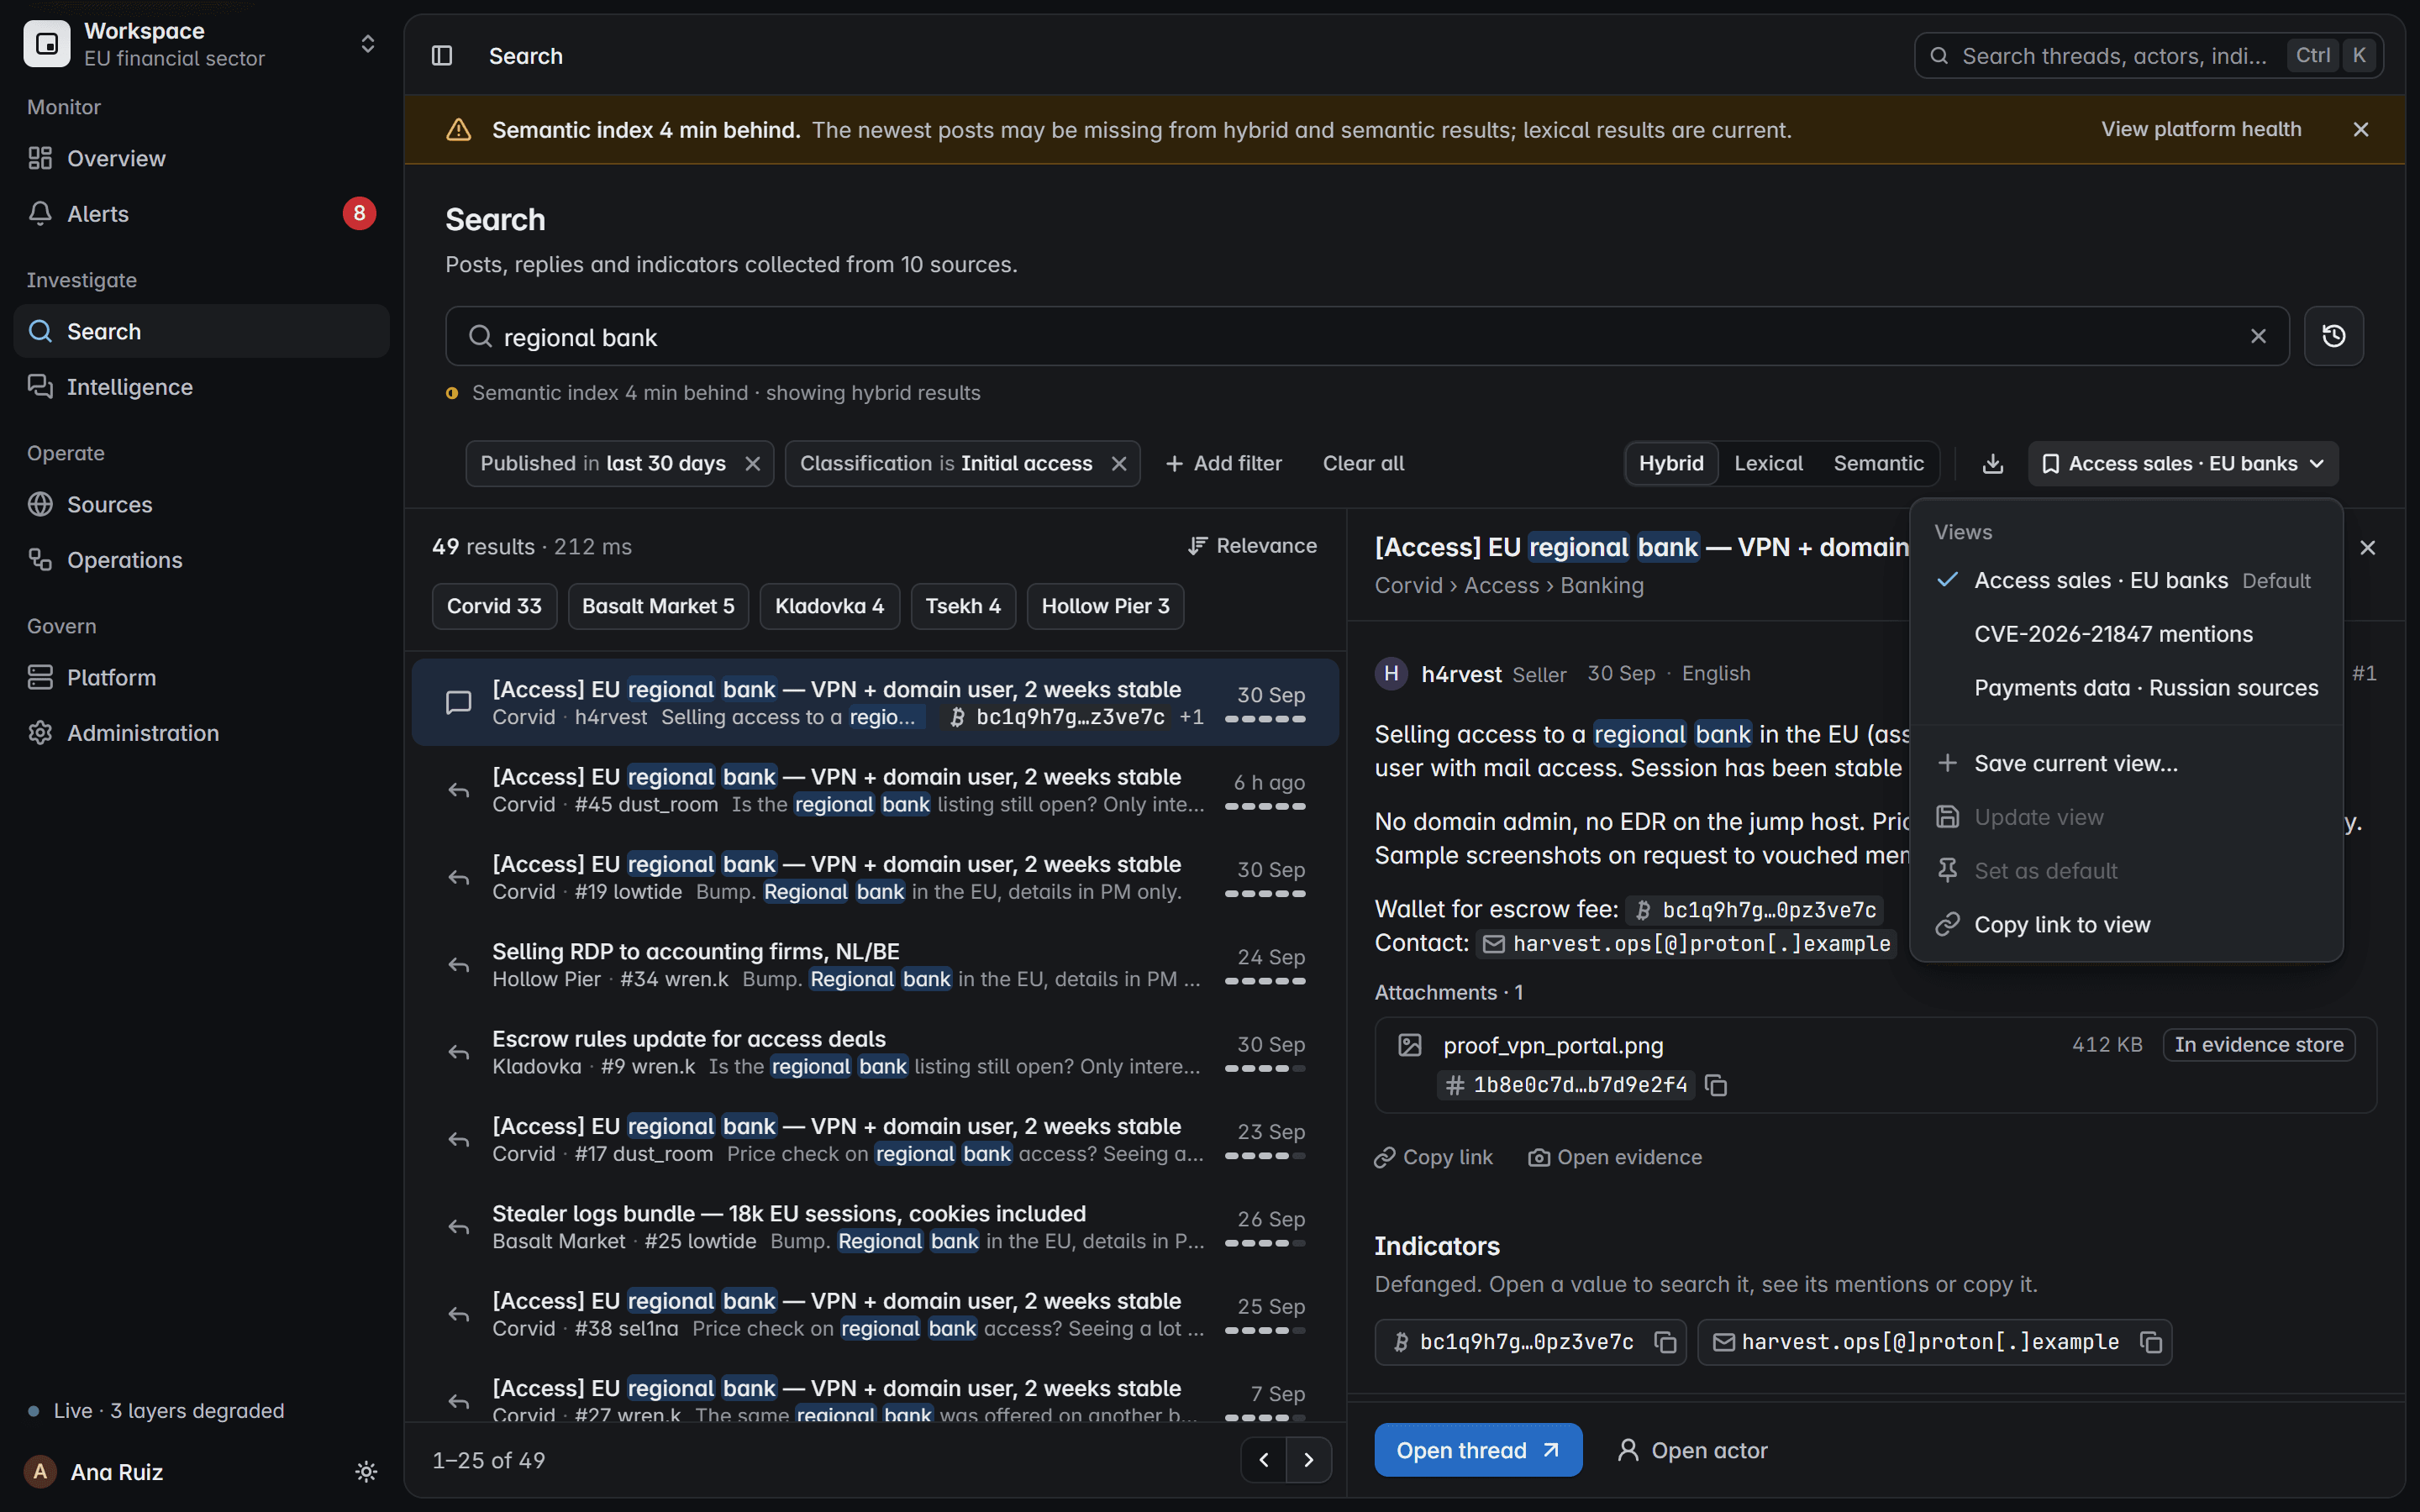
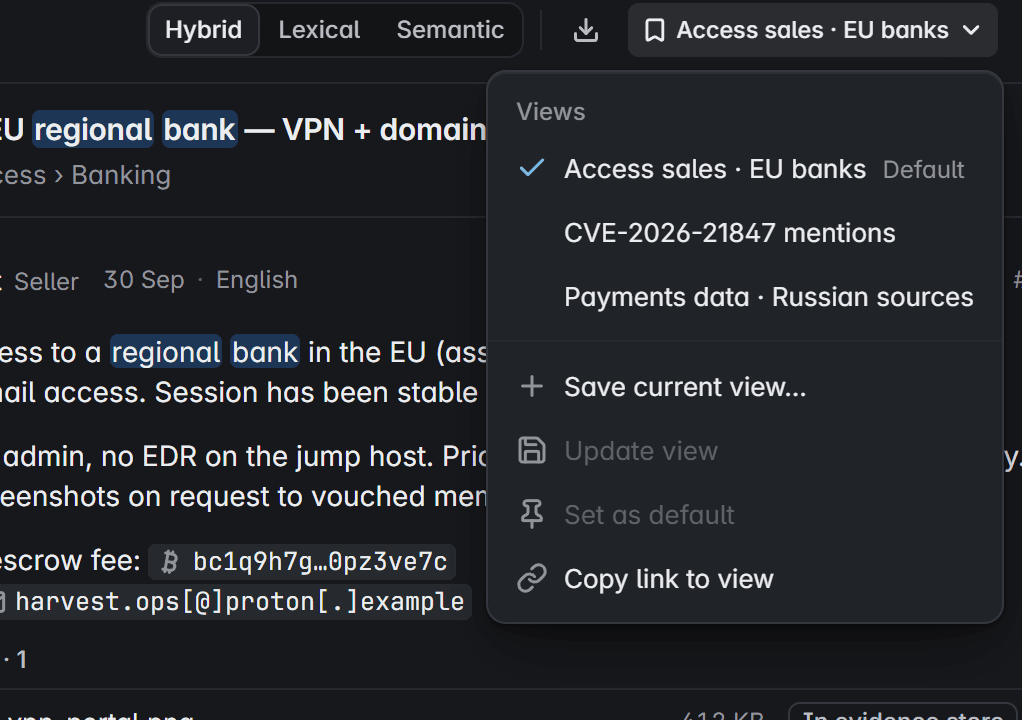
  1. La ricerca con il menu delle ricerche salvate aperto: vendite di accessi a banche UE, una CVE e dati di pagamento in fonti russe.
    La ricerca con il menu delle ricerche salvate aperto: vendite di accessi a banche UE, una CVE e dati di pagamento in fonti russe.

    Ricerca salvata

    Ripartire da dove il team si era fermato

    Le ricerche salvate conservano la query, la modalità e i filtri, e chiunque nel workspace può aprirle.

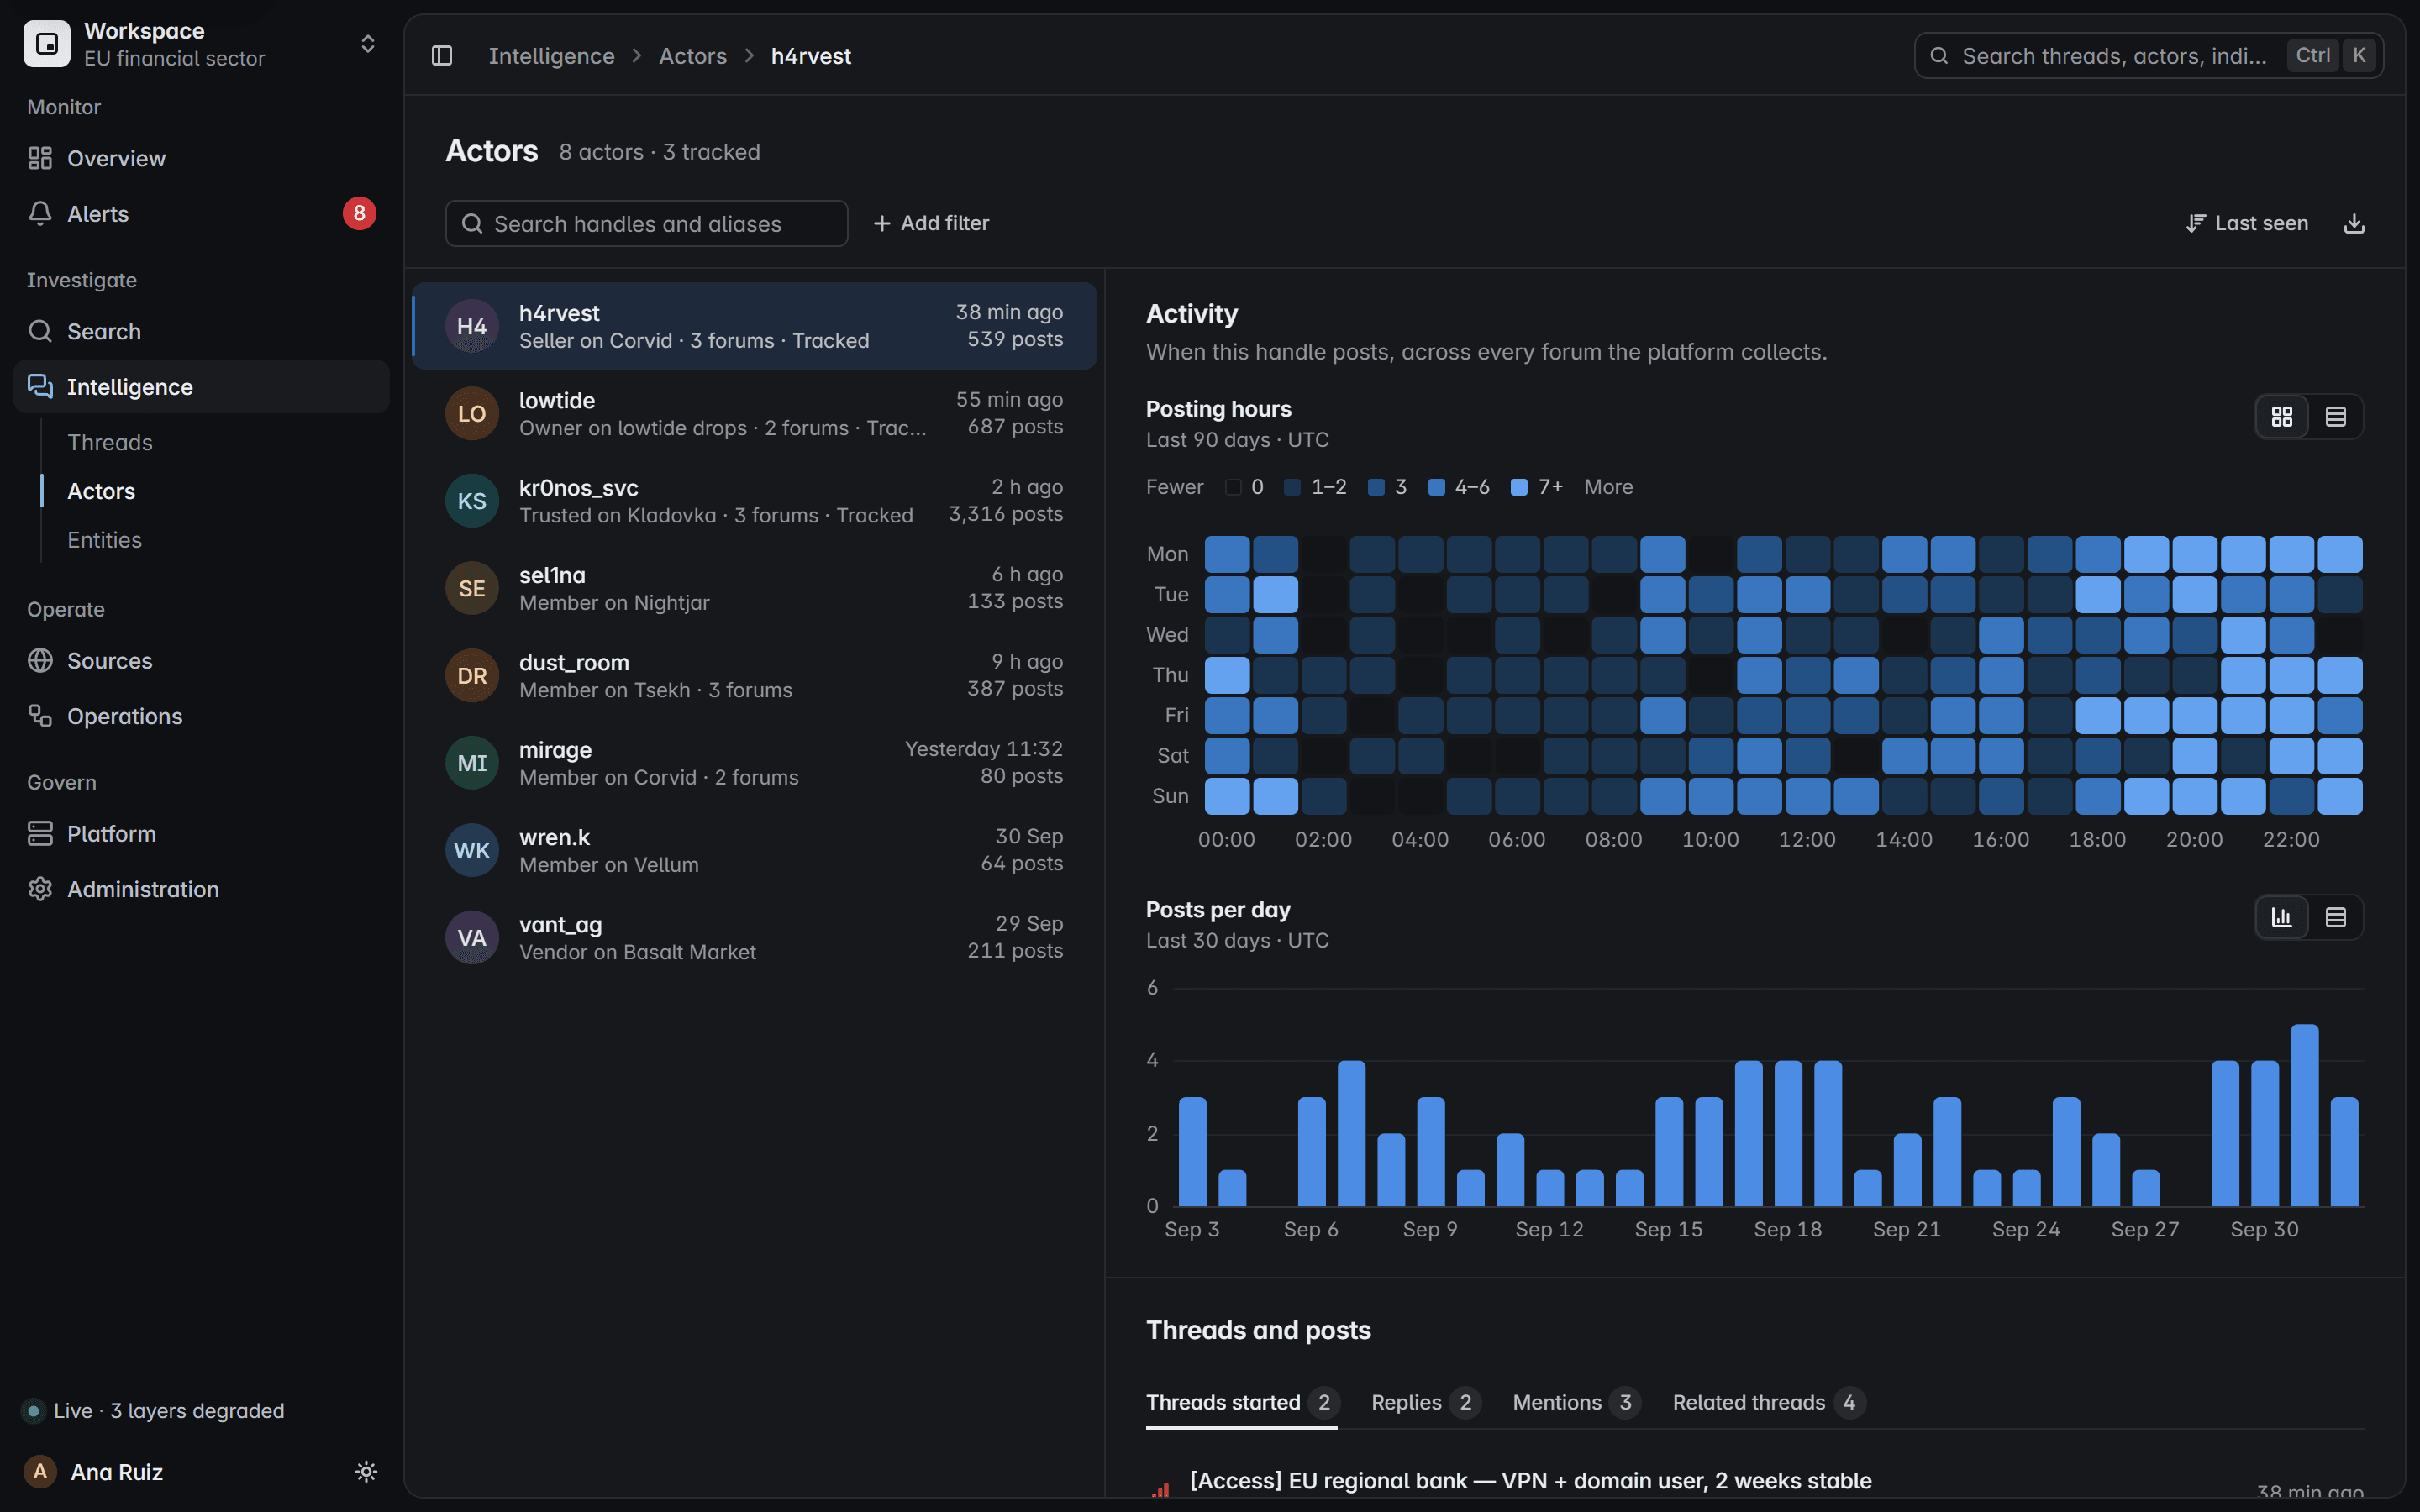
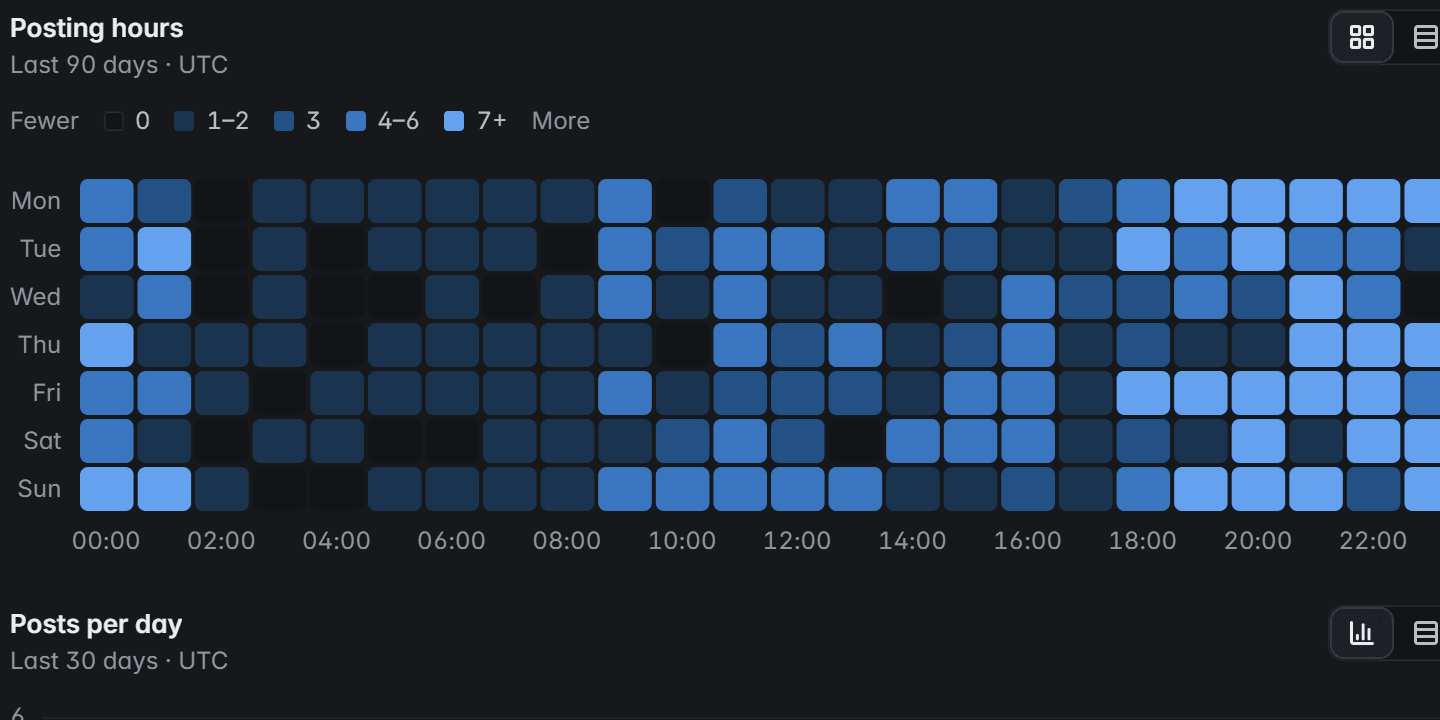
  2. Un profilo di attore scorso fino all’attività: una heatmap degli orari di pubblicazione e un grafico dei post al giorno.
    Un profilo di attore scorso fino all’attività: una heatmap degli orari di pubblicazione e un grafico dei post al giorno.

    Attività

    Vedere quando pubblica l’handle

    Orari di pubblicazione e post al giorno, su ogni forum raccolto dalla piattaforma, sempre in UTC.

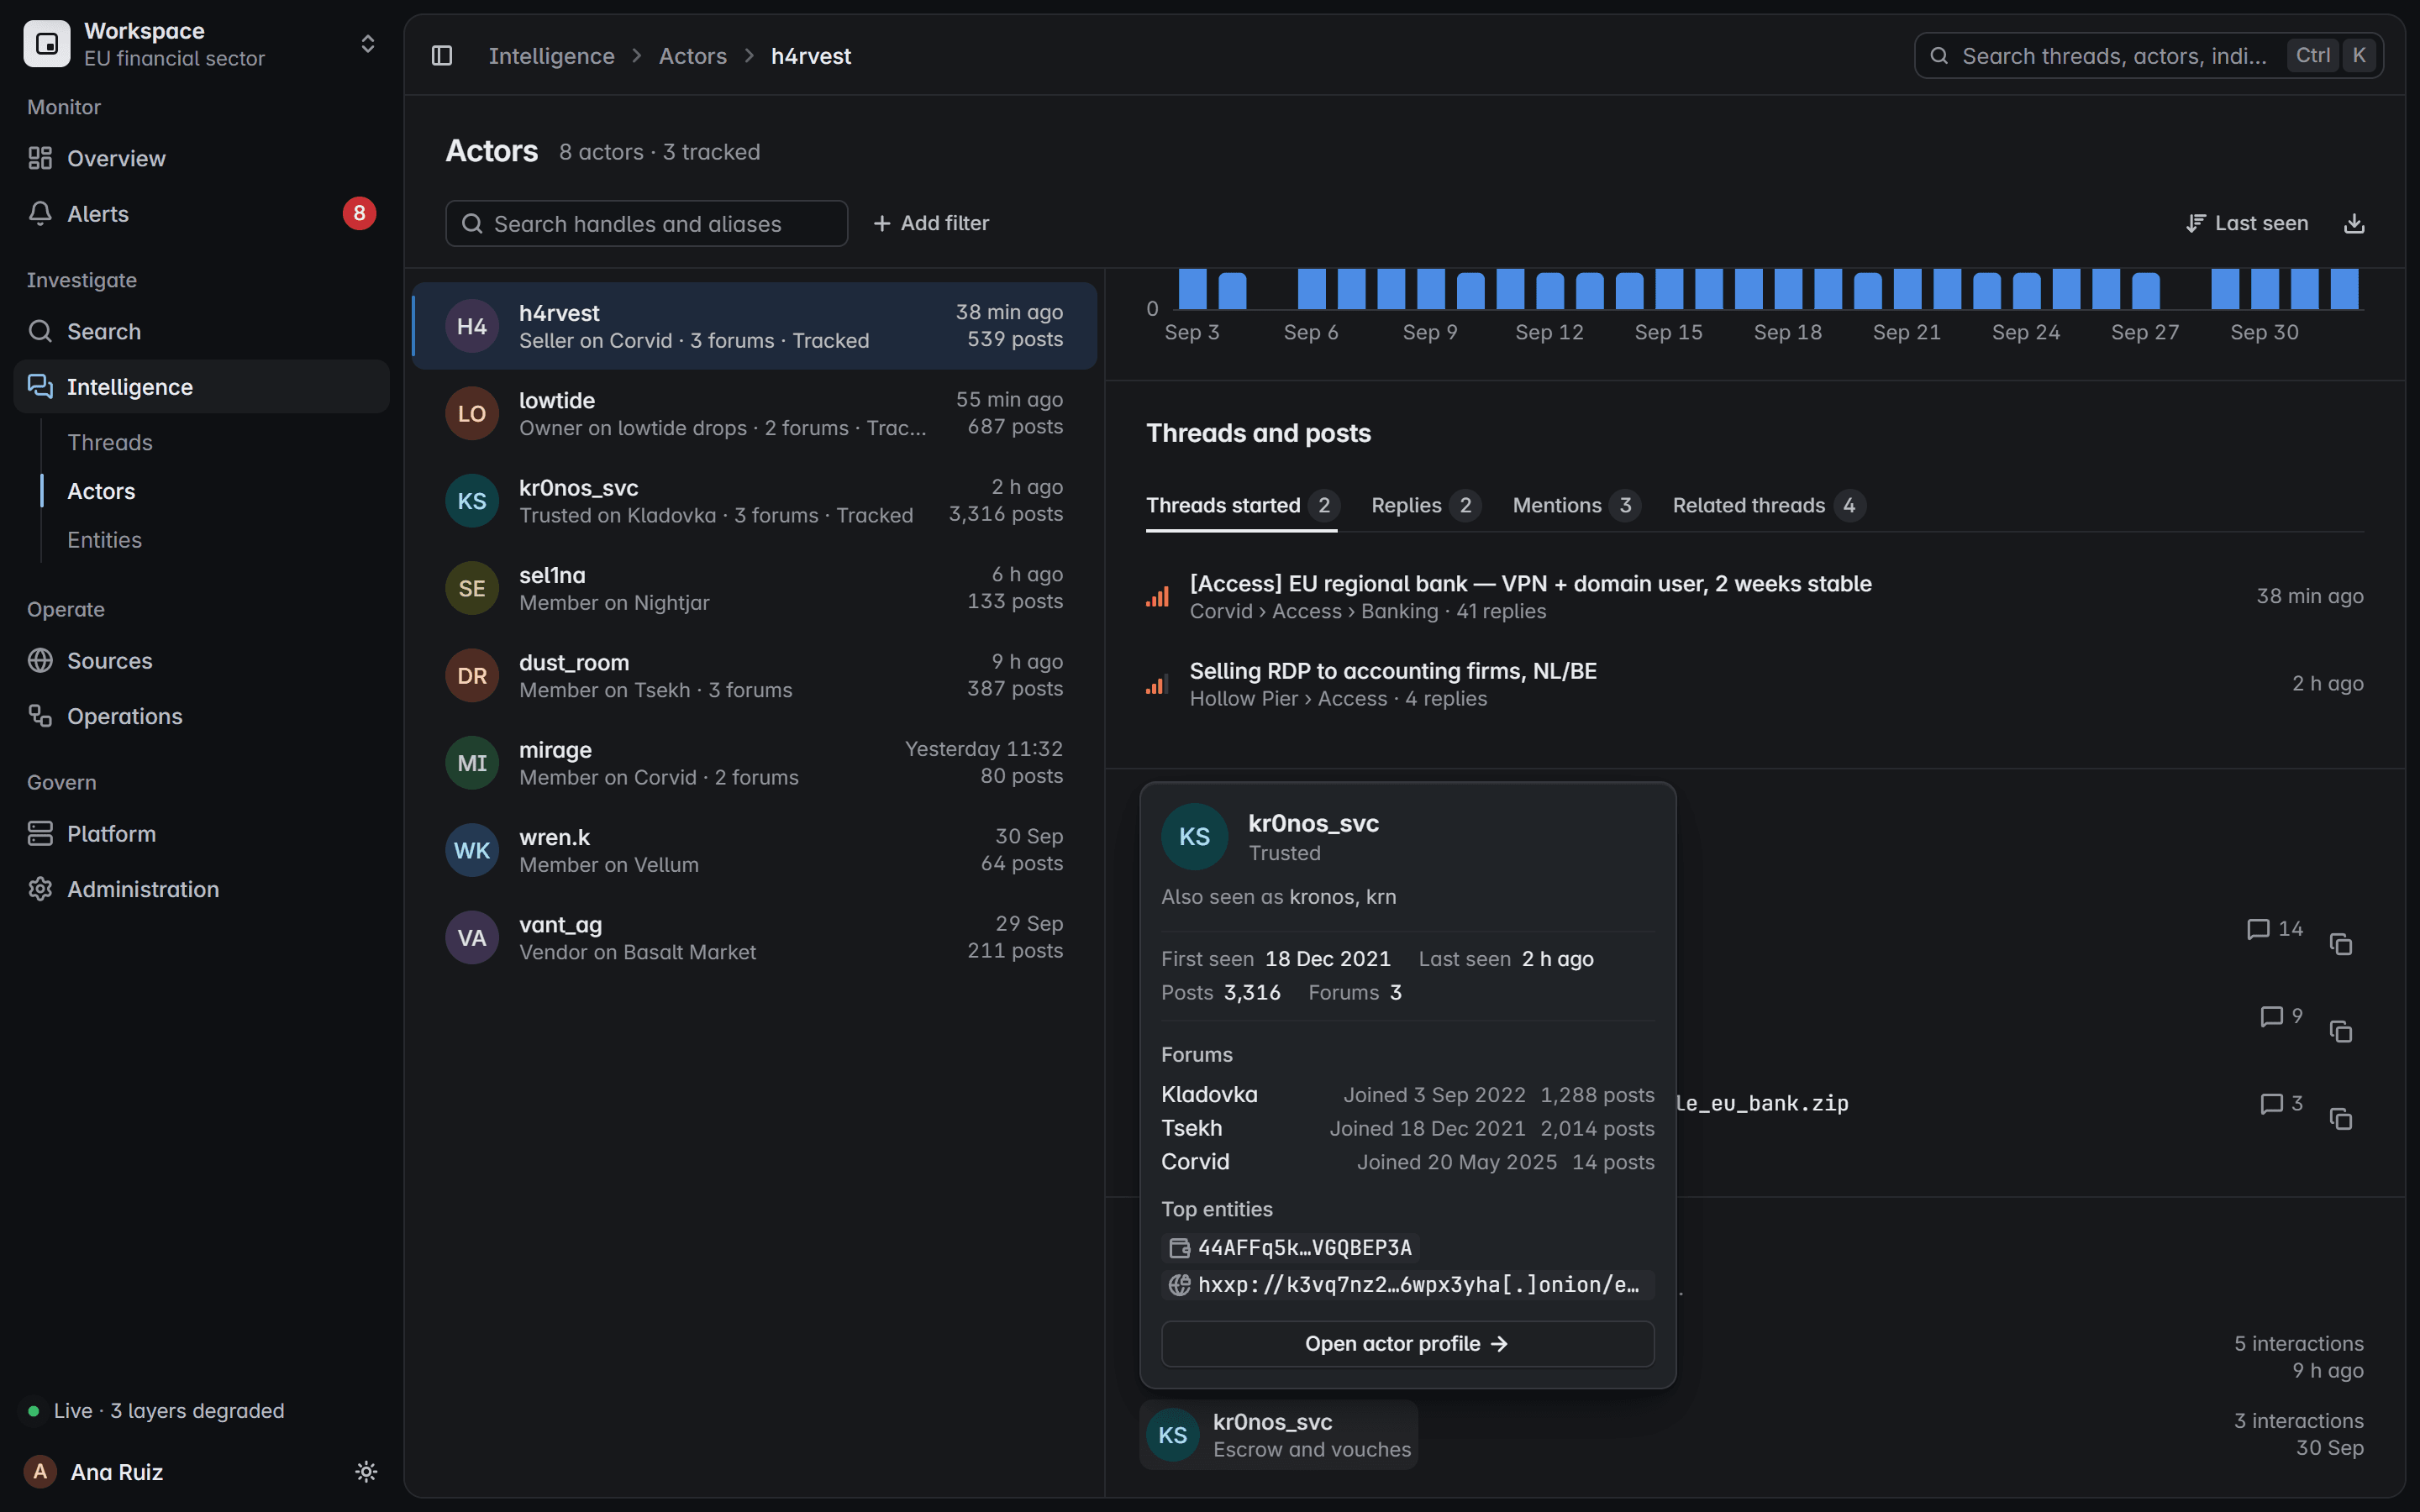
  3. La scheda di una controparte aperta sul profilo di un attore: alias, forum con date di iscrizione e principali entità defanged.
    La scheda di una controparte aperta sul profilo di un attore: alias, forum con date di iscrizione e principali entità defanged.

    Controparti

    Scoprire chi gli ruota intorno

    Le controparti emergono da risposte, citazioni e referenze nei thread archiviati, ciascuna con i propri alias, forum e indicatori.

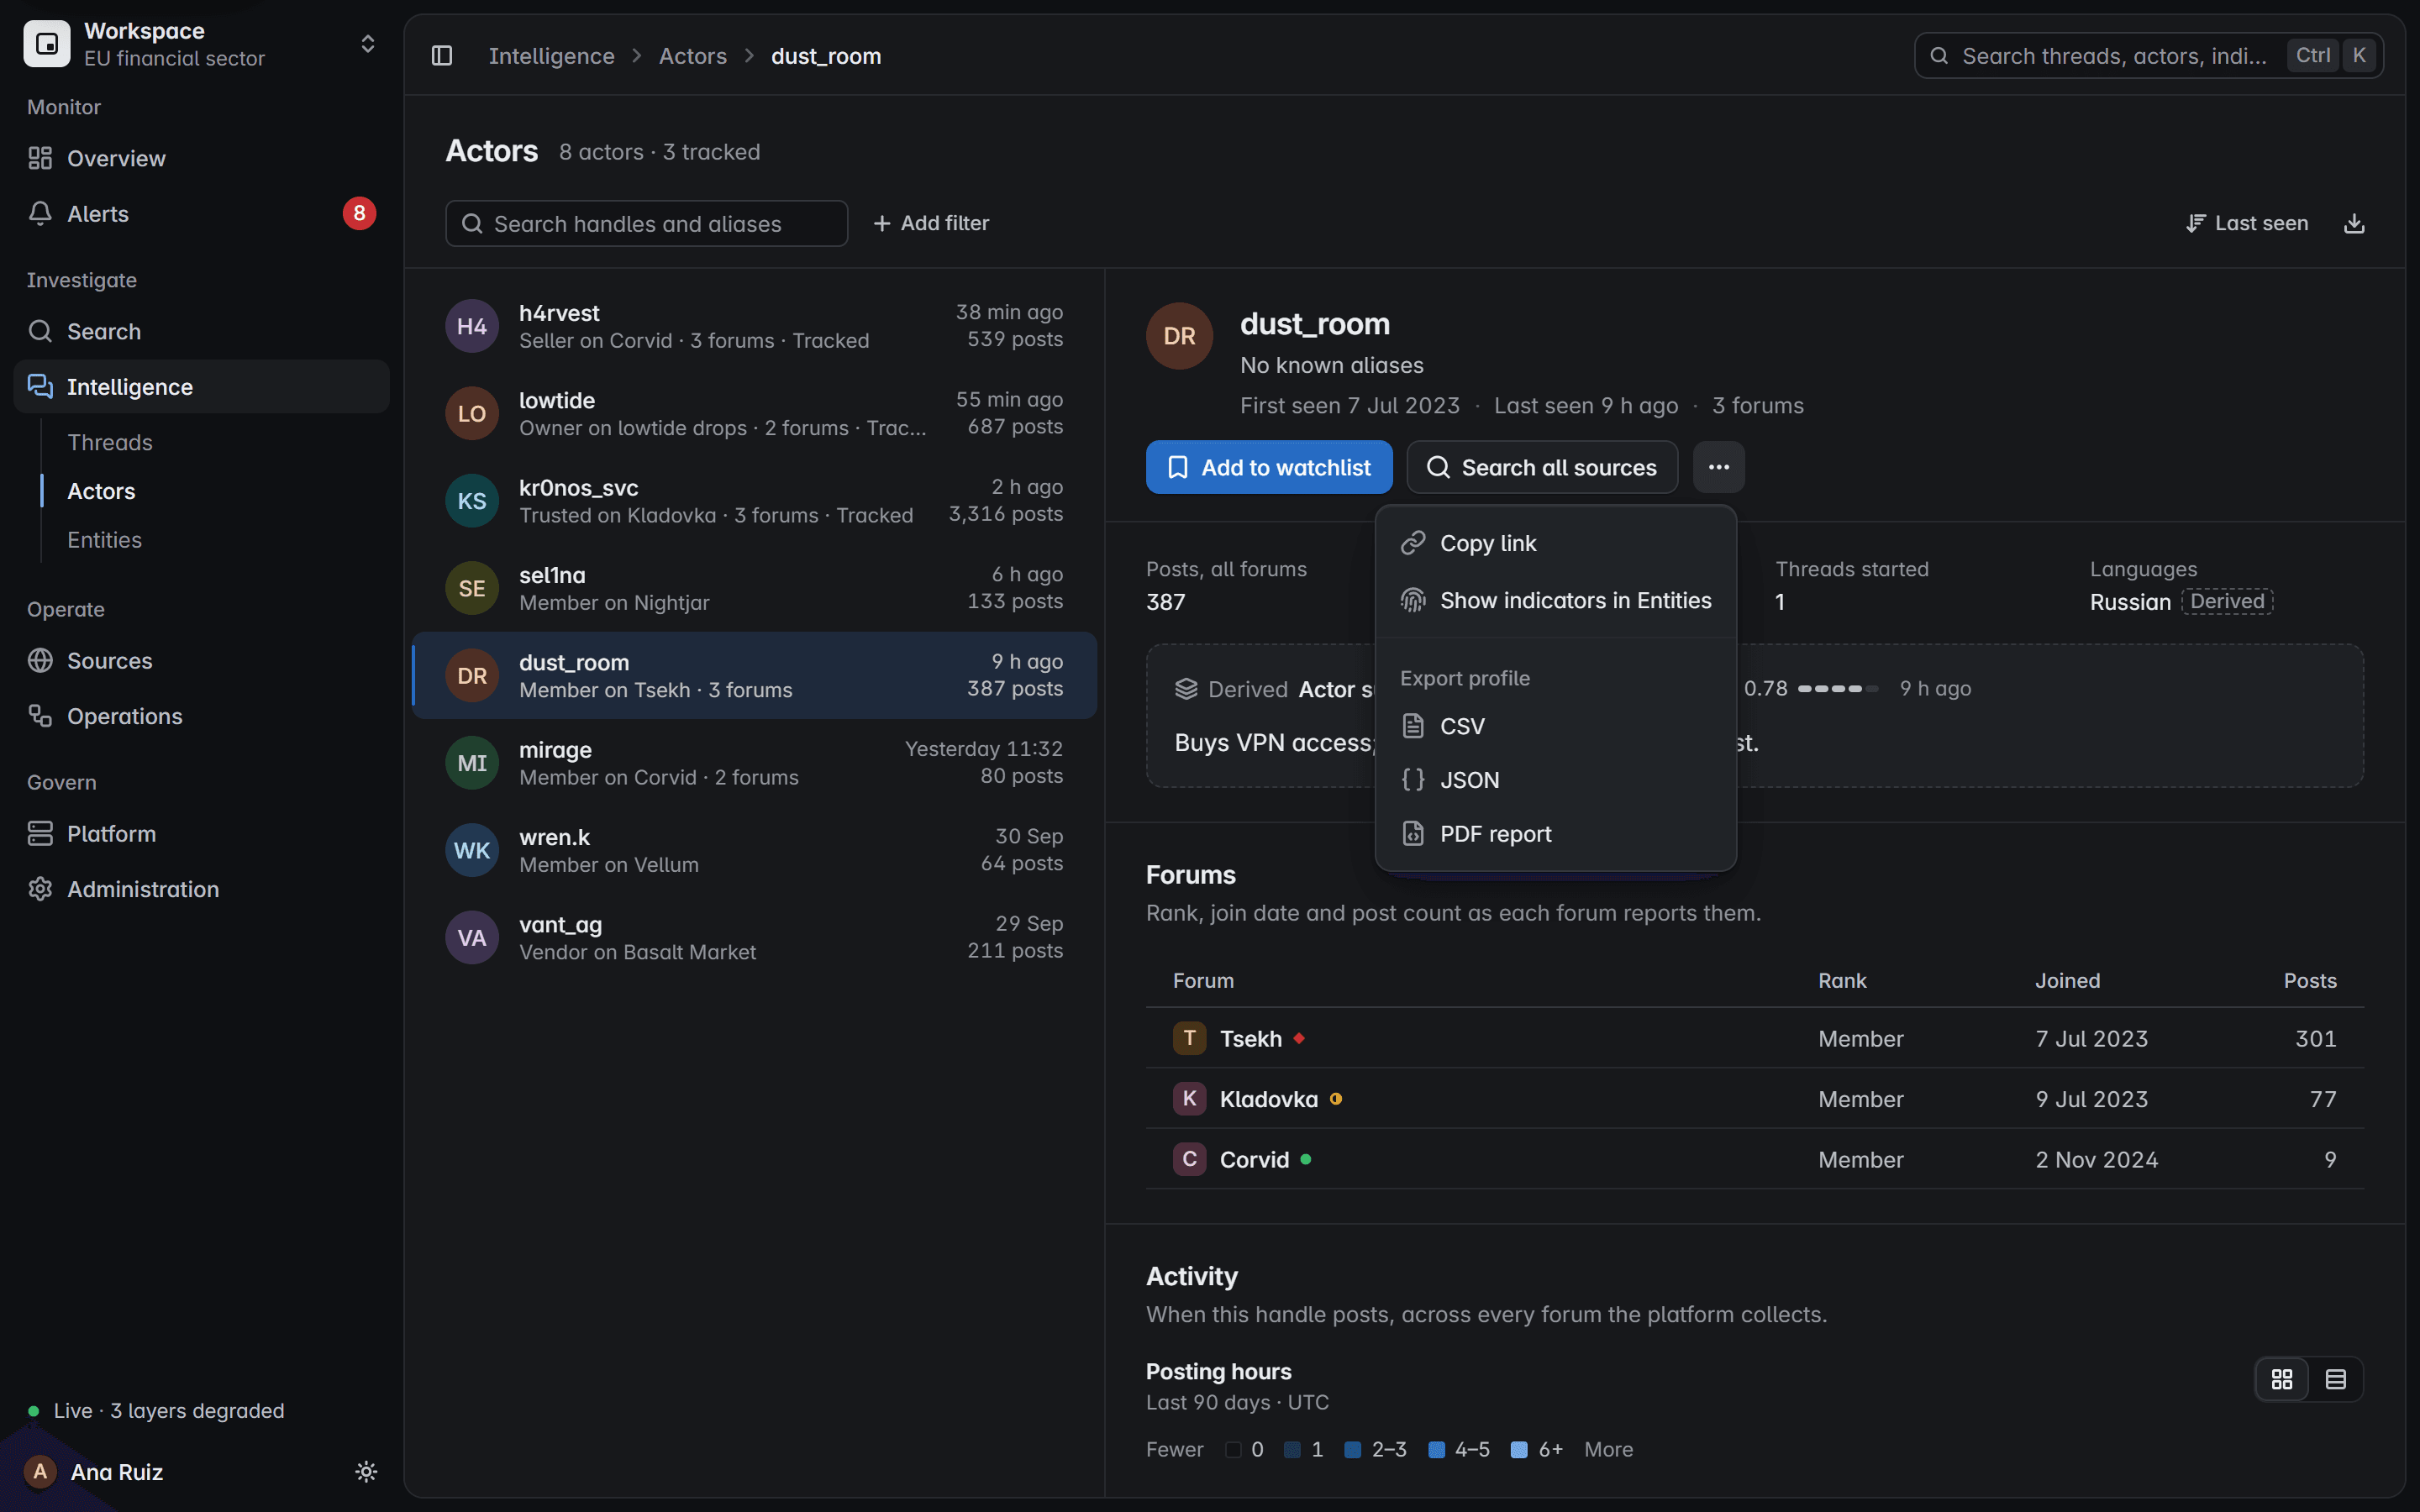
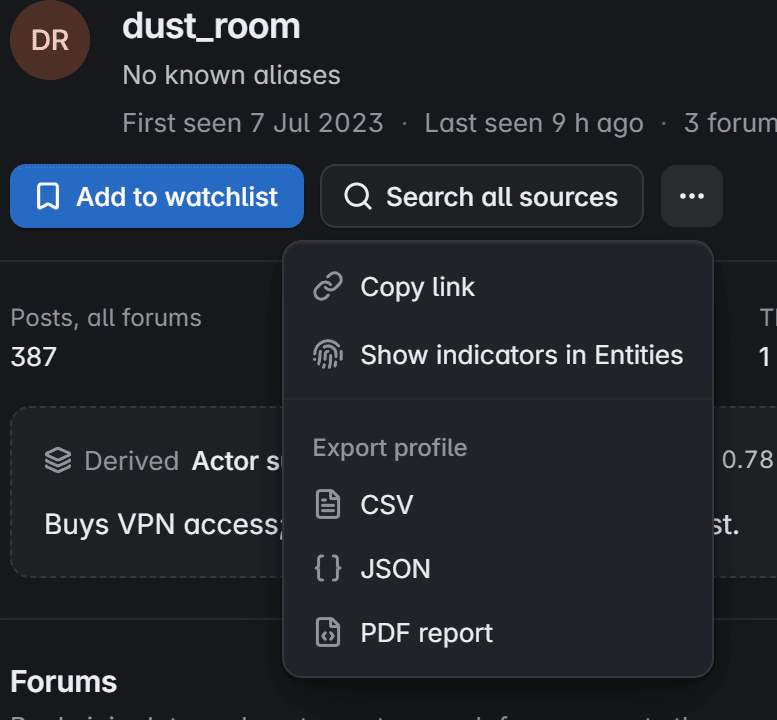
  4. Un profilo di attore con il menu delle azioni aperto: copia il link, mostra gli indicatori ed esporta il profilo in CSV, JSON o in un report PDF.
    Un profilo di attore con il menu delle azioni aperto: copia il link, mostra gli indicatori ed esporta il profilo in CSV, JSON o in un report PDF.

    Export

    Consegnare l’intero profilo

    Esportare identità, forum, attività, post e indicatori in CSV, JSON o in un report PDF, con timestamp in UTC.

Schermata del prodotto con dati fittizi

Dalla corrispondenza a un responsabile con nome.

Una watchlist trova corrispondenza in un post. L’alert arriva con la sua gravità, riceve un responsabile e confluisce in un incidente. I webhook avvisano i propri strumenti.

  1. Match

    Le watchlist per brand, domini, parole chiave, attori e indicatori trovano corrispondenze in modo deterministico e si possono rieseguire su tutto ciò che è già stato raccolto.

  2. Alert

    Gli alert critici e alti attendono in Richiede attenzione, dal più grave, con la loro fonte e la loro anzianità.

  3. Responsabile

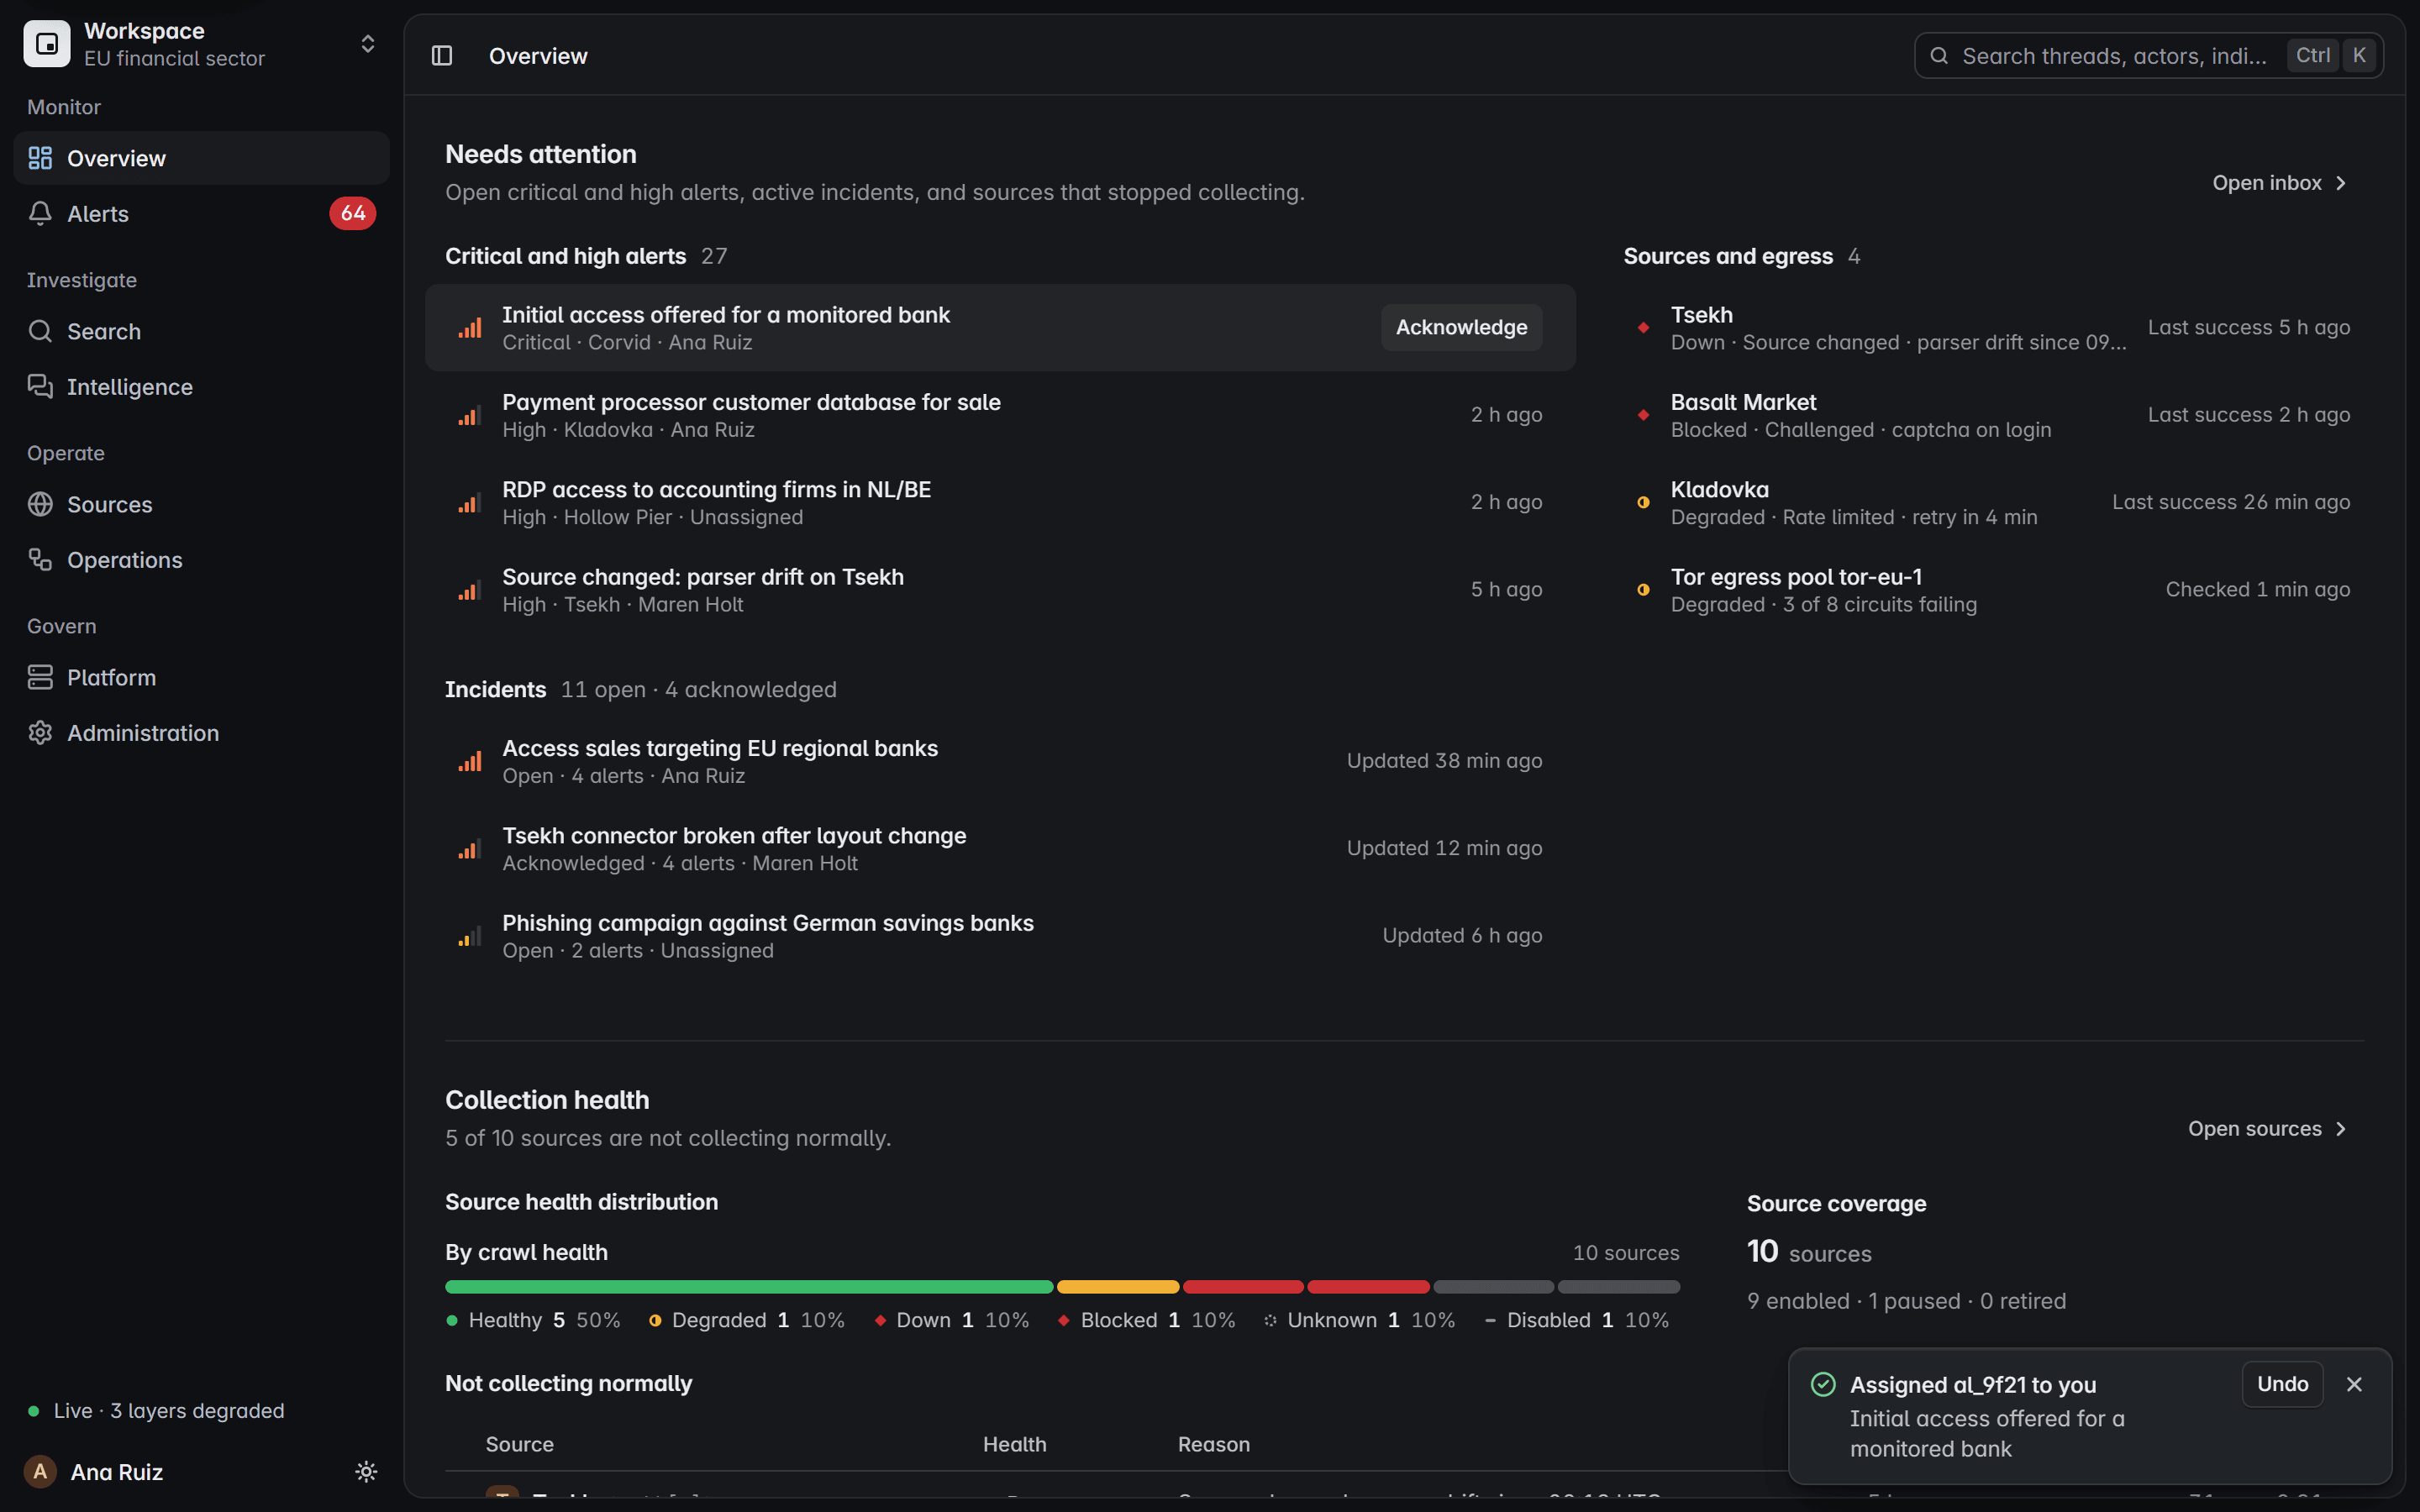
    Assegnarlo a sé stessi o a un collega. Assegnazione, presa in carico e chiusura vengono registrate nell’audit trail.

  4. Incidente

    Gli alert correlati vengono raggruppati in un unico incidente, con un proprio responsabile e un proprio stato.

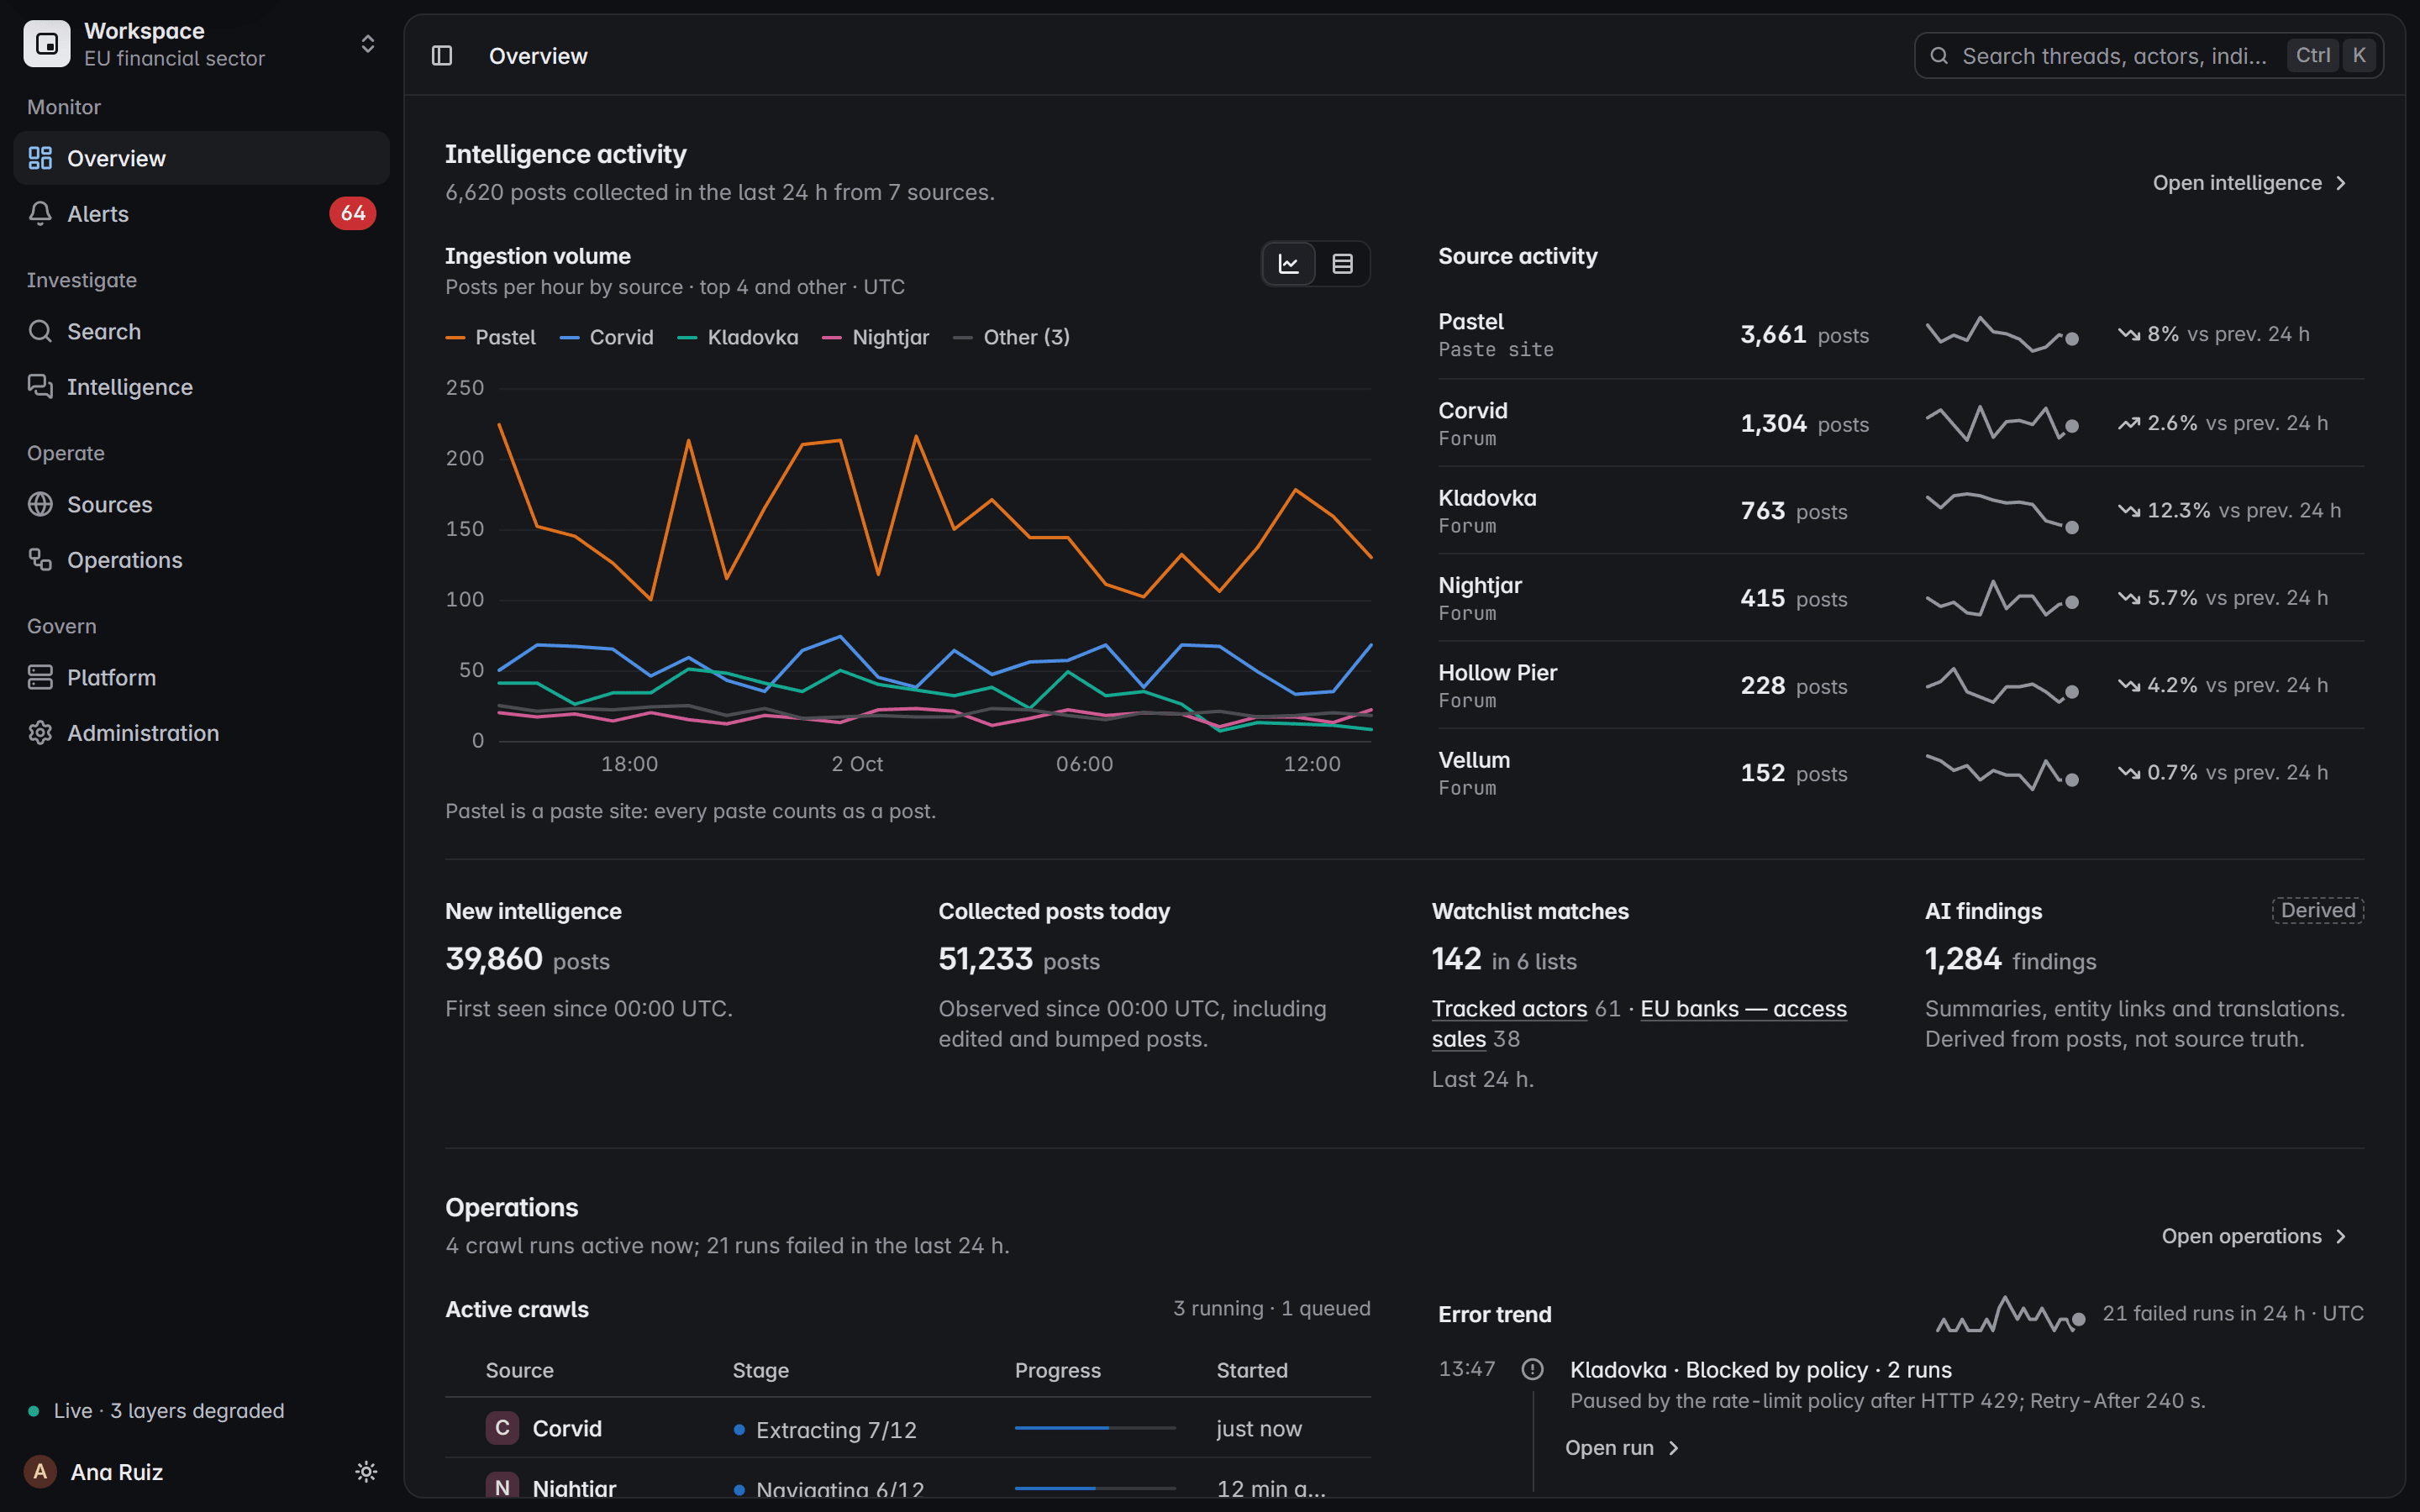
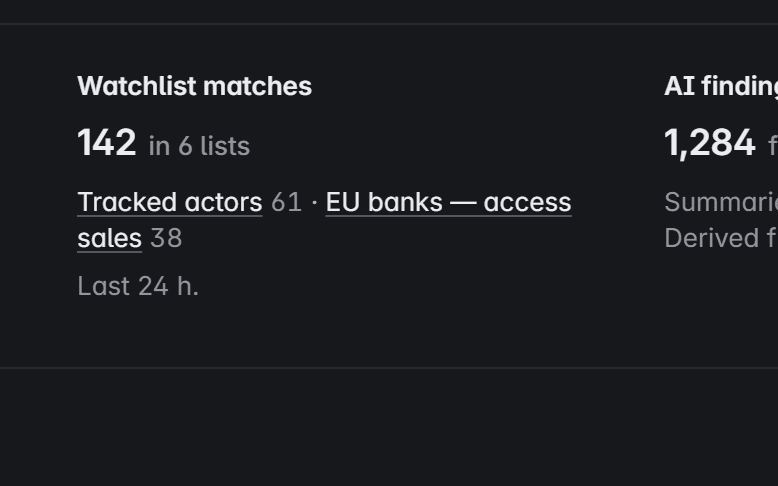
L’attività di intelligence nella panoramica: corrispondenze delle watchlist nelle ultime 24 ore, per lista.
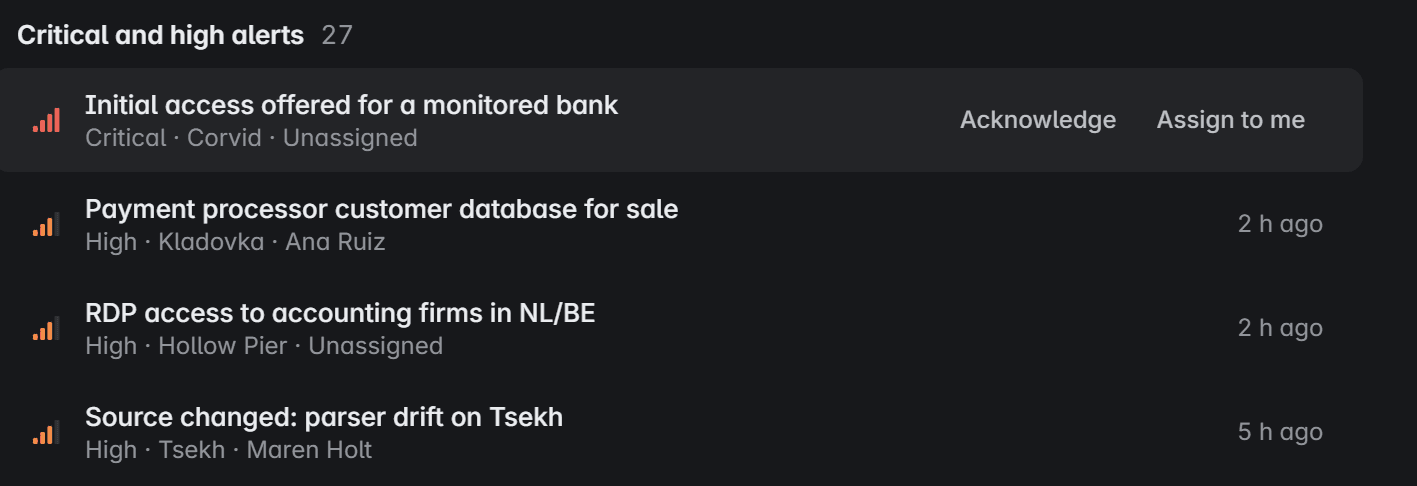
Richiede attenzione nella panoramica: alert critici e alti, con Prendi in carico e Assegna a me sul primo.
Lo stesso alert dopo Assegna a me, ora in carico all’analista, sopra gli incidenti aperti.

Schermata del prodotto con dati fittizi

Intercettare per tempo impersonificazioni e vendite di dati.

Tenere d’occhio i nomi del brand, i domini e i termini su cui si muove la frode. Phishing kit, domini simili e offerte di dati dei clienti arrivano con la loro evidenza.

Un kit costruito sul suo nome
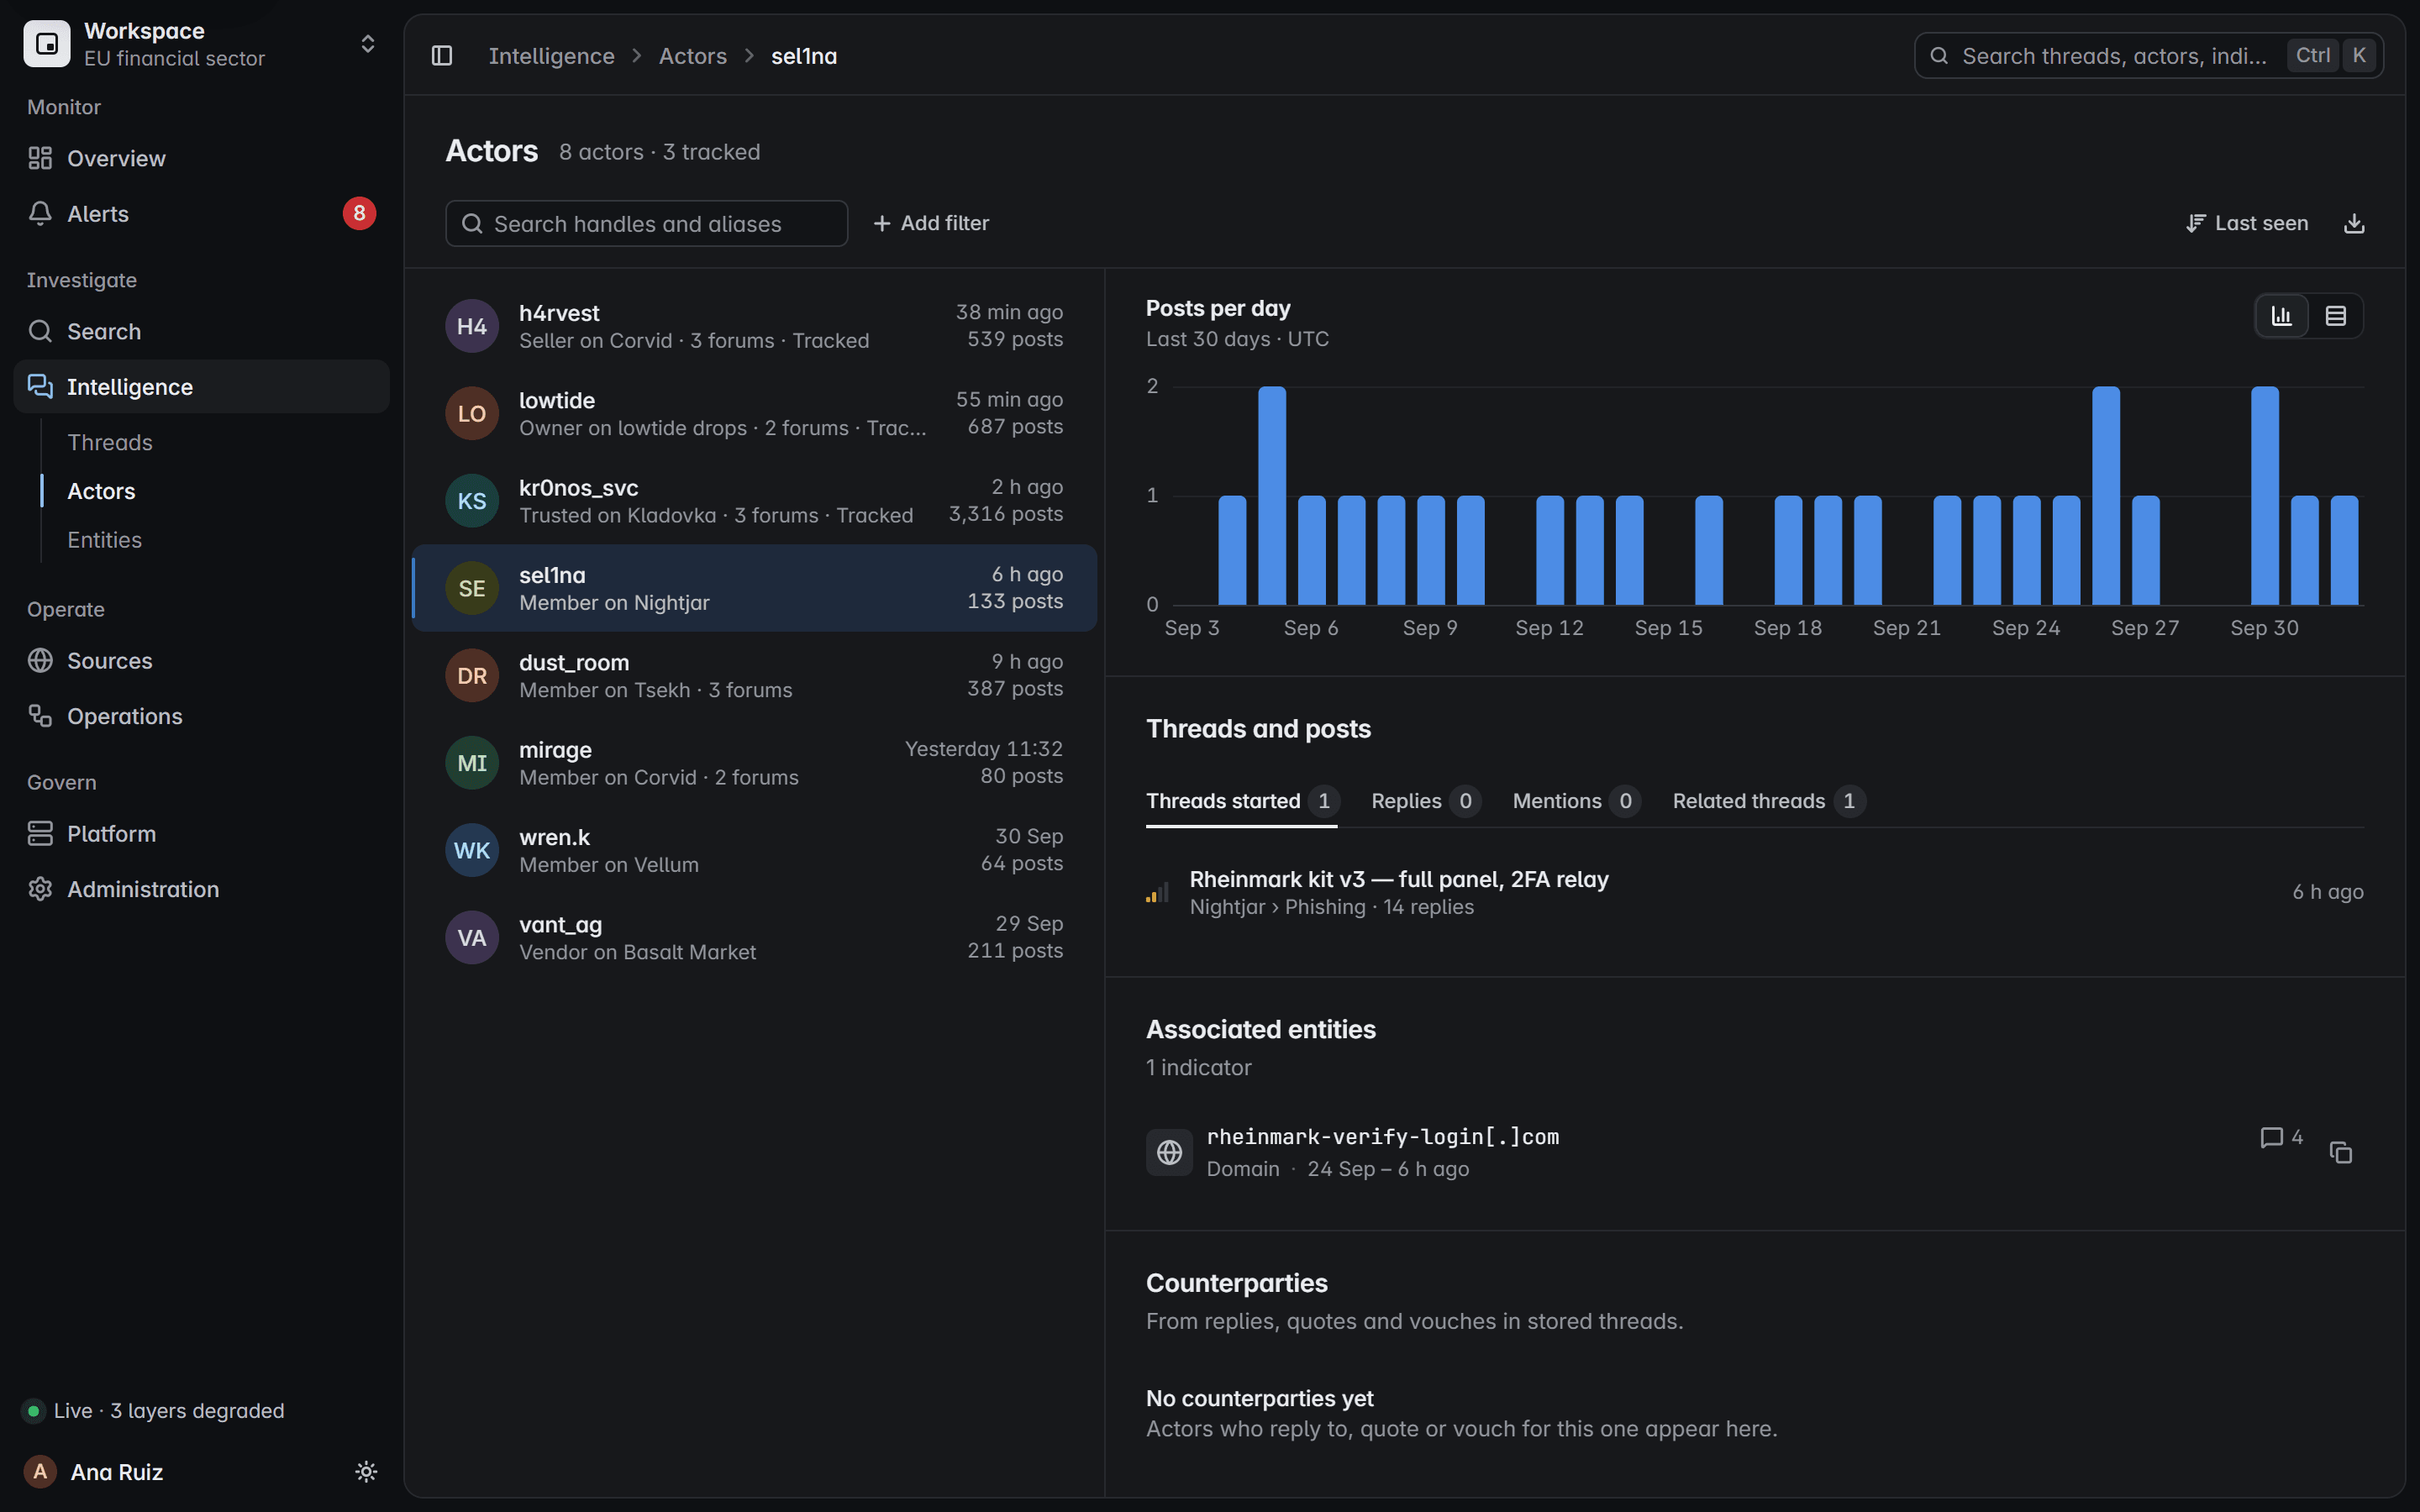
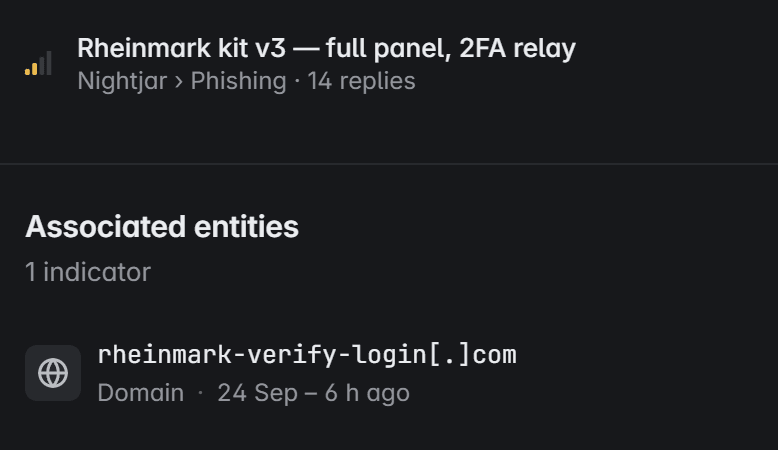
Il profilo di un attore: un thread avviato, un phishing kit per una banca e il suo dominio simile associato, defanged.

L’attore dietro un phishing kit, il thread che lo vende e il dominio simile, defanged perché nulla si apra per errore.
Termini monitorati
  • Rheinmark
  • Nordhafen Bank

I suoi clienti, nel database di qualcun altro

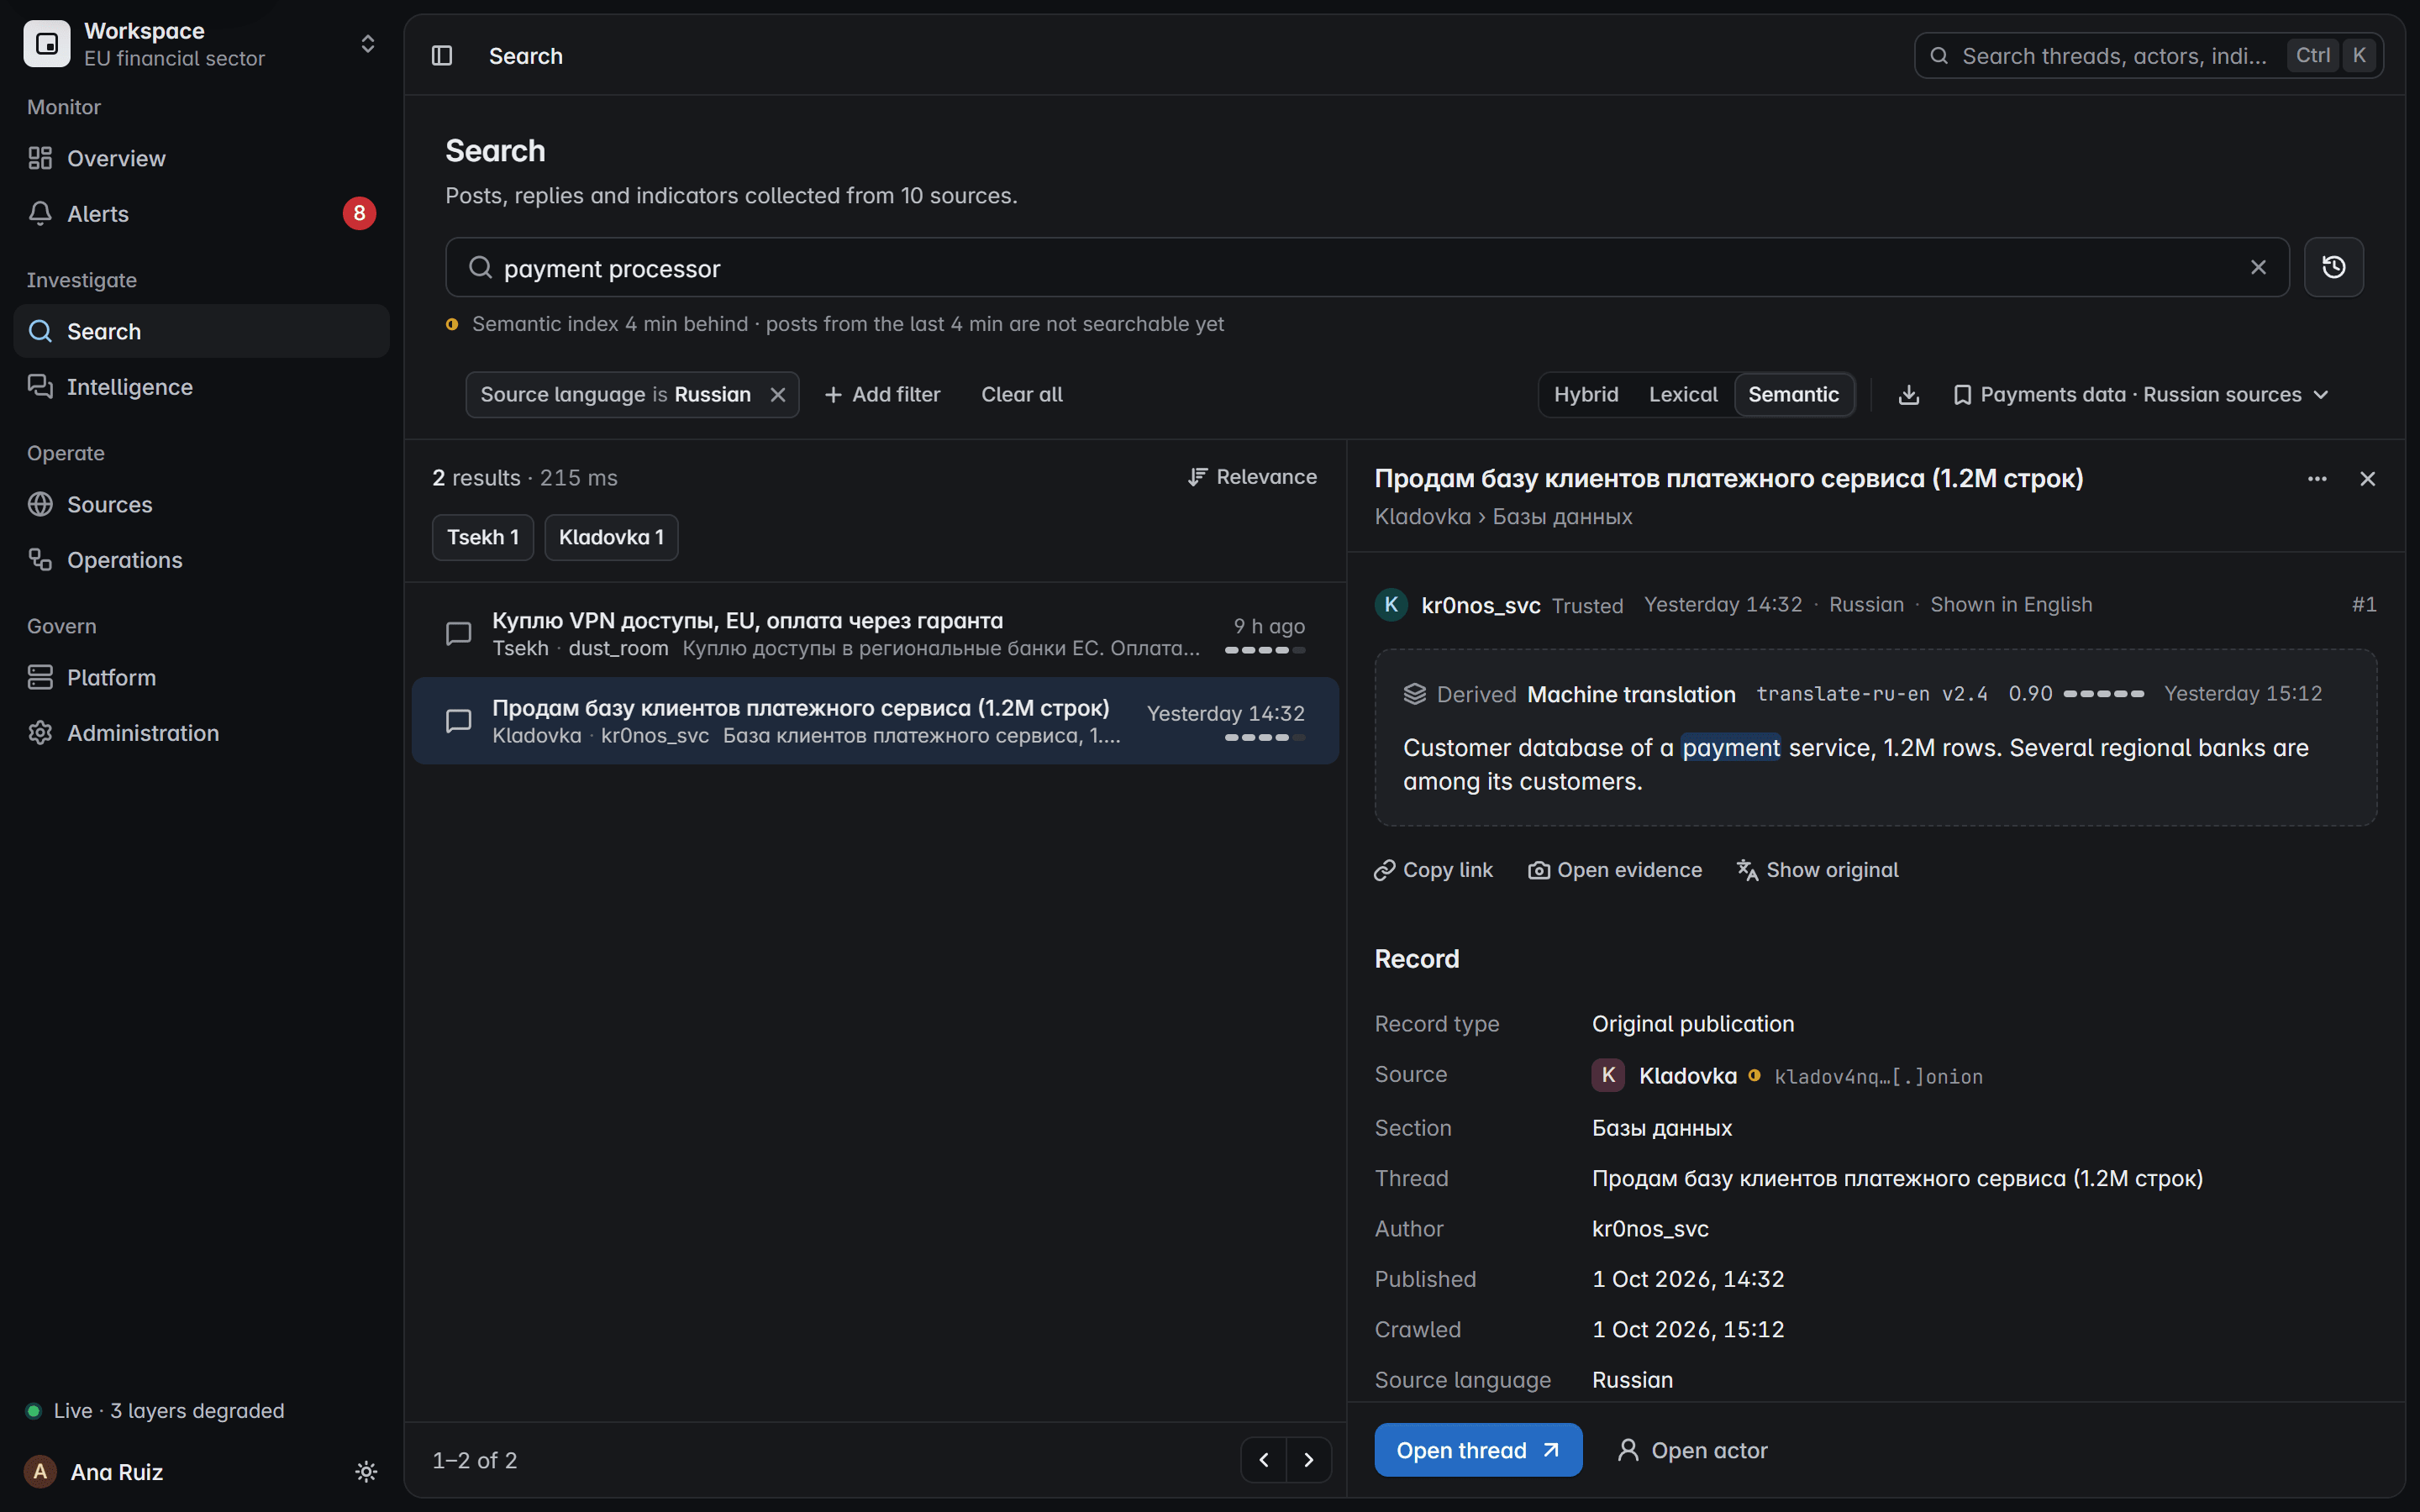
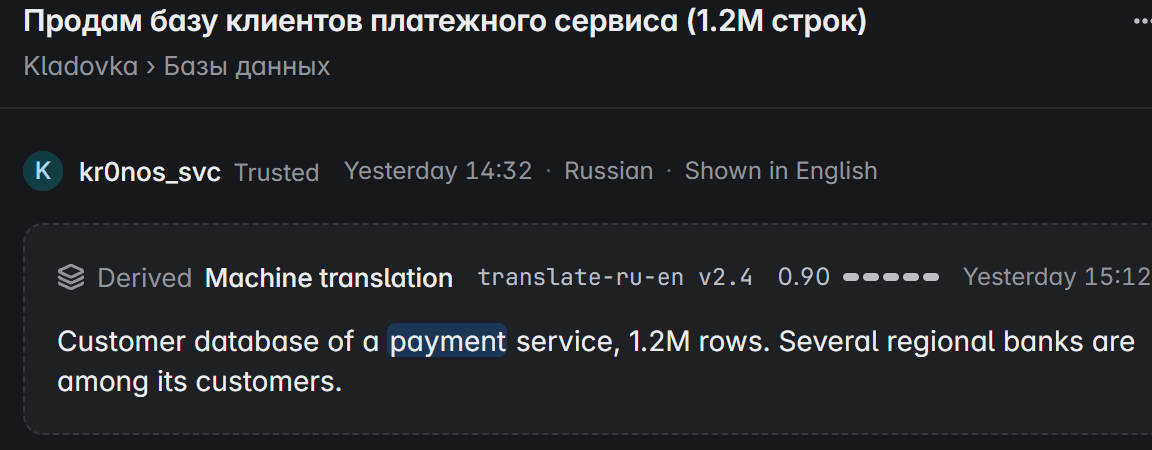
Un risultato di ricerca in russo: il database clienti di un servizio di pagamento in vendita, mostrato con una traduzione automatica etichettata.

La vendita in lingua russa dei dati clienti di un servizio di pagamento, tradotta automaticamente ed etichettata come derivata, con l’originale a un clic.

Termini monitorati
  • BIN list
  • PAN
  • payment processor
  • платежн

Schermata del prodotto con dati fittizi

Cosa è stato detto, quando e da chi.

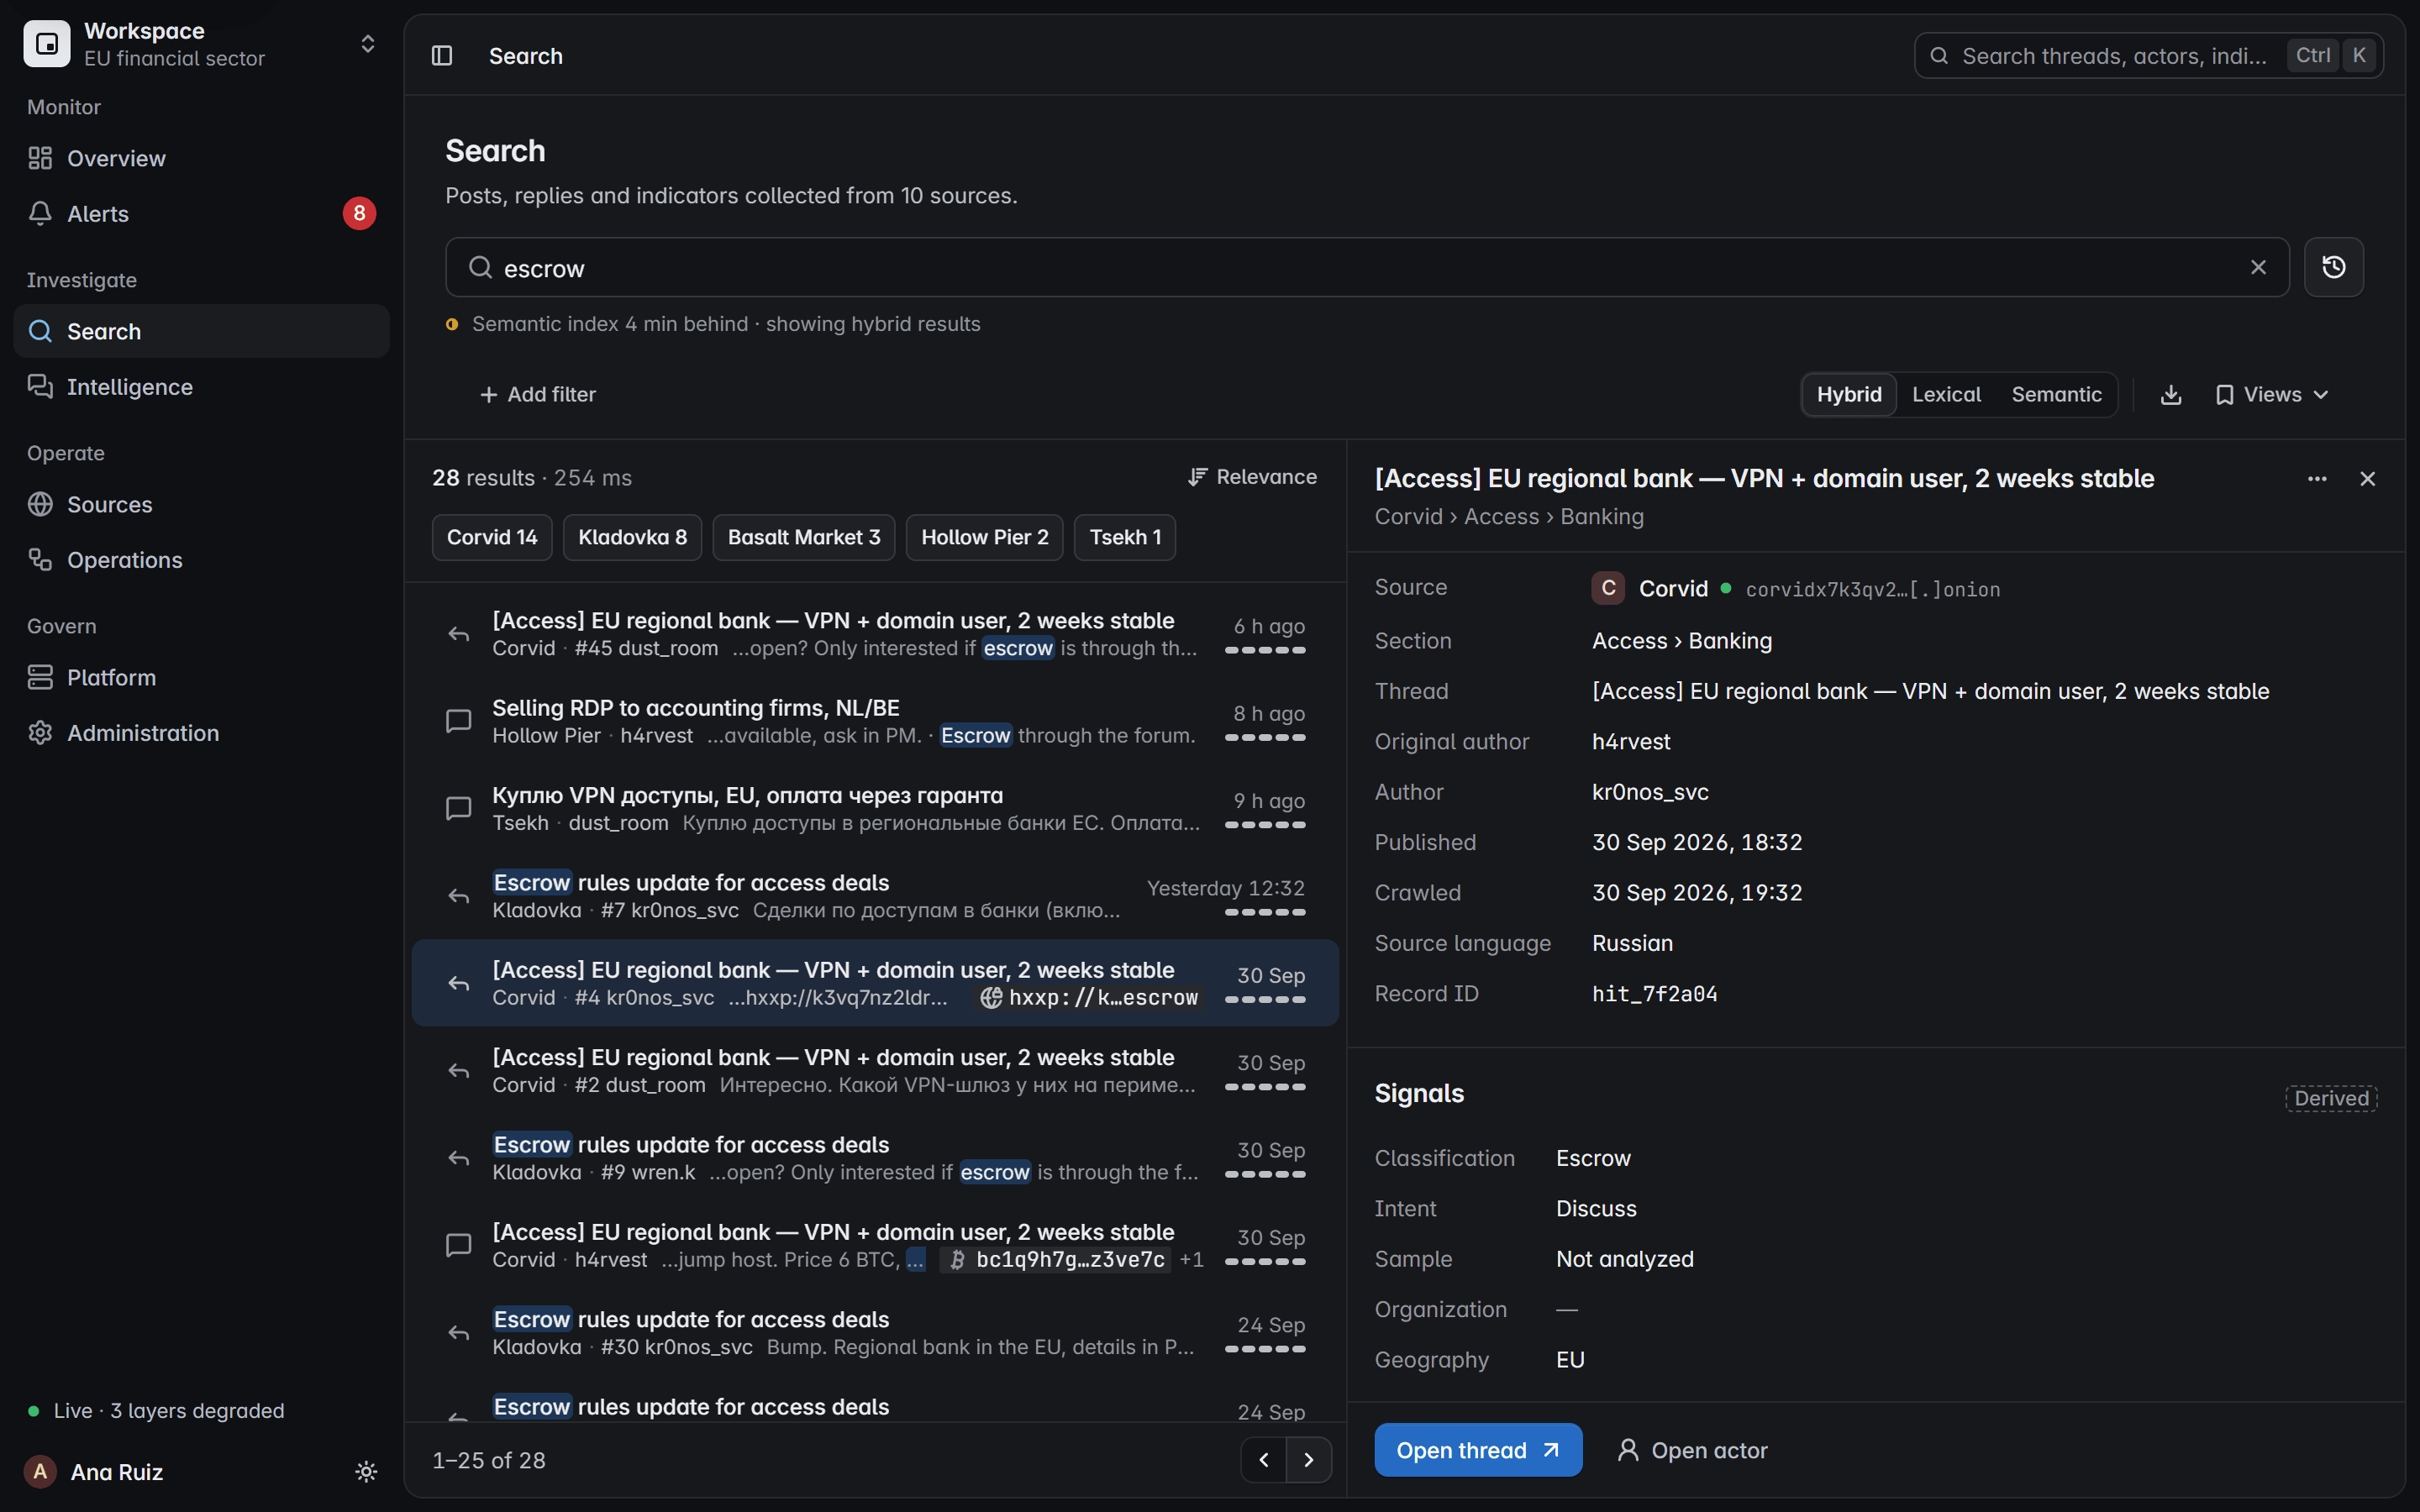
All’avvio di un incidente, ricostruire la conversazione dal record: il testo originale, entrambi i timestamp, la storia dell’autore e la cattura sigillata.

  1. Cosa è stato detto

    Il post nella lingua originale, con indicatori defanged e la cattura a un clic.

  2. Quando

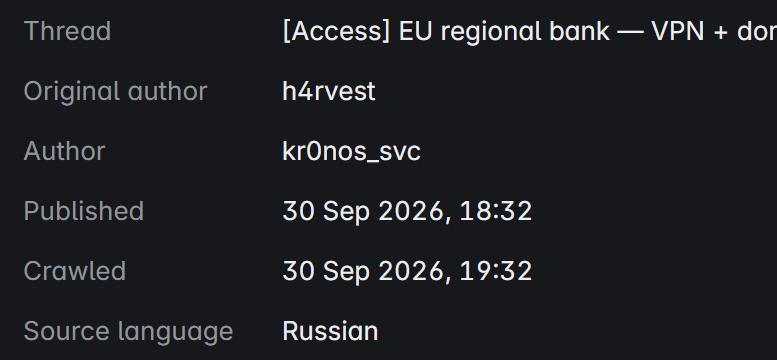
    Pubblicato è l’ora mostrata dalla fonte. Raccolto è il momento in cui è stato acquisito. Entrambi vengono conservati.

  3. Da chi

    Alias, forum, gradi e date di iscrizione dell’autore, come li riporta ciascun forum.
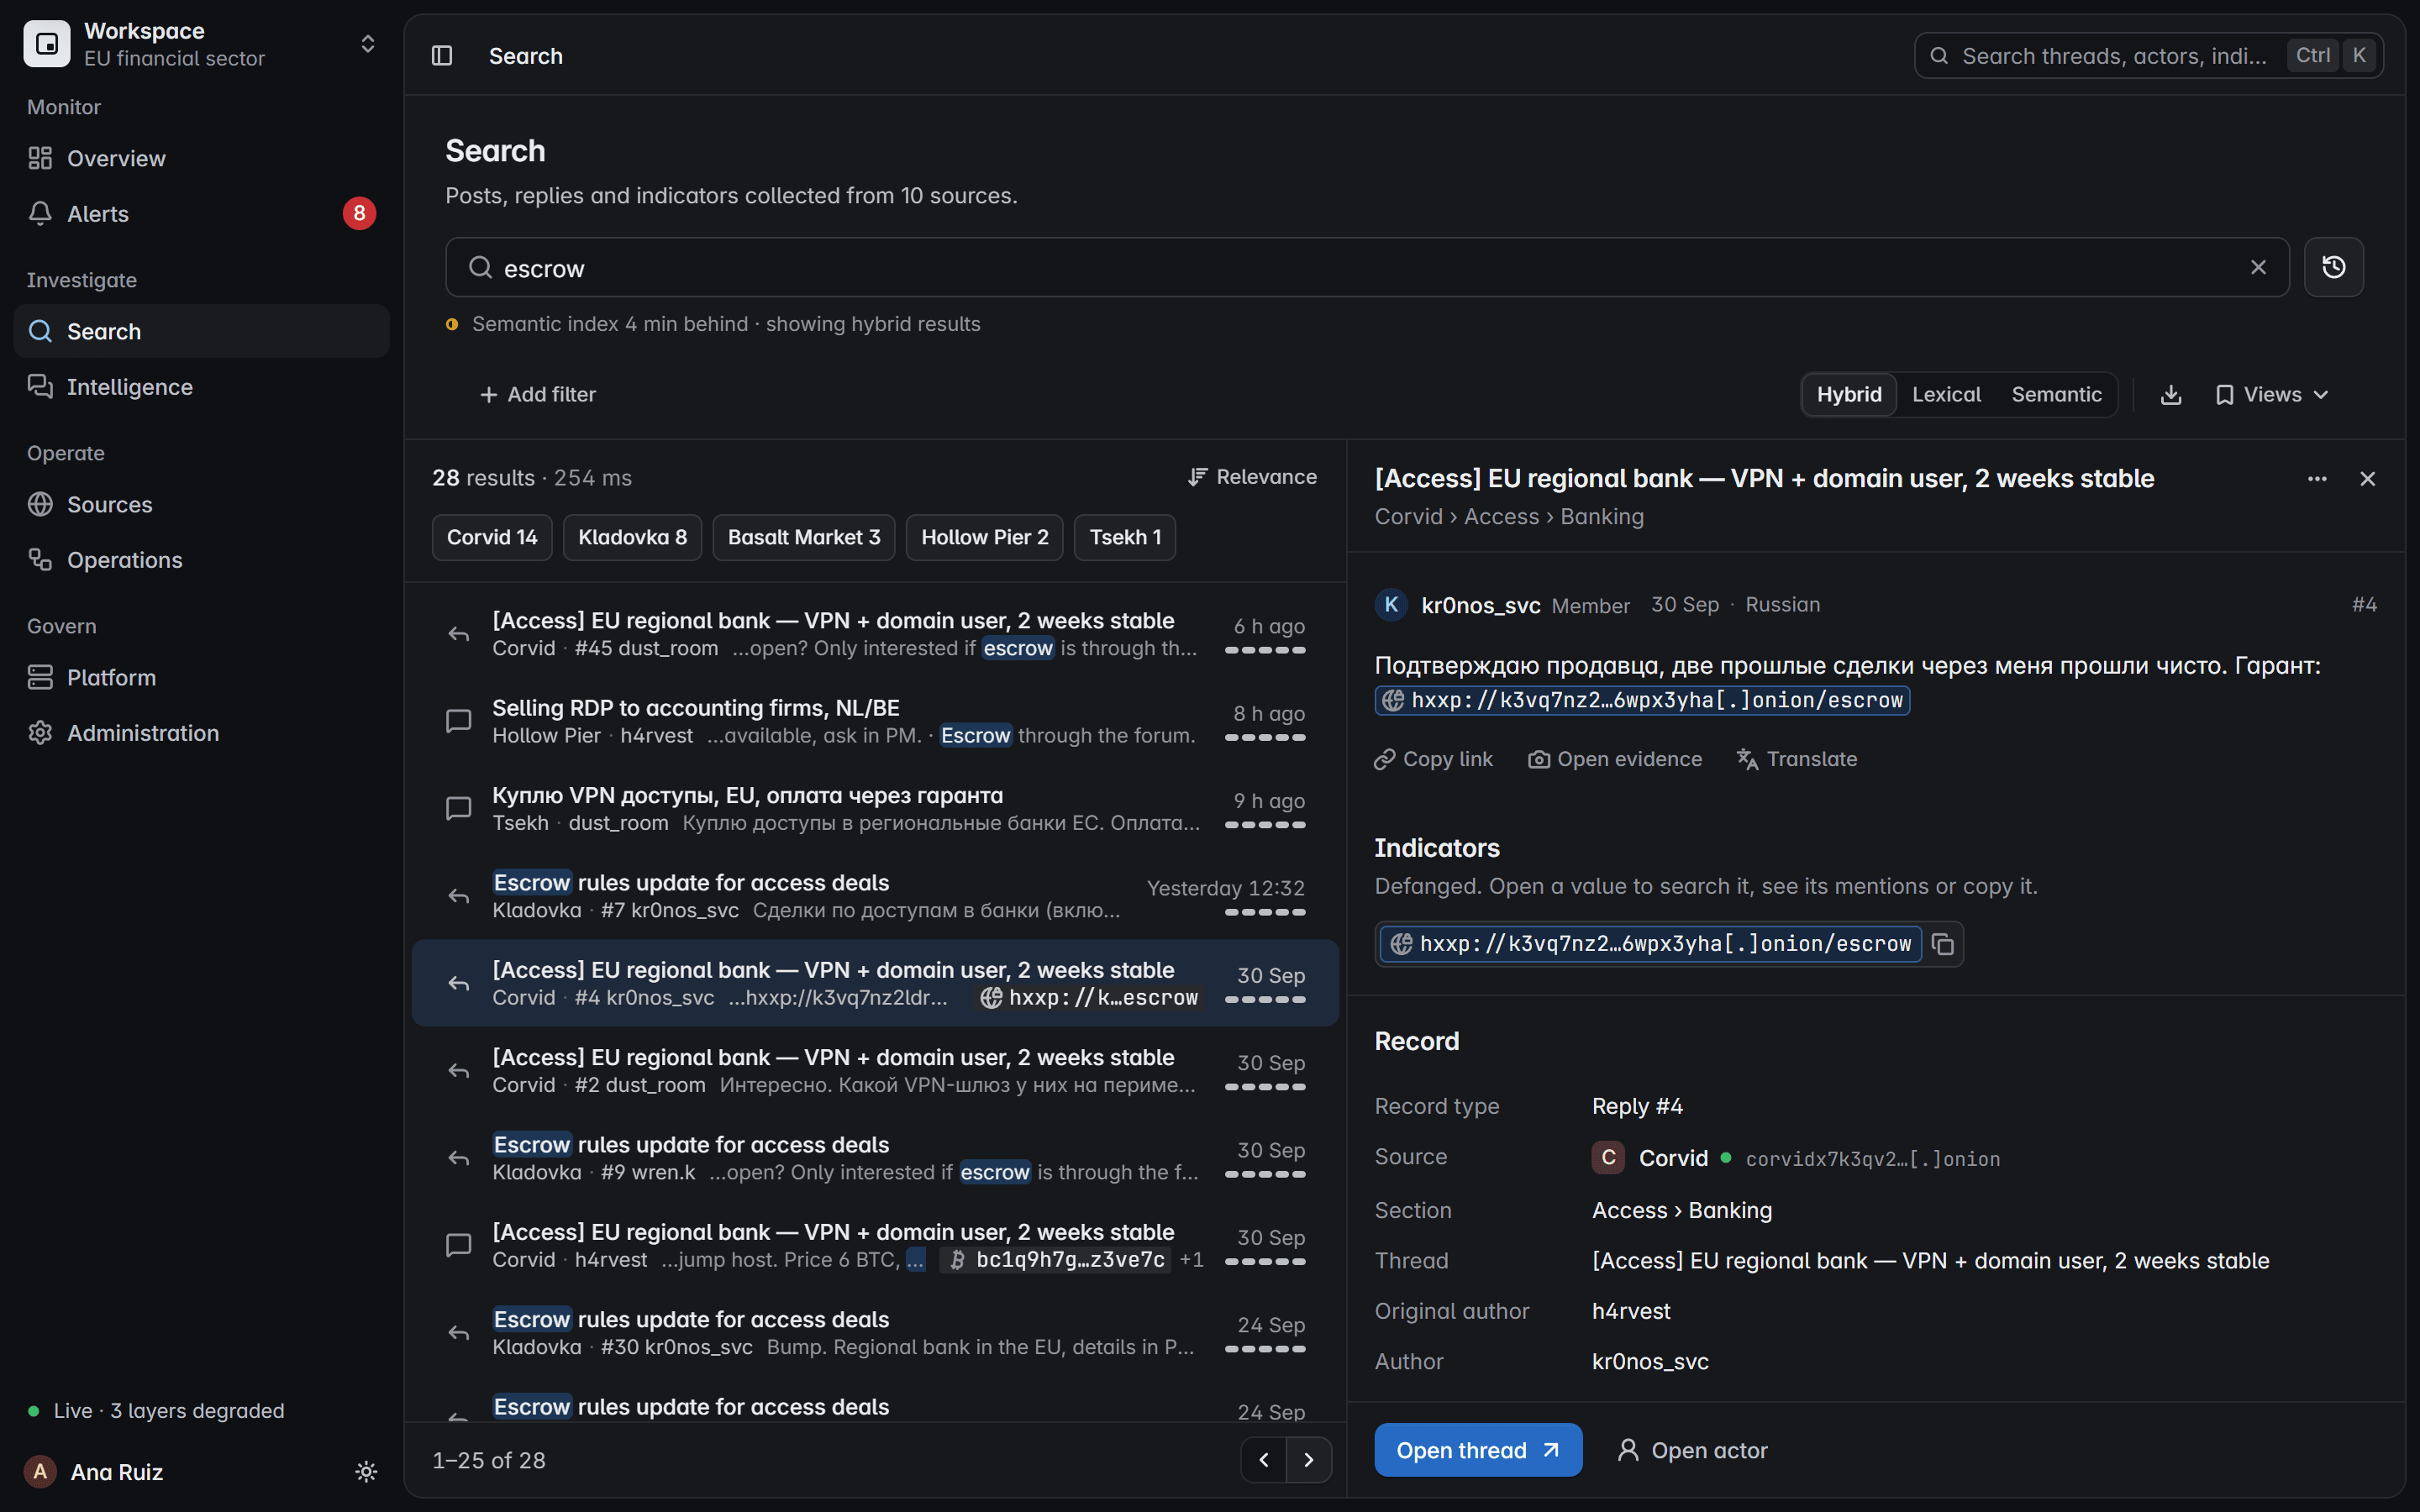
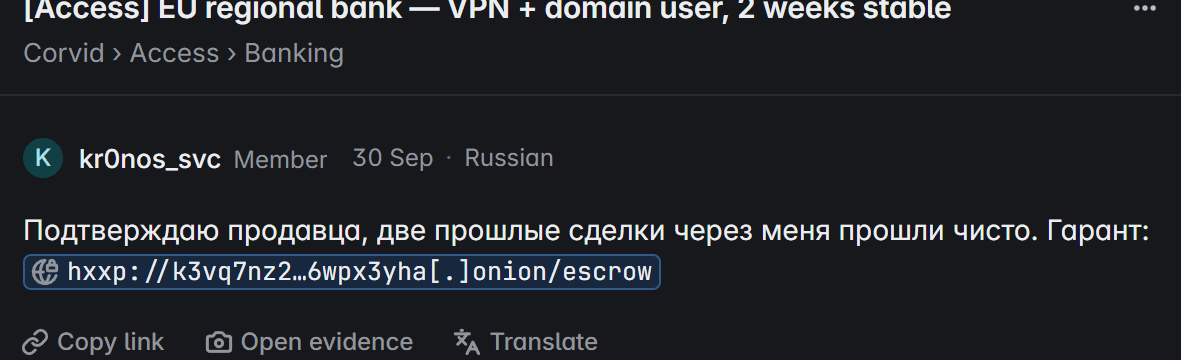
L’anteprima di un risultato di ricerca: una risposta in russo con un indirizzo onion defanged e l’evidenza a un clic.
Il record della stessa risposta: fonte, sezione, thread, autori, orari di pubblicazione e di raccolta, lingua e ID del record.
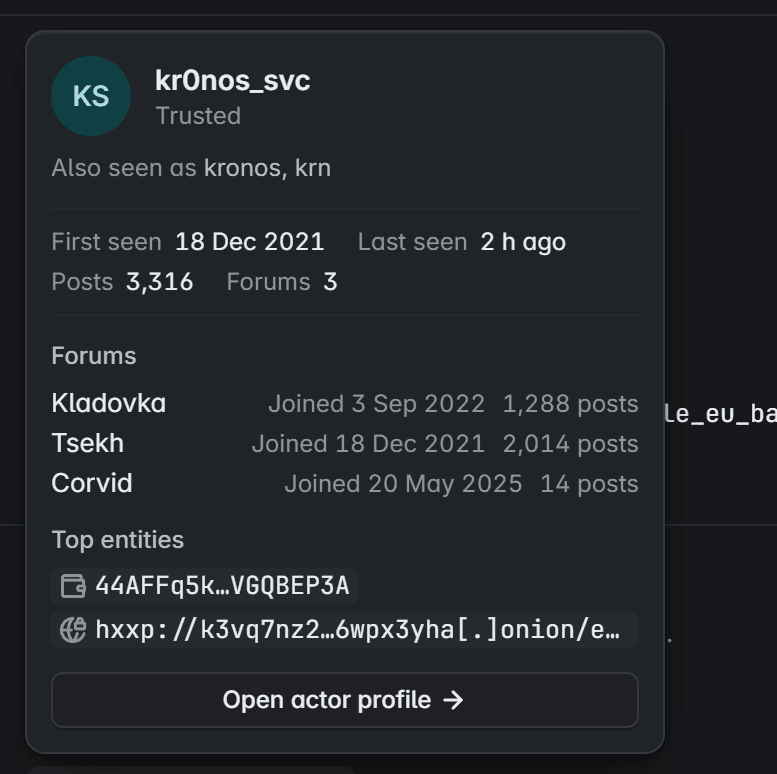
Il profilo dell’autore: due alias, tre forum, prima e ultima comparsa e un riepilogo derivato dell’attore.

L’evidenza resta sigillata, tracciabile ed esportabile, così il lettore successivo vede esattamente ciò che ha visto lei.

Schermata del prodotto con dati fittizi

Sapere quando compare un fornitore o un partner.

Aggiungere fornitori e partner a una watchlist come qualsiasi altro termine. Vendite di accessi, reclutamento di insider e schede di leak site che li citano generano un alert.

  1. Studi contabili

    Accesso remoto a due studi contabili, offerto in vendita con escrow tramite il forum.
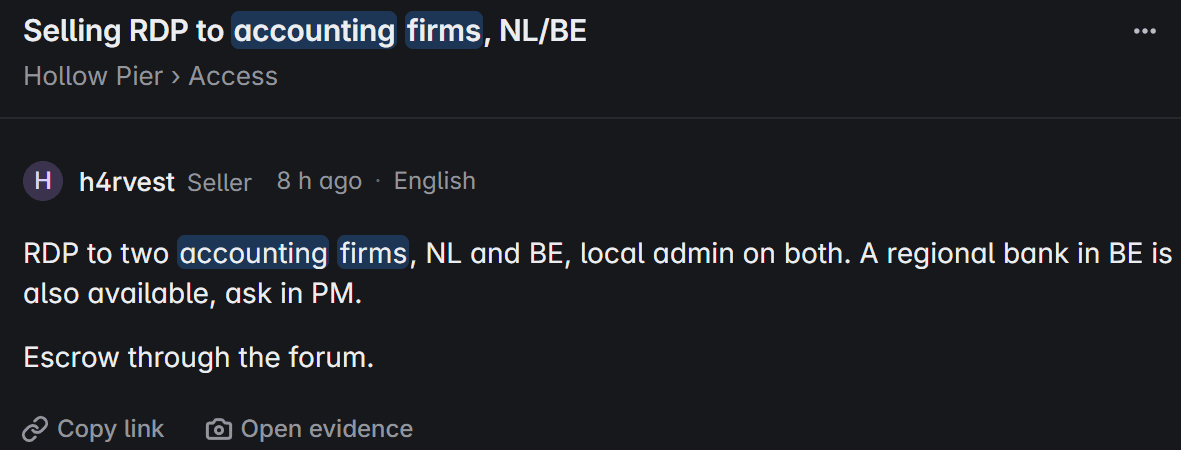
    Una ricerca su studi contabili: un post che vende l’accesso remoto a due studi contabili, con il suo record.
  2. Telecom e logistica

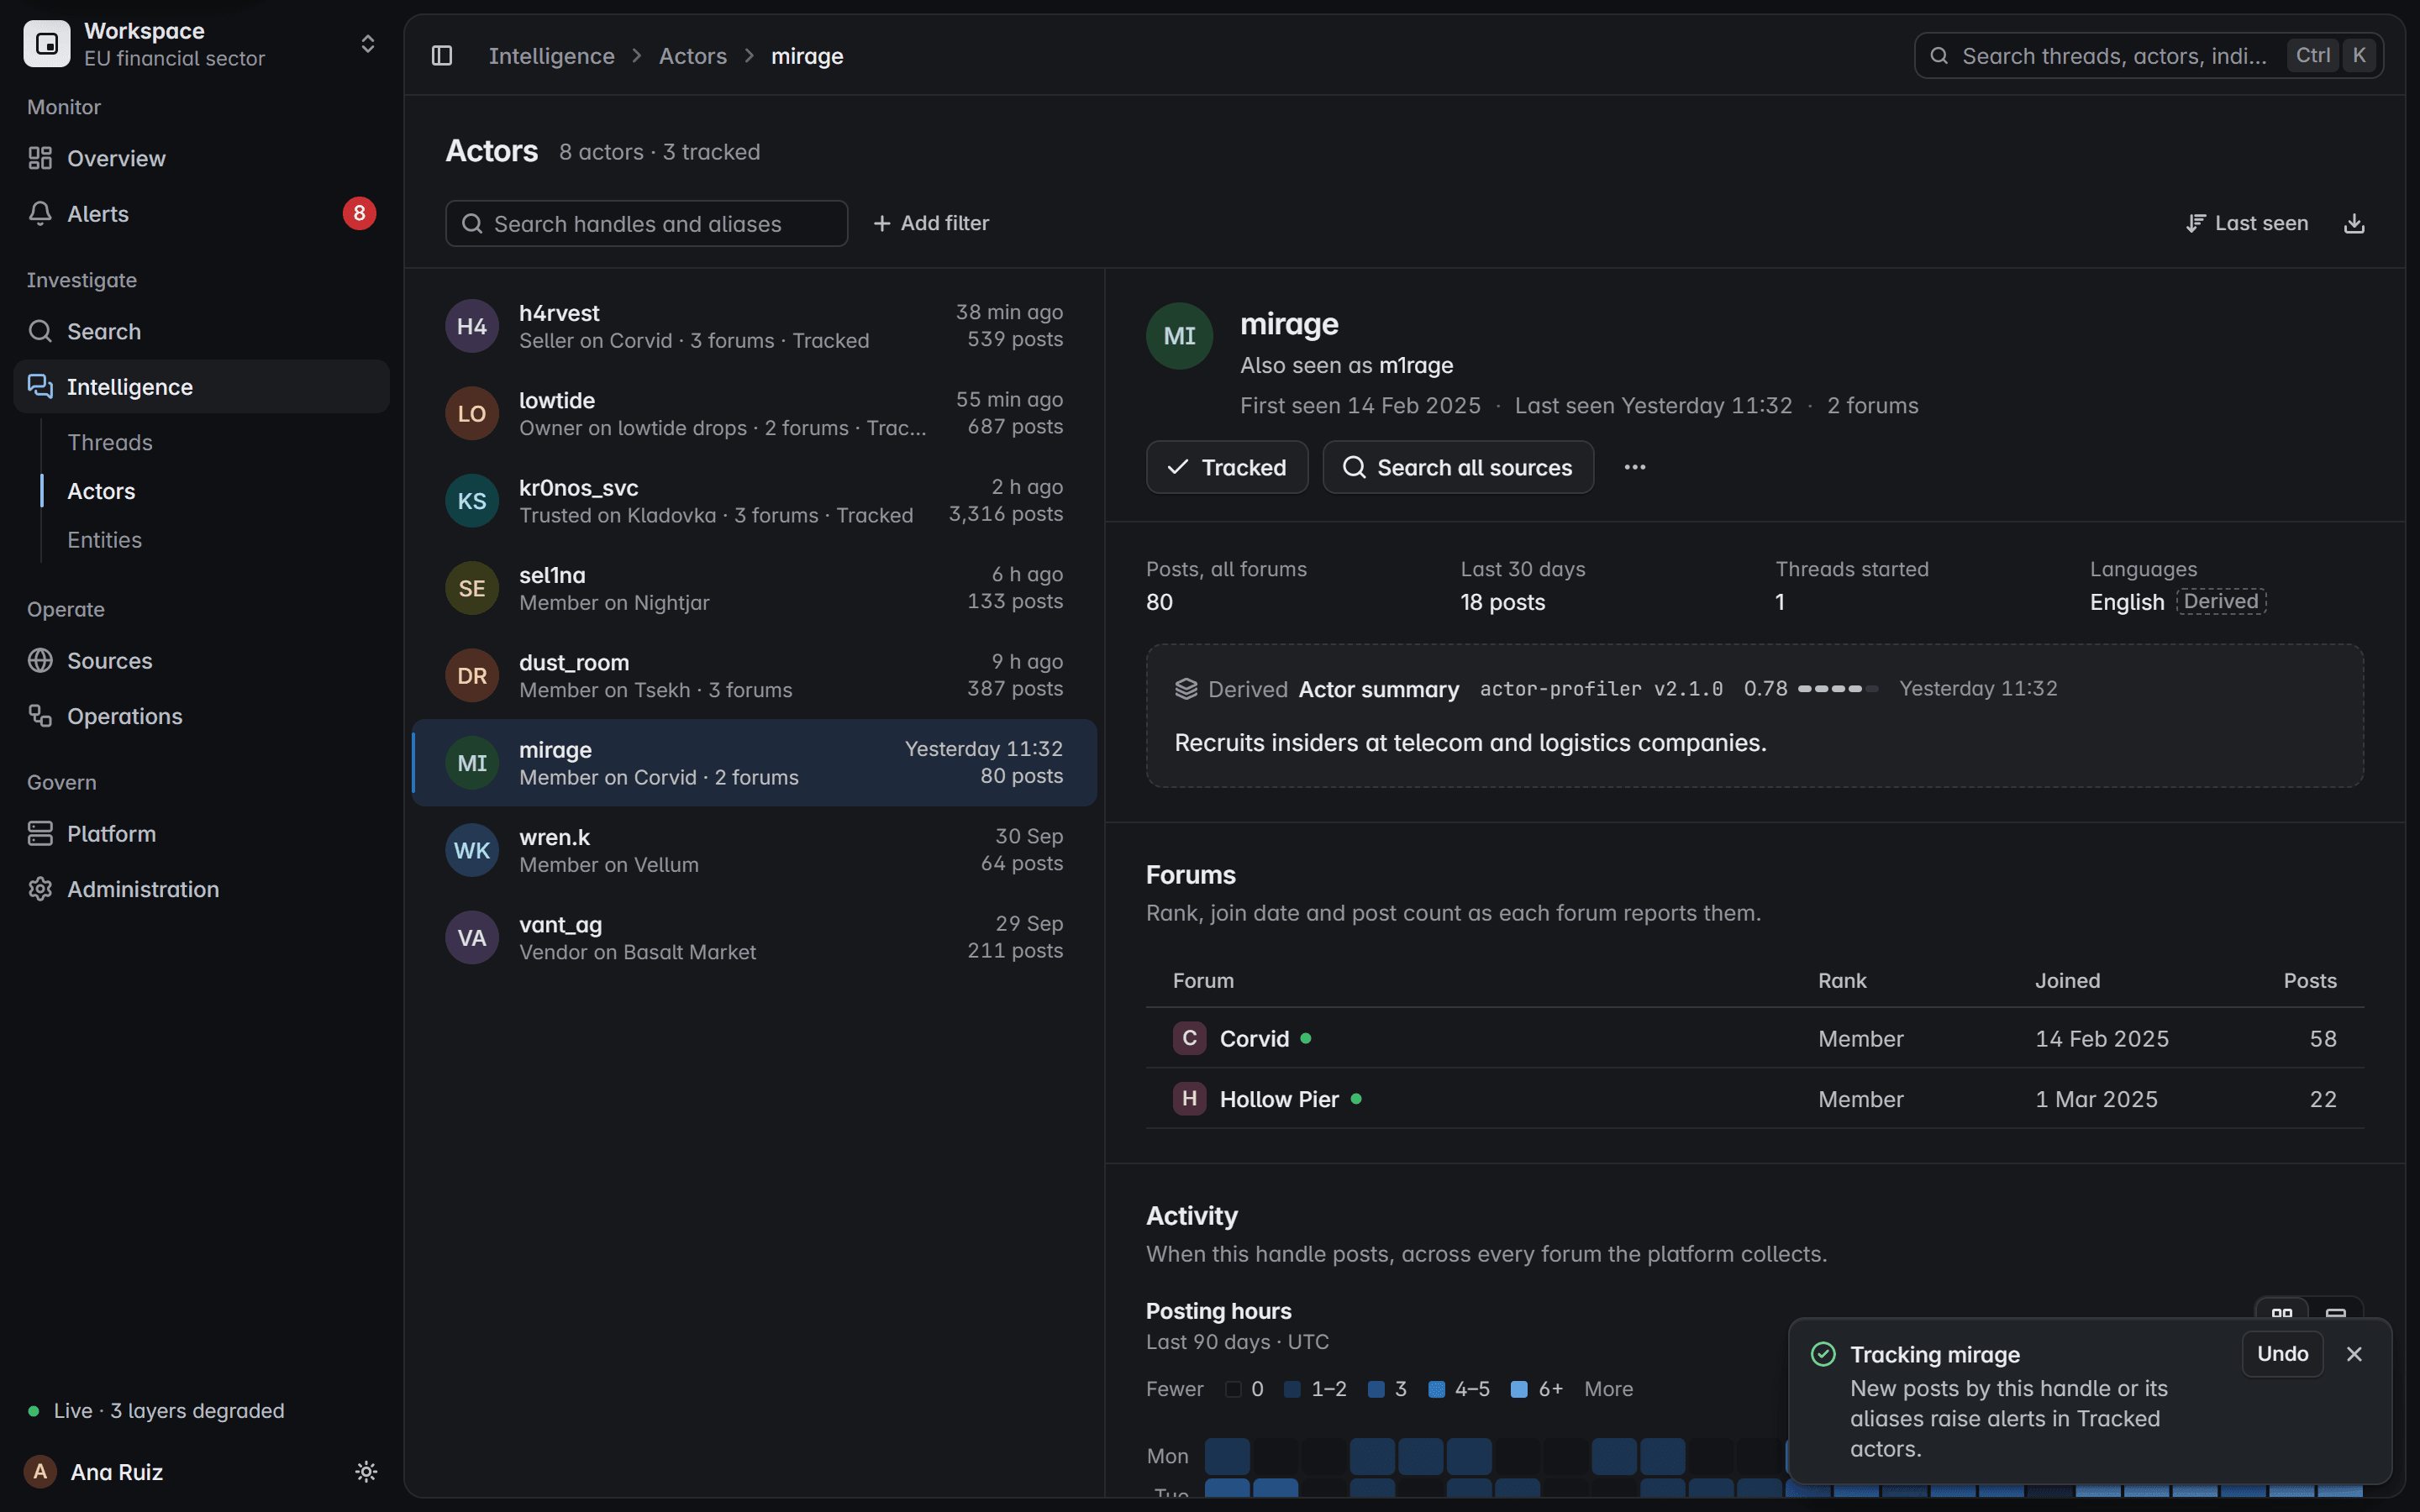
    Un attore che recluta insider in aziende di telecomunicazioni e logistica, ora in una watchlist.
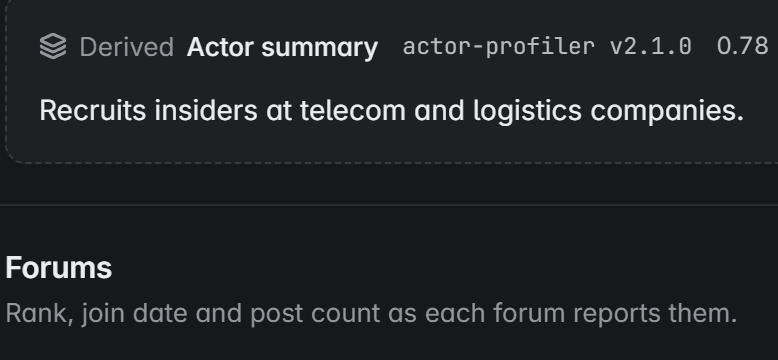
    Il profilo di un attore con il suo riepilogo, che recluta insider in aziende di telecomunicazioni e logistica, e la conferma che ora è tracciato.
  3. Leak site

    Schede di vittime di ransomware, seguite dal conto alla rovescia alla rimozione, senza scaricare dati trapelati.

    Monitoraggio dei leak site di ransomware
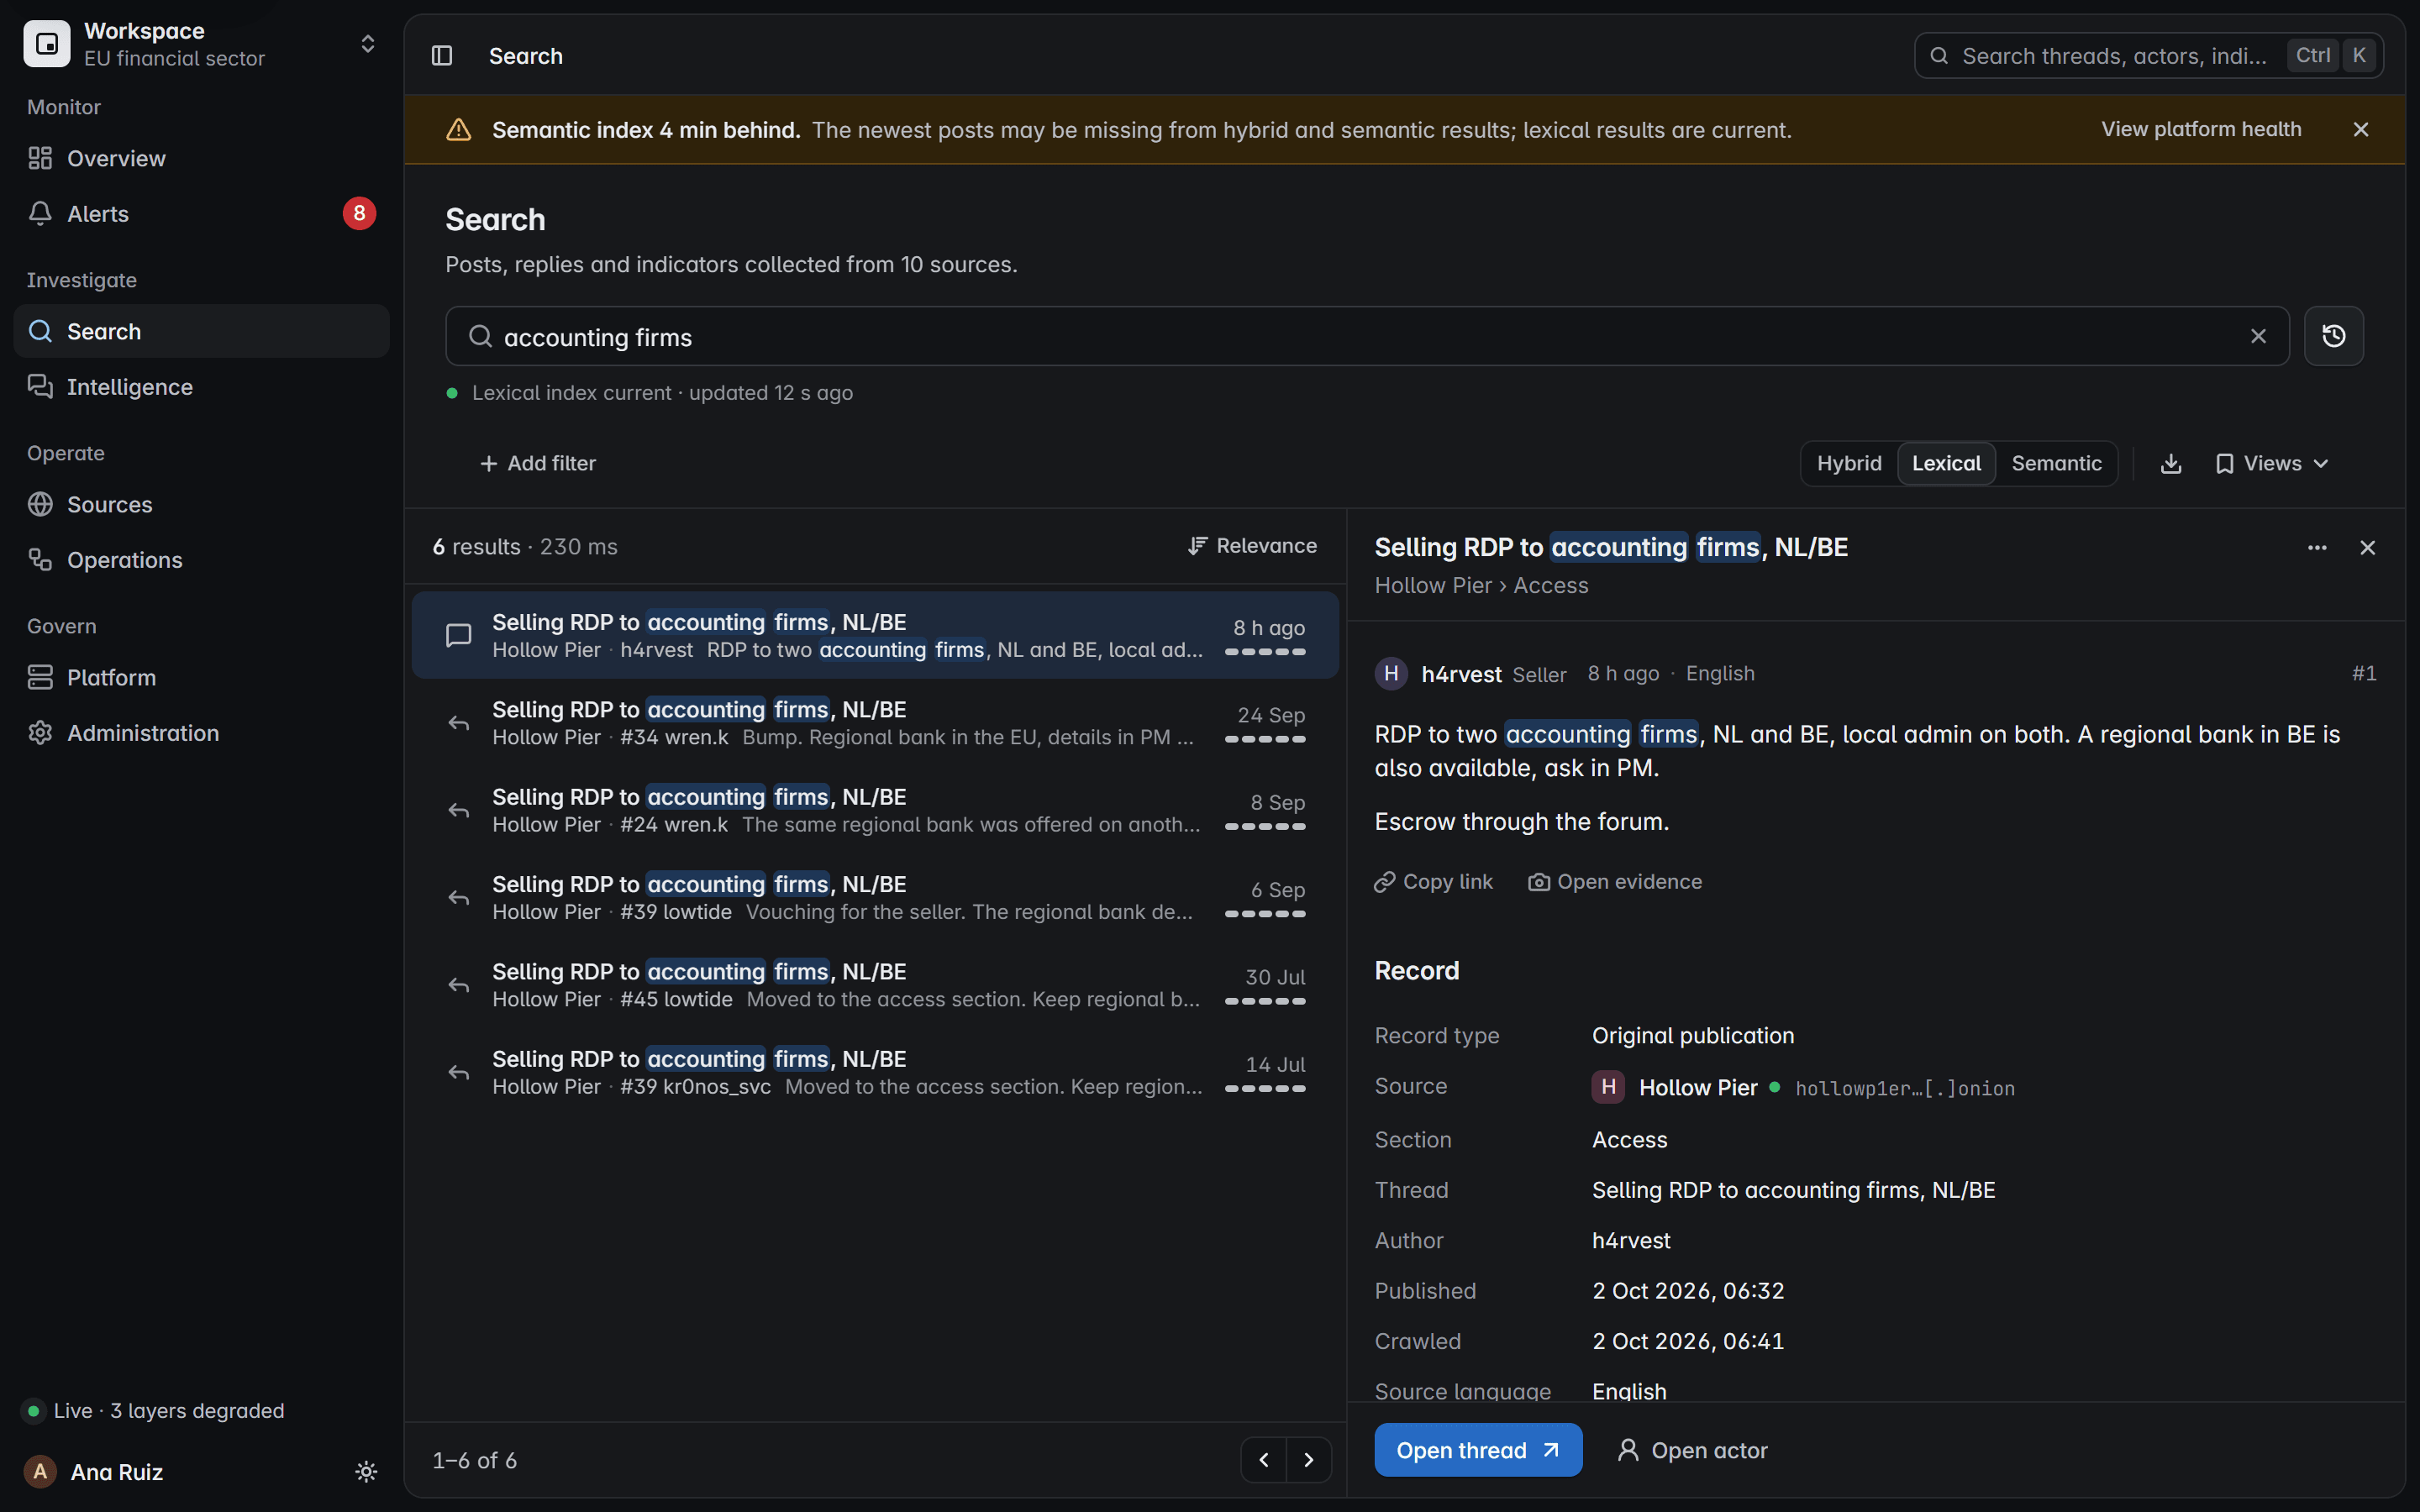
Una ricerca su studi contabili: un post che vende l’accesso remoto a due studi contabili, con il suo record.
Il profilo di un attore con il suo riepilogo, che recluta insider in aziende di telecomunicazioni e logistica, e la conferma che ora è tracciato.

Schermata del prodotto con dati fittizi

Lo metta alla prova sulle sue fonti.

Ci dica di cosa ha bisogno. Le mostreremo una cattura dal vivo, dal post al record sigillato.

Richiedi un briefing

Preferisce l’email? Scriva a [email protected].