Erfahren Sie, wann Ihre Zugangsdaten auftauchen.
Demnächst
Corvidint meldet, wann E-Mails, Domains und Zugangsdaten Ihrer Organisation in Leaks und auf überwachten Quellen auftauchen, damit Ihr Team Zugänge zuerst zurücksetzen kann.
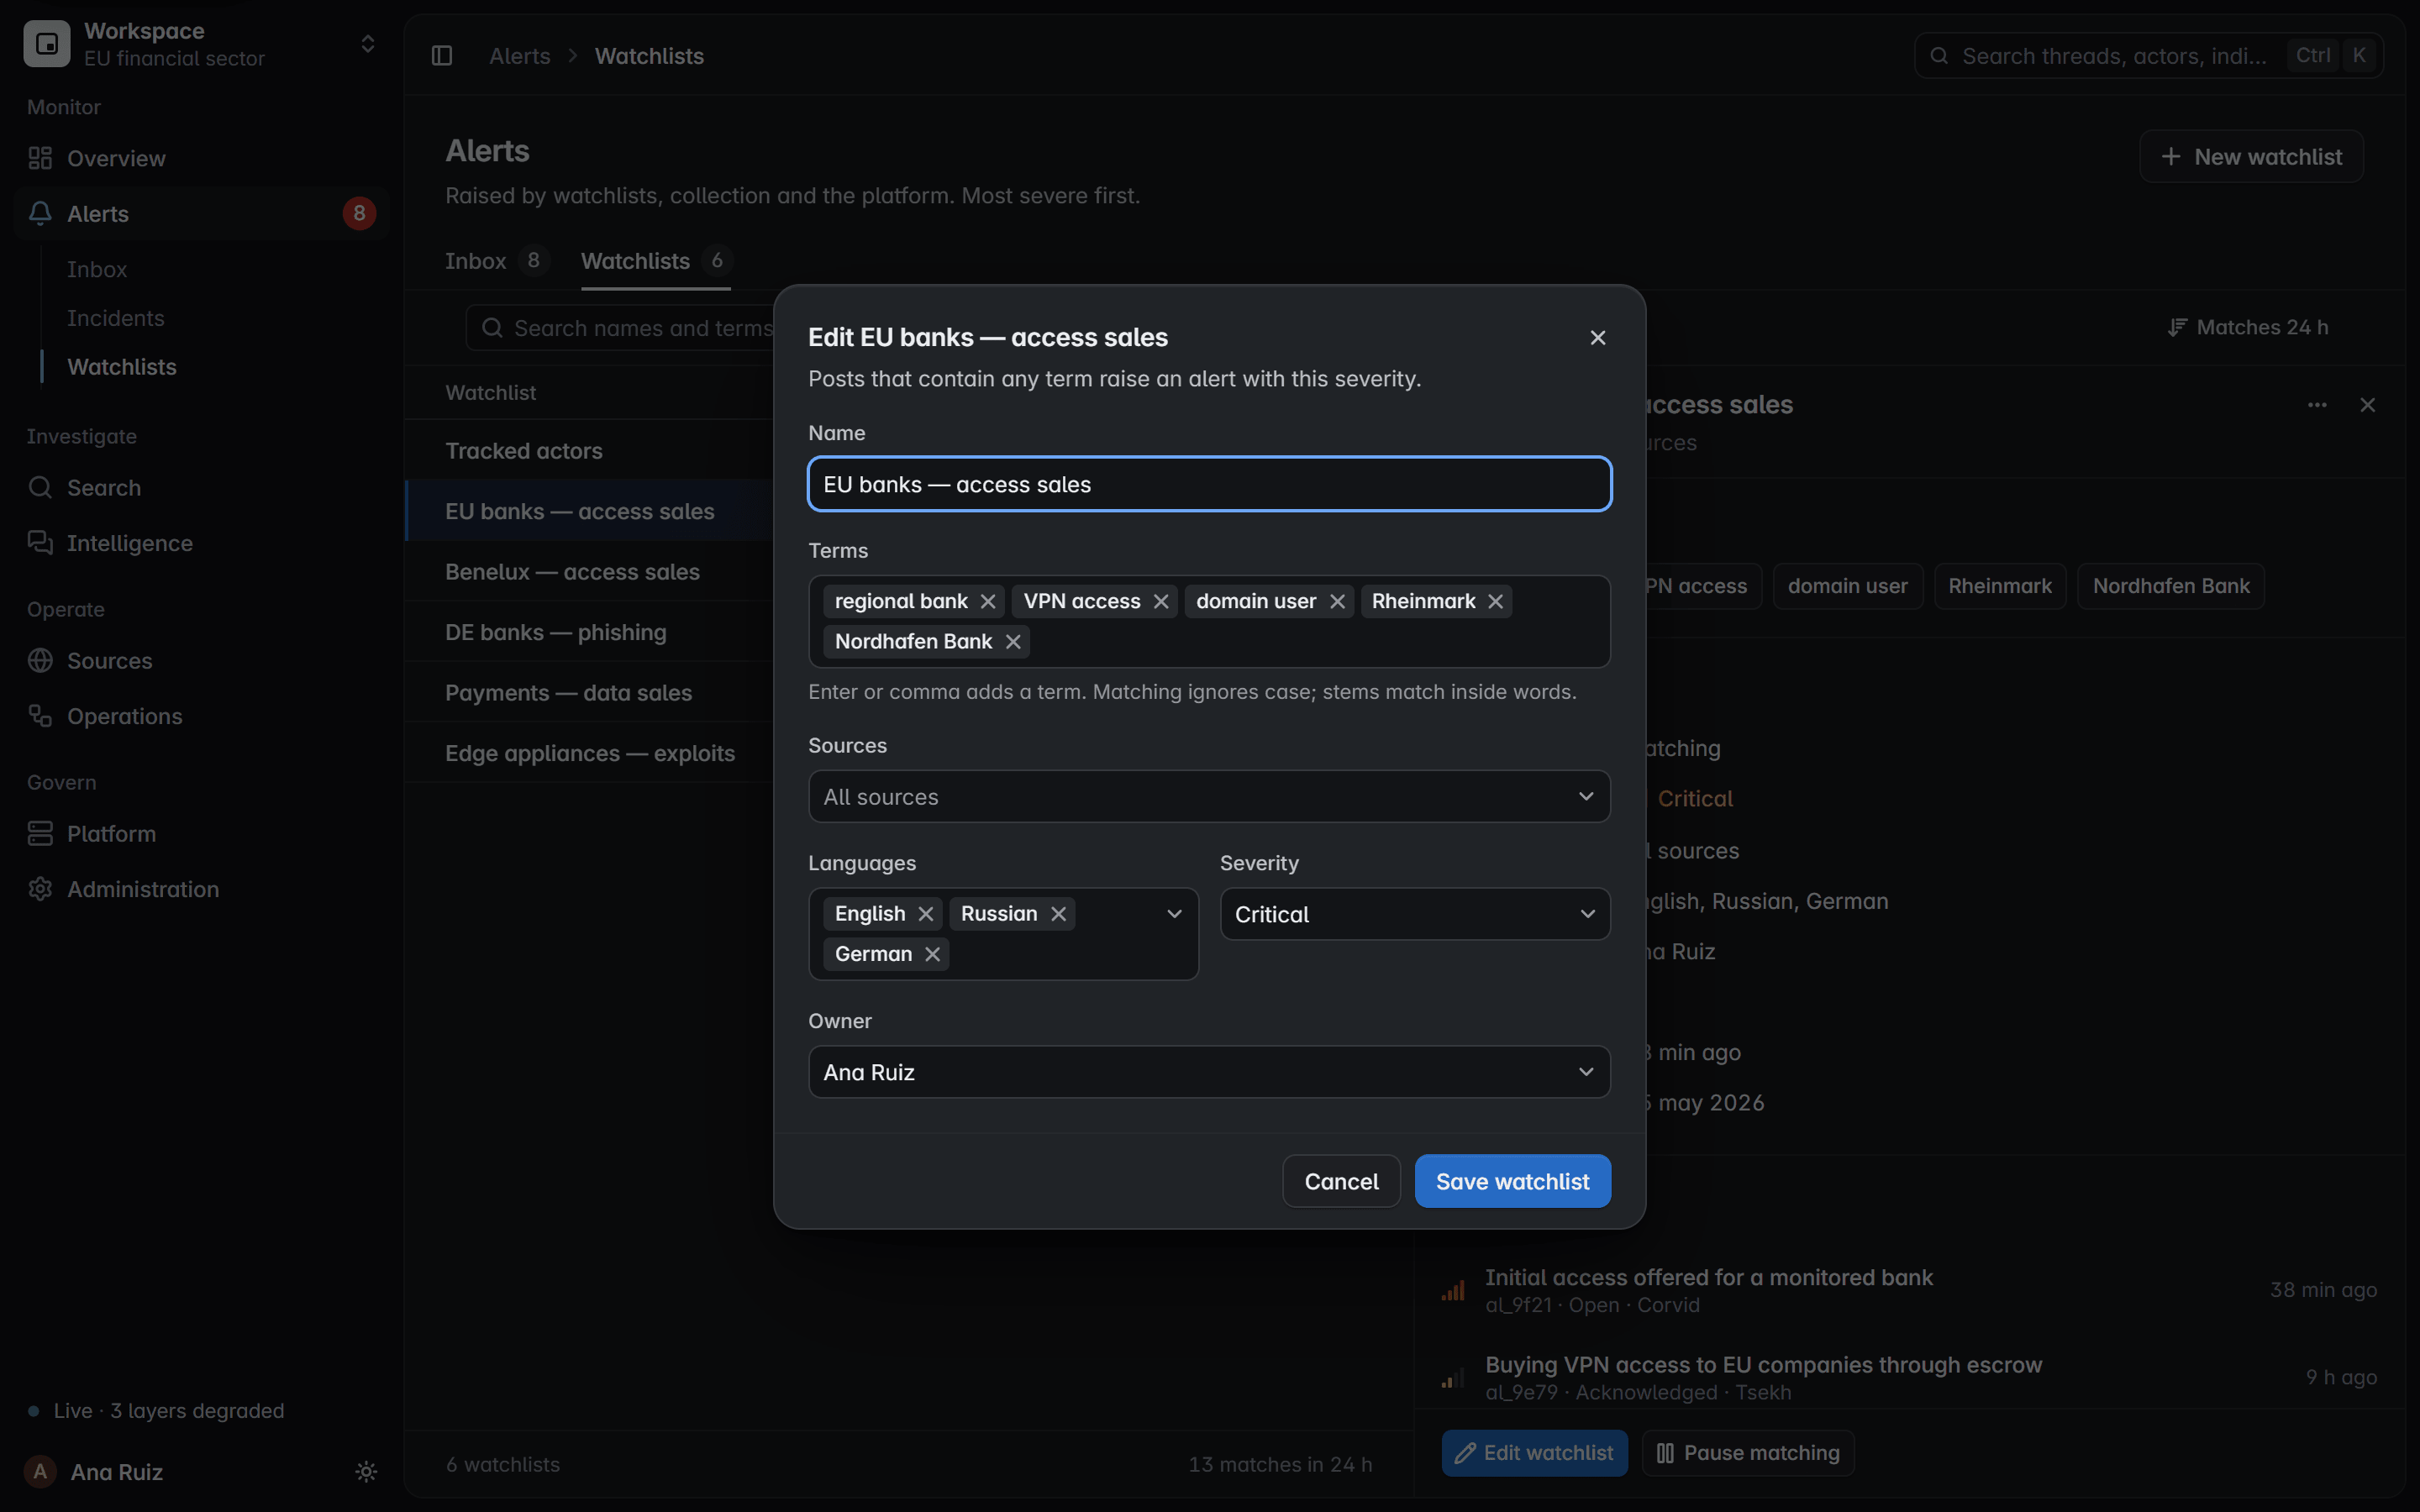
Credential-Monitoring für die Domains, die Ihnen gehören.
Funde erscheinen nur für Domains, die Ihre Organisation verifiziert hat. Weisen Sie eine Domain einmal nach, und jedes Konto darunter wird überwacht, niemandes sonst.
Mitarbeiterkonten
Anmeldungen mit einer Adresse auf einer Ihrer E-Mail-Domains.
Überwacht
[@]example[.]com
Kundenkonten
Zugangsdaten, die zu den Anmeldeseiten Ihrer eigenen Dienste erfasst wurden.
Überwacht
hxxps://login[.]example[.]com
Ihre Domains
Ihre Domains, genannt in geleakten Dateien, Infostealer-Logs und Beiträgen auf überwachten Quellen.
Überwacht
example[.]comsso[.]example[.]com
Nicht verifiziert
Eine Domain, deren Besitz Sie nicht nachgewiesen haben, liefert überhaupt keine Funde.
Keine Funde
Was jeder Fund zur Exposition Ihnen sagt.
Genug, um zu handeln, und nicht mehr. Das Geheimnis selbst bleibt immer maskiert.
Ein Konto auf Ihrer Domain1, offengelegt mit seinem Session-Cookie2 in einem Infostealer-Log in einem geschlossenen Forum3, gesehen von 30. September bis 4. Oktober4.
Sitzungen widerrufen, Passwort zurücksetzen und MFA erzwingen.5
Konto
Die betroffene Anmeldung auf Ihrer verifizierten Domain, nur den Personen angezeigt, die darauf reagieren dürfen.
[@]example[.]com
Exposition
Passwort, Session-Cookie, Kontext eines Infostealer-Logs oder Datenbankeintrag. Die Art bestimmt die Abhilfe; der Wert bleibt maskiert.
Gesehen auf
Ein defanged Verweis und die Art der Quelle, etwa ein geschlossenes Forum, ein Onion-Dienst oder eine Leak-Site.
hxxps://forum[.]example[.]net/…
Erstmals und zuletzt gesehen
Wie lange das Konto exponiert ist und ob es noch immer gesehen wird.
Maßnahme
Der Schritt, der die Exposition schließt, damit der Bearbeiter handeln kann, bevor der Zugang genutzt wird.
Von geleakten Zugangsdaten bis zum Zurücksetzen.
Funde zur Exposition kommen dort an, wo Ihr Team bereits arbeitet: Watchlists, Alarme und Incidents, jeweils mit Bearbeiter, Status und Grund.
Watchlist
Ihre verifizierten Domains stehen auf einer Watchlist und werden per exakter Regel mit neuen und früheren Sammlungen abgeglichen.
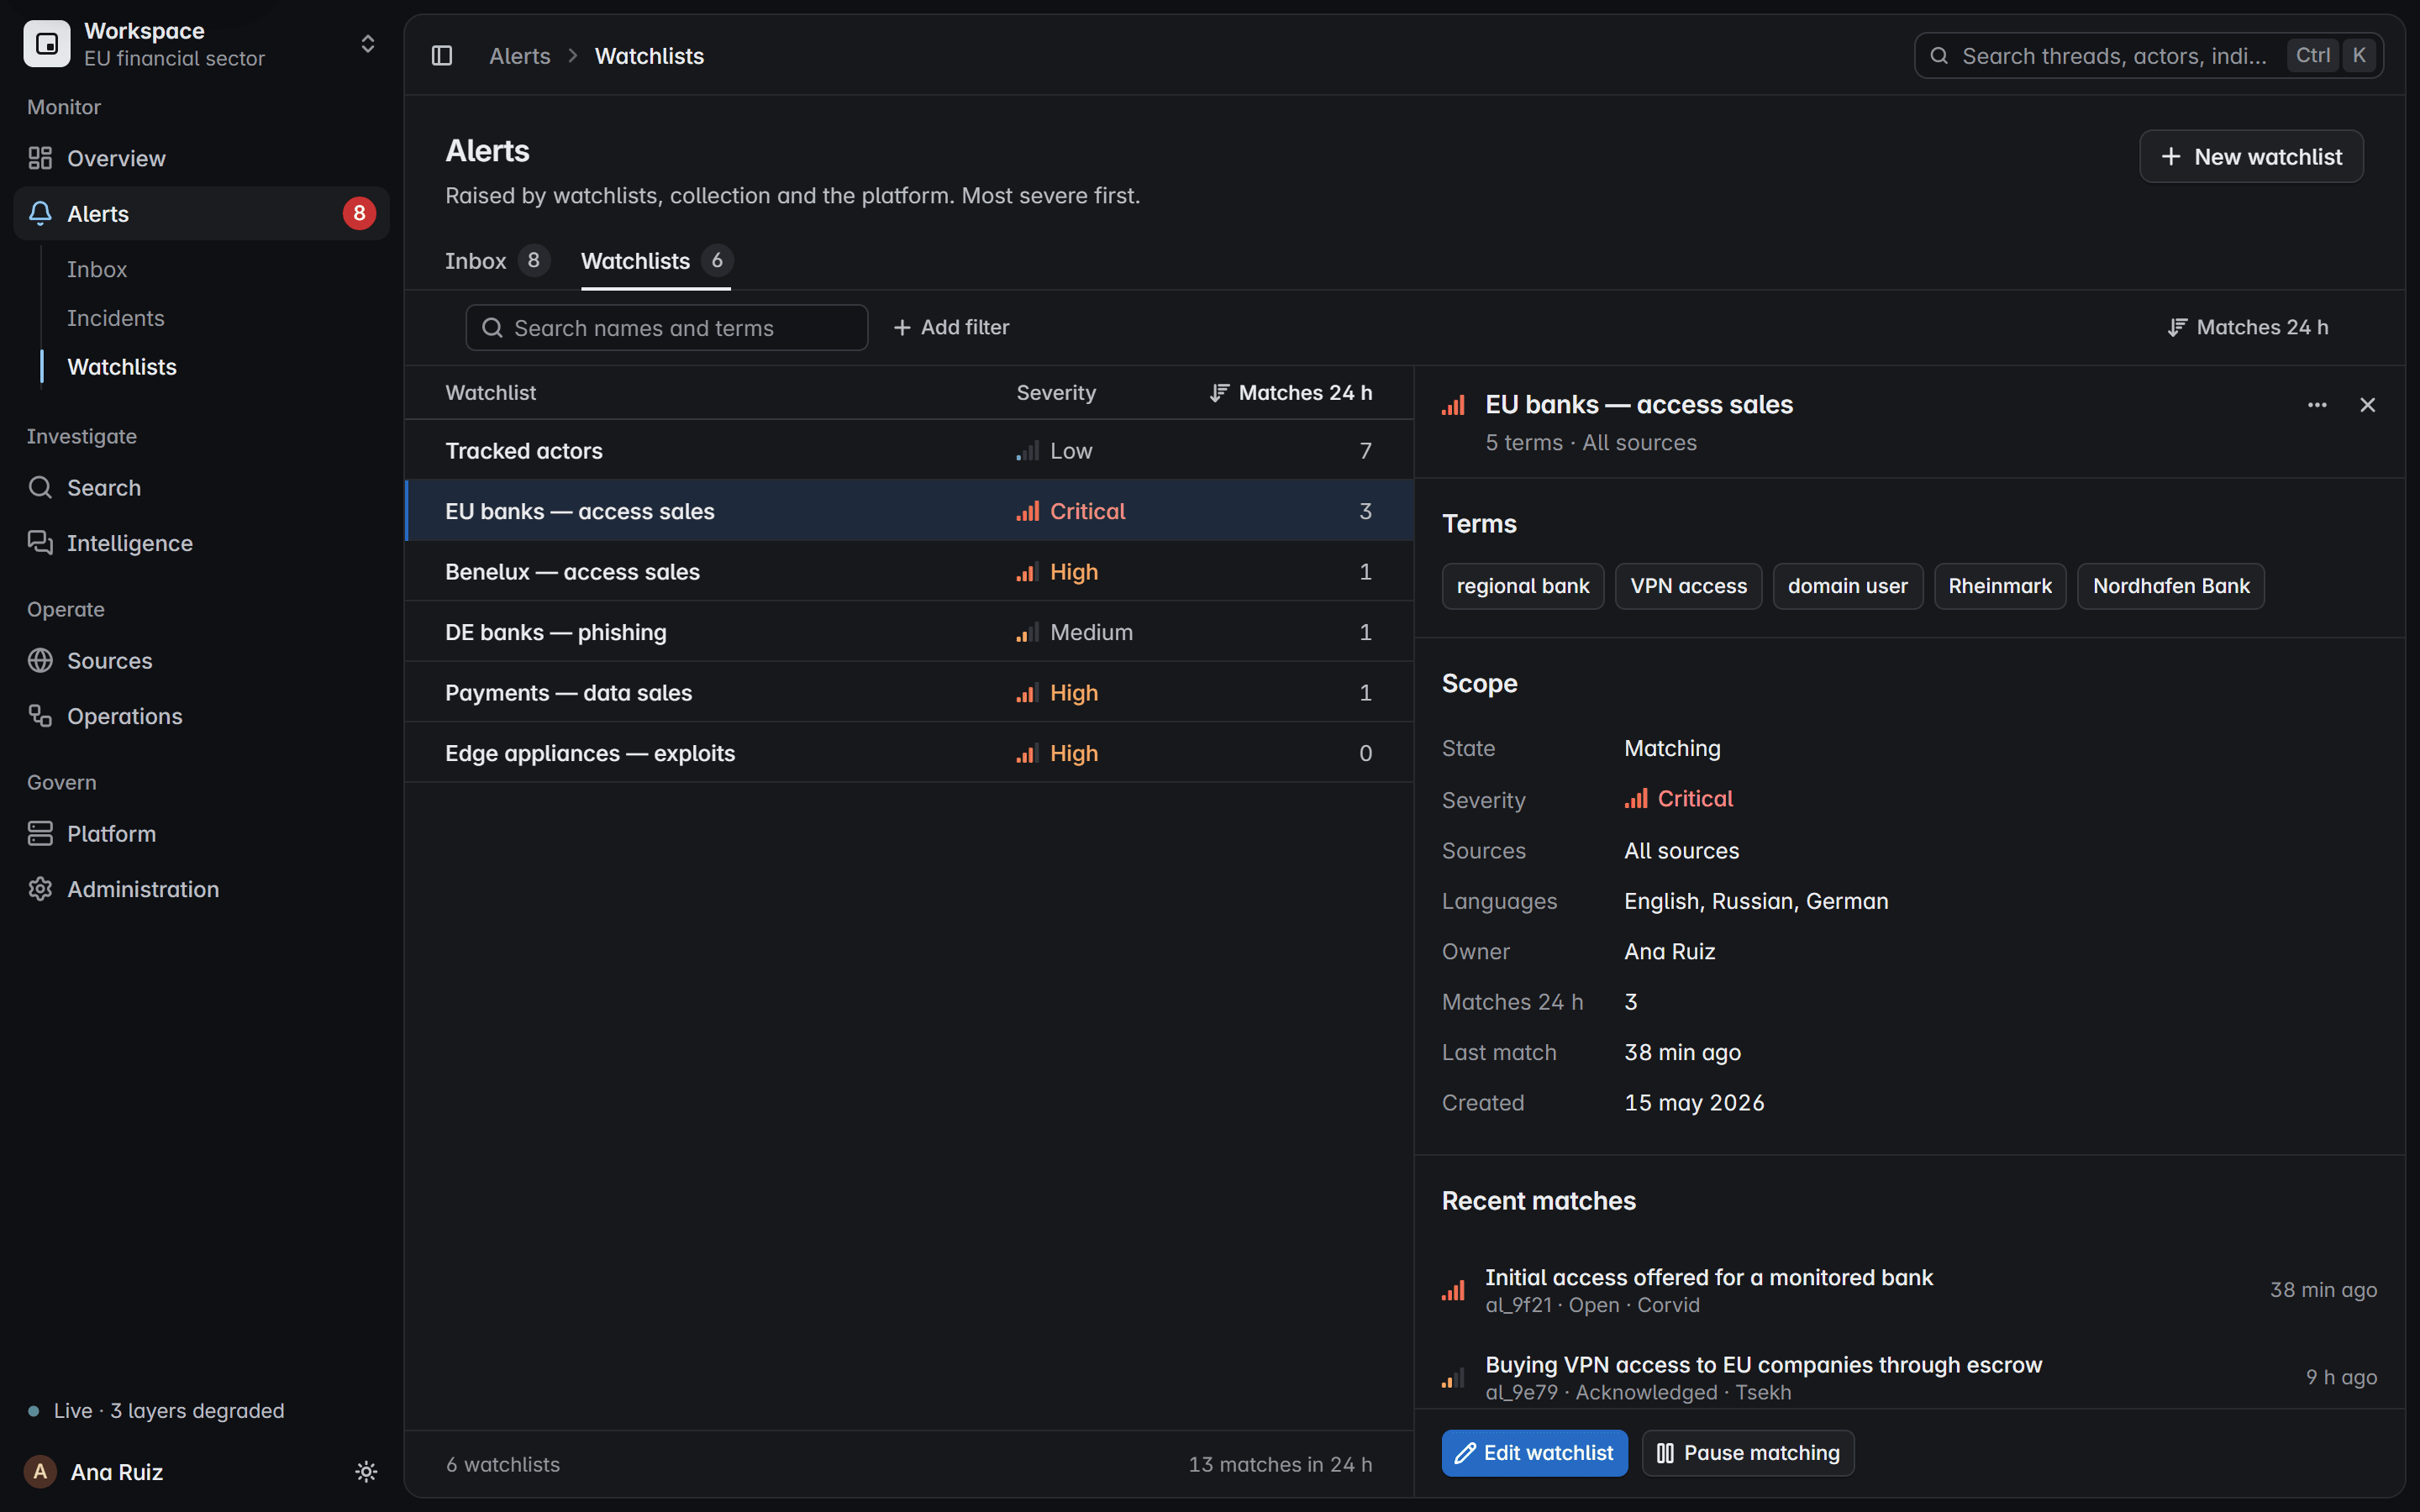
Alarm
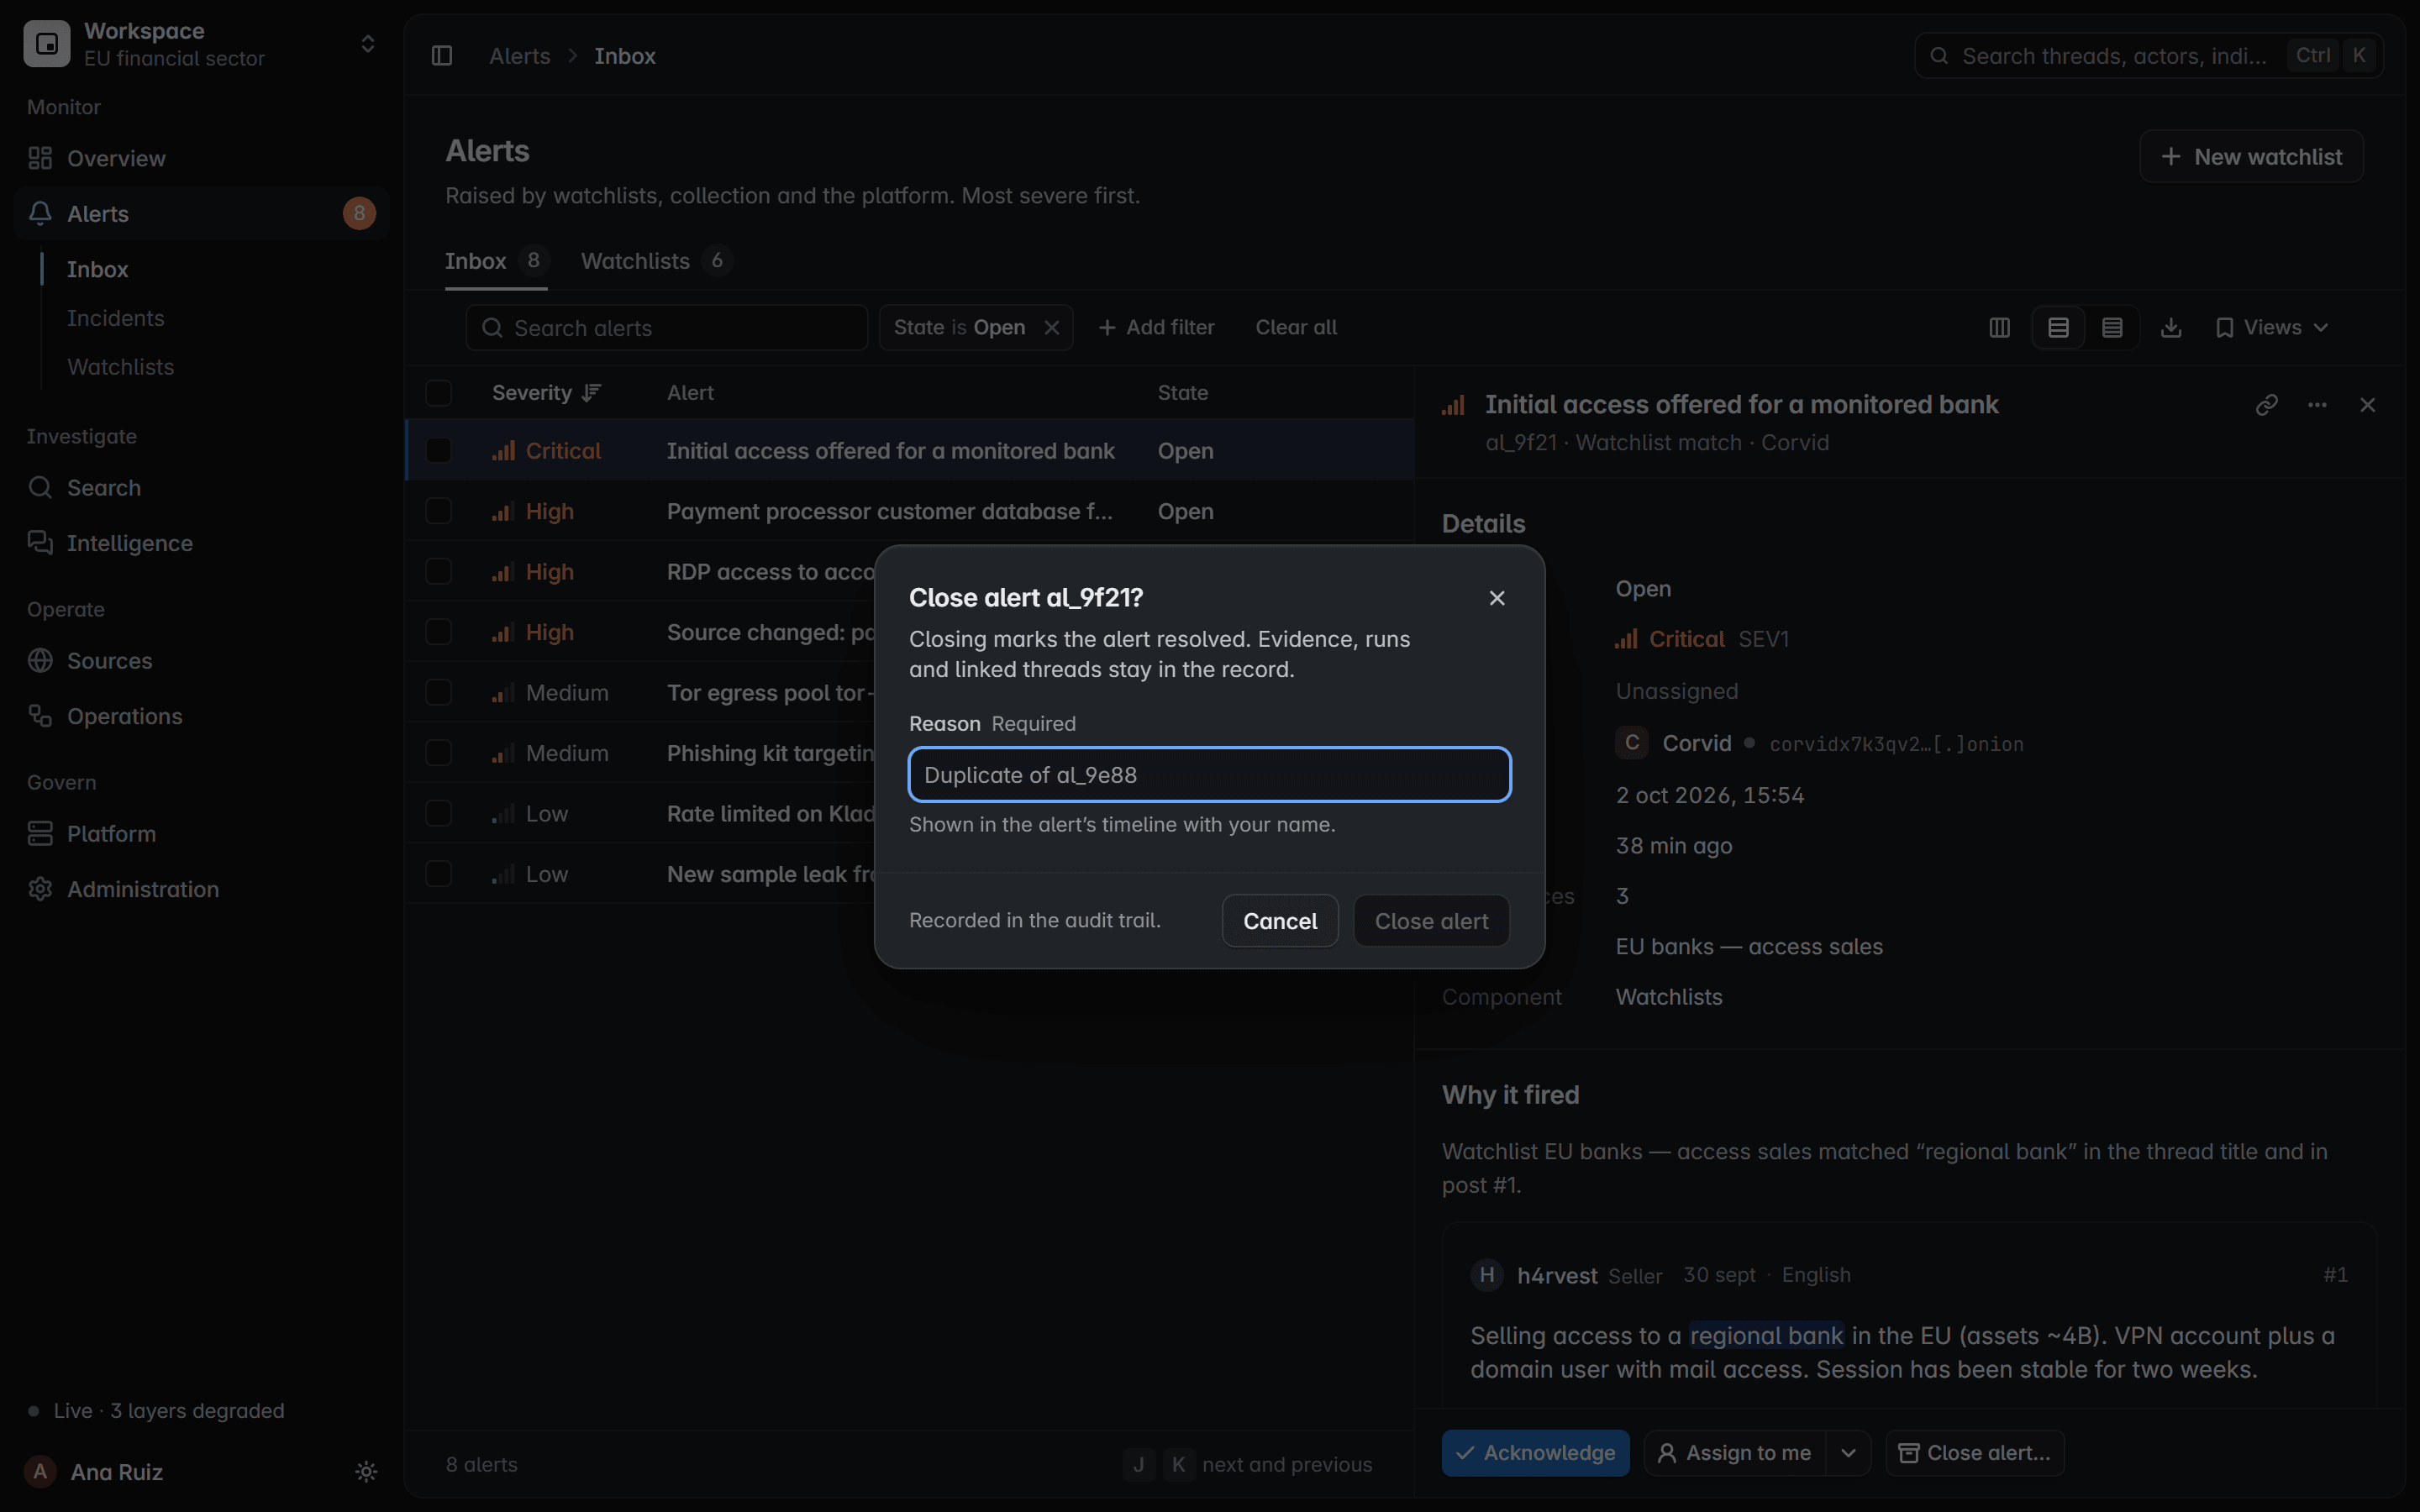
Ein Treffer öffnet einen Alarm mit Schweregrad, Quelle, Bearbeiter und dem Grund, warum er ausgelöst wurde.
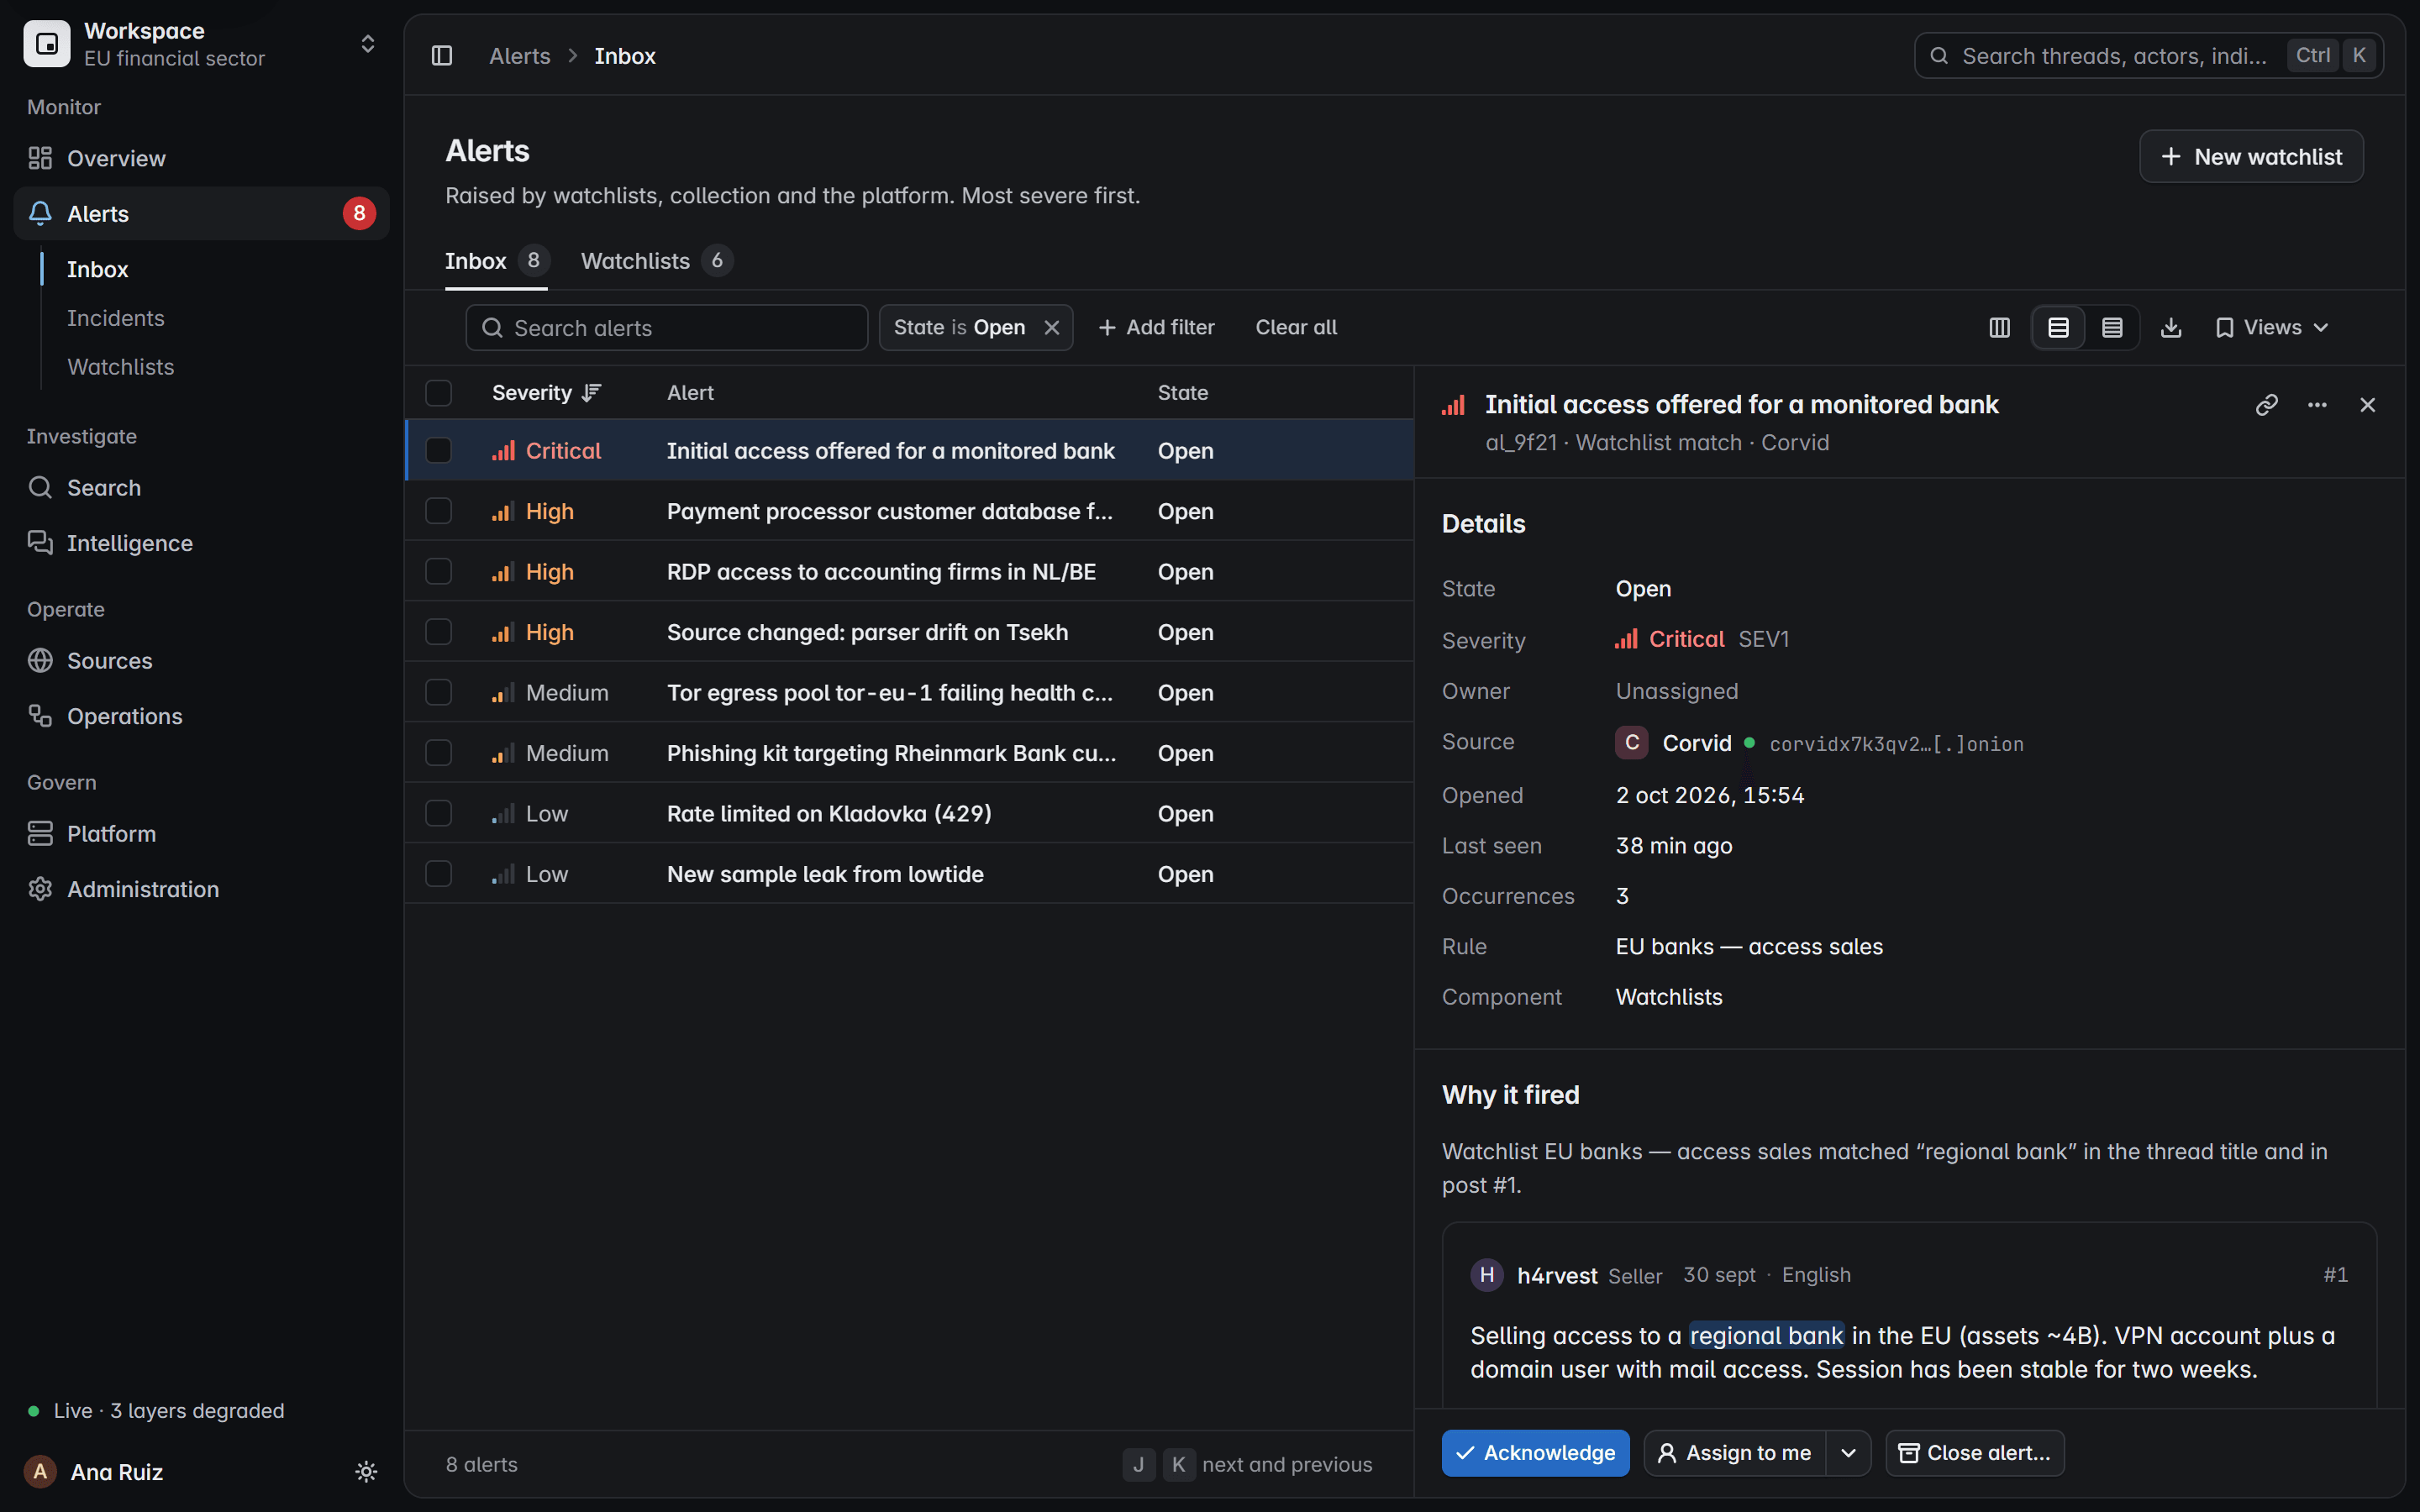
Incident
Zusammengehörige Alarme bilden einen Incident mit eigenem Bearbeiter und Status. Jeder Alarm behält seinen eigenen.
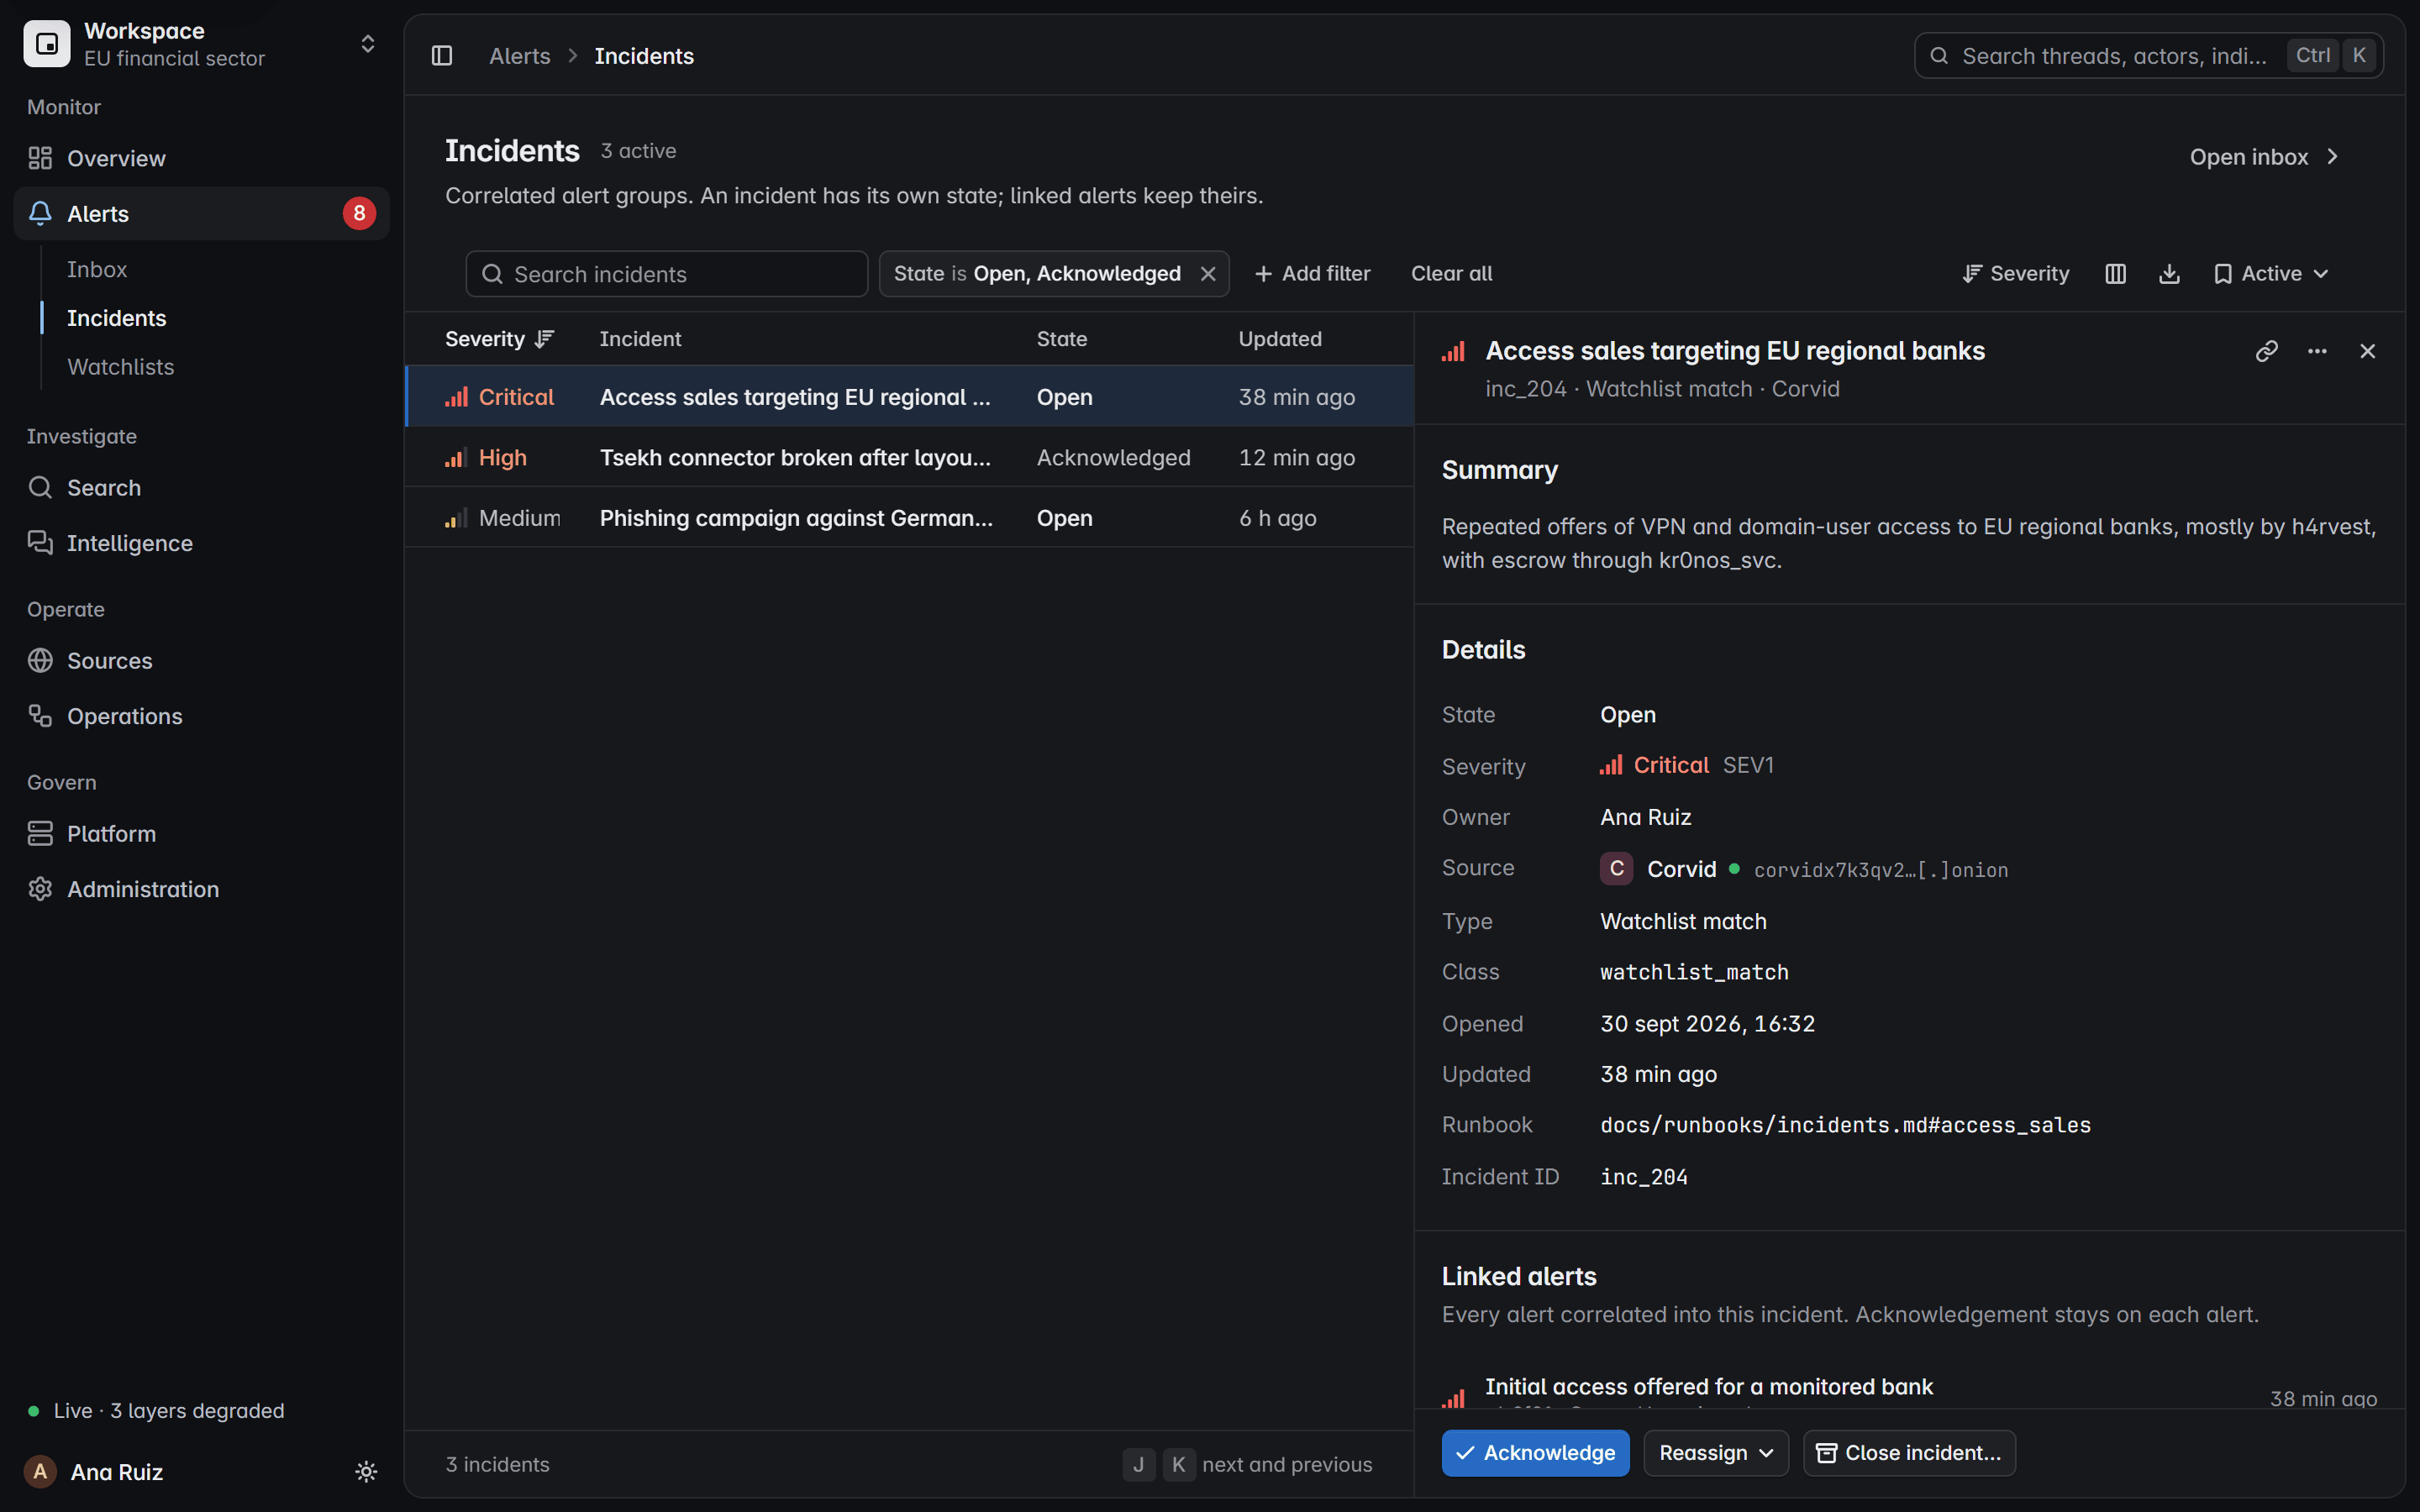
Zurücksetzen und schließen
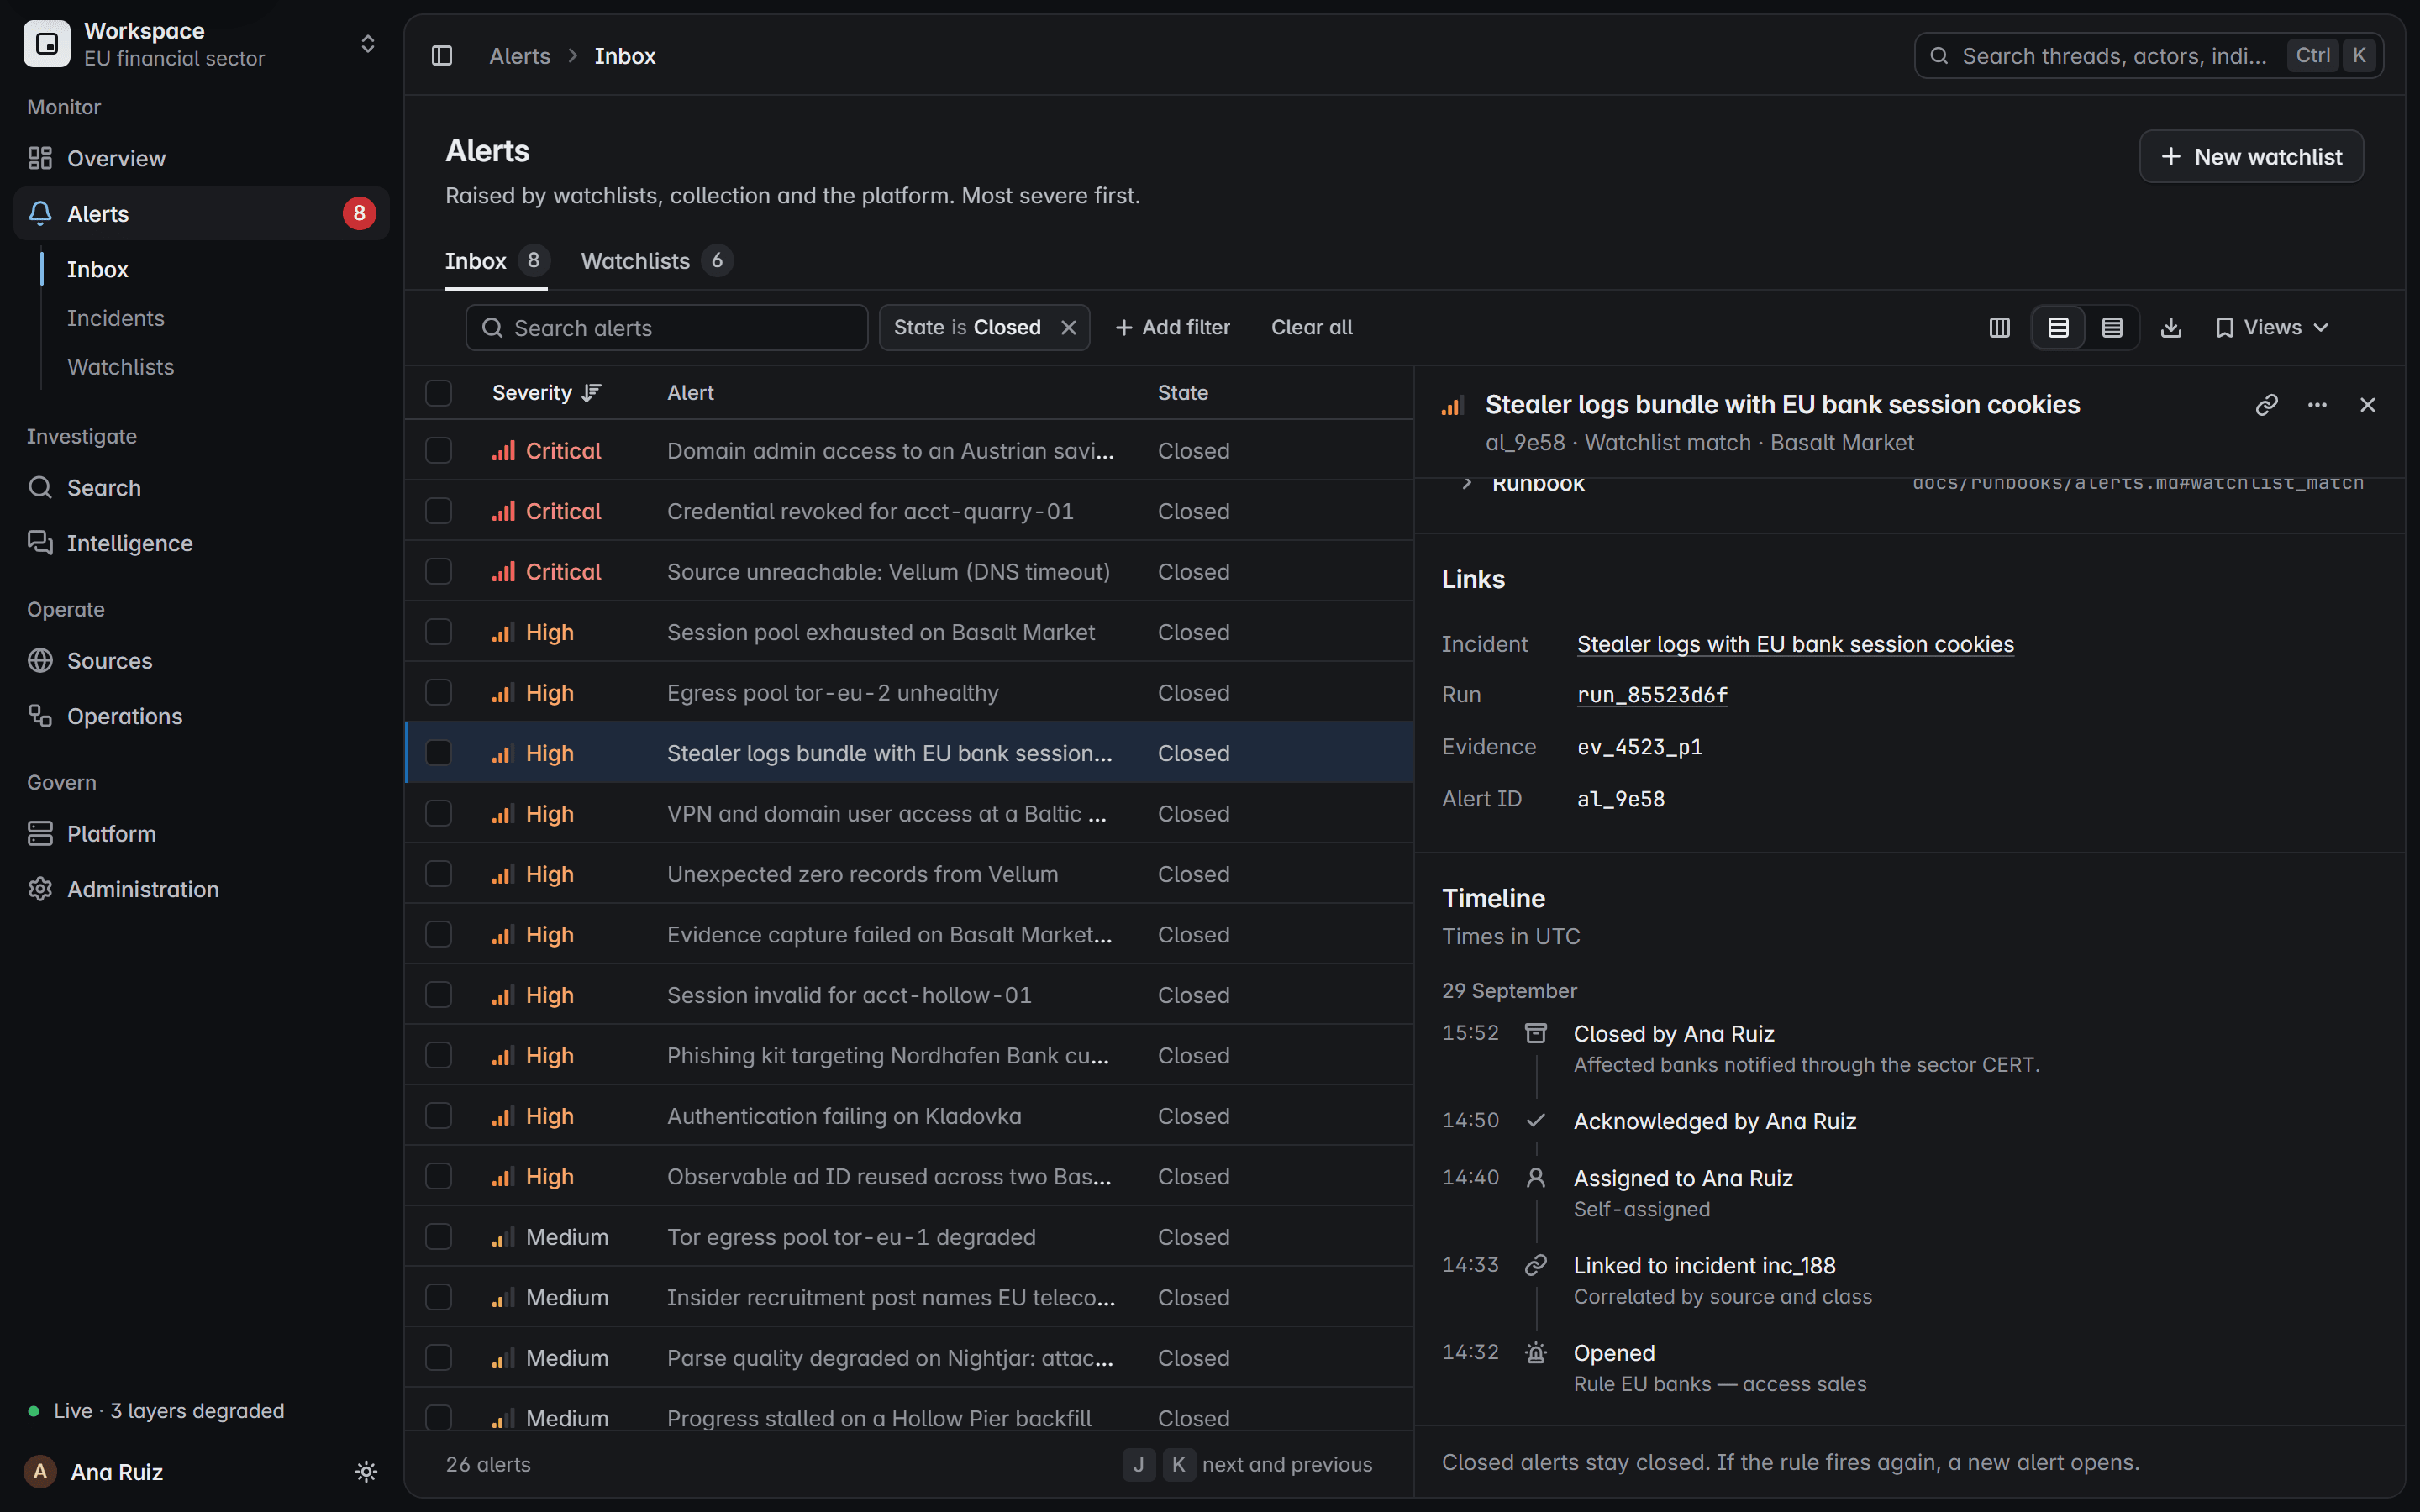
Ihr Team setzt das Passwort zurück, widerruft Sitzungen und erzwingt MFA und schließt den Alarm dann mit einem Grund.
Alarme können Ihre eigenen Tools auch per Webhook erreichen.
Produktansicht mit fiktiven Daten
Zugangsdaten nur, wenn die Struktur es belegt.
Der Parser liest geleakte Dateien so, wie sie aufgebaut sind. Ein Wert zählt nur dann als Zugangsdaten, wenn sein eigener Datensatz es belegt.
AnmeldekennungGeheimnis, immer maskiert
Als Zugangsdaten gelesen
Combo-Listen
AdressePasswortNotiz
Paare aus Adresse und Passwort, in beliebiger Reihenfolge, mit oder ohne Notiz.
Zugangsdaten
Datenbank-Exporte
Zeilen-IDAdressePasswort
Zeilen einer Benutzertabelle, exportiert mit dem Schlüssel zuerst.
Zugangsdaten
Anmeldedatensätze
SiteLoginPasswort
Eine Site, ein Login und ein Passwort, gleich in welcher Reihenfolge Login und Passwort stehen.
Zugangsdaten
Cookie-Dateien
Cookie-DomainPfadAblaufNameWert
Cookie-Exporte von Browsern, gelesen als Sitzungsmaterial und nie als Logins.
Sitzungsmaterial
Infostealer-Logs
PasswörterCookiesAutofillSystem
Der Log-Ordner eines Geräts, nur zugeordnet, wenn seine Struktur eindeutig ist.
Ein Gerät
Nie als Zugangsdaten gelesen
Kontaktlisten
AdresseName
Ein Name neben einer Adresse wird nie zu einem Passwort.
Kontakt
Telefonlisten
AdresseTelefon
Eine Adresse neben einer Nummer bleibt ein Kontakt, nie Zugangsdaten.
Kontakt
Adress- und Site-Listen
AdresseSite
Eine Adresse neben einer Site ist keine Anmeldung.
Keine Anmeldung
Lesezeichen und Verlauf
SeiteTitel
In einem Infostealer-Log wird eine gespeicherte oder besuchte Seite nie als Anmeldung gelesen.
Keine Anmeldung
- Kopfzeilen in vielen Sprachen werden denselben Feldern zugeordnet:contraseña, Passwort, senha, wachtwoord
- Passwörter, Cookies und Tokens werden nie für die Suche indexiert.
- Ein Login auf einer Liste belegt weder Besitz noch funktionierenden Zugang.
Herkunft, die Sie einem Auditor zeigen können.
Jeder Fund verweist auf die Quelle, den Lauf, der ihn gesammelt hat, und den Nachweis dahinter, bewahrt, wie er gesammelt wurde.
Quelle
Nur aus Quellen gesammelt, die Ihr Team überwachen darf.
Incident
Zusammengehörige Alarme bilden einen Incident, sodass eine einzige Reaktion alle abdeckt.
Sammellauf
Jeder Lauf wird protokolliert, und jede gelesene Seite wird mit einem SHA-256-Fingerabdruck versiegelt.
Nachweis
Dateien kommen über den Downloader, mit Prüfsumme, und werden nur behalten, wenn ihre Bytes übereinstimmen.
Wie der Downloader funktioniertGeparster Datensatz
Der Parser liest jede Datei, ohne sie auszuführen, und behält Datei, Zeile und Label hinter jedem Wert.
Wie der Parser funktioniertZeitleiste
Wer ihn übernommen, quittiert und geschlossen hat, mit Grund und Zeit in UTC.
Maskiert. Verifiziert. Auditiert. Nie geteilt.
Diese Schutzmaßnahmen gehören zum Design, sie sind keine Einstellungen, an die jemand denken muss.
Maskiert
Passwörter, Cookies und Tokens bleiben maskiert. Sie werden nie für die Suche indexiert oder in einem Fund angezeigt.
Verifiziert
Funde erscheinen nur für Domains, deren Besitz Ihre Organisation nachgewiesen hat.
Auditiert
Wer einen Fund geöffnet hat und wer darauf reagiert hat, wird im Audit-Trail festgehalten.
Nie geteilt
Daten zur Exposition bleiben in Ihrer eigenen Bereitstellung. Sie werden nie verkauft, geteilt oder weitergegeben.
Rollengesteuert
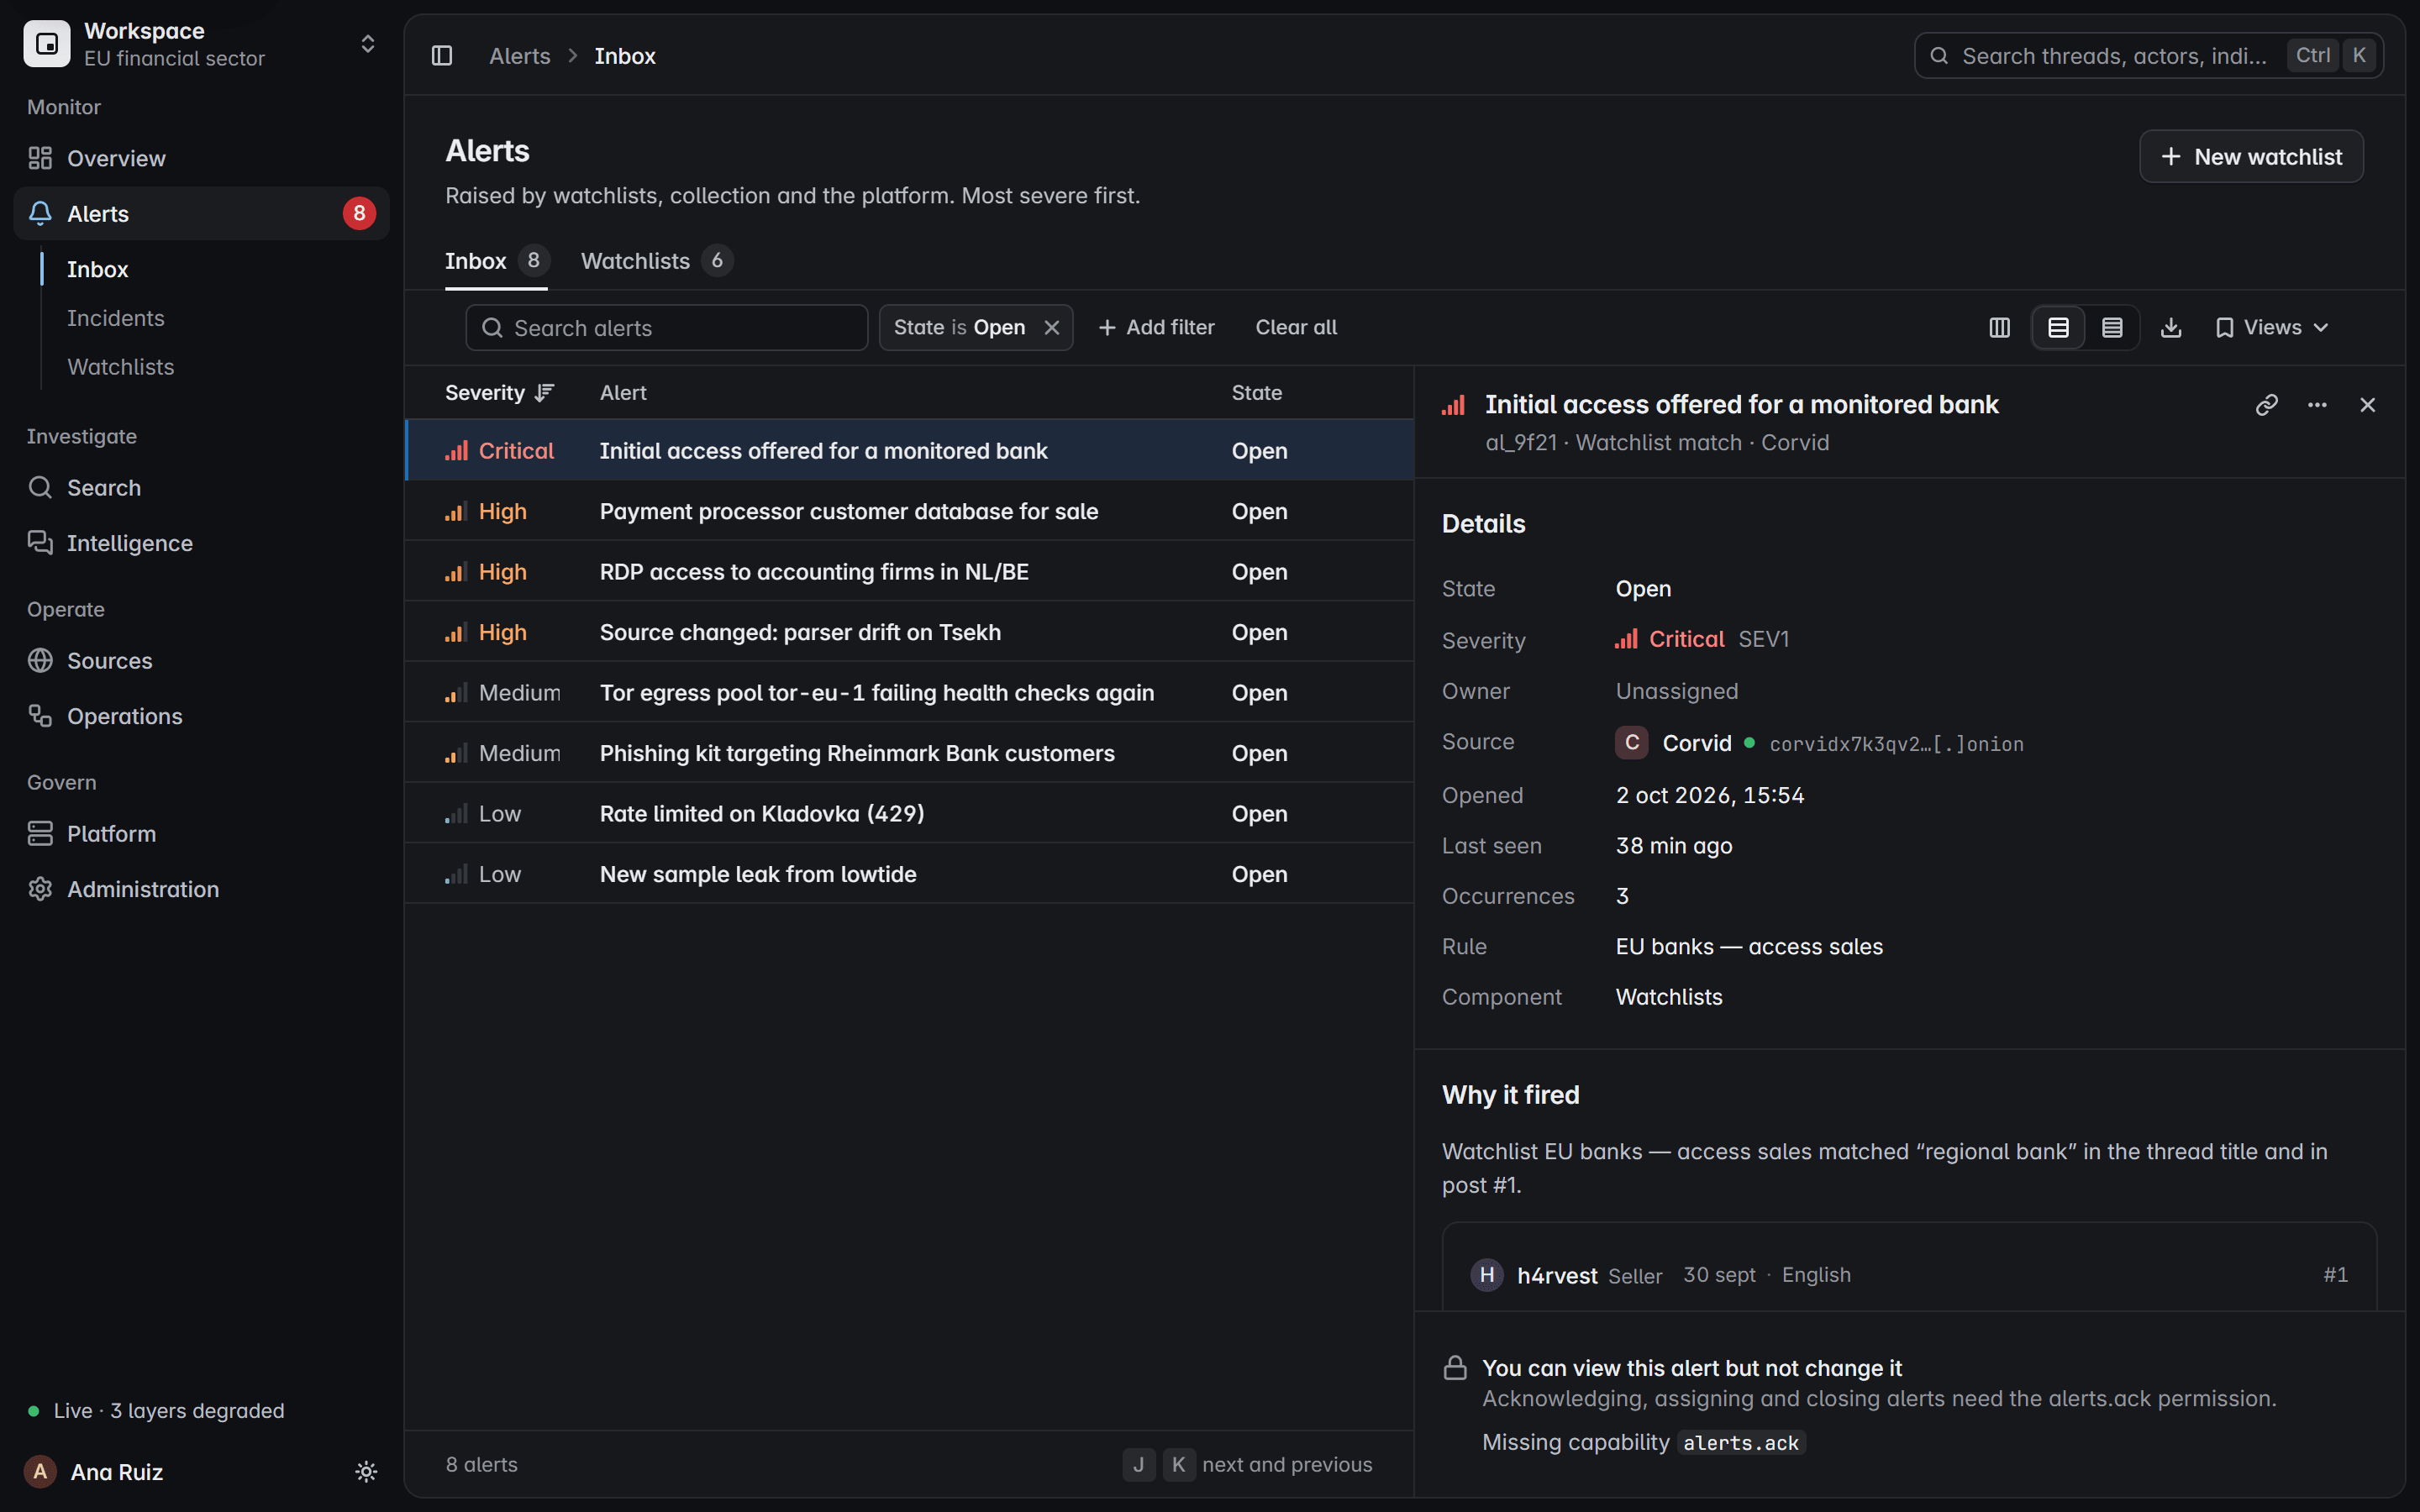
Die Rollen Viewer, Analyst, Operator und Admin entscheiden, wer einen Fund sehen und wer ihn schließen darf.
Autorisierte Quellen
Die Sammlung stammt nur aus Quellen, die Ihr Team überwachen darf.
Sehen Sie es an Ihren Quellen.
Sagen Sie uns, was Sie brauchen. Wir führen Sie durch eine Live-Erfassung, vom Beitrag bis zum versiegelten Datensatz.
Lieber per E-Mail? Schreiben Sie an [email protected].